
rabbitrun_eth
24 Beiträge

rabbitrun_eth
Melden
Nutzer blockieren
推特:@rabbitrun_eth
Trade eröffnen
Regelmäßiger Trader
4.8 Jahre
1 Following
62 Follower
741 Like gegeben
Beiträge
Portfolio
Buchhaltungstool verbinden: API-Berechtigungen nicht alle aktivieren
Du möchtest Guthaben und Transaktionsverlauf von Binance in ein Buchhaltungstool importieren. Die Seite fordert dich auf, eine API zu erstellen und den Schlüssel dort einzutragen. Dabei übersieht man leicht die Reihe mit den Berechtigungen: Warum sollte man den Handel erlauben, wenn man doch nur die Kontobewegungen ansehen will?
Ich habe die API-Hinweise von Binance durchgesehen und möchte hier festhalten, was du vor dem Verbinden prüfen solltest. Über die API kann ein Tool auf Kontoinformationen zugreifen. Was es tun kann, hängt davon ab, welche Berechtigungen du erteilst.
① Bei Binance prüfen und nur die nötigen Leseberechtigungen aktivieren.
Suche auf der offiziellen Binance-Website unter „Profil → Konto → API-Verwaltung“ den passenden Schlüssel und prüfe seine Berechtigungen. Wenn du nur Guthaben und Transaktionen auswerten willst, lass „Lesen aktivieren“ eingeschaltet und aktiviere nicht zusätzlich Handel, Auszahlungen oder Transfers. Verlangt eine Anleitung des Tools, alle Berechtigungen zu aktivieren, halte erst einmal inne und prüfe, warum. Nur Auszahlungen zu deaktivieren, reicht nicht: Mit der Handelsberechtigung können weiterhin Aufträge erteilt werden – das ist nicht dasselbe wie nur die Kontobewegungen anzusehen.
② Für jedes Tool einen eigenen Schlüssel erstellen und die Zugriffsquelle prüfen.
Verwende für jedes Drittanbieter-Tool eine eigene Schlüsselgruppe und gib ihr einen aussagekräftigen Namen. So kannst du den Schlüssel eines bestimmten Tools später separat widerrufen. Prüfe in den offiziellen Verbindungshinweisen des Tools, ob feste Zugriffs-IPs angegeben sind. Wenn du diese verifizieren kannst, richte bei Binance ein, dass nur diese vertrauenswürdigen IPs zugreifen dürfen. Ist die Herkunft unklar, verbinde das Tool zunächst nicht. Übernimm keine IP-Adressen aus unbekannten Anleitungen und erweitere die Kontoberechtigungen nicht einfach, nur damit die Verbindung funktioniert.
③ Vor dem Absenden prüfen, wem du deine Daten anvertraust.
Auch ein Leseschlüssel kann Guthaben und Transaktionsverlauf offenlegen. Prüfe den offiziellen Zugang zum Tool und wie die Schlüssel verschlüsselt gespeichert werden, bevor du sie weitergibst. Wenn dir etwas unklar ist, warte lieber. Füge den Schlüssel nicht in einen Chat ein und zeige ihn nicht auf öffentlich zugänglichen Screenshots. Wenn du das Tool später nicht mehr nutzt, widerrufe den zugehörigen Schlüssel bei der Börse. Hast du den Verdacht, dass er bereits offengelegt wurde, widerrufe ihn zuerst und untersuche dann den Vorfall – das Tool einfach zu deinstallieren, reicht nicht.
Ein Satz zum Merken: Zum Nachsehen nur Leserechte vergeben, pro Tool einen eigenen Schlüssel verwenden und ihn nach der Nutzung wieder widerrufen.
Was ist dir beim Verbinden eines Buchhaltungstools unsicherer: die Auswahl der Berechtigungen oder der Speicherort des API-Schlüssels?
Quellen: Binance, „How to Create API Keys on Binance?“; Binance Academy, „What Are API Keys and Security Types?“ und „What Is an API Key and How to Use It Securely?“.
#API安全 #Anfängerfallen
Buchhaltungstool verbinden: API-Berechtigungen nicht alle aktivieren
Du möchtest Guthaben und Transaktionsverlauf von Binance in ein Buchhaltungstool importieren. Die Seite fordert dich auf, eine API zu erstellen und den Schlüssel dort einzutragen. Dabei übersieht man leicht die Reihe mit den Berechtigungen: Warum sollte man den Handel erlauben, wenn man doch nur die Kontobewegungen ansehen will?
Ich habe die API-Hinweise von Binance durchgesehen und möchte hier festhalten, was du vor dem Verbinden prüfen solltest. Über die API kann ein Tool auf Kontoinformationen zugreifen. Was es tun kann, hängt davon ab, welche Berechtigungen du erteilst.
① Bei Binance prüfen und nur die nötigen Leseberechtigungen aktivieren.
Suche auf der offiziellen Binance-Website unter „Profil → Konto → API-Verwaltung“ den passenden Schlüssel und prüfe seine Berechtigungen. Wenn du nur Guthaben und Transaktionen auswerten willst, lass „Lesen aktivieren“ eingeschaltet und aktiviere nicht zusätzlich Handel, Auszahlungen oder Transfers. Verlangt eine Anleitung des Tools, alle Berechtigungen zu aktivieren, halte erst einmal inne und prüfe, warum. Nur Auszahlungen zu deaktivieren, reicht nicht: Mit der Handelsberechtigung können weiterhin Aufträge erteilt werden – das ist nicht dasselbe wie nur die Kontobewegungen anzusehen.
② Für jedes Tool einen eigenen Schlüssel erstellen und die Zugriffsquelle prüfen.
Verwende für jedes Drittanbieter-Tool eine eigene Schlüsselgruppe und gib ihr einen aussagekräftigen Namen. So kannst du den Schlüssel eines bestimmten Tools später separat widerrufen. Prüfe in den offiziellen Verbindungshinweisen des Tools, ob feste Zugriffs-IPs angegeben sind. Wenn du diese verifizieren kannst, richte bei Binance ein, dass nur diese vertrauenswürdigen IPs zugreifen dürfen. Ist die Herkunft unklar, verbinde das Tool zunächst nicht. Übernimm keine IP-Adressen aus unbekannten Anleitungen und erweitere die Kontoberechtigungen nicht einfach, nur damit die Verbindung funktioniert.
③ Vor dem Absenden prüfen, wem du deine Daten anvertraust.
Auch ein Leseschlüssel kann Guthaben und Transaktionsverlauf offenlegen. Prüfe den offiziellen Zugang zum Tool und wie die Schlüssel verschlüsselt gespeichert werden, bevor du sie weitergibst. Wenn dir etwas unklar ist, warte lieber. Füge den Schlüssel nicht in einen Chat ein und zeige ihn nicht auf öffentlich zugänglichen Screenshots. Wenn du das Tool später nicht mehr nutzt, widerrufe den zugehörigen Schlüssel bei der Börse. Hast du den Verdacht, dass er bereits offengelegt wurde, widerrufe ihn zuerst und untersuche dann den Vorfall – das Tool einfach zu deinstallieren, reicht nicht.
Ein Satz zum Merken: Zum Nachsehen nur Leserechte vergeben, pro Tool einen eigenen Schlüssel verwenden und ihn nach der Nutzung wieder widerrufen.
Was ist dir beim Verbinden eines Buchhaltungstools unsicherer: die Auswahl der Berechtigungen oder der Speicherort des API-Schlüssels?
Quellen: Binance, „How to Create API Keys on Binance?“; Binance Academy, „What Are API Keys and Security Types?“ und „What Is an API Key and How to Use It Securely?“.
#API安全 #Anfängerfallen
Du möchtest Guthaben und Transaktionsverlauf von Binance in ein Buchhaltungstool importieren. Die Seite fordert dich auf, eine API zu erstellen und den Schlüssel dort einzutragen. Dabei übersieht man leicht die Reihe mit den Berechtigungen: Warum sollte man den Handel erlauben, wenn man doch nur die Kontobewegungen ansehen will?
Ich habe die API-Hinweise von Binance durchgesehen und möchte hier festhalten, was du vor dem Verbinden prüfen solltest. Über die API kann ein Tool auf Kontoinformationen zugreifen. Was es tun kann, hängt davon ab, welche Berechtigungen du erteilst.
① Bei Binance prüfen und nur die nötigen Leseberechtigungen aktivieren.
Suche auf der offiziellen Binance-Website unter „Profil → Konto → API-Verwaltung“ den passenden Schlüssel und prüfe seine Berechtigungen. Wenn du nur Guthaben und Transaktionen auswerten willst, lass „Lesen aktivieren“ eingeschaltet und aktiviere nicht zusätzlich Handel, Auszahlungen oder Transfers. Verlangt eine Anleitung des Tools, alle Berechtigungen zu aktivieren, halte erst einmal inne und prüfe, warum. Nur Auszahlungen zu deaktivieren, reicht nicht: Mit der Handelsberechtigung können weiterhin Aufträge erteilt werden – das ist nicht dasselbe wie nur die Kontobewegungen anzusehen.
② Für jedes Tool einen eigenen Schlüssel erstellen und die Zugriffsquelle prüfen.
Verwende für jedes Drittanbieter-Tool eine eigene Schlüsselgruppe und gib ihr einen aussagekräftigen Namen. So kannst du den Schlüssel eines bestimmten Tools später separat widerrufen. Prüfe in den offiziellen Verbindungshinweisen des Tools, ob feste Zugriffs-IPs angegeben sind. Wenn du diese verifizieren kannst, richte bei Binance ein, dass nur diese vertrauenswürdigen IPs zugreifen dürfen. Ist die Herkunft unklar, verbinde das Tool zunächst nicht. Übernimm keine IP-Adressen aus unbekannten Anleitungen und erweitere die Kontoberechtigungen nicht einfach, nur damit die Verbindung funktioniert.
③ Vor dem Absenden prüfen, wem du deine Daten anvertraust.
Auch ein Leseschlüssel kann Guthaben und Transaktionsverlauf offenlegen. Prüfe den offiziellen Zugang zum Tool und wie die Schlüssel verschlüsselt gespeichert werden, bevor du sie weitergibst. Wenn dir etwas unklar ist, warte lieber. Füge den Schlüssel nicht in einen Chat ein und zeige ihn nicht auf öffentlich zugänglichen Screenshots. Wenn du das Tool später nicht mehr nutzt, widerrufe den zugehörigen Schlüssel bei der Börse. Hast du den Verdacht, dass er bereits offengelegt wurde, widerrufe ihn zuerst und untersuche dann den Vorfall – das Tool einfach zu deinstallieren, reicht nicht.
Ein Satz zum Merken: Zum Nachsehen nur Leserechte vergeben, pro Tool einen eigenen Schlüssel verwenden und ihn nach der Nutzung wieder widerrufen.
Was ist dir beim Verbinden eines Buchhaltungstools unsicherer: die Auswahl der Berechtigungen oder der Speicherort des API-Schlüssels?
Quellen: Binance, „How to Create API Keys on Binance?“; Binance Academy, „What Are API Keys and Security Types?“ und „What Is an API Key and How to Use It Securely?“.
#API安全 #Anfängerfallen
77
Übersetzung ansehen
币安多了陌生设备,先收回访问
打开账户安全页,发现一台自己认不出的设备,删掉它就算处理完了吗?我查了币安官方说明,发现还要看账户里有没有自己没做过的操作。
我把这个时刻要做的事整理成三步,免得只清理列表,却漏了后面的核查。
① 在设备管理里收回访问。
自己打开币安官网,进入账户的“安全”,找到“设备与活动→设备管理”。核对列表,移除不认识或已不用的设备。币安说明,被移除的设备再次访问需要经过邮件确认。若认不出设备,也别因为账户余额看着没变,就把这条记录略过去。
② 改密码,再查账户活动。
怀疑账户被他人访问时,在“安全→登录密码→管理”里更换独立、不与其他账户共用的强密码。同时查看账户活动和交易记录,记下不是自己做的登录、操作或设置变更。改完密码也要留意页面上的功能限制提示,不要把密码修改成功当成全部排查结束。
③ 有可疑操作,按官方流程处理。
币安提供禁用账户入口:App里进入“账户信息→安全→管理账户→禁用账户”,读清提示并完成安全验证。禁用会暂停交易和提现,并清除授权设备及API密钥,别把它当作普通退出登录。发现异常或已经无法登录,从官方帮助中心联系支持,说明异常发生时间和相关记录,让客服继续核查。
我想记住的是:收回设备访问,检查账户变化,异常交给官方处理。删掉一个设备,不能替代后续排查。
你查看设备列表时,更拿不准的是怎么识别设备,还是删掉之后还要查什么?
资料:币安《Secure Your Binance Account in 7 Simple Steps》《What to Do if Your Account Gets Compromised》《How to Disable My Binance Account》。
#账号安全 #新手避坑
币安多了陌生设备,先收回访问
打开账户安全页,发现一台自己认不出的设备,删掉它就算处理完了吗?我查了币安官方说明,发现还要看账户里有没有自己没做过的操作。
我把这个时刻要做的事整理成三步,免得只清理列表,却漏了后面的核查。
① 在设备管理里收回访问。
自己打开币安官网,进入账户的“安全”,找到“设备与活动→设备管理”。核对列表,移除不认识或已不用的设备。币安说明,被移除的设备再次访问需要经过邮件确认。若认不出设备,也别因为账户余额看着没变,就把这条记录略过去。
② 改密码,再查账户活动。
怀疑账户被他人访问时,在“安全→登录密码→管理”里更换独立、不与其他账户共用的强密码。同时查看账户活动和交易记录,记下不是自己做的登录、操作或设置变更。改完密码也要留意页面上的功能限制提示,不要把密码修改成功当成全部排查结束。
③ 有可疑操作,按官方流程处理。
币安提供禁用账户入口:App里进入“账户信息→安全→管理账户→禁用账户”,读清提示并完成安全验证。禁用会暂停交易和提现,并清除授权设备及API密钥,别把它当作普通退出登录。发现异常或已经无法登录,从官方帮助中心联系支持,说明异常发生时间和相关记录,让客服继续核查。
我想记住的是:收回设备访问,检查账户变化,异常交给官方处理。删掉一个设备,不能替代后续排查。
你查看设备列表时,更拿不准的是怎么识别设备,还是删掉之后还要查什么?
资料:币安《Secure Your Binance Account in 7 Simple Steps》《What to Do if Your Account Gets Compromised》《How to Disable My Binance Account》。
#账号安全 #新手避坑
打开账户安全页,发现一台自己认不出的设备,删掉它就算处理完了吗?我查了币安官方说明,发现还要看账户里有没有自己没做过的操作。
我把这个时刻要做的事整理成三步,免得只清理列表,却漏了后面的核查。
① 在设备管理里收回访问。
自己打开币安官网,进入账户的“安全”,找到“设备与活动→设备管理”。核对列表,移除不认识或已不用的设备。币安说明,被移除的设备再次访问需要经过邮件确认。若认不出设备,也别因为账户余额看着没变,就把这条记录略过去。
② 改密码,再查账户活动。
怀疑账户被他人访问时,在“安全→登录密码→管理”里更换独立、不与其他账户共用的强密码。同时查看账户活动和交易记录,记下不是自己做的登录、操作或设置变更。改完密码也要留意页面上的功能限制提示,不要把密码修改成功当成全部排查结束。
③ 有可疑操作,按官方流程处理。
币安提供禁用账户入口:App里进入“账户信息→安全→管理账户→禁用账户”,读清提示并完成安全验证。禁用会暂停交易和提现,并清除授权设备及API密钥,别把它当作普通退出登录。发现异常或已经无法登录,从官方帮助中心联系支持,说明异常发生时间和相关记录,让客服继续核查。
我想记住的是:收回设备访问,检查账户变化,异常交给官方处理。删掉一个设备,不能替代后续排查。
你查看设备列表时,更拿不准的是怎么识别设备,还是删掉之后还要查什么?
资料:币安《Secure Your Binance Account in 7 Simple Steps》《What to Do if Your Account Gets Compromised》《How to Disable My Binance Account》。
#账号安全 #新手避坑
100
Übersetzung ansehen
提现选网络,先别挑手续费低的
提现页面列出好几个网络,手续费还不一样,很容易顺手挑便宜的。但转出平台能选这条路,不等于收款平台也能接。
我查了币安的充提指南,发现这里最该先问的不是“哪条省钱”,而是“收款那边支持哪条”。把两边页面放在一起看,比只盯着提现页更清楚。
① 先打开收款方的充值页。
选好要接收的币种,查看它提供的充值网络。先确定接收端支持什么,再回转出端找对应选项。币安官方举的例子是:外部平台只支持 ERC20,就必须选匹配的 ERC20 网络,不能因为另一条便宜就换过去。看不懂网络名称,先从收款平台官方帮助核实,不猜着选。
② 回到提现页,对上同一个网络。
币种选对了,还要把提现网络与刚才收款页的网络逐项对照。页面自动匹配了,也再核一次;自动填好不是可以跳过检查的理由。如果两边找不到共同支持的网络,就停在这里,从官方帮助中心确认,不拿一笔钱试着碰运气。
③ 到确认页,再看一次网络。
提交前把显示的网络与收款页重新比对,同时检查地址和金额。只要网络对不上,就返回修改;无法确认就先退出。手续费低不能抵消网络选错的风险,币安提醒这可能导致资金丢失且无法找回。
我想记住的是:先看收款端能接什么,再看转出端能发什么,最后核对两边是不是同一条路。
你选网络时,最拿不准的是名称怎么对应,还是页面自动选出的那一项?
资料:币安官方《How to Deposit/Withdraw Cryptocurrency on Binance?》。
#提现安全 #新手避坑
提现选网络,先别挑手续费低的
提现页面列出好几个网络,手续费还不一样,很容易顺手挑便宜的。但转出平台能选这条路,不等于收款平台也能接。
我查了币安的充提指南,发现这里最该先问的不是“哪条省钱”,而是“收款那边支持哪条”。把两边页面放在一起看,比只盯着提现页更清楚。
① 先打开收款方的充值页。
选好要接收的币种,查看它提供的充值网络。先确定接收端支持什么,再回转出端找对应选项。币安官方举的例子是:外部平台只支持 ERC20,就必须选匹配的 ERC20 网络,不能因为另一条便宜就换过去。看不懂网络名称,先从收款平台官方帮助核实,不猜着选。
② 回到提现页,对上同一个网络。
币种选对了,还要把提现网络与刚才收款页的网络逐项对照。页面自动匹配了,也再核一次;自动填好不是可以跳过检查的理由。如果两边找不到共同支持的网络,就停在这里,从官方帮助中心确认,不拿一笔钱试着碰运气。
③ 到确认页,再看一次网络。
提交前把显示的网络与收款页重新比对,同时检查地址和金额。只要网络对不上,就返回修改;无法确认就先退出。手续费低不能抵消网络选错的风险,币安提醒这可能导致资金丢失且无法找回。
我想记住的是:先看收款端能接什么,再看转出端能发什么,最后核对两边是不是同一条路。
你选网络时,最拿不准的是名称怎么对应,还是页面自动选出的那一项?
资料:币安官方《How to Deposit/Withdraw Cryptocurrency on Binance?》。
#提现安全 #新手避坑
提现页面列出好几个网络,手续费还不一样,很容易顺手挑便宜的。但转出平台能选这条路,不等于收款平台也能接。
我查了币安的充提指南,发现这里最该先问的不是“哪条省钱”,而是“收款那边支持哪条”。把两边页面放在一起看,比只盯着提现页更清楚。
① 先打开收款方的充值页。
选好要接收的币种,查看它提供的充值网络。先确定接收端支持什么,再回转出端找对应选项。币安官方举的例子是:外部平台只支持 ERC20,就必须选匹配的 ERC20 网络,不能因为另一条便宜就换过去。看不懂网络名称,先从收款平台官方帮助核实,不猜着选。
② 回到提现页,对上同一个网络。
币种选对了,还要把提现网络与刚才收款页的网络逐项对照。页面自动匹配了,也再核一次;自动填好不是可以跳过检查的理由。如果两边找不到共同支持的网络,就停在这里,从官方帮助中心确认,不拿一笔钱试着碰运气。
③ 到确认页,再看一次网络。
提交前把显示的网络与收款页重新比对,同时检查地址和金额。只要网络对不上,就返回修改;无法确认就先退出。手续费低不能抵消网络选错的风险,币安提醒这可能导致资金丢失且无法找回。
我想记住的是:先看收款端能接什么,再看转出端能发什么,最后核对两边是不是同一条路。
你选网络时,最拿不准的是名称怎么对应,还是页面自动选出的那一项?
资料:币安官方《How to Deposit/Withdraw Cryptocurrency on Binance?》。
#提现安全 #新手避坑
35
Übersetzung ansehen
收到币安邮件,先对防钓鱼码
一封邮件催你登录处理账户问题,名字和标志都像币安,手已经准备点按钮了。这个时候,我想先找一处能和自己账户对上的信息:防钓鱼码。
查了币安官方帮助后,我把检查顺序整理成三步。它要提前设置,不能等可疑邮件来了,再照着邮件里的内容认码。
① 先从账户里设置。
自己打开平时使用的币安官方App,在个人资料的账户信息里进入“安全”,找到“防钓鱼码”,创建并按页面要求完成验证。没设过,就先去这里设置;邮件里随便出现一串字符,不等于那是你的码。它也不是登录时输入的动态验证码。
② 收到邮件,对照自己设的内容。
已经启用后,检查邮件中的防钓鱼码是否与你设置的一致。缺失或不一致,就先停止点击,也别回复账户资料。不要因为发件人名字眼熟就跳过这一步:币安官方说明提醒,邮件的发件地址可能被伪装,不能仅凭显示的地址判断真伪。
③ 码对了,遇到可疑要求仍要核实。
我会自己打开官方App或官网,从帮助中心联系支持,核实邮件要求,不顺着催促直接操作。币安说明,仍有疑问时可提交邮件截图和邮件原文件供客服核验;这些材料只交官方支持,不发到公开评论区。若怀疑防钓鱼码泄露,回账户安全页更换,再完成验证。
给自己记一句:先设好,收到时对照,有疑问回官方入口查。防钓鱼码是多一道检查,不能拿它替所有链接担保。
你平时看到这类邮件,会先看发件地址,还是先找防钓鱼码?
资料:币安《What is an Anti-Phishing Code and How to Set It Up on Binance》《How to Identify Phishing Emails》。
#账号安全 #防钓鱼
收到币安邮件,先对防钓鱼码
一封邮件催你登录处理账户问题,名字和标志都像币安,手已经准备点按钮了。这个时候,我想先找一处能和自己账户对上的信息:防钓鱼码。
查了币安官方帮助后,我把检查顺序整理成三步。它要提前设置,不能等可疑邮件来了,再照着邮件里的内容认码。
① 先从账户里设置。
自己打开平时使用的币安官方App,在个人资料的账户信息里进入“安全”,找到“防钓鱼码”,创建并按页面要求完成验证。没设过,就先去这里设置;邮件里随便出现一串字符,不等于那是你的码。它也不是登录时输入的动态验证码。
② 收到邮件,对照自己设的内容。
已经启用后,检查邮件中的防钓鱼码是否与你设置的一致。缺失或不一致,就先停止点击,也别回复账户资料。不要因为发件人名字眼熟就跳过这一步:币安官方说明提醒,邮件的发件地址可能被伪装,不能仅凭显示的地址判断真伪。
③ 码对了,遇到可疑要求仍要核实。
我会自己打开官方App或官网,从帮助中心联系支持,核实邮件要求,不顺着催促直接操作。币安说明,仍有疑问时可提交邮件截图和邮件原文件供客服核验;这些材料只交官方支持,不发到公开评论区。若怀疑防钓鱼码泄露,回账户安全页更换,再完成验证。
给自己记一句:先设好,收到时对照,有疑问回官方入口查。防钓鱼码是多一道检查,不能拿它替所有链接担保。
你平时看到这类邮件,会先看发件地址,还是先找防钓鱼码?
资料:币安《What is an Anti-Phishing Code and How to Set It Up on Binance》《How to Identify Phishing Emails》。
#账号安全 #防钓鱼
一封邮件催你登录处理账户问题,名字和标志都像币安,手已经准备点按钮了。这个时候,我想先找一处能和自己账户对上的信息:防钓鱼码。
查了币安官方帮助后,我把检查顺序整理成三步。它要提前设置,不能等可疑邮件来了,再照着邮件里的内容认码。
① 先从账户里设置。
自己打开平时使用的币安官方App,在个人资料的账户信息里进入“安全”,找到“防钓鱼码”,创建并按页面要求完成验证。没设过,就先去这里设置;邮件里随便出现一串字符,不等于那是你的码。它也不是登录时输入的动态验证码。
② 收到邮件,对照自己设的内容。
已经启用后,检查邮件中的防钓鱼码是否与你设置的一致。缺失或不一致,就先停止点击,也别回复账户资料。不要因为发件人名字眼熟就跳过这一步:币安官方说明提醒,邮件的发件地址可能被伪装,不能仅凭显示的地址判断真伪。
③ 码对了,遇到可疑要求仍要核实。
我会自己打开官方App或官网,从帮助中心联系支持,核实邮件要求,不顺着催促直接操作。币安说明,仍有疑问时可提交邮件截图和邮件原文件供客服核验;这些材料只交官方支持,不发到公开评论区。若怀疑防钓鱼码泄露,回账户安全页更换,再完成验证。
给自己记一句:先设好,收到时对照,有疑问回官方入口查。防钓鱼码是多一道检查,不能拿它替所有链接担保。
你平时看到这类邮件,会先看发件地址,还是先找防钓鱼码?
资料:币安《What is an Anti-Phishing Code and How to Set It Up on Binance》《How to Identify Phishing Emails》。
#账号安全 #防钓鱼
90
Übersetzung ansehen
对方说已付款,我先不急着放币
P2P卖出订单显示买家已付款,聊天里又发来转账截图,这时最容易把两件事混在一起:对方说付了,和钱真的到了。
我翻了币安的付款凭证防骗说明。放币前要核实的,不是截图做得像不像,而是自己的收款账户里有没有这笔钱。我把要看的地方整理成三个检查点。
① 自己打开收款账户查入账。
登录这笔订单使用的银行或支付账户,查看交易明细,找到对应款项。别只凭对方截图或催促就确认收款。查不到这笔入账,先不放币;如果银行暂时登不上,也不能拿截图替代核验,等能查看后再确认。
② 对照订单,核对金额和付款人。
把实际到账金额与订单应收金额逐项比,再核对付款账户姓名是否与买家的平台实名一致。钱少了,或付款人对不上,都先停下。对方说是朋友代付,也不要直接放行;在订单聊天里说明差异,无法核实就申请平台介入。
③ 没到账或有争议,回原订单处理。
先在订单聊天中说明未到账或不一致的情况,保留沟通记录。协商解决不了,在币安网页版进入P2P订单,找到这笔交易,从核验付款页的“申诉(Appeal)”入口选问题、写清情况,按要求提交相关凭证。不要转去私下聊天处理,也别为了让对方配合就先放币。
给自己记一句:查自己的入账,核金额和姓名,有问题留在订单里处理。
你更拿不准的是付款状态怎么看,还是付款人姓名对不上时怎么处理?
资料:币安官方《How to Avoid Proof of Payment Scams on P2P Trading》《Binance P2P User Transaction Policy》《How to Appeal for P2P Orders on Binance Website?》。
#P2P安全 #新手避坑
对方说已付款,我先不急着放币
P2P卖出订单显示买家已付款,聊天里又发来转账截图,这时最容易把两件事混在一起:对方说付了,和钱真的到了。
我翻了币安的付款凭证防骗说明。放币前要核实的,不是截图做得像不像,而是自己的收款账户里有没有这笔钱。我把要看的地方整理成三个检查点。
① 自己打开收款账户查入账。
登录这笔订单使用的银行或支付账户,查看交易明细,找到对应款项。别只凭对方截图或催促就确认收款。查不到这笔入账,先不放币;如果银行暂时登不上,也不能拿截图替代核验,等能查看后再确认。
② 对照订单,核对金额和付款人。
把实际到账金额与订单应收金额逐项比,再核对付款账户姓名是否与买家的平台实名一致。钱少了,或付款人对不上,都先停下。对方说是朋友代付,也不要直接放行;在订单聊天里说明差异,无法核实就申请平台介入。
③ 没到账或有争议,回原订单处理。
先在订单聊天中说明未到账或不一致的情况,保留沟通记录。协商解决不了,在币安网页版进入P2P订单,找到这笔交易,从核验付款页的“申诉(Appeal)”入口选问题、写清情况,按要求提交相关凭证。不要转去私下聊天处理,也别为了让对方配合就先放币。
给自己记一句:查自己的入账,核金额和姓名,有问题留在订单里处理。
你更拿不准的是付款状态怎么看,还是付款人姓名对不上时怎么处理?
资料:币安官方《How to Avoid Proof of Payment Scams on P2P Trading》《Binance P2P User Transaction Policy》《How to Appeal for P2P Orders on Binance Website?》。
#P2P安全 #新手避坑
P2P卖出订单显示买家已付款,聊天里又发来转账截图,这时最容易把两件事混在一起:对方说付了,和钱真的到了。
我翻了币安的付款凭证防骗说明。放币前要核实的,不是截图做得像不像,而是自己的收款账户里有没有这笔钱。我把要看的地方整理成三个检查点。
① 自己打开收款账户查入账。
登录这笔订单使用的银行或支付账户,查看交易明细,找到对应款项。别只凭对方截图或催促就确认收款。查不到这笔入账,先不放币;如果银行暂时登不上,也不能拿截图替代核验,等能查看后再确认。
② 对照订单,核对金额和付款人。
把实际到账金额与订单应收金额逐项比,再核对付款账户姓名是否与买家的平台实名一致。钱少了,或付款人对不上,都先停下。对方说是朋友代付,也不要直接放行;在订单聊天里说明差异,无法核实就申请平台介入。
③ 没到账或有争议,回原订单处理。
先在订单聊天中说明未到账或不一致的情况,保留沟通记录。协商解决不了,在币安网页版进入P2P订单,找到这笔交易,从核验付款页的“申诉(Appeal)”入口选问题、写清情况,按要求提交相关凭证。不要转去私下聊天处理,也别为了让对方配合就先放币。
给自己记一句:查自己的入账,核金额和姓名,有问题留在订单里处理。
你更拿不准的是付款状态怎么看,还是付款人姓名对不上时怎么处理?
资料:币安官方《How to Avoid Proof of Payment Scams on P2P Trading》《Binance P2P User Transaction Policy》《How to Appeal for P2P Orders on Binance Website?》。
#P2P安全 #新手避坑
132
Bevor du das Handy wechselst, lösche die Bestätigungscodes noch nicht
Als ich mein altes Handy zurücksetzen wollte, fiel mir erst ein, dass ich zum Anmelden bei der Börse noch einen Bestätigungscode brauche. Das kann ziemlich umständlich werden. Ich habe die offiziellen Anleitungen von Google und Binance durchgesehen und möchte mir den Ablauf für den Handywechsel in drei Schritten merken. Gemeint sind hier die dynamischen Codes in Google Authenticator, nicht SMS-Codes.
① Das alte Handy ist noch da? Übertrage zuerst die Bestätigungscodes.
Vergewissere dich zunächst, dass du noch Zugriff auf die bei der Börse hinterlegte E-Mail-Adresse und Telefonnummer hast, und behalte das alte Handy. Wenn du die Bestätigungscodes bereits mit deinem Google-Konto synchronisiert hast, melde dich in Authenticator auf dem neuen Handy mit demselben Konto an. Wenn du die Kontosynchronisierung nicht nutzt, wähle auf dem alten Handy „Konten übertragen → Konten exportieren“ und auf dem neuen „Konten übertragen → Konten importieren“ und scanne den auf dem alten Handy erzeugten QR-Code. Scanne mehrere QR-Codes nacheinander. Verwende die QR-Codes nur auf deinen eigenen Geräten und schicke anderen keine Screenshots davon.
② Dass die Codes auf dem neuen Handy angezeigt werden, heißt noch nicht, dass sie bereits überprüft wurden.
Prüfe, ob der Eintrag zur richtigen Börse und zum richtigen Konto gehört. Öffne dann die offizielle Anmeldeseite von Binance und schließe die Verifizierung mit dem Code vom neuen Handy ab. Wenn es nicht klappt, prüfe zuerst, ob du den falschen Eintrag ausgewählt hast, der Code abgelaufen ist oder die Uhrzeit auf dem Handy nicht synchronisiert wurde. Behalte das alte Handy, bis die Verifizierung erfolgreich war, und setze es nicht voreilig zurück. Lösche insbesondere nicht einfach synchronisierte Code-Einträge, um das alte Handy aufzuräumen: Die Löschung wird mit anderen Geräten synchronisiert.
③ Du hast keinen Zugriff mehr auf die Bestätigungscodes? Nutze das offizielle Wiederherstellungsverfahren.
Melde dich über die offizielle Binance-Website an und gib dein korrektes Passwort ein. Wähle auf der Seite für die Sicherheitsüberprüfung die nicht verfügbare Verifizierungsmethode aus und gehe zu „Sicherheitsüberprüfung nicht verfügbar?“. Markiere die Verifizierungsmethode, auf die du keinen Zugriff mehr hast, folge den Anweisungen, um die übrigen Prüfungen abzuschließen, und reiche den Antrag auf Zurücksetzung ein. Wenn du auch dein Passwort vergessen hast und es wegen der fehlenden Verifizierung nicht zurücksetzen kannst, wende dich über das offizielle Hilfezentrum an den Kundensupport. Vertraue nicht auf Leute, die dir per Direktnachricht ihre Hilfe anbieten.
Das Übertragen der Bestätigungscodes und das Zurücksetzen des Authenticator bei der Börse sind zwei verschiedene Dinge. Binance weist darauf hin, dass nach dem Zurücksetzen Funktionen wie Auszahlungen und interne Überweisungen bis zu 48 Stunden lang pausiert werden. Auch die Einreichung eines Antrags bedeutet nicht, dass die Wiederherstellung erfolgreich war – maßgeblich ist das Ergebnis auf der Seite.
Merken möchte ich mir: erst übertragen, dann verifizieren und das alte Handy erst danach zurücksetzen.
Was bereitet dir beim Handywechsel die größten Sorgen: einen Bestätigungscode zu vergessen oder das alte Handy nicht mehr zur Hand zu haben?
Quellen: Google: „Bestätigungscodes mit Google Authenticator abrufen“; Binance: „Wie setze ich 2FA zurück, wenn ich keinen Zugriff auf mein Binance-Konto habe?“.
#账号安全 #TippsFürEinsteiger
Bevor du das Handy wechselst, lösche die Bestätigungscodes noch nicht
Als ich mein altes Handy zurücksetzen wollte, fiel mir erst ein, dass ich zum Anmelden bei der Börse noch einen Bestätigungscode brauche. Das kann ziemlich umständlich werden. Ich habe die offiziellen Anleitungen von Google und Binance durchgesehen und möchte mir den Ablauf für den Handywechsel in drei Schritten merken. Gemeint sind hier die dynamischen Codes in Google Authenticator, nicht SMS-Codes.
① Das alte Handy ist noch da? Übertrage zuerst die Bestätigungscodes.
Vergewissere dich zunächst, dass du noch Zugriff auf die bei der Börse hinterlegte E-Mail-Adresse und Telefonnummer hast, und behalte das alte Handy. Wenn du die Bestätigungscodes bereits mit deinem Google-Konto synchronisiert hast, melde dich in Authenticator auf dem neuen Handy mit demselben Konto an. Wenn du die Kontosynchronisierung nicht nutzt, wähle auf dem alten Handy „Konten übertragen → Konten exportieren“ und auf dem neuen „Konten übertragen → Konten importieren“ und scanne den auf dem alten Handy erzeugten QR-Code. Scanne mehrere QR-Codes nacheinander. Verwende die QR-Codes nur auf deinen eigenen Geräten und schicke anderen keine Screenshots davon.
② Dass die Codes auf dem neuen Handy angezeigt werden, heißt noch nicht, dass sie bereits überprüft wurden.
Prüfe, ob der Eintrag zur richtigen Börse und zum richtigen Konto gehört. Öffne dann die offizielle Anmeldeseite von Binance und schließe die Verifizierung mit dem Code vom neuen Handy ab. Wenn es nicht klappt, prüfe zuerst, ob du den falschen Eintrag ausgewählt hast, der Code abgelaufen ist oder die Uhrzeit auf dem Handy nicht synchronisiert wurde. Behalte das alte Handy, bis die Verifizierung erfolgreich war, und setze es nicht voreilig zurück. Lösche insbesondere nicht einfach synchronisierte Code-Einträge, um das alte Handy aufzuräumen: Die Löschung wird mit anderen Geräten synchronisiert.
③ Du hast keinen Zugriff mehr auf die Bestätigungscodes? Nutze das offizielle Wiederherstellungsverfahren.
Melde dich über die offizielle Binance-Website an und gib dein korrektes Passwort ein. Wähle auf der Seite für die Sicherheitsüberprüfung die nicht verfügbare Verifizierungsmethode aus und gehe zu „Sicherheitsüberprüfung nicht verfügbar?“. Markiere die Verifizierungsmethode, auf die du keinen Zugriff mehr hast, folge den Anweisungen, um die übrigen Prüfungen abzuschließen, und reiche den Antrag auf Zurücksetzung ein. Wenn du auch dein Passwort vergessen hast und es wegen der fehlenden Verifizierung nicht zurücksetzen kannst, wende dich über das offizielle Hilfezentrum an den Kundensupport. Vertraue nicht auf Leute, die dir per Direktnachricht ihre Hilfe anbieten.
Das Übertragen der Bestätigungscodes und das Zurücksetzen des Authenticator bei der Börse sind zwei verschiedene Dinge. Binance weist darauf hin, dass nach dem Zurücksetzen Funktionen wie Auszahlungen und interne Überweisungen bis zu 48 Stunden lang pausiert werden. Auch die Einreichung eines Antrags bedeutet nicht, dass die Wiederherstellung erfolgreich war – maßgeblich ist das Ergebnis auf der Seite.
Merken möchte ich mir: erst übertragen, dann verifizieren und das alte Handy erst danach zurücksetzen.
Was bereitet dir beim Handywechsel die größten Sorgen: einen Bestätigungscode zu vergessen oder das alte Handy nicht mehr zur Hand zu haben?
Quellen: Google: „Bestätigungscodes mit Google Authenticator abrufen“; Binance: „Wie setze ich 2FA zurück, wenn ich keinen Zugriff auf mein Binance-Konto habe?“.
#账号安全 #TippsFürEinsteiger
Als ich mein altes Handy zurücksetzen wollte, fiel mir erst ein, dass ich zum Anmelden bei der Börse noch einen Bestätigungscode brauche. Das kann ziemlich umständlich werden. Ich habe die offiziellen Anleitungen von Google und Binance durchgesehen und möchte mir den Ablauf für den Handywechsel in drei Schritten merken. Gemeint sind hier die dynamischen Codes in Google Authenticator, nicht SMS-Codes.
① Das alte Handy ist noch da? Übertrage zuerst die Bestätigungscodes.
Vergewissere dich zunächst, dass du noch Zugriff auf die bei der Börse hinterlegte E-Mail-Adresse und Telefonnummer hast, und behalte das alte Handy. Wenn du die Bestätigungscodes bereits mit deinem Google-Konto synchronisiert hast, melde dich in Authenticator auf dem neuen Handy mit demselben Konto an. Wenn du die Kontosynchronisierung nicht nutzt, wähle auf dem alten Handy „Konten übertragen → Konten exportieren“ und auf dem neuen „Konten übertragen → Konten importieren“ und scanne den auf dem alten Handy erzeugten QR-Code. Scanne mehrere QR-Codes nacheinander. Verwende die QR-Codes nur auf deinen eigenen Geräten und schicke anderen keine Screenshots davon.
② Dass die Codes auf dem neuen Handy angezeigt werden, heißt noch nicht, dass sie bereits überprüft wurden.
Prüfe, ob der Eintrag zur richtigen Börse und zum richtigen Konto gehört. Öffne dann die offizielle Anmeldeseite von Binance und schließe die Verifizierung mit dem Code vom neuen Handy ab. Wenn es nicht klappt, prüfe zuerst, ob du den falschen Eintrag ausgewählt hast, der Code abgelaufen ist oder die Uhrzeit auf dem Handy nicht synchronisiert wurde. Behalte das alte Handy, bis die Verifizierung erfolgreich war, und setze es nicht voreilig zurück. Lösche insbesondere nicht einfach synchronisierte Code-Einträge, um das alte Handy aufzuräumen: Die Löschung wird mit anderen Geräten synchronisiert.
③ Du hast keinen Zugriff mehr auf die Bestätigungscodes? Nutze das offizielle Wiederherstellungsverfahren.
Melde dich über die offizielle Binance-Website an und gib dein korrektes Passwort ein. Wähle auf der Seite für die Sicherheitsüberprüfung die nicht verfügbare Verifizierungsmethode aus und gehe zu „Sicherheitsüberprüfung nicht verfügbar?“. Markiere die Verifizierungsmethode, auf die du keinen Zugriff mehr hast, folge den Anweisungen, um die übrigen Prüfungen abzuschließen, und reiche den Antrag auf Zurücksetzung ein. Wenn du auch dein Passwort vergessen hast und es wegen der fehlenden Verifizierung nicht zurücksetzen kannst, wende dich über das offizielle Hilfezentrum an den Kundensupport. Vertraue nicht auf Leute, die dir per Direktnachricht ihre Hilfe anbieten.
Das Übertragen der Bestätigungscodes und das Zurücksetzen des Authenticator bei der Börse sind zwei verschiedene Dinge. Binance weist darauf hin, dass nach dem Zurücksetzen Funktionen wie Auszahlungen und interne Überweisungen bis zu 48 Stunden lang pausiert werden. Auch die Einreichung eines Antrags bedeutet nicht, dass die Wiederherstellung erfolgreich war – maßgeblich ist das Ergebnis auf der Seite.
Merken möchte ich mir: erst übertragen, dann verifizieren und das alte Handy erst danach zurücksetzen.
Was bereitet dir beim Handywechsel die größten Sorgen: einen Bestätigungscode zu vergessen oder das alte Handy nicht mehr zur Hand zu haben?
Quellen: Google: „Bestätigungscodes mit Google Authenticator abrufen“; Binance: „Wie setze ich 2FA zurück, wenn ich keinen Zugriff auf mein Binance-Konto habe?“.
#账号安全 #TippsFürEinsteiger
GOOGL+2,72%
GOOGUS+2,57%
492
Ich habe beim Aufladen ein Memo bekommen – was soll ich eintragen?
Die Einzahlungsadresse ist bereits kopiert, daneben gibt es aber noch ein Feld für ein Memo: Ist das einfach eine beliebige Notiz, oder muss ich es ebenfalls ausfüllen? Wenn du XLM auf Binance einzahlst und das Memo vergisst, kann es passieren, dass das Geld deinem Konto nicht zugeordnet werden kann.
Ich habe in der offiziellen Binance-Hilfe nachgesehen und möchte mir dieses kleine Feld merken: Das Memo ist eine zusätzliche Kennung zur Identifizierung des Empfängerkontos und keine Nachricht für dich selbst. Hier geht es ausschließlich um den Fall, dass auf der Binance-XLM-Einzahlungsseite ein Memo verlangt wird.
① Auf der Empfängerseite nachsehen: Woher bekomme ich diese Zeichenfolge?
Gehe in deinem Binance-Konto auf „Einzahlen → Kryptowährung einzahlen“, wähle XLM und das entsprechende Netzwerk aus und prüfe die dort angezeigte Adresse, das Memo und die Hinweise. Die Netzwerke auf beiden Seiten müssen übereinstimmen. Wenn auf der Seite ein Memo verlangt wird, prüfe es zusammen mit der Adresse. Wenn du es nicht findest, nicht vollständig sehen kannst oder unklar ist, was verlangt wird, halte erst einmal an und informiere dich im offiziellen Hilfecenter. Erfinde nicht selbst ein Memo.
② Auf der Auszahlungsseite nachsehen: Hast du es in das passende Feld eingetragen?
Trage die Adresse in das Adressfeld und das auf der Einzahlungsseite angezeigte Memo in das entsprechende Memo-Feld der Auszahlungsplattform ein. Vergleiche anschließend jedes Zeichen. Trage es nicht in den Kontaktnamen oder eine persönliche Notiz ein. Selbst wenn die auszahlende Plattform das Feld optional macht, heißt das nicht, dass der Empfänger es nicht benötigt. Wenn du kein passendes Feld findest, wende dich zuerst an den offiziellen Kundendienst der Auszahlungsplattform und fahre nicht mit der Überweisung fort.
③ Auf der Bestätigungsseite nachsehen: Sind die Angaben noch korrekt?
Prüfe vor dem Absenden noch einmal Adresse, Netzwerk und Memo. Achte besonders darauf, dass das Memo nicht fehlt oder verändert wurde. Wenn irgendetwas nicht übereinstimmt, gehe zurück und korrigiere es. Wenn du es nicht überprüfen kannst, brich den Vorgang zunächst ab. Falls du erst nach dem Absenden bemerkst, dass das Memo fehlt oder falsch ist, überweise nicht noch einmal Geld, um das Memo „nachzureichen“. Suche im offiziellen Binance-Hilfecenter nach „How to Retrieve Crypto Deposit with Wrong or Missing Tag/Memo?“, folge dem darin enthaltenen Apply-Link und gib die geforderten Angaben zu Kryptowährung, Betrag und Transaktions-Hash an. Wenn du die Antragsbedingungen nicht erfüllst oder den Antrag nicht absenden kannst, wende dich zur Prüfung an den offiziellen Kundendienst. Die Wiederherstellung ist an Bedingungen geknüpft und kann Gebühren verursachen – ein Antrag garantiert nicht, dass du dein Geld zurückbekommst.
Was ich mir merken möchte: Auf der Empfängerseite steht, was einzutragen ist; auf der Auszahlungsseite trägst du es ein; auf der Bestätigungsseite prüfst du alles noch einmal.
Was ist für dich am unklarsten: Woher du das Memo bekommst oder in welches Feld du es auf der Auszahlungsseite eintragen musst?
Quellen: Binance-Hilfe „How to Deposit Crypto to Binance?“ und der oben genannte Leitfaden zur Wiederherstellung bei Memo-Fehlern.
#充值安全 #TippsfürKrypto-Einsteiger
Ich habe beim Aufladen ein Memo bekommen – was soll ich eintragen?
Die Einzahlungsadresse ist bereits kopiert, daneben gibt es aber noch ein Feld für ein Memo: Ist das einfach eine beliebige Notiz, oder muss ich es ebenfalls ausfüllen? Wenn du XLM auf Binance einzahlst und das Memo vergisst, kann es passieren, dass das Geld deinem Konto nicht zugeordnet werden kann.
Ich habe in der offiziellen Binance-Hilfe nachgesehen und möchte mir dieses kleine Feld merken: Das Memo ist eine zusätzliche Kennung zur Identifizierung des Empfängerkontos und keine Nachricht für dich selbst. Hier geht es ausschließlich um den Fall, dass auf der Binance-XLM-Einzahlungsseite ein Memo verlangt wird.
① Auf der Empfängerseite nachsehen: Woher bekomme ich diese Zeichenfolge?
Gehe in deinem Binance-Konto auf „Einzahlen → Kryptowährung einzahlen“, wähle XLM und das entsprechende Netzwerk aus und prüfe die dort angezeigte Adresse, das Memo und die Hinweise. Die Netzwerke auf beiden Seiten müssen übereinstimmen. Wenn auf der Seite ein Memo verlangt wird, prüfe es zusammen mit der Adresse. Wenn du es nicht findest, nicht vollständig sehen kannst oder unklar ist, was verlangt wird, halte erst einmal an und informiere dich im offiziellen Hilfecenter. Erfinde nicht selbst ein Memo.
② Auf der Auszahlungsseite nachsehen: Hast du es in das passende Feld eingetragen?
Trage die Adresse in das Adressfeld und das auf der Einzahlungsseite angezeigte Memo in das entsprechende Memo-Feld der Auszahlungsplattform ein. Vergleiche anschließend jedes Zeichen. Trage es nicht in den Kontaktnamen oder eine persönliche Notiz ein. Selbst wenn die auszahlende Plattform das Feld optional macht, heißt das nicht, dass der Empfänger es nicht benötigt. Wenn du kein passendes Feld findest, wende dich zuerst an den offiziellen Kundendienst der Auszahlungsplattform und fahre nicht mit der Überweisung fort.
③ Auf der Bestätigungsseite nachsehen: Sind die Angaben noch korrekt?
Prüfe vor dem Absenden noch einmal Adresse, Netzwerk und Memo. Achte besonders darauf, dass das Memo nicht fehlt oder verändert wurde. Wenn irgendetwas nicht übereinstimmt, gehe zurück und korrigiere es. Wenn du es nicht überprüfen kannst, brich den Vorgang zunächst ab. Falls du erst nach dem Absenden bemerkst, dass das Memo fehlt oder falsch ist, überweise nicht noch einmal Geld, um das Memo „nachzureichen“. Suche im offiziellen Binance-Hilfecenter nach „How to Retrieve Crypto Deposit with Wrong or Missing Tag/Memo?“, folge dem darin enthaltenen Apply-Link und gib die geforderten Angaben zu Kryptowährung, Betrag und Transaktions-Hash an. Wenn du die Antragsbedingungen nicht erfüllst oder den Antrag nicht absenden kannst, wende dich zur Prüfung an den offiziellen Kundendienst. Die Wiederherstellung ist an Bedingungen geknüpft und kann Gebühren verursachen – ein Antrag garantiert nicht, dass du dein Geld zurückbekommst.
Was ich mir merken möchte: Auf der Empfängerseite steht, was einzutragen ist; auf der Auszahlungsseite trägst du es ein; auf der Bestätigungsseite prüfst du alles noch einmal.
Was ist für dich am unklarsten: Woher du das Memo bekommst oder in welches Feld du es auf der Auszahlungsseite eintragen musst?
Quellen: Binance-Hilfe „How to Deposit Crypto to Binance?“ und der oben genannte Leitfaden zur Wiederherstellung bei Memo-Fehlern.
#充值安全 #TippsfürKrypto-Einsteiger
Die Einzahlungsadresse ist bereits kopiert, daneben gibt es aber noch ein Feld für ein Memo: Ist das einfach eine beliebige Notiz, oder muss ich es ebenfalls ausfüllen? Wenn du XLM auf Binance einzahlst und das Memo vergisst, kann es passieren, dass das Geld deinem Konto nicht zugeordnet werden kann.
Ich habe in der offiziellen Binance-Hilfe nachgesehen und möchte mir dieses kleine Feld merken: Das Memo ist eine zusätzliche Kennung zur Identifizierung des Empfängerkontos und keine Nachricht für dich selbst. Hier geht es ausschließlich um den Fall, dass auf der Binance-XLM-Einzahlungsseite ein Memo verlangt wird.
① Auf der Empfängerseite nachsehen: Woher bekomme ich diese Zeichenfolge?
Gehe in deinem Binance-Konto auf „Einzahlen → Kryptowährung einzahlen“, wähle XLM und das entsprechende Netzwerk aus und prüfe die dort angezeigte Adresse, das Memo und die Hinweise. Die Netzwerke auf beiden Seiten müssen übereinstimmen. Wenn auf der Seite ein Memo verlangt wird, prüfe es zusammen mit der Adresse. Wenn du es nicht findest, nicht vollständig sehen kannst oder unklar ist, was verlangt wird, halte erst einmal an und informiere dich im offiziellen Hilfecenter. Erfinde nicht selbst ein Memo.
② Auf der Auszahlungsseite nachsehen: Hast du es in das passende Feld eingetragen?
Trage die Adresse in das Adressfeld und das auf der Einzahlungsseite angezeigte Memo in das entsprechende Memo-Feld der Auszahlungsplattform ein. Vergleiche anschließend jedes Zeichen. Trage es nicht in den Kontaktnamen oder eine persönliche Notiz ein. Selbst wenn die auszahlende Plattform das Feld optional macht, heißt das nicht, dass der Empfänger es nicht benötigt. Wenn du kein passendes Feld findest, wende dich zuerst an den offiziellen Kundendienst der Auszahlungsplattform und fahre nicht mit der Überweisung fort.
③ Auf der Bestätigungsseite nachsehen: Sind die Angaben noch korrekt?
Prüfe vor dem Absenden noch einmal Adresse, Netzwerk und Memo. Achte besonders darauf, dass das Memo nicht fehlt oder verändert wurde. Wenn irgendetwas nicht übereinstimmt, gehe zurück und korrigiere es. Wenn du es nicht überprüfen kannst, brich den Vorgang zunächst ab. Falls du erst nach dem Absenden bemerkst, dass das Memo fehlt oder falsch ist, überweise nicht noch einmal Geld, um das Memo „nachzureichen“. Suche im offiziellen Binance-Hilfecenter nach „How to Retrieve Crypto Deposit with Wrong or Missing Tag/Memo?“, folge dem darin enthaltenen Apply-Link und gib die geforderten Angaben zu Kryptowährung, Betrag und Transaktions-Hash an. Wenn du die Antragsbedingungen nicht erfüllst oder den Antrag nicht absenden kannst, wende dich zur Prüfung an den offiziellen Kundendienst. Die Wiederherstellung ist an Bedingungen geknüpft und kann Gebühren verursachen – ein Antrag garantiert nicht, dass du dein Geld zurückbekommst.
Was ich mir merken möchte: Auf der Empfängerseite steht, was einzutragen ist; auf der Auszahlungsseite trägst du es ein; auf der Bestätigungsseite prüfst du alles noch einmal.
Was ist für dich am unklarsten: Woher du das Memo bekommst oder in welches Feld du es auf der Auszahlungsseite eintragen musst?
Quellen: Binance-Hilfe „How to Deposit Crypto to Binance?“ und der oben genannte Leitfaden zur Wiederherstellung bei Memo-Fehlern.
#充值安全 #TippsfürKrypto-Einsteiger
435
Was sollte ich prüfen, bevor ich eine Wallet herunterlade?
Ich möchte eine Wallet installieren und finde mehrere Treffer mit sehr ähnlichen Namen und Symbolen. Auf welchen soll ich klicken? Wenn ich hier die falsche installiere, kann später selbst eine sorgfältige Aufbewahrung der Wallet umsonst gewesen sein.
Ich habe die offiziellen Hinweise von MetaMask gelesen und möchte mir in drei Schritten merken, worauf ich vor dem Klick auf „Installieren“ achten sollte.
① Zuerst den Einstiegspunkt prüfen und nicht nach Suchranking auswählen.
Öffne die Installationsanleitung im offiziellen Hilfe-Center und folge dem darin enthaltenen Link zur offiziellen Website. Wähle dort deinen Browser oder dein mobiles Betriebssystem aus. Prüfe, ob die Adresse in der Adressleiste mit dem Link in den offiziellen Hinweisen übereinstimmt. Verlass dich nicht nur auf den Wallet-Namen auf der Webseite. Wenn der Einstiegspunkt nicht übereinstimmt, schließe die Seite und beginne von vorn. Installiere nichts zusätzlich über Anhänge in Gruppenchats oder „spezielle Installationspakete“ von Fremden.
② Im Store den Herausgeber und die Detailseite überprüfen.
Vergleiche die App-Seite, die du selbst gefunden hast, mit der Store-Seite, zu der dich der Link auf der offiziellen Website führt: Handelt es sich um denselben Eintrag, und stimmen Entwickler oder Herausgeber überein? Die Angaben verschiedener Stores lassen sich nicht einfach übertragen: MetaMask weist ausdrücklich darauf hin, dass der Herausgeber der Firefox-Version danfinlay ist. Wenn der Name abweicht, prüfe ihn zuerst in der offiziellen Installationsanleitung des jeweiligen Browsers. Klicke nicht allein wegen des Fuchssymbols auf „Installieren“; wenn du es nicht verifizieren kannst, halte erst einmal an.
③ Prüfen, ob du beim Herunterladen vom ursprünglichen Einstiegspunkt weggeleitet wirst.
Folge auf dem Smartphone den offiziellen Hinweisen zum jeweiligen App-Store; bei der Browser-Version dem Link zum Erweiterungs-Store auf der offiziellen Website. Wenn dich unterwegs jemand auffordert, eine weitere Datei herunterzuladen oder zum „Reparieren der Installation“ auf eine unbekannte Website zu wechseln, brich ab und überprüfe die Angaben im Hilfe-Center. Wenn sich der Store nicht öffnen lässt, weiche deshalb auch nicht auf ein Paket aus, das dir jemand geschickt hat.
Ich möchte mir merken: Über die offiziellen Hinweise zum Einstiegspunkt, im Store den Eintrag prüfen und anhalten, wenn sich unterwegs die Quelle ändert.
Was ist beim Herunterladen einer Wallet für dich am schwersten einzuschätzen: die Adresse der offiziellen Website oder der Name des Herausgebers im Store?
Quellen: MetaMask „So installierst du MetaMask“ und „So überprüfst du, ob es sich um die echte MetaMask-Wallet handelt“.
#钱包安全 #AnfängerfehlerVermeiden
Was sollte ich prüfen, bevor ich eine Wallet herunterlade?
Ich möchte eine Wallet installieren und finde mehrere Treffer mit sehr ähnlichen Namen und Symbolen. Auf welchen soll ich klicken? Wenn ich hier die falsche installiere, kann später selbst eine sorgfältige Aufbewahrung der Wallet umsonst gewesen sein.
Ich habe die offiziellen Hinweise von MetaMask gelesen und möchte mir in drei Schritten merken, worauf ich vor dem Klick auf „Installieren“ achten sollte.
① Zuerst den Einstiegspunkt prüfen und nicht nach Suchranking auswählen.
Öffne die Installationsanleitung im offiziellen Hilfe-Center und folge dem darin enthaltenen Link zur offiziellen Website. Wähle dort deinen Browser oder dein mobiles Betriebssystem aus. Prüfe, ob die Adresse in der Adressleiste mit dem Link in den offiziellen Hinweisen übereinstimmt. Verlass dich nicht nur auf den Wallet-Namen auf der Webseite. Wenn der Einstiegspunkt nicht übereinstimmt, schließe die Seite und beginne von vorn. Installiere nichts zusätzlich über Anhänge in Gruppenchats oder „spezielle Installationspakete“ von Fremden.
② Im Store den Herausgeber und die Detailseite überprüfen.
Vergleiche die App-Seite, die du selbst gefunden hast, mit der Store-Seite, zu der dich der Link auf der offiziellen Website führt: Handelt es sich um denselben Eintrag, und stimmen Entwickler oder Herausgeber überein? Die Angaben verschiedener Stores lassen sich nicht einfach übertragen: MetaMask weist ausdrücklich darauf hin, dass der Herausgeber der Firefox-Version danfinlay ist. Wenn der Name abweicht, prüfe ihn zuerst in der offiziellen Installationsanleitung des jeweiligen Browsers. Klicke nicht allein wegen des Fuchssymbols auf „Installieren“; wenn du es nicht verifizieren kannst, halte erst einmal an.
③ Prüfen, ob du beim Herunterladen vom ursprünglichen Einstiegspunkt weggeleitet wirst.
Folge auf dem Smartphone den offiziellen Hinweisen zum jeweiligen App-Store; bei der Browser-Version dem Link zum Erweiterungs-Store auf der offiziellen Website. Wenn dich unterwegs jemand auffordert, eine weitere Datei herunterzuladen oder zum „Reparieren der Installation“ auf eine unbekannte Website zu wechseln, brich ab und überprüfe die Angaben im Hilfe-Center. Wenn sich der Store nicht öffnen lässt, weiche deshalb auch nicht auf ein Paket aus, das dir jemand geschickt hat.
Ich möchte mir merken: Über die offiziellen Hinweise zum Einstiegspunkt, im Store den Eintrag prüfen und anhalten, wenn sich unterwegs die Quelle ändert.
Was ist beim Herunterladen einer Wallet für dich am schwersten einzuschätzen: die Adresse der offiziellen Website oder der Name des Herausgebers im Store?
Quellen: MetaMask „So installierst du MetaMask“ und „So überprüfst du, ob es sich um die echte MetaMask-Wallet handelt“.
#钱包安全 #AnfängerfehlerVermeiden
Ich möchte eine Wallet installieren und finde mehrere Treffer mit sehr ähnlichen Namen und Symbolen. Auf welchen soll ich klicken? Wenn ich hier die falsche installiere, kann später selbst eine sorgfältige Aufbewahrung der Wallet umsonst gewesen sein.
Ich habe die offiziellen Hinweise von MetaMask gelesen und möchte mir in drei Schritten merken, worauf ich vor dem Klick auf „Installieren“ achten sollte.
① Zuerst den Einstiegspunkt prüfen und nicht nach Suchranking auswählen.
Öffne die Installationsanleitung im offiziellen Hilfe-Center und folge dem darin enthaltenen Link zur offiziellen Website. Wähle dort deinen Browser oder dein mobiles Betriebssystem aus. Prüfe, ob die Adresse in der Adressleiste mit dem Link in den offiziellen Hinweisen übereinstimmt. Verlass dich nicht nur auf den Wallet-Namen auf der Webseite. Wenn der Einstiegspunkt nicht übereinstimmt, schließe die Seite und beginne von vorn. Installiere nichts zusätzlich über Anhänge in Gruppenchats oder „spezielle Installationspakete“ von Fremden.
② Im Store den Herausgeber und die Detailseite überprüfen.
Vergleiche die App-Seite, die du selbst gefunden hast, mit der Store-Seite, zu der dich der Link auf der offiziellen Website führt: Handelt es sich um denselben Eintrag, und stimmen Entwickler oder Herausgeber überein? Die Angaben verschiedener Stores lassen sich nicht einfach übertragen: MetaMask weist ausdrücklich darauf hin, dass der Herausgeber der Firefox-Version danfinlay ist. Wenn der Name abweicht, prüfe ihn zuerst in der offiziellen Installationsanleitung des jeweiligen Browsers. Klicke nicht allein wegen des Fuchssymbols auf „Installieren“; wenn du es nicht verifizieren kannst, halte erst einmal an.
③ Prüfen, ob du beim Herunterladen vom ursprünglichen Einstiegspunkt weggeleitet wirst.
Folge auf dem Smartphone den offiziellen Hinweisen zum jeweiligen App-Store; bei der Browser-Version dem Link zum Erweiterungs-Store auf der offiziellen Website. Wenn dich unterwegs jemand auffordert, eine weitere Datei herunterzuladen oder zum „Reparieren der Installation“ auf eine unbekannte Website zu wechseln, brich ab und überprüfe die Angaben im Hilfe-Center. Wenn sich der Store nicht öffnen lässt, weiche deshalb auch nicht auf ein Paket aus, das dir jemand geschickt hat.
Ich möchte mir merken: Über die offiziellen Hinweise zum Einstiegspunkt, im Store den Eintrag prüfen und anhalten, wenn sich unterwegs die Quelle ändert.
Was ist beim Herunterladen einer Wallet für dich am schwersten einzuschätzen: die Adresse der offiziellen Website oder der Name des Herausgebers im Store?
Quellen: MetaMask „So installierst du MetaMask“ und „So überprüfst du, ob es sich um die echte MetaMask-Wallet handelt“.
#钱包安全 #AnfängerfehlerVermeiden
259
Vor einer Überweisung: Adresse nicht aus dem Verlauf kopieren
Wenn du derselben Person Geld überweisen willst, scheint es praktisch, den letzten Eintrag herauszusuchen und die Adresse zu kopieren. Doch die Adresse, deren Anfang und Ende dir bekannt vorkommen, könnte jemand absichtlich dort platziert haben.
Nachdem ich die offiziellen Wallet-Hinweise gelesen habe, möchte ich mir drei Schritte für die Prüfung vor und nach dem Kopieren merken.
① Prüfe zuerst, woher die Adresse stammt.
Behandle den Transaktionsverlauf nicht wie ein Adressbuch. Wenn du Geld auf deine eigene Wallet überweisen willst, ruf die Empfangsseite deiner Wallet auf und kopiere die Adresse von dort. Wenn du jemand anderem Geld überweisen willst, überprüfe die Empfangsadresse über einen Kontaktweg, den du bereits als zuverlässig bestätigt hast. Wenn du nur einen alten Verlaufseintrag hast, halte erst einmal inne und besorge dir die Empfangsinformationen erneut. Verwende die Adresse nicht einfach, weil du sie „schon einmal gesehen“ hast.
② Lass dir nach dem Einfügen die vollständige Adresse anzeigen.
Vergleiche sie von Anfang bis Ende Abschnitt für Abschnitt mit der zuvor überprüften Empfangsadresse. Überspringe dabei insbesondere nicht die Mitte. Nur die ersten und letzten Zeichen zu prüfen, reicht nicht: Bei Address-Poisoning werden solche Ähnlichkeiten ausgenutzt. Stimmt auch nur ein Teil in der Mitte nicht überein oder wird die Adresse nur gekürzt angezeigt, sodass du sie nicht vollständig sehen kannst, brich den Versand ab und überprüfe die Adresse erneut anhand der Quelle. Rate nicht.
③ Kopiere nicht einfach unbekannte neue Einträge aus dem Verlauf.
Achte auf plötzlich auftauchende Überweisungen mit kleinen oder gar keinen Beträgen sowie auf Adressen, die wie die von Bekannten aussehen. Sie könnten Köder sein. Auch ein Betrag ungleich null ist kein Beweis dafür, dass eine Adresse vertrauenswürdig ist. Verwende solche Einträge nicht, um eine Empfangsadresse zu aktualisieren, sondern gehe zurück zu Schritt eins. Häufig verwendete Adressen kannst du nach vollständiger Prüfung im Wallet-Adressbuch speichern. Prüfe sie aber auch vor dem Speichern und füge verdächtige Einträge nicht einfach zu deinen Favoriten hinzu.
Was ich mir merken möchte: Adresse aus der Empfangsquelle beziehen, nach dem Einfügen vollständig vergleichen und den Transaktionsverlauf nicht als Adressbuch verwenden.
Was fällt dir beim Prüfen einer Adresse am schwersten: herauszufinden, „woher du sie nehmen sollst“, oder „die lange Zeichenfolge in der Mitte zu überprüfen“?
Quellen: MetaMask, „Address poisoning scams“; Etherscan, „Address Poisoning Attacks“.
#转账安全 #Anfänger-Tipps
Vor einer Überweisung: Adresse nicht aus dem Verlauf kopieren
Wenn du derselben Person Geld überweisen willst, scheint es praktisch, den letzten Eintrag herauszusuchen und die Adresse zu kopieren. Doch die Adresse, deren Anfang und Ende dir bekannt vorkommen, könnte jemand absichtlich dort platziert haben.
Nachdem ich die offiziellen Wallet-Hinweise gelesen habe, möchte ich mir drei Schritte für die Prüfung vor und nach dem Kopieren merken.
① Prüfe zuerst, woher die Adresse stammt.
Behandle den Transaktionsverlauf nicht wie ein Adressbuch. Wenn du Geld auf deine eigene Wallet überweisen willst, ruf die Empfangsseite deiner Wallet auf und kopiere die Adresse von dort. Wenn du jemand anderem Geld überweisen willst, überprüfe die Empfangsadresse über einen Kontaktweg, den du bereits als zuverlässig bestätigt hast. Wenn du nur einen alten Verlaufseintrag hast, halte erst einmal inne und besorge dir die Empfangsinformationen erneut. Verwende die Adresse nicht einfach, weil du sie „schon einmal gesehen“ hast.
② Lass dir nach dem Einfügen die vollständige Adresse anzeigen.
Vergleiche sie von Anfang bis Ende Abschnitt für Abschnitt mit der zuvor überprüften Empfangsadresse. Überspringe dabei insbesondere nicht die Mitte. Nur die ersten und letzten Zeichen zu prüfen, reicht nicht: Bei Address-Poisoning werden solche Ähnlichkeiten ausgenutzt. Stimmt auch nur ein Teil in der Mitte nicht überein oder wird die Adresse nur gekürzt angezeigt, sodass du sie nicht vollständig sehen kannst, brich den Versand ab und überprüfe die Adresse erneut anhand der Quelle. Rate nicht.
③ Kopiere nicht einfach unbekannte neue Einträge aus dem Verlauf.
Achte auf plötzlich auftauchende Überweisungen mit kleinen oder gar keinen Beträgen sowie auf Adressen, die wie die von Bekannten aussehen. Sie könnten Köder sein. Auch ein Betrag ungleich null ist kein Beweis dafür, dass eine Adresse vertrauenswürdig ist. Verwende solche Einträge nicht, um eine Empfangsadresse zu aktualisieren, sondern gehe zurück zu Schritt eins. Häufig verwendete Adressen kannst du nach vollständiger Prüfung im Wallet-Adressbuch speichern. Prüfe sie aber auch vor dem Speichern und füge verdächtige Einträge nicht einfach zu deinen Favoriten hinzu.
Was ich mir merken möchte: Adresse aus der Empfangsquelle beziehen, nach dem Einfügen vollständig vergleichen und den Transaktionsverlauf nicht als Adressbuch verwenden.
Was fällt dir beim Prüfen einer Adresse am schwersten: herauszufinden, „woher du sie nehmen sollst“, oder „die lange Zeichenfolge in der Mitte zu überprüfen“?
Quellen: MetaMask, „Address poisoning scams“; Etherscan, „Address Poisoning Attacks“.
#转账安全 #Anfänger-Tipps
Wenn du derselben Person Geld überweisen willst, scheint es praktisch, den letzten Eintrag herauszusuchen und die Adresse zu kopieren. Doch die Adresse, deren Anfang und Ende dir bekannt vorkommen, könnte jemand absichtlich dort platziert haben.
Nachdem ich die offiziellen Wallet-Hinweise gelesen habe, möchte ich mir drei Schritte für die Prüfung vor und nach dem Kopieren merken.
① Prüfe zuerst, woher die Adresse stammt.
Behandle den Transaktionsverlauf nicht wie ein Adressbuch. Wenn du Geld auf deine eigene Wallet überweisen willst, ruf die Empfangsseite deiner Wallet auf und kopiere die Adresse von dort. Wenn du jemand anderem Geld überweisen willst, überprüfe die Empfangsadresse über einen Kontaktweg, den du bereits als zuverlässig bestätigt hast. Wenn du nur einen alten Verlaufseintrag hast, halte erst einmal inne und besorge dir die Empfangsinformationen erneut. Verwende die Adresse nicht einfach, weil du sie „schon einmal gesehen“ hast.
② Lass dir nach dem Einfügen die vollständige Adresse anzeigen.
Vergleiche sie von Anfang bis Ende Abschnitt für Abschnitt mit der zuvor überprüften Empfangsadresse. Überspringe dabei insbesondere nicht die Mitte. Nur die ersten und letzten Zeichen zu prüfen, reicht nicht: Bei Address-Poisoning werden solche Ähnlichkeiten ausgenutzt. Stimmt auch nur ein Teil in der Mitte nicht überein oder wird die Adresse nur gekürzt angezeigt, sodass du sie nicht vollständig sehen kannst, brich den Versand ab und überprüfe die Adresse erneut anhand der Quelle. Rate nicht.
③ Kopiere nicht einfach unbekannte neue Einträge aus dem Verlauf.
Achte auf plötzlich auftauchende Überweisungen mit kleinen oder gar keinen Beträgen sowie auf Adressen, die wie die von Bekannten aussehen. Sie könnten Köder sein. Auch ein Betrag ungleich null ist kein Beweis dafür, dass eine Adresse vertrauenswürdig ist. Verwende solche Einträge nicht, um eine Empfangsadresse zu aktualisieren, sondern gehe zurück zu Schritt eins. Häufig verwendete Adressen kannst du nach vollständiger Prüfung im Wallet-Adressbuch speichern. Prüfe sie aber auch vor dem Speichern und füge verdächtige Einträge nicht einfach zu deinen Favoriten hinzu.
Was ich mir merken möchte: Adresse aus der Empfangsquelle beziehen, nach dem Einfügen vollständig vergleichen und den Transaktionsverlauf nicht als Adressbuch verwenden.
Was fällt dir beim Prüfen einer Adresse am schwersten: herauszufinden, „woher du sie nehmen sollst“, oder „die lange Zeichenfolge in der Mitte zu überprüfen“?
Quellen: MetaMask, „Address poisoning scams“; Etherscan, „Address Poisoning Attacks“.
#转账安全 #Anfänger-Tipps
157
Übersetzung ansehen
钱包弹出授权,我该先看懂什么?
一个“确认”,给出去的是这次操作的许可,还是以后也能动用代币的权限?我想先弄明白这个区别,再去认钱包里的那些按钮。
这次从 MetaMask 的官方说明入手,只看一种:ERC-20 代币的普通 approve 授权。我把要看懂的东西记成三个问题。
① 给谁?
看请求来自哪个网站,也看真正获得权限的合约地址。页面上的名字眼熟,还不够;“被授权对象”(spender)才是拿到额度的一方。地址看不懂,就先停下来,回到项目官方资料核对,别只认一个熟悉的图标。
② 给什么?
这类授权针对某一种代币,不是把整个钱包的所有资产一并交出去。可它也不只是“让我看一下余额”:获得授权的一方,可以在额度内转走这种代币,不一定还要我逐次确认。
③ 给多少?
spending cap 指可动用的代币数量上限,不是手续费,也不等于这次实际花掉多少。比如只准备使用10个,却看到请求1000个,差出来的990个就值得停下来问一句:为什么需要这么多?
“无限额度”省去了反复授权的麻烦,也把这类代币暴露在更大的风险里。额度能改时,按实际需要设定;但额度小,不等于对方可信。
我想记住的一句话是:先说清“谁,能动哪种代币,最多多少”,再考虑确认。看不懂请求时,取消比猜着点更合适。
你看到授权弹窗,最困惑的是那串地址,还是那个大得离谱的额度?
资料:MetaMask 官方《What is a token approval?》《What are token approvals?》。
#钱包授权 #新手避坑
钱包弹出授权,我该先看懂什么?
一个“确认”,给出去的是这次操作的许可,还是以后也能动用代币的权限?我想先弄明白这个区别,再去认钱包里的那些按钮。
这次从 MetaMask 的官方说明入手,只看一种:ERC-20 代币的普通 approve 授权。我把要看懂的东西记成三个问题。
① 给谁?
看请求来自哪个网站,也看真正获得权限的合约地址。页面上的名字眼熟,还不够;“被授权对象”(spender)才是拿到额度的一方。地址看不懂,就先停下来,回到项目官方资料核对,别只认一个熟悉的图标。
② 给什么?
这类授权针对某一种代币,不是把整个钱包的所有资产一并交出去。可它也不只是“让我看一下余额”:获得授权的一方,可以在额度内转走这种代币,不一定还要我逐次确认。
③ 给多少?
spending cap 指可动用的代币数量上限,不是手续费,也不等于这次实际花掉多少。比如只准备使用10个,却看到请求1000个,差出来的990个就值得停下来问一句:为什么需要这么多?
“无限额度”省去了反复授权的麻烦,也把这类代币暴露在更大的风险里。额度能改时,按实际需要设定;但额度小,不等于对方可信。
我想记住的一句话是:先说清“谁,能动哪种代币,最多多少”,再考虑确认。看不懂请求时,取消比猜着点更合适。
你看到授权弹窗,最困惑的是那串地址,还是那个大得离谱的额度?
资料:MetaMask 官方《What is a token approval?》《What are token approvals?》。
#钱包授权 #新手避坑
一个“确认”,给出去的是这次操作的许可,还是以后也能动用代币的权限?我想先弄明白这个区别,再去认钱包里的那些按钮。
这次从 MetaMask 的官方说明入手,只看一种:ERC-20 代币的普通 approve 授权。我把要看懂的东西记成三个问题。
① 给谁?
看请求来自哪个网站,也看真正获得权限的合约地址。页面上的名字眼熟,还不够;“被授权对象”(spender)才是拿到额度的一方。地址看不懂,就先停下来,回到项目官方资料核对,别只认一个熟悉的图标。
② 给什么?
这类授权针对某一种代币,不是把整个钱包的所有资产一并交出去。可它也不只是“让我看一下余额”:获得授权的一方,可以在额度内转走这种代币,不一定还要我逐次确认。
③ 给多少?
spending cap 指可动用的代币数量上限,不是手续费,也不等于这次实际花掉多少。比如只准备使用10个,却看到请求1000个,差出来的990个就值得停下来问一句:为什么需要这么多?
“无限额度”省去了反复授权的麻烦,也把这类代币暴露在更大的风险里。额度能改时,按实际需要设定;但额度小,不等于对方可信。
我想记住的一句话是:先说清“谁,能动哪种代币,最多多少”,再考虑确认。看不懂请求时,取消比猜着点更合适。
你看到授权弹窗,最困惑的是那串地址,还是那个大得离谱的额度?
资料:MetaMask 官方《What is a token approval?》《What are token approvals?》。
#钱包授权 #新手避坑
98
Übersetzung ansehen
带单群的 5 个常见套路,新手看完少亏一半
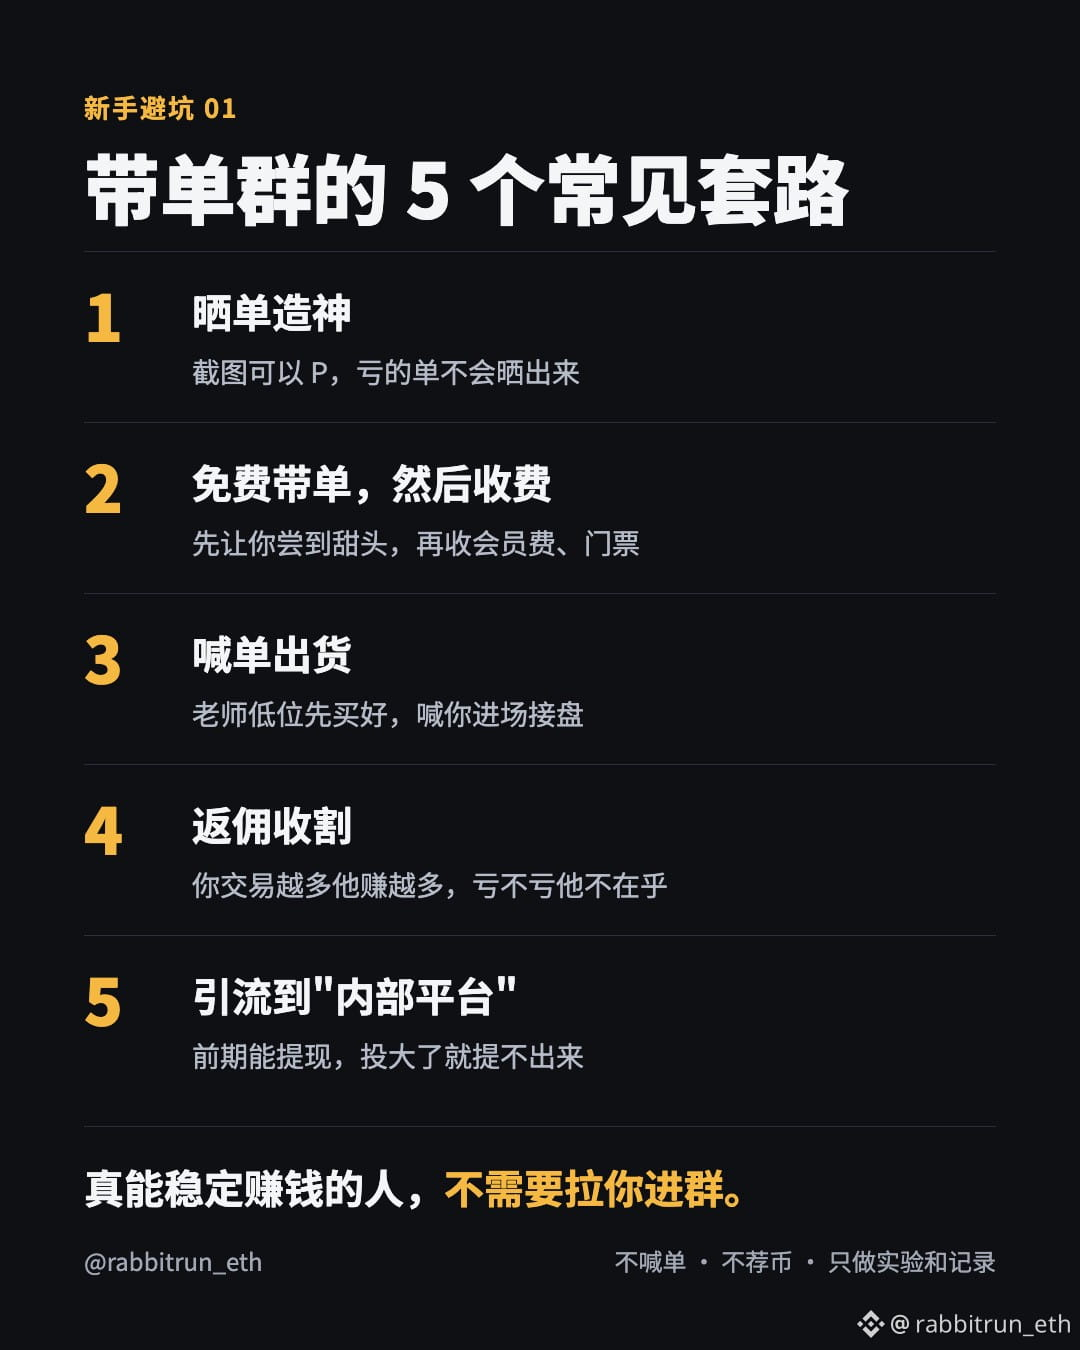
币圈新手最容易踩的坑之一,就是带单群。下面这 5 种套路,你可能已经见过:
① 晒单造神:天天晒盈利截图。但截图可以 P,亏的单也不会晒出来。
② 免费带单,然后收费:先免费喊几单赚钱的让你尝甜头,等你信了再收会员费、门票。
③ 喊单出货:老师自己先在低位买好,再喊大家进场,趁大家买入的时候卖给你们。
④ 返佣收割:用邀请链接拉你注册,你交易越多他赚越多,所以总鼓励你多开单、开高杠杆。
⑤ 引流到"内部平台":让你去某个平台充值,前期能提现,投大了就提不出来了。这就是杀猪盘。
记住一条:真能稳定赚钱的人,不需要拉你进群。
#新手避坑 #防骗
带单群的 5 个常见套路,新手看完少亏一半
币圈新手最容易踩的坑之一,就是带单群。下面这 5 种套路,你可能已经见过:
① 晒单造神:天天晒盈利截图。但截图可以 P,亏的单也不会晒出来。
② 免费带单,然后收费:先免费喊几单赚钱的让你尝甜头,等你信了再收会员费、门票。
③ 喊单出货:老师自己先在低位买好,再喊大家进场,趁大家买入的时候卖给你们。
④ 返佣收割:用邀请链接拉你注册,你交易越多他赚越多,所以总鼓励你多开单、开高杠杆。
⑤ 引流到"内部平台":让你去某个平台充值,前期能提现,投大了就提不出来了。这就是杀猪盘。
记住一条:真能稳定赚钱的人,不需要拉你进群。
#新手避坑 #防骗
币圈新手最容易踩的坑之一,就是带单群。下面这 5 种套路,你可能已经见过:
① 晒单造神:天天晒盈利截图。但截图可以 P,亏的单也不会晒出来。
② 免费带单,然后收费:先免费喊几单赚钱的让你尝甜头,等你信了再收会员费、门票。
③ 喊单出货:老师自己先在低位买好,再喊大家进场,趁大家买入的时候卖给你们。
④ 返佣收割:用邀请链接拉你注册,你交易越多他赚越多,所以总鼓励你多开单、开高杠杆。
⑤ 引流到"内部平台":让你去某个平台充值,前期能提现,投大了就提不出来了。这就是杀猪盘。
记住一条:真能稳定赚钱的人,不需要拉你进群。
#新手避坑 #防骗
11
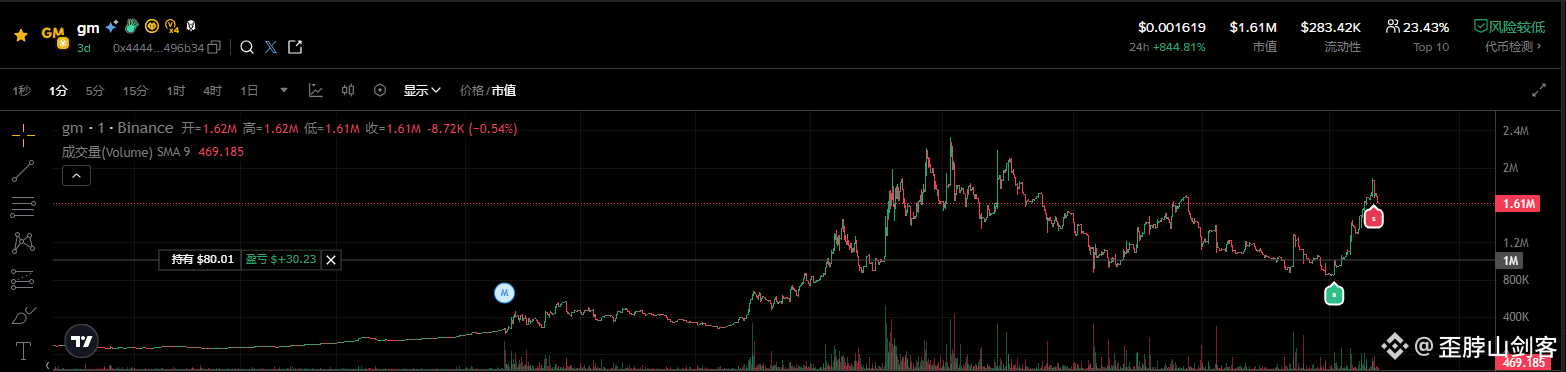
$gm, es sieht so aus, als wäre es am Boden angekommen. Mal sehen, ob es sich auf ein neues Hoch erholen kann, schließlich wird das Wort gm im Alltag recht häufig verwendet.
0x4444b33f8d84f37c08b9487ff2efb8c908496b34
$gm, es sieht so aus, als wäre es am Boden angekommen. Mal sehen, ob es sich auf ein neues Hoch erholen kann, schließlich wird das Wort gm im Alltag recht häufig verwendet.
0x4444b33f8d84f37c08b9487ff2efb8c908496b34
0x4444b33f8d84f37c08b9487ff2efb8c908496b34
1
149
Ich beurteile, dass das Hauptthema auf BSC in Zukunft reine Memes und KI sein wird.
Die Marktbewegungen auf BSC wurden durch die Äußerungen zu @CZ und @heyi angestoßen, wobei dabei das reine Meme #murbarak entstanden ist.
Bis jetzt dreht sich die Mehrheit der Memes auf BSC immer noch um diese beiden.
Reine Memes repräsentieren eine Kultur, die immer lebensfähig sein wird, das wird nicht verschwinden.
Aber darüber hinaus sehen wir auch, dass andere Memes zu steigen beginnen, wie das $tut, das CZ mehrmals unterstützt hat, sowie $BLWK und $SIREN, diese KI-Memes sind ebenfalls aufgetaucht.
Deshalb denke ich, dass die Offiziellen auch die KI-Memes ziemlich schätzen.
Zusätzlich hat CZ getwittert, dass er wartet, bis das KI-Hype vorbei ist, um dann zu beginnen, gute KI-Tokens zu positionieren.
Vor ein paar Tagen war die häufige Interaktion zwischen CZ und He Yi darauf ausgelegt, die Situation auf BSC zu verbessern, und ihre Interaktionen sollten allmählich abnehmen, damit der Markt die Richtung bestimmen kann.
Habe ich recht? @CZ @heyi
Ich beurteile, dass das Hauptthema auf BSC in Zukunft reine Memes und KI sein wird.
Die Marktbewegungen auf BSC wurden durch die Äußerungen zu @CZ und @Yi He angestoßen, wobei dabei das reine Meme #murbarak entstanden ist.
Bis jetzt dreht sich die Mehrheit der Memes auf BSC immer noch um diese beiden.
Reine Memes repräsentieren eine Kultur, die immer lebensfähig sein wird, das wird nicht verschwinden.
Aber darüber hinaus sehen wir auch, dass andere Memes zu steigen beginnen, wie das $tut, das CZ mehrmals unterstützt hat, sowie $BLWK und $SIREN, diese KI-Memes sind ebenfalls aufgetaucht.
Deshalb denke ich, dass die Offiziellen auch die KI-Memes ziemlich schätzen.
Zusätzlich hat CZ getwittert, dass er wartet, bis das KI-Hype vorbei ist, um dann zu beginnen, gute KI-Tokens zu positionieren.
Vor ein paar Tagen war die häufige Interaktion zwischen CZ und He Yi darauf ausgelegt, die Situation auf BSC zu verbessern, und ihre Interaktionen sollten allmählich abnehmen, damit der Markt die Richtung bestimmen kann.
Habe ich recht? @CZ @Yi He
Die Marktbewegungen auf BSC wurden durch die Äußerungen zu @CZ und @Yi He angestoßen, wobei dabei das reine Meme #murbarak entstanden ist.
Bis jetzt dreht sich die Mehrheit der Memes auf BSC immer noch um diese beiden.
Reine Memes repräsentieren eine Kultur, die immer lebensfähig sein wird, das wird nicht verschwinden.
Aber darüber hinaus sehen wir auch, dass andere Memes zu steigen beginnen, wie das $tut, das CZ mehrmals unterstützt hat, sowie $BLWK und $SIREN, diese KI-Memes sind ebenfalls aufgetaucht.
Deshalb denke ich, dass die Offiziellen auch die KI-Memes ziemlich schätzen.
Zusätzlich hat CZ getwittert, dass er wartet, bis das KI-Hype vorbei ist, um dann zu beginnen, gute KI-Tokens zu positionieren.
Vor ein paar Tagen war die häufige Interaktion zwischen CZ und He Yi darauf ausgelegt, die Situation auf BSC zu verbessern, und ihre Interaktionen sollten allmählich abnehmen, damit der Markt die Richtung bestimmen kann.
Habe ich recht? @CZ @Yi He
174
Ablehnung von PVP, hier sind meine Prinzipien für den Hundekampf:
1. Ketten扫, um bestimmte Hunde zu identifizieren, man muss sicherstellen, dass es eine hohe Wahrscheinlichkeit für einen Anstieg gibt, daher ist dies ein langer Prozess.
2. Kaufen, das Kapital verdoppeln.
3. Bei jeder Steigerung von 20% 15% der Position verkaufen.
4. Wenn der Rückgang 50% erreicht, verlustrealisieren.
Ablehnung von PVP, hier sind meine Prinzipien für den Hundekampf:
1. Ketten扫, um bestimmte Hunde zu identifizieren, man muss sicherstellen, dass es eine hohe Wahrscheinlichkeit für einen Anstieg gibt, daher ist dies ein langer Prozess.
2. Kaufen, das Kapital verdoppeln.
3. Bei jeder Steigerung von 20% 15% der Position verkaufen.
4. Wenn der Rückgang 50% erreicht, verlustrealisieren.
1. Ketten扫, um bestimmte Hunde zu identifizieren, man muss sicherstellen, dass es eine hohe Wahrscheinlichkeit für einen Anstieg gibt, daher ist dies ein langer Prozess.
2. Kaufen, das Kapital verdoppeln.
3. Bei jeder Steigerung von 20% 15% der Position verkaufen.
4. Wenn der Rückgang 50% erreicht, verlustrealisieren.
24
Eine Schritt-für-Schritt-Anleitung, wie man Chains scanntDieser Zyklus ist der Meme-Zyklus, heute lehre ich euch, wie man Werkzeuge besser nutzen kann, um Chains zu scannen:
Werkzeug 1: Bull (Twitter @bullx_io), wo man die neuesten eröffneten Token sehen kann.
Werkzeug 2: gmgn (Twitter @gmgnai), das die verschiedenen Dimensionen von Token analysieren kann, einschließlich Smart Money-Tracking, Gewinnanalyse, dev Käufe und Verkäufe usw.
Zuerst die Website von Bull öffnen, die Seite mit pump auswählen, und dann kann man in Echtzeit sehen, welche Token im Inland sind und welche Token bald voll sind.
Dann die sozialen Medienattribute der Token überprüfen, die Adresse in Twitter und tg kopieren, um zu sehen, wer sie verfolgt.
Dann auf gmgn die Token überprüfen und selbst einschätzen, ob die Token gelistet werden können.
Eine Schritt-für-Schritt-Anleitung, wie man Chains scannt
Dieser Zyklus ist der Meme-Zyklus, heute lehre ich euch, wie man Werkzeuge besser nutzen kann, um Chains zu scannen:
Werkzeug 1: Bull (Twitter @bullx_io), wo man die neuesten eröffneten Token sehen kann.
Werkzeug 2: gmgn (Twitter @gmgnai), das die verschiedenen Dimensionen von Token analysieren kann, einschließlich Smart Money-Tracking, Gewinnanalyse, dev Käufe und Verkäufe usw.
Zuerst die Website von Bull öffnen, die Seite mit pump auswählen, und dann kann man in Echtzeit sehen, welche Token im Inland sind und welche Token bald voll sind.
Dann die sozialen Medienattribute der Token überprüfen, die Adresse in Twitter und tg kopieren, um zu sehen, wer sie verfolgt.
Dann auf gmgn die Token überprüfen und selbst einschätzen, ob die Token gelistet werden können.
Werkzeug 1: Bull (Twitter @bullx_io), wo man die neuesten eröffneten Token sehen kann.
Werkzeug 2: gmgn (Twitter @gmgnai), das die verschiedenen Dimensionen von Token analysieren kann, einschließlich Smart Money-Tracking, Gewinnanalyse, dev Käufe und Verkäufe usw.
Zuerst die Website von Bull öffnen, die Seite mit pump auswählen, und dann kann man in Echtzeit sehen, welche Token im Inland sind und welche Token bald voll sind.
Dann die sozialen Medienattribute der Token überprüfen, die Adresse in Twitter und tg kopieren, um zu sehen, wer sie verfolgt.
Dann auf gmgn die Token überprüfen und selbst einschätzen, ob die Token gelistet werden können.
123
Genau wie beim Spekulieren auf Münzen sollten Sie auch beim Spielen von NFT Ihre eigene Stop-Loss-Linie festlegen. Wenn die Linie erreicht ist, schneiden Sie, wenn es Zeit zum Schneiden ist. Warten Sie nicht dumm auf einen Rebound, sonst kehrt er nach dem Warten auf Null zurück ! #NFT
Genau wie beim Spekulieren auf Münzen sollten Sie auch beim Spielen von NFT Ihre eigene Stop-Loss-Linie festlegen. Wenn die Linie erreicht ist, schneiden Sie, wenn es Zeit zum Schneiden ist. Warten Sie nicht dumm auf einen Rebound, sonst kehrt er nach dem Warten auf Null zurück ! #NFT
37
353


@DeGodsNFT
degod wird NFT in BTC und FCFS ausgeben. Sie müssen lediglich 0,44+ Kuchen vorbereiten. . 😅
#NFT
@DeGodsNFT
degod wird NFT in BTC und FCFS ausgeben. Sie müssen lediglich 0,44+ Kuchen vorbereiten. . 😅
#NFT
degod wird NFT in BTC und FCFS ausgeben. Sie müssen lediglich 0,44+ Kuchen vorbereiten. . 😅
#NFT

107
960
Der Münzpreis dieses Projekts betrug 0,007 und der höchste Eröffnungskurs erreichte 0,089. Ich habe angerufen, aber der Münzpreis kam nicht an, weil ich die falsche Alarmzeit eingestellt hatte😅
Vergiss es, vergiss es, ich bin dazu bestimmt, dieses Geld nicht zu verdienen 😂
#NFT
Der Münzpreis dieses Projekts betrug 0,007 und der höchste Eröffnungskurs erreichte 0,089. Ich habe angerufen, aber der Münzpreis kam nicht an, weil ich die falsche Alarmzeit eingestellt hatte😅
Vergiss es, vergiss es, ich bin dazu bestimmt, dieses Geld nicht zu verdienen 😂
#NFT
Vergiss es, vergiss es, ich bin dazu bestimmt, dieses Geld nicht zu verdienen 😂
#NFT

94
4.9k

Artikel
Ist es bequemer, mit NFT zu spielen? ! ERC-4337 ermöglicht gasfreie und automatisierte TransaktionenWas würden Sie sagen, wenn Sie nach einem Problem mit Ethereum-Wallet-Transaktionen gefragt würden?
Handelt es sich um verschiedene komplexe Operationen, die für Anfänger nicht geeignet sind?
Oder ist der Betrieb bei hohem Gasdruck nahezu unmöglich?
Lassen Sie mich zunächst vorstellen, dass das Wallet-Konto, das wir jetzt verwenden, als External Owned Account (EOA) bezeichnet wird. Das von MetaMask und Ledger generierte Wallet-Konto ist beispielsweise EOA.
Im Allgemeinen erfordert unsere Interaktion mit Smart Contracts auf Ethereum, dass Benutzer über ein EOA verfügen. Hierbei handelt es sich um einen einfachen Kontotyp, der Transaktionen nur durch Signieren mit einem privaten Schlüssel senden kann. Was die Erfahrung angeht, ist EOA nicht sehr einsteigerfreundlich, zum Beispiel:
Ist es bequemer, mit NFT zu spielen? ! ERC-4337 ermöglicht gasfreie und automatisierte Transaktionen
Was würden Sie sagen, wenn Sie nach einem Problem mit Ethereum-Wallet-Transaktionen gefragt würden?
Handelt es sich um verschiedene komplexe Operationen, die für Anfänger nicht geeignet sind?
Oder ist der Betrieb bei hohem Gasdruck nahezu unmöglich?
Lassen Sie mich zunächst vorstellen, dass das Wallet-Konto, das wir jetzt verwenden, als External Owned Account (EOA) bezeichnet wird. Das von MetaMask und Ledger generierte Wallet-Konto ist beispielsweise EOA.
Im Allgemeinen erfordert unsere Interaktion mit Smart Contracts auf Ethereum, dass Benutzer über ein EOA verfügen. Hierbei handelt es sich um einen einfachen Kontotyp, der Transaktionen nur durch Signieren mit einem privaten Schlüssel senden kann. Was die Erfahrung angeht, ist EOA nicht sehr einsteigerfreundlich, zum Beispiel:
Handelt es sich um verschiedene komplexe Operationen, die für Anfänger nicht geeignet sind?
Oder ist der Betrieb bei hohem Gasdruck nahezu unmöglich?
Lassen Sie mich zunächst vorstellen, dass das Wallet-Konto, das wir jetzt verwenden, als External Owned Account (EOA) bezeichnet wird. Das von MetaMask und Ledger generierte Wallet-Konto ist beispielsweise EOA.
Im Allgemeinen erfordert unsere Interaktion mit Smart Contracts auf Ethereum, dass Benutzer über ein EOA verfügen. Hierbei handelt es sich um einen einfachen Kontotyp, der Transaktionen nur durch Signieren mit einem privaten Schlüssel senden kann. Was die Erfahrung angeht, ist EOA nicht sehr einsteigerfreundlich, zum Beispiel:
80
1.7k
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
AnthropicToDebutAfter$83IPOPricing
45,960 Aufrufe
206 Kommentare
Aktienfutures halten sich nahe der Nulllinie, da Anthropic den IPO vor dem Debüt mit 83 US-Dollar bewertet
Binance News
·8 Likes
·8.1k Aufrufe
BTCRemainsUnderPressureAfterHawkishFOMCMinutes
141,854 Aufrufe
1,580 Kommentare
NvidiaBoardReportedlySplitOverHuang’sReturn
65,780 Aufrufe
802 Kommentare