
CryptoGlow
713 Beiträge

CryptoGlow
Melden
Nutzer blockieren
Open trade || Binance Kol || Web 3.0 || Charts and Setups
Regelmäßiger Trader
1.9 Jahre
126 Following
1.0K+ Follower
248 Like gegeben
Beiträge
Alle
Zitierungen
Live
·
--
#dusk $DUSK @Dusk_Foundation
$DUSK Die Privatsphäre geht nicht nur darum, Daten zu verstecken
Je mehr ich Dusk betrachte, desto mehr denke ich, dass der spannende Teil nicht einfach darin liegt, dass Transaktionen privat sein können.
Sondern darin, was passiert, wenn Privatsphäre zu etwas wird, das Institutionen tatsächlich berücksichtigen und umsetzen müssen.
Eine öffentliche Blockchain macht Transparenz zum Standard. Das ist hilfreich, kann aber auch sensible Transaktionsdetails zutage fördern, die Unternehmen nicht einfach offen vor sich liegen haben wollen.
Dusk verfolgt mit seiner auf Privatsphäre ausgerichteten Architektur einen anderen Ansatz, bei dem Nutzer mehr Kontrolle darüber haben, welche Informationen zu ihren Transaktionen offengelegt werden.
Doch das wirft eine noch spannendere Frage auf:
Wie nützlich ist Privatsphäre für eine Institution wirklich?
Zu wenig Privatsphäre schafft unnötige Offenlegung. Zu viel Privatsphäre kann Audits und Compliance erschweren.
In genau diesem Spannungsfeld wird Dusk für mich interessant.
Der eigentliche Test wird wahrscheinlich nicht sein, ob die Technologie Transaktionsdaten verstecken kann.
Sondern ob Institutionen Privatsphäre nutzen können, ohne die Fähigkeit zu verlieren, zu beweisen, was tatsächlich passiert ist.
Das ist ein deutlich schwierigeres Problem, als einfach nur von „privater Blockchain“ zu sprechen.
Und wenn Dusk diese Balance richtig hinbekommt, könnte die größere Geschichte nicht die Privatsphäre selbst sein.
Sondern die Frage, Privatsphäre auf institutioneller Ebene überhaupt nutzbar zu machen.
Würden Institutionen maximale Privatsphäre bevorzugen – oder eine steuerbare Transparenz?
#dusk $DUSK @Dusk
$DUSK Die Privatsphäre geht nicht nur darum, Daten zu verstecken
Je mehr ich Dusk betrachte, desto mehr denke ich, dass der spannende Teil nicht einfach darin liegt, dass Transaktionen privat sein können.
Sondern darin, was passiert, wenn Privatsphäre zu etwas wird, das Institutionen tatsächlich berücksichtigen und umsetzen müssen.
Eine öffentliche Blockchain macht Transparenz zum Standard. Das ist hilfreich, kann aber auch sensible Transaktionsdetails zutage fördern, die Unternehmen nicht einfach offen vor sich liegen haben wollen.
Dusk verfolgt mit seiner auf Privatsphäre ausgerichteten Architektur einen anderen Ansatz, bei dem Nutzer mehr Kontrolle darüber haben, welche Informationen zu ihren Transaktionen offengelegt werden.
Doch das wirft eine noch spannendere Frage auf:
Wie nützlich ist Privatsphäre für eine Institution wirklich?
Zu wenig Privatsphäre schafft unnötige Offenlegung. Zu viel Privatsphäre kann Audits und Compliance erschweren.
In genau diesem Spannungsfeld wird Dusk für mich interessant.
Der eigentliche Test wird wahrscheinlich nicht sein, ob die Technologie Transaktionsdaten verstecken kann.
Sondern ob Institutionen Privatsphäre nutzen können, ohne die Fähigkeit zu verlieren, zu beweisen, was tatsächlich passiert ist.
Das ist ein deutlich schwierigeres Problem, als einfach nur von „privater Blockchain“ zu sprechen.
Und wenn Dusk diese Balance richtig hinbekommt, könnte die größere Geschichte nicht die Privatsphäre selbst sein.
Sondern die Frage, Privatsphäre auf institutioneller Ebene überhaupt nutzbar zu machen.
Würden Institutionen maximale Privatsphäre bevorzugen – oder eine steuerbare Transparenz?
$DUSK Die Privatsphäre geht nicht nur darum, Daten zu verstecken
Je mehr ich Dusk betrachte, desto mehr denke ich, dass der spannende Teil nicht einfach darin liegt, dass Transaktionen privat sein können.
Sondern darin, was passiert, wenn Privatsphäre zu etwas wird, das Institutionen tatsächlich berücksichtigen und umsetzen müssen.
Eine öffentliche Blockchain macht Transparenz zum Standard. Das ist hilfreich, kann aber auch sensible Transaktionsdetails zutage fördern, die Unternehmen nicht einfach offen vor sich liegen haben wollen.
Dusk verfolgt mit seiner auf Privatsphäre ausgerichteten Architektur einen anderen Ansatz, bei dem Nutzer mehr Kontrolle darüber haben, welche Informationen zu ihren Transaktionen offengelegt werden.
Doch das wirft eine noch spannendere Frage auf:
Wie nützlich ist Privatsphäre für eine Institution wirklich?
Zu wenig Privatsphäre schafft unnötige Offenlegung. Zu viel Privatsphäre kann Audits und Compliance erschweren.
In genau diesem Spannungsfeld wird Dusk für mich interessant.
Der eigentliche Test wird wahrscheinlich nicht sein, ob die Technologie Transaktionsdaten verstecken kann.
Sondern ob Institutionen Privatsphäre nutzen können, ohne die Fähigkeit zu verlieren, zu beweisen, was tatsächlich passiert ist.
Das ist ein deutlich schwierigeres Problem, als einfach nur von „privater Blockchain“ zu sprechen.
Und wenn Dusk diese Balance richtig hinbekommt, könnte die größere Geschichte nicht die Privatsphäre selbst sein.
Sondern die Frage, Privatsphäre auf institutioneller Ebene überhaupt nutzbar zu machen.
Würden Institutionen maximale Privatsphäre bevorzugen – oder eine steuerbare Transparenz?
77
·
--
#dusk $DUSK @Dusk_Foundation
Früher dachte ich, dass das On-Chain-Bringen realer Vermögenswerte vor allem ein technisches Problem sei. Wenn eine Anleihe, ein Fonds oder ein anderes Finanzinstrument als Token dargestellt und effizient übertragen werden kann, nahm ich an, dass die meisten schwierigen Arbeiten bereits gelöst seien.
Je tiefer ich mich mit Dusk beschäftigt habe, desto weniger vollständig fühlte sich diese Annahme an.
Ein Finanzinstrument wird nicht dadurch leichter in der Nutzung, dass es einen Token hat. Es braucht immer noch einen Weg, um zu bestimmen, wer Zugriff darauf hat, wie das Eigentum übertragen werden kann, welche Informationen unterschiedliche Teilnehmende sehen können sollten und wie die Einhaltung von Vorschriften (Compliance) in den Prozess eingebettet ist.
Das ist es, was Dusk’s Ansatz für mich interessant macht.
Sein Fokus auf regulierte digitale Vermögenswerte verbindet Privatsphäre, Compliance und Transaktionskontrolle miteinander, statt diese als getrennte Probleme zu behandeln. Selektive Offenlegung kann es ermöglichen, relevante Informationen zu verifizieren, ohne dass jede zugrunde liegende Einzelheit öffentlich werden muss—was weitaus näher daran ist, wie regulierte Finanzprozesse tatsächlich funktionieren.
Was ich besonders wichtig finde, ist, dass dadurch eine andere Frage im Zusammenhang mit der RWA-Adoption entsteht.
Die Herausforderung liegt möglicherweise nicht darin, Vermögenswerte auf eine Blockchain zu bringen. Der schwierigere Teil könnte darin bestehen, den gesamten Lebenszyklus dieser Vermögenswerte so reibungslos zum Laufen zu bringen, dass unterschiedliche Teilnehmende jeweils unterschiedliche Rechte, Verantwortlichkeiten und Informationsanforderungen haben.
Ich denke auch, dass hier Dusk noch etwas beweisen muss. Eine gut gestaltete Architektur bedeutet nicht automatisch, dass Institutionen sie in großem Maßstab nutzen werden.
Für mich ist das interessante Maß, ob Dusk diese Konzepte von Privatsphäre und Compliance in reale Finanz-Workflows umwandeln kann, auf die Menschen tatsächlich angewiesen sind.
Das ist der Teil, den ich beobachten werde, während sich das Netzwerk weiterentwickelt.
#dusk $DUSK @Dusk
Früher dachte ich, dass das On-Chain-Bringen realer Vermögenswerte vor allem ein technisches Problem sei. Wenn eine Anleihe, ein Fonds oder ein anderes Finanzinstrument als Token dargestellt und effizient übertragen werden kann, nahm ich an, dass die meisten schwierigen Arbeiten bereits gelöst seien.
Je tiefer ich mich mit Dusk beschäftigt habe, desto weniger vollständig fühlte sich diese Annahme an.
Ein Finanzinstrument wird nicht dadurch leichter in der Nutzung, dass es einen Token hat. Es braucht immer noch einen Weg, um zu bestimmen, wer Zugriff darauf hat, wie das Eigentum übertragen werden kann, welche Informationen unterschiedliche Teilnehmende sehen können sollten und wie die Einhaltung von Vorschriften (Compliance) in den Prozess eingebettet ist.
Das ist es, was Dusk’s Ansatz für mich interessant macht.
Sein Fokus auf regulierte digitale Vermögenswerte verbindet Privatsphäre, Compliance und Transaktionskontrolle miteinander, statt diese als getrennte Probleme zu behandeln. Selektive Offenlegung kann es ermöglichen, relevante Informationen zu verifizieren, ohne dass jede zugrunde liegende Einzelheit öffentlich werden muss—was weitaus näher daran ist, wie regulierte Finanzprozesse tatsächlich funktionieren.
Was ich besonders wichtig finde, ist, dass dadurch eine andere Frage im Zusammenhang mit der RWA-Adoption entsteht.
Die Herausforderung liegt möglicherweise nicht darin, Vermögenswerte auf eine Blockchain zu bringen. Der schwierigere Teil könnte darin bestehen, den gesamten Lebenszyklus dieser Vermögenswerte so reibungslos zum Laufen zu bringen, dass unterschiedliche Teilnehmende jeweils unterschiedliche Rechte, Verantwortlichkeiten und Informationsanforderungen haben.
Ich denke auch, dass hier Dusk noch etwas beweisen muss. Eine gut gestaltete Architektur bedeutet nicht automatisch, dass Institutionen sie in großem Maßstab nutzen werden.
Für mich ist das interessante Maß, ob Dusk diese Konzepte von Privatsphäre und Compliance in reale Finanz-Workflows umwandeln kann, auf die Menschen tatsächlich angewiesen sind.
Das ist der Teil, den ich beobachten werde, während sich das Netzwerk weiterentwickelt.
Früher dachte ich, dass das On-Chain-Bringen realer Vermögenswerte vor allem ein technisches Problem sei. Wenn eine Anleihe, ein Fonds oder ein anderes Finanzinstrument als Token dargestellt und effizient übertragen werden kann, nahm ich an, dass die meisten schwierigen Arbeiten bereits gelöst seien.
Je tiefer ich mich mit Dusk beschäftigt habe, desto weniger vollständig fühlte sich diese Annahme an.
Ein Finanzinstrument wird nicht dadurch leichter in der Nutzung, dass es einen Token hat. Es braucht immer noch einen Weg, um zu bestimmen, wer Zugriff darauf hat, wie das Eigentum übertragen werden kann, welche Informationen unterschiedliche Teilnehmende sehen können sollten und wie die Einhaltung von Vorschriften (Compliance) in den Prozess eingebettet ist.
Das ist es, was Dusk’s Ansatz für mich interessant macht.
Sein Fokus auf regulierte digitale Vermögenswerte verbindet Privatsphäre, Compliance und Transaktionskontrolle miteinander, statt diese als getrennte Probleme zu behandeln. Selektive Offenlegung kann es ermöglichen, relevante Informationen zu verifizieren, ohne dass jede zugrunde liegende Einzelheit öffentlich werden muss—was weitaus näher daran ist, wie regulierte Finanzprozesse tatsächlich funktionieren.
Was ich besonders wichtig finde, ist, dass dadurch eine andere Frage im Zusammenhang mit der RWA-Adoption entsteht.
Die Herausforderung liegt möglicherweise nicht darin, Vermögenswerte auf eine Blockchain zu bringen. Der schwierigere Teil könnte darin bestehen, den gesamten Lebenszyklus dieser Vermögenswerte so reibungslos zum Laufen zu bringen, dass unterschiedliche Teilnehmende jeweils unterschiedliche Rechte, Verantwortlichkeiten und Informationsanforderungen haben.
Ich denke auch, dass hier Dusk noch etwas beweisen muss. Eine gut gestaltete Architektur bedeutet nicht automatisch, dass Institutionen sie in großem Maßstab nutzen werden.
Für mich ist das interessante Maß, ob Dusk diese Konzepte von Privatsphäre und Compliance in reale Finanz-Workflows umwandeln kann, auf die Menschen tatsächlich angewiesen sind.
Das ist der Teil, den ich beobachten werde, während sich das Netzwerk weiterentwickelt.
65
·
--
@Dusk_Foundation #dusk $DUSK
Ich bin in Dusk gegangen und hatte erwartet, dass die Privacy-Story das Wichtigste ist, das man sich ansehen sollte. Stattdessen bin ich immer wieder zu einer anderen Frage zurückgekehrt: Was passiert, wenn Privacy tatsächlich innerhalb regulierter Finanzmärkte funktionieren muss?
Dusk ist als Layer-1 für vertrauliche Finanzen positioniert – mit Zero-Knowledge-Technologie, selektiver Offenlegung und einer Infrastruktur, die auf regulierte digitale Assets ausgerichtet ist. Auf dem Papier ergibt diese Kombination Sinn. Institutionen müssen Dinge wie Eignung, Eigentum und Compliance verifizieren können, ohne dabei zwangsläufig jedes einzelne Informationsdetail hinter der Transaktion offenzulegen.
Aber spannend wird es dort, wo das Design auf die reale Nutzung trifft.
Je genauer ich mir die Architektur angesehen habe, desto weniger dachte ich bei Privacy daran, dass es lediglich darum geht, Transaktionsdaten zu verstecken. Die schwierigere Frage ist: Genau was muss vertraulich bleiben – und was muss gegenüber einer anderen Partei nachweisbar sein?
Diese Unterscheidung ist entscheidend.
Eine Bank muss nicht unbedingt alles über einen Geschäftspartner sehen. Vielleicht braucht sie nur einen zuverlässigen Beleg dafür, dass bestimmte Bedingungen erfüllt wurden. Wenn eine Blockchain diesen Nachweis liefern kann, während sie Unbeteiligtes privat hält, wird der Use Case deutlich praxistauglicher, als einfach nur Finanzassets auf ein transparentes Ledger zu legen.
Deshalb hat auch DuskEVM meine Aufmerksamkeit erregt. Wenn das Ökosystem diese Art von Infrastruktur für Entwickler leichter zugänglich machen kann, dann muss sich die Privacy-Erzählung letztlich über Anwendungen und echte Transaktionen messbar machen.
Mir ist daher weniger daran gelegen, ob Dusk jetzt eine gute Privacy-Plattform bzw. ein gutes Privacy-Argument hat.
Mich interessiert vielmehr, welche echten Finanz-Workflows schließlich belegen, dass programmierbare Privacy nützlich ist.
Genau das werde ich im Blick behalten, während die Adoption wächst.
@Dusk #dusk $DUSK
Ich bin in Dusk gegangen und hatte erwartet, dass die Privacy-Story das Wichtigste ist, das man sich ansehen sollte. Stattdessen bin ich immer wieder zu einer anderen Frage zurückgekehrt: Was passiert, wenn Privacy tatsächlich innerhalb regulierter Finanzmärkte funktionieren muss?
Dusk ist als Layer-1 für vertrauliche Finanzen positioniert – mit Zero-Knowledge-Technologie, selektiver Offenlegung und einer Infrastruktur, die auf regulierte digitale Assets ausgerichtet ist. Auf dem Papier ergibt diese Kombination Sinn. Institutionen müssen Dinge wie Eignung, Eigentum und Compliance verifizieren können, ohne dabei zwangsläufig jedes einzelne Informationsdetail hinter der Transaktion offenzulegen.
Aber spannend wird es dort, wo das Design auf die reale Nutzung trifft.
Je genauer ich mir die Architektur angesehen habe, desto weniger dachte ich bei Privacy daran, dass es lediglich darum geht, Transaktionsdaten zu verstecken. Die schwierigere Frage ist: Genau was muss vertraulich bleiben – und was muss gegenüber einer anderen Partei nachweisbar sein?
Diese Unterscheidung ist entscheidend.
Eine Bank muss nicht unbedingt alles über einen Geschäftspartner sehen. Vielleicht braucht sie nur einen zuverlässigen Beleg dafür, dass bestimmte Bedingungen erfüllt wurden. Wenn eine Blockchain diesen Nachweis liefern kann, während sie Unbeteiligtes privat hält, wird der Use Case deutlich praxistauglicher, als einfach nur Finanzassets auf ein transparentes Ledger zu legen.
Deshalb hat auch DuskEVM meine Aufmerksamkeit erregt. Wenn das Ökosystem diese Art von Infrastruktur für Entwickler leichter zugänglich machen kann, dann muss sich die Privacy-Erzählung letztlich über Anwendungen und echte Transaktionen messbar machen.
Mir ist daher weniger daran gelegen, ob Dusk jetzt eine gute Privacy-Plattform bzw. ein gutes Privacy-Argument hat.
Mich interessiert vielmehr, welche echten Finanz-Workflows schließlich belegen, dass programmierbare Privacy nützlich ist.
Genau das werde ich im Blick behalten, während die Adoption wächst.
Ich bin in Dusk gegangen und hatte erwartet, dass die Privacy-Story das Wichtigste ist, das man sich ansehen sollte. Stattdessen bin ich immer wieder zu einer anderen Frage zurückgekehrt: Was passiert, wenn Privacy tatsächlich innerhalb regulierter Finanzmärkte funktionieren muss?
Dusk ist als Layer-1 für vertrauliche Finanzen positioniert – mit Zero-Knowledge-Technologie, selektiver Offenlegung und einer Infrastruktur, die auf regulierte digitale Assets ausgerichtet ist. Auf dem Papier ergibt diese Kombination Sinn. Institutionen müssen Dinge wie Eignung, Eigentum und Compliance verifizieren können, ohne dabei zwangsläufig jedes einzelne Informationsdetail hinter der Transaktion offenzulegen.
Aber spannend wird es dort, wo das Design auf die reale Nutzung trifft.
Je genauer ich mir die Architektur angesehen habe, desto weniger dachte ich bei Privacy daran, dass es lediglich darum geht, Transaktionsdaten zu verstecken. Die schwierigere Frage ist: Genau was muss vertraulich bleiben – und was muss gegenüber einer anderen Partei nachweisbar sein?
Diese Unterscheidung ist entscheidend.
Eine Bank muss nicht unbedingt alles über einen Geschäftspartner sehen. Vielleicht braucht sie nur einen zuverlässigen Beleg dafür, dass bestimmte Bedingungen erfüllt wurden. Wenn eine Blockchain diesen Nachweis liefern kann, während sie Unbeteiligtes privat hält, wird der Use Case deutlich praxistauglicher, als einfach nur Finanzassets auf ein transparentes Ledger zu legen.
Deshalb hat auch DuskEVM meine Aufmerksamkeit erregt. Wenn das Ökosystem diese Art von Infrastruktur für Entwickler leichter zugänglich machen kann, dann muss sich die Privacy-Erzählung letztlich über Anwendungen und echte Transaktionen messbar machen.
Mir ist daher weniger daran gelegen, ob Dusk jetzt eine gute Privacy-Plattform bzw. ein gutes Privacy-Argument hat.
Mich interessiert vielmehr, welche echten Finanz-Workflows schließlich belegen, dass programmierbare Privacy nützlich ist.
Genau das werde ich im Blick behalten, während die Adoption wächst.
73
·
--
@Dusk_Foundation geht einen interessanten Ansatz für die Zukunft der blockchainbasierten Finanzwelt. Was mir besonders auffällt, ist der Fokus darauf, reale Finanzwerte on-chain zu bringen und dabei Herausforderungen wie Datenschutz, Compliance, Identität und vorhersehbare Abwicklung zu adressieren.
Bei Tokenisierung geht es nicht einfach darum, eine digitale Version eines Assets zu schaffen. Reale Finanzmärkte brauchen eine sichere Eigentumsstruktur, die Berechtigung von Investoren, kontrollierte Übertragungen, eine transparente Abwicklung und Datenschutz für sensible Informationen. Dusk baut Infrastruktur mit diesen praktischen Anforderungen im Blick.
Datenschutz ist besonders wichtig. Nicht jede finanziellen Details sollten für alle sichtbar sein, während Aufsichtsbehörden und autorisierte Teilnehmer ggf. weiterhin Zugriff auf spezifische Informationen benötigen. Dusk’ datenschutzbewahrende Technologie und der Ansatz der selektiven Offenlegung können helfen, ein besseres Gleichgewicht zwischen Vertraulichkeit und Compliance zu schaffen.
Ein weiterer Aspekt, den ich spannend finde, ist die deterministische Abwicklung. Finanzmärkte brauchen vorhersehbare Endgültigkeit und zuverlässige Transaktionsverarbeitung – insbesondere dann, wenn Vermögenswerte und Zahlungen miteinander verbunden sind. Das könnte Blockchain-Infrastruktur besser für regulierte digitale Wertpapiere und reale Vermögenswerte geeignet machen.
Dusk stellt außerdem eine EVM-kompatible Umgebung bereit, wodurch Entwickler vertraute Tools nutzen können, während sie gleichzeitig die Möglichkeiten des Netzwerks erkunden können. Gleichzeitig hat $DUSK Nutzen im Ökosystem durch Netzwerkgebühren und Staking.
Für mich liegt die größere Chance nicht nur darin, mehr Assets on-chain zu bringen. Es geht darum, Infrastruktur zu schaffen, die die Komplexität der realen Finanzwelt tatsächlich unterstützen kann.
Wenn die Blockchain-Adoption über Spekulation hinaus in den Mainstream der Finanzmärkte vordringen soll, werden Datenschutz, Compliance, Abwicklung und Usability für alles entscheidend sein.
Darum behalte ich Dusk als Projekt im Blick, während sich der Tokenisierungssektor weiterentwickelt. #dusk
@Dusk geht einen interessanten Ansatz für die Zukunft der blockchainbasierten Finanzwelt. Was mir besonders auffällt, ist der Fokus darauf, reale Finanzwerte on-chain zu bringen und dabei Herausforderungen wie Datenschutz, Compliance, Identität und vorhersehbare Abwicklung zu adressieren.
Bei Tokenisierung geht es nicht einfach darum, eine digitale Version eines Assets zu schaffen. Reale Finanzmärkte brauchen eine sichere Eigentumsstruktur, die Berechtigung von Investoren, kontrollierte Übertragungen, eine transparente Abwicklung und Datenschutz für sensible Informationen. Dusk baut Infrastruktur mit diesen praktischen Anforderungen im Blick.
Datenschutz ist besonders wichtig. Nicht jede finanziellen Details sollten für alle sichtbar sein, während Aufsichtsbehörden und autorisierte Teilnehmer ggf. weiterhin Zugriff auf spezifische Informationen benötigen. Dusk’ datenschutzbewahrende Technologie und der Ansatz der selektiven Offenlegung können helfen, ein besseres Gleichgewicht zwischen Vertraulichkeit und Compliance zu schaffen.
Ein weiterer Aspekt, den ich spannend finde, ist die deterministische Abwicklung. Finanzmärkte brauchen vorhersehbare Endgültigkeit und zuverlässige Transaktionsverarbeitung – insbesondere dann, wenn Vermögenswerte und Zahlungen miteinander verbunden sind. Das könnte Blockchain-Infrastruktur besser für regulierte digitale Wertpapiere und reale Vermögenswerte geeignet machen.
Dusk stellt außerdem eine EVM-kompatible Umgebung bereit, wodurch Entwickler vertraute Tools nutzen können, während sie gleichzeitig die Möglichkeiten des Netzwerks erkunden können. Gleichzeitig hat $DUSK Nutzen im Ökosystem durch Netzwerkgebühren und Staking.
Für mich liegt die größere Chance nicht nur darin, mehr Assets on-chain zu bringen. Es geht darum, Infrastruktur zu schaffen, die die Komplexität der realen Finanzwelt tatsächlich unterstützen kann.
Wenn die Blockchain-Adoption über Spekulation hinaus in den Mainstream der Finanzmärkte vordringen soll, werden Datenschutz, Compliance, Abwicklung und Usability für alles entscheidend sein.
Darum behalte ich Dusk als Projekt im Blick, während sich der Tokenisierungssektor weiterentwickelt. #dusk
Bei Tokenisierung geht es nicht einfach darum, eine digitale Version eines Assets zu schaffen. Reale Finanzmärkte brauchen eine sichere Eigentumsstruktur, die Berechtigung von Investoren, kontrollierte Übertragungen, eine transparente Abwicklung und Datenschutz für sensible Informationen. Dusk baut Infrastruktur mit diesen praktischen Anforderungen im Blick.
Datenschutz ist besonders wichtig. Nicht jede finanziellen Details sollten für alle sichtbar sein, während Aufsichtsbehörden und autorisierte Teilnehmer ggf. weiterhin Zugriff auf spezifische Informationen benötigen. Dusk’ datenschutzbewahrende Technologie und der Ansatz der selektiven Offenlegung können helfen, ein besseres Gleichgewicht zwischen Vertraulichkeit und Compliance zu schaffen.
Ein weiterer Aspekt, den ich spannend finde, ist die deterministische Abwicklung. Finanzmärkte brauchen vorhersehbare Endgültigkeit und zuverlässige Transaktionsverarbeitung – insbesondere dann, wenn Vermögenswerte und Zahlungen miteinander verbunden sind. Das könnte Blockchain-Infrastruktur besser für regulierte digitale Wertpapiere und reale Vermögenswerte geeignet machen.
Dusk stellt außerdem eine EVM-kompatible Umgebung bereit, wodurch Entwickler vertraute Tools nutzen können, während sie gleichzeitig die Möglichkeiten des Netzwerks erkunden können. Gleichzeitig hat $DUSK Nutzen im Ökosystem durch Netzwerkgebühren und Staking.
Für mich liegt die größere Chance nicht nur darin, mehr Assets on-chain zu bringen. Es geht darum, Infrastruktur zu schaffen, die die Komplexität der realen Finanzwelt tatsächlich unterstützen kann.
Wenn die Blockchain-Adoption über Spekulation hinaus in den Mainstream der Finanzmärkte vordringen soll, werden Datenschutz, Compliance, Abwicklung und Usability für alles entscheidend sein.
Darum behalte ich Dusk als Projekt im Blick, während sich der Tokenisierungssektor weiterentwickelt. #dusk
2
1
62
·
--
@Dusk_Foundation baut Blockchain-Infrastruktur mit einem starken Fokus auf Datenschutz, Compliance und reale finanzielle Anwendungen auf. Was Dusk interessant macht, ist der Versuch, eine zentrale Herausforderung für die Einführung von Blockchain zu lösen: Wie kann sensible Finanzinformation privat bleiben, während Unternehmen und Institutionen dennoch regulatorische Anforderungen erfüllen?
Dusk ist auf vertrauliche Transaktionen und regulierte digitale Assets ausgelegt und kann damit eine Brücke zwischen traditionellem Finanzwesen und Blockchain-Technologie schlagen. Dieser Ansatz könnte besonders wertvoll sein, da immer mehr Finanzmärkte Tokenisierung und On-Chain-Abwicklung untersuchen.
Das $DUSK -Ökosystem konzentriert sich darauf, Blockchain für Unternehmen, die sowohl die erforderliche Transparenz als auch den nötigen Datenschutz brauchen, praktischer zu machen. Statt sich nur auf kurzfristigen Markthype zu fokussieren, arbeitet Dusk an einer Infrastruktur, die reale finanzielle Anwendungsfälle unterstützen kann.
Ich glaube, dass Datenschutz mit zunehmender Verbreitung von Blockchain immer wichtiger wird. Institutionen können sensible Finanzdaten nicht immer in vollständig transparente Systeme geben, weshalb datenschutzfreundliche Technologien ein wichtiger Bestandteil der Zukunft sind.
Dusk’ Fokus auf reguliertes Finanzwesen, vertrauliche Transaktionen und institutionelle Anwendungsfälle macht das Projekt zu etwas, das man im Blick behalten sollte. Wenn Blockchain-Technologie zu einem größeren Teil des globalen Finanzwesens werden soll, könnten Lösungen, die Datenschutz, Compliance und Effizienz kombinieren, eine bedeutende Rolle spielen.
Für mich ist das einer der interessantesten Aspekte des Dusk-Ökosystems. Es geht nicht nur darum, eine weitere Blockchain zu bauen; es geht darum, Infrastruktur für Finanzanwendungen zu schaffen, bei denen sowohl Privatsphäre als auch Regulierung eine Rolle spielen.
$DUSK #dusk
@Dusk baut Blockchain-Infrastruktur mit einem starken Fokus auf Datenschutz, Compliance und reale finanzielle Anwendungen auf. Was Dusk interessant macht, ist der Versuch, eine zentrale Herausforderung für die Einführung von Blockchain zu lösen: Wie kann sensible Finanzinformation privat bleiben, während Unternehmen und Institutionen dennoch regulatorische Anforderungen erfüllen?
Dusk ist auf vertrauliche Transaktionen und regulierte digitale Assets ausgelegt und kann damit eine Brücke zwischen traditionellem Finanzwesen und Blockchain-Technologie schlagen. Dieser Ansatz könnte besonders wertvoll sein, da immer mehr Finanzmärkte Tokenisierung und On-Chain-Abwicklung untersuchen.
Das $DUSK -Ökosystem konzentriert sich darauf, Blockchain für Unternehmen, die sowohl die erforderliche Transparenz als auch den nötigen Datenschutz brauchen, praktischer zu machen. Statt sich nur auf kurzfristigen Markthype zu fokussieren, arbeitet Dusk an einer Infrastruktur, die reale finanzielle Anwendungsfälle unterstützen kann.
Ich glaube, dass Datenschutz mit zunehmender Verbreitung von Blockchain immer wichtiger wird. Institutionen können sensible Finanzdaten nicht immer in vollständig transparente Systeme geben, weshalb datenschutzfreundliche Technologien ein wichtiger Bestandteil der Zukunft sind.
Dusk’ Fokus auf reguliertes Finanzwesen, vertrauliche Transaktionen und institutionelle Anwendungsfälle macht das Projekt zu etwas, das man im Blick behalten sollte. Wenn Blockchain-Technologie zu einem größeren Teil des globalen Finanzwesens werden soll, könnten Lösungen, die Datenschutz, Compliance und Effizienz kombinieren, eine bedeutende Rolle spielen.
Für mich ist das einer der interessantesten Aspekte des Dusk-Ökosystems. Es geht nicht nur darum, eine weitere Blockchain zu bauen; es geht darum, Infrastruktur für Finanzanwendungen zu schaffen, bei denen sowohl Privatsphäre als auch Regulierung eine Rolle spielen.
$DUSK #dusk
Dusk ist auf vertrauliche Transaktionen und regulierte digitale Assets ausgelegt und kann damit eine Brücke zwischen traditionellem Finanzwesen und Blockchain-Technologie schlagen. Dieser Ansatz könnte besonders wertvoll sein, da immer mehr Finanzmärkte Tokenisierung und On-Chain-Abwicklung untersuchen.
Das $DUSK -Ökosystem konzentriert sich darauf, Blockchain für Unternehmen, die sowohl die erforderliche Transparenz als auch den nötigen Datenschutz brauchen, praktischer zu machen. Statt sich nur auf kurzfristigen Markthype zu fokussieren, arbeitet Dusk an einer Infrastruktur, die reale finanzielle Anwendungsfälle unterstützen kann.
Ich glaube, dass Datenschutz mit zunehmender Verbreitung von Blockchain immer wichtiger wird. Institutionen können sensible Finanzdaten nicht immer in vollständig transparente Systeme geben, weshalb datenschutzfreundliche Technologien ein wichtiger Bestandteil der Zukunft sind.
Dusk’ Fokus auf reguliertes Finanzwesen, vertrauliche Transaktionen und institutionelle Anwendungsfälle macht das Projekt zu etwas, das man im Blick behalten sollte. Wenn Blockchain-Technologie zu einem größeren Teil des globalen Finanzwesens werden soll, könnten Lösungen, die Datenschutz, Compliance und Effizienz kombinieren, eine bedeutende Rolle spielen.
Für mich ist das einer der interessantesten Aspekte des Dusk-Ökosystems. Es geht nicht nur darum, eine weitere Blockchain zu bauen; es geht darum, Infrastruktur für Finanzanwendungen zu schaffen, bei denen sowohl Privatsphäre als auch Regulierung eine Rolle spielen.
$DUSK #dusk
51
·
--
Dämmerung: Aufbau einer datenschutzfreundlichen Infrastruktur für regulierte FinanzenDie nächste Phase der Blockchain-Adoption geht möglicherweise nicht nur um Spekulation. Es könnte darum gehen, reale Finanzmärkte auf die Kette zu bringen – so, dass Institutionen sie tatsächlich nutzen können. Genau hier stechen @Dusk_Foundation und $DUSK hervor.
Dämmerung baut Blockchain-Infrastruktur für regulierte digitale Assets und Finanzanwendungen auf, mit einem starken Fokus auf drei wichtige Bereiche: Privatsphäre, Compliance und Real-World Assets (RWAs).
Warum Privatsphäre für Finanzmärkte wichtig ist
Öffentliche Blockchains sind leistungsfähig, weil Transaktionen transparent und unabhängig verifizierbar sind. Doch vollständige Transparenz kann auch zu einem Problem für Finanzinstitute werden.
Dämmerung: Aufbau einer datenschutzfreundlichen Infrastruktur für regulierte Finanzen
Die nächste Phase der Blockchain-Adoption geht möglicherweise nicht nur um Spekulation. Es könnte darum gehen, reale Finanzmärkte auf die Kette zu bringen – so, dass Institutionen sie tatsächlich nutzen können. Genau hier stechen @Dusk und $DUSK hervor.
Dämmerung baut Blockchain-Infrastruktur für regulierte digitale Assets und Finanzanwendungen auf, mit einem starken Fokus auf drei wichtige Bereiche: Privatsphäre, Compliance und Real-World Assets (RWAs).
Warum Privatsphäre für Finanzmärkte wichtig ist
Öffentliche Blockchains sind leistungsfähig, weil Transaktionen transparent und unabhängig verifizierbar sind. Doch vollständige Transparenz kann auch zu einem Problem für Finanzinstitute werden.
Dämmerung baut Blockchain-Infrastruktur für regulierte digitale Assets und Finanzanwendungen auf, mit einem starken Fokus auf drei wichtige Bereiche: Privatsphäre, Compliance und Real-World Assets (RWAs).
Warum Privatsphäre für Finanzmärkte wichtig ist
Öffentliche Blockchains sind leistungsfähig, weil Transaktionen transparent und unabhängig verifizierbar sind. Doch vollständige Transparenz kann auch zu einem Problem für Finanzinstitute werden.
66
·
--
Während ich die Dusk-Aktivität überprüfte, behandelte ich eine private Übertragung wie eine bestätigte Transaktion: Sobald es so aussah, als wäre sie erledigt, nahm ich an, dass der Auftrag abgeschlossen ist. Das änderte sich, als ich den Datenfluss nachverfolgte.
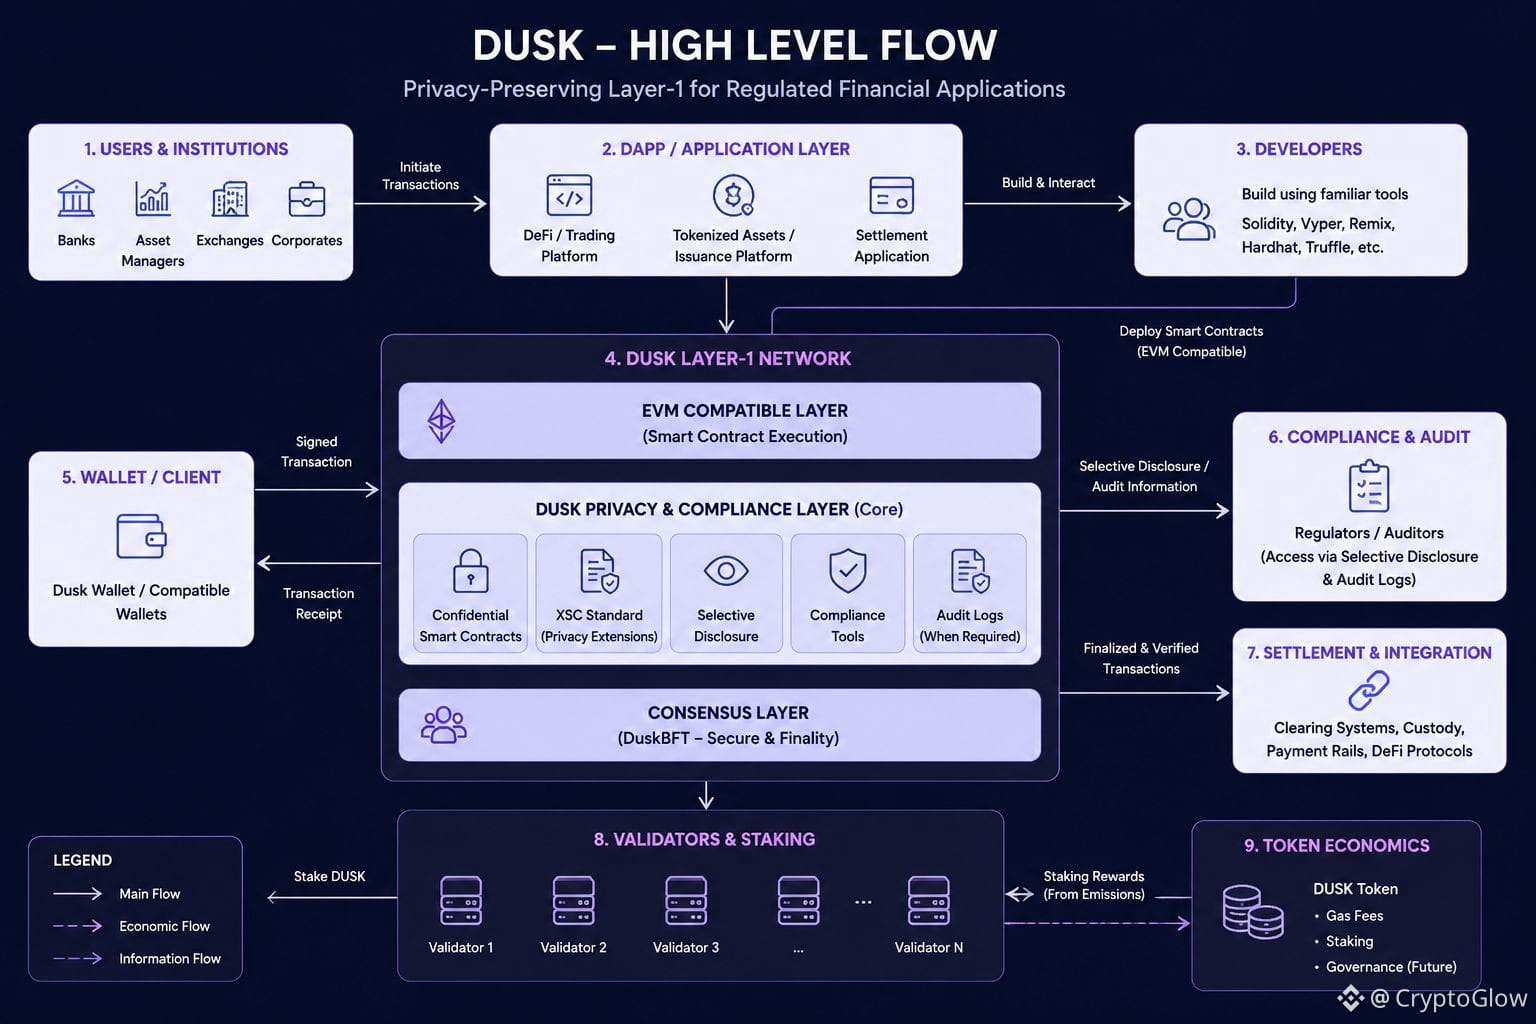
Ich kehrte immer wieder zu Dusk’s XSC-Standard und zu privaten Verträgen zurück. Die entscheidende Einzelheit war nicht nur das Verbergen von Daten. Das Netzwerk benötigt weiterhin Belege, um den Zustand zu verifizieren, ohne alle Details offenzulegen.
Das brachte mich dazu, Privatsphäre und Abschluss zu trennen. Eine Übertragung kann Konsens passieren, während Senden, Akzeptieren und Abwickeln dennoch Koordination erzeugen.
Dieser Interessenkonflikt beschäftigt mich. Vertraulichkeit verringert die Exponierung, aber Autorisierung und Bestätigung können zusätzliche Reibung verursachen. Ich bin mir nicht sicher, wo das unbehaglich wird.
Ich würde den Zeitpunkt der Abwicklung beobachten, das Verhalten bei der Akzeptanz, die Nutzung von Verträgen, fehlgeschlagene Übergänge und die Aktivität der Operatoren. Ich würde wiederkehrende vertrauliche Aktivitäten verfolgen, um zu sehen, ob sie wirklich hilft.
Mein Fazit bleibt offen: Dusk versucht, Finanzinformationen privat zu halten und zugleich eine verifizierbare Ausführung zu bewahren. Ich frage mich, ob Nutzer das als Schutz erleben werden oder als zusätzliche Koordination.
@Dusk_Foundation #dusk $DUSK
{spot}(DUSKUSDT)
Während ich die Dusk-Aktivität überprüfte, behandelte ich eine private Übertragung wie eine bestätigte Transaktion: Sobald es so aussah, als wäre sie erledigt, nahm ich an, dass der Auftrag abgeschlossen ist. Das änderte sich, als ich den Datenfluss nachverfolgte.
Ich kehrte immer wieder zu Dusk’s XSC-Standard und zu privaten Verträgen zurück. Die entscheidende Einzelheit war nicht nur das Verbergen von Daten. Das Netzwerk benötigt weiterhin Belege, um den Zustand zu verifizieren, ohne alle Details offenzulegen.
Das brachte mich dazu, Privatsphäre und Abschluss zu trennen. Eine Übertragung kann Konsens passieren, während Senden, Akzeptieren und Abwickeln dennoch Koordination erzeugen.
Dieser Interessenkonflikt beschäftigt mich. Vertraulichkeit verringert die Exponierung, aber Autorisierung und Bestätigung können zusätzliche Reibung verursachen. Ich bin mir nicht sicher, wo das unbehaglich wird.
Ich würde den Zeitpunkt der Abwicklung beobachten, das Verhalten bei der Akzeptanz, die Nutzung von Verträgen, fehlgeschlagene Übergänge und die Aktivität der Operatoren. Ich würde wiederkehrende vertrauliche Aktivitäten verfolgen, um zu sehen, ob sie wirklich hilft.
Mein Fazit bleibt offen: Dusk versucht, Finanzinformationen privat zu halten und zugleich eine verifizierbare Ausführung zu bewahren. Ich frage mich, ob Nutzer das als Schutz erleben werden oder als zusätzliche Koordination.
@Dusk #dusk $DUSK
Ich kehrte immer wieder zu Dusk’s XSC-Standard und zu privaten Verträgen zurück. Die entscheidende Einzelheit war nicht nur das Verbergen von Daten. Das Netzwerk benötigt weiterhin Belege, um den Zustand zu verifizieren, ohne alle Details offenzulegen.
Das brachte mich dazu, Privatsphäre und Abschluss zu trennen. Eine Übertragung kann Konsens passieren, während Senden, Akzeptieren und Abwickeln dennoch Koordination erzeugen.
Dieser Interessenkonflikt beschäftigt mich. Vertraulichkeit verringert die Exponierung, aber Autorisierung und Bestätigung können zusätzliche Reibung verursachen. Ich bin mir nicht sicher, wo das unbehaglich wird.
Ich würde den Zeitpunkt der Abwicklung beobachten, das Verhalten bei der Akzeptanz, die Nutzung von Verträgen, fehlgeschlagene Übergänge und die Aktivität der Operatoren. Ich würde wiederkehrende vertrauliche Aktivitäten verfolgen, um zu sehen, ob sie wirklich hilft.
Mein Fazit bleibt offen: Dusk versucht, Finanzinformationen privat zu halten und zugleich eine verifizierbare Ausführung zu bewahren. Ich frage mich, ob Nutzer das als Schutz erleben werden oder als zusätzliche Koordination.
@Dusk #dusk $DUSK
1
73
·
--
Mir ist beim Durchscrollen der letzten Runden im @Dusk_Foundation Dusk-Explorer etwas aufgefallen, das ich anfangs als Zufall abgetan habe. Dieselbe Provisioner-Adresse würde in einer Runde als Block-Validator auftreten, dann nur zwei Runden später als Validator erscheinen — und dabei nichts weiter tun, als die Arbeit eines anderen zu bestätigen. Ich ging davon aus, dass das nur Rauschen in der Art war, wie die Benutzeroberfläche die Aktivität anzeigt.
Beim weiteren Nachforschen merkte ich jedoch: Das war überhaupt kein Rauschen. Die Auswahl rotiert tatsächlich die Verantwortung — das Vorschlagen, Validieren und Ratifizieren sind getrennte Aufgaben, die pro Runde zugewiesen werden, nicht feste Rollen, die an die Identität eines Provisioners gebunden sind. Was wie Unstimmigkeit aussah, war in Wahrheit das Protokoll, das bewusst verhindert, dass ein einzelner Teilnehmer denselben Block sowohl erstellt als auch genehmigt.
Dieser Unterschied hat mir etwas anders gerahmt, das ich zuvor als eine einzige Idee behandelt hatte. „Einen Block erstellen“ und „einen Block finalisieren“ sind nicht dieselben Befugnisse, und das Vermischen beider verdeckt eine subtilere Wirkung: Während Dusk EVM-Kompatibilität schichtet, kann der Vorschlagsverkehr von generischen Contracts schnell zunehmen, während die Validatoren, die diesen Verkehr prüfen, weiterhin dieselbe feste Verantwortung tragen — unabhängig davon, wie komplex die zugrunde liegende Logik ist.
Das lässt mich bei einer Sache unsicher zurück. Vertrauliche XSC-Contracts dürften vermutlich einer sorgfältigeren Prüfung bedürfen als normale EVM-Aufrufe, aber wenn Belohnungsstrukturen eine Validierungsrunde einheitlich behandeln: Erodiert die Anreiz-Ausrichtung dann stillschweigend, sobald generische Aktivität schneller skaliert als vertrauliche Aktivität?
Ich werde das Verhältnis von XSC zu Standard-EVM-Transaktionen pro Block im Blick behalten, ob dieselben Provisioner-Adressen über Epochen hinweg immer wieder auftauchen, und wie sich der Zeitpunkt der Ratifizierung verschiebt, sobald das Volumen der Vorschläge wächst. Konsistenz dort würde mir mehr verraten als reine Transaktionszahlen jemals könnten.
Ich frage mich also, ob Wachstum in der Entwickleraktivität dieses Rotationsmodell stärkt — oder ob es einfach nur mehr Gewicht auf die eine Seite davon legt.#dusk $DUSK
Mir ist beim Durchscrollen der letzten Runden im @Dusk Dusk-Explorer etwas aufgefallen, das ich anfangs als Zufall abgetan habe. Dieselbe Provisioner-Adresse würde in einer Runde als Block-Validator auftreten, dann nur zwei Runden später als Validator erscheinen — und dabei nichts weiter tun, als die Arbeit eines anderen zu bestätigen. Ich ging davon aus, dass das nur Rauschen in der Art war, wie die Benutzeroberfläche die Aktivität anzeigt.
Beim weiteren Nachforschen merkte ich jedoch: Das war überhaupt kein Rauschen. Die Auswahl rotiert tatsächlich die Verantwortung — das Vorschlagen, Validieren und Ratifizieren sind getrennte Aufgaben, die pro Runde zugewiesen werden, nicht feste Rollen, die an die Identität eines Provisioners gebunden sind. Was wie Unstimmigkeit aussah, war in Wahrheit das Protokoll, das bewusst verhindert, dass ein einzelner Teilnehmer denselben Block sowohl erstellt als auch genehmigt.
Dieser Unterschied hat mir etwas anders gerahmt, das ich zuvor als eine einzige Idee behandelt hatte. „Einen Block erstellen“ und „einen Block finalisieren“ sind nicht dieselben Befugnisse, und das Vermischen beider verdeckt eine subtilere Wirkung: Während Dusk EVM-Kompatibilität schichtet, kann der Vorschlagsverkehr von generischen Contracts schnell zunehmen, während die Validatoren, die diesen Verkehr prüfen, weiterhin dieselbe feste Verantwortung tragen — unabhängig davon, wie komplex die zugrunde liegende Logik ist.
Das lässt mich bei einer Sache unsicher zurück. Vertrauliche XSC-Contracts dürften vermutlich einer sorgfältigeren Prüfung bedürfen als normale EVM-Aufrufe, aber wenn Belohnungsstrukturen eine Validierungsrunde einheitlich behandeln: Erodiert die Anreiz-Ausrichtung dann stillschweigend, sobald generische Aktivität schneller skaliert als vertrauliche Aktivität?
Ich werde das Verhältnis von XSC zu Standard-EVM-Transaktionen pro Block im Blick behalten, ob dieselben Provisioner-Adressen über Epochen hinweg immer wieder auftauchen, und wie sich der Zeitpunkt der Ratifizierung verschiebt, sobald das Volumen der Vorschläge wächst. Konsistenz dort würde mir mehr verraten als reine Transaktionszahlen jemals könnten.
Ich frage mich also, ob Wachstum in der Entwickleraktivität dieses Rotationsmodell stärkt — oder ob es einfach nur mehr Gewicht auf die eine Seite davon legt.#dusk $DUSK
Beim weiteren Nachforschen merkte ich jedoch: Das war überhaupt kein Rauschen. Die Auswahl rotiert tatsächlich die Verantwortung — das Vorschlagen, Validieren und Ratifizieren sind getrennte Aufgaben, die pro Runde zugewiesen werden, nicht feste Rollen, die an die Identität eines Provisioners gebunden sind. Was wie Unstimmigkeit aussah, war in Wahrheit das Protokoll, das bewusst verhindert, dass ein einzelner Teilnehmer denselben Block sowohl erstellt als auch genehmigt.
Dieser Unterschied hat mir etwas anders gerahmt, das ich zuvor als eine einzige Idee behandelt hatte. „Einen Block erstellen“ und „einen Block finalisieren“ sind nicht dieselben Befugnisse, und das Vermischen beider verdeckt eine subtilere Wirkung: Während Dusk EVM-Kompatibilität schichtet, kann der Vorschlagsverkehr von generischen Contracts schnell zunehmen, während die Validatoren, die diesen Verkehr prüfen, weiterhin dieselbe feste Verantwortung tragen — unabhängig davon, wie komplex die zugrunde liegende Logik ist.
Das lässt mich bei einer Sache unsicher zurück. Vertrauliche XSC-Contracts dürften vermutlich einer sorgfältigeren Prüfung bedürfen als normale EVM-Aufrufe, aber wenn Belohnungsstrukturen eine Validierungsrunde einheitlich behandeln: Erodiert die Anreiz-Ausrichtung dann stillschweigend, sobald generische Aktivität schneller skaliert als vertrauliche Aktivität?
Ich werde das Verhältnis von XSC zu Standard-EVM-Transaktionen pro Block im Blick behalten, ob dieselben Provisioner-Adressen über Epochen hinweg immer wieder auftauchen, und wie sich der Zeitpunkt der Ratifizierung verschiebt, sobald das Volumen der Vorschläge wächst. Konsistenz dort würde mir mehr verraten als reine Transaktionszahlen jemals könnten.
Ich frage mich also, ob Wachstum in der Entwickleraktivität dieses Rotationsmodell stärkt — oder ob es einfach nur mehr Gewicht auf die eine Seite davon legt.#dusk $DUSK
86
·
--
Ich habe etwas Ungewöhnliches bemerkt, als ich letzte Woche beim Nachverfolgen einer Reihe von Übertragungsversuchen auf @Dusk_Foundation Trade gearbeitet habe: Mehrere Einreichungen schlugen an derselben Art von Prüfpunkten fehl. Meine erste Annahme war Netzwerküberlastung – etwas Gewöhnliches, nichts, das einen zweiten Blick wert gewesen wäre.
Bei genauerem Hinsehen stellte ich fest, dass die Fehler keineswegs zufällig waren. Sie häuften sich rund um die Berechtigungsprüfung, den Schritt, bei dem die Erlaubnis einer Wallet, eine bestimmte Security zu halten, bestätigt wird, bevor überhaupt eine Übertragung ausgeführt wird. Erst da wurde mir klar, wie zentral diese Autorisierungsschicht ist. Das ist keine reine Formalität neben der Transaktion – es ist ein Tor, das die Transaktion jedes einzelne Mal passieren muss.
Das hat meine Sicht auf die Aktivitäten hier grundlegend verändert. Die meisten Menschen behandeln „Transfer“ und „Autorisierung“ als dasselbe Ereignis, aber das sind sie nicht. Ein Transfer ist Absicht. Autorisierung ist Erlaubnis. Wenn die Erlaubnis stillschweigend fehlschlägt oder verzögert, verbergen Volumenzahlen Reibung, die in einem Block-Explorer nie sichtbar wird.
$DUSK
Was ich noch nicht auflösen kann, ist, wo diese Verifikationslogik im Alltag tatsächlich verortet ist. Wenn sie stark von Off-Chain-Compliance-Entscheidungen abhängt, die On-Chain-Ergebnisse speisen, dann erzählen netzwerkbezogene Kennzahlen nur die halbe Geschichte, und ich weiß nicht, wie viel vom Prozess wirklich dezentral bleibt – und wie viel operativ zentralisiert ist.
In Zukunft möchte ich die Verhältnisse von fehlgeschlagener versus erfolgreicher Autorisierung über die Zeit verfolgen, nicht nur die Rohzahlen der Übertragungen. Zusätzlich möchte ich sehen, wie oft dieselben Wallets für neue Instrumente erneut verifiziert werden.
Am Ende frage ich mich, ob wiederholte Autorisierungsprüfungen zu einer eigenen Form der Nachfrage werden – unabhängig von den Übertragungen, die sie absichern. #dusk
Ich habe etwas Ungewöhnliches bemerkt, als ich letzte Woche beim Nachverfolgen einer Reihe von Übertragungsversuchen auf @Dusk Trade gearbeitet habe: Mehrere Einreichungen schlugen an derselben Art von Prüfpunkten fehl. Meine erste Annahme war Netzwerküberlastung – etwas Gewöhnliches, nichts, das einen zweiten Blick wert gewesen wäre.
Bei genauerem Hinsehen stellte ich fest, dass die Fehler keineswegs zufällig waren. Sie häuften sich rund um die Berechtigungsprüfung, den Schritt, bei dem die Erlaubnis einer Wallet, eine bestimmte Security zu halten, bestätigt wird, bevor überhaupt eine Übertragung ausgeführt wird. Erst da wurde mir klar, wie zentral diese Autorisierungsschicht ist. Das ist keine reine Formalität neben der Transaktion – es ist ein Tor, das die Transaktion jedes einzelne Mal passieren muss.
Das hat meine Sicht auf die Aktivitäten hier grundlegend verändert. Die meisten Menschen behandeln „Transfer“ und „Autorisierung“ als dasselbe Ereignis, aber das sind sie nicht. Ein Transfer ist Absicht. Autorisierung ist Erlaubnis. Wenn die Erlaubnis stillschweigend fehlschlägt oder verzögert, verbergen Volumenzahlen Reibung, die in einem Block-Explorer nie sichtbar wird.
$DUSK
Was ich noch nicht auflösen kann, ist, wo diese Verifikationslogik im Alltag tatsächlich verortet ist. Wenn sie stark von Off-Chain-Compliance-Entscheidungen abhängt, die On-Chain-Ergebnisse speisen, dann erzählen netzwerkbezogene Kennzahlen nur die halbe Geschichte, und ich weiß nicht, wie viel vom Prozess wirklich dezentral bleibt – und wie viel operativ zentralisiert ist.
In Zukunft möchte ich die Verhältnisse von fehlgeschlagener versus erfolgreicher Autorisierung über die Zeit verfolgen, nicht nur die Rohzahlen der Übertragungen. Zusätzlich möchte ich sehen, wie oft dieselben Wallets für neue Instrumente erneut verifiziert werden.
Am Ende frage ich mich, ob wiederholte Autorisierungsprüfungen zu einer eigenen Form der Nachfrage werden – unabhängig von den Übertragungen, die sie absichern. #dusk
Bei genauerem Hinsehen stellte ich fest, dass die Fehler keineswegs zufällig waren. Sie häuften sich rund um die Berechtigungsprüfung, den Schritt, bei dem die Erlaubnis einer Wallet, eine bestimmte Security zu halten, bestätigt wird, bevor überhaupt eine Übertragung ausgeführt wird. Erst da wurde mir klar, wie zentral diese Autorisierungsschicht ist. Das ist keine reine Formalität neben der Transaktion – es ist ein Tor, das die Transaktion jedes einzelne Mal passieren muss.
Das hat meine Sicht auf die Aktivitäten hier grundlegend verändert. Die meisten Menschen behandeln „Transfer“ und „Autorisierung“ als dasselbe Ereignis, aber das sind sie nicht. Ein Transfer ist Absicht. Autorisierung ist Erlaubnis. Wenn die Erlaubnis stillschweigend fehlschlägt oder verzögert, verbergen Volumenzahlen Reibung, die in einem Block-Explorer nie sichtbar wird.
$DUSK
Was ich noch nicht auflösen kann, ist, wo diese Verifikationslogik im Alltag tatsächlich verortet ist. Wenn sie stark von Off-Chain-Compliance-Entscheidungen abhängt, die On-Chain-Ergebnisse speisen, dann erzählen netzwerkbezogene Kennzahlen nur die halbe Geschichte, und ich weiß nicht, wie viel vom Prozess wirklich dezentral bleibt – und wie viel operativ zentralisiert ist.
In Zukunft möchte ich die Verhältnisse von fehlgeschlagener versus erfolgreicher Autorisierung über die Zeit verfolgen, nicht nur die Rohzahlen der Übertragungen. Zusätzlich möchte ich sehen, wie oft dieselben Wallets für neue Instrumente erneut verifiziert werden.
Am Ende frage ich mich, ob wiederholte Autorisierungsprüfungen zu einer eigenen Form der Nachfrage werden – unabhängig von den Übertragungen, die sie absichern. #dusk
1
87
·
--
#dusk $DUSK Ich habe beim Scrollen durch die kürzlich aktiven Blockproduzenten auf dem @Dusk_Foundation Explorer etwas bemerkt. Eine Handvoll von Provisioner-Adressen tauchte in einem kurzen Zeitfenster deutlich häufiger auf als andere, und ich nahm an, es läge einfach an Latenz oder an einer ungleichmäßigen Peer-Verbindung, die die Stichprobe verzerrt, die ich gerade erwischt hatte.
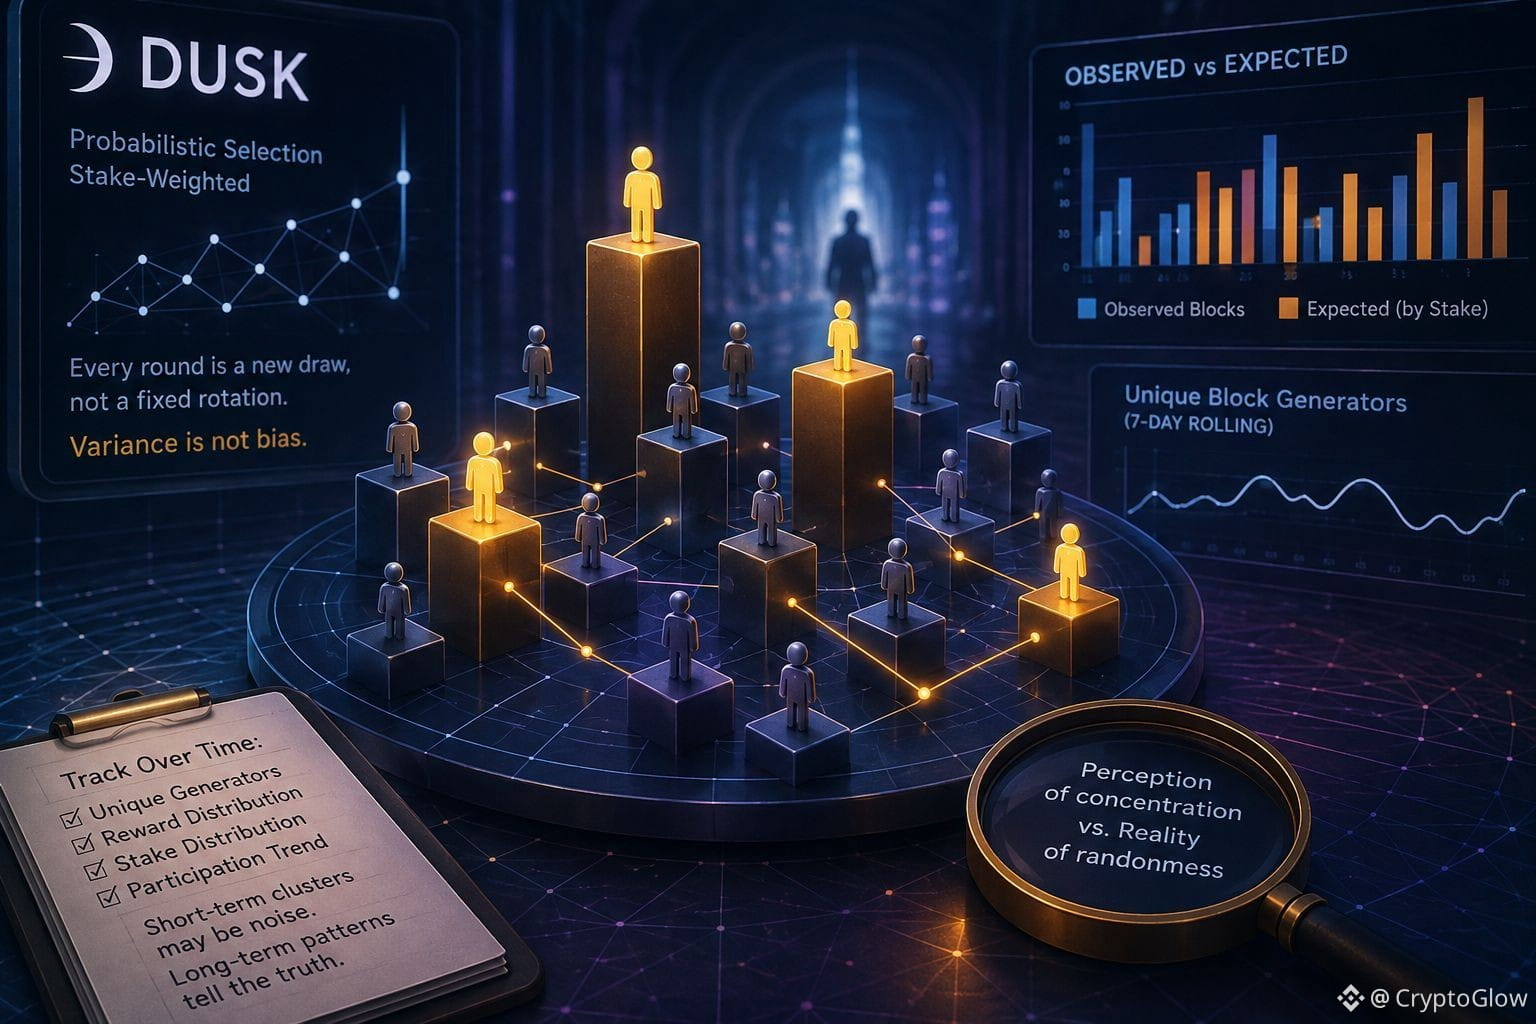
Das Vergrößern des Zeitfensters änderte dieses Ergebnis. Dusk wählt seinen Blockgenerator und den Abstimmungsausschuss in jeder Runde über einen probabilistischen Prozess aus, der nach dem Einsatz (Stake) gewichtet ist – nicht über einen festen Rotationsplan. Größere Einsätze werden im Durchschnitt häufiger ausgewählt, aber „im Durchschnitt“ leistet da echte Arbeit. In jedem kurzen Abschnitt kann die Auswahl stark um ein paar Adressen klustern – rein aufgrund der Mathematik der Ziehung – nicht weil ein Vorteil ausgenutzt wird.
Dieser Unterschied hat meine Denkweise dazu umgestellt. Ich hatte Stake-Gewichtung und tatsächliche Sichtbarkeit bisher so behandelt, als wären sie dasselbe: wie proportionaler Stake, der proportionales Auftreten garantiert. Das ist nicht so, zumindest nicht in kleinen Stichproben. Ein Provisioner kann einen bescheidenen Einsatz halten und dennoch über Strecken aus der Blockproduktion verschwinden, während ein mittelgroßer zeitweise „heiß läuft“. Die Lücke zwischen statistischem Anspruch und beobachteter Teilnahme ist der Punkt, an dem sich der Eindruck von Konzentration leise bildet.
Was ich noch nicht geklärt habe, ist, ob diese Varianz kleinere Provisioner tatsächlich davon abhält, aktiv zu bleiben, oder ob sie verstehen, dass es nur Rauschen ist, und stabil weitermachen. Wenn ungleichmäßige kurzfristige Belohnungen kleinere Staker dazu bewegen, sich zusammenzuschließen oder auszusteigen, driftet die Zusammensetzung des Ausschusses, obwohl die zugrunde liegende Auswahlmathematik neutral geblieben ist.
Ich werde die Anzahl der einzelnen Blockgeneratoren über rollierende wöchentliche Zeitfenster hinweg verfolgen, nicht nur einzelne Momentaufnahmen – und gleichzeitig vergleichen, wie sich die Verteilung der Belohnungen zur Verteilung der Einsätze über denselben Zeitraum verhält. Das zeigt mir, ob sich die Häufung ausgleicht oder verstärkt.
Trotzdem ist mir noch unklar, ob das, was ich sehe, nur die natürliche „Textur“ einer probabilistischen Auswahl ist oder ein frühes Signal dafür, dass sich die Teilnahme strukturell in Richtung weniger Hände verschiebt.
#dusk $DUSK Ich habe beim Scrollen durch die kürzlich aktiven Blockproduzenten auf dem @Dusk Explorer etwas bemerkt. Eine Handvoll von Provisioner-Adressen tauchte in einem kurzen Zeitfenster deutlich häufiger auf als andere, und ich nahm an, es läge einfach an Latenz oder an einer ungleichmäßigen Peer-Verbindung, die die Stichprobe verzerrt, die ich gerade erwischt hatte.
Das Vergrößern des Zeitfensters änderte dieses Ergebnis. Dusk wählt seinen Blockgenerator und den Abstimmungsausschuss in jeder Runde über einen probabilistischen Prozess aus, der nach dem Einsatz (Stake) gewichtet ist – nicht über einen festen Rotationsplan. Größere Einsätze werden im Durchschnitt häufiger ausgewählt, aber „im Durchschnitt“ leistet da echte Arbeit. In jedem kurzen Abschnitt kann die Auswahl stark um ein paar Adressen klustern – rein aufgrund der Mathematik der Ziehung – nicht weil ein Vorteil ausgenutzt wird.
Dieser Unterschied hat meine Denkweise dazu umgestellt. Ich hatte Stake-Gewichtung und tatsächliche Sichtbarkeit bisher so behandelt, als wären sie dasselbe: wie proportionaler Stake, der proportionales Auftreten garantiert. Das ist nicht so, zumindest nicht in kleinen Stichproben. Ein Provisioner kann einen bescheidenen Einsatz halten und dennoch über Strecken aus der Blockproduktion verschwinden, während ein mittelgroßer zeitweise „heiß läuft“. Die Lücke zwischen statistischem Anspruch und beobachteter Teilnahme ist der Punkt, an dem sich der Eindruck von Konzentration leise bildet.
Was ich noch nicht geklärt habe, ist, ob diese Varianz kleinere Provisioner tatsächlich davon abhält, aktiv zu bleiben, oder ob sie verstehen, dass es nur Rauschen ist, und stabil weitermachen. Wenn ungleichmäßige kurzfristige Belohnungen kleinere Staker dazu bewegen, sich zusammenzuschließen oder auszusteigen, driftet die Zusammensetzung des Ausschusses, obwohl die zugrunde liegende Auswahlmathematik neutral geblieben ist.
Ich werde die Anzahl der einzelnen Blockgeneratoren über rollierende wöchentliche Zeitfenster hinweg verfolgen, nicht nur einzelne Momentaufnahmen – und gleichzeitig vergleichen, wie sich die Verteilung der Belohnungen zur Verteilung der Einsätze über denselben Zeitraum verhält. Das zeigt mir, ob sich die Häufung ausgleicht oder verstärkt.
Trotzdem ist mir noch unklar, ob das, was ich sehe, nur die natürliche „Textur“ einer probabilistischen Auswahl ist oder ein frühes Signal dafür, dass sich die Teilnahme strukturell in Richtung weniger Hände verschiebt.
Das Vergrößern des Zeitfensters änderte dieses Ergebnis. Dusk wählt seinen Blockgenerator und den Abstimmungsausschuss in jeder Runde über einen probabilistischen Prozess aus, der nach dem Einsatz (Stake) gewichtet ist – nicht über einen festen Rotationsplan. Größere Einsätze werden im Durchschnitt häufiger ausgewählt, aber „im Durchschnitt“ leistet da echte Arbeit. In jedem kurzen Abschnitt kann die Auswahl stark um ein paar Adressen klustern – rein aufgrund der Mathematik der Ziehung – nicht weil ein Vorteil ausgenutzt wird.
Dieser Unterschied hat meine Denkweise dazu umgestellt. Ich hatte Stake-Gewichtung und tatsächliche Sichtbarkeit bisher so behandelt, als wären sie dasselbe: wie proportionaler Stake, der proportionales Auftreten garantiert. Das ist nicht so, zumindest nicht in kleinen Stichproben. Ein Provisioner kann einen bescheidenen Einsatz halten und dennoch über Strecken aus der Blockproduktion verschwinden, während ein mittelgroßer zeitweise „heiß läuft“. Die Lücke zwischen statistischem Anspruch und beobachteter Teilnahme ist der Punkt, an dem sich der Eindruck von Konzentration leise bildet.
Was ich noch nicht geklärt habe, ist, ob diese Varianz kleinere Provisioner tatsächlich davon abhält, aktiv zu bleiben, oder ob sie verstehen, dass es nur Rauschen ist, und stabil weitermachen. Wenn ungleichmäßige kurzfristige Belohnungen kleinere Staker dazu bewegen, sich zusammenzuschließen oder auszusteigen, driftet die Zusammensetzung des Ausschusses, obwohl die zugrunde liegende Auswahlmathematik neutral geblieben ist.
Ich werde die Anzahl der einzelnen Blockgeneratoren über rollierende wöchentliche Zeitfenster hinweg verfolgen, nicht nur einzelne Momentaufnahmen – und gleichzeitig vergleichen, wie sich die Verteilung der Belohnungen zur Verteilung der Einsätze über denselben Zeitraum verhält. Das zeigt mir, ob sich die Häufung ausgleicht oder verstärkt.
Trotzdem ist mir noch unklar, ob das, was ich sehe, nur die natürliche „Textur“ einer probabilistischen Auswahl ist oder ein frühes Signal dafür, dass sich die Teilnahme strukturell in Richtung weniger Hände verschiebt.
1
57
·
--
Beim Durchscrollen der letzten Blockproduzenten auf dem @Dusk-Explorer ist mir etwas aufgefallen. Ein paar Provisioner-Adressen tauchten in einem kurzen Zeitfenster deutlich häufiger auf als andere, und ich dachte mir, es liege nur an Latenz oder einer ungleichmäßigen Peer-Verbindung, die die Stichprobe, die ich gerade erwischt hatte, verzerrte.
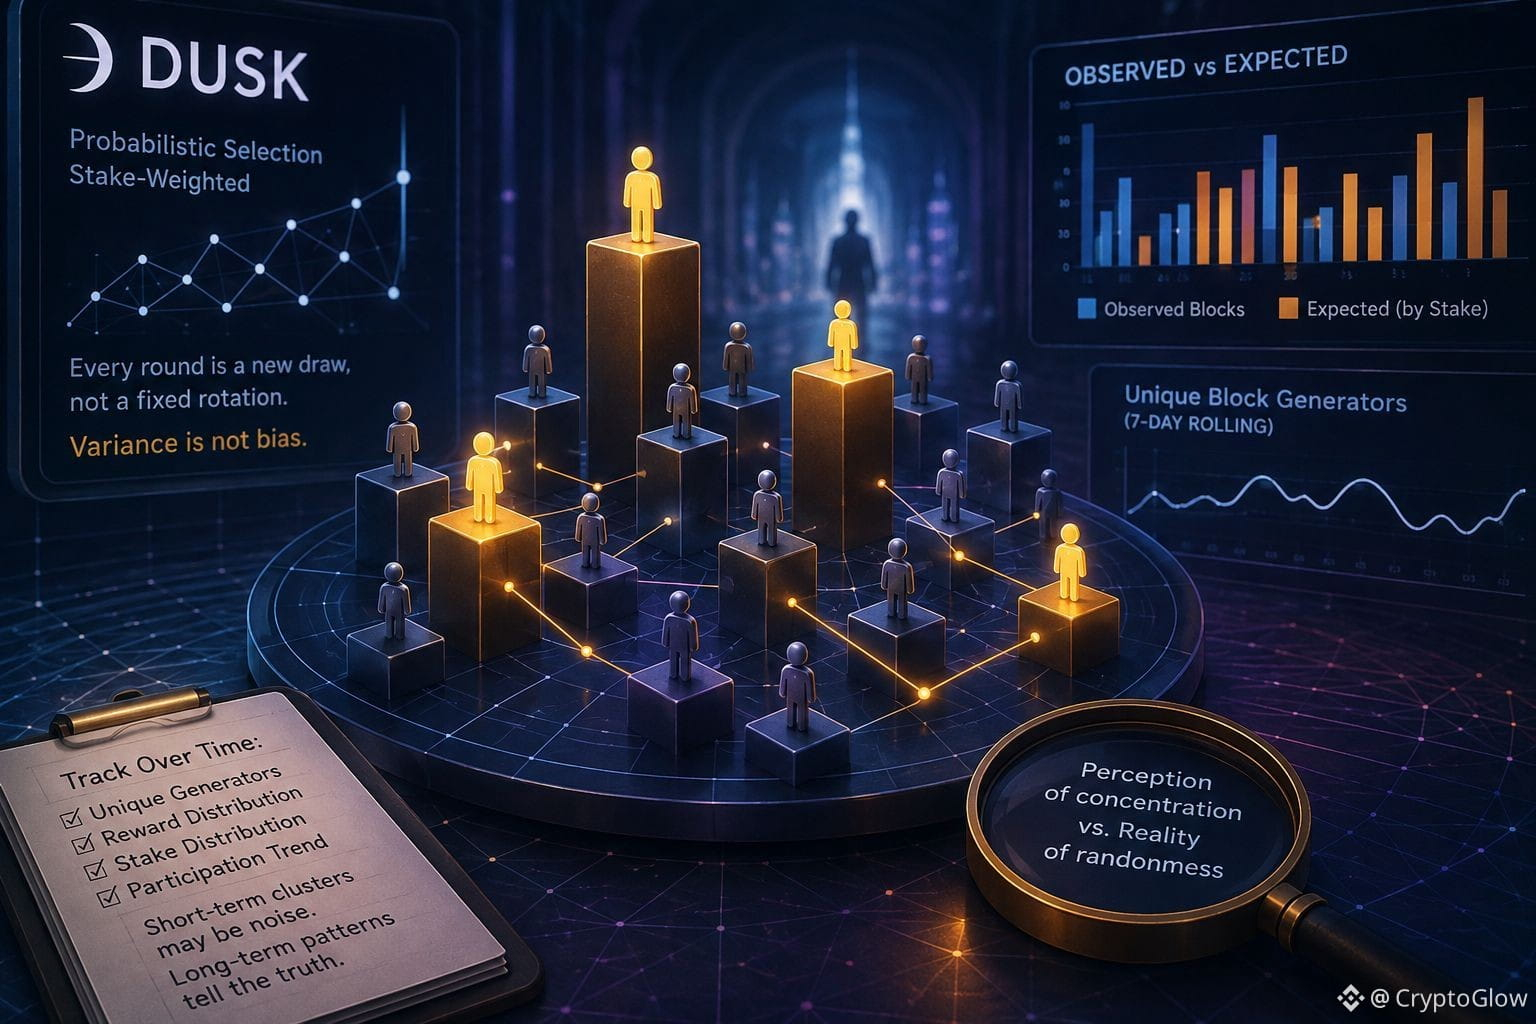
Wenn man das Zeitfenster vergrößert, wird das Bild anders. $DUSK wählt seinen Blockgenerator und das Abstimmungskomitee in jeder Runde über einen probabilistischen Prozess aus, der nach Einsatz (Stake) gewichtet ist – nicht über einen festen Rotationsplan. Größere Einsätze werden im Durchschnitt häufiger ausgewählt, aber „im Durchschnitt“ leistet hier echte Arbeit. Über einen beliebigen kurzen Zeitraum kann die Auswahl stark um einige wenige Adressen klumpen, rein aufgrund der Mathematik des Ziehens, nicht weil ein Vorteil ausgenutzt wird.
Diese Unterscheidung hat meine Denkweise dazu umgedreht. Ich hatte Stake-Gewichtung und tatsächliche Sichtbarkeit bisher als dasselbe behandelt – so, als garantiere proportionaler Stake proportionales Erscheinen. Das ist es nicht, zumindest nicht in kleinen Stichproben. Ein Provisioner kann einen bescheidenen Einsatz halten und trotzdem über längere Strecken aus der Blockproduktion verschwinden, während ein mittelgroßer eine Weile „heiß läuft“. Die Lücke zwischen statistischem Anspruch und beobachteter Teilnahme ist genau der Punkt, an dem sich der Eindruck von Konzentration leise bildet.
Was ich noch nicht geklärt habe, ist, ob diese Varianz kleinere Provisioner tatsächlich davon abhält, aktiv zu bleiben, oder ob sie verstehen, dass es sich nur um Rauschen handelt, und stabil bleiben. Wenn ungleichmäßige kurzfristige Belohnungen kleinere Staker dazu treiben, sich zu bündeln (pooling) oder auszusteigen, verschiebt sich die Zusammensetzung des Komitees, obwohl die zugrunde liegende Auswahlmathematik neutral geblieben ist.
Ich werde die Anzahl eindeutiger Blockgeneratoren über rollierende wöchentliche Zeitfenster hinweg verfolgen – nicht nur einzelne Momentaufnahmen – und zugleich vergleichen, wie die Verteilung der Belohnungen im Verhältnis zur Einsatzverteilung über dieselben Zeiträume aussieht. Das zeigt mir, ob sich die Klumpung ausgleicht oder sich verstärkt.#dusk
Mir ist weiterhin nicht klar, ob das, was ich sehe, einfach die natürliche „Textur“ probabilistischer Auswahl ist oder ein frühes Signal dafür, dass etwas Strukturelles die Teilnahme in Richtung weniger Hände zieht.
Beim Durchscrollen der letzten Blockproduzenten auf dem @Dusk-Explorer ist mir etwas aufgefallen. Ein paar Provisioner-Adressen tauchten in einem kurzen Zeitfenster deutlich häufiger auf als andere, und ich dachte mir, es liege nur an Latenz oder einer ungleichmäßigen Peer-Verbindung, die die Stichprobe, die ich gerade erwischt hatte, verzerrte.
Wenn man das Zeitfenster vergrößert, wird das Bild anders. $DUSK wählt seinen Blockgenerator und das Abstimmungskomitee in jeder Runde über einen probabilistischen Prozess aus, der nach Einsatz (Stake) gewichtet ist – nicht über einen festen Rotationsplan. Größere Einsätze werden im Durchschnitt häufiger ausgewählt, aber „im Durchschnitt“ leistet hier echte Arbeit. Über einen beliebigen kurzen Zeitraum kann die Auswahl stark um einige wenige Adressen klumpen, rein aufgrund der Mathematik des Ziehens, nicht weil ein Vorteil ausgenutzt wird.
Diese Unterscheidung hat meine Denkweise dazu umgedreht. Ich hatte Stake-Gewichtung und tatsächliche Sichtbarkeit bisher als dasselbe behandelt – so, als garantiere proportionaler Stake proportionales Erscheinen. Das ist es nicht, zumindest nicht in kleinen Stichproben. Ein Provisioner kann einen bescheidenen Einsatz halten und trotzdem über längere Strecken aus der Blockproduktion verschwinden, während ein mittelgroßer eine Weile „heiß läuft“. Die Lücke zwischen statistischem Anspruch und beobachteter Teilnahme ist genau der Punkt, an dem sich der Eindruck von Konzentration leise bildet.
Was ich noch nicht geklärt habe, ist, ob diese Varianz kleinere Provisioner tatsächlich davon abhält, aktiv zu bleiben, oder ob sie verstehen, dass es sich nur um Rauschen handelt, und stabil bleiben. Wenn ungleichmäßige kurzfristige Belohnungen kleinere Staker dazu treiben, sich zu bündeln (pooling) oder auszusteigen, verschiebt sich die Zusammensetzung des Komitees, obwohl die zugrunde liegende Auswahlmathematik neutral geblieben ist.
Ich werde die Anzahl eindeutiger Blockgeneratoren über rollierende wöchentliche Zeitfenster hinweg verfolgen – nicht nur einzelne Momentaufnahmen – und zugleich vergleichen, wie die Verteilung der Belohnungen im Verhältnis zur Einsatzverteilung über dieselben Zeiträume aussieht. Das zeigt mir, ob sich die Klumpung ausgleicht oder sich verstärkt.#dusk
Mir ist weiterhin nicht klar, ob das, was ich sehe, einfach die natürliche „Textur“ probabilistischer Auswahl ist oder ein frühes Signal dafür, dass etwas Strukturelles die Teilnahme in Richtung weniger Hände zieht.
Wenn man das Zeitfenster vergrößert, wird das Bild anders. $DUSK wählt seinen Blockgenerator und das Abstimmungskomitee in jeder Runde über einen probabilistischen Prozess aus, der nach Einsatz (Stake) gewichtet ist – nicht über einen festen Rotationsplan. Größere Einsätze werden im Durchschnitt häufiger ausgewählt, aber „im Durchschnitt“ leistet hier echte Arbeit. Über einen beliebigen kurzen Zeitraum kann die Auswahl stark um einige wenige Adressen klumpen, rein aufgrund der Mathematik des Ziehens, nicht weil ein Vorteil ausgenutzt wird.
Diese Unterscheidung hat meine Denkweise dazu umgedreht. Ich hatte Stake-Gewichtung und tatsächliche Sichtbarkeit bisher als dasselbe behandelt – so, als garantiere proportionaler Stake proportionales Erscheinen. Das ist es nicht, zumindest nicht in kleinen Stichproben. Ein Provisioner kann einen bescheidenen Einsatz halten und trotzdem über längere Strecken aus der Blockproduktion verschwinden, während ein mittelgroßer eine Weile „heiß läuft“. Die Lücke zwischen statistischem Anspruch und beobachteter Teilnahme ist genau der Punkt, an dem sich der Eindruck von Konzentration leise bildet.
Was ich noch nicht geklärt habe, ist, ob diese Varianz kleinere Provisioner tatsächlich davon abhält, aktiv zu bleiben, oder ob sie verstehen, dass es sich nur um Rauschen handelt, und stabil bleiben. Wenn ungleichmäßige kurzfristige Belohnungen kleinere Staker dazu treiben, sich zu bündeln (pooling) oder auszusteigen, verschiebt sich die Zusammensetzung des Komitees, obwohl die zugrunde liegende Auswahlmathematik neutral geblieben ist.
Ich werde die Anzahl eindeutiger Blockgeneratoren über rollierende wöchentliche Zeitfenster hinweg verfolgen – nicht nur einzelne Momentaufnahmen – und zugleich vergleichen, wie die Verteilung der Belohnungen im Verhältnis zur Einsatzverteilung über dieselben Zeiträume aussieht. Das zeigt mir, ob sich die Klumpung ausgleicht oder sich verstärkt.#dusk
Mir ist weiterhin nicht klar, ob das, was ich sehe, einfach die natürliche „Textur“ probabilistischer Auswahl ist oder ein frühes Signal dafür, dass etwas Strukturelles die Teilnahme in Richtung weniger Hände zieht.
1
77
·
--
Ich versuche, meine Trading-Fähigkeiten zu verbessern. Ich würde mich wirklich freuen, wenn erfahrene Trader eine Lektion teilen könnten, die ihnen geholfen hat, dauerhaft profitabel zu werden.
Ich versuche, meine Trading-Fähigkeiten zu verbessern. Ich würde mich wirklich freuen, wenn erfahrene Trader eine Lektion teilen könnten, die ihnen geholfen hat, dauerhaft profitabel zu werden.
69
·
--
Den Markt im Auge behalten und geduldig bleiben. 👀
Manchmal ist der beste Trade kein Trade.
Heute $BTC genau beobachten.
#Bitcoin #Crypto #BinanceSquare
Den Markt im Auge behalten und geduldig bleiben. 👀
Manchmal ist der beste Trade kein Trade.
Heute $BTC genau beobachten.
#Bitcoin #Crypto #BinanceSquare
Manchmal ist der beste Trade kein Trade.
Heute $BTC genau beobachten.
#Bitcoin #Crypto #BinanceSquare
105
·
--
Ich lasse mich heute nicht hetzen... warte einfach auf klare Bestätigung vor dem Einstieg. Früher habe ich übertraded, aber jetzt habe ich gelernt, dass Geduld in diesem Spiel alles ist.
$BTC ist immer noch der Hauptfokus, aber Altcoins zeigen auch einige kleine Bewegungen, die es wert sind, beobachtet zu werden.
Lass uns sehen, wie der Markt in den nächsten Stunden reagiert 🚀
#BinanceSquare #Crypto #BTC #TradingView #WriteToEarn
Ich lasse mich heute nicht hetzen... warte einfach auf klare Bestätigung vor dem Einstieg. Früher habe ich übertraded, aber jetzt habe ich gelernt, dass Geduld in diesem Spiel alles ist.
$BTC ist immer noch der Hauptfokus, aber Altcoins zeigen auch einige kleine Bewegungen, die es wert sind, beobachtet zu werden.
Lass uns sehen, wie der Markt in den nächsten Stunden reagiert 🚀
#BinanceSquare #Crypto #BTC #TradingView #WriteToEarn
$BTC ist immer noch der Hauptfokus, aber Altcoins zeigen auch einige kleine Bewegungen, die es wert sind, beobachtet zu werden.
Lass uns sehen, wie der Markt in den nächsten Stunden reagiert 🚀
#BinanceSquare #Crypto #BTC #TradingView #WriteToEarn
58
·
--
Heute habe ich eine weitere Position eröffnet, nachdem ich stundenlang die Velas analysiert habe. 📊
Der Markt zeigt interessante Signale, aber Risikomanagement hat immer Vorrang. Kein Trade ist garantiert, also halte ich mich immer an meinen Plan und vermeide emotionale Entscheidungen.
Im Moment beobachte ich genau $BTC , $ETH und ein paar Altcoins für mögliche Bewegungen. 👀
Was steht heute auf deiner Watchlist? 🚀
#Crypto #Trading #BinanceSquare #BTC #ETH
Heute habe ich eine weitere Position eröffnet, nachdem ich stundenlang die Velas analysiert habe. 📊
Der Markt zeigt interessante Signale, aber Risikomanagement hat immer Vorrang. Kein Trade ist garantiert, also halte ich mich immer an meinen Plan und vermeide emotionale Entscheidungen.
Im Moment beobachte ich genau $BTC , $ETH und ein paar Altcoins für mögliche Bewegungen. 👀
Was steht heute auf deiner Watchlist? 🚀
#Crypto #Trading #BinanceSquare #BTC #ETH
Der Markt zeigt interessante Signale, aber Risikomanagement hat immer Vorrang. Kein Trade ist garantiert, also halte ich mich immer an meinen Plan und vermeide emotionale Entscheidungen.
Im Moment beobachte ich genau $BTC , $ETH und ein paar Altcoins für mögliche Bewegungen. 👀
Was steht heute auf deiner Watchlist? 🚀
#Crypto #Trading #BinanceSquare #BTC #ETH
66
·
--
🔥 Heutige Marktbeobachtung
$BTC bleibt der entscheidende Markt-Mover. Trader beobachten das nächste Ausbruchsniveau.
📊 Achte auf: • $BTC • $ETH • $BNB
Was ist deine Prognose für heute? Bullish 🐂 oder Bearish 🐻?
#Bitcoin #CryptoTrading #BinanceSquare
🔥 Heutige Marktbeobachtung
$BTC bleibt der entscheidende Markt-Mover. Trader beobachten das nächste Ausbruchsniveau.
📊 Achte auf: • $BTC • $ETH • $BNB
Was ist deine Prognose für heute? Bullish 🐂 oder Bearish 🐻?
#Bitcoin #CryptoTrading #BinanceSquare
$BTC bleibt der entscheidende Markt-Mover. Trader beobachten das nächste Ausbruchsniveau.
📊 Achte auf: • $BTC • $ETH • $BNB
Was ist deine Prognose für heute? Bullish 🐂 oder Bearish 🐻?
#Bitcoin #CryptoTrading #BinanceSquare
95
·
--
🚀 $BTC Aktualisierung
Bitcoin zeigt heute starken Momentum! 📈
✅ Aktueller Trend: Bullish 🎯 Nächster Widerstand: $110,000 ⚠️ Achte auf Volatilität, bevor du einsteigst.
Bist du bullish oder bearish auf $BTC diese Woche? 👇
#BTC #Bitcoin #Crypto #BinanceSquare
🚀 $BTC Aktualisierung
Bitcoin zeigt heute starken Momentum! 📈
✅ Aktueller Trend: Bullish 🎯 Nächster Widerstand: $110,000 ⚠️ Achte auf Volatilität, bevor du einsteigst.
Bist du bullish oder bearish auf $BTC diese Woche? 👇
#BTC #Bitcoin #Crypto #BinanceSquare
Bitcoin zeigt heute starken Momentum! 📈
✅ Aktueller Trend: Bullish 🎯 Nächster Widerstand: $110,000 ⚠️ Achte auf Volatilität, bevor du einsteigst.
Bist du bullish oder bearish auf $BTC diese Woche? 👇
#BTC #Bitcoin #Crypto #BinanceSquare
98
·
--
🚀 BTC Update!
Bitcoin zeigt wieder starke Bewegungen, aber der Markt ist noch unsicher.
Einige Trader sagen, "der Bull Run beginnt" 📈
während andere auf eine Korrektur warten 📉
Im Moment ist die große Frage:
👉 Kaufst du hier BTC oder wartest du auf einen Dip?
Teile deine Meinung unten 💬
Lass uns sehen, was die Mehrheit denkt 👇
#Bitcoin #BTC #Crypto #Trading #BinanceSquare #WriteToEarn
🚀 BTC Update!
Bitcoin zeigt wieder starke Bewegungen, aber der Markt ist noch unsicher.
Einige Trader sagen, "der Bull Run beginnt" 📈
während andere auf eine Korrektur warten 📉
Im Moment ist die große Frage:
👉 Kaufst du hier BTC oder wartest du auf einen Dip?
Teile deine Meinung unten 💬
Lass uns sehen, was die Mehrheit denkt 👇
#Bitcoin #BTC #Crypto #Trading #BinanceSquare #WriteToEarn
Bitcoin zeigt wieder starke Bewegungen, aber der Markt ist noch unsicher.
Einige Trader sagen, "der Bull Run beginnt" 📈
während andere auf eine Korrektur warten 📉
Im Moment ist die große Frage:
👉 Kaufst du hier BTC oder wartest du auf einen Dip?
Teile deine Meinung unten 💬
Lass uns sehen, was die Mehrheit denkt 👇
#Bitcoin #BTC #Crypto #Trading #BinanceSquare #WriteToEarn
72
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
BitcoinSurpasses$77000
1,394 Aufrufe
56 Kommentare
$BTC steigt trotz allem weiter stark nach oben. 🚀
Heute gab es die erste Zinserhöhung seit über 3 Jahren, während der CLARITY Act gestern erneut blockiert wurde.
Setup wieder einen großen langen Trade - danke mir später
Einstieg: 75500 - 76500
Stoploss: 74900
Take Profit: 77000 - 78000
Mach dich bereit für einen verrückten Wachstumsschub. 🔥
TF_bnb
·15 Likes
·6.1k Aufrufe
ParadigmDisclosesZECHolding
856 Aufrufe
79 Kommentare
BitcoinETFsShed$450M
13,881 Aufrufe
134 Kommentare