

rjmi74
505 Beiträge

rjmi74
Melden
Nutzer blockieren
sin riesgo no hay gloria
1.2K+ Following
861 Follower
955 Like gegeben
Beiträge
Alle
Zitierungen
Videos
·
--
Bullisch
$ETH
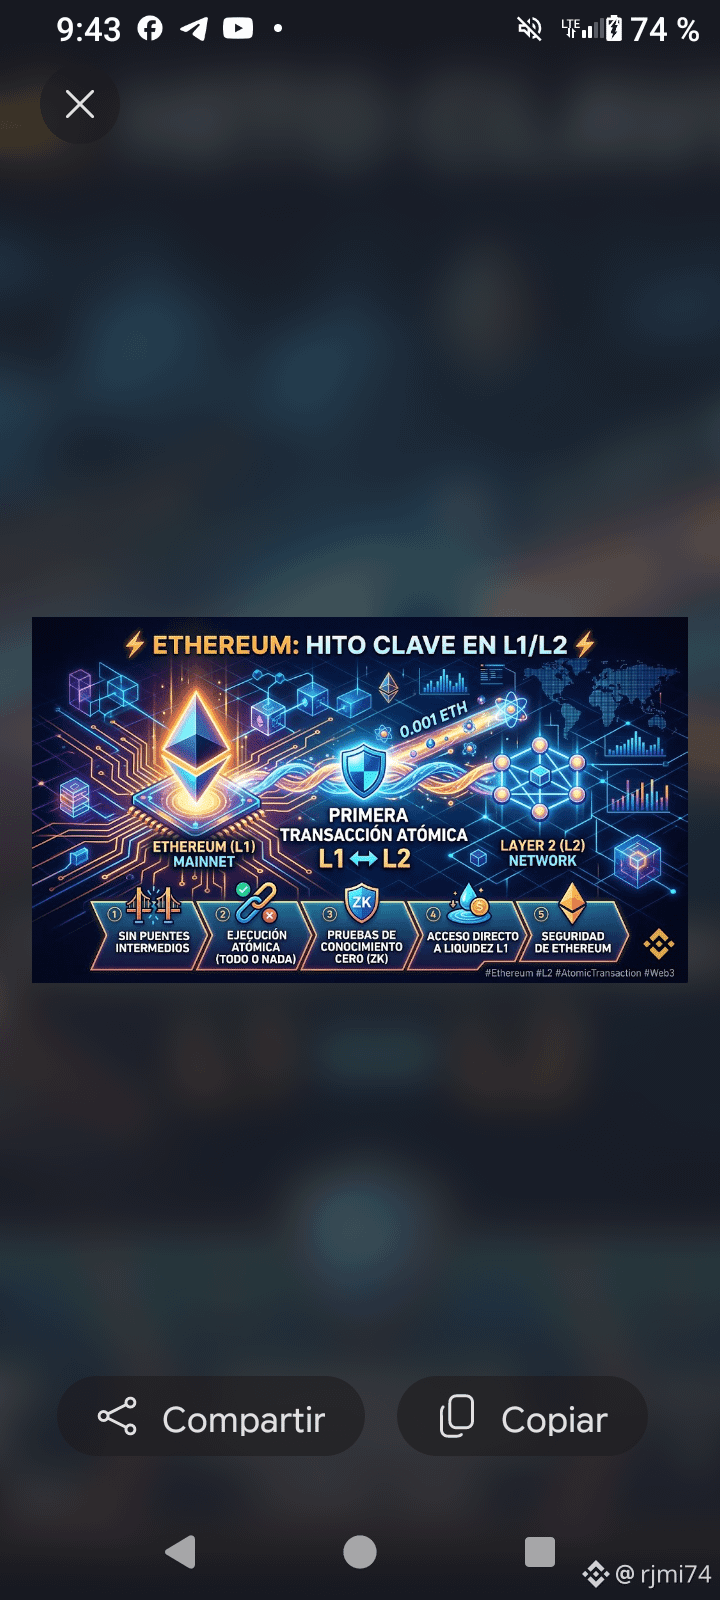
⚡ Ethereum macht einen wichtigen Schritt zwischen L1 und L2
Ethereum verzeichnete die erste atomare Transaktion zwischen seinem Mainnet (L1) und einem Layer-2-Netzwerk (L2), um die Fragmentierung zu verringern.
🔗 Was ändert sich?
Viele L1-L2-Transaktionen sind auf Bridges angewiesen. Die neue Architektur ermöglicht es, Aktionen auf beiden Layern in einer einzigen Transaktion auszuführen: Scheitert eine davon, wird der gesamte Vorgang rückgängig gemacht.
🧪 Beim Test wurden 0,001 ETH übertragen und der Mechanismus im Mainnet demonstriert.
🔐 Das System nutzt Zero-Knowledge-Beweise (ZK), um den Status der L2 sofort zu überprüfen.
💧 Das Ziel: Anwendungen auf einer L2 sollen direkt auf die Liquidität von Ethereum zugreifen können, wodurch weniger Vermittler nötig sind.
⚠️ Die Technologie ist noch experimentell. Ihre Verbreitung hängt davon ab, ob weitere L2 integriert, die Kosten gesenkt und der Code geprüft werden.
💡 Entscheidend ist: Das bedeutet nicht, dass Ethereum Bridges abgeschafft hat, sondern eröffnet einen neuen Weg, L1 und L2 miteinander zu verbinden.
193
·
--
Bullisch
$BTC
🚨 MetaMask steht vor einem Sicherheitsvorfall
MetaMask berichtete, dass es auf einen Vorfall reagiert, der Teile seiner Infrastruktur betrifft, und versichert, dass es keine unmittelbare Bedrohung für die Wallets der Nutzer erkannt hat.
⚠️ Was hat es getan? Als vorbeugende Maßnahme begann MetaMask, Validatoren aus seinen nicht verwahrten Staking-Operationen zu entfernen. MetaMask stellt klar, dass es die Rücktrittsschlüssel nicht verwaltet.
🔎 Das Ausmaß Ein Forscher schätzt, dass etwa 17.000 Validatoren, mit ungefähr 523.000 ETH, abgezogen werden. MetaMask bestätigte diese Zahlen nicht und erklärte nicht, wie die Einbrecherei zustande kam.
💰 Es wird geschätzt, dass 0,36 ETH an Belohnungen umgeleitet wurden.
⏳ Lido geht davon aus, dass die zuletzt betroffenen Validatoren ihre Abmeldung bis zum 7. Oktober abschließen. Der Prozess kann bis zu 45 Tage dauern.
💡 Der Kern: Der Vorfall betrifft die Staking-Infrastruktur, aber es gibt keine öffentlichen Belege dafür, dass die Wallets der Nutzer oder ihre Rücktrittsschlüssel kompromittiert sind.
174
·
--
Bullisch
$BTC
In einer Woche 2,386 Milliarden US-Dollar in Casi. Achtung: Das sind keine Gewinne, sondern Geldflüsse.
Die US-amerikanischen Spot-Bitcoin-ETFs verzeichneten laut Farside zwischen dem 21. und 25. September netto 2.385,8 Millionen US-Dollar an Zuflüssen. Alle fünf Handelstage endeten im Plus.
Ganz einfach gesagt: Es ist mehr Geld hineingeflossen, als aus diesen Fonds herausgegangen ist. Das ist ein Zeichen für Nachfrage nach diesem Anlagevehikel – nicht für das gesamte Volumen des Krypto-Markts und auch nicht als Versprechen, dass Bitcoin steigen wird.
Und es gibt eine Nuance: Am Montag kamen 999 Millionen US-Dollar hinzu, am Freitag 134,5 Millionen US-Dollar. Der Saldo blieb zwar positiv, aber das Tempo der Tageswerte ließ nach.
Nur auf die Kerze zu schauen zeigt dir nur einen Teil des Films. Die Flüsse helfen, das Bild zu vervollständigen – auch wenn sie natürlich nicht die Glaskugel liefern.
Verfolgst du diese Daten oder schaust du mehr auf den Preis? 🐂
658
·
--
Bullisch
$BTC
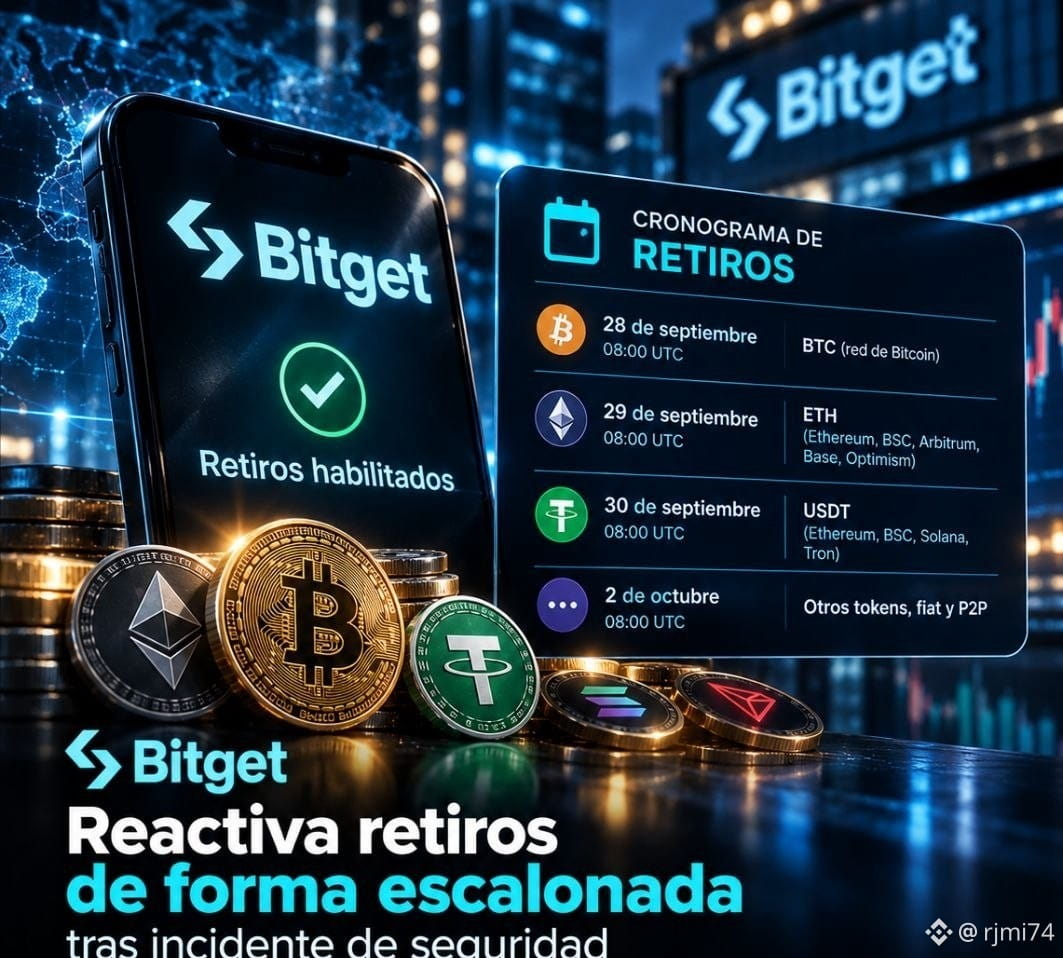
🔐 Bitget setzt die Auszahlungen wieder in Etappen fort
Bitget hat den Zeitplan zur Wiederaufnahme der Auszahlungen nach dem Sicherheitsvorfall vom 24. September angekündigt. Die Schwachstelle wurde identifiziert und behoben.
📅 Zeitplan:
• 28.09 – 08:00 UTC: BTC im Bitcoin-Netzwerk.
• 29.09 – 08:00 UTC: ETH auf Ethereum, BSC, Arbitrum, Base und Optimism.
• 30.09 – 08:00 UTC: USDT auf Ethereum, BSC, Solana und Tron.
• 02.10 – 08:00 UTC: andere Token, Fiat und P2P.
🛡️ Aktueller Status: Bitget behauptet, der Vorfall sei unter Kontrolle und neue nicht autorisierte Übertragungen seien nicht möglich. Die Kontostände der Nutzer wurden nicht beeinträchtigt, und der Handel sowie Einzahlungen funktionieren weiterhin.
💰 Das Unternehmen hat die Schätzung der an Angreiferadressen übertragenen Vermögenswerte auf 387,5 Millionen USD erhöht, gegenüber den anfänglich 351,6 Millionen USD. Die Differenz umfasst Zcash und TRON.
💡 Der Schlüssel: Die Auszahlungen laufen schrittweise wieder an, während Bitget die Überprüfungen abschließt.
132
·
--
Bullisch
$BTC
🔐 Bitget erklärt, wie der Hack ablief
Die CEO von Bitget, Gracy Chen, erklärte, dass der Angriff ein kritisches Backend-System ihrer Wallet-Infrastruktur kompromittiert habe.
⚠️ Was hat der Angreifer getan?
Das System ermöglichte das Fälschen von Transaktionsdaten und das Aktivieren des Autorisierungsprozesses, um Gelder zu transferieren. Bitget stellte klar, dass keine privaten Schlüssel kompromittiert wurden.
🛡️ Der Vorfall ist eingedämmt:
Chen versicherte, dass keine neuen nicht autorisierten Überweisungen möglich sind. Einzahlungen und Trading laufen weiterhin.
💰 Wer übernimmt die Verluste?
Bitget behauptet, dass sein User Protection Fund, der mehr als 464 Millionen USD umfasst, den betroffenen Betrag von 351,6 Millionen USD abdeckt.
🔎 Die Untersuchung läuft weiter, um festzustellen, wie der Zugriff auf das System erlangt wurde.
💡 Der Schlüssel: Der Angriff hätte nicht das Stehlen privater Schlüssel erfordert, sondern das Kompromittieren einer Backend-Komponente, die in der Lage ist, gültige Transferanweisungen zu erzeugen.
150
·
--
Bullisch
$BTC
⚠️LETZTES⚠️
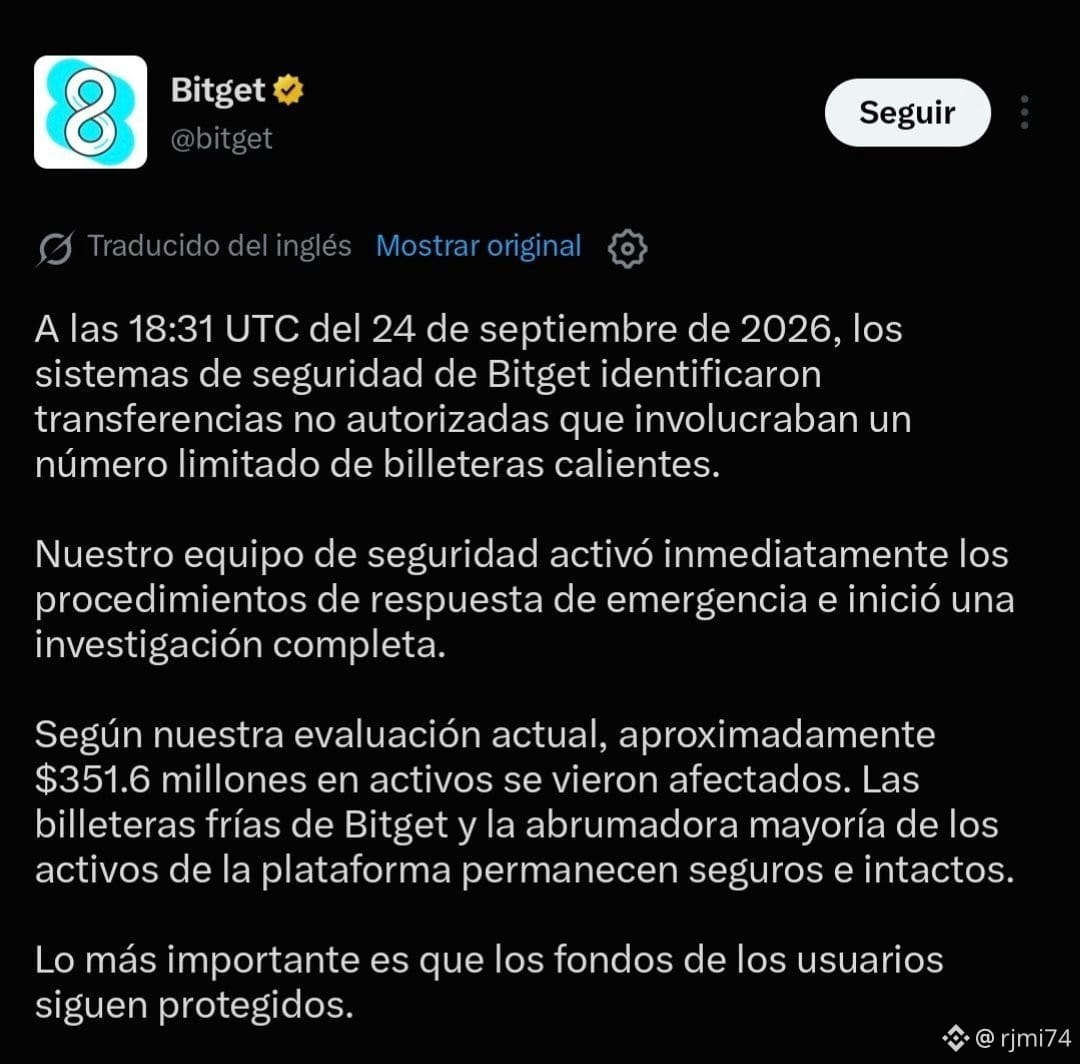
💀 Bitget BESTÄTIGTE den Hack und der gestohlene Betrag stieg auf $350M.
👀 Laut der Börse sind die Gelder der Nutzer sicher und der Angriff wurde begrenzt.
Quelle: Bitget
$BTC
⚠️LETZTES⚠️
💀 Bitget BESTÄTIGTE den Hack und der gestohlene Betrag stieg auf $350M.
👀 Laut der Börse sind die Gelder der Nutzer sicher und der Angriff wurde begrenzt.
Quelle: Bitget
⚠️LETZTES⚠️
💀 Bitget BESTÄTIGTE den Hack und der gestohlene Betrag stieg auf $350M.
👀 Laut der Börse sind die Gelder der Nutzer sicher und der Angriff wurde begrenzt.
Quelle: Bitget
2
1.8k
·
--
Bullisch
$BTC
⚠️ACHTUNG⚠️
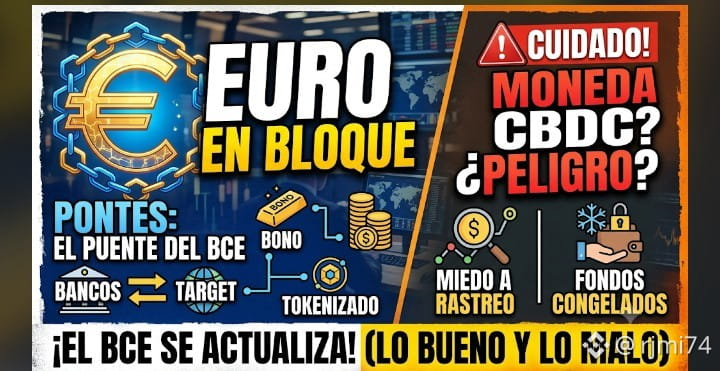
EUROPA HAT SEINE WÄHRUNG AN DIE #BLOCKCHAIN ANGESCHLOSSEN (DAS GUTE UND DAS SCHLECHTE)
💸 Die EZB hat heute Pontes gestartet: eine Brücke, die Blockchain-Plattformen mit „TARGET“ verbindet, dem System, über das die großen Zahlungen der gesamten Eurozone laufen.
▫️ Banken können bereits tokenisierte Vermögenswerte in Euro direkt über die EZB abwickeln.
▫️ Bis heute musste man für den Kauf einer tokenisierten Anleihe mit Stablecoins oder Privatgeld bezahlen.
▫️ Jetzt könnte die Zahlung mit Euros erfolgen.
▫️ Start im Bankbetrieb und Ziel ist, Mitte 2028 24/7 zu funktionieren.
▫️ Die EZB hat angekündigt, einen Teil ihres eigenen Geldes in digitale Assets zu investieren.
📍Die Finanzwelt steuert auf Blockchain-Technologie zu.
📍Die Bedenken liegen auf der Seite des DIGITALEN EURO/CBDC (sie können dein Geld einfrieren, einschränken und es viel einfacher nachverfolgen).
193
·
--
Artikel
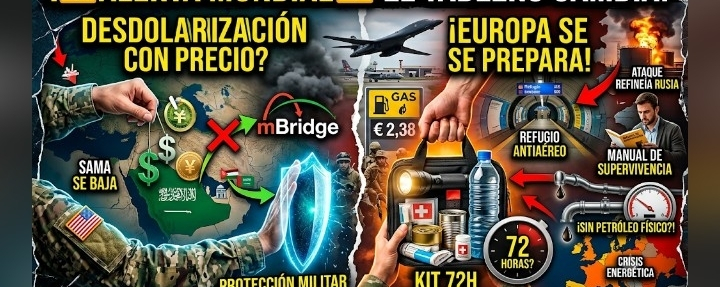
DER KRIEG VERSCHIEBT DAS GEOPOLITISCHE SCHACHBRETTDER KRIEG VERSCHIEBT DAS GEOPOLITISCHE SCHACHBRETT UND DIE EU BEREITET SICH AUF DAS SCHLIMMSTE VOR
👀 Saudi-Arabien ist aus dem chinesischen Zahlungssystem ausgestiegen, das im Wettbewerb zum Dollar stand
💸 SAMA, die saudische Zentralbank, bestätigte, dass sie nicht mehr an mBridge teilnimmt: die von China vorangetriebene Blockchain-Plattform, damit sich Zentralbanken untereinander auszahlen können, ohne über den Dollar zu gehen.
🎯 Was ist mBridge? Ein gemeinsames Buchhaltungssystem, in dem jede Zentralbank ihre digitale Währung direkt an die andere überweist, ohne die Kette von Korrespondenzbanken, die heute Provisionen verlangt und Tage benötigt.
DER KRIEG VERSCHIEBT DAS GEOPOLITISCHE SCHACHBRETT
DER KRIEG VERSCHIEBT DAS GEOPOLITISCHE SCHACHBRETT UND DIE EU BEREITET SICH AUF DAS SCHLIMMSTE VOR
👀 Saudi-Arabien ist aus dem chinesischen Zahlungssystem ausgestiegen, das im Wettbewerb zum Dollar stand
💸 SAMA, die saudische Zentralbank, bestätigte, dass sie nicht mehr an mBridge teilnimmt: die von China vorangetriebene Blockchain-Plattform, damit sich Zentralbanken untereinander auszahlen können, ohne über den Dollar zu gehen.
🎯 Was ist mBridge? Ein gemeinsames Buchhaltungssystem, in dem jede Zentralbank ihre digitale Währung direkt an die andere überweist, ohne die Kette von Korrespondenzbanken, die heute Provisionen verlangt und Tage benötigt.
18
·
--
Bullisch
Verifiziert
$BTC
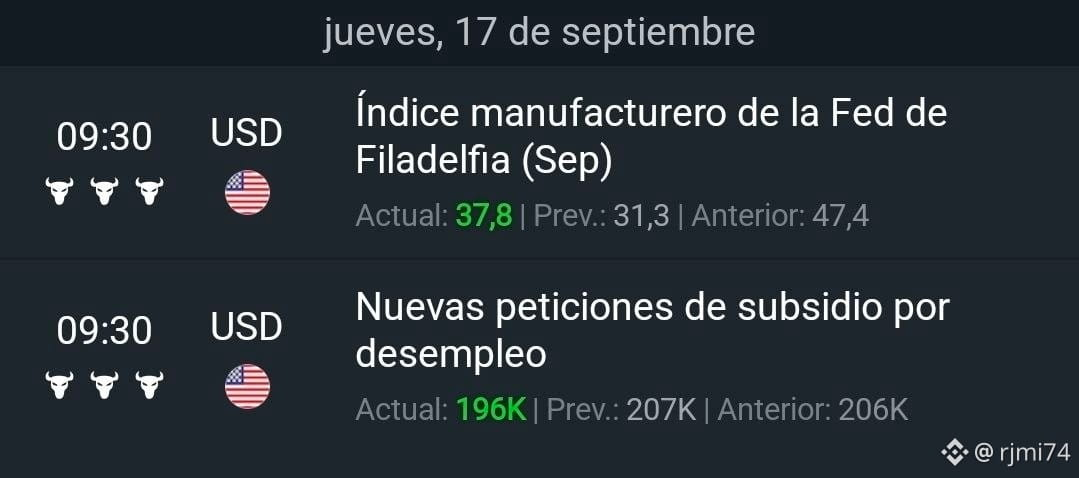
🚨📊 DIE DATEN VON 09:30 SIND RAUS, BULLS! 🇺🇸
Wir haben zwei wichtige Daten:
🏭 Der Fed-Philadelphia-Industrieindex
🟢 Aktuell: 37,8
📊 Prognose: 31,3
📉 Vorher: 47,4
👷 Neue Arbeitslosen-Erstanträge
🟢 Aktuell: 196K
📊 Prognose: 207K
📉 Vorher: 206K
🔥 In beiden Fällen kam der aktuelle Wert besser als die Prognose heraus.
👀 Achtung jetzt, denn wir haben noch einen SEHR wichtigen Handelstag vor uns.
576
·
--
Bullisch
Verifiziert
$USDT
📌 USA versucht, 61M in USDT zu beschlagnahmen
Das Justizministerium der USA sucht die Beschlagnahme von mehr als 61 Millionen USDT, die nach Angaben der Staatsanwälte mit dem illegalen Verkauf von sanktioniertem iranischem Öl in Verbindung stehen sollen.
Die Gelder wurden 2025 von Tether eingefroren und befinden sich in 10 Tron-Adressen. Die Behörden behaupten, dass sie Teil eines Netzwerks waren, das mehr als 1.500 Millionen Dollar bewegt habe, und dass ein Teil des Geldes schließlich mit dem iranischen Militär in Verbindung gebracht worden sei. Die Anklage muss jedoch noch vor Gericht bewiesen werden.
1
1.6k
·
--
Bullisch
$BTC
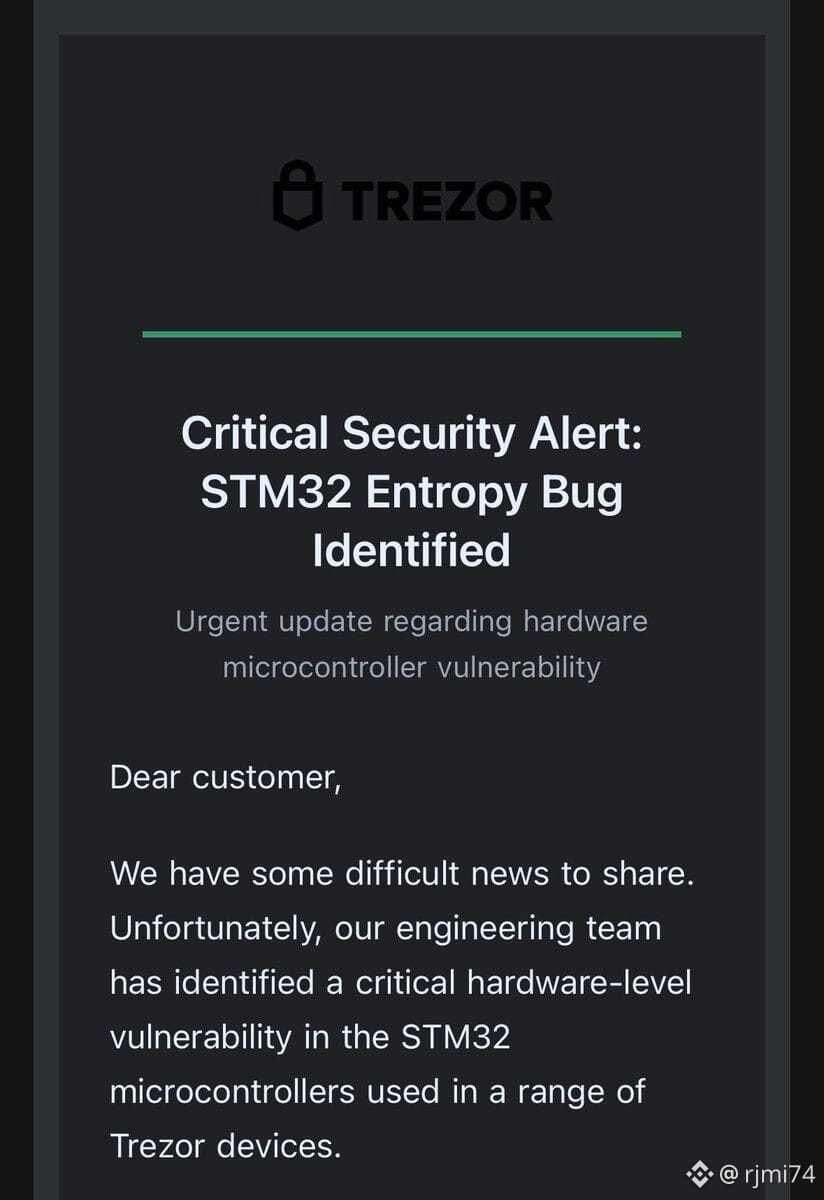
🚨 Trezor warnt vor einer neuen Phishing-Kampagne
Trezor berichtete über eine betrügerische Kampagne, die eine angebliche Schwachstelle namens „STM32 Entropy Vulnerability“ nutzt, um Angst zu erzeugen und Nutzer zu täuschen.
📩 Die Angreifer haben E-Mails versendet, die wie eine kritische Warnung wirken, und wollen die Opfer auf eine bösartige Seite führen. Der Angriff begann, nachdem ein externer E-Mail-Anbieter, den Trezor nutzt, kompromittiert wurde.
🔐 Das Wichtigste: Trezor stellte klar, dass seine Geräte, Schlüssel und Wiederherstellungs-Backups nicht offengelegt wurden.
🛡️ Was tun?
Keine verdächtigen Links öffnen, niemals die Wiederherstellungsphrase auf einer Webseite eingeben und jede Warnung direkt über die offiziellen Kanäle von Trezor überprüfen.
💡 Der Kernpunkt: Die aktuelle Gefahr ist kein Hardware-Fehler, sondern das Phishing, das die Angst ausnutzen will, um an die Schlüssel der Nutzer zu gelangen.
448
·
--
$BTC
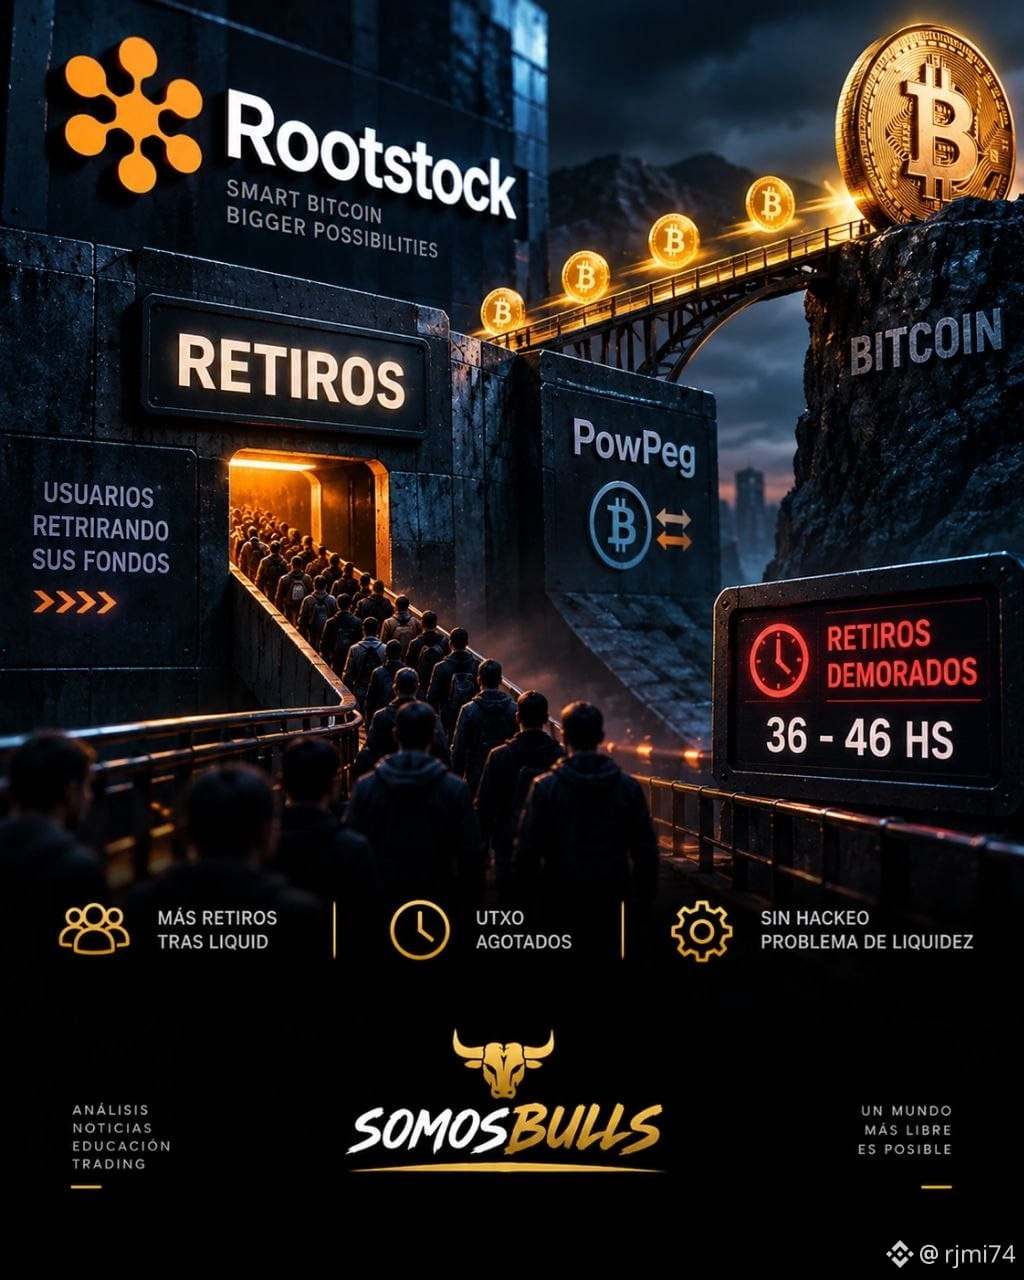
🚨 Rootstock erleidet massive Abhebungen nach der Angst um Liquid
Rootstock, das seitliche Netzwerk von Bitcoin, steht nach dem jüngsten Sicherheitsvorfall im Liquid Network vor einer Welle von Abhebungen.
📉 Was ist passiert?
Zahlreiche Nutzer versuchten gleichzeitig, ihre Gelder nach Bitcoin abzuheben. Die Nachfrage hat vorübergehend die verfügbaren UTXO des PowPeg aufgebraucht, der bidirektionalen Brücke von Rootstock.
⏳ Das führte zu einem Engpass: Die Abhebungen dauern zwischen 36 und 46 Stunden, etwa 10 Stunden länger als üblich.
🔎 Der Entwickler Sergio Lerner ordnete die Bewegung der durch den Liquid-Angriff ausgelösten Angst zu, bei dem rund 4.000 BTC abgezogen wurden.
🛠️ Das Rootstock-Team möchte die Liquidität erhöhen, indem es neue Einlagen in kleineren Beträgen ermöglicht, um UTXO zu generieren und die normalen Zeiten wiederherzustellen.
💡 Der Schlüssel: Es handelt sich nicht um einen Hack von Rootstock. Das aktuelle Problem entsteht durch die Häufung von Abhebungen und die Funktionsweise des PowPeg-Mechanismus.
143
·
--
Bullisch
🚨 Liquid Network erholt 3.400 BTC nach dem Vorfall
Nach dem Abfluss von etwa 4.000 BTC wurden 3.400 BTC an Liquid zurückgegeben.
🔐 Was ist passiert?
Die Angreifer identifizierten sich als „White Hats“ und baten darum, die Gelder zu schützen, bis die Schwachstelle behoben ist.
🛠️ Blockstream bestätigte das Patch für die betroffenen Knoten. Nach der Bestätigung erfolgte die Rückerstattung.
💰 Allerdings verbleiben rund 598,5 BTC – etwa 47 Millionen USD – in einer dem Angreifer zugeordneten Adresse.
⚠️ Die Schwachstelle soll mit Elements zusammenhängen, der von Liquid verwendeten Software, und hätte es ermöglicht, L-BTC ohne Deckung zu erzeugen. Die privaten Schlüssel sollen nicht kompromittiert worden sein.
⏸️ Liquid arbeitet weiterhin daran, den Betrieb wiederherzustellen.
💡 Das Entscheidende: Die Rückgabe von 85 % stärkt die Vermutung eines Angriffs „mit weißem Hut“, obwohl die Absicht und das Ziel der verbleibenden BTC noch nicht bestätigt sind.
🐂
129
·
--
Bullisch
$BTC
Rote Alarmstufe im Krypto! 🚨
Das Liquid-Netzwerk 📉 erleidet einen brutalen Schlag 💥
Sie stehlen 4.000 BTC 😱 von der großen Föderation 🏦
Die Elements-Software ist kritisch ausgefallen ⚠️
Interner Hack oder Schwachstelle? 💻 Die Gelder fliegen 💸
Der Markt verlangt jetzt maximale Sicherheit 🔐 📈
Wo verwahrst du deine Krypto heute? 🤔📉🚀🔥💼📊💎🏦🛡️💡🎯
40
·
--
Bullisch
$BTC
US-Finanzministerium trifft die Finanzen des iranischen Regimes
Das US-Finanzministerium hat neue Maßnahmen im Rahmen der Operation „Economically Marginalized“ angekündigt, die sich gegen eine Finanzstruktur richten, die Iran zur internationalen Geldbewegung nutzt.
Die OFAC (Office of Foreign Assets Control) hat die in der Türkei ansässige Golden Global Bank und ihre Tochtergesellschaften benannt und ihnen vorgeworfen, Transaktionen in Höhe von Dutzenden Millionen Dollar zu erleichtern, die mit dem Korps der Islamischen Revolutionsgarden – Quds-Truppe verbunden sind.
Die Maßnahme soll Teherans Zugang zum Korrespondenzbankwesen einschränken und die internationale Bewegung von Geldern erschweren, die mit dieser Struktur verbunden sind.
337
·
--
Bullisch
$BTC
$BTC
BIPLAB DEY
·
--
Binance Agent OS + ChatGPT: Von KI-Gesprächen zu Krypto-Aktionen
Binance Agent OS + ChatGPT
Ich habe Binance Agent OS mit ChatGPT über das Model Context Protocol (MCP) getestet, um zu erkunden, wie KI-Agenten mit Krypto-Workflows interagieren können.
Vom Lesen des Marktes bis zum Ausführen von Aufgaben ist das Ziel ganz einfach 👉🏻 den Handel intelligenter, schneller und stärker zu automatisieren.
So viel habe ich aus dem Test gelernt.
#BinanceAgentOS
Schritt für Schritt erkläre ich, wie man Binance Agent OS mit ChatGPT verwendet
Bevor Sie Binance Agent OS mit Ihrem Binance-Konto verbinden, müssen Sie wissen, worauf Ihr Agent zugreifen kann und was darauf zugreifen kann
6
·
--
Bullisch
Verifiziert
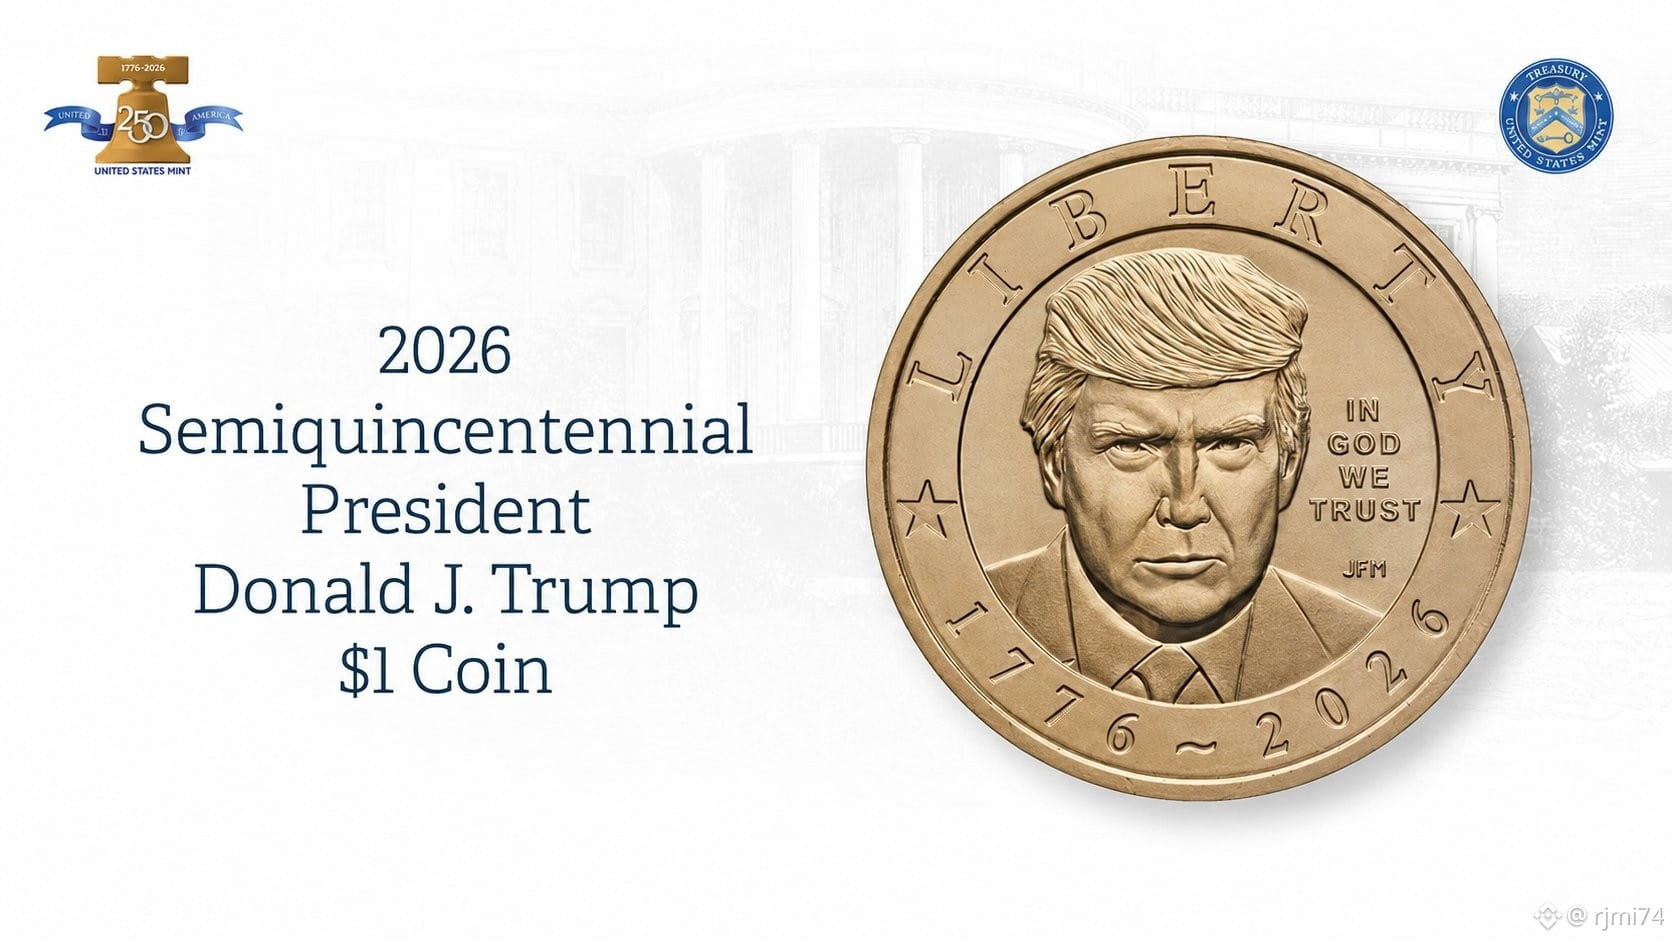
Das US-amerikanische „Mint“-Unternehmen bringt eine 1-Dollar-Münze mit dem Bild von Donald Trump heraus, dem ersten amtierenden Präsidenten, der auf einer im Umlauf befindlichen US-Münze erscheint.
$NVDAB
Das US-amerikanische „Mint“-Unternehmen bringt eine 1-Dollar-Münze mit dem Bild von Donald Trump heraus, dem ersten amtierenden Präsidenten, der auf einer im Umlauf befindlichen US-Münze erscheint.
$NVDAB
$NVDAB
1
1
3.6k
·
--
Bullisch
🚨 Willy Woo sieht ein klares Signal, dass Bitcoin den Boden erreicht hat
Willy Woo erhöhte die Wahrscheinlichkeit, dass Bitcoin das Tief dieses Zyklus markiert hat, nach neuen Signalen in seinen Modellen auf 80-90 %.
📊 Was sieht er? Das Risiko bleibt nach sechs Monaten Abwärtstrend nahe null. Die Liquidität kehrte ins Netzwerk zurück und die Kapitalflüsse wechselten ins positive Terrain, was auf stärkere Tiefs hinweist.
🔑 Ein weiteres Signal erscheint, wenn der Preis die Kostenbasis der jüngsten Investoren übersteigt und diese Kostenbasis zu steigen beginnt. Für Woo bestätigt dies den Boden.
⚠️ Aber nicht alles ist bullisch. Bitcoin könnte zu schnell gestiegen sein und eine Abkühlungsphase benötigen. Er beobachtet außerdem eine mögliche Wyckoff-Verteilung auf 1-Stunden-Basis.
💡 Der Schlüssel: Woo hält den Boden für immer stärker bestätigt, doch das Risiko einer Korrektur besteht weiterhin. Auch der Konflikt zwischen den USA und Iran sowie die Fed-Zinsen könnten den Markt beeinflussen.
$BTC
408
·
--
Bullisch
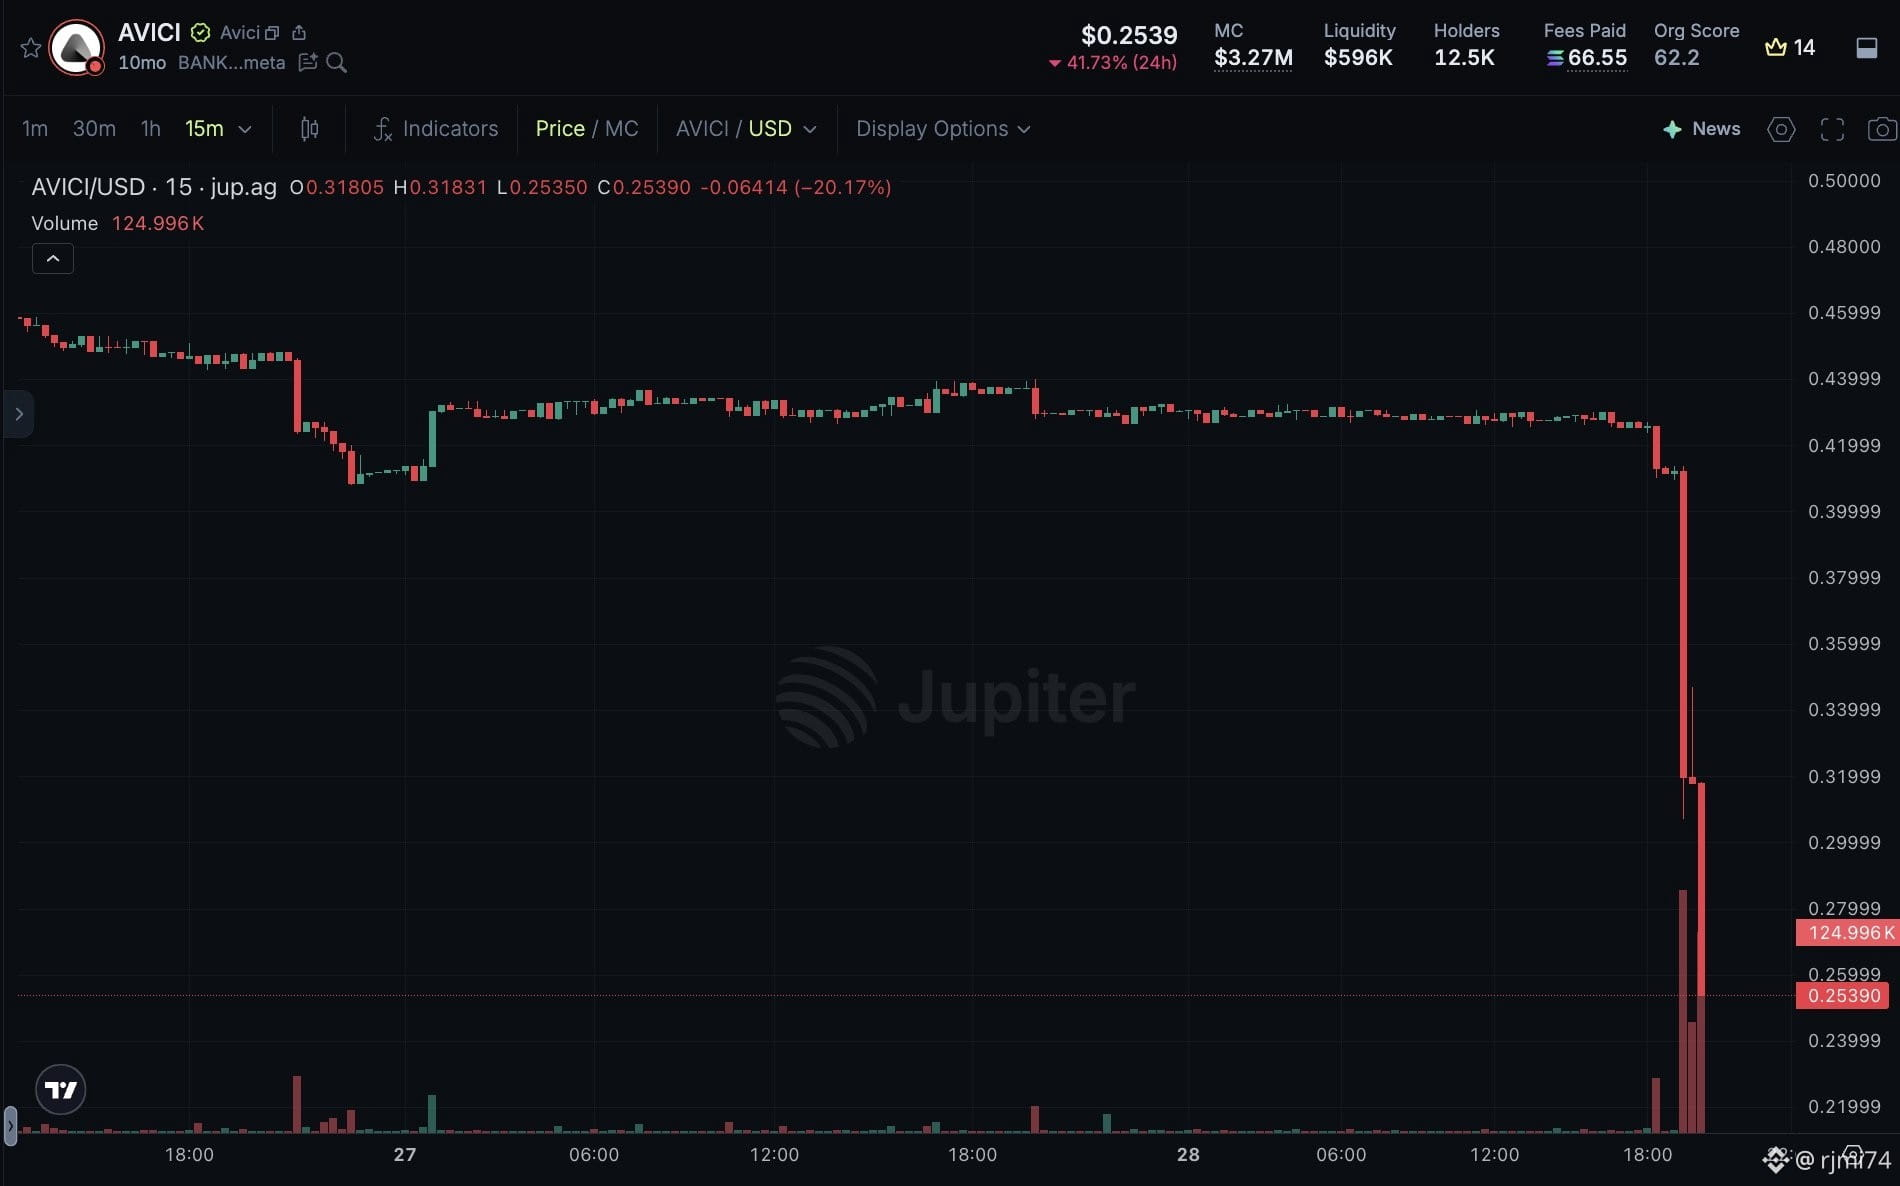
ALERTA HACK | @avici wurde gerade von über $500K ausgenutzt 🚨
> Mehrere Nutzer haben gemeldet, dass ihre Wallets entleert und die Gelder auf null gesetzt wurden
wenn du Gelder in Avici hast, versuche ASAP abzuheben, Warnung
über $500.000 wurden an die Wallet des Ausnutzers überwiesen, bestätigt, Token unten -50% in der letzten Stunde.
zur Bestätigung, weitere Infos bald.
weitere Informationen zum laufenden Hack von @avici ⚠️
> die Entleerung begann vor 2 Stunden (17:00 UTC) und läuft weiter AKTIV !!
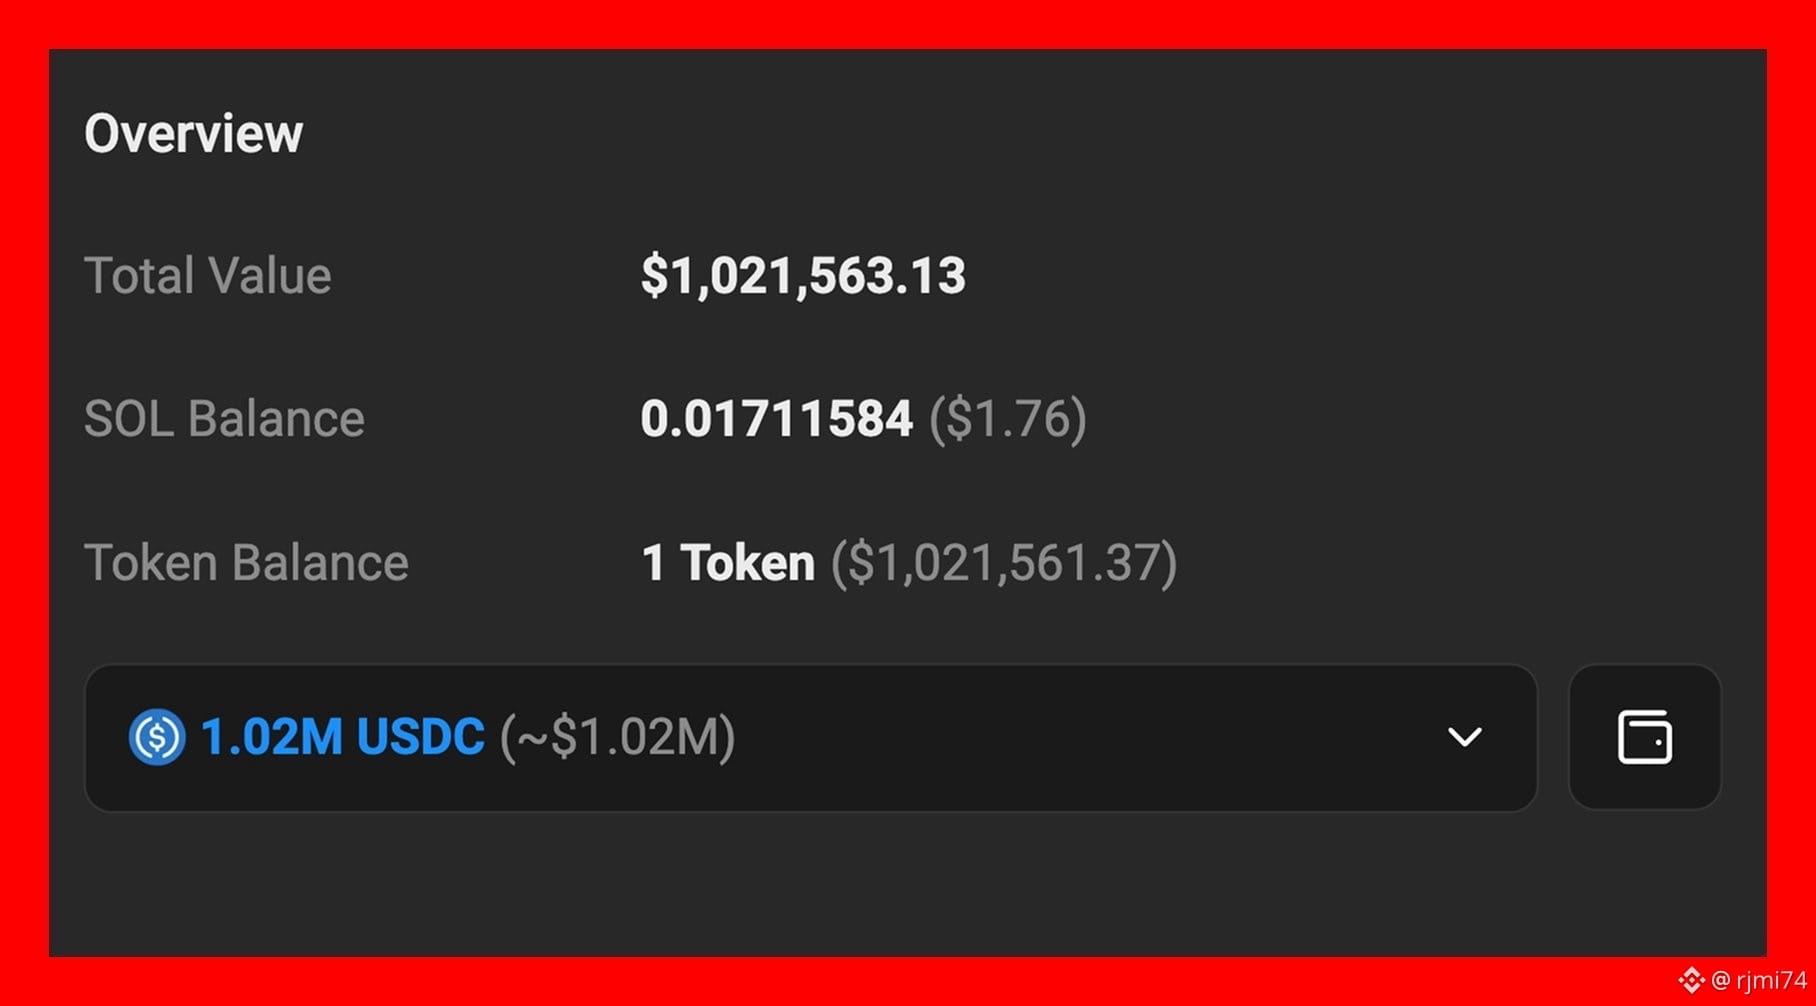
> ein Exploit von über $1M bis jetzt wird bestätigt
> bisher über 9000 betroffene Nutzer
> Wallet-Adresse des Ausnutzers: FVNFzqAny8spWdPmYw6RQ9TkYa29ueFFiqCFD1gQnCEj
> der Hacker hat über $1M in SOL an 4kjsW9dPsqzvuhQVP3P23cvZisdoHE5dR8NdD1TMPKKE überwiesen und es dann in USDC umgetauscht
Wie?
> der Hacker hat ein manipuliertes Signatur-Paket „AddCollateralAdmin“ gesendet und dann unmittelbar „WithdrawCollateralAsset“, um die Wallets der Nutzer zu leeren
wenn du Gelder in Avici hast, bitte ziehe sie SO BALD WIE MÖGLICH ab
Avici hat den Exploit bestätigt und wird bald weitere Details teilen
1.8k
·
--
Bullisch
🔐 Was ist ein Krypto-Verwahrer?
Wenn wir Kryptowährungen kaufen, ist eine entscheidende Frage, wer die privaten Schlüssel kontrolliert. Hier kommt das Konzept der Verwahrung ins Spiel.
🏦 Verwahrung durch Dritte: Ein Unternehmen oder eine Plattform verwahrt die Schlüssel und verwaltet den Zugriff auf die Gelder. Das ist einfacher, bedeutet aber, dass wir unsere Vermögenswerte einer anderen Entität anvertrauen.
🔑 Selbstverwahrung: Der Nutzer kontrolliert seine privaten Schlüssel oder die Seed-Phrase. Das bietet mehr Unabhängigkeit, bringt aber auch volle Verantwortung mit sich: Wenn du die Schlüssel verlierst, kann niemand deine Gelder wiederherstellen.
🤝 Geteilte Verwahrung oder Multisignatur: Die Kontrolle wird auf mehrere Schlüssel verteilt. Um die Gelder zu bewegen, ist die Zustimmung mehrerer Teilnehmer erforderlich, was zusätzliche Sicherheit bietet.
💡 Der Schlüssel: Es gibt kein ideales Modell für alle. Vor der Wahl sollte man Sicherheit, Benutzerfreundlichkeit, Risiken und Kontrolle abwägen.
📌 Bei Kryptowährungen ist es entscheidend zu verstehen, wer die Schlüssel hat: Wer die Schlüssel kontrolliert, kontrolliert die Gelder.
1
221
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
FedMinutesFocusOnOctoberPause
797 Aufrufe
89 Kommentare
#fedminutesfocusonoctoberpause
🚨 FED-PROTOKOLL RÜCKT PAUSE IM OKTOBER IN DEN FOKUS! 🇺🇸
Das neueste Protokoll der Federal Reserve lenkt die Aufmerksamkeit erneut auf die Möglichkeit einer Zinspause im Oktober. 👀
Die Märkte achten jetzt genau auf Hinweise darauf, was die Fed als Nächstes tun könnte.
Warum das für Krypto-Trader wichtig ist:
🔹 Eine Zinspause könnte Risikoanlagen stützen
🔹 Niedrigere Zinserwartungen können die Liquiditätsstimmung verbessern
🔹 Bitcoin und Altcoins könnten stark auf Signale der Fed reagieren
🔹 Der Dollar und die Renditen von US-Staatsanleihen bleiben wichtige Faktoren
🔥 Wenn die Fed eine Pause signalisiert, während die Inflation weiter abkühlt, könnte das ein weiterer Katalysator für Krypto sein?
WAS DENKT IHR, WAS ALS NÄCHSTES PASSIERT? 👇
🟢 Fed pausiert → BTC steigt 🚀
🟡 Fed bleibt vorsichtig
🔴 Eine restriktive Fed → Krypto stürzt ab
#Fed #bitcoin #crypto
Faizan Crypto Learner
·1 Likes
·496 Aufrufe
BinanceLaunchesBinanceIntelligence
876,435 Aufrufe
5,361 Kommentare
RobinhoodAdds$25MInBitcoinToBalanceSheet
173 Aufrufe
11 Kommentare