
Lữ Khách Web3
338 Beiträge
Lữ Khách Web3
Melden
Nutzer blockieren
Lữ Khách Onchain - Web3
Trade eröffnen
Hochfrequenz-Trader
5.4 Monate
50 Following
150 Follower
431 Like gegeben
Beiträge
Portfolio
Es gab einen Punkt, der mich beim Lesen über das Dusk Network zum Nachdenken gebracht hat: Wenn die Blockchain doch um Transparenz herum aufgebaut wurde, warum sollte ein Netzwerk, das auf institutionelle Finanzen ausgerichtet ist, Privacy dennoch an eine ziemlich wichtige Stelle setzen?
Zunächst dachte ich, das könnte einfach eine Art Produktpositionierung sein. Aber als ich die Dusk-Dokumentation genauer gelesen habe, wurde die Frage klarer. Dusk beschreibt Finanzanwendungen, bei denen Balance, Position, Kontrahent und Business-Logik geschützt werden müssen, statt den gesamten Zustand auf ein öffentliches Ledger zu stellen.
Ich habe weiter überprüft, wie sie dieses Problem angehen. Dusk sagt nicht einfach „Daten verstecken“. Die aktuelle Architektur kombiniert Confidential Transfers, Zero-Knowledge-Proofs und selektive Offenlegung. Einige Informationen können auf der Chain verborgen bleiben, während die notwendigen Informationen dennoch nachweisbar oder kontrolliert offengelegt werden können.
Was ich nicht erwartet hatte: Hier steht Privacy nicht vollständig im Gegensatz zu Compliance. Citadel zum Beispiel nutzt selektive Offenlegung, um Eigenschaften wie Residency, Altersgruppe oder Akkreditierung zu belegen, ohne dass dafür zwangsläufig alle Daten öffentlich gemacht werden müssen.
Moment mal – das reicht noch nicht aus, um zu behaupten, dass Dusk das Problem sensibler Daten im institutionellen Finanzwesen vollständig gelöst hat. Wie die Privacy in der Praxis umgesetzt wird, hängt auch davon ab, wie die Anwendung bereitgestellt wird und welche Metadaten möglicherweise weiterhin offengelegt werden.
Doch nachdem ich tiefer eingestiegen bin, sehe ich die Frage inzwischen anders: Geht es bei On-Chain-Finanzen nicht eher nicht um „Privacy oder Transparenz“, sondern darum, wer welche Daten sieht – und zwar unter welchen Umständen?
#dusk $DUSK @Dusk_Foundation $BTC
Es gab einen Punkt, der mich beim Lesen über das Dusk Network zum Nachdenken gebracht hat: Wenn die Blockchain doch um Transparenz herum aufgebaut wurde, warum sollte ein Netzwerk, das auf institutionelle Finanzen ausgerichtet ist, Privacy dennoch an eine ziemlich wichtige Stelle setzen?
Zunächst dachte ich, das könnte einfach eine Art Produktpositionierung sein. Aber als ich die Dusk-Dokumentation genauer gelesen habe, wurde die Frage klarer. Dusk beschreibt Finanzanwendungen, bei denen Balance, Position, Kontrahent und Business-Logik geschützt werden müssen, statt den gesamten Zustand auf ein öffentliches Ledger zu stellen.
Ich habe weiter überprüft, wie sie dieses Problem angehen. Dusk sagt nicht einfach „Daten verstecken“. Die aktuelle Architektur kombiniert Confidential Transfers, Zero-Knowledge-Proofs und selektive Offenlegung. Einige Informationen können auf der Chain verborgen bleiben, während die notwendigen Informationen dennoch nachweisbar oder kontrolliert offengelegt werden können.
Was ich nicht erwartet hatte: Hier steht Privacy nicht vollständig im Gegensatz zu Compliance. Citadel zum Beispiel nutzt selektive Offenlegung, um Eigenschaften wie Residency, Altersgruppe oder Akkreditierung zu belegen, ohne dass dafür zwangsläufig alle Daten öffentlich gemacht werden müssen.
Moment mal – das reicht noch nicht aus, um zu behaupten, dass Dusk das Problem sensibler Daten im institutionellen Finanzwesen vollständig gelöst hat. Wie die Privacy in der Praxis umgesetzt wird, hängt auch davon ab, wie die Anwendung bereitgestellt wird und welche Metadaten möglicherweise weiterhin offengelegt werden.
Doch nachdem ich tiefer eingestiegen bin, sehe ich die Frage inzwischen anders: Geht es bei On-Chain-Finanzen nicht eher nicht um „Privacy oder Transparenz“, sondern darum, wer welche Daten sieht – und zwar unter welchen Umständen?
#dusk $DUSK @Dusk $BTC
Zunächst dachte ich, das könnte einfach eine Art Produktpositionierung sein. Aber als ich die Dusk-Dokumentation genauer gelesen habe, wurde die Frage klarer. Dusk beschreibt Finanzanwendungen, bei denen Balance, Position, Kontrahent und Business-Logik geschützt werden müssen, statt den gesamten Zustand auf ein öffentliches Ledger zu stellen.
Ich habe weiter überprüft, wie sie dieses Problem angehen. Dusk sagt nicht einfach „Daten verstecken“. Die aktuelle Architektur kombiniert Confidential Transfers, Zero-Knowledge-Proofs und selektive Offenlegung. Einige Informationen können auf der Chain verborgen bleiben, während die notwendigen Informationen dennoch nachweisbar oder kontrolliert offengelegt werden können.
Was ich nicht erwartet hatte: Hier steht Privacy nicht vollständig im Gegensatz zu Compliance. Citadel zum Beispiel nutzt selektive Offenlegung, um Eigenschaften wie Residency, Altersgruppe oder Akkreditierung zu belegen, ohne dass dafür zwangsläufig alle Daten öffentlich gemacht werden müssen.
Moment mal – das reicht noch nicht aus, um zu behaupten, dass Dusk das Problem sensibler Daten im institutionellen Finanzwesen vollständig gelöst hat. Wie die Privacy in der Praxis umgesetzt wird, hängt auch davon ab, wie die Anwendung bereitgestellt wird und welche Metadaten möglicherweise weiterhin offengelegt werden.
Doch nachdem ich tiefer eingestiegen bin, sehe ich die Frage inzwischen anders: Geht es bei On-Chain-Finanzen nicht eher nicht um „Privacy oder Transparenz“, sondern darum, wer welche Daten sieht – und zwar unter welchen Umständen?
#dusk $DUSK @Dusk $BTC
2
1
244
Etwas hält mich beim Lesen der Dusk-Dokumentation inne. Sie setzen Privacy, Compliance und Settlement immer wieder in denselben Stack, als ließen sich diese drei Dinge nicht voneinander trennen.
Dusk baut ein L1 für reguliertes Finance. DuskDS bildet Settlement und Data Availability mit deterministischer Finalität über Succinct Attestation ab. Darauf aufbauend gibt es ein Dual-Transaction-Modell: Phoenix für geschützte Transaktionen (shielded) und Moonlight für transparente. Citadel sorgt für selektive Offenlegung. DuskEVM und DuskVM führen die Ausführung aus, aber alles wird auf dieselbe Basis gesettelt.
Ich möchte herausfinden, ob das Zusammenführen von drei Dingen wirklich aus technischen Anforderungen entsteht oder nur ein Positionierungsansatz für RWA ist. Ich lese die Core Components und die Transaction-Modelle und vergleiche das mit der Art, wie sie den Workflow zur Emission und das Settlement von Wertpapieren beschreiben.
Erkenntnis: Die Architektur ist modular, aber dennoch zwingt sie dazu, dass Privacy- und Compliance-Logik direkt am Settlement-Layer anliegen. Phoenix nutzt ZK, um Betrag und Teilnehmer zu verbergen, während dennoch ein Audit-Pfad möglich bleibt. Compliance ist kein Add-on in der App, sondern so entworfen, dass sie parallel zur Finalität läuft.
Moment—vielleicht ist das einfach nur eine Implementierungsentscheidung für den Institutional-Workflow und keine zwingende Regel. Viele andere Chains trennen Privacy in ein L2 oder ein Side-System, während das Settlement öffentlich bleibt. Dusk entscheidet sich für das Zusammenführen, weil sie auf regulierte Assets abzielen: Dort müssen sensible Daten und Finalität zusammen funktionieren, um Übergaben zwischen vielen Systemen zu vermeiden.
Wenn man weiter in die Branche schaut, erkennt man ein ähnliches Muster bei einigen anderen RWA-Protokollen: Im Marketing wird „Privacy + Compliance nativen Charakter“ betont, während die tatsächliche Ausführung weiterhin von externen Lizenzen und vertrautem Tooling abhängt.
Braucht das Settlement wirklich Privacy, die direkt in der Base-Layer verankert ist, oder reicht eine Schnittstelle, die gut genug ist, damit die darüberliegenden Schichten selbst entscheiden können?
#dusk $DUSK @Dusk_Foundation $BTC
Etwas hält mich beim Lesen der Dusk-Dokumentation inne. Sie setzen Privacy, Compliance und Settlement immer wieder in denselben Stack, als ließen sich diese drei Dinge nicht voneinander trennen.
Dusk baut ein L1 für reguliertes Finance. DuskDS bildet Settlement und Data Availability mit deterministischer Finalität über Succinct Attestation ab. Darauf aufbauend gibt es ein Dual-Transaction-Modell: Phoenix für geschützte Transaktionen (shielded) und Moonlight für transparente. Citadel sorgt für selektive Offenlegung. DuskEVM und DuskVM führen die Ausführung aus, aber alles wird auf dieselbe Basis gesettelt.
Ich möchte herausfinden, ob das Zusammenführen von drei Dingen wirklich aus technischen Anforderungen entsteht oder nur ein Positionierungsansatz für RWA ist. Ich lese die Core Components und die Transaction-Modelle und vergleiche das mit der Art, wie sie den Workflow zur Emission und das Settlement von Wertpapieren beschreiben.
Erkenntnis: Die Architektur ist modular, aber dennoch zwingt sie dazu, dass Privacy- und Compliance-Logik direkt am Settlement-Layer anliegen. Phoenix nutzt ZK, um Betrag und Teilnehmer zu verbergen, während dennoch ein Audit-Pfad möglich bleibt. Compliance ist kein Add-on in der App, sondern so entworfen, dass sie parallel zur Finalität läuft.
Moment—vielleicht ist das einfach nur eine Implementierungsentscheidung für den Institutional-Workflow und keine zwingende Regel. Viele andere Chains trennen Privacy in ein L2 oder ein Side-System, während das Settlement öffentlich bleibt. Dusk entscheidet sich für das Zusammenführen, weil sie auf regulierte Assets abzielen: Dort müssen sensible Daten und Finalität zusammen funktionieren, um Übergaben zwischen vielen Systemen zu vermeiden.
Wenn man weiter in die Branche schaut, erkennt man ein ähnliches Muster bei einigen anderen RWA-Protokollen: Im Marketing wird „Privacy + Compliance nativen Charakter“ betont, während die tatsächliche Ausführung weiterhin von externen Lizenzen und vertrautem Tooling abhängt.
Braucht das Settlement wirklich Privacy, die direkt in der Base-Layer verankert ist, oder reicht eine Schnittstelle, die gut genug ist, damit die darüberliegenden Schichten selbst entscheiden können?
#dusk $DUSK @Dusk $BTC
Dusk baut ein L1 für reguliertes Finance. DuskDS bildet Settlement und Data Availability mit deterministischer Finalität über Succinct Attestation ab. Darauf aufbauend gibt es ein Dual-Transaction-Modell: Phoenix für geschützte Transaktionen (shielded) und Moonlight für transparente. Citadel sorgt für selektive Offenlegung. DuskEVM und DuskVM führen die Ausführung aus, aber alles wird auf dieselbe Basis gesettelt.
Ich möchte herausfinden, ob das Zusammenführen von drei Dingen wirklich aus technischen Anforderungen entsteht oder nur ein Positionierungsansatz für RWA ist. Ich lese die Core Components und die Transaction-Modelle und vergleiche das mit der Art, wie sie den Workflow zur Emission und das Settlement von Wertpapieren beschreiben.
Erkenntnis: Die Architektur ist modular, aber dennoch zwingt sie dazu, dass Privacy- und Compliance-Logik direkt am Settlement-Layer anliegen. Phoenix nutzt ZK, um Betrag und Teilnehmer zu verbergen, während dennoch ein Audit-Pfad möglich bleibt. Compliance ist kein Add-on in der App, sondern so entworfen, dass sie parallel zur Finalität läuft.
Moment—vielleicht ist das einfach nur eine Implementierungsentscheidung für den Institutional-Workflow und keine zwingende Regel. Viele andere Chains trennen Privacy in ein L2 oder ein Side-System, während das Settlement öffentlich bleibt. Dusk entscheidet sich für das Zusammenführen, weil sie auf regulierte Assets abzielen: Dort müssen sensible Daten und Finalität zusammen funktionieren, um Übergaben zwischen vielen Systemen zu vermeiden.
Wenn man weiter in die Branche schaut, erkennt man ein ähnliches Muster bei einigen anderen RWA-Protokollen: Im Marketing wird „Privacy + Compliance nativen Charakter“ betont, während die tatsächliche Ausführung weiterhin von externen Lizenzen und vertrautem Tooling abhängt.
Braucht das Settlement wirklich Privacy, die direkt in der Base-Layer verankert ist, oder reicht eine Schnittstelle, die gut genug ist, damit die darüberliegenden Schichten selbst entscheiden können?
#dusk $DUSK @Dusk $BTC
1
2
234
Verifiziert
Etwas, das mich beim Lesen der Dusk-Docs innehalten ließ. Die meisten L1-Privacy-Projekte sprechen über „shielded transactions“, aber hier betonen sie „selective disclosure“ und „access control“ – direkt schon ab Protokoll.
Dusk ist eine öffentliche, permissionless Layer-1, die sich auf die native Emission digitaler Wertpapiere und regulierter Assets konzentriert. Sie haben Partnerschaften mit NPEX (MTF, Broker, ECSP-Lizenzen), ein duales Modell Phoenix/Moonlight, Citadel für Identität und treiben DuskEVM voran. Das Mainnet läuft bereits, die Docs und GitHub Rusk werden kontinuierlich aktualisiert. Ich möchte sehen, ob die zugrunde liegende Architektur wirklich anders ist als Projekte, die Compliance nur auf der Application-Ebene „dran kleben“. Lese ich mir Overview und die Core Components durch und stelle sie anschließend den News zu NPEX und DLT-TSS gegenüber. Dabei zeigt sich: Compliance ist im Protokoll eingebettet – Eligibility, Transfer Restriction, Forced Transfer sowie die Aktionärs-Registry, die bei Bedarf selektiv entschlüsselt werden kann.
Privacy ist nicht absolutes Anonymitäts-„Verstecktsein“, sondern „private by default, auditable when required“. Das ist ein anderer Ansatz als bei den meisten aktuellen DeFi-Projekten.
Vielleicht interpretiere ich das aber auch zu stark. Die NPEX-Lizenzen gehören dem Partner, nicht dazu, dass das Protokoll alles selbst vollständig besitzt. DLT-TSS ist weiterhin in Arbeit; das könnte nur die Art sein, wie sie es für den europäischen Markt umsetzen. Viele Protokolle wechseln ohnehin gerade von purem DeFi hin zu regulierter Infrastruktur. Marketing kommt oft dem realen Produkt voraus, während die institutionelle Adoption viel langsamer hinter der Story herläuft. Bewerten wir gerade die Narrative von „regulated DeFi“ – oder messen wir daran, wie viel echtes Asset-Volumen tatsächlich onchain abgewickelt (settled) wird?
#dusk $DUSK @Dusk_Foundation $BTC
Etwas, das mich beim Lesen der Dusk-Docs innehalten ließ. Die meisten L1-Privacy-Projekte sprechen über „shielded transactions“, aber hier betonen sie „selective disclosure“ und „access control“ – direkt schon ab Protokoll.
Dusk ist eine öffentliche, permissionless Layer-1, die sich auf die native Emission digitaler Wertpapiere und regulierter Assets konzentriert. Sie haben Partnerschaften mit NPEX (MTF, Broker, ECSP-Lizenzen), ein duales Modell Phoenix/Moonlight, Citadel für Identität und treiben DuskEVM voran. Das Mainnet läuft bereits, die Docs und GitHub Rusk werden kontinuierlich aktualisiert. Ich möchte sehen, ob die zugrunde liegende Architektur wirklich anders ist als Projekte, die Compliance nur auf der Application-Ebene „dran kleben“. Lese ich mir Overview und die Core Components durch und stelle sie anschließend den News zu NPEX und DLT-TSS gegenüber. Dabei zeigt sich: Compliance ist im Protokoll eingebettet – Eligibility, Transfer Restriction, Forced Transfer sowie die Aktionärs-Registry, die bei Bedarf selektiv entschlüsselt werden kann.
Privacy ist nicht absolutes Anonymitäts-„Verstecktsein“, sondern „private by default, auditable when required“. Das ist ein anderer Ansatz als bei den meisten aktuellen DeFi-Projekten.
Vielleicht interpretiere ich das aber auch zu stark. Die NPEX-Lizenzen gehören dem Partner, nicht dazu, dass das Protokoll alles selbst vollständig besitzt. DLT-TSS ist weiterhin in Arbeit; das könnte nur die Art sein, wie sie es für den europäischen Markt umsetzen. Viele Protokolle wechseln ohnehin gerade von purem DeFi hin zu regulierter Infrastruktur. Marketing kommt oft dem realen Produkt voraus, während die institutionelle Adoption viel langsamer hinter der Story herläuft. Bewerten wir gerade die Narrative von „regulated DeFi“ – oder messen wir daran, wie viel echtes Asset-Volumen tatsächlich onchain abgewickelt (settled) wird?
#dusk $DUSK @Dusk $BTC
Dusk ist eine öffentliche, permissionless Layer-1, die sich auf die native Emission digitaler Wertpapiere und regulierter Assets konzentriert. Sie haben Partnerschaften mit NPEX (MTF, Broker, ECSP-Lizenzen), ein duales Modell Phoenix/Moonlight, Citadel für Identität und treiben DuskEVM voran. Das Mainnet läuft bereits, die Docs und GitHub Rusk werden kontinuierlich aktualisiert. Ich möchte sehen, ob die zugrunde liegende Architektur wirklich anders ist als Projekte, die Compliance nur auf der Application-Ebene „dran kleben“. Lese ich mir Overview und die Core Components durch und stelle sie anschließend den News zu NPEX und DLT-TSS gegenüber. Dabei zeigt sich: Compliance ist im Protokoll eingebettet – Eligibility, Transfer Restriction, Forced Transfer sowie die Aktionärs-Registry, die bei Bedarf selektiv entschlüsselt werden kann.
Privacy ist nicht absolutes Anonymitäts-„Verstecktsein“, sondern „private by default, auditable when required“. Das ist ein anderer Ansatz als bei den meisten aktuellen DeFi-Projekten.
Vielleicht interpretiere ich das aber auch zu stark. Die NPEX-Lizenzen gehören dem Partner, nicht dazu, dass das Protokoll alles selbst vollständig besitzt. DLT-TSS ist weiterhin in Arbeit; das könnte nur die Art sein, wie sie es für den europäischen Markt umsetzen. Viele Protokolle wechseln ohnehin gerade von purem DeFi hin zu regulierter Infrastruktur. Marketing kommt oft dem realen Produkt voraus, während die institutionelle Adoption viel langsamer hinter der Story herläuft. Bewerten wir gerade die Narrative von „regulated DeFi“ – oder messen wir daran, wie viel echtes Asset-Volumen tatsächlich onchain abgewickelt (settled) wird?
#dusk $DUSK @Dusk $BTC
285
Es gibt einen Punkt, der mich beim Lesen über STOX innehalten ließ. Anfangs konnte ich es ziemlich leicht in die Kategorie DEX einordnen: ein Ort, an dem man On-Chain-Vermögenswerte handeln kann. Doch als ich mir die Unterlagen von Dusk genauer ansah, merkte ich, dass diese Beschreibung um einiges zu kurz greift.
STOX wurde von Dusk früher als interner Code-Namen für eine Trading-Plattform bezeichnet. Ziel war es, regulierte Assets auf die Kette zu bringen und es Anlegern zu ermöglichen, damit zu handeln. Heute heißt dieses Produkt Dusk Trade.
Ich habe mir dann den Teil hinter dem eigentlichen Handel genauer angesehen. Dusk Trade geht nicht nur auf „Kaufen“ und „Verkaufen“ ein; die aktuellen Dokumente führen außerdem Investor Onboarding, Eligibility, Wallet Binding, Controlled Transfers, Payment Coordination und Settlement auf.
Ab hier musste ich mein ursprüngliches Verständnis korrigieren. Der Unterschied scheint weniger darin zu liegen, ob es „Token-Handel“ gibt oder nicht, sondern vielmehr in den Regeln, die zusammen mit dem Handel beachtet werden müssen, wenn es sich bei den Assets um regulierte Vermögenswerte handelt.
Aber ich möchte es auch nicht überdramatisieren. Dusk Trade wird noch gebaut, daher lässt sich aus der aktuell veröffentlichten Architektur noch kein abschließendes Urteil über die tatsächliche Marktwirkung ableiten.
Was ich jedoch wirklich bemerkenswert finde, ist: Wenn Eligibility, Transfer-Regeln und Settlement zu einem Bestandteil des Trading-Workflows werden, reicht dann der Begriff „DEX“ noch aus, um dieses Produkt zu beschreiben?
#dusk $DUSK @Dusk_Foundation $BTC
Es gibt einen Punkt, der mich beim Lesen über STOX innehalten ließ. Anfangs konnte ich es ziemlich leicht in die Kategorie DEX einordnen: ein Ort, an dem man On-Chain-Vermögenswerte handeln kann. Doch als ich mir die Unterlagen von Dusk genauer ansah, merkte ich, dass diese Beschreibung um einiges zu kurz greift.
STOX wurde von Dusk früher als interner Code-Namen für eine Trading-Plattform bezeichnet. Ziel war es, regulierte Assets auf die Kette zu bringen und es Anlegern zu ermöglichen, damit zu handeln. Heute heißt dieses Produkt Dusk Trade.
Ich habe mir dann den Teil hinter dem eigentlichen Handel genauer angesehen. Dusk Trade geht nicht nur auf „Kaufen“ und „Verkaufen“ ein; die aktuellen Dokumente führen außerdem Investor Onboarding, Eligibility, Wallet Binding, Controlled Transfers, Payment Coordination und Settlement auf.
Ab hier musste ich mein ursprüngliches Verständnis korrigieren. Der Unterschied scheint weniger darin zu liegen, ob es „Token-Handel“ gibt oder nicht, sondern vielmehr in den Regeln, die zusammen mit dem Handel beachtet werden müssen, wenn es sich bei den Assets um regulierte Vermögenswerte handelt.
Aber ich möchte es auch nicht überdramatisieren. Dusk Trade wird noch gebaut, daher lässt sich aus der aktuell veröffentlichten Architektur noch kein abschließendes Urteil über die tatsächliche Marktwirkung ableiten.
Was ich jedoch wirklich bemerkenswert finde, ist: Wenn Eligibility, Transfer-Regeln und Settlement zu einem Bestandteil des Trading-Workflows werden, reicht dann der Begriff „DEX“ noch aus, um dieses Produkt zu beschreiben?
#dusk $DUSK @Dusk $BTC
STOX wurde von Dusk früher als interner Code-Namen für eine Trading-Plattform bezeichnet. Ziel war es, regulierte Assets auf die Kette zu bringen und es Anlegern zu ermöglichen, damit zu handeln. Heute heißt dieses Produkt Dusk Trade.
Ich habe mir dann den Teil hinter dem eigentlichen Handel genauer angesehen. Dusk Trade geht nicht nur auf „Kaufen“ und „Verkaufen“ ein; die aktuellen Dokumente führen außerdem Investor Onboarding, Eligibility, Wallet Binding, Controlled Transfers, Payment Coordination und Settlement auf.
Ab hier musste ich mein ursprüngliches Verständnis korrigieren. Der Unterschied scheint weniger darin zu liegen, ob es „Token-Handel“ gibt oder nicht, sondern vielmehr in den Regeln, die zusammen mit dem Handel beachtet werden müssen, wenn es sich bei den Assets um regulierte Vermögenswerte handelt.
Aber ich möchte es auch nicht überdramatisieren. Dusk Trade wird noch gebaut, daher lässt sich aus der aktuell veröffentlichten Architektur noch kein abschließendes Urteil über die tatsächliche Marktwirkung ableiten.
Was ich jedoch wirklich bemerkenswert finde, ist: Wenn Eligibility, Transfer-Regeln und Settlement zu einem Bestandteil des Trading-Workflows werden, reicht dann der Begriff „DEX“ noch aus, um dieses Produkt zu beschreiben?
#dusk $DUSK @Dusk $BTC
211
Ich begann, Dusk Network mit einer ziemlich einfachen Frage zu lesen: Wenn RWA tatsächlich auf die Blockchain gebracht werden, was muss diese Blockchain dann außer der bloßen Erfassung von Token eigentlich leisten?
Diese Frage ließ mich das Problem anders betrachten: Tokenisierung ist nur der erste Schritt. Nachdem ein Vermögenswert on-chain repräsentiert wurde, gibt es immer noch Dinge zu klären: Wer darf handeln, wie werden Transaktionen abgewickelt, ob Asset-Leg und Payment-Leg synchronisiert sind und schließlich, wo das Eigentum abgewickelt wird.
Deshalb wollte ich, statt mit der Frage zu beginnen, „ob Dusk eine Blockchain für RWA ist“, zuerst seine Architektur prüfen.
In den Unterlagen von Dusk übernimmt DuskDS Konsens, Finalität und Data Availability von Dusk L1, während DuskEVM eine EVM-kompatible Umgebung für Anwendungen bereitstellt.
Bemerkenswert ist, dass Dusk außerdem eine Market-Infrastruktur mit den Schritten Onboarding, Transferkontrollen, Asset-/Payment-Koordination und Settlement beschreibt.
An diesem Punkt begann ich einen anderen Ansatz zu sehen: RWA brauchen nicht nur einen Ort zur Ausgabe von Token, sondern eine Schicht, die den gesamten Transaktionslebenszyklus verarbeitet; dennoch muss ich eine Frage offenlassen: Eine passende Architektur bedeutet noch nicht automatisch tatsächliche Adoption.
Baut Dusk also بالفعل eine Settlement-Infrastruktur auf, oder nur das Fundament dafür?
#dusk $DUSK @Dusk_Foundation $BTC
Ich begann, Dusk Network mit einer ziemlich einfachen Frage zu lesen: Wenn RWA tatsächlich auf die Blockchain gebracht werden, was muss diese Blockchain dann außer der bloßen Erfassung von Token eigentlich leisten?
Diese Frage ließ mich das Problem anders betrachten: Tokenisierung ist nur der erste Schritt. Nachdem ein Vermögenswert on-chain repräsentiert wurde, gibt es immer noch Dinge zu klären: Wer darf handeln, wie werden Transaktionen abgewickelt, ob Asset-Leg und Payment-Leg synchronisiert sind und schließlich, wo das Eigentum abgewickelt wird.
Deshalb wollte ich, statt mit der Frage zu beginnen, „ob Dusk eine Blockchain für RWA ist“, zuerst seine Architektur prüfen.
In den Unterlagen von Dusk übernimmt DuskDS Konsens, Finalität und Data Availability von Dusk L1, während DuskEVM eine EVM-kompatible Umgebung für Anwendungen bereitstellt.
Bemerkenswert ist, dass Dusk außerdem eine Market-Infrastruktur mit den Schritten Onboarding, Transferkontrollen, Asset-/Payment-Koordination und Settlement beschreibt.
An diesem Punkt begann ich einen anderen Ansatz zu sehen: RWA brauchen nicht nur einen Ort zur Ausgabe von Token, sondern eine Schicht, die den gesamten Transaktionslebenszyklus verarbeitet; dennoch muss ich eine Frage offenlassen: Eine passende Architektur bedeutet noch nicht automatisch tatsächliche Adoption.
Baut Dusk also بالفعل eine Settlement-Infrastruktur auf, oder nur das Fundament dafür?
#dusk $DUSK @Dusk $BTC
Diese Frage ließ mich das Problem anders betrachten: Tokenisierung ist nur der erste Schritt. Nachdem ein Vermögenswert on-chain repräsentiert wurde, gibt es immer noch Dinge zu klären: Wer darf handeln, wie werden Transaktionen abgewickelt, ob Asset-Leg und Payment-Leg synchronisiert sind und schließlich, wo das Eigentum abgewickelt wird.
Deshalb wollte ich, statt mit der Frage zu beginnen, „ob Dusk eine Blockchain für RWA ist“, zuerst seine Architektur prüfen.
In den Unterlagen von Dusk übernimmt DuskDS Konsens, Finalität und Data Availability von Dusk L1, während DuskEVM eine EVM-kompatible Umgebung für Anwendungen bereitstellt.
Bemerkenswert ist, dass Dusk außerdem eine Market-Infrastruktur mit den Schritten Onboarding, Transferkontrollen, Asset-/Payment-Koordination und Settlement beschreibt.
An diesem Punkt begann ich einen anderen Ansatz zu sehen: RWA brauchen nicht nur einen Ort zur Ausgabe von Token, sondern eine Schicht, die den gesamten Transaktionslebenszyklus verarbeitet; dennoch muss ich eine Frage offenlassen: Eine passende Architektur bedeutet noch nicht automatisch tatsächliche Adoption.
Baut Dusk also بالفعل eine Settlement-Infrastruktur auf, oder nur das Fundament dafür?
#dusk $DUSK @Dusk $BTC
1
271
Wenn Sie ganz neu bei Binance P2P sind, gibt es eine Angewohnheit, die ich denke, lohnt sich direkt ab den ersten Transaktionen einzuschleifen: Wählen Sie den Verkäufer nicht nur deshalb, weil er einen guten Preis hat.
Ich dachte früher, dass ein paar Cent mehr oder weniger nicht so viel ausmachen, und schaute deshalb erst auf den Preis und danach auf die restlichen Informationen. Nach einigen Transaktionen und nachdem ich mir genauer angeschaut habe, wie Binance die Daten für jede Anzeige darstellt, habe ich jedoch gemerkt, dass nicht nur der Preis das ist, was man prüfen sollte.
Ich habe mir einen einfachen Ablauf gebaut, den Sie vor jeder Order als Referenz nutzen können.
Zuerst sehe ich mir die Anzahl der Transaktionen und die Erfolgsquote an. Danach lese ich mir das Feedback genau durch – insbesondere, ob es negative Rückmeldungen gibt, die sich wiederholen.
Als Nächstes prüfe ich, ob die Order-Limits und die Zahlungsmethode wirklich zu Ihnen passen.
Noch wichtiger ist, dass ich die Zahlungsinformationen abgleiche und nicht eigenmächtig das Gespräch auf Telegram oder eine andere Plattform verlege.
Es gibt jedoch etwas, das ich festgestellt habe: Diese Daten können keinen Partner in eine „absolut sichere“ Person verwandeln – sie geben uns nur eine zusätzliche Grundlage, um vor der Transaktion besser beurteilen zu können.
Bei P2P-Transaktionen ist für mich wahrscheinlich das Wichtigste nicht, den günstigsten Verkäufer zu finden, sondern sich die Gewohnheit anzueignen, vor dem Bestätigen zu prüfen.
Ich weiß nicht, ob diese Erfahrungen allen helfen, aber zumindest ist es das, was ich aus meiner eigenen Überprüfung mitgenommen habe.
#binancep2pantoan @Binance_Vietnam $BTC
Wenn Sie ganz neu bei Binance P2P sind, gibt es eine Angewohnheit, die ich denke, lohnt sich direkt ab den ersten Transaktionen einzuschleifen: Wählen Sie den Verkäufer nicht nur deshalb, weil er einen guten Preis hat.
Ich dachte früher, dass ein paar Cent mehr oder weniger nicht so viel ausmachen, und schaute deshalb erst auf den Preis und danach auf die restlichen Informationen. Nach einigen Transaktionen und nachdem ich mir genauer angeschaut habe, wie Binance die Daten für jede Anzeige darstellt, habe ich jedoch gemerkt, dass nicht nur der Preis das ist, was man prüfen sollte.
Ich habe mir einen einfachen Ablauf gebaut, den Sie vor jeder Order als Referenz nutzen können.
Zuerst sehe ich mir die Anzahl der Transaktionen und die Erfolgsquote an. Danach lese ich mir das Feedback genau durch – insbesondere, ob es negative Rückmeldungen gibt, die sich wiederholen.
Als Nächstes prüfe ich, ob die Order-Limits und die Zahlungsmethode wirklich zu Ihnen passen.
Noch wichtiger ist, dass ich die Zahlungsinformationen abgleiche und nicht eigenmächtig das Gespräch auf Telegram oder eine andere Plattform verlege.
Es gibt jedoch etwas, das ich festgestellt habe: Diese Daten können keinen Partner in eine „absolut sichere“ Person verwandeln – sie geben uns nur eine zusätzliche Grundlage, um vor der Transaktion besser beurteilen zu können.
Bei P2P-Transaktionen ist für mich wahrscheinlich das Wichtigste nicht, den günstigsten Verkäufer zu finden, sondern sich die Gewohnheit anzueignen, vor dem Bestätigen zu prüfen.
Ich weiß nicht, ob diese Erfahrungen allen helfen, aber zumindest ist es das, was ich aus meiner eigenen Überprüfung mitgenommen habe.
#binancep2pantoan @Binance Vietnam $BTC
Ich dachte früher, dass ein paar Cent mehr oder weniger nicht so viel ausmachen, und schaute deshalb erst auf den Preis und danach auf die restlichen Informationen. Nach einigen Transaktionen und nachdem ich mir genauer angeschaut habe, wie Binance die Daten für jede Anzeige darstellt, habe ich jedoch gemerkt, dass nicht nur der Preis das ist, was man prüfen sollte.
Ich habe mir einen einfachen Ablauf gebaut, den Sie vor jeder Order als Referenz nutzen können.
Zuerst sehe ich mir die Anzahl der Transaktionen und die Erfolgsquote an. Danach lese ich mir das Feedback genau durch – insbesondere, ob es negative Rückmeldungen gibt, die sich wiederholen.
Als Nächstes prüfe ich, ob die Order-Limits und die Zahlungsmethode wirklich zu Ihnen passen.
Noch wichtiger ist, dass ich die Zahlungsinformationen abgleiche und nicht eigenmächtig das Gespräch auf Telegram oder eine andere Plattform verlege.
Es gibt jedoch etwas, das ich festgestellt habe: Diese Daten können keinen Partner in eine „absolut sichere“ Person verwandeln – sie geben uns nur eine zusätzliche Grundlage, um vor der Transaktion besser beurteilen zu können.
Bei P2P-Transaktionen ist für mich wahrscheinlich das Wichtigste nicht, den günstigsten Verkäufer zu finden, sondern sich die Gewohnheit anzueignen, vor dem Bestätigen zu prüfen.
Ich weiß nicht, ob diese Erfahrungen allen helfen, aber zumindest ist es das, was ich aus meiner eigenen Überprüfung mitgenommen habe.
#binancep2pantoan @Binance Vietnam $BTC
1
211
Es gibt einen Punkt, der mich dazu gebracht hat, den Consensus von Dusk mehrmals erneut zu lesen. Zunächst dachte ich, Succinct Attestation sei nur ein anderer Begriff für PoS, aber der interne Ablauf hat einige bemerkenswerte Aspekte.
Laut der aktuellen Dokumentation verwendet DuskDS Succinct Attestation (SA), die Dusk selbst als eine permissionless, committee-basierte Proof-of-Stake-Consensus-Protocol beschreibt. Ein Provisioner, der am Consensus teilnehmen möchte, muss mindestens 1.000 DUSK staken.
Ich gehe weiter in den Prozess hinein. Eine Runde ist nicht einfach nur, dass Validatoren gemeinsam für einen Block abstimmen; sie ist in drei Schritte unterteilt: Proposal, Validation und Ratification. Ein Provisioner schlägt einen Block vor, danach überprüft ein Committee, ein anderes Committee bestätigt das Ergebnis und schließt den Block ab. Wenn die Ratification abgeschlossen ist, erreicht Dusk deterministische Finalität.
Bis hierhin musste ich mein ursprüngliches Verständnis korrigieren.
SA ist nicht „ein völlig anderer Consensus als PoS“. Die ökonomische Grundlage bleibt Staking; Dusk hat die entscheidenden Punkte neu gestaltet: die Art, wie das Committee ausgewählt wird, die Aufteilung der Bestätigungsschritte und wie der Block zur Finalität gelangt.
Moment, damit ist auch noch nicht gesagt, dass SA besser ist als PoW oder traditionelles PoS.
PoW setzt auf Rechenwettbewerb, während SA dieses Mechanismus nicht benötigt. Aber zu behaupten, Dusk „ersetze PoS durch etwas komplett Neues“, wäre nicht korrekt.
Das, was ich am interessantesten finde, ist eher: Wie verändert sich die Settlement-Erfahrung für Finanzanwendungen, wenn die Finalität deterministisch ausgelegt ist?
#dusk $DUSK @Dusk_Foundation $BTC
Es gibt einen Punkt, der mich dazu gebracht hat, den Consensus von Dusk mehrmals erneut zu lesen. Zunächst dachte ich, Succinct Attestation sei nur ein anderer Begriff für PoS, aber der interne Ablauf hat einige bemerkenswerte Aspekte.
Laut der aktuellen Dokumentation verwendet DuskDS Succinct Attestation (SA), die Dusk selbst als eine permissionless, committee-basierte Proof-of-Stake-Consensus-Protocol beschreibt. Ein Provisioner, der am Consensus teilnehmen möchte, muss mindestens 1.000 DUSK staken.
Ich gehe weiter in den Prozess hinein. Eine Runde ist nicht einfach nur, dass Validatoren gemeinsam für einen Block abstimmen; sie ist in drei Schritte unterteilt: Proposal, Validation und Ratification. Ein Provisioner schlägt einen Block vor, danach überprüft ein Committee, ein anderes Committee bestätigt das Ergebnis und schließt den Block ab. Wenn die Ratification abgeschlossen ist, erreicht Dusk deterministische Finalität.
Bis hierhin musste ich mein ursprüngliches Verständnis korrigieren.
SA ist nicht „ein völlig anderer Consensus als PoS“. Die ökonomische Grundlage bleibt Staking; Dusk hat die entscheidenden Punkte neu gestaltet: die Art, wie das Committee ausgewählt wird, die Aufteilung der Bestätigungsschritte und wie der Block zur Finalität gelangt.
Moment, damit ist auch noch nicht gesagt, dass SA besser ist als PoW oder traditionelles PoS.
PoW setzt auf Rechenwettbewerb, während SA dieses Mechanismus nicht benötigt. Aber zu behaupten, Dusk „ersetze PoS durch etwas komplett Neues“, wäre nicht korrekt.
Das, was ich am interessantesten finde, ist eher: Wie verändert sich die Settlement-Erfahrung für Finanzanwendungen, wenn die Finalität deterministisch ausgelegt ist?
#dusk $DUSK @Dusk $BTC
Laut der aktuellen Dokumentation verwendet DuskDS Succinct Attestation (SA), die Dusk selbst als eine permissionless, committee-basierte Proof-of-Stake-Consensus-Protocol beschreibt. Ein Provisioner, der am Consensus teilnehmen möchte, muss mindestens 1.000 DUSK staken.
Ich gehe weiter in den Prozess hinein. Eine Runde ist nicht einfach nur, dass Validatoren gemeinsam für einen Block abstimmen; sie ist in drei Schritte unterteilt: Proposal, Validation und Ratification. Ein Provisioner schlägt einen Block vor, danach überprüft ein Committee, ein anderes Committee bestätigt das Ergebnis und schließt den Block ab. Wenn die Ratification abgeschlossen ist, erreicht Dusk deterministische Finalität.
Bis hierhin musste ich mein ursprüngliches Verständnis korrigieren.
SA ist nicht „ein völlig anderer Consensus als PoS“. Die ökonomische Grundlage bleibt Staking; Dusk hat die entscheidenden Punkte neu gestaltet: die Art, wie das Committee ausgewählt wird, die Aufteilung der Bestätigungsschritte und wie der Block zur Finalität gelangt.
Moment, damit ist auch noch nicht gesagt, dass SA besser ist als PoW oder traditionelles PoS.
PoW setzt auf Rechenwettbewerb, während SA dieses Mechanismus nicht benötigt. Aber zu behaupten, Dusk „ersetze PoS durch etwas komplett Neues“, wäre nicht korrekt.
Das, was ich am interessantesten finde, ist eher: Wie verändert sich die Settlement-Erfahrung für Finanzanwendungen, wenn die Finalität deterministisch ausgelegt ist?
#dusk $DUSK @Dusk $BTC
220
Verifiziert
Da ist etwas, das mich beim Lesen über das Dusk Network innehalten lässt. Anfangs dachte ich, das sei nur eine zentrale Blockchain für Privacy und Tokenisierung von Assets, aber beim Abgleich mit den neuen Docs sehe ich, wie Dusk sich viel breiter positioniert.
Dusk beschreibt sich selbst als Infrastruktur für regulierte digitale Assets und Onchain-Finanzierung – mit dem Fokus auf Privacy, Zugriffssteuerung und deterministisches Settlement. Das ist keine Geschichte nur über Token.
Ich begann mir die Architektur genauer anzusehen. DuskDS übernimmt Consensus, Finality und Data Availability; DuskVM führt Smart Contracts in Rust/WASM direkt auf L1 aus; und DuskEVM bietet eine EVM-kompatible Umgebung, die für das Settlement DuskDS nutzt.
Danach las ich tiefer über regulierte Assets. Die Docs nennen Themen wie Eignung (Eligibility), Wallet-Bindung, Transferbeschränkungen, Offenlegung, Reporting und Koordination des Settlements. Auch die Privacy wird in zwei Richtungen aufgeteilt: Moonlight für öffentliche Transaktionen und Phoenix für „shielded transfers“.
Jetzt verstehe ich erst, warum Dusk nicht nur davon spricht, „Assets auf die Blockchain zu bringen“. Sie versuchen, auch die Bindungen des Finanzmarkts in den Onchain-Workflow zu übertragen.
Aber Moment: Eine Architektur, die für reguliertes Finance entworfen ist, heißt nicht automatisch, dass die Adoption bereits bewiesen ist.
Vielleicht ist die spannendere Frage: Werden diese Primitives wirklich zu einer Infrastruktur, die von Finanzmärkten genutzt wird?
#dusk $DUSK @Dusk_Foundation $BTC
Da ist etwas, das mich beim Lesen über das Dusk Network innehalten lässt. Anfangs dachte ich, das sei nur eine zentrale Blockchain für Privacy und Tokenisierung von Assets, aber beim Abgleich mit den neuen Docs sehe ich, wie Dusk sich viel breiter positioniert.
Dusk beschreibt sich selbst als Infrastruktur für regulierte digitale Assets und Onchain-Finanzierung – mit dem Fokus auf Privacy, Zugriffssteuerung und deterministisches Settlement. Das ist keine Geschichte nur über Token.
Ich begann mir die Architektur genauer anzusehen. DuskDS übernimmt Consensus, Finality und Data Availability; DuskVM führt Smart Contracts in Rust/WASM direkt auf L1 aus; und DuskEVM bietet eine EVM-kompatible Umgebung, die für das Settlement DuskDS nutzt.
Danach las ich tiefer über regulierte Assets. Die Docs nennen Themen wie Eignung (Eligibility), Wallet-Bindung, Transferbeschränkungen, Offenlegung, Reporting und Koordination des Settlements. Auch die Privacy wird in zwei Richtungen aufgeteilt: Moonlight für öffentliche Transaktionen und Phoenix für „shielded transfers“.
Jetzt verstehe ich erst, warum Dusk nicht nur davon spricht, „Assets auf die Blockchain zu bringen“. Sie versuchen, auch die Bindungen des Finanzmarkts in den Onchain-Workflow zu übertragen.
Aber Moment: Eine Architektur, die für reguliertes Finance entworfen ist, heißt nicht automatisch, dass die Adoption bereits bewiesen ist.
Vielleicht ist die spannendere Frage: Werden diese Primitives wirklich zu einer Infrastruktur, die von Finanzmärkten genutzt wird?
#dusk $DUSK @Dusk $BTC
Dusk beschreibt sich selbst als Infrastruktur für regulierte digitale Assets und Onchain-Finanzierung – mit dem Fokus auf Privacy, Zugriffssteuerung und deterministisches Settlement. Das ist keine Geschichte nur über Token.
Ich begann mir die Architektur genauer anzusehen. DuskDS übernimmt Consensus, Finality und Data Availability; DuskVM führt Smart Contracts in Rust/WASM direkt auf L1 aus; und DuskEVM bietet eine EVM-kompatible Umgebung, die für das Settlement DuskDS nutzt.
Danach las ich tiefer über regulierte Assets. Die Docs nennen Themen wie Eignung (Eligibility), Wallet-Bindung, Transferbeschränkungen, Offenlegung, Reporting und Koordination des Settlements. Auch die Privacy wird in zwei Richtungen aufgeteilt: Moonlight für öffentliche Transaktionen und Phoenix für „shielded transfers“.
Jetzt verstehe ich erst, warum Dusk nicht nur davon spricht, „Assets auf die Blockchain zu bringen“. Sie versuchen, auch die Bindungen des Finanzmarkts in den Onchain-Workflow zu übertragen.
Aber Moment: Eine Architektur, die für reguliertes Finance entworfen ist, heißt nicht automatisch, dass die Adoption bereits bewiesen ist.
Vielleicht ist die spannendere Frage: Werden diese Primitives wirklich zu einer Infrastruktur, die von Finanzmärkten genutzt wird?
#dusk $DUSK @Dusk $BTC
1
1
91
Auf den ersten Blick dachte ich, dass Binance P2P nur noch ein paar zusätzliche Schutzschichten für Peer-to-Peer-Transaktionen hinzufügt. Escrow, Verifizierung oder Appeal sind alles recht vertraute Begriffe.
Doch je genauer ich las, desto interessanter fand ich das Problem: Was passiert eigentlich, wenn sich beide Seiten über die Transaktion nicht mehr einig sind.
Zunächst hielt ich Chat und Appeal für einfache Werkzeuge, die bei Zwischenfällen unterstützen. Dabei merkte ich jedoch, dass ihr Wert darin liegt, den beteiligten Parteien dabei zu helfen, Informationen und Beweise bereitzustellen, damit Binance bei einem Streitfall prüfen kann.
Der Beschwerdeprozess kann die Schritte der Bearbeitung, Notizen und die zugehörigen Belege dokumentieren. Dadurch sah ich Appeal in einem anderen Licht: Es ist nicht bloß ein Mechanismus, der ein bestimmtes Ergebnis garantiert, sondern ein Prozess, um den Sachverhalt anhand der bereitgestellten Informationen zu prüfen.
Was mich besonders beschäftigte, waren jedoch das Verhalten der Nutzer. Binance empfiehlt außerdem, sich nicht auf Screenshots oder SMS zur Zahlungsbestätigung zu verlassen und Belege aufzubewahren, wenn ein Appeal erforderlich ist.
Erst dann verstand ich: Das Wesentliche ist nicht nur die Technologie. Es geht darum, wie das System einen Prozess aufrechterhält, sodass die Parteien bei Uneinigkeit Beweise einreichen können.
Je mehr ich darüber nachdenke, desto ähnlicher erscheint es mir eher wie ein Coordination-Modell als wie eine bloße Funktion. Und vielleicht zeigt sich der Wert der Infrastruktur erst dann richtig, wenn Transaktionen nicht mehr einfach sind.
#binancep2pantoan @Binance_Vietnam $BTC
Auf den ersten Blick dachte ich, dass Binance P2P nur noch ein paar zusätzliche Schutzschichten für Peer-to-Peer-Transaktionen hinzufügt. Escrow, Verifizierung oder Appeal sind alles recht vertraute Begriffe.
Doch je genauer ich las, desto interessanter fand ich das Problem: Was passiert eigentlich, wenn sich beide Seiten über die Transaktion nicht mehr einig sind.
Zunächst hielt ich Chat und Appeal für einfache Werkzeuge, die bei Zwischenfällen unterstützen. Dabei merkte ich jedoch, dass ihr Wert darin liegt, den beteiligten Parteien dabei zu helfen, Informationen und Beweise bereitzustellen, damit Binance bei einem Streitfall prüfen kann.
Der Beschwerdeprozess kann die Schritte der Bearbeitung, Notizen und die zugehörigen Belege dokumentieren. Dadurch sah ich Appeal in einem anderen Licht: Es ist nicht bloß ein Mechanismus, der ein bestimmtes Ergebnis garantiert, sondern ein Prozess, um den Sachverhalt anhand der bereitgestellten Informationen zu prüfen.
Was mich besonders beschäftigte, waren jedoch das Verhalten der Nutzer. Binance empfiehlt außerdem, sich nicht auf Screenshots oder SMS zur Zahlungsbestätigung zu verlassen und Belege aufzubewahren, wenn ein Appeal erforderlich ist.
Erst dann verstand ich: Das Wesentliche ist nicht nur die Technologie. Es geht darum, wie das System einen Prozess aufrechterhält, sodass die Parteien bei Uneinigkeit Beweise einreichen können.
Je mehr ich darüber nachdenke, desto ähnlicher erscheint es mir eher wie ein Coordination-Modell als wie eine bloße Funktion. Und vielleicht zeigt sich der Wert der Infrastruktur erst dann richtig, wenn Transaktionen nicht mehr einfach sind.
#binancep2pantoan @Binance Vietnam $BTC
Doch je genauer ich las, desto interessanter fand ich das Problem: Was passiert eigentlich, wenn sich beide Seiten über die Transaktion nicht mehr einig sind.
Zunächst hielt ich Chat und Appeal für einfache Werkzeuge, die bei Zwischenfällen unterstützen. Dabei merkte ich jedoch, dass ihr Wert darin liegt, den beteiligten Parteien dabei zu helfen, Informationen und Beweise bereitzustellen, damit Binance bei einem Streitfall prüfen kann.
Der Beschwerdeprozess kann die Schritte der Bearbeitung, Notizen und die zugehörigen Belege dokumentieren. Dadurch sah ich Appeal in einem anderen Licht: Es ist nicht bloß ein Mechanismus, der ein bestimmtes Ergebnis garantiert, sondern ein Prozess, um den Sachverhalt anhand der bereitgestellten Informationen zu prüfen.
Was mich besonders beschäftigte, waren jedoch das Verhalten der Nutzer. Binance empfiehlt außerdem, sich nicht auf Screenshots oder SMS zur Zahlungsbestätigung zu verlassen und Belege aufzubewahren, wenn ein Appeal erforderlich ist.
Erst dann verstand ich: Das Wesentliche ist nicht nur die Technologie. Es geht darum, wie das System einen Prozess aufrechterhält, sodass die Parteien bei Uneinigkeit Beweise einreichen können.
Je mehr ich darüber nachdenke, desto ähnlicher erscheint es mir eher wie ein Coordination-Modell als wie eine bloße Funktion. Und vielleicht zeigt sich der Wert der Infrastruktur erst dann richtig, wenn Transaktionen nicht mehr einfach sind.
#binancep2pantoan @Binance Vietnam $BTC
1
210
Es gibt einen Punkt, den ich beim Erkunden des Dusk Network erneut lesen musste. Ich hatte zuvor gedacht, Tokenisierung sei ziemlich einfach: einen Vermögenswert nehmen, einen Token erstellen, der ihn repräsentiert, und den Token dann auf die Blockchain bringen.
Aber die Dusk-Dokumentation definiert es genauer. Tokenisierung ist die Ausgabe von Tokens, die einen Vermögenswert oder ein Recht an diesem Vermögenswert repräsentieren. Das Problem ist: Bei verwalteten Vermögenswerten können custody, registry und settlement weiterhin außerhalb des Ledgers liegen.
Ich habe dann den Rest des Lifecycle genauer betrachtet: issuance, eligibility, transfer restrictions, disclosure, trading und settlement. Das sind auch die Workflows, die Dusk in das Design der Market-Infrastruktur einbezieht.
DuskDS übernimmt settlement, finality und data availability. Citadel stellt Identität und selektive Offenlegung bereit. Dusk Trade liegt in der Application Layer und verarbeitet Workflows wie Onboarding, Trading und die Abstimmung von Asset-Payment-Settlement.
Witzigerweise bestand der Punkt, den ich anfangs übersehen hatte, nicht im Token selbst, sondern in den Dingen, die vor und nach einer einzelnen Übertragung passieren.
Moment—das bedeutet auch noch nicht, dass alles automatisch auf Onchain landet. Sogar die Dusk-Dokumentation sagt, dass die konkrete Architektur je nach Produkt und rechtlichen Anforderungen variiert.
Also verändert sich mein Blick auf Dusk ein wenig: Tokenisierung ist hier nicht nur das Erstellen einer Repräsentation, sondern der Aufbau des gesamten Workflows rund um den Vermögenswert.
Am Ende: Liegt der Wert im Token oder in der Infrastruktur, die dafür sorgt, dass dieser Token tatsächlich operativ eingesetzt werden kann?
#dusk $DUSK @Dusk_Foundation $BTC
Es gibt einen Punkt, den ich beim Erkunden des Dusk Network erneut lesen musste. Ich hatte zuvor gedacht, Tokenisierung sei ziemlich einfach: einen Vermögenswert nehmen, einen Token erstellen, der ihn repräsentiert, und den Token dann auf die Blockchain bringen.
Aber die Dusk-Dokumentation definiert es genauer. Tokenisierung ist die Ausgabe von Tokens, die einen Vermögenswert oder ein Recht an diesem Vermögenswert repräsentieren. Das Problem ist: Bei verwalteten Vermögenswerten können custody, registry und settlement weiterhin außerhalb des Ledgers liegen.
Ich habe dann den Rest des Lifecycle genauer betrachtet: issuance, eligibility, transfer restrictions, disclosure, trading und settlement. Das sind auch die Workflows, die Dusk in das Design der Market-Infrastruktur einbezieht.
DuskDS übernimmt settlement, finality und data availability. Citadel stellt Identität und selektive Offenlegung bereit. Dusk Trade liegt in der Application Layer und verarbeitet Workflows wie Onboarding, Trading und die Abstimmung von Asset-Payment-Settlement.
Witzigerweise bestand der Punkt, den ich anfangs übersehen hatte, nicht im Token selbst, sondern in den Dingen, die vor und nach einer einzelnen Übertragung passieren.
Moment—das bedeutet auch noch nicht, dass alles automatisch auf Onchain landet. Sogar die Dusk-Dokumentation sagt, dass die konkrete Architektur je nach Produkt und rechtlichen Anforderungen variiert.
Also verändert sich mein Blick auf Dusk ein wenig: Tokenisierung ist hier nicht nur das Erstellen einer Repräsentation, sondern der Aufbau des gesamten Workflows rund um den Vermögenswert.
Am Ende: Liegt der Wert im Token oder in der Infrastruktur, die dafür sorgt, dass dieser Token tatsächlich operativ eingesetzt werden kann?
#dusk $DUSK @Dusk $BTC
Aber die Dusk-Dokumentation definiert es genauer. Tokenisierung ist die Ausgabe von Tokens, die einen Vermögenswert oder ein Recht an diesem Vermögenswert repräsentieren. Das Problem ist: Bei verwalteten Vermögenswerten können custody, registry und settlement weiterhin außerhalb des Ledgers liegen.
Ich habe dann den Rest des Lifecycle genauer betrachtet: issuance, eligibility, transfer restrictions, disclosure, trading und settlement. Das sind auch die Workflows, die Dusk in das Design der Market-Infrastruktur einbezieht.
DuskDS übernimmt settlement, finality und data availability. Citadel stellt Identität und selektive Offenlegung bereit. Dusk Trade liegt in der Application Layer und verarbeitet Workflows wie Onboarding, Trading und die Abstimmung von Asset-Payment-Settlement.
Witzigerweise bestand der Punkt, den ich anfangs übersehen hatte, nicht im Token selbst, sondern in den Dingen, die vor und nach einer einzelnen Übertragung passieren.
Moment—das bedeutet auch noch nicht, dass alles automatisch auf Onchain landet. Sogar die Dusk-Dokumentation sagt, dass die konkrete Architektur je nach Produkt und rechtlichen Anforderungen variiert.
Also verändert sich mein Blick auf Dusk ein wenig: Tokenisierung ist hier nicht nur das Erstellen einer Repräsentation, sondern der Aufbau des gesamten Workflows rund um den Vermögenswert.
Am Ende: Liegt der Wert im Token oder in der Infrastruktur, die dafür sorgt, dass dieser Token tatsächlich operativ eingesetzt werden kann?
#dusk $DUSK @Dusk $BTC
2
2
83
Einmal habe ich eine P2P-Order aufgegeben und festgestellt, dass die Zahlungsmethode nicht passt, also wollte ich stornieren. Ich dachte, das sei eine normale Aktion, bis ich mich gefragt habe: Wenn jeder nach Belieben stornieren kann, worauf basiert dann Binance, um einen Händler als vertrauenswürdig einzustufen?
Früher habe ich das Stornieren von Orders oft ziemlich einfach gesehen: Wenn ich keine Transaktion mehr möchte, storniere ich eben. Doch als ich mir die Binance P2P Merchant Guidelines angesehen habe, begann diese Sichtweise zu wackeln.
Binance stellt ausdrücklich klar, dass der Händler „cancel orders arbitrarily“ nicht durchführen darf. Außerdem ist die Order Completion Rate der letzten 30 Tage einer der Kennzahlen, die zur Bewertung des Händlers herangezogen werden; eine niedrige Abschlussquote kann dazu führen, dass der Händler aus dem Händlerprogramm ausgeschlossen wird.
Ich habe weitergelesen, um zu prüfen, ob Binance das Stornieren absolut verbietet. Nein, die Dokumentation nennt weiterhin Fälle, in denen Händler stornieren können, zum Beispiel wenn die Kontoinformationen des Zahlungspartners die Anforderungen nicht erfüllen oder wenn Nutzer bestimmte zusätzliche Verifizierungsschritte ablehnen.
An diesem Punkt musste ich mein anfängliches Verständnis korrigieren.
Das Problem liegt nicht darin, dass „das Stornieren von Orders falsch“ ist. Das Problem liegt im Wort „willkürlich“. Binance unterscheidet zwischen einem gültigen Grund, um eine Transaktion zu beenden, und dem Stornieren eines Auftrags ohne Grundlage.
Warte, das reicht immer noch nicht zu sagen, dass ein einzelnes Stornieren zwangsläufig bestraft wird. Das Dokument spricht über Bewertungs-Kriterien und Verstöße in bestimmten Fällen, nicht darüber, dass allein das einmalige Stornieren automatisch geahndet wird.
Vielleicht ist vielmehr das Interessantere daran: Im P2P ist eine scheinbar sehr kleine Aktion in ein ganzes Bewertungs- und Zuverlässigkeitssystem für den Händler eingebettet.
#binancep2pantoan @Binance_Vietnam $BTC
Einmal habe ich eine P2P-Order aufgegeben und festgestellt, dass die Zahlungsmethode nicht passt, also wollte ich stornieren. Ich dachte, das sei eine normale Aktion, bis ich mich gefragt habe: Wenn jeder nach Belieben stornieren kann, worauf basiert dann Binance, um einen Händler als vertrauenswürdig einzustufen?
Früher habe ich das Stornieren von Orders oft ziemlich einfach gesehen: Wenn ich keine Transaktion mehr möchte, storniere ich eben. Doch als ich mir die Binance P2P Merchant Guidelines angesehen habe, begann diese Sichtweise zu wackeln.
Binance stellt ausdrücklich klar, dass der Händler „cancel orders arbitrarily“ nicht durchführen darf. Außerdem ist die Order Completion Rate der letzten 30 Tage einer der Kennzahlen, die zur Bewertung des Händlers herangezogen werden; eine niedrige Abschlussquote kann dazu führen, dass der Händler aus dem Händlerprogramm ausgeschlossen wird.
Ich habe weitergelesen, um zu prüfen, ob Binance das Stornieren absolut verbietet. Nein, die Dokumentation nennt weiterhin Fälle, in denen Händler stornieren können, zum Beispiel wenn die Kontoinformationen des Zahlungspartners die Anforderungen nicht erfüllen oder wenn Nutzer bestimmte zusätzliche Verifizierungsschritte ablehnen.
An diesem Punkt musste ich mein anfängliches Verständnis korrigieren.
Das Problem liegt nicht darin, dass „das Stornieren von Orders falsch“ ist. Das Problem liegt im Wort „willkürlich“. Binance unterscheidet zwischen einem gültigen Grund, um eine Transaktion zu beenden, und dem Stornieren eines Auftrags ohne Grundlage.
Warte, das reicht immer noch nicht zu sagen, dass ein einzelnes Stornieren zwangsläufig bestraft wird. Das Dokument spricht über Bewertungs-Kriterien und Verstöße in bestimmten Fällen, nicht darüber, dass allein das einmalige Stornieren automatisch geahndet wird.
Vielleicht ist vielmehr das Interessantere daran: Im P2P ist eine scheinbar sehr kleine Aktion in ein ganzes Bewertungs- und Zuverlässigkeitssystem für den Händler eingebettet.
#binancep2pantoan @Binance Vietnam $BTC
Früher habe ich das Stornieren von Orders oft ziemlich einfach gesehen: Wenn ich keine Transaktion mehr möchte, storniere ich eben. Doch als ich mir die Binance P2P Merchant Guidelines angesehen habe, begann diese Sichtweise zu wackeln.
Binance stellt ausdrücklich klar, dass der Händler „cancel orders arbitrarily“ nicht durchführen darf. Außerdem ist die Order Completion Rate der letzten 30 Tage einer der Kennzahlen, die zur Bewertung des Händlers herangezogen werden; eine niedrige Abschlussquote kann dazu führen, dass der Händler aus dem Händlerprogramm ausgeschlossen wird.
Ich habe weitergelesen, um zu prüfen, ob Binance das Stornieren absolut verbietet. Nein, die Dokumentation nennt weiterhin Fälle, in denen Händler stornieren können, zum Beispiel wenn die Kontoinformationen des Zahlungspartners die Anforderungen nicht erfüllen oder wenn Nutzer bestimmte zusätzliche Verifizierungsschritte ablehnen.
An diesem Punkt musste ich mein anfängliches Verständnis korrigieren.
Das Problem liegt nicht darin, dass „das Stornieren von Orders falsch“ ist. Das Problem liegt im Wort „willkürlich“. Binance unterscheidet zwischen einem gültigen Grund, um eine Transaktion zu beenden, und dem Stornieren eines Auftrags ohne Grundlage.
Warte, das reicht immer noch nicht zu sagen, dass ein einzelnes Stornieren zwangsläufig bestraft wird. Das Dokument spricht über Bewertungs-Kriterien und Verstöße in bestimmten Fällen, nicht darüber, dass allein das einmalige Stornieren automatisch geahndet wird.
Vielleicht ist vielmehr das Interessantere daran: Im P2P ist eine scheinbar sehr kleine Aktion in ein ganzes Bewertungs- und Zuverlässigkeitssystem für den Händler eingebettet.
#binancep2pantoan @Binance Vietnam $BTC
1
188
Heute habe ich den ganzen Nachmittag damit verbracht, mir das Dusk Network gründlich anzuschauen, um am Creatorpad-Programm des Projekts auf Binance teilzunehmen.
Da gibt es eine Einzelheit, die mich veranlasst hat, den Privacy-Teil des Dusk Network noch einmal zu lesen. „Selective Disclosure“ klingt ziemlich einfach: private Daten behalten, aber bei Bedarf offenlegen. Doch wenn man in die Docs tiefer geht, ist die Art, wie Dusk die Komponenten aufteilt, anders als ich es mir anfangs vorgestellt hatte.
Dusk beschreibt die Privacy derzeit in drei Richtungen: ein Public-Konto mit Moonlight, Shielded-Transaktionen mit Phoenix und Selective Disclosure, wenn eine berechtigte Partei einen Nachweis benötigt.
Ich bin tiefer in Citadel eingestiegen, weil die Docs das als Identity- und Access-Layer für Selective Disclosure definieren. Citadel verwendet Zero-Knowledge-Proofs, damit Nutzer belegen können, dass sie über eine gültige Lizenz verfügen, ohne dabei alle identifizierenden Informationen öffentlich machen zu müssen.
Das Bemerkenswerte liegt hier: In den Beispielen aus den Docs steht nicht „die komplette Identität offenlegen“. Der Nutzer erstellt anschließend einen Proof, und der Service Provider prüft die Berechtigung mithilfe des Prozesses von Citadel.
Moment—das heißt noch nicht, dass alle Daten auf Dusk automatisch selektiv offengelegt werden. Die Docs beschreiben nur die Primitives und Muster, damit Anwendungen passende Workflows aufbauen können.
Vielleicht ist das die Stelle, die ich mir behalten sollte: Dusk’ Selective Disclosure ist nicht „Privacy mit einem öffentlichen Schalter“, sondern die Art, Berechtigungen zum Beweisen einer Information von der Offenlegung aller Informationen zu trennen.
Damit wird die nächste Frage erst richtig spannend: Wie weit werden diese Primitives in realen Anwendungen tatsächlich umgesetzt?
#dusk $DUSK @Dusk_Foundation $BTC
Heute habe ich den ganzen Nachmittag damit verbracht, mir das Dusk Network gründlich anzuschauen, um am Creatorpad-Programm des Projekts auf Binance teilzunehmen.
Da gibt es eine Einzelheit, die mich veranlasst hat, den Privacy-Teil des Dusk Network noch einmal zu lesen. „Selective Disclosure“ klingt ziemlich einfach: private Daten behalten, aber bei Bedarf offenlegen. Doch wenn man in die Docs tiefer geht, ist die Art, wie Dusk die Komponenten aufteilt, anders als ich es mir anfangs vorgestellt hatte.
Dusk beschreibt die Privacy derzeit in drei Richtungen: ein Public-Konto mit Moonlight, Shielded-Transaktionen mit Phoenix und Selective Disclosure, wenn eine berechtigte Partei einen Nachweis benötigt.
Ich bin tiefer in Citadel eingestiegen, weil die Docs das als Identity- und Access-Layer für Selective Disclosure definieren. Citadel verwendet Zero-Knowledge-Proofs, damit Nutzer belegen können, dass sie über eine gültige Lizenz verfügen, ohne dabei alle identifizierenden Informationen öffentlich machen zu müssen.
Das Bemerkenswerte liegt hier: In den Beispielen aus den Docs steht nicht „die komplette Identität offenlegen“. Der Nutzer erstellt anschließend einen Proof, und der Service Provider prüft die Berechtigung mithilfe des Prozesses von Citadel.
Moment—das heißt noch nicht, dass alle Daten auf Dusk automatisch selektiv offengelegt werden. Die Docs beschreiben nur die Primitives und Muster, damit Anwendungen passende Workflows aufbauen können.
Vielleicht ist das die Stelle, die ich mir behalten sollte: Dusk’ Selective Disclosure ist nicht „Privacy mit einem öffentlichen Schalter“, sondern die Art, Berechtigungen zum Beweisen einer Information von der Offenlegung aller Informationen zu trennen.
Damit wird die nächste Frage erst richtig spannend: Wie weit werden diese Primitives in realen Anwendungen tatsächlich umgesetzt?
#dusk $DUSK @Dusk $BTC
Da gibt es eine Einzelheit, die mich veranlasst hat, den Privacy-Teil des Dusk Network noch einmal zu lesen. „Selective Disclosure“ klingt ziemlich einfach: private Daten behalten, aber bei Bedarf offenlegen. Doch wenn man in die Docs tiefer geht, ist die Art, wie Dusk die Komponenten aufteilt, anders als ich es mir anfangs vorgestellt hatte.
Dusk beschreibt die Privacy derzeit in drei Richtungen: ein Public-Konto mit Moonlight, Shielded-Transaktionen mit Phoenix und Selective Disclosure, wenn eine berechtigte Partei einen Nachweis benötigt.
Ich bin tiefer in Citadel eingestiegen, weil die Docs das als Identity- und Access-Layer für Selective Disclosure definieren. Citadel verwendet Zero-Knowledge-Proofs, damit Nutzer belegen können, dass sie über eine gültige Lizenz verfügen, ohne dabei alle identifizierenden Informationen öffentlich machen zu müssen.
Das Bemerkenswerte liegt hier: In den Beispielen aus den Docs steht nicht „die komplette Identität offenlegen“. Der Nutzer erstellt anschließend einen Proof, und der Service Provider prüft die Berechtigung mithilfe des Prozesses von Citadel.
Moment—das heißt noch nicht, dass alle Daten auf Dusk automatisch selektiv offengelegt werden. Die Docs beschreiben nur die Primitives und Muster, damit Anwendungen passende Workflows aufbauen können.
Vielleicht ist das die Stelle, die ich mir behalten sollte: Dusk’ Selective Disclosure ist nicht „Privacy mit einem öffentlichen Schalter“, sondern die Art, Berechtigungen zum Beweisen einer Information von der Offenlegung aller Informationen zu trennen.
Damit wird die nächste Frage erst richtig spannend: Wie weit werden diese Primitives in realen Anwendungen tatsächlich umgesetzt?
#dusk $DUSK @Dusk $BTC
2
2
238
Es gibt eine ziemlich einfache Situation, die meine Sicht darauf verändert hat, wie ich Handelspartner auf Binance P2P auswähle.
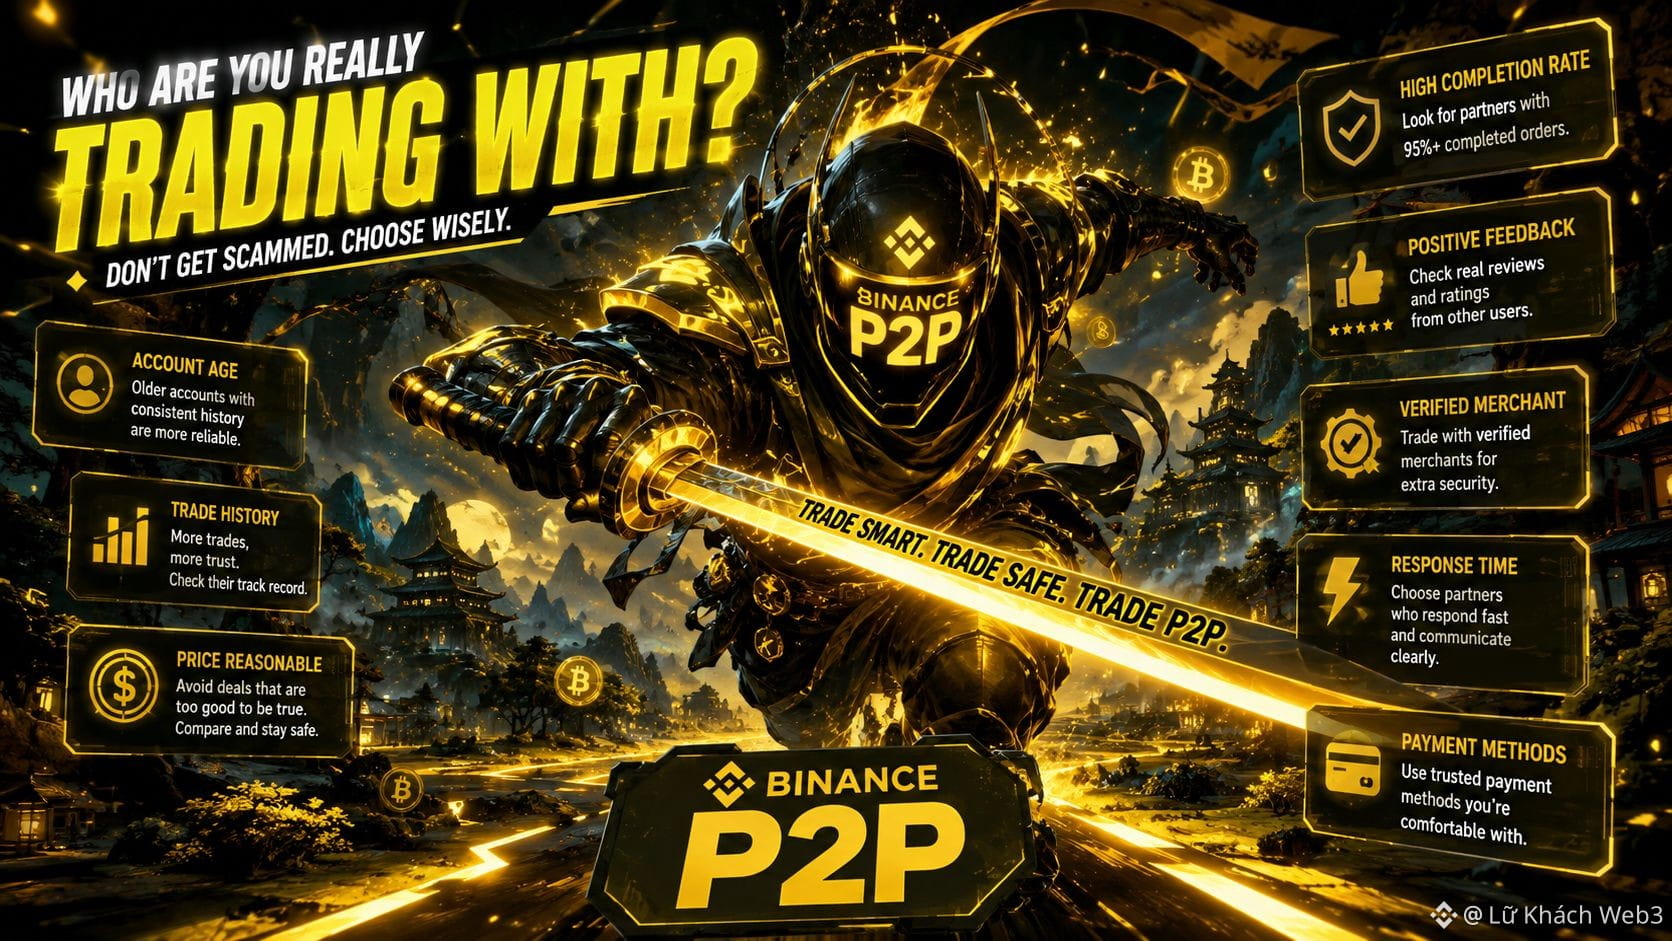
Angenommen, ich möchte 1.000 USDT kaufen und sehe zwei Anzeigen mit nahezu demselben Preis. Person A hat etwa 2.800 Transaktionen abgeschlossen und eine Completion-Rate von 99,6%. Person B hat zwar einen etwas besseren Preis, aber erst 45 Transaktionen und eine Completion-Rate von 91%.
Wenn ich nur auf den Preis schaue, könnte ich jeden von beiden wählen. Aber als ich die Binance-Anleitung lese, sehe ich: Die Plattform empfiehlt, die Completion Rate, die Gesamtzahl der abgeschlossenen Transaktionen und das Feedback des Handelspartners zu prüfen, bevor man handelt.
Ich habe mir dann beide Anzeigen anders angesehen.
2.800 Transaktionen beweisen zwar nicht sicher, dass bei Person A nie etwas schiefgeht, geben mir aber mehr historische Daten, um die Zuverlässigkeit besser einzuschätzen. Umgekehrt geben mir 45 Transaktionen und eine niedrigere Completion-Rate weniger Grundlage, um der Stabilität des Handelspartners zu vertrauen.
Binance zeigt außerdem Daten wie die Anzahl der Transaktionen der letzten 30 Tage, die Completion-Rate der letzten 30 Tage sowie die durchschnittliche Freigabezeit.
Aber Moment—diese Zahlen sind nur Hinweise, keine Garantie für die nächste Transaktion.
Ich werde weder die Completion-Rate noch die Anzahl der Transaktionen als eine Art Versicherung betrachten. Sie geben mir lediglich zusätzliche Anhaltspunkte für meine Auswahl, während die konkrete Überprüfung der Transaktion weiterhin in meiner Verantwortung liegt.
#binancep2pantoan @Binance_Vietnam $BTC
Es gibt eine ziemlich einfache Situation, die meine Sicht darauf verändert hat, wie ich Handelspartner auf Binance P2P auswähle.
Angenommen, ich möchte 1.000 USDT kaufen und sehe zwei Anzeigen mit nahezu demselben Preis. Person A hat etwa 2.800 Transaktionen abgeschlossen und eine Completion-Rate von 99,6%. Person B hat zwar einen etwas besseren Preis, aber erst 45 Transaktionen und eine Completion-Rate von 91%.
Wenn ich nur auf den Preis schaue, könnte ich jeden von beiden wählen. Aber als ich die Binance-Anleitung lese, sehe ich: Die Plattform empfiehlt, die Completion Rate, die Gesamtzahl der abgeschlossenen Transaktionen und das Feedback des Handelspartners zu prüfen, bevor man handelt.
Ich habe mir dann beide Anzeigen anders angesehen.
2.800 Transaktionen beweisen zwar nicht sicher, dass bei Person A nie etwas schiefgeht, geben mir aber mehr historische Daten, um die Zuverlässigkeit besser einzuschätzen. Umgekehrt geben mir 45 Transaktionen und eine niedrigere Completion-Rate weniger Grundlage, um der Stabilität des Handelspartners zu vertrauen.
Binance zeigt außerdem Daten wie die Anzahl der Transaktionen der letzten 30 Tage, die Completion-Rate der letzten 30 Tage sowie die durchschnittliche Freigabezeit.
Aber Moment—diese Zahlen sind nur Hinweise, keine Garantie für die nächste Transaktion.
Ich werde weder die Completion-Rate noch die Anzahl der Transaktionen als eine Art Versicherung betrachten. Sie geben mir lediglich zusätzliche Anhaltspunkte für meine Auswahl, während die konkrete Überprüfung der Transaktion weiterhin in meiner Verantwortung liegt.
#binancep2pantoan @Binance Vietnam $BTC
Angenommen, ich möchte 1.000 USDT kaufen und sehe zwei Anzeigen mit nahezu demselben Preis. Person A hat etwa 2.800 Transaktionen abgeschlossen und eine Completion-Rate von 99,6%. Person B hat zwar einen etwas besseren Preis, aber erst 45 Transaktionen und eine Completion-Rate von 91%.
Wenn ich nur auf den Preis schaue, könnte ich jeden von beiden wählen. Aber als ich die Binance-Anleitung lese, sehe ich: Die Plattform empfiehlt, die Completion Rate, die Gesamtzahl der abgeschlossenen Transaktionen und das Feedback des Handelspartners zu prüfen, bevor man handelt.
Ich habe mir dann beide Anzeigen anders angesehen.
2.800 Transaktionen beweisen zwar nicht sicher, dass bei Person A nie etwas schiefgeht, geben mir aber mehr historische Daten, um die Zuverlässigkeit besser einzuschätzen. Umgekehrt geben mir 45 Transaktionen und eine niedrigere Completion-Rate weniger Grundlage, um der Stabilität des Handelspartners zu vertrauen.
Binance zeigt außerdem Daten wie die Anzahl der Transaktionen der letzten 30 Tage, die Completion-Rate der letzten 30 Tage sowie die durchschnittliche Freigabezeit.
Aber Moment—diese Zahlen sind nur Hinweise, keine Garantie für die nächste Transaktion.
Ich werde weder die Completion-Rate noch die Anzahl der Transaktionen als eine Art Versicherung betrachten. Sie geben mir lediglich zusätzliche Anhaltspunkte für meine Auswahl, während die konkrete Überprüfung der Transaktion weiterhin in meiner Verantwortung liegt.
#binancep2pantoan @Binance Vietnam $BTC
131
Es gibt eine Einzelheit, die mich veranlasst hat, die Architektur von Dusk noch einmal ganz genau zu lesen. Zunächst dachte ich, dass DuskDS einfach nur der Blockchain-Teil ist, der unterhalb von DuskEVM liegt, aber die technische Dokumentation beschreibt es als etwas Breiteres.
DuskDS wird als Settlement- und Data-Availability-Schicht von Dusk L1 definiert und ist für Consensus, Finality und native Transaction-Modelle zuständig. DuskEVM ist die Execution-Layer, die DuskDS für Settlement und Data Availability nutzt. DuskVM wiederum führt Smart Contracts direkt auf Dusk L1 aus.
Ich bin dann genauer darauf eingegangen, wie Settlement tatsächlich verifiziert wird. DuskDS verwendet Succinct Attestation, ein Proof-of-Stake-basiertes Verfahren, das auf einem Committee beruht. Der Ablauf umfasst Proposal, Validation und anschließend Ratification; wenn ein Block ratifiziert ist, ist Finality deterministisch.
Danach habe ich mir das Transaction-Model angesehen. Moonlight verarbeitet öffentliches Account-Handling, während Phoenix geschützte Notes (shielded notes) und Zero-Knowledge-Proofs nutzt. Zwei unterschiedliche Modelle, aber am Ende werden beide auf derselben Kette gesettelt.
Moment — das bedeutet noch nicht, dass DuskDS die gesamte Anwendungslogik selbst übernimmt. Die Execution liegt weiterhin bei DuskVM oder DuskEVM, doch genau an dieser Stelle hat sich meine Perspektive verändert: Dusk trennt Execution ziemlich klar von Settlement.
Wenn dem so ist, lautet die wirklich spannende Frage nicht mehr, ob DuskDS eine Settlement-Layer ist, sondern: Welche konkreten praktischen Unterschiede wird diese Trennung von Settlement schaffen, wenn Finanzanwendungen in großem Maßstab zu laufen beginnen?
#dusk $DUSK @Dusk_Foundation
Es gibt eine Einzelheit, die mich veranlasst hat, die Architektur von Dusk noch einmal ganz genau zu lesen. Zunächst dachte ich, dass DuskDS einfach nur der Blockchain-Teil ist, der unterhalb von DuskEVM liegt, aber die technische Dokumentation beschreibt es als etwas Breiteres.
DuskDS wird als Settlement- und Data-Availability-Schicht von Dusk L1 definiert und ist für Consensus, Finality und native Transaction-Modelle zuständig. DuskEVM ist die Execution-Layer, die DuskDS für Settlement und Data Availability nutzt. DuskVM wiederum führt Smart Contracts direkt auf Dusk L1 aus.
Ich bin dann genauer darauf eingegangen, wie Settlement tatsächlich verifiziert wird. DuskDS verwendet Succinct Attestation, ein Proof-of-Stake-basiertes Verfahren, das auf einem Committee beruht. Der Ablauf umfasst Proposal, Validation und anschließend Ratification; wenn ein Block ratifiziert ist, ist Finality deterministisch.
Danach habe ich mir das Transaction-Model angesehen. Moonlight verarbeitet öffentliches Account-Handling, während Phoenix geschützte Notes (shielded notes) und Zero-Knowledge-Proofs nutzt. Zwei unterschiedliche Modelle, aber am Ende werden beide auf derselben Kette gesettelt.
Moment — das bedeutet noch nicht, dass DuskDS die gesamte Anwendungslogik selbst übernimmt. Die Execution liegt weiterhin bei DuskVM oder DuskEVM, doch genau an dieser Stelle hat sich meine Perspektive verändert: Dusk trennt Execution ziemlich klar von Settlement.
Wenn dem so ist, lautet die wirklich spannende Frage nicht mehr, ob DuskDS eine Settlement-Layer ist, sondern: Welche konkreten praktischen Unterschiede wird diese Trennung von Settlement schaffen, wenn Finanzanwendungen in großem Maßstab zu laufen beginnen?
#dusk $DUSK @Dusk
DuskDS wird als Settlement- und Data-Availability-Schicht von Dusk L1 definiert und ist für Consensus, Finality und native Transaction-Modelle zuständig. DuskEVM ist die Execution-Layer, die DuskDS für Settlement und Data Availability nutzt. DuskVM wiederum führt Smart Contracts direkt auf Dusk L1 aus.
Ich bin dann genauer darauf eingegangen, wie Settlement tatsächlich verifiziert wird. DuskDS verwendet Succinct Attestation, ein Proof-of-Stake-basiertes Verfahren, das auf einem Committee beruht. Der Ablauf umfasst Proposal, Validation und anschließend Ratification; wenn ein Block ratifiziert ist, ist Finality deterministisch.
Danach habe ich mir das Transaction-Model angesehen. Moonlight verarbeitet öffentliches Account-Handling, während Phoenix geschützte Notes (shielded notes) und Zero-Knowledge-Proofs nutzt. Zwei unterschiedliche Modelle, aber am Ende werden beide auf derselben Kette gesettelt.
Moment — das bedeutet noch nicht, dass DuskDS die gesamte Anwendungslogik selbst übernimmt. Die Execution liegt weiterhin bei DuskVM oder DuskEVM, doch genau an dieser Stelle hat sich meine Perspektive verändert: Dusk trennt Execution ziemlich klar von Settlement.
Wenn dem so ist, lautet die wirklich spannende Frage nicht mehr, ob DuskDS eine Settlement-Layer ist, sondern: Welche konkreten praktischen Unterschiede wird diese Trennung von Settlement schaffen, wenn Finanzanwendungen in großem Maßstab zu laufen beginnen?
#dusk $DUSK @Dusk
1
3
69
Es gibt eine Situation, die ich denke, dass viele Neue sehr leicht beim Verkauf von USDT auf Binance P2P erleben können – die ich selbst auch schon einmal hatte.
Einmal habe ich einen Verkaufsauftrag über 350 USDT eingestellt. Der Käufer meldete, er habe das Geld überwiesen, und schrieb sofort: „Bitte prüf das kurz und gib dann frei, ich brauche dringend USDT.“
Kurz darauf schickte er mir ein Foto, das angeblich die erfolgreiche Banküberweisung zeigt. Ich öffnete das Bild und schaute mir den Betrag, die Zeit und den Namen des Empfängers an. Alles wirkte stimmig, aber als ich dann die Banking-App direkt auf meinem eigenen Smartphone öffnete, war das Geld immer noch nicht da.
Ich werde warten, bis das Geld tatsächlich auf dem Empfängerkonto erscheint, statt mich von der Dringlichkeit der anderen Person zum richtigen Zeitpunkt des Freigebens drängen zu lassen.
Möglicherweise ist der Käufer vollkommen ehrlich, oder die Banküberweisung ist einfach nur verzögert.
Ich möchte wissen, ob dieser Druck wirklich die Abläufe verändert.
Wenn ich die Unterlagen noch einmal lese, sehe ich, dass Binance empfiehlt, die Kommunikation innerhalb der Plattform zu halten, das Geld direkt im Empfängerkonto zu prüfen und nicht anhand von Screenshots, SMS oder Bestätigungen der anderen Partei freizugeben. Wenn es Probleme gibt, kann die Transaktion in die Appeal (Einspruchsprüfung) überführt werden und es können Belege bereitgestellt werden.
Moment, das heißt nicht, dass immer, wenn jemand Druck macht, es Betrug ist. Vielleicht wollen sie einfach, dass die Transaktion schnell abgeschlossen wird – aber genau diese Stelle macht mich aufmerksam: Das Escrow schützt zwar das Guthaben, ersetzt jedoch nicht die Verifizierung durch den Nutzer.
Wenn man es weiter betrachtet: P2P ist immer noch ein Prozess mit einem gewissen manuellen Anteil, daher ist menschlicher Druck immer vorhanden.
Deshalb lasse ich nicht zu, dass mich die Dringlichkeit der anderen Person die Transaktion entscheiden lässt. Ich gebe erst frei, wenn das Geld auf dem Konto angekommen ist. Vielleicht bin ich etwas vorsichtig, aber im P2P ist Vorsicht immer besser als auf etwas zu vertrauen, das man noch nicht bestätigt hat.
#binancep2pantoan @Binance_Vietnam $BTC
Es gibt eine Situation, die ich denke, dass viele Neue sehr leicht beim Verkauf von USDT auf Binance P2P erleben können – die ich selbst auch schon einmal hatte.
Einmal habe ich einen Verkaufsauftrag über 350 USDT eingestellt. Der Käufer meldete, er habe das Geld überwiesen, und schrieb sofort: „Bitte prüf das kurz und gib dann frei, ich brauche dringend USDT.“
Kurz darauf schickte er mir ein Foto, das angeblich die erfolgreiche Banküberweisung zeigt. Ich öffnete das Bild und schaute mir den Betrag, die Zeit und den Namen des Empfängers an. Alles wirkte stimmig, aber als ich dann die Banking-App direkt auf meinem eigenen Smartphone öffnete, war das Geld immer noch nicht da.
Ich werde warten, bis das Geld tatsächlich auf dem Empfängerkonto erscheint, statt mich von der Dringlichkeit der anderen Person zum richtigen Zeitpunkt des Freigebens drängen zu lassen.
Möglicherweise ist der Käufer vollkommen ehrlich, oder die Banküberweisung ist einfach nur verzögert.
Ich möchte wissen, ob dieser Druck wirklich die Abläufe verändert.
Wenn ich die Unterlagen noch einmal lese, sehe ich, dass Binance empfiehlt, die Kommunikation innerhalb der Plattform zu halten, das Geld direkt im Empfängerkonto zu prüfen und nicht anhand von Screenshots, SMS oder Bestätigungen der anderen Partei freizugeben. Wenn es Probleme gibt, kann die Transaktion in die Appeal (Einspruchsprüfung) überführt werden und es können Belege bereitgestellt werden.
Moment, das heißt nicht, dass immer, wenn jemand Druck macht, es Betrug ist. Vielleicht wollen sie einfach, dass die Transaktion schnell abgeschlossen wird – aber genau diese Stelle macht mich aufmerksam: Das Escrow schützt zwar das Guthaben, ersetzt jedoch nicht die Verifizierung durch den Nutzer.
Wenn man es weiter betrachtet: P2P ist immer noch ein Prozess mit einem gewissen manuellen Anteil, daher ist menschlicher Druck immer vorhanden.
Deshalb lasse ich nicht zu, dass mich die Dringlichkeit der anderen Person die Transaktion entscheiden lässt. Ich gebe erst frei, wenn das Geld auf dem Konto angekommen ist. Vielleicht bin ich etwas vorsichtig, aber im P2P ist Vorsicht immer besser als auf etwas zu vertrauen, das man noch nicht bestätigt hat.
#binancep2pantoan @Binance Vietnam $BTC
Einmal habe ich einen Verkaufsauftrag über 350 USDT eingestellt. Der Käufer meldete, er habe das Geld überwiesen, und schrieb sofort: „Bitte prüf das kurz und gib dann frei, ich brauche dringend USDT.“
Kurz darauf schickte er mir ein Foto, das angeblich die erfolgreiche Banküberweisung zeigt. Ich öffnete das Bild und schaute mir den Betrag, die Zeit und den Namen des Empfängers an. Alles wirkte stimmig, aber als ich dann die Banking-App direkt auf meinem eigenen Smartphone öffnete, war das Geld immer noch nicht da.
Ich werde warten, bis das Geld tatsächlich auf dem Empfängerkonto erscheint, statt mich von der Dringlichkeit der anderen Person zum richtigen Zeitpunkt des Freigebens drängen zu lassen.
Möglicherweise ist der Käufer vollkommen ehrlich, oder die Banküberweisung ist einfach nur verzögert.
Ich möchte wissen, ob dieser Druck wirklich die Abläufe verändert.
Wenn ich die Unterlagen noch einmal lese, sehe ich, dass Binance empfiehlt, die Kommunikation innerhalb der Plattform zu halten, das Geld direkt im Empfängerkonto zu prüfen und nicht anhand von Screenshots, SMS oder Bestätigungen der anderen Partei freizugeben. Wenn es Probleme gibt, kann die Transaktion in die Appeal (Einspruchsprüfung) überführt werden und es können Belege bereitgestellt werden.
Moment, das heißt nicht, dass immer, wenn jemand Druck macht, es Betrug ist. Vielleicht wollen sie einfach, dass die Transaktion schnell abgeschlossen wird – aber genau diese Stelle macht mich aufmerksam: Das Escrow schützt zwar das Guthaben, ersetzt jedoch nicht die Verifizierung durch den Nutzer.
Wenn man es weiter betrachtet: P2P ist immer noch ein Prozess mit einem gewissen manuellen Anteil, daher ist menschlicher Druck immer vorhanden.
Deshalb lasse ich nicht zu, dass mich die Dringlichkeit der anderen Person die Transaktion entscheiden lässt. Ich gebe erst frei, wenn das Geld auf dem Konto angekommen ist. Vielleicht bin ich etwas vorsichtig, aber im P2P ist Vorsicht immer besser als auf etwas zu vertrauen, das man noch nicht bestätigt hat.
#binancep2pantoan @Binance Vietnam $BTC
1
188
Es gibt einen bestimmten Punkt, der mich beim Lesen über das Dusk Network zum Stoppen bringt: Sie definieren Datenschutz nicht einfach als das Verbergen aller Daten, sondern stellen ihn neben die Möglichkeit einer selektiven Offenlegung.
Ich lese die Architektur erneut und sehe, dass DuskDS zwei recht unterschiedliche Transaktionsmodelle unterstützt. Moonlight ist öffentlich, während Phoenix geschützte Notizen (shielded notes) und Zero-Knowledge-Proofs nutzt, um keine Informationen über Beträge, Absender oder die Verknüpfung zwischen den Notizen offenzulegen.
Was ich prüfen möchte, ist, ob dieser Datenschutz wirklich mit den Anforderungen des Finanzmarkts zu tun hat oder nur eine technische Funktion ist.
In den Unterlagen zu regulierten Assets beschreibt Dusk eine ziemlich reale Situation: Ein Investor muss nicht, dass alle Teilnehmer den gesamten Kontostand oder sämtliche Transaktionen sehen, aber Emittent, Handelsplatz (venue) oder Prüfer (auditor) könnten dennoch einen Teil der Informationen benötigen.
Dusk nennt diesen Ansatz selective disclosure.
Moment, ich sollte daraus nicht ableiten, dass Finanzinstitutionen Dusk bereits in der Praxis in großem Maßstab eingesetzt haben.
Aber ich erkenne eine bemerkenswerte Beobachtung in der Art, wie das Problem formuliert wird: Datenschutz steht nicht zwingend im Gegensatz zu Transparenz. Ein System kann Daten in Transaktionen privat halten und gleichzeitig ermöglichen, dass Nachweise oder die erforderlichen Informationen für die richtigen Parteien bereitgestellt werden.
Wenn das stimmt, ist die nächste Frage, die ich noch weiter prüfen möchte: Welchen tatsächlichen Wert hat Privacy im regulierten Finanzwesen—wenn Daten geschützt werden müssen oder wenn sie genau den richtigen Personen offengelegt werden müssen?
#dusk $DUSK @Dusk_Foundation
Es gibt einen bestimmten Punkt, der mich beim Lesen über das Dusk Network zum Stoppen bringt: Sie definieren Datenschutz nicht einfach als das Verbergen aller Daten, sondern stellen ihn neben die Möglichkeit einer selektiven Offenlegung.
Ich lese die Architektur erneut und sehe, dass DuskDS zwei recht unterschiedliche Transaktionsmodelle unterstützt. Moonlight ist öffentlich, während Phoenix geschützte Notizen (shielded notes) und Zero-Knowledge-Proofs nutzt, um keine Informationen über Beträge, Absender oder die Verknüpfung zwischen den Notizen offenzulegen.
Was ich prüfen möchte, ist, ob dieser Datenschutz wirklich mit den Anforderungen des Finanzmarkts zu tun hat oder nur eine technische Funktion ist.
In den Unterlagen zu regulierten Assets beschreibt Dusk eine ziemlich reale Situation: Ein Investor muss nicht, dass alle Teilnehmer den gesamten Kontostand oder sämtliche Transaktionen sehen, aber Emittent, Handelsplatz (venue) oder Prüfer (auditor) könnten dennoch einen Teil der Informationen benötigen.
Dusk nennt diesen Ansatz selective disclosure.
Moment, ich sollte daraus nicht ableiten, dass Finanzinstitutionen Dusk bereits in der Praxis in großem Maßstab eingesetzt haben.
Aber ich erkenne eine bemerkenswerte Beobachtung in der Art, wie das Problem formuliert wird: Datenschutz steht nicht zwingend im Gegensatz zu Transparenz. Ein System kann Daten in Transaktionen privat halten und gleichzeitig ermöglichen, dass Nachweise oder die erforderlichen Informationen für die richtigen Parteien bereitgestellt werden.
Wenn das stimmt, ist die nächste Frage, die ich noch weiter prüfen möchte: Welchen tatsächlichen Wert hat Privacy im regulierten Finanzwesen—wenn Daten geschützt werden müssen oder wenn sie genau den richtigen Personen offengelegt werden müssen?
#dusk $DUSK @Dusk
Ich lese die Architektur erneut und sehe, dass DuskDS zwei recht unterschiedliche Transaktionsmodelle unterstützt. Moonlight ist öffentlich, während Phoenix geschützte Notizen (shielded notes) und Zero-Knowledge-Proofs nutzt, um keine Informationen über Beträge, Absender oder die Verknüpfung zwischen den Notizen offenzulegen.
Was ich prüfen möchte, ist, ob dieser Datenschutz wirklich mit den Anforderungen des Finanzmarkts zu tun hat oder nur eine technische Funktion ist.
In den Unterlagen zu regulierten Assets beschreibt Dusk eine ziemlich reale Situation: Ein Investor muss nicht, dass alle Teilnehmer den gesamten Kontostand oder sämtliche Transaktionen sehen, aber Emittent, Handelsplatz (venue) oder Prüfer (auditor) könnten dennoch einen Teil der Informationen benötigen.
Dusk nennt diesen Ansatz selective disclosure.
Moment, ich sollte daraus nicht ableiten, dass Finanzinstitutionen Dusk bereits in der Praxis in großem Maßstab eingesetzt haben.
Aber ich erkenne eine bemerkenswerte Beobachtung in der Art, wie das Problem formuliert wird: Datenschutz steht nicht zwingend im Gegensatz zu Transparenz. Ein System kann Daten in Transaktionen privat halten und gleichzeitig ermöglichen, dass Nachweise oder die erforderlichen Informationen für die richtigen Parteien bereitgestellt werden.
Wenn das stimmt, ist die nächste Frage, die ich noch weiter prüfen möchte: Welchen tatsächlichen Wert hat Privacy im regulierten Finanzwesen—wenn Daten geschützt werden müssen oder wenn sie genau den richtigen Personen offengelegt werden müssen?
#dusk $DUSK @Dusk
4
2
97
Ich bin einmal auf eine Situation gestoßen, durch die ich die Binance-P2P-Anleitung noch einmal lesen musste: Als ich nach dem Gewinn eines Airdrops von Binance Alpha 200 USDT verkaufte, schickte mir der Käufer einen Screenshot, der angeblich die Überweisung bestätigte, und drängte mich, die Krypto freizugeben. Auf den ersten Blick wirkte alles recht normal, aber als ich das Konto für den Zahlungseingang direkt überprüfte, stellte ich fest, dass das Geld dort noch gar nicht angekommen war. Aus dieser Situation heraus achtete ich auf einen weiteren Punkt in der Binance-Anleitung: Verkäufer sollten die Krypto erst freigeben, nachdem sie selbst bestätigt haben, dass sie das Geld tatsächlich erhalten haben.
Ich habe die Binance-Anleitung noch einmal gelesen und fand den Ablauf ziemlich klar. Beim Verkauf wird die Krypto in Escrow gehalten; der Verkäufer wartet, bis die Zahlung an die vereinbarte Methode eingeht, bestätigt dann, dass das Geld tatsächlich eingegangen ist, und gibt die Krypto erst danach frei.
Ich wollte verstehen, warum dieser Bestätigungsschritt vor der Freigabe steht, statt sich nur auf die Meldung „bezahlt“ zu verlassen.
Als ich zusätzlich die P2P-Sicherheitsdokumentation prüfte, wurde der Grund deutlicher. Binance warnt vor gefälschten Zahlungsbestätigungen und empfiehlt, das Empfangskonto direkt zu prüfen, statt Screenshot, Beleg oder SMS zu glauben.
Es stellte sich heraus, dass Escrow nicht bedeutet, dass der Verkäufer den letzten Verifizierungsschritt überspringen kann. Escrow hält die Krypto während der Transaktion zurück, aber ob das Fiat-Geld wirklich angekommen ist, muss dennoch vom Empfänger überprüft werden.
Im größeren Zusammenhang trägt bei P2P immer auch der Nutzer einen Teil der Verantwortung. Vielleicht liegt die Sicherheit bei P2P nicht darin, zu glauben, dass das System alle Risiken bereits vollständig abgefangen hat, sondern darin, die Dinge selbst noch einmal zu prüfen, die das System nicht an unserer Stelle bestätigen kann.
#binancep2pantoan @Binance_Vietnam $BTC
Ich bin einmal auf eine Situation gestoßen, durch die ich die Binance-P2P-Anleitung noch einmal lesen musste: Als ich nach dem Gewinn eines Airdrops von Binance Alpha 200 USDT verkaufte, schickte mir der Käufer einen Screenshot, der angeblich die Überweisung bestätigte, und drängte mich, die Krypto freizugeben. Auf den ersten Blick wirkte alles recht normal, aber als ich das Konto für den Zahlungseingang direkt überprüfte, stellte ich fest, dass das Geld dort noch gar nicht angekommen war. Aus dieser Situation heraus achtete ich auf einen weiteren Punkt in der Binance-Anleitung: Verkäufer sollten die Krypto erst freigeben, nachdem sie selbst bestätigt haben, dass sie das Geld tatsächlich erhalten haben.
Ich habe die Binance-Anleitung noch einmal gelesen und fand den Ablauf ziemlich klar. Beim Verkauf wird die Krypto in Escrow gehalten; der Verkäufer wartet, bis die Zahlung an die vereinbarte Methode eingeht, bestätigt dann, dass das Geld tatsächlich eingegangen ist, und gibt die Krypto erst danach frei.
Ich wollte verstehen, warum dieser Bestätigungsschritt vor der Freigabe steht, statt sich nur auf die Meldung „bezahlt“ zu verlassen.
Als ich zusätzlich die P2P-Sicherheitsdokumentation prüfte, wurde der Grund deutlicher. Binance warnt vor gefälschten Zahlungsbestätigungen und empfiehlt, das Empfangskonto direkt zu prüfen, statt Screenshot, Beleg oder SMS zu glauben.
Es stellte sich heraus, dass Escrow nicht bedeutet, dass der Verkäufer den letzten Verifizierungsschritt überspringen kann. Escrow hält die Krypto während der Transaktion zurück, aber ob das Fiat-Geld wirklich angekommen ist, muss dennoch vom Empfänger überprüft werden.
Im größeren Zusammenhang trägt bei P2P immer auch der Nutzer einen Teil der Verantwortung. Vielleicht liegt die Sicherheit bei P2P nicht darin, zu glauben, dass das System alle Risiken bereits vollständig abgefangen hat, sondern darin, die Dinge selbst noch einmal zu prüfen, die das System nicht an unserer Stelle bestätigen kann.
#binancep2pantoan @Binance Vietnam $BTC
Ich habe die Binance-Anleitung noch einmal gelesen und fand den Ablauf ziemlich klar. Beim Verkauf wird die Krypto in Escrow gehalten; der Verkäufer wartet, bis die Zahlung an die vereinbarte Methode eingeht, bestätigt dann, dass das Geld tatsächlich eingegangen ist, und gibt die Krypto erst danach frei.
Ich wollte verstehen, warum dieser Bestätigungsschritt vor der Freigabe steht, statt sich nur auf die Meldung „bezahlt“ zu verlassen.
Als ich zusätzlich die P2P-Sicherheitsdokumentation prüfte, wurde der Grund deutlicher. Binance warnt vor gefälschten Zahlungsbestätigungen und empfiehlt, das Empfangskonto direkt zu prüfen, statt Screenshot, Beleg oder SMS zu glauben.
Es stellte sich heraus, dass Escrow nicht bedeutet, dass der Verkäufer den letzten Verifizierungsschritt überspringen kann. Escrow hält die Krypto während der Transaktion zurück, aber ob das Fiat-Geld wirklich angekommen ist, muss dennoch vom Empfänger überprüft werden.
Im größeren Zusammenhang trägt bei P2P immer auch der Nutzer einen Teil der Verantwortung. Vielleicht liegt die Sicherheit bei P2P nicht darin, zu glauben, dass das System alle Risiken bereits vollständig abgefangen hat, sondern darin, die Dinge selbst noch einmal zu prüfen, die das System nicht an unserer Stelle bestätigen kann.
#binancep2pantoan @Binance Vietnam $BTC
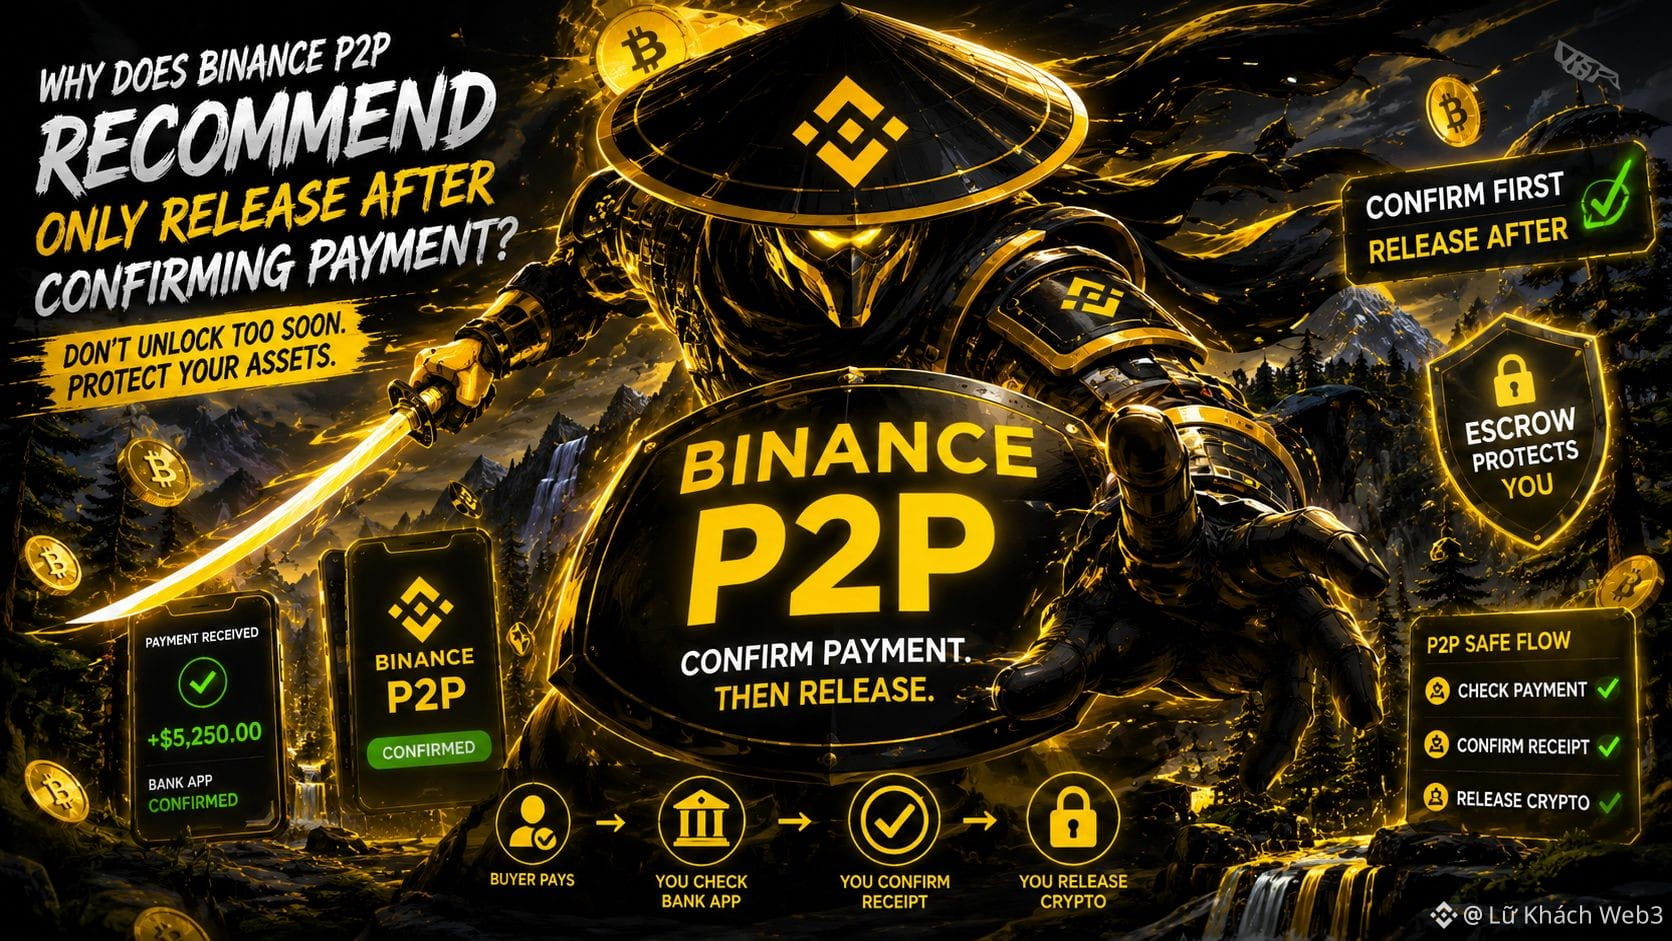
1
174
Etwas hat mich beim Lesen der Architektur des Dusk Network zum Stillstand gebracht. Zuerst sah ich es noch wie eine vertraute Layer-1 an: mit Consensus, Smart Contracts, einem Token und einem Ökosystem, das darauf aufbaut.
Doch als ich genauer hinsah, zwang mich die Art, wie Dusk seine Bestandteile aufteilt, dazu, von vorn zu beginnen.
Die Dusk-Dokumentation beschreibt DuskDS als die Grundlage für Settlement und Data Availability. Sie ist verantwortlich für Consensus, Finality und die Transaction-Modelle der Dusk-L1; die Ausführung (Execution) wird jedoch in zwei Richtungen getrennt: DuskVM für Rust/WASM, das direkt auf der L1 läuft, und DuskEVM für eine EVM-Umgebung, die mit Ethereum kompatibel ist.
Ich begann tiefer zu graben, weil ich verstehen wollte, ob das nur eine Umstrukturierung einer Layer 1 ist oder ob es tatsächlich eine andere architektonische Entscheidung widerspiegelt.
Der Punkt, den ich recht klar erkennen konnte: Dusk bündelt nicht die gesamte Execution in eine einzige Umgebung. DuskDS übernimmt Consensus, Settlement und Data Availability, während DuskVM und DuskEVM unterschiedliche Execution-Modelle abdecken.
Moment—das reicht immer noch nicht, um zu sagen, dass diese Architektur besser ist, aber es verändert, wie ich Dusk sehe. Vielleicht ist die spannendere Frage nicht „Ist Dusk eine Layer 1?“ sondern: Was bringt die Trennung von Settlement von Execution wirklich, wenn diese Execution-Environments beginnen, nennenswert genutzt zu werden?
#dusk $DUSK @Dusk_Foundation $BTC
Etwas hat mich beim Lesen der Architektur des Dusk Network zum Stillstand gebracht. Zuerst sah ich es noch wie eine vertraute Layer-1 an: mit Consensus, Smart Contracts, einem Token und einem Ökosystem, das darauf aufbaut.
Doch als ich genauer hinsah, zwang mich die Art, wie Dusk seine Bestandteile aufteilt, dazu, von vorn zu beginnen.
Die Dusk-Dokumentation beschreibt DuskDS als die Grundlage für Settlement und Data Availability. Sie ist verantwortlich für Consensus, Finality und die Transaction-Modelle der Dusk-L1; die Ausführung (Execution) wird jedoch in zwei Richtungen getrennt: DuskVM für Rust/WASM, das direkt auf der L1 läuft, und DuskEVM für eine EVM-Umgebung, die mit Ethereum kompatibel ist.
Ich begann tiefer zu graben, weil ich verstehen wollte, ob das nur eine Umstrukturierung einer Layer 1 ist oder ob es tatsächlich eine andere architektonische Entscheidung widerspiegelt.
Der Punkt, den ich recht klar erkennen konnte: Dusk bündelt nicht die gesamte Execution in eine einzige Umgebung. DuskDS übernimmt Consensus, Settlement und Data Availability, während DuskVM und DuskEVM unterschiedliche Execution-Modelle abdecken.
Moment—das reicht immer noch nicht, um zu sagen, dass diese Architektur besser ist, aber es verändert, wie ich Dusk sehe. Vielleicht ist die spannendere Frage nicht „Ist Dusk eine Layer 1?“ sondern: Was bringt die Trennung von Settlement von Execution wirklich, wenn diese Execution-Environments beginnen, nennenswert genutzt zu werden?
#dusk $DUSK @Dusk $BTC
Doch als ich genauer hinsah, zwang mich die Art, wie Dusk seine Bestandteile aufteilt, dazu, von vorn zu beginnen.
Die Dusk-Dokumentation beschreibt DuskDS als die Grundlage für Settlement und Data Availability. Sie ist verantwortlich für Consensus, Finality und die Transaction-Modelle der Dusk-L1; die Ausführung (Execution) wird jedoch in zwei Richtungen getrennt: DuskVM für Rust/WASM, das direkt auf der L1 läuft, und DuskEVM für eine EVM-Umgebung, die mit Ethereum kompatibel ist.
Ich begann tiefer zu graben, weil ich verstehen wollte, ob das nur eine Umstrukturierung einer Layer 1 ist oder ob es tatsächlich eine andere architektonische Entscheidung widerspiegelt.
Der Punkt, den ich recht klar erkennen konnte: Dusk bündelt nicht die gesamte Execution in eine einzige Umgebung. DuskDS übernimmt Consensus, Settlement und Data Availability, während DuskVM und DuskEVM unterschiedliche Execution-Modelle abdecken.
Moment—das reicht immer noch nicht, um zu sagen, dass diese Architektur besser ist, aber es verändert, wie ich Dusk sehe. Vielleicht ist die spannendere Frage nicht „Ist Dusk eine Layer 1?“ sondern: Was bringt die Trennung von Settlement von Execution wirklich, wenn diese Execution-Environments beginnen, nennenswert genutzt zu werden?
#dusk $DUSK @Dusk $BTC
1
2
153
Einmal habe ich auf Binance P2P Krypto verkauft. Der Käufer meldete, er habe das Geld überwiesen, und schickte ein Screenshot, dass die Transaktion erfolgreich gewesen sei. Auf den ersten Blick schien also alles fast erledigt zu sein, aber als ich die Banking-App öffnete und nachsah, war das Geld noch nicht auf meinem Konto angekommen. Ich blieb an dieser Stelle stehen, anstatt „Release“ zu drücken, denn zu diesem Zeitpunkt wurde eine Frage ziemlich klar: Wenn der Käufer sagt „überwiesen“, was genau muss ich dann vor dem Release der Krypto eigentlich verifizieren?
Ich habe es an einer einfachen Gegenrichtung durchdacht. Der Käufer zahlt mit der zuvor vereinbarten Methode, danach prüft der Verkäufer den Betrag, den er erhalten hat. In den Binance-Dokumenten steht ausdrücklich: Erst nachdem der Verkäufer bestätigt hat, dass das Geld angekommen ist, setzt er die Krypto aus dem Escrow frei.
Ich wollte verstehen, warum dieser Bestätigungsschritt auf der Seite des Verkäufers liegt.
Als ich die Merchant Guidelines gelesen habe, sah ich außerdem, dass Binance verlangt, dass der Name auf dem Zahlungs-/Empfängerkonto mit dem Namen übereinstimmt, der auf der Plattform verifiziert wurde. Wenn die Informationen des Bankkontos des Geschäftspartners nicht mit dem verifizierten Namen übereinstimmen, darf Binance die Krypto nicht freigeben; der Verkäufer kann dann erstatten und die Transaktion melden.
An dieser Stelle wurde mir bewusst, dass ich P2P bisher etwas zu einfach betrachtet hatte. Der Escrow hält die Krypto während der Transaktion zwar zurück, aber die Bestätigung, dass die Zahlung tatsächlich eingegangen ist, ist dennoch ein eigener Schritt im Ablauf.
Moment—das bedeutet nicht, dass Binance alle Zahlungsrisiken verhindern kann. Die Unterlagen zeigen nur, dass die Verantwortlichkeit für die Prüfung des Geldbetrags und der Zahlungsinformationen weiterhin bestehen bleibt, bevor die Krypto freigegeben wird.
Vielleicht ist „Release“ nicht die Aktion, die das Eintreffen der Zahlung bestätigt, sondern der Schritt, der erst nach der Bestätigung erfolgt.
Also bitte: Prüft vor dem Release sorgfältig alle Details bei allen Beteiligten.
#binancep2pantoan @Binance_Vietnam $BTC
Einmal habe ich auf Binance P2P Krypto verkauft. Der Käufer meldete, er habe das Geld überwiesen, und schickte ein Screenshot, dass die Transaktion erfolgreich gewesen sei. Auf den ersten Blick schien also alles fast erledigt zu sein, aber als ich die Banking-App öffnete und nachsah, war das Geld noch nicht auf meinem Konto angekommen. Ich blieb an dieser Stelle stehen, anstatt „Release“ zu drücken, denn zu diesem Zeitpunkt wurde eine Frage ziemlich klar: Wenn der Käufer sagt „überwiesen“, was genau muss ich dann vor dem Release der Krypto eigentlich verifizieren?
Ich habe es an einer einfachen Gegenrichtung durchdacht. Der Käufer zahlt mit der zuvor vereinbarten Methode, danach prüft der Verkäufer den Betrag, den er erhalten hat. In den Binance-Dokumenten steht ausdrücklich: Erst nachdem der Verkäufer bestätigt hat, dass das Geld angekommen ist, setzt er die Krypto aus dem Escrow frei.
Ich wollte verstehen, warum dieser Bestätigungsschritt auf der Seite des Verkäufers liegt.
Als ich die Merchant Guidelines gelesen habe, sah ich außerdem, dass Binance verlangt, dass der Name auf dem Zahlungs-/Empfängerkonto mit dem Namen übereinstimmt, der auf der Plattform verifiziert wurde. Wenn die Informationen des Bankkontos des Geschäftspartners nicht mit dem verifizierten Namen übereinstimmen, darf Binance die Krypto nicht freigeben; der Verkäufer kann dann erstatten und die Transaktion melden.
An dieser Stelle wurde mir bewusst, dass ich P2P bisher etwas zu einfach betrachtet hatte. Der Escrow hält die Krypto während der Transaktion zwar zurück, aber die Bestätigung, dass die Zahlung tatsächlich eingegangen ist, ist dennoch ein eigener Schritt im Ablauf.
Moment—das bedeutet nicht, dass Binance alle Zahlungsrisiken verhindern kann. Die Unterlagen zeigen nur, dass die Verantwortlichkeit für die Prüfung des Geldbetrags und der Zahlungsinformationen weiterhin bestehen bleibt, bevor die Krypto freigegeben wird.
Vielleicht ist „Release“ nicht die Aktion, die das Eintreffen der Zahlung bestätigt, sondern der Schritt, der erst nach der Bestätigung erfolgt.
Also bitte: Prüft vor dem Release sorgfältig alle Details bei allen Beteiligten.
#binancep2pantoan @Binance Vietnam $BTC
Ich habe es an einer einfachen Gegenrichtung durchdacht. Der Käufer zahlt mit der zuvor vereinbarten Methode, danach prüft der Verkäufer den Betrag, den er erhalten hat. In den Binance-Dokumenten steht ausdrücklich: Erst nachdem der Verkäufer bestätigt hat, dass das Geld angekommen ist, setzt er die Krypto aus dem Escrow frei.
Ich wollte verstehen, warum dieser Bestätigungsschritt auf der Seite des Verkäufers liegt.
Als ich die Merchant Guidelines gelesen habe, sah ich außerdem, dass Binance verlangt, dass der Name auf dem Zahlungs-/Empfängerkonto mit dem Namen übereinstimmt, der auf der Plattform verifiziert wurde. Wenn die Informationen des Bankkontos des Geschäftspartners nicht mit dem verifizierten Namen übereinstimmen, darf Binance die Krypto nicht freigeben; der Verkäufer kann dann erstatten und die Transaktion melden.
An dieser Stelle wurde mir bewusst, dass ich P2P bisher etwas zu einfach betrachtet hatte. Der Escrow hält die Krypto während der Transaktion zwar zurück, aber die Bestätigung, dass die Zahlung tatsächlich eingegangen ist, ist dennoch ein eigener Schritt im Ablauf.
Moment—das bedeutet nicht, dass Binance alle Zahlungsrisiken verhindern kann. Die Unterlagen zeigen nur, dass die Verantwortlichkeit für die Prüfung des Geldbetrags und der Zahlungsinformationen weiterhin bestehen bleibt, bevor die Krypto freigegeben wird.
Vielleicht ist „Release“ nicht die Aktion, die das Eintreffen der Zahlung bestätigt, sondern der Schritt, der erst nach der Bestätigung erfolgt.
Also bitte: Prüft vor dem Release sorgfältig alle Details bei allen Beteiligten.
#binancep2pantoan @Binance Vietnam $BTC
1
3
349
Etwas, das mich beim Lesen über das Dusk Network innehalten ließ: DuskDS und DuskEVM werden als zwei unterschiedliche Teile beschrieben, stehen aber nicht wirklich unabhängig nebeneinander.
Ich beginne bei der Architektur. In der Dusk-Dokumentation wird DuskDS als die Schicht für Settlement und Data Availability bezeichnet, die Consensus, Finality und die nativen Transaction-Modelle von Dusk übernimmt. DuskEVM ist die EVM-kompatible Execution-Umgebung, in der Smart Contracts in Solidity mit vertrautem Tooling laufen können. Noch wichtiger: DuskEVM nutzt DuskDS für Settlement und Data Availability.
Ich möchte prüfen, ob das nur eine Art architektonische Benennung ist oder ob es tatsächlich eine Aufteilung der Verantwortlichkeiten gibt.
Wenn ich tiefer gehe, sehe ich, dass DuskDS Consensus, Finality und Data Availability sowie die Transaction-Modelle wie Moonlight und Phoenix behandelt. DuskEVM fokussiert sich auf die Execution und ermöglicht den Einsatz von Hardhat, Foundry sowie der EVM-Ökosysteme. Die eine Seite stellt die Grundlage für Settlement bereit, die andere übernimmt die Execution.
Moment—das reicht immer noch nicht, um zu sagen, dass sich zwei „ergänzende“ Schichten im Sinne von Performance oder Sicherheit wirklich gegenseitig verstärken. Aus den Dokumenten, die ich überprüft habe, ergibt sich die klarste Beziehung: Execution ist von Settlement getrennt.
Spannend ist, dass Dusk Modularität nutzt, um Settlement getrennt zu halten, aber dennoch Entwicklern mit EVM offensteht.
Wenn also die Akzeptanz von Anwendungen steigt: Schafft diese Trennung zwischen Execution und Settlement tatsächlich einen Vorteil—oder ist es am Ende nur eine Frage der architektonischen Organisation?
#dusk $DUSK @Dusk_Foundation $BTC
Etwas, das mich beim Lesen über das Dusk Network innehalten ließ: DuskDS und DuskEVM werden als zwei unterschiedliche Teile beschrieben, stehen aber nicht wirklich unabhängig nebeneinander.
Ich beginne bei der Architektur. In der Dusk-Dokumentation wird DuskDS als die Schicht für Settlement und Data Availability bezeichnet, die Consensus, Finality und die nativen Transaction-Modelle von Dusk übernimmt. DuskEVM ist die EVM-kompatible Execution-Umgebung, in der Smart Contracts in Solidity mit vertrautem Tooling laufen können. Noch wichtiger: DuskEVM nutzt DuskDS für Settlement und Data Availability.
Ich möchte prüfen, ob das nur eine Art architektonische Benennung ist oder ob es tatsächlich eine Aufteilung der Verantwortlichkeiten gibt.
Wenn ich tiefer gehe, sehe ich, dass DuskDS Consensus, Finality und Data Availability sowie die Transaction-Modelle wie Moonlight und Phoenix behandelt. DuskEVM fokussiert sich auf die Execution und ermöglicht den Einsatz von Hardhat, Foundry sowie der EVM-Ökosysteme. Die eine Seite stellt die Grundlage für Settlement bereit, die andere übernimmt die Execution.
Moment—das reicht immer noch nicht, um zu sagen, dass sich zwei „ergänzende“ Schichten im Sinne von Performance oder Sicherheit wirklich gegenseitig verstärken. Aus den Dokumenten, die ich überprüft habe, ergibt sich die klarste Beziehung: Execution ist von Settlement getrennt.
Spannend ist, dass Dusk Modularität nutzt, um Settlement getrennt zu halten, aber dennoch Entwicklern mit EVM offensteht.
Wenn also die Akzeptanz von Anwendungen steigt: Schafft diese Trennung zwischen Execution und Settlement tatsächlich einen Vorteil—oder ist es am Ende nur eine Frage der architektonischen Organisation?
#dusk $DUSK @Dusk $BTC
Ich beginne bei der Architektur. In der Dusk-Dokumentation wird DuskDS als die Schicht für Settlement und Data Availability bezeichnet, die Consensus, Finality und die nativen Transaction-Modelle von Dusk übernimmt. DuskEVM ist die EVM-kompatible Execution-Umgebung, in der Smart Contracts in Solidity mit vertrautem Tooling laufen können. Noch wichtiger: DuskEVM nutzt DuskDS für Settlement und Data Availability.
Ich möchte prüfen, ob das nur eine Art architektonische Benennung ist oder ob es tatsächlich eine Aufteilung der Verantwortlichkeiten gibt.
Wenn ich tiefer gehe, sehe ich, dass DuskDS Consensus, Finality und Data Availability sowie die Transaction-Modelle wie Moonlight und Phoenix behandelt. DuskEVM fokussiert sich auf die Execution und ermöglicht den Einsatz von Hardhat, Foundry sowie der EVM-Ökosysteme. Die eine Seite stellt die Grundlage für Settlement bereit, die andere übernimmt die Execution.
Moment—das reicht immer noch nicht, um zu sagen, dass sich zwei „ergänzende“ Schichten im Sinne von Performance oder Sicherheit wirklich gegenseitig verstärken. Aus den Dokumenten, die ich überprüft habe, ergibt sich die klarste Beziehung: Execution ist von Settlement getrennt.
Spannend ist, dass Dusk Modularität nutzt, um Settlement getrennt zu halten, aber dennoch Entwicklern mit EVM offensteht.
Wenn also die Akzeptanz von Anwendungen steigt: Schafft diese Trennung zwischen Execution und Settlement tatsächlich einen Vorteil—oder ist es am Ende nur eine Frage der architektonischen Organisation?
#dusk $DUSK @Dusk $BTC
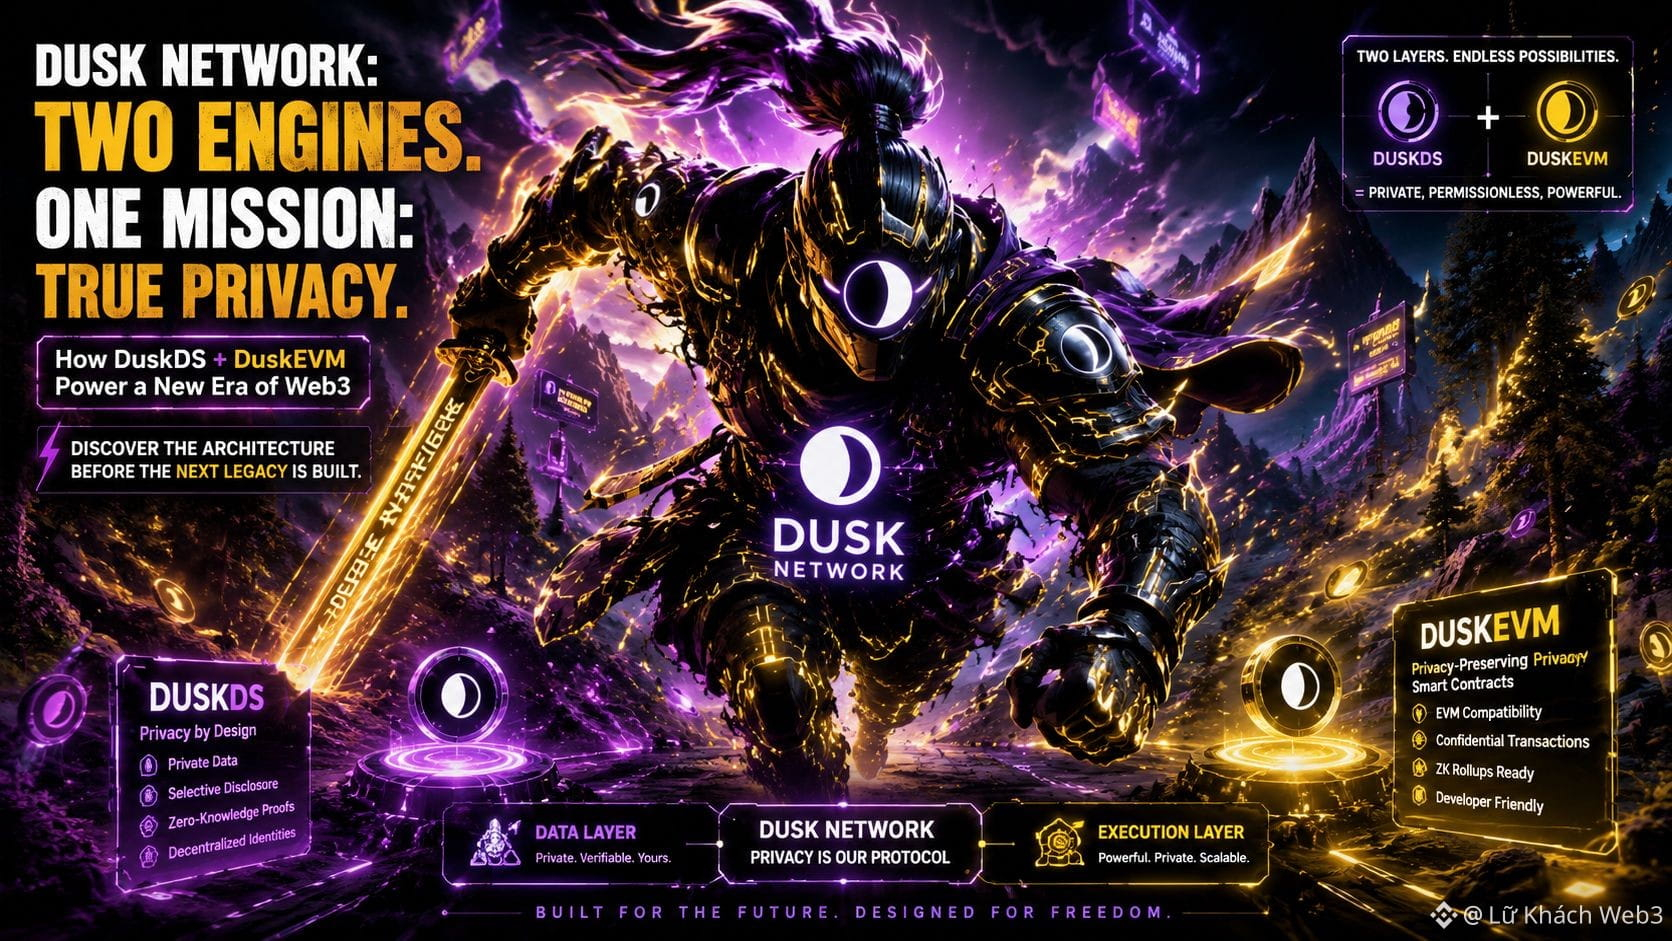
7
4
91
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
HotCPIDecemberHikePriced
315,498 Aufrufe
3,188 Kommentare
CPI-Marktüberblick | US-Verbraucherpreise steigen im Oktober um 0,4 % und liegen damit über der Prognose von 0,3 %
Binance News
·34 Likes
·48.6k Aufrufe
ZcashFallsBelow$1000ForFirstTimeSinceSeptember
7,886 Aufrufe
54 Kommentare
StrategyFaces$2.8BSelloffRiskFromMSCIRemoval
19,447 Aufrufe
136 Kommentare