

卡卡罗特_BNB
1k Beiträge
卡卡罗特_BNB
Melden
Nutzer blockieren
BP-B91A2D77CE9D 喜欢看动漫:龙珠迷 |凡人迷 来币圈只为出人头地,世界没有后悔药💊,希望大家用好每一天,过好每一天 推:@Hope_199703

BNB Halter
Hochfrequenz-Trader
1.1 Jahre
306 Following
1.1K+ Follower
909 Like gegeben
Beiträge
Alle
Zitierungen
Videos
·
--
Übersetzung ansehen
bPay 活动来了,5个任务最高 $30,准备冲一下
最近看到一个 bPay 的活动,规则还是比较简单的。
这次一共 5 个任务,完成广场必做,再从 TikTok、抖音、X、Instagram 里面选择完成至少3项,就可以领取 $20。
如果5项全部完成,还可以再获得 $10,也就是最高 $30。
活动要求比较明确:
✅ 币安广场:必做
✅ TikTok / 抖音 / X / Instagram:4选3
✅ 5项全部完成:额外 $10
✅ 同一账号和钱包最高 $30
需要注意的是,每个平台的内容都需要自己发布,并且提交公开原帖链接,短链接不支持。
CA: 0xb13003bf44de426dd2a3aae3df9c3400de0a7777
Code: BP-B91A2D77CE9D
22
·
--
Übersetzung ansehen
刚看到这个$CASH,市值还挺低的。
广场创作过审就发BNCB,社区自己搞的,跟币安没关系。
合约:0x324f74a4fd5d25186c74fae255a5750b6a807777
Pancake能买,税3%,资金池锁了。
这种早期的感觉有点意思,自己研究下吧,别盲目冲。
SR-483957A989CE4EB5D773D0BA
刚看到这个$CASH,市值还挺低的。
广场创作过审就发BNCB,社区自己搞的,跟币安没关系。
合约:0x324f74a4fd5d25186c74fae255a5750b6a807777
Pancake能买,税3%,资金池锁了。
这种早期的感觉有点意思,自己研究下吧,别盲目冲。
SR-483957A989CE4EB5D773D0BA
广场创作过审就发BNCB,社区自己搞的,跟币安没关系。
合约:0x324f74a4fd5d25186c74fae255a5750b6a807777
Pancake能买,税3%,资金池锁了。
这种早期的感觉有点意思,自己研究下吧,别盲目冲。
SR-483957A989CE4EB5D773D0BA
109
·
--
Tag 4: Herausforderung meistern! Diesmal haben wir besonders die grundlegenden Konzepte des traditionellen Finanzwesens (TradFi) gelernt und außerdem besser verstanden, wie sich der traditionelle Markt und der Krypto-Markt in Bezug auf Vermögenswerte, Handelsmechanismen und Risikomanagement ähneln und voneinander unterscheiden. Weiterhin Punkte sammeln und auf das Ziel des Binance-Sommercamps zusteuern!🔥
#BinanceSommercamp
#BinanceSommercamp
1
189
·
--
Übersetzung ansehen
#币安夏令营 🏕️ 币安夏令营 Day 1 打卡完成!今天学习了账户防护,安全永远是参与加密世界的第一道防线。继续闯关,向 Day 4、Day 10 进发!
#币安夏令营 🏕️ 币安夏令营 Day 1 打卡完成!今天学习了账户防护,安全永远是参与加密世界的第一道防线。继续闯关,向 Day 4、Day 10 进发!
92
·
--
Glückwunsch an die Brüder, die heute neue Coins gegessen haben — das ist gerade mal wieder ein fetter Gewinn der letzten Zeit. Bereut hab ich’s, gestern den Müll gegessen zu haben 🗑️
Noch etwas Wichtiges: Gestern hab ich lokal den Status-Persistenz-Performance-Test für die Piecrust-VM mit @Dusk_Foundation gemacht. Als ich mit `perf` die Schreibvorgänge des Contracts verfolgt habe, ist mir aufgefallen, dass sie nur extrem selten die für traditionelle Blockchains typischen Platten-IO-Write-Amplification erzeugt (Write Amplification). Erst als ich in dem `piecrust`-Engine-Repository bei `store/session.rs` weiter nach unten gestöbert hab, wurde mir klar, welche harte Re-Architektur Dusk in der WASM-Speicherschicht gemacht hat.
Traditionelle Blockchain-Virtual-Machines (z. B. EVMs MPT-Baum) brauchen bei Status-Updates: Bei jedem Schreiben muss erst ein Speicherobjekt serialisiert werden, danach werden Keccak-Hashes rekursiv über die Baumstruktur neu berechnet. Dieser ganze Haufen aus vielen zufälligen Plattenlese- und Schreibzugriffen belegt bei großskaligen Finanz-Settlement- oder hochfrequenten ZK-Berechnungen oft über 60% der Engpasszeit eines Nodes.
Piecrust hat diese traditionelle Vorgehensweise („KV-Datenbank + externer Statusbaum“) komplett aufgegeben und stattdessen im unteren Bereich der WASM-Engine ein System entworfen, das Zero-Copy (Nullkopie) und Copy-on-Write unterstützt: eine Poseidon Sparse Merkle Tree (Sparse Merkle Tree).
In seiner `contract_session`-Dispatch-Logik:
1. Es mappt den linearen Speicher (Linear Memory) von WASM direkt segmentweise nach physischen Pages (Seiten)
2. Bei Änderungen am Contract-Status werden nur die tatsächlich geänderten Speicherpages ein Copy-on-Write auslösen und gleichzeitig in Echtzeit inkrementelle Statusdifferenzen (State Diff) erzeugen
3. Die ZK-Beweis-Schaltkreise adressieren beim Extrahieren des Status direkt über Pointer im Speicher — dadurch entfallen komplett die Kosten für Deserialisierung und Memory Copy.
Das Ergebnis: Der Node kann nicht nur im Millisekundenbereich globale Status-Snapshots erstellen und beliebige historische Rollbacks durchführen, sondern der generierte State-Root-Hash ist auch direkt nativer kompatibel mit ZK-SNARKs-Schaltkreisen — dadurch sinkt der CPU-Aufwand für die Beweisgenerierung erheblich.
Viele andere Chains glauben noch immer, dass die Performance nur davon abhängt, ob die VM-Instruktionen schnell genug laufen — doch in Wahrheit bleiben sie im schlimmsten Fall im tiefsten Storage-IO-Schlamm hängen. Wenn man die gemeinsam genutzte Speicherarchitektur von Piecrust für Storage und ZK versteht, erkennt man: Dusk geht wirklich von der Speichermanagement-Ebene des Betriebssystems aus und räumt damit die Performance-Totwinkel für hochfrequentes RWA-Settlement aus.
Und jedes Mal, wenn ein Contract-Status persistent aktualisiert und der Poseidon-Baum validiert wird, werden darunter kontinuierlich Ressourcen verbraucht.
#dusk $DUSK $BMT
Glückwunsch an die Brüder, die heute neue Coins gegessen haben — das ist gerade mal wieder ein fetter Gewinn der letzten Zeit. Bereut hab ich’s, gestern den Müll gegessen zu haben 🗑️
Noch etwas Wichtiges: Gestern hab ich lokal den Status-Persistenz-Performance-Test für die Piecrust-VM mit @Dusk gemacht. Als ich mit `perf` die Schreibvorgänge des Contracts verfolgt habe, ist mir aufgefallen, dass sie nur extrem selten die für traditionelle Blockchains typischen Platten-IO-Write-Amplification erzeugt (Write Amplification). Erst als ich in dem `piecrust`-Engine-Repository bei `store/session.rs` weiter nach unten gestöbert hab, wurde mir klar, welche harte Re-Architektur Dusk in der WASM-Speicherschicht gemacht hat.
Traditionelle Blockchain-Virtual-Machines (z. B. EVMs MPT-Baum) brauchen bei Status-Updates: Bei jedem Schreiben muss erst ein Speicherobjekt serialisiert werden, danach werden Keccak-Hashes rekursiv über die Baumstruktur neu berechnet. Dieser ganze Haufen aus vielen zufälligen Plattenlese- und Schreibzugriffen belegt bei großskaligen Finanz-Settlement- oder hochfrequenten ZK-Berechnungen oft über 60% der Engpasszeit eines Nodes.
Piecrust hat diese traditionelle Vorgehensweise („KV-Datenbank + externer Statusbaum“) komplett aufgegeben und stattdessen im unteren Bereich der WASM-Engine ein System entworfen, das Zero-Copy (Nullkopie) und Copy-on-Write unterstützt: eine Poseidon Sparse Merkle Tree (Sparse Merkle Tree).
In seiner `contract_session`-Dispatch-Logik:
1. Es mappt den linearen Speicher (Linear Memory) von WASM direkt segmentweise nach physischen Pages (Seiten)
2. Bei Änderungen am Contract-Status werden nur die tatsächlich geänderten Speicherpages ein Copy-on-Write auslösen und gleichzeitig in Echtzeit inkrementelle Statusdifferenzen (State Diff) erzeugen
3. Die ZK-Beweis-Schaltkreise adressieren beim Extrahieren des Status direkt über Pointer im Speicher — dadurch entfallen komplett die Kosten für Deserialisierung und Memory Copy.
Das Ergebnis: Der Node kann nicht nur im Millisekundenbereich globale Status-Snapshots erstellen und beliebige historische Rollbacks durchführen, sondern der generierte State-Root-Hash ist auch direkt nativer kompatibel mit ZK-SNARKs-Schaltkreisen — dadurch sinkt der CPU-Aufwand für die Beweisgenerierung erheblich.
Viele andere Chains glauben noch immer, dass die Performance nur davon abhängt, ob die VM-Instruktionen schnell genug laufen — doch in Wahrheit bleiben sie im schlimmsten Fall im tiefsten Storage-IO-Schlamm hängen. Wenn man die gemeinsam genutzte Speicherarchitektur von Piecrust für Storage und ZK versteht, erkennt man: Dusk geht wirklich von der Speichermanagement-Ebene des Betriebssystems aus und räumt damit die Performance-Totwinkel für hochfrequentes RWA-Settlement aus.
Und jedes Mal, wenn ein Contract-Status persistent aktualisiert und der Poseidon-Baum validiert wird, werden darunter kontinuierlich Ressourcen verbraucht.
#dusk $DUSK $BMT
151
·
--
Nehmen Sie an C2C einjährigem Jubiläum teil und gewinnen Sie tolle Preise
Nehmen Sie an C2C einjährigem Jubiläum teil und gewinnen Sie tolle Preise

币安Binance华语
·
--
🎉 C2C-Auswahlbereich 1. Jahrestag|Jetzt mitmachen und den Gesamtpreis-Pool von 50.000 USDT aufteilen, höchstens iPhone 17 Pro Max 1TB gewinnen📱🔥
Die Community legt noch oben drauf👇
🎟️ Täglich teilen & einchecken, kostenlos 1 zusätzliche Ziehchance erhalten
🥮 Zusätzlich 10 Sonder-Exemplare der Mid-Autumn-Festival-Limitierten Geschenkboxen verlosen
So nimmst du teil:
1️⃣ Nimm an der C2C-Auswahlbereich-1-Jahrestag-Aktion teil
2️⃣ Teile in mindestens einem Kanal (TG / DC / Community Binance Plaza / externe Community) einen Screenshot deiner Teilnahme an der Aktion
3️⃣ Fülle das Formular aus und lade den Screenshot der geteilten Teilnahme hoch
Nach erfolgreicher Prüfung werden dir die zusätzlichen Ziehchancen innerhalb von 24 Stunden an deine UID ausgehändigt. Gehe dann auf die Aktionsseite, um sie zu nutzen.
💡 Ziehchancen können angesammelt werden. Wenn du sie am selben Tag nicht nutzt, verschwinden sie auch nicht durch das tägliche Neuladen.
📅 Aktionsende: 31. August
👉 点击查看活动页面
👉 Formular ausfüllen:https://forms.gle/MRRPJB4WceLGHdxt7
87
·
--
Heute sind die neuen Coins schlechter als die alten. Wenn nicht bald ein großer Bonus kommt, verhungere ich wirklich – lassen wir das. Ich freue mich auf die nächste Charge neuer Coins morgen.
Ich habe die ganze Nacht die @Dusk_Foundation konforme Architektur gewälzt und je mehr ich schaue, desto klarer wird mir, dass sie an einer ziemlich unangenehmen Stelle steht.
In den letzten Jahren hat man sich zu „auditierbarer Compliance-Privacy“ gemacht: Schlüssel einsehbar, Moonlight-Konten, Validator-KYC – in den offiziellen Dokumenten steht alles ganz eindeutig. Dieses Modell wurde genau dafür gebaut, „die Compliance-Anforderungen zentralisierter Börsen zu erfüllen“. Logisch passt das: Du bist transparent und auditierbar, und Aufsichtsstelle kann sehen, was sie sehen will. Warum also sollte man dich aus dem Listing nehmen?
Aber im nächsten Jahr tritt der EU-AMLR im Juli in Kraft. Den Wortlaut von Artikel 79 habe ich dreimal durchgelesen und festgestellt: Es geht nicht wirklich darum, dass etwas „nicht konform“ ist, sondern um die Funktion „Anonymisierung“ selbst. Monero, Zcash und Dash werden namentlich genannt – jede Börse oder jeder Dienst, der „erhöhte Anonymität“ unterstützt, darf nicht auf regulierten Plattformen erscheinen.
Genau hier liegt das Problem. Dusk nutzt bei den Haupt-Transfers standardmäßig eine Verdeckung von Absender/Empfänger und Betrag. Auch im Hedger-Orderbuch wird das Ganze verschleiert. Es setzt darauf: „Ich habe eine Hintertür, also ist es compliant.“ Aber die Aufsicht sieht: „Standardmäßig blendest du.“ Sobald die Durchsetzungs-Knoten kommen, ist das Abziehen der Liquidität keine Frage des Ob, sondern des Wann.
Als ich dann die Börsenliste durchgegangen bin, bin ich auch kurz hängen geblieben: 72. Auf den ersten Blick viele. Aber wenn man sich die Verteilung des Handelsvolumens ansieht, zeigt sich: Die Tiefe ist stark auf Binance und noch eine andere etablierte Plattform konzentriert; der Rest sind ziemlich tote Kacheln. Jede größere Börse kann mit einer einzigen offiziellen Mitteilung eine Liquiditätslücke in ein dünnes Orderbuch drücken.
Noch misstrauischer macht mich, dass es im Jahr 2024 drei Fälle von Delistings bei BingX, Bitfinex und TopE gab. Nicht einmal, sondern dreimal.
Die Übergangsphase bis zum AMLR könnte sogar gefährlicher sein als die eigentliche Durchsetzung – die Börsen werden zuerst vorsorglich leerverkaufen. DUSK wird entweder mit einem „Monitoring“-Label versehen oder einfach mit aufgeräumt, weil die Liquidität zu dünn ist.
Ich sage nicht, dass Dusk zwingend ein Problem hat. Aber ob man es nach dem Mai weiter Liquidität an einer Börse geben sollte, darüber werde ich mir noch einmal mehr Gedanken machen.
Das Obige ist nur eine persönliche Forschungsnotiz und stellt keine Anlageberatung dar.
#Dusk $DUSK
Heute sind die neuen Coins schlechter als die alten. Wenn nicht bald ein großer Bonus kommt, verhungere ich wirklich – lassen wir das. Ich freue mich auf die nächste Charge neuer Coins morgen.
Ich habe die ganze Nacht die @Dusk konforme Architektur gewälzt und je mehr ich schaue, desto klarer wird mir, dass sie an einer ziemlich unangenehmen Stelle steht.
In den letzten Jahren hat man sich zu „auditierbarer Compliance-Privacy“ gemacht: Schlüssel einsehbar, Moonlight-Konten, Validator-KYC – in den offiziellen Dokumenten steht alles ganz eindeutig. Dieses Modell wurde genau dafür gebaut, „die Compliance-Anforderungen zentralisierter Börsen zu erfüllen“. Logisch passt das: Du bist transparent und auditierbar, und Aufsichtsstelle kann sehen, was sie sehen will. Warum also sollte man dich aus dem Listing nehmen?
Aber im nächsten Jahr tritt der EU-AMLR im Juli in Kraft. Den Wortlaut von Artikel 79 habe ich dreimal durchgelesen und festgestellt: Es geht nicht wirklich darum, dass etwas „nicht konform“ ist, sondern um die Funktion „Anonymisierung“ selbst. Monero, Zcash und Dash werden namentlich genannt – jede Börse oder jeder Dienst, der „erhöhte Anonymität“ unterstützt, darf nicht auf regulierten Plattformen erscheinen.
Genau hier liegt das Problem. Dusk nutzt bei den Haupt-Transfers standardmäßig eine Verdeckung von Absender/Empfänger und Betrag. Auch im Hedger-Orderbuch wird das Ganze verschleiert. Es setzt darauf: „Ich habe eine Hintertür, also ist es compliant.“ Aber die Aufsicht sieht: „Standardmäßig blendest du.“ Sobald die Durchsetzungs-Knoten kommen, ist das Abziehen der Liquidität keine Frage des Ob, sondern des Wann.
Als ich dann die Börsenliste durchgegangen bin, bin ich auch kurz hängen geblieben: 72. Auf den ersten Blick viele. Aber wenn man sich die Verteilung des Handelsvolumens ansieht, zeigt sich: Die Tiefe ist stark auf Binance und noch eine andere etablierte Plattform konzentriert; der Rest sind ziemlich tote Kacheln. Jede größere Börse kann mit einer einzigen offiziellen Mitteilung eine Liquiditätslücke in ein dünnes Orderbuch drücken.
Noch misstrauischer macht mich, dass es im Jahr 2024 drei Fälle von Delistings bei BingX, Bitfinex und TopE gab. Nicht einmal, sondern dreimal.
Die Übergangsphase bis zum AMLR könnte sogar gefährlicher sein als die eigentliche Durchsetzung – die Börsen werden zuerst vorsorglich leerverkaufen. DUSK wird entweder mit einem „Monitoring“-Label versehen oder einfach mit aufgeräumt, weil die Liquidität zu dünn ist.
Ich sage nicht, dass Dusk zwingend ein Problem hat. Aber ob man es nach dem Mai weiter Liquidität an einer Börse geben sollte, darüber werde ich mir noch einmal mehr Gedanken machen.
Das Obige ist nur eine persönliche Forschungsnotiz und stellt keine Anlageberatung dar.
#Dusk $DUSK
111
·
--
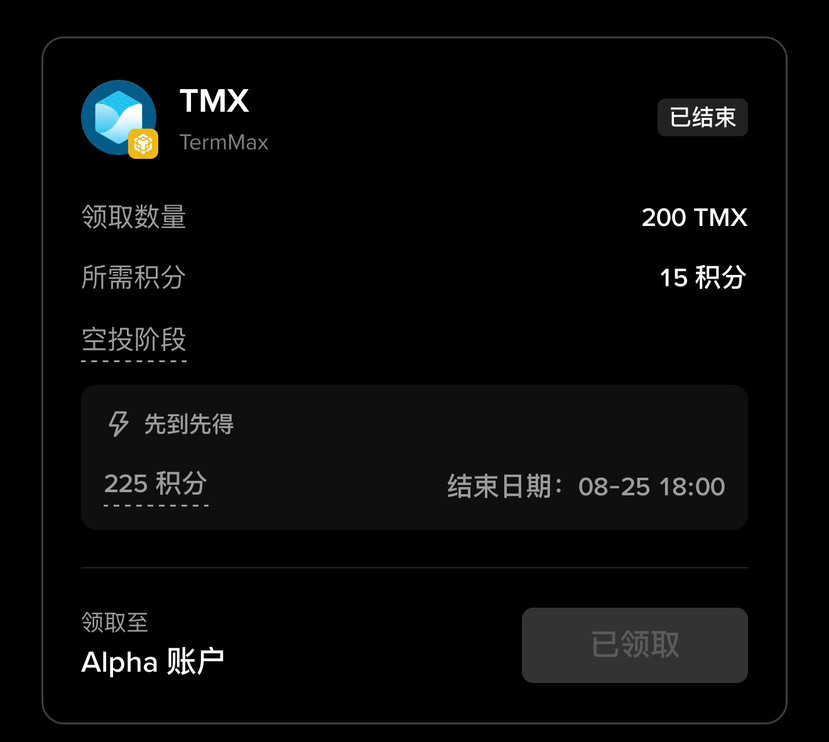
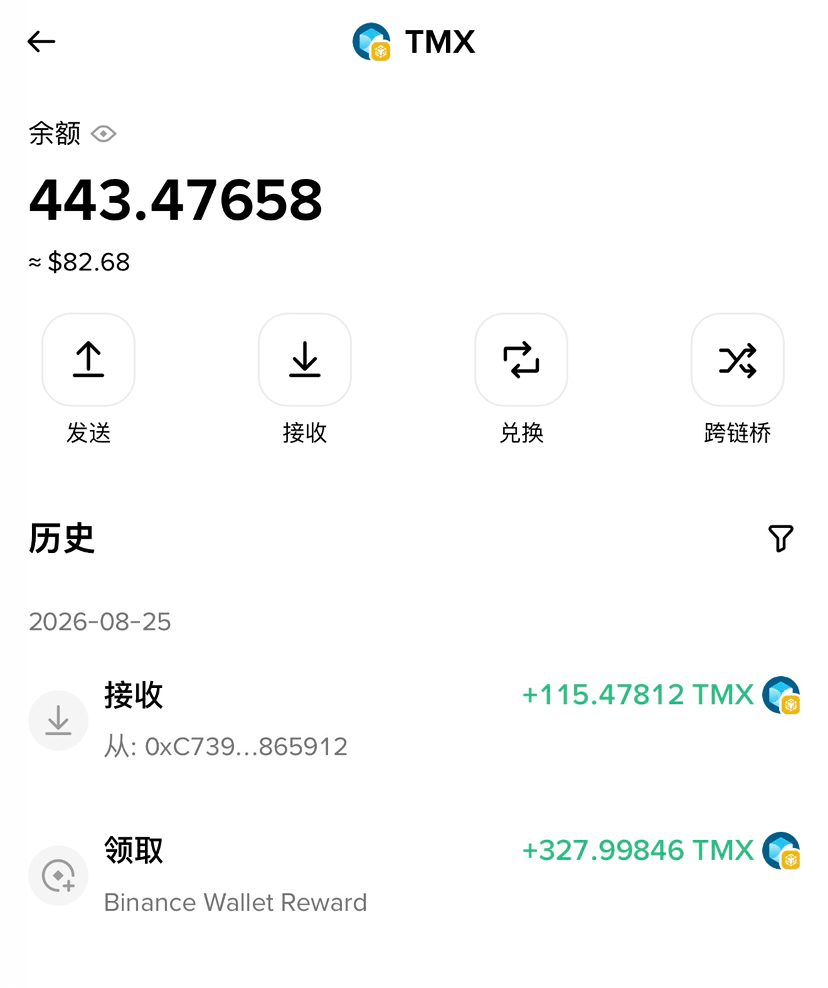
$TMX Ehrlich gesagt nicht so wie erwartet. Der Handel startete niedrig. Der Booster hat insgesamt 443 Stück ausgegeben, und ich habe 88U zu 0,2 verkauft. Die 200 Airdrops, die ich bekommen habe, waren auch zu 0,2 zum Verkauf eingestellt, aber verkauft wurde nichts. Erst mal abwarten.
$TMX Ehrlich gesagt nicht so wie erwartet. Der Handel startete niedrig. Der Booster hat insgesamt 443 Stück ausgegeben, und ich habe 88U zu 0,2 verkauft. Die 200 Airdrops, die ich bekommen habe, waren auch zu 0,2 zum Verkauf eingestellt, aber verkauft wurde nichts. Erst mal abwarten.
2
1
906
·
--
Brüder, morgen gibt es neues Münz-Airdrop. Denkt daran, einen Wecker zu stellen, nicht verpassen!
Ich habe letzte Woche auf dem Server mit `tcpdump` die Netzwerkpakete während des Betriebs des @Dusk_Foundation Nodes abgefangen und festgestellt, dass es dort kaum einen TCP-Handshake des in der Ethereum-Community üblichen `libp2p-gossipsub` gibt. Stattdessen sind die Datenkanäle voller hochfrequenter UDP-Pakete. Als ich der Rust-Abhängigkeitskette weiter folgte, landete ich im zugrunde liegenden Netzwerk-Stack von `rusk`: der Bibliothek `dusk-kadcast`. Dabei fiel mir auf, dass sie in der P2P-Transportebene direkt ein eigenes Kadcast-Broadcast-Protokoll umgeschrieben hat.
Viele öffentliche Ketten, die ZK-Privacy einsetzen, bleiben an einem leicht zu übersehenden physikalischen Totwinkel hängen – **Netzwerk-Übertragungsverzögerung**. Datenpakete mit Zero-Knowledge-Beweisen sind deutlich größer als normale Transaktionen. Wenn man also mit dem traditionellen Gossip-Protokoll „zufälliges Umherirren“ und damit Flut-Broadcast macht, entsteht zwischen den Knoten enorme Datenredundanz und sprengt in Sekundenschnelle die verfügbare Bandbreite. Und im SA-Konsenssystem von Dusk, das alle 2 Sekunden Blöcke erzeugt, führt schon eine kleine Verzögerung beim Proof-Broadcast dazu, dass ein Verifikations-Timeout ausgelöst wird.
Die Ingenieurslösung von Kadcast in `kadcast/src/peer.rs` ist extrem hart im Nehmen: Es versenkt die Kademlia-Topologie und **Einkoppeln eines Vorwärtsfehlerkorrekturcodes (Reed-Solomon FEC)** in eine tiefe, integrative Kombination.
Beim Broadcast von Blöcken überträgt der Knoten nicht die vollständige Datei, sondern schneidet den ZK-Beweis in Fragmente und codiert ihn zu redundanten Stücken, die nach Kademlia-Logik anhand der logischen Distanz gezielt zugestellt werden. Der empfangende Knoten muss nur eine bestimmte Anzahl von Fragmenten erhalten, um den ursprünglichen Beweis lokal in Millisekunden wiederherstellen zu können. So wird die Datenvergrößerungsrate (Amplification Factor) im P2P-Netz direkt um eine Größenordnung reduziert.
Die meisten Projekte glauben, dass die Performance nur davon abhängt, ob die virtuelle Maschine (VM) schnell genug läuft. Dabei übersehen sie, dass die echte Engstelle für den ZK-Durchsatz die P2P-Netzwerkebene ist. Wenn man Kadcast verstanden hat, wird klar: Dusk rekonstruiert nicht nur die Anwendungen, sondern baut sogar auf Infrastruktur-Ebene um – bis hin zu den kleinsten UDP-Headern –, um hochfrequente Finanz-Settlement-Abrechnungen tragen zu können.
Und auch die gesamte Routing-Planung und das Relaying-Netzwerk der Kadcast-Knoten liegt darunter – alles beruht darauf, Anreize aufrechtzuerhalten und Abrechnung#dusk $DUSK
Brüder, morgen gibt es neues Münz-Airdrop. Denkt daran, einen Wecker zu stellen, nicht verpassen!
Ich habe letzte Woche auf dem Server mit `tcpdump` die Netzwerkpakete während des Betriebs des @Dusk Nodes abgefangen und festgestellt, dass es dort kaum einen TCP-Handshake des in der Ethereum-Community üblichen `libp2p-gossipsub` gibt. Stattdessen sind die Datenkanäle voller hochfrequenter UDP-Pakete. Als ich der Rust-Abhängigkeitskette weiter folgte, landete ich im zugrunde liegenden Netzwerk-Stack von `rusk`: der Bibliothek `dusk-kadcast`. Dabei fiel mir auf, dass sie in der P2P-Transportebene direkt ein eigenes Kadcast-Broadcast-Protokoll umgeschrieben hat.
Viele öffentliche Ketten, die ZK-Privacy einsetzen, bleiben an einem leicht zu übersehenden physikalischen Totwinkel hängen – **Netzwerk-Übertragungsverzögerung**. Datenpakete mit Zero-Knowledge-Beweisen sind deutlich größer als normale Transaktionen. Wenn man also mit dem traditionellen Gossip-Protokoll „zufälliges Umherirren“ und damit Flut-Broadcast macht, entsteht zwischen den Knoten enorme Datenredundanz und sprengt in Sekundenschnelle die verfügbare Bandbreite. Und im SA-Konsenssystem von Dusk, das alle 2 Sekunden Blöcke erzeugt, führt schon eine kleine Verzögerung beim Proof-Broadcast dazu, dass ein Verifikations-Timeout ausgelöst wird.
Die Ingenieurslösung von Kadcast in `kadcast/src/peer.rs` ist extrem hart im Nehmen: Es versenkt die Kademlia-Topologie und **Einkoppeln eines Vorwärtsfehlerkorrekturcodes (Reed-Solomon FEC)** in eine tiefe, integrative Kombination.
Beim Broadcast von Blöcken überträgt der Knoten nicht die vollständige Datei, sondern schneidet den ZK-Beweis in Fragmente und codiert ihn zu redundanten Stücken, die nach Kademlia-Logik anhand der logischen Distanz gezielt zugestellt werden. Der empfangende Knoten muss nur eine bestimmte Anzahl von Fragmenten erhalten, um den ursprünglichen Beweis lokal in Millisekunden wiederherstellen zu können. So wird die Datenvergrößerungsrate (Amplification Factor) im P2P-Netz direkt um eine Größenordnung reduziert.
Die meisten Projekte glauben, dass die Performance nur davon abhängt, ob die virtuelle Maschine (VM) schnell genug läuft. Dabei übersehen sie, dass die echte Engstelle für den ZK-Durchsatz die P2P-Netzwerkebene ist. Wenn man Kadcast verstanden hat, wird klar: Dusk rekonstruiert nicht nur die Anwendungen, sondern baut sogar auf Infrastruktur-Ebene um – bis hin zu den kleinsten UDP-Headern –, um hochfrequente Finanz-Settlement-Abrechnungen tragen zu können.
Und auch die gesamte Routing-Planung und das Relaying-Netzwerk der Kadcast-Knoten liegt darunter – alles beruht darauf, Anreize aufrechtzuerhalten und Abrechnung#dusk $DUSK
166
·
--
Heute ist Wochenende, es regnet stark, also bin ich nicht rausgegangen. Am Nachmittag war mir langweilig und ich habe einfach mit „dusk-contracts“ Unit-Tests laufen lassen, um zu simulieren, wie Tokenisierte Wertpapiere proportional Dividenden ausschütten. Gewohnheitsmäßig passe ich immer balanceOf an und durchlaufe die Bestände – aber rust-analyzer spuckt direkt einen Fehler aus: Im XSC-Vertrag gibt es gar kein offen ausgeschriebenes Feld für den Kontostand; die Bestände sind komplett mit Pedersen-Commitment maskiert und verschlüsselt.
Nachdem ich in xsc-core dividend_payout nachgeschlagen habe, habe ich erst verstanden, was dort passiert.
Bei regulären RWA-Dividenden gibt es entweder den öffentlichen Ansatz, balanceOf zu durchlaufen, oder man lässt den Nutzer seine Bestände selbst melden. Für Institutionen ist das praktisch gleichbedeutend damit, dass man Geschäftsgeheimnisse direkt on-chain veröffentlicht.
Die Lösung für @Dusk_Foundation lautet: Der Emittent veröffentlicht nur eine verschlüsselte „Dividenden-Quote pro Aktie“. Wenn der Inhaber die Dividende abholt, läuft in der lokalen Piecrust-VM ein Zählerstands-Verhältnis-Zero-Knowledge-Beweis. Damit weist er on-chain zwei Dinge nach: 1. Meine verschlüsselte Note existiert im Shareholder-Akkumulator; 2. Der Auszahlungsbetrag entspricht exakt der Stückzahl im Bestand × Dividendenquote, mathematisch präzise.
On-chain wird nur ein ZK-Beweis mit ein paar hundert Bytes verifiziert, und die Dividende wird direkt in das Phoenix-Privatkonto eingezahlt. Niemand weiß, wer wie viel abgerufen hat.
Noch härter ist die regelkonforme Rückforderung: Europas MiCA verlangt, dass Vermögenswerte eingefroren und zurückgeholt werden können. Dusk hat keine zentralisierte Hintertür eingebaut, sondern koppelt die Perspektive der Compliance-Prüfung an Multi-Threshold-Zircuits: Nur wenn Gericht + Aufsichtsknoten gemeinsam per Signatur den Auslöser aktivieren, kann ein kryptografischer Beweis die verpflichtende Übertragung einer nicht-konformen Note erwirken.
Die meisten RWA-Projekte bleiben bei „Tokenisierung“ stehen; sobald es um Dividenden, Abstimmungen oder regelkonforme Rückforderung geht, geht es nicht mehr weiter. Dieses XSC-Design baut die unterste Ebene klassischer Wertpapierregeln für Ausschüttungen und Governance – per ZK – als Protokoll-Neubau nach.
Erlebt ihr in euren RWA-Projekten auch mal den Fall: „Vermögenswerte sind on-chain, aber man weiß nicht, wie man mit Dividenden umgeht“? Schreibt es in die Kommentare – lasst uns darüber reden #dusk $DUSK
Heute ist Wochenende, es regnet stark, also bin ich nicht rausgegangen. Am Nachmittag war mir langweilig und ich habe einfach mit „dusk-contracts“ Unit-Tests laufen lassen, um zu simulieren, wie Tokenisierte Wertpapiere proportional Dividenden ausschütten. Gewohnheitsmäßig passe ich immer balanceOf an und durchlaufe die Bestände – aber rust-analyzer spuckt direkt einen Fehler aus: Im XSC-Vertrag gibt es gar kein offen ausgeschriebenes Feld für den Kontostand; die Bestände sind komplett mit Pedersen-Commitment maskiert und verschlüsselt.
Nachdem ich in xsc-core dividend_payout nachgeschlagen habe, habe ich erst verstanden, was dort passiert.
Bei regulären RWA-Dividenden gibt es entweder den öffentlichen Ansatz, balanceOf zu durchlaufen, oder man lässt den Nutzer seine Bestände selbst melden. Für Institutionen ist das praktisch gleichbedeutend damit, dass man Geschäftsgeheimnisse direkt on-chain veröffentlicht.
Die Lösung für @Dusk lautet: Der Emittent veröffentlicht nur eine verschlüsselte „Dividenden-Quote pro Aktie“. Wenn der Inhaber die Dividende abholt, läuft in der lokalen Piecrust-VM ein Zählerstands-Verhältnis-Zero-Knowledge-Beweis. Damit weist er on-chain zwei Dinge nach: 1. Meine verschlüsselte Note existiert im Shareholder-Akkumulator; 2. Der Auszahlungsbetrag entspricht exakt der Stückzahl im Bestand × Dividendenquote, mathematisch präzise.
On-chain wird nur ein ZK-Beweis mit ein paar hundert Bytes verifiziert, und die Dividende wird direkt in das Phoenix-Privatkonto eingezahlt. Niemand weiß, wer wie viel abgerufen hat.
Noch härter ist die regelkonforme Rückforderung: Europas MiCA verlangt, dass Vermögenswerte eingefroren und zurückgeholt werden können. Dusk hat keine zentralisierte Hintertür eingebaut, sondern koppelt die Perspektive der Compliance-Prüfung an Multi-Threshold-Zircuits: Nur wenn Gericht + Aufsichtsknoten gemeinsam per Signatur den Auslöser aktivieren, kann ein kryptografischer Beweis die verpflichtende Übertragung einer nicht-konformen Note erwirken.
Die meisten RWA-Projekte bleiben bei „Tokenisierung“ stehen; sobald es um Dividenden, Abstimmungen oder regelkonforme Rückforderung geht, geht es nicht mehr weiter. Dieses XSC-Design baut die unterste Ebene klassischer Wertpapierregeln für Ausschüttungen und Governance – per ZK – als Protokoll-Neubau nach.
Erlebt ihr in euren RWA-Projekten auch mal den Fall: „Vermögenswerte sind on-chain, aber man weiß nicht, wie man mit Dividenden umgeht“? Schreibt es in die Kommentare – lasst uns darüber reden #dusk $DUSK
142
·
--
Heute habe ich die @Dusk_Foundation -Knotenspezifikationsdokumente geordnet und bin auf eine Konfiguration gestoßen, die auf den ersten Blick ziemlich unplausibel wirkt: Als Layer-1-Blockchain mit Fokus auf RWA und institutionelle Finanzen kann ihr Light Node tatsächlich mit nur einigen Megabytes Speicher laufen, und um den gesamten On-Chain-Status zu verifizieren, braucht es nur wenige Millisekunden.
In traditionellen Blockchains ist „Light Node“ oft ein Kompromiss. Bei Ethereum oder Bitcoin ist der Light Node entweder stark darauf angewiesen, dass RPC-Knoten die Daten liefern, und besitzt selbst keine eigenständige kryptografische Verifikationsfähigkeit; oder er muss extrem große State-Tree-Header-Dateien herunterladen, wodurch bei Tests auf dem Handy oder in eingebetteten Geräten Speicher und Datenvolumen schnell aus dem Rahmen geraten.
Als ich mir Dusk die Code-Implementierung für Light Nodes und die Status-Synchronisationsschicht angesehen habe, habe ich erst verstanden, dass es dank Plonk-Recursive-Proofs und dem zustandsbaumaren „Komprimieren“ das Light-Node-Design grundlegend neu aufgebaut hat.
Traditionelle Light Nodes müssen beim Prüfen einer Transaktion komplexe Merkle-Baum-Pfadbeweise beim Full Node anfordern (Merkle Inclusion Proof). Der Light Node von Dusk muss jedoch überhaupt keine historischen Block-Header speichern und auch keine langen Merkle Paths anfordern.
In seinem client/sync-Modul erhält der Light Node vom Full Node einen Constant-size State Proof, der per Piecrust-VM rekursiv generiert und anschließend komprimiert wird.
Die Größe dieses Beweises ist fest. Der Light Node muss lokal nur einen sehr kleinen globalen State Root sowie einfache ZK-Validierungslogik vorkonfigurieren und kann dann mit nur einer Codezeile in Millisekunden verifizieren: „Diese NPEX-Wertpapiertransaktion existiert tatsächlich, und der konforme Status ist vollständig gültig“.
Was bedeutet das?
Für institutionelle Investoren oder Mobile-User müssen sie keinerlei Drittanbieter-RPCs vertrauen. Sie können einen voll funktionsfähigen Dusk-Light-Node mit vollständiger kryptografischer Verifikationsfähigkeit auf „Zero-Trust“-Weise direkt im Browser, in einer mobilen Wallet oder sogar auf einem Smart-Terminal ausführen.
Früher dachte ich, dass Dusk Rekursion-ZK nur erzwingt, um im VM-Layer Gas zu sparen. Heute, nachdem ich das abgesetzte Design auf der Light-Node-Seite verstanden habe, wurde mir klar: Es schafft den Weg für die „nahtlose Einbindung und Hochfrequenz-Verifikation von RWA-Assets“—damit Institutionen und Nutzer Assets auf jedem Gerät in Millisekunden verifizieren können, ohne die massiven Kosten für Hardware und Bandbreite zu tragen.#dusk $DUSK $TRUMP
Heute habe ich die @Dusk -Knotenspezifikationsdokumente geordnet und bin auf eine Konfiguration gestoßen, die auf den ersten Blick ziemlich unplausibel wirkt: Als Layer-1-Blockchain mit Fokus auf RWA und institutionelle Finanzen kann ihr Light Node tatsächlich mit nur einigen Megabytes Speicher laufen, und um den gesamten On-Chain-Status zu verifizieren, braucht es nur wenige Millisekunden.
In traditionellen Blockchains ist „Light Node“ oft ein Kompromiss. Bei Ethereum oder Bitcoin ist der Light Node entweder stark darauf angewiesen, dass RPC-Knoten die Daten liefern, und besitzt selbst keine eigenständige kryptografische Verifikationsfähigkeit; oder er muss extrem große State-Tree-Header-Dateien herunterladen, wodurch bei Tests auf dem Handy oder in eingebetteten Geräten Speicher und Datenvolumen schnell aus dem Rahmen geraten.
Als ich mir Dusk die Code-Implementierung für Light Nodes und die Status-Synchronisationsschicht angesehen habe, habe ich erst verstanden, dass es dank Plonk-Recursive-Proofs und dem zustandsbaumaren „Komprimieren“ das Light-Node-Design grundlegend neu aufgebaut hat.
Traditionelle Light Nodes müssen beim Prüfen einer Transaktion komplexe Merkle-Baum-Pfadbeweise beim Full Node anfordern (Merkle Inclusion Proof). Der Light Node von Dusk muss jedoch überhaupt keine historischen Block-Header speichern und auch keine langen Merkle Paths anfordern.
In seinem client/sync-Modul erhält der Light Node vom Full Node einen Constant-size State Proof, der per Piecrust-VM rekursiv generiert und anschließend komprimiert wird.
Die Größe dieses Beweises ist fest. Der Light Node muss lokal nur einen sehr kleinen globalen State Root sowie einfache ZK-Validierungslogik vorkonfigurieren und kann dann mit nur einer Codezeile in Millisekunden verifizieren: „Diese NPEX-Wertpapiertransaktion existiert tatsächlich, und der konforme Status ist vollständig gültig“.
Was bedeutet das?
Für institutionelle Investoren oder Mobile-User müssen sie keinerlei Drittanbieter-RPCs vertrauen. Sie können einen voll funktionsfähigen Dusk-Light-Node mit vollständiger kryptografischer Verifikationsfähigkeit auf „Zero-Trust“-Weise direkt im Browser, in einer mobilen Wallet oder sogar auf einem Smart-Terminal ausführen.
Früher dachte ich, dass Dusk Rekursion-ZK nur erzwingt, um im VM-Layer Gas zu sparen. Heute, nachdem ich das abgesetzte Design auf der Light-Node-Seite verstanden habe, wurde mir klar: Es schafft den Weg für die „nahtlose Einbindung und Hochfrequenz-Verifikation von RWA-Assets“—damit Institutionen und Nutzer Assets auf jedem Gerät in Millisekunden verifizieren können, ohne die massiven Kosten für Hardware und Bandbreite zu tragen.#dusk $DUSK $TRUMP
1
249
·
--
Bei der Anbindung der Daten von NPEX (niederländische lizenzierte Wertpapierbörse) und @Dusk_Foundation verfolge ich seit einiger Zeit einen ganz konkreten Clearing-Schmerzpunkt: In der traditionellen Finanzwelt – wo genau hakt es beim Settlement-Zeitraum T+2 bzw. sogar T+1?
Die Antwort ist eigentlich ganz einfach: Sie steckt in der gleichzeitigen Validierung des Status des Eigentums an Vermögenswerten. Die Börse, die zentrale Clearingstelle und die Verwahrbank führen jeweils ihre eigenen Bücher. Jede einzelne Ausführung muss einen langen Prozess aus Abgleich, Sperrung und Verrechnung durchlaufen, um „Double-Spending“ oder illegale Überziehungen zu verhindern.
Als ich mir dann Dusk in der unteren Schicht des Asset-Clearings ansah, hat mich nicht überrascht, dass es „clearen kann“, sondern dass es diese Aufgabe mithilfe der Kryptografie in einen Block komprimiert.
Dusk nutzt die versteckten Note-Eigenschaften des Phoenix-Modells und bündelt drei Arten von Statusänderungen – nämlich die Mittel des Käufers, die Nachweise der Vermögenswerte des Verkäufers sowie regulatorische Compliance-Nachweise – in einer einzigen ZK-SNARK-Beweis-Schaltkreislösung. Wenn das Clearing erfolgt, müssen die Knoten die drei Status nicht nacheinander entschlüsseln und prüfen, sondern validieren direkt einmalig die Kombinationsvektor-Verpflichtung.
Der Succinct-Attestation-Konsens von Dusk liefert deterministische Finalität: Sobald ein Block bestätigt ist, ist das Ergebnis endgültig – ohne Forks, ohne Rollbacks. Die Blockbestätigungszeit liegt bei etwa 15 Sekunden; das Clearing-Confirmation wird in einem Blockzyklus komprimiert. Handel ist damit gleich Settlement. Die Detailinformationen der Positionen der Handelspartner sind nach außen vollständig nicht sichtbar; nur die Börse und die regulatorischen Knoten können durch das Prüfen der Schlüssel eine Prüfung (Audit) durchführen.
Wenn man sich das ganze Under-the-Hood-Design von dusk-clearing verinnerlicht, wird klar: Dusk ist nicht einfach eine gewöhnliche Public Chain, sondern baut eine institutionelle Finanz-Grundinfrastruktur, die das klassische CSD-Settlement-System direkt ersetzen kann.
Und jedes Mal, wenn NPEX-Assets atomar gecleart werden, die Vektor-Verpflichtungen validiert und der Compliance-Status aktualisiert werden, läuft das alles mit $DUSK als zugrundeliegender Gas#dusk $DUSK $ETH
Bei der Anbindung der Daten von NPEX (niederländische lizenzierte Wertpapierbörse) und @Dusk verfolge ich seit einiger Zeit einen ganz konkreten Clearing-Schmerzpunkt: In der traditionellen Finanzwelt – wo genau hakt es beim Settlement-Zeitraum T+2 bzw. sogar T+1?
Die Antwort ist eigentlich ganz einfach: Sie steckt in der gleichzeitigen Validierung des Status des Eigentums an Vermögenswerten. Die Börse, die zentrale Clearingstelle und die Verwahrbank führen jeweils ihre eigenen Bücher. Jede einzelne Ausführung muss einen langen Prozess aus Abgleich, Sperrung und Verrechnung durchlaufen, um „Double-Spending“ oder illegale Überziehungen zu verhindern.
Als ich mir dann Dusk in der unteren Schicht des Asset-Clearings ansah, hat mich nicht überrascht, dass es „clearen kann“, sondern dass es diese Aufgabe mithilfe der Kryptografie in einen Block komprimiert.
Dusk nutzt die versteckten Note-Eigenschaften des Phoenix-Modells und bündelt drei Arten von Statusänderungen – nämlich die Mittel des Käufers, die Nachweise der Vermögenswerte des Verkäufers sowie regulatorische Compliance-Nachweise – in einer einzigen ZK-SNARK-Beweis-Schaltkreislösung. Wenn das Clearing erfolgt, müssen die Knoten die drei Status nicht nacheinander entschlüsseln und prüfen, sondern validieren direkt einmalig die Kombinationsvektor-Verpflichtung.
Der Succinct-Attestation-Konsens von Dusk liefert deterministische Finalität: Sobald ein Block bestätigt ist, ist das Ergebnis endgültig – ohne Forks, ohne Rollbacks. Die Blockbestätigungszeit liegt bei etwa 15 Sekunden; das Clearing-Confirmation wird in einem Blockzyklus komprimiert. Handel ist damit gleich Settlement. Die Detailinformationen der Positionen der Handelspartner sind nach außen vollständig nicht sichtbar; nur die Börse und die regulatorischen Knoten können durch das Prüfen der Schlüssel eine Prüfung (Audit) durchführen.
Wenn man sich das ganze Under-the-Hood-Design von dusk-clearing verinnerlicht, wird klar: Dusk ist nicht einfach eine gewöhnliche Public Chain, sondern baut eine institutionelle Finanz-Grundinfrastruktur, die das klassische CSD-Settlement-System direkt ersetzen kann.
Und jedes Mal, wenn NPEX-Assets atomar gecleart werden, die Vektor-Verpflichtungen validiert und der Compliance-Status aktualisiert werden, läuft das alles mit $DUSK als zugrundeliegender Gas#dusk $DUSK $ETH
2
3
229
·
--
Verifiziert
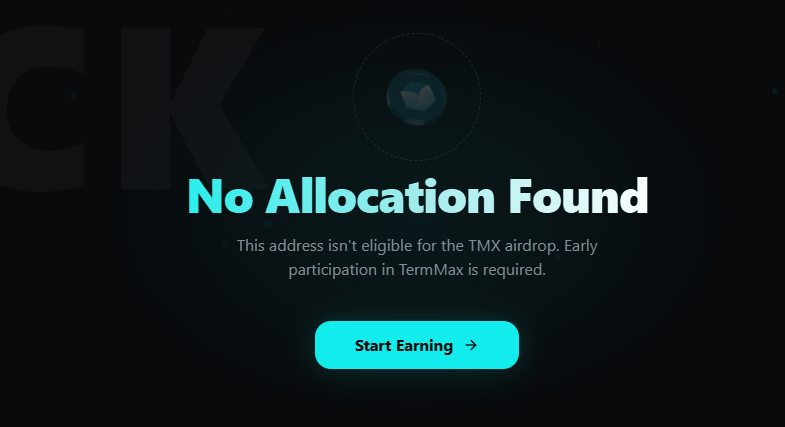
@termmax 空投查询刚刚开放了,做了测试网的记得去查询,这次没赶上,恭喜得吃的老铁
前两天研究TermMax V2 文档的时候,我本来在找别的东西,结果被 FT 和 GT 的关系卡住了
它最硬核的操作不是单纯搞一键杠杆,而是把传统的借贷债务结构彻底拆解成了两张代币:FT(Fixed Token)和 GT(Gearing Token)
FT 本质上是零息债券代币——今天 0.95 买入,到期 1:1 兑换 1 美元,锁定的是出借人的固定收益。GT 则是记录了抵押品和债务仓位的杠杆 NFT。1 个 FT 加上 1 个 GT,正好拼出一条完整的借贷负债链条。
实际上还有第三张代币 XT,代表利息部分。借款人把 XT 卖掉换取流动性,出借人通过 Range Order 买入 XT 来获取利息收益。FT 和 XT 合在一起才是完整的债权。
这套设计把复杂的跨协议多步循环贷,直接封装成了 FT 和 GT 的单次代币买卖。
但在实操里,我更关注 V2 解决“未撮合资金闲置”和“到期续作”的两个底层细节:
第一是 Composable Base Yield(组合基础收益)。 以往固定利率池子最怕挂单没被吃掉导致资金闲置。V2 直接把未撮合资金自动接入 Aave 去吃浮动底仓收益,相当于给出借端下垫了一层年化安全垫
第二是 One-click Rollover(一键展期)。 到期日一直是固定利率协议最大的体验痛点。V2 允许借款人一键把债务滚存到更晚到期的市场,甚至无缝切回 Morpho 的浮动利率市场,解决了债务期限管理的后顾之忧
不过从交易机制来看,这种双代币架构的潜在考验在于 FT 与 GT 之间的定价效率。如果套利资本不够活跃,GT 的溢价和 FT 的折价可能会偏离理论价格结果就是,一键循环贷在二级市场的撮合滑点变大,你实际承担的利率可能比预期高出一截
把结构化金融的拆分逻辑做成标准化代币是极漂亮的创新。但机制越精致,对流动性提供者的跨期套利要求就越高#termmax $ONG
@TermMax 空投查询刚刚开放了,做了测试网的记得去查询,这次没赶上,恭喜得吃的老铁
前两天研究TermMax V2 文档的时候,我本来在找别的东西,结果被 FT 和 GT 的关系卡住了
它最硬核的操作不是单纯搞一键杠杆,而是把传统的借贷债务结构彻底拆解成了两张代币:FT(Fixed Token)和 GT(Gearing Token)
FT 本质上是零息债券代币——今天 0.95 买入,到期 1:1 兑换 1 美元,锁定的是出借人的固定收益。GT 则是记录了抵押品和债务仓位的杠杆 NFT。1 个 FT 加上 1 个 GT,正好拼出一条完整的借贷负债链条。
实际上还有第三张代币 XT,代表利息部分。借款人把 XT 卖掉换取流动性,出借人通过 Range Order 买入 XT 来获取利息收益。FT 和 XT 合在一起才是完整的债权。
这套设计把复杂的跨协议多步循环贷,直接封装成了 FT 和 GT 的单次代币买卖。
但在实操里,我更关注 V2 解决“未撮合资金闲置”和“到期续作”的两个底层细节:
第一是 Composable Base Yield(组合基础收益)。 以往固定利率池子最怕挂单没被吃掉导致资金闲置。V2 直接把未撮合资金自动接入 Aave 去吃浮动底仓收益,相当于给出借端下垫了一层年化安全垫
第二是 One-click Rollover(一键展期)。 到期日一直是固定利率协议最大的体验痛点。V2 允许借款人一键把债务滚存到更晚到期的市场,甚至无缝切回 Morpho 的浮动利率市场,解决了债务期限管理的后顾之忧
不过从交易机制来看,这种双代币架构的潜在考验在于 FT 与 GT 之间的定价效率。如果套利资本不够活跃,GT 的溢价和 FT 的折价可能会偏离理论价格结果就是,一键循环贷在二级市场的撮合滑点变大,你实际承担的利率可能比预期高出一截
把结构化金融的拆分逻辑做成标准化代币是极漂亮的创新。但机制越精致,对流动性提供者的跨期套利要求就越高#termmax $ONG
3
416
·
--
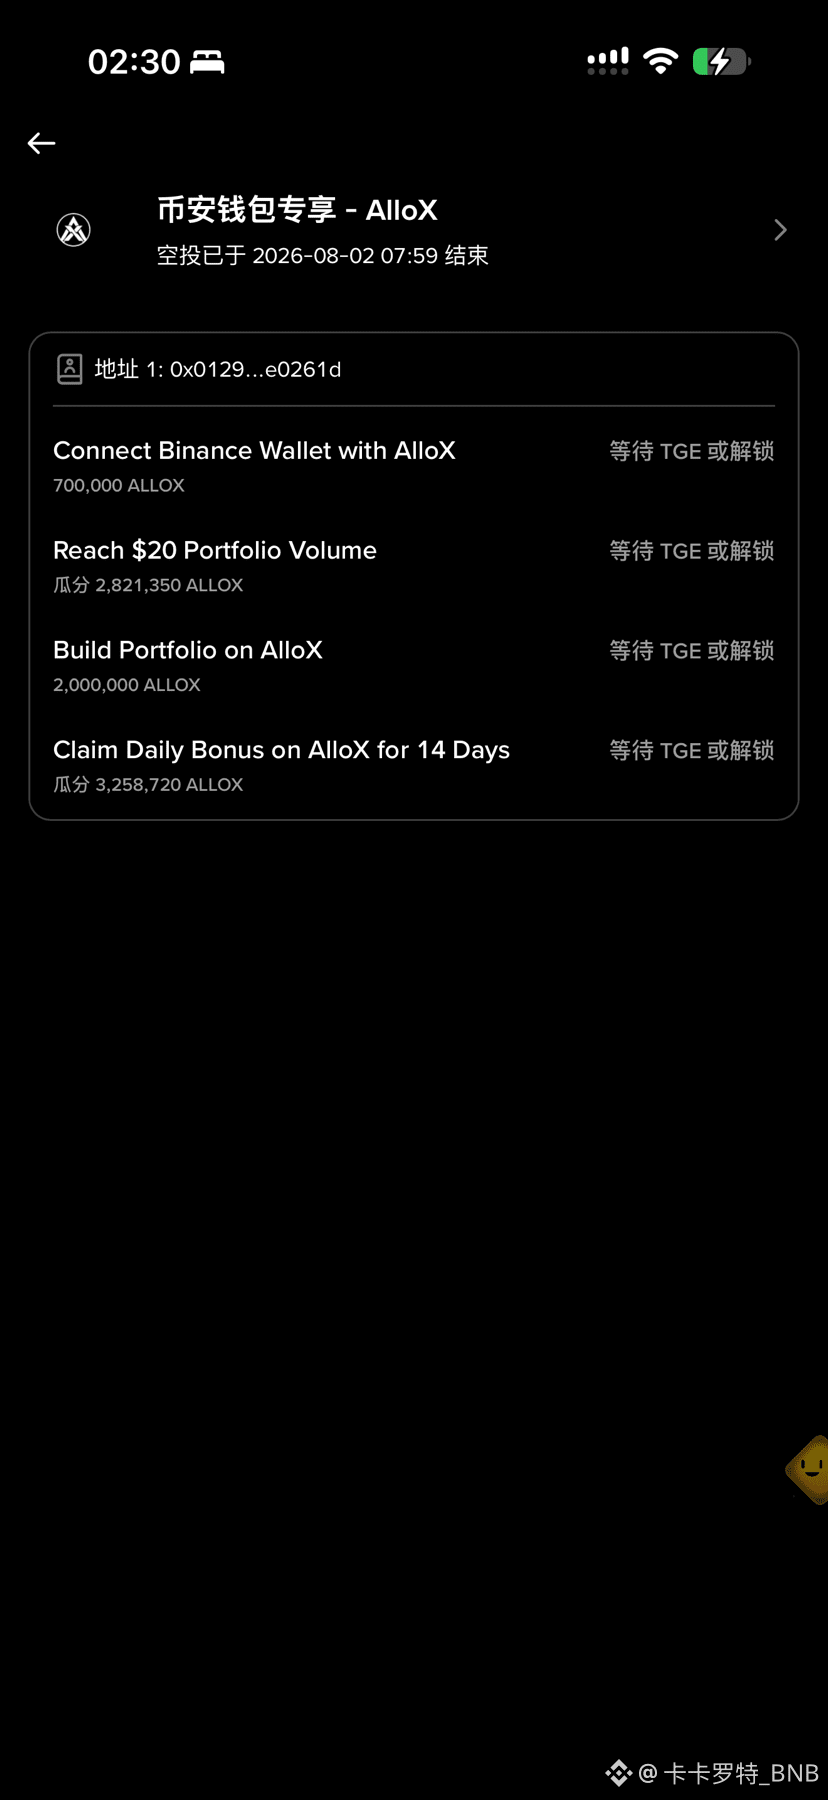
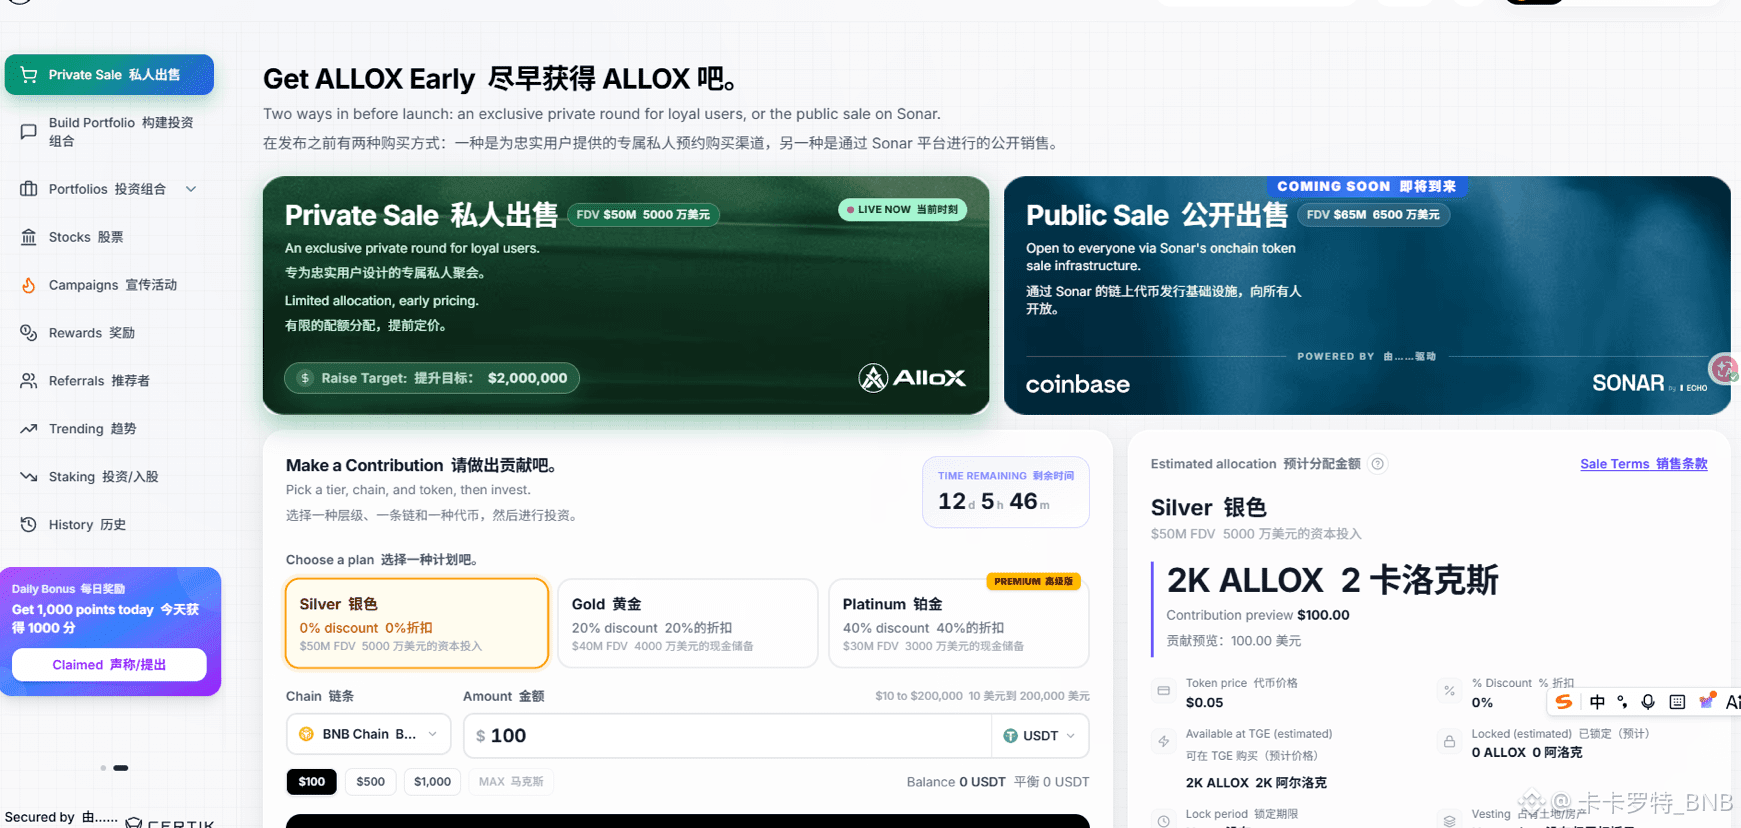
Wer schon beim ALLOX Booster dabei war, bekommt diesmal wirklich richtig gutes Gefühl: Man hat direkt 1% der Zuteilung erhalten – eine angenehme Überraschung.
Aktuell liegt der New-Listing-Preis auf der offiziellen Website bei 0,05. Wenn es nach dem Börsenstart zu einem gewissen Aufpreis kommt, kann man bei voller Booster-Ausnutzung ungefähr 795 ALLOX bekommen – das entspricht etwa 40 US-Dollar. Im Extremfall kann es sogar zu einem großen Gewinn von nahezu 100 US-Dollar kommen.
Natürlich sind der Eröffnungskurs und die Liquidität mit Unsicherheiten verbunden; am Ende entscheidet die Marktentwicklung. Erstmal die Eröffnungskurse abwarten.
#booster
1.5k
·
--
Leute, neue Entdeckung: Heute habe ich beim Debuggen des Node-Deployments für @Dusk_Foundation festgestellt, dass es in den Konfigurationsoptionen einen eigenen Parameter für ein Multisig mit Fokus auf Citadel Secret Sharing (Secret Sharing) gibt – also eine Schwellenwert-Logik.
Wenn man dann dem identity/recovery-Modul gemäß dem DID-Standard folgt, erkennt man: Dusk geht beim schwierigsten Web3-Problem überhaupt – „verlorener privater Schlüssel / Key Recovery“ – nicht den üblichen Weg mit Web2-Hosting oder einem simplen Multisig-Vertrag. Stattdessen baut es eine Non-Custodial-Zero-Knowledge-Social-Recovery-Maschine mit echter Threshold Cryptography.
Im klassischen Web3-Ökosystem ist es bei konformen DIDs ein Endlos-Problem: Sobald ein Nutzer seinen privaten Schlüssel verliert, werden alle on-chain RWA-Zertifikate und KYC-Aufzeichnungen, die an die Identität gebunden sind, augenblicklich zu „dead accounts“; führt man aber zentrale Instanzen für Key-Hosting oder erzwungenes Reset ein, widerspricht das komplett dem Dezentralitätsprinzip von Web3 – und bringt sogar ein enormes Risiko für Datenlecks mit.
Ducks Lösung im Citadel-Engine-Ansatz ist dabei ausgesprochen elegant: Sie basiert auf Shamir’s Secret Sharing (Shamir-Geheimnisteilung) und Plonk-Zero-Knowledge-Proofs – in einer tief integrierten Zerlege-Architektur.
Wenn Nutzer eine Citadel-Identität als Master-Secret generieren, teilt das System den Root Key in mehrere kryptografische Fragmente (Shares), die dann verschlüsselt an die vom Nutzer ausgewählten „Guardian(s)“ verteilt werden (z. B. eine konforme Zertifizierungsstelle, ein Trust-Node oder ein persönliches Backup-Gerät).
Der entscheidende Durchbruch liegt im Recovery-Prozess: Wenn der Nutzer eine Key-Recovery-Anfrage startet, müssen die einzelnen Guardian(s) keine Klartext-Key-Fragmente jemals on-chain einreichen. Stattdessen läuft bei jedem Guardian offline eine extrem schlanke ZK-Validierungs-Schaltung, die eine Zero-Knowledge-Proof an Dusk on-chain übermittelt – und zwar für den Nachweis: „Ich halte tatsächlich ein gültiges Key-Fragment“.
Sobald das System die vorgegebenen Schwellenwert-ZK-Beweise zusammenführt, triggert der Citadel-Vertrag den Reset und das Migration des Master-Keys direkt auf der Ebene des On-Chain-States. Dabei kann kein Guardian den privaten Schlüssel des Nutzers ausspähen, und die On-Chain-Daten bleiben vollständig verborgen.
Ursprünglich dachte ich, Citadel sei nur ein Paket für einfache Identitätsverifizierung. Erst als ich die kryptografische Closed-Loop-Logik in identity/recovery verstanden habe, wurde klar: Es löst nicht nur das schlimmste „Single Point of Private-Key“-Risiko beim institutionellen Einstieg mit Kapital, sondern balanciert auch perfekt Datenprivatsphäre und Non-Custodial-Sicherheit.
#dusk $DUSK
Leute, neue Entdeckung: Heute habe ich beim Debuggen des Node-Deployments für @Dusk festgestellt, dass es in den Konfigurationsoptionen einen eigenen Parameter für ein Multisig mit Fokus auf Citadel Secret Sharing (Secret Sharing) gibt – also eine Schwellenwert-Logik.
Wenn man dann dem identity/recovery-Modul gemäß dem DID-Standard folgt, erkennt man: Dusk geht beim schwierigsten Web3-Problem überhaupt – „verlorener privater Schlüssel / Key Recovery“ – nicht den üblichen Weg mit Web2-Hosting oder einem simplen Multisig-Vertrag. Stattdessen baut es eine Non-Custodial-Zero-Knowledge-Social-Recovery-Maschine mit echter Threshold Cryptography.
Im klassischen Web3-Ökosystem ist es bei konformen DIDs ein Endlos-Problem: Sobald ein Nutzer seinen privaten Schlüssel verliert, werden alle on-chain RWA-Zertifikate und KYC-Aufzeichnungen, die an die Identität gebunden sind, augenblicklich zu „dead accounts“; führt man aber zentrale Instanzen für Key-Hosting oder erzwungenes Reset ein, widerspricht das komplett dem Dezentralitätsprinzip von Web3 – und bringt sogar ein enormes Risiko für Datenlecks mit.
Ducks Lösung im Citadel-Engine-Ansatz ist dabei ausgesprochen elegant: Sie basiert auf Shamir’s Secret Sharing (Shamir-Geheimnisteilung) und Plonk-Zero-Knowledge-Proofs – in einer tief integrierten Zerlege-Architektur.
Wenn Nutzer eine Citadel-Identität als Master-Secret generieren, teilt das System den Root Key in mehrere kryptografische Fragmente (Shares), die dann verschlüsselt an die vom Nutzer ausgewählten „Guardian(s)“ verteilt werden (z. B. eine konforme Zertifizierungsstelle, ein Trust-Node oder ein persönliches Backup-Gerät).
Der entscheidende Durchbruch liegt im Recovery-Prozess: Wenn der Nutzer eine Key-Recovery-Anfrage startet, müssen die einzelnen Guardian(s) keine Klartext-Key-Fragmente jemals on-chain einreichen. Stattdessen läuft bei jedem Guardian offline eine extrem schlanke ZK-Validierungs-Schaltung, die eine Zero-Knowledge-Proof an Dusk on-chain übermittelt – und zwar für den Nachweis: „Ich halte tatsächlich ein gültiges Key-Fragment“.
Sobald das System die vorgegebenen Schwellenwert-ZK-Beweise zusammenführt, triggert der Citadel-Vertrag den Reset und das Migration des Master-Keys direkt auf der Ebene des On-Chain-States. Dabei kann kein Guardian den privaten Schlüssel des Nutzers ausspähen, und die On-Chain-Daten bleiben vollständig verborgen.
Ursprünglich dachte ich, Citadel sei nur ein Paket für einfache Identitätsverifizierung. Erst als ich die kryptografische Closed-Loop-Logik in identity/recovery verstanden habe, wurde klar: Es löst nicht nur das schlimmste „Single Point of Private-Key“-Risiko beim institutionellen Einstieg mit Kapital, sondern balanciert auch perfekt Datenprivatsphäre und Non-Custodial-Sicherheit.
#dusk $DUSK
117
·
--
Wenn man dieses Ding sieht—kann man das nicht einfach sein lassen? Riesiges ferngesteuertes Spielzeug, macht ständig Zuckungen, wie beim Tollepftfiebers $UNITREE
Wenn man dieses Ding sieht—kann man das nicht einfach sein lassen? Riesiges ferngesteuertes Spielzeug, macht ständig Zuckungen, wie beim Tollepftfiebers $UNITREE
2
326
·
--
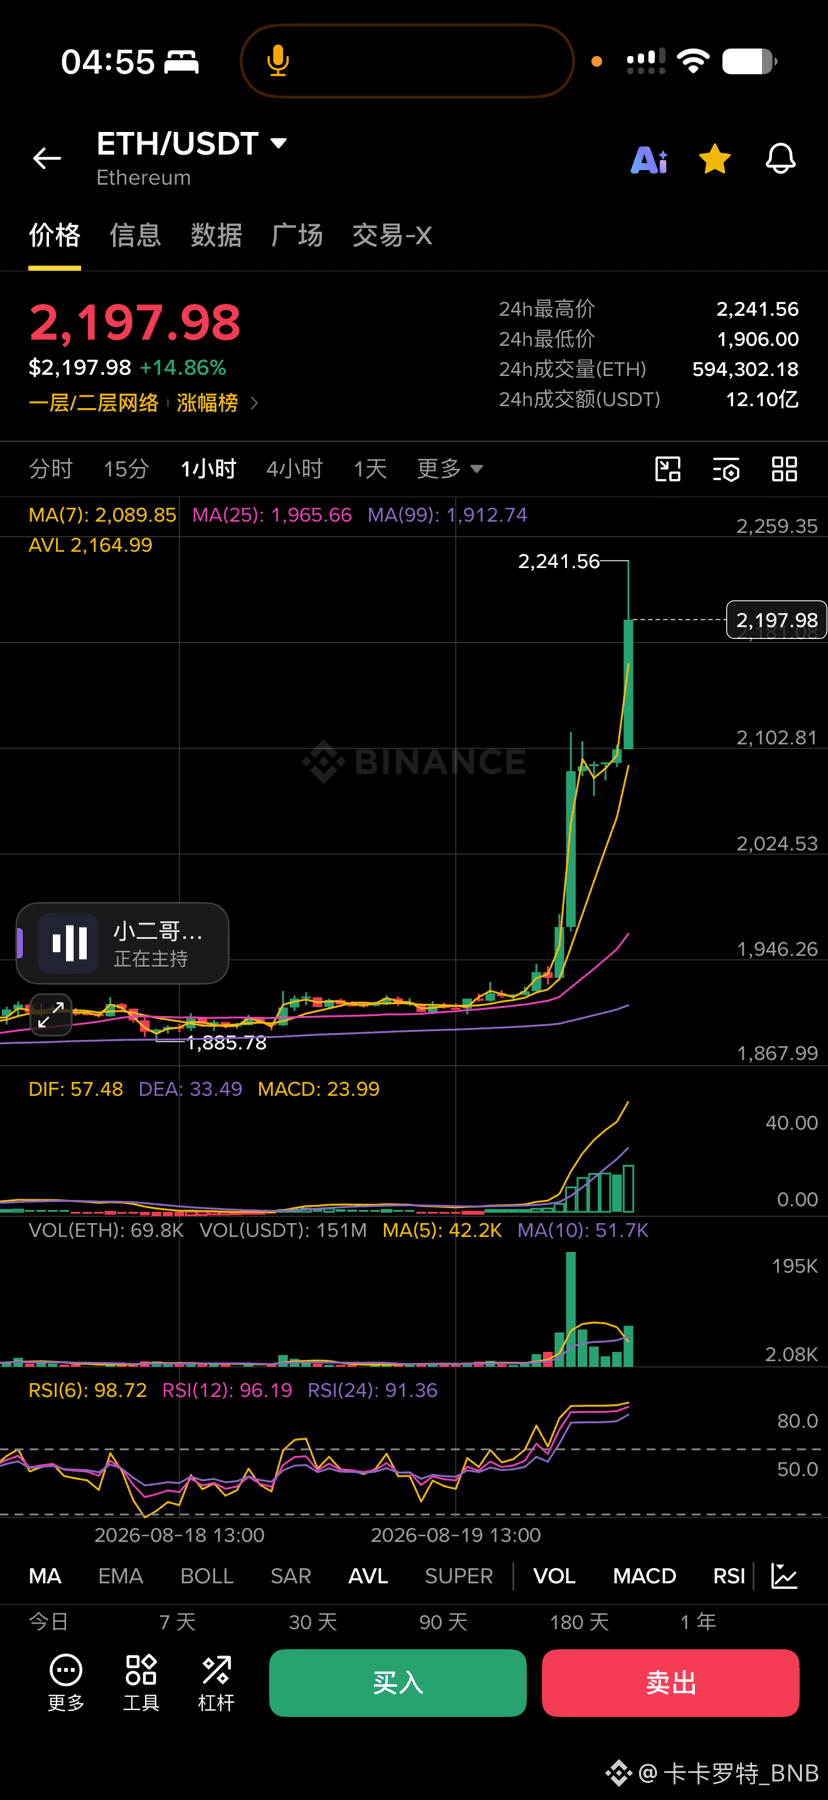
Der König der Nachahmer ist wieder auferstanden, Rind zurück: sofort 🐮$ETH
{spot}(ETHUSDT)
Der König der Nachahmer ist wieder auferstanden, Rind zurück: sofort 🐮$ETH
563
·
--
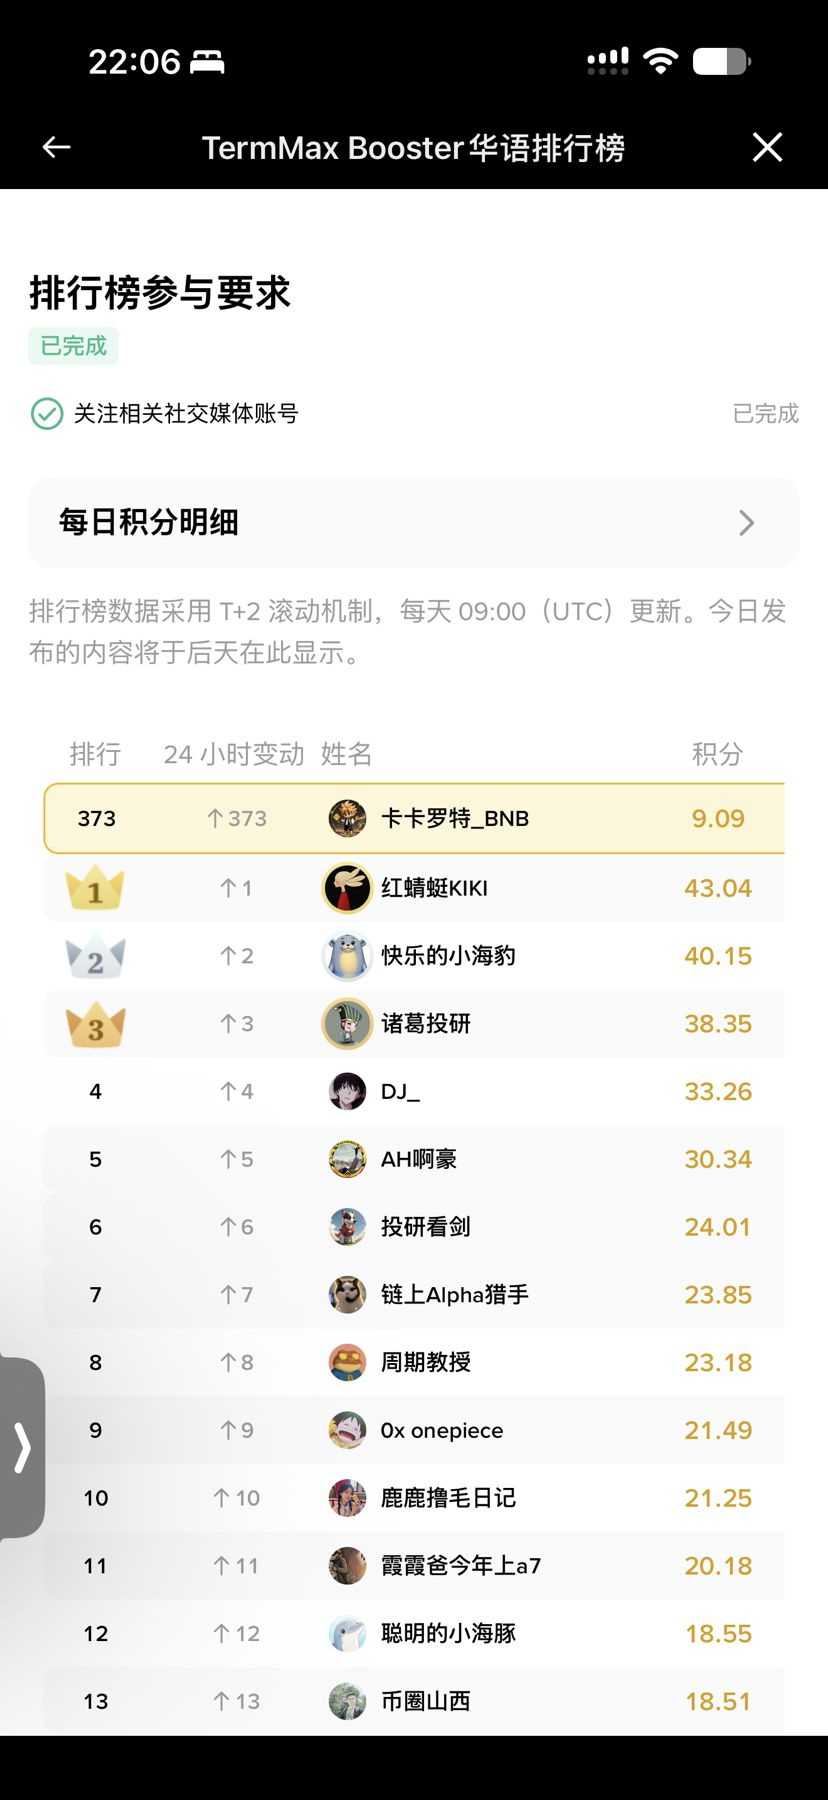
9分,373 Teilnehmer vorübergehend, am ersten Tag sind die Erstellerpunkte von @termmax erschienen, Leute
Leute, ich habe zwei Tage gebraucht, um mir die zugrunde liegende Architektur von TermMax komplett anzuschauen. Was euch am meisten interessiert, ist natürlich die praktische Umsetzung: Wie verwendet man dieses Tool konkret bei Trades und im Asset-/Kapitalmanagement?
Egal ob im einseitigen Markt mit maximalem Leverage oder in einer Seitwärtsphase mit einem stabilen „Carry“-Ansatz: Der Kernwert von TermMax besteht darin, „Marktschwankungen“ in einen definierten Arbitrage-Raum zu zerlegen.
In einem einseitigen Bull-Markt oder bei starken Marktbewegungen haben Trader vor allem Angst vor unendlichen Sprüngen der Kredit-/Borrowing-Raten. Wenn du früher mit einem Revolving Loan gearbeitet hast, musstest du womöglich ständig den Aave-Borrowing-APY im Blick behalten und hast dich gefürchtet, dass die Zinsen plötzlich von 4% auf 25% schießen und den Gewinn komplett auffressen. In TermMax können sich Kreditnehmer jedoch den GT-Structure-Ansatz zunutze machen und mit einem Fixzins die Borrowing-Kosten für die kommende Zeit vollständig auf niedrigem Niveau einfrieren. Solange die Rendite aus deinem Long-Asset- oder Funding-Rate-Arbitrage die fixen Kosten abdeckt, ist deine Zinsdifferenz in der Mitte vollkommen sicher – egal wie der Markt gerade das Kapital umschichtet.
Umgekehrt, wenn der Markt seitwärts läuft und die Zinsen insgesamt fallen, lautet die Logik für Kreditgeber: „Höhere Rendite frühzeitig sichern“. Wenn der APY eines variablen Borrow-Pools aufgrund der Abkühlung des Marktes weiter sinkt, kann der Ausleiher künftige Monate mit einem Abschlag über den Kauf von FT vorab mit einem Fixzins festbinden. Das ist im Grunde wie der On-Chain-Kauf einer „Festzins-Versicherung“: Selbst wenn die gesamte On-Chain-Borrow-Rendite später auf ein Tief fällt, wird bei Fälligkeit trotzdem zum Nennwert ausgezahlt.
Aus der On-Chain-Execution-Perspektive: In Kombination mit Odos oder KyberSwap als DEX-Routing-Aggregatoren fasst TermMax die früher umständliche mehrstufige Schleife „Kredit aufnehmen – umtauschen – erneut verpfänden“ zu einem einzigen On-Chain-Trade zusammen.
Komplexe Trade-Pfade in die Base Layer kapseln und mit Fixzinsen eine deterministische Risikoabsicherung erreichen – genau das ist die Stärke strukturierter On-Chain-Strategien#TermMax
In der aktuellen Marktlage: Würdest du TermMax eher nutzen, um die Kosten niedrig zu halten und damit den Leverage zu verstärken – oder nimmst du es als sicheren „Hafen“ für stabile Erträge?
9分,373 Teilnehmer vorübergehend, am ersten Tag sind die Erstellerpunkte von @TermMax erschienen, Leute
Leute, ich habe zwei Tage gebraucht, um mir die zugrunde liegende Architektur von TermMax komplett anzuschauen. Was euch am meisten interessiert, ist natürlich die praktische Umsetzung: Wie verwendet man dieses Tool konkret bei Trades und im Asset-/Kapitalmanagement?
Egal ob im einseitigen Markt mit maximalem Leverage oder in einer Seitwärtsphase mit einem stabilen „Carry“-Ansatz: Der Kernwert von TermMax besteht darin, „Marktschwankungen“ in einen definierten Arbitrage-Raum zu zerlegen.
In einem einseitigen Bull-Markt oder bei starken Marktbewegungen haben Trader vor allem Angst vor unendlichen Sprüngen der Kredit-/Borrowing-Raten. Wenn du früher mit einem Revolving Loan gearbeitet hast, musstest du womöglich ständig den Aave-Borrowing-APY im Blick behalten und hast dich gefürchtet, dass die Zinsen plötzlich von 4% auf 25% schießen und den Gewinn komplett auffressen. In TermMax können sich Kreditnehmer jedoch den GT-Structure-Ansatz zunutze machen und mit einem Fixzins die Borrowing-Kosten für die kommende Zeit vollständig auf niedrigem Niveau einfrieren. Solange die Rendite aus deinem Long-Asset- oder Funding-Rate-Arbitrage die fixen Kosten abdeckt, ist deine Zinsdifferenz in der Mitte vollkommen sicher – egal wie der Markt gerade das Kapital umschichtet.
Umgekehrt, wenn der Markt seitwärts läuft und die Zinsen insgesamt fallen, lautet die Logik für Kreditgeber: „Höhere Rendite frühzeitig sichern“. Wenn der APY eines variablen Borrow-Pools aufgrund der Abkühlung des Marktes weiter sinkt, kann der Ausleiher künftige Monate mit einem Abschlag über den Kauf von FT vorab mit einem Fixzins festbinden. Das ist im Grunde wie der On-Chain-Kauf einer „Festzins-Versicherung“: Selbst wenn die gesamte On-Chain-Borrow-Rendite später auf ein Tief fällt, wird bei Fälligkeit trotzdem zum Nennwert ausgezahlt.
Aus der On-Chain-Execution-Perspektive: In Kombination mit Odos oder KyberSwap als DEX-Routing-Aggregatoren fasst TermMax die früher umständliche mehrstufige Schleife „Kredit aufnehmen – umtauschen – erneut verpfänden“ zu einem einzigen On-Chain-Trade zusammen.
Komplexe Trade-Pfade in die Base Layer kapseln und mit Fixzinsen eine deterministische Risikoabsicherung erreichen – genau das ist die Stärke strukturierter On-Chain-Strategien#TermMax
In der aktuellen Marktlage: Würdest du TermMax eher nutzen, um die Kosten niedrig zu halten und damit den Leverage zu verstärken – oder nimmst du es als sicheren „Hafen“ für stabile Erträge?
2
2
141
·
--
Brüder, ich habe gestern Abend Kaffee getrunken und konnte nicht einschlafen. Ganz automatisch habe ich den Computer geöffnet und @Dusk_Foundation überprüft. Dabei ist mir bei den Einträgen zur Dusk-Speicherpool (Mempool) und der Logik beim Blocken eine Frage in den Kopf gekommen: Was befürchten traditionelle öffentliche Ketten bei der Abwicklung von RWA-Vermögenswerten am meisten? Nicht, dass die TPS nicht schnell genug sind, sondern MEV (Maximum Extractable Value) mit „Race-Condition“ und Sandwich-Angriffen.
Auf Ethereum oder Solana richten Arbitrage-Bots ihren Blick auf öffentlich überwachte Orderflows im Mempool. Wenn sie große Kauforders sehen, springen sie einfach vor. Für Anleihen-Clearing oder Market Making durch Institute, bei denen es schnell um zweistellige Millionen Euro geht, ist das so, als würde man die Handelsstrategie dem ganzen Netz komplett ungeschützt präsentieren. Der Slippage-Verlust pro Trade kann bis zu Dutzende Millionen US-Dollar betragen.
Als ich dann #dusk in Sachen Transaktions-Privatsphäre und das Bottom-Level-Design der Paket-/Block-Ebene ansah, wurde mir klar, dass es dort eine extrem wirkungsvolle „Kombinationswaffe“ gegen MEV gibt.
Bei herkömmlichen Chains gegen MEV setzt man entweder auf Flashbots – also zentralisierte, private RPC-Kanäle – oder baut außerhalb der Chain Dark Pools; aber Dusk startet schon auf der tiefen Ebene mit dem Phoenix-Modell (Note/UTXO-Struktur) und löscht aus physikalischer Sicht die Spionage-Sicht von „Racern“.
Im Dusk-Blockierungsprozess werden die Transaktionen, die an den Mempool gesendet werden, nicht als Klartext-Beträge und Adressen übermittelt, sondern als verschlüsselte Notes, die ZK-Nullwissensbeweise enthalten. Searcher (MEV-Sucher) sehen im Mempool nur eine Zeichenkette nicht interpretierbarer Status-Änderungs-Handles. Damit findet man weder den Nennwert noch kann man die Kauf-/Verkaufsrichtung erraten. Die „Racing“-Logik ist damit von der Quelle aus direkt wirkungslos.
Noch besser: Es wird in einen geschlossenen Kreislauf mit SA-Konsens (Succinct Attestation) eingebunden. Auf Ethereum sind die Identitäten der Blockproduzenten öffentlich und vorhersehbar; Sucher können einem künftigen Blockproduzenten Geld geben, damit er die Transaktionen neu sortiert. In Dusk’ SA-Konsens wird die Berechtigung zum Blockproduzieren jedoch per Blind Signature/Blind Bid im Off-Chain-Betrieb verdeckt berechnet. Außenstehende können überhaupt nicht vorhersehen, wer der nächste Blockproduzent ist; Bestechung und Umweg zur Neuordnung werden direkt abgeklemmt.
Von einem versteckten Mempool über blindes Blockbauen bis hin zu deterministischer Finalität im 2-Sekunden-Bereich: Auf Protokollebene verhindert es, dass Sandwich-Angreifer überhaupt „zubeißen“ können.
Für traditionelle Wertpapierhändler und institutionelle Market Maker ist genau dieses natürliche, MEV-resistente Umfeld das Sicherheitsnetz, das große Gelder dazu bringt, die Abwicklung bedenkenlos on-chain zu machen.$DUSK
Brüder, ich habe gestern Abend Kaffee getrunken und konnte nicht einschlafen. Ganz automatisch habe ich den Computer geöffnet und @Dusk überprüft. Dabei ist mir bei den Einträgen zur Dusk-Speicherpool (Mempool) und der Logik beim Blocken eine Frage in den Kopf gekommen: Was befürchten traditionelle öffentliche Ketten bei der Abwicklung von RWA-Vermögenswerten am meisten? Nicht, dass die TPS nicht schnell genug sind, sondern MEV (Maximum Extractable Value) mit „Race-Condition“ und Sandwich-Angriffen.
Auf Ethereum oder Solana richten Arbitrage-Bots ihren Blick auf öffentlich überwachte Orderflows im Mempool. Wenn sie große Kauforders sehen, springen sie einfach vor. Für Anleihen-Clearing oder Market Making durch Institute, bei denen es schnell um zweistellige Millionen Euro geht, ist das so, als würde man die Handelsstrategie dem ganzen Netz komplett ungeschützt präsentieren. Der Slippage-Verlust pro Trade kann bis zu Dutzende Millionen US-Dollar betragen.
Als ich dann #dusk in Sachen Transaktions-Privatsphäre und das Bottom-Level-Design der Paket-/Block-Ebene ansah, wurde mir klar, dass es dort eine extrem wirkungsvolle „Kombinationswaffe“ gegen MEV gibt.
Bei herkömmlichen Chains gegen MEV setzt man entweder auf Flashbots – also zentralisierte, private RPC-Kanäle – oder baut außerhalb der Chain Dark Pools; aber Dusk startet schon auf der tiefen Ebene mit dem Phoenix-Modell (Note/UTXO-Struktur) und löscht aus physikalischer Sicht die Spionage-Sicht von „Racern“.
Im Dusk-Blockierungsprozess werden die Transaktionen, die an den Mempool gesendet werden, nicht als Klartext-Beträge und Adressen übermittelt, sondern als verschlüsselte Notes, die ZK-Nullwissensbeweise enthalten. Searcher (MEV-Sucher) sehen im Mempool nur eine Zeichenkette nicht interpretierbarer Status-Änderungs-Handles. Damit findet man weder den Nennwert noch kann man die Kauf-/Verkaufsrichtung erraten. Die „Racing“-Logik ist damit von der Quelle aus direkt wirkungslos.
Noch besser: Es wird in einen geschlossenen Kreislauf mit SA-Konsens (Succinct Attestation) eingebunden. Auf Ethereum sind die Identitäten der Blockproduzenten öffentlich und vorhersehbar; Sucher können einem künftigen Blockproduzenten Geld geben, damit er die Transaktionen neu sortiert. In Dusk’ SA-Konsens wird die Berechtigung zum Blockproduzieren jedoch per Blind Signature/Blind Bid im Off-Chain-Betrieb verdeckt berechnet. Außenstehende können überhaupt nicht vorhersehen, wer der nächste Blockproduzent ist; Bestechung und Umweg zur Neuordnung werden direkt abgeklemmt.
Von einem versteckten Mempool über blindes Blockbauen bis hin zu deterministischer Finalität im 2-Sekunden-Bereich: Auf Protokollebene verhindert es, dass Sandwich-Angreifer überhaupt „zubeißen“ können.
Für traditionelle Wertpapierhändler und institutionelle Market Maker ist genau dieses natürliche, MEV-resistente Umfeld das Sicherheitsnetz, das große Gelder dazu bringt, die Abwicklung bedenkenlos on-chain zu machen.$DUSK
1
105
·
--
Ich habe gerade ein wenig bStocks auf Binance ausprobiert. Die Marktschwankungen sind in letzter Zeit tatsächlich ziemlich schnell—beim Beobachten des Marktes hat man definitiv ein starkes Gefühl für den Rhythmus.📈
Diesmal schaue ich mir $TSLAB an. Der Bestellprozess lief insgesamt reibungslos, und die Trading-Karten lassen sich auch sehr einfach teilen.
Ich finde diese Spielart, bei der Trading und Community-Interaktion miteinander kombiniert werden, ziemlich interessant: Man beobachtet den Markt und kann gleichzeitig Gedanken und Ideen mit anderen austauschen.
Wenn du zuletzt auch Aktienwerte im Blick hattest, lass uns gern darüber sprechen, welche Assets du verfolgst~
#TradebStocks #BinanceAfrica
112
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
EtherGains70.9%InQ3
61,860 Aufrufe
723 Kommentare
Eines der besten dritten Quartale der Geschichte 💰
September beendete gestern den Handel – und damit auch das Quartal. Im Quartal ist BTC um 42% gestiegen – das zweitbeste Q3, das es je gab. ETH hatte insgesamt ein Rekord-Q3 und stieg um 70%.
Schaut man sich den Chart an, sieht es weiterhin gut aus: Wir halten die Unterstützung, testen sie aber immer öfter. Außerdem lässt die ETF-Dynamik nach – die Zuflüsse gehen allmählich zurück, und gestern gab es zum ersten Mal seit langer Zeit Abflüsse.
Ja, historisch gesehen war Oktober ein guter Monat für Krypto – nicht ohne Grund nennt man ihn „Uptober“. Aber es ist auch einer der volatilsten Monate. Letztes Jahr konnten wir zum Beispiel ein neues Allzeithoch (ATH) erreichen und gleichzeitig einen Flash-Crash erleben.
🚀 Hochpräzise Trades.
$BTC
$ETH
$SOL
#EtherGains70.9%InQ3 #DollarIndexHitsHighestSinceMay2025 #CFTCSubmitsTwoEventContractRulesToWhiteHouse #MicronBeatsEarningsLiftsGuidance
Knowledge is Power
·0 Likes
·148 Aufrufe
TreasuryLetsStatesFileStablecoinCertificationsEarly
2,588 Aufrufe
33 Kommentare
US10YearYieldNears5.3%
93,824 Aufrufe
868 Kommentare