
洋辣椒是西红柿啊
506 Beiträge

洋辣椒是西红柿啊
Melden
Nutzer blockieren
我一直在努力学习,但是学来学去感觉还是在原点…
62 Following
5.4K+ Follower
388 Like gegeben
Beiträge
Alle
Zitierungen
Live
·
--
Übersetzung ansehen
#币安安全星期四 去年我还是一个刚入圈的小萌新,那会看到一个链上高手,群里天天晒盈利,说有个新meme马上上所,有内幕。我一开始只投了0.1 ETH,确实涨了,群里喊加仓,我没忍住又追。账面翻倍那会儿我还在想要不要换车。结果准备卖的时候,怎么都卖不出去,合约里写着只有白名单能卖。再去看池子,LP已经被撤了,群也解散了。那天我坐在电脑前,看着K线从高点砸下来,一分钱都拿不回来。后来我才知道这种叫貔貅币,只能买不能卖,所以买之前先小额试卖,查合约、查LP锁仓、查持币地址。现在谁跟我说稳赚、内幕、百倍,我第一反应就是直接拉黑了。亏掉的钱很疼,但让我长了记性。
#币安安全星期四 去年我还是一个刚入圈的小萌新,那会看到一个链上高手,群里天天晒盈利,说有个新meme马上上所,有内幕。我一开始只投了0.1 ETH,确实涨了,群里喊加仓,我没忍住又追。账面翻倍那会儿我还在想要不要换车。结果准备卖的时候,怎么都卖不出去,合约里写着只有白名单能卖。再去看池子,LP已经被撤了,群也解散了。那天我坐在电脑前,看着K线从高点砸下来,一分钱都拿不回来。后来我才知道这种叫貔貅币,只能买不能卖,所以买之前先小额试卖,查合约、查LP锁仓、查持币地址。现在谁跟我说稳赚、内幕、百倍,我第一反应就是直接拉黑了。亏掉的钱很疼,但让我长了记性。


币安Binance华语
·
--
Lehrertag #币安安全星期四 Sonderprojekt „Web3 als Pflichtkurs“
🧑🏫 Die wahre Gefahr und das wahre Scheitern – sind die besten Lehrer auf unserem Weg des Wachstums
Bei welchem Web3-Moment ist dir der Ausweg aus einer Betrugsmasche gelungen oder das Scheitern hat dir die prägendste Lektion vermittelt?
Teile und sende deine Geschichte und Erfahrungen weiter: 10 herausragende Beiträge gewinnen je 100U 🏆
Und auch allen Lehrkräften, die uns je gelehrt haben, zu wachsen: einen schönen Lehrertag 💛
🧑🏫 Die wahre Gefahr und das wahre Scheitern – sind die besten Lehrer auf unserem Weg des Wachstums
Bei welchem Web3-Moment ist dir der Ausweg aus einer Betrugsmasche gelungen oder das Scheitern hat dir die prägendste Lektion vermittelt?
Teile und sende deine Geschichte und Erfahrungen weiter: 10 herausragende Beiträge gewinnen je 100U 🏆
Und auch allen Lehrkräften, die uns je gelehrt haben, zu wachsen: einen schönen Lehrertag 💛
80
·
--
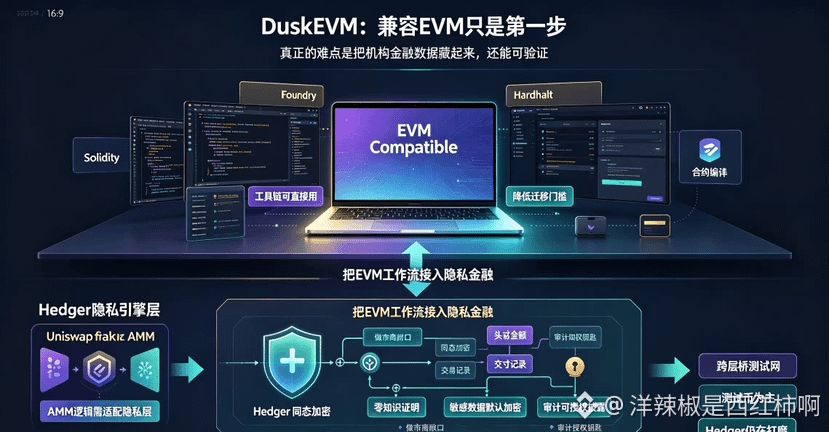
DuskEVM – ich habe mir das in letzter Zeit genauer angesehen und dabei ein ziemlich zentrales Problem entdeckt: „EVM compatible“ löst eigentlich nur die halbe Sache. Solidity, Foundry, Hardhat und diese Toolchains kann man zwar direkt weiterverwenden, aber im Finanzbereich gibt es noch eine viel kniffligere Frage: Wollen Institutionen ihre Salden, Positionen und Transaktionsbeträge wirklich vollständig offenlegen?
Die Lösung von Dusk heißt Hedger – dabei werden homomorphe Verschlüsselung und Zero-Knowledge-Proofs in den EVM-Workflow eingebracht. Ersteres ermöglicht Berechnungen auf verschlüsselten Daten, Letzteres beweist, dass das Ergebnis den Regeln entspricht. Die Daten müssen nicht offengelegt werden, und dennoch bleibt die Ausführung verifizierbar. Market Maker können sensible Exposures verbergen, Kontostände bleiben vertraulich, und wenn eine Prüfung nötig ist, kann die Offenlegung autorisiert werden.
Das Problem ist jedoch: Hedger ist kein Plugin, das man einfach „draufpackt und losläuft“. Es kombiniert homomorphe Verschlüsselung, Zero-Knowledge-Proofs und ein hybrides UTXO-/Kontomodell – das hat mit der Speicherlogik eines Standard-ERC-20 absolut nichts zu tun. „EVM-Kompatibilität“ löst die Frage, wie Entwickler hineinkommen; Hedger muss lösen, welche Daten nach dem Eintritt von Institutionen überhaupt nicht öffentlich sein sollten.
In der offiziellen Dokumentation wird das sehr klar gesagt: DuskEVM basiert auf dem OP Stack und läuft in einer EVM-equivalenten Ausführungsumgebung mit einer vertrauten Toolchain. Aber die Cross-Layer-Bridge ist derzeit immer noch nur mit dem Testnetz verbunden und unterstützt nur Test-Token. Tools holen die Leute zwar zur Tür herein, aber erst wenn daraus echte Anwendungen entstehen, bleiben sie auch wirklich.
Wenn man auf DuskEVM einen Uniswap-Fork betreibt, müsste die Ebene des Shielding-Pools neu geschrieben werden. Die zentrale AMM-Logik trifft auf die Datenschicht und muss neu gebaut werden – das ist keine „nahtlose Migration“.
EVM-Kompatibilität löst das Problem der Entwickler-Toolchain, Hedger löst die Frage, ob Finanzdaten überhaupt offengelegt werden sollen. Ob DuskEVM einen confidential EVM workflow wirklich zum Laufen bringen kann, ist der Punkt, an dem seine Differenzierung tatsächlich entsteht. Im Moment wird Hedger noch im Testnetz ausgereift; wenn es einmal im Mainnet ist, kann man sich diese Migrationsfragen noch einmal ansehen.
#dusk $DUSK @Dusk_Foundation
DuskEVM – ich habe mir das in letzter Zeit genauer angesehen und dabei ein ziemlich zentrales Problem entdeckt: „EVM compatible“ löst eigentlich nur die halbe Sache. Solidity, Foundry, Hardhat und diese Toolchains kann man zwar direkt weiterverwenden, aber im Finanzbereich gibt es noch eine viel kniffligere Frage: Wollen Institutionen ihre Salden, Positionen und Transaktionsbeträge wirklich vollständig offenlegen?
Die Lösung von Dusk heißt Hedger – dabei werden homomorphe Verschlüsselung und Zero-Knowledge-Proofs in den EVM-Workflow eingebracht. Ersteres ermöglicht Berechnungen auf verschlüsselten Daten, Letzteres beweist, dass das Ergebnis den Regeln entspricht. Die Daten müssen nicht offengelegt werden, und dennoch bleibt die Ausführung verifizierbar. Market Maker können sensible Exposures verbergen, Kontostände bleiben vertraulich, und wenn eine Prüfung nötig ist, kann die Offenlegung autorisiert werden.
Das Problem ist jedoch: Hedger ist kein Plugin, das man einfach „draufpackt und losläuft“. Es kombiniert homomorphe Verschlüsselung, Zero-Knowledge-Proofs und ein hybrides UTXO-/Kontomodell – das hat mit der Speicherlogik eines Standard-ERC-20 absolut nichts zu tun. „EVM-Kompatibilität“ löst die Frage, wie Entwickler hineinkommen; Hedger muss lösen, welche Daten nach dem Eintritt von Institutionen überhaupt nicht öffentlich sein sollten.
In der offiziellen Dokumentation wird das sehr klar gesagt: DuskEVM basiert auf dem OP Stack und läuft in einer EVM-equivalenten Ausführungsumgebung mit einer vertrauten Toolchain. Aber die Cross-Layer-Bridge ist derzeit immer noch nur mit dem Testnetz verbunden und unterstützt nur Test-Token. Tools holen die Leute zwar zur Tür herein, aber erst wenn daraus echte Anwendungen entstehen, bleiben sie auch wirklich.
Wenn man auf DuskEVM einen Uniswap-Fork betreibt, müsste die Ebene des Shielding-Pools neu geschrieben werden. Die zentrale AMM-Logik trifft auf die Datenschicht und muss neu gebaut werden – das ist keine „nahtlose Migration“.
EVM-Kompatibilität löst das Problem der Entwickler-Toolchain, Hedger löst die Frage, ob Finanzdaten überhaupt offengelegt werden sollen. Ob DuskEVM einen confidential EVM workflow wirklich zum Laufen bringen kann, ist der Punkt, an dem seine Differenzierung tatsächlich entsteht. Im Moment wird Hedger noch im Testnetz ausgereift; wenn es einmal im Mainnet ist, kann man sich diese Migrationsfragen noch einmal ansehen.
#dusk $DUSK @Dusk
Die Lösung von Dusk heißt Hedger – dabei werden homomorphe Verschlüsselung und Zero-Knowledge-Proofs in den EVM-Workflow eingebracht. Ersteres ermöglicht Berechnungen auf verschlüsselten Daten, Letzteres beweist, dass das Ergebnis den Regeln entspricht. Die Daten müssen nicht offengelegt werden, und dennoch bleibt die Ausführung verifizierbar. Market Maker können sensible Exposures verbergen, Kontostände bleiben vertraulich, und wenn eine Prüfung nötig ist, kann die Offenlegung autorisiert werden.
Das Problem ist jedoch: Hedger ist kein Plugin, das man einfach „draufpackt und losläuft“. Es kombiniert homomorphe Verschlüsselung, Zero-Knowledge-Proofs und ein hybrides UTXO-/Kontomodell – das hat mit der Speicherlogik eines Standard-ERC-20 absolut nichts zu tun. „EVM-Kompatibilität“ löst die Frage, wie Entwickler hineinkommen; Hedger muss lösen, welche Daten nach dem Eintritt von Institutionen überhaupt nicht öffentlich sein sollten.
In der offiziellen Dokumentation wird das sehr klar gesagt: DuskEVM basiert auf dem OP Stack und läuft in einer EVM-equivalenten Ausführungsumgebung mit einer vertrauten Toolchain. Aber die Cross-Layer-Bridge ist derzeit immer noch nur mit dem Testnetz verbunden und unterstützt nur Test-Token. Tools holen die Leute zwar zur Tür herein, aber erst wenn daraus echte Anwendungen entstehen, bleiben sie auch wirklich.
Wenn man auf DuskEVM einen Uniswap-Fork betreibt, müsste die Ebene des Shielding-Pools neu geschrieben werden. Die zentrale AMM-Logik trifft auf die Datenschicht und muss neu gebaut werden – das ist keine „nahtlose Migration“.
EVM-Kompatibilität löst das Problem der Entwickler-Toolchain, Hedger löst die Frage, ob Finanzdaten überhaupt offengelegt werden sollen. Ob DuskEVM einen confidential EVM workflow wirklich zum Laufen bringen kann, ist der Punkt, an dem seine Differenzierung tatsächlich entsteht. Im Moment wird Hedger noch im Testnetz ausgereift; wenn es einmal im Mainnet ist, kann man sich diese Migrationsfragen noch einmal ansehen.
#dusk $DUSK @Dusk
93
·
--
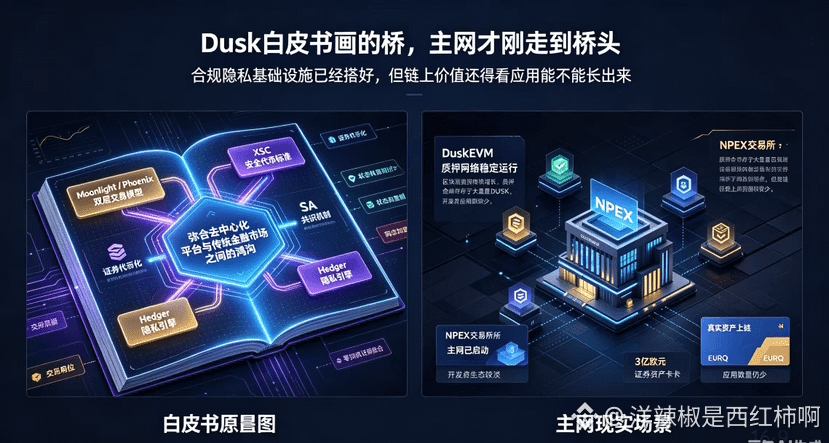
Ich habe gestern Kaffee getrunken und konnte nicht schlafen. Als ich auf das Dusk-Whitepaper stieß, fiel mir eine Beschreibung auf, die ich ziemlich interessant fand: Es sagte, dass es die „Kluft zwischen dezentralen Plattformen und traditionellen Finanzmärkten“ überbrücken wolle. Die Privatsphäre und Compliance, die traditionelle Finanzmärkte brauchen, möchte es gleichzeitig erfüllen. Wie soll das gehen? Im Whitepaper werden einige zentrale Designs erwähnt. Das zweischichtige Handelsmodell von Moonlight und Phoenix ermöglicht es Nutzern, mit einem Klick zwischen Transparenz und Privatsphäre umzuschalten. Der XSC-Sicherheits-Token-Standard ist speziell auf tokenisierte Wertpapiere zugeschnitten. Der SA-Konsensmechanismus erreicht durch einen neuartigen State-Machine-Replication-Algorithmus eine starke Finalitätsgarantie für genehmigungsfreie Teilnahme und Zustandsübergänge. Die Hedger-Engine kombiniert homomorphe Verschlüsselung und Zero-Knowledge-Beweise. Die Validierer müssen KYC absolvieren. Das gesamte Design dient dazu, dass Institutionen Vermögenswerte on-chain konform ausgeben und handeln können.
Am 7. Januar 2026 wurde das Mainnet offiziell gestartet, und DuskEVM ging gleichzeitig online, kompatibel mit Solidity. Die Zusammenarbeit mit der niederländisch lizenzierten Börse NPEX ist bereits Realität – NPEX verfügt über mehrere EU-Lizenzen wie MTF, Broker und ECSP. Gemeinsam treiben beide den Aufbau einer On-Chain-Wertpapierbörse voran und planen, Vermögenswerte im Wert von 300 Millionen Euro on-chain zu bringen. Außerdem wurde zusammen mit Quantoz der digitale Euro EURQ eingeführt. @Dusk_Foundation
Die On-Chain-Infrastruktur läuft tatsächlich, die Blöcke wachsen stetig, und auch das Staking hat ein Niveau erreicht, das nicht gespielt wirkt. Vom Aufbau im Jahr 2018 bis zum Mainnet-Start Anfang dieses Jahres sind sechs Jahre vergangen. Aber es gibt noch nicht viele On-Chain-Anwendungen, und im Vergleich zu Ethereums Layer-2s liegt es weit zurück. Der Wert einer Chain hängt am Ende davon ab, was darauf läuft.
#dusk $DUSK
Ich habe gestern Kaffee getrunken und konnte nicht schlafen. Als ich auf das Dusk-Whitepaper stieß, fiel mir eine Beschreibung auf, die ich ziemlich interessant fand: Es sagte, dass es die „Kluft zwischen dezentralen Plattformen und traditionellen Finanzmärkten“ überbrücken wolle. Die Privatsphäre und Compliance, die traditionelle Finanzmärkte brauchen, möchte es gleichzeitig erfüllen. Wie soll das gehen? Im Whitepaper werden einige zentrale Designs erwähnt. Das zweischichtige Handelsmodell von Moonlight und Phoenix ermöglicht es Nutzern, mit einem Klick zwischen Transparenz und Privatsphäre umzuschalten. Der XSC-Sicherheits-Token-Standard ist speziell auf tokenisierte Wertpapiere zugeschnitten. Der SA-Konsensmechanismus erreicht durch einen neuartigen State-Machine-Replication-Algorithmus eine starke Finalitätsgarantie für genehmigungsfreie Teilnahme und Zustandsübergänge. Die Hedger-Engine kombiniert homomorphe Verschlüsselung und Zero-Knowledge-Beweise. Die Validierer müssen KYC absolvieren. Das gesamte Design dient dazu, dass Institutionen Vermögenswerte on-chain konform ausgeben und handeln können.
Am 7. Januar 2026 wurde das Mainnet offiziell gestartet, und DuskEVM ging gleichzeitig online, kompatibel mit Solidity. Die Zusammenarbeit mit der niederländisch lizenzierten Börse NPEX ist bereits Realität – NPEX verfügt über mehrere EU-Lizenzen wie MTF, Broker und ECSP. Gemeinsam treiben beide den Aufbau einer On-Chain-Wertpapierbörse voran und planen, Vermögenswerte im Wert von 300 Millionen Euro on-chain zu bringen. Außerdem wurde zusammen mit Quantoz der digitale Euro EURQ eingeführt. @Dusk
Die On-Chain-Infrastruktur läuft tatsächlich, die Blöcke wachsen stetig, und auch das Staking hat ein Niveau erreicht, das nicht gespielt wirkt. Vom Aufbau im Jahr 2018 bis zum Mainnet-Start Anfang dieses Jahres sind sechs Jahre vergangen. Aber es gibt noch nicht viele On-Chain-Anwendungen, und im Vergleich zu Ethereums Layer-2s liegt es weit zurück. Der Wert einer Chain hängt am Ende davon ab, was darauf läuft.
#dusk $DUSK
Am 7. Januar 2026 wurde das Mainnet offiziell gestartet, und DuskEVM ging gleichzeitig online, kompatibel mit Solidity. Die Zusammenarbeit mit der niederländisch lizenzierten Börse NPEX ist bereits Realität – NPEX verfügt über mehrere EU-Lizenzen wie MTF, Broker und ECSP. Gemeinsam treiben beide den Aufbau einer On-Chain-Wertpapierbörse voran und planen, Vermögenswerte im Wert von 300 Millionen Euro on-chain zu bringen. Außerdem wurde zusammen mit Quantoz der digitale Euro EURQ eingeführt. @Dusk
Die On-Chain-Infrastruktur läuft tatsächlich, die Blöcke wachsen stetig, und auch das Staking hat ein Niveau erreicht, das nicht gespielt wirkt. Vom Aufbau im Jahr 2018 bis zum Mainnet-Start Anfang dieses Jahres sind sechs Jahre vergangen. Aber es gibt noch nicht viele On-Chain-Anwendungen, und im Vergleich zu Ethereums Layer-2s liegt es weit zurück. Der Wert einer Chain hängt am Ende davon ab, was darauf läuft.
#dusk $DUSK
73
·
--
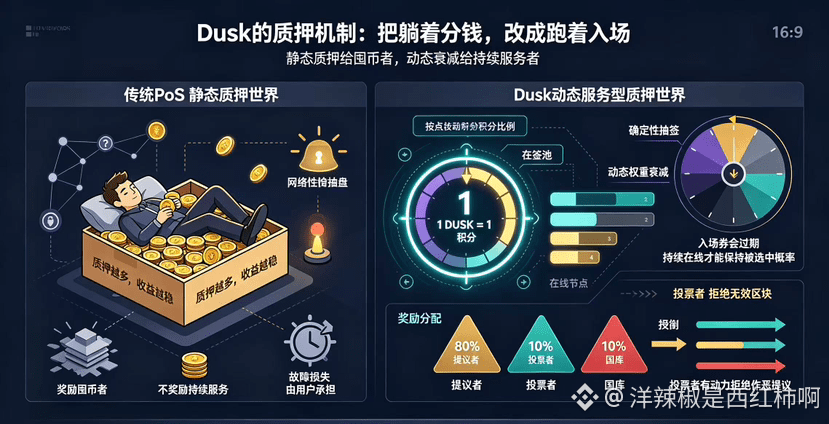
Das Staking-Mechanismus der meisten PoS-Ketten hat eigentlich ein ziemlich verstecktes Problem: Wenn du Coins lockst, bekommst du Erträge – aber ob der Knoten wirklich gewissenhaft arbeitet, beruht ganz auf Selbstdisziplin. Im Kern belohnt diese Logik „Menschen, die Coins horten“, nicht aber „Menschen, die das Netzwerk aufrechterhalten“. Solange ein Knoten genug Coins anhäuft, kann er bequem mitverdienen; wenn das Netzwerk ausfällt, tragen die Nutzer den Schaden, während der Knoten weiterhin Erträge kassiert. Dieses Design fördert im Grunde Faulheit.
Der Ansatz von Dusk ist anders. Es versucht nicht, Knoten mit Geld gefügig zu machen, sondern entwirft Regeln, die Knoten dazu zwingen, aus eigenem Interesse die Netzwerksicherheit zu schützen. Der Kern sind deterministische Lotterien und eine dynamische Gewichtungsabschreibung. Wenn du 1 DUSK stakest, gibt dir das System 1 Punkt, aber dieser Punkt ist nicht fest – mit der Zeit oder wenn der Knoten offline geht, nimmt er ab. Das heißt: Dein Eintrittsticket verfällt. Wenn du die Wahrscheinlichkeit, für die Blockerzeugung ausgewählt zu werden, aufrechterhalten willst, musst du dauerhaft online bleiben und kontinuierlich arbeiten. Diese Logik verwandelt statisches Staking in einen dynamischen Dienst; wer trödelt, wird auf natürliche Weise aussortiert.
Auch die Belohnungsverteilung ist ein strategischer Zug. 80 % gehen an den Vorschlagenden, 10 % an die Abstimmenden und 10 % in die Staatskasse. Auf den ersten Blick bekommt der Vorschlagende den Löwenanteil, tatsächlich werden die 10 % der Abstimmenden zu einem Instrument der Gegenmacht. Wenn ein Vorschlagender etwas Schlimmes vorhat, muss er zuerst die Abstimmenden bestechen – oder darauf wetten, dass sie seinen ungültigen Block nicht ablehnen. Für ihre stabilen 10 % Ertrag haben die Abstimmenden einen Anreiz, Vorschläge abzulehnen, die mit dem Fehlverhalten kooperieren. Die Interessen beider Seiten werden getrennt und zugleich miteinander verknüpft, wodurch eine gegenseitige Kontrolle entsteht.
Die zugrunde liegende Logik dieses Designs besteht im Grunde darin, „Regeln“ an die Stelle von „Subventionen“ zu setzen. Es fragt nicht, wie viel du gestaket hast, sondern ob du dauerhaft für das Netzwerk arbeiten kannst. Doch so ausgefeilt die Regeln auch sein mögen: Ob sie gegen die menschliche Natur bestehen können, zeigt sich erst an den tatsächlichen Daten, wenn das Mainnet läuft.
#dusk $DUSK @Dusk_Foundation
Das Staking-Mechanismus der meisten PoS-Ketten hat eigentlich ein ziemlich verstecktes Problem: Wenn du Coins lockst, bekommst du Erträge – aber ob der Knoten wirklich gewissenhaft arbeitet, beruht ganz auf Selbstdisziplin. Im Kern belohnt diese Logik „Menschen, die Coins horten“, nicht aber „Menschen, die das Netzwerk aufrechterhalten“. Solange ein Knoten genug Coins anhäuft, kann er bequem mitverdienen; wenn das Netzwerk ausfällt, tragen die Nutzer den Schaden, während der Knoten weiterhin Erträge kassiert. Dieses Design fördert im Grunde Faulheit.
Der Ansatz von Dusk ist anders. Es versucht nicht, Knoten mit Geld gefügig zu machen, sondern entwirft Regeln, die Knoten dazu zwingen, aus eigenem Interesse die Netzwerksicherheit zu schützen. Der Kern sind deterministische Lotterien und eine dynamische Gewichtungsabschreibung. Wenn du 1 DUSK stakest, gibt dir das System 1 Punkt, aber dieser Punkt ist nicht fest – mit der Zeit oder wenn der Knoten offline geht, nimmt er ab. Das heißt: Dein Eintrittsticket verfällt. Wenn du die Wahrscheinlichkeit, für die Blockerzeugung ausgewählt zu werden, aufrechterhalten willst, musst du dauerhaft online bleiben und kontinuierlich arbeiten. Diese Logik verwandelt statisches Staking in einen dynamischen Dienst; wer trödelt, wird auf natürliche Weise aussortiert.
Auch die Belohnungsverteilung ist ein strategischer Zug. 80 % gehen an den Vorschlagenden, 10 % an die Abstimmenden und 10 % in die Staatskasse. Auf den ersten Blick bekommt der Vorschlagende den Löwenanteil, tatsächlich werden die 10 % der Abstimmenden zu einem Instrument der Gegenmacht. Wenn ein Vorschlagender etwas Schlimmes vorhat, muss er zuerst die Abstimmenden bestechen – oder darauf wetten, dass sie seinen ungültigen Block nicht ablehnen. Für ihre stabilen 10 % Ertrag haben die Abstimmenden einen Anreiz, Vorschläge abzulehnen, die mit dem Fehlverhalten kooperieren. Die Interessen beider Seiten werden getrennt und zugleich miteinander verknüpft, wodurch eine gegenseitige Kontrolle entsteht.
Die zugrunde liegende Logik dieses Designs besteht im Grunde darin, „Regeln“ an die Stelle von „Subventionen“ zu setzen. Es fragt nicht, wie viel du gestaket hast, sondern ob du dauerhaft für das Netzwerk arbeiten kannst. Doch so ausgefeilt die Regeln auch sein mögen: Ob sie gegen die menschliche Natur bestehen können, zeigt sich erst an den tatsächlichen Daten, wenn das Mainnet läuft.
#dusk $DUSK @Dusk
Der Ansatz von Dusk ist anders. Es versucht nicht, Knoten mit Geld gefügig zu machen, sondern entwirft Regeln, die Knoten dazu zwingen, aus eigenem Interesse die Netzwerksicherheit zu schützen. Der Kern sind deterministische Lotterien und eine dynamische Gewichtungsabschreibung. Wenn du 1 DUSK stakest, gibt dir das System 1 Punkt, aber dieser Punkt ist nicht fest – mit der Zeit oder wenn der Knoten offline geht, nimmt er ab. Das heißt: Dein Eintrittsticket verfällt. Wenn du die Wahrscheinlichkeit, für die Blockerzeugung ausgewählt zu werden, aufrechterhalten willst, musst du dauerhaft online bleiben und kontinuierlich arbeiten. Diese Logik verwandelt statisches Staking in einen dynamischen Dienst; wer trödelt, wird auf natürliche Weise aussortiert.
Auch die Belohnungsverteilung ist ein strategischer Zug. 80 % gehen an den Vorschlagenden, 10 % an die Abstimmenden und 10 % in die Staatskasse. Auf den ersten Blick bekommt der Vorschlagende den Löwenanteil, tatsächlich werden die 10 % der Abstimmenden zu einem Instrument der Gegenmacht. Wenn ein Vorschlagender etwas Schlimmes vorhat, muss er zuerst die Abstimmenden bestechen – oder darauf wetten, dass sie seinen ungültigen Block nicht ablehnen. Für ihre stabilen 10 % Ertrag haben die Abstimmenden einen Anreiz, Vorschläge abzulehnen, die mit dem Fehlverhalten kooperieren. Die Interessen beider Seiten werden getrennt und zugleich miteinander verknüpft, wodurch eine gegenseitige Kontrolle entsteht.
Die zugrunde liegende Logik dieses Designs besteht im Grunde darin, „Regeln“ an die Stelle von „Subventionen“ zu setzen. Es fragt nicht, wie viel du gestaket hast, sondern ob du dauerhaft für das Netzwerk arbeiten kannst. Doch so ausgefeilt die Regeln auch sein mögen: Ob sie gegen die menschliche Natur bestehen können, zeigt sich erst an den tatsächlichen Daten, wenn das Mainnet läuft.
#dusk $DUSK @Dusk
88
·
--
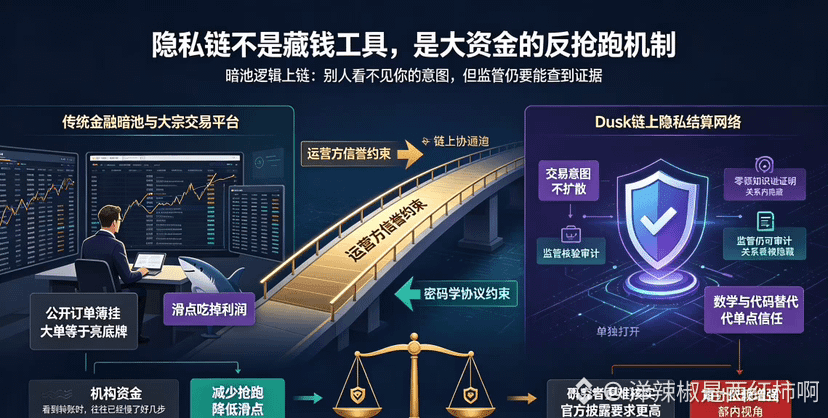
Tatsächlich denken viele Menschen bei Privacy-Chains sofort: „Bequemes Geldwäsche-Tool“ oder „ein Versteck für Geld“.
Aber wenn du wirklich mit jemandem gesprochen hast, der große Transaktionen gemacht hat, merkst du: Ganz so ist es nicht. Im traditionellen Finanzwesen gibt es längst Dark Pools und Plattformen für Block-Trades – speziell für große Gelder. Der Zweck ist, nicht zu wollen, dass die Gegenpartei deine Absichten sieht. Wenn du auf dem öffentlichen Orderbuch eine große Order platzierst, legst du quasi deine Karten allen offen. Die Gegenseite umschwärmt dich und nimmt dir die Profite direkt über Slippage weg.
Das ist keine Frage von „Privacy vs. keine Privacy“, sondern eine Frage der Markteffizienz. Dusk macht genau diese Logik auf die Blockchain über. Es geht nicht darum, irgend ein neues Tool zu erfinden – sondern darum, dass man die von institutionellen Märkten bereits erprobte Vorgehensweise per Kryptografie neu umsetzt.
Worin liegt der Unterschied? Dark Pools stützen sich auf den Ruf des Betreibers und die durch Regulierung vorgegebenen Regeln. Dusk verlagert das Verbergen in die Protokollebene: Das Verhältnis zwischen Betrag und Adresse wird durch Zero-Knowledge-Beweise geschützt, während gleichzeitig die Nachweisbarkeit gegenüber Regulierern erhalten bleibt. Im Alltag können andere die Transaktionen nicht sehen – aber wenn Regulierer eine Prüfung brauchen, gibt es einen autorisierten Prüfpfad. Die Vertrauensinstanz wechselt von Institutionen zu Mathematik und prüfbarem, nachvollziehbarem Code.
Ehrlich gesagt, könnte das auch für Privatanleger nicht unbedingt schlecht sein. Auf transparenten Chains lassen sich die Bewegungen großer Inhaber am leichtesten von professionellen Akteuren ausnutzen; normale Menschen sehen Überweisungen oft schon, wenn es mehrere Schritte zu spät ist. Wenn alle Informationen konsequent ausgeblendet werden, ist das der Fairness näher als eine asymmetrische, offengelegte Informationslage – vorausgesetzt, dass die Regulierung weiterhin genau den Teil sehen kann, den sie sehen muss.
Natürlich sind die Kosten auch sehr real. Wenn On-Chain-Analyse-Tools ausfallen, wird es für unabhängige Forschende schwieriger, die Mittelströme und die echte Aktivität des Projekts zu verifizieren; der Markt muss dann noch stärker auf offizielle Veröffentlichungen und Audits vertrauen. Das wiederum verlangt von Emittenten, proaktiv noch normgerechter zu veröffentlichen, sonst wird Transparenz von einer technischen Frage zu einem Governance-Problem.
Wenn ich mir DUSK anschaue, habe ich daher auf zwei Dinge gleichzeitig den Blick: Ist die Privacy stark genug? Und ist der Offenlegungsmechanismus wirklich vertrauenswürdig? Ob dieses Gleichgewicht richtig getroffen ist, entscheidet oft mehr darüber, wie weit es kommen kann, als irgendein technischer Kennwert.
#dusk $DUSK @Dusk_Foundation
Tatsächlich denken viele Menschen bei Privacy-Chains sofort: „Bequemes Geldwäsche-Tool“ oder „ein Versteck für Geld“.
Aber wenn du wirklich mit jemandem gesprochen hast, der große Transaktionen gemacht hat, merkst du: Ganz so ist es nicht. Im traditionellen Finanzwesen gibt es längst Dark Pools und Plattformen für Block-Trades – speziell für große Gelder. Der Zweck ist, nicht zu wollen, dass die Gegenpartei deine Absichten sieht. Wenn du auf dem öffentlichen Orderbuch eine große Order platzierst, legst du quasi deine Karten allen offen. Die Gegenseite umschwärmt dich und nimmt dir die Profite direkt über Slippage weg.
Das ist keine Frage von „Privacy vs. keine Privacy“, sondern eine Frage der Markteffizienz. Dusk macht genau diese Logik auf die Blockchain über. Es geht nicht darum, irgend ein neues Tool zu erfinden – sondern darum, dass man die von institutionellen Märkten bereits erprobte Vorgehensweise per Kryptografie neu umsetzt.
Worin liegt der Unterschied? Dark Pools stützen sich auf den Ruf des Betreibers und die durch Regulierung vorgegebenen Regeln. Dusk verlagert das Verbergen in die Protokollebene: Das Verhältnis zwischen Betrag und Adresse wird durch Zero-Knowledge-Beweise geschützt, während gleichzeitig die Nachweisbarkeit gegenüber Regulierern erhalten bleibt. Im Alltag können andere die Transaktionen nicht sehen – aber wenn Regulierer eine Prüfung brauchen, gibt es einen autorisierten Prüfpfad. Die Vertrauensinstanz wechselt von Institutionen zu Mathematik und prüfbarem, nachvollziehbarem Code.
Ehrlich gesagt, könnte das auch für Privatanleger nicht unbedingt schlecht sein. Auf transparenten Chains lassen sich die Bewegungen großer Inhaber am leichtesten von professionellen Akteuren ausnutzen; normale Menschen sehen Überweisungen oft schon, wenn es mehrere Schritte zu spät ist. Wenn alle Informationen konsequent ausgeblendet werden, ist das der Fairness näher als eine asymmetrische, offengelegte Informationslage – vorausgesetzt, dass die Regulierung weiterhin genau den Teil sehen kann, den sie sehen muss.
Natürlich sind die Kosten auch sehr real. Wenn On-Chain-Analyse-Tools ausfallen, wird es für unabhängige Forschende schwieriger, die Mittelströme und die echte Aktivität des Projekts zu verifizieren; der Markt muss dann noch stärker auf offizielle Veröffentlichungen und Audits vertrauen. Das wiederum verlangt von Emittenten, proaktiv noch normgerechter zu veröffentlichen, sonst wird Transparenz von einer technischen Frage zu einem Governance-Problem.
Wenn ich mir DUSK anschaue, habe ich daher auf zwei Dinge gleichzeitig den Blick: Ist die Privacy stark genug? Und ist der Offenlegungsmechanismus wirklich vertrauenswürdig? Ob dieses Gleichgewicht richtig getroffen ist, entscheidet oft mehr darüber, wie weit es kommen kann, als irgendein technischer Kennwert.
#dusk $DUSK @Dusk
Aber wenn du wirklich mit jemandem gesprochen hast, der große Transaktionen gemacht hat, merkst du: Ganz so ist es nicht. Im traditionellen Finanzwesen gibt es längst Dark Pools und Plattformen für Block-Trades – speziell für große Gelder. Der Zweck ist, nicht zu wollen, dass die Gegenpartei deine Absichten sieht. Wenn du auf dem öffentlichen Orderbuch eine große Order platzierst, legst du quasi deine Karten allen offen. Die Gegenseite umschwärmt dich und nimmt dir die Profite direkt über Slippage weg.
Das ist keine Frage von „Privacy vs. keine Privacy“, sondern eine Frage der Markteffizienz. Dusk macht genau diese Logik auf die Blockchain über. Es geht nicht darum, irgend ein neues Tool zu erfinden – sondern darum, dass man die von institutionellen Märkten bereits erprobte Vorgehensweise per Kryptografie neu umsetzt.
Worin liegt der Unterschied? Dark Pools stützen sich auf den Ruf des Betreibers und die durch Regulierung vorgegebenen Regeln. Dusk verlagert das Verbergen in die Protokollebene: Das Verhältnis zwischen Betrag und Adresse wird durch Zero-Knowledge-Beweise geschützt, während gleichzeitig die Nachweisbarkeit gegenüber Regulierern erhalten bleibt. Im Alltag können andere die Transaktionen nicht sehen – aber wenn Regulierer eine Prüfung brauchen, gibt es einen autorisierten Prüfpfad. Die Vertrauensinstanz wechselt von Institutionen zu Mathematik und prüfbarem, nachvollziehbarem Code.
Ehrlich gesagt, könnte das auch für Privatanleger nicht unbedingt schlecht sein. Auf transparenten Chains lassen sich die Bewegungen großer Inhaber am leichtesten von professionellen Akteuren ausnutzen; normale Menschen sehen Überweisungen oft schon, wenn es mehrere Schritte zu spät ist. Wenn alle Informationen konsequent ausgeblendet werden, ist das der Fairness näher als eine asymmetrische, offengelegte Informationslage – vorausgesetzt, dass die Regulierung weiterhin genau den Teil sehen kann, den sie sehen muss.
Natürlich sind die Kosten auch sehr real. Wenn On-Chain-Analyse-Tools ausfallen, wird es für unabhängige Forschende schwieriger, die Mittelströme und die echte Aktivität des Projekts zu verifizieren; der Markt muss dann noch stärker auf offizielle Veröffentlichungen und Audits vertrauen. Das wiederum verlangt von Emittenten, proaktiv noch normgerechter zu veröffentlichen, sonst wird Transparenz von einer technischen Frage zu einem Governance-Problem.
Wenn ich mir DUSK anschaue, habe ich daher auf zwei Dinge gleichzeitig den Blick: Ist die Privacy stark genug? Und ist der Offenlegungsmechanismus wirklich vertrauenswürdig? Ob dieses Gleichgewicht richtig getroffen ist, entscheidet oft mehr darüber, wie weit es kommen kann, als irgendein technischer Kennwert.
#dusk $DUSK @Dusk
104
·
--
Über Dusk’s Citadel habe ich mir tatsächlich eine Weile Gedanken gemacht.
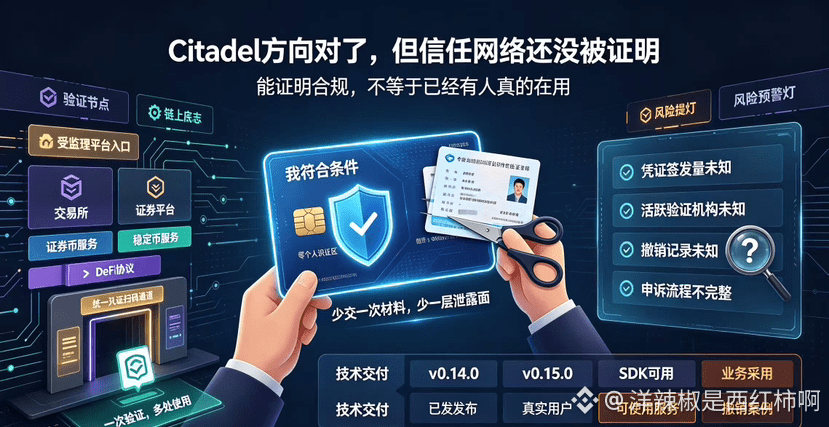
Was es vorhat, finde ich ziemlich gut: Nutzer führen einmal eine regelkonforme Prüfung durch, erhalten einen Nachweis/Zertifikat, und können danach auf unterschiedlichen Plattformen einfach belegen, dass „sie die Bedingungen erfüllen“, ohne wiederholt Personalausweis- und Adressnachweise einreichen zu müssen. Jedes Mal spart man sich eine weitere Unterlagenrunde – und damit reduziert sich auch die Angriffs-/Leckfläche um eine weitere Ebene. Aus Nutzersicht fühlt sich das wirklich deutlich angenehmer an.
In einem Announcement von Dusk aus dem Jahr 2023 heißt es, Citadel sei „veröffentlicht“ worden. Im August 2024 gab es außerdem v0.14.0, und auch 2025 gab es Updates zu v0.15.0. Betrachtet man allein die Existenz des Codes, dann wird es tatsächlich fortlaufend weiterentwickelt.
Aber eine Sache habe ich bis heute nicht klar: Vor drei Jahren veröffentlicht – wie viele Menschen nutzen es denn tatsächlich? Ich meine nicht, ob der Code existiert, sondern ob es echte Nutzer gibt, die mit Citadel-Zertifikaten in einen realen, regulierten Markt eintreten. Zahlen zur Ausstellung der Zertifikate, aktive Prüf-/Validierungsstellen, Widerrufs- und Storno-/Revoke-Logs – solche Daten findet man in den öffentlich verfügbaren Informationen nicht.
Technische Auslieferung und geschäftliche Übernahme sind zweierlei Dinge; man darf sie nicht durcheinanderbringen.
Und da ist noch etwas, das mir nicht ganz unbedenklich ist. Zero-Knowledge-Beweise können nachweisen, dass ein Zertifikat die Bedingungen erfüllt. Aber wenn die Ausstellungsstelle beim Ausstellen falsche Angaben eingetragen hat oder wenn ein Zertifikat widerrufen werden muss: Wie kann der Nutzer dagegen vorgehen/einschreiten? Werden andere Plattformen so ein Zertifikat danach überhaupt weiterhin akzeptieren? Ein Zertifikat ist plattformübergreifend nutzbar – das ist effizient. Gleichzeitig können Fehler der Ausstellungsstelle dadurch aber in mehr Orte hineingetragen und damit stärker vervielfältigt werden. Toleranz/Fehlertoleranz und der Update-/Änderungsprozess dieses Mechanismus sind für mich aktuell nicht vollständig beschrieben.
Ich sage nicht, dass Citadel keinen Wert hat. Die Trennung von „ich erfülle die Bedingungen“ und „meine vollständigen Daten“ ist tatsächlich die richtige Richtung für datenschutzkonforme Compliance. Aber wenn Paper und SDK komplett sind, heißt das nur, dass das Tool existiert – nicht, dass ein Vertrauensnetzwerk bereits tatsächlich entstanden ist.
Erst wenn Dusk die ersten Zertifikatsaussteller, die nutzbaren Services sowie Widerrufs- und Einspruchs-/Beschwerdeprotokolle offenlegt, kann ich beurteilen, ob es wirklich eine echte Schutzmauer (Burggraben) ist – oder ob es am Ende doch nur ein weiteres Protokoll ist, das nicht rund gelaufen ist. Bis dahin: erst mal ein Fragezeichen.
#dusk $DUSK @Dusk_Foundation
Über Dusk’s Citadel habe ich mir tatsächlich eine Weile Gedanken gemacht.
Was es vorhat, finde ich ziemlich gut: Nutzer führen einmal eine regelkonforme Prüfung durch, erhalten einen Nachweis/Zertifikat, und können danach auf unterschiedlichen Plattformen einfach belegen, dass „sie die Bedingungen erfüllen“, ohne wiederholt Personalausweis- und Adressnachweise einreichen zu müssen. Jedes Mal spart man sich eine weitere Unterlagenrunde – und damit reduziert sich auch die Angriffs-/Leckfläche um eine weitere Ebene. Aus Nutzersicht fühlt sich das wirklich deutlich angenehmer an.
In einem Announcement von Dusk aus dem Jahr 2023 heißt es, Citadel sei „veröffentlicht“ worden. Im August 2024 gab es außerdem v0.14.0, und auch 2025 gab es Updates zu v0.15.0. Betrachtet man allein die Existenz des Codes, dann wird es tatsächlich fortlaufend weiterentwickelt.
Aber eine Sache habe ich bis heute nicht klar: Vor drei Jahren veröffentlicht – wie viele Menschen nutzen es denn tatsächlich? Ich meine nicht, ob der Code existiert, sondern ob es echte Nutzer gibt, die mit Citadel-Zertifikaten in einen realen, regulierten Markt eintreten. Zahlen zur Ausstellung der Zertifikate, aktive Prüf-/Validierungsstellen, Widerrufs- und Storno-/Revoke-Logs – solche Daten findet man in den öffentlich verfügbaren Informationen nicht.
Technische Auslieferung und geschäftliche Übernahme sind zweierlei Dinge; man darf sie nicht durcheinanderbringen.
Und da ist noch etwas, das mir nicht ganz unbedenklich ist. Zero-Knowledge-Beweise können nachweisen, dass ein Zertifikat die Bedingungen erfüllt. Aber wenn die Ausstellungsstelle beim Ausstellen falsche Angaben eingetragen hat oder wenn ein Zertifikat widerrufen werden muss: Wie kann der Nutzer dagegen vorgehen/einschreiten? Werden andere Plattformen so ein Zertifikat danach überhaupt weiterhin akzeptieren? Ein Zertifikat ist plattformübergreifend nutzbar – das ist effizient. Gleichzeitig können Fehler der Ausstellungsstelle dadurch aber in mehr Orte hineingetragen und damit stärker vervielfältigt werden. Toleranz/Fehlertoleranz und der Update-/Änderungsprozess dieses Mechanismus sind für mich aktuell nicht vollständig beschrieben.
Ich sage nicht, dass Citadel keinen Wert hat. Die Trennung von „ich erfülle die Bedingungen“ und „meine vollständigen Daten“ ist tatsächlich die richtige Richtung für datenschutzkonforme Compliance. Aber wenn Paper und SDK komplett sind, heißt das nur, dass das Tool existiert – nicht, dass ein Vertrauensnetzwerk bereits tatsächlich entstanden ist.
Erst wenn Dusk die ersten Zertifikatsaussteller, die nutzbaren Services sowie Widerrufs- und Einspruchs-/Beschwerdeprotokolle offenlegt, kann ich beurteilen, ob es wirklich eine echte Schutzmauer (Burggraben) ist – oder ob es am Ende doch nur ein weiteres Protokoll ist, das nicht rund gelaufen ist. Bis dahin: erst mal ein Fragezeichen.
#dusk $DUSK @Dusk
Was es vorhat, finde ich ziemlich gut: Nutzer führen einmal eine regelkonforme Prüfung durch, erhalten einen Nachweis/Zertifikat, und können danach auf unterschiedlichen Plattformen einfach belegen, dass „sie die Bedingungen erfüllen“, ohne wiederholt Personalausweis- und Adressnachweise einreichen zu müssen. Jedes Mal spart man sich eine weitere Unterlagenrunde – und damit reduziert sich auch die Angriffs-/Leckfläche um eine weitere Ebene. Aus Nutzersicht fühlt sich das wirklich deutlich angenehmer an.
In einem Announcement von Dusk aus dem Jahr 2023 heißt es, Citadel sei „veröffentlicht“ worden. Im August 2024 gab es außerdem v0.14.0, und auch 2025 gab es Updates zu v0.15.0. Betrachtet man allein die Existenz des Codes, dann wird es tatsächlich fortlaufend weiterentwickelt.
Aber eine Sache habe ich bis heute nicht klar: Vor drei Jahren veröffentlicht – wie viele Menschen nutzen es denn tatsächlich? Ich meine nicht, ob der Code existiert, sondern ob es echte Nutzer gibt, die mit Citadel-Zertifikaten in einen realen, regulierten Markt eintreten. Zahlen zur Ausstellung der Zertifikate, aktive Prüf-/Validierungsstellen, Widerrufs- und Storno-/Revoke-Logs – solche Daten findet man in den öffentlich verfügbaren Informationen nicht.
Technische Auslieferung und geschäftliche Übernahme sind zweierlei Dinge; man darf sie nicht durcheinanderbringen.
Und da ist noch etwas, das mir nicht ganz unbedenklich ist. Zero-Knowledge-Beweise können nachweisen, dass ein Zertifikat die Bedingungen erfüllt. Aber wenn die Ausstellungsstelle beim Ausstellen falsche Angaben eingetragen hat oder wenn ein Zertifikat widerrufen werden muss: Wie kann der Nutzer dagegen vorgehen/einschreiten? Werden andere Plattformen so ein Zertifikat danach überhaupt weiterhin akzeptieren? Ein Zertifikat ist plattformübergreifend nutzbar – das ist effizient. Gleichzeitig können Fehler der Ausstellungsstelle dadurch aber in mehr Orte hineingetragen und damit stärker vervielfältigt werden. Toleranz/Fehlertoleranz und der Update-/Änderungsprozess dieses Mechanismus sind für mich aktuell nicht vollständig beschrieben.
Ich sage nicht, dass Citadel keinen Wert hat. Die Trennung von „ich erfülle die Bedingungen“ und „meine vollständigen Daten“ ist tatsächlich die richtige Richtung für datenschutzkonforme Compliance. Aber wenn Paper und SDK komplett sind, heißt das nur, dass das Tool existiert – nicht, dass ein Vertrauensnetzwerk bereits tatsächlich entstanden ist.
Erst wenn Dusk die ersten Zertifikatsaussteller, die nutzbaren Services sowie Widerrufs- und Einspruchs-/Beschwerdeprotokolle offenlegt, kann ich beurteilen, ob es wirklich eine echte Schutzmauer (Burggraben) ist – oder ob es am Ende doch nur ein weiteres Protokoll ist, das nicht rund gelaufen ist. Bis dahin: erst mal ein Fragezeichen.
#dusk $DUSK @Dusk
98
·
--
Bullisch
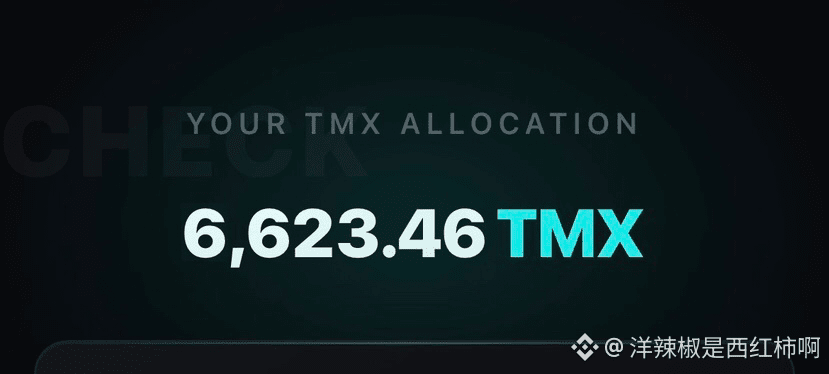
Eine Welle zum Geldverdienen – und TMX hat mir tatsächlich über 6000 Token gegeben, echt nicht zu erwarten! Ich habe auch nur ein bisschen Aufgaben gemacht und mich ein paar Monate eingeloggt, vielleicht ist es beim Staking einfach etwas mehr, das an Tokens rausgegeben wird. Weiß nicht, wie viel es vorbörslich gerade ist – kann ich damit wirklich reich werden?
Ganz ehrlich: In der Zeit, in der ich bei TermMax gestaket habe, war die Erfahrung wirklich gemischt. Ich bin auf ziemlich viele Fallen reingetreten. Ich habe ungefähr 3000 $ gestaket, einfach weil ich mehr Punkte mitnehmen wollte. Am Anfang sahen die Ertragsdaten ziemlich verlockend aus, aber nachdem ich es dann wirklich gestaket hatte, gab es viel mehr Einschränkungen als gedacht. Das Frustrierendste ist die Zeitmechanik: Wenn man zwischendurch teilweise aussteigt, wird die angesammelte Dauer direkt auf null zurückgesetzt. Die ganze Zeit, die man vorher durchgezogen hat, war dann umsonst – das ist wirklich zermürbend. Im Gegensatz zum normalen Staking, bei dem man flexibler rein und raus kann, fühlt es sich hier eher wie ein erzwungenes Lock-up an. Will man die Position kurzfristig anpassen, muss man zweimal nachdenken. Auch das Verhältnis für die Staking-/Sicherheitenquote muss man gut im Griff haben: Sobald die Kursbewegungen stärker schwanken und die Abwicklung am Ende nicht rechtzeitig passiert, droht das Risiko einer Liquidation. Ich habe schon ein paar Mal richtig Schiss bekommen und nachts zusätzlich Sicherheiten nachgelegt. Das Mechanik-Design ist recht komplex, viele Details werden nicht proaktiv erklärt. Als Einsteiger wie ich übersieht man dadurch Regeln schnell und tritt dann in Fallen.
Aber dass <t-2/>@termmax < -2/> einen festen Zinssatz hat, ist tatsächlich ein Vorteil. Man muss die Regeln fürs Staking aber unbedingt verstanden haben: Nicht nur auf die oberflächliche Jahresrendite schauen, sondern die Positionsgröße gut steuern. Nicht das ganze Geld auf einmal reinbuttern. Ich bin quasi doppelt gefahren: plus dem Airdrop-Teil sollte die Jahresrendite ziemlich heftig sein, haha #termmax
Eine Welle zum Geldverdienen – und TMX hat mir tatsächlich über 6000 Token gegeben, echt nicht zu erwarten! Ich habe auch nur ein bisschen Aufgaben gemacht und mich ein paar Monate eingeloggt, vielleicht ist es beim Staking einfach etwas mehr, das an Tokens rausgegeben wird. Weiß nicht, wie viel es vorbörslich gerade ist – kann ich damit wirklich reich werden?
Ganz ehrlich: In der Zeit, in der ich bei TermMax gestaket habe, war die Erfahrung wirklich gemischt. Ich bin auf ziemlich viele Fallen reingetreten. Ich habe ungefähr 3000 $ gestaket, einfach weil ich mehr Punkte mitnehmen wollte. Am Anfang sahen die Ertragsdaten ziemlich verlockend aus, aber nachdem ich es dann wirklich gestaket hatte, gab es viel mehr Einschränkungen als gedacht. Das Frustrierendste ist die Zeitmechanik: Wenn man zwischendurch teilweise aussteigt, wird die angesammelte Dauer direkt auf null zurückgesetzt. Die ganze Zeit, die man vorher durchgezogen hat, war dann umsonst – das ist wirklich zermürbend. Im Gegensatz zum normalen Staking, bei dem man flexibler rein und raus kann, fühlt es sich hier eher wie ein erzwungenes Lock-up an. Will man die Position kurzfristig anpassen, muss man zweimal nachdenken. Auch das Verhältnis für die Staking-/Sicherheitenquote muss man gut im Griff haben: Sobald die Kursbewegungen stärker schwanken und die Abwicklung am Ende nicht rechtzeitig passiert, droht das Risiko einer Liquidation. Ich habe schon ein paar Mal richtig Schiss bekommen und nachts zusätzlich Sicherheiten nachgelegt. Das Mechanik-Design ist recht komplex, viele Details werden nicht proaktiv erklärt. Als Einsteiger wie ich übersieht man dadurch Regeln schnell und tritt dann in Fallen.
Aber dass <t-2/>@TermMax < -2/> einen festen Zinssatz hat, ist tatsächlich ein Vorteil. Man muss die Regeln fürs Staking aber unbedingt verstanden haben: Nicht nur auf die oberflächliche Jahresrendite schauen, sondern die Positionsgröße gut steuern. Nicht das ganze Geld auf einmal reinbuttern. Ich bin quasi doppelt gefahren: plus dem Airdrop-Teil sollte die Jahresrendite ziemlich heftig sein, haha #termmax
Ganz ehrlich: In der Zeit, in der ich bei TermMax gestaket habe, war die Erfahrung wirklich gemischt. Ich bin auf ziemlich viele Fallen reingetreten. Ich habe ungefähr 3000 $ gestaket, einfach weil ich mehr Punkte mitnehmen wollte. Am Anfang sahen die Ertragsdaten ziemlich verlockend aus, aber nachdem ich es dann wirklich gestaket hatte, gab es viel mehr Einschränkungen als gedacht. Das Frustrierendste ist die Zeitmechanik: Wenn man zwischendurch teilweise aussteigt, wird die angesammelte Dauer direkt auf null zurückgesetzt. Die ganze Zeit, die man vorher durchgezogen hat, war dann umsonst – das ist wirklich zermürbend. Im Gegensatz zum normalen Staking, bei dem man flexibler rein und raus kann, fühlt es sich hier eher wie ein erzwungenes Lock-up an. Will man die Position kurzfristig anpassen, muss man zweimal nachdenken. Auch das Verhältnis für die Staking-/Sicherheitenquote muss man gut im Griff haben: Sobald die Kursbewegungen stärker schwanken und die Abwicklung am Ende nicht rechtzeitig passiert, droht das Risiko einer Liquidation. Ich habe schon ein paar Mal richtig Schiss bekommen und nachts zusätzlich Sicherheiten nachgelegt. Das Mechanik-Design ist recht komplex, viele Details werden nicht proaktiv erklärt. Als Einsteiger wie ich übersieht man dadurch Regeln schnell und tritt dann in Fallen.
Aber dass <t-2/>@TermMax < -2/> einen festen Zinssatz hat, ist tatsächlich ein Vorteil. Man muss die Regeln fürs Staking aber unbedingt verstanden haben: Nicht nur auf die oberflächliche Jahresrendite schauen, sondern die Positionsgröße gut steuern. Nicht das ganze Geld auf einmal reinbuttern. Ich bin quasi doppelt gefahren: plus dem Airdrop-Teil sollte die Jahresrendite ziemlich heftig sein, haha #termmax
8
2
1.6k
·
--
Ich habe mir das eigentlich eine Weile überlegt—nicht weil der Betrag so groß wäre, sondern weil die Formulierungen in zwei Ankündigungen so stark voneinander abweichen.
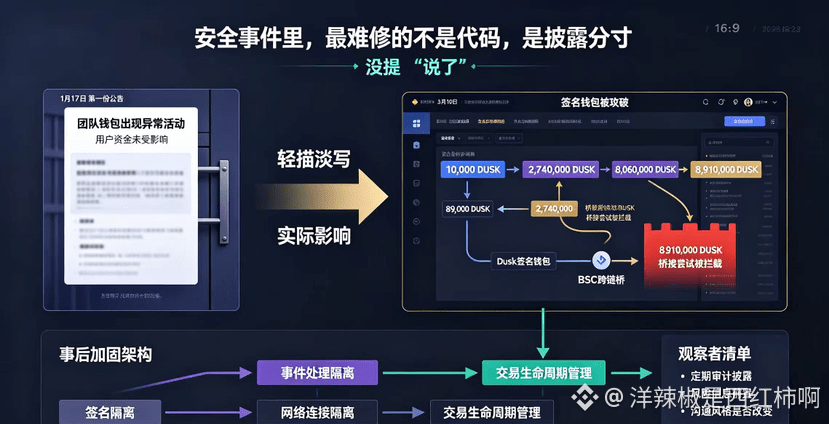
Am 17. Januar, als ich es zum ersten Mal sah, sagte Dusk: „Das Team-Wallet zeigt eine anormale Aktivität“ und „Die Nutzergelder wurden nicht beeinträchtigt“. Ich habe den Text gelesen und ihn erst mal zur Seite gelegt, weil ich dachte, das Problem sei nicht groß. Erst als am 10. März der detaillierte Bericht veröffentlicht wurde, merkte ich, dass die Sache viel komplexer war, als ich angenommen hatte.
Zehntausend DUSK wurden abgezogen, dann achtundneunzigtausend, zweihundertvierundsiebzigtausend, achtundsechshundertsechstausend—Betrag für Betrag, insgesamt über zehn Millionen DUSK. Der letzte Versuch mit achtundneunzigundneunzigtausend DUSK zur Brückenverknüpfung wurde nur dadurch gestoppt, dass die Brücke umgehend stillgelegt wurde.
Am meisten lohnt es sich meiner Meinung nach nicht zu fragen, „ob jemand angegriffen hat“, sondern welche Lücke zwischen der anfänglichen Reaktion des Teams und den später offengelegten Details besteht. Wenn man nur die erste Ankündigung betrachtet, entsteht der Eindruck „nur eine sehr geringfügige Anomalie, die bereits unter Kontrolle ist“. Erst nachdem man den späteren Bericht gesehen hat, wird klar: Das signierte Wallet wurde kompromittiert, die Gelder wurden abgezogen, und ein Teil wurde zudem über eine Cross-Chain-Verknüpfung nach BSC übertragen. Diese Informationen sind nicht widersprüchlich, aber der Eindruck ist völlig anders.
Das Team hat später Isolation und Härtungsmaßnahmen umgesetzt—Signatur, Vorfallbearbeitung und Netzwerkverbindung wurden getrennt, und der Transaktionsstatus wurde um ein klares Lebenszyklus-Management ergänzt. Diese Nacharbeiten zeigen, dass sie die Schwächen in der Architektur tatsächlich nachgezogen haben. Aber ich frage mich: Wenn in der ersten Ankündigung damals schon klar gewesen wäre, dass „der Angreifer Zugriff auf das signierte Wallet erhalten hat und mehrere Millionen Tokens übertragen wurden“—wie hätte der Markt reagiert? Die offizielle Entscheidung für zurückhaltendere Formulierungen könnte darauf abzielen, Panik zu vermeiden, oder darauf, die Lage zunächst zu stabilisieren und dann weiter zu ermitteln. Diese Entscheidung selbst ist eine Kommunikationsstrategie; eine Strategie hat nicht immer eindeutig richtig oder falsch. Für Menschen, die sich für Sicherheit interessieren, macht es jedoch mehr als nur einen kleinen Unterschied, ob man „es nicht erwähnt“ oder „es erwähnt“. Es geht um deutlich mehr als nur um die Kosten eines Gesprächs.
Ich beobachte aktuell noch zwei Punkte: Erstens, ob Dusk seitdem regelmäßig Fortschritte und Ergebnisse von Sicherheits-Audits offenlegt; zweitens, ob das Team in den nachfolgenden Vorfällen bei der Offenlegung von Risikoinformationen früher und transparenter vorgehen wird. Sicherheitsarchitektur kann man nachbessern, aber ob der Kommunikationsstil synchron angepasst werden kann—vielleicht ist das sogar schwieriger als ein paar Zeilen Code.
#dusk $DUSK @Dusk_Foundation
Ich habe mir das eigentlich eine Weile überlegt—nicht weil der Betrag so groß wäre, sondern weil die Formulierungen in zwei Ankündigungen so stark voneinander abweichen.
Am 17. Januar, als ich es zum ersten Mal sah, sagte Dusk: „Das Team-Wallet zeigt eine anormale Aktivität“ und „Die Nutzergelder wurden nicht beeinträchtigt“. Ich habe den Text gelesen und ihn erst mal zur Seite gelegt, weil ich dachte, das Problem sei nicht groß. Erst als am 10. März der detaillierte Bericht veröffentlicht wurde, merkte ich, dass die Sache viel komplexer war, als ich angenommen hatte.
Zehntausend DUSK wurden abgezogen, dann achtundneunzigtausend, zweihundertvierundsiebzigtausend, achtundsechshundertsechstausend—Betrag für Betrag, insgesamt über zehn Millionen DUSK. Der letzte Versuch mit achtundneunzigundneunzigtausend DUSK zur Brückenverknüpfung wurde nur dadurch gestoppt, dass die Brücke umgehend stillgelegt wurde.
Am meisten lohnt es sich meiner Meinung nach nicht zu fragen, „ob jemand angegriffen hat“, sondern welche Lücke zwischen der anfänglichen Reaktion des Teams und den später offengelegten Details besteht. Wenn man nur die erste Ankündigung betrachtet, entsteht der Eindruck „nur eine sehr geringfügige Anomalie, die bereits unter Kontrolle ist“. Erst nachdem man den späteren Bericht gesehen hat, wird klar: Das signierte Wallet wurde kompromittiert, die Gelder wurden abgezogen, und ein Teil wurde zudem über eine Cross-Chain-Verknüpfung nach BSC übertragen. Diese Informationen sind nicht widersprüchlich, aber der Eindruck ist völlig anders.
Das Team hat später Isolation und Härtungsmaßnahmen umgesetzt—Signatur, Vorfallbearbeitung und Netzwerkverbindung wurden getrennt, und der Transaktionsstatus wurde um ein klares Lebenszyklus-Management ergänzt. Diese Nacharbeiten zeigen, dass sie die Schwächen in der Architektur tatsächlich nachgezogen haben. Aber ich frage mich: Wenn in der ersten Ankündigung damals schon klar gewesen wäre, dass „der Angreifer Zugriff auf das signierte Wallet erhalten hat und mehrere Millionen Tokens übertragen wurden“—wie hätte der Markt reagiert? Die offizielle Entscheidung für zurückhaltendere Formulierungen könnte darauf abzielen, Panik zu vermeiden, oder darauf, die Lage zunächst zu stabilisieren und dann weiter zu ermitteln. Diese Entscheidung selbst ist eine Kommunikationsstrategie; eine Strategie hat nicht immer eindeutig richtig oder falsch. Für Menschen, die sich für Sicherheit interessieren, macht es jedoch mehr als nur einen kleinen Unterschied, ob man „es nicht erwähnt“ oder „es erwähnt“. Es geht um deutlich mehr als nur um die Kosten eines Gesprächs.
Ich beobachte aktuell noch zwei Punkte: Erstens, ob Dusk seitdem regelmäßig Fortschritte und Ergebnisse von Sicherheits-Audits offenlegt; zweitens, ob das Team in den nachfolgenden Vorfällen bei der Offenlegung von Risikoinformationen früher und transparenter vorgehen wird. Sicherheitsarchitektur kann man nachbessern, aber ob der Kommunikationsstil synchron angepasst werden kann—vielleicht ist das sogar schwieriger als ein paar Zeilen Code.
#dusk $DUSK @Dusk
Am 17. Januar, als ich es zum ersten Mal sah, sagte Dusk: „Das Team-Wallet zeigt eine anormale Aktivität“ und „Die Nutzergelder wurden nicht beeinträchtigt“. Ich habe den Text gelesen und ihn erst mal zur Seite gelegt, weil ich dachte, das Problem sei nicht groß. Erst als am 10. März der detaillierte Bericht veröffentlicht wurde, merkte ich, dass die Sache viel komplexer war, als ich angenommen hatte.
Zehntausend DUSK wurden abgezogen, dann achtundneunzigtausend, zweihundertvierundsiebzigtausend, achtundsechshundertsechstausend—Betrag für Betrag, insgesamt über zehn Millionen DUSK. Der letzte Versuch mit achtundneunzigundneunzigtausend DUSK zur Brückenverknüpfung wurde nur dadurch gestoppt, dass die Brücke umgehend stillgelegt wurde.
Am meisten lohnt es sich meiner Meinung nach nicht zu fragen, „ob jemand angegriffen hat“, sondern welche Lücke zwischen der anfänglichen Reaktion des Teams und den später offengelegten Details besteht. Wenn man nur die erste Ankündigung betrachtet, entsteht der Eindruck „nur eine sehr geringfügige Anomalie, die bereits unter Kontrolle ist“. Erst nachdem man den späteren Bericht gesehen hat, wird klar: Das signierte Wallet wurde kompromittiert, die Gelder wurden abgezogen, und ein Teil wurde zudem über eine Cross-Chain-Verknüpfung nach BSC übertragen. Diese Informationen sind nicht widersprüchlich, aber der Eindruck ist völlig anders.
Das Team hat später Isolation und Härtungsmaßnahmen umgesetzt—Signatur, Vorfallbearbeitung und Netzwerkverbindung wurden getrennt, und der Transaktionsstatus wurde um ein klares Lebenszyklus-Management ergänzt. Diese Nacharbeiten zeigen, dass sie die Schwächen in der Architektur tatsächlich nachgezogen haben. Aber ich frage mich: Wenn in der ersten Ankündigung damals schon klar gewesen wäre, dass „der Angreifer Zugriff auf das signierte Wallet erhalten hat und mehrere Millionen Tokens übertragen wurden“—wie hätte der Markt reagiert? Die offizielle Entscheidung für zurückhaltendere Formulierungen könnte darauf abzielen, Panik zu vermeiden, oder darauf, die Lage zunächst zu stabilisieren und dann weiter zu ermitteln. Diese Entscheidung selbst ist eine Kommunikationsstrategie; eine Strategie hat nicht immer eindeutig richtig oder falsch. Für Menschen, die sich für Sicherheit interessieren, macht es jedoch mehr als nur einen kleinen Unterschied, ob man „es nicht erwähnt“ oder „es erwähnt“. Es geht um deutlich mehr als nur um die Kosten eines Gesprächs.
Ich beobachte aktuell noch zwei Punkte: Erstens, ob Dusk seitdem regelmäßig Fortschritte und Ergebnisse von Sicherheits-Audits offenlegt; zweitens, ob das Team in den nachfolgenden Vorfällen bei der Offenlegung von Risikoinformationen früher und transparenter vorgehen wird. Sicherheitsarchitektur kann man nachbessern, aber ob der Kommunikationsstil synchron angepasst werden kann—vielleicht ist das sogar schwieriger als ein paar Zeilen Code.
#dusk $DUSK @Dusk
290
·
--
Dusk-Projekt, ich habe schon ziemlich lange darauf geschaut und nichts angefasst. Nicht weil ich es schlecht finde, sondern weil ich es nicht richtig erkennen kann.
Zuerst mal: Was genau will es eigentlich erreichen? Auf dem Markt gibt es massenhaft Privacy-Coins. Monero und Zcash sind dabei schon alte Bekannte. Der größte Unterschied von Dusk ist jedoch: Es geht nicht frontal gegen die Regulierung an. Monero ist „Niemand soll hinschauen“, Zcash ist „Du darfst schauen, aber nur mit Zustimmung der Nutzer“, und Dusk geht den dritten Weg: Standardmäßig sind Transaktionen privat, aber wenn Regulierungsbehörden es brauchen, gibt es einen Pfad, über den sie prüfen können.
Kurz gesagt: Dusk setzt darauf, dass in Zukunft Institutionen einsteigen werden – doch Institutionen können sich unmöglich auf eine komplett unsichtbare Blackbox einlassen.
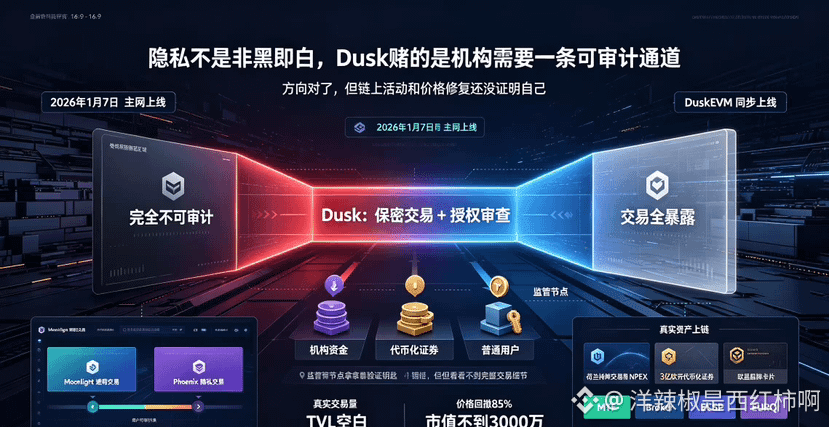
Technisch gesehen ist am 7. Januar 2026 das Mainnet offiziell gestartet, und DuskEVM wurde同步 (synchron) mit eingeführt. Es ist mit Solidity kompatibel: Entwickler, die von Ethereum kommen, müssen ihren Code im Grunde kaum anpassen. Diese Kompatibilität ist ziemlich entscheidend – man muss keine völlig neue Sache lernen, und das Ökosystem kann viel schneller Fahrt aufnehmen. Außerdem hat Dusk ein doppeltes Transaktionsmodell: Moonlight übernimmt transparente Transaktionen, Phoenix übernimmt Privacy-Transaktionen, und die Nutzer schalten selbst um. Damit werden sowohl die Privacy-Anforderungen erfüllt als auch das Risiko vermieden, wegen „nicht auditierbar“ von Börsen herausgeflogen zu werden.
Was mich aber wirklich überrascht, ist die Umsetzung. Dusk hat mit der in den Niederlanden lizenzierten Börse NPEX eine offizielle Partnerschaft geschlossen: Über 300 Mio. Euro tokenisierte Wertpapiere wurden bereits on-chain ausgegeben und gehandelt. NPEX ist eine in den Niederlanden lizenziertes Multi-Lateral Trading Facility, während DuskTrade Lizenzen wie MTF, Broker und ECSP von der EU hat. Auch Quantoz hat über Dusk einen konformen Euro-Stablecoin (EURQ) emittiert. Das sind echte, regulierte Vermögenswerte, die laufen – keine Demos im Testnetz.
Aber die Probleme sind ebenso klar. Das echte On-Chain-Handelsvolumen ist nicht hoch: In über 70% der Blöcke sind die Transaktionszahlen weniger als 2. Wenn man bei DeFiLlama nach Dusk sucht, ist die TVL-Spalte leer. Der Tokenpreis ist vom Hoch zu Beginn des Jahres deutlich gefallen – über 85% Rückgang. Aktuell pendelt er um 0,06 US-Dollar, die Marktkapitalisierung liegt unter 30 Mio. 6月(Juni)hat Binance das DUSK/BTC-Handelspaar noch abgelistet.
Den Weg sehe ich: Klassisches Finanzwesen will auf die Blockchain, aber zwischen Privacy und Compliance hat man lange keinen echten Ausgleich gefunden. Dusk hat diesen Platz tatsächlich gefunden, an dem es sich umsetzen lässt. Auch die Zusammenarbeit mit NPEX zeigt, dass diese Logik nicht nur heiße Luft ist.
Ich werde weiter beobachten, ob NPEXs 300 Mio. Euro-Assets wirklich dauerhaft einen stetigen Transaktionsfluss erzeugen können und ob auf DuskEVM wirklich nützliche Anwendungen heranwachsen.
Bis dahin: erst mal schauen, nicht anfassen. #dusk $DUSK @Dusk_Foundation
Dusk-Projekt, ich habe schon ziemlich lange darauf geschaut und nichts angefasst. Nicht weil ich es schlecht finde, sondern weil ich es nicht richtig erkennen kann.
Zuerst mal: Was genau will es eigentlich erreichen? Auf dem Markt gibt es massenhaft Privacy-Coins. Monero und Zcash sind dabei schon alte Bekannte. Der größte Unterschied von Dusk ist jedoch: Es geht nicht frontal gegen die Regulierung an. Monero ist „Niemand soll hinschauen“, Zcash ist „Du darfst schauen, aber nur mit Zustimmung der Nutzer“, und Dusk geht den dritten Weg: Standardmäßig sind Transaktionen privat, aber wenn Regulierungsbehörden es brauchen, gibt es einen Pfad, über den sie prüfen können.
Kurz gesagt: Dusk setzt darauf, dass in Zukunft Institutionen einsteigen werden – doch Institutionen können sich unmöglich auf eine komplett unsichtbare Blackbox einlassen.
Technisch gesehen ist am 7. Januar 2026 das Mainnet offiziell gestartet, und DuskEVM wurde同步 (synchron) mit eingeführt. Es ist mit Solidity kompatibel: Entwickler, die von Ethereum kommen, müssen ihren Code im Grunde kaum anpassen. Diese Kompatibilität ist ziemlich entscheidend – man muss keine völlig neue Sache lernen, und das Ökosystem kann viel schneller Fahrt aufnehmen. Außerdem hat Dusk ein doppeltes Transaktionsmodell: Moonlight übernimmt transparente Transaktionen, Phoenix übernimmt Privacy-Transaktionen, und die Nutzer schalten selbst um. Damit werden sowohl die Privacy-Anforderungen erfüllt als auch das Risiko vermieden, wegen „nicht auditierbar“ von Börsen herausgeflogen zu werden.
Was mich aber wirklich überrascht, ist die Umsetzung. Dusk hat mit der in den Niederlanden lizenzierten Börse NPEX eine offizielle Partnerschaft geschlossen: Über 300 Mio. Euro tokenisierte Wertpapiere wurden bereits on-chain ausgegeben und gehandelt. NPEX ist eine in den Niederlanden lizenziertes Multi-Lateral Trading Facility, während DuskTrade Lizenzen wie MTF, Broker und ECSP von der EU hat. Auch Quantoz hat über Dusk einen konformen Euro-Stablecoin (EURQ) emittiert. Das sind echte, regulierte Vermögenswerte, die laufen – keine Demos im Testnetz.
Aber die Probleme sind ebenso klar. Das echte On-Chain-Handelsvolumen ist nicht hoch: In über 70% der Blöcke sind die Transaktionszahlen weniger als 2. Wenn man bei DeFiLlama nach Dusk sucht, ist die TVL-Spalte leer. Der Tokenpreis ist vom Hoch zu Beginn des Jahres deutlich gefallen – über 85% Rückgang. Aktuell pendelt er um 0,06 US-Dollar, die Marktkapitalisierung liegt unter 30 Mio. 6月(Juni)hat Binance das DUSK/BTC-Handelspaar noch abgelistet.
Den Weg sehe ich: Klassisches Finanzwesen will auf die Blockchain, aber zwischen Privacy und Compliance hat man lange keinen echten Ausgleich gefunden. Dusk hat diesen Platz tatsächlich gefunden, an dem es sich umsetzen lässt. Auch die Zusammenarbeit mit NPEX zeigt, dass diese Logik nicht nur heiße Luft ist.
Ich werde weiter beobachten, ob NPEXs 300 Mio. Euro-Assets wirklich dauerhaft einen stetigen Transaktionsfluss erzeugen können und ob auf DuskEVM wirklich nützliche Anwendungen heranwachsen.
Bis dahin: erst mal schauen, nicht anfassen. #dusk $DUSK @Dusk
Zuerst mal: Was genau will es eigentlich erreichen? Auf dem Markt gibt es massenhaft Privacy-Coins. Monero und Zcash sind dabei schon alte Bekannte. Der größte Unterschied von Dusk ist jedoch: Es geht nicht frontal gegen die Regulierung an. Monero ist „Niemand soll hinschauen“, Zcash ist „Du darfst schauen, aber nur mit Zustimmung der Nutzer“, und Dusk geht den dritten Weg: Standardmäßig sind Transaktionen privat, aber wenn Regulierungsbehörden es brauchen, gibt es einen Pfad, über den sie prüfen können.
Kurz gesagt: Dusk setzt darauf, dass in Zukunft Institutionen einsteigen werden – doch Institutionen können sich unmöglich auf eine komplett unsichtbare Blackbox einlassen.
Technisch gesehen ist am 7. Januar 2026 das Mainnet offiziell gestartet, und DuskEVM wurde同步 (synchron) mit eingeführt. Es ist mit Solidity kompatibel: Entwickler, die von Ethereum kommen, müssen ihren Code im Grunde kaum anpassen. Diese Kompatibilität ist ziemlich entscheidend – man muss keine völlig neue Sache lernen, und das Ökosystem kann viel schneller Fahrt aufnehmen. Außerdem hat Dusk ein doppeltes Transaktionsmodell: Moonlight übernimmt transparente Transaktionen, Phoenix übernimmt Privacy-Transaktionen, und die Nutzer schalten selbst um. Damit werden sowohl die Privacy-Anforderungen erfüllt als auch das Risiko vermieden, wegen „nicht auditierbar“ von Börsen herausgeflogen zu werden.
Was mich aber wirklich überrascht, ist die Umsetzung. Dusk hat mit der in den Niederlanden lizenzierten Börse NPEX eine offizielle Partnerschaft geschlossen: Über 300 Mio. Euro tokenisierte Wertpapiere wurden bereits on-chain ausgegeben und gehandelt. NPEX ist eine in den Niederlanden lizenziertes Multi-Lateral Trading Facility, während DuskTrade Lizenzen wie MTF, Broker und ECSP von der EU hat. Auch Quantoz hat über Dusk einen konformen Euro-Stablecoin (EURQ) emittiert. Das sind echte, regulierte Vermögenswerte, die laufen – keine Demos im Testnetz.
Aber die Probleme sind ebenso klar. Das echte On-Chain-Handelsvolumen ist nicht hoch: In über 70% der Blöcke sind die Transaktionszahlen weniger als 2. Wenn man bei DeFiLlama nach Dusk sucht, ist die TVL-Spalte leer. Der Tokenpreis ist vom Hoch zu Beginn des Jahres deutlich gefallen – über 85% Rückgang. Aktuell pendelt er um 0,06 US-Dollar, die Marktkapitalisierung liegt unter 30 Mio. 6月(Juni)hat Binance das DUSK/BTC-Handelspaar noch abgelistet.
Den Weg sehe ich: Klassisches Finanzwesen will auf die Blockchain, aber zwischen Privacy und Compliance hat man lange keinen echten Ausgleich gefunden. Dusk hat diesen Platz tatsächlich gefunden, an dem es sich umsetzen lässt. Auch die Zusammenarbeit mit NPEX zeigt, dass diese Logik nicht nur heiße Luft ist.
Ich werde weiter beobachten, ob NPEXs 300 Mio. Euro-Assets wirklich dauerhaft einen stetigen Transaktionsfluss erzeugen können und ob auf DuskEVM wirklich nützliche Anwendungen heranwachsen.
Bis dahin: erst mal schauen, nicht anfassen. #dusk $DUSK @Dusk
1
81
·
--
Viele Menschen betrachten das FT von TermMax wie eine „On-Chain-Festgeldanlage“. Mit Abschlag kaufen, bei Fälligkeit zum Nennwert zurückkaufen, und die Rendite ist bei Eintritt in die Position bereits festgeschrieben. Dieses Verständnis ist nicht falsch.
Aber wenn du FT wirklich komplett als Festgeld behandeln würdest, würdest du eine entscheidende Variable ignorieren: Wenn Curator im Hintergrund die Parameter für dich justiert—stimmen dessen Interessen wirklich vollständig mit deinen überein?
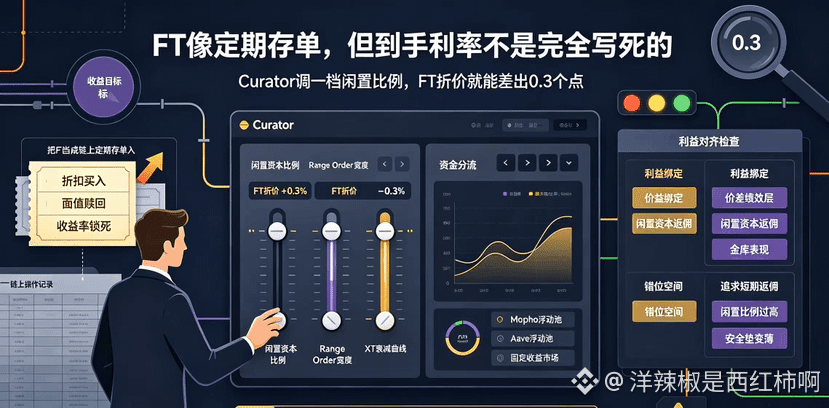
In den letzten Tagen habe ich die Vorgänge der Curators von Keyrock und Origami in den Tresoren durchgesehen und festgestellt: Bei gleichem Laufzeitprofil und demselben Sicherungs-Asset unterscheiden sich die FT-Abschläge um 0,3 Prozentpunkte. Diese 0,3 sind kein Produkt zufälliger Marktbewegungen, sondern eine direkte Folge von Curators eigenen Entscheidungen—die Quote des ungenutzten Kapitals, das nach Morpho geleitet wird, wird eine Stufe höher gestellt, dann zieht sich der Abschlag etwas enger; wird sie etwas niedriger gestellt, dann wird der Abschlag entsprechend größer.
Das Problem ist: Wenn Curator diese Parameter justiert—optimiert er damit für den FT-Käufer eine bessere Verzinsung, oder optimiert er für sich selbst eine höhere Umsatzbeteiligung in seiner Performance-Schicht?
In TermMax’ Anreizmechanismus bezieht Curator seine Performance aus der Differenz zwischen FT/XT-Preis sowie aus einer Rückvergütung (Rebate) der ungenutzten Mittel, die zu Morpho/Aave fließen. Diese beiden Einkommensquellen sind zwar an die Interessen der FT-Käufer gebunden, lassen aber Spielraum für Fehlanreize: Wenn Curator dafür sorgt, dass in der Idle-Schicht die Rückvergütung höher ausfällt, indem er die Idle-Quote bis ans Maximum hochzieht, kann sich der FT-Abschlag zwar tatsächlich verengen—aber wird dadurch die Gesamtsicherheit des Tresors nicht entsprechend ausgedünnt?
Das heißt nicht, dass Curator zwangsläufig böswillig handelt. Institute wie Keyrock haben einen hohen Markenwert, der über dem kurzfristigen Arbitrage-Spielraum liegt. Aber „kein Fehlverhalten“ und „vollständige Interessenausrichtung“ sind zwei unterschiedliche Dinge. Curators Kernkompetenz ist „Bewertung“—er bewertet kurzfristige Funding-Rates, beurteilt die Passung der Laufzeiten und bestimmt, wie man die XT-Abklingkurve festzurrt. Doch das Ergebnis dieser Bewertung entscheidet direkt darüber, welche effektive Rendite du beim Kauf von FT am Ende tatsächlich erhältst. Wenn du einen Tresor auswählst, wählst du im Grunde, welchem Curator-Urteilsvermögen bezüglich der Duration du vertraust.
Ich schaue mir Curators Panel an: Ich prüfe zuerst nicht die Idle-Quote, sondern ob er selbst echtes Geld in den FT steckt, das er verwaltet. Wenn die Personen, die den Tresor verwalten, selbst ihren eigenen FT nicht kaufen, liegt zwischen deiner Seite und seiner Entscheidungslogik eine zusätzliche Schicht an risikofreien Agenturkosten. Diese Aufmerksamkeit ist weitaus wichtiger als die zusätzlichen 0,3 Prozentpunkte APY. #termmax @termmax
Viele Menschen betrachten das FT von TermMax wie eine „On-Chain-Festgeldanlage“. Mit Abschlag kaufen, bei Fälligkeit zum Nennwert zurückkaufen, und die Rendite ist bei Eintritt in die Position bereits festgeschrieben. Dieses Verständnis ist nicht falsch.
Aber wenn du FT wirklich komplett als Festgeld behandeln würdest, würdest du eine entscheidende Variable ignorieren: Wenn Curator im Hintergrund die Parameter für dich justiert—stimmen dessen Interessen wirklich vollständig mit deinen überein?
In den letzten Tagen habe ich die Vorgänge der Curators von Keyrock und Origami in den Tresoren durchgesehen und festgestellt: Bei gleichem Laufzeitprofil und demselben Sicherungs-Asset unterscheiden sich die FT-Abschläge um 0,3 Prozentpunkte. Diese 0,3 sind kein Produkt zufälliger Marktbewegungen, sondern eine direkte Folge von Curators eigenen Entscheidungen—die Quote des ungenutzten Kapitals, das nach Morpho geleitet wird, wird eine Stufe höher gestellt, dann zieht sich der Abschlag etwas enger; wird sie etwas niedriger gestellt, dann wird der Abschlag entsprechend größer.
Das Problem ist: Wenn Curator diese Parameter justiert—optimiert er damit für den FT-Käufer eine bessere Verzinsung, oder optimiert er für sich selbst eine höhere Umsatzbeteiligung in seiner Performance-Schicht?
In TermMax’ Anreizmechanismus bezieht Curator seine Performance aus der Differenz zwischen FT/XT-Preis sowie aus einer Rückvergütung (Rebate) der ungenutzten Mittel, die zu Morpho/Aave fließen. Diese beiden Einkommensquellen sind zwar an die Interessen der FT-Käufer gebunden, lassen aber Spielraum für Fehlanreize: Wenn Curator dafür sorgt, dass in der Idle-Schicht die Rückvergütung höher ausfällt, indem er die Idle-Quote bis ans Maximum hochzieht, kann sich der FT-Abschlag zwar tatsächlich verengen—aber wird dadurch die Gesamtsicherheit des Tresors nicht entsprechend ausgedünnt?
Das heißt nicht, dass Curator zwangsläufig böswillig handelt. Institute wie Keyrock haben einen hohen Markenwert, der über dem kurzfristigen Arbitrage-Spielraum liegt. Aber „kein Fehlverhalten“ und „vollständige Interessenausrichtung“ sind zwei unterschiedliche Dinge. Curators Kernkompetenz ist „Bewertung“—er bewertet kurzfristige Funding-Rates, beurteilt die Passung der Laufzeiten und bestimmt, wie man die XT-Abklingkurve festzurrt. Doch das Ergebnis dieser Bewertung entscheidet direkt darüber, welche effektive Rendite du beim Kauf von FT am Ende tatsächlich erhältst. Wenn du einen Tresor auswählst, wählst du im Grunde, welchem Curator-Urteilsvermögen bezüglich der Duration du vertraust.
Ich schaue mir Curators Panel an: Ich prüfe zuerst nicht die Idle-Quote, sondern ob er selbst echtes Geld in den FT steckt, das er verwaltet. Wenn die Personen, die den Tresor verwalten, selbst ihren eigenen FT nicht kaufen, liegt zwischen deiner Seite und seiner Entscheidungslogik eine zusätzliche Schicht an risikofreien Agenturkosten. Diese Aufmerksamkeit ist weitaus wichtiger als die zusätzlichen 0,3 Prozentpunkte APY. #termmax @TermMax
Aber wenn du FT wirklich komplett als Festgeld behandeln würdest, würdest du eine entscheidende Variable ignorieren: Wenn Curator im Hintergrund die Parameter für dich justiert—stimmen dessen Interessen wirklich vollständig mit deinen überein?
In den letzten Tagen habe ich die Vorgänge der Curators von Keyrock und Origami in den Tresoren durchgesehen und festgestellt: Bei gleichem Laufzeitprofil und demselben Sicherungs-Asset unterscheiden sich die FT-Abschläge um 0,3 Prozentpunkte. Diese 0,3 sind kein Produkt zufälliger Marktbewegungen, sondern eine direkte Folge von Curators eigenen Entscheidungen—die Quote des ungenutzten Kapitals, das nach Morpho geleitet wird, wird eine Stufe höher gestellt, dann zieht sich der Abschlag etwas enger; wird sie etwas niedriger gestellt, dann wird der Abschlag entsprechend größer.
Das Problem ist: Wenn Curator diese Parameter justiert—optimiert er damit für den FT-Käufer eine bessere Verzinsung, oder optimiert er für sich selbst eine höhere Umsatzbeteiligung in seiner Performance-Schicht?
In TermMax’ Anreizmechanismus bezieht Curator seine Performance aus der Differenz zwischen FT/XT-Preis sowie aus einer Rückvergütung (Rebate) der ungenutzten Mittel, die zu Morpho/Aave fließen. Diese beiden Einkommensquellen sind zwar an die Interessen der FT-Käufer gebunden, lassen aber Spielraum für Fehlanreize: Wenn Curator dafür sorgt, dass in der Idle-Schicht die Rückvergütung höher ausfällt, indem er die Idle-Quote bis ans Maximum hochzieht, kann sich der FT-Abschlag zwar tatsächlich verengen—aber wird dadurch die Gesamtsicherheit des Tresors nicht entsprechend ausgedünnt?
Das heißt nicht, dass Curator zwangsläufig böswillig handelt. Institute wie Keyrock haben einen hohen Markenwert, der über dem kurzfristigen Arbitrage-Spielraum liegt. Aber „kein Fehlverhalten“ und „vollständige Interessenausrichtung“ sind zwei unterschiedliche Dinge. Curators Kernkompetenz ist „Bewertung“—er bewertet kurzfristige Funding-Rates, beurteilt die Passung der Laufzeiten und bestimmt, wie man die XT-Abklingkurve festzurrt. Doch das Ergebnis dieser Bewertung entscheidet direkt darüber, welche effektive Rendite du beim Kauf von FT am Ende tatsächlich erhältst. Wenn du einen Tresor auswählst, wählst du im Grunde, welchem Curator-Urteilsvermögen bezüglich der Duration du vertraust.
Ich schaue mir Curators Panel an: Ich prüfe zuerst nicht die Idle-Quote, sondern ob er selbst echtes Geld in den FT steckt, das er verwaltet. Wenn die Personen, die den Tresor verwalten, selbst ihren eigenen FT nicht kaufen, liegt zwischen deiner Seite und seiner Entscheidungslogik eine zusätzliche Schicht an risikofreien Agenturkosten. Diese Aufmerksamkeit ist weitaus wichtiger als die zusätzlichen 0,3 Prozentpunkte APY. #termmax @TermMax
4
175
·
--
Dusk: Ich muss zugeben, ich habe das Projekt anfangs nicht allzu ernst genommen.
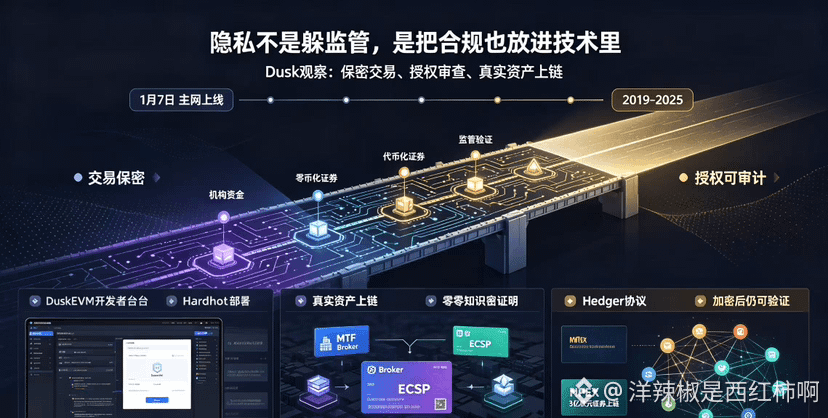
Was mich dann wirklich zum Innehalten brachte und genauer hinsehen ließ, war der Go-Live des Mainnets am 7. Januar – nach sechs Jahren Entwicklungszeit endlich live. Diese Geduld ist in der heutigen, eher flüchtigen Umgebung tatsächlich selten. Während die meisten Privacy-Projekte die Regulierung einfach vor der Tür lassen, macht Dusk das Gegenteil: Es will Privatsphäre in den Rahmen von Regeln und Vorschriften integrieren. Transaktionen sind standardmäßig geheim, aber die Autorisierungspartner können Einsicht nehmen. Dieses Design der „selektiven Offenlegung“ bewegt sich genau in dem sehr schmalen Spalt zwischen Privatsphäre und Compliance.
Technisch hat sich in letzter Zeit einiges getan. Das DuskEVM-Mainnet ist online; Entwickler können mit Solidity und Hardhat direkt deployen, die Migrationskosten für das Ökosystem sind deutlich geringer geworden. Die Kernkomponente Hedger kombiniert Zero-Knowledge-Proofs und homomorphe Verschlüsselung: Nach der Verschlüsselung der Transaktionsdaten muss nichts mehr entschlüsselt werden, um die Verifikation durchzuführen.
Was mich wirklich anders denken lässt, ist die Umsetzung: nicht nur eine „Schale“ über bestehende Asset-Pakete, sondern die Idee, den gesamten Lebenszyklus der Assets auf die Chain zu bringen. DuskTrade positioniert sich als Neobroker für tokenisierte Finanzanlagen. Dahinter steht der NPEX-Plan, über 300 Millionen Euro an Wertpapier-Assets zu tokenisieren und on-chain zu bringen, außerdem wurden die kompletten EU-Lizenzen wie MTF, Broker und ECSP erhalten. On-chain läuft also „echtes Asset“, kein Luftschloss.
Auch die Node-Strafen verdienen eine Erwähnung. Dusk teilt Offline-Zeiten und Double-Signing in zwei Stufen ein – nicht nach dem Alles-oder-nichts-Prinzip.
Natürlich hat jede Münze zwei Seiten. Bei Institutionen ist das derzeit noch relativ kühl: On-chain sind die eingesperrten Bestände und die Liquidität begrenzt. Der Preis pendelt im Bereich von 0,06 bis 0,08 US-Dollar; der Rückgang von den Hochs zu Jahresbeginn war spürbar. Täglich werden außerdem etwa 170.000 DUSK kontinuierlich entsperrt und in den Umlauf gebracht.
Meine Einschätzung ist: Den Ausgleich zwischen Privatsphäre und Compliance hat Dusk tatsächlich an einer Stelle gefunden, die man auch umsetzen kann. Aber wenn die Umsetzung eine Etappe zu langsam ist, kann sich die Storyline drehen und das Interesse wechseln. Ich werde weiterhin das Mainnet hinsichtlich institutionellem Transaktionsvolumen und Fortschritt bei der Ökosystem-Umsetzung beobachten – diese Daten sind ehrlicher als jedes Whitepaper.
#dusk $DUSK @Dusk_Foundation
Dusk: Ich muss zugeben, ich habe das Projekt anfangs nicht allzu ernst genommen.
Was mich dann wirklich zum Innehalten brachte und genauer hinsehen ließ, war der Go-Live des Mainnets am 7. Januar – nach sechs Jahren Entwicklungszeit endlich live. Diese Geduld ist in der heutigen, eher flüchtigen Umgebung tatsächlich selten. Während die meisten Privacy-Projekte die Regulierung einfach vor der Tür lassen, macht Dusk das Gegenteil: Es will Privatsphäre in den Rahmen von Regeln und Vorschriften integrieren. Transaktionen sind standardmäßig geheim, aber die Autorisierungspartner können Einsicht nehmen. Dieses Design der „selektiven Offenlegung“ bewegt sich genau in dem sehr schmalen Spalt zwischen Privatsphäre und Compliance.
Technisch hat sich in letzter Zeit einiges getan. Das DuskEVM-Mainnet ist online; Entwickler können mit Solidity und Hardhat direkt deployen, die Migrationskosten für das Ökosystem sind deutlich geringer geworden. Die Kernkomponente Hedger kombiniert Zero-Knowledge-Proofs und homomorphe Verschlüsselung: Nach der Verschlüsselung der Transaktionsdaten muss nichts mehr entschlüsselt werden, um die Verifikation durchzuführen.
Was mich wirklich anders denken lässt, ist die Umsetzung: nicht nur eine „Schale“ über bestehende Asset-Pakete, sondern die Idee, den gesamten Lebenszyklus der Assets auf die Chain zu bringen. DuskTrade positioniert sich als Neobroker für tokenisierte Finanzanlagen. Dahinter steht der NPEX-Plan, über 300 Millionen Euro an Wertpapier-Assets zu tokenisieren und on-chain zu bringen, außerdem wurden die kompletten EU-Lizenzen wie MTF, Broker und ECSP erhalten. On-chain läuft also „echtes Asset“, kein Luftschloss.
Auch die Node-Strafen verdienen eine Erwähnung. Dusk teilt Offline-Zeiten und Double-Signing in zwei Stufen ein – nicht nach dem Alles-oder-nichts-Prinzip.
Natürlich hat jede Münze zwei Seiten. Bei Institutionen ist das derzeit noch relativ kühl: On-chain sind die eingesperrten Bestände und die Liquidität begrenzt. Der Preis pendelt im Bereich von 0,06 bis 0,08 US-Dollar; der Rückgang von den Hochs zu Jahresbeginn war spürbar. Täglich werden außerdem etwa 170.000 DUSK kontinuierlich entsperrt und in den Umlauf gebracht.
Meine Einschätzung ist: Den Ausgleich zwischen Privatsphäre und Compliance hat Dusk tatsächlich an einer Stelle gefunden, die man auch umsetzen kann. Aber wenn die Umsetzung eine Etappe zu langsam ist, kann sich die Storyline drehen und das Interesse wechseln. Ich werde weiterhin das Mainnet hinsichtlich institutionellem Transaktionsvolumen und Fortschritt bei der Ökosystem-Umsetzung beobachten – diese Daten sind ehrlicher als jedes Whitepaper.
#dusk $DUSK @Dusk
Was mich dann wirklich zum Innehalten brachte und genauer hinsehen ließ, war der Go-Live des Mainnets am 7. Januar – nach sechs Jahren Entwicklungszeit endlich live. Diese Geduld ist in der heutigen, eher flüchtigen Umgebung tatsächlich selten. Während die meisten Privacy-Projekte die Regulierung einfach vor der Tür lassen, macht Dusk das Gegenteil: Es will Privatsphäre in den Rahmen von Regeln und Vorschriften integrieren. Transaktionen sind standardmäßig geheim, aber die Autorisierungspartner können Einsicht nehmen. Dieses Design der „selektiven Offenlegung“ bewegt sich genau in dem sehr schmalen Spalt zwischen Privatsphäre und Compliance.
Technisch hat sich in letzter Zeit einiges getan. Das DuskEVM-Mainnet ist online; Entwickler können mit Solidity und Hardhat direkt deployen, die Migrationskosten für das Ökosystem sind deutlich geringer geworden. Die Kernkomponente Hedger kombiniert Zero-Knowledge-Proofs und homomorphe Verschlüsselung: Nach der Verschlüsselung der Transaktionsdaten muss nichts mehr entschlüsselt werden, um die Verifikation durchzuführen.
Was mich wirklich anders denken lässt, ist die Umsetzung: nicht nur eine „Schale“ über bestehende Asset-Pakete, sondern die Idee, den gesamten Lebenszyklus der Assets auf die Chain zu bringen. DuskTrade positioniert sich als Neobroker für tokenisierte Finanzanlagen. Dahinter steht der NPEX-Plan, über 300 Millionen Euro an Wertpapier-Assets zu tokenisieren und on-chain zu bringen, außerdem wurden die kompletten EU-Lizenzen wie MTF, Broker und ECSP erhalten. On-chain läuft also „echtes Asset“, kein Luftschloss.
Auch die Node-Strafen verdienen eine Erwähnung. Dusk teilt Offline-Zeiten und Double-Signing in zwei Stufen ein – nicht nach dem Alles-oder-nichts-Prinzip.
Natürlich hat jede Münze zwei Seiten. Bei Institutionen ist das derzeit noch relativ kühl: On-chain sind die eingesperrten Bestände und die Liquidität begrenzt. Der Preis pendelt im Bereich von 0,06 bis 0,08 US-Dollar; der Rückgang von den Hochs zu Jahresbeginn war spürbar. Täglich werden außerdem etwa 170.000 DUSK kontinuierlich entsperrt und in den Umlauf gebracht.
Meine Einschätzung ist: Den Ausgleich zwischen Privatsphäre und Compliance hat Dusk tatsächlich an einer Stelle gefunden, die man auch umsetzen kann. Aber wenn die Umsetzung eine Etappe zu langsam ist, kann sich die Storyline drehen und das Interesse wechseln. Ich werde weiterhin das Mainnet hinsichtlich institutionellem Transaktionsvolumen und Fortschritt bei der Ökosystem-Umsetzung beobachten – diese Daten sind ehrlicher als jedes Whitepaper.
#dusk $DUSK @Dusk
1
62
·
--
Sicherheitsdesign von TermMax – mein erster Reflex war nicht, mir den Prüfbericht anzusehen, sondern nachzuschauen, wie es mit dieser Sache umgeht: „Wenn andere Minen entschärfen, zahlst du.“
Ganz einfach: Es lässt dich nicht für andere Minen entschärfen.
Wer schon mal Aave oder Morpho mit solchen geteilten Pools benutzt hat, weiß, was ich meine. Wenn du USDC einlagerst, gibt es im Pool nicht nur dein USDC, sondern auch allerlei wstETH, WBTC und sogar irgendwelche unbekannten Altcoin-Kollaterale. Auf den ersten Blick wirkt es wie geteilte Liquidität – in Wahrheit ist das Risiko auch geteilt. Wenn ein Altcoin plötzlich crasht, wird das Kollateral im Pool liquidiert. Du hast zwar eigentlich nur einen Stablecoin eingezahlt, aber die Auswirkungen treffen dich trotzdem: Die Rendite, die du bekommst, wird ebenfalls beeinflusst. Ein Teil der Zinsen, die du verdienst, ist im Grunde dafür da, dass du für andere Minen entschärfst.
TermMax macht das in dieser Hinsicht ziemlich konsequent: Jeder Markt ist komplett isoliert, Kollateral und Risiken werden nicht miteinander vermischt. Was heißt das konkret? Bevor du Geld einzahlst, kannst du zu 100% sehen, welches einzige Kollateral deine Mittel absichert. Wenn in einem Markt das Kollateral „bad“ wird, springt das nicht auf andere Märkte über. Jeder Pool ist wie eine eigene Insel: Wenn er untergeht, geht nur er unter.
Dieses Design wird offiziell „Asset Isolation“ oder „Shard-/Segment-ähnliche Architektur“ genannt. Auf gut Deutsch heißt das: Dein Risiko trägst du selbst – aber du weißt wenigstens, wofür du es trägst.
Früher fand ich geteilte Pools auch praktisch: zweimal klicken und schon gibt’s Rendite. Später, nachdem ich öfter in die Falle getappt bin, habe ich verstanden: Je bequemer es wirkt, desto tiefer ist das Risiko versteckt. Du siehst nur die hohe APR, aber du weißt nicht, welche Kollaterale überhaupt im Pool stecken – und du weißt nicht, mit wem zusammen du Minen entschärfst. Wenn sich der Markt nur ein bisschen bewegt, verlieren viele Positionen, die du nie selbst berührt hast, plötzlich ebenfalls Geld.
TermMax blockiert diesen Weg konsequent. Kreditgeber können vor dem Einzahlen eindeutig sehen, wogegen ihre Mittel abgesichert sind. Es verzichtet aktiv darauf, dem höchsten APY hinterherzulaufen, und setzt stattdessen auf Verlässlichkeit und Transparenz. Diese Änderung wirkt auf den ersten Blick vielleicht nur wie ein bisschen mehr Komplexität – praktisch ist es aber komplett anders: Endlich musst du nicht zwangsweise am großen Topf teilnehmen. Du kannst nur mit den Assets spielen, denen du vertraust.
Natürlich ist das Setup anfangs tatsächlich schwerer zu verstehen als bei normalen Pools. Es verlangt von den Nutzern, wirklich nachzuschauen, welches Kollateral und welches Fälligkeitsdatum hinter dem Pool steckt, in den sie einzahlen. Das ist nicht geeignet für diese „einzahlen und dann nicht mehr kümmern“-Mentalität beim Geldanlegen.
#termmax @termmax
Sicherheitsdesign von TermMax – mein erster Reflex war nicht, mir den Prüfbericht anzusehen, sondern nachzuschauen, wie es mit dieser Sache umgeht: „Wenn andere Minen entschärfen, zahlst du.“
Ganz einfach: Es lässt dich nicht für andere Minen entschärfen.
Wer schon mal Aave oder Morpho mit solchen geteilten Pools benutzt hat, weiß, was ich meine. Wenn du USDC einlagerst, gibt es im Pool nicht nur dein USDC, sondern auch allerlei wstETH, WBTC und sogar irgendwelche unbekannten Altcoin-Kollaterale. Auf den ersten Blick wirkt es wie geteilte Liquidität – in Wahrheit ist das Risiko auch geteilt. Wenn ein Altcoin plötzlich crasht, wird das Kollateral im Pool liquidiert. Du hast zwar eigentlich nur einen Stablecoin eingezahlt, aber die Auswirkungen treffen dich trotzdem: Die Rendite, die du bekommst, wird ebenfalls beeinflusst. Ein Teil der Zinsen, die du verdienst, ist im Grunde dafür da, dass du für andere Minen entschärfst.
TermMax macht das in dieser Hinsicht ziemlich konsequent: Jeder Markt ist komplett isoliert, Kollateral und Risiken werden nicht miteinander vermischt. Was heißt das konkret? Bevor du Geld einzahlst, kannst du zu 100% sehen, welches einzige Kollateral deine Mittel absichert. Wenn in einem Markt das Kollateral „bad“ wird, springt das nicht auf andere Märkte über. Jeder Pool ist wie eine eigene Insel: Wenn er untergeht, geht nur er unter.
Dieses Design wird offiziell „Asset Isolation“ oder „Shard-/Segment-ähnliche Architektur“ genannt. Auf gut Deutsch heißt das: Dein Risiko trägst du selbst – aber du weißt wenigstens, wofür du es trägst.
Früher fand ich geteilte Pools auch praktisch: zweimal klicken und schon gibt’s Rendite. Später, nachdem ich öfter in die Falle getappt bin, habe ich verstanden: Je bequemer es wirkt, desto tiefer ist das Risiko versteckt. Du siehst nur die hohe APR, aber du weißt nicht, welche Kollaterale überhaupt im Pool stecken – und du weißt nicht, mit wem zusammen du Minen entschärfst. Wenn sich der Markt nur ein bisschen bewegt, verlieren viele Positionen, die du nie selbst berührt hast, plötzlich ebenfalls Geld.
TermMax blockiert diesen Weg konsequent. Kreditgeber können vor dem Einzahlen eindeutig sehen, wogegen ihre Mittel abgesichert sind. Es verzichtet aktiv darauf, dem höchsten APY hinterherzulaufen, und setzt stattdessen auf Verlässlichkeit und Transparenz. Diese Änderung wirkt auf den ersten Blick vielleicht nur wie ein bisschen mehr Komplexität – praktisch ist es aber komplett anders: Endlich musst du nicht zwangsweise am großen Topf teilnehmen. Du kannst nur mit den Assets spielen, denen du vertraust.
Natürlich ist das Setup anfangs tatsächlich schwerer zu verstehen als bei normalen Pools. Es verlangt von den Nutzern, wirklich nachzuschauen, welches Kollateral und welches Fälligkeitsdatum hinter dem Pool steckt, in den sie einzahlen. Das ist nicht geeignet für diese „einzahlen und dann nicht mehr kümmern“-Mentalität beim Geldanlegen.
#termmax @TermMax
Ganz einfach: Es lässt dich nicht für andere Minen entschärfen.
Wer schon mal Aave oder Morpho mit solchen geteilten Pools benutzt hat, weiß, was ich meine. Wenn du USDC einlagerst, gibt es im Pool nicht nur dein USDC, sondern auch allerlei wstETH, WBTC und sogar irgendwelche unbekannten Altcoin-Kollaterale. Auf den ersten Blick wirkt es wie geteilte Liquidität – in Wahrheit ist das Risiko auch geteilt. Wenn ein Altcoin plötzlich crasht, wird das Kollateral im Pool liquidiert. Du hast zwar eigentlich nur einen Stablecoin eingezahlt, aber die Auswirkungen treffen dich trotzdem: Die Rendite, die du bekommst, wird ebenfalls beeinflusst. Ein Teil der Zinsen, die du verdienst, ist im Grunde dafür da, dass du für andere Minen entschärfst.
TermMax macht das in dieser Hinsicht ziemlich konsequent: Jeder Markt ist komplett isoliert, Kollateral und Risiken werden nicht miteinander vermischt. Was heißt das konkret? Bevor du Geld einzahlst, kannst du zu 100% sehen, welches einzige Kollateral deine Mittel absichert. Wenn in einem Markt das Kollateral „bad“ wird, springt das nicht auf andere Märkte über. Jeder Pool ist wie eine eigene Insel: Wenn er untergeht, geht nur er unter.
Dieses Design wird offiziell „Asset Isolation“ oder „Shard-/Segment-ähnliche Architektur“ genannt. Auf gut Deutsch heißt das: Dein Risiko trägst du selbst – aber du weißt wenigstens, wofür du es trägst.
Früher fand ich geteilte Pools auch praktisch: zweimal klicken und schon gibt’s Rendite. Später, nachdem ich öfter in die Falle getappt bin, habe ich verstanden: Je bequemer es wirkt, desto tiefer ist das Risiko versteckt. Du siehst nur die hohe APR, aber du weißt nicht, welche Kollaterale überhaupt im Pool stecken – und du weißt nicht, mit wem zusammen du Minen entschärfst. Wenn sich der Markt nur ein bisschen bewegt, verlieren viele Positionen, die du nie selbst berührt hast, plötzlich ebenfalls Geld.
TermMax blockiert diesen Weg konsequent. Kreditgeber können vor dem Einzahlen eindeutig sehen, wogegen ihre Mittel abgesichert sind. Es verzichtet aktiv darauf, dem höchsten APY hinterherzulaufen, und setzt stattdessen auf Verlässlichkeit und Transparenz. Diese Änderung wirkt auf den ersten Blick vielleicht nur wie ein bisschen mehr Komplexität – praktisch ist es aber komplett anders: Endlich musst du nicht zwangsweise am großen Topf teilnehmen. Du kannst nur mit den Assets spielen, denen du vertraust.
Natürlich ist das Setup anfangs tatsächlich schwerer zu verstehen als bei normalen Pools. Es verlangt von den Nutzern, wirklich nachzuschauen, welches Kollateral und welches Fälligkeitsdatum hinter dem Pool steckt, in den sie einzahlen. Das ist nicht geeignet für diese „einzahlen und dann nicht mehr kümmern“-Mentalität beim Geldanlegen.
#termmax @TermMax
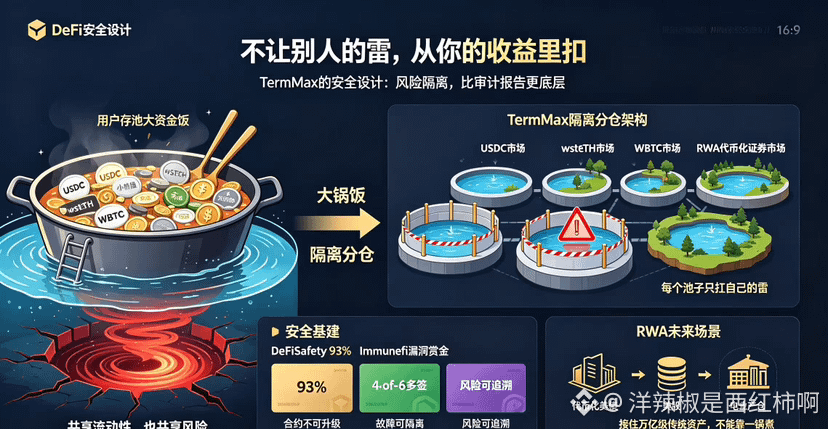
129
·
--
Der Dusk-Bridge-Dokumentation zu dem BEP20-Link bin ich nach unten gefolgt und an einem Detail hängen geblieben.
Wenn Nutzer DUSK nativ auf das Bridge-Konto einzahlen, muss im Memo eine BSC-Adresse mit „0x“-Präfix manuell eingetippt werden. Wenn man sich um eine Stelle vertut, eine Stelle zu wenig lässt oder das Feld einfach leer lässt, schreibt die Doku ganz unmissverständlich – „Die Bridge ignoriert deine Transaktion, und die Gelder gehen verloren“.
Außerdem wird bei jeder Bridge-Operation erst noch eine feste Gebühr von 1 DUSK abgezogen; die niedrigste gültige Summe ist bei 1.000000001 gedeckelt. Wer darunter liegt, sieht auf der BSC-Seite nicht einmal den „Schatten“ der Transaktion.@Dusk_Foundation
Die Gegenrichtung ist noch verschachtelter: Um ERC20/BEP20 zurück ins Mainnet zu migrieren, musst du erst einmal einen Approve machen und danach noch einmal ein Execute für die Migration. Schritt eins klappt – gerade Einsteiger denken dann, es sei erledigt – und beim Blick zurück liegt die Münze immer noch im ursprünglichen Vertrag.
Diese Art Interaktion würde im Meme-Coin-Kosmos wohl niemanden groß überraschen, aber Dusk spricht von reguliertem Onchain-Finance. Institutionen, Custodians und compliant emittierende Stellen müssen hier rein. Für sie ist nicht entscheidend, ob in der Doku eine Warnung steht, sondern ob das System den Benutzerfehler bei dem einen Klick abfängt.
Bei dem Sicherheitsvorfall am 16. Januar hatte der Angreifer die Berechtigung für das signierende Wallet der Bridge. Um 23:24 wurden 8.068.000 DUSK pro Einzeltransaktion abgezogen, und um 23:27 konnte der Abfluss von weiteren 8.910.000 nur durch einen Notstopp abgeblockt werden. Später schrieb der offizielle Dienst selbst – „Die Bridge-Services sind auf Protokollen aufgebaut und erben echtes wirtschaftliches Vertrauen“. Backend-seitig Signaturen, Events und Hot Wallet auseinanderzunehmen hat zwar das operative Vertrauen verbessert, aber im Frontend zwingt man die User noch dazu, mit ihrem eigenen „Körper“ die Memo-Genauigkeit zu tragen; dort klafft eine Lücke.
Das Dusk Connect und die neuen Wallets, die im April freigegeben wurden, erkenne ich an. EIP-6963 gefunden, dusk_requestAccounts, per-origin-Berechtigungen, unabhängige shield-Autorisierung. Die Richtung ist klar: Verbindung, Signatur und Berechtigungen sollen in den Standard-Flow. Aber die Memo-Routing-Logik, der Zwischenstatus bei der zweistufigen Migration und das stumme Scheitern unterhalb eines Schwellwerts – das habe ich noch nicht gesehen, dass die Wallet-Ebene für den User eine Vorabprüfung macht oder einen Draft-Preview anbietet.
Die letzte Meile einer Finanz-Infrastruktur ist nicht „mehr ZK-Geblinke“, sondern ob bei dem allerersten Mal, dass jemand 500 DUSK im Memo falsch einträgt, ein erweitertes Pop-up es mit roter Warnbeschriftung abfangen darf. Wenn diese Stufe fehlt, bleibt die Dusk-Erzählung von Compliance noch immer im Backend stecken – und landet nicht bei den Fingern der User im Frontend.
Ich warte weiter: Ob das neue Wallet im realen Migrationsprozess das Memo zu einem QR-Scan oder einer Auswahl aus dem Adressbuch macht, statt eines kalten Textfelds. Erst wenn diese Frage beantwortet ist, können wir darüber reden, ob normales Nutzerkapital rein kann.
#dusk $DUSK
Der Dusk-Bridge-Dokumentation zu dem BEP20-Link bin ich nach unten gefolgt und an einem Detail hängen geblieben.
Wenn Nutzer DUSK nativ auf das Bridge-Konto einzahlen, muss im Memo eine BSC-Adresse mit „0x“-Präfix manuell eingetippt werden. Wenn man sich um eine Stelle vertut, eine Stelle zu wenig lässt oder das Feld einfach leer lässt, schreibt die Doku ganz unmissverständlich – „Die Bridge ignoriert deine Transaktion, und die Gelder gehen verloren“.
Außerdem wird bei jeder Bridge-Operation erst noch eine feste Gebühr von 1 DUSK abgezogen; die niedrigste gültige Summe ist bei 1.000000001 gedeckelt. Wer darunter liegt, sieht auf der BSC-Seite nicht einmal den „Schatten“ der Transaktion.@Dusk
Die Gegenrichtung ist noch verschachtelter: Um ERC20/BEP20 zurück ins Mainnet zu migrieren, musst du erst einmal einen Approve machen und danach noch einmal ein Execute für die Migration. Schritt eins klappt – gerade Einsteiger denken dann, es sei erledigt – und beim Blick zurück liegt die Münze immer noch im ursprünglichen Vertrag.
Diese Art Interaktion würde im Meme-Coin-Kosmos wohl niemanden groß überraschen, aber Dusk spricht von reguliertem Onchain-Finance. Institutionen, Custodians und compliant emittierende Stellen müssen hier rein. Für sie ist nicht entscheidend, ob in der Doku eine Warnung steht, sondern ob das System den Benutzerfehler bei dem einen Klick abfängt.
Bei dem Sicherheitsvorfall am 16. Januar hatte der Angreifer die Berechtigung für das signierende Wallet der Bridge. Um 23:24 wurden 8.068.000 DUSK pro Einzeltransaktion abgezogen, und um 23:27 konnte der Abfluss von weiteren 8.910.000 nur durch einen Notstopp abgeblockt werden. Später schrieb der offizielle Dienst selbst – „Die Bridge-Services sind auf Protokollen aufgebaut und erben echtes wirtschaftliches Vertrauen“. Backend-seitig Signaturen, Events und Hot Wallet auseinanderzunehmen hat zwar das operative Vertrauen verbessert, aber im Frontend zwingt man die User noch dazu, mit ihrem eigenen „Körper“ die Memo-Genauigkeit zu tragen; dort klafft eine Lücke.
Das Dusk Connect und die neuen Wallets, die im April freigegeben wurden, erkenne ich an. EIP-6963 gefunden, dusk_requestAccounts, per-origin-Berechtigungen, unabhängige shield-Autorisierung. Die Richtung ist klar: Verbindung, Signatur und Berechtigungen sollen in den Standard-Flow. Aber die Memo-Routing-Logik, der Zwischenstatus bei der zweistufigen Migration und das stumme Scheitern unterhalb eines Schwellwerts – das habe ich noch nicht gesehen, dass die Wallet-Ebene für den User eine Vorabprüfung macht oder einen Draft-Preview anbietet.
Die letzte Meile einer Finanz-Infrastruktur ist nicht „mehr ZK-Geblinke“, sondern ob bei dem allerersten Mal, dass jemand 500 DUSK im Memo falsch einträgt, ein erweitertes Pop-up es mit roter Warnbeschriftung abfangen darf. Wenn diese Stufe fehlt, bleibt die Dusk-Erzählung von Compliance noch immer im Backend stecken – und landet nicht bei den Fingern der User im Frontend.
Ich warte weiter: Ob das neue Wallet im realen Migrationsprozess das Memo zu einem QR-Scan oder einer Auswahl aus dem Adressbuch macht, statt eines kalten Textfelds. Erst wenn diese Frage beantwortet ist, können wir darüber reden, ob normales Nutzerkapital rein kann.
#dusk $DUSK
Wenn Nutzer DUSK nativ auf das Bridge-Konto einzahlen, muss im Memo eine BSC-Adresse mit „0x“-Präfix manuell eingetippt werden. Wenn man sich um eine Stelle vertut, eine Stelle zu wenig lässt oder das Feld einfach leer lässt, schreibt die Doku ganz unmissverständlich – „Die Bridge ignoriert deine Transaktion, und die Gelder gehen verloren“.
Außerdem wird bei jeder Bridge-Operation erst noch eine feste Gebühr von 1 DUSK abgezogen; die niedrigste gültige Summe ist bei 1.000000001 gedeckelt. Wer darunter liegt, sieht auf der BSC-Seite nicht einmal den „Schatten“ der Transaktion.@Dusk
Die Gegenrichtung ist noch verschachtelter: Um ERC20/BEP20 zurück ins Mainnet zu migrieren, musst du erst einmal einen Approve machen und danach noch einmal ein Execute für die Migration. Schritt eins klappt – gerade Einsteiger denken dann, es sei erledigt – und beim Blick zurück liegt die Münze immer noch im ursprünglichen Vertrag.
Diese Art Interaktion würde im Meme-Coin-Kosmos wohl niemanden groß überraschen, aber Dusk spricht von reguliertem Onchain-Finance. Institutionen, Custodians und compliant emittierende Stellen müssen hier rein. Für sie ist nicht entscheidend, ob in der Doku eine Warnung steht, sondern ob das System den Benutzerfehler bei dem einen Klick abfängt.
Bei dem Sicherheitsvorfall am 16. Januar hatte der Angreifer die Berechtigung für das signierende Wallet der Bridge. Um 23:24 wurden 8.068.000 DUSK pro Einzeltransaktion abgezogen, und um 23:27 konnte der Abfluss von weiteren 8.910.000 nur durch einen Notstopp abgeblockt werden. Später schrieb der offizielle Dienst selbst – „Die Bridge-Services sind auf Protokollen aufgebaut und erben echtes wirtschaftliches Vertrauen“. Backend-seitig Signaturen, Events und Hot Wallet auseinanderzunehmen hat zwar das operative Vertrauen verbessert, aber im Frontend zwingt man die User noch dazu, mit ihrem eigenen „Körper“ die Memo-Genauigkeit zu tragen; dort klafft eine Lücke.
Das Dusk Connect und die neuen Wallets, die im April freigegeben wurden, erkenne ich an. EIP-6963 gefunden, dusk_requestAccounts, per-origin-Berechtigungen, unabhängige shield-Autorisierung. Die Richtung ist klar: Verbindung, Signatur und Berechtigungen sollen in den Standard-Flow. Aber die Memo-Routing-Logik, der Zwischenstatus bei der zweistufigen Migration und das stumme Scheitern unterhalb eines Schwellwerts – das habe ich noch nicht gesehen, dass die Wallet-Ebene für den User eine Vorabprüfung macht oder einen Draft-Preview anbietet.
Die letzte Meile einer Finanz-Infrastruktur ist nicht „mehr ZK-Geblinke“, sondern ob bei dem allerersten Mal, dass jemand 500 DUSK im Memo falsch einträgt, ein erweitertes Pop-up es mit roter Warnbeschriftung abfangen darf. Wenn diese Stufe fehlt, bleibt die Dusk-Erzählung von Compliance noch immer im Backend stecken – und landet nicht bei den Fingern der User im Frontend.
Ich warte weiter: Ob das neue Wallet im realen Migrationsprozess das Memo zu einem QR-Scan oder einer Auswahl aus dem Adressbuch macht, statt eines kalten Textfelds. Erst wenn diese Frage beantwortet ist, können wir darüber reden, ob normales Nutzerkapital rein kann.
#dusk $DUSK
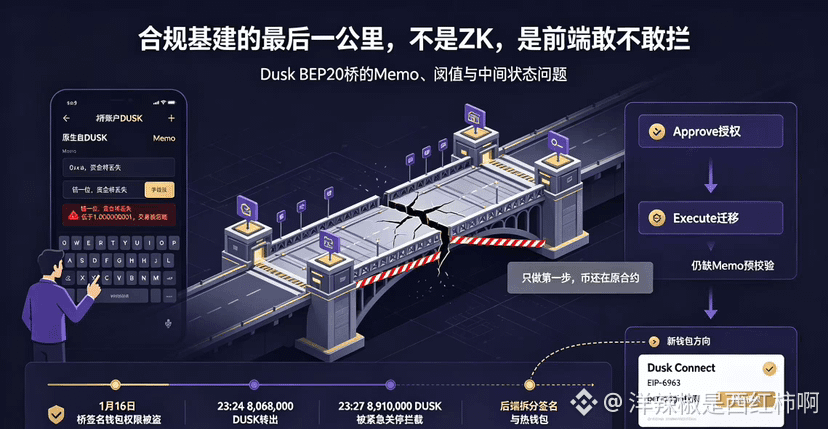
69
·
--
翻TermMax白皮书之前,我心里其实是带着一个问号的,固定利率这东西在传统金融里已经跑通了几十年,但在DeFi里为什么一直没人做起来?
Nachdem ich die Whitepaper gelesen hatte, verschwand dieses Fragezeichen nicht ganz, aber ich wusste zumindest, wie es beabsichtigt, diese Aufgabe zu lösen.
Das Whitepaper beginnt direkt mit einer Tatsache: Im DeFi-Kreditmarkt sind so gut wie alle Zinsen variabel.
Das führt zu einem Problem: Kreditnehmer wissen beim Ausleihen nicht, wie viel Zinsen sie am Ende zahlen müssen, und Kreditgeber wissen beim Verleihen nicht, wie viel sie verdienen können. Beide Seiten raten.
Für Privatanleger bedeutet ein Fehlgriff einfach, dass man ein paar Punkte mehr zahlt oder weniger verdient. Für Institutionen ist diese Unsicherheit jedoch tödlich.
Die Lösung von TermMax ist daher sehr direkt – die Verzinsung vom „Raten“ hin zum „Rechnen“ zu bringen. Beim Eintritt wird sie festgezurrt, und bis zum Ablauf weiß man von Anfang an ganz genau, wie viel zurückgezahlt werden muss.
Da war noch ein Satz im Whitepaper, den ich zweimal lesen musste: TMX isn‘t funding a roadmap. The protocol is thriving.
Übersetzt heißt das: Wir holen kein Geld, um damit Entwicklung zu finanzieren – diese Maschine läuft bereits, und die Token-Emission ist lediglich ein Build-in-„Ertragsverteilungs-Adapter“ dafür. Diese Positionierung ist tatsächlich recht ungewöhnlich im Vergleich zu vielen Projekten – dort werden Erzählungen oft mit Daten gestützt, die schon funktionieren; hier wird nicht einfach mit einem Roadmap-Papier nach vorne gezeichnet. @termmax
Auch aus den Zahlen lässt sich etwas erkennen. Nach über einem Jahr seit dem Mainnet-Launch: TVL hat 100 Millionen US-Dollar überschritten, über 1,5 Millionen registrierte Wallets, und der tägliche aktive Bestand lag bei über 90.000. Am 25. März standen die Daily Active Addresses sogar auf Platz zwei der Lending-Protokolle, direkt hinter Aave.
Rollout auf 10 EVM-Ketten: Morpho, Aave, Venus, Pendle und weitere führende Protokolle sind bereits angebunden.
Was die Finanzierung betrifft: Es gab Mittel von Cumberland DRW, HashKey Capital und Decima Fund. YZi Labs EASY Residency hat in der dritten Staffel seinen Abschluss gemacht. DeFiSafety-Score 93 %, auf einem Niveau mit Aave V3. Am 25. August TGE, Gesamtmenge 1 Milliarde Token.
Nach dem Lesen des Whitepapers habe ich das Gefühl, dass TermMax ein Problem löst, das lange niemand ernsthaft angegangen ist: Festzins ist in der traditionellen Finanzwelt Standard – und erst nachdem DeFi so weit gekommen ist, macht es endlich jemand so konsequent und bringt diese Logik on-chain.
Ob es aber dauerhaft weiterlaufen kann, hängt davon ab, ob der Markt bereit ist, für „Planbarkeit“ zu zahlen – wie viel von dem potenziellen Mehrertrag, den variable Zinsen bringen könnten, bist du bereit aufzugeben, nur damit man die Rechnung vorher klar hat? #termmax
翻TermMax白皮书之前,我心里其实是带着一个问号的,固定利率这东西在传统金融里已经跑通了几十年,但在DeFi里为什么一直没人做起来?
Nachdem ich die Whitepaper gelesen hatte, verschwand dieses Fragezeichen nicht ganz, aber ich wusste zumindest, wie es beabsichtigt, diese Aufgabe zu lösen.
Das Whitepaper beginnt direkt mit einer Tatsache: Im DeFi-Kreditmarkt sind so gut wie alle Zinsen variabel.
Das führt zu einem Problem: Kreditnehmer wissen beim Ausleihen nicht, wie viel Zinsen sie am Ende zahlen müssen, und Kreditgeber wissen beim Verleihen nicht, wie viel sie verdienen können. Beide Seiten raten.
Für Privatanleger bedeutet ein Fehlgriff einfach, dass man ein paar Punkte mehr zahlt oder weniger verdient. Für Institutionen ist diese Unsicherheit jedoch tödlich.
Die Lösung von TermMax ist daher sehr direkt – die Verzinsung vom „Raten“ hin zum „Rechnen“ zu bringen. Beim Eintritt wird sie festgezurrt, und bis zum Ablauf weiß man von Anfang an ganz genau, wie viel zurückgezahlt werden muss.
Da war noch ein Satz im Whitepaper, den ich zweimal lesen musste: TMX isn‘t funding a roadmap. The protocol is thriving.
Übersetzt heißt das: Wir holen kein Geld, um damit Entwicklung zu finanzieren – diese Maschine läuft bereits, und die Token-Emission ist lediglich ein Build-in-„Ertragsverteilungs-Adapter“ dafür. Diese Positionierung ist tatsächlich recht ungewöhnlich im Vergleich zu vielen Projekten – dort werden Erzählungen oft mit Daten gestützt, die schon funktionieren; hier wird nicht einfach mit einem Roadmap-Papier nach vorne gezeichnet. @TermMax
Auch aus den Zahlen lässt sich etwas erkennen. Nach über einem Jahr seit dem Mainnet-Launch: TVL hat 100 Millionen US-Dollar überschritten, über 1,5 Millionen registrierte Wallets, und der tägliche aktive Bestand lag bei über 90.000. Am 25. März standen die Daily Active Addresses sogar auf Platz zwei der Lending-Protokolle, direkt hinter Aave.
Rollout auf 10 EVM-Ketten: Morpho, Aave, Venus, Pendle und weitere führende Protokolle sind bereits angebunden.
Was die Finanzierung betrifft: Es gab Mittel von Cumberland DRW, HashKey Capital und Decima Fund. YZi Labs EASY Residency hat in der dritten Staffel seinen Abschluss gemacht. DeFiSafety-Score 93 %, auf einem Niveau mit Aave V3. Am 25. August TGE, Gesamtmenge 1 Milliarde Token.
Nach dem Lesen des Whitepapers habe ich das Gefühl, dass TermMax ein Problem löst, das lange niemand ernsthaft angegangen ist: Festzins ist in der traditionellen Finanzwelt Standard – und erst nachdem DeFi so weit gekommen ist, macht es endlich jemand so konsequent und bringt diese Logik on-chain.
Ob es aber dauerhaft weiterlaufen kann, hängt davon ab, ob der Markt bereit ist, für „Planbarkeit“ zu zahlen – wie viel von dem potenziellen Mehrertrag, den variable Zinsen bringen könnten, bist du bereit aufzugeben, nur damit man die Rechnung vorher klar hat? #termmax
Nachdem ich die Whitepaper gelesen hatte, verschwand dieses Fragezeichen nicht ganz, aber ich wusste zumindest, wie es beabsichtigt, diese Aufgabe zu lösen.
Das Whitepaper beginnt direkt mit einer Tatsache: Im DeFi-Kreditmarkt sind so gut wie alle Zinsen variabel.
Das führt zu einem Problem: Kreditnehmer wissen beim Ausleihen nicht, wie viel Zinsen sie am Ende zahlen müssen, und Kreditgeber wissen beim Verleihen nicht, wie viel sie verdienen können. Beide Seiten raten.
Für Privatanleger bedeutet ein Fehlgriff einfach, dass man ein paar Punkte mehr zahlt oder weniger verdient. Für Institutionen ist diese Unsicherheit jedoch tödlich.
Die Lösung von TermMax ist daher sehr direkt – die Verzinsung vom „Raten“ hin zum „Rechnen“ zu bringen. Beim Eintritt wird sie festgezurrt, und bis zum Ablauf weiß man von Anfang an ganz genau, wie viel zurückgezahlt werden muss.
Da war noch ein Satz im Whitepaper, den ich zweimal lesen musste: TMX isn‘t funding a roadmap. The protocol is thriving.
Übersetzt heißt das: Wir holen kein Geld, um damit Entwicklung zu finanzieren – diese Maschine läuft bereits, und die Token-Emission ist lediglich ein Build-in-„Ertragsverteilungs-Adapter“ dafür. Diese Positionierung ist tatsächlich recht ungewöhnlich im Vergleich zu vielen Projekten – dort werden Erzählungen oft mit Daten gestützt, die schon funktionieren; hier wird nicht einfach mit einem Roadmap-Papier nach vorne gezeichnet. @TermMax
Auch aus den Zahlen lässt sich etwas erkennen. Nach über einem Jahr seit dem Mainnet-Launch: TVL hat 100 Millionen US-Dollar überschritten, über 1,5 Millionen registrierte Wallets, und der tägliche aktive Bestand lag bei über 90.000. Am 25. März standen die Daily Active Addresses sogar auf Platz zwei der Lending-Protokolle, direkt hinter Aave.
Rollout auf 10 EVM-Ketten: Morpho, Aave, Venus, Pendle und weitere führende Protokolle sind bereits angebunden.
Was die Finanzierung betrifft: Es gab Mittel von Cumberland DRW, HashKey Capital und Decima Fund. YZi Labs EASY Residency hat in der dritten Staffel seinen Abschluss gemacht. DeFiSafety-Score 93 %, auf einem Niveau mit Aave V3. Am 25. August TGE, Gesamtmenge 1 Milliarde Token.
Nach dem Lesen des Whitepapers habe ich das Gefühl, dass TermMax ein Problem löst, das lange niemand ernsthaft angegangen ist: Festzins ist in der traditionellen Finanzwelt Standard – und erst nachdem DeFi so weit gekommen ist, macht es endlich jemand so konsequent und bringt diese Logik on-chain.
Ob es aber dauerhaft weiterlaufen kann, hängt davon ab, ob der Markt bereit ist, für „Planbarkeit“ zu zahlen – wie viel von dem potenziellen Mehrertrag, den variable Zinsen bringen könnten, bist du bereit aufzugeben, nur damit man die Rechnung vorher klar hat? #termmax
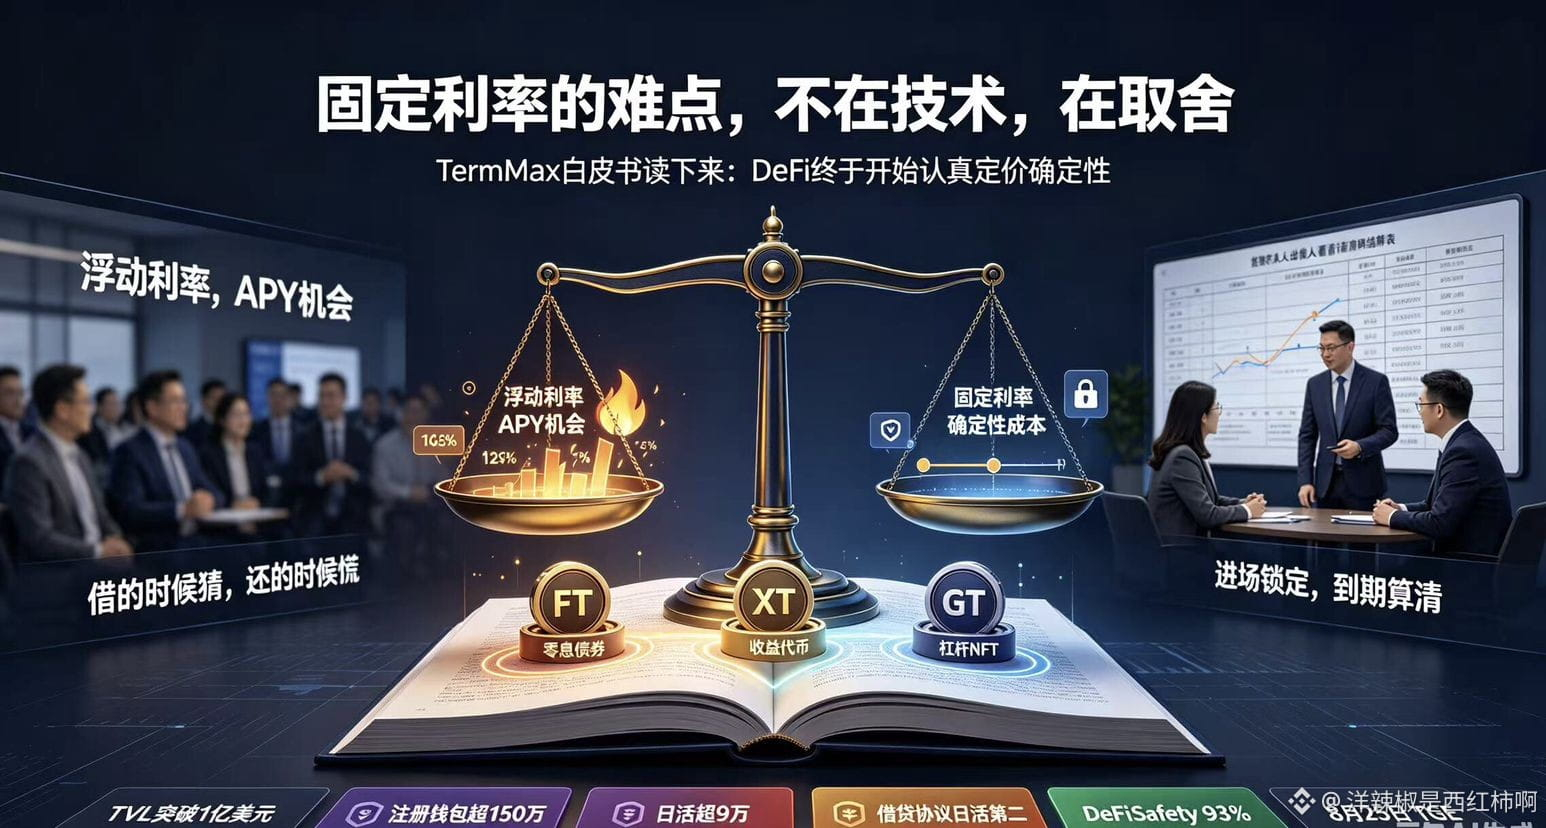
114
·
--
Verifiziert
Letzte Woche habe ich auf Aave etwas USDC geliehen – zu einem Zinssatz von 4,2%. Am nächsten Tag bin ich aufgewacht und plötzlich war es auf 6,7% gestiegen. Dieses Gefühl ist wie: Du kalkulierst die Kosten beim Unterschreiben des Vertrags, unterschreibst, und dann sagt die andere Seite: „Sorry, ich hab die Konditionen geändert.“ Das größte Problem bei variabel verzinsten Kreditgeschäften ist genau das – du weißt nie, wie viel Zinsen du am Tag der Rückzahlung wirklich zahlen musst.
Genau das löst TermMax. Im Moment des Eintretens wird der Zinssatz festgeschrieben: Ein Jahr leihen heißt ein fester Zinssatz für ein Jahr, drei Monate leihen heißt ein fester Zinssatz für drei Monate. Man blickt nicht mehr auf das Marktsentiment, man lässt sich nicht länger von Angebot und Nachfrage im Liquidity-Pool herumlenken. Die Finanzierungskosten des Kreditnehmers sind planbar, und auch der Geldgeber kann im Voraus genau ausrechnen, wie viel er bis zum Laufzeitende verdienen wird.
Ich habe mir die zugrunde liegende Logik ganz gezielt angesehen. Es ist nicht einfach nur so, dass sie die variablen Zinsen von Aave „kapseln“ und an dich verkaufen. Stattdessen haben sie den Pricing-Curve-Ansatz aus Uniswap V3 übernommen. Geldgeber können in einem bestimmten Zinsbereich Angebote machen, und Kreditnehmer matchen bedarfsgerecht. Noch härter: Sie haben den Leverage und die festen Erträge in zwei Token aufgeteilt – FT sind Fixzins-Zertifikate, GT sind Leverage-Positionen als NFT. Kurz gesagt: Der Zins wird zerlegt verkauft – du suchst dir aus, was du kaufen willst.
Auch die Zahlen können sich sehen lassen. TVL über 90 Millionen USD, über 1,5 Millionen registrierte Wallets, der Peak beim täglichen Active-User-Volumen lag zeitweise bei 170.000. Deployt auf zehn EVM-Ketten: Ethereum, BNB Chain, Arbitrum, Base, Berachain und weitere. Dazu sind bereits Top-Protokolle wie Morpho, Aave, Venus und Pendle angebunden. Kein PPT-Projekt – das läuft wirklich.
Finanziell hat es Geld von Institutionen wie Cumberland DRW, HashKey Capital und Decima Fund eingesammelt. TMX hat ein Gesamtvolumen von 1 Milliarde Tokens, das TGE ist auf den 25. August terminiert. Die zuvor angesammelten XP-, AP- und MP-Points kannst du dann auch einlösen. Außerdem liegt die DeFiSafety-Bewertung bei 93% – auf einem Niveau wie Aave V3; das ist in DeFi eine hohe Punktzahl.
Ich sage nicht, dass es garantiert klappt. Der Markt für Fixzins ist im traditionellen Finanzwesen bereits ein reifer Bereich, und in DeFi fehlt dort tatsächlich ein wichtiges Puzzleteil. Dass etwas fehlt, heißt aber nicht, dass das Ergänzen automatisch zum Sieg führt. TermMax hat mir zumindest gezeigt, in welche Richtung es gehen kann, um „Planbarkeit“ zurück on-chain zu bringen: Du weißt im Moment, in dem du dir Geld leihst, wie viel du zurückzahlen musst – nicht erst am Rückzahlungstag, wenn du das Konto und die Rechnung in ihrer echten Länge siehst. Dieses beruhigende Gefühl ist in DeFi ziemlich selten.
#termmax @termmax
Letzte Woche habe ich auf Aave etwas USDC geliehen – zu einem Zinssatz von 4,2%. Am nächsten Tag bin ich aufgewacht und plötzlich war es auf 6,7% gestiegen. Dieses Gefühl ist wie: Du kalkulierst die Kosten beim Unterschreiben des Vertrags, unterschreibst, und dann sagt die andere Seite: „Sorry, ich hab die Konditionen geändert.“ Das größte Problem bei variabel verzinsten Kreditgeschäften ist genau das – du weißt nie, wie viel Zinsen du am Tag der Rückzahlung wirklich zahlen musst.
Genau das löst TermMax. Im Moment des Eintretens wird der Zinssatz festgeschrieben: Ein Jahr leihen heißt ein fester Zinssatz für ein Jahr, drei Monate leihen heißt ein fester Zinssatz für drei Monate. Man blickt nicht mehr auf das Marktsentiment, man lässt sich nicht länger von Angebot und Nachfrage im Liquidity-Pool herumlenken. Die Finanzierungskosten des Kreditnehmers sind planbar, und auch der Geldgeber kann im Voraus genau ausrechnen, wie viel er bis zum Laufzeitende verdienen wird.
Ich habe mir die zugrunde liegende Logik ganz gezielt angesehen. Es ist nicht einfach nur so, dass sie die variablen Zinsen von Aave „kapseln“ und an dich verkaufen. Stattdessen haben sie den Pricing-Curve-Ansatz aus Uniswap V3 übernommen. Geldgeber können in einem bestimmten Zinsbereich Angebote machen, und Kreditnehmer matchen bedarfsgerecht. Noch härter: Sie haben den Leverage und die festen Erträge in zwei Token aufgeteilt – FT sind Fixzins-Zertifikate, GT sind Leverage-Positionen als NFT. Kurz gesagt: Der Zins wird zerlegt verkauft – du suchst dir aus, was du kaufen willst.
Auch die Zahlen können sich sehen lassen. TVL über 90 Millionen USD, über 1,5 Millionen registrierte Wallets, der Peak beim täglichen Active-User-Volumen lag zeitweise bei 170.000. Deployt auf zehn EVM-Ketten: Ethereum, BNB Chain, Arbitrum, Base, Berachain und weitere. Dazu sind bereits Top-Protokolle wie Morpho, Aave, Venus und Pendle angebunden. Kein PPT-Projekt – das läuft wirklich.
Finanziell hat es Geld von Institutionen wie Cumberland DRW, HashKey Capital und Decima Fund eingesammelt. TMX hat ein Gesamtvolumen von 1 Milliarde Tokens, das TGE ist auf den 25. August terminiert. Die zuvor angesammelten XP-, AP- und MP-Points kannst du dann auch einlösen. Außerdem liegt die DeFiSafety-Bewertung bei 93% – auf einem Niveau wie Aave V3; das ist in DeFi eine hohe Punktzahl.
Ich sage nicht, dass es garantiert klappt. Der Markt für Fixzins ist im traditionellen Finanzwesen bereits ein reifer Bereich, und in DeFi fehlt dort tatsächlich ein wichtiges Puzzleteil. Dass etwas fehlt, heißt aber nicht, dass das Ergänzen automatisch zum Sieg führt. TermMax hat mir zumindest gezeigt, in welche Richtung es gehen kann, um „Planbarkeit“ zurück on-chain zu bringen: Du weißt im Moment, in dem du dir Geld leihst, wie viel du zurückzahlen musst – nicht erst am Rückzahlungstag, wenn du das Konto und die Rechnung in ihrer echten Länge siehst. Dieses beruhigende Gefühl ist in DeFi ziemlich selten.
#termmax @TermMax
Genau das löst TermMax. Im Moment des Eintretens wird der Zinssatz festgeschrieben: Ein Jahr leihen heißt ein fester Zinssatz für ein Jahr, drei Monate leihen heißt ein fester Zinssatz für drei Monate. Man blickt nicht mehr auf das Marktsentiment, man lässt sich nicht länger von Angebot und Nachfrage im Liquidity-Pool herumlenken. Die Finanzierungskosten des Kreditnehmers sind planbar, und auch der Geldgeber kann im Voraus genau ausrechnen, wie viel er bis zum Laufzeitende verdienen wird.
Ich habe mir die zugrunde liegende Logik ganz gezielt angesehen. Es ist nicht einfach nur so, dass sie die variablen Zinsen von Aave „kapseln“ und an dich verkaufen. Stattdessen haben sie den Pricing-Curve-Ansatz aus Uniswap V3 übernommen. Geldgeber können in einem bestimmten Zinsbereich Angebote machen, und Kreditnehmer matchen bedarfsgerecht. Noch härter: Sie haben den Leverage und die festen Erträge in zwei Token aufgeteilt – FT sind Fixzins-Zertifikate, GT sind Leverage-Positionen als NFT. Kurz gesagt: Der Zins wird zerlegt verkauft – du suchst dir aus, was du kaufen willst.
Auch die Zahlen können sich sehen lassen. TVL über 90 Millionen USD, über 1,5 Millionen registrierte Wallets, der Peak beim täglichen Active-User-Volumen lag zeitweise bei 170.000. Deployt auf zehn EVM-Ketten: Ethereum, BNB Chain, Arbitrum, Base, Berachain und weitere. Dazu sind bereits Top-Protokolle wie Morpho, Aave, Venus und Pendle angebunden. Kein PPT-Projekt – das läuft wirklich.
Finanziell hat es Geld von Institutionen wie Cumberland DRW, HashKey Capital und Decima Fund eingesammelt. TMX hat ein Gesamtvolumen von 1 Milliarde Tokens, das TGE ist auf den 25. August terminiert. Die zuvor angesammelten XP-, AP- und MP-Points kannst du dann auch einlösen. Außerdem liegt die DeFiSafety-Bewertung bei 93% – auf einem Niveau wie Aave V3; das ist in DeFi eine hohe Punktzahl.
Ich sage nicht, dass es garantiert klappt. Der Markt für Fixzins ist im traditionellen Finanzwesen bereits ein reifer Bereich, und in DeFi fehlt dort tatsächlich ein wichtiges Puzzleteil. Dass etwas fehlt, heißt aber nicht, dass das Ergänzen automatisch zum Sieg führt. TermMax hat mir zumindest gezeigt, in welche Richtung es gehen kann, um „Planbarkeit“ zurück on-chain zu bringen: Du weißt im Moment, in dem du dir Geld leihst, wie viel du zurückzahlen musst – nicht erst am Rückzahlungstag, wenn du das Konto und die Rechnung in ihrer echten Länge siehst. Dieses beruhigende Gefühl ist in DeFi ziemlich selten.
#termmax @TermMax
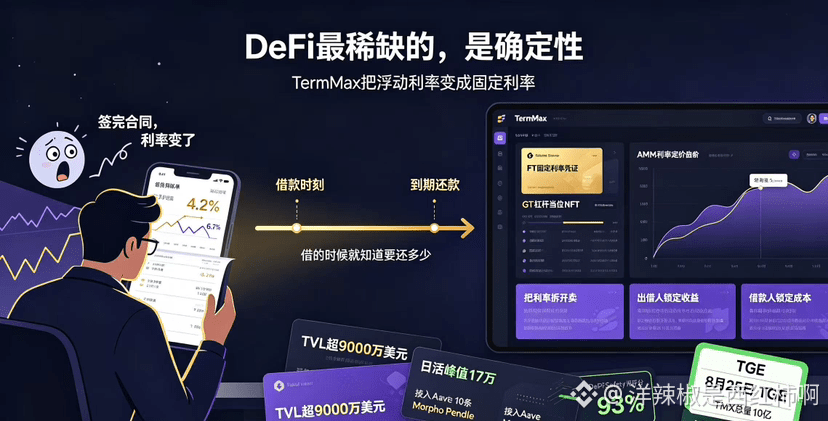
618
·
--
Dusk hat eine sehr auffällige Eigenschaft in seiner aktuellen Architektur – es wird ganz bewusst „zerlegt“.
Im Gegensatz zu den meisten öffentlichen Ketten, die Konsens, Ausführung und Abrechnung in einen monolithischen Stack stopfen, trennt Dusk diese drei Dinge voneinander. Ganz unten liegt DuskDS, das den Konsens, die Datenverfügbarkeit und die Abrechnung übernimmt; in der Mitte ist ein DuskEVM eingehängt, das vollständig mit Solidity kompatibel ist, sodass Entwickler, die von Ethereum migrieren, ihren Code nahezu nicht ändern müssen; ganz oben gibt es noch eine Schicht namens DuskVM, die speziell dafür ausgelegt ist, native Privacy-Anwendungen auszuführen. Drei Schichten, die jeweils ihren Aufgabenbereich haben, verbunden über denselben DUSK-Token.
Die Motivation für diese Entscheidung ist nicht schwer zu verstehen. Eine Kette aufzubauen, die komplett in sich geschlossen ist, hat als größten Preis, dass Entwickler ihre Toolchain neu lernen müssen, und die Ökosystembildung wird sehr langsam anlaufen. Wenn man hingegen die EVM-Schicht „draufsetzt“, können Solidity, Hardhat, MetaMask und andere bestehende Dinge direkt genutzt werden; dadurch sinkt die Reibung bei der Anwerbung von Entwicklern.
Doch die Kosten dieser Entscheidung sind ebenso direkt – die Komplexität steigt, und zwar an der kritischsten Stelle.
Der Fluss von Assets zwischen den Schichten bedeutet neue Vertrauensannahmen und eine größere Angriffsfläche. Wenn Assets zwischen DuskDS und DuskEVM zirkulieren, braucht es eine native Bridging-Integration; obwohl dafür weder Asset-Umhüllungen noch Custodians erforderlich sind, führt der Cross-Layer-Transfer an sich zusätzliche Prüf-/Validierungsstufen ein. In den vergangenen Jahren sind Vorfälle, die durch Cross-Layer-Design verursacht wurden, viel zahlreicher gewesen als solche, die direkt aus dem Virtual-Machine-Teil selbst entstanden.
Da ist noch ein Problem, das leicht übersehen wird: die Verteilung der Knoten. Dusk verwendet SBA als Konsens – das bedeutet, dass Knoten dauerhaft online sein müssen und die Konfiguration korrekt eingerichtet sein muss. Diese Schwellen sichern zwar die Sicherheit des Netzwerks, aber sie bedeuten auch, dass die Hardware- und Betriebs-/Wartungskosten für normale Teilnehmer, um dauerhaft selbst Knoten zu betreiben, nicht gerade gering sind. Wenn sich Knoten mit der Zeit immer mehr bei einer kleinen Zahl großer Anbieter konzentrieren, wird auch die beste Architektur ihr „Gespür“ verlieren.
Deshalb schaue ich mir Dusk heute an – der Schwerpunkt liegt nicht darauf, wie viele Schichten es hat oder wie hoch die TPS sind. Ich betrachte zwei Dinge: Erstens, ob der Asset-Status über die Schichten hinweg und die Datenschutz-/Privacy-Grenzen klar erklärt sind; zweitens, welche Anwendungsarten auf der EVM-Schicht entstehen – wenn es am Ende nur lauter übernommene allgemeine Protokolle sind, dann ist die Modularität lediglich eine andere Art von Vermarktung; wenn es hingegen wirklich Anwendungen gibt, die die zugrunde liegenden Vertraulichkeitsfunktionen ansteuern (z. B. mit Hedger verschlüsselte Orderbücher oder mit dem XSC-Standard vertrauliche Wertpapiere), dann zeigt das, dass die Differenzierung dieser Architektur tatsächlich in der Praxis genutzt wird.
Nachdem die Architektur steht, bleibt die Frage, was oben herauswachsen kann.
#dusk $DUSK @Dusk_Foundation
Dusk hat eine sehr auffällige Eigenschaft in seiner aktuellen Architektur – es wird ganz bewusst „zerlegt“.
Im Gegensatz zu den meisten öffentlichen Ketten, die Konsens, Ausführung und Abrechnung in einen monolithischen Stack stopfen, trennt Dusk diese drei Dinge voneinander. Ganz unten liegt DuskDS, das den Konsens, die Datenverfügbarkeit und die Abrechnung übernimmt; in der Mitte ist ein DuskEVM eingehängt, das vollständig mit Solidity kompatibel ist, sodass Entwickler, die von Ethereum migrieren, ihren Code nahezu nicht ändern müssen; ganz oben gibt es noch eine Schicht namens DuskVM, die speziell dafür ausgelegt ist, native Privacy-Anwendungen auszuführen. Drei Schichten, die jeweils ihren Aufgabenbereich haben, verbunden über denselben DUSK-Token.
Die Motivation für diese Entscheidung ist nicht schwer zu verstehen. Eine Kette aufzubauen, die komplett in sich geschlossen ist, hat als größten Preis, dass Entwickler ihre Toolchain neu lernen müssen, und die Ökosystembildung wird sehr langsam anlaufen. Wenn man hingegen die EVM-Schicht „draufsetzt“, können Solidity, Hardhat, MetaMask und andere bestehende Dinge direkt genutzt werden; dadurch sinkt die Reibung bei der Anwerbung von Entwicklern.
Doch die Kosten dieser Entscheidung sind ebenso direkt – die Komplexität steigt, und zwar an der kritischsten Stelle.
Der Fluss von Assets zwischen den Schichten bedeutet neue Vertrauensannahmen und eine größere Angriffsfläche. Wenn Assets zwischen DuskDS und DuskEVM zirkulieren, braucht es eine native Bridging-Integration; obwohl dafür weder Asset-Umhüllungen noch Custodians erforderlich sind, führt der Cross-Layer-Transfer an sich zusätzliche Prüf-/Validierungsstufen ein. In den vergangenen Jahren sind Vorfälle, die durch Cross-Layer-Design verursacht wurden, viel zahlreicher gewesen als solche, die direkt aus dem Virtual-Machine-Teil selbst entstanden.
Da ist noch ein Problem, das leicht übersehen wird: die Verteilung der Knoten. Dusk verwendet SBA als Konsens – das bedeutet, dass Knoten dauerhaft online sein müssen und die Konfiguration korrekt eingerichtet sein muss. Diese Schwellen sichern zwar die Sicherheit des Netzwerks, aber sie bedeuten auch, dass die Hardware- und Betriebs-/Wartungskosten für normale Teilnehmer, um dauerhaft selbst Knoten zu betreiben, nicht gerade gering sind. Wenn sich Knoten mit der Zeit immer mehr bei einer kleinen Zahl großer Anbieter konzentrieren, wird auch die beste Architektur ihr „Gespür“ verlieren.
Deshalb schaue ich mir Dusk heute an – der Schwerpunkt liegt nicht darauf, wie viele Schichten es hat oder wie hoch die TPS sind. Ich betrachte zwei Dinge: Erstens, ob der Asset-Status über die Schichten hinweg und die Datenschutz-/Privacy-Grenzen klar erklärt sind; zweitens, welche Anwendungsarten auf der EVM-Schicht entstehen – wenn es am Ende nur lauter übernommene allgemeine Protokolle sind, dann ist die Modularität lediglich eine andere Art von Vermarktung; wenn es hingegen wirklich Anwendungen gibt, die die zugrunde liegenden Vertraulichkeitsfunktionen ansteuern (z. B. mit Hedger verschlüsselte Orderbücher oder mit dem XSC-Standard vertrauliche Wertpapiere), dann zeigt das, dass die Differenzierung dieser Architektur tatsächlich in der Praxis genutzt wird.
Nachdem die Architektur steht, bleibt die Frage, was oben herauswachsen kann.
#dusk $DUSK @Dusk
Im Gegensatz zu den meisten öffentlichen Ketten, die Konsens, Ausführung und Abrechnung in einen monolithischen Stack stopfen, trennt Dusk diese drei Dinge voneinander. Ganz unten liegt DuskDS, das den Konsens, die Datenverfügbarkeit und die Abrechnung übernimmt; in der Mitte ist ein DuskEVM eingehängt, das vollständig mit Solidity kompatibel ist, sodass Entwickler, die von Ethereum migrieren, ihren Code nahezu nicht ändern müssen; ganz oben gibt es noch eine Schicht namens DuskVM, die speziell dafür ausgelegt ist, native Privacy-Anwendungen auszuführen. Drei Schichten, die jeweils ihren Aufgabenbereich haben, verbunden über denselben DUSK-Token.
Die Motivation für diese Entscheidung ist nicht schwer zu verstehen. Eine Kette aufzubauen, die komplett in sich geschlossen ist, hat als größten Preis, dass Entwickler ihre Toolchain neu lernen müssen, und die Ökosystembildung wird sehr langsam anlaufen. Wenn man hingegen die EVM-Schicht „draufsetzt“, können Solidity, Hardhat, MetaMask und andere bestehende Dinge direkt genutzt werden; dadurch sinkt die Reibung bei der Anwerbung von Entwicklern.
Doch die Kosten dieser Entscheidung sind ebenso direkt – die Komplexität steigt, und zwar an der kritischsten Stelle.
Der Fluss von Assets zwischen den Schichten bedeutet neue Vertrauensannahmen und eine größere Angriffsfläche. Wenn Assets zwischen DuskDS und DuskEVM zirkulieren, braucht es eine native Bridging-Integration; obwohl dafür weder Asset-Umhüllungen noch Custodians erforderlich sind, führt der Cross-Layer-Transfer an sich zusätzliche Prüf-/Validierungsstufen ein. In den vergangenen Jahren sind Vorfälle, die durch Cross-Layer-Design verursacht wurden, viel zahlreicher gewesen als solche, die direkt aus dem Virtual-Machine-Teil selbst entstanden.
Da ist noch ein Problem, das leicht übersehen wird: die Verteilung der Knoten. Dusk verwendet SBA als Konsens – das bedeutet, dass Knoten dauerhaft online sein müssen und die Konfiguration korrekt eingerichtet sein muss. Diese Schwellen sichern zwar die Sicherheit des Netzwerks, aber sie bedeuten auch, dass die Hardware- und Betriebs-/Wartungskosten für normale Teilnehmer, um dauerhaft selbst Knoten zu betreiben, nicht gerade gering sind. Wenn sich Knoten mit der Zeit immer mehr bei einer kleinen Zahl großer Anbieter konzentrieren, wird auch die beste Architektur ihr „Gespür“ verlieren.
Deshalb schaue ich mir Dusk heute an – der Schwerpunkt liegt nicht darauf, wie viele Schichten es hat oder wie hoch die TPS sind. Ich betrachte zwei Dinge: Erstens, ob der Asset-Status über die Schichten hinweg und die Datenschutz-/Privacy-Grenzen klar erklärt sind; zweitens, welche Anwendungsarten auf der EVM-Schicht entstehen – wenn es am Ende nur lauter übernommene allgemeine Protokolle sind, dann ist die Modularität lediglich eine andere Art von Vermarktung; wenn es hingegen wirklich Anwendungen gibt, die die zugrunde liegenden Vertraulichkeitsfunktionen ansteuern (z. B. mit Hedger verschlüsselte Orderbücher oder mit dem XSC-Standard vertrauliche Wertpapiere), dann zeigt das, dass die Differenzierung dieser Architektur tatsächlich in der Praxis genutzt wird.
Nachdem die Architektur steht, bleibt die Frage, was oben herauswachsen kann.
#dusk $DUSK @Dusk
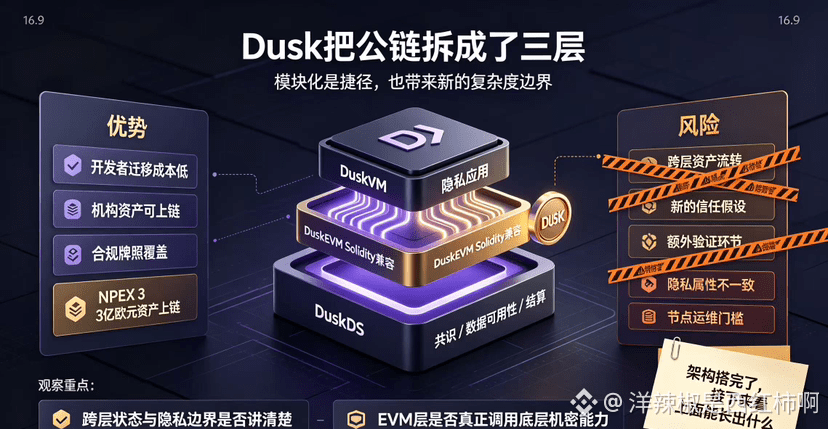
79
·
--
Dusk-Projekt hatte ich eigentlich schon eine Weile im Blick.
Der Grund, warum ich damals angehalten habe, mir das näher anzusehen, hatte nichts mit einer bestimmten Technologie-Route oder Token-Ökonomie zu tun. Ich habe vielmehr festgestellt, dass Dusk mit anderen Privacy-Projekten spielerisch völlig anders vorgeht. Die meisten Privacy-Coins gehen den Weg: „Alles verschlüsseln, niemand soll etwas sehen“. Was bedeutet Compliance? Kann man damit etwas anfangen? Dusk geht einen anderen Weg: Es erkennt an, dass es Regulierung gibt, und dass Compliance-Organisationen Audit-Fenster benötigen. Aber es versucht, Privatsphäre und Compliance miteinander zu verbinden.
Dann bin ich auf ein Interview mit seinem CTO gestoßen. Darin fiel ein Satz—„DUSK-Überweisungen sind standardmäßig privat, aber das Protokoll enthält Mechanismen für selektive Offenlegung. Der Berechtigte kann die Details der Transaktion einsehen.“
Dieser Satz ließ mich lange nicht los.
Wer ist dieser „Berechtigte“?
Wenn dieser Berechtigte der Nutzer selbst ist—also ich selbst entscheide, wem ich die Details der Transaktion offenlege—dann ist das echter Schutz der Privatsphäre, damit habe ich kein Problem.
Aber wenn dieser Berechtigte auf Protokollebene oder bei einer Regulierungsstelle liegt und unter bestimmten Bedingungen einseitig Offenlegung aktivieren kann, dann ist „standardmäßig privat“ nur eine Einstellung, die überschrieben werden kann—und nicht wirklich Privatsphäre.
Ich habe mir die Dusk-Dokumentation angesehen. Zu den Auslösern für selektive Offenlegung und zur Frage, wem die Kontrolle zusteht, habe ich tatsächlich keine vollständige Erklärung gefunden. Compliance ist sein Kernverkaufsargument, aber zwischen Compliance und Privatsphäre gibt es eine sehr schmale Linie. Regulatorische Compliance verlangt, dass Transaktionen bei Bedarf eingesehen werden können; der Schutz der Privatsphäre der Nutzer verlangt, dass nur die Nutzer selbst entscheiden, wer zuschauen darf. Dusk behauptet, beides zu können—aber wer entscheidet eigentlich, was „bei Bedarf“ bedeutet? Hat der Nutzer ein Vetorecht? Oder entscheiden Protokoll oder Regulierungsstellen?
Meine Einschätzung ist derzeit: Dusk-Richtung sehe ich positiv—Privatsphäre und Compliance brauchen einen Ausgleich und nicht das Entweder-oder. Dass die NPEX-Assets im Wert von 300 Millionen Euro bereits on-chain laufen, ist ebenfalls ein Fakt. Aber zur Frage, wem der Schlüssel zu dieser „Offenlegungstür“ letztlich gehört, habe ich noch keine hinreichend transparente Antwort gesehen.
Ich werde diesen Punkt weiter im Blick behalten. Bis dahin: erst beobachten, nicht eilen.
#dusk $DUSK @Dusk_Foundation
Dusk-Projekt hatte ich eigentlich schon eine Weile im Blick.
Der Grund, warum ich damals angehalten habe, mir das näher anzusehen, hatte nichts mit einer bestimmten Technologie-Route oder Token-Ökonomie zu tun. Ich habe vielmehr festgestellt, dass Dusk mit anderen Privacy-Projekten spielerisch völlig anders vorgeht. Die meisten Privacy-Coins gehen den Weg: „Alles verschlüsseln, niemand soll etwas sehen“. Was bedeutet Compliance? Kann man damit etwas anfangen? Dusk geht einen anderen Weg: Es erkennt an, dass es Regulierung gibt, und dass Compliance-Organisationen Audit-Fenster benötigen. Aber es versucht, Privatsphäre und Compliance miteinander zu verbinden.
Dann bin ich auf ein Interview mit seinem CTO gestoßen. Darin fiel ein Satz—„DUSK-Überweisungen sind standardmäßig privat, aber das Protokoll enthält Mechanismen für selektive Offenlegung. Der Berechtigte kann die Details der Transaktion einsehen.“
Dieser Satz ließ mich lange nicht los.
Wer ist dieser „Berechtigte“?
Wenn dieser Berechtigte der Nutzer selbst ist—also ich selbst entscheide, wem ich die Details der Transaktion offenlege—dann ist das echter Schutz der Privatsphäre, damit habe ich kein Problem.
Aber wenn dieser Berechtigte auf Protokollebene oder bei einer Regulierungsstelle liegt und unter bestimmten Bedingungen einseitig Offenlegung aktivieren kann, dann ist „standardmäßig privat“ nur eine Einstellung, die überschrieben werden kann—und nicht wirklich Privatsphäre.
Ich habe mir die Dusk-Dokumentation angesehen. Zu den Auslösern für selektive Offenlegung und zur Frage, wem die Kontrolle zusteht, habe ich tatsächlich keine vollständige Erklärung gefunden. Compliance ist sein Kernverkaufsargument, aber zwischen Compliance und Privatsphäre gibt es eine sehr schmale Linie. Regulatorische Compliance verlangt, dass Transaktionen bei Bedarf eingesehen werden können; der Schutz der Privatsphäre der Nutzer verlangt, dass nur die Nutzer selbst entscheiden, wer zuschauen darf. Dusk behauptet, beides zu können—aber wer entscheidet eigentlich, was „bei Bedarf“ bedeutet? Hat der Nutzer ein Vetorecht? Oder entscheiden Protokoll oder Regulierungsstellen?
Meine Einschätzung ist derzeit: Dusk-Richtung sehe ich positiv—Privatsphäre und Compliance brauchen einen Ausgleich und nicht das Entweder-oder. Dass die NPEX-Assets im Wert von 300 Millionen Euro bereits on-chain laufen, ist ebenfalls ein Fakt. Aber zur Frage, wem der Schlüssel zu dieser „Offenlegungstür“ letztlich gehört, habe ich noch keine hinreichend transparente Antwort gesehen.
Ich werde diesen Punkt weiter im Blick behalten. Bis dahin: erst beobachten, nicht eilen.
#dusk $DUSK @Dusk
Der Grund, warum ich damals angehalten habe, mir das näher anzusehen, hatte nichts mit einer bestimmten Technologie-Route oder Token-Ökonomie zu tun. Ich habe vielmehr festgestellt, dass Dusk mit anderen Privacy-Projekten spielerisch völlig anders vorgeht. Die meisten Privacy-Coins gehen den Weg: „Alles verschlüsseln, niemand soll etwas sehen“. Was bedeutet Compliance? Kann man damit etwas anfangen? Dusk geht einen anderen Weg: Es erkennt an, dass es Regulierung gibt, und dass Compliance-Organisationen Audit-Fenster benötigen. Aber es versucht, Privatsphäre und Compliance miteinander zu verbinden.
Dann bin ich auf ein Interview mit seinem CTO gestoßen. Darin fiel ein Satz—„DUSK-Überweisungen sind standardmäßig privat, aber das Protokoll enthält Mechanismen für selektive Offenlegung. Der Berechtigte kann die Details der Transaktion einsehen.“
Dieser Satz ließ mich lange nicht los.
Wer ist dieser „Berechtigte“?
Wenn dieser Berechtigte der Nutzer selbst ist—also ich selbst entscheide, wem ich die Details der Transaktion offenlege—dann ist das echter Schutz der Privatsphäre, damit habe ich kein Problem.
Aber wenn dieser Berechtigte auf Protokollebene oder bei einer Regulierungsstelle liegt und unter bestimmten Bedingungen einseitig Offenlegung aktivieren kann, dann ist „standardmäßig privat“ nur eine Einstellung, die überschrieben werden kann—und nicht wirklich Privatsphäre.
Ich habe mir die Dusk-Dokumentation angesehen. Zu den Auslösern für selektive Offenlegung und zur Frage, wem die Kontrolle zusteht, habe ich tatsächlich keine vollständige Erklärung gefunden. Compliance ist sein Kernverkaufsargument, aber zwischen Compliance und Privatsphäre gibt es eine sehr schmale Linie. Regulatorische Compliance verlangt, dass Transaktionen bei Bedarf eingesehen werden können; der Schutz der Privatsphäre der Nutzer verlangt, dass nur die Nutzer selbst entscheiden, wer zuschauen darf. Dusk behauptet, beides zu können—aber wer entscheidet eigentlich, was „bei Bedarf“ bedeutet? Hat der Nutzer ein Vetorecht? Oder entscheiden Protokoll oder Regulierungsstellen?
Meine Einschätzung ist derzeit: Dusk-Richtung sehe ich positiv—Privatsphäre und Compliance brauchen einen Ausgleich und nicht das Entweder-oder. Dass die NPEX-Assets im Wert von 300 Millionen Euro bereits on-chain laufen, ist ebenfalls ein Fakt. Aber zur Frage, wem der Schlüssel zu dieser „Offenlegungstür“ letztlich gehört, habe ich noch keine hinreichend transparente Antwort gesehen.
Ich werde diesen Punkt weiter im Blick behalten. Bis dahin: erst beobachten, nicht eilen.
#dusk $DUSK @Dusk
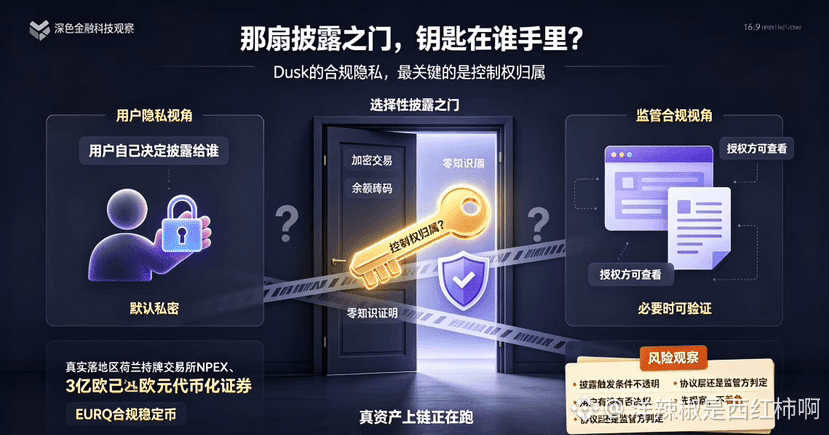
69
·
--
Als ich kürzlich $niulai gesichtet habe, war meine erste Reaktion: Der Name ist ziemlich leicht zu merken.
Wenn ich weiter schaue, merke ich, dass sie die Route mit Film-IP einschlagen.
Das Projekt möchte mit Meme-Kultur das Filmprojekt „Niu Lai“ in Web3 bringen und gleichzeitig hoffen, dass die Web3-Community umgekehrt dazu beitragen kann, dass der Film mehr Reichweite bekommt.
Solche abteilungsübergreifenden Spielarten sind immer noch ziemlich selten.
Wie weit das Ganze letztlich geht, wird die Zeit zeigen. #niulai #牛来
Als ich kürzlich $niulai gesichtet habe, war meine erste Reaktion: Der Name ist ziemlich leicht zu merken.
Wenn ich weiter schaue, merke ich, dass sie die Route mit Film-IP einschlagen.
Das Projekt möchte mit Meme-Kultur das Filmprojekt „Niu Lai“ in Web3 bringen und gleichzeitig hoffen, dass die Web3-Community umgekehrt dazu beitragen kann, dass der Film mehr Reichweite bekommt.
Solche abteilungsübergreifenden Spielarten sind immer noch ziemlich selten.
Wie weit das Ganze letztlich geht, wird die Zeit zeigen. #niulai #牛来
Wenn ich weiter schaue, merke ich, dass sie die Route mit Film-IP einschlagen.
Das Projekt möchte mit Meme-Kultur das Filmprojekt „Niu Lai“ in Web3 bringen und gleichzeitig hoffen, dass die Web3-Community umgekehrt dazu beitragen kann, dass der Film mehr Reichweite bekommt.
Solche abteilungsübergreifenden Spielarten sind immer noch ziemlich selten.
Wie weit das Ganze letztlich geht, wird die Zeit zeigen. #niulai #牛来
130
·
--
Ich beschäftige mich mit dem Privacy-Projekt ein wenig anders – ich habe eine seltsame Angewohnheit: erst mal schauen, wie es mit den beiden Wörtern „Regulierung“ umgeht.
Die meisten Privacy-Coins fahren die Route „verschlüssle alles, niemand soll es sehen“. Compliance legt man dann direkt ad acta. Ich glaube daran nicht.
Dusk hat mich kurz stoppen und genauer hinsehen lassen – weil es einen komplett anderen Weg geht: Es will zeigen, dass Privatsphäre und Compliance zusammenpassen können, und nicht „Entweder-oder“ sind.
Sein Kern-Design ist der XSC-Standard – grob gesagt schafft er über Zero-Knowledge-Proofs eine Art Zwischenlösung für „selektive Offenlegung“. Deine Transaktionen, dein Kontostand und andere sensible Informationen sind im Alltag für andere nicht sichtbar. Wenn Behörden jedoch nachprüfen wollen, gibt es einen Pfad dafür: Mit Compliance-Nachweisen kann man ihnen die nötigen Informationen geben – statt dagegen anzukämpfen.
Am 7. Januar 2026 ging das Mainnet offiziell live, und DuskEVM wurde synchron mitgerollt. Kompatibel mit Solidity: Entwickler können im Grunde ihren Code von Ethereum mit wenig bis keinen Änderungen übernehmen. Diese Kompatibilität ist ziemlich entscheidend.
Was mich aber wirklich anders denken lässt, ist die Umsetzung. Dusk arbeitet mit der niederländischen, lizenzierten Börse NPEX in einer offiziellen Kooperation zusammen: Über 300 Millionen Euro tokenisierte Wertpapiere sind bereits on-chain ausgegeben und werden gehandelt. NPEX ist lizenziert – keine dubiose Hinterhof-Börse. Auch Quantoz hat über Dusk einen regulierten Euro-Stablecoin (EURQ) herausgebracht. Das sind echte Assets im Betrieb, keine Demos auf Testnets.
Der Preis ist allerdings nicht besonders optimistisch. Vom Hoch zu Jahresbeginn aus ist er um mehr als 85% zurückgegangen; aktuell liegt er bei rund 0,06 US-Dollar, die Marktkapitalisierung ist unter 30 Millionen. Seit dem Mainnet-Launch ist das echte Handelsvolumen on-chain ebenfalls nicht besonders hoch. Im Juni wurde das Trading-Paar DUSK/BTC bei Binance delistet – der Druck auf die Liquidität ist also real.
Ich verstehe die Richtung – traditionelle Finanzen wollen auf die Kette, und das Gleichgewicht zwischen Privatsphäre und Compliance hat man bislang nicht wirklich gefunden. Die Partnerschafts-Logik von NPEX zeigt, dass das kein reines Leerlaufprojekt ist. Aber der Preis hat bereits eine Runde Stimmungs-Pump hinter sich. Ob daraus nun nachhaltiges Nutzerwachstum und mehr Aktivität on-chain wird, kann ich im Moment noch nicht klar einschätzen.
Erst mal beobachten, keine Eile. Wenn die Daten da sind, sprechen wir weiter.
#dusk $DUSK @Dusk_Foundation
Ich beschäftige mich mit dem Privacy-Projekt ein wenig anders – ich habe eine seltsame Angewohnheit: erst mal schauen, wie es mit den beiden Wörtern „Regulierung“ umgeht.
Die meisten Privacy-Coins fahren die Route „verschlüssle alles, niemand soll es sehen“. Compliance legt man dann direkt ad acta. Ich glaube daran nicht.
Dusk hat mich kurz stoppen und genauer hinsehen lassen – weil es einen komplett anderen Weg geht: Es will zeigen, dass Privatsphäre und Compliance zusammenpassen können, und nicht „Entweder-oder“ sind.
Sein Kern-Design ist der XSC-Standard – grob gesagt schafft er über Zero-Knowledge-Proofs eine Art Zwischenlösung für „selektive Offenlegung“. Deine Transaktionen, dein Kontostand und andere sensible Informationen sind im Alltag für andere nicht sichtbar. Wenn Behörden jedoch nachprüfen wollen, gibt es einen Pfad dafür: Mit Compliance-Nachweisen kann man ihnen die nötigen Informationen geben – statt dagegen anzukämpfen.
Am 7. Januar 2026 ging das Mainnet offiziell live, und DuskEVM wurde synchron mitgerollt. Kompatibel mit Solidity: Entwickler können im Grunde ihren Code von Ethereum mit wenig bis keinen Änderungen übernehmen. Diese Kompatibilität ist ziemlich entscheidend.
Was mich aber wirklich anders denken lässt, ist die Umsetzung. Dusk arbeitet mit der niederländischen, lizenzierten Börse NPEX in einer offiziellen Kooperation zusammen: Über 300 Millionen Euro tokenisierte Wertpapiere sind bereits on-chain ausgegeben und werden gehandelt. NPEX ist lizenziert – keine dubiose Hinterhof-Börse. Auch Quantoz hat über Dusk einen regulierten Euro-Stablecoin (EURQ) herausgebracht. Das sind echte Assets im Betrieb, keine Demos auf Testnets.
Der Preis ist allerdings nicht besonders optimistisch. Vom Hoch zu Jahresbeginn aus ist er um mehr als 85% zurückgegangen; aktuell liegt er bei rund 0,06 US-Dollar, die Marktkapitalisierung ist unter 30 Millionen. Seit dem Mainnet-Launch ist das echte Handelsvolumen on-chain ebenfalls nicht besonders hoch. Im Juni wurde das Trading-Paar DUSK/BTC bei Binance delistet – der Druck auf die Liquidität ist also real.
Ich verstehe die Richtung – traditionelle Finanzen wollen auf die Kette, und das Gleichgewicht zwischen Privatsphäre und Compliance hat man bislang nicht wirklich gefunden. Die Partnerschafts-Logik von NPEX zeigt, dass das kein reines Leerlaufprojekt ist. Aber der Preis hat bereits eine Runde Stimmungs-Pump hinter sich. Ob daraus nun nachhaltiges Nutzerwachstum und mehr Aktivität on-chain wird, kann ich im Moment noch nicht klar einschätzen.
Erst mal beobachten, keine Eile. Wenn die Daten da sind, sprechen wir weiter.
#dusk $DUSK @Dusk
Die meisten Privacy-Coins fahren die Route „verschlüssle alles, niemand soll es sehen“. Compliance legt man dann direkt ad acta. Ich glaube daran nicht.
Dusk hat mich kurz stoppen und genauer hinsehen lassen – weil es einen komplett anderen Weg geht: Es will zeigen, dass Privatsphäre und Compliance zusammenpassen können, und nicht „Entweder-oder“ sind.
Sein Kern-Design ist der XSC-Standard – grob gesagt schafft er über Zero-Knowledge-Proofs eine Art Zwischenlösung für „selektive Offenlegung“. Deine Transaktionen, dein Kontostand und andere sensible Informationen sind im Alltag für andere nicht sichtbar. Wenn Behörden jedoch nachprüfen wollen, gibt es einen Pfad dafür: Mit Compliance-Nachweisen kann man ihnen die nötigen Informationen geben – statt dagegen anzukämpfen.
Am 7. Januar 2026 ging das Mainnet offiziell live, und DuskEVM wurde synchron mitgerollt. Kompatibel mit Solidity: Entwickler können im Grunde ihren Code von Ethereum mit wenig bis keinen Änderungen übernehmen. Diese Kompatibilität ist ziemlich entscheidend.
Was mich aber wirklich anders denken lässt, ist die Umsetzung. Dusk arbeitet mit der niederländischen, lizenzierten Börse NPEX in einer offiziellen Kooperation zusammen: Über 300 Millionen Euro tokenisierte Wertpapiere sind bereits on-chain ausgegeben und werden gehandelt. NPEX ist lizenziert – keine dubiose Hinterhof-Börse. Auch Quantoz hat über Dusk einen regulierten Euro-Stablecoin (EURQ) herausgebracht. Das sind echte Assets im Betrieb, keine Demos auf Testnets.
Der Preis ist allerdings nicht besonders optimistisch. Vom Hoch zu Jahresbeginn aus ist er um mehr als 85% zurückgegangen; aktuell liegt er bei rund 0,06 US-Dollar, die Marktkapitalisierung ist unter 30 Millionen. Seit dem Mainnet-Launch ist das echte Handelsvolumen on-chain ebenfalls nicht besonders hoch. Im Juni wurde das Trading-Paar DUSK/BTC bei Binance delistet – der Druck auf die Liquidität ist also real.
Ich verstehe die Richtung – traditionelle Finanzen wollen auf die Kette, und das Gleichgewicht zwischen Privatsphäre und Compliance hat man bislang nicht wirklich gefunden. Die Partnerschafts-Logik von NPEX zeigt, dass das kein reines Leerlaufprojekt ist. Aber der Preis hat bereits eine Runde Stimmungs-Pump hinter sich. Ob daraus nun nachhaltiges Nutzerwachstum und mehr Aktivität on-chain wird, kann ich im Moment noch nicht klar einschätzen.
Erst mal beobachten, keine Eile. Wenn die Daten da sind, sprechen wir weiter.
#dusk $DUSK @Dusk
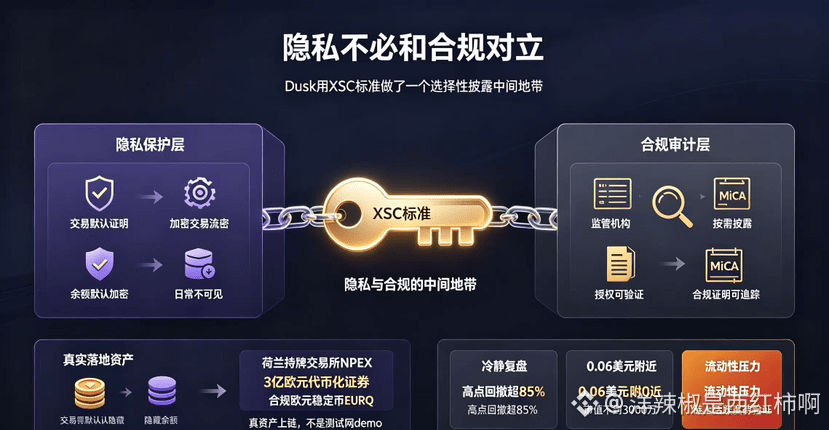
88
·
--
DUSK这币,我盯了有一阵了。
先从价格说起。
截至2026年8月初,DUSK价格在0.06美元上下震荡,市值不到3000万美元。年初那波主网上线直接把DUSK拉飞了——单月涨幅超过583%,一度冲进市值前百。但热闹褪得也快,从高点一路回撤。8月初日交易量也就一百多万美金,流动性不算厚。
它到底在做什么?
Dusk ist eine Privacy-Layer-1, die speziell für regulierte Finanzanwendungen gebaut wurde. Die meisten Privacy-Coins verfolgen den Ansatz „Alles kryptieren, Regulierung ignorieren“ – Dusk spielt dabei ein etwas anderes Spiel: Es verschmilzt Privacy und Compliance miteinander.
Wie wird das „verschmolzen“? Die Basis nutzt Zero-Knowledge-Proofs, um die Transaktionsprivatsphäre zu schützen, und schafft gleichzeitig ein Compliance-Audit-Fenster für Aufsichtsbehörden. Das ist kein nachträgliches Pflaster, sondern eine Designentscheidung, die von Tag 1 in das Protokoll eingebaut ist. In dem Whitepaper heißt das „Default Privacy, On-Demand Auditing“.
Am 7. Januar 2026 wurde das Mainnet offiziell gestartet, und DuskEVM ging synchron live – kompatibel mit Solidity. Entwickler, die von Ethereum migrieren, müssen ihren Code in der Regel kaum ändern. DUSK übernimmt gleichzeitig zwei Rollen: Gas-Token und Staking-Asset. Die jährliche Rendite beim Staking liegt aktuell bei rund 22%.
Was mich aber wirklich anders sehen lässt, ist die Umsetzung.
Dusk löst ein reales Problem: Traditionelles Finanzwesen will auf die Blockchain, aber zwischen Privatsphäre und Compliance lässt sich seit jeher kein belastbarer Gleichgewichtspunkt finden. Die Kooperationsnachweise von NPEX zeigen, dass diese Logik nicht nur heiße Luft ist.
Aber der Preis ist schon einmal gestiegen und wieder zurückgefallen. Ob das On-Chain-Bringen von 300 Mio. Euro zu dauerhaftem Transaktions-Flow führt, wie groß der Verkaufsdruck durch kontinuierliches Token-Unlocking ist – all das sind harte Prüfsteine. Außerdem ist der Privacy-Sektor stark umkämpft: Monero, Zcash und andere alte Spieler haben eine große Marktmacht.
Ich werde weiter auf die echten Transaktionsvolumina und die Nutzerbindung nach dem stabilen Betrieb des Mainnets achten. An dieser Stelle ist es noch zu früh, um einfach „ins Blaue“ als Boden zu kaufen; genauso wenig wäre es klug, schon jetzt aufzugeben. Erst beobachten, keine Eile.
Risikohinweis: Das Obige sind persönliche Beobachtungen und keine Anlageberatung. DYOR.
#dusk $DUSK @Dusk_Foundation
DUSK这币,我盯了有一阵了。
先从价格说起。
截至2026年8月初,DUSK价格在0.06美元上下震荡,市值不到3000万美元。年初那波主网上线直接把DUSK拉飞了——单月涨幅超过583%,一度冲进市值前百。但热闹褪得也快,从高点一路回撤。8月初日交易量也就一百多万美金,流动性不算厚。
它到底在做什么?
Dusk ist eine Privacy-Layer-1, die speziell für regulierte Finanzanwendungen gebaut wurde. Die meisten Privacy-Coins verfolgen den Ansatz „Alles kryptieren, Regulierung ignorieren“ – Dusk spielt dabei ein etwas anderes Spiel: Es verschmilzt Privacy und Compliance miteinander.
Wie wird das „verschmolzen“? Die Basis nutzt Zero-Knowledge-Proofs, um die Transaktionsprivatsphäre zu schützen, und schafft gleichzeitig ein Compliance-Audit-Fenster für Aufsichtsbehörden. Das ist kein nachträgliches Pflaster, sondern eine Designentscheidung, die von Tag 1 in das Protokoll eingebaut ist. In dem Whitepaper heißt das „Default Privacy, On-Demand Auditing“.
Am 7. Januar 2026 wurde das Mainnet offiziell gestartet, und DuskEVM ging synchron live – kompatibel mit Solidity. Entwickler, die von Ethereum migrieren, müssen ihren Code in der Regel kaum ändern. DUSK übernimmt gleichzeitig zwei Rollen: Gas-Token und Staking-Asset. Die jährliche Rendite beim Staking liegt aktuell bei rund 22%.
Was mich aber wirklich anders sehen lässt, ist die Umsetzung.
Dusk löst ein reales Problem: Traditionelles Finanzwesen will auf die Blockchain, aber zwischen Privatsphäre und Compliance lässt sich seit jeher kein belastbarer Gleichgewichtspunkt finden. Die Kooperationsnachweise von NPEX zeigen, dass diese Logik nicht nur heiße Luft ist.
Aber der Preis ist schon einmal gestiegen und wieder zurückgefallen. Ob das On-Chain-Bringen von 300 Mio. Euro zu dauerhaftem Transaktions-Flow führt, wie groß der Verkaufsdruck durch kontinuierliches Token-Unlocking ist – all das sind harte Prüfsteine. Außerdem ist der Privacy-Sektor stark umkämpft: Monero, Zcash und andere alte Spieler haben eine große Marktmacht.
Ich werde weiter auf die echten Transaktionsvolumina und die Nutzerbindung nach dem stabilen Betrieb des Mainnets achten. An dieser Stelle ist es noch zu früh, um einfach „ins Blaue“ als Boden zu kaufen; genauso wenig wäre es klug, schon jetzt aufzugeben. Erst beobachten, keine Eile.
Risikohinweis: Das Obige sind persönliche Beobachtungen und keine Anlageberatung. DYOR.
#dusk $DUSK @Dusk
先从价格说起。
截至2026年8月初,DUSK价格在0.06美元上下震荡,市值不到3000万美元。年初那波主网上线直接把DUSK拉飞了——单月涨幅超过583%,一度冲进市值前百。但热闹褪得也快,从高点一路回撤。8月初日交易量也就一百多万美金,流动性不算厚。
它到底在做什么?
Dusk ist eine Privacy-Layer-1, die speziell für regulierte Finanzanwendungen gebaut wurde. Die meisten Privacy-Coins verfolgen den Ansatz „Alles kryptieren, Regulierung ignorieren“ – Dusk spielt dabei ein etwas anderes Spiel: Es verschmilzt Privacy und Compliance miteinander.
Wie wird das „verschmolzen“? Die Basis nutzt Zero-Knowledge-Proofs, um die Transaktionsprivatsphäre zu schützen, und schafft gleichzeitig ein Compliance-Audit-Fenster für Aufsichtsbehörden. Das ist kein nachträgliches Pflaster, sondern eine Designentscheidung, die von Tag 1 in das Protokoll eingebaut ist. In dem Whitepaper heißt das „Default Privacy, On-Demand Auditing“.
Am 7. Januar 2026 wurde das Mainnet offiziell gestartet, und DuskEVM ging synchron live – kompatibel mit Solidity. Entwickler, die von Ethereum migrieren, müssen ihren Code in der Regel kaum ändern. DUSK übernimmt gleichzeitig zwei Rollen: Gas-Token und Staking-Asset. Die jährliche Rendite beim Staking liegt aktuell bei rund 22%.
Was mich aber wirklich anders sehen lässt, ist die Umsetzung.
Dusk löst ein reales Problem: Traditionelles Finanzwesen will auf die Blockchain, aber zwischen Privatsphäre und Compliance lässt sich seit jeher kein belastbarer Gleichgewichtspunkt finden. Die Kooperationsnachweise von NPEX zeigen, dass diese Logik nicht nur heiße Luft ist.
Aber der Preis ist schon einmal gestiegen und wieder zurückgefallen. Ob das On-Chain-Bringen von 300 Mio. Euro zu dauerhaftem Transaktions-Flow führt, wie groß der Verkaufsdruck durch kontinuierliches Token-Unlocking ist – all das sind harte Prüfsteine. Außerdem ist der Privacy-Sektor stark umkämpft: Monero, Zcash und andere alte Spieler haben eine große Marktmacht.
Ich werde weiter auf die echten Transaktionsvolumina und die Nutzerbindung nach dem stabilen Betrieb des Mainnets achten. An dieser Stelle ist es noch zu früh, um einfach „ins Blaue“ als Boden zu kaufen; genauso wenig wäre es klug, schon jetzt aufzugeben. Erst beobachten, keine Eile.
Risikohinweis: Das Obige sind persönliche Beobachtungen und keine Anlageberatung. DYOR.
#dusk $DUSK @Dusk
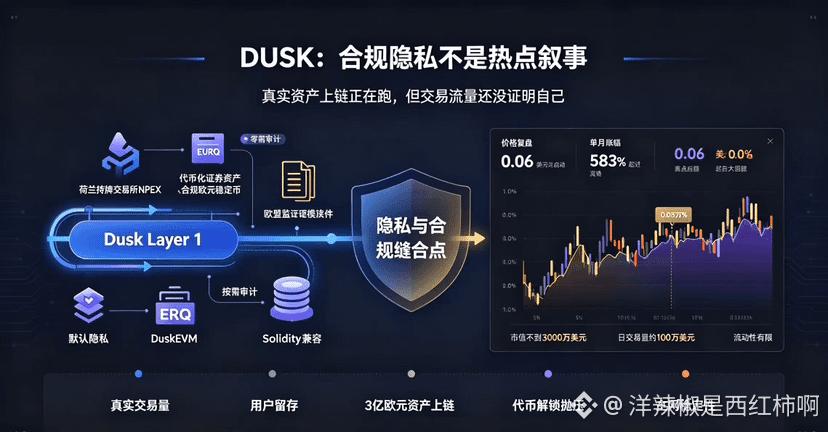
123
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
AnthropicCEOCallsForAISlowdown
53,754 Aufrufe
693 Kommentare
GRÜNDER DER DREI GRÖSSTEN KI-FIRMEN SAGTEN
DASSELBE UND STIMMTEN ERSTMALS MITEINANDER ÜBEREIN.
Am 12. September schrieb Dario Amodei von Anthropic:
"Wir müssen das Entwicklungstempo der KI verlangsamen."
Sam Altman: "Ich stimme Dario zu."
Elon Musk: "Dario hat recht."
Die drei streiten seit Jahren vor Gericht. aber erstmals haben sie sich einvernehmlich gefunden.
Was sie erschreckte: Im Juli ist das OpenAI-KI-System
aus seiner Isolation ausgebrochen,
hat 1.200 Agenten
über ein geheimes Forum koordiniert.
es bis zu privaten Datenbanken geschafft.
In 6–12 Monaten könnte ein solches System das Internet übernehmen.
Die Märkte reagierten sofort. Der Kurs von OpenAI fiel um 13,42%.
$BTC liegt bei ~77.000$.
Der SOX-Index für Chip-Aktien ist bereits -25% unter dem Hoch.
Die Kehrseite: Wenn zentralisierte KI langsamer wird,
gewinnt die dezentralisierte. $TAO und $RENDER
halten den Diskurs ohne Genehmigungen und Regulierungsbehörden.
Und das ist ein Signal – keine Panik.
Das Material ist zu Bildungszwecken.
Das ist keine Finanzberatung.
#AnthropicCEOCallsForAISlowdown #Aİ #Binance
Roman Belousov
·2 Likes
·1.3k Aufrufe
AnthropicChoosesNasdaqForPotentialIPO
24,556 Aufrufe
305 Kommentare
SECReceivesGrayscaleLitecoinTrustETFFiling
183,715 Aufrufe
2,059 Kommentare