

iExec RLC
1.3k Beiträge
iExec RLC
 Square Verified+
Melden
Nutzer blockieren
Programmable Privacy for Web3.
0 Following
2.8K+ Follower
2.3K+ Like gegeben
Beiträge
Alle
Zitierungen
Videos
Live
PINNED
·
--
Artikel
Sechs Monate Aufbau der fehlenden DeFi-SchichtZu Beginn dieses Jahres haben wir eine leise Wette abgeschlossen – basierend auf intensiver Marktforschung:
Dass die nächste Phase des Onchain-Finance nicht durch schnellere Chains, mehr Durchsatz oder günstigere Gasgebühren freigeschaltet werden würde. Dass der eigentliche Hinderungsgrund, der institutionelles Kapital, regulierte Fonds und ernsthafte Finanz-Workflows von öffentlichen Blockchains fernhielt, etwas Einfacheres und grundlegend Strukturierendes war: Vertraulichkeit.
Sechs Monate später hat unsere Forschung zu ausgelieferten Produkten, einer live nutzbaren Infrastruktur, echten Buildern und einer Kategorie geführt, die zunehmend nicht mehr zu ignorieren ist.
Sechs Monate Aufbau der fehlenden DeFi-Schicht
Zu Beginn dieses Jahres haben wir eine leise Wette abgeschlossen – basierend auf intensiver Marktforschung:
Dass die nächste Phase des Onchain-Finance nicht durch schnellere Chains, mehr Durchsatz oder günstigere Gasgebühren freigeschaltet werden würde. Dass der eigentliche Hinderungsgrund, der institutionelles Kapital, regulierte Fonds und ernsthafte Finanz-Workflows von öffentlichen Blockchains fernhielt, etwas Einfacheres und grundlegend Strukturierendes war: Vertraulichkeit.
Sechs Monate später hat unsere Forschung zu ausgelieferten Produkten, einer live nutzbaren Infrastruktur, echten Buildern und einer Kategorie geführt, die zunehmend nicht mehr zu ignorieren ist.
3
2
366
·
--
Öffentliche Infrastruktur sollte die Regeln und den Nachweis offenlegen.
Nicht die Positionen, Beträge oder die Strategie.
$RLC
Öffentliche Infrastruktur sollte die Regeln und den Nachweis offenlegen.
Nicht die Positionen, Beträge oder die Strategie.
$RLC
Nicht die Positionen, Beträge oder die Strategie.
$RLC
3
2
1.1k
·
--
Eine geschützte Berechnung gibt nicht automatisch ein verschlüsseltes Ergebnis zurück.
$RLC
Eine geschützte Berechnung gibt nicht automatisch ein verschlüsseltes Ergebnis zurück.
$RLC
$RLC
1
925
·
--
Verifiziert
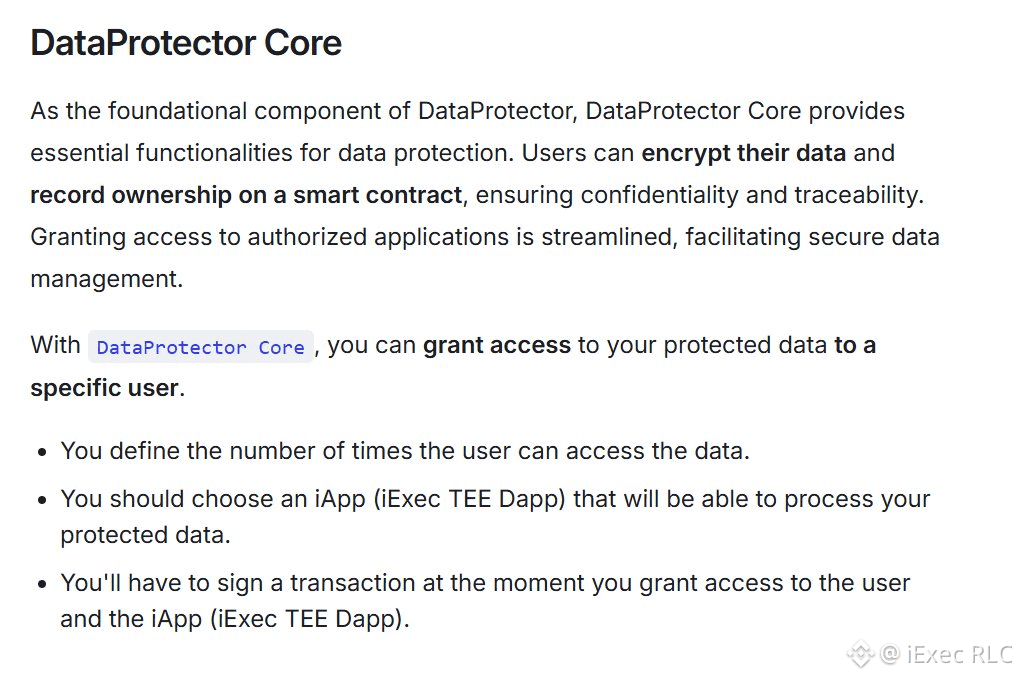
Was passiert, wenn Sie Daten mit DataProtector schützen?
1. Clientseitige Verschlüsselung, bevor irgendetwas Ihr Gerät verlässt
2. Verschlüsselte Daten werden in unterstützte Speicher hochgeladen (IPFS, Arweave)
3. Eigentümerschaft wird on-chain registriert
Drei Funktionen, drei Ebenen. On-chain ≠ öffentlich lesbar.
https://docs.iex.ec/references/dataProtector
$RLC
2
822
·
--
Wie erhält eine Anwendung ein Geheimnis, zu dessen Nutzung sie berechtigt ist?
Der Secret Management Service von iExec ist die Autorisierungsinstanz. Er prüft anhand von On-Chain-Informationen, ob die anfragende Vertrauensdomäne dazu berechtigt ist, bevor er etwas freigibt.
Auslieferung nur an genehmigte Umgebungen.
https://iex.ec/
$RLC
Der Secret Management Service von iExec ist die Autorisierungsinstanz. Er prüft anhand von On-Chain-Informationen, ob die anfragende Vertrauensdomäne dazu berechtigt ist, bevor er etwas freigibt.
Auslieferung nur an genehmigte Umgebungen.
https://iex.ec/
$RLC
3
901
·
--
Bei einem privaten Datensatz, aus dem ein sensibler Bericht erstellt wird, gibt es zwei Schutzprobleme, nicht nur eines.
Die Absicherung der Verarbeitungsumgebung schützt die Berechnung. Sie schützt nicht die Ausgabe, sobald diese die Umgebung verlässt.
Die Verschlüsselung des Ergebnisses mit dem Schlüssel des Empfängers deckt das zweite Problem ab.
Ausgaben erfordern eigene Schutzentscheidungen.
$RLC
Die Absicherung der Verarbeitungsumgebung schützt die Berechnung. Sie schützt nicht die Ausgabe, sobald diese die Umgebung verlässt.
Die Verschlüsselung des Ergebnisses mit dem Schlüssel des Empfängers deckt das zweite Problem ab.
Ausgaben erfordern eigene Schutzentscheidungen.
$RLC
1
868
·
--
Die Eingabe zu schützen, ist nur die halbe Arbeit.
$RLC
Die Eingabe zu schützen, ist nur die halbe Arbeit.
$RLC
$RLC
1
2
996
·
--
Zu prüfen, ob eine Attestierung authentisch ist, ist nicht dasselbe wie zu entscheiden, ob die gemeldete Umgebung akzeptabel ist.
Ein signierter Bericht kann eine veraltete Firmwareversion korrekt beschreiben. Signatur gültig. Umgebung unsicher.
Authentische Nachweise sind nur dann nützlich, wenn sie anhand sinnvoller Anforderungen bewertet werden.
$RLC
Ein signierter Bericht kann eine veraltete Firmwareversion korrekt beschreiben. Signatur gültig. Umgebung unsicher.
Authentische Nachweise sind nur dann nützlich, wenn sie anhand sinnvoller Anforderungen bewertet werden.
$RLC
3
1.1k
·
--
Der Entzug einer Berechtigung löscht nicht, was jemand bereits gesehen hat.
Gutes Datenschutzdesign beginnt bei der Offenlegung, nicht beim Widerruf.
$RLC
Der Entzug einer Berechtigung löscht nicht, was jemand bereits gesehen hat.
Gutes Datenschutzdesign beginnt bei der Offenlegung, nicht beim Widerruf.
$RLC
Gutes Datenschutzdesign beginnt bei der Offenlegung, nicht beim Widerruf.
$RLC
2
3
1.4k
·
--
Eine echte Bescheinigung muss trotzdem von jemandem interpretiert werden.
$RLC
Eine echte Bescheinigung muss trotzdem von jemandem interpretiert werden.
$RLC
$RLC
1
4
1.1k
·
--
Wer könnte die Anweisungen deines Agenten ändern?
Vertraulichkeit schützt sensible Zustandsdaten. Integrität schützt den Code und die Anweisungen selbst.
Das hängt zusammen, ist aber nicht dasselbe: Schutz vor Manipulationen auf Host-Ebene verhindert keine Prompt-Injection über Dokumente oder Webseiten.
$RLC
Vertraulichkeit schützt sensible Zustandsdaten. Integrität schützt den Code und die Anweisungen selbst.
Das hängt zusammen, ist aber nicht dasselbe: Schutz vor Manipulationen auf Host-Ebene verhindert keine Prompt-Injection über Dokumente oder Webseiten.
$RLC
3
1.1k
·
--
Der API-Schlüssel deines KI-Agenten ist nicht einfach nur ein Zugangsschlüssel. Er ist seine Macht.
Ein gestohlener Schlüssel verschafft jemand anderem denselben Zugriff auf Dokumente, Dienste und Aktionen.
Geschützte Ausführung verringert die Gefährdung der Infrastruktur. Eng gefasste Berechtigungen schränken ein, was mit gestohlenen Zugangsdaten möglich ist.
Beides ist wichtig.
$RLC
Ein gestohlener Schlüssel verschafft jemand anderem denselben Zugriff auf Dokumente, Dienste und Aktionen.
Geschützte Ausführung verringert die Gefährdung der Infrastruktur. Eng gefasste Berechtigungen schränken ein, was mit gestohlenen Zugangsdaten möglich ist.
Beides ist wichtig.
$RLC
2
1.5k
·
--
Verifiziert
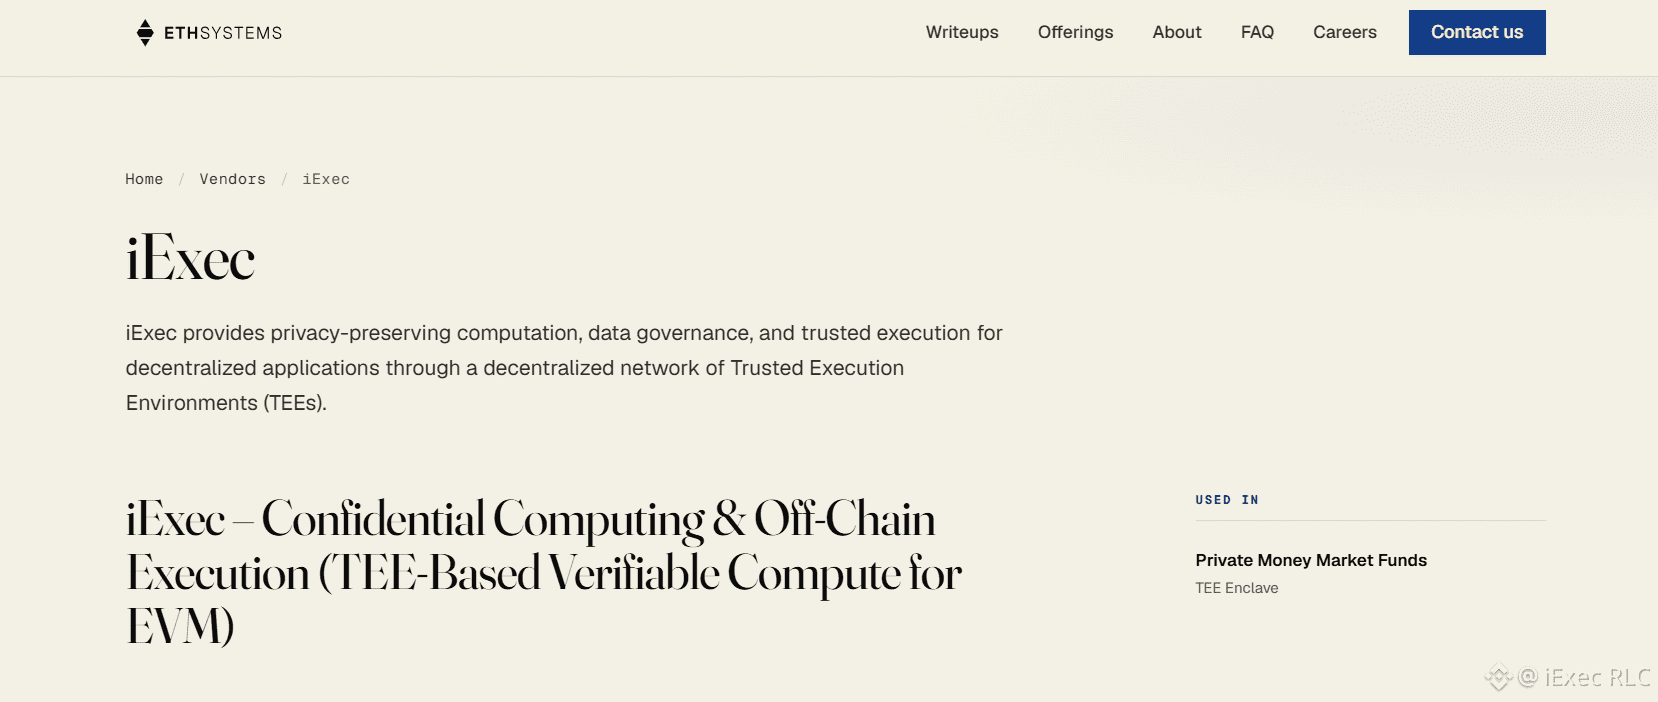
📣 Wir freuen uns, bekannt geben zu können, dass ETHsystems, die Organisation für institutionellen Datenschutz und Forschung rund um Ethereum, iExec in ihre grundlegenden Verzeichnisse für Unternehmensanbieter und Architekturmuster aufgenommen hat.
🔸Wo und wie wird iExec bei EthSystems eingesetzt?
Im Architektur-Ökosystem von EthSystems dient iExec als zentraler Infrastrukturanbieter mit Spezialisierung auf datenschutzwahrende Berechnungen, Data Governance und Trusted Execution Environments (TEEs).
🔸EthSystems ordnet iExec kritischen institutionellen Arbeitsabläufen zu:
Private Geldmarktfonds und institutionelle Vermögenswerte Bei Anwendungen mit tokenisierten T-Bills und Geldmarktfonds, in denen Unternehmensfinanzverantwortliche Millionenbeträge in Stablecoins wie USDC einsetzen, müssen Finanzinstitute kritische Metadaten wie genaue Positionsgrößen, den Zeitpunkt von Rücknahmen und die Zuordnung von Erträgen vor Wettbewerbern und der Öffentlichkeit schützen.
Entdecken Sie die vollständige technische Spezifikation 👇
https://ethsystems.org/vendors/iexec/
$RLC
1
5
1.7k
·
--
Verifiziert
Für die Verarbeitung von Daten zu bezahlen, ist nicht dasselbe, wie sie zu kaufen.
Mit dem Preisfeld pricePerAccess kann ein Eigentümer autorisierte Berechnungen mit geschützten Daten kostenpflichtig anbieten. Die Zahlung ermöglicht die Nutzung, nicht den Download der Klartextdaten.
Ein Datendienst kann den Zugriff monetarisieren, ohne das Eigentum an den Daten zu übertragen.
https://docs.iex.ec/get-started/overview/protected-data
$RLC
7
4
2.1k
·
--
Anonymität ist eine Maske.
Vertraulichkeit bedeutet, dass die Daten selbst verschlüsselt sind.
Unterschiedliche Garantien. Unterschiedliche Fehlerfälle.
$RLC
Anonymität ist eine Maske.
Vertraulichkeit bedeutet, dass die Daten selbst verschlüsselt sind.
Unterschiedliche Garantien. Unterschiedliche Fehlerfälle.
$RLC
Vertraulichkeit bedeutet, dass die Daten selbst verschlüsselt sind.
Unterschiedliche Garantien. Unterschiedliche Fehlerfälle.
$RLC
4
5
2.5k
·
--
„Wer kann meine Daten nutzen?“ ist nur die erste Frage.
$RLC
„Wer kann meine Daten nutzen?“ ist nur die erste Frage.
$RLC
$RLC
3
2k
·
--
Verifiziert
getProtectedData sucht nach einem Besitzer oder einem Schema. Das Schema beschreibt Felder; dieser Datensatz hat ein E-Mail-Feld, ohne dass irgendwelche tatsächlichen Werte offengelegt werden.
Auffindbarkeit und Berechtigung zur Verarbeitung sind getrennte Mechanismen.
https://docs.iex.ec/references/dataProtector/methods/getProtectedData
$RLC
Auffindbarkeit und Berechtigung zur Verarbeitung sind getrennte Mechanismen.
https://docs.iex.ec/references/dataProtector/methods/getProtectedData
$RLC
1
4
3.8k
·
--
DataProtector vereinfacht die sichere Datenverwaltung und bietet Nutzern wichtige Tools, um ihre Daten effektiv zu schützen, zu verwalten und freizugeben.
$RLC
DataProtector vereinfacht die sichere Datenverwaltung und bietet Nutzern wichtige Tools, um ihre Daten effektiv zu schützen, zu verwalten und freizugeben.
$RLC
$RLC
3
1
3.8k
·
--
Eine Datenschutzrichtlinie, die besagt, dass der Anbieter nicht mit Ihren Daten trainiert, ist nicht dasselbe wie ein hardwaregestützter Schutz dieser Daten während der Verarbeitung.
Vertragliche Zusicherungen vs. technische Garantien. Völlig unterschiedliche Kategorien.
$RLC
Eine Datenschutzrichtlinie, die besagt, dass der Anbieter nicht mit Ihren Daten trainiert, ist nicht dasselbe wie ein hardwaregestützter Schutz dieser Daten während der Verarbeitung.
Vertragliche Zusicherungen vs. technische Garantien. Völlig unterschiedliche Kategorien.
$RLC
Vertragliche Zusicherungen vs. technische Garantien. Völlig unterschiedliche Kategorien.
$RLC
iExec RLC
·
--
Was macht einen KI-Dienst „vertraulich“?
$RLC
$RLC
5
4
3.9k
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
FOMCWatch
8.9M Aufrufe
26,717 Kommentare
TradFi News | Warsh Muss Erklären, Warum Die Fed Diese Woche Stillhält, Während Eine Zinserhöhung Im Dezember Im Spiel Bleibt
Binance News
·2 Likes
·391 Aufrufe
EthereumDropsBelow$2300
2,772 Aufrufe
92 Kommentare
BitcoinSlipsBelow$80KAgain
8,764 Aufrufe
59 Kommentare