

GoPlus Security 🚦 Re-poster
120 Beiträge
GoPlus Security 🚦 Re-poster
Melden
Nutzer blockieren
Protect Your Every Transaction.
User App: https://t.co/FHHKZyzH1j 🛡️
Dev Integration: Security Intelligence & SafeToken Protocol 🛡️
0 Following
7 Follower
6 Like gegeben
Beiträge
Alle
Videos
1/2
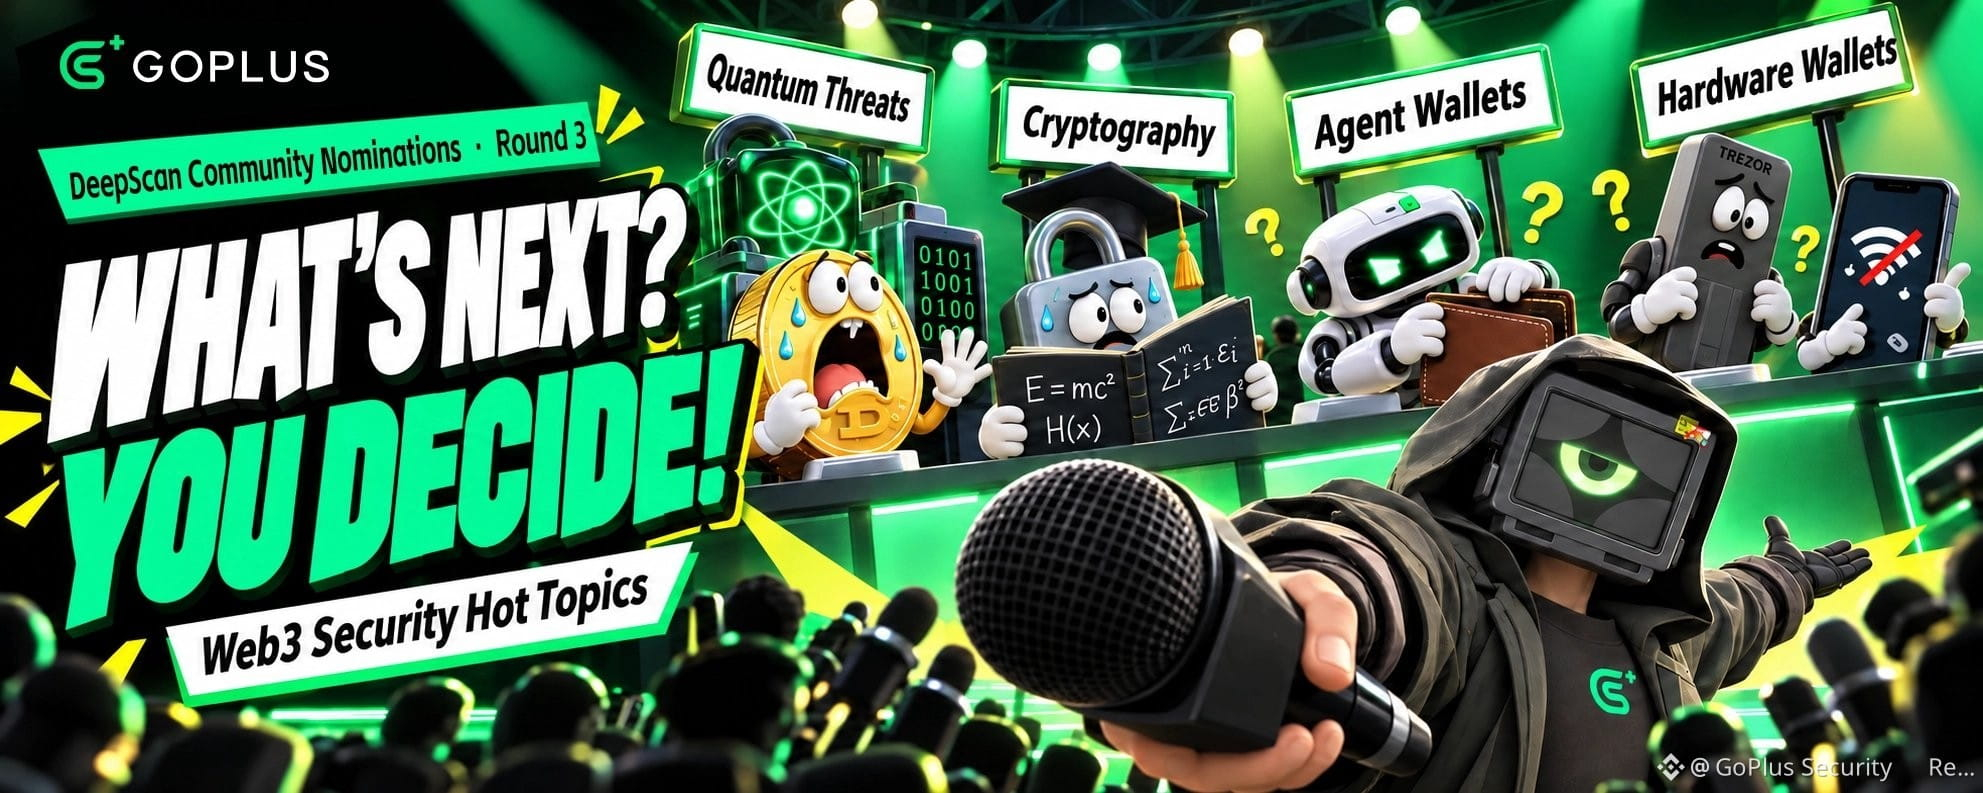
Runde 3 der DeepScan-Community-Nominierungen: Aktuelle Themen zur Web3-Sicherheit
Wir möchten eure Meinung hören, um das Thema des nächsten GoPlus-Sicherheitsforschungsberichts festzulegen. Seht euch die folgenden aktuellen Themen an und sagt uns, welcher Bereich euch am meisten beschäftigt.
Das erste Thema dreht sich um die neuesten technologischen Meilensteine. Während Quantencomputer einen weiteren bedeutenden Sprung machen und die mathematischen Ergebnisse von OpenAI die Timelines dominieren, fragt sich die Öffentlichkeit, ob Bitcoin diesen Entwicklungen standhalten kann und ob Smart Contracts Gefahr laufen, ausgenutzt zu werden.
Unsere zweite Option befasst sich mit der Sicherheit der Vermögensverwahrung. Der Ledger-Wiederverkäufer CryptoBilis hat kürzlich manipulierte Geräte ausgeliefert, wodurch rund 100 Millionen US-Dollar gestohlen wurden. Das wirft eine wichtige Frage auf: Ist eine dedizierte Hardware-Wallet immer noch die sicherste Wahl, oder bietet ein vom Internet getrenntes iPhone besseren Schutz?
Das dritte Thema dreht sich um agentische Wallets – ein Trend, der neben der Binance-.ai-Domain zunehmend an Bedeutung gewinnt. Nutzer versuchen herauszufinden, wie sie eine Agent-Wallet sicher nutzen können, um den Verlust ihrer Vermögenswerte zu vermeiden.
Wählt das Thema aus, das euch am meisten interessiert, und GoPlus wird sich in der kommenden Recherche genau diesem Thema widmen. Als Dankeschön an unsere Community verlosen wir einen Preis: 10 teilnahmeberechtigte Personen erhalten jeweils 10 USDT.
So nehmt ihr teil:
Folgt zuerst dem Account @GoPlusSecurity und repostet diese Nachricht.
Gebt anschließend eure Wahl im Folgebeitrag im Thread mit der Kennzeichnung 2/2 ab.
Beachtet, dass die Abstimmung am 26. Oktober um 23:00 UTC endet. Nach Ablauf der Frist geben wir die Gewinner des Gewinnspiels bekannt und veröffentlichen den fertiggestellten Sicherheitsbericht.
44
Runde 3 der DeepScan-Community-Nominierungen: Aktuelle Themen zur Web3-Sicherheit
Welches dringende Thema im Kryptobereich beschäftigt dich am meisten? Je nach euren Präferenzen wird GoPlus einen umfassenden Sicherheitsforschungsbericht zum Thema mit den meisten Stimmen veröffentlichen. Seht euch die folgenden aufkommenden Trends an und teilt uns euren Favoriten mit.
Das erste Thema dreht sich um die jüngsten Fortschritte im Quantencomputing und die aktuellen mathematischen Ergebnisse von OpenAI, die die Timelines beherrschen. Viele diskutieren derzeit, ob Bitcoin diesen technologischen Veränderungen standhalten kann und ob Smart Contracts von schwerwiegenden Exploits bedroht sind.
Vielleicht interessieren euch stattdessen Hardware-Schwachstellen. Nachdem der Ledger-Wiederverkäufer CryptoBilis manipulierte Geräte ausgeliefert hatte, wodurch rund 100 Millionen US-Dollar gestohlen wurden, fragen sich Nutzer, ob ein offline genutztes iPhone mehr Sicherheit bietet als eine herkömmliche Hardware-Wallet.
Schließlich sorgt die Binance-.ai-Domain für großes Interesse an agentenbasierten Wallets. Die Community möchte erfahren, wie man sicher mit einer Agenten-Wallet interagiert, ohne Gefahr zu laufen, dass die eigenen Vermögenswerte abgezogen werden.
Wenn ihr eure Meinung teilt, habt ihr außerdem die Chance, Belohnungen zu gewinnen. Wir verlosen jeweils 10 USDT an 10 teilnahmeberechtigte Personen.
Die Teilnahme am Gewinnspiel ist ganz einfach: Folgt @GoPlusSecurity und repostet diesen Beitrag. Die Abstimmung endet offiziell am 26. Oktober um 23:00 UTC. Nach Ablauf der Frist geben wir die Gewinner bekannt und veröffentlichen den angefragten Sicherheitsbericht.
60
DeepScan Community-Nominierungen, Runde 3: Trendthemen zur Web3-Sicherheit
Wir möchten eure Meinung hören. GoPlus bereitet die Veröffentlichung eines neuen Sicherheitsforschungsberichts vor, und eure Stimmen entscheiden darüber, welches wichtige Thema wir analysieren. Bitte seht euch die folgenden Optionen an und wählt diejenige aus, die euch am meisten interessiert.
Die erste Option befasst sich mit der Schnittstelle zwischen fortgeschrittener Datenverarbeitung und Kryptografie. Da Quantencomputer neue Meilensteine erreichen und aktuelle mathematische Durchbrüche von OpenAI die sozialen Medien überfluten, äußert die Öffentlichkeit berechtigte Bedenken. Viele fragen sich, ob das Bitcoin-Netzwerk diesen rasanten technologischen Veränderungen standhalten kann und ob Smart Contracts Gefahr laufen, kompromittiert zu werden.
Die zweite Option konzentriert sich auf die Sicherheit der Aufbewahrung physischer Vermögenswerte. Nach einem schwerwiegenden Sicherheitsvorfall, bei dem der Ledger-Wiederverkäufer CryptoBilis manipulierte Geräte vertrieb, wodurch Kryptowährungen im Wert von rund 100 Mio. US-Dollar gestohlen wurden, ist eine ernsthafte Debatte entbrannt. Nutzer fragen sich, ob eine speziell dafür entwickelte Hardware-Wallet tatsächlich sicherer ist als ein offline verwendetes iPhone.
Die dritte Option beleuchtet den Aufstieg agentenbasierter Wallets – ein Konzept, das Binance mit seiner .ai-Domain derzeit ins Rampenlicht rückt. Die Community sucht aktiv nach Möglichkeiten, eine Agent-Wallet sicher zu nutzen und so sicherzustellen, dass ihre Guthaben nicht abgezogen werden.
Stimmt unten für das Thema ab, das ihr für am wichtigsten haltet.
Informationen zum Gewinnspiel: Wir belohnen 10 teilnahmeberechtigte Personen mit jeweils 10 USDT. Um an der Verlosung teilzunehmen, müsst ihr einfach @GoPlusSecurity folgen und diese Ankündigung repostieren. Nehmt unbedingt teil, bevor die Abstimmung am 26. Oktober um 23:00 UTC endet. Nach Ablauf der Frist geben wir die ausgewählten Gewinner bekannt und veröffentlichen den endgültigen Sicherheitsbericht.
62
GoPlus-Sicherheitshinweis: Zwei nicht authentifizierte RCE-Schwachstellen in PHP entdeckt
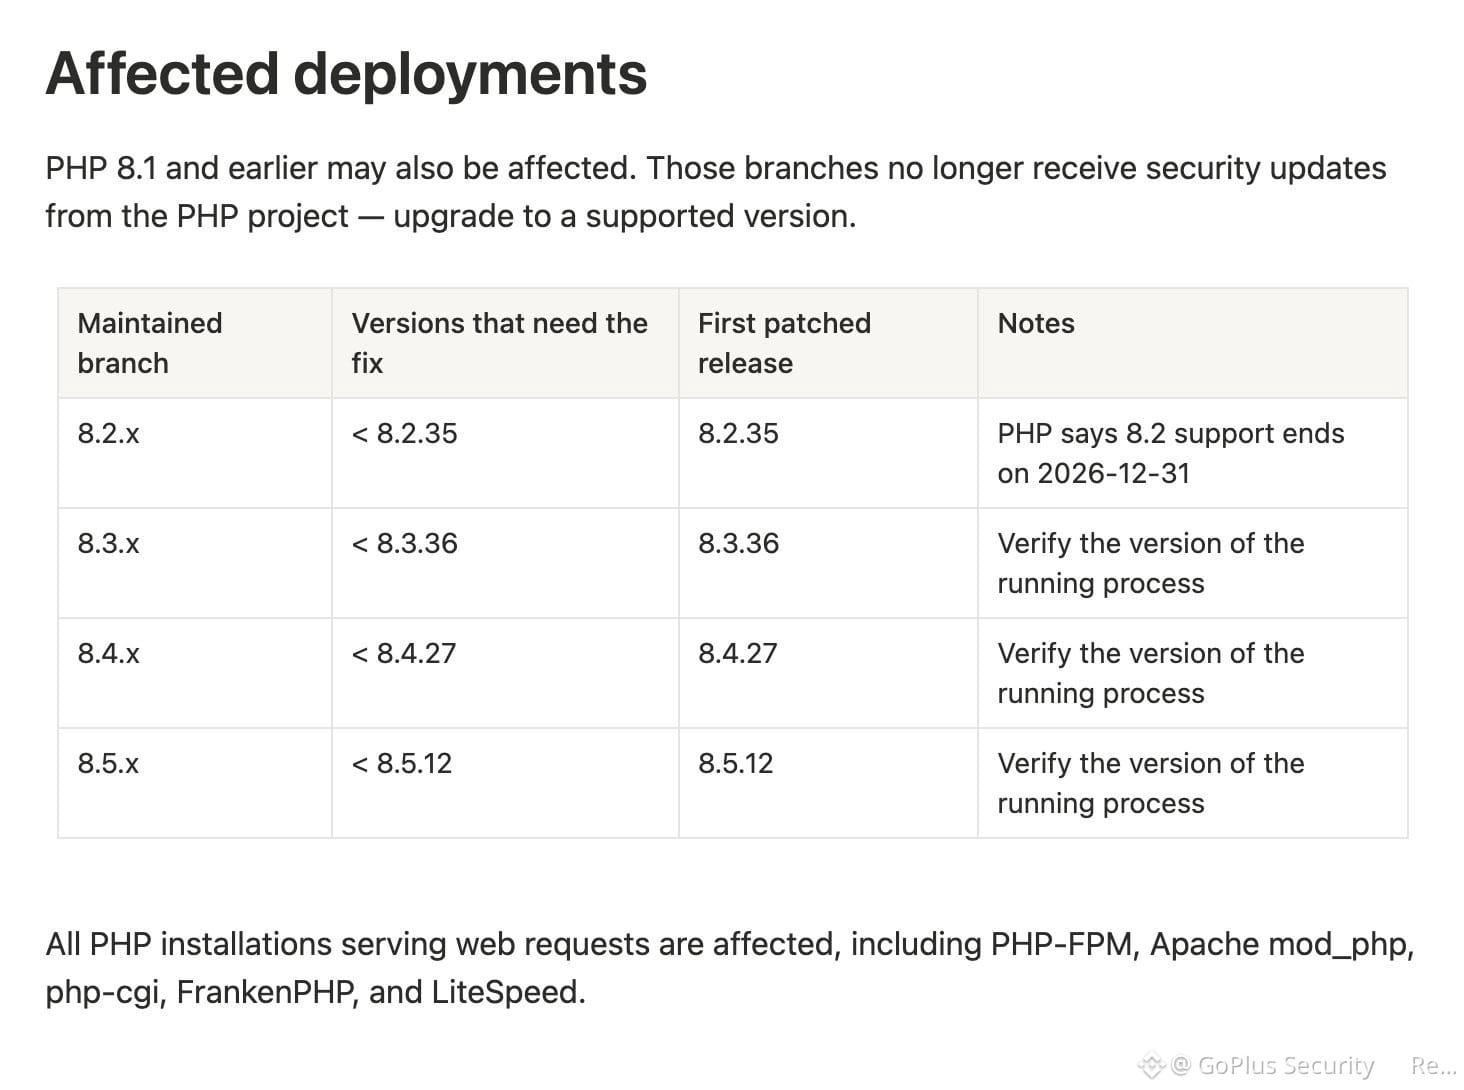
Ein offizielles Sicherheitsbulletin von PHP hat bestätigt, dass zwei Schwachstellen, identifiziert als CVE-2026-109618 und CVE-2026-109619, Angreifern die Ausführung von Remote-Code ohne Authentifizierung ermöglichen könnten. Zur Behebung dieses Problems wurden aktualisierte Versionen veröffentlicht, konkret 8.2.35, 8.3.36, 8.4.27 und 8.5.12. Die vollständigen Details finden Sie unter https://php.net/archive/2026.php#2026-10-21-5.
Empfohlene Prüf- und Abhilfemaßnahmen
Schritt eins: Ermitteln Sie Ihre aktuelle Betriebsumgebung. Es ist entscheidend, alle aktiven Komponenten zu dokumentieren. Dazu gehören sämtliche Einstiegspunkte, Dienste, Knoten oder Container sowie die verwendete PHP-SAPI. Erfassen Sie außerdem die Pfade der ausführbaren Dateien, die genauen PHP-Versionen, mit denen die einzelnen aktiven Worker betrieben werden, die Herkunft etwaiger Anbieterpakete oder Images, alle Konfigurationsüberschreibungen und den Umfang der öffentlichen Erreichbarkeit.
Schritt zwei: Priorisieren Sie Systemupdates. Beginnen Sie den Patchvorgang mit öffentlich erreichbaren mod_php-Konfigurationen. Aktualisieren Sie anschließend alle anderen mit dem Internet verbundenen PHP-Dienste und internen Systeme, die für nicht vertrauenswürdige Anfragen anfällig sind. Wechseln Sie auf die abgesicherte Version Ihres aktuellen Zweigs oder verwenden Sie ein Anbieterpaket mit einem bestätigten Backport. Prüfen Sie vor dem Update die Kompatibilität, erstellen Sie sichere Backups und legen Sie eine klare Rollback-Strategie fest. Starten Sie nach Abschluss der Installation alle Worker neu und überprüfen Sie, ob auf allen Knoten die aktualisierte PHP-Version ordnungsgemäß ausgeführt wird.
Schritt drei: Verringern Sie die externe Sichtbarkeit, falls ein sofortiges Update nicht möglich ist. Beschränken Sie den Zugriff von außen auf Ihre Systeme konsequent. Überprüfen und verschärfen Sie außerdem Ihre Grenzwerte für Anfragen sowie die maximal zulässigen Größen für Uploads und Eingaben.
69
GoPlus-Sicherheitshinweis
Wir möchten Sie über eine wichtige Neuigkeit zur Sicherheit Ihrer Geräte informieren. Auf der Konferenz Hexacon 2026 demonstrierten Sicherheitsforscher vier Schwachstellen, die Apple iOS, iPadOS und macOS betreffen. Die technische Analyse dieser Erkenntnisse finden Sie unter https://blog.calif.io/p/iphone.
Bei dieser speziellen Schwachstelle handelt es sich um einen Exploit, der mit nur einem Klick ausgelöst werden kann und offenbar mit der als CVE-2026-86950 identifizierten CoreGraphics-Schwachstelle zusammenhängt. Wenn Sie ein bösartig präpariertes PDF-Dokument in Signal oder iMessage öffnen, kann auf Ihrem Gerät unbefugter Code ausgeführt werden. Dadurch könnten Angreifer Ihre lokal gespeicherten Nachrichten auslesen und an einen Remote-Server übertragen.
Die folgenden Betriebssysteme sind derzeit von dieser Bedrohung betroffen:
iOS- und iPadOS-Versionen vor 26.7.1
macOS Tahoe-Versionen vor 26.7.1
macOS Sequoia-Versionen vor 15.8.1
Um diese Sicherheitslücken zu schließen, veröffentlichte Apple am 28. September die Notfallupdates 26.7.1 und 15.8.1. Die offiziellen Details zu den Patches finden Sie direkt unter https://support.apple.com/en-us/149226.
Seien Sie bitte vorsichtig und öffnen Sie keine verdächtigen PDF-Dateien. Wir empfehlen Ihnen dringend, Ihr iPhone, iPad und Ihren Mac umgehend zu aktualisieren und stets sicherzustellen, dass auf Ihren Geräten das neueste Betriebssystem installiert ist, um Ihre Sicherheit zu gewährleisten.
72
GoPlus Service-Mitteilung
Wir möchten Sie mit einem kurzen Update zu unserer Plattform informieren. Da die Netzwerke für #Abstract unter Chain-ID 2741 und #Blast unter Chain-ID 81457 abgeschaltet werden, wird GoPlus die Token-Security-API-Funktionen für diese beiden spezifischen Netzwerke offiziell am 19. Oktober 2026 einstellen.
Bitte seien Sie versichert, dass Ihre Abläufe in den übrigen Bereichen vollständig unberührt bleiben. Unsere Token-Security-API-Abdeckung wird wie bisher exakt für alle anderen Chains fortgesetzt.
75
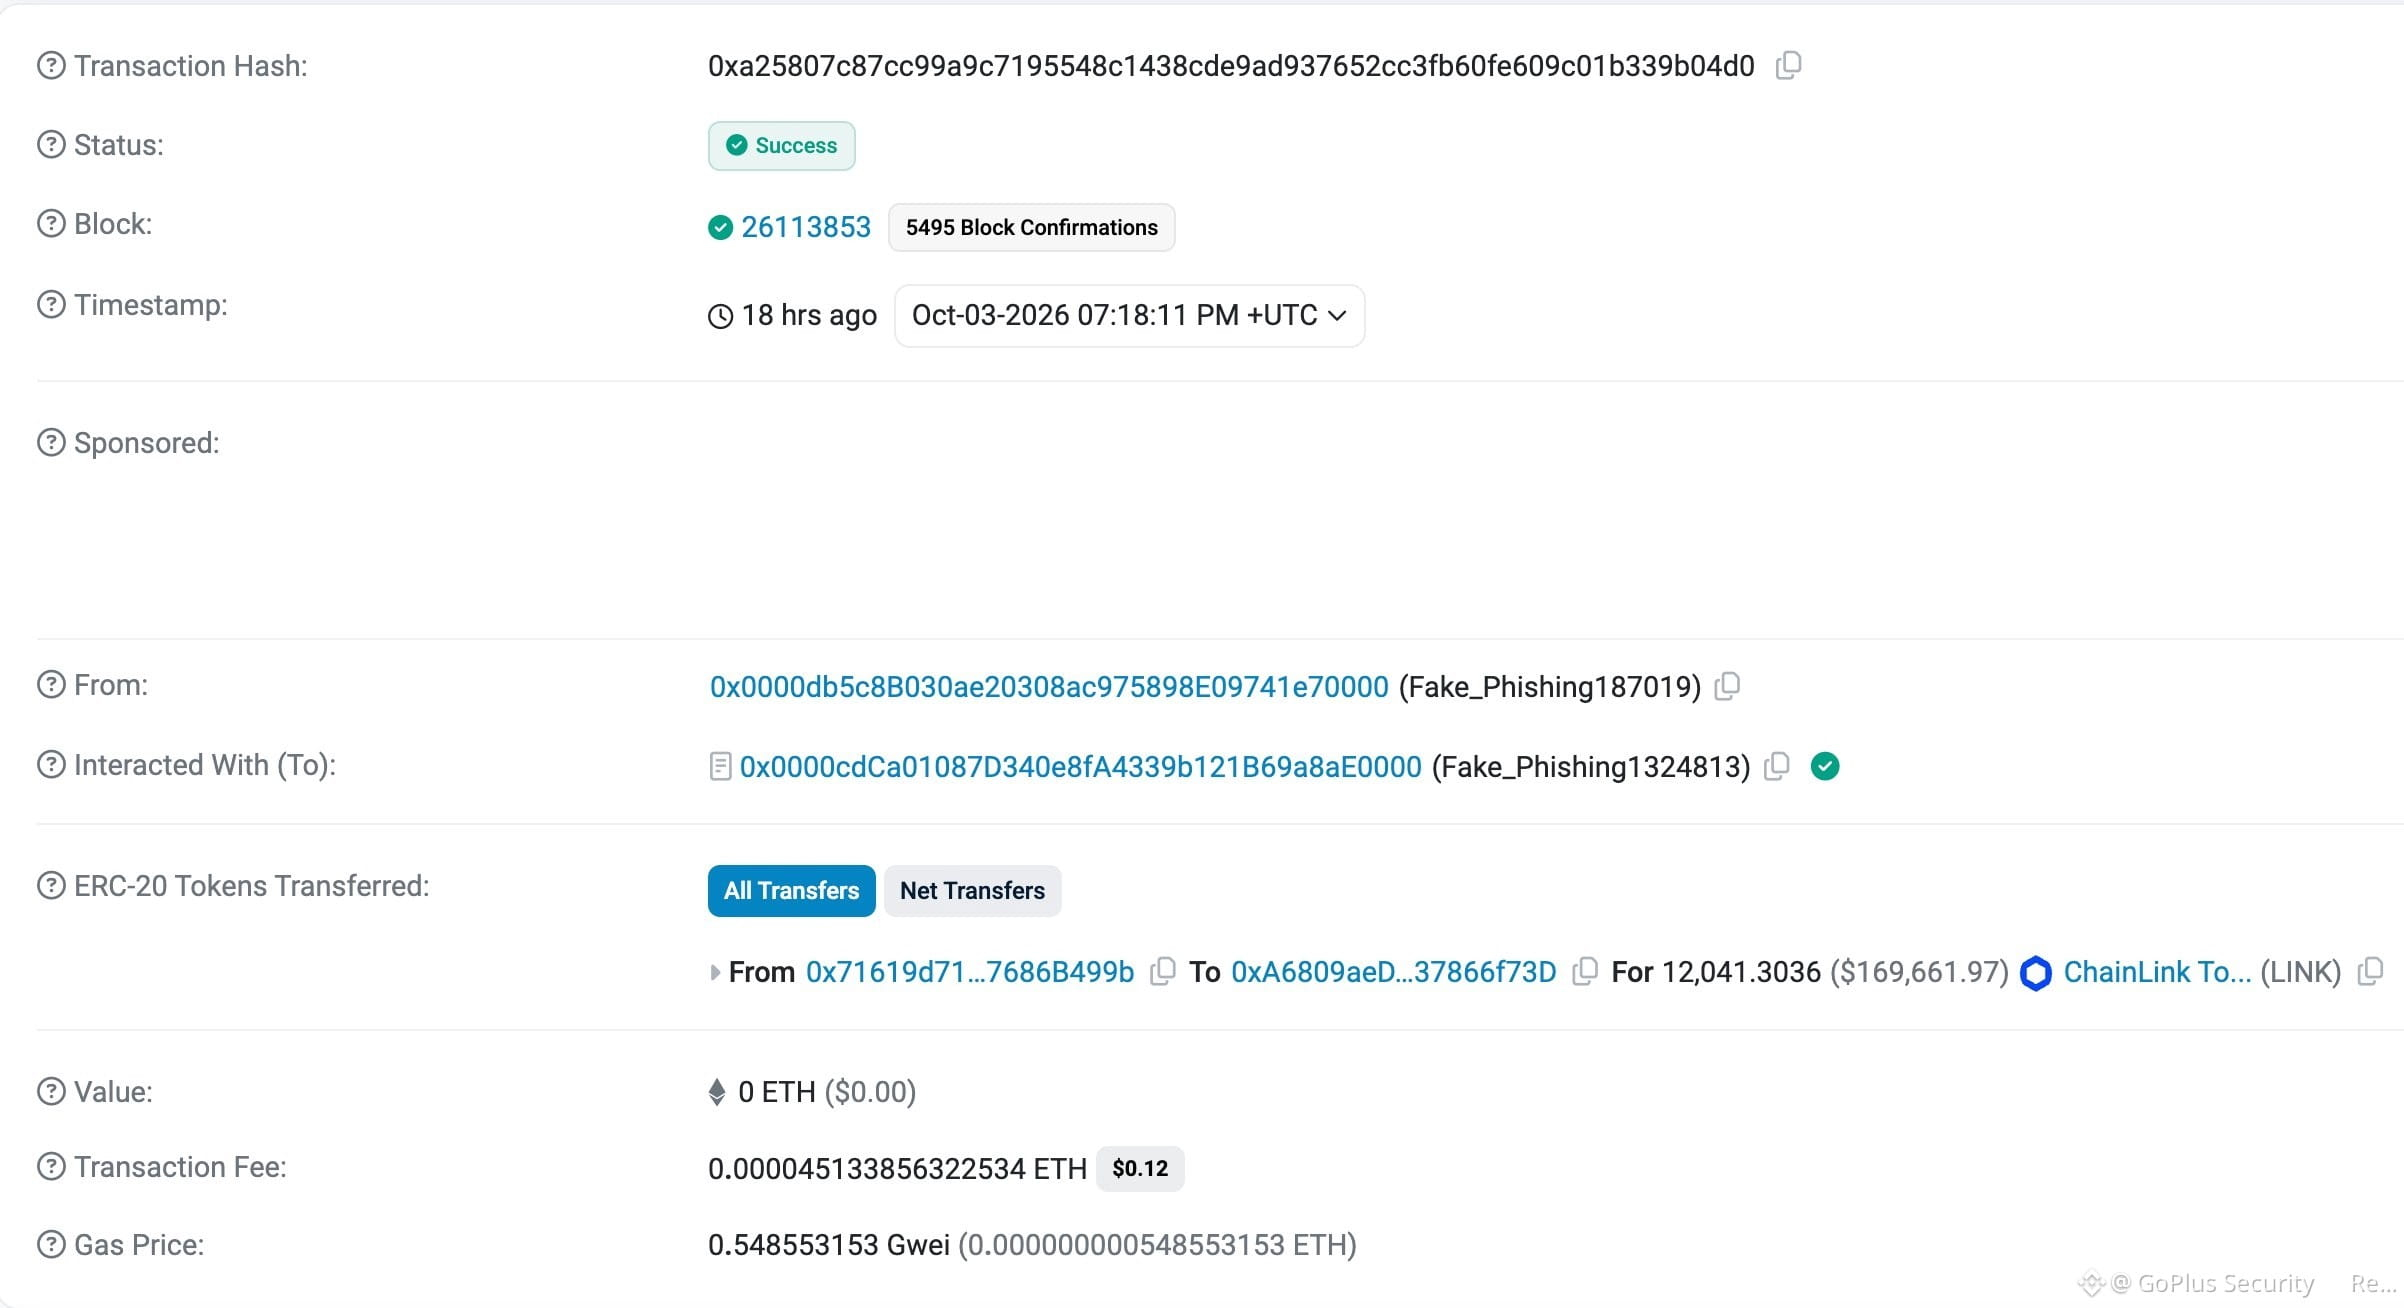
GoPlus Security hat eine wichtige Mitteilung zu einem kürzlich aufgetretenen Cybervorfall veröffentlicht. Eine Person verlor kürzlich ca. 170.000 US-Dollar in $LINK, nachdem sie unwissentlich eine schädliche #Permit2-Transaktion autorisiert hatte.
Zur Transparenz und Nachverfolgung betreibt das betroffene Opfer die Wallet-Adresse 0x71619d71474F8D0AAa9C18a757be7617686B499b. Darüber hinaus wurden die Gelder auf drei Phisher-Wallets zurückverfolgt: 0x0000db5c8B030ae20308ac975898E09741e70000, 0x0000cdCa01087D340e8fA4339b121B69a8aE0000 und 0xA6809aeDEbFA10A0C2dbcF3363cB0Ff37866f73D.
Um sich vor ähnlichen Ausnutzungen zu schützen, behalten Sie bitte unsere grundlegenden Sicherheitstipps im Hinterkopf, indem Sie die #GoPlus Anti-Phishing 4 Don'ts befolgen. Wir raten dringend davon ab, jemals auf unbekannte Links zu klicken, vermeiden Sie die Installation von Software, die nicht verifiziert ist, unterlassen Sie das Genehmigen von Transaktionen, die Sie nicht vollständig verstehen, und leiten Sie niemals Gelder an nicht verifizierte Adressen weiter.
Zusätzlich können Sie Ihre digitale Sicherheit erheblich verbessern, indem Sie die GoPlus Security-Erweiterung herunterladen. Dieses hilfreiche Tool überwacht Ihre Aktivitäten in Echtzeit aktiv, um verdächtige Transaktionen, bösartige Freigaben, riskante Signaturen und Phishing-Links zu stoppen, bevor sie Schaden anrichten. Sie können die Erweiterung ganz einfach zu Ihrem Browser hinzufügen, indem Sie https://chromewebstore.google.com/search/GoPlus besuchen
66
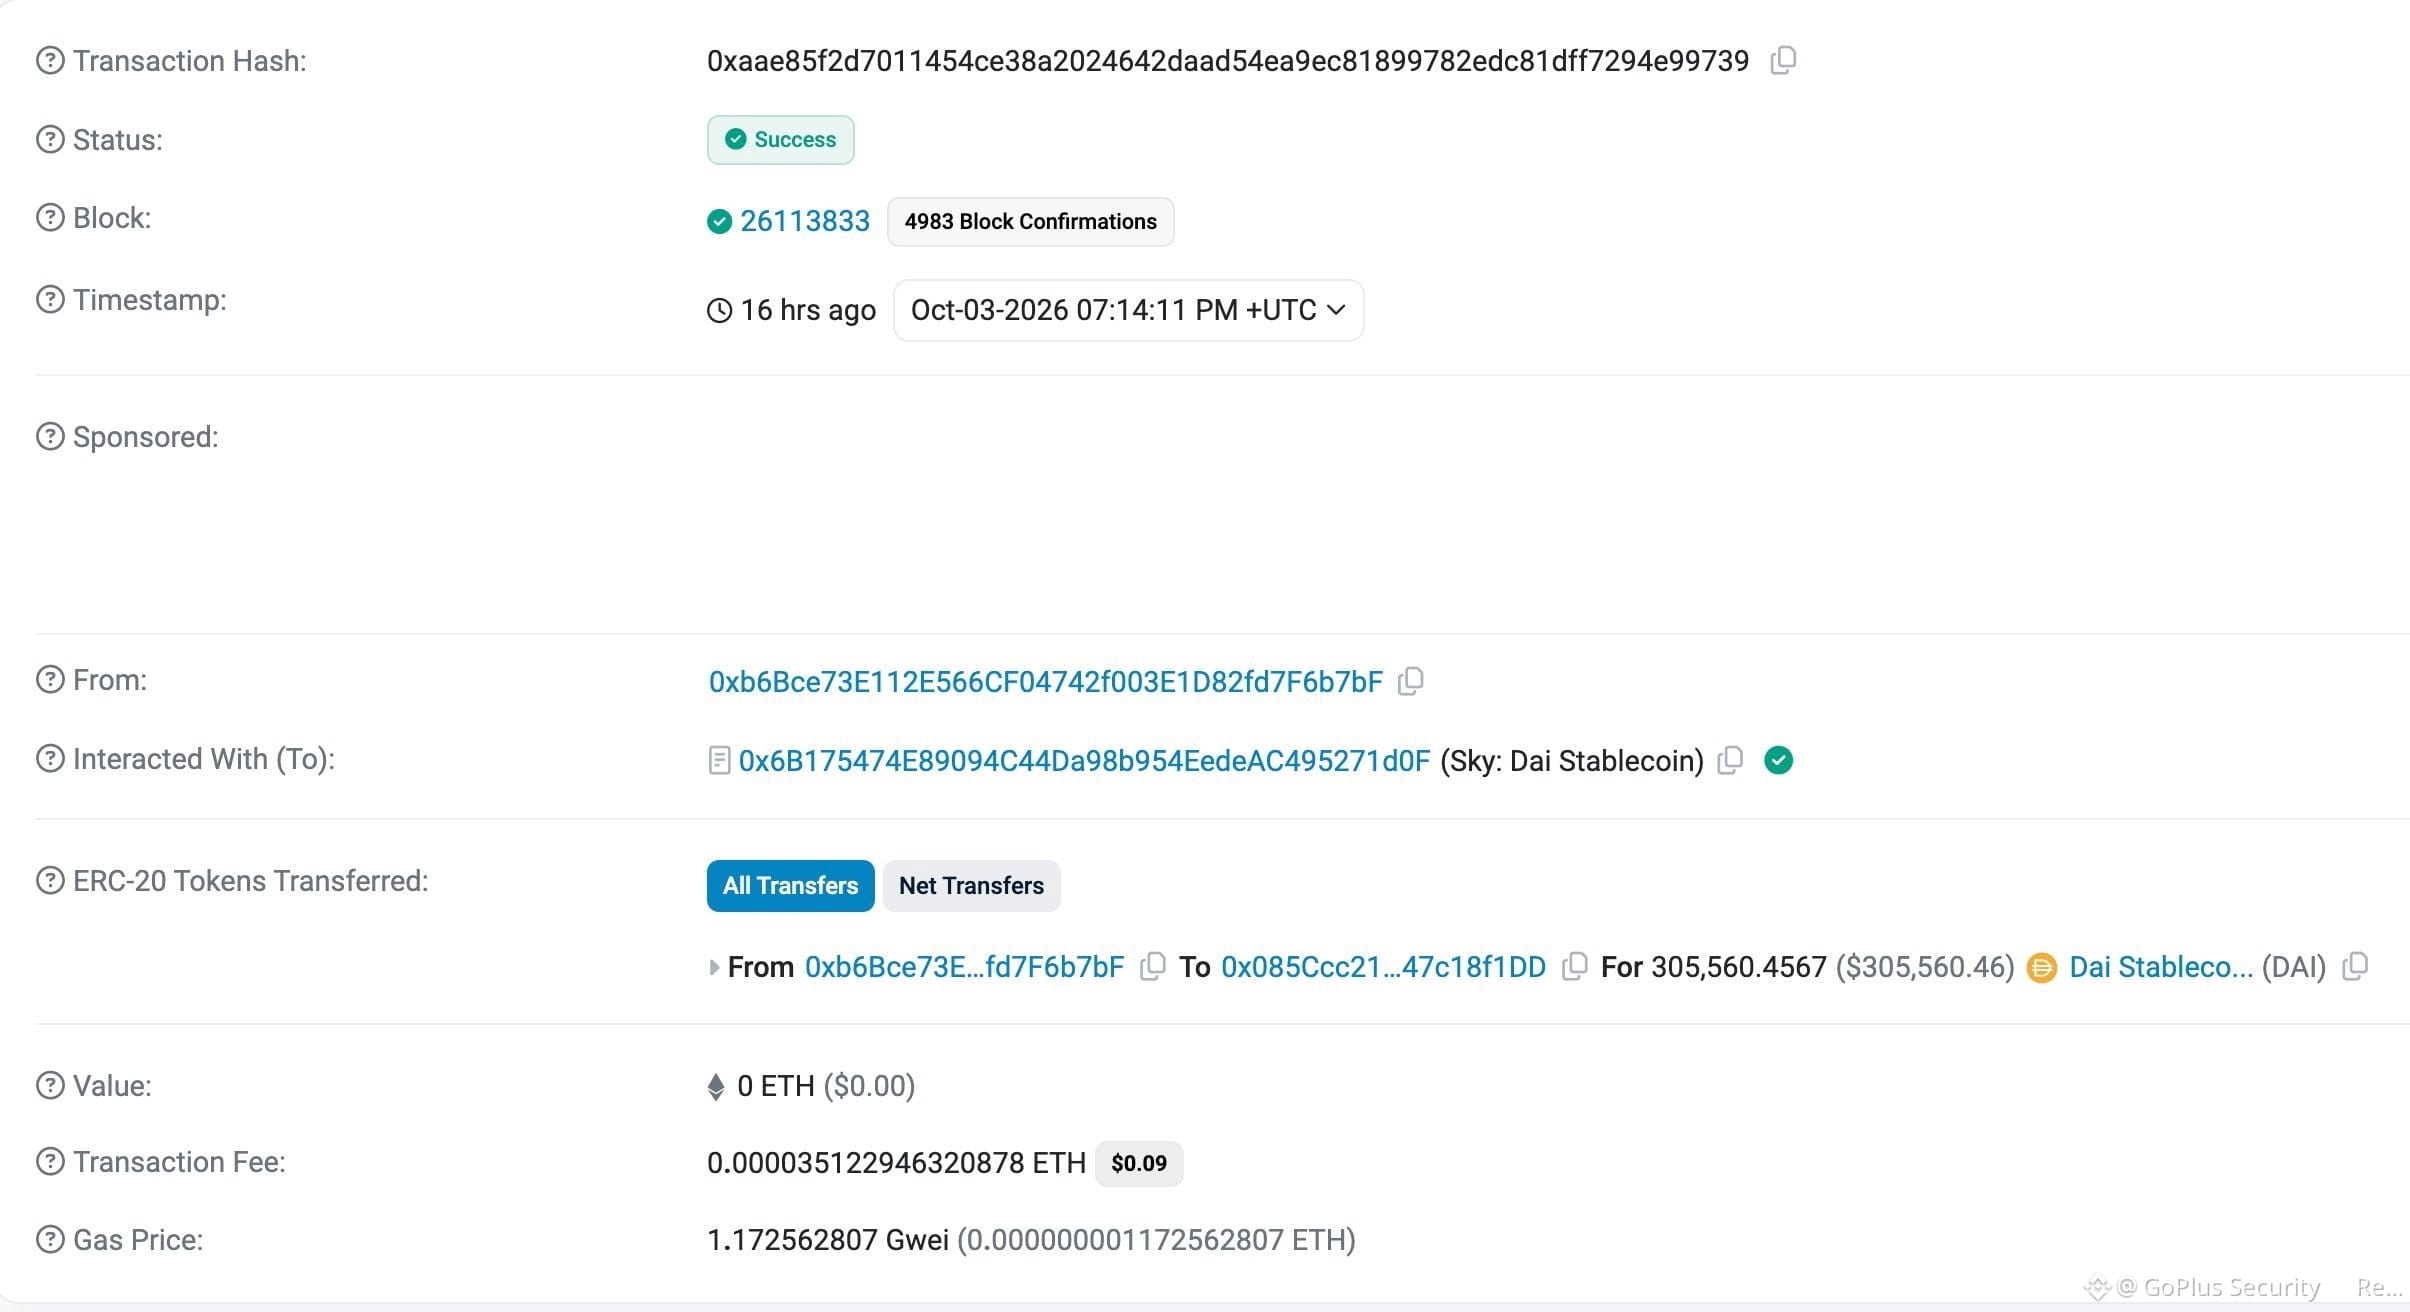
GoPlus Security hat kürzlich ein wichtiges Update zu einer Situation geteilt, in der eine Person etwa 305.000 $ in DAI aufgrund eines #AddressPoisoning-Schemas verloren hat.
Damit alle sicher bleiben, lassen Sie uns aufschlüsseln, wie dieser Exploit funktioniert. Der böswillige Akteur beginnt damit, eine winzige Menge an Kryptowährung, die gemeinhin als „Dust“ bezeichnet wird, an das Ziel zu senden. Diese eingehende Übertragung stammt von einer betrügerischen Wallet, die so gestaltet ist, dass sie einer Adresse sehr ähnlich sieht, die das Ziel häufig verwendet – insbesondere indem sie die Anfangs- und Endzeichen übereinstimmend nachbildet. Anschließend wartet der Angreifer ab und setzt darauf, dass das Ziel aus Versehen die betrügerische Zieladresse direkt aus seinem Transaktionsverlauf für eine zukünftige Überweisung kopiert.
Wichtig ist zu verstehen, dass diese Vorgänge vollständig automatisiert sind. Ein programmiertes System übernimmt alles – vom Finden potenzieller Ziele und dem Erstellen täuschend echter Fake-Tokens mit identischen Namen bis hin zum Starten der Dust-Übertragungen. Darüber hinaus werden die gestohlenen Gelder über Kryptowährungs-Mixer verschleiert, um die Geldspur zu verwischen.
In diesem konkreten Vorfall war die betroffene Wallet 0xb6bce73e112e566cf04742f003e1d82fd7f6b7bf. Der Nutzer hatte ursprünglich vor, seine Mittel an den vorgesehenen Empfänger unter 0x085adc5a4a1227b1c8aab9a962c03676fa18f1dd zu senden. Doch weil er der betrügerischen Taktik zum Opfer fiel, wurden die Gelder stattdessen an die böswillige Wallet unter 0x085ccc21065c8c718fa0afcb4e842f247c18f1dd gesendet. Wenn Sie sich die Details dieser Übertragung ansehen möchten, finden Sie den Datensatz auf der Blockchain unter https://etherscan.io/tx/0xaae85f2d7011454ce38a2024642daad54ea9ec81899782edc81dff7294e99739
Um Ihre Vermögenswerte zu schützen, raten wir dringend davon ab, Zieladressen aus Ihren vergangenen Transaktionsaufzeichnungen zu kopieren. Überprüfen Sie immer einen Moment lang jedes einzelne Zeichen der Adresse, an die Sie senden. Schließlich ist es eine ausgezeichnete Gewohnheit, vor dem Senden einer großen Geldsumme zunächst eine kleine Test-Transaktion abzuschicken, um sicherzustellen, dass Ihre Überweisung sicher am richtigen Ort ankommt.
72
Verifiziert
Wir freuen uns, bekannt zu geben, dass die GoPlus Security API offiziell @arc unterstützt. Als spezialisierter Anbieter für Web3-Sicherheitsinfrastruktur bringt GoPlus eine umfangreiche Auswahl an Schutztools direkt in das #Arc-Ökosystem.
Mit diesem Update liefern wir die Erkennung von Transaktionsrisiken, umfassende Tokensicherheit und mit DeepScan AI durchgeführte Sicherheits-Audits. Teilnehmer im #Arc-Netzwerk haben nun Zugriff auf ein vollständiges Set an Abwehrfunktionen. Dazu gehören die kontinuierliche Sicherheitsüberwachung sowie spezialisierte AI-Vertrags-Sicherheits-Audits. Darüber hinaus ermöglicht das System die Echtzeit-Erkennung unmittelbarer Bedrohungen, wie z. B. Blacklists, Mint-Risiken und Honeypots.
Wir setzen uns nachdrücklich dafür ein, #Arc-Builder zu stärken. Um Ihnen den Einstieg zu erleichtern, empfehlen wir Ihnen, sich für einen API-Schlüssel zu registrieren, der mit einem kostenlosen Nutzungskontingent verbunden ist. Sie können mit Ihrem Integrationsprozess sofort beginnen, indem Sie https://console.gopluslabs.io/ besuchen.
1
2.2k
Auf eine leere Geldbörse zu starren, nachdem sie unerwartet abgezogen wurde, ist eine extrem belastende Situation. In einer hektischen Eile, um zu verstehen, was schiefgelaufen ist, posten viele Betroffene Tweets um Hilfe, schicken Direktnachrichten an KOLs, suchen auf Google nach Anleitungen oder fragen eine KI nach Antworten. Leider führt dieser Zustand der Panik dazu, dass Menschen ein zweites Mal von opportunistischen Betrügern getroffen werden. Es ist Zeit, das hektische Herumrennen und Raten zu beenden.
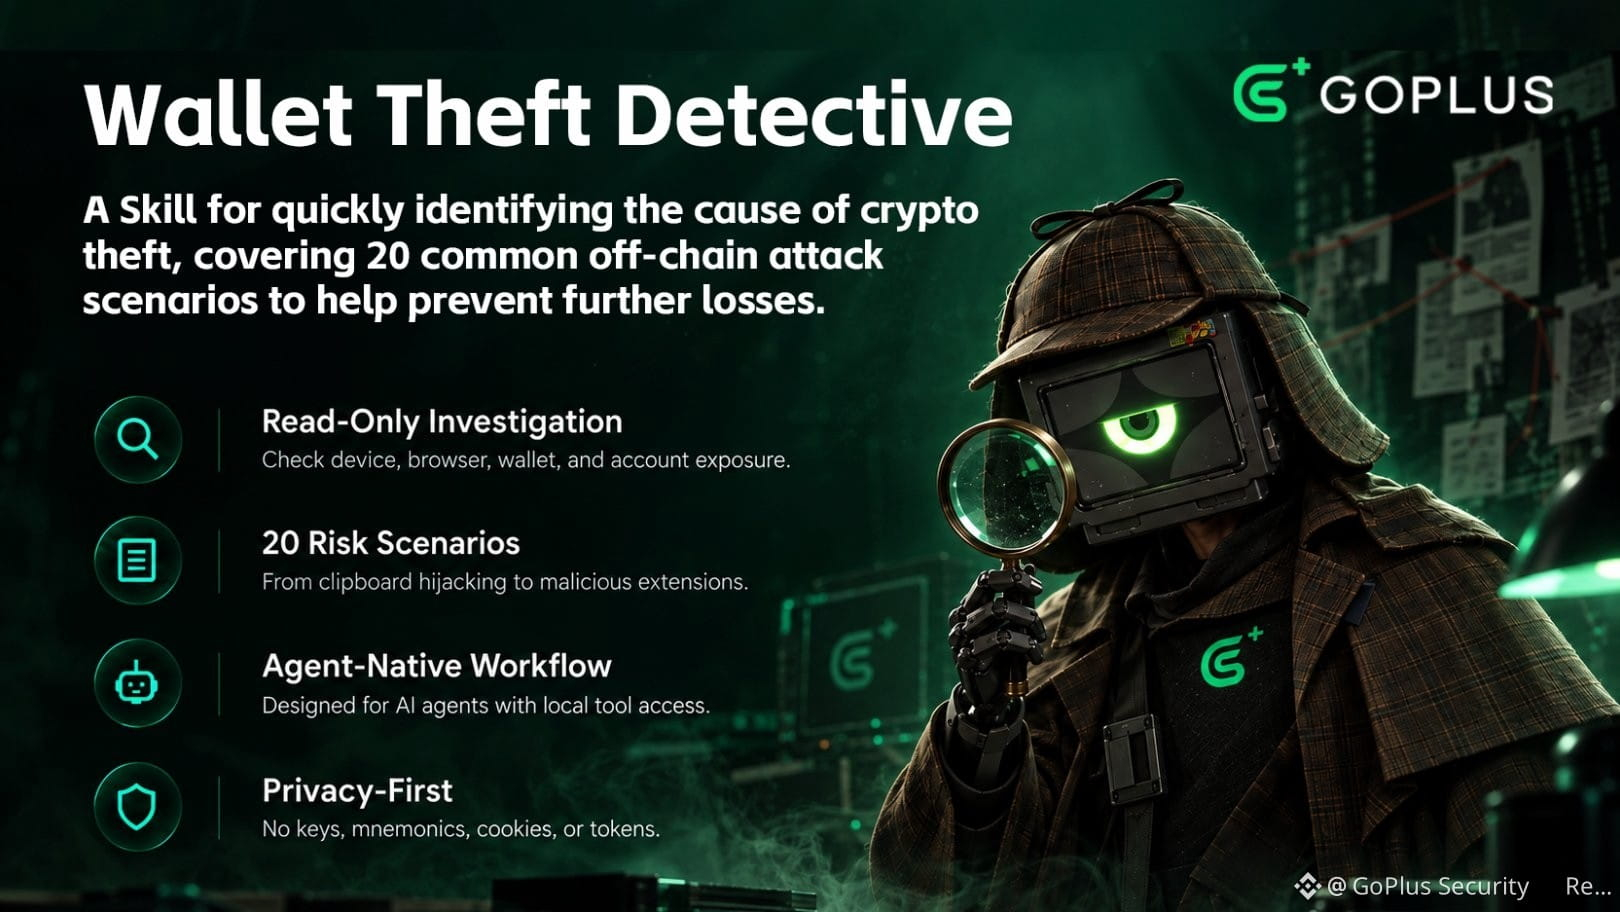
Um dieses Problem zu lösen, hat GoPlus offiziell den Wallet Theft Detective gestartet. Dieses innovative Tool arbeitet als lokale, schreibgeschützte Skill-Funktion und ermöglicht es Ihrem KI-Agenten, die exakte Ursache des Abzugs zu untersuchen und aufzuspüren.
Das System wurde speziell für die Diebstahlsforensik entwickelt und ist in der Lage, 20+ gängige Off-Chain-Angriffsvektoren abzudecken. Die umfassende Abdeckung umfasst das Prüfen auf Clipboard-Hijacking und Address Swaps, Infostealer sowie bösartige Browser-Erweiterungen. Außerdem überwacht es eine Vergiftung der Software-Lieferkette im Zusammenhang mit npm und PyPI, ebenso wie bösartige IDE-Plugins und gefälschte SDKs. Darüber hinaus untersucht das Tool irreführende Taktiken wie gefälschten Support, gefälschte Jobangebote, gefälschte Meetings und Upgrade-Phishing. Ihr KI-Agent kann außerdem Drainer, bösartige Freigaben (Malicious Approvals), Permit, Blind Signing und Address Poisoning analysieren. Abrundend identifiziert das Ermittlungs-Tool auch Lecks bei der Speicherung von Seed oder privaten Schlüsseln, gefälschte Wallets und Missbrauch von mobilen Berechtigungen – und weitere Bedrohungen.
Dieses leistungsstarke Tool ist vollständig Open Source. Wir empfehlen Ihnen, Ihren Agenten jetzt vorzubereiten, damit Sie vollständig gewappnet sind, bevor Sie ihn jemals wirklich brauchen. Greifen Sie noch heute auf das Repository zu unter https://github.com/GoPlusSecurity/wallet-theft-detective
69
Beitrag 1 von 2
Wir sind allen Teilnehmenden, die ihre Vorschläge während unseres ersten DeepScan Community Nomination-Events eingereicht haben, unglaublich dankbar. Dieses Event ist inzwischen offiziell abgeschlossen.
Die zweite Runde ist derzeit aktiv, und wir würden uns freuen, wenn du mitmachen würdest. Um teilzunehmen, stelle bitte sicher, dass du @GoPlusSecurity folgst. Als Nächstes hinterlasse eine Antwort auf diesen Beitrag mit dem exakten Text: I nominate [Token Name] [Chain] [Contract Address] #DeepScanAudit. Bitte beachte, dass wir Einsendungen zwischen dem 16. Sep und dem 23. Sep UTC akzeptieren.
Als Dankeschön wird ein Preis in Höhe von 10U an 10 zufällig ausgewählte Personen vergeben, die eine Nominierung einreichen.
Die Projekte, die aus deinen Vorschlägen ausgewählt werden, durchlaufen eine umfassende, dreidimensionale DeepScan-Prüfung. Diese detaillierte Bewertung umfasst Liquidität, Tokensicherheit und den Vertrag selbst. Sobald die Auswertung abgeschlossen ist, wird der daraus resultierende Bericht für alle zur Einsicht veröffentlicht. Letztlich bestimmt die rohe On-Chain-Datenlage das endgültige Urteil – unabhängig davon, ob die Ergebnisse positiv sind oder nicht.
46
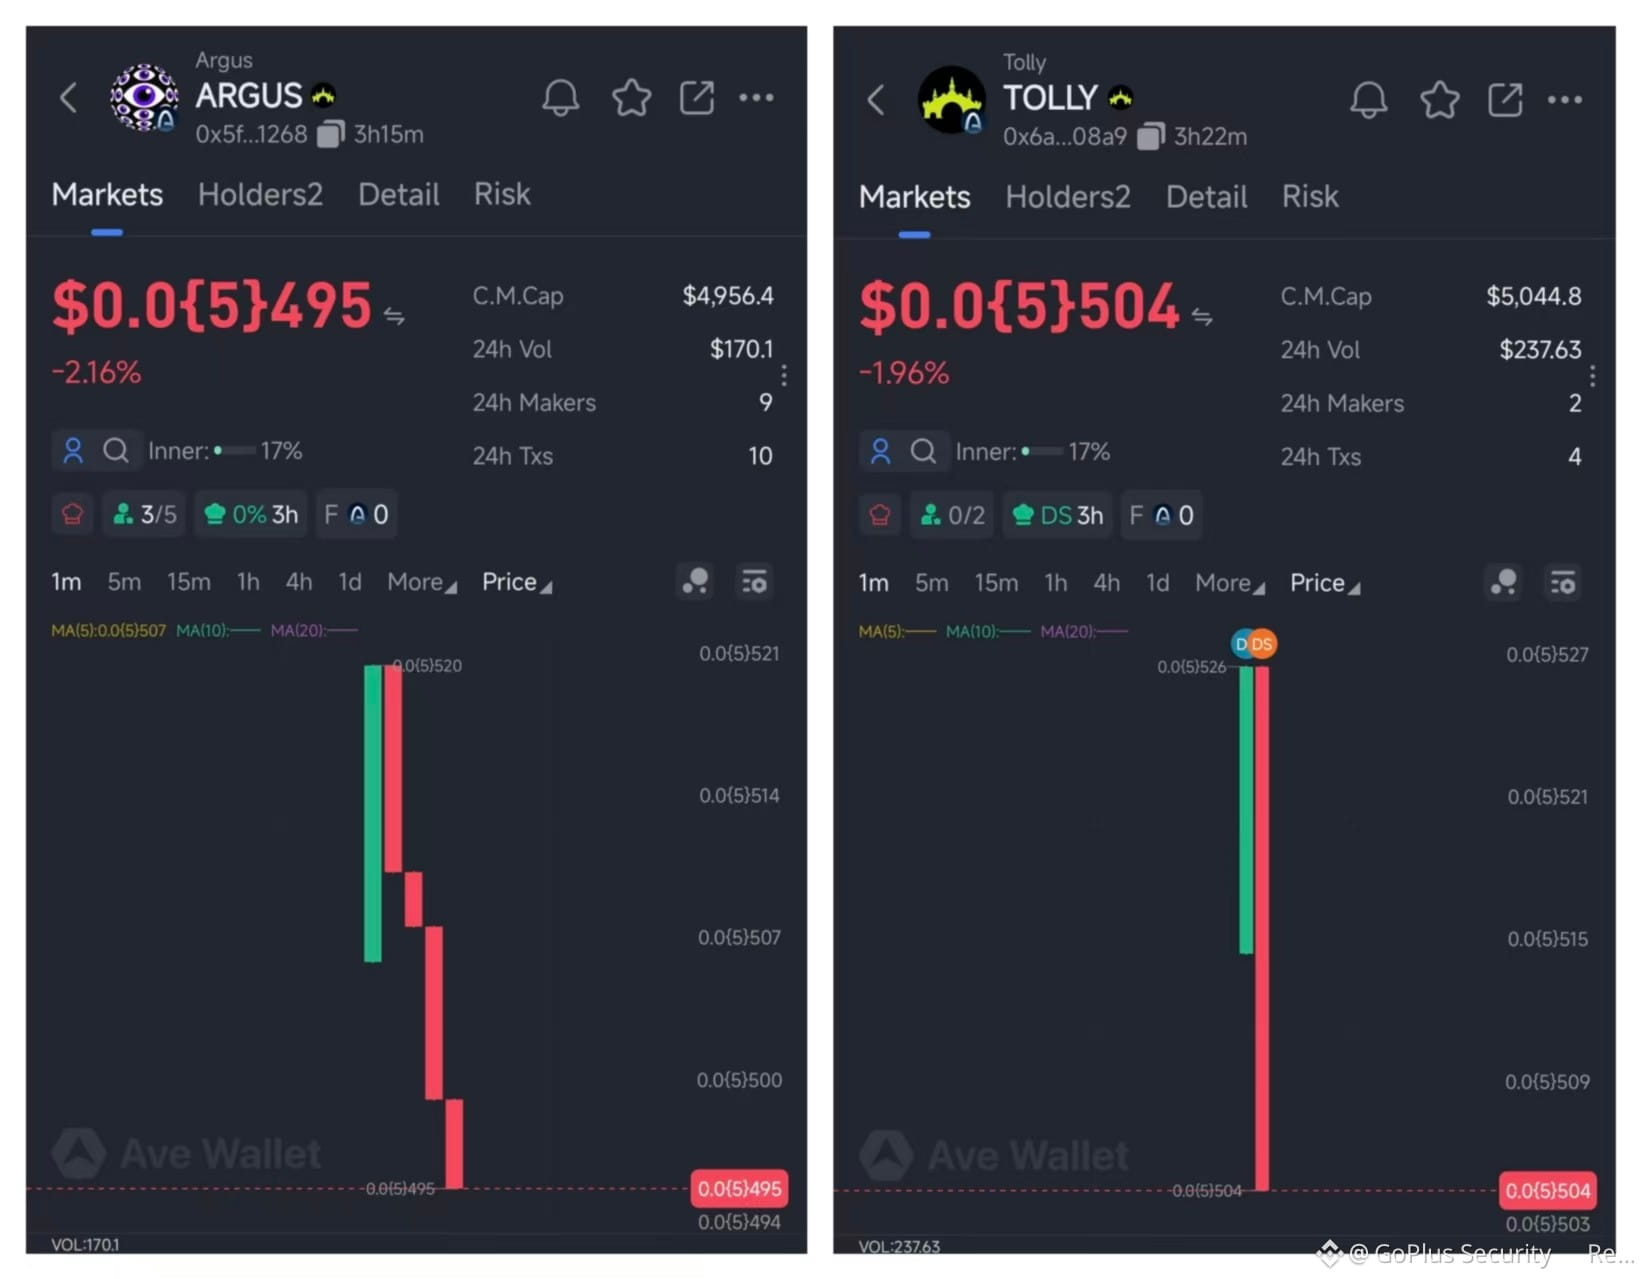
GoPlus-Sicherheitsalarm: Bitte seien Sie vorsichtig bei Imitations-Rug Pulls, die derzeit auf Arc auftreten.
Der Debüt von Arc Chain hat eine enorme Begeisterung ausgelöst und bereits am ersten Tag erfolgreich über 144 Mio. $ Handelsvolumen erreicht. Während sich noch viele Nutzer darin üben, wie man den Bridging-Prozess durchläuft, haben böswillige Akteure bereits begonnen, Kopie-Rugs zu erstellen, die die stark beworbenen Launchpad-Token $ARGUS und $TOLLY nachahmen.
Wir empfehlen Ihnen, in dieser geschäftigen Phase aufmerksam zu bleiben. Nehmen Sie sich stets einen Moment Zeit, um die CA sorgfältig zu prüfen, bevor Sie irgendeinen Trade ausführen.
72
1/4
Übersicht zum Angriff
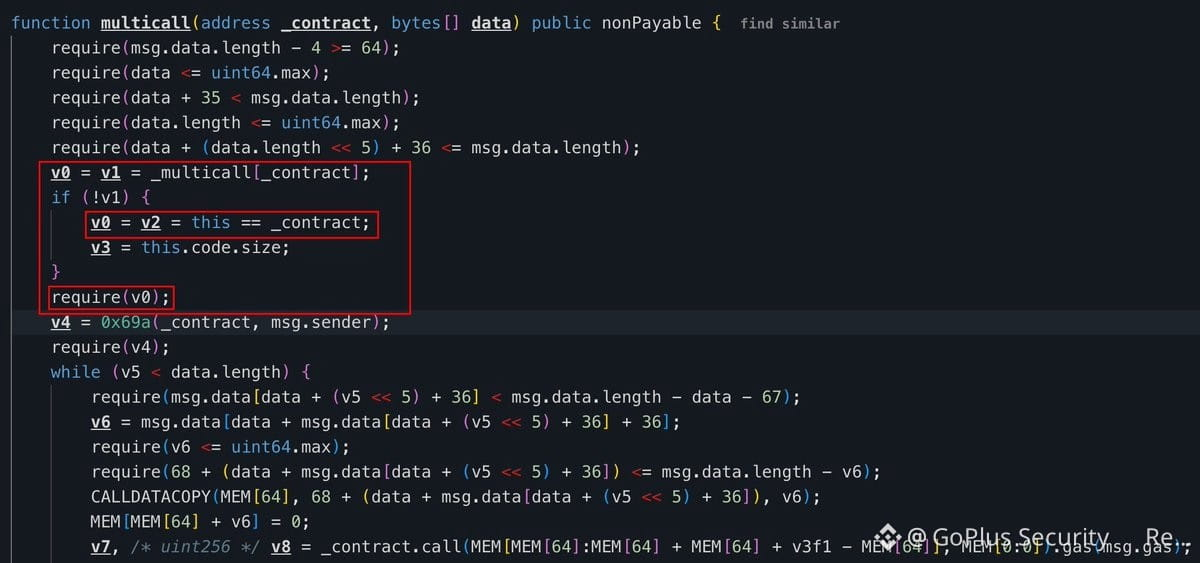
Am 15. September 2026 führte eine schwerwiegende Umgehung der Autorisierung innerhalb eines Strategie-Executors dazu, dass das #Safe-Wallet einer vermögenden Privatperson geleert wurde. Dieser Vorfall führte zu einem geschätzten Verlust von 7,8 Mio. $.
Ursachenanalyse
Die Schwachstelle wurde auf einen nicht verifizierten Strategie-Executor zurückgeführt, der sich an der Vertragsadresse 0x4f0055926c839D1d960a82CBF84E2eE933958ebC befindet. Es ist wichtig hervorzuheben, dass dieser Fehler nicht im Safe-Core-Protokoll gefunden wurde und auch nicht von Aave oder rsETH herrührt.
Unter normalen Betriebsbedingungen schreibt das System vor, dass das Ziel ein genehmigtes, erlaubtes Safe sein muss und der msg.sender ein Modul sein muss, das spezifisch von diesem Safe aktiviert wurde. Allerdings ließ das System zu, dass jeder externe Aufrufer diese beiden wesentlichen Sicherheitsprüfungen umgehen konnte, indem er das Ziel als address(this) setzte, was auf den Executor selbst verweist.
Nachdem diese Verifikationen umgangen worden waren, führte der Angreifer einen DELEGATECALL über ein Safe-Modul aus, das bereits aktiviert war. Dadurch konnte der Angreifer beliebige Logik direkt im Kontext des Safe des Opfers verarbeiten.
Ablauf des Angriffs
Während der Ausführung des Exploits transferierte der Angreifer ungefähr 2.900 aEthrsETH in einen Uniswap-v4-Liquiditätspool und verband die Assets mit einem PAT-Token, der keinerlei Wert besitzt. Infolgedessen wurde der kompromittierte Safe von seinen echten Vermögenswerten befreit, sodass das Opfer lediglich wertlose Junk-LP-NFTs zurückbehielt.
Bemerkenswert ist, dass die ursprüngliche Angriffstransaktion nicht genau nach Plan des Hackers verlief. Ein MEV-Bot namens Yoink konnte den Exploit vorgelagert ausführen, die Transaktion abfangen und mit dem gesamten Stapel an rsETH davonlaufen.
65
GoPlus-Sicherheitswarnung bezüglich eines aktiven Proposal-Angriffs auf #Ampleforth
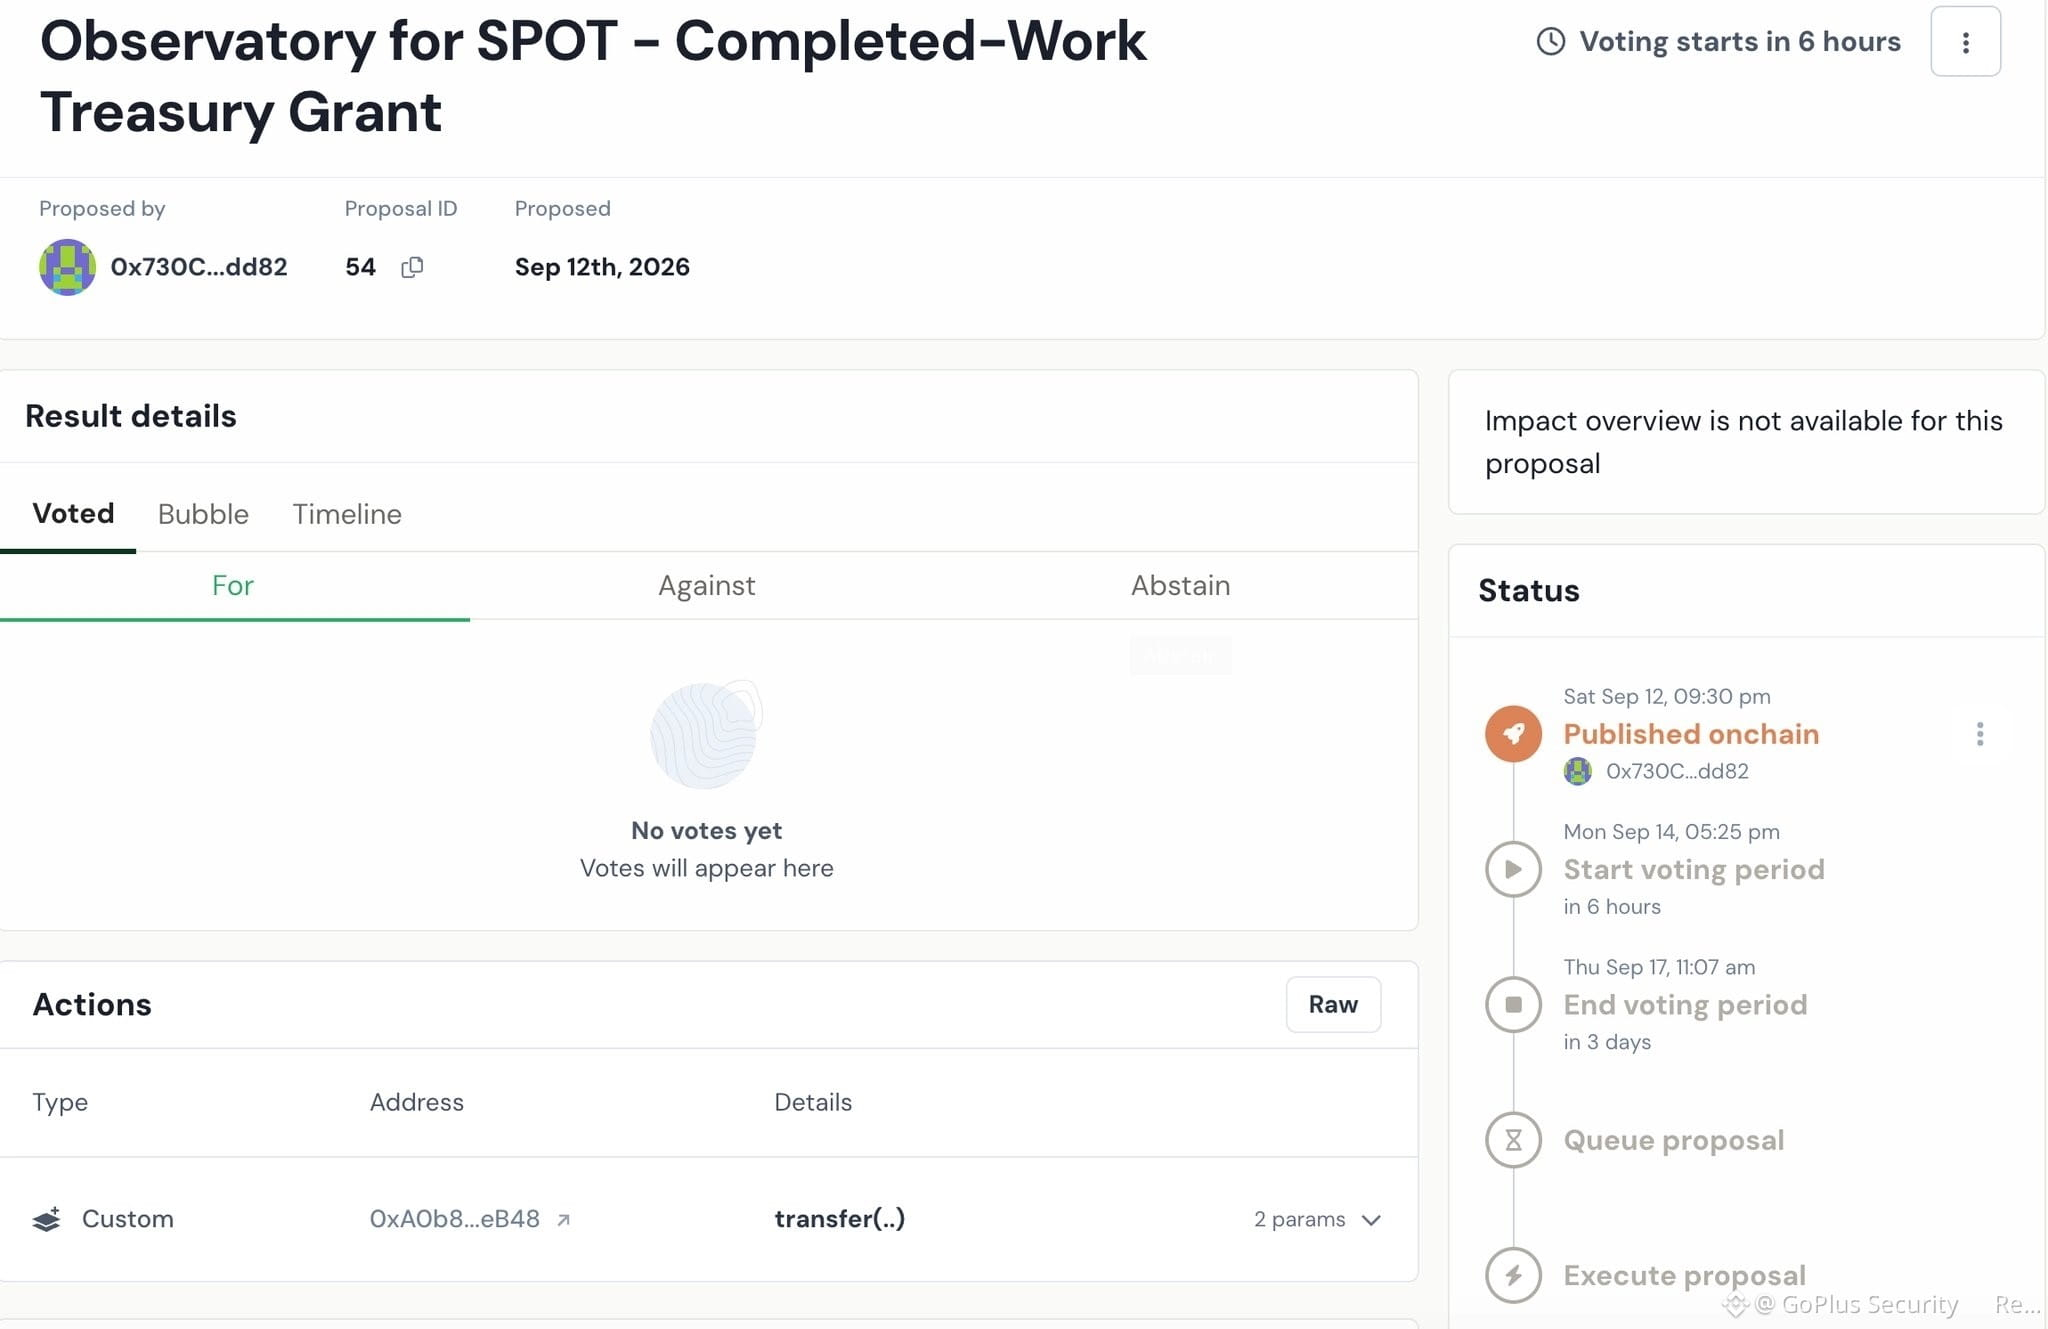
Wir möchten die Community auf eine kritische Situation aufmerksam machen. Am 12. September reichte eine neu finanzierte EOA einen bösartigen Governance-Vorschlag bei @AmpleforthOrg ein.
Obwohl er als abgeschlossener Arbeits-Grant für SPOT-Ökosystem-Analyse-Tools getarnt ist, zielt die Anfrage tatsächlich darauf ab, 2.500.000 USDC aus dem Treasury direkt an den Antragsteller zu übertragen. Um das einzuordnen: Dieser Betrag entspricht nahezu allen liquiden Treasury-Mitteln.
Sie können die Einzelheiten des Vorschlags hier einsehen: https://tally.xyz/gov/ampleforth/proposal/54
Derzeit bleibt der Status ausstehend. Es gibt keine Abstimmungen, und die Gelder wurden nicht bewegt.
Das eigentliche Risiko in diesem Szenario liegt in der Annahmeschwelle. Dafür sind 75.000 FORTH erforderlich, um den Vorschlag einzureichen, und 600.000 FORTH, um ihn durchzubringen. Bei einem Alert-Time-Preis von 0,27 $ bräuchte ein böswilliger Akteur nur etwa 160k $ an Stimmgewicht, um 2,5 Mio. USDC auszuschöpfen. Bitte bleibt aufmerksam.
Um zu verdeutlichen, wie sich dieses Ereignis zugetragen hat, haben wir die beteiligten Konten in chronologischer Reihenfolge aufgeführt.
Die Relay- und Funder-Adresse ist 0x92fc19271fce6d48cd41a0eff6f5dd40f1090d72. Diese Wallet begann den Prozess, indem sie 87.238 FORTH und 0,005 ETH für Gas an ein Delegator-Konto sendete.
Dieser Delegator, der sich unter 0x38cAaa5782BF8afF646403D567D76b016d5c24D8 befindet, erhielt am Ende genau 87.238,546 FORTH. Exakt 19 Minuten vor der Einreichung des Vorschlags delegierte diese Wallet ihre Stimmkraft an den finalen Antragsteller.
Zuletzt ist der Antragsteller und die beabsichtigte Auszahlungsadresse 0x730C97E793f6F7c476C6AeB3E1c3fDad4714dd82. Dank der Delegation kontrolliert dieses Konto nun 87.238,546 FORTH an Stimmgewicht.
54
Entdecken Sie Sicherheitsbewertungen mit künstlicher Intelligenz, die zunehmend häufiger, bemerkenswert gründlich und breiter gefächert sind.
Präsentiert von GoPlus.
#DeepScan
Entdecken Sie Sicherheitsbewertungen mit künstlicher Intelligenz, die zunehmend häufiger, bemerkenswert gründlich und breiter gefächert sind.
Präsentiert von GoPlus.
#DeepScan
Präsentiert von GoPlus.
#DeepScan
50
GoPlus-Sicherheitswarnung
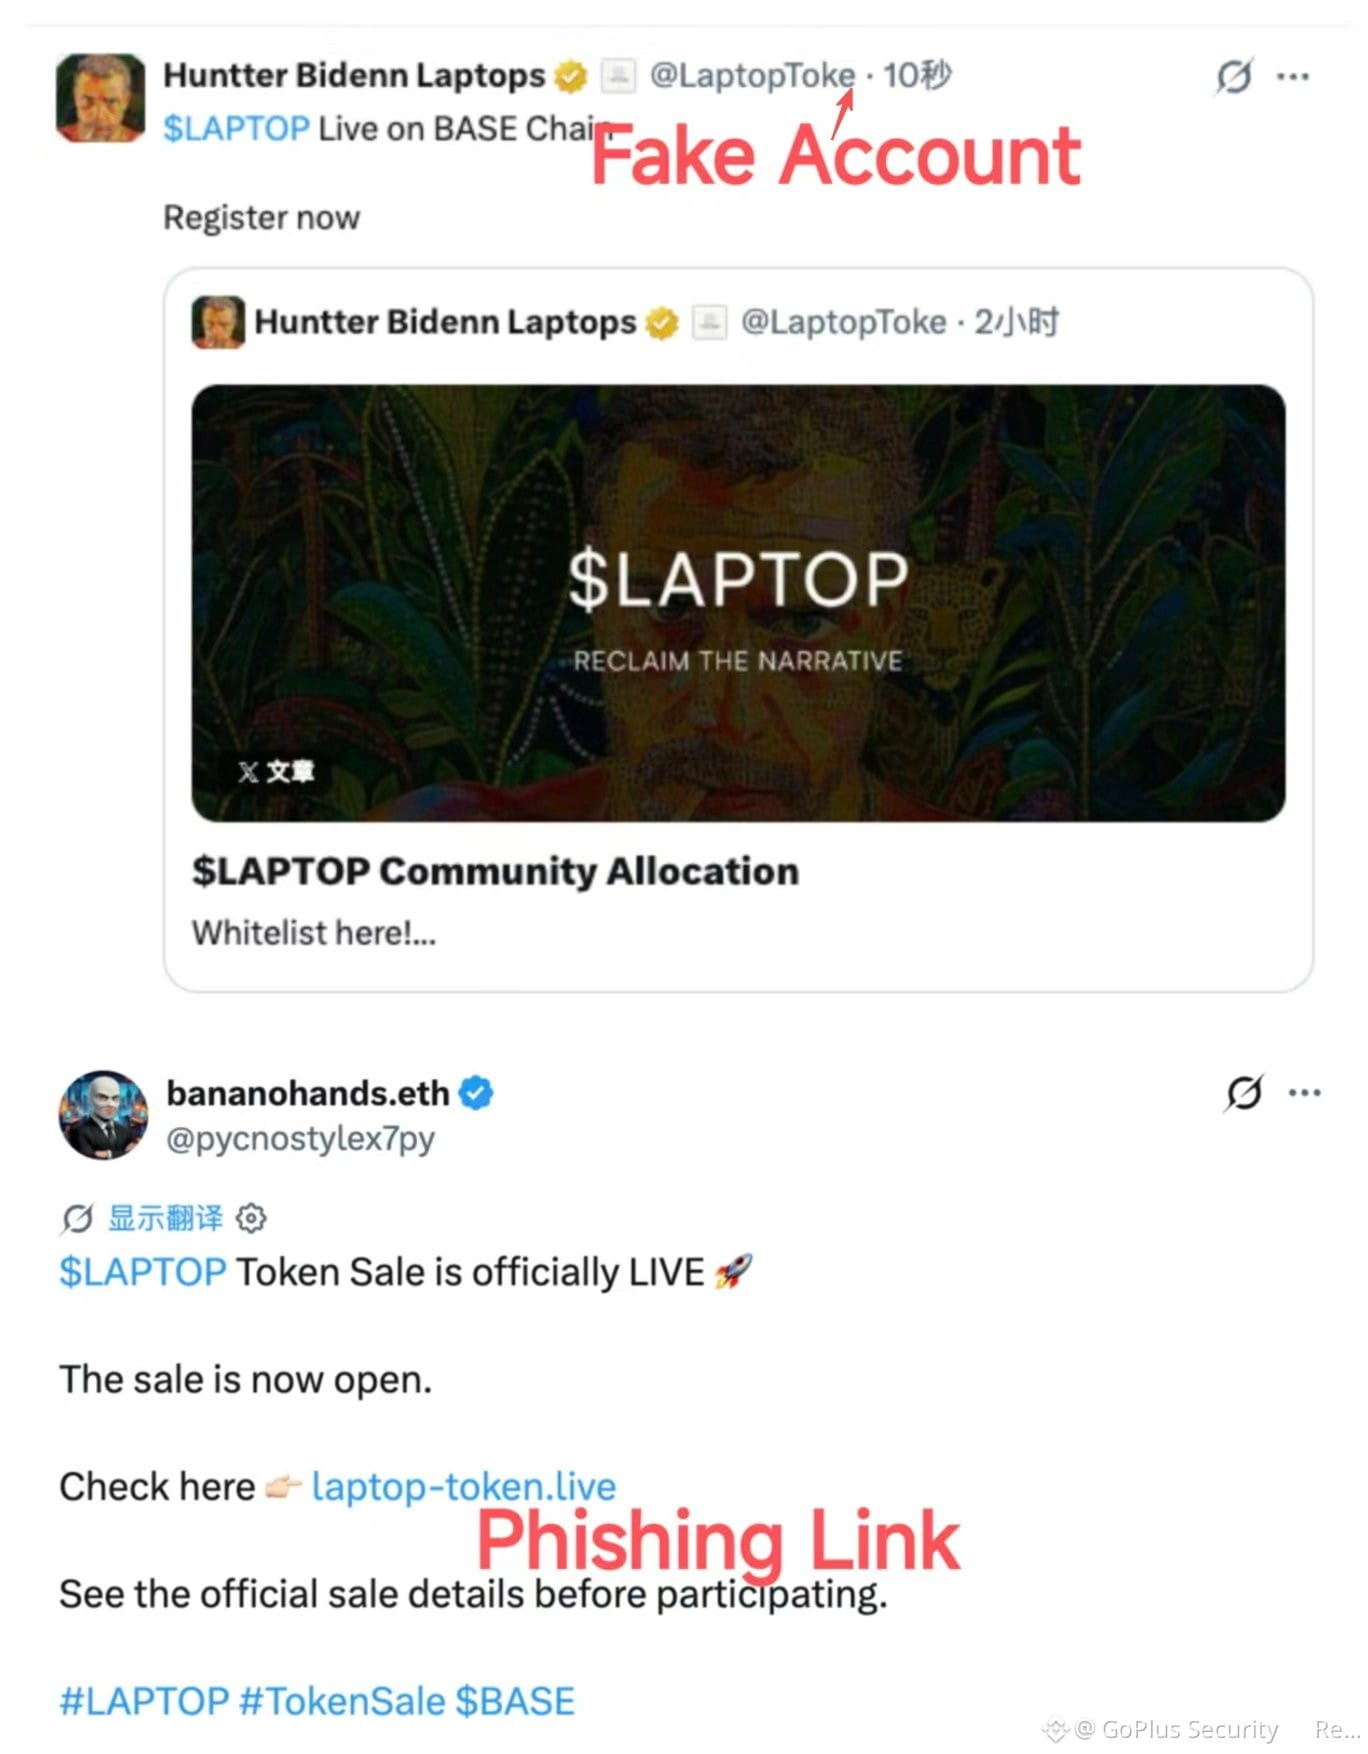
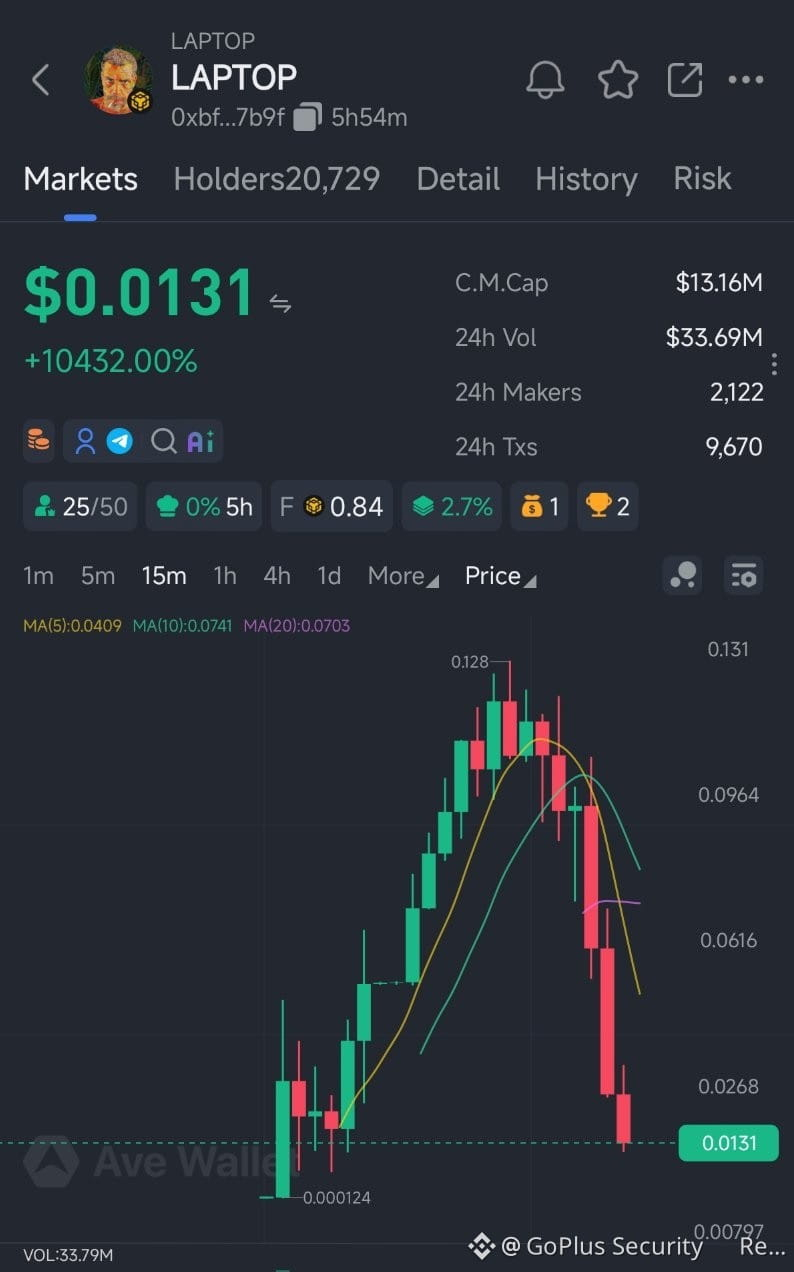
Wir möchten unsere Community herzlich daran erinnern, wachsam zu bleiben, wenn es um neu auftretende Sicherheitsrisiken im Zusammenhang mit der $LAPTOP-Meme- Münze geht. Da der Markt die bevorstehende Airdrop-Ausschüttung des mit @HunterBiden verknüpften Assets erwartet, sind auf X bereits zahlreiche betrügerische Websites aufgetaucht. Diese irreführenden Links geben sich fälschlicherweise als Claim-Portale, Whitelist-Anmeldungen und Berechtigungsprüfer für den Airdrop aus.
Gleichzeitig beobachten wir einen Anstieg von Kopiertoken, die über verschiedene Blockchain-Netzwerke hinweg unter demselben $LAPTOP-Ticker gehandelt werden. Der Umgang mit diesen Nachahmungen ist mit erheblichen Risiken verbunden. Ihre zugrunde liegenden Verträge bergen häufig Gefahren wie nicht verifizierten Quellcode, überhöhte Transaktionssteuern und bösartige Funktionen, die den Handel vollständig zum Stillstand bringen können.
Um Ihre digitalen Assets zu schützen, befolgen Sie bitte diese GoPlus-Sicherheits-Empfehlungen.
Verlassen Sie sich stets auf die offizielle Website und die offiziellen X-Konten für korrekte Informationen. Stellen Sie sicher, dass Sie alle Ankündigungen oder Updates direkt mit @Laptoptoken und @HunterBiden abgleichen.
Wenn Sie den Markt erkunden, gehen Sie beim Umgang mit täuschend ähnlichen Token mit größter Vorsicht vor. Machen Sie es sich zur Gewohnheit, den Smart Contract über GoPlus Token Security zu prüfen, bevor Sie irgendwelche Trades oder Interaktionen durchführen.
Schützen Sie sich zuletzt vor Phishing-Kampagnen, indem Sie die #GoPlus Four Donts anwenden. Kurz gesagt: Klicken Sie nicht, installieren Sie nicht, unterschreiben Sie nicht und übertragen Sie nicht. Vermeiden Sie insbesondere das Klicken auf unbekannte Links und unterlassen Sie die Installation von Software, die aus unbekannten Quellen stammt. Darüber hinaus sollten Sie niemals Wallet-Transaktionen signieren, die Sie nicht vollständig verstehen, und warten Sie damit, Gelder an nicht verifizierte Adressen zu übertragen.
75
1/3
Hier ist ein detaillierter Blick auf den jüngsten Sicherheitsvorfall.
Am 4. September hat die auf Ethereum basierende Plattform @NotionalFinance einen Exploit erlebt, bei dem etwa 1,72 Mio. US-Dollar aus ihren Treuhandverträgen abgezweigt wurden.
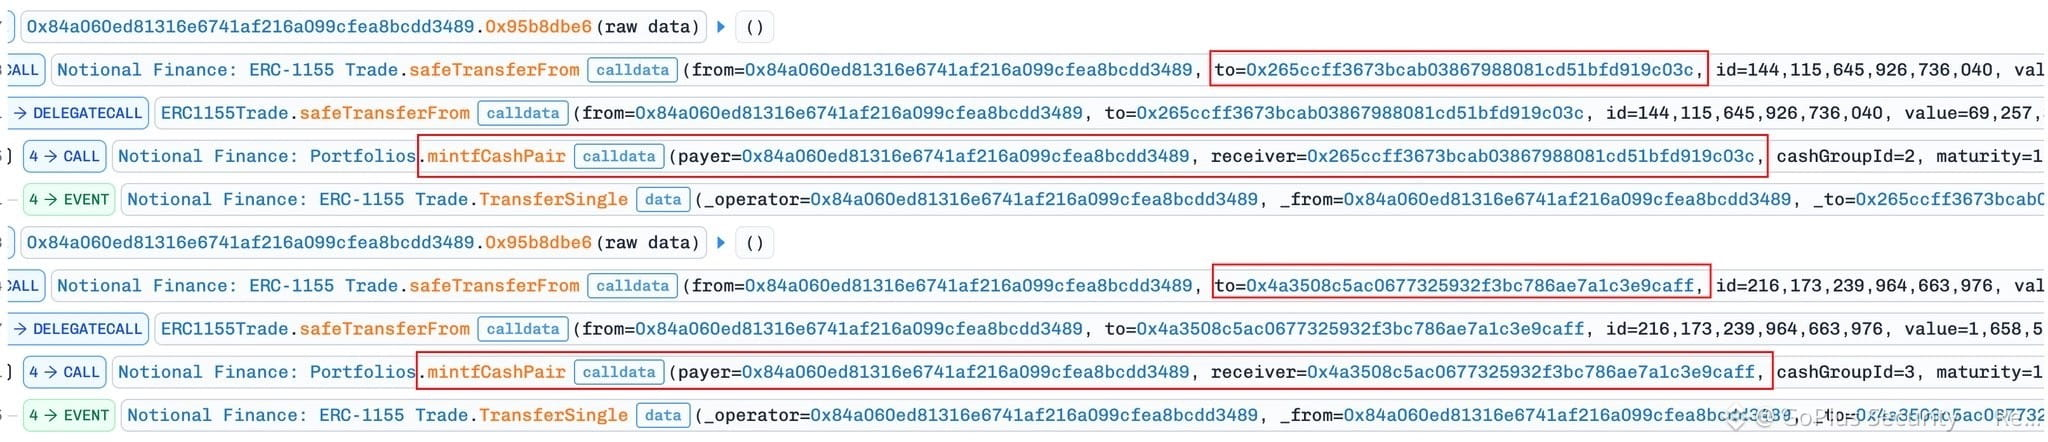
Die verantwortliche Person nutzte den fCash-Paar-Minting-Prozess in Notional V2 aus. Sie manipulierte gezielt den Transaktionspfad, der von ERC1155Trade.safeTransferFrom in Portfolios.mintfCashPair() übergeht.
Durch die Verwendung mehrerer Wallets unter ihrer Kontrolle stellte der Täter extrem aggressive Long- und Short-Positionen über verschiedene Fälligkeiten hinweg (Cross-Maturity). Die Funktion „freeCollateral“ des Systems prüft die Zahlungsfähigkeit nur auf Basis eines einzelnen Kontos. Daher war es nicht in der Lage, den Angreifer daran zu hindern, sein Risiko getrennt über verschiedene Konten und Fälligkeiten zu isolieren. Diese Strategie erzeugte dem Angreifer erfolgreich eine enorm hohe sofortige Gutschrift, hinterließ jedoch in der Zukunft ein massives Defizit.
Du kannst den vollständigen Transaktionsverlauf hier einsehen:
https://etherscan.io/tx/0xe1589a19fe742f0d553889214abade69551fe944acffac014c28cc07b325d60a
6
Gibt es ein bestimmtes Meme- oder DeFi-Portal, das Sie gerne kostenlos von uns überprüfen lassen möchten? Unsere wöchentliche Kampagne „You Nominate, We Audit“ gibt Ihnen die Macht zu wählen. Nachdem wir Community-Vorschläge erhalten haben, führt DeepScan eine umfassende, kostenlose KI-Prüfung durch, und wir teilen die vollständigen Ergebnisse jeden Donnerstag auf Space.
Als Zeichen unserer Anerkennung verschenken wir 10U an zehn zufällig ausgewählte Nominatoren auf wöchentlicher Basis. Darüber hinaus erhalten fünf weitere Community-Mitglieder jeweils 10U, wenn sie einfach mit unserem Donnerstag-Space interagieren, indem sie zuschauen, reposten oder kommentieren.
Die Teilnahme ist ganz einfach. Hinterlassen Sie unten einfach einen Kommentar mit genau dieser Struktur: I nominate [Projektname] [Vertragsadresse] #DeepScanAudit.
Bitte denken Sie daran, dass die Angabe der Vertragsadresse strikt erforderlich ist. Aktuell prüfen wir ausschließlich Projekte, die auf #BNBChain, #Base und #RobinhoodChain aufgebaut sind.
Wenn die Entwickler oder Vertreter eines nominierten Projekts die Ergebnisse der Prüfung besprechen möchten, ermutigen wir sie sehr, sich an unserem Gespräch auf Space zu beteiligen.
72
Wichtiger Hinweis von GoPlus Security
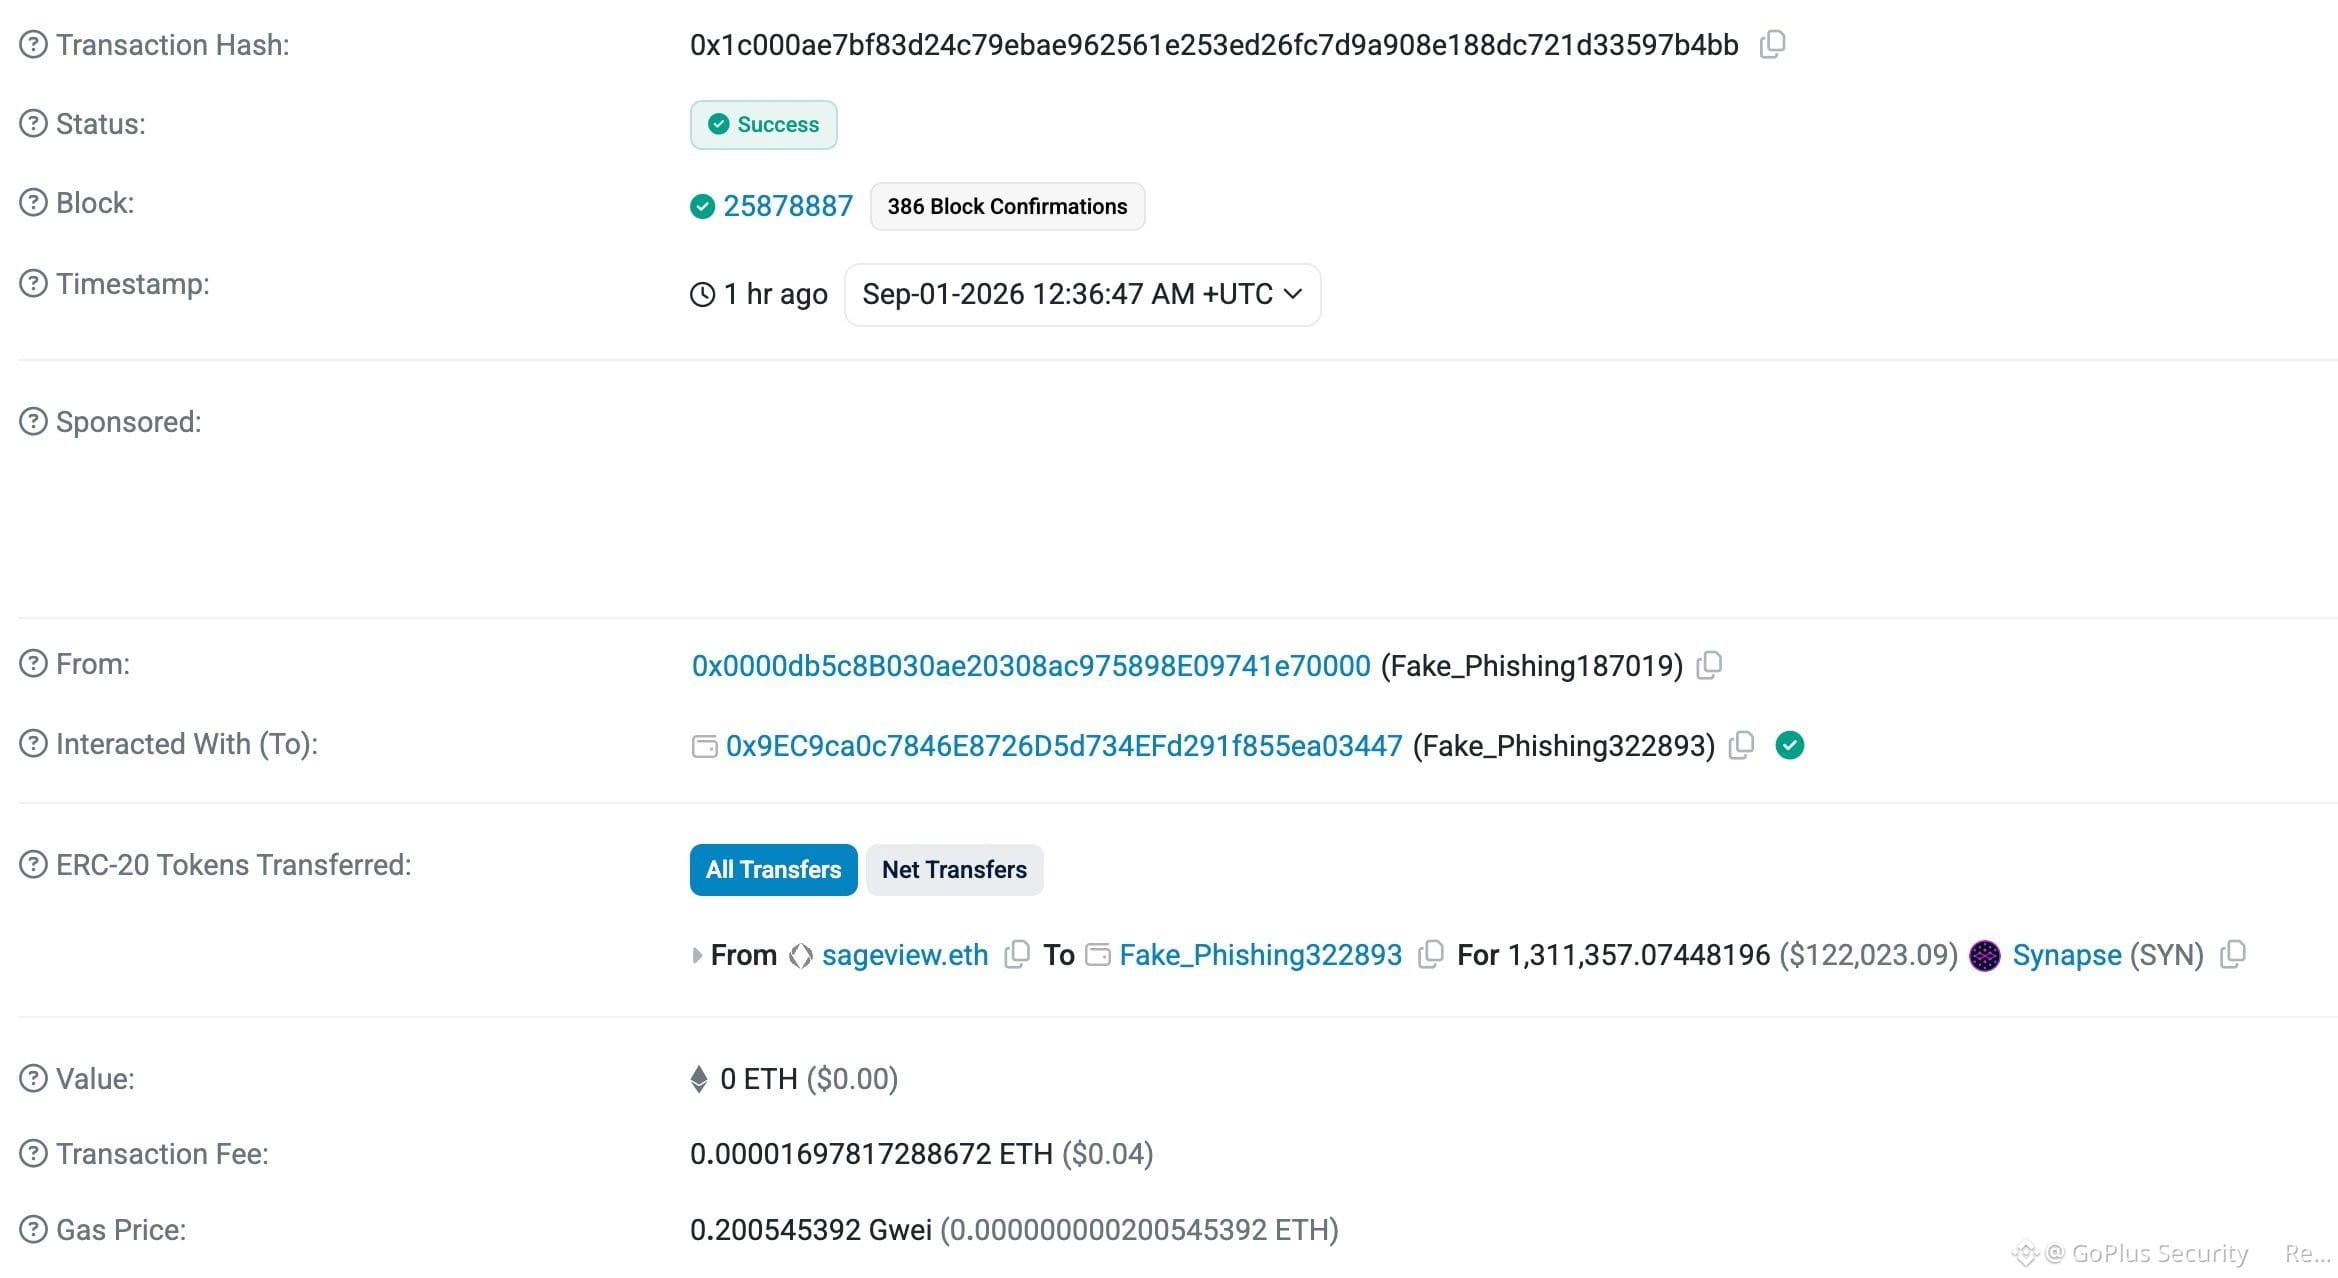
Wir möchten eine kritische Erinnerung zur digitalen Vermögenssicherheit nach einem kürzlichen Vorfall teilen. Ein Mitglied der Community verlor ungefähr 97k $SYN, nachdem es eine bösartige #Permit-Transaktion vor 922 Tagen autorisiert hatte. Leider wurde die ursprüngliche Zugriffsfreigabe nie widerrufen, sodass der Angreifer zurückkehren und einen zusätzlichen Betrag von etwa 122k $SYN aus exakt demselben Konto abzweigen konnte.
Zur Transparenz: Die betroffene Opferadresse lautet 0x686618aBb3730079601a5abEAD6eC24549c5Ce34. Die gestohlenen Gelder wurden zwei bösartigen Wallets zugeordnet, und zwar 0x0000db5c8B030ae20308ac975898E09741e70000 sowie 0x9EC9ca0c7846E8726D5d734EFd291f855ea03447.
Um sich vor ähnlichen Situationen zu schützen, empfehlen wir dringend, diese wesentlichen Schutzmaßnahmen zu beachten.
Erstens: Üben Sie immer die #GoPlus Anti-Phishing 4 Don'ts. Bitte klicken Sie nicht auf unbekannte Links, verzichten Sie darauf, nicht verifizierte Software herunterzuladen, vermeiden Sie das Signieren von Transaktionen, die Sie nicht vollständig verstehen, und überweisen Sie niemals Gelder an Adressen, die nicht gründlich überprüft wurden.
Zweitens: Wir empfehlen, die GoPlus Security-Browsererweiterung zu installieren. Dieses hilfreiche Tool arbeitet in Echtzeit und kann aktiv Phishing-Links, riskante Signaturen, schädliche Freigaben und verdächtige Transaktionen abfangen. Sie können es ganz einfach hier herunterladen: https://chromewebstore.google.com/search/GoPlus
Zu guter Letzt: Achten Sie auf Ihre Token-Berechtigungen. Sie sollten nur die exakte Menge genehmigen, die für eine Transaktion erforderlich ist, und niemals eine unbegrenzte Freigabe erteilen. Es ist außerdem eine gute Sicherheitsmaßnahme, regelmäßig — nach einem festen Zeitplan — nicht mehr aktuelle Freigaben zu überprüfen und zu widerrufen.
87
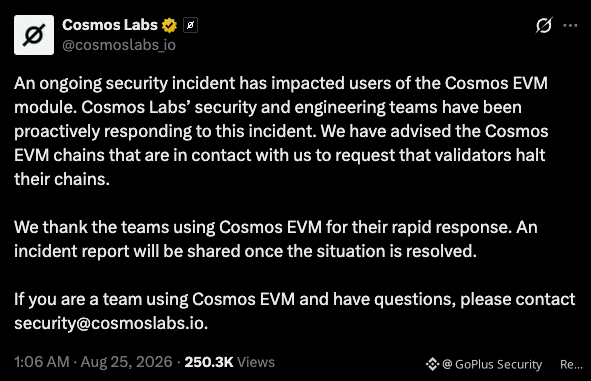
Detaillierte Überprüfung: Aufeinanderfolgende Cosmos-EVM-Sicherheitslücken führen zu Verlusten von über 17 Mio. USD
Im Zeitraum vom 20. August bis zum 23. August nutzten böswillige Akteure eine spezifische Gruppe von Schwachstellen in den Vesting-Accounts und dem Staking-Precompile des cosmos/evm-Frameworks aus. Innerhalb von nur drei Tagen wurden diese Schwachstellen erfolgreich dazu verwendet, drei verschiedene Netzwerke zu kompromittieren: TAC, KiiChain und MANTRA. Die gesamten nominalen Verluste aus diesen gezielten Angriffen überstiegen 17 Mio. USD.
Es ist sehr wichtig klarzustellen, dass diese aktuelle Welle von Exploits vollständig unabhängig von der Schwachstelle ASA-2026-002 aus Januar 2026 ist. Diese frühere Situation führte zu ungefähr 7 Mio. USD Verlusten für Saga EVM und wurde durch ein ICS20-Nested-Execution-Problem verursacht. Aufgrund einer mangelhaften Analyse haben bestimmte Medienquellen diese beiden Geschichten fälschlicherweise miteinander vermischt. In Wahrheit betreffen die beiden Ereignisse völlig unterschiedliche Methoden der Ausnutzung, Software-Patches und Codepfade.
Bitte lesen Sie den folgenden Thread, um eine vollständige und umfassende Aufschlüsselung der Situation zu erhalten.
90
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
BinanceReports80%Recoveryof$6.3BillioninLossesfromHackIncident
12,792 Aufrufe
123 Kommentare
Update zum Sicherheitsvorfall Nr. 2 (30.10.2026)
Binance Announcement
·1k Likes
·1.2M Aufrufe
HeYiSaysWithdrawalsExpectedtoResumeWithin42Hours
21,792 Aufrufe
424 Kommentare
CZSaysCompensationIsinPlaceUsersAreProtected
22,259 Aufrufe
327 Kommentare