
flyawei
3.7k Beiträge

flyawei
 Square Verified
Melden
Nutzer blockieren
我推特是 @flyiiawei
Trade eröffnen

USD1 Halter
Regelmäßiger Trader
2.4 Jahre
538 Following
11.8K+ Follower
7.3K+ Like gegeben
Beiträge
Portfolio
Alle
Zitierungen
Videos
Live
·
--
Übersetzung ansehen
RLUSD新一期奖励11月20日开始,余额要这样算
币安11月18日公布新一期RLUSD持仓活动,奖池60万XRP,时间为北京时间11月20日08:00至12月18日08:00。
符合资格的用户持有至少0.01 RLUSD,才有机会获得奖励。每天用小时快照里最低的余额计算,周奖励再看七天平均合格余额。假如某天最低余额是零,那天就按零计算,临时转入一笔不会按全天持仓算。
奖励每周发放,实际年化会随当期情况变化。参与前还要完成身份验证、确认参加,并核对地区限制。
来源:https://www.binance.com/en-ZA/square/post/389446088670229
RLUSD新一期奖励11月20日开始,余额要这样算
币安11月18日公布新一期RLUSD持仓活动,奖池60万XRP,时间为北京时间11月20日08:00至12月18日08:00。
符合资格的用户持有至少0.01 RLUSD,才有机会获得奖励。每天用小时快照里最低的余额计算,周奖励再看七天平均合格余额。假如某天最低余额是零,那天就按零计算,临时转入一笔不会按全天持仓算。
奖励每周发放,实际年化会随当期情况变化。参与前还要完成身份验证、确认参加,并核对地区限制。
来源:https://www.binance.com/en-ZA/square/post/389446088670229
币安11月18日公布新一期RLUSD持仓活动,奖池60万XRP,时间为北京时间11月20日08:00至12月18日08:00。
符合资格的用户持有至少0.01 RLUSD,才有机会获得奖励。每天用小时快照里最低的余额计算,周奖励再看七天平均合格余额。假如某天最低余额是零,那天就按零计算,临时转入一笔不会按全天持仓算。
奖励每周发放,实际年化会随当期情况变化。参与前还要完成身份验证、确认参加,并核对地区限制。
来源:https://www.binance.com/en-ZA/square/post/389446088670229
47
·
--
PancakeSwap hat seinen Namen geändert – deine CAKE musst du nicht tauschen
Am 18. November gab PancakeSwap bekannt, dass das Projekt künftig Pancake heißt. Die neue offizielle Website lautet pancake.xyz. Das Team erklärte, das Angebot sei inzwischen auf den Handel über mehrere Chains, Renditeprodukte und Entwicklertools ausgeweitet worden – der bisherige Name sei dafür zu eng geworden.
Wer CAKE hält, sollte vor allem auf Folgendes achten: Der Tokenname und der Smart Contract bleiben unverändert. Auch bestehende Liquiditätspositionen und das Staking von CAKE sind nicht betroffen. Es gibt keinen neuen Token; du musst also nichts migrieren oder beanspruchen.
Falls du auf Links stößt, die zum „Tausch gegen die neue CAKE-Version“ oder zum „Beanspruchen eines Umbenennungs-Airdrops“ auffordern, verbinde nicht vorschnell deine Wallet. In der offiziellen Ankündigung wurde ausdrücklich klargestellt, dass solche Schritte nicht nötig sind.
Quelle: https://blog.pancakeswap.finance/articles/pancake
PancakeSwap hat seinen Namen geändert – deine CAKE musst du nicht tauschen
Am 18. November gab PancakeSwap bekannt, dass das Projekt künftig Pancake heißt. Die neue offizielle Website lautet pancake.xyz. Das Team erklärte, das Angebot sei inzwischen auf den Handel über mehrere Chains, Renditeprodukte und Entwicklertools ausgeweitet worden – der bisherige Name sei dafür zu eng geworden.
Wer CAKE hält, sollte vor allem auf Folgendes achten: Der Tokenname und der Smart Contract bleiben unverändert. Auch bestehende Liquiditätspositionen und das Staking von CAKE sind nicht betroffen. Es gibt keinen neuen Token; du musst also nichts migrieren oder beanspruchen.
Falls du auf Links stößt, die zum „Tausch gegen die neue CAKE-Version“ oder zum „Beanspruchen eines Umbenennungs-Airdrops“ auffordern, verbinde nicht vorschnell deine Wallet. In der offiziellen Ankündigung wurde ausdrücklich klargestellt, dass solche Schritte nicht nötig sind.
Quelle: https://blog.pancakeswap.finance/articles/pancake
Am 18. November gab PancakeSwap bekannt, dass das Projekt künftig Pancake heißt. Die neue offizielle Website lautet pancake.xyz. Das Team erklärte, das Angebot sei inzwischen auf den Handel über mehrere Chains, Renditeprodukte und Entwicklertools ausgeweitet worden – der bisherige Name sei dafür zu eng geworden.
Wer CAKE hält, sollte vor allem auf Folgendes achten: Der Tokenname und der Smart Contract bleiben unverändert. Auch bestehende Liquiditätspositionen und das Staking von CAKE sind nicht betroffen. Es gibt keinen neuen Token; du musst also nichts migrieren oder beanspruchen.
Falls du auf Links stößt, die zum „Tausch gegen die neue CAKE-Version“ oder zum „Beanspruchen eines Umbenennungs-Airdrops“ auffordern, verbinde nicht vorschnell deine Wallet. In der offiziellen Ankündigung wurde ausdrücklich klargestellt, dass solche Schritte nicht nötig sind.
Quelle: https://blog.pancakeswap.finance/articles/pancake
107
·
--
Anmeldung für den Agent-ID-Hackathon geöffnet, Preispool von 60.000 USDC
Die Binance Wallet und die BNB Chain haben am 18. November einen Agent-ID-Hackathon mit einem Gesamtpreispool von 60.000 USDC angekündigt. Davon sind 58.000 für Projekte und 2.000 für Community-Aktivitäten vorgesehen.
Für die Teilnahme muss eine Anwendung entwickelt werden, die Agent ID tatsächlich nutzt. Der Projektvertrag muss auf der BNB Chain bereitgestellt, auf BscScan verifiziert und als Open Source veröffentlicht werden. Die Anmeldefrist endet am 9. Dezember um 16:00 Uhr Pekinger Zeit.
Ein wichtiges Detail: Agent ID hat das Format name.ai und ist nicht übertragbar. Verwechselt den Entwicklerwettbewerb also nicht mit einem Token-Airdrop.
Quelle: https://www.binance.com/en/support/announcement/detail/95f5dbe0ea674a48a739b59e046648bf
Anmeldung für den Agent-ID-Hackathon geöffnet, Preispool von 60.000 USDC
Die Binance Wallet und die BNB Chain haben am 18. November einen Agent-ID-Hackathon mit einem Gesamtpreispool von 60.000 USDC angekündigt. Davon sind 58.000 für Projekte und 2.000 für Community-Aktivitäten vorgesehen.
Für die Teilnahme muss eine Anwendung entwickelt werden, die Agent ID tatsächlich nutzt. Der Projektvertrag muss auf der BNB Chain bereitgestellt, auf BscScan verifiziert und als Open Source veröffentlicht werden. Die Anmeldefrist endet am 9. Dezember um 16:00 Uhr Pekinger Zeit.
Ein wichtiges Detail: Agent ID hat das Format name.ai und ist nicht übertragbar. Verwechselt den Entwicklerwettbewerb also nicht mit einem Token-Airdrop.
Quelle: https://www.binance.com/en/support/announcement/detail/95f5dbe0ea674a48a739b59e046648bf
Die Binance Wallet und die BNB Chain haben am 18. November einen Agent-ID-Hackathon mit einem Gesamtpreispool von 60.000 USDC angekündigt. Davon sind 58.000 für Projekte und 2.000 für Community-Aktivitäten vorgesehen.
Für die Teilnahme muss eine Anwendung entwickelt werden, die Agent ID tatsächlich nutzt. Der Projektvertrag muss auf der BNB Chain bereitgestellt, auf BscScan verifiziert und als Open Source veröffentlicht werden. Die Anmeldefrist endet am 9. Dezember um 16:00 Uhr Pekinger Zeit.
Ein wichtiges Detail: Agent ID hat das Format name.ai und ist nicht übertragbar. Verwechselt den Entwicklerwettbewerb also nicht mit einem Token-Airdrop.
Quelle: https://www.binance.com/en/support/announcement/detail/95f5dbe0ea674a48a739b59e046648bf
46
·
--
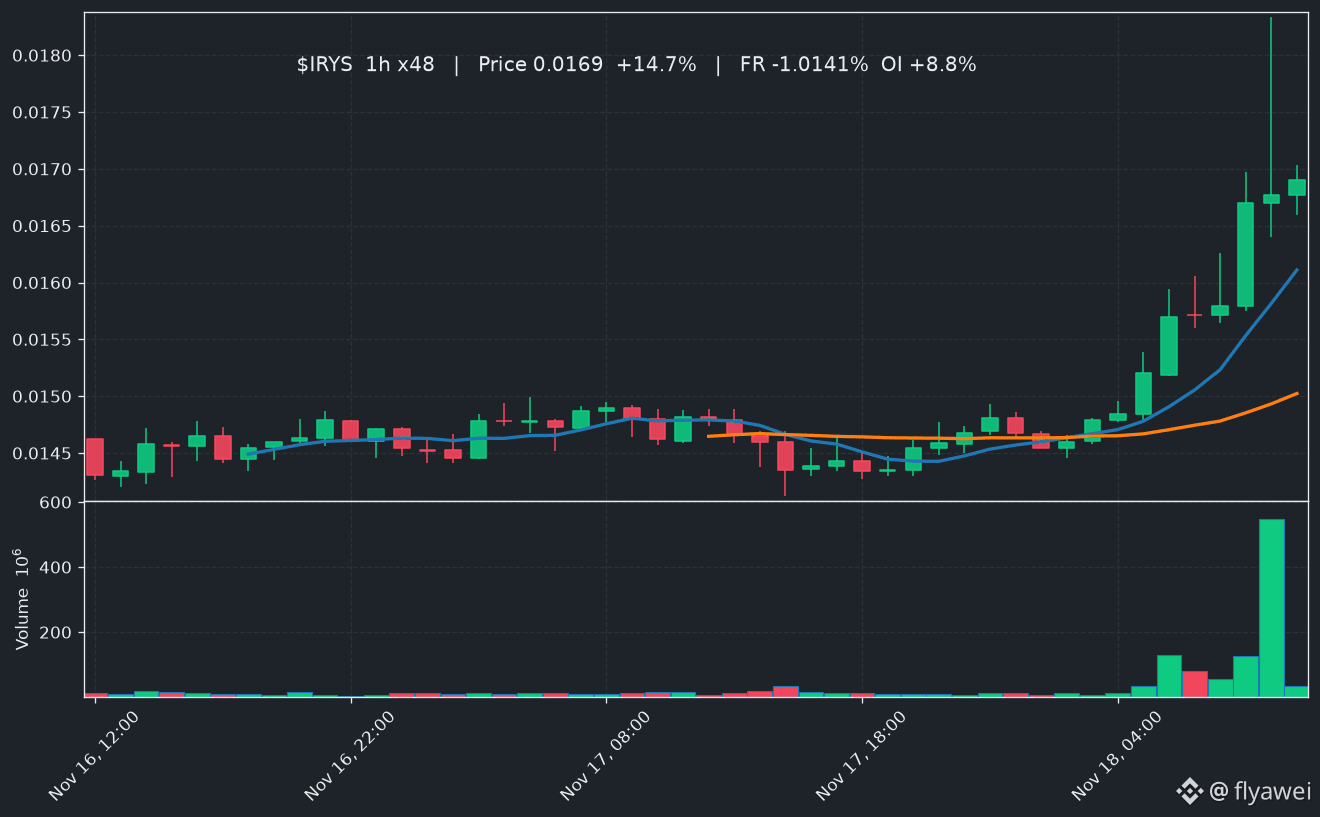
11/18, 19:08 Uhr: IRYSUSDT-Perpetual-Kontrakt gescannt. Der aktuelle Preis liegt bei 0.0169 USDT, die Veränderung in den vergangenen 24 Stunden bei +14.73 %, das Handelsvolumen der Perpetual-Kontrakte in den vergangenen 24 Stunden bei 20.1 Mio. $ und die Marktkapitalisierung bei 35.0 Mio. $.
Die Funding-Rate von IRYS änderte sich gegenüber dem vorherigen Wert von -0.9485 % auf -1.0141 % – eine vergleichsweise große Veränderung. Das Open Interest von IRYS veränderte sich gegenüber dem vorherigen Wert um +8.8 %. Die letzten Messwerte lauteten der Reihe nach: 2.9 Mio. $ > 2.9 Mio. $ > 2.9 Mio. $ > 3.1 Mio. $. Für IRYS gibt es derzeit keine Spot-Handelspaare; die Spot-Markttiefe kann daher nicht herangezogen werden. Zuletzt gab es 10 relevante Nachrichten, darunter eine mit dem Titel „Coinbase wird Irys (IRYS) listen“.
#IRYS #币安 #Bitcoin
11/18, 19:08 Uhr: IRYSUSDT-Perpetual-Kontrakt gescannt. Der aktuelle Preis liegt bei 0.0169 USDT, die Veränderung in den vergangenen 24 Stunden bei +14.73 %, das Handelsvolumen der Perpetual-Kontrakte in den vergangenen 24 Stunden bei 20.1 Mio. $ und die Marktkapitalisierung bei 35.0 Mio. $.
Die Funding-Rate von IRYS änderte sich gegenüber dem vorherigen Wert von -0.9485 % auf -1.0141 % – eine vergleichsweise große Veränderung. Das Open Interest von IRYS veränderte sich gegenüber dem vorherigen Wert um +8.8 %. Die letzten Messwerte lauteten der Reihe nach: 2.9 Mio. $ > 2.9 Mio. $ > 2.9 Mio. $ > 3.1 Mio. $. Für IRYS gibt es derzeit keine Spot-Handelspaare; die Spot-Markttiefe kann daher nicht herangezogen werden. Zuletzt gab es 10 relevante Nachrichten, darunter eine mit dem Titel „Coinbase wird Irys (IRYS) listen“.
#IRYS #币安 #Bitcoin
Die Funding-Rate von IRYS änderte sich gegenüber dem vorherigen Wert von -0.9485 % auf -1.0141 % – eine vergleichsweise große Veränderung. Das Open Interest von IRYS veränderte sich gegenüber dem vorherigen Wert um +8.8 %. Die letzten Messwerte lauteten der Reihe nach: 2.9 Mio. $ > 2.9 Mio. $ > 2.9 Mio. $ > 3.1 Mio. $. Für IRYS gibt es derzeit keine Spot-Handelspaare; die Spot-Markttiefe kann daher nicht herangezogen werden. Zuletzt gab es 10 relevante Nachrichten, darunter eine mit dem Titel „Coinbase wird Irys (IRYS) listen“.
#IRYS #币安 #Bitcoin
1
327
·
--
Übersetzung ansehen
假订单来了,隔天又冒出付款请求
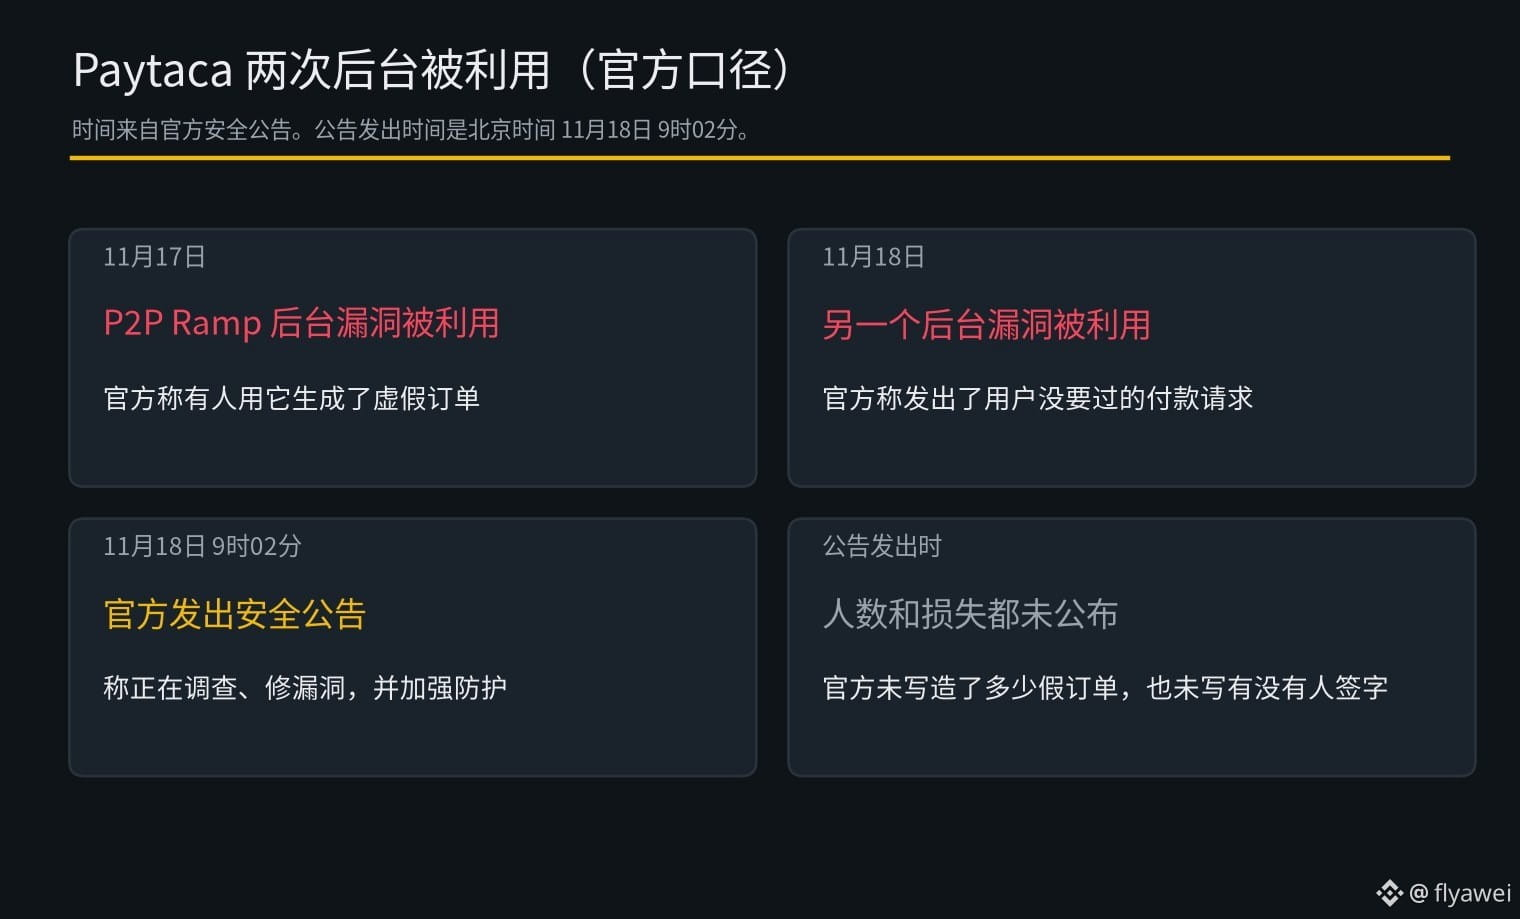
比特币现金钱包 Paytaca 在北京时间11月18日9时02分发安全公告说,11月17日有人利用它 P2P Ramp 后台的漏洞,生成了虚假订单;11月18日,另一个后台漏洞又被用来发出用户没要过的付款请求。
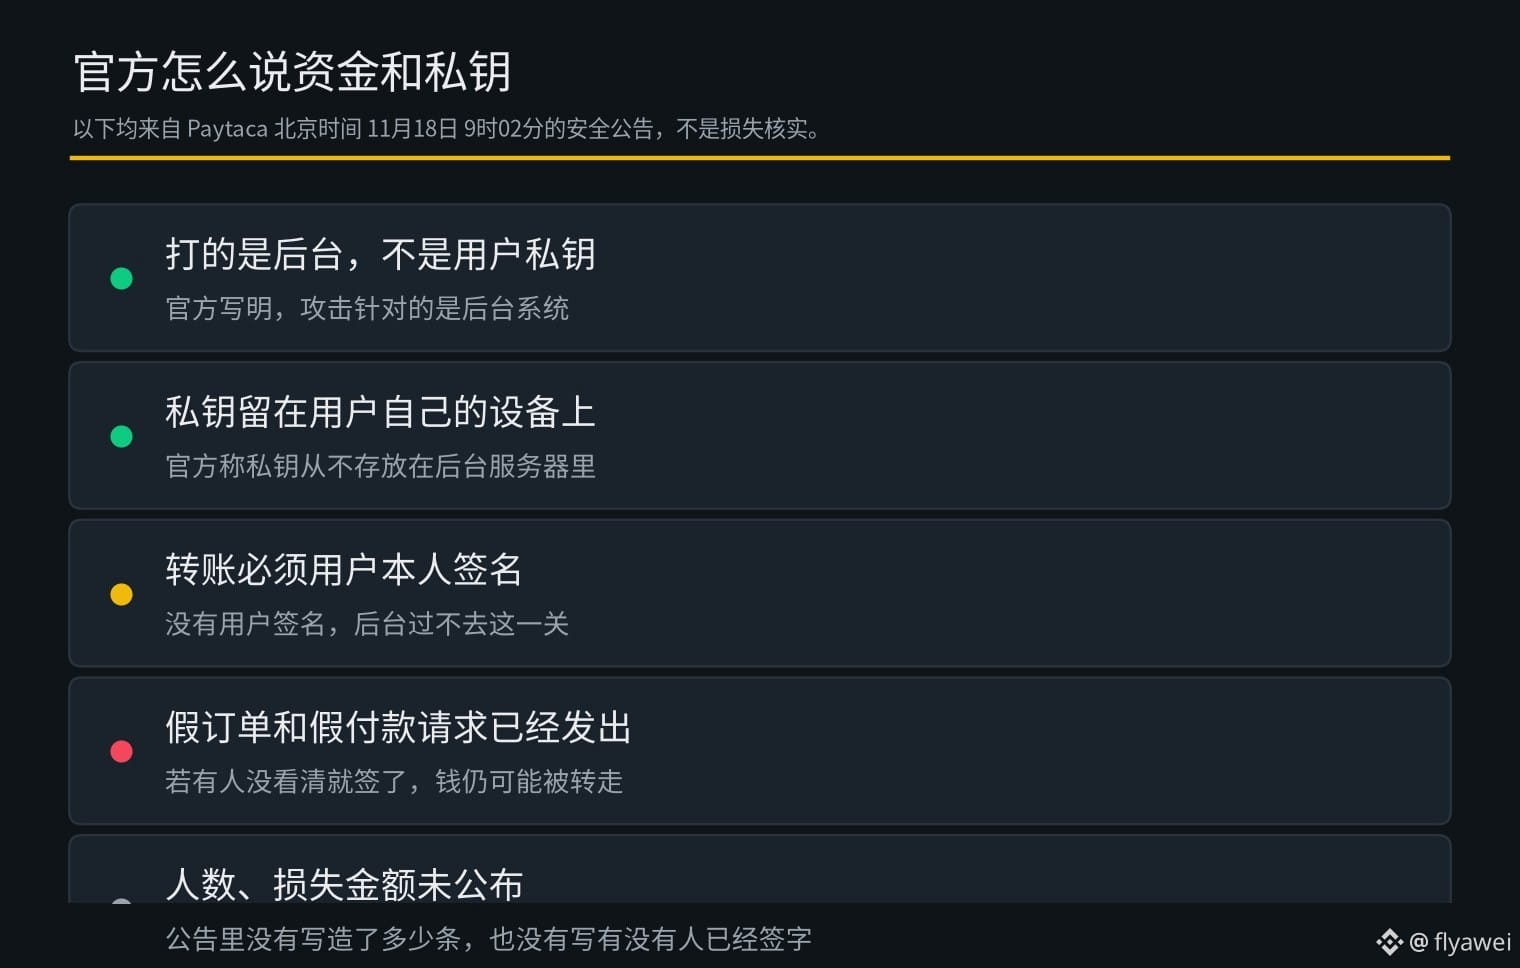
P2P Ramp 是用户之间互相买卖比特币现金的通道。官方说,这2次打的都是后台系统,用户私钥还留在自己的设备上,从来没存进官方服务器,要把钱转走,还得用户本人签名才行。
官方称正在调查、修漏洞,并加强防护。到发公告时,它没有公布造出了多少假订单和付款请求,也没有公布有没有人已经签了字、有没有资金损失。
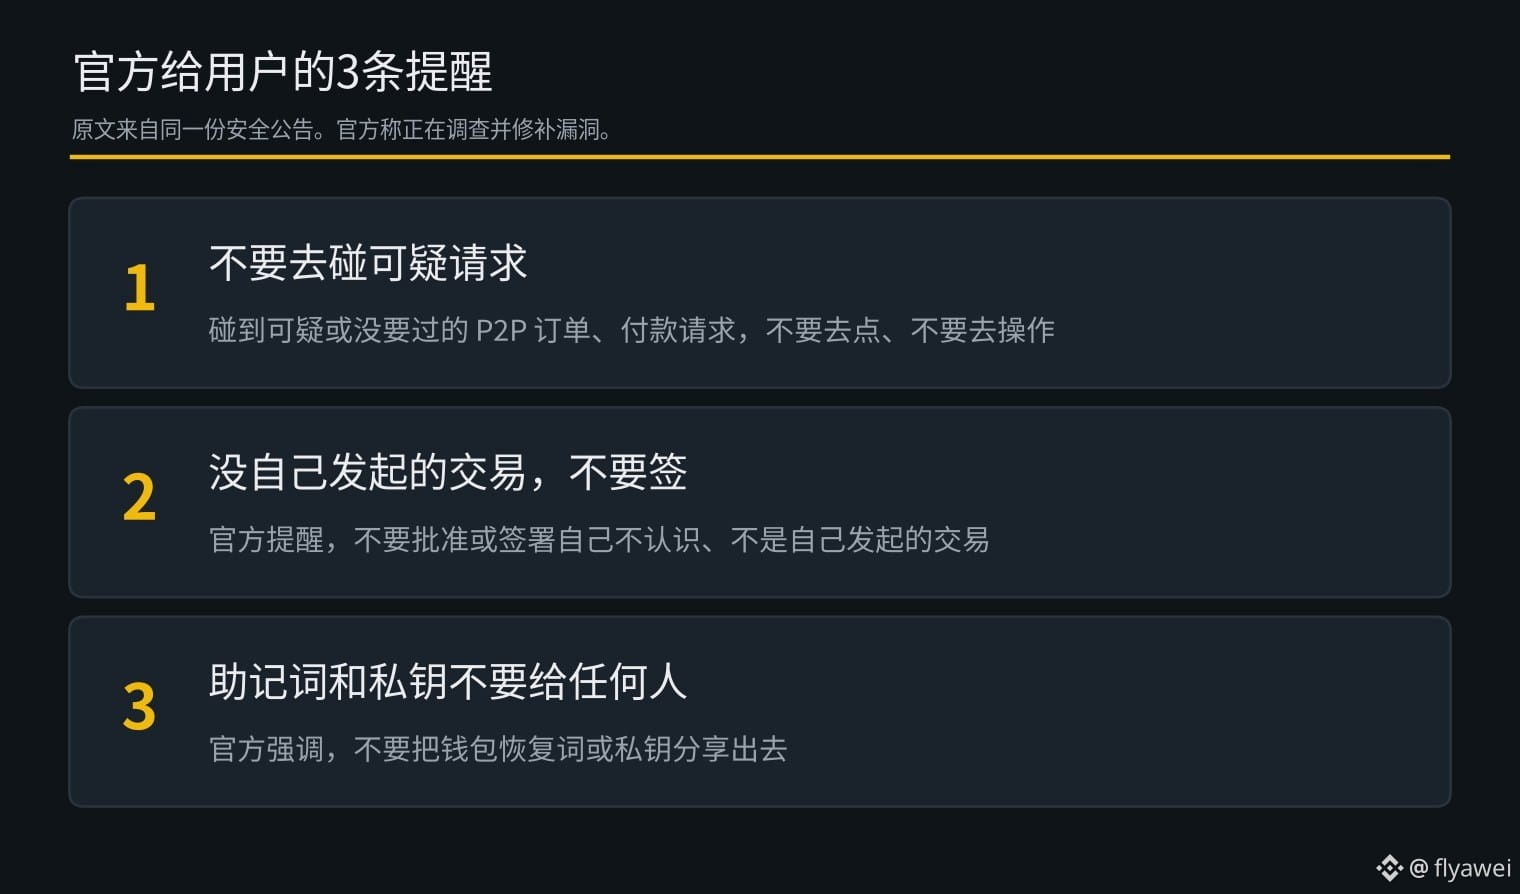
官方提醒用户,碰到可疑或没要过的 P2P 订单和付款请求,不要去点、不要去签,更不要把助记词或私钥交给任何人。
我的看法是,按官方的说法,黑客进了后台也没法自己把钱转走,可要是有人没看清就签了那笔假付款请求,钱还是可能没。公告里人数和损失都还没写,先把来路不明的请求挡掉。
新手小白建议多看少操作,买币只买 $BTC
假订单来了,隔天又冒出付款请求
比特币现金钱包 Paytaca 在北京时间11月18日9时02分发安全公告说,11月17日有人利用它 P2P Ramp 后台的漏洞,生成了虚假订单;11月18日,另一个后台漏洞又被用来发出用户没要过的付款请求。
P2P Ramp 是用户之间互相买卖比特币现金的通道。官方说,这2次打的都是后台系统,用户私钥还留在自己的设备上,从来没存进官方服务器,要把钱转走,还得用户本人签名才行。
官方称正在调查、修漏洞,并加强防护。到发公告时,它没有公布造出了多少假订单和付款请求,也没有公布有没有人已经签了字、有没有资金损失。
官方提醒用户,碰到可疑或没要过的 P2P 订单和付款请求,不要去点、不要去签,更不要把助记词或私钥交给任何人。
我的看法是,按官方的说法,黑客进了后台也没法自己把钱转走,可要是有人没看清就签了那笔假付款请求,钱还是可能没。公告里人数和损失都还没写,先把来路不明的请求挡掉。
新手小白建议多看少操作,买币只买 $BTC
比特币现金钱包 Paytaca 在北京时间11月18日9时02分发安全公告说,11月17日有人利用它 P2P Ramp 后台的漏洞,生成了虚假订单;11月18日,另一个后台漏洞又被用来发出用户没要过的付款请求。
P2P Ramp 是用户之间互相买卖比特币现金的通道。官方说,这2次打的都是后台系统,用户私钥还留在自己的设备上,从来没存进官方服务器,要把钱转走,还得用户本人签名才行。
官方称正在调查、修漏洞,并加强防护。到发公告时,它没有公布造出了多少假订单和付款请求,也没有公布有没有人已经签了字、有没有资金损失。
官方提醒用户,碰到可疑或没要过的 P2P 订单和付款请求,不要去点、不要去签,更不要把助记词或私钥交给任何人。
我的看法是,按官方的说法,黑客进了后台也没法自己把钱转走,可要是有人没看清就签了那笔假付款请求,钱还是可能没。公告里人数和损失都还没写,先把来路不明的请求挡掉。
新手小白建议多看少操作,买币只买 $BTC
1
633
·
--
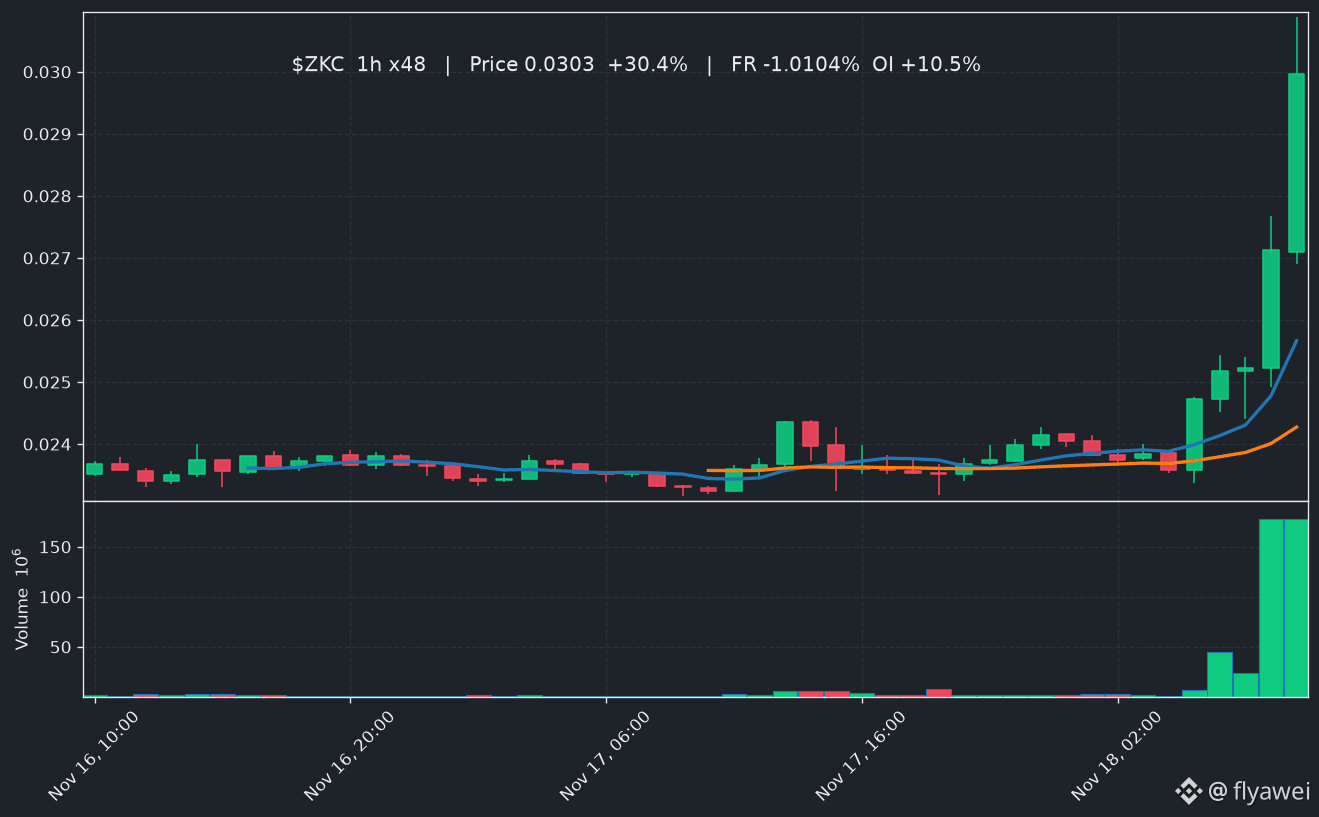
Der aktuelle Preis des ZKC-Perpetual-Kontrakts lag beim Scan am 18.11. um 17:28 Uhr bei 0.0303 USDT. Die Veränderung innerhalb der letzten 24 Stunden betrug +30.41 %, das Handelsvolumen des Kontrakts in den letzten 24 Stunden $12.8M.
Die Finanzierungsrate änderte sich gegenüber dem vorherigen Wert von -0.7501 % auf -1.0104 %. Das Open Interest veränderte sich gegenüber dem vorherigen Wert um +10.5 %. Die letzten Messwerte des Open Interest lauteten der Reihe nach: $1.0M, $1.0M, $1.0M, $1.1M. Die Marktkapitalisierung von ZKC beträgt $17.7M. Für diesen Kontrakt gibt es ein entsprechendes Spot-Handelspaar. In letzter Zeit gab es 10 relevante Nachrichten, darunter die Schlagzeile: Binance Alpha nimmt ZKC am 15. September auf.
#ZKC #币安 #Bitcoin
Der aktuelle Preis des ZKC-Perpetual-Kontrakts lag beim Scan am 18.11. um 17:28 Uhr bei 0.0303 USDT. Die Veränderung innerhalb der letzten 24 Stunden betrug +30.41 %, das Handelsvolumen des Kontrakts in den letzten 24 Stunden $12.8M.
Die Finanzierungsrate änderte sich gegenüber dem vorherigen Wert von -0.7501 % auf -1.0104 %. Das Open Interest veränderte sich gegenüber dem vorherigen Wert um +10.5 %. Die letzten Messwerte des Open Interest lauteten der Reihe nach: $1.0M, $1.0M, $1.0M, $1.1M. Die Marktkapitalisierung von ZKC beträgt $17.7M. Für diesen Kontrakt gibt es ein entsprechendes Spot-Handelspaar. In letzter Zeit gab es 10 relevante Nachrichten, darunter die Schlagzeile: Binance Alpha nimmt ZKC am 15. September auf.
#ZKC #币安 #Bitcoin
Die Finanzierungsrate änderte sich gegenüber dem vorherigen Wert von -0.7501 % auf -1.0104 %. Das Open Interest veränderte sich gegenüber dem vorherigen Wert um +10.5 %. Die letzten Messwerte des Open Interest lauteten der Reihe nach: $1.0M, $1.0M, $1.0M, $1.1M. Die Marktkapitalisierung von ZKC beträgt $17.7M. Für diesen Kontrakt gibt es ein entsprechendes Spot-Handelspaar. In letzter Zeit gab es 10 relevante Nachrichten, darunter die Schlagzeile: Binance Alpha nimmt ZKC am 15. September auf.
#ZKC #币安 #Bitcoin
232
·
--
Übersetzung ansehen
279个档案被加了密钥,列表里却看不见
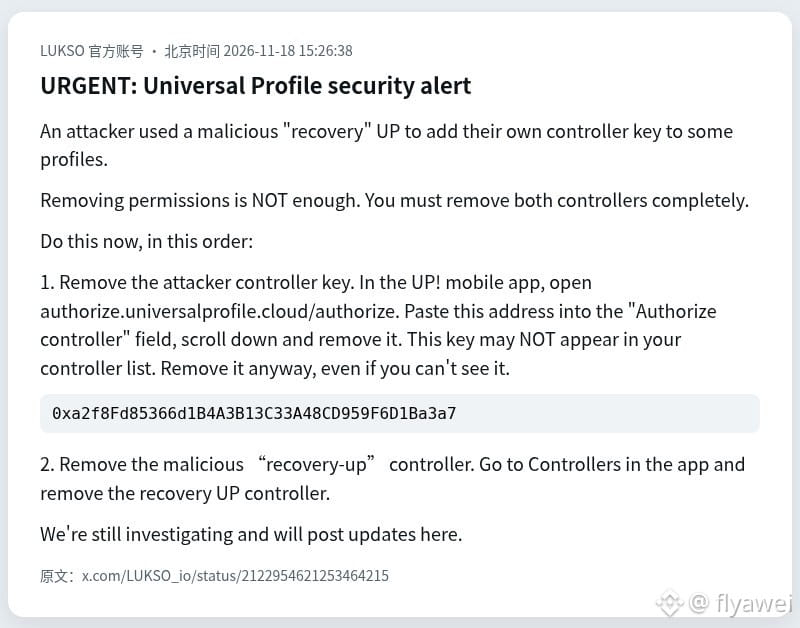
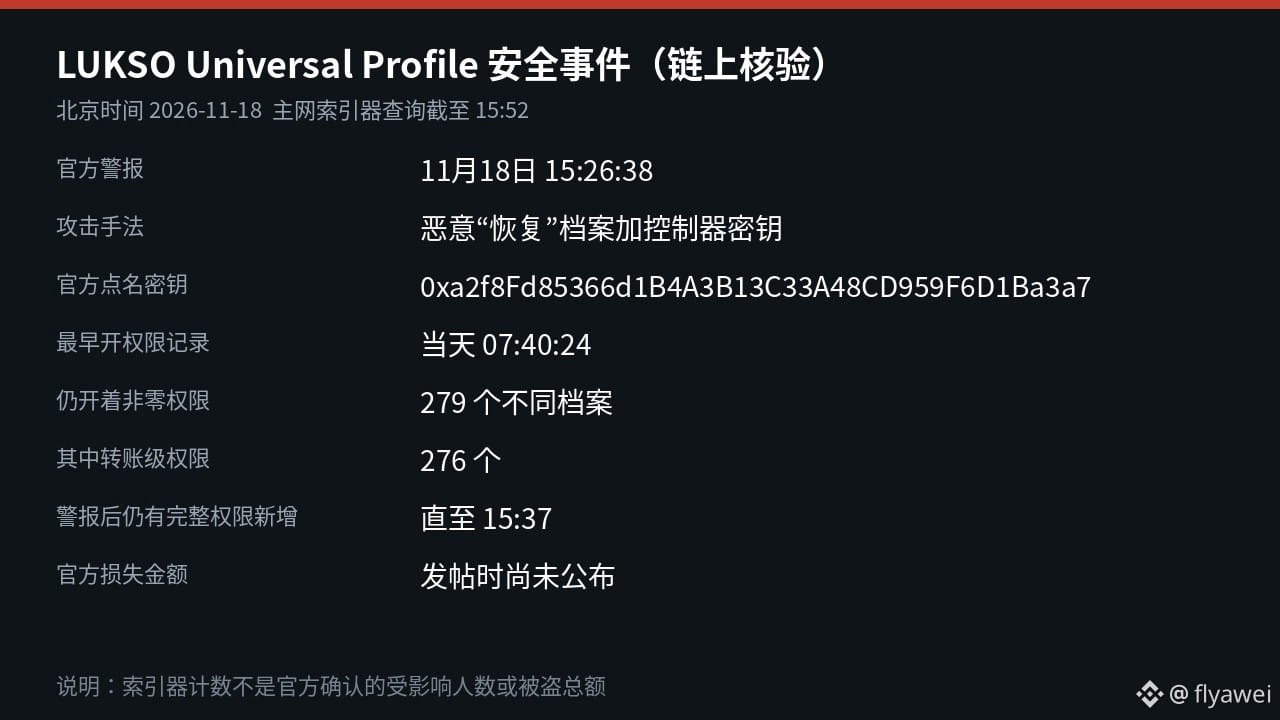
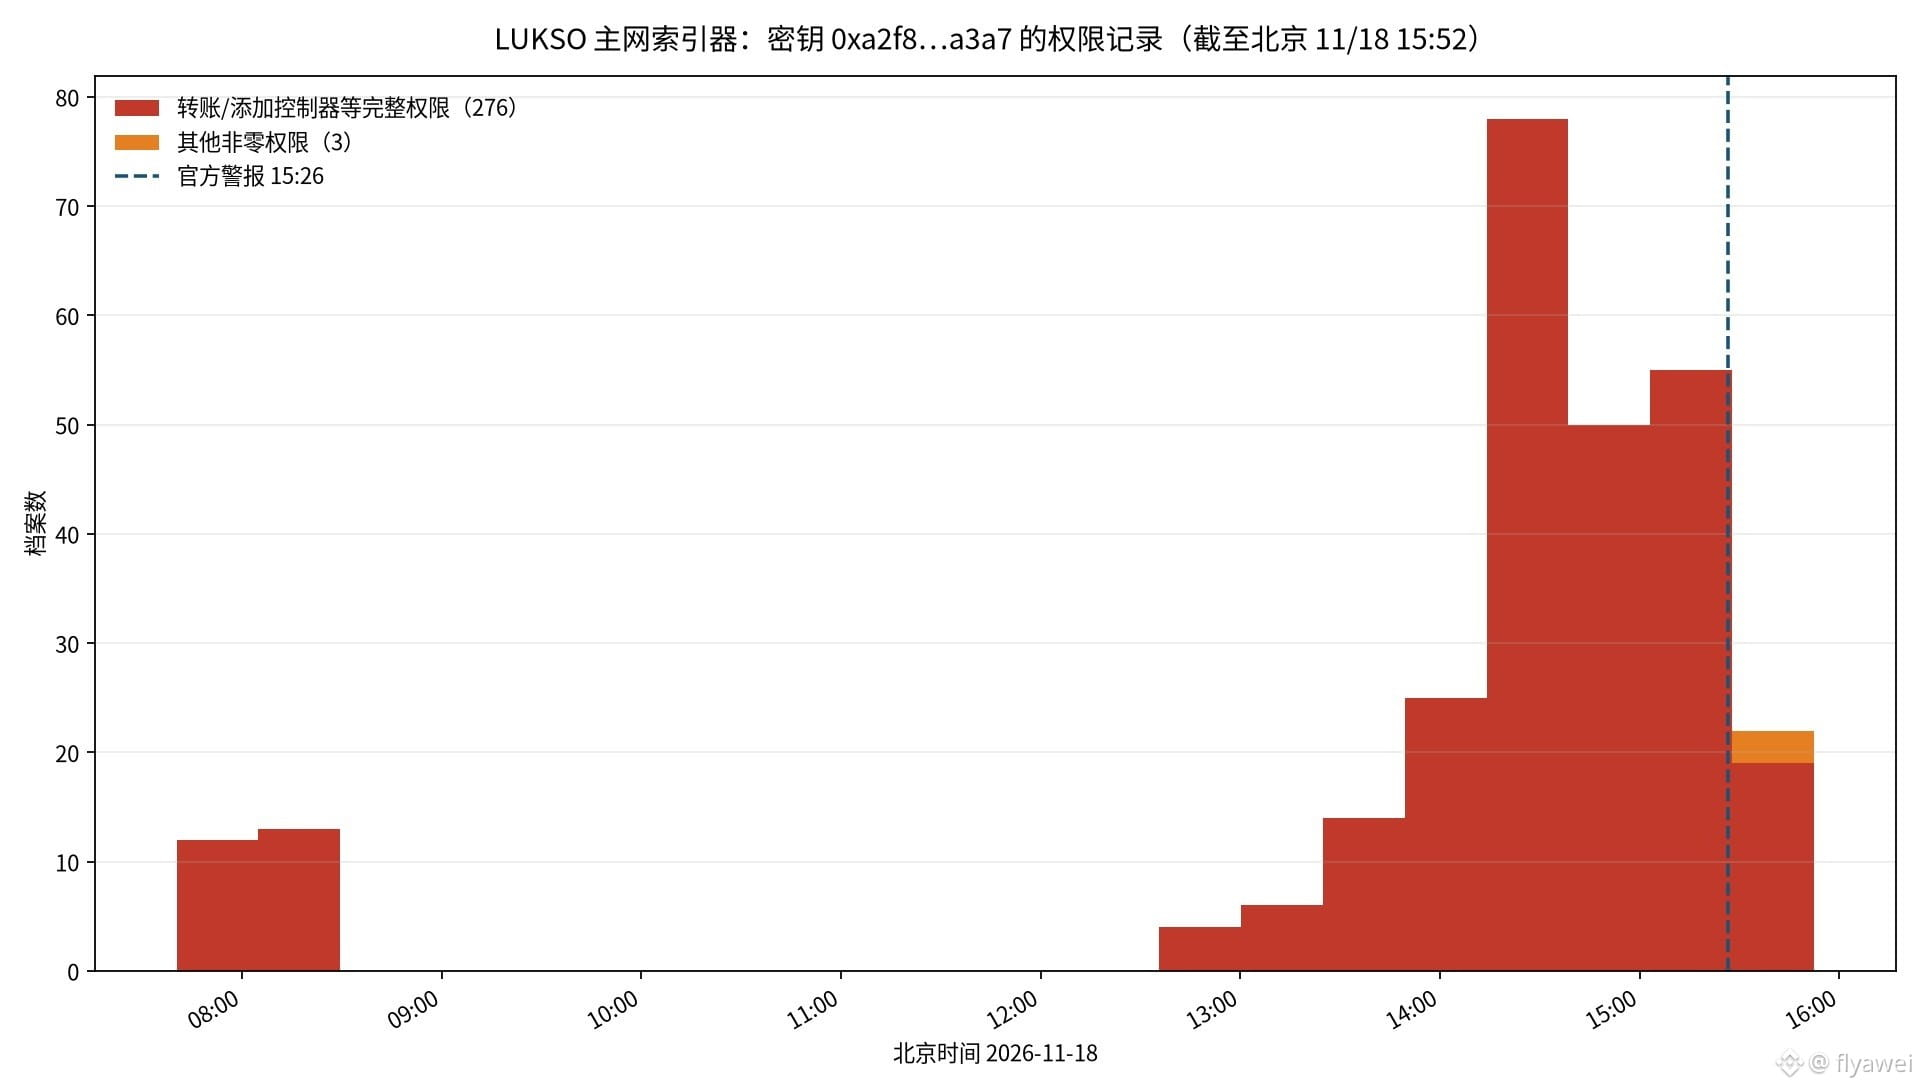
公链 LUKSO 在北京时间11月18日15时26分发紧急安全警报说,有人用1份恶意的“恢复”档案,给部分 Universal Profile 账户加上了自己的控制器密钥。我随后查了主网索引器,到15时52分,已经有279个不同的档案仍给这把密钥开着非零权限。
官方点名要卸掉的地址是 0xa2f8…a3a7,还说这把钥匙在控制器列表里可能根本看不见。只把权限关掉还不够,得把攻击者密钥和那个恶意的 recovery-up 控制器彻底删掉。
索引器里,最早1笔开权限的记录出现在当天7时40分。这279个档案里,有276个开的是转账、添加控制器这类权限。官方警报发出之后,一直到15时37分,还能看到新的带转账权限的记录加进来。
Universal Profile 是链上的智能合约账户,控制器拿到相应权限,就能改资料,也能把 LYX、代币和 NFT 转走。官方说还在调查,发帖时没有公布被转走的金额和确认人数。官方帖下面已经有人说档案被掏空了,这些还没经官方确认。
先按官方说的顺序把这把密钥卸掉,再删掉那个恶意恢复控制器。来路不明的找回链接先别点。
新手小白建议多看少操作,买币只买 $BTC
279个档案被加了密钥,列表里却看不见
公链 LUKSO 在北京时间11月18日15时26分发紧急安全警报说,有人用1份恶意的“恢复”档案,给部分 Universal Profile 账户加上了自己的控制器密钥。我随后查了主网索引器,到15时52分,已经有279个不同的档案仍给这把密钥开着非零权限。
官方点名要卸掉的地址是 0xa2f8…a3a7,还说这把钥匙在控制器列表里可能根本看不见。只把权限关掉还不够,得把攻击者密钥和那个恶意的 recovery-up 控制器彻底删掉。
索引器里,最早1笔开权限的记录出现在当天7时40分。这279个档案里,有276个开的是转账、添加控制器这类权限。官方警报发出之后,一直到15时37分,还能看到新的带转账权限的记录加进来。
Universal Profile 是链上的智能合约账户,控制器拿到相应权限,就能改资料,也能把 LYX、代币和 NFT 转走。官方说还在调查,发帖时没有公布被转走的金额和确认人数。官方帖下面已经有人说档案被掏空了,这些还没经官方确认。
先按官方说的顺序把这把密钥卸掉,再删掉那个恶意恢复控制器。来路不明的找回链接先别点。
新手小白建议多看少操作,买币只买 $BTC
公链 LUKSO 在北京时间11月18日15时26分发紧急安全警报说,有人用1份恶意的“恢复”档案,给部分 Universal Profile 账户加上了自己的控制器密钥。我随后查了主网索引器,到15时52分,已经有279个不同的档案仍给这把密钥开着非零权限。
官方点名要卸掉的地址是 0xa2f8…a3a7,还说这把钥匙在控制器列表里可能根本看不见。只把权限关掉还不够,得把攻击者密钥和那个恶意的 recovery-up 控制器彻底删掉。
索引器里,最早1笔开权限的记录出现在当天7时40分。这279个档案里,有276个开的是转账、添加控制器这类权限。官方警报发出之后,一直到15时37分,还能看到新的带转账权限的记录加进来。
Universal Profile 是链上的智能合约账户,控制器拿到相应权限,就能改资料,也能把 LYX、代币和 NFT 转走。官方说还在调查,发帖时没有公布被转走的金额和确认人数。官方帖下面已经有人说档案被掏空了,这些还没经官方确认。
先按官方说的顺序把这把密钥卸掉,再删掉那个恶意恢复控制器。来路不明的找回链接先别点。
新手小白建议多看少操作,买币只买 $BTC
307
·
--
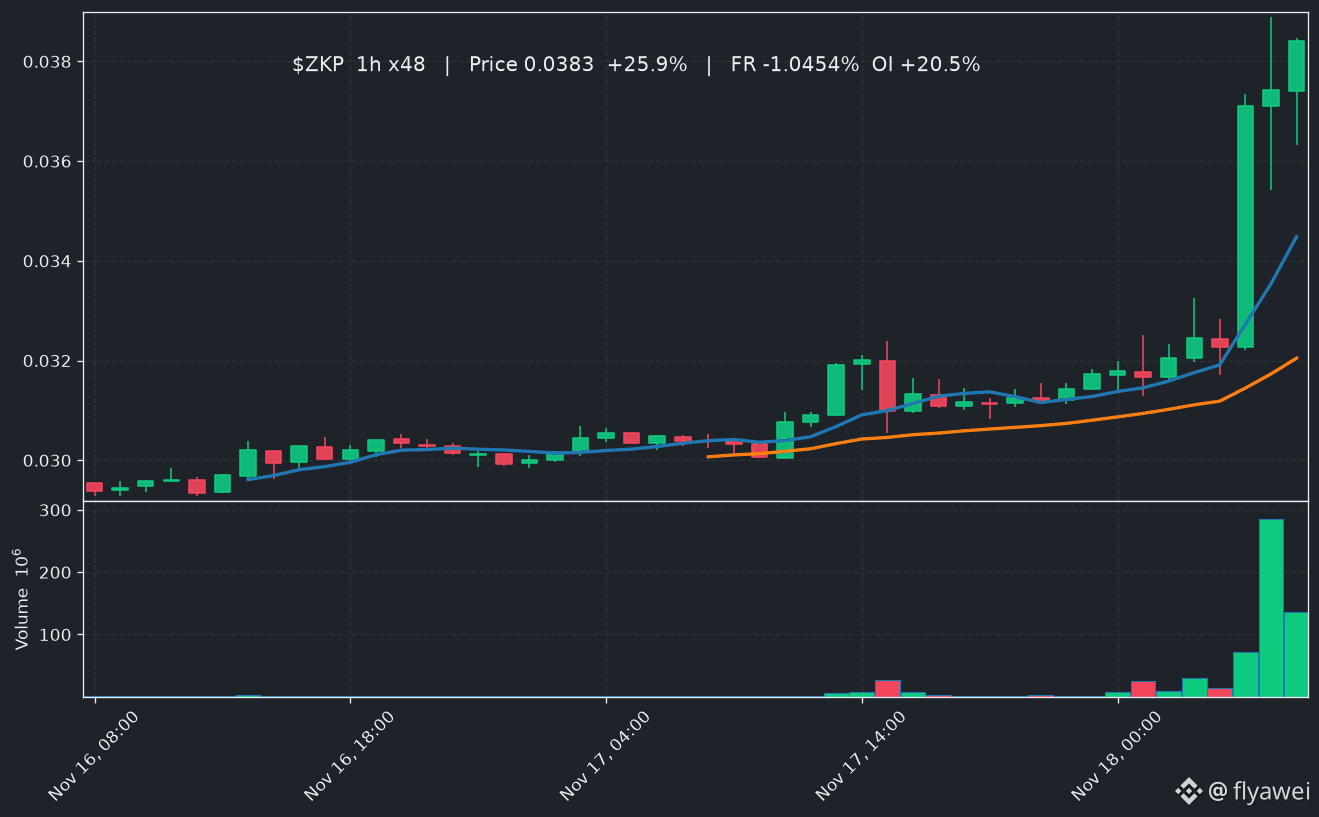
ZKP-Perpetual-Kontrakt: Am 18.11. um 15:58 Uhr lag der letzte Preis bei 0.0383 USDT. Die Veränderung in den letzten 24 Stunden betrug +25.94 %. Das Handelsvolumen der Kontrakte in den letzten 24 Stunden belief sich auf $23.0M. Die Marktkapitalisierung beträgt $11.9M.
Die Funding-Rate änderte sich gegenüber dem vorherigen Wert von -0.9864 % auf -1.0454 %. Das offene Interesse veränderte sich gegenüber dem vorherigen Wert um +20.5 %. Die letzten Werte des offenen Interesses waren der Reihe nach $1.5M, $1.5M, $1.6M und $1.8M. Für ZKP gibt es ein entsprechendes Spot-Handelspaar. Zuletzt gab es 10 relevante Nachrichten, darunter den Titel „Hedera, Solana und ZKP-Krypto vor deutlichem Wachstum“.
#ZKP #币安 #Bitcoin
ZKP-Perpetual-Kontrakt: Am 18.11. um 15:58 Uhr lag der letzte Preis bei 0.0383 USDT. Die Veränderung in den letzten 24 Stunden betrug +25.94 %. Das Handelsvolumen der Kontrakte in den letzten 24 Stunden belief sich auf $23.0M. Die Marktkapitalisierung beträgt $11.9M.
Die Funding-Rate änderte sich gegenüber dem vorherigen Wert von -0.9864 % auf -1.0454 %. Das offene Interesse veränderte sich gegenüber dem vorherigen Wert um +20.5 %. Die letzten Werte des offenen Interesses waren der Reihe nach $1.5M, $1.5M, $1.6M und $1.8M. Für ZKP gibt es ein entsprechendes Spot-Handelspaar. Zuletzt gab es 10 relevante Nachrichten, darunter den Titel „Hedera, Solana und ZKP-Krypto vor deutlichem Wachstum“.
#ZKP #币安 #Bitcoin
Die Funding-Rate änderte sich gegenüber dem vorherigen Wert von -0.9864 % auf -1.0454 %. Das offene Interesse veränderte sich gegenüber dem vorherigen Wert um +20.5 %. Die letzten Werte des offenen Interesses waren der Reihe nach $1.5M, $1.5M, $1.6M und $1.8M. Für ZKP gibt es ein entsprechendes Spot-Handelspaar. Zuletzt gab es 10 relevante Nachrichten, darunter den Titel „Hedera, Solana und ZKP-Krypto vor deutlichem Wachstum“.
#ZKP #币安 #Bitcoin
126
·
--
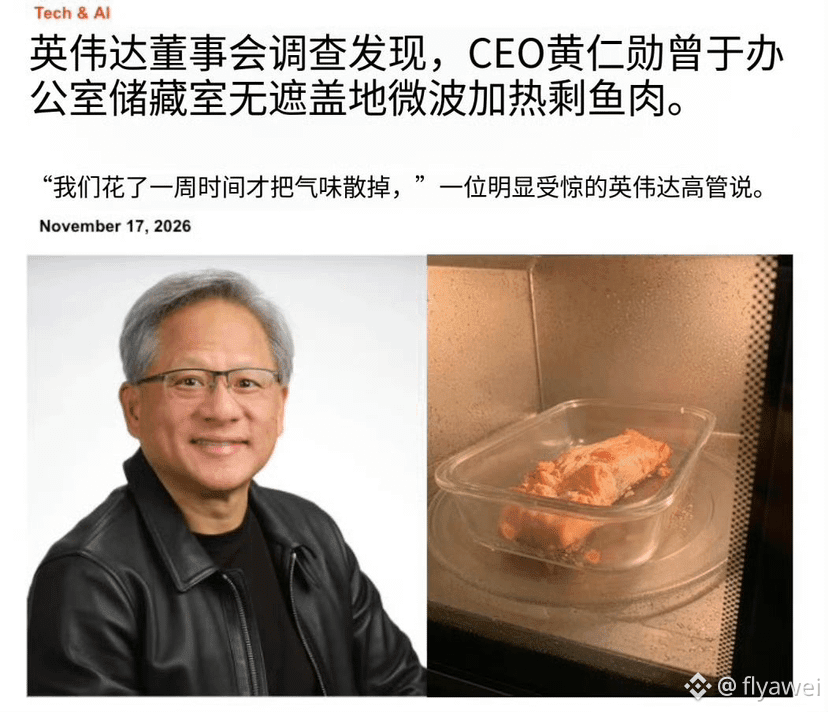
Wie können die kleinen schmutzigen Tricks der Demokratischen Partei nur so niederträchtig sein? 😂😂
Diese Lektion kenne ich doch schon: Der abgesetzte Kaiser der Han-Dynastie war 27 Tage lang Kaiser und ihm wurden mehr als 1000 Vergehen zur Last gelegt.
Was glaubt ihr, welche weiteren Schuldzuweisungen noch auf Lao Huang warten? $NVDAB
Wie können die kleinen schmutzigen Tricks der Demokratischen Partei nur so niederträchtig sein? 😂😂
Diese Lektion kenne ich doch schon: Der abgesetzte Kaiser der Han-Dynastie war 27 Tage lang Kaiser und ihm wurden mehr als 1000 Vergehen zur Last gelegt.
Was glaubt ihr, welche weiteren Schuldzuweisungen noch auf Lao Huang warten? $NVDAB
Diese Lektion kenne ich doch schon: Der abgesetzte Kaiser der Han-Dynastie war 27 Tage lang Kaiser und ihm wurden mehr als 1000 Vergehen zur Last gelegt.
Was glaubt ihr, welche weiteren Schuldzuweisungen noch auf Lao Huang warten? $NVDAB
9
6
26.7k
·
--
Übersetzung ansehen
外包商被闯了2回,隔了17天才告知
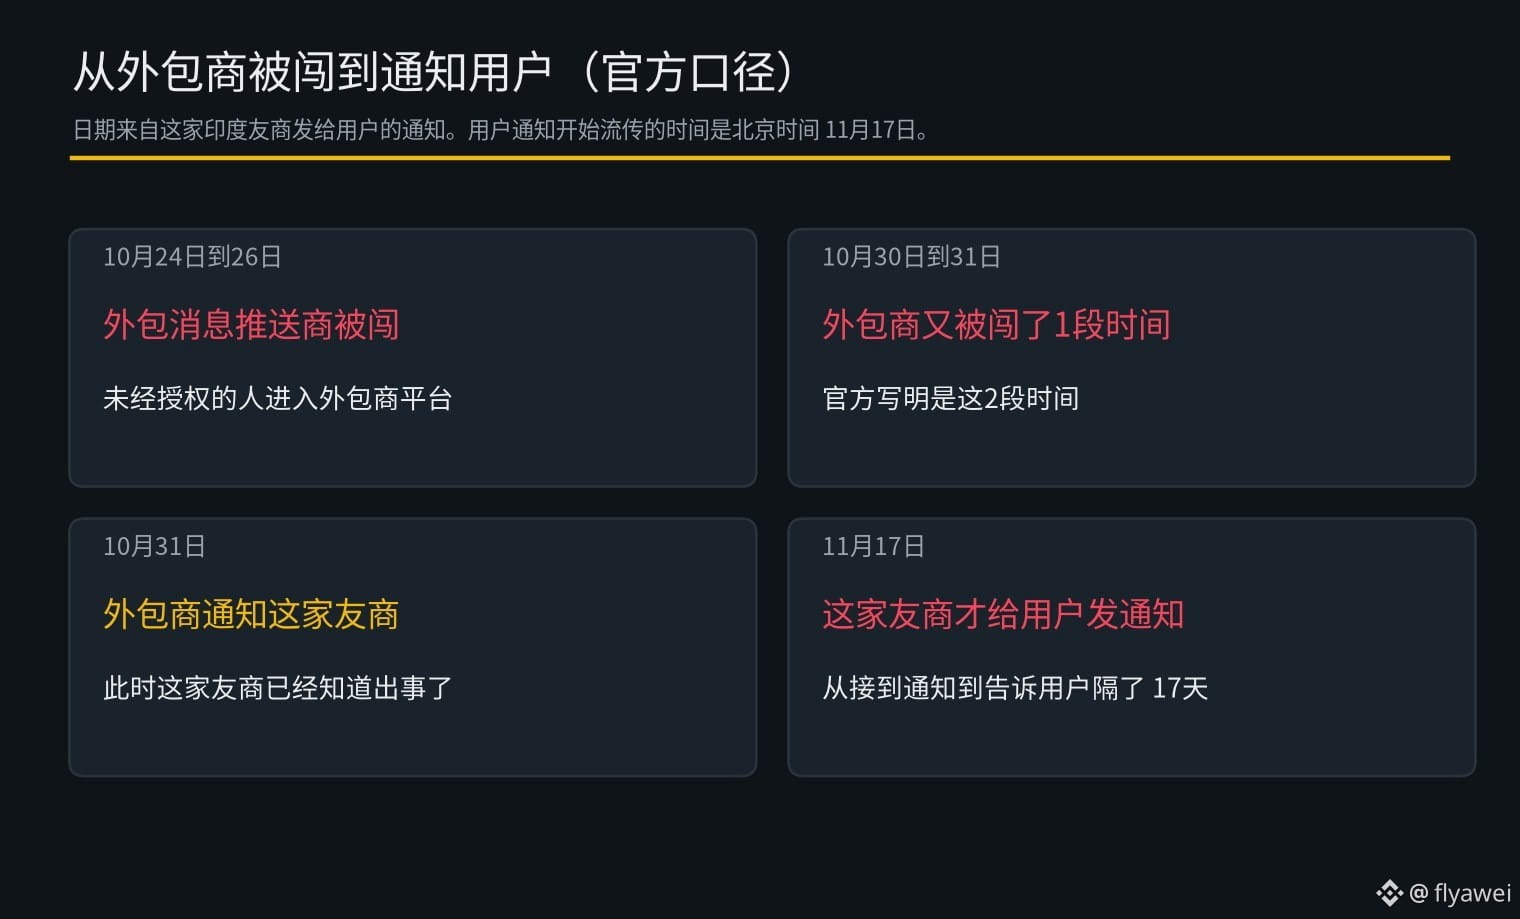
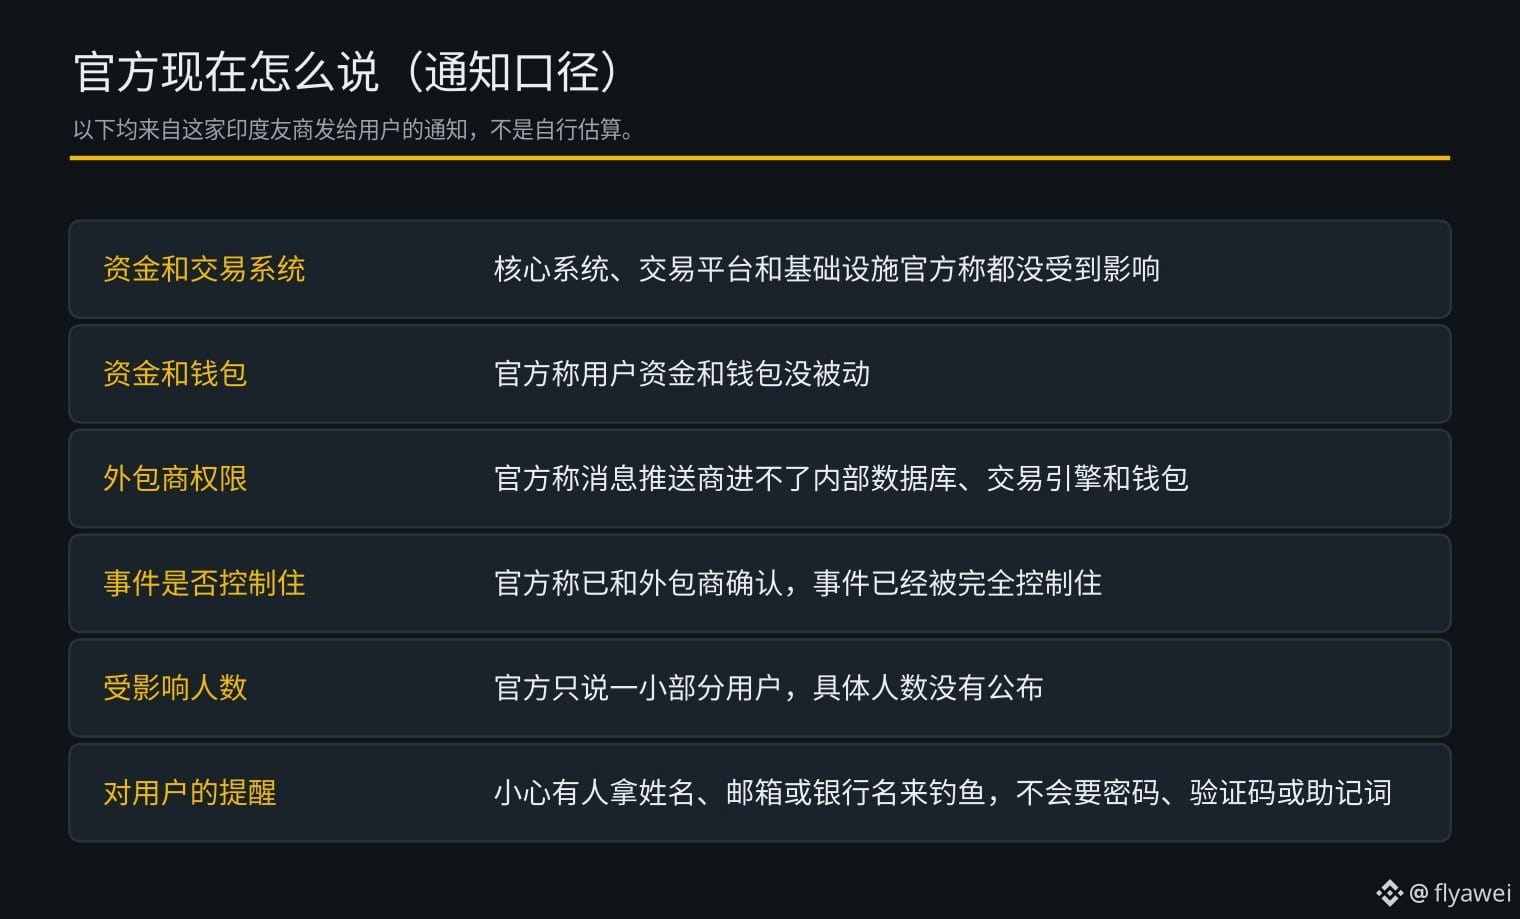
北京时间11月17日,有家印度友商给用户发通知说,它用来发应用内消息和通知的外包商 Plotline,在10月24日到26日、以及10月30日到31日这2段时间里,被未经授权的人闯了进去。外包商是10月31日才通知这家友商的,从接到通知到告诉用户,中间隔了17天。
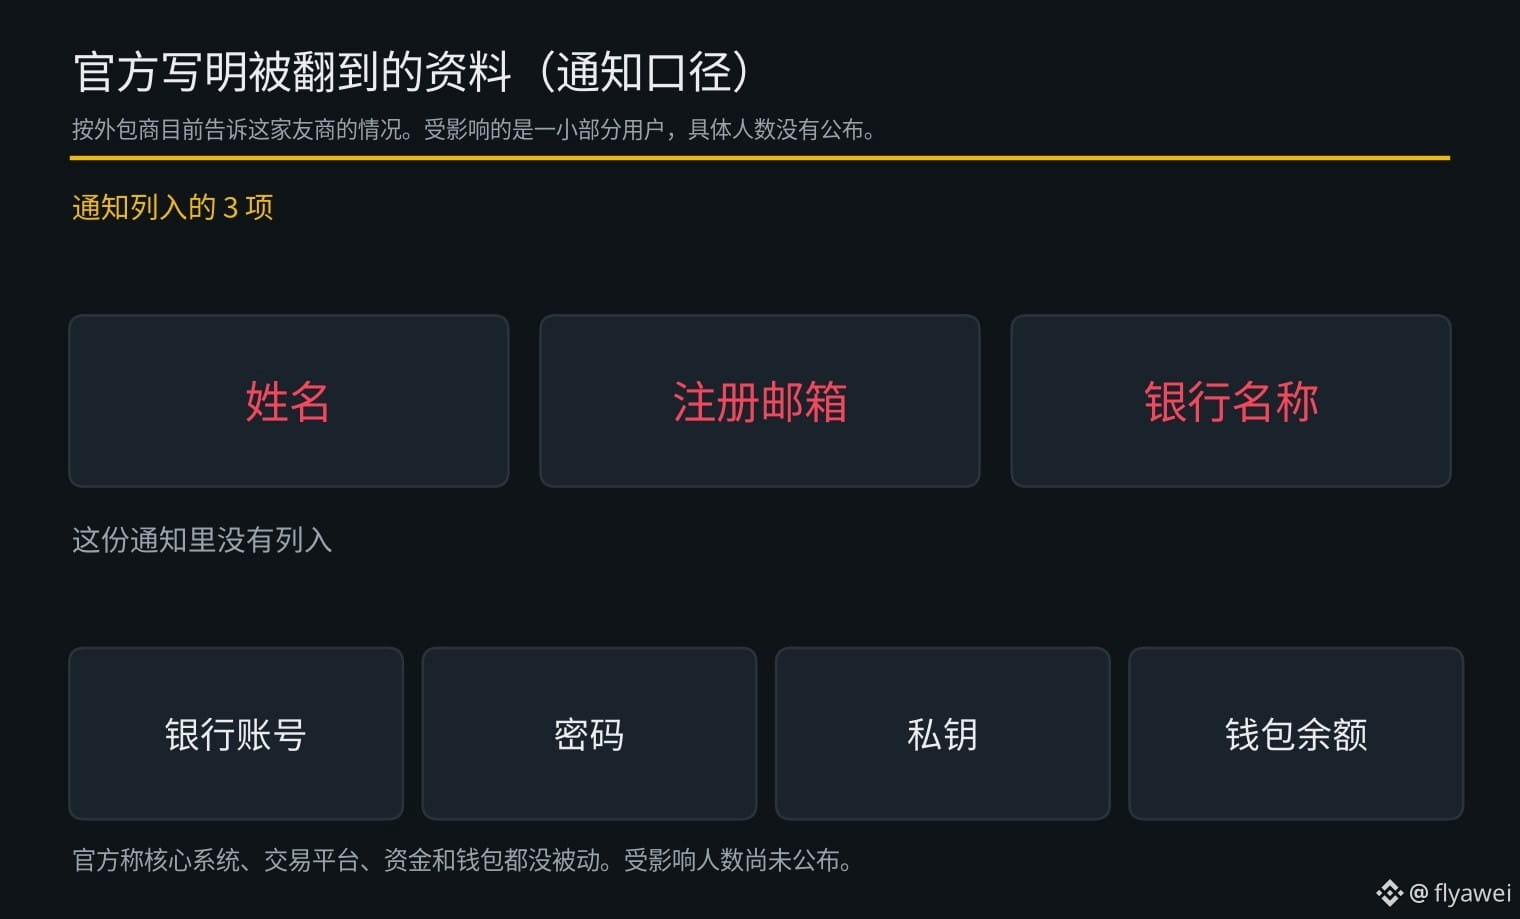
官方说,按外包商目前告诉他们的情况,被翻到的资料是用户姓名、注册邮箱,以及用户加到账户里的银行名称。银行账号、密码、私钥和钱包余额,这份通知里没有列入。受影响的是一小部分用户,具体人数没有公布。
这家友商还说,自己的核心系统、交易平台和基础设施都没受到影响,用户资金和钱包也没被动。Plotline 只是外部工具,进不了内部数据库、交易引擎和用户钱包。官方称已经和外包商确认,这起事件已经被完全控制住,并开始检查外包商的安全做法,也在查自己的供应商风控。
官方还提醒,用户不用额外操作,应用可以照常用,但要小心有人拿姓名、邮箱或银行名来做钓鱼。官方说不会向用户要密码、验证码或助记词。
我的看法是,钱这会儿官方说没丢,可姓名、邮箱再配上银行名,后面的针对性钓鱼会更像真的。人数还没公布,先当风险还在。
新手小白建议多看少操作,买币只买 $BTC
外包商被闯了2回,隔了17天才告知
北京时间11月17日,有家印度友商给用户发通知说,它用来发应用内消息和通知的外包商 Plotline,在10月24日到26日、以及10月30日到31日这2段时间里,被未经授权的人闯了进去。外包商是10月31日才通知这家友商的,从接到通知到告诉用户,中间隔了17天。
官方说,按外包商目前告诉他们的情况,被翻到的资料是用户姓名、注册邮箱,以及用户加到账户里的银行名称。银行账号、密码、私钥和钱包余额,这份通知里没有列入。受影响的是一小部分用户,具体人数没有公布。
这家友商还说,自己的核心系统、交易平台和基础设施都没受到影响,用户资金和钱包也没被动。Plotline 只是外部工具,进不了内部数据库、交易引擎和用户钱包。官方称已经和外包商确认,这起事件已经被完全控制住,并开始检查外包商的安全做法,也在查自己的供应商风控。
官方还提醒,用户不用额外操作,应用可以照常用,但要小心有人拿姓名、邮箱或银行名来做钓鱼。官方说不会向用户要密码、验证码或助记词。
我的看法是,钱这会儿官方说没丢,可姓名、邮箱再配上银行名,后面的针对性钓鱼会更像真的。人数还没公布,先当风险还在。
新手小白建议多看少操作,买币只买 $BTC
北京时间11月17日,有家印度友商给用户发通知说,它用来发应用内消息和通知的外包商 Plotline,在10月24日到26日、以及10月30日到31日这2段时间里,被未经授权的人闯了进去。外包商是10月31日才通知这家友商的,从接到通知到告诉用户,中间隔了17天。
官方说,按外包商目前告诉他们的情况,被翻到的资料是用户姓名、注册邮箱,以及用户加到账户里的银行名称。银行账号、密码、私钥和钱包余额,这份通知里没有列入。受影响的是一小部分用户,具体人数没有公布。
这家友商还说,自己的核心系统、交易平台和基础设施都没受到影响,用户资金和钱包也没被动。Plotline 只是外部工具,进不了内部数据库、交易引擎和用户钱包。官方称已经和外包商确认,这起事件已经被完全控制住,并开始检查外包商的安全做法,也在查自己的供应商风控。
官方还提醒,用户不用额外操作,应用可以照常用,但要小心有人拿姓名、邮箱或银行名来做钓鱼。官方说不会向用户要密码、验证码或助记词。
我的看法是,钱这会儿官方说没丢,可姓名、邮箱再配上银行名,后面的针对性钓鱼会更像真的。人数还没公布,先当风险还在。
新手小白建议多看少操作,买币只买 $BTC
1
783
·
--
Ich erzähle mal einen Witz:
Heute gibt es bei Binance einen Token-Verkauf für Anthropic,
bezahlt wird mit USDC auf der BSC.
Da es in letzter Zeit häufig zu Hackerangriffen kam,
haben viele Börsen nicht viel Geld in ihren Hot Wallets.
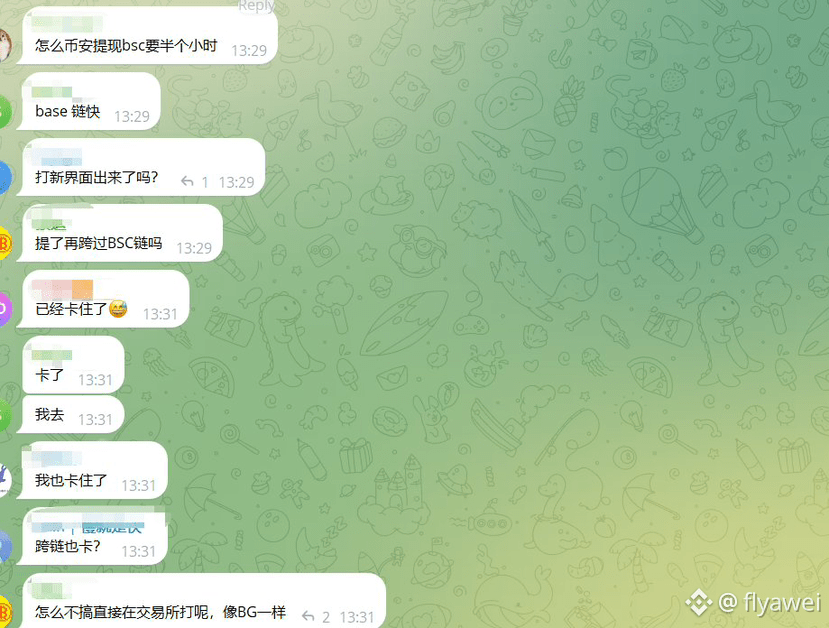
Die USDC-Auszahlung von der Binance-Börse ins Binance-Wallet hängt fest,
und in der Gruppe habe ich gehört, dass auch manche Cross-Chain-Bridges feststecken.
Ich erzähle mal einen Witz:
Heute gibt es bei Binance einen Token-Verkauf für Anthropic,
bezahlt wird mit USDC auf der BSC.
Da es in letzter Zeit häufig zu Hackerangriffen kam,
haben viele Börsen nicht viel Geld in ihren Hot Wallets.
Die USDC-Auszahlung von der Binance-Börse ins Binance-Wallet hängt fest,
und in der Gruppe habe ich gehört, dass auch manche Cross-Chain-Bridges feststecken.
Heute gibt es bei Binance einen Token-Verkauf für Anthropic,
bezahlt wird mit USDC auf der BSC.
Da es in letzter Zeit häufig zu Hackerangriffen kam,
haben viele Börsen nicht viel Geld in ihren Hot Wallets.
Die USDC-Auszahlung von der Binance-Börse ins Binance-Wallet hängt fest,
und in der Gruppe habe ich gehört, dass auch manche Cross-Chain-Bridges feststecken.
1
3.3k
·
--
1.300 SOL wurden überwiesen, beim Öffnen der Wallet tauchte eine zusätzliche Antenne auf
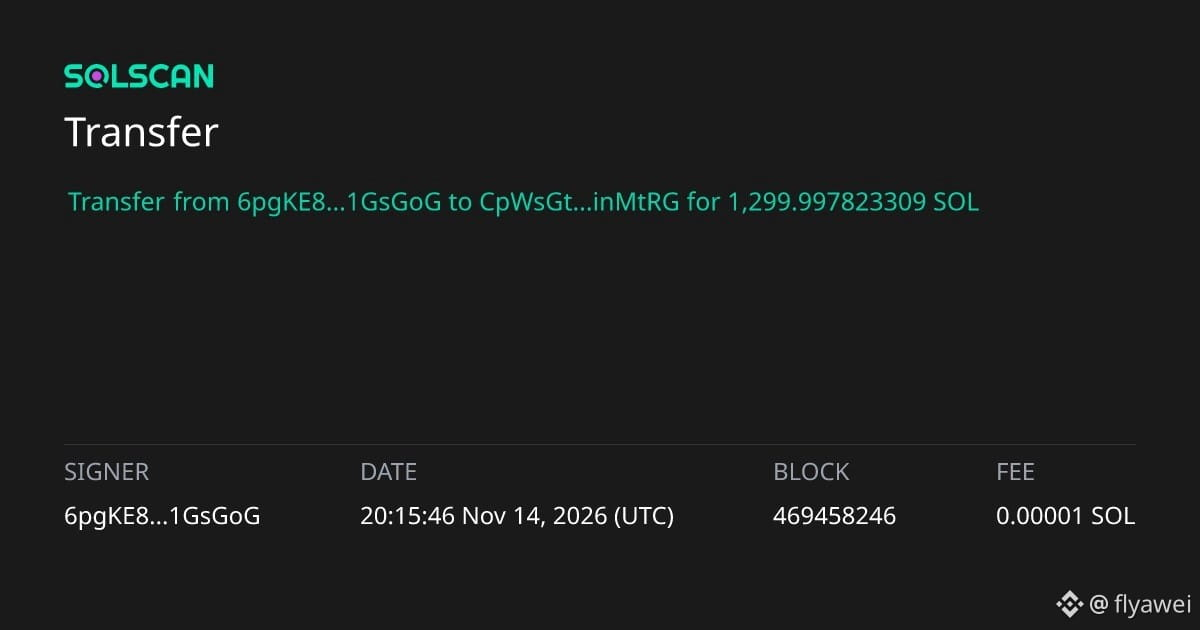
Jemand sagte, er habe bei einem autorisierten Händler in Dubai ein Ledger Flex gekauft. Am 15. November um 4:15:46 Uhr Pekinger Zeit wurden 1.299,9978 SOL aus dieser Wallet in einer einzigen Transaktion überwiesen. Zum damaligen Binance-Kurs von etwa 71,78 US-Dollar entsprach das rund 93.300 US-Dollar.
Das Geld wurde von der Adresse 6pgK… an eine andere Adresse, CpWs…, überwiesen. Auf der ursprünglichen Adresse blieben weniger als 0,001 SOL zurück.
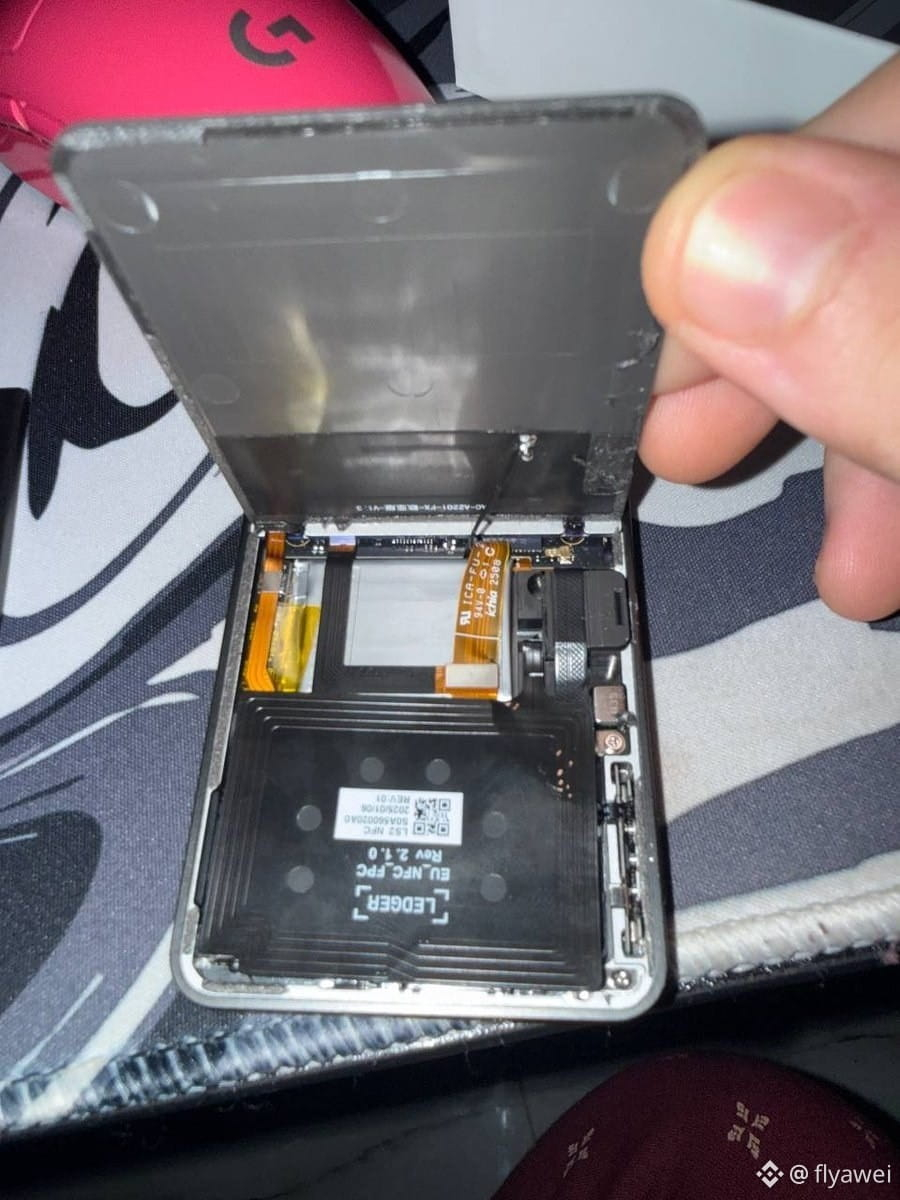
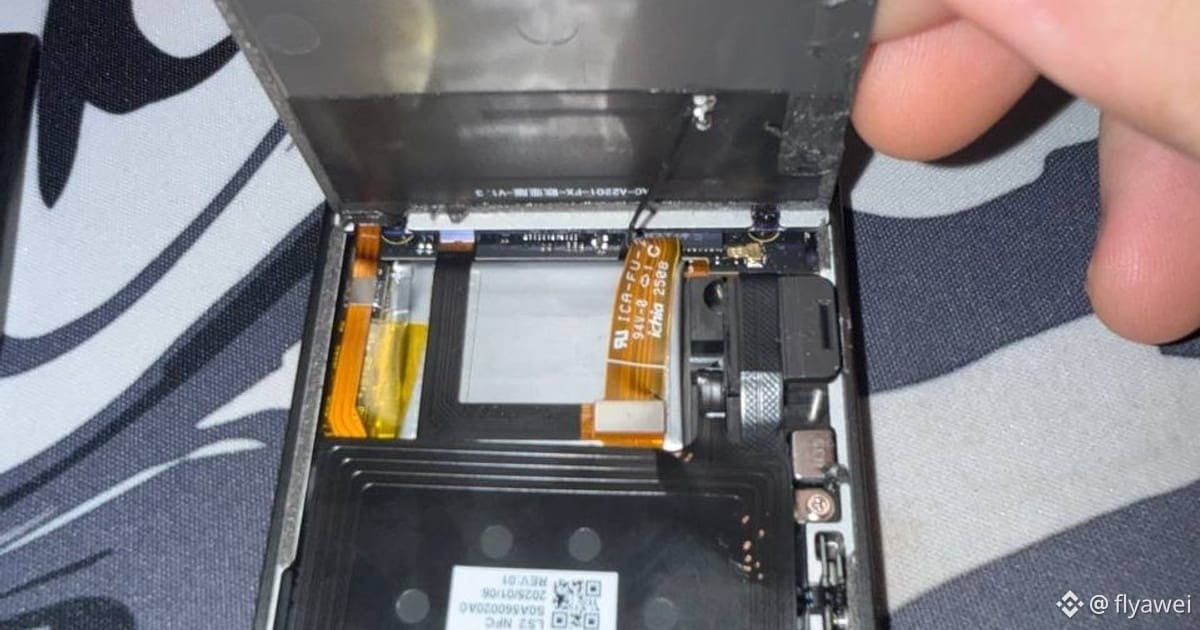
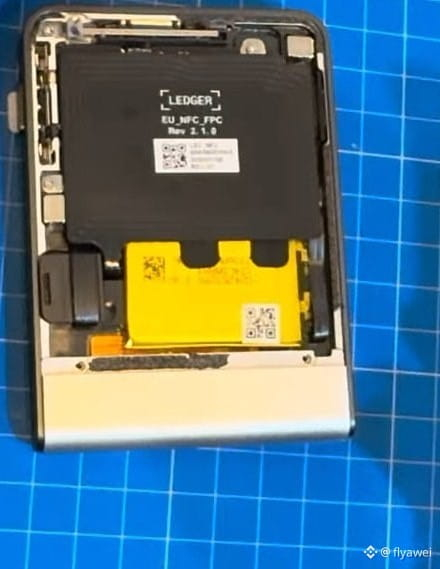
Am folgenden Tag öffnete die Person das Gerät. Auf öffentlich zugänglichen Fotos ist zu sehen, dass an der Innenseite der Rückabdeckung eine Antenne angebracht ist. Das Kabel führt zu einer zusätzlichen Platine neben dem Scharnier; auf der Antenne steht V1.3. Ein öffentliches Open-Source-Register bestätigt, dass das Gerät nachträglich modifiziert wurde. Es nennt jedoch weder die Verkaufsfiliale noch das Kaufdatum und hat auch noch keine vollständige forensische Untersuchung vorgenommen, die diese Überweisung mit der Platine in Verbindung bringt.
Eine andere Person sagte, sie habe am 11. Oktober in einem Virgin Megastore in Dubai ein neues Ledger Stax gekauft. Am 14. November seien 507.000 USDT überwiesen worden. Das Gerät wurde noch nicht geöffnet, um eine nachträgliche Modifikation zu bestätigen, und auch der Verlust wurde noch nicht unabhängig überprüft.
Ledger erklärte am 15. Oktober, weder die Chips noch das System oder die Server seien kompromittiert worden. Vielmehr seien echte Geräte nach ihrem Verlassen des Unternehmens über den Vertriebskanal mit Komponenten zum Auslesen der Wiederherstellungsphrase nachgerüstet worden. Diese Erklärung erfolgte vor den beiden hier genannten Fällen; Ledger hat sich zu diesen beiden Geräten noch nicht gesondert geäußert.
Ich persönlich finde, dass man auch bei einer Hardware-Wallet aus einem autorisierten Geschäft selbst prüfen sollte, ob das Gerät manipuliert wurde. Eine Echtheitsprüfung kann lediglich bestätigen, dass der Sicherheitschip noch vorhanden ist. Sie zeigt nicht, ob sich etwas Zusätzliches in der Rückabdeckung befindet.
Anfängerinnen und Anfängern empfehle ich: erst einmal mehr lesen und weniger herumprobieren. Beim Kauf von Kryptowährungen nur $BTC kaufen.
1.300 SOL wurden überwiesen, beim Öffnen der Wallet tauchte eine zusätzliche Antenne auf
Jemand sagte, er habe bei einem autorisierten Händler in Dubai ein Ledger Flex gekauft. Am 15. November um 4:15:46 Uhr Pekinger Zeit wurden 1.299,9978 SOL aus dieser Wallet in einer einzigen Transaktion überwiesen. Zum damaligen Binance-Kurs von etwa 71,78 US-Dollar entsprach das rund 93.300 US-Dollar.
Das Geld wurde von der Adresse 6pgK… an eine andere Adresse, CpWs…, überwiesen. Auf der ursprünglichen Adresse blieben weniger als 0,001 SOL zurück.
Am folgenden Tag öffnete die Person das Gerät. Auf öffentlich zugänglichen Fotos ist zu sehen, dass an der Innenseite der Rückabdeckung eine Antenne angebracht ist. Das Kabel führt zu einer zusätzlichen Platine neben dem Scharnier; auf der Antenne steht V1.3. Ein öffentliches Open-Source-Register bestätigt, dass das Gerät nachträglich modifiziert wurde. Es nennt jedoch weder die Verkaufsfiliale noch das Kaufdatum und hat auch noch keine vollständige forensische Untersuchung vorgenommen, die diese Überweisung mit der Platine in Verbindung bringt.
Eine andere Person sagte, sie habe am 11. Oktober in einem Virgin Megastore in Dubai ein neues Ledger Stax gekauft. Am 14. November seien 507.000 USDT überwiesen worden. Das Gerät wurde noch nicht geöffnet, um eine nachträgliche Modifikation zu bestätigen, und auch der Verlust wurde noch nicht unabhängig überprüft.
Ledger erklärte am 15. Oktober, weder die Chips noch das System oder die Server seien kompromittiert worden. Vielmehr seien echte Geräte nach ihrem Verlassen des Unternehmens über den Vertriebskanal mit Komponenten zum Auslesen der Wiederherstellungsphrase nachgerüstet worden. Diese Erklärung erfolgte vor den beiden hier genannten Fällen; Ledger hat sich zu diesen beiden Geräten noch nicht gesondert geäußert.
Ich persönlich finde, dass man auch bei einer Hardware-Wallet aus einem autorisierten Geschäft selbst prüfen sollte, ob das Gerät manipuliert wurde. Eine Echtheitsprüfung kann lediglich bestätigen, dass der Sicherheitschip noch vorhanden ist. Sie zeigt nicht, ob sich etwas Zusätzliches in der Rückabdeckung befindet.
Anfängerinnen und Anfängern empfehle ich: erst einmal mehr lesen und weniger herumprobieren. Beim Kauf von Kryptowährungen nur $BTC kaufen.
Jemand sagte, er habe bei einem autorisierten Händler in Dubai ein Ledger Flex gekauft. Am 15. November um 4:15:46 Uhr Pekinger Zeit wurden 1.299,9978 SOL aus dieser Wallet in einer einzigen Transaktion überwiesen. Zum damaligen Binance-Kurs von etwa 71,78 US-Dollar entsprach das rund 93.300 US-Dollar.
Das Geld wurde von der Adresse 6pgK… an eine andere Adresse, CpWs…, überwiesen. Auf der ursprünglichen Adresse blieben weniger als 0,001 SOL zurück.
Am folgenden Tag öffnete die Person das Gerät. Auf öffentlich zugänglichen Fotos ist zu sehen, dass an der Innenseite der Rückabdeckung eine Antenne angebracht ist. Das Kabel führt zu einer zusätzlichen Platine neben dem Scharnier; auf der Antenne steht V1.3. Ein öffentliches Open-Source-Register bestätigt, dass das Gerät nachträglich modifiziert wurde. Es nennt jedoch weder die Verkaufsfiliale noch das Kaufdatum und hat auch noch keine vollständige forensische Untersuchung vorgenommen, die diese Überweisung mit der Platine in Verbindung bringt.
Eine andere Person sagte, sie habe am 11. Oktober in einem Virgin Megastore in Dubai ein neues Ledger Stax gekauft. Am 14. November seien 507.000 USDT überwiesen worden. Das Gerät wurde noch nicht geöffnet, um eine nachträgliche Modifikation zu bestätigen, und auch der Verlust wurde noch nicht unabhängig überprüft.
Ledger erklärte am 15. Oktober, weder die Chips noch das System oder die Server seien kompromittiert worden. Vielmehr seien echte Geräte nach ihrem Verlassen des Unternehmens über den Vertriebskanal mit Komponenten zum Auslesen der Wiederherstellungsphrase nachgerüstet worden. Diese Erklärung erfolgte vor den beiden hier genannten Fällen; Ledger hat sich zu diesen beiden Geräten noch nicht gesondert geäußert.
Ich persönlich finde, dass man auch bei einer Hardware-Wallet aus einem autorisierten Geschäft selbst prüfen sollte, ob das Gerät manipuliert wurde. Eine Echtheitsprüfung kann lediglich bestätigen, dass der Sicherheitschip noch vorhanden ist. Sie zeigt nicht, ob sich etwas Zusätzliches in der Rückabdeckung befindet.
Anfängerinnen und Anfängern empfehle ich: erst einmal mehr lesen und weniger herumprobieren. Beim Kauf von Kryptowährungen nur $BTC kaufen.
14
2
40
64.1k
·
--
Übersetzung ansehen
NEWS DAILY · 每日新闻
2026.11.18 星期三
难受了,昨晚凌晨我一个美股对冲仓位被清算了,但是另外一个没止盈,啊啊啊啊好难受啊。
🧭 加密行情
1️⃣ 英伟达在黄仁勋离职后发布首份财报,业绩与展望均超预期(报道口径约 1,158 亿美元收入、1,300 亿美元指引),盘后拉升,但我觉得民主党费这么大力气搞掉老黄应该不会让他回去了。
2️⃣ 有个好消息是美国现货比特币 ETF 在连续 7 个交易日流出停滞后录得约 790 万美元净流入,目前BTC 熊市已持续约400多天,距离历史周期的410天左右见底很近了。
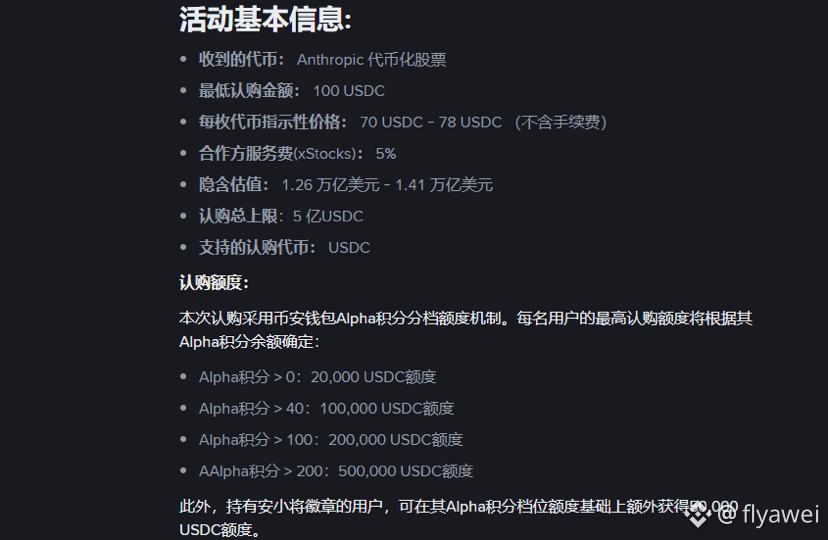
3️⃣ 币安钱包推出Anthropic IPO xStocks 活动,申购上限5亿U,根据币安alpha积分划分额度,单人最低100Usdc,个人建议最少打个低保。
📌 美股行情
1⃣ 道指重挫近 850 点、微软跌 2.27%,AI 抛压延续、市场避险。
2⃣ 黄仁勋离职后首份财报业绩与展望均超预期,为 AI 板块注入短期信心。
3⃣ 光通信股上扬、存储与半导体分化,板块内部轮动加快。
4⃣ 国际油价小幅走高,黄金震荡,通胀与加息预期仍是主线。
5⃣ 本周美联储会议与通胀数据、AI 财报修复构成两大主线,F&G 11 极端恐惧待情绪修复。
🌍 国际热点
1⃣ 胡塞武装称沙特联军袭击也门多地,中东局势再度紧张。
2⃣ 捷克两列火车相撞,已致 46 人受伤,救援与调查展开。
3⃣ 伊朗称美军袭击格什姆岛,美伊冲突持续升温。
💻 IT · AI 科技
1⃣ AI 赋能采编流程、机器人"秒变服务生",深圳智造展示 AI 落地场景。
2⃣ 百度发布最新财报,AI 收入占比连续三个季度过半,AI 商业化提速。
#Bitcoin #Ethereum #Solana #Crypto #AI
NEWS DAILY · 每日新闻
2026.11.18 星期三
难受了,昨晚凌晨我一个美股对冲仓位被清算了,但是另外一个没止盈,啊啊啊啊好难受啊。
🧭 加密行情
1️⃣ 英伟达在黄仁勋离职后发布首份财报,业绩与展望均超预期(报道口径约 1,158 亿美元收入、1,300 亿美元指引),盘后拉升,但我觉得民主党费这么大力气搞掉老黄应该不会让他回去了。
2️⃣ 有个好消息是美国现货比特币 ETF 在连续 7 个交易日流出停滞后录得约 790 万美元净流入,目前BTC 熊市已持续约400多天,距离历史周期的410天左右见底很近了。
3️⃣ 币安钱包推出Anthropic IPO xStocks 活动,申购上限5亿U,根据币安alpha积分划分额度,单人最低100Usdc,个人建议最少打个低保。
📌 美股行情
1⃣ 道指重挫近 850 点、微软跌 2.27%,AI 抛压延续、市场避险。
2⃣ 黄仁勋离职后首份财报业绩与展望均超预期,为 AI 板块注入短期信心。
3⃣ 光通信股上扬、存储与半导体分化,板块内部轮动加快。
4⃣ 国际油价小幅走高,黄金震荡,通胀与加息预期仍是主线。
5⃣ 本周美联储会议与通胀数据、AI 财报修复构成两大主线,F&G 11 极端恐惧待情绪修复。
🌍 国际热点
1⃣ 胡塞武装称沙特联军袭击也门多地,中东局势再度紧张。
2⃣ 捷克两列火车相撞,已致 46 人受伤,救援与调查展开。
3⃣ 伊朗称美军袭击格什姆岛,美伊冲突持续升温。
💻 IT · AI 科技
1⃣ AI 赋能采编流程、机器人"秒变服务生",深圳智造展示 AI 落地场景。
2⃣ 百度发布最新财报,AI 收入占比连续三个季度过半,AI 商业化提速。
#Bitcoin #Ethereum #Solana #Crypto #AI
2026.11.18 星期三
难受了,昨晚凌晨我一个美股对冲仓位被清算了,但是另外一个没止盈,啊啊啊啊好难受啊。
🧭 加密行情
1️⃣ 英伟达在黄仁勋离职后发布首份财报,业绩与展望均超预期(报道口径约 1,158 亿美元收入、1,300 亿美元指引),盘后拉升,但我觉得民主党费这么大力气搞掉老黄应该不会让他回去了。
2️⃣ 有个好消息是美国现货比特币 ETF 在连续 7 个交易日流出停滞后录得约 790 万美元净流入,目前BTC 熊市已持续约400多天,距离历史周期的410天左右见底很近了。
3️⃣ 币安钱包推出Anthropic IPO xStocks 活动,申购上限5亿U,根据币安alpha积分划分额度,单人最低100Usdc,个人建议最少打个低保。
📌 美股行情
1⃣ 道指重挫近 850 点、微软跌 2.27%,AI 抛压延续、市场避险。
2⃣ 黄仁勋离职后首份财报业绩与展望均超预期,为 AI 板块注入短期信心。
3⃣ 光通信股上扬、存储与半导体分化,板块内部轮动加快。
4⃣ 国际油价小幅走高,黄金震荡,通胀与加息预期仍是主线。
5⃣ 本周美联储会议与通胀数据、AI 财报修复构成两大主线,F&G 11 极端恐惧待情绪修复。
🌍 国际热点
1⃣ 胡塞武装称沙特联军袭击也门多地,中东局势再度紧张。
2⃣ 捷克两列火车相撞,已致 46 人受伤,救援与调查展开。
3⃣ 伊朗称美军袭击格什姆岛,美伊冲突持续升温。
💻 IT · AI 科技
1⃣ AI 赋能采编流程、机器人"秒变服务生",深圳智造展示 AI 落地场景。
2⃣ 百度发布最新财报,AI 收入占比连续三个季度过半,AI 商业化提速。
#Bitcoin #Ethereum #Solana #Crypto #AI
377
·
--
Fake-Musk-Livestream fordert zu Überweisungen auf – 4,7 Millionen Dollar wurden gestoppt
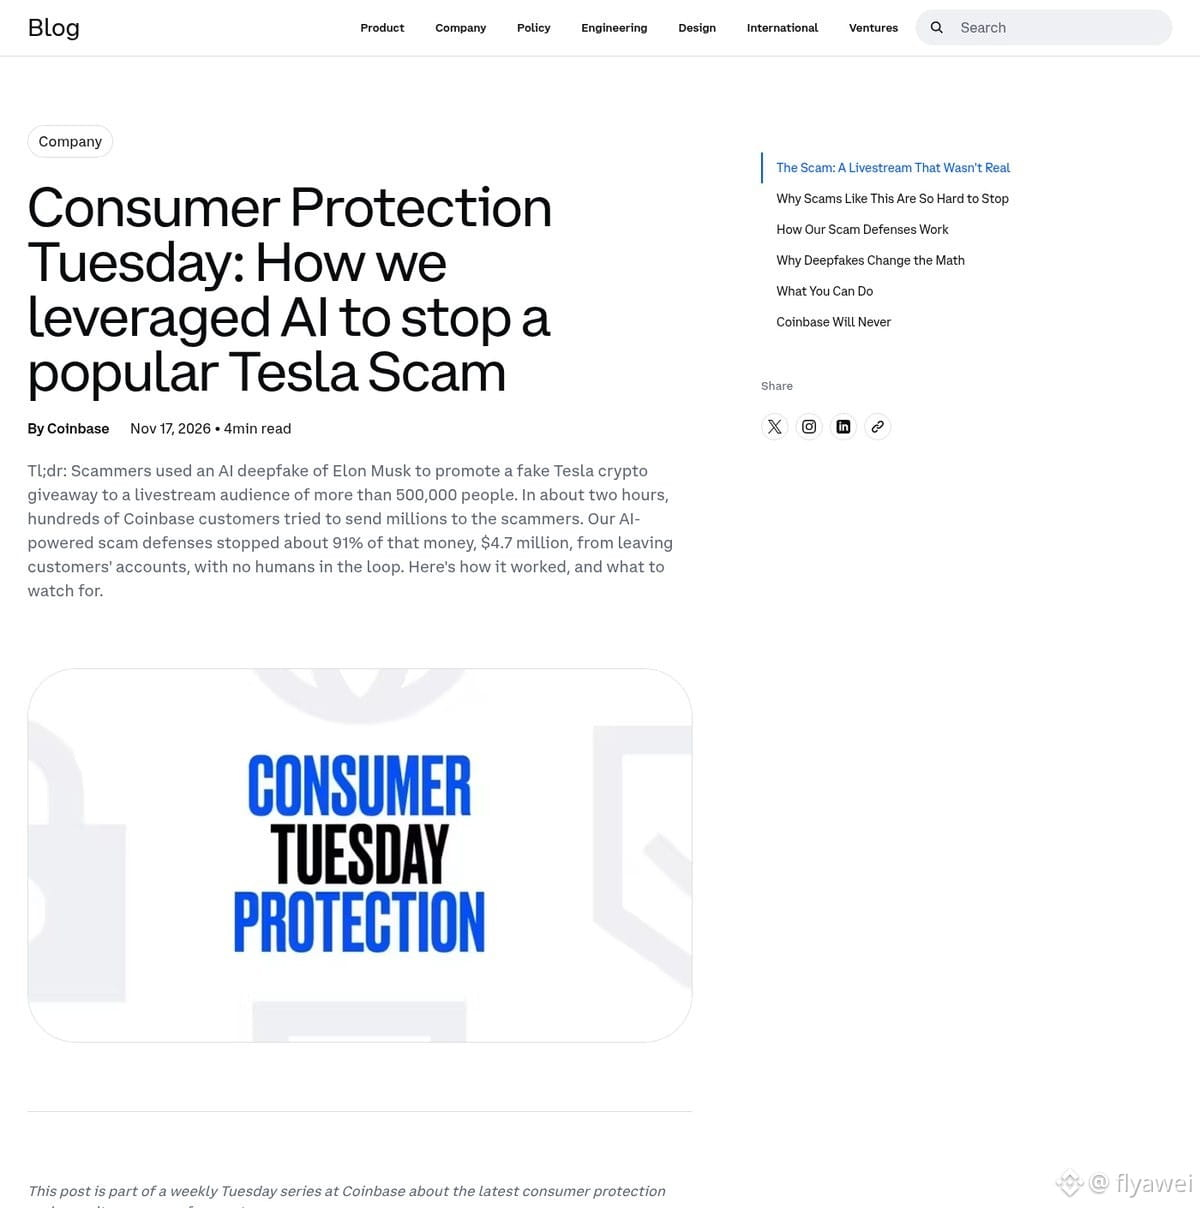
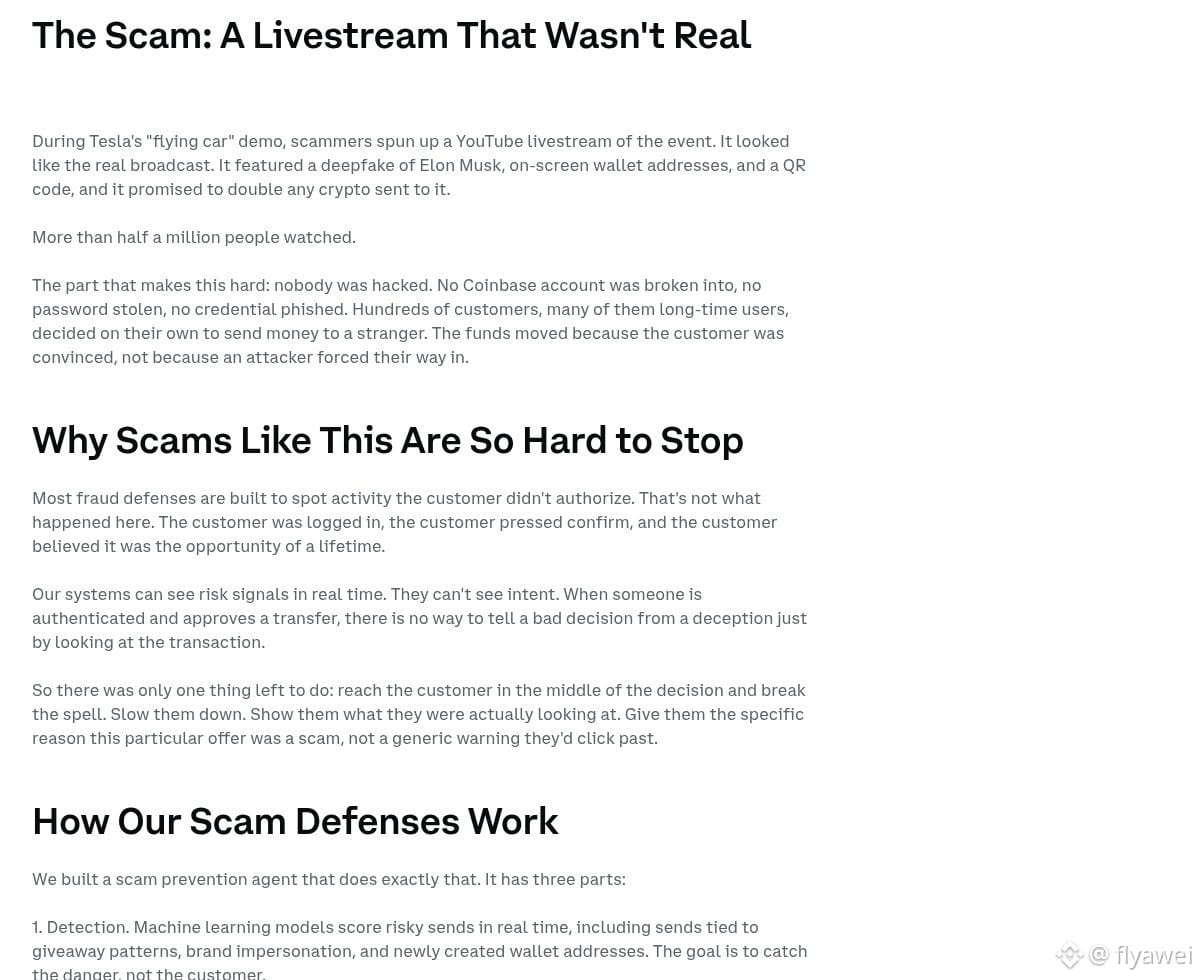
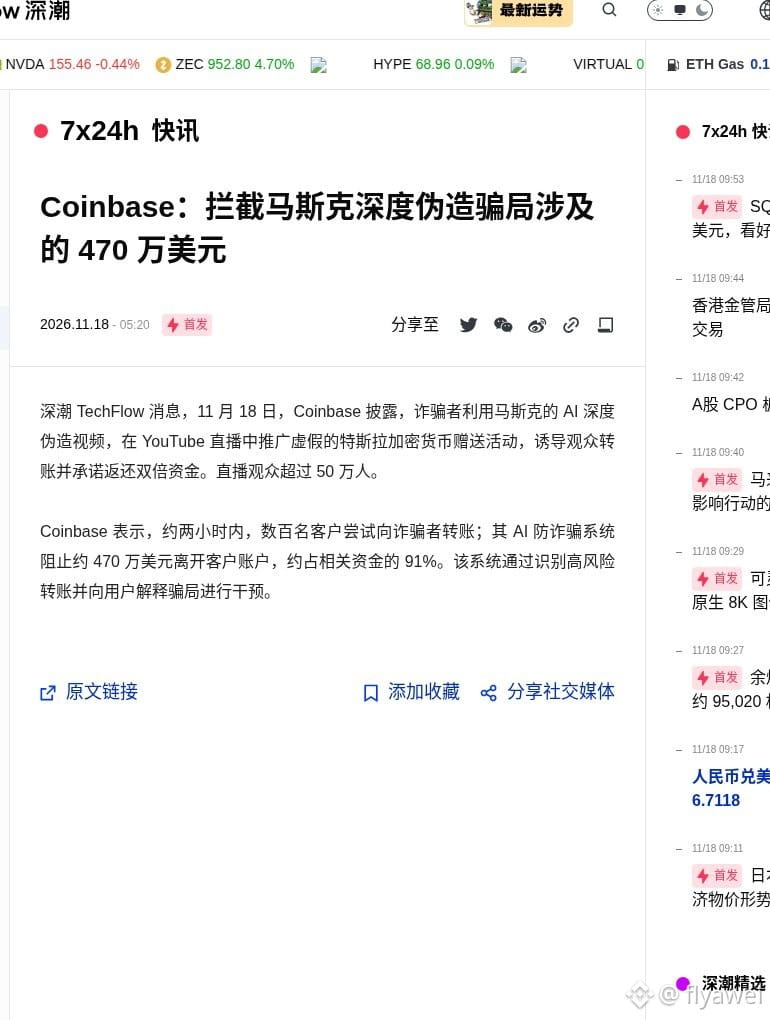
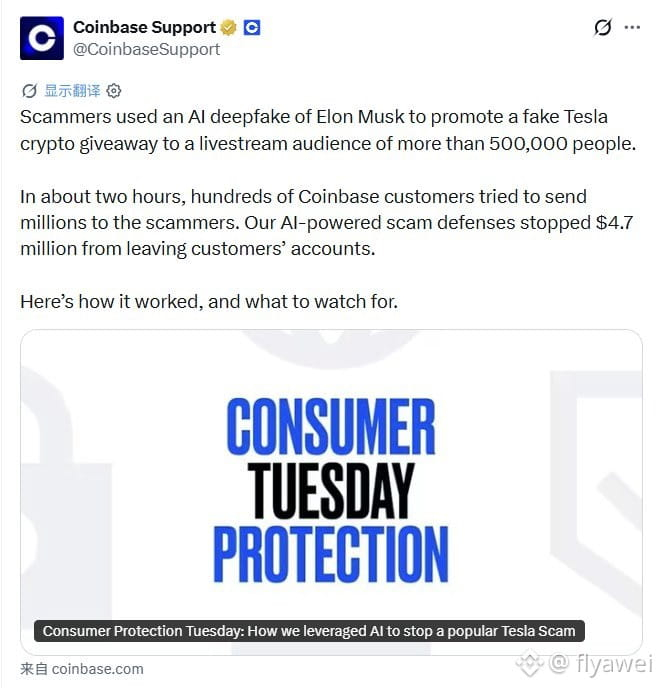
Eine Kryptobörse schrieb am 18. November (Pekinger Zeit), dass während einer Vorführung eines Tesla-Flugautos jemand auf YouTube einen gefälschten Livestream gestartet habe. Zu sehen war ein KI-generierter Musk, dazu eine Wallet-Adresse und ein QR-Code. Wer Coins dorthin überweise, bekomme angeblich das Doppelte zurück. Mehr als 500.000 Menschen schalteten den Stream ein.
Innerhalb von etwa zwei Stunden bestätigte eine Gruppe von Kunden selbst Überweisungen an die auf dem Bildschirm angezeigte Adresse. Das System der Börse stoppte rund 91 Prozent davon – insgesamt 4,7 Millionen US-Dollar, ganz ohne menschliches Eingreifen.
Laut offizieller Mitteilung wurde kein Konto gehackt und kein Passwort gestohlen. Die Kunden hatten sich selbst eingeloggt, die Überweisungen selbst bestätigt und dem Versprechen geglaubt, ihre Coins würden verdoppelt. Das System hielt die riskanten Überweisungen auf, bevor das Geld ausgezahlt wurde, und erklärte den Kunden Schritt für Schritt, wie der Betrug ablief.
Der Livestream war gefälscht, die Adresse gehörte jemand anderem, und niemand wird die Coins, die du überweist, verdoppelt zurückschicken. Solche Betrugsmaschen lassen sich inzwischen schnell aufziehen: Gesicht austauschen, Kulisse ändern und schon kann der nächste Stream starten. Ich persönlich finde: Wenn in einem Livestream dazu aufgerufen wird, Coins zu überweisen, um eine Belohnung zu bekommen, schließe zuerst das Video und prüfe die Angaben über offizielle Kanäle. Scanne nicht einfach den QR-Code auf dem Bildschirm.
Anfänger sollten sich erst einmal informieren und nicht vorschnell handeln. Beim Coin-Kauf nur $BTC kaufen
Fake-Musk-Livestream fordert zu Überweisungen auf – 4,7 Millionen Dollar wurden gestoppt
Eine Kryptobörse schrieb am 18. November (Pekinger Zeit), dass während einer Vorführung eines Tesla-Flugautos jemand auf YouTube einen gefälschten Livestream gestartet habe. Zu sehen war ein KI-generierter Musk, dazu eine Wallet-Adresse und ein QR-Code. Wer Coins dorthin überweise, bekomme angeblich das Doppelte zurück. Mehr als 500.000 Menschen schalteten den Stream ein.
Innerhalb von etwa zwei Stunden bestätigte eine Gruppe von Kunden selbst Überweisungen an die auf dem Bildschirm angezeigte Adresse. Das System der Börse stoppte rund 91 Prozent davon – insgesamt 4,7 Millionen US-Dollar, ganz ohne menschliches Eingreifen.
Laut offizieller Mitteilung wurde kein Konto gehackt und kein Passwort gestohlen. Die Kunden hatten sich selbst eingeloggt, die Überweisungen selbst bestätigt und dem Versprechen geglaubt, ihre Coins würden verdoppelt. Das System hielt die riskanten Überweisungen auf, bevor das Geld ausgezahlt wurde, und erklärte den Kunden Schritt für Schritt, wie der Betrug ablief.
Der Livestream war gefälscht, die Adresse gehörte jemand anderem, und niemand wird die Coins, die du überweist, verdoppelt zurückschicken. Solche Betrugsmaschen lassen sich inzwischen schnell aufziehen: Gesicht austauschen, Kulisse ändern und schon kann der nächste Stream starten. Ich persönlich finde: Wenn in einem Livestream dazu aufgerufen wird, Coins zu überweisen, um eine Belohnung zu bekommen, schließe zuerst das Video und prüfe die Angaben über offizielle Kanäle. Scanne nicht einfach den QR-Code auf dem Bildschirm.
Anfänger sollten sich erst einmal informieren und nicht vorschnell handeln. Beim Coin-Kauf nur $BTC kaufen
Eine Kryptobörse schrieb am 18. November (Pekinger Zeit), dass während einer Vorführung eines Tesla-Flugautos jemand auf YouTube einen gefälschten Livestream gestartet habe. Zu sehen war ein KI-generierter Musk, dazu eine Wallet-Adresse und ein QR-Code. Wer Coins dorthin überweise, bekomme angeblich das Doppelte zurück. Mehr als 500.000 Menschen schalteten den Stream ein.
Innerhalb von etwa zwei Stunden bestätigte eine Gruppe von Kunden selbst Überweisungen an die auf dem Bildschirm angezeigte Adresse. Das System der Börse stoppte rund 91 Prozent davon – insgesamt 4,7 Millionen US-Dollar, ganz ohne menschliches Eingreifen.
Laut offizieller Mitteilung wurde kein Konto gehackt und kein Passwort gestohlen. Die Kunden hatten sich selbst eingeloggt, die Überweisungen selbst bestätigt und dem Versprechen geglaubt, ihre Coins würden verdoppelt. Das System hielt die riskanten Überweisungen auf, bevor das Geld ausgezahlt wurde, und erklärte den Kunden Schritt für Schritt, wie der Betrug ablief.
Der Livestream war gefälscht, die Adresse gehörte jemand anderem, und niemand wird die Coins, die du überweist, verdoppelt zurückschicken. Solche Betrugsmaschen lassen sich inzwischen schnell aufziehen: Gesicht austauschen, Kulisse ändern und schon kann der nächste Stream starten. Ich persönlich finde: Wenn in einem Livestream dazu aufgerufen wird, Coins zu überweisen, um eine Belohnung zu bekommen, schließe zuerst das Video und prüfe die Angaben über offizielle Kanäle. Scanne nicht einfach den QR-Code auf dem Bildschirm.
Anfänger sollten sich erst einmal informieren und nicht vorschnell handeln. Beim Coin-Kauf nur $BTC kaufen
4.4k
·
--
Übersetzung ansehen
1笔提走40.45万USDC,结算合约还剩10.68万
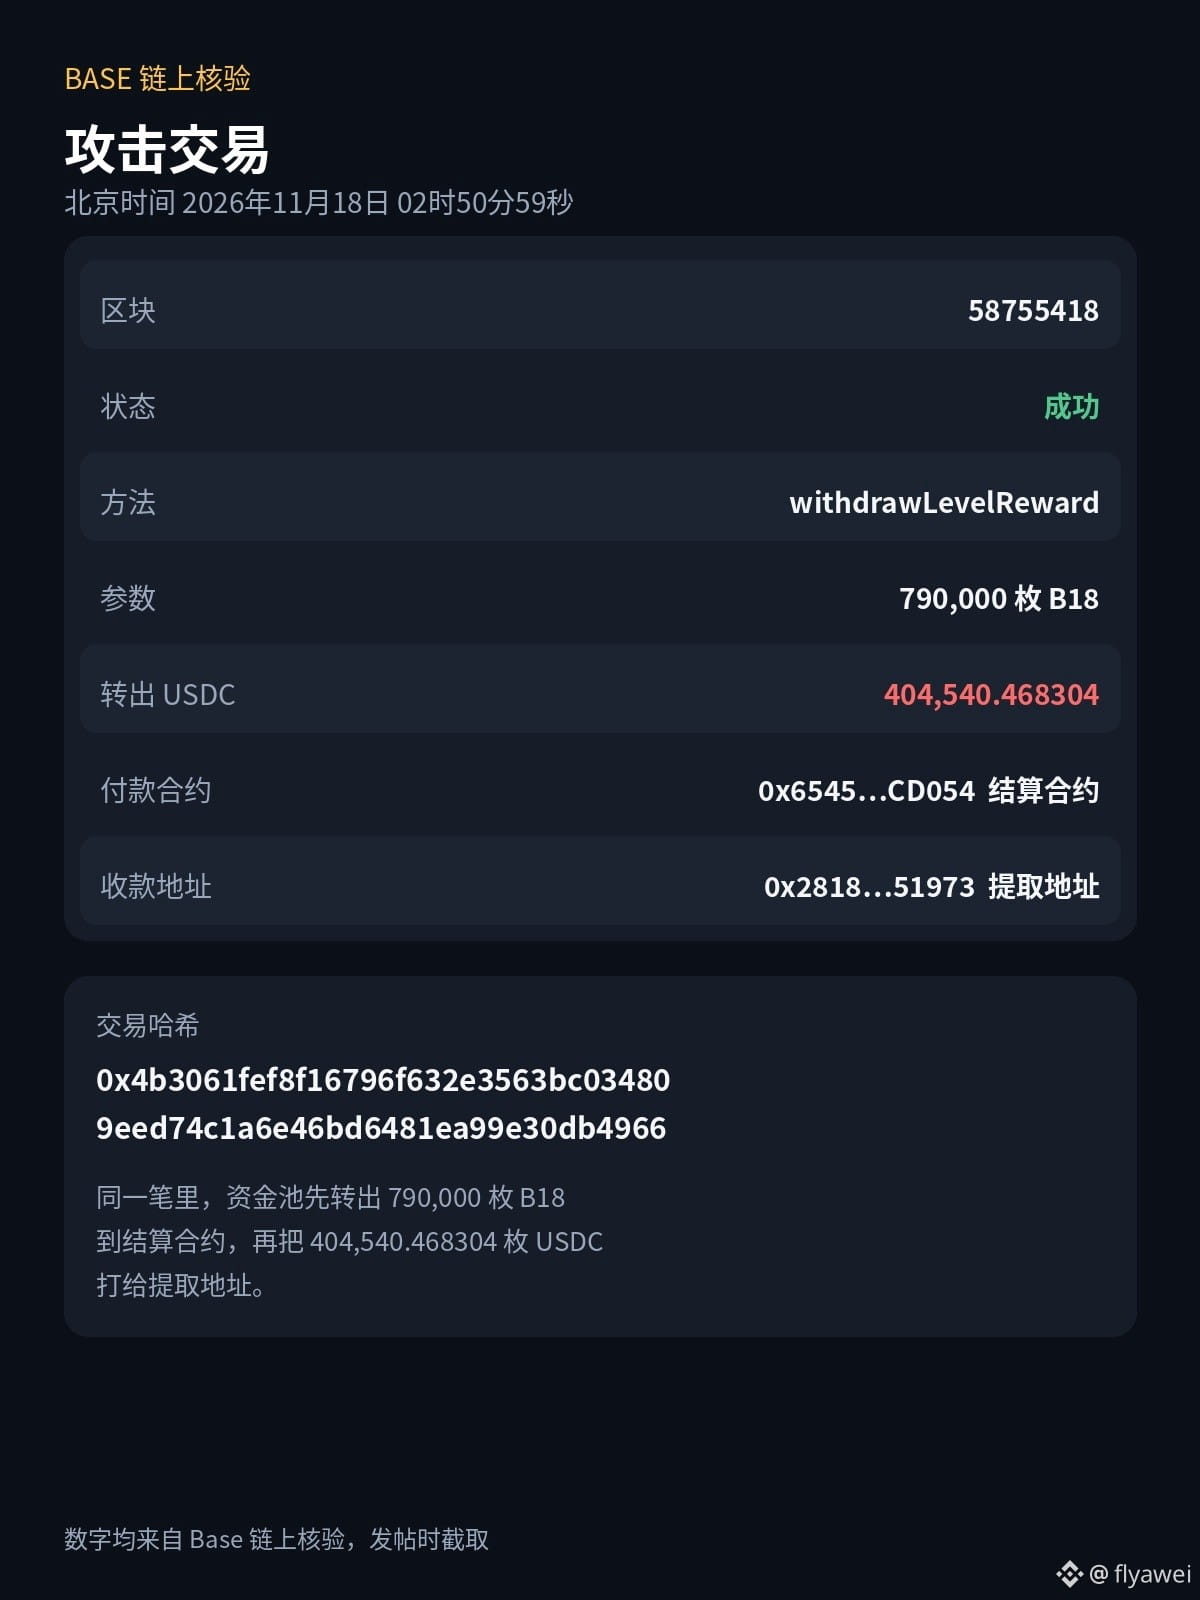
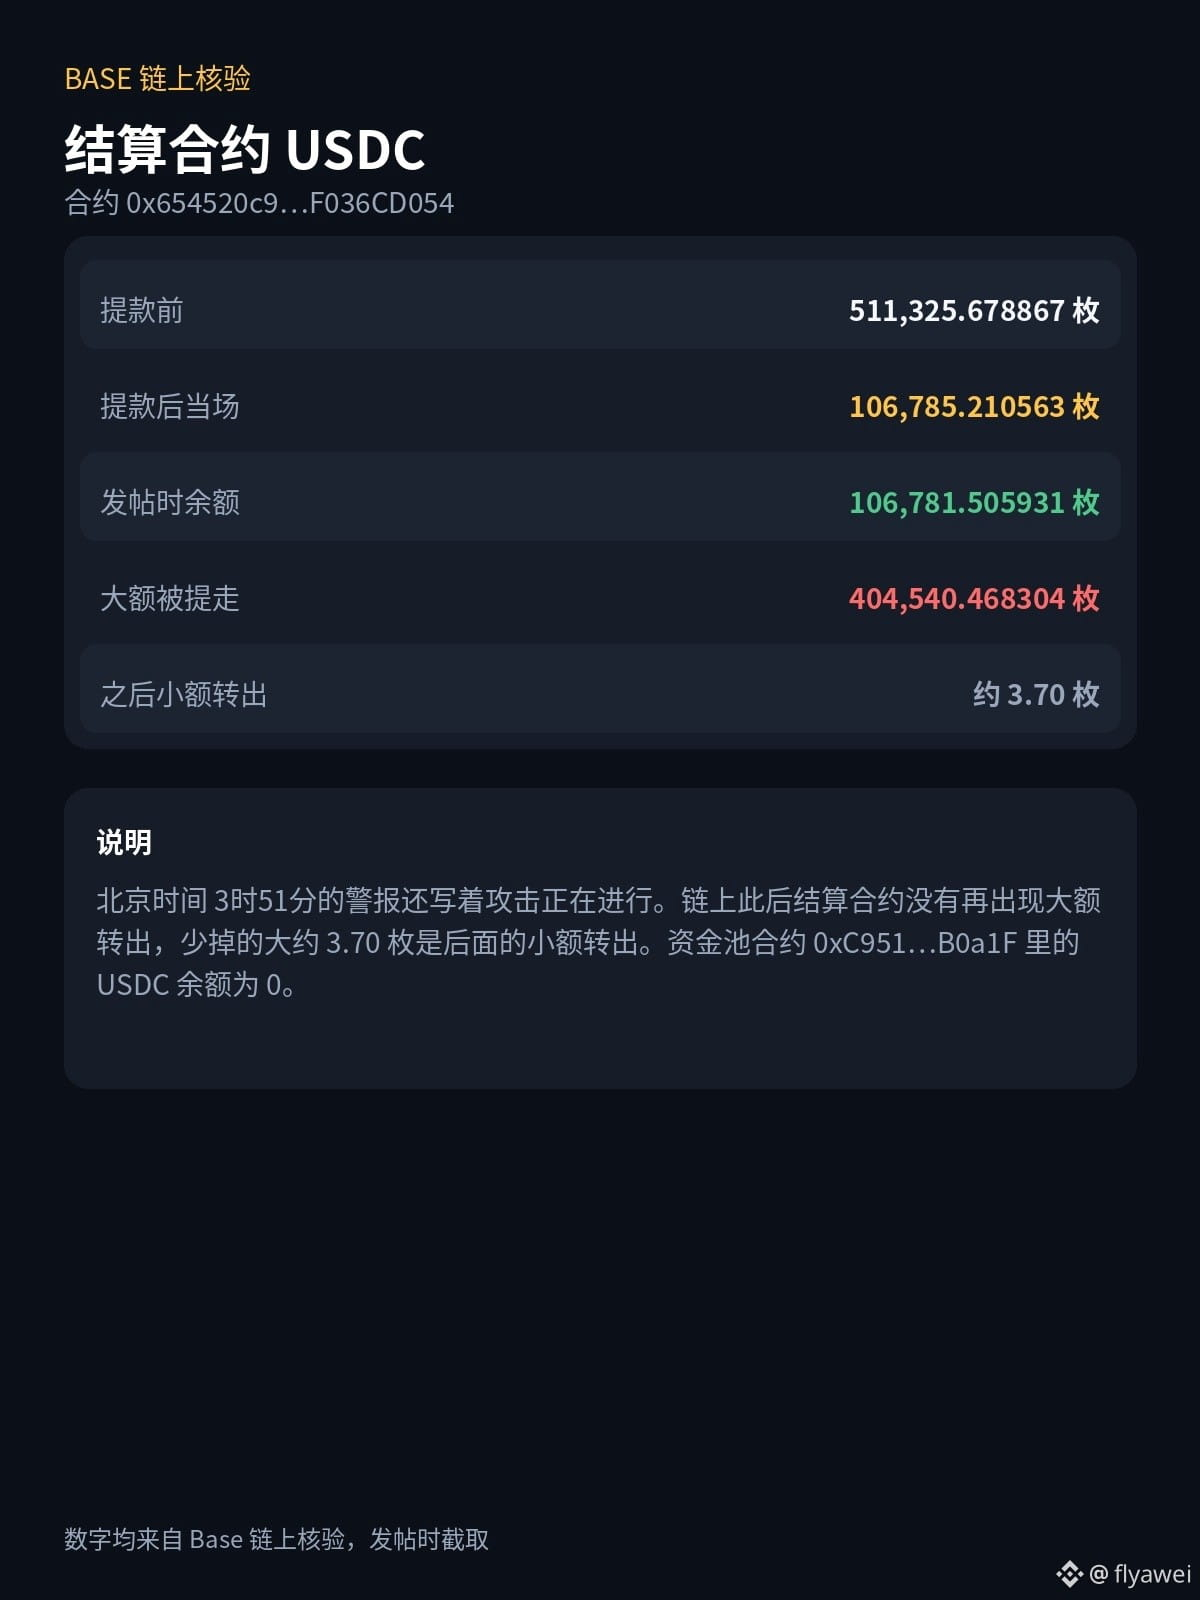
Base 链上的 B18TimeBank 协议,北京时间11月18日2时50分59秒,有个地址(0x2818…)从它的结算合约里1笔提走了404,540.47枚USDC。
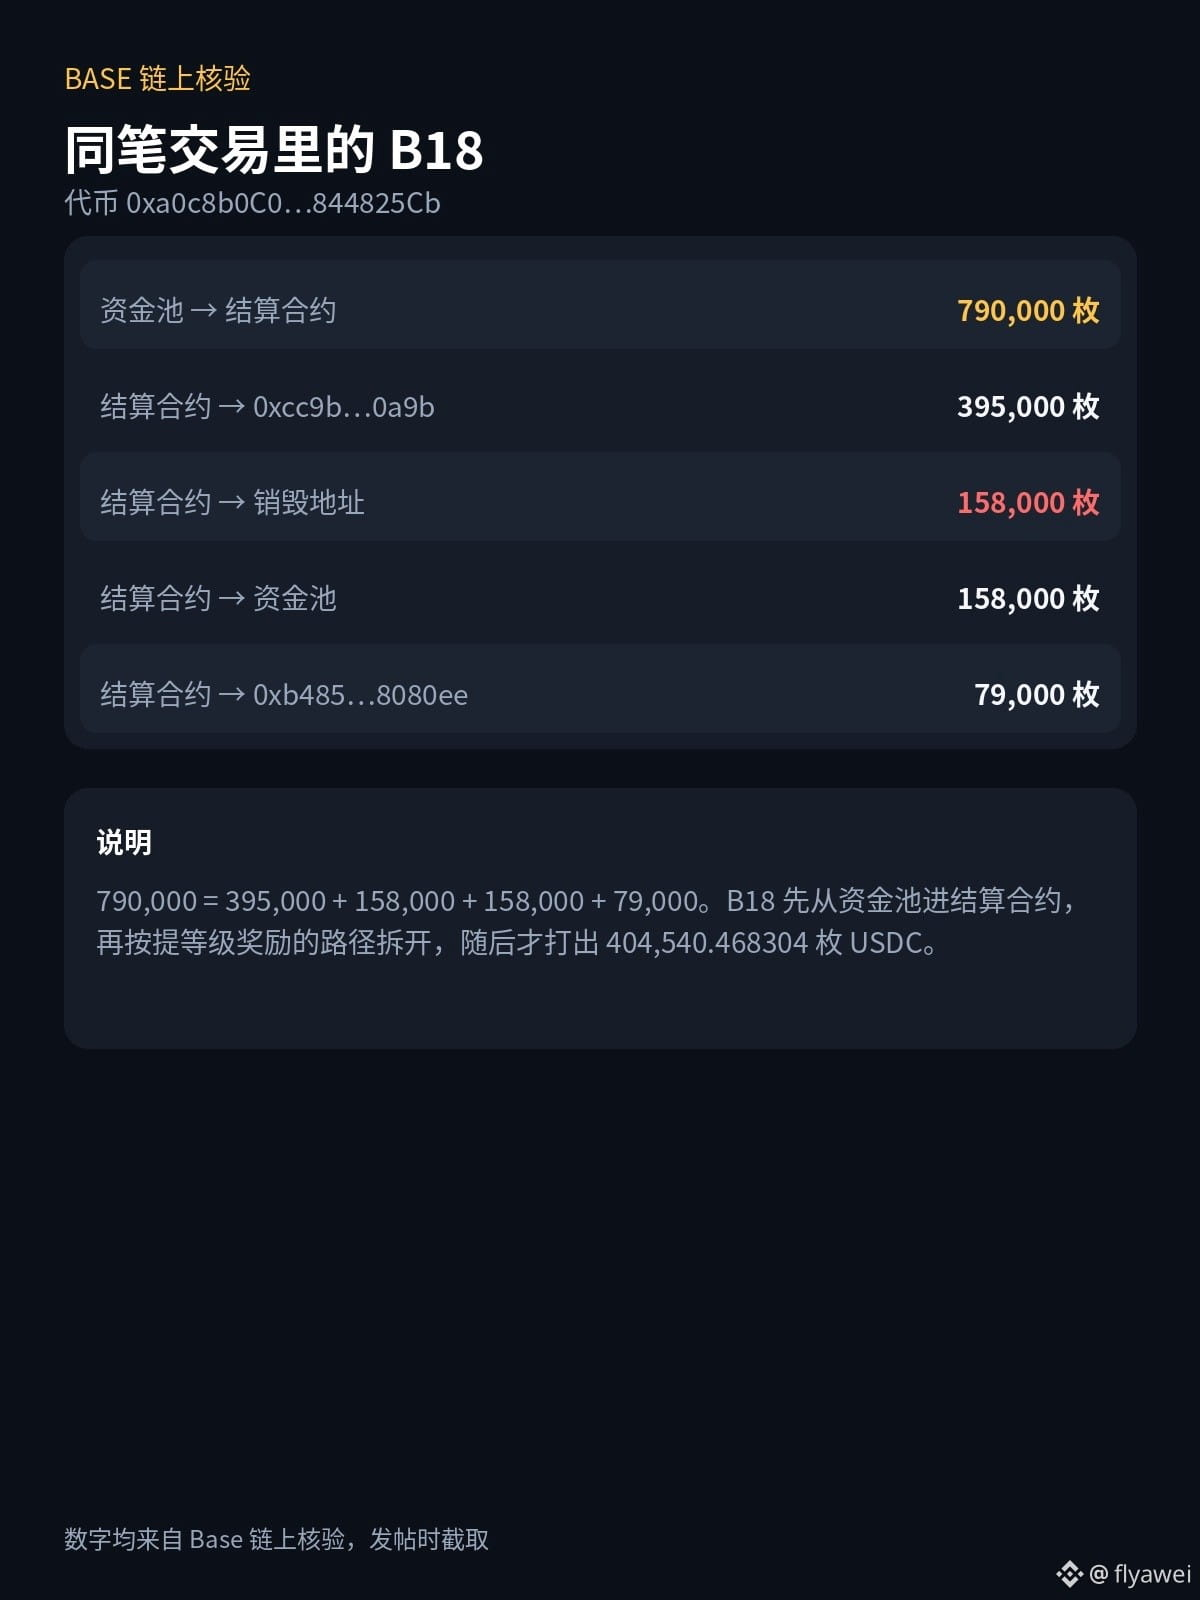
提款前,结算合约里有511,325.68枚USDC。这笔交易先从资金池转出79万枚B18,调用了提等级奖励的函数,钱进这个地址后,合约里当场还剩106,785.21枚。
北京时间3时51分,链上警报还写着攻击正在进行。我后来又对过账,结算合约没有再出现大额转出,到写这篇时还剩大约106,781.51枚USDC。
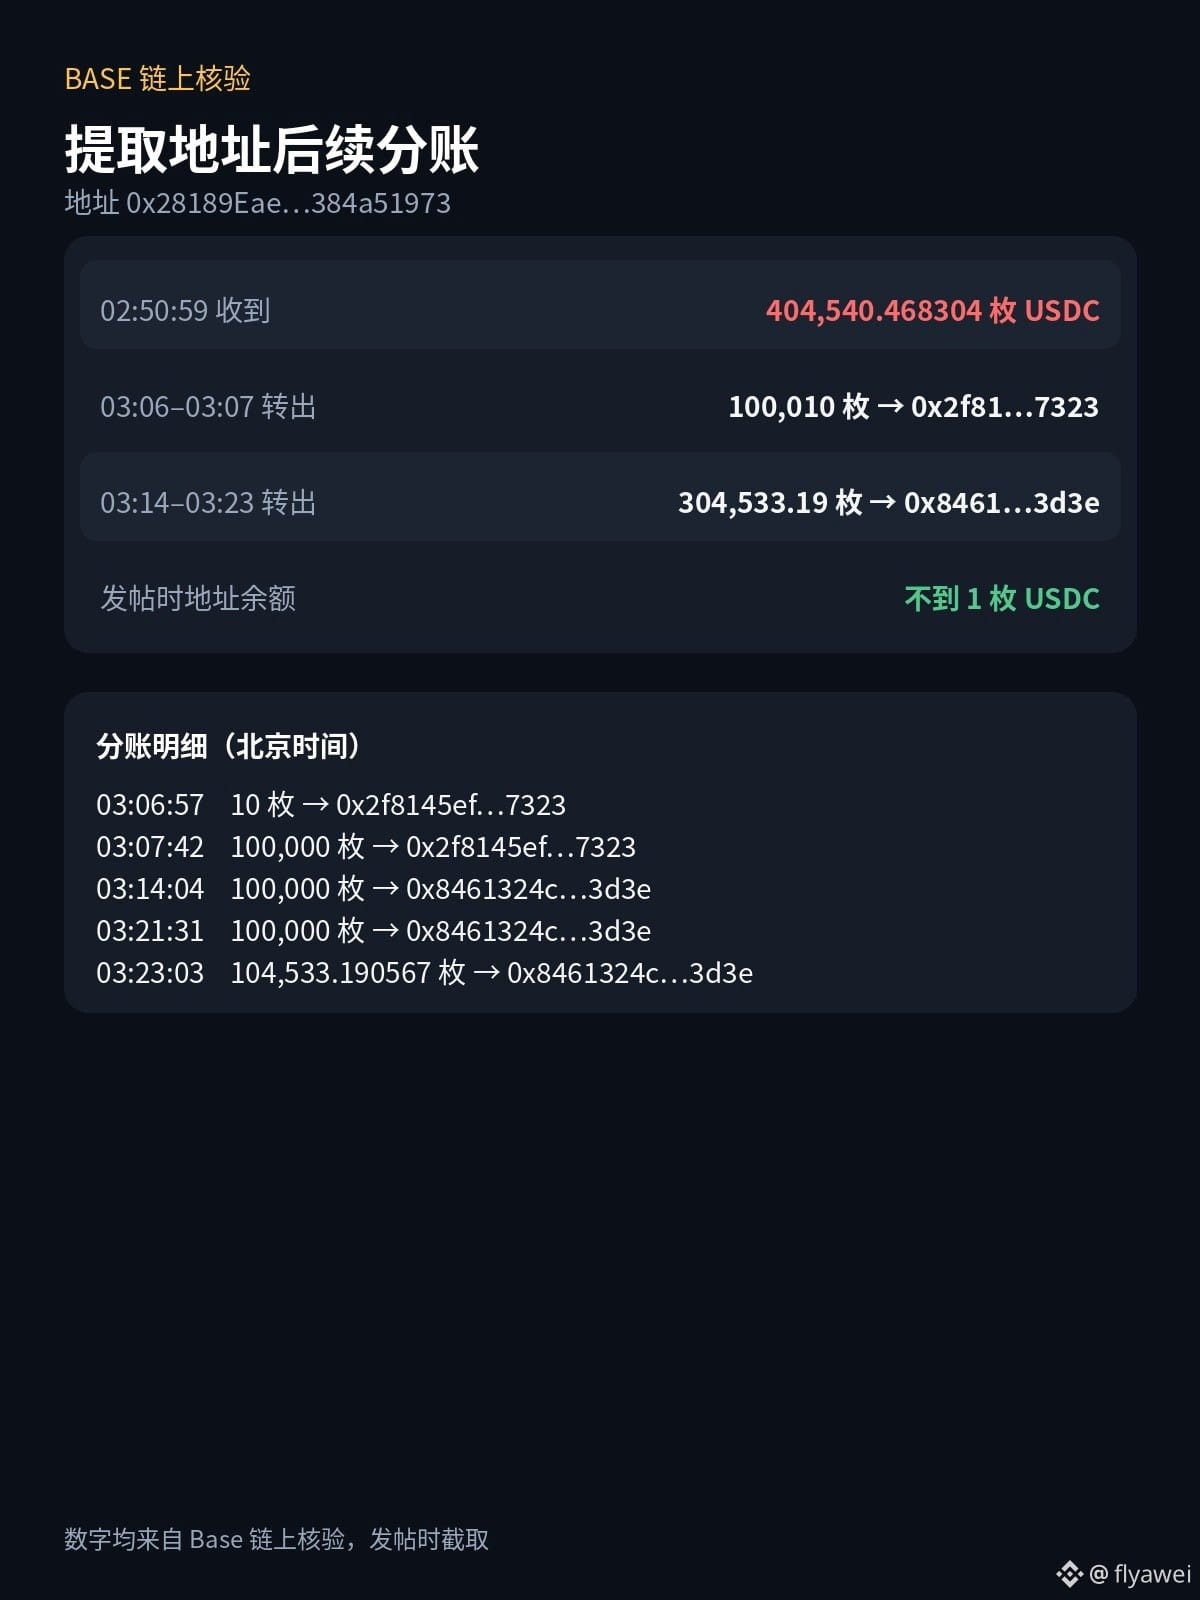
被提走的钱很快就开始分。3时06分到3时07分,有100,010枚USDC转到另1个地址(0x2f81…);3时14分到3时23分,又有304,533.19枚转到第3个地址(0x8461…)。提取地址里现在只剩下不到1枚。
警报里说,这些人是拿已签名的等级奖励凭证去兑的。凭证是怎么拿到的,协议到现在还没有公开说明,我也没看到官方发暂停公告。
我个人觉得,结算合约里还剩大约10.68万枚,在入口被关死之前,这笔钱的风险还在。
新手小白建议多看少操作,买币只买 $BTC
1笔提走40.45万USDC,结算合约还剩10.68万
Base 链上的 B18TimeBank 协议,北京时间11月18日2时50分59秒,有个地址(0x2818…)从它的结算合约里1笔提走了404,540.47枚USDC。
提款前,结算合约里有511,325.68枚USDC。这笔交易先从资金池转出79万枚B18,调用了提等级奖励的函数,钱进这个地址后,合约里当场还剩106,785.21枚。
北京时间3时51分,链上警报还写着攻击正在进行。我后来又对过账,结算合约没有再出现大额转出,到写这篇时还剩大约106,781.51枚USDC。
被提走的钱很快就开始分。3时06分到3时07分,有100,010枚USDC转到另1个地址(0x2f81…);3时14分到3时23分,又有304,533.19枚转到第3个地址(0x8461…)。提取地址里现在只剩下不到1枚。
警报里说,这些人是拿已签名的等级奖励凭证去兑的。凭证是怎么拿到的,协议到现在还没有公开说明,我也没看到官方发暂停公告。
我个人觉得,结算合约里还剩大约10.68万枚,在入口被关死之前,这笔钱的风险还在。
新手小白建议多看少操作,买币只买 $BTC
Base 链上的 B18TimeBank 协议,北京时间11月18日2时50分59秒,有个地址(0x2818…)从它的结算合约里1笔提走了404,540.47枚USDC。
提款前,结算合约里有511,325.68枚USDC。这笔交易先从资金池转出79万枚B18,调用了提等级奖励的函数,钱进这个地址后,合约里当场还剩106,785.21枚。
北京时间3时51分,链上警报还写着攻击正在进行。我后来又对过账,结算合约没有再出现大额转出,到写这篇时还剩大约106,781.51枚USDC。
被提走的钱很快就开始分。3时06分到3时07分,有100,010枚USDC转到另1个地址(0x2f81…);3时14分到3时23分,又有304,533.19枚转到第3个地址(0x8461…)。提取地址里现在只剩下不到1枚。
警报里说,这些人是拿已签名的等级奖励凭证去兑的。凭证是怎么拿到的,协议到现在还没有公开说明,我也没看到官方发暂停公告。
我个人觉得,结算合约里还剩大约10.68万枚,在入口被关死之前,这笔钱的风险还在。
新手小白建议多看少操作,买币只买 $BTC
2
475
·
--
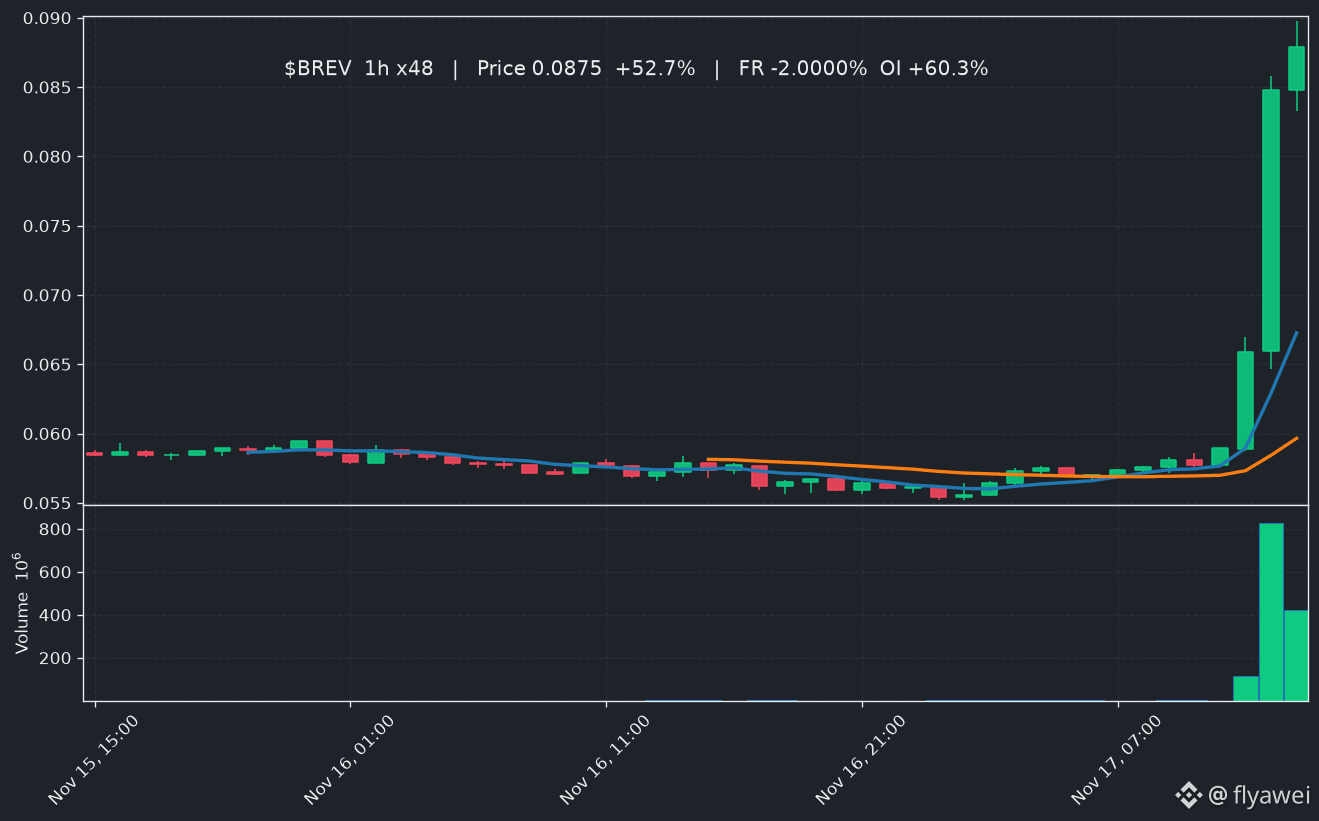
Der Scan des BREV-Perpetual-Kontrakts vom 17.11. um 22:29 Uhr zeigt einen aktuellen Preis von 0.0875 USDT, eine Veränderung von +52.71 % in den vergangenen 24 Stunden und ein Handelsvolumen des Kontrakts von 108.2 Mio. $ in den vergangenen 24 Stunden.
Die Finanzierungsrate hat sich gegenüber dem vorherigen Messwert von +0.0050 % auf -2.0000 % verändert. Das offene Interesse ist gegenüber dem vorherigen Messwert um +60.3 % gestiegen. Die letzten Messwerte des offenen Interesses lauten der Reihe nach: 1.2 Mio. $, 1.2 Mio. $, 1.2 Mio. $ und 1.9 Mio. $. Die Marktkapitalisierung beträgt 43.7 Mio. $. Für diesen Kontrakt gibt es ein entsprechendes Spot-Handelspaar. Laut den Aufzeichnungen des Scanners hat sich der Messwert der Finanzierungsrate von +0.0050 % auf -2.0000 % verändert – eine beträchtliche Änderung. Es gibt 10 aktuelle Nachrichten zu diesem Thema; eine davon trägt den Titel „Upbit to list Brevis (BREV)“.
#BREV #币安 #Bitcoin
Der Scan des BREV-Perpetual-Kontrakts vom 17.11. um 22:29 Uhr zeigt einen aktuellen Preis von 0.0875 USDT, eine Veränderung von +52.71 % in den vergangenen 24 Stunden und ein Handelsvolumen des Kontrakts von 108.2 Mio. $ in den vergangenen 24 Stunden.
Die Finanzierungsrate hat sich gegenüber dem vorherigen Messwert von +0.0050 % auf -2.0000 % verändert. Das offene Interesse ist gegenüber dem vorherigen Messwert um +60.3 % gestiegen. Die letzten Messwerte des offenen Interesses lauten der Reihe nach: 1.2 Mio. $, 1.2 Mio. $, 1.2 Mio. $ und 1.9 Mio. $. Die Marktkapitalisierung beträgt 43.7 Mio. $. Für diesen Kontrakt gibt es ein entsprechendes Spot-Handelspaar. Laut den Aufzeichnungen des Scanners hat sich der Messwert der Finanzierungsrate von +0.0050 % auf -2.0000 % verändert – eine beträchtliche Änderung. Es gibt 10 aktuelle Nachrichten zu diesem Thema; eine davon trägt den Titel „Upbit to list Brevis (BREV)“.
#BREV #币安 #Bitcoin
Die Finanzierungsrate hat sich gegenüber dem vorherigen Messwert von +0.0050 % auf -2.0000 % verändert. Das offene Interesse ist gegenüber dem vorherigen Messwert um +60.3 % gestiegen. Die letzten Messwerte des offenen Interesses lauten der Reihe nach: 1.2 Mio. $, 1.2 Mio. $, 1.2 Mio. $ und 1.9 Mio. $. Die Marktkapitalisierung beträgt 43.7 Mio. $. Für diesen Kontrakt gibt es ein entsprechendes Spot-Handelspaar. Laut den Aufzeichnungen des Scanners hat sich der Messwert der Finanzierungsrate von +0.0050 % auf -2.0000 % verändert – eine beträchtliche Änderung. Es gibt 10 aktuelle Nachrichten zu diesem Thema; eine davon trägt den Titel „Upbit to list Brevis (BREV)“.
#BREV #币安 #Bitcoin
205
·
--
Übersetzung ansehen
周一收在156.14美元,今晚就要出财报了
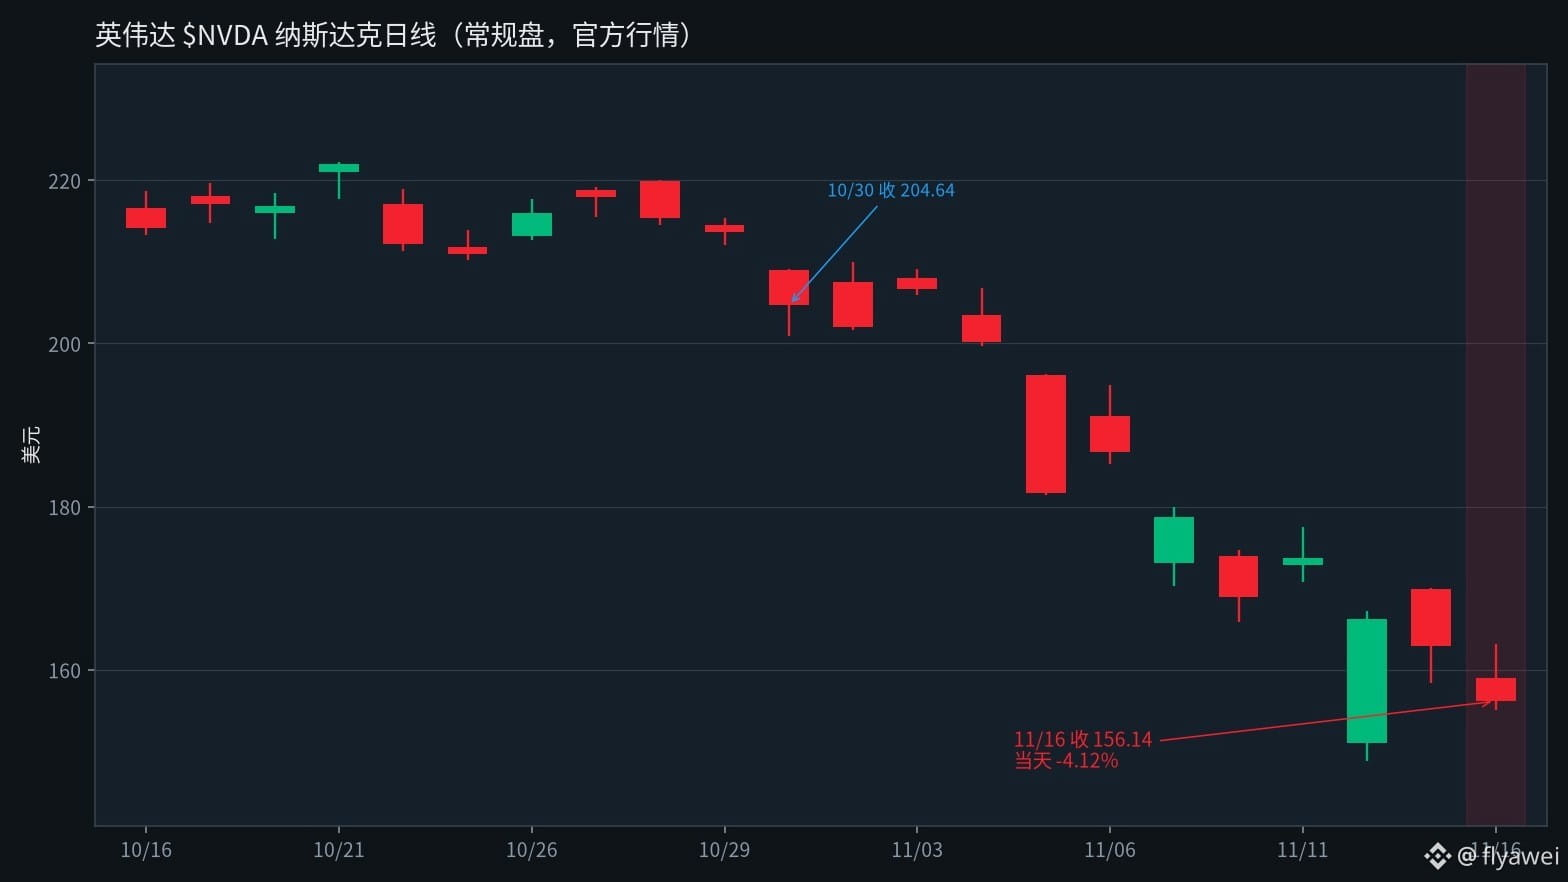
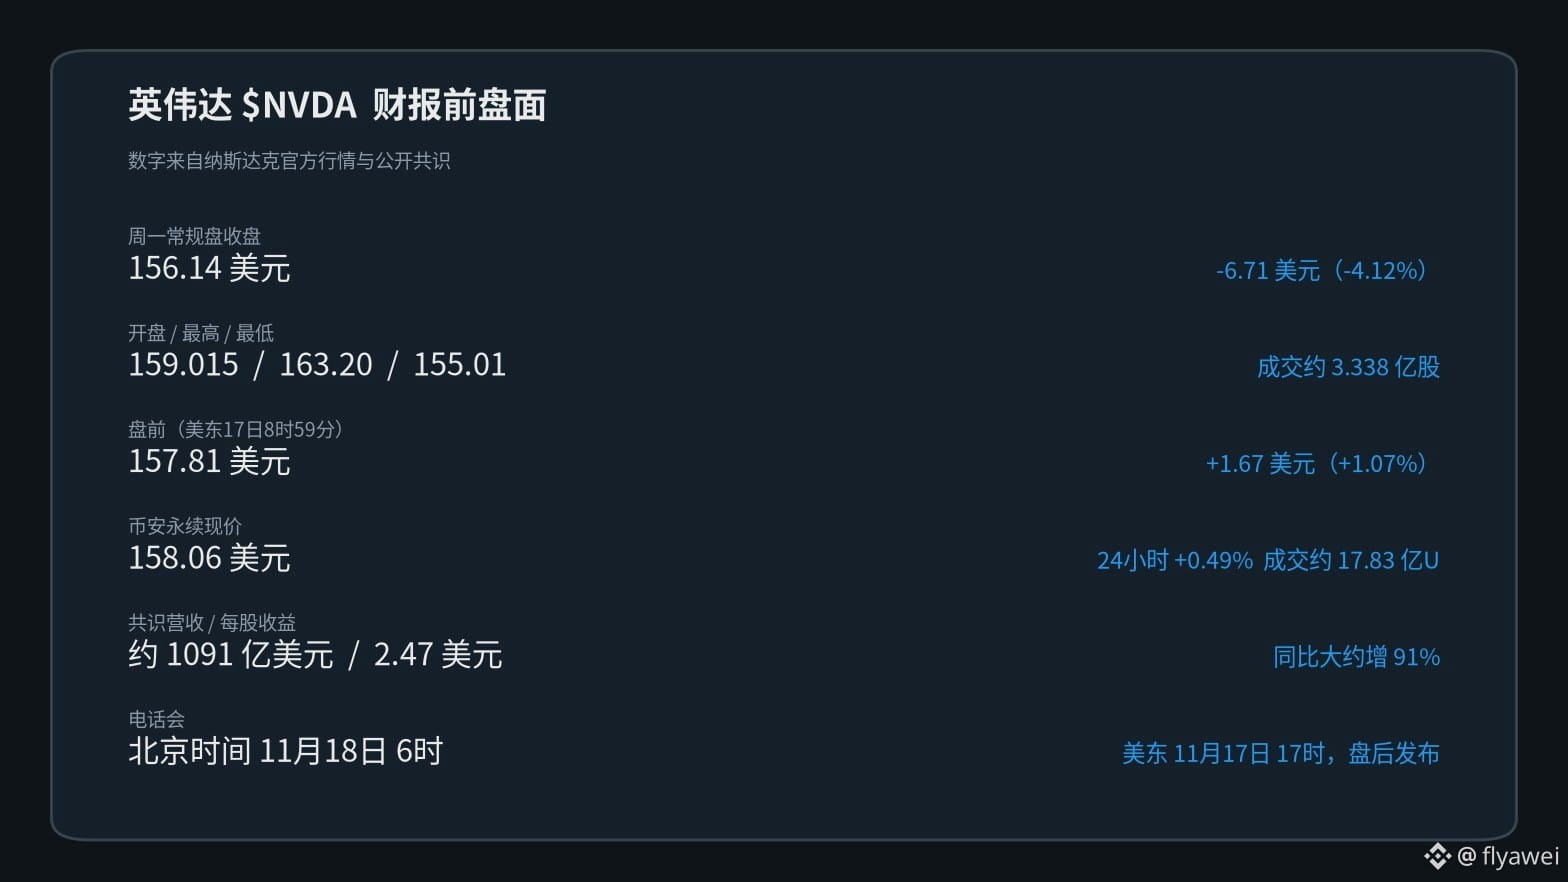
英伟达 $NVDA 美东时间11月16日常规盘收在156.14美元,比前收162.85美元跌了6.71美元,大约4.12%,这是今晚盘后出第3季度财报前的最后1个完整交易日。
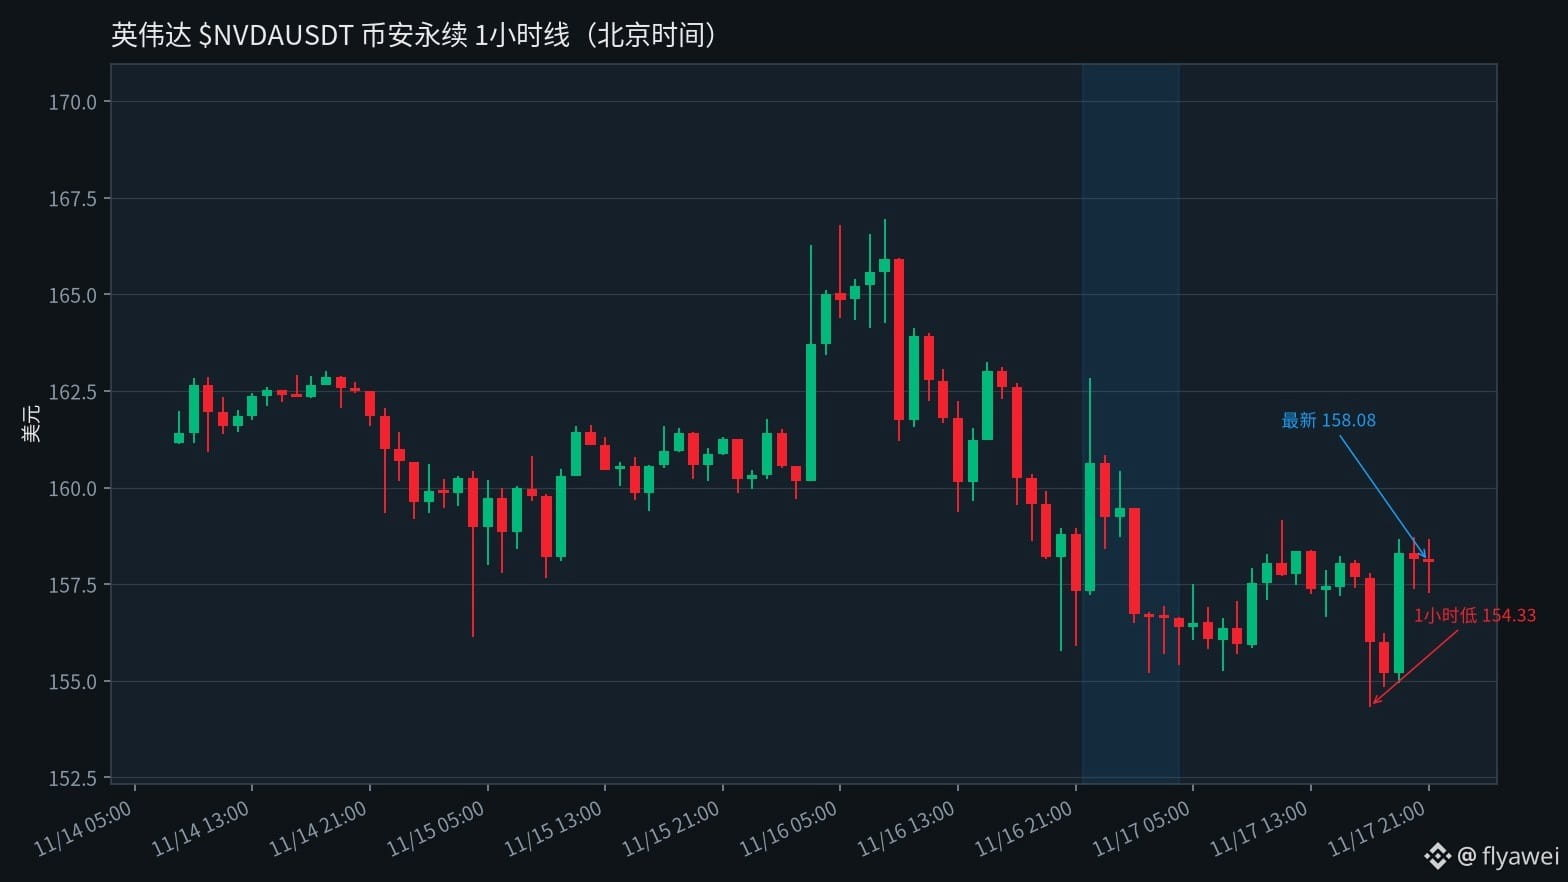
到上周五已经连着跌了6周,从10月30日收盘204.64美元算下来大约跌了23.7%。纳斯达克盘前在美东17日8时59分大约157.81美元,比收盘高1.67美元,大约1.07%。币安永续大约158.06美元,24小时大约涨0.49%,成交大约17.83亿U。
电话会定在北京时间11月18日6时。市场共识营收大约1091亿美元,每股收益大约2.47美元,比去年同期大约590亿美元增约91%。这是黄仁勋辞职后的第1份财报,由临时首席执行官来讲。
周一还往下砸,主要是因为美国商务部当天出了新规,先进芯片如果放到第三国的数据中心再租给中国等地的公司,也要先申请许可,市场担心这块业务会受影响。董事会眼下也不打算请他回去,过去9天里有超过20家机构下调了目标价。
我自己偏看空。共识数字看起来还是很高,但股价已经连跌6周,管理层还在空窗,出口规则又收紧,盘前这点反弹接不住我看到的压力。
新手小白建议多看少操作,买币只买 $BTC
周一收在156.14美元,今晚就要出财报了
英伟达 $NVDA 美东时间11月16日常规盘收在156.14美元,比前收162.85美元跌了6.71美元,大约4.12%,这是今晚盘后出第3季度财报前的最后1个完整交易日。
到上周五已经连着跌了6周,从10月30日收盘204.64美元算下来大约跌了23.7%。纳斯达克盘前在美东17日8时59分大约157.81美元,比收盘高1.67美元,大约1.07%。币安永续大约158.06美元,24小时大约涨0.49%,成交大约17.83亿U。
电话会定在北京时间11月18日6时。市场共识营收大约1091亿美元,每股收益大约2.47美元,比去年同期大约590亿美元增约91%。这是黄仁勋辞职后的第1份财报,由临时首席执行官来讲。
周一还往下砸,主要是因为美国商务部当天出了新规,先进芯片如果放到第三国的数据中心再租给中国等地的公司,也要先申请许可,市场担心这块业务会受影响。董事会眼下也不打算请他回去,过去9天里有超过20家机构下调了目标价。
我自己偏看空。共识数字看起来还是很高,但股价已经连跌6周,管理层还在空窗,出口规则又收紧,盘前这点反弹接不住我看到的压力。
新手小白建议多看少操作,买币只买 $BTC
英伟达 $NVDA 美东时间11月16日常规盘收在156.14美元,比前收162.85美元跌了6.71美元,大约4.12%,这是今晚盘后出第3季度财报前的最后1个完整交易日。
到上周五已经连着跌了6周,从10月30日收盘204.64美元算下来大约跌了23.7%。纳斯达克盘前在美东17日8时59分大约157.81美元,比收盘高1.67美元,大约1.07%。币安永续大约158.06美元,24小时大约涨0.49%,成交大约17.83亿U。
电话会定在北京时间11月18日6时。市场共识营收大约1091亿美元,每股收益大约2.47美元,比去年同期大约590亿美元增约91%。这是黄仁勋辞职后的第1份财报,由临时首席执行官来讲。
周一还往下砸,主要是因为美国商务部当天出了新规,先进芯片如果放到第三国的数据中心再租给中国等地的公司,也要先申请许可,市场担心这块业务会受影响。董事会眼下也不打算请他回去,过去9天里有超过20家机构下调了目标价。
我自己偏看空。共识数字看起来还是很高,但股价已经连跌6周,管理层还在空窗,出口规则又收紧,盘前这点反弹接不住我看到的压力。
新手小白建议多看少操作,买币只买 $BTC
204
·
--
Übersetzung ansehen
74881枚ETH被分到7个地址,开始换成比特币
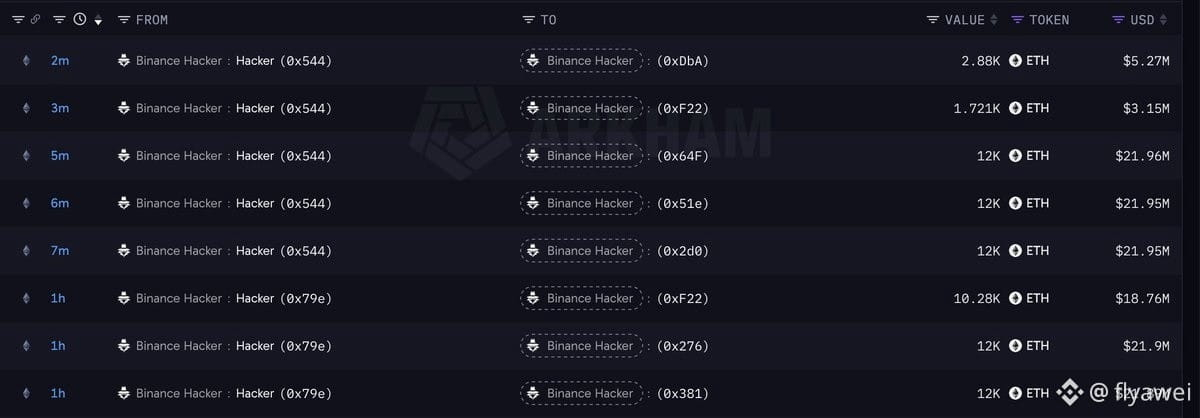
10月29日币安热钱包被盗留下的那批以太坊,北京时间11月17日下午被转走了74,881枚,当时公开计价大约1.37亿美元。
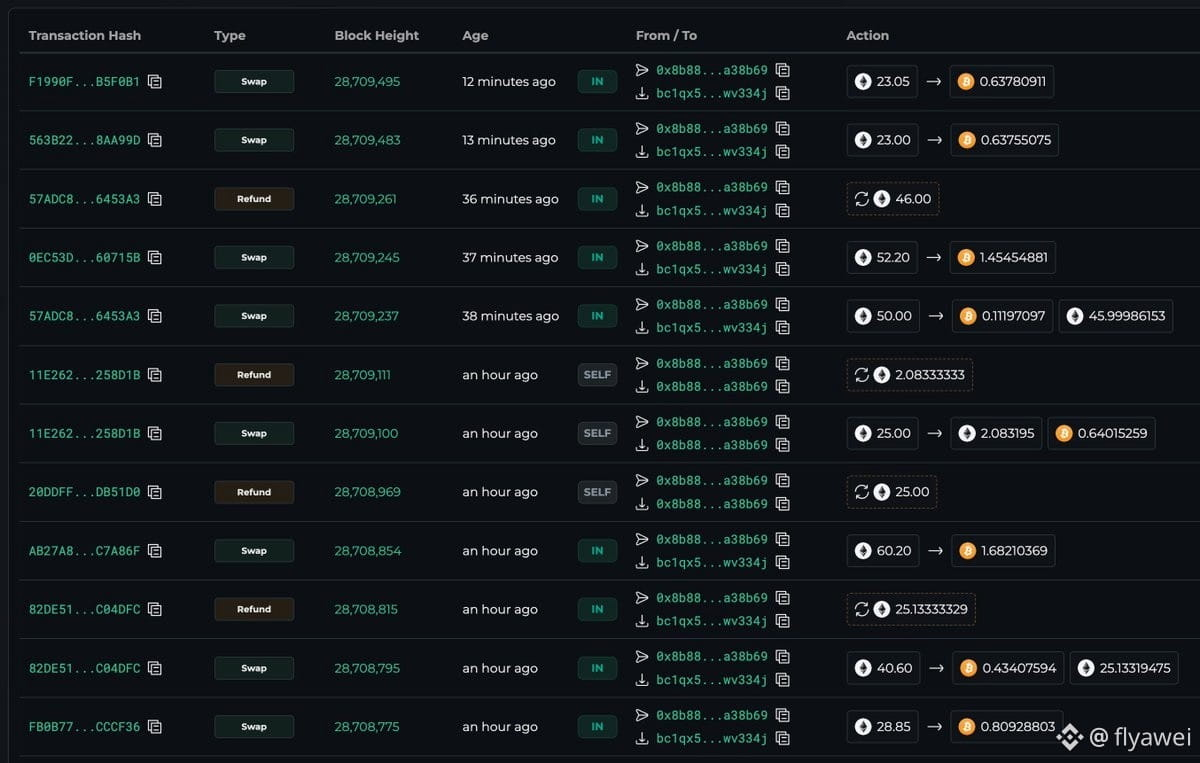
大约15时24分到16时22分,相关地址分8笔把这些ETH打进了7个新地址。
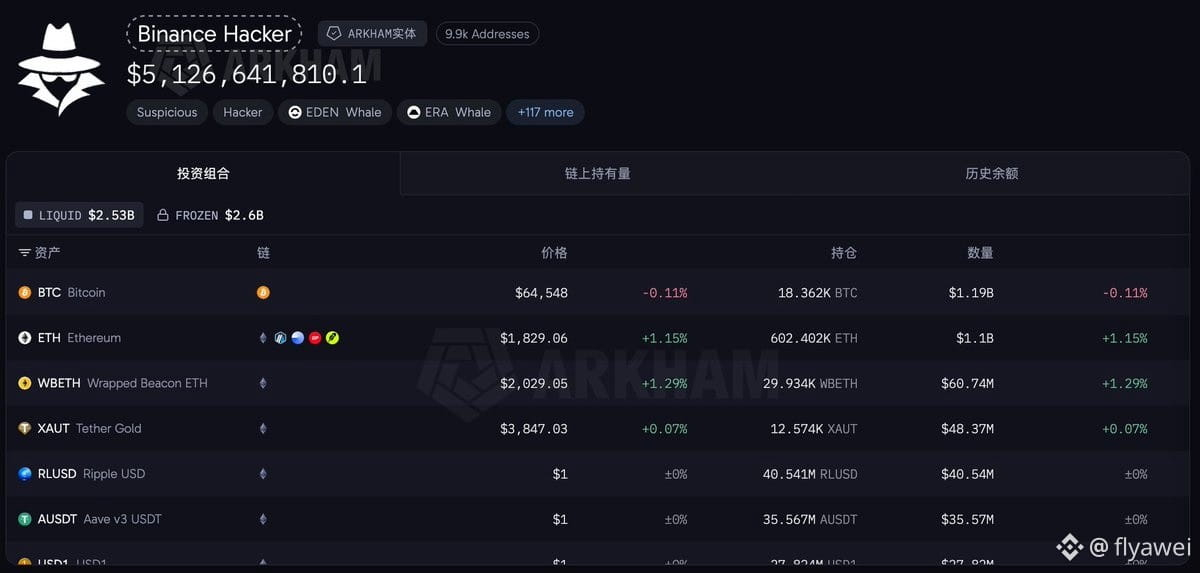
公开追踪里,这批地址名下当时大约有602,402枚ETH,按当时大约1829美元计算约11亿美元,另外还有大约18,362枚比特币,约11.9亿美元。当时还能看到,总值大约51.3亿美元,其中大约26.8亿美元已被冻结,大约25.3亿美元仍可以流动。
转出去之后,这些ETH开始被拆成大约20枚到60枚一笔,经过THORChain换成比特币。到我写这篇的时候,公开追踪里这批实体名下的ETH大约还剩527,521枚,比特币数量还在大约18,362枚附近,换币还在进行,大部分还没换完。
我个人觉得,这更像是在慢慢分、慢慢换。短时间里不一定会砸出大坑,但大约60.2万枚ETH如果继续分批换成比特币,后面还是得盯着盘面。
新手小白建议多看少操作,买币只买 $BTC
74881枚ETH被分到7个地址,开始换成比特币
10月29日币安热钱包被盗留下的那批以太坊,北京时间11月17日下午被转走了74,881枚,当时公开计价大约1.37亿美元。
大约15时24分到16时22分,相关地址分8笔把这些ETH打进了7个新地址。
公开追踪里,这批地址名下当时大约有602,402枚ETH,按当时大约1829美元计算约11亿美元,另外还有大约18,362枚比特币,约11.9亿美元。当时还能看到,总值大约51.3亿美元,其中大约26.8亿美元已被冻结,大约25.3亿美元仍可以流动。
转出去之后,这些ETH开始被拆成大约20枚到60枚一笔,经过THORChain换成比特币。到我写这篇的时候,公开追踪里这批实体名下的ETH大约还剩527,521枚,比特币数量还在大约18,362枚附近,换币还在进行,大部分还没换完。
我个人觉得,这更像是在慢慢分、慢慢换。短时间里不一定会砸出大坑,但大约60.2万枚ETH如果继续分批换成比特币,后面还是得盯着盘面。
新手小白建议多看少操作,买币只买 $BTC
10月29日币安热钱包被盗留下的那批以太坊,北京时间11月17日下午被转走了74,881枚,当时公开计价大约1.37亿美元。
大约15时24分到16时22分,相关地址分8笔把这些ETH打进了7个新地址。
公开追踪里,这批地址名下当时大约有602,402枚ETH,按当时大约1829美元计算约11亿美元,另外还有大约18,362枚比特币,约11.9亿美元。当时还能看到,总值大约51.3亿美元,其中大约26.8亿美元已被冻结,大约25.3亿美元仍可以流动。
转出去之后,这些ETH开始被拆成大约20枚到60枚一笔,经过THORChain换成比特币。到我写这篇的时候,公开追踪里这批实体名下的ETH大约还剩527,521枚,比特币数量还在大约18,362枚附近,换币还在进行,大部分还没换完。
我个人觉得,这更像是在慢慢分、慢慢换。短时间里不一定会砸出大坑,但大约60.2万枚ETH如果继续分批换成比特币,后面还是得盯着盘面。
新手小白建议多看少操作,买币只买 $BTC
1
688
·
--
Logistikdienstleister gehackt, Daten von 27.000 Bestellungen exportiert
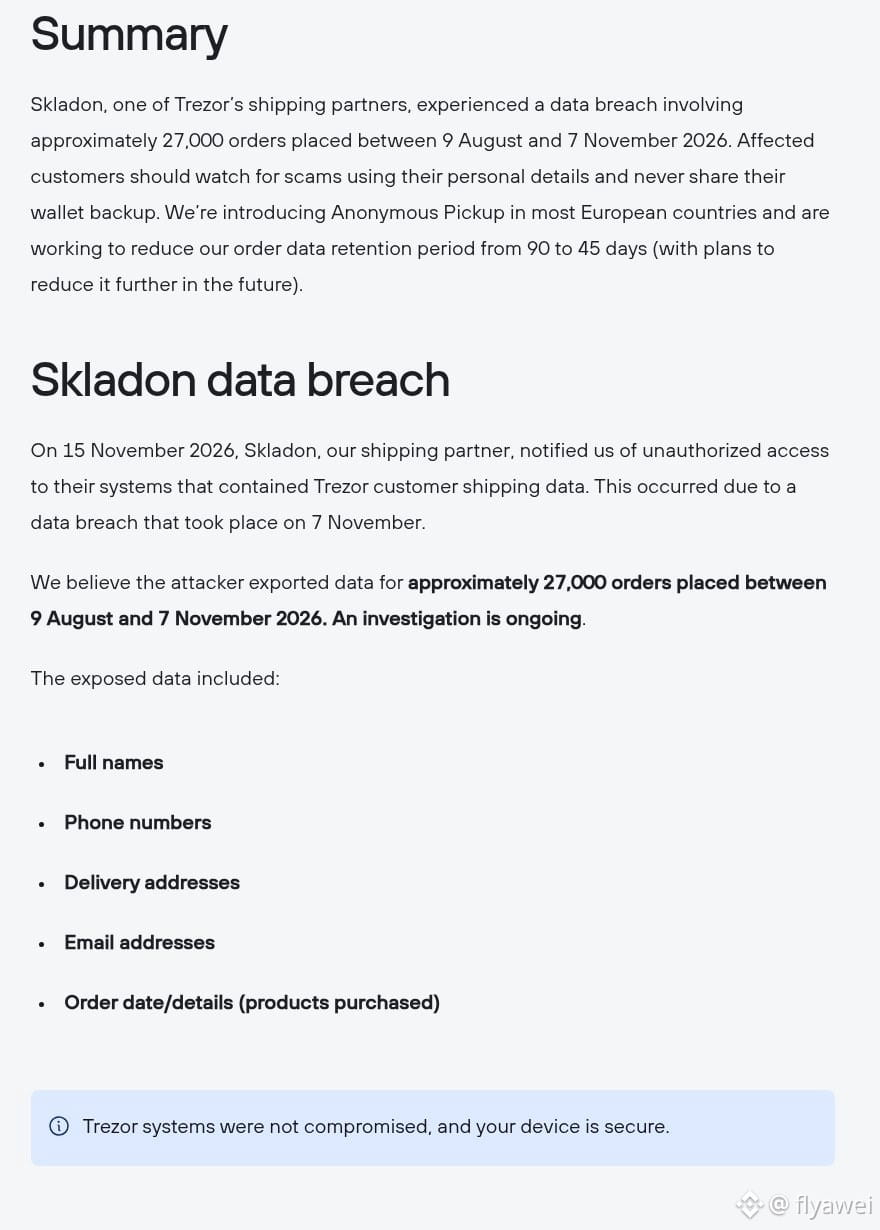
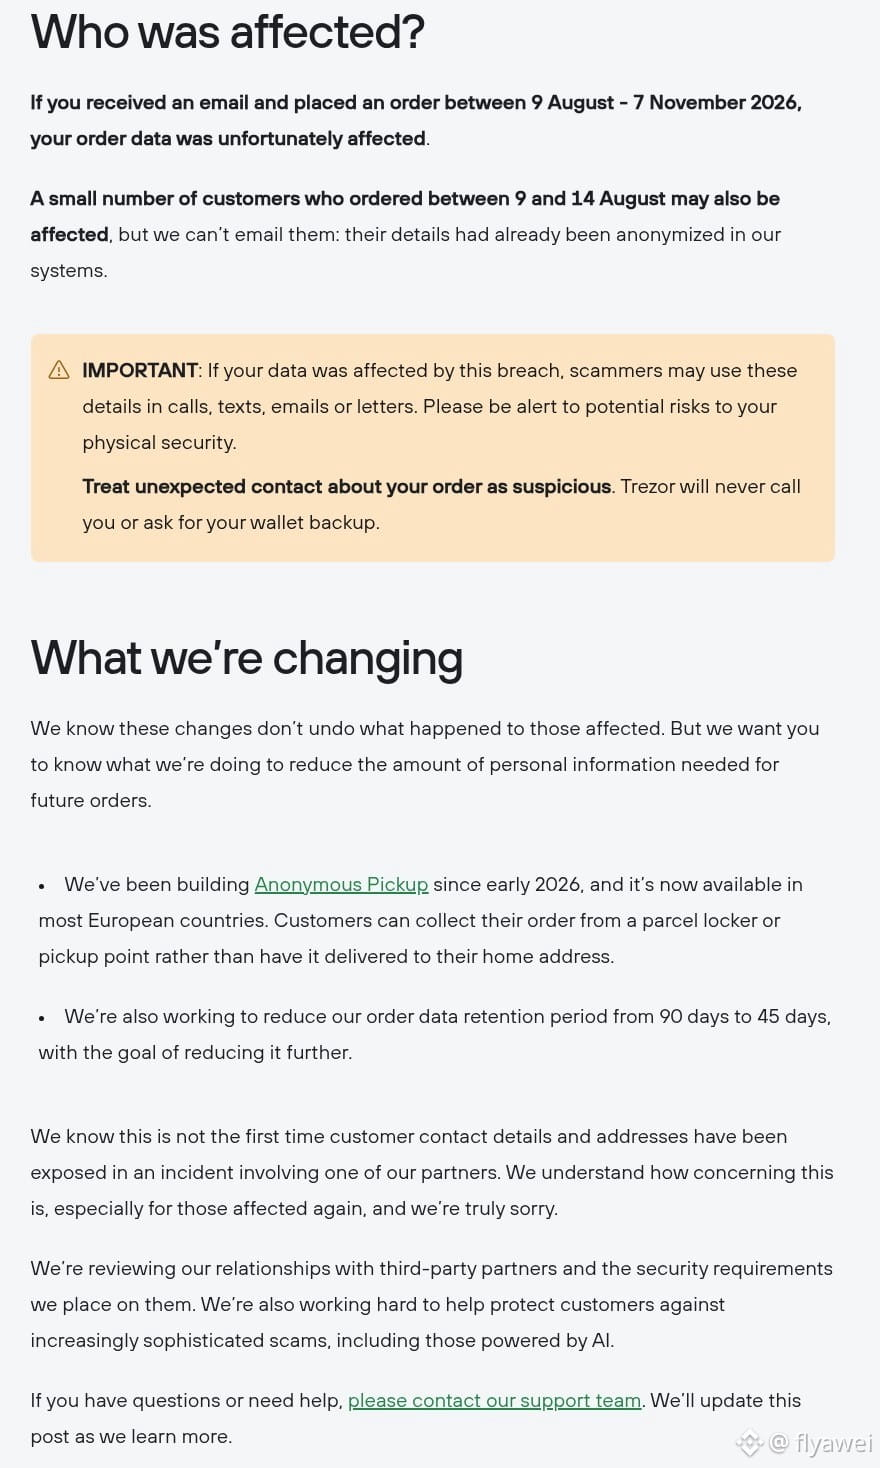
Trezor teilte am 17. November um 00:18 Uhr Pekinger Zeit mit, dass sein Logistikpartner Skladon das Unternehmen am 15. November darüber informiert habe, dass sich jemand am 7. November unbefugt Zugang zu einem System mit Bestelldaten verschafft habe. Nach Einschätzung des Unternehmens wurden die Daten von etwa 27.000 Bestellungen exportiert.
Diese Bestellungen wurden zwischen dem 9. August und dem 7. November aufgegeben. Zu den entwendeten Daten gehören Namen, Telefonnummern, Lieferadressen, E-Mail-Adressen sowie Angaben dazu, was gekauft wurde und wie viel die Kundinnen und Kunden bezahlt haben. Trezor erklärte, dass weder seine Systeme noch seine Geräte gehackt worden seien. Die Wiederherstellungsphrasen, PINs und Passphrasen lägen weder bei Trezor noch beim Logistikdienstleister. Skladon liefert nicht in die USA, daher sind US-Kunden diesmal nicht betroffen.
Wer zwischen dem 9. August und dem 7. November eine Bestellung aufgegeben und eine Informationsmail erhalten hat, dessen Daten sind Teil des exportierten Datensatzes.
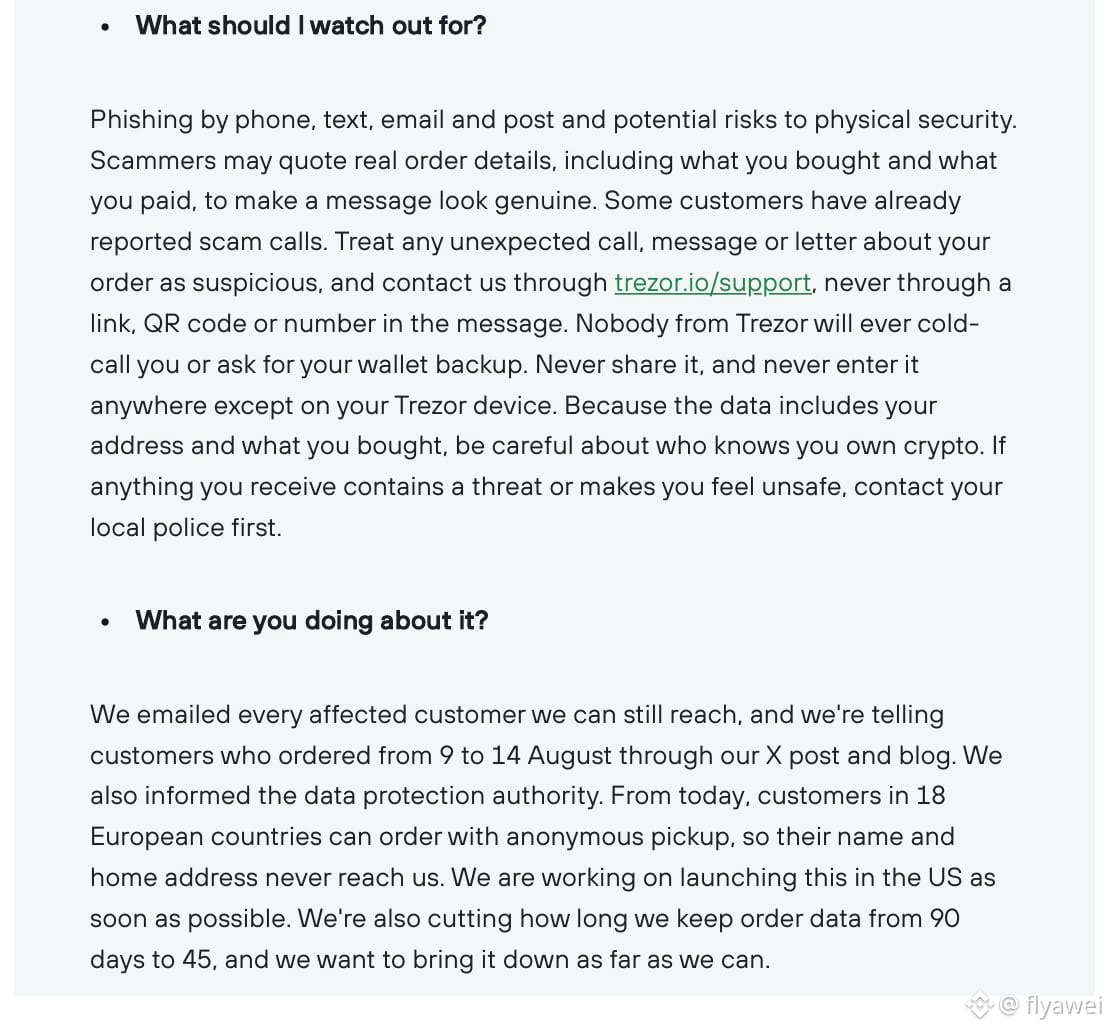
Einige Kunden haben bereits betrügerische Anrufe erhalten. Die Betrüger könnten über echte Bestellinformationen verfügen und Telefonanrufe, SMS oder E-Mails nutzen. Das Unternehmen warnt davor, unerwartete Kontaktaufnahmen zu Bestellungen als verdächtig einzustufen. Trezor wird nicht von sich aus anrufen und niemals nach einer Wallet-Sicherung fragen. Wenn die Adresse mit dem Kauf einer Hardware-Wallet verknüpft ist, sollte man auch an die eigene Sicherheit denken.
Ab dem Tag der Bekanntgabe können Kunden in 18 europäischen Ländern ihre Bestellungen anonym an Abholstationen liefern lassen, ohne ihre Wohnadresse angeben zu müssen. Außerdem soll die Speicherdauer für Bestelldaten von 90 auf 45 Tage verkürzt werden.
Die Hardware-Wallets selbst wurden diesmal nicht kompromittiert. Doch wenn Wohnadressen und Kaufdaten in die Hände anderer gelangen, wirken spätere Phishing-Versuche umso glaubwürdiger. Wiederherstellungsphrasen gehören ausschließlich auf die eigenen Geräte. Gebt sie nicht preis, nur weil ein Anruf überzeugend klingt.
Anfängerinnen und Anfängern wird empfohlen, erst einmal mehr zu lesen und weniger zu tun. Beim Kauf von Kryptowährungen nur $BTC kaufen.
Logistikdienstleister gehackt, Daten von 27.000 Bestellungen exportiert
Trezor teilte am 17. November um 00:18 Uhr Pekinger Zeit mit, dass sein Logistikpartner Skladon das Unternehmen am 15. November darüber informiert habe, dass sich jemand am 7. November unbefugt Zugang zu einem System mit Bestelldaten verschafft habe. Nach Einschätzung des Unternehmens wurden die Daten von etwa 27.000 Bestellungen exportiert.
Diese Bestellungen wurden zwischen dem 9. August und dem 7. November aufgegeben. Zu den entwendeten Daten gehören Namen, Telefonnummern, Lieferadressen, E-Mail-Adressen sowie Angaben dazu, was gekauft wurde und wie viel die Kundinnen und Kunden bezahlt haben. Trezor erklärte, dass weder seine Systeme noch seine Geräte gehackt worden seien. Die Wiederherstellungsphrasen, PINs und Passphrasen lägen weder bei Trezor noch beim Logistikdienstleister. Skladon liefert nicht in die USA, daher sind US-Kunden diesmal nicht betroffen.
Wer zwischen dem 9. August und dem 7. November eine Bestellung aufgegeben und eine Informationsmail erhalten hat, dessen Daten sind Teil des exportierten Datensatzes.
Einige Kunden haben bereits betrügerische Anrufe erhalten. Die Betrüger könnten über echte Bestellinformationen verfügen und Telefonanrufe, SMS oder E-Mails nutzen. Das Unternehmen warnt davor, unerwartete Kontaktaufnahmen zu Bestellungen als verdächtig einzustufen. Trezor wird nicht von sich aus anrufen und niemals nach einer Wallet-Sicherung fragen. Wenn die Adresse mit dem Kauf einer Hardware-Wallet verknüpft ist, sollte man auch an die eigene Sicherheit denken.
Ab dem Tag der Bekanntgabe können Kunden in 18 europäischen Ländern ihre Bestellungen anonym an Abholstationen liefern lassen, ohne ihre Wohnadresse angeben zu müssen. Außerdem soll die Speicherdauer für Bestelldaten von 90 auf 45 Tage verkürzt werden.
Die Hardware-Wallets selbst wurden diesmal nicht kompromittiert. Doch wenn Wohnadressen und Kaufdaten in die Hände anderer gelangen, wirken spätere Phishing-Versuche umso glaubwürdiger. Wiederherstellungsphrasen gehören ausschließlich auf die eigenen Geräte. Gebt sie nicht preis, nur weil ein Anruf überzeugend klingt.
Anfängerinnen und Anfängern wird empfohlen, erst einmal mehr zu lesen und weniger zu tun. Beim Kauf von Kryptowährungen nur $BTC kaufen.
Trezor teilte am 17. November um 00:18 Uhr Pekinger Zeit mit, dass sein Logistikpartner Skladon das Unternehmen am 15. November darüber informiert habe, dass sich jemand am 7. November unbefugt Zugang zu einem System mit Bestelldaten verschafft habe. Nach Einschätzung des Unternehmens wurden die Daten von etwa 27.000 Bestellungen exportiert.
Diese Bestellungen wurden zwischen dem 9. August und dem 7. November aufgegeben. Zu den entwendeten Daten gehören Namen, Telefonnummern, Lieferadressen, E-Mail-Adressen sowie Angaben dazu, was gekauft wurde und wie viel die Kundinnen und Kunden bezahlt haben. Trezor erklärte, dass weder seine Systeme noch seine Geräte gehackt worden seien. Die Wiederherstellungsphrasen, PINs und Passphrasen lägen weder bei Trezor noch beim Logistikdienstleister. Skladon liefert nicht in die USA, daher sind US-Kunden diesmal nicht betroffen.
Wer zwischen dem 9. August und dem 7. November eine Bestellung aufgegeben und eine Informationsmail erhalten hat, dessen Daten sind Teil des exportierten Datensatzes.
Einige Kunden haben bereits betrügerische Anrufe erhalten. Die Betrüger könnten über echte Bestellinformationen verfügen und Telefonanrufe, SMS oder E-Mails nutzen. Das Unternehmen warnt davor, unerwartete Kontaktaufnahmen zu Bestellungen als verdächtig einzustufen. Trezor wird nicht von sich aus anrufen und niemals nach einer Wallet-Sicherung fragen. Wenn die Adresse mit dem Kauf einer Hardware-Wallet verknüpft ist, sollte man auch an die eigene Sicherheit denken.
Ab dem Tag der Bekanntgabe können Kunden in 18 europäischen Ländern ihre Bestellungen anonym an Abholstationen liefern lassen, ohne ihre Wohnadresse angeben zu müssen. Außerdem soll die Speicherdauer für Bestelldaten von 90 auf 45 Tage verkürzt werden.
Die Hardware-Wallets selbst wurden diesmal nicht kompromittiert. Doch wenn Wohnadressen und Kaufdaten in die Hände anderer gelangen, wirken spätere Phishing-Versuche umso glaubwürdiger. Wiederherstellungsphrasen gehören ausschließlich auf die eigenen Geräte. Gebt sie nicht preis, nur weil ein Anruf überzeugend klingt.
Anfängerinnen und Anfängern wird empfohlen, erst einmal mehr zu lesen und weniger zu tun. Beim Kauf von Kryptowährungen nur $BTC kaufen.
440
·
--
In 12 Sekunden 25 Millionen erbeutet – drei Jahre später freigesprochen
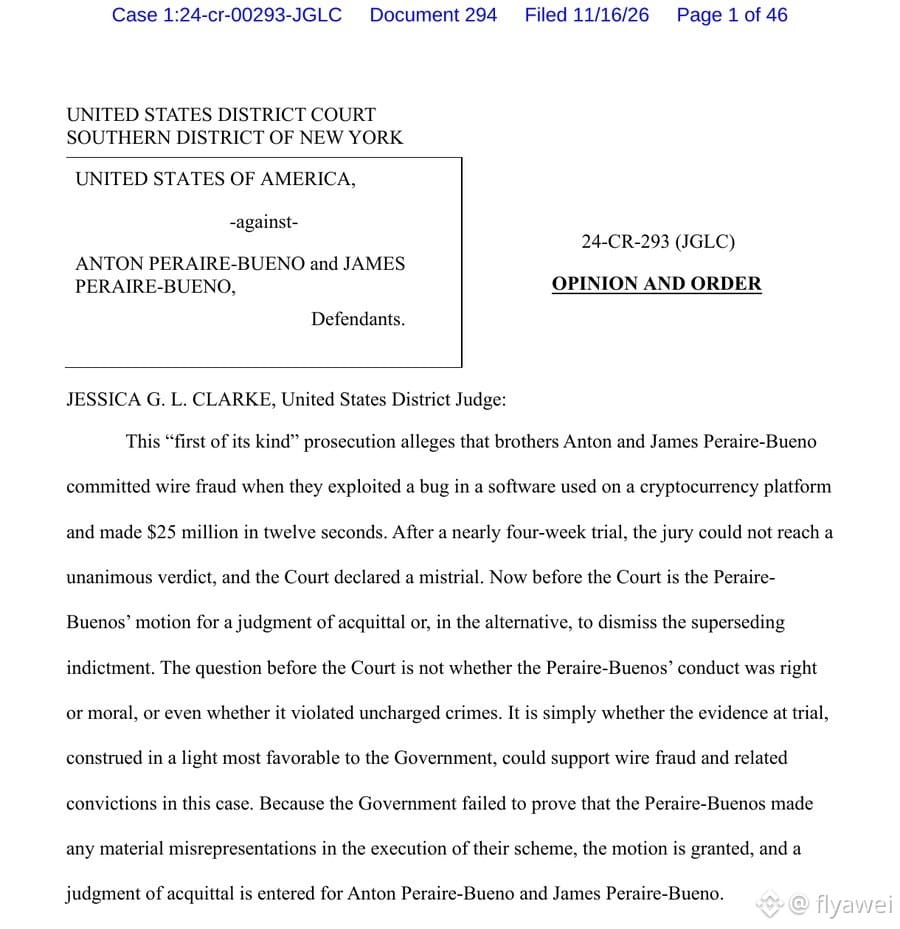
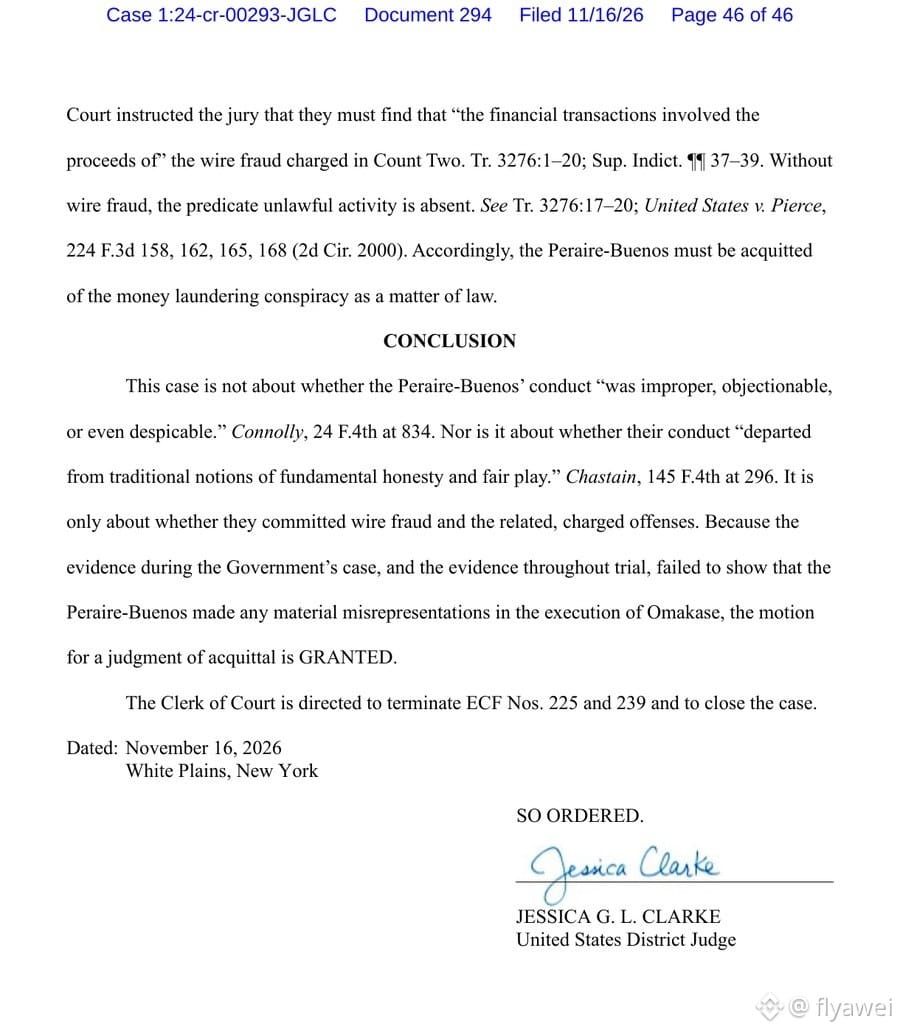
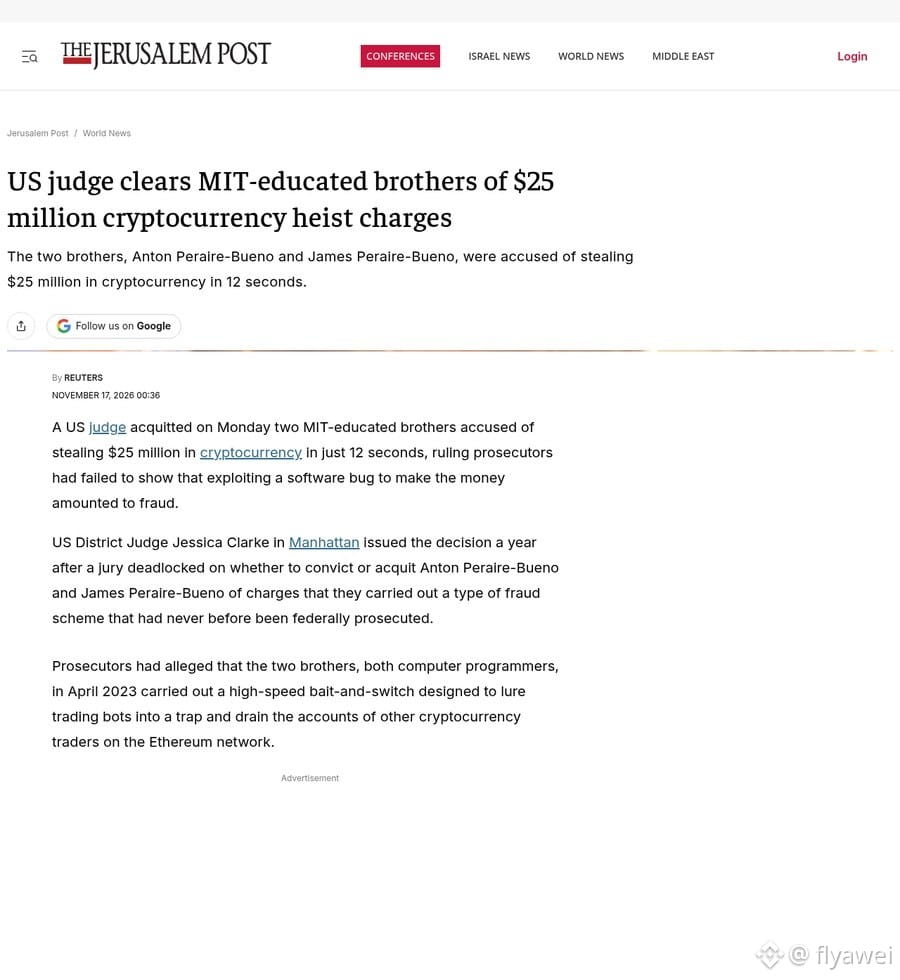
Zwei Brüder mit Abschlüssen vom MIT sind am 16. November US-Ostküstenzeit vor einem Bundesgericht in Manhattan freigesprochen worden. Das Gericht stellte fest, dass die Staatsanwaltschaft nicht beweisen konnte, dass sie bei dem Geschäft über rund 25 Millionen Dollar wesentliche Falschangaben gemacht hatten. Die Vorwürfe des Überweisungsbetrugs und damit zusammenhängende Anklagen waren somit nicht haltbar. Auch die Verschwörung zur Geldwäsche wurde fallen gelassen. Der Fall ist abgeschlossen.
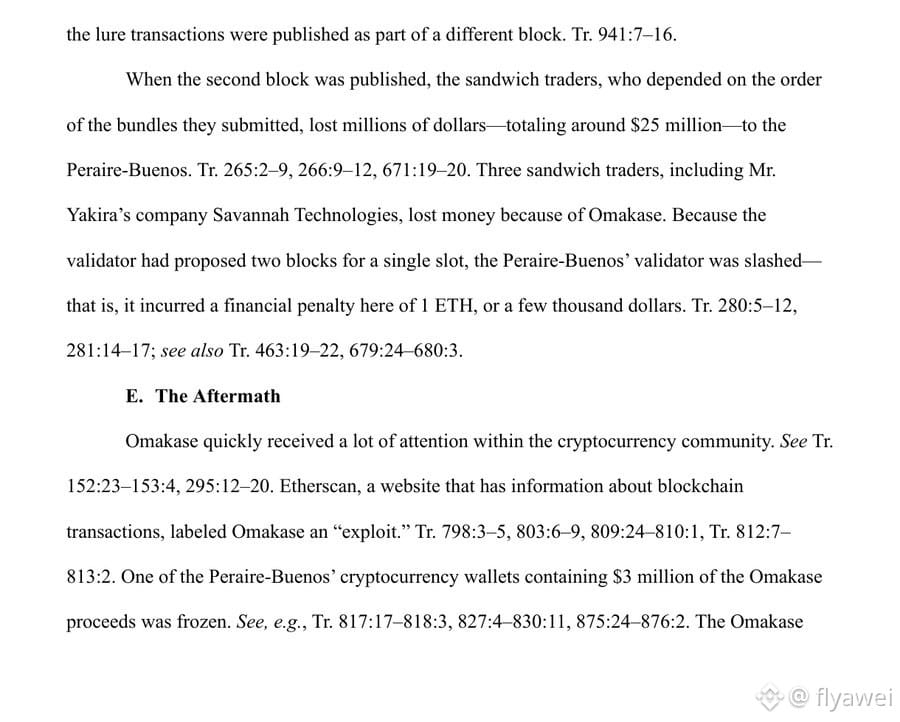
Am 2. April 2023 führten die beiden auf Ethereum eine bestimmte Operation durch. Zunächst platzierten sie acht Lockangebote im öffentlichen Handelspool, um Bots anzulocken, die auf Sandwich-Trading spezialisiert waren. Dann nutzten sie eine Schwachstelle in der MEV-Boost-Relaysoftware, die Validatoren damals häufig verwendeten, um die Transaktionen einzusehen, die diese Bots für privat hielten, und ersetzten sie anschließend durch eigene Transaktionen. Dadurch verloren die Sandwich-Trading-Bots rund 25 Millionen Dollar. Gleich zu Beginn der Urteilsbegründung schrieb das Gericht, dass das Geld innerhalb von 12 Sekunden erbeutet wurde. Die Schwachstelle in der Relaysoftware wurde noch am selben Tag behoben.
Am 8. Mai 2024 wurden die beiden angeklagt. Der Prozess dauerte 2025 fast vier Wochen, doch die Geschworenen konnten sich nicht einigen. Das Gericht erklärte den Prozess damals für gescheitert. Diesmal sprach der Richter die beiden direkt frei.
In der Urteilsbegründung schrieb die Richterin, dass das Gericht nicht darüber zu entscheiden habe, ob ihr Vorgehen richtig oder moralisch vertretbar gewesen sei oder ob sie andere, nicht angeklagte Straftaten begangen hätten. Zu prüfen sei, ob die von der Staatsanwaltschaft vorgelegten Beweise ausreichten, um die Anklagepunkte zu stützen. Die 12 Sekunden auf der Blockchain liegen nun drei Jahre zurück; die rechtliche Entscheidung ist erst jetzt gefallen.
Anfänger sollten lieber viel beobachten und wenig handeln. Wer Coins kauft, sollte nur $BTC kaufen.
In 12 Sekunden 25 Millionen erbeutet – drei Jahre später freigesprochen
Zwei Brüder mit Abschlüssen vom MIT sind am 16. November US-Ostküstenzeit vor einem Bundesgericht in Manhattan freigesprochen worden. Das Gericht stellte fest, dass die Staatsanwaltschaft nicht beweisen konnte, dass sie bei dem Geschäft über rund 25 Millionen Dollar wesentliche Falschangaben gemacht hatten. Die Vorwürfe des Überweisungsbetrugs und damit zusammenhängende Anklagen waren somit nicht haltbar. Auch die Verschwörung zur Geldwäsche wurde fallen gelassen. Der Fall ist abgeschlossen.
Am 2. April 2023 führten die beiden auf Ethereum eine bestimmte Operation durch. Zunächst platzierten sie acht Lockangebote im öffentlichen Handelspool, um Bots anzulocken, die auf Sandwich-Trading spezialisiert waren. Dann nutzten sie eine Schwachstelle in der MEV-Boost-Relaysoftware, die Validatoren damals häufig verwendeten, um die Transaktionen einzusehen, die diese Bots für privat hielten, und ersetzten sie anschließend durch eigene Transaktionen. Dadurch verloren die Sandwich-Trading-Bots rund 25 Millionen Dollar. Gleich zu Beginn der Urteilsbegründung schrieb das Gericht, dass das Geld innerhalb von 12 Sekunden erbeutet wurde. Die Schwachstelle in der Relaysoftware wurde noch am selben Tag behoben.
Am 8. Mai 2024 wurden die beiden angeklagt. Der Prozess dauerte 2025 fast vier Wochen, doch die Geschworenen konnten sich nicht einigen. Das Gericht erklärte den Prozess damals für gescheitert. Diesmal sprach der Richter die beiden direkt frei.
In der Urteilsbegründung schrieb die Richterin, dass das Gericht nicht darüber zu entscheiden habe, ob ihr Vorgehen richtig oder moralisch vertretbar gewesen sei oder ob sie andere, nicht angeklagte Straftaten begangen hätten. Zu prüfen sei, ob die von der Staatsanwaltschaft vorgelegten Beweise ausreichten, um die Anklagepunkte zu stützen. Die 12 Sekunden auf der Blockchain liegen nun drei Jahre zurück; die rechtliche Entscheidung ist erst jetzt gefallen.
Anfänger sollten lieber viel beobachten und wenig handeln. Wer Coins kauft, sollte nur $BTC kaufen.
Zwei Brüder mit Abschlüssen vom MIT sind am 16. November US-Ostküstenzeit vor einem Bundesgericht in Manhattan freigesprochen worden. Das Gericht stellte fest, dass die Staatsanwaltschaft nicht beweisen konnte, dass sie bei dem Geschäft über rund 25 Millionen Dollar wesentliche Falschangaben gemacht hatten. Die Vorwürfe des Überweisungsbetrugs und damit zusammenhängende Anklagen waren somit nicht haltbar. Auch die Verschwörung zur Geldwäsche wurde fallen gelassen. Der Fall ist abgeschlossen.
Am 2. April 2023 führten die beiden auf Ethereum eine bestimmte Operation durch. Zunächst platzierten sie acht Lockangebote im öffentlichen Handelspool, um Bots anzulocken, die auf Sandwich-Trading spezialisiert waren. Dann nutzten sie eine Schwachstelle in der MEV-Boost-Relaysoftware, die Validatoren damals häufig verwendeten, um die Transaktionen einzusehen, die diese Bots für privat hielten, und ersetzten sie anschließend durch eigene Transaktionen. Dadurch verloren die Sandwich-Trading-Bots rund 25 Millionen Dollar. Gleich zu Beginn der Urteilsbegründung schrieb das Gericht, dass das Geld innerhalb von 12 Sekunden erbeutet wurde. Die Schwachstelle in der Relaysoftware wurde noch am selben Tag behoben.
Am 8. Mai 2024 wurden die beiden angeklagt. Der Prozess dauerte 2025 fast vier Wochen, doch die Geschworenen konnten sich nicht einigen. Das Gericht erklärte den Prozess damals für gescheitert. Diesmal sprach der Richter die beiden direkt frei.
In der Urteilsbegründung schrieb die Richterin, dass das Gericht nicht darüber zu entscheiden habe, ob ihr Vorgehen richtig oder moralisch vertretbar gewesen sei oder ob sie andere, nicht angeklagte Straftaten begangen hätten. Zu prüfen sei, ob die von der Staatsanwaltschaft vorgelegten Beweise ausreichten, um die Anklagepunkte zu stützen. Die 12 Sekunden auf der Blockchain liegen nun drei Jahre zurück; die rechtliche Entscheidung ist erst jetzt gefallen.
Anfänger sollten lieber viel beobachten und wenig handeln. Wer Coins kauft, sollte nur $BTC kaufen.
1.6k
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
MoreHikesExpectedIsBTCUnderPressure
11,947 Aufrufe
145 Kommentare
FOMC-Protokoll | Fed-Protokoll zeigt: Fast alle Vertreter rechnen mit weiteren Zinserhöhungen, einige halten im Dezember einen größeren Schritt für möglich
Binance News
·20 Likes
·25.6k Aufrufe
NvidiaBeatsEstimatesWith$130BQ4Outlook
78,660 Aufrufe
312 Kommentare
AnthropicIPOPriceCouldExceed$80
76,078 Aufrufe
256 Kommentare