

M I S H U
1.1k Beiträge

M I S H U
Melden
Nutzer blockieren
Hochfrequenz-Trader
1.2 Jahre
66 Following
14.6K+ Follower
1.0K+ Like gegeben
Beiträge
Alle
Zitierungen
Live
·
--
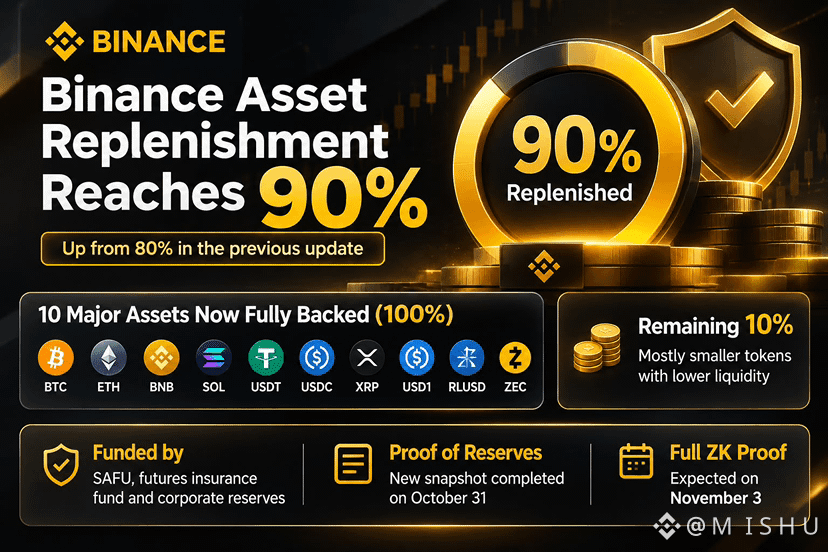
Binance hat die Wiederauffüllung der Vermögenswerte zu 90 % abgeschlossen
Binance hat bei der Wiederherstellung der betroffenen Vermögenswerte weitere Fortschritte erzielt. Die Wiederauffüllung liegt nun bei etwa 90 %, verglichen mit 80 % im vorherigen Update.
Die Börse gibt an, dass 10 wichtige Kryptowährungen, darunter BTC, ETH, BNB, SOL, USDT und XRP, nun zu 100 % durch Reserven gedeckt sind.
Bei den verbleibenden Vermögenswerten handelt es sich größtenteils um kleinere Token mit geringerer Liquidität.
Binance verwendet Mittel aus dem SAFU-Fonds, dem Versicherungsfonds für Futures und den Unternehmensreserven, um den Vorgang abzuschließen.
Außerdem wurde eine neue Momentaufnahme der Proof of Reserves erstellt. Der vollständige Zero-Knowledge-Nachweis wird für den 3. November erwartet.
Die Fortschritte sind ermutigend. Nun richten sich alle Augen auf die abschließende Wiederauffüllung und die bevorstehende Überprüfung.
#Binance #safu #CryptoNews
#BinanceSAFUFondsübertragungAbgeschlossen7499BTC


Binance Square Official
·
--
Update: Die Übertragung des SAFU-Fonds ist abgeschlossen – dies war die große Übertragung von 7.499 BTC, die hier sichtbar ist: https://blockchair.com/bitcoin/transaction/774fcb97827d7ed2389447cc3ef3e1abcd024574cd745d2182cc0ec58e7914bd
59
·
--
Übersetzung ansehen
Btc at 100k or at 60k?
What are you waiting for 🙃
Reply in Comments …
#ETHDropsBelow2400USDT #USPPIRises6.3%YearOverYear
Btc at 100k or at 60k?
What are you waiting for 🙃
Reply in Comments …
#ETHDropsBelow2400USDT #USPPIRises6.3%YearOverYear
What are you waiting for 🙃
Reply in Comments …
#ETHDropsBelow2400USDT #USPPIRises6.3%YearOverYear
1
138
·
--
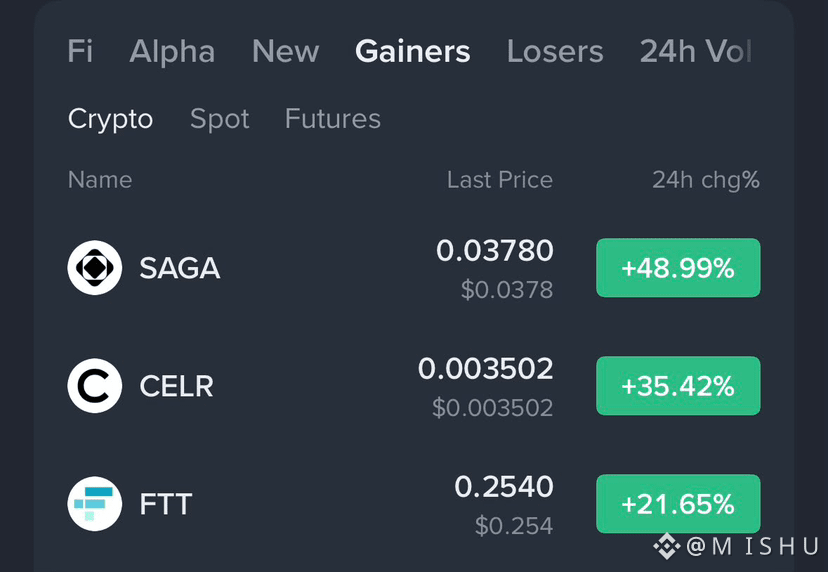
Ich: „Heute wird nichts Interessantes passieren.“
$SAGA : +49%
$CELR : +35%
$FTT : +21%
Die Charts nahmen das sofort persönlich
#SaylorHintsStrategyBitcoinBuy #crypto
Ich: „Heute wird nichts Interessantes passieren.“
$SAGA : +49%
$CELR : +35%
$FTT : +21%
Die Charts nahmen das sofort persönlich
#SaylorHintsStrategyBitcoinBuy #crypto
$SAGA : +49%
$CELR : +35%
$FTT : +21%
Die Charts nahmen das sofort persönlich
#SaylorHintsStrategyBitcoinBuy #crypto
568
·
--
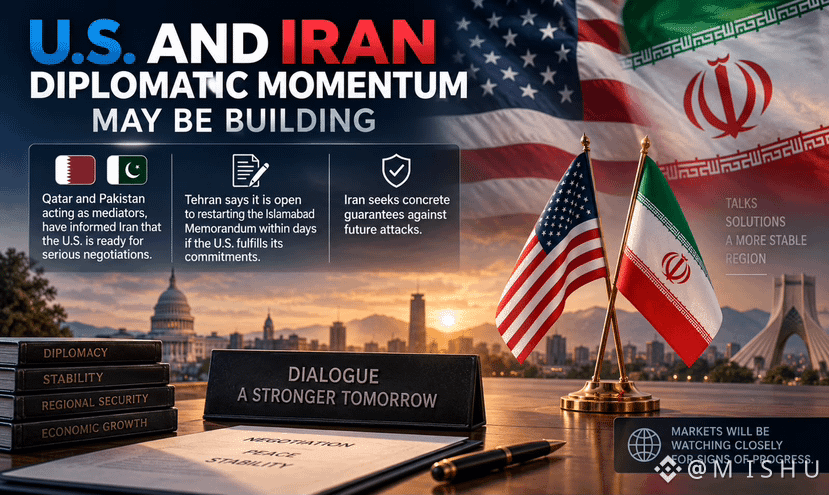
Diplomatischer Schwung könnte sich zwischen den USA und dem Iran aufbauen.
Laut iranischen Quellen haben Vermittler aus Katar und Pakistan übermittelt, dass Washington zu ernsthaften Verhandlungen bereit ist. Teheran sagt, es sei offen dafür, das Islamabad-Memorandum innerhalb weniger Tage wieder aufzunehmen, wenn die USA ihre Zusagen erfüllen und Garantien gegen künftige Angriffe bereitstellen.
Die Märkte werden genau auf Anzeichen für Fortschritte achten.
#crypto $AKE $ONE
141
·
--
Übersetzung ansehen
longed $AVA was not wrong
I will exit soon
I will wait for pullback to enter again
historically one also performed so well
I will look for short position soon
longed $AVA was not wrong
I will exit soon
I will wait for pullback to enter again
historically one also performed so well
I will look for short position soon
I will exit soon
I will wait for pullback to enter again
historically one also performed so well
I will look for short position soon
1
178
·
--
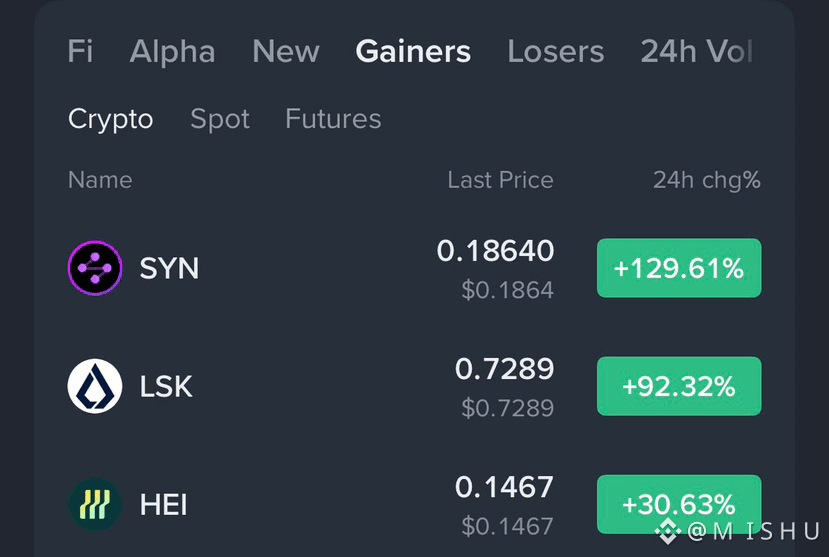
Hallo binanceianer ….. 💀
$SYN +129%
$LSK +92%
$HEI +30%
Verpasst?
Glückwunsch, du bist jetzt ein Investor.
Erwischt?
Dann bist du plötzlich ein Trading-Guru 😎
Hallo binanceianer ….. 💀
$SYN +129%
$LSK +92%
$HEI +30%
Verpasst?
Glückwunsch, du bist jetzt ein Investor.
Erwischt?
Dann bist du plötzlich ein Trading-Guru 😎
$SYN +129%
$LSK +92%
$HEI +30%
Verpasst?
Glückwunsch, du bist jetzt ein Investor.
Erwischt?
Dann bist du plötzlich ein Trading-Guru 😎
328
·
--
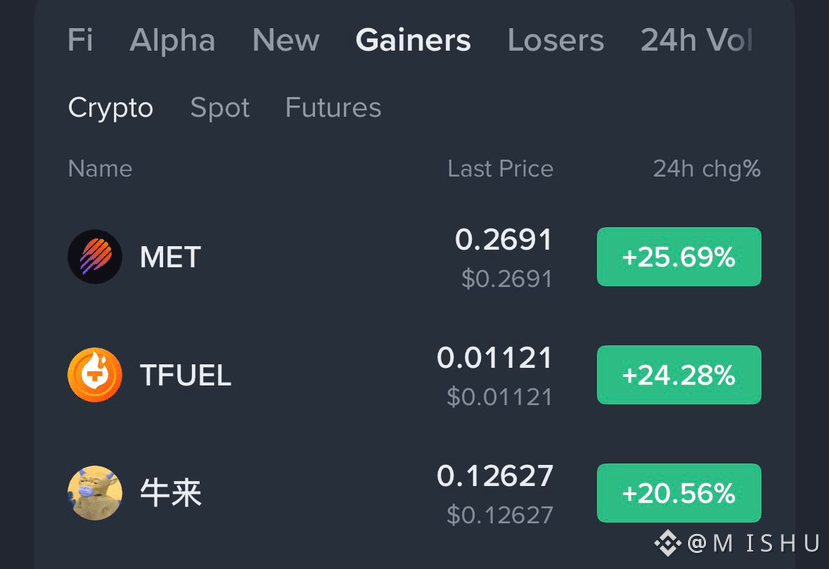
POV: Du hast gestern verkauft 😎
$MET +25.69%
$TFUEL +24.28%
$牛来 +20.56%
Der Markt erinnert sich an alles. 😭
#OracleJumpsOver6%OnEarningsBeat
POV: Du hast gestern verkauft 😎
$MET +25.69%
$TFUEL +24.28%
$牛来 +20.56%
Der Markt erinnert sich an alles. 😭
#OracleJumpsOver6%OnEarningsBeat
$MET +25.69%
$TFUEL +24.28%
$牛来 +20.56%
Der Markt erinnert sich an alles. 😭
#OracleJumpsOver6%OnEarningsBeat
531
·
--
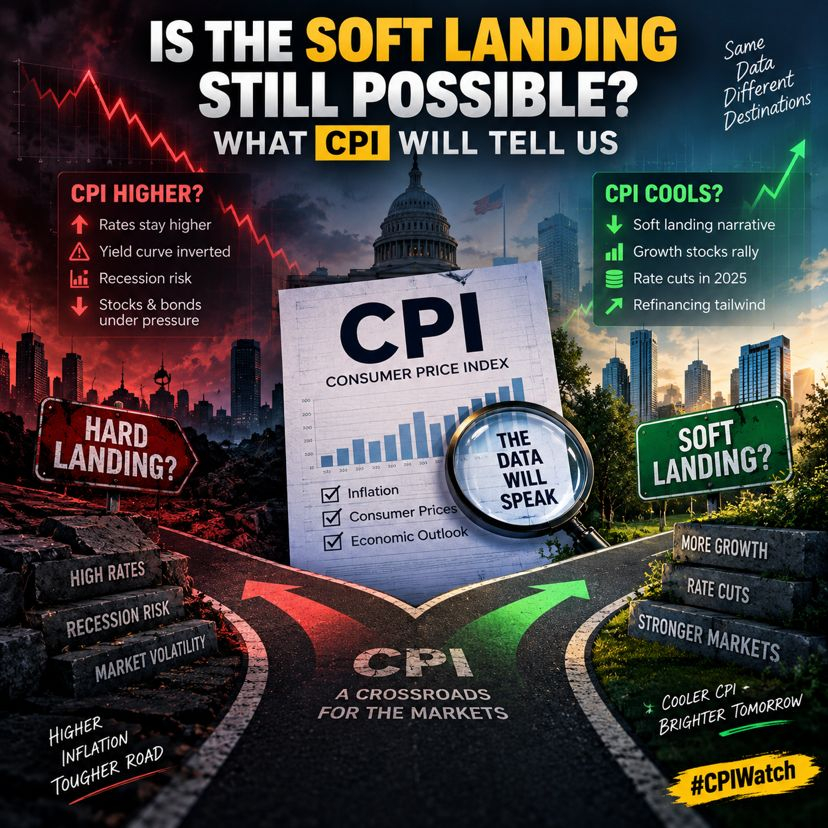
Ist die „Soft Landing“ noch möglich? Was der CPI uns sagen wird
Alle reden über den nächsten Schritt der Fed, aber lass uns kurz einen Schritt zurücktreten. Die eigentliche Frage ist nicht, ob sie anheben, sondern ob wir eine harte Landung insgesamt vermeiden.
Das macht mir Sorgen:
Die Nonfarm-Payrolls kamen stark, aber das Lohnwachstum verlangsamt sich. Das ist tatsächlich ein positives Signal für die Inflation (weniger Lohn-Druck = geringere Service-Inflation). Doch auch der Konsum lässt nach. Kreditkartenrückstände steigen. Autoverkäufe kühlen ab.
Der CPI-Bericht ist eine Weggabelung
Wenn der CPI erhöht bleibt → Die Fed hält die Zinsen höher, die Zinskurve bleibt invers, und wir preisen Rezessionsrisiken ein. Das trifft sowohl Aktien als auch Anleihen.
Wenn der CPI sich spürbar abkühlt → Dann bekommen wir unsere „Soft Landing“-Storyline zurück. Wachstumstitel legen zu, zyklische Werte profitieren, und vielleicht sehen wir endlich die Zinssenkungen, die Refinanzierungen im Jahr 2025 unterstützen.
Worauf ich achte
Core CPI (ohne Lebensmittel und Energie) ist der echte Hinweis
Service-Inflation: Hier richtet die Fed ihren Fokus wirklich hin
Was das für die Gewinnerwartungen 2025 bedeutet
Ich setze nicht auf den Markt. Ich positioniere mich anhand wirtschaftlicher Grundlagen. Das heißt im Moment: Qualitätstitel mit Preissetzungsmacht halten und die zyklische Verschuldungs-/Hebel-Exposure leicht halten.
Die Daten lügen nicht. Schauen wir mal, was sie diese Woche sagen.
#CPIWatch #crypto $CNPY $GAIB
1
1
416
·
--
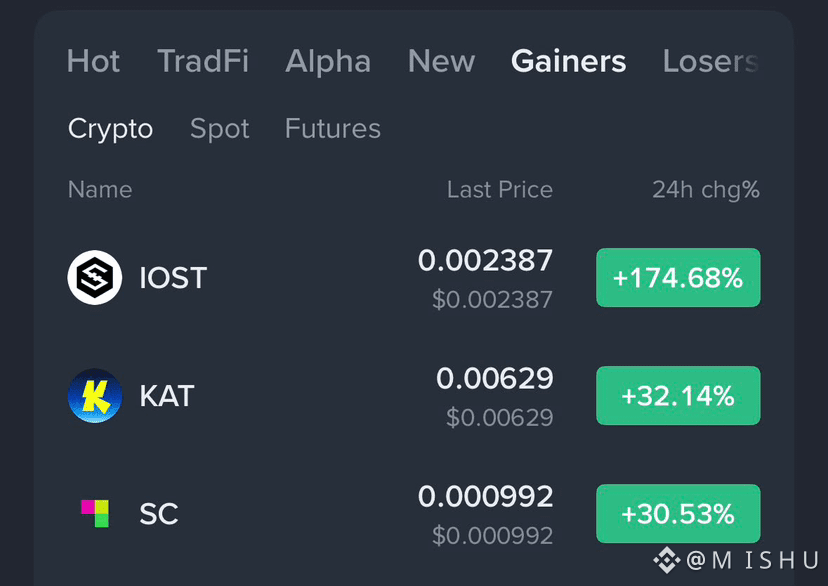
Jemand soll die Rangliste überprüfen.
🚀 $IOST +174,68%
📈 $KAT +32,14%
📈 $SC +30,53%
KAT und SC verzeichneten genau die Art von Gewinnen, von denen Trader träumen.
Leider für sie entschied sich IOST, einen so großen Move zu drucken, dass 30% plötzlich normal aussahen.
#BrentCrudeTops$100 #binance
Jemand soll die Rangliste überprüfen.
🚀 $IOST +174,68%
📈 $KAT +32,14%
📈 $SC +30,53%
KAT und SC verzeichneten genau die Art von Gewinnen, von denen Trader träumen.
Leider für sie entschied sich IOST, einen so großen Move zu drucken, dass 30% plötzlich normal aussahen.
#BrentCrudeTops$100 #binance
🚀 $IOST +174,68%
📈 $KAT +32,14%
📈 $SC +30,53%
KAT und SC verzeichneten genau die Art von Gewinnen, von denen Trader träumen.
Leider für sie entschied sich IOST, einen so großen Move zu drucken, dass 30% plötzlich normal aussahen.
#BrentCrudeTops$100 #binance
389
·
--
#dusk $DUSK @Dusk_Foundation
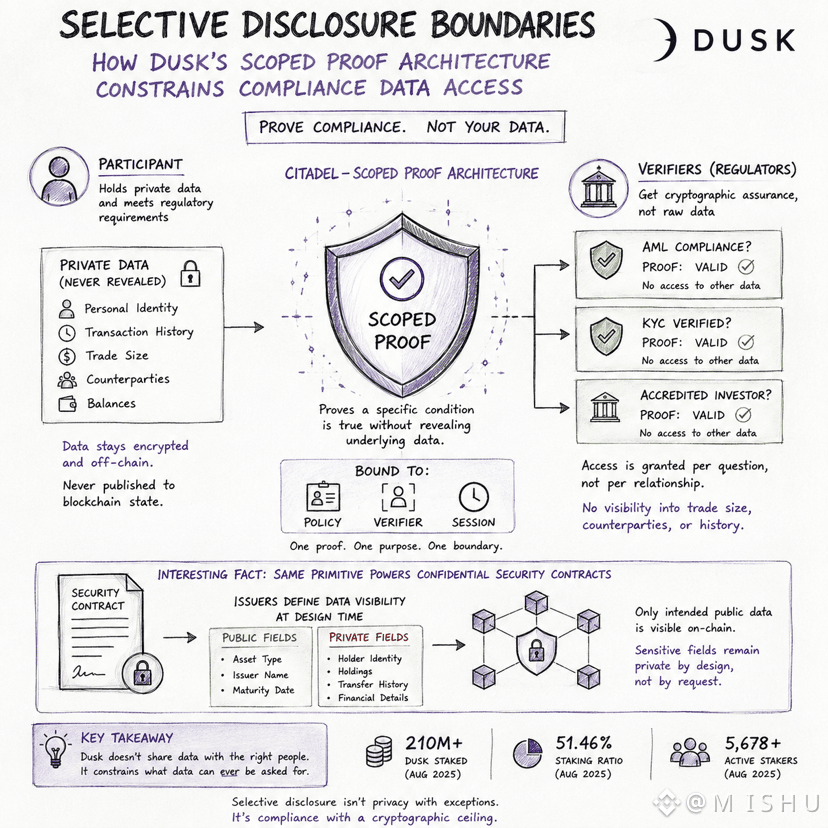
Ich suchte nach dem Mechanismus hinter „selektiver Offenlegung“ – ein Begriff, den jede Privacy-Kette verwendet, den aber nur wenige wirklich präzise definieren. Die meisten Systeme behandeln Offenlegung als binär: Entweder wird alles gegenüber einem Regulator offengelegt oder gar nichts.
Dusk’s Modell ist enger gefasst. Teilnehmende weisen nach, dass sie die Anforderungen von AML/KYC erfüllen, ohne die persönlichen oder transaktionalen Daten unterhalb des Nachweises offenzulegen. Die Offenlegung lautet nicht „Hier sind meine Daten.“ Sie lautet „Hier ist der Nachweis, dass diese Bedingung gilt“ – auf eine einzelne Compliance-Frage beschränkt und sonst nichts.
Der Zugang wird pro Frage gewährt, nicht pro Beziehung. Ein Regulator, der den AML-Status prüft, erhält dadurch nicht automatisch Einblick in die Handelsgröße, Gegenparteien oder die Transaktionshistorie.
Spannend ist, dass sich dasselbe Prinzip auch auf vertrauliche Sicherheitsverträge übertragen lässt: Dort definieren Emittenten, welche Felder öffentlich sind und welche privat bleiben, bevor der Vermögenswert überhaupt erst gestartet wird.
Wenn ein Nachweis nur die Frage beantworten kann, für die er entworfen wurde, ist dann selektive Offenlegung wirklich Privatsphäre mit Ausnahmen – oder eher Compliance mit einer kryptografischen Obergrenze dessen, was jemals bekannt sein kann?
#dusk $DUSK @Dusk
Ich suchte nach dem Mechanismus hinter „selektiver Offenlegung“ – ein Begriff, den jede Privacy-Kette verwendet, den aber nur wenige wirklich präzise definieren. Die meisten Systeme behandeln Offenlegung als binär: Entweder wird alles gegenüber einem Regulator offengelegt oder gar nichts.
Dusk’s Modell ist enger gefasst. Teilnehmende weisen nach, dass sie die Anforderungen von AML/KYC erfüllen, ohne die persönlichen oder transaktionalen Daten unterhalb des Nachweises offenzulegen. Die Offenlegung lautet nicht „Hier sind meine Daten.“ Sie lautet „Hier ist der Nachweis, dass diese Bedingung gilt“ – auf eine einzelne Compliance-Frage beschränkt und sonst nichts.
Der Zugang wird pro Frage gewährt, nicht pro Beziehung. Ein Regulator, der den AML-Status prüft, erhält dadurch nicht automatisch Einblick in die Handelsgröße, Gegenparteien oder die Transaktionshistorie.
Spannend ist, dass sich dasselbe Prinzip auch auf vertrauliche Sicherheitsverträge übertragen lässt: Dort definieren Emittenten, welche Felder öffentlich sind und welche privat bleiben, bevor der Vermögenswert überhaupt erst gestartet wird.
Wenn ein Nachweis nur die Frage beantworten kann, für die er entworfen wurde, ist dann selektive Offenlegung wirklich Privatsphäre mit Ausnahmen – oder eher Compliance mit einer kryptografischen Obergrenze dessen, was jemals bekannt sein kann?
1
2
1k
·
--
#dusk $DUSK @Dusk_Foundation
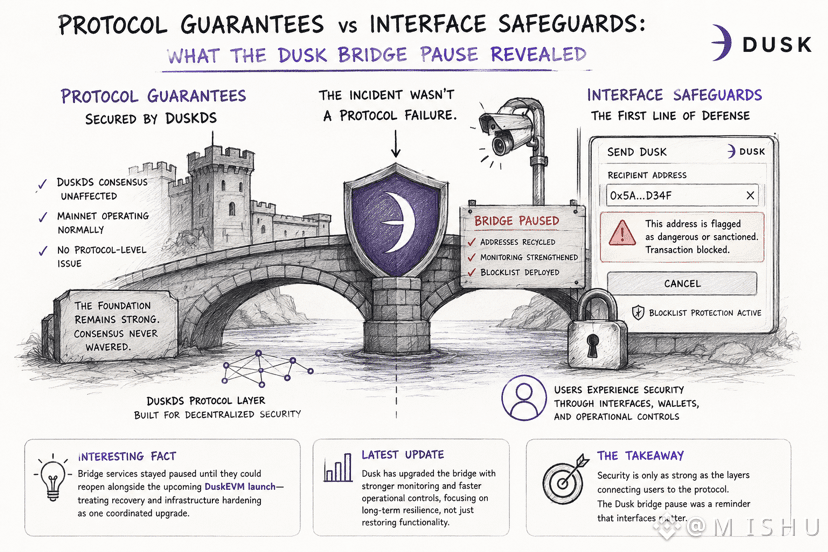
Ich habe die Incident-Notice von Dusk hervorgezogen, in der Erwartung der üblichen vagen Formulierung „wir untersuchen das“. Was ich stattdessen fand, war eine Unterscheidung, die man sich ruhig vor Augen halten sollte.
Als Dusk eine ungewöhnliche Brückenaktivität feststellte, die an ein von einem Team verwaltetes operatives Wallet gekoppelt war, pausierte Dusk die Bridge-Services, recycelte die betroffenen Adressen und setzte eine Web-Wallet-Blockliste ein, die Nutzer warnt, bevor sie Gelder an bekannte bösartige oder sanktionierte Ziele senden.
Das ist der interessante Teil.
Eine Blockliste ist eine Schnittstellen-Schutzmaßnahme. Sie schützt Nutzer, bevor eine Transaktion signiert wird. Das ist nichts, was DuskDS auf Protokollebene durchsetzt.
Das Team war außerdem ebenso eindeutig, dass der Vorfall kein Versagen auf Protokollebene war. Der Konsens lief weiterhin ganz normal; die Kompromittierung existierte vollständig innerhalb der operativen Infrastruktur rund um die Bridge.
Eine Einzelheit fiel besonders auf: Die Bridge-Services blieben pausiert, bis sie zusammen mit DuskEVM wieder eingeführt werden konnten. So wurden Wiederherstellung und Infrastruktursicherheit zu einem einzigen Rollout, statt zuerst wieder zu öffnen und später nachzupatchen.
Wenn das Protokoll nie versagt hat, aber der Schutz, mit dem die Nutzer tatsächlich interagierten, ein Warnsystem auf Wallet-Ebene ist: Was sagt das darüber aus, wo Sicherheit wirklich erlebt wird—im Protokoll oder an der Schnittstelle zwischen Nutzern und dem Protokoll?
#dusk $DUSK @Dusk
Ich habe die Incident-Notice von Dusk hervorgezogen, in der Erwartung der üblichen vagen Formulierung „wir untersuchen das“. Was ich stattdessen fand, war eine Unterscheidung, die man sich ruhig vor Augen halten sollte.
Als Dusk eine ungewöhnliche Brückenaktivität feststellte, die an ein von einem Team verwaltetes operatives Wallet gekoppelt war, pausierte Dusk die Bridge-Services, recycelte die betroffenen Adressen und setzte eine Web-Wallet-Blockliste ein, die Nutzer warnt, bevor sie Gelder an bekannte bösartige oder sanktionierte Ziele senden.
Das ist der interessante Teil.
Eine Blockliste ist eine Schnittstellen-Schutzmaßnahme. Sie schützt Nutzer, bevor eine Transaktion signiert wird. Das ist nichts, was DuskDS auf Protokollebene durchsetzt.
Das Team war außerdem ebenso eindeutig, dass der Vorfall kein Versagen auf Protokollebene war. Der Konsens lief weiterhin ganz normal; die Kompromittierung existierte vollständig innerhalb der operativen Infrastruktur rund um die Bridge.
Eine Einzelheit fiel besonders auf: Die Bridge-Services blieben pausiert, bis sie zusammen mit DuskEVM wieder eingeführt werden konnten. So wurden Wiederherstellung und Infrastruktursicherheit zu einem einzigen Rollout, statt zuerst wieder zu öffnen und später nachzupatchen.
Wenn das Protokoll nie versagt hat, aber der Schutz, mit dem die Nutzer tatsächlich interagierten, ein Warnsystem auf Wallet-Ebene ist: Was sagt das darüber aus, wo Sicherheit wirklich erlebt wird—im Protokoll oder an der Schnittstelle zwischen Nutzern und dem Protokoll?
4
5
1.2k
·
--
#dusk $DUSK @Dusk_Foundation
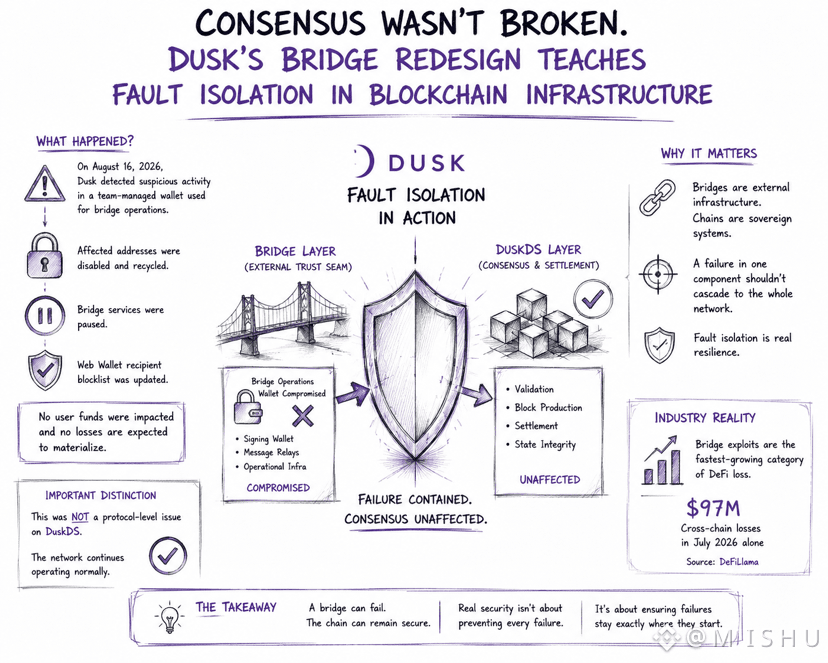
Ich las die Incident-Mitteilung zu Dusk’s Brücken-Vorfall und erwartete das übliche Crypto-Hack-Template: Panik, vage Beruhigungen, Schweigen. Stattdessen war die Formulierung merkwürdig konkret darüber, was nicht kaputtgegangen ist.
Am 16. August 2026 erkannte das Team verdächtige Aktivitäten im Zusammenhang mit einer von einem Team verwalteten Wallet, die bei Brücken-Operationen genutzt wird. Sie deaktivierten und recycelten die betroffenen Adressen, pausierten die Brückendienste und fügten eine Empfänger-Blockliste für Web Wallets hinzu. Auf Basis aller verfügbaren Informationen wurden keine Nutzerfonds beeinträchtigt, und es werden keine Verluste erwartet, die sich materialisieren.
Die entscheidende Stelle lautet: Das war kein Protokoll-Level-Problem in DuskDS, und das Netzwerk läuft weiterhin normal. Konsens, Abwicklung, die Basisschicht – unberührt. Der Ausfall war vollständig auf eine operative Wallet an der Brücken-Grenze begrenzt.
Das ist Fehlerisolierung, wie sie vorgesehen ist, nicht Glück. Eine Brücke ist eine externe Vertrauensnaht, die an eine Chain geschraubt ist; dass DuskDS die Blöcke die ganze Zeit korrekt validiert, ist der tatsächliche Beweis, dass die Isolation gehalten hat.
Also.. Bridge-Exploits sind in diesem Jahr die am schnellsten wachsende Kategorie von DeFi-Verlusten: Allein im Juli summierten sich die Verluste aus Cross-Chain-Vorfällen branchenweit auf 97 Mio. USD, und die wiederkehrende Ursache ist nicht gebrochene Kryptografie, sondern gebrochene Vertrauensannahmen: ein kompromittierter Signer, eine gefälschte Nachricht, ein umgangener Timelock.
Wenn die Basisschicht unberührt bleiben kann, während die Brücke scheitert – sollte „ist die Chain sicher“ und „ist die Brücke sicher“ jemals als dieselbe Frage gestellt werden?
#dusk $DUSK @Dusk
Ich las die Incident-Mitteilung zu Dusk’s Brücken-Vorfall und erwartete das übliche Crypto-Hack-Template: Panik, vage Beruhigungen, Schweigen. Stattdessen war die Formulierung merkwürdig konkret darüber, was nicht kaputtgegangen ist.
Am 16. August 2026 erkannte das Team verdächtige Aktivitäten im Zusammenhang mit einer von einem Team verwalteten Wallet, die bei Brücken-Operationen genutzt wird. Sie deaktivierten und recycelten die betroffenen Adressen, pausierten die Brückendienste und fügten eine Empfänger-Blockliste für Web Wallets hinzu. Auf Basis aller verfügbaren Informationen wurden keine Nutzerfonds beeinträchtigt, und es werden keine Verluste erwartet, die sich materialisieren.
Die entscheidende Stelle lautet: Das war kein Protokoll-Level-Problem in DuskDS, und das Netzwerk läuft weiterhin normal. Konsens, Abwicklung, die Basisschicht – unberührt. Der Ausfall war vollständig auf eine operative Wallet an der Brücken-Grenze begrenzt.
Das ist Fehlerisolierung, wie sie vorgesehen ist, nicht Glück. Eine Brücke ist eine externe Vertrauensnaht, die an eine Chain geschraubt ist; dass DuskDS die Blöcke die ganze Zeit korrekt validiert, ist der tatsächliche Beweis, dass die Isolation gehalten hat.
Also.. Bridge-Exploits sind in diesem Jahr die am schnellsten wachsende Kategorie von DeFi-Verlusten: Allein im Juli summierten sich die Verluste aus Cross-Chain-Vorfällen branchenweit auf 97 Mio. USD, und die wiederkehrende Ursache ist nicht gebrochene Kryptografie, sondern gebrochene Vertrauensannahmen: ein kompromittierter Signer, eine gefälschte Nachricht, ein umgangener Timelock.
Wenn die Basisschicht unberührt bleiben kann, während die Brücke scheitert – sollte „ist die Chain sicher“ und „ist die Brücke sicher“ jemals als dieselbe Frage gestellt werden?
17
3
1.6k
·
--
Verifiziert
#dusk $DUSK @Dusk_Foundation
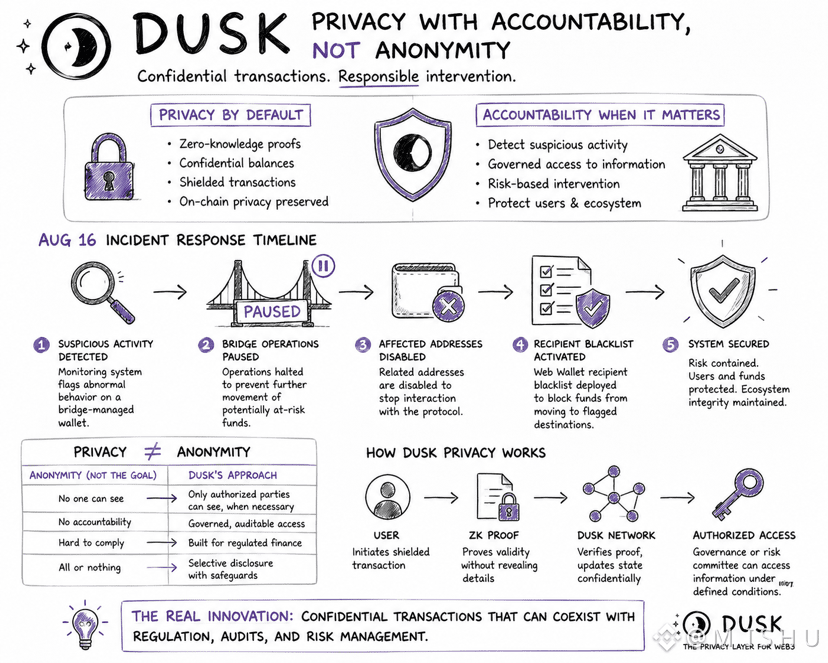
Ich habe die CreatorPad-Aufgabe von Dusk geöffnet und erwartete eine weitere, datenschutzorientierte Erzählung rund um Hedger und überprüfbare Zero-Knowledge-Beweise. Stattdessen hat mich vor allem aufgefallen, wie sich das System verhielt, als tatsächlich etwas schiefging.
Am 16. August erkannte das Team verdächtige Aktivitäten im Zusammenhang mit einer Bridge-verwalteten Wallet. Innerhalb von Stunden wurden die Bridge-Operationen angehalten, die betroffenen Adressen deaktiviert und eine Empfänger-Blacklist eingeführt, um zu verhindern, dass Gelder an die als verdächtig markierten Ziele gelangen.
Diese Reaktion verändert, wie ich über das Datenschutzmodell von Dusk denke.
Viele Menschen hören „Datenschutz standardmäßig“ und nehmen vollständige Anonymität an. Was Dusk offenbar aufbaut, ist etwas anderes: Vertraulichkeit mit Verantwortlichkeit. Transaktionsdetails können vor der öffentlichen Sicht geschützt bleiben, während das Netzwerk dennoch Mechanismen vorhält, um einzugreifen, wenn Sicherheit, Compliance oder der Schutz von Vermögenswerten Maßnahmen erfordern.
Für reguliertes Finanzwesen ist diese Unterscheidung entscheidend.
Die eigentliche Frage ist vielleicht nicht, ob Transaktionen privat sind, sondern wer unter bestimmten Bedingungen auf Informationen zugreifen kann, wie dieser Zugriff gesteuert wird und welche Schutzmaßnahmen es in Bezug auf Eingriffsbefugnisse gibt.
Datenschutz ist leicht zu vermarkten. Datenschutz zu entwerfen, der mit Regulierung, Audits und Risikomanagement koexistieren kann, ist die schwierigere Herausforderung – und vermutlich auch die wichtigere.
#dusk $DUSK @Dusk
Ich habe die CreatorPad-Aufgabe von Dusk geöffnet und erwartete eine weitere, datenschutzorientierte Erzählung rund um Hedger und überprüfbare Zero-Knowledge-Beweise. Stattdessen hat mich vor allem aufgefallen, wie sich das System verhielt, als tatsächlich etwas schiefging.
Am 16. August erkannte das Team verdächtige Aktivitäten im Zusammenhang mit einer Bridge-verwalteten Wallet. Innerhalb von Stunden wurden die Bridge-Operationen angehalten, die betroffenen Adressen deaktiviert und eine Empfänger-Blacklist eingeführt, um zu verhindern, dass Gelder an die als verdächtig markierten Ziele gelangen.
Diese Reaktion verändert, wie ich über das Datenschutzmodell von Dusk denke.
Viele Menschen hören „Datenschutz standardmäßig“ und nehmen vollständige Anonymität an. Was Dusk offenbar aufbaut, ist etwas anderes: Vertraulichkeit mit Verantwortlichkeit. Transaktionsdetails können vor der öffentlichen Sicht geschützt bleiben, während das Netzwerk dennoch Mechanismen vorhält, um einzugreifen, wenn Sicherheit, Compliance oder der Schutz von Vermögenswerten Maßnahmen erfordern.
Für reguliertes Finanzwesen ist diese Unterscheidung entscheidend.
Die eigentliche Frage ist vielleicht nicht, ob Transaktionen privat sind, sondern wer unter bestimmten Bedingungen auf Informationen zugreifen kann, wie dieser Zugriff gesteuert wird und welche Schutzmaßnahmen es in Bezug auf Eingriffsbefugnisse gibt.
Datenschutz ist leicht zu vermarkten. Datenschutz zu entwerfen, der mit Regulierung, Audits und Risikomanagement koexistieren kann, ist die schwierigere Herausforderung – und vermutlich auch die wichtigere.
9
3
1.5k
·
--
Verifiziert
#dusk $DUSK @Dusk_Foundation
Also…. ich bin auf die Suche gegangen, was einen Entwickler wirklich an einer Chain hält, nachdem die anfängliche Ankündigung „Wir unterstützen Solidity“ verblasst.
EVM-Kompatibilität bringt Builder erst mal ins Boot.
Sie gibt ihnen jedoch keinen Grund zu bleiben.
Das Testnetz von DuskEVM ist jetzt live und gibt Entwicklern Zugriff auf Solidity, vertraute Ethereum-Tools und einen weniger reibungsintensiven Weg in das Ökosystem. Das ist wichtig. Aber im Jahr 2026 ist Kompatibilität kein Differenzierungsmerkmal mehr, sondern die Mindestanforderung.
Was meine Aufmerksamkeit nicht auf DuskEVM selbst gelenkt hat.
Es war alles, was darum herum gebaut wurde.
Hedger führt vertrauliche Transaktionsabläufe mit homomorpher Verschlüsselung und Zero-Knowledge-Technologie ein und ermöglicht Anwendungen, Privatsphäre mit regulierter Finanzinfrastruktur zu kombinieren. Die meisten Chains konkurrieren bei der Ausführung. Dusk konkurriert damit, was privat ausgeführt werden kann.
Dann gibt es noch Dusk Connect.
Veröffentlicht im April 2026 wurde das SDK entwickelt, um dApps dabei zu helfen, Wallets zu entdecken, Nutzer zu verbinden und Transaktionen über eine einheitliche Oberfläche zu handhaben. Es löst ein Problem, das nach einer Übernahme sichtbar wird: die Reibung für Entwickler zu reduzieren, die sich bereits entschieden haben zu bauen.
ImDusk bietet nun zwei unterschiedliche Wege für Builder. DuskEVM richtet sich an Solidity-Entwickler, während der native Dusk-Stack geschützte Accounts, datensparende Ausführung und direkt auf Node-Ebene verfügbare Tools über W3sper bereitstellt. Wenn Anwendungen reifen, müssen Entwickler das Ökosystem nicht verlassen, um auf fortschrittlichere Fähigkeiten zuzugreifen.
Hmm… Vielleicht ist das die eigentliche Retention-Strategie.
Builder nicht durch EVM-Kompatibilität anziehen.
Ihnen Infrastruktur geben, die sie sonst nicht so leicht irgendwo anders finden.
Was schafft stärkere Builder-Bindung?
#dusk $DUSK @Dusk
Also…. ich bin auf die Suche gegangen, was einen Entwickler wirklich an einer Chain hält, nachdem die anfängliche Ankündigung „Wir unterstützen Solidity“ verblasst.
EVM-Kompatibilität bringt Builder erst mal ins Boot.
Sie gibt ihnen jedoch keinen Grund zu bleiben.
Das Testnetz von DuskEVM ist jetzt live und gibt Entwicklern Zugriff auf Solidity, vertraute Ethereum-Tools und einen weniger reibungsintensiven Weg in das Ökosystem. Das ist wichtig. Aber im Jahr 2026 ist Kompatibilität kein Differenzierungsmerkmal mehr, sondern die Mindestanforderung.
Was meine Aufmerksamkeit nicht auf DuskEVM selbst gelenkt hat.
Es war alles, was darum herum gebaut wurde.
Hedger führt vertrauliche Transaktionsabläufe mit homomorpher Verschlüsselung und Zero-Knowledge-Technologie ein und ermöglicht Anwendungen, Privatsphäre mit regulierter Finanzinfrastruktur zu kombinieren. Die meisten Chains konkurrieren bei der Ausführung. Dusk konkurriert damit, was privat ausgeführt werden kann.
Dann gibt es noch Dusk Connect.
Veröffentlicht im April 2026 wurde das SDK entwickelt, um dApps dabei zu helfen, Wallets zu entdecken, Nutzer zu verbinden und Transaktionen über eine einheitliche Oberfläche zu handhaben. Es löst ein Problem, das nach einer Übernahme sichtbar wird: die Reibung für Entwickler zu reduzieren, die sich bereits entschieden haben zu bauen.
ImDusk bietet nun zwei unterschiedliche Wege für Builder. DuskEVM richtet sich an Solidity-Entwickler, während der native Dusk-Stack geschützte Accounts, datensparende Ausführung und direkt auf Node-Ebene verfügbare Tools über W3sper bereitstellt. Wenn Anwendungen reifen, müssen Entwickler das Ökosystem nicht verlassen, um auf fortschrittlichere Fähigkeiten zuzugreifen.
Hmm… Vielleicht ist das die eigentliche Retention-Strategie.
Builder nicht durch EVM-Kompatibilität anziehen.
Ihnen Infrastruktur geben, die sie sonst nicht so leicht irgendwo anders finden.
Was schafft stärkere Builder-Bindung?
EVM Compatibility
100%
Privacy Infrastructure
0%
Better Developer Tools
0%
Real Ecosystem Demand
0%
1 Stimmen • Abstimmung beendet
12
1
1.2k
·
--
Verifiziert
#dusk $DUSK @Dusk_Foundation
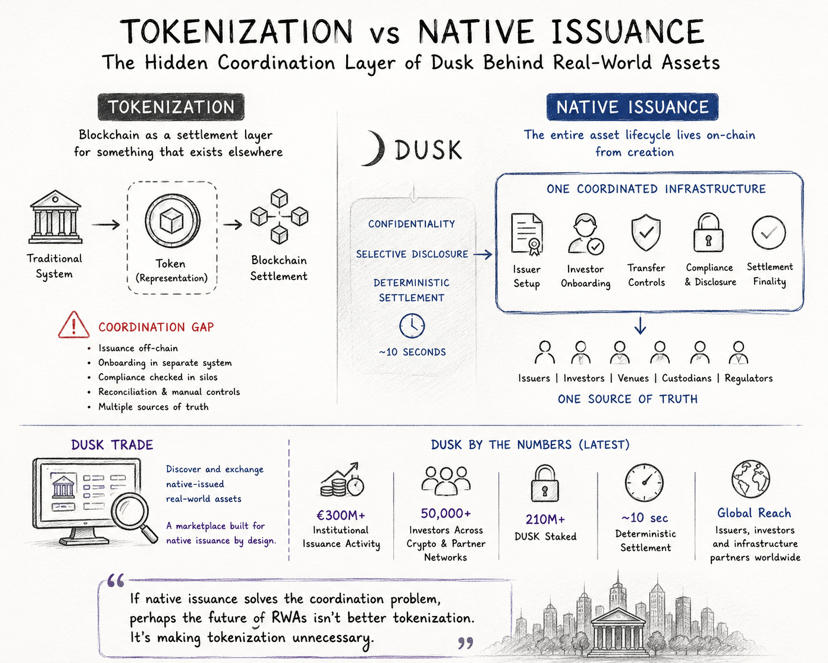
Ich habe gerade auf $ONG und $ENA gelesen, als ich diese Woche durch @Dusk_Foundation SME-Infrastruktur gegangen bin, in der Erwartung, eine wachsende Liste tokenisierter Emittenten zu finden.
Das ist die Erzählung, nach der die meisten Menschen suchen: mehr Emittenten, mehr Akzeptanz.
Stattdessen fand ich eine interessantere Kennzahl.
#dusk stellt bereits den vollständigen Stack für die regulierte Emission bereit: Asset-Erstellung, Anlegerberechtigung, Übertragungsbeschränkungen, Compliance-Kontrollen und regulierte Abwicklung.
Die Infrastruktur ist bereit.
Doch Infrastrukturbereitschaft ist nicht dasselbe wie wirtschaftliche Aktivität.
Das stärkste Signal, das ich gefunden habe, war NPEX – eine regulierte Wertpapierbörse mit rund 200–300 Mio. € an gelisteten Investments, die mit Dusk-Infrastruktur verbunden sind. Das ist keine Wallet-Anzahl und kein Testnet-Meilenstein. Es ist echtes Kapital, das über regulierte Schienen arbeitet.
Das hat meine Sicht auf Akzeptanz verändert.
Die meisten Netzwerke messen Wachstum daran, wie viele Assets oder Emittenten on-chain auftauchen.
Für SME-Finanzierung ist eine bessere Frage: Wie viel Kapital bewegt sich tatsächlich, nachdem ein Emittent angekommen ist?
100 Emittenten können weniger Wert erzeugen als 10 Emittenten, die konsequent Wertpapiere emittieren, Investoren anziehen und Transaktionen abwickeln.
Dusk-Compliance-Architektur macht das Wachstum von Emittenten schwieriger zu „manufacturen“ als in den meisten Chains. Emittenten müssen regulatorische und Berechtigungsanforderungen erfüllen, statt einfach einen Token bereitzustellen und ihn als Akzeptanz zu bezeichnen.
Was ich beobachte, ist keine Emittentenzahl.
Es ist wirtschaftliche Aktivität pro Emittent.
Denn echte Akzeptanz beginnt, wenn Kapital bewegt wird – nicht wenn ein Emittent sich registriert.
#dusk $DUSK @Dusk
Ich habe gerade auf $ONG und $ENA gelesen, als ich diese Woche durch @Dusk SME-Infrastruktur gegangen bin, in der Erwartung, eine wachsende Liste tokenisierter Emittenten zu finden.
Das ist die Erzählung, nach der die meisten Menschen suchen: mehr Emittenten, mehr Akzeptanz.
Stattdessen fand ich eine interessantere Kennzahl.
#dusk stellt bereits den vollständigen Stack für die regulierte Emission bereit: Asset-Erstellung, Anlegerberechtigung, Übertragungsbeschränkungen, Compliance-Kontrollen und regulierte Abwicklung.
Die Infrastruktur ist bereit.
Doch Infrastrukturbereitschaft ist nicht dasselbe wie wirtschaftliche Aktivität.
Das stärkste Signal, das ich gefunden habe, war NPEX – eine regulierte Wertpapierbörse mit rund 200–300 Mio. € an gelisteten Investments, die mit Dusk-Infrastruktur verbunden sind. Das ist keine Wallet-Anzahl und kein Testnet-Meilenstein. Es ist echtes Kapital, das über regulierte Schienen arbeitet.
Das hat meine Sicht auf Akzeptanz verändert.
Die meisten Netzwerke messen Wachstum daran, wie viele Assets oder Emittenten on-chain auftauchen.
Für SME-Finanzierung ist eine bessere Frage: Wie viel Kapital bewegt sich tatsächlich, nachdem ein Emittent angekommen ist?
100 Emittenten können weniger Wert erzeugen als 10 Emittenten, die konsequent Wertpapiere emittieren, Investoren anziehen und Transaktionen abwickeln.
Dusk-Compliance-Architektur macht das Wachstum von Emittenten schwieriger zu „manufacturen“ als in den meisten Chains. Emittenten müssen regulatorische und Berechtigungsanforderungen erfüllen, statt einfach einen Token bereitzustellen und ihn als Akzeptanz zu bezeichnen.
Was ich beobachte, ist keine Emittentenzahl.
Es ist wirtschaftliche Aktivität pro Emittent.
Denn echte Akzeptanz beginnt, wenn Kapital bewegt wird – nicht wenn ein Emittent sich registriert.
18
6
1k
·
--
Verifiziert
#termmax @termmax
Gerade eine Pumpe auf $ONG $ENA und $PEOPLE gesehen, und mir wurde klar: Liquiditätsfragmentierung funktioniert sehr ähnlich wie Geld, das auf zehn verschiedene Wallets verteilt ist, wenn du eine einzige große Zahlung leisten musst.
Das Kapital existiert.
Du kannst es nur nicht effizient nutzen.
Dieser Gedanke kam mir, als ich TermMax' V1-Märkte mit V2 verglichen habe.
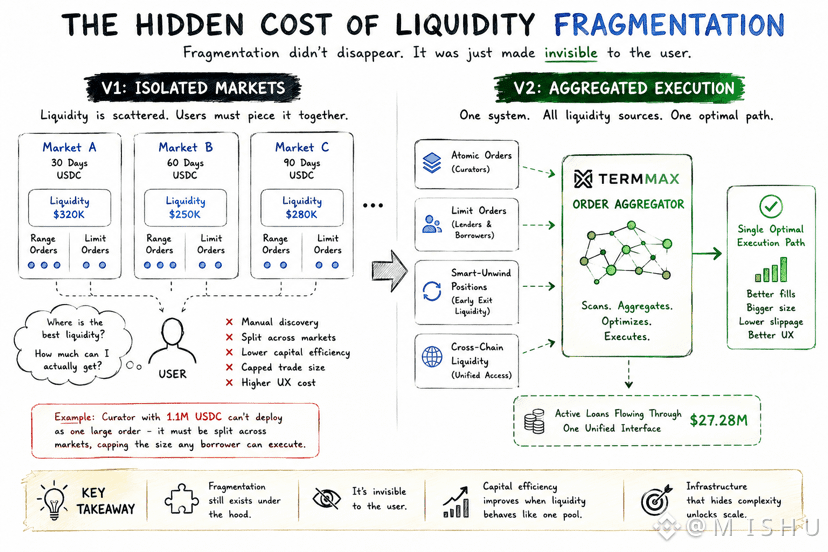
In V1 hatte jeder Markt – unabhängig von Laufzeit, Sicherheitenart oder Chain – seine eigene isolierte Liquidität. Curator-Range-Orders lebten getrennt von Lender- und Borrower-Limit-Orders, und Nutzer mussten sie manuell zusammensetzen, um die beste Ausführung zu finden.
Ein Curator mit 1,1 Mio. USDC hatte vielleicht insgesamt genug Liquidität verfügbar, aber ein großer Borrower konnte trotzdem Schwierigkeiten haben, sie in einer einzigen Transaktion abzurufen, weil dieses Kapital über mehrere Märkte verstreut war.
Das ist die versteckte Kostenstelle der Fragmentierung.
Nicht geringere Rendite.
Nicht geringeres TVL.
Eine Begrenzung der Ausführungsqualität.
Was mir aufgefallen ist: TermMax hat die Fragmentierung nicht beseitigt. Es hat nur verändert, wer sich damit auseinandersetzen muss.
Der Order Aggregator scannt jetzt gleichzeitig atomare Orders, Limit-Orders und Smart-Unwind-Positionen, routet durch alle verfügbaren Liquiditätsquellen und baut automatisch einen einzigen Ausführungspfad.
Die Fragmentierung existiert weiterhin – unter der Oberfläche.
Nur sehen es die Nutzer nicht mehr.
Heute fließen rund 27,28 Mio. US-Dollar an aktiven Krediten über eine Oberfläche, die zunehmend wie eine einzige, vereinheitlichte Liquiditätsebene wirkt – statt Dutzender separater Märkte.
Als ich Tee getrunken habe, habe ich eine interessante Tatsache kennengelernt: Einige der wirkungsvollsten Infrastruktur-Upgrades schaffen keine neue Liquidität – sie sorgen lediglich dafür, dass die vorhandene Liquidität so reagiert, als wäre sie ein einziger Markt.
Wenn Fragmentierung durch Routing vollständig unsichtbar wird: Wurde das Problem gelöst oder nur abstrakt gemacht?
#termmax @TermMax
Gerade eine Pumpe auf $ONG $ENA und $PEOPLE gesehen, und mir wurde klar: Liquiditätsfragmentierung funktioniert sehr ähnlich wie Geld, das auf zehn verschiedene Wallets verteilt ist, wenn du eine einzige große Zahlung leisten musst.
Das Kapital existiert.
Du kannst es nur nicht effizient nutzen.
Dieser Gedanke kam mir, als ich TermMax' V1-Märkte mit V2 verglichen habe.
In V1 hatte jeder Markt – unabhängig von Laufzeit, Sicherheitenart oder Chain – seine eigene isolierte Liquidität. Curator-Range-Orders lebten getrennt von Lender- und Borrower-Limit-Orders, und Nutzer mussten sie manuell zusammensetzen, um die beste Ausführung zu finden.
Ein Curator mit 1,1 Mio. USDC hatte vielleicht insgesamt genug Liquidität verfügbar, aber ein großer Borrower konnte trotzdem Schwierigkeiten haben, sie in einer einzigen Transaktion abzurufen, weil dieses Kapital über mehrere Märkte verstreut war.
Das ist die versteckte Kostenstelle der Fragmentierung.
Nicht geringere Rendite.
Nicht geringeres TVL.
Eine Begrenzung der Ausführungsqualität.
Was mir aufgefallen ist: TermMax hat die Fragmentierung nicht beseitigt. Es hat nur verändert, wer sich damit auseinandersetzen muss.
Der Order Aggregator scannt jetzt gleichzeitig atomare Orders, Limit-Orders und Smart-Unwind-Positionen, routet durch alle verfügbaren Liquiditätsquellen und baut automatisch einen einzigen Ausführungspfad.
Die Fragmentierung existiert weiterhin – unter der Oberfläche.
Nur sehen es die Nutzer nicht mehr.
Heute fließen rund 27,28 Mio. US-Dollar an aktiven Krediten über eine Oberfläche, die zunehmend wie eine einzige, vereinheitlichte Liquiditätsebene wirkt – statt Dutzender separater Märkte.
Als ich Tee getrunken habe, habe ich eine interessante Tatsache kennengelernt: Einige der wirkungsvollsten Infrastruktur-Upgrades schaffen keine neue Liquidität – sie sorgen lediglich dafür, dass die vorhandene Liquidität so reagiert, als wäre sie ein einziger Markt.
Wenn Fragmentierung durch Routing vollständig unsichtbar wird: Wurde das Problem gelöst oder nur abstrakt gemacht?
16
3
1.6k
·
--
Teilweise korrekt
#dusk $DUSK @Dusk_Foundation
Wer hat heute mit $BTC und $ETH Gewinn gemacht? 🥳
Die meisten Anleger denken nur dann über Konsens nach, wenn er fehlschlägt.
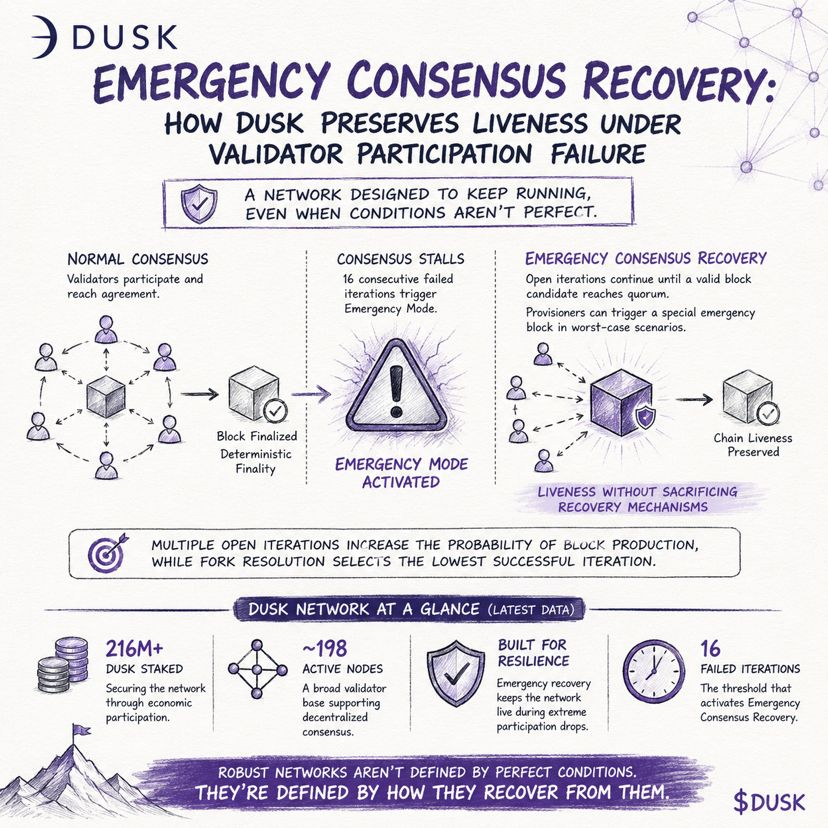
Ich wurde auf den Emergency Consensus Recovery von Dusk aufmerksam, weil er ein Problem angeht, dem sich jede Blockchain irgendwann stellen muss: Die Beteiligung der Validatoren ist nicht immer perfekt.
Traditionelle Diskussionen über Konsens konzentrieren sich auf Sicherheit. Aber reale Netzwerke brauchen auch Lebendigkeit (Liveness). Eine Kette, die zwar vollkommen sicher ist, aber keine Blöcke erzeugen kann, ist weder für Institutionen noch für Nutzer nützlich.
Ducks Ansatz ist interessant. Wenn normale Konsensrunden wiederholt nicht zu Ende kommen, kann das Protokoll in einen Notfall-Wiederherstellungsprozess wechseln, der dafür sorgt, dass die Blockproduktion weiterläuft, statt dass das Netzwerk stillsteht. Das Ziel ist nicht höherer Durchsatz oder schnellere Finalität, sondern die Aufrechterhaltung der Netzwerkverfügbarkeit während abnormaler Ereignisse der Validator-Beteiligung.
Auffällig ist, dass dieser Mechanismus existiert, bevor er überhaupt gebraucht wird. Er ist Teil des Protokolldesigns, nicht eine improvisierte Reaktion während einer Krise.
Aktuelle Netzwerkstatistiken zeigen, dass über 216 Mio. DUSK über ein Validator-Netzwerk mit ungefähr 198 aktiven Knoten gestakt sind. Das hilft dabei, die Beteiligung zu verteilen und gleichzeitig Wiederherstellungs-Schutzmaßnahmen aufrechtzuerhalten, falls die Beteiligung unerwartet abfällt.
Zeit für Tee-Wartezeit ….😀
Die stärkste Infrastruktur ist nicht die, die niemals Ausfälle erlebt.
Sondern die, die dafür ausgelegt ist, sich davon zu erholen.
#FOMCWatch #CryptoRally
#dusk $DUSK @Dusk
Wer hat heute mit $BTC und $ETH Gewinn gemacht? 🥳
Die meisten Anleger denken nur dann über Konsens nach, wenn er fehlschlägt.
Ich wurde auf den Emergency Consensus Recovery von Dusk aufmerksam, weil er ein Problem angeht, dem sich jede Blockchain irgendwann stellen muss: Die Beteiligung der Validatoren ist nicht immer perfekt.
Traditionelle Diskussionen über Konsens konzentrieren sich auf Sicherheit. Aber reale Netzwerke brauchen auch Lebendigkeit (Liveness). Eine Kette, die zwar vollkommen sicher ist, aber keine Blöcke erzeugen kann, ist weder für Institutionen noch für Nutzer nützlich.
Ducks Ansatz ist interessant. Wenn normale Konsensrunden wiederholt nicht zu Ende kommen, kann das Protokoll in einen Notfall-Wiederherstellungsprozess wechseln, der dafür sorgt, dass die Blockproduktion weiterläuft, statt dass das Netzwerk stillsteht. Das Ziel ist nicht höherer Durchsatz oder schnellere Finalität, sondern die Aufrechterhaltung der Netzwerkverfügbarkeit während abnormaler Ereignisse der Validator-Beteiligung.
Auffällig ist, dass dieser Mechanismus existiert, bevor er überhaupt gebraucht wird. Er ist Teil des Protokolldesigns, nicht eine improvisierte Reaktion während einer Krise.
Aktuelle Netzwerkstatistiken zeigen, dass über 216 Mio. DUSK über ein Validator-Netzwerk mit ungefähr 198 aktiven Knoten gestakt sind. Das hilft dabei, die Beteiligung zu verteilen und gleichzeitig Wiederherstellungs-Schutzmaßnahmen aufrechtzuerhalten, falls die Beteiligung unerwartet abfällt.
Zeit für Tee-Wartezeit ….😀
Die stärkste Infrastruktur ist nicht die, die niemals Ausfälle erlebt.
Sondern die, die dafür ausgelegt ist, sich davon zu erholen.
#FOMCWatch #CryptoRally
5
6
1k
·
--
Teilweise korrekt
#termmax @termmax
Wow $BTC $ETH und $SOL ist heute echt der Knaller…. 🥳
Kredite mit festem Zinssatz bedeuteten früher kalkulierbare Kosten.
Nachdem TermMax die Cross-Market-Liquidität eingeführt hat, wurde es zu kalkulierbaren Kosten – gestützt durch Liquidität im gesamten Netzwerk, statt durch das, was gerade in einem einzelnen Markt verfügbar war.
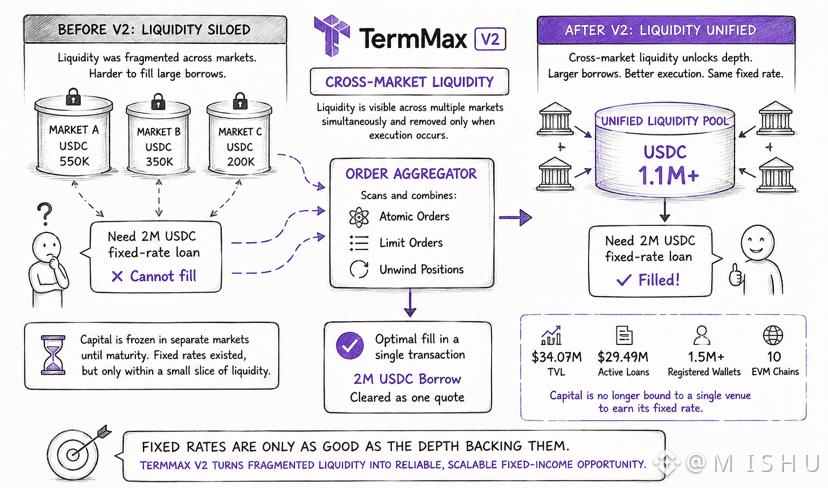
Vor V2 war die Liquidität per Design fragmentiert. Ein Kurator konnte Millionen an Kapital haben, aber ein Kreditnehmer hatte trotzdem womöglich Schwierigkeiten, einen großen Kredit mit festem Zinssatz zu bedienen, weil diese Liquidität auf getrennte Fälligkeiten und Märkte verteilt war.
Der Order-Aggregator von TermMax verändert diese Dynamik.
Anstatt nach einem isolierten Pool zu suchen, scannt er atomare Orders, Limit-Orders und unwinded Positionen gleichzeitig, und setzt dann den effizientesten Quote in einer einzigen Transaktion zusammen. Die Liquidität kann gleichzeitig über mehrere Märkte hinweg sichtbar sein und wird erst entfernt, wenn die Ausführung erfolgt.
Das Spannende ist: Das verbessert nicht nur die Ausführung.
Es verbessert die Qualität von Krediten mit festem Zinssatz selbst.
Ein fester Zinssatz ist nur dann wirklich wertvoll, wenn ausreichend Liquidität existiert, um ihn auch dann zu tragen, wenn die Nachfrage eintrifft. Indem TermMax die Liquiditätsfragmentierung reduziert, macht es aus brachliegendem Kapital nutzbare Kreditkapazität – ohne dass zusätzliches Kapital erforderlich ist, um in das System zu gelangen.
Wartet, mein Kaffee wird gerade fertig … 🙂
Also..
Mit $34.07M TVL und $29.49M in aktiven Krediten lautet die Geschichte nicht, wie viel Kapital existiert.
Sondern wie viel besser dieses Kapital jetzt gematcht werden kann.
Das ist das versteckte Upgrade hinter Fixed-Income-DeFi: bessere Konditionen entstehen nicht immer durch mehr Liquidität – sie können auch durch eine bessere Liquiditätskoordination entstehen.
#termmax @TermMax
Wow $BTC $ETH und $SOL ist heute echt der Knaller…. 🥳
Kredite mit festem Zinssatz bedeuteten früher kalkulierbare Kosten.
Nachdem TermMax die Cross-Market-Liquidität eingeführt hat, wurde es zu kalkulierbaren Kosten – gestützt durch Liquidität im gesamten Netzwerk, statt durch das, was gerade in einem einzelnen Markt verfügbar war.
Vor V2 war die Liquidität per Design fragmentiert. Ein Kurator konnte Millionen an Kapital haben, aber ein Kreditnehmer hatte trotzdem womöglich Schwierigkeiten, einen großen Kredit mit festem Zinssatz zu bedienen, weil diese Liquidität auf getrennte Fälligkeiten und Märkte verteilt war.
Der Order-Aggregator von TermMax verändert diese Dynamik.
Anstatt nach einem isolierten Pool zu suchen, scannt er atomare Orders, Limit-Orders und unwinded Positionen gleichzeitig, und setzt dann den effizientesten Quote in einer einzigen Transaktion zusammen. Die Liquidität kann gleichzeitig über mehrere Märkte hinweg sichtbar sein und wird erst entfernt, wenn die Ausführung erfolgt.
Das Spannende ist: Das verbessert nicht nur die Ausführung.
Es verbessert die Qualität von Krediten mit festem Zinssatz selbst.
Ein fester Zinssatz ist nur dann wirklich wertvoll, wenn ausreichend Liquidität existiert, um ihn auch dann zu tragen, wenn die Nachfrage eintrifft. Indem TermMax die Liquiditätsfragmentierung reduziert, macht es aus brachliegendem Kapital nutzbare Kreditkapazität – ohne dass zusätzliches Kapital erforderlich ist, um in das System zu gelangen.
Wartet, mein Kaffee wird gerade fertig … 🙂
Also..
Mit $34.07M TVL und $29.49M in aktiven Krediten lautet die Geschichte nicht, wie viel Kapital existiert.
Sondern wie viel besser dieses Kapital jetzt gematcht werden kann.
Das ist das versteckte Upgrade hinter Fixed-Income-DeFi: bessere Konditionen entstehen nicht immer durch mehr Liquidität – sie können auch durch eine bessere Liquiditätskoordination entstehen.
1
2
1.5k
·
--
#dusk $DUSK @Dusk_Foundation
Wow $RICE und $BTW fliegen am Himmel, hab die Chance nur knapp verpasst, fühle mich traurig ☹️ aber jetzt zurück an die Arbeit
Während die meisten Diskussionen rund um Dusk sich auf Datenschutz konzentrieren, finde ich die spannendere Frage ist die Governance.
Selektive Offenlegung klingt in der Theorie einfach: Informationen nur autorisierten Parteien offenlegen und alles andere vertraulich halten.
Aber mit zunehmender institutioneller Übernahme verschiebt sich die Herausforderung.
Die Frage ist nicht mehr, ob Kryptografie Daten schützen kann.
Sondern: Wer entscheidet, was offengelegt werden soll, wem gegenüber und unter welchen Bedingungen.
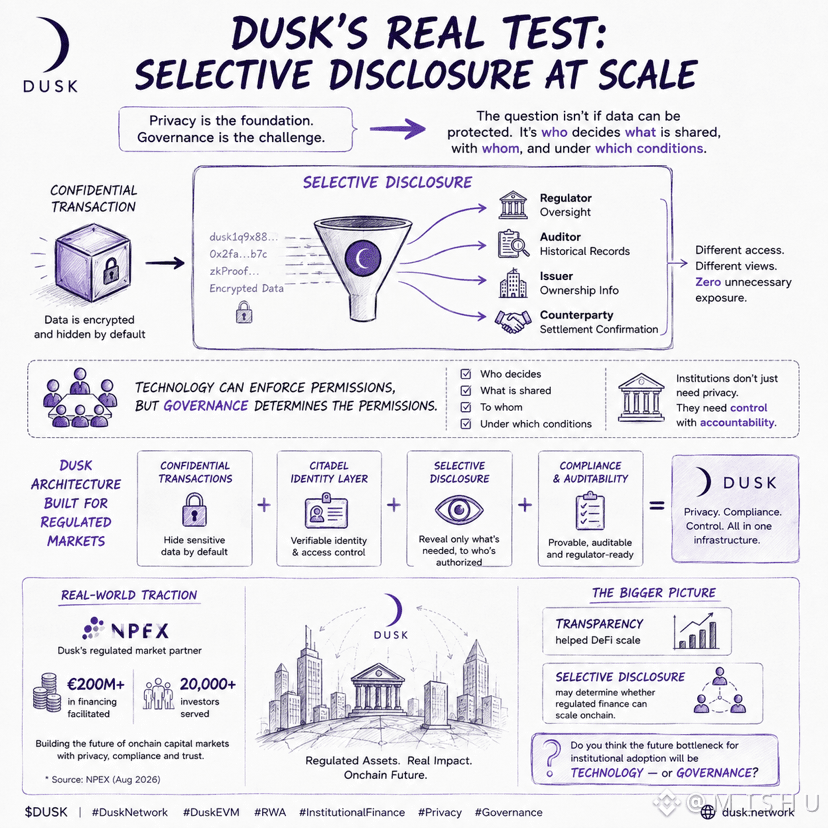
Ein Regulierer kann Aufsicht verlangen. Ein Auditor braucht möglicherweise historische Aufzeichnungen. Ein Emittent benötigt eventuell Angaben zum Eigentum. Ein Vertragspartner benötigt vielleicht eine Bestätigungen der Abwicklung. Jeder Teilnehmer hat unterschiedliche Anforderungen, doch niemand sollte uneingeschränkten Zugriff erhalten.
Das ist es, was Dusk besonders interessant macht.
Seine Architektur kombiniert vertrauliche Transaktionen, Identitätsinfrastruktur über Citadel und Mechanismen zur selektiven Offenlegung, die für regulierte Märkte entwickelt wurden. Die Technologie kann Berechtigungen durchsetzen, aber die Governance bestimmt, welche Berechtigungen gelten.
Darum glaube ich, dass Dusk's echter Test nicht Datenschutz im großen Maßstab ist.
Es ist selektive Offenlegung im großen Maßstab.
NPEX, der regulierte Marktplatz-Partner von Dusk, hat bereits mehr als 200 Mio. € an Finanzierung ermöglicht und betreut 20.000+ Investoren. Wenn sich regulierte Vermögenswerte onchain bewegen, könnte das ausgewogene Zusammenspiel aus Privatsphäre, Compliance und Offenlegung zu einer der entscheidenden Herausforderungen bei der institutionellen Blockchain-Übernahme werden.
Transparenz hat DeFi beim Skalieren geholfen.
Selektive Offenlegung kann darüber entscheiden, ob sich reguliertes Finanzwesen onchain skalieren lässt.
Ich will heute mit euch zu Abend essen, aber ihr guys, was denkt ihr ..😀
Glaubt ihr, dass der Engpass in der Zukunft für die institutionelle Blockchain-Übernahme eher Technologie oder Governance sein wird?
#dusk $DUSK @Dusk
Wow $RICE und $BTW fliegen am Himmel, hab die Chance nur knapp verpasst, fühle mich traurig ☹️ aber jetzt zurück an die Arbeit
Während die meisten Diskussionen rund um Dusk sich auf Datenschutz konzentrieren, finde ich die spannendere Frage ist die Governance.
Selektive Offenlegung klingt in der Theorie einfach: Informationen nur autorisierten Parteien offenlegen und alles andere vertraulich halten.
Aber mit zunehmender institutioneller Übernahme verschiebt sich die Herausforderung.
Die Frage ist nicht mehr, ob Kryptografie Daten schützen kann.
Sondern: Wer entscheidet, was offengelegt werden soll, wem gegenüber und unter welchen Bedingungen.
Ein Regulierer kann Aufsicht verlangen. Ein Auditor braucht möglicherweise historische Aufzeichnungen. Ein Emittent benötigt eventuell Angaben zum Eigentum. Ein Vertragspartner benötigt vielleicht eine Bestätigungen der Abwicklung. Jeder Teilnehmer hat unterschiedliche Anforderungen, doch niemand sollte uneingeschränkten Zugriff erhalten.
Das ist es, was Dusk besonders interessant macht.
Seine Architektur kombiniert vertrauliche Transaktionen, Identitätsinfrastruktur über Citadel und Mechanismen zur selektiven Offenlegung, die für regulierte Märkte entwickelt wurden. Die Technologie kann Berechtigungen durchsetzen, aber die Governance bestimmt, welche Berechtigungen gelten.
Darum glaube ich, dass Dusk's echter Test nicht Datenschutz im großen Maßstab ist.
Es ist selektive Offenlegung im großen Maßstab.
NPEX, der regulierte Marktplatz-Partner von Dusk, hat bereits mehr als 200 Mio. € an Finanzierung ermöglicht und betreut 20.000+ Investoren. Wenn sich regulierte Vermögenswerte onchain bewegen, könnte das ausgewogene Zusammenspiel aus Privatsphäre, Compliance und Offenlegung zu einer der entscheidenden Herausforderungen bei der institutionellen Blockchain-Übernahme werden.
Transparenz hat DeFi beim Skalieren geholfen.
Selektive Offenlegung kann darüber entscheiden, ob sich reguliertes Finanzwesen onchain skalieren lässt.
Ich will heute mit euch zu Abend essen, aber ihr guys, was denkt ihr ..😀
Glaubt ihr, dass der Engpass in der Zukunft für die institutionelle Blockchain-Übernahme eher Technologie oder Governance sein wird?
24
5
1.2k
·
--
Verifiziert
#termmax @termmax
Ich aß gerade einen Teller voller $RICE , Biryani, mein Favorit, während ich die Positionen auf $BTW und $VELVET überprüfte. Dabei bemerkte ich, dass ich Geld verdiente, ohne viel Aufmerksamkeit darauf zu richten, was meine Kreditkosten im Hintergrund taten. Das fühlte sich in DeFi ganz normal an, bis ich anfing darüber nachzudenken, wie viel vom gehebelten Ertrag von Variablen abhängt, die die meisten Menschen nie beobachten.
Als ich TermMax V2 überprüfte, merkte ich, dass das Protokoll den Hebel anders angeht als die meisten #defi . Statt auf den höchstmöglichen Ertrag zu optimieren, optimiert es etwas viel Seltenes: vorhersehbare Funding-Kosten.
Die meisten gehebelten Strategien beruhen auf einer fragilen Annahme, dass die Kredit- bzw. Borrowing-Zinsen unter der Rendite bleiben, die man erzielt. Wenn die Auslastung (Utilization) stark ansteigt, kann diese Annahme über Nacht zusammenbrechen. Was mich an TermMax interessierte, ist, dass es dieses Risiko strukturell bekämpft.
Sein Gearing Token (GT) komprimiert eine komplette gehebelte Position in ein einziges NFT und entfernt damit die Komplexität wiederholter Borrow-Swap-Deposit-Loops. Darunter fixieren Fixed Rate Tokens (FTs) die Kapitalkosten beim Einstieg, sodass Kreditnehmer ihre Funding-Kosten kennen, bevor der Handel beginnt – statt sie später durch sich verändernde Marktbedingungen zu entdecken.
Das Liquidationsrisiko bleibt. Das Marktrisiko bleibt. Aber das Zinsrisiko – die variable Größe, die viele gehebelte Positionen still und leise zerstört – ist weitgehend von der Strategie selbst getrennt.
Die eigentliche Innovation ist nicht ein höherer Hebel. Es ist die Fähigkeit, dass Hebel sich eher wie ein festverzinsliches Instrument verhält und weniger wie ein Spiel mit variablem Zinssatz.
Was ist das größte versteckte Risiko in Strategien für gehebelte Rendite?
#termmax @TermMax
Ich aß gerade einen Teller voller $RICE , Biryani, mein Favorit, während ich die Positionen auf $BTW und $VELVET überprüfte. Dabei bemerkte ich, dass ich Geld verdiente, ohne viel Aufmerksamkeit darauf zu richten, was meine Kreditkosten im Hintergrund taten. Das fühlte sich in DeFi ganz normal an, bis ich anfing darüber nachzudenken, wie viel vom gehebelten Ertrag von Variablen abhängt, die die meisten Menschen nie beobachten.
Als ich TermMax V2 überprüfte, merkte ich, dass das Protokoll den Hebel anders angeht als die meisten #defi . Statt auf den höchstmöglichen Ertrag zu optimieren, optimiert es etwas viel Seltenes: vorhersehbare Funding-Kosten.
Die meisten gehebelten Strategien beruhen auf einer fragilen Annahme, dass die Kredit- bzw. Borrowing-Zinsen unter der Rendite bleiben, die man erzielt. Wenn die Auslastung (Utilization) stark ansteigt, kann diese Annahme über Nacht zusammenbrechen. Was mich an TermMax interessierte, ist, dass es dieses Risiko strukturell bekämpft.
Sein Gearing Token (GT) komprimiert eine komplette gehebelte Position in ein einziges NFT und entfernt damit die Komplexität wiederholter Borrow-Swap-Deposit-Loops. Darunter fixieren Fixed Rate Tokens (FTs) die Kapitalkosten beim Einstieg, sodass Kreditnehmer ihre Funding-Kosten kennen, bevor der Handel beginnt – statt sie später durch sich verändernde Marktbedingungen zu entdecken.
Das Liquidationsrisiko bleibt. Das Marktrisiko bleibt. Aber das Zinsrisiko – die variable Größe, die viele gehebelte Positionen still und leise zerstört – ist weitgehend von der Strategie selbst getrennt.
Die eigentliche Innovation ist nicht ein höherer Hebel. Es ist die Fähigkeit, dass Hebel sich eher wie ein festverzinsliches Instrument verhält und weniger wie ein Spiel mit variablem Zinssatz.
Was ist das größte versteckte Risiko in Strategien für gehebelte Rendite?
Variable borrowing rates
33%
Liquidation risk
50%
Yield compression
9%
Liquidity fragmentation
8%
12 Stimmen • Abstimmung beendet
32
5
4.9k
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
BinanceSAFUFundTransferCompleted7499BTC
19,043 Aufrufe
532 Kommentare
Binance meldet Abschluss der SAFU-Fondsübertragung über 7.499 BTC
Binance News
·21 Likes
·8k Aufrufe
BinanceRecovery90% of stolen assets
79,652 Aufrufe
140 Kommentare
YiHe:ProofOfReserves:10TokensAt100%Backing
99,617 Aufrufe
603 Kommentare