
Veridise Re-poster
90 Beiträge
Veridise Re-poster
Melden
Nutzer blockieren
Hardening blockchain security with Formal Methods — Industry-leading security audits and tools for smart contracts, blockchain, and zero-knowledge.
0 Following
2 Follower
3 Like gegeben
Beiträge
Alle
Videos
Übersetzung ansehen
Most people think checking a ZK circuit is all about finding bugs. Here, finding nothing is the goal.
@RaghavMalik15 walks through how our equivalence checker turns the witness generator and constraints into SMT formulas and asks the solver for any input where they don't agree.
If it comes back unsat, there isn't one. They match.
Is your circuit really doing what you think it's doing? If not, ping us.
Most people think checking a ZK circuit is all about finding bugs. Here, finding nothing is the goal.
@RaghavMalik15 walks through how our equivalence checker turns the witness generator and constraints into SMT formulas and asks the solver for any input where they don't agree.
If it comes back unsat, there isn't one. They match.
Is your circuit really doing what you think it's doing? If not, ping us.
@RaghavMalik15 walks through how our equivalence checker turns the witness generator and constraints into SMT formulas and asks the solver for any input where they don't agree.
If it comes back unsat, there isn't one. They match.
Is your circuit really doing what you think it's doing? If not, ping us.
58
Ein häufiges Problem, auf das wir stoßen, ist deterministischer Code, dem es an Konsistenz mangelt. Wenn beispielsweise dein Circom-Witness 1/10^6 zu 0 auswertet, deine Nebenbedingungen aber das Inverse von 10^6 mod p erfordern, bricht das System zusammen. Dadurch können legitime Prover nichts beweisen, während ein Angreifer die Schwachstelle ausnutzen kann. Wenn du Projekte in Circom entwickelst, kannst du deine Schaltkreise gerne mit unserem Team teilen – wir prüfen sie gerne.
Ein häufiges Problem, auf das wir stoßen, ist deterministischer Code, dem es an Konsistenz mangelt. Wenn beispielsweise dein Circom-Witness 1/10^6 zu 0 auswertet, deine Nebenbedingungen aber das Inverse von 10^6 mod p erfordern, bricht das System zusammen. Dadurch können legitime Prover nichts beweisen, während ein Angreifer die Schwachstelle ausnutzen kann. Wenn du Projekte in Circom entwickelst, kannst du deine Schaltkreise gerne mit unserem Team teilen – wir prüfen sie gerne.
74
Historisch gesehen dauert die Umsetzung postquantenkryptografischer Migrationen in der Praxis etwa 10 Jahre, da jede Ebene des Technologie-Stacks aktualisiert werden muss. Es ist wichtig zu beachten: Wenn die Gesamtzeit für Ihre Migration zuzüglich der erforderlichen Geheimhaltungsdauer die verbleibende Zeit bis zum Q-Day übersteigt, sind Sie bereits zu spät. Wie viel Zeit wird Ihre Organisation für den Abschluss der Umstellung benötigen? Sie können gerne über den unten angegebenen Link einen Quantum Readiness Review vereinbaren.
Historisch gesehen dauert die Umsetzung postquantenkryptografischer Migrationen in der Praxis etwa 10 Jahre, da jede Ebene des Technologie-Stacks aktualisiert werden muss. Es ist wichtig zu beachten: Wenn die Gesamtzeit für Ihre Migration zuzüglich der erforderlichen Geheimhaltungsdauer die verbleibende Zeit bis zum Q-Day übersteigt, sind Sie bereits zu spät. Wie viel Zeit wird Ihre Organisation für den Abschluss der Umstellung benötigen? Sie können gerne über den unten angegebenen Link einen Quantum Readiness Review vereinbaren.
79
Viele stellen sich einen Quantenangriff als ein einziges katastrophales Ereignis vor, das Systeme auf einen Schlag lahmlegt. @ShankaraPailoo2 erwartet jedoch, dass die ersten Sicherheitsverletzungen weitaus unauffälliger sein werden und sich vielleicht nur durch unerklärliche Abhebungen von einigen wenigen inaktiven Wallets bemerkbar machen. Sehen Sie sich das Video an, um die Gründe für diese Einschätzung zu erfahren.
Viele stellen sich einen Quantenangriff als ein einziges katastrophales Ereignis vor, das Systeme auf einen Schlag lahmlegt. @ShankaraPailoo2 erwartet jedoch, dass die ersten Sicherheitsverletzungen weitaus unauffälliger sein werden und sich vielleicht nur durch unerklärliche Abhebungen von einigen wenigen inaktiven Wallets bemerkbar machen. Sehen Sie sich das Video an, um die Gründe für diese Einschätzung zu erfahren.
61
Wir haben spannende Neuigkeiten für unsere Community.
Auch wenn noch unklar ist, wann Quantencomputer die moderne Kryptografie gefährden könnten, stehen die Stichtage für die Ablösung der aktuellen Standards bereits fest. Um diesen Übergang zu begleiten, stellt Veridise heute offiziell den Quantum Readiness Review vor. Dieser umfassende Service begleitet Unternehmen durch alle Phasen des Übergangs – vom ersten kryptografischen Inventar bis hin zu gründlich verifiziertem Post-Quanten-Code.
Die vollständige Ankündigung finden Sie hier: https://veridise.com/blog/news/post-quantum-migration/
Wir haben spannende Neuigkeiten für unsere Community.
Auch wenn noch unklar ist, wann Quantencomputer die moderne Kryptografie gefährden könnten, stehen die Stichtage für die Ablösung der aktuellen Standards bereits fest. Um diesen Übergang zu begleiten, stellt Veridise heute offiziell den Quantum Readiness Review vor. Dieser umfassende Service begleitet Unternehmen durch alle Phasen des Übergangs – vom ersten kryptografischen Inventar bis hin zu gründlich verifiziertem Post-Quanten-Code.
Die vollständige Ankündigung finden Sie hier: https://veridise.com/blog/news/post-quantum-migration/
Auch wenn noch unklar ist, wann Quantencomputer die moderne Kryptografie gefährden könnten, stehen die Stichtage für die Ablösung der aktuellen Standards bereits fest. Um diesen Übergang zu begleiten, stellt Veridise heute offiziell den Quantum Readiness Review vor. Dieser umfassende Service begleitet Unternehmen durch alle Phasen des Übergangs – vom ersten kryptografischen Inventar bis hin zu gründlich verifiziertem Post-Quanten-Code.
Die vollständige Ankündigung finden Sie hier: https://veridise.com/blog/news/post-quantum-migration/
68
Ein herkömmlicher Auditbericht bietet eine statische Momentaufnahme Ihrer Software und spiegelt nur den konkreten Tag wider, an dem Ihre Codebasis eingefroren wurde. Da sich Ihr Projekt ständig weiterentwickelt, hat das @Veridise-Team AuditHub entwickelt, um kontinuierliche Sicherheit zu gewährleisten. Diese Lösung stellt sicher, dass OrCa, Picus, ZK Vanguard und Vanguard kontinuierlich in Ihrer CI-Pipeline laufen und jede neue Änderung überwachen.
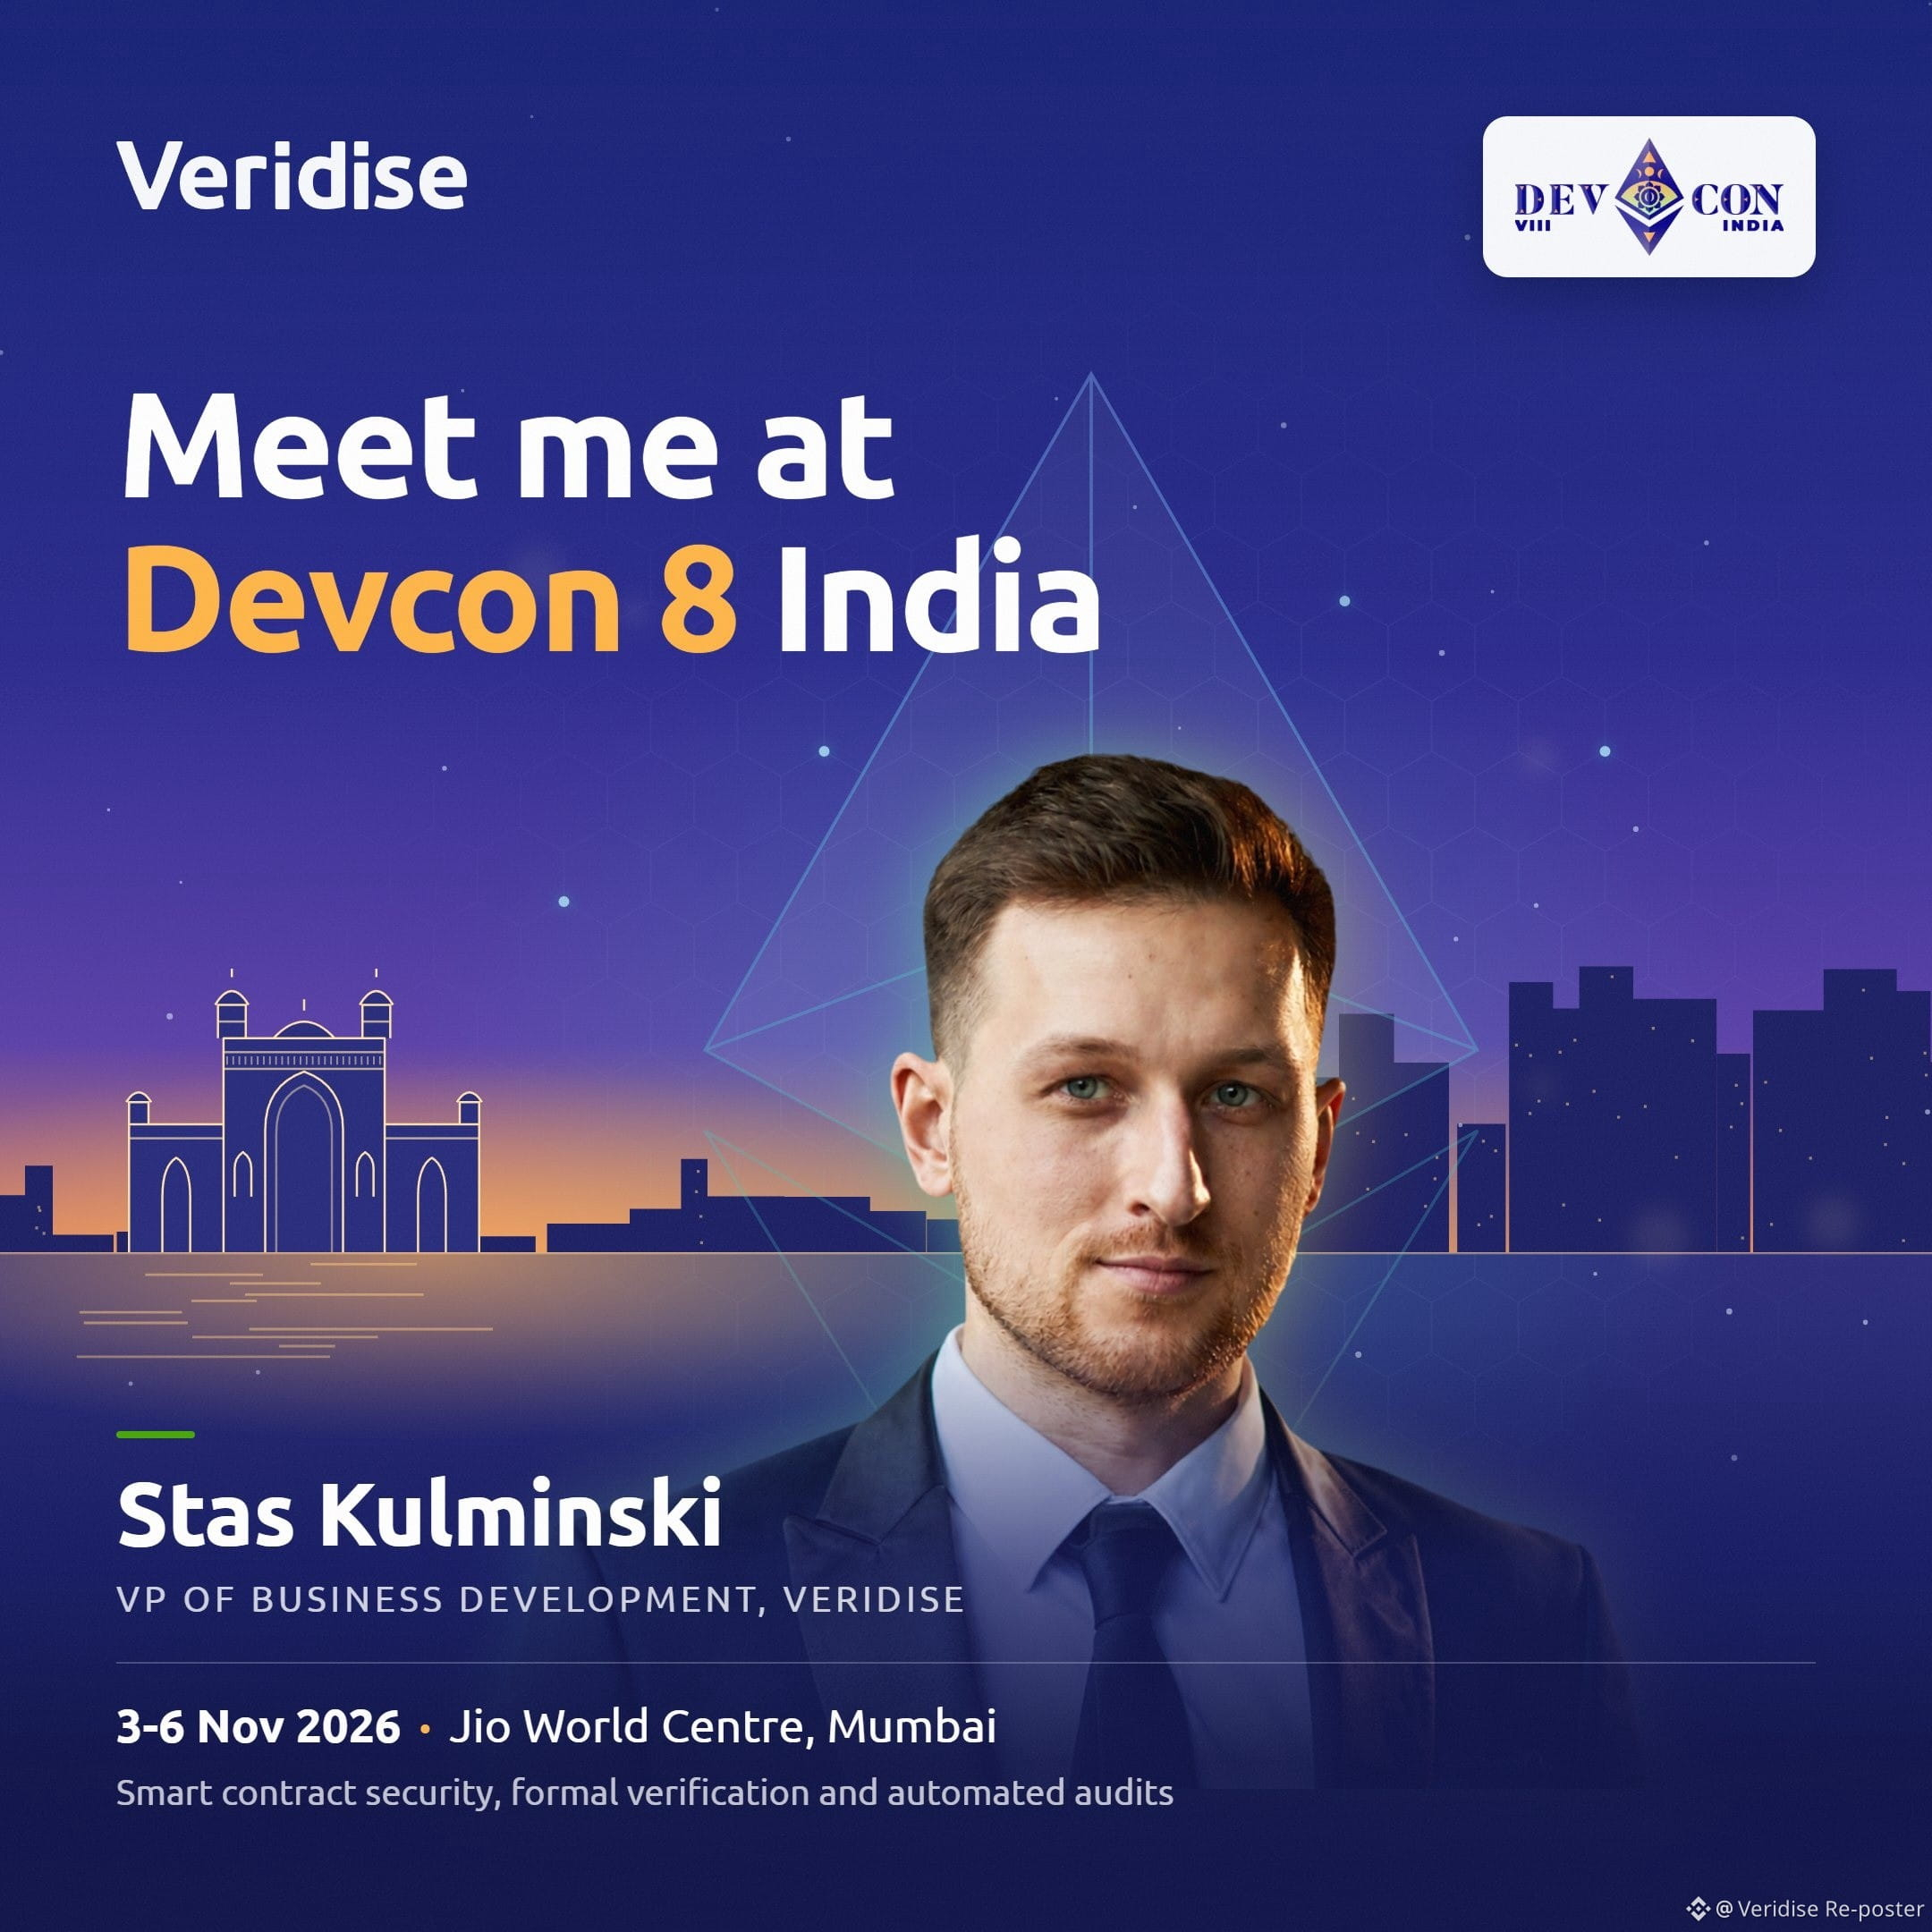
Wenn Sie genau sehen möchten, wie diese Plattform Ihren Workflow optimieren kann, sollten Sie sich auf der Devcon 8 unbedingt mit unserem VP of Business Development, @kulm1nski, austauschen. Er wird vom 3. bis 6. November in Mumbai sein und führt Sie gerne umfassend durch das System.
Ein herkömmlicher Auditbericht bietet eine statische Momentaufnahme Ihrer Software und spiegelt nur den konkreten Tag wider, an dem Ihre Codebasis eingefroren wurde. Da sich Ihr Projekt ständig weiterentwickelt, hat das @Veridise-Team AuditHub entwickelt, um kontinuierliche Sicherheit zu gewährleisten. Diese Lösung stellt sicher, dass OrCa, Picus, ZK Vanguard und Vanguard kontinuierlich in Ihrer CI-Pipeline laufen und jede neue Änderung überwachen.
Wenn Sie genau sehen möchten, wie diese Plattform Ihren Workflow optimieren kann, sollten Sie sich auf der Devcon 8 unbedingt mit unserem VP of Business Development, @kulm1nski, austauschen. Er wird vom 3. bis 6. November in Mumbai sein und führt Sie gerne umfassend durch das System.
Wenn Sie genau sehen möchten, wie diese Plattform Ihren Workflow optimieren kann, sollten Sie sich auf der Devcon 8 unbedingt mit unserem VP of Business Development, @kulm1nski, austauschen. Er wird vom 3. bis 6. November in Mumbai sein und führt Sie gerne umfassend durch das System.
57
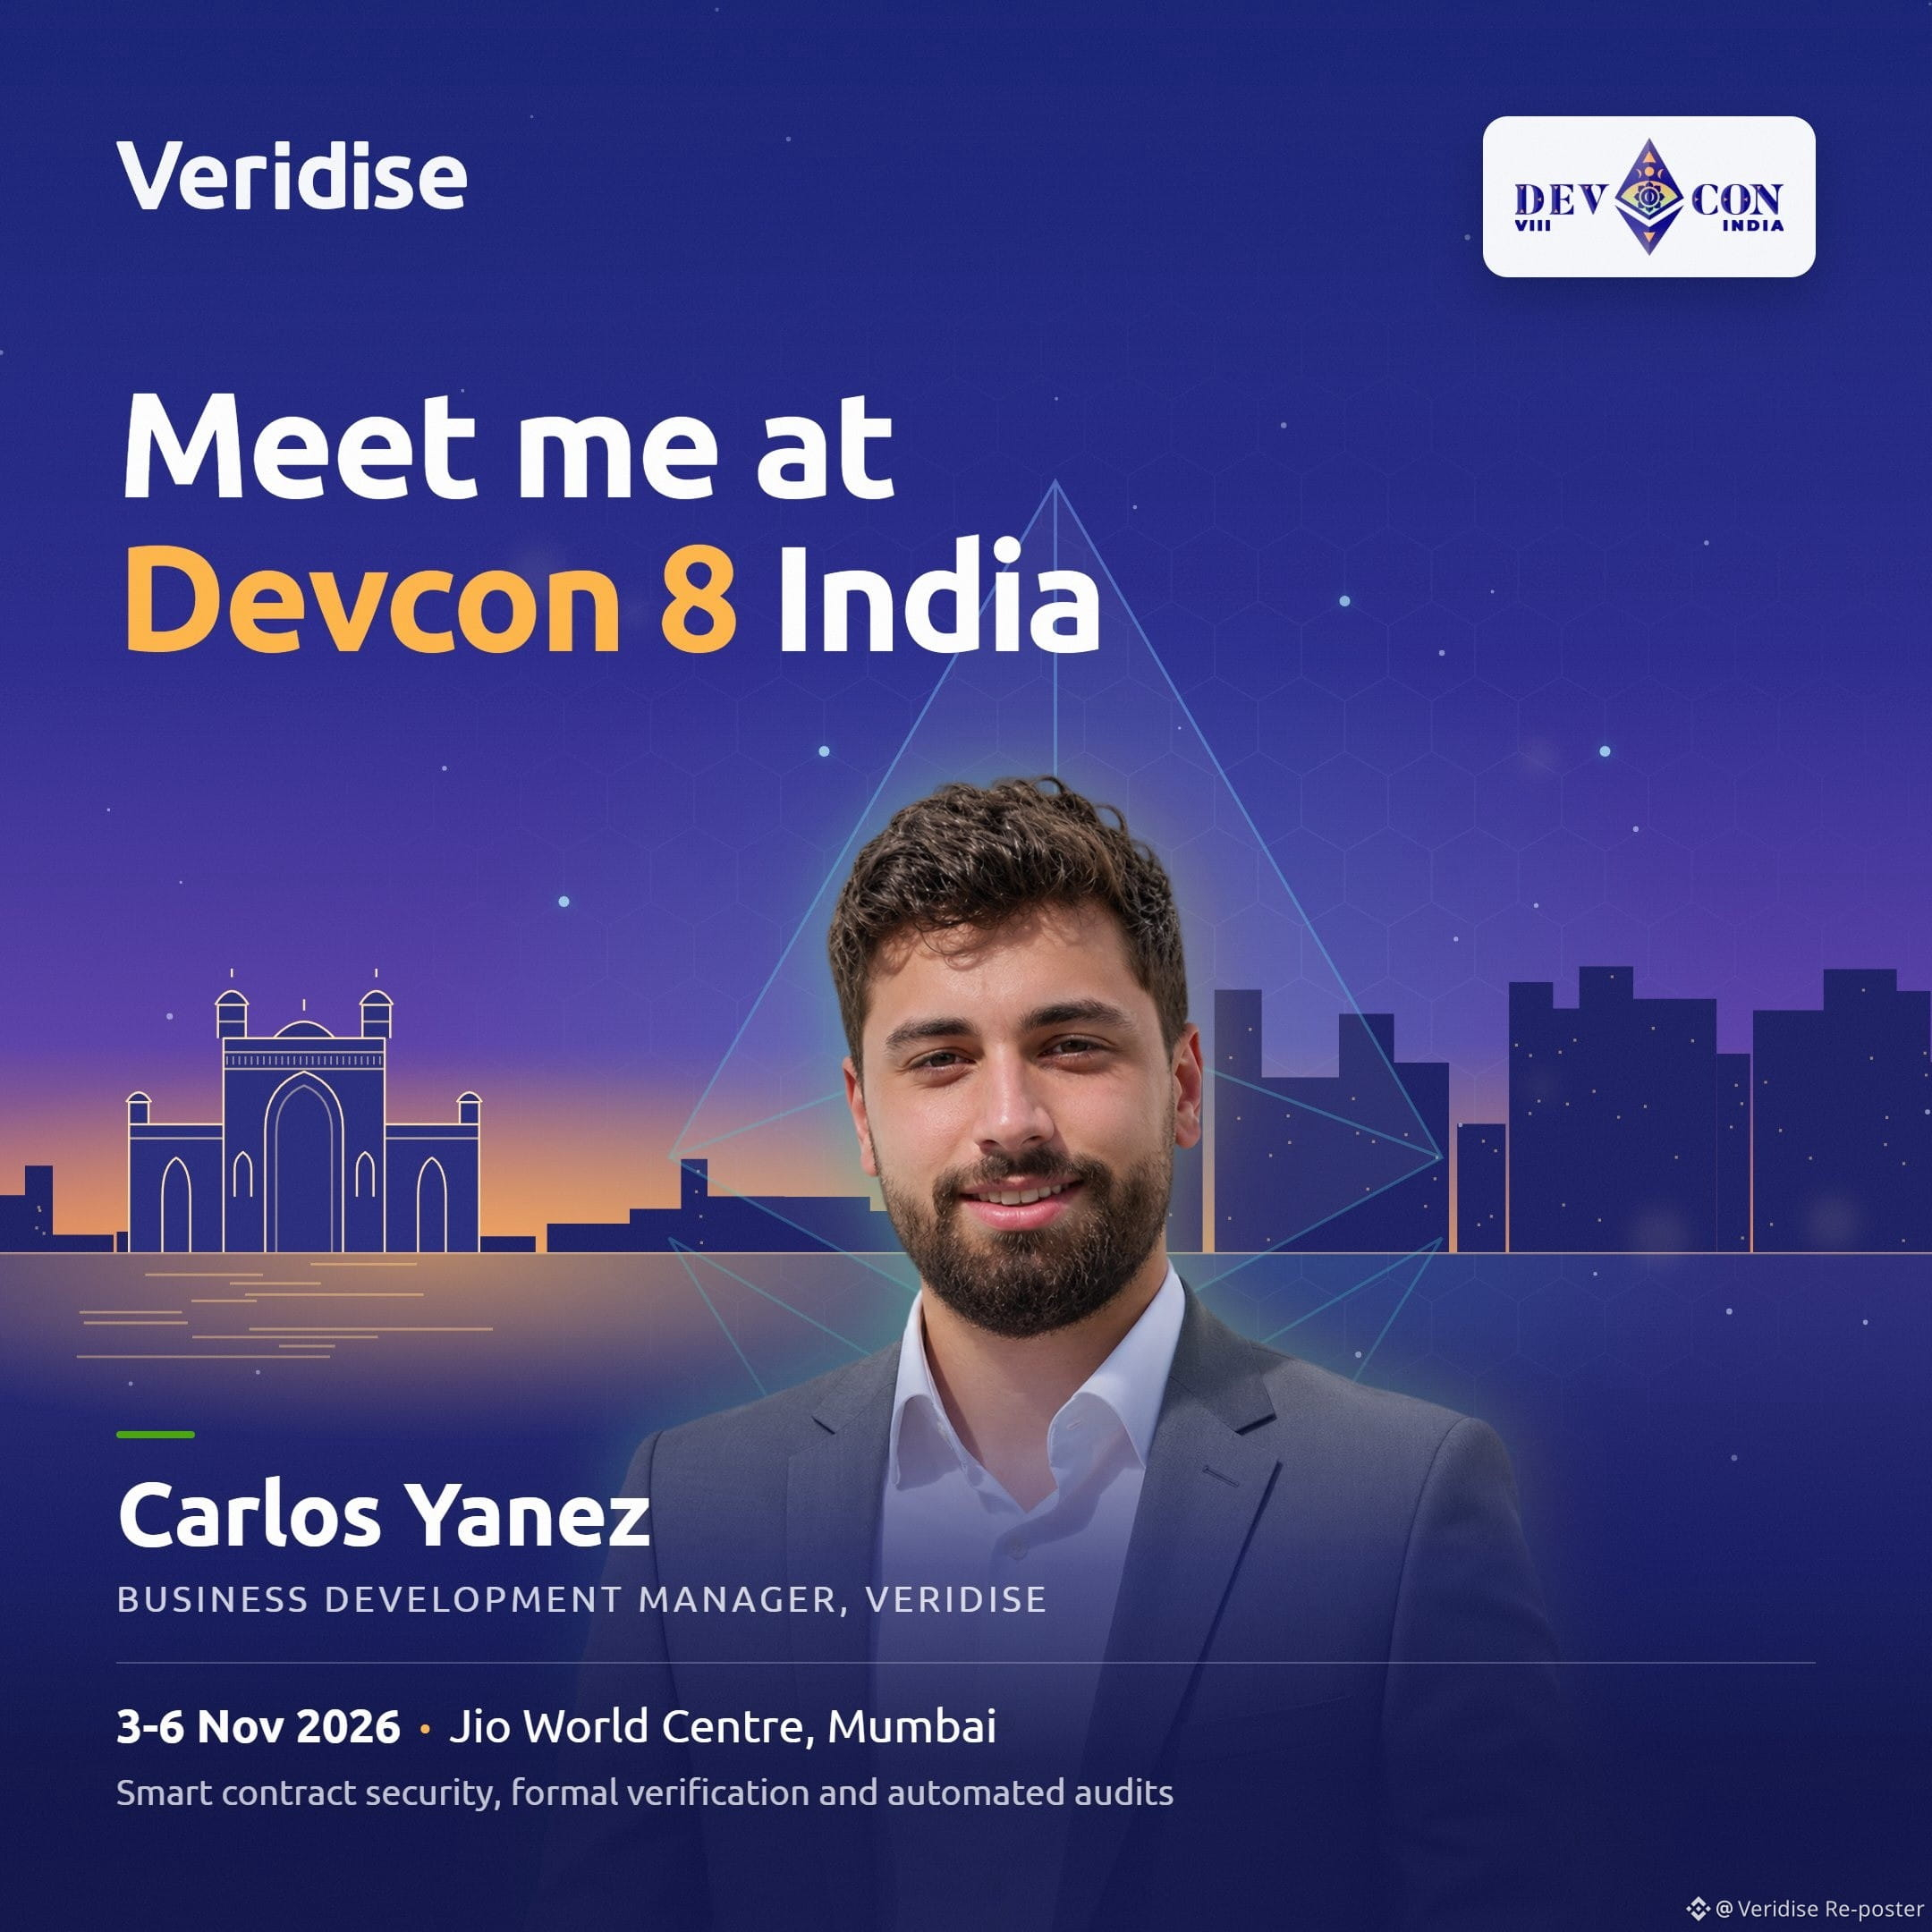
Jeder Validator, jede Bridge, jede Wallet, jede Börse und jeder Verwahrer steht vor einer unvermeidlichen Post-Quanten-Migration. All diese Akteure schützen zugrunde liegende Werte mit öffentlichen Schlüsseln, die bereits auf der Blockchain hinterlegt sind. Um die Details der Quantenbereitschaft zu besprechen, nimmt Veridise-BD-Manager @veridisecarlos an der Devcon 8 teil. Das Treffen findet vom 3. bis 6. November in Mumbai statt.
Jeder Validator, jede Bridge, jede Wallet, jede Börse und jeder Verwahrer steht vor einer unvermeidlichen Post-Quanten-Migration. All diese Akteure schützen zugrunde liegende Werte mit öffentlichen Schlüsseln, die bereits auf der Blockchain hinterlegt sind. Um die Details der Quantenbereitschaft zu besprechen, nimmt Veridise-BD-Manager @veridisecarlos an der Devcon 8 teil. Das Treffen findet vom 3. bis 6. November in Mumbai statt.
64
Um zu erfahren, was angesichts neuer Quantenbedrohungen zuerst versagt, sollten Sie unbedingt an der bevorstehenden Session mit @ShankaraPailoo2 und @FormallyJon auf der Devcon 8 teilnehmen. Sie sprechen am Do., dem 5. Nov., um 14:00 Uhr IST auf der Lotus Stage 1. Denken Sie daran: Quantenangriffe kündigen sich nicht an. Die erste Angriffswelle wird höchstwahrscheinlich unbemerkt und äußerst gezielt erfolgen und sich ein Ziel nach dem anderen vornehmen – Wallets, Bridges, Validatoren und Verwahrer.
Um zu erfahren, was angesichts neuer Quantenbedrohungen zuerst versagt, sollten Sie unbedingt an der bevorstehenden Session mit @ShankaraPailoo2 und @FormallyJon auf der Devcon 8 teilnehmen. Sie sprechen am Do., dem 5. Nov., um 14:00 Uhr IST auf der Lotus Stage 1. Denken Sie daran: Quantenangriffe kündigen sich nicht an. Die erste Angriffswelle wird höchstwahrscheinlich unbemerkt und äußerst gezielt erfolgen und sich ein Ziel nach dem anderen vornehmen – Wallets, Bridges, Validatoren und Verwahrer.
58
Die Erstellung und Validierung von ZK-Beweisen umfasst komplexe mathematische Komponenten, die nur eine sehr ausgewählte Gruppe von Spezialisten wirklich verstehen und umsetzen kann. Aufgrund dieser hohen technischen Hürde entschied sich @boundless_xyz erneut, auf die Expertise von Veridise zurückzugreifen. Erfahre mehr über die Einblicke von @emilianobonassi, der die Gründe für die Beauftragung eines zweiten Marketplace-Audits bei Veridise erläutert. Den umfassenden Überblick findest du unter dem untenstehenden Link.
https://veridise.com/blog/audits-archive/boundless-marketplace-audit-methods-findings-and-security/
Die Erstellung und Validierung von ZK-Beweisen umfasst komplexe mathematische Komponenten, die nur eine sehr ausgewählte Gruppe von Spezialisten wirklich verstehen und umsetzen kann. Aufgrund dieser hohen technischen Hürde entschied sich @boundless_xyz erneut, auf die Expertise von Veridise zurückzugreifen. Erfahre mehr über die Einblicke von @emilianobonassi, der die Gründe für die Beauftragung eines zweiten Marketplace-Audits bei Veridise erläutert. Den umfassenden Überblick findest du unter dem untenstehenden Link.
https://veridise.com/blog/audits-archive/boundless-marketplace-audit-methods-findings-and-security/
https://veridise.com/blog/audits-archive/boundless-marketplace-audit-methods-findings-and-security/
43
Die Erstellung und Bewertung von ZK-Beweisen umfasst komplexe mathematische Entitäten, für deren Umgang nur sehr wenige Menschen über das nötige Fachwissen verfügen. Laut @emilianobonassi ist genau diese Herausforderung der Grund, warum sich @BoundlessHQ erneut für eine Partnerschaft mit Veridise entschieden hat, um ein zweites Audit ihres Marketplace durchzuführen. Die vollständigen Hintergründe dieser Entscheidung und die anschließenden Ergebnisse finden Sie im vollständigen Bericht unter dem unten stehenden Link.
https://veridise.com/blog/audits-archive/boundless-marketplace-audit-methods-findings-and-security/
Die Erstellung und Bewertung von ZK-Beweisen umfasst komplexe mathematische Entitäten, für deren Umgang nur sehr wenige Menschen über das nötige Fachwissen verfügen. Laut @emilianobonassi ist genau diese Herausforderung der Grund, warum sich @BoundlessHQ erneut für eine Partnerschaft mit Veridise entschieden hat, um ein zweites Audit ihres Marketplace durchzuführen. Die vollständigen Hintergründe dieser Entscheidung und die anschließenden Ergebnisse finden Sie im vollständigen Bericht unter dem unten stehenden Link.
https://veridise.com/blog/audits-archive/boundless-marketplace-audit-methods-findings-and-security/
https://veridise.com/blog/audits-archive/boundless-marketplace-audit-methods-findings-and-security/
63
Der Schutz von KI-Agenten weist dieselben Fallstricke auf wie herkömmliche Zugriffskontrollen. Deshalb ist es entscheidend, stets zu überprüfen, wer sonst noch über einen Schlüssel verfügt.
Ein anschauliches Beispiel dafür findet sich in einem funktionsfähigen Ablauf aus einem älteren Entwurf von ERC-8468. In dieser Version konnte ein Wächter eine Aussetzung für einen KI-Agenten auslösen, nur um festzustellen, dass das System bereits nach einem einzigen Block wieder online war. Diese schnelle Reaktivierung war möglich, weil der Agent einen zweiten, seiner eigenen Kontrolle unterstehenden Schlüssel angegeben hatte, der dazu berechtigt war, den Betrieb wieder aufzunehmen.
https://ethereum-magicians.org/t/erc-8468-agent-safety-framework-asf/30073
Der Schutz von KI-Agenten weist dieselben Fallstricke auf wie herkömmliche Zugriffskontrollen. Deshalb ist es entscheidend, stets zu überprüfen, wer sonst noch über einen Schlüssel verfügt.
Ein anschauliches Beispiel dafür findet sich in einem funktionsfähigen Ablauf aus einem älteren Entwurf von ERC-8468. In dieser Version konnte ein Wächter eine Aussetzung für einen KI-Agenten auslösen, nur um festzustellen, dass das System bereits nach einem einzigen Block wieder online war. Diese schnelle Reaktivierung war möglich, weil der Agent einen zweiten, seiner eigenen Kontrolle unterstehenden Schlüssel angegeben hatte, der dazu berechtigt war, den Betrieb wieder aufzunehmen.
https://ethereum-magicians.org/t/erc-8468-agent-safety-framework-asf/30073
Ein anschauliches Beispiel dafür findet sich in einem funktionsfähigen Ablauf aus einem älteren Entwurf von ERC-8468. In dieser Version konnte ein Wächter eine Aussetzung für einen KI-Agenten auslösen, nur um festzustellen, dass das System bereits nach einem einzigen Block wieder online war. Diese schnelle Reaktivierung war möglich, weil der Agent einen zweiten, seiner eigenen Kontrolle unterstehenden Schlüssel angegeben hatte, der dazu berechtigt war, den Betrieb wieder aufzunehmen.
https://ethereum-magicians.org/t/erc-8468-agent-safety-framework-asf/30073
71
Eine Anweisung wie x = x + 1 ist in der herkömmlichen Softwareentwicklung völlig normal, führt für einen Prover jedoch zu unnötigen Komplikationen. Wenn sich Variablen ändern, muss der Prover ständig genau bestimmen, auf welche Version von x an einer bestimmten Stelle im Code verwiesen wird. Dank LLZK lässt sich dieses Problem vollständig vermeiden, da jeder einzelne Wert nur einmal zugewiesen wird. Wenn du genauer verstehen möchtest, wie dieser Ansatz mit einfacher Zuweisung die Verifizierung von ZK-Schaltungen vereinfacht, kannst du die ausführliche Erklärung von @RaghavMalik15 lesen.
Eine Anweisung wie x = x + 1 ist in der herkömmlichen Softwareentwicklung völlig normal, führt für einen Prover jedoch zu unnötigen Komplikationen. Wenn sich Variablen ändern, muss der Prover ständig genau bestimmen, auf welche Version von x an einer bestimmten Stelle im Code verwiesen wird. Dank LLZK lässt sich dieses Problem vollständig vermeiden, da jeder einzelne Wert nur einmal zugewiesen wird. Wenn du genauer verstehen möchtest, wie dieser Ansatz mit einfacher Zuweisung die Verifizierung von ZK-Schaltungen vereinfacht, kannst du die ausführliche Erklärung von @RaghavMalik15 lesen.
53
Eine neue Koalition namens Quantum Alliance wurde von neun Kryptowährungsorganisationen gegründet. Aus dieser Zusammenarbeit ist eine eigene Arbeitsgruppe hervorgegangen, die sich auf postquantensichere Zero-Knowledge-Systeme konzentriert – genau diese Initiative verfolgt unser Team aufmerksam.
Der Hauptgrund für unser Interesse sind die damit verbundenen technischen Hürden. Es ist äußerst selten, dass Schaltungen, die für ein bestimmtes Beweissystem entwickelt wurden, nahtlos auf ein anderes übertragen werden können. Daher führen notwendige Neuentwicklungen zu völlig neuem Code, der einer umfassenden erneuten Prüfung bedarf.
Weitere Informationen zu dieser Ankündigung finden Sie hier:
https://decrypt.co/381236/crypto-firms-launch-quantum-alliance-as-6-million-bitcoin-sit-exposed
Eine neue Koalition namens Quantum Alliance wurde von neun Kryptowährungsorganisationen gegründet. Aus dieser Zusammenarbeit ist eine eigene Arbeitsgruppe hervorgegangen, die sich auf postquantensichere Zero-Knowledge-Systeme konzentriert – genau diese Initiative verfolgt unser Team aufmerksam.
Der Hauptgrund für unser Interesse sind die damit verbundenen technischen Hürden. Es ist äußerst selten, dass Schaltungen, die für ein bestimmtes Beweissystem entwickelt wurden, nahtlos auf ein anderes übertragen werden können. Daher führen notwendige Neuentwicklungen zu völlig neuem Code, der einer umfassenden erneuten Prüfung bedarf.
Weitere Informationen zu dieser Ankündigung finden Sie hier:
https://decrypt.co/381236/crypto-firms-launch-quantum-alliance-as-6-million-bitcoin-sit-exposed
Der Hauptgrund für unser Interesse sind die damit verbundenen technischen Hürden. Es ist äußerst selten, dass Schaltungen, die für ein bestimmtes Beweissystem entwickelt wurden, nahtlos auf ein anderes übertragen werden können. Daher führen notwendige Neuentwicklungen zu völlig neuem Code, der einer umfassenden erneuten Prüfung bedarf.
Weitere Informationen zu dieser Ankündigung finden Sie hier:
https://decrypt.co/381236/crypto-firms-launch-quantum-alliance-as-6-million-bitcoin-sit-exposed
79
Das Verhalten einer Schleife zu überprüfen, kann schwierig sein, wenn man nicht weiß, wie viele Durchläufe sie ausführt. Der Schlüssel liegt darin, eine bestimmte Bedingung festzulegen, die von Anfang an gilt und während jedes einzelnen Durchlaufs erhalten bleibt. Mithilfe des Induktionsprinzips kannst du sicher sein, dass diese Eigenschaft auch dann noch gilt, wenn die Ausführung schließlich endet. Eine großartige Demonstration dieser Methode liefert @RaghavMalik15, der genau erklärt, wie LLEQ sie in der Praxis umsetzt.
Das Verhalten einer Schleife zu überprüfen, kann schwierig sein, wenn man nicht weiß, wie viele Durchläufe sie ausführt. Der Schlüssel liegt darin, eine bestimmte Bedingung festzulegen, die von Anfang an gilt und während jedes einzelnen Durchlaufs erhalten bleibt. Mithilfe des Induktionsprinzips kannst du sicher sein, dass diese Eigenschaft auch dann noch gilt, wenn die Ausführung schließlich endet. Eine großartige Demonstration dieser Methode liefert @RaghavMalik15, der genau erklärt, wie LLEQ sie in der Praxis umsetzt.
68
Immer wenn du einen ZK-Schaltkreis optimierst, um die Anzahl der Constraints zu reduzieren, musst du sicherstellen, dass die neue Version exakt dieselbe Berechnung ausführt wie dein ursprünglicher Entwurf. Während herkömmliche Tests nur die konkreten Eingaben validieren, die du erwartest, verfolgt LLEQ einen deutlich umfassenderen Ansatz. Es überträgt die Verifikation an einen SMT-Löser, der logisch jede einzelne mögliche Eingabekonstellation bewertet. Eine vollständige Anleitung zur Durchführung dieses Workflows bietet @RaghavMalik15.
Immer wenn du einen ZK-Schaltkreis optimierst, um die Anzahl der Constraints zu reduzieren, musst du sicherstellen, dass die neue Version exakt dieselbe Berechnung ausführt wie dein ursprünglicher Entwurf. Während herkömmliche Tests nur die konkreten Eingaben validieren, die du erwartest, verfolgt LLEQ einen deutlich umfassenderen Ansatz. Es überträgt die Verifikation an einen SMT-Löser, der logisch jede einzelne mögliche Eingabekonstellation bewertet. Eine vollständige Anleitung zur Durchführung dieses Workflows bietet @RaghavMalik15.
77
Das Team von @aztecnetwork hat eine umfassende Post-Quanten-Roadmap vorgestellt, die bis 2030 abgeschlossen sein soll. Besonders interessant an diesem Zeitplan ist die Reihenfolge der geplanten Upgrades. Von Anfang an hat es Priorität, die Gefahr des „Jetzt sammeln, später entschlüsseln“ anzugehen. Deshalb werden gehärtete Bibliotheken zum Schutz privater Daten bereits Anfang 2027 eingeführt – lange bevor das Proof-System ersetzt wird.
https://thedefiant.io/news/blockchains/aztec-targets-full-post-quantum-migration-by-end-of-2030
Das Team von @aztecnetwork hat eine umfassende Post-Quanten-Roadmap vorgestellt, die bis 2030 abgeschlossen sein soll. Besonders interessant an diesem Zeitplan ist die Reihenfolge der geplanten Upgrades. Von Anfang an hat es Priorität, die Gefahr des „Jetzt sammeln, später entschlüsseln“ anzugehen. Deshalb werden gehärtete Bibliotheken zum Schutz privater Daten bereits Anfang 2027 eingeführt – lange bevor das Proof-System ersetzt wird.
https://thedefiant.io/news/blockchains/aztec-targets-full-post-quantum-migration-by-end-of-2030
https://thedefiant.io/news/blockchains/aztec-targets-full-post-quantum-migration-by-end-of-2030
73
Bei der Umstellung von Bitcoin ist die Auswahl eines postquantenkryptografischen Signaturschemas tatsächlich der unkomplizierteste Schritt. Ein kürzlich von Coinbase veröffentlichtes PQ-Paper macht auf ein weitaus schwierigeres Problem aufmerksam. Wallets, die zustandsbehaftete Verfahren verwenden, müssen sorgfältig nachverfolgen, welche Einmalschlüssel bereits verwendet wurden. Stellt ein Nutzer ein veraltetes Backup wieder her und verwendet anschließend einen Schlüssel erneut, könnte ein Angreifer eine gültige Signatur fälschen.
https://www.coindesk.com/tech/2026/10/14/coinbase-which-holds-5-of-all-bitcoin-wants-the-quantum-fix-started-now
Bei der Umstellung von Bitcoin ist die Auswahl eines postquantenkryptografischen Signaturschemas tatsächlich der unkomplizierteste Schritt. Ein kürzlich von Coinbase veröffentlichtes PQ-Paper macht auf ein weitaus schwierigeres Problem aufmerksam. Wallets, die zustandsbehaftete Verfahren verwenden, müssen sorgfältig nachverfolgen, welche Einmalschlüssel bereits verwendet wurden. Stellt ein Nutzer ein veraltetes Backup wieder her und verwendet anschließend einen Schlüssel erneut, könnte ein Angreifer eine gültige Signatur fälschen.
https://www.coindesk.com/tech/2026/10/14/coinbase-which-holds-5-of-all-bitcoin-wants-the-quantum-fix-started-now
https://www.coindesk.com/tech/2026/10/14/coinbase-which-holds-5-of-all-bitcoin-wants-the-quantum-fix-started-now
71
KI-Agenten waren auf der Veranstaltung @token2049 stark präsent. Dort wurde gezeigt, wie sie komplexe Aufgaben übernehmen – etwa die Verwaltung von Finanzmitteln, die Ausführung von Trades und das Verfassen von Verträgen. Doch inmitten der ganzen Begeisterung kam ein entscheidendes Thema weitgehend zu kurz: Kaum jemand sprach darüber, wie wichtig es ist, die tatsächlichen Ergebnisse zu überprüfen, die diese Agenten liefern. Genau diese Verifizierungslücke zu schließen, steht im Mittelpunkt der Arbeit unseres Teams. Wir freuen uns darauf, Ihnen schon bald weitere Details mitzuteilen.
KI-Agenten waren auf der Veranstaltung @token2049 stark präsent. Dort wurde gezeigt, wie sie komplexe Aufgaben übernehmen – etwa die Verwaltung von Finanzmitteln, die Ausführung von Trades und das Verfassen von Verträgen. Doch inmitten der ganzen Begeisterung kam ein entscheidendes Thema weitgehend zu kurz: Kaum jemand sprach darüber, wie wichtig es ist, die tatsächlichen Ergebnisse zu überprüfen, die diese Agenten liefern. Genau diese Verifizierungslücke zu schließen, steht im Mittelpunkt der Arbeit unseres Teams. Wir freuen uns darauf, Ihnen schon bald weitere Details mitzuteilen.
75
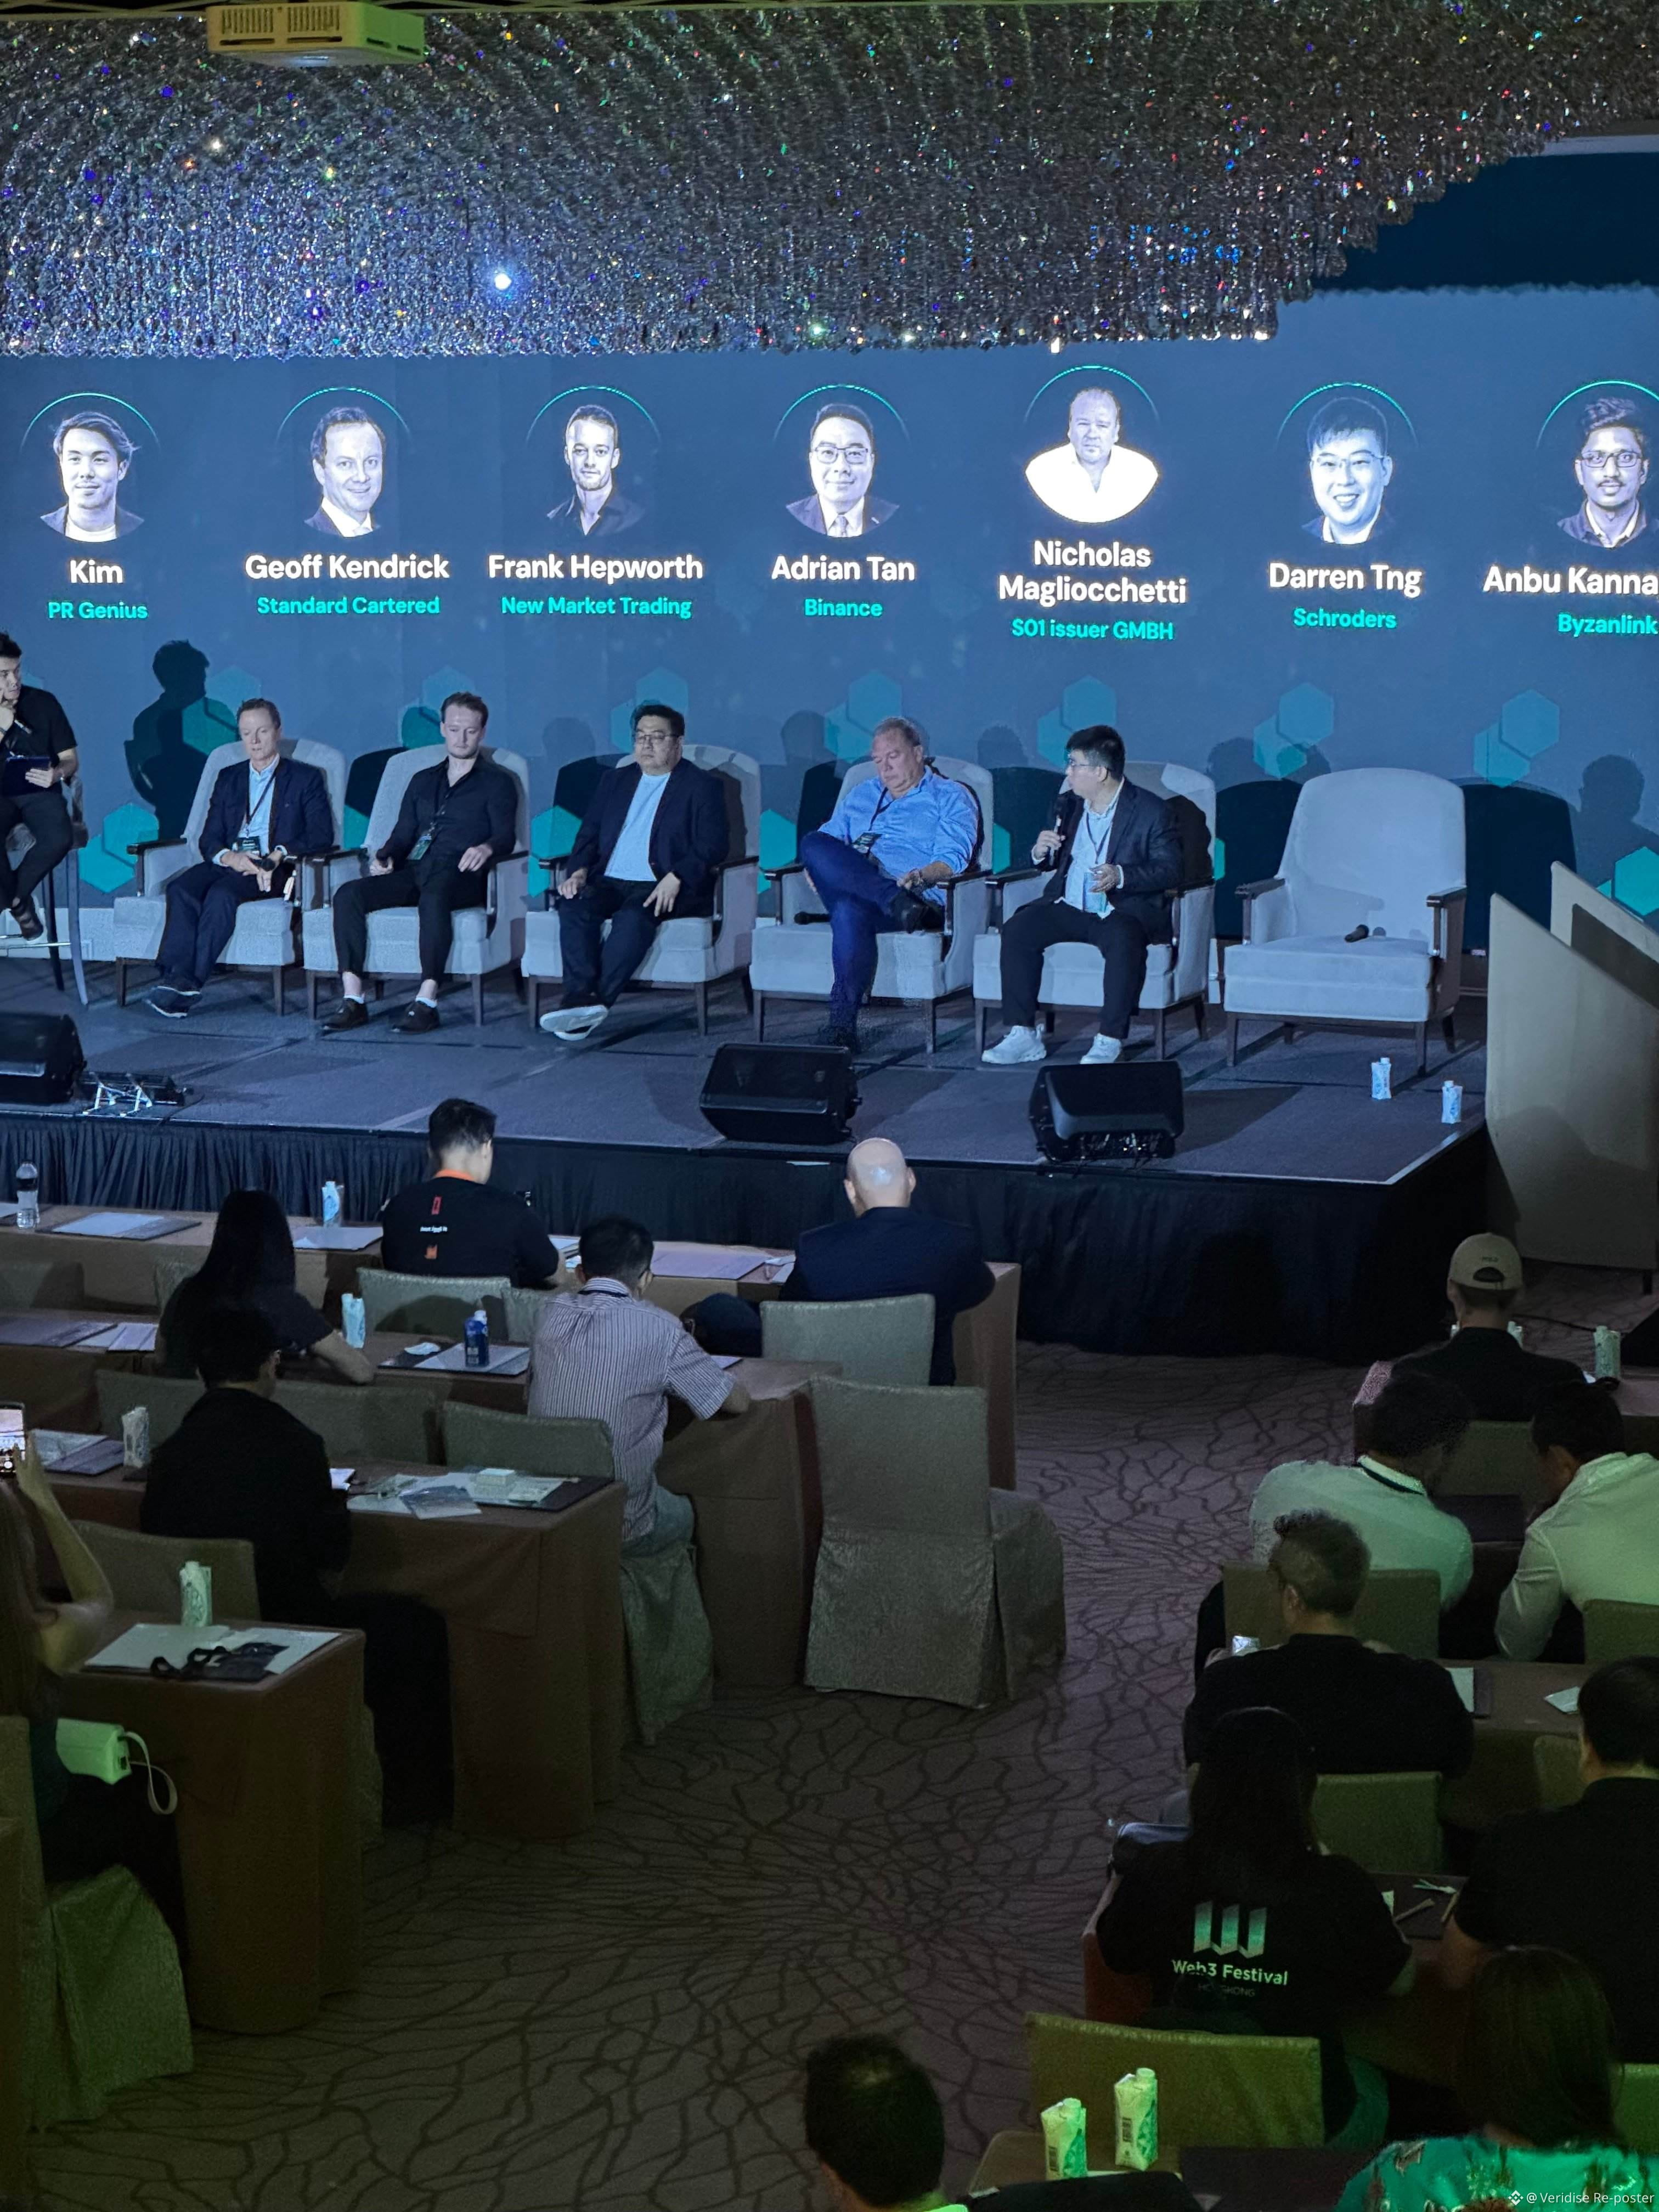
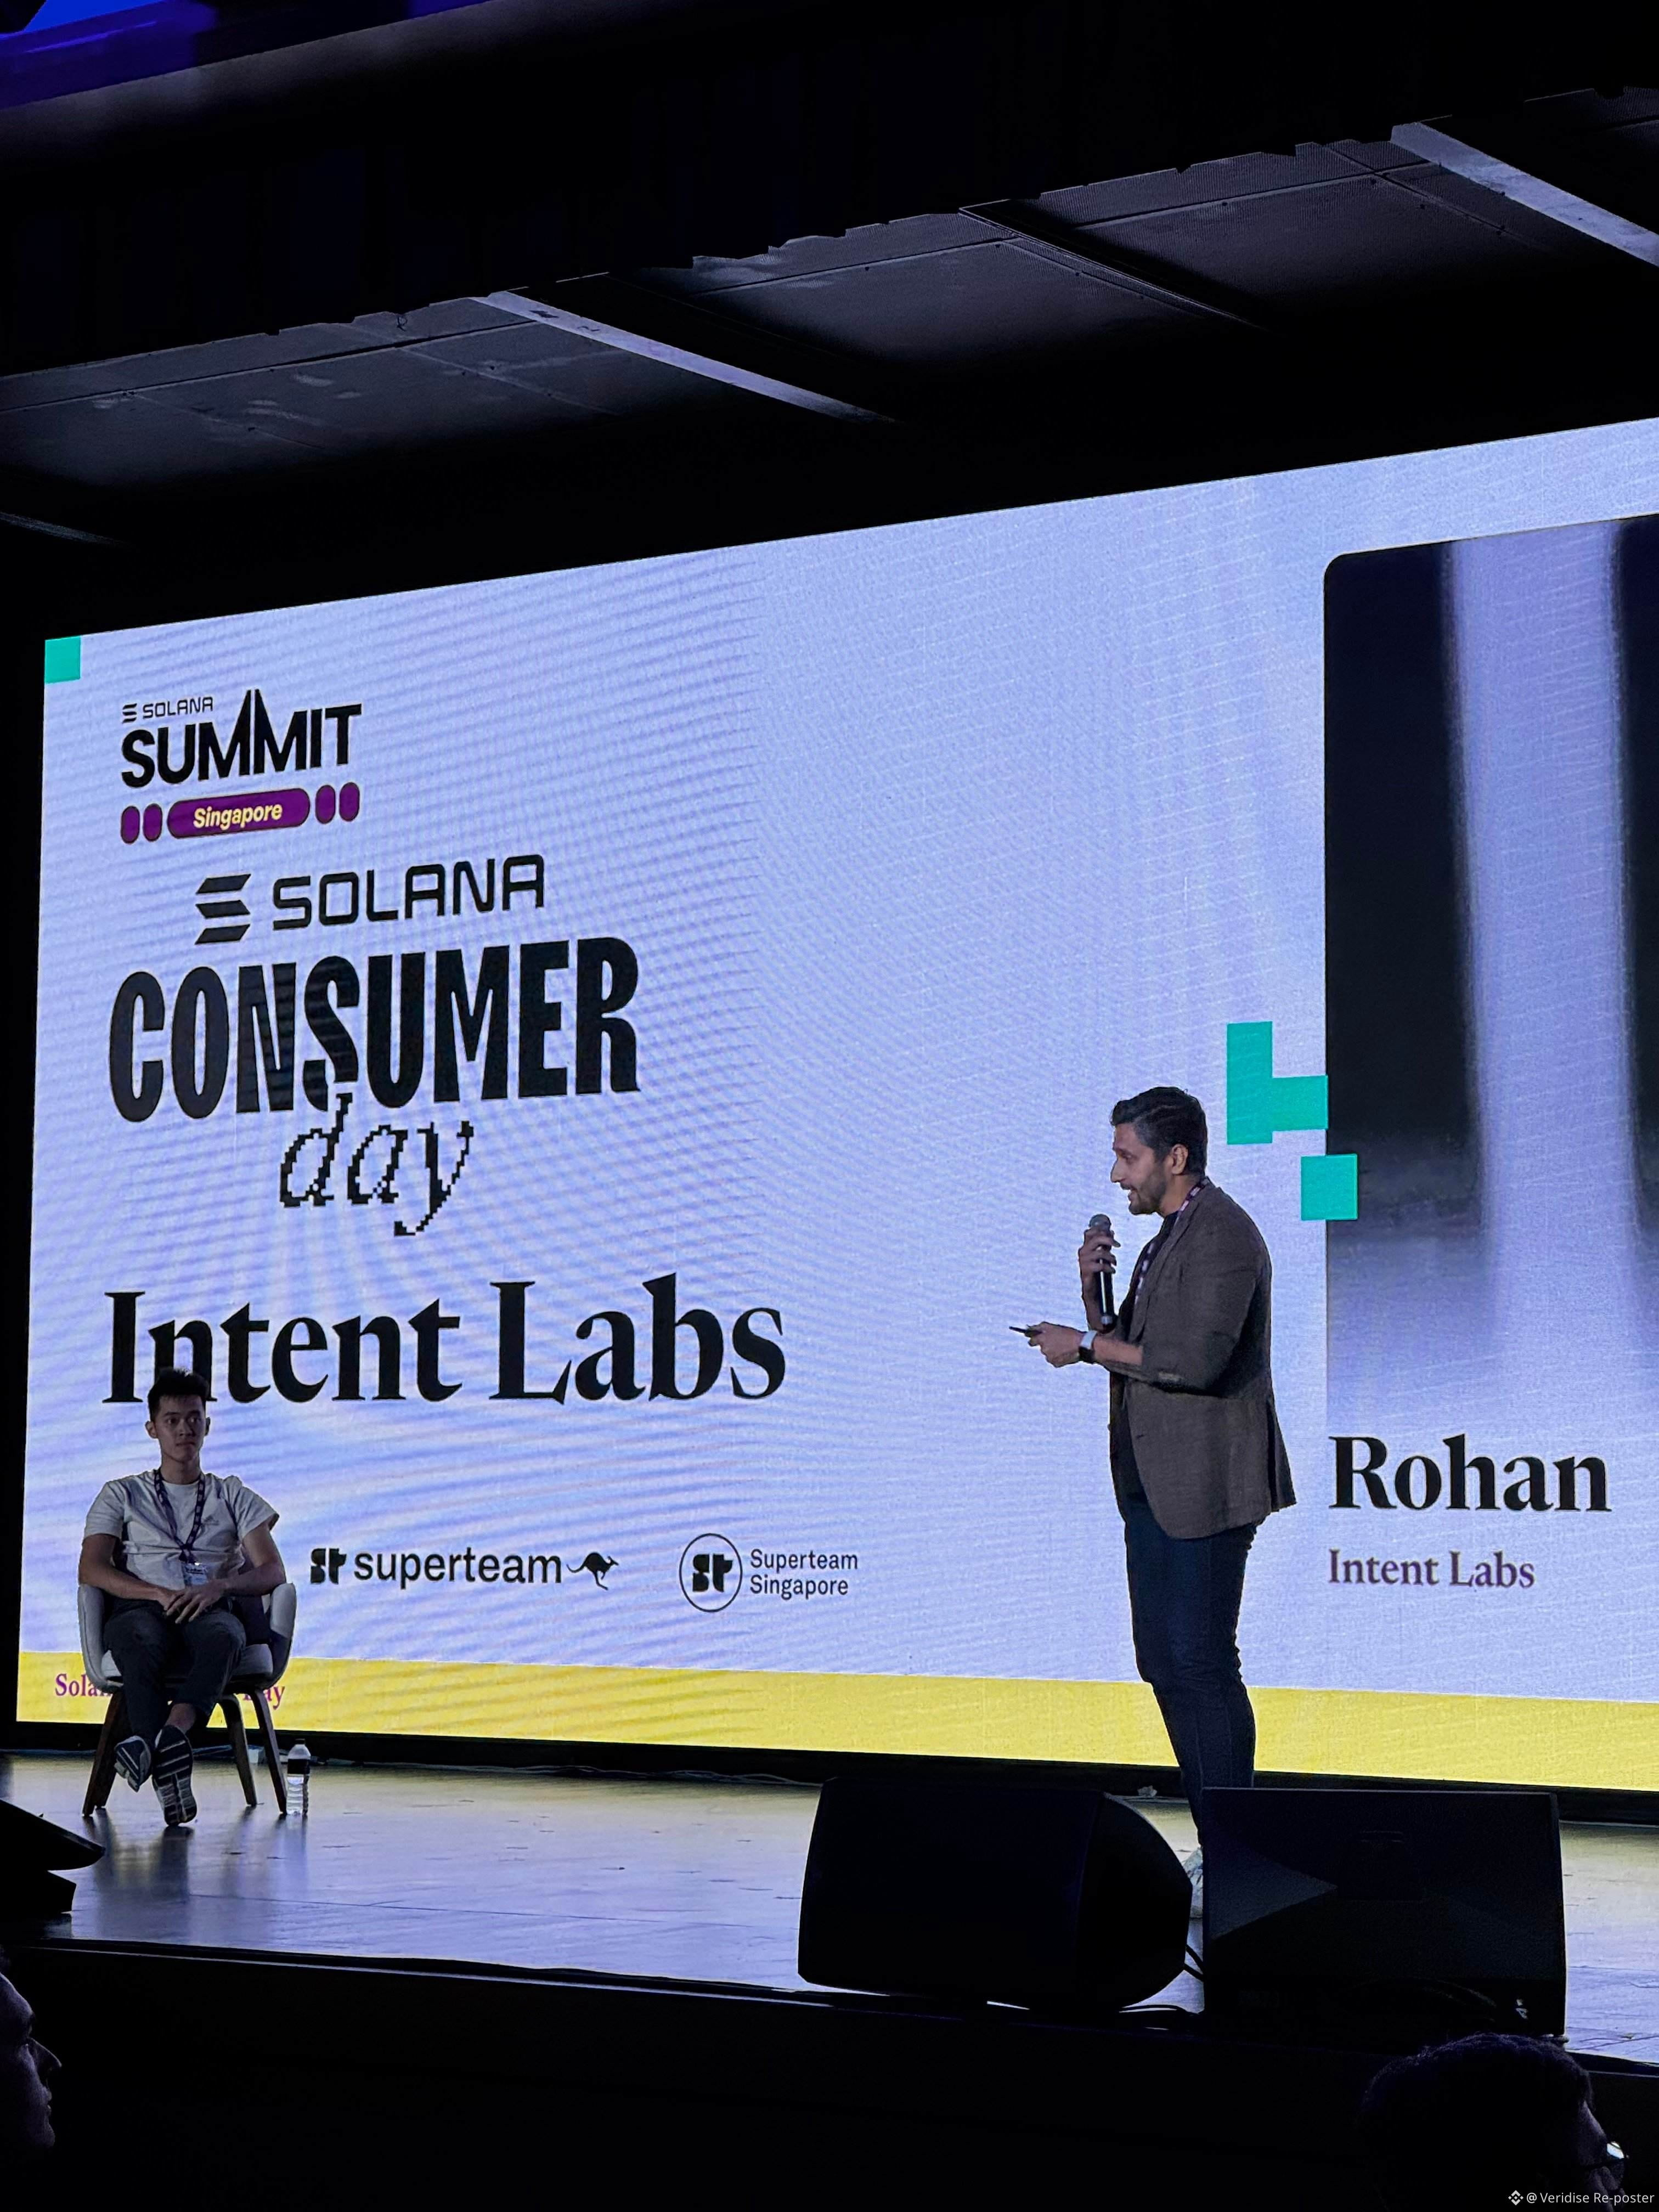
Während eines ganzen Tages vor Ort in Singapur hatte das Veridise-Team das Vergnügen, auf drei unterschiedlichen Bühnen zu sprechen. Ob beim @solana Summit, bei der Teilnahme an @gammaprime oder beim Besuch des Multichain Day – in unseren Gesprächen ging es vor allem um ZK, Sicherheitsprüfungen und formale Verifikation. Trotz der unterschiedlichen Veranstaltungsorte brachten die Besucher immer wieder ein gemeinsames Thema zur Sprache. Die wiederkehrende Frage aus dem Publikum drehte sich darum, wie man zuverlässig überprüfen kann, ob ein bestimmter Code tatsächlich genau das tut, was in seinen Spezifikationen festgelegt ist.
Während eines ganzen Tages vor Ort in Singapur hatte das Veridise-Team das Vergnügen, auf drei unterschiedlichen Bühnen zu sprechen. Ob beim @solana Summit, bei der Teilnahme an @gammaprime oder beim Besuch des Multichain Day – in unseren Gesprächen ging es vor allem um ZK, Sicherheitsprüfungen und formale Verifikation. Trotz der unterschiedlichen Veranstaltungsorte brachten die Besucher immer wieder ein gemeinsames Thema zur Sprache. Die wiederkehrende Frage aus dem Publikum drehte sich darum, wie man zuverlässig überprüfen kann, ob ein bestimmter Code tatsächlich genau das tut, was in seinen Spezifikationen festgelegt ist.
72
Wenn Ihre Roadmap eine anstehende Prüfung für Q4 oder Anfang des nächsten Jahres beinhaltet, ist @kulm1nski die ideale Person, die Sie in Bezug auf den Projektumfang und die Terminplanung konsultieren sollten. Er reist nach Singapur, um @token2049 vom 5. bis 9. Oktober zu besuchen. Bitte senden Sie ihm eine Direktnachricht, um einen Termin zum Treffen zu vereinbaren.
Wenn Ihre Roadmap eine anstehende Prüfung für Q4 oder Anfang des nächsten Jahres beinhaltet, ist @kulm1nski die ideale Person, die Sie in Bezug auf den Projektumfang und die Terminplanung konsultieren sollten. Er reist nach Singapur, um @token2049 vom 5. bis 9. Oktober zu besuchen. Bitte senden Sie ihm eine Direktnachricht, um einen Termin zum Treffen zu vereinbaren.
61
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
NvidiaLoses$2.7TrillionInMonthAndAHalf
19,496 Aufrufe
121 Kommentare
Nvidias 2,7-Billionen-Dollar-Absturz: Wenn die Erzählung wichtiger ist als die Zahlen 📉
Crypto With Faisal
·7 Likes
·5.4k Aufrufe
CanBTCReboundAfterFallingBelow60K?
767,055 Aufrufe
2,990 Kommentare
GlobalStocksFaceLongestLosingStreakSince2023
279,073 Aufrufe
1,993 Kommentare