

Ammar1112_
6k Beiträge
Ammar1112_
 Square Verified
Melden
Nutzer blockieren
Everything in your life is rewards from God. Love to people, what are you praying for. Then rewards of god gonna come to you, Just be pure
1.1K+ Following
30.3K+ Follower
39.9K+ Like gegeben
Beiträge
Alle
Zitierungen
Live
·
--
handel nicht diesen verdammten $hit $BREW thats, weil es Unterstützung von echten Betrügern ist, Geld.
Die Frage, die viele verdienen, sollte auf Alpha aufgelistet werden, damit sie nicht 😉🎀👌👌 A$$loch..
handel nicht diesen verdammten $hit $BREW thats, weil es Unterstützung von echten Betrügern ist, Geld.
Die Frage, die viele verdienen, sollte auf Alpha aufgelistet werden, damit sie nicht 😉🎀👌👌 A$$loch..
Die Frage, die viele verdienen, sollte auf Alpha aufgelistet werden, damit sie nicht 😉🎀👌👌 A$$loch..
120
·
--
Übersetzung ansehen
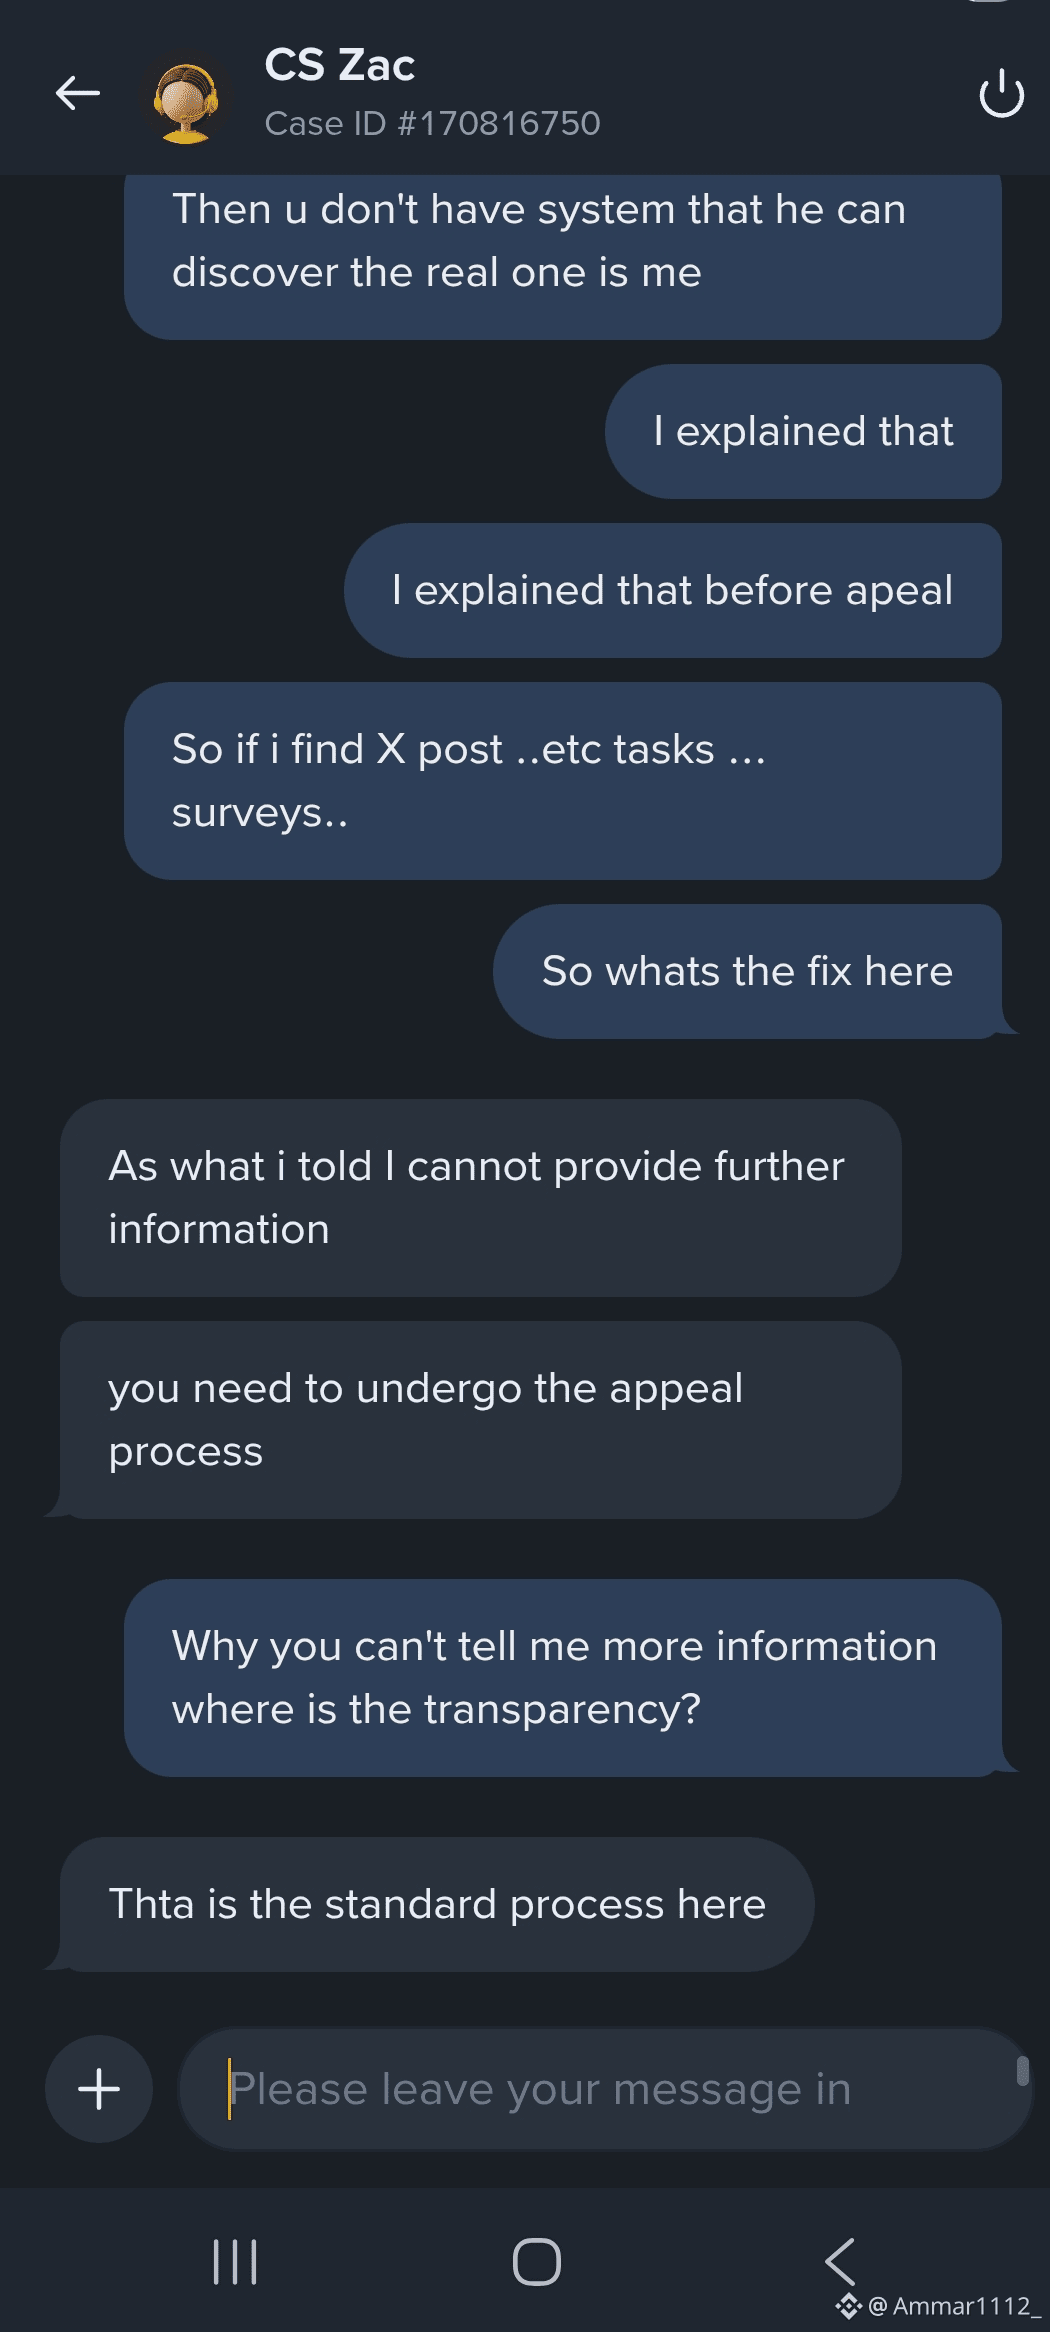
No Appeal cuz you control HOLY OS as u want to disqualified any users, without any real PROOF ! #scam is the hidden Info 😆
No Appeal cuz you control HOLY OS as u want to disqualified any users, without any real PROOF ! #scam is the hidden Info 😆
112
·
--
Laufe 🏃♂️ $ARX nimm Gewinne bei 0.31 $ mit, falls es durchgeht ...🙂 der ATH 0.7$ Call
{future}(ARXUSDT)
Laufe 🏃♂️ $ARX nimm Gewinne bei 0.31 $ mit, falls es durchgeht ...🙂 der ATH 0.7$ Call
1
23
·
--
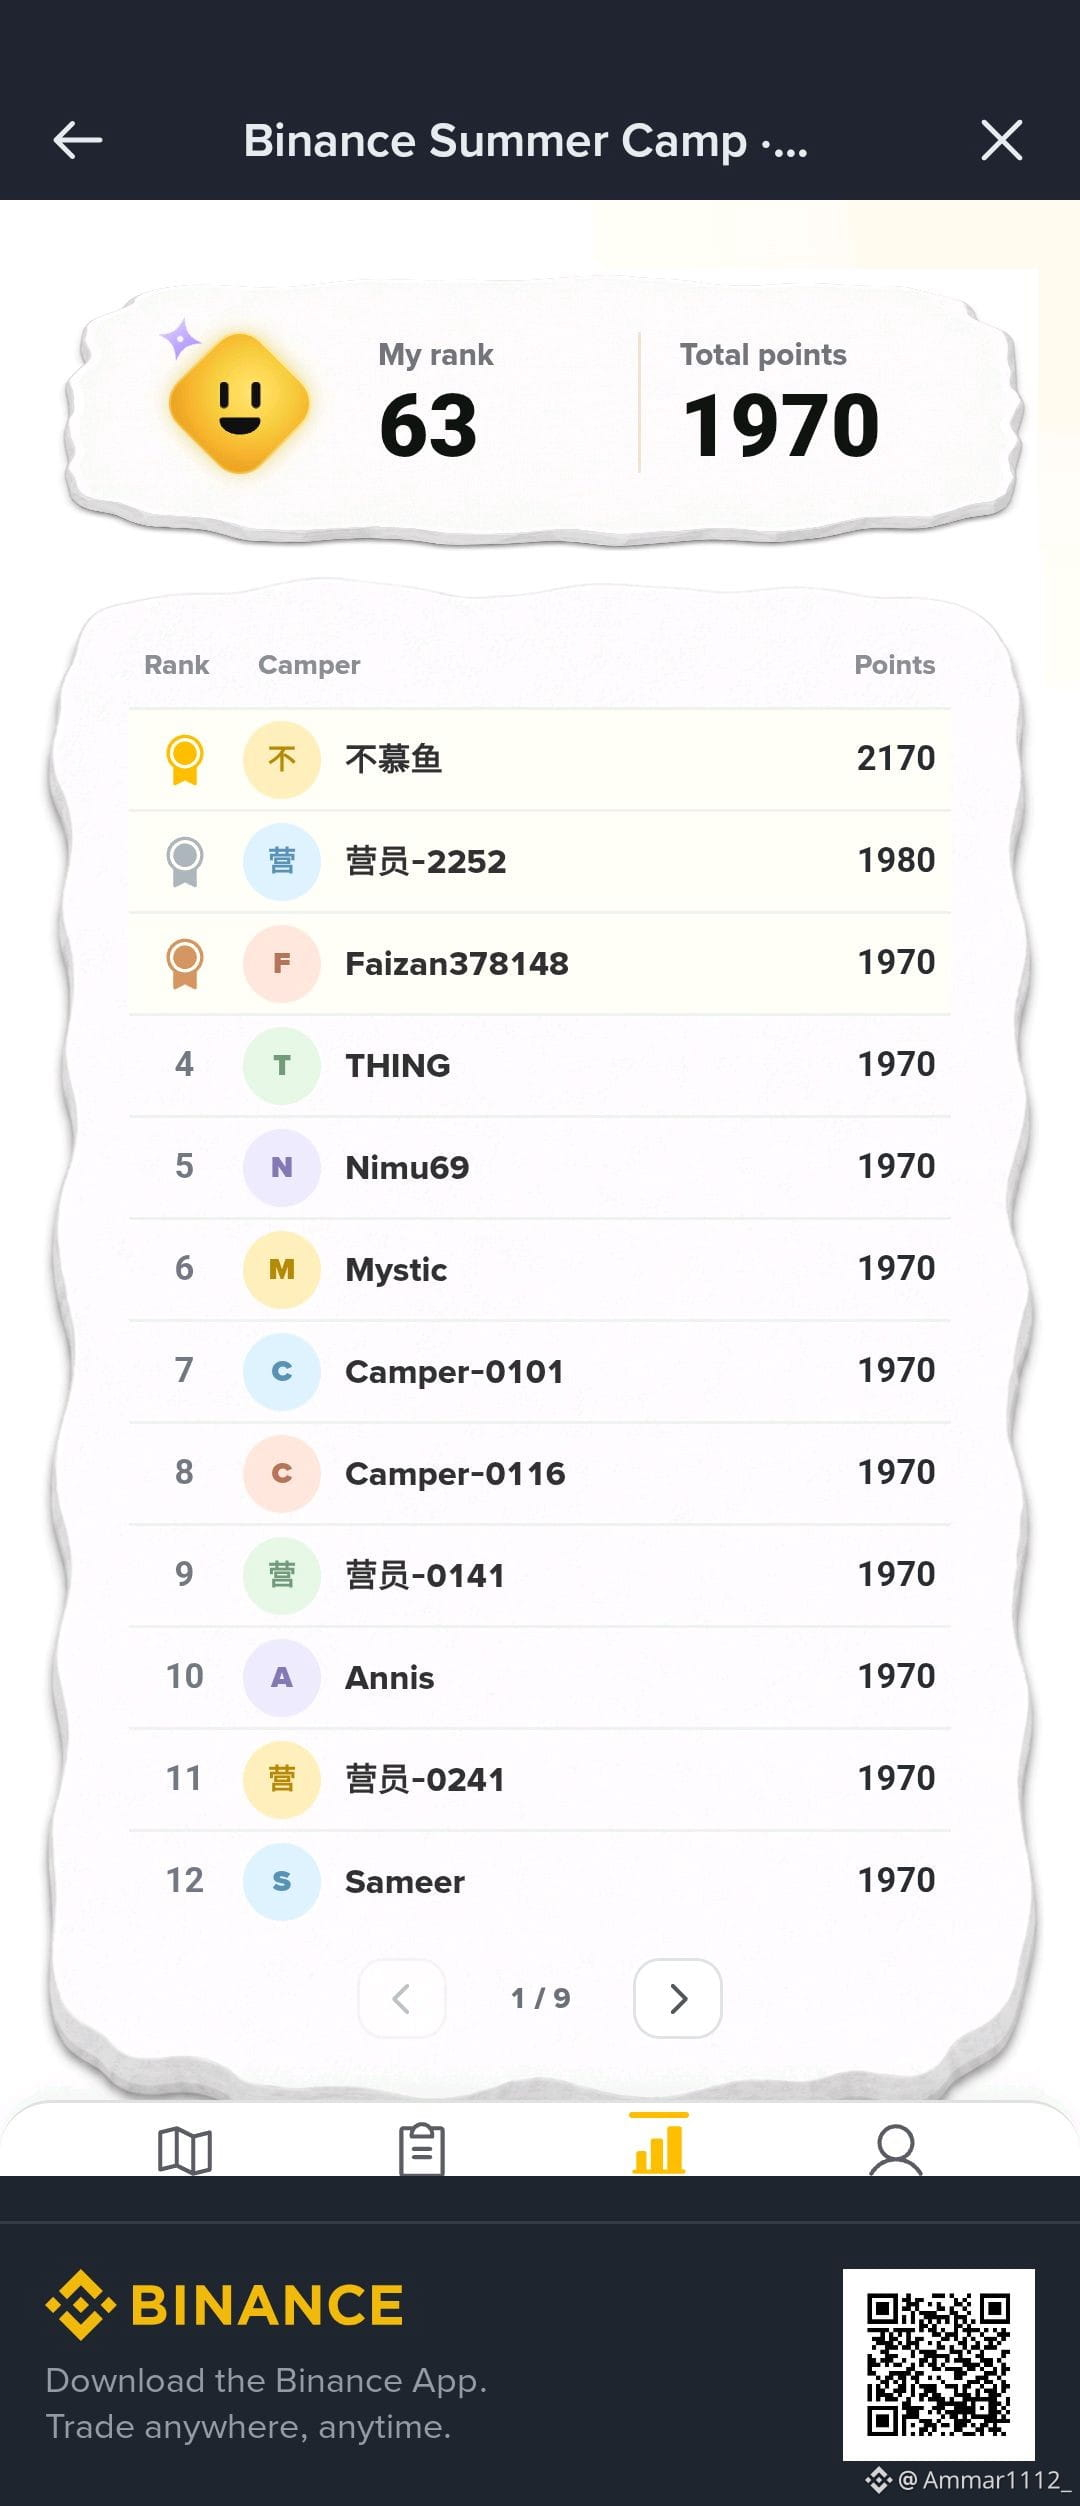
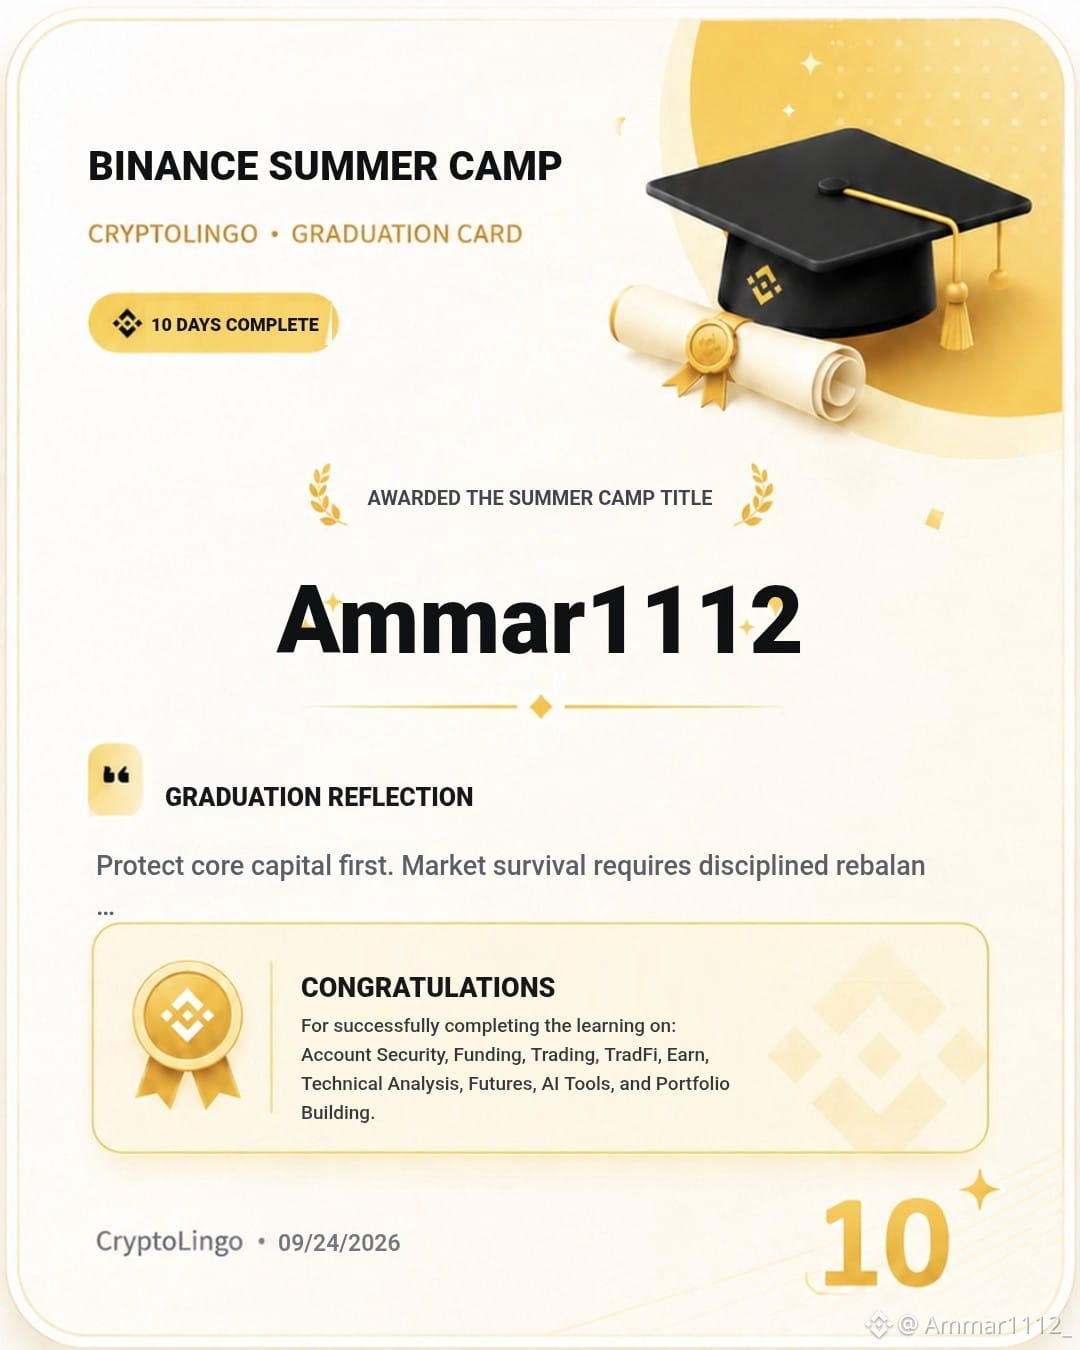
Danke für diese Lernreise, die uns dabei helfen wird, Building @Binance_Angels weiter aufzubauen
Danke für diese Lernreise, die uns dabei helfen wird, Building @Binance Angels weiter aufzubauen
2
4
112
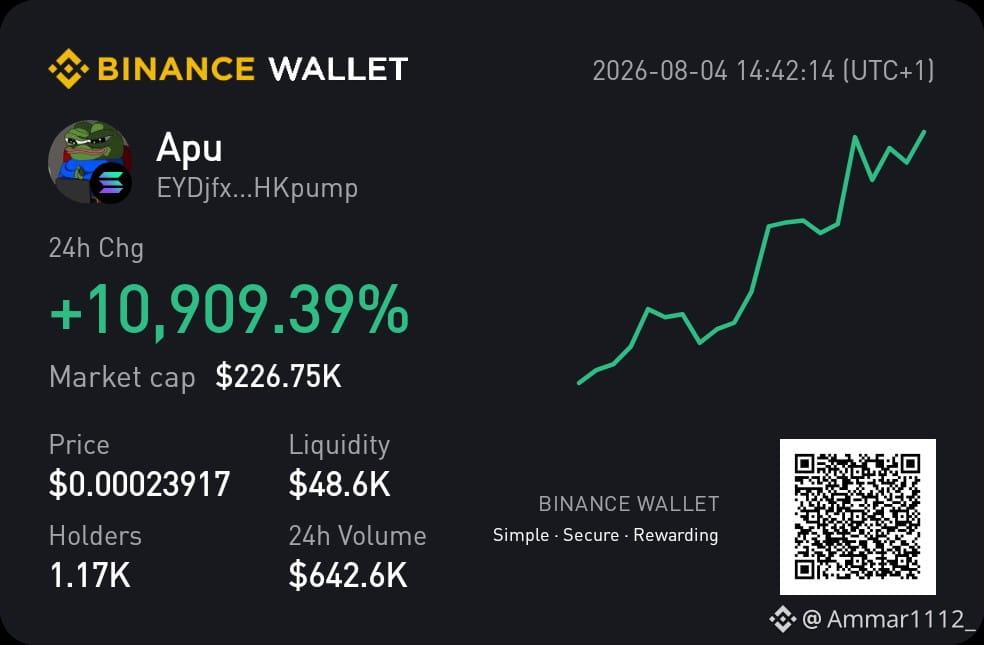
·
--
Dies ist die 1. Plattform, die du nur wie ein Wallet nutzen solltest oder für P2P... aber in Wahrheit gibt es eine Unterscheidung zwischen Nutzern und Regionen sowie Betrügern... Pass auf, sei sicher!💢
.
.
.@Binance_Angels
@Binance_Italy @BinanceAfrica @Binance_Square_Official
@Binance_Labs
@Binance_French
@BinanceCN @BinanceSquareCN
@binancezh
@Square-Creator-e8d6af9e7ea3c
@CZ
@heyi
@richardteng
..
$BNB
.
Dies ist die 1. Plattform, die du nur wie ein Wallet nutzen solltest oder für P2P... aber in Wahrheit gibt es eine Unterscheidung zwischen Nutzern und Regionen sowie Betrügern... Pass auf, sei sicher!💢
.
.
.@Binance Angels
@Binance Italy @Binance Africa @Binance Square Official
@Binance Labs
@Binance French
@币安中文社区 @币安广场
@币安Binance华语
@幣安Binance繁中
@CZ
@Yi He
@Richard Teng
..
$BNB
.
.
.
.@Binance Angels
@Binance Italy @Binance Africa @Binance Square Official
@Binance Labs
@Binance French
@币安中文社区 @币安广场
@币安Binance华语
@幣安Binance繁中
@CZ
@Yi He
@Richard Teng
..
$BNB
.
3
52
·
--
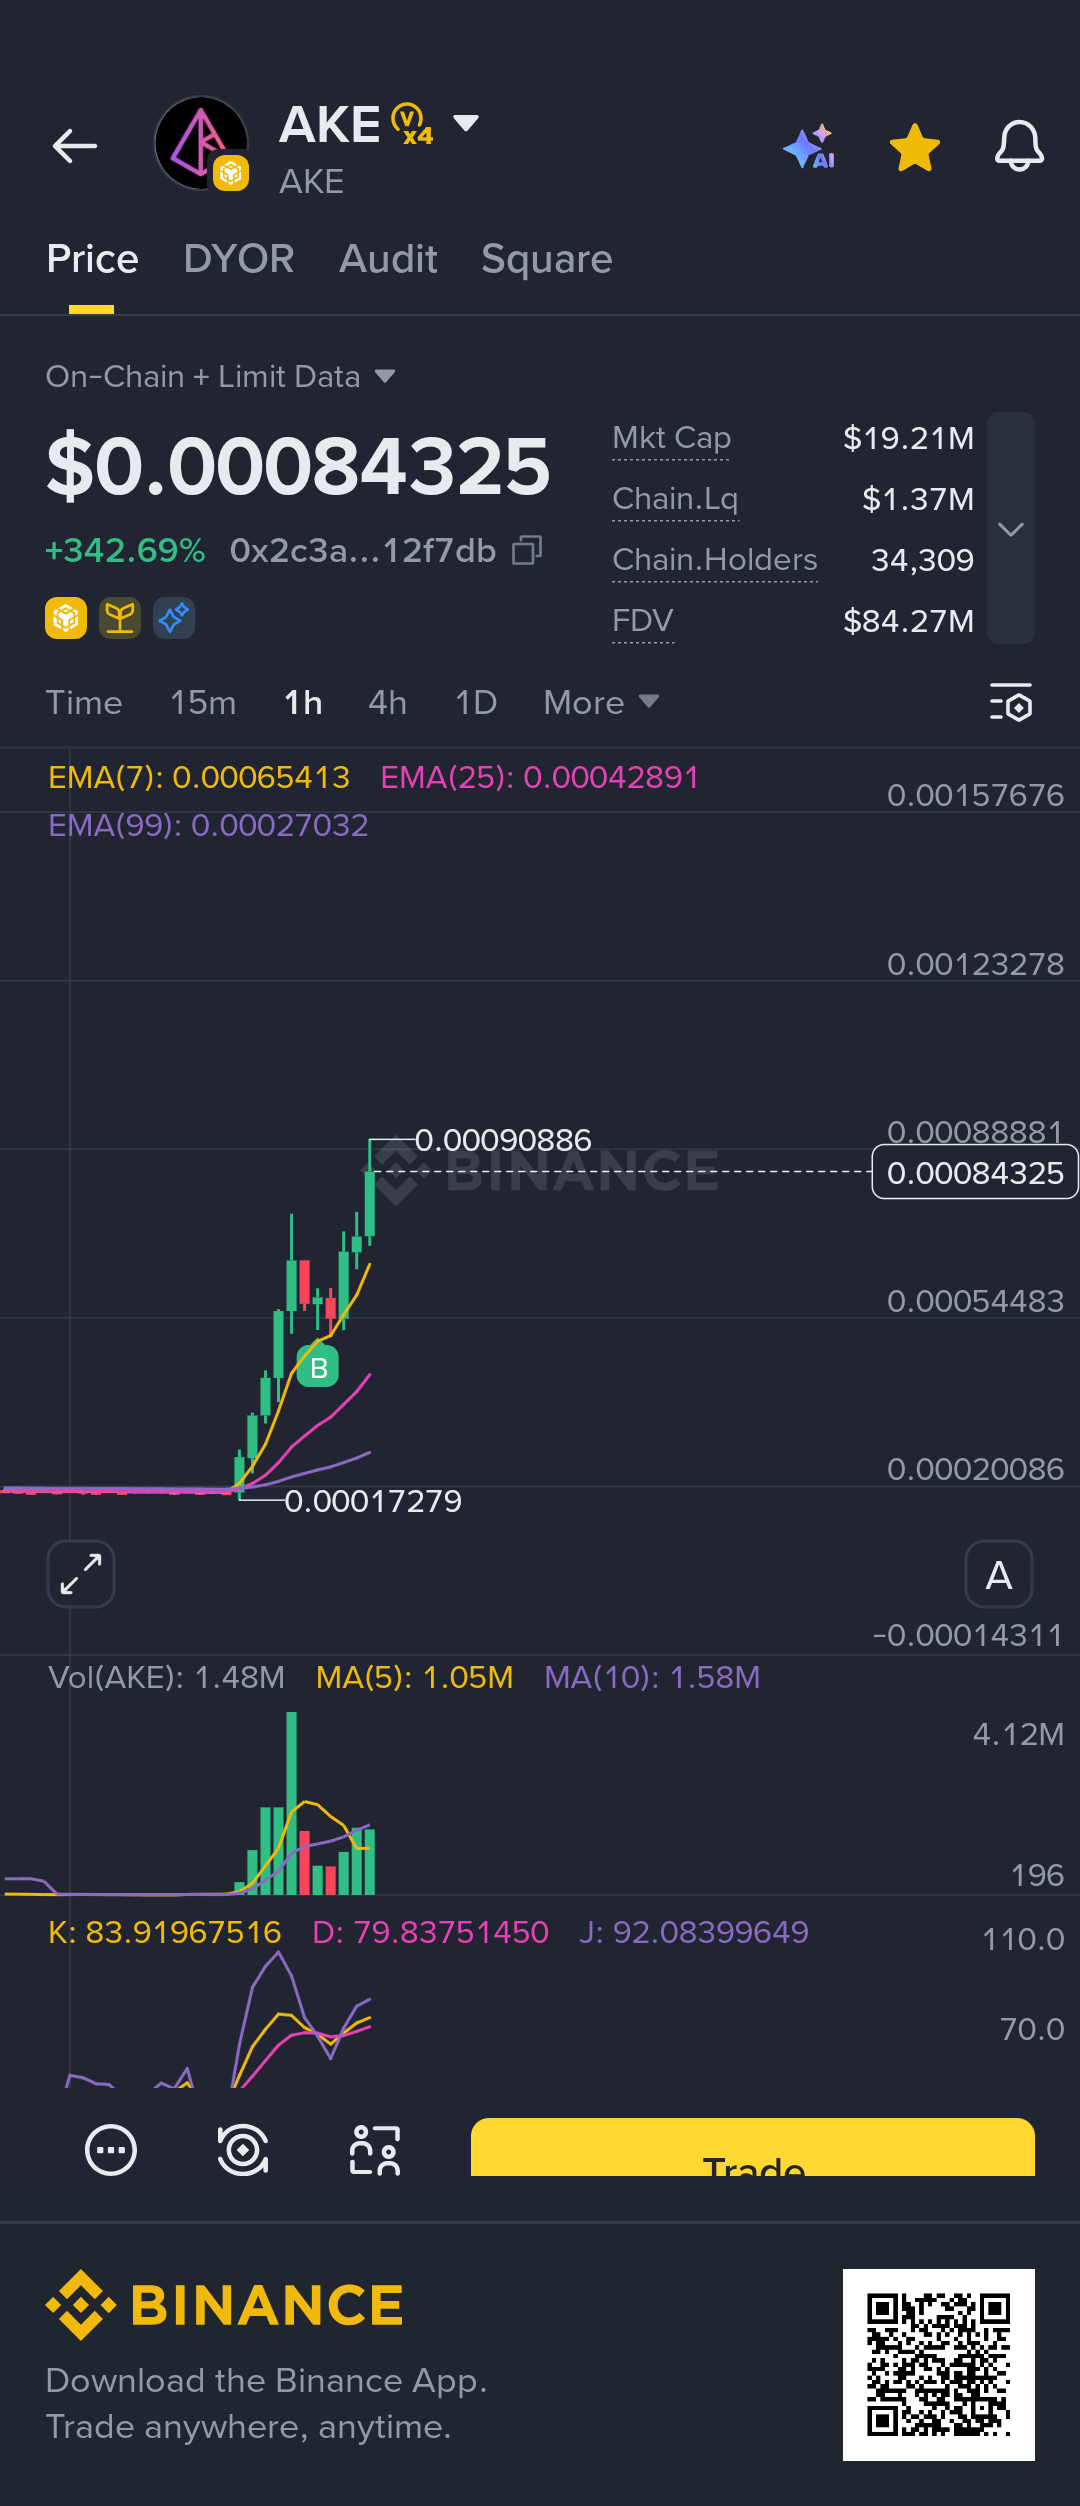
wenn du nur diese Müll-User hinterherläufst, die wirklich nur Zocker/Spieler mit & KI sind und den Markt nicht lesen können, während da klare Dynamik ist, komm 😆...
$AKE
{future}(AKEUSDT)
wenn du nur diese Müll-User hinterherläufst, die wirklich nur Zocker/Spieler mit & KI sind und den Markt nicht lesen können, während da klare Dynamik ist, komm 😆...
$AKE
$AKE
Ammar1112_
·
--
Wenn du’s länger machen willst, trade es auf Alpha – ich denke, die Zeit für den ATH ist im Anmarsch, mach dich bereit 💥
$AKE
$AKE
2
205
·
--
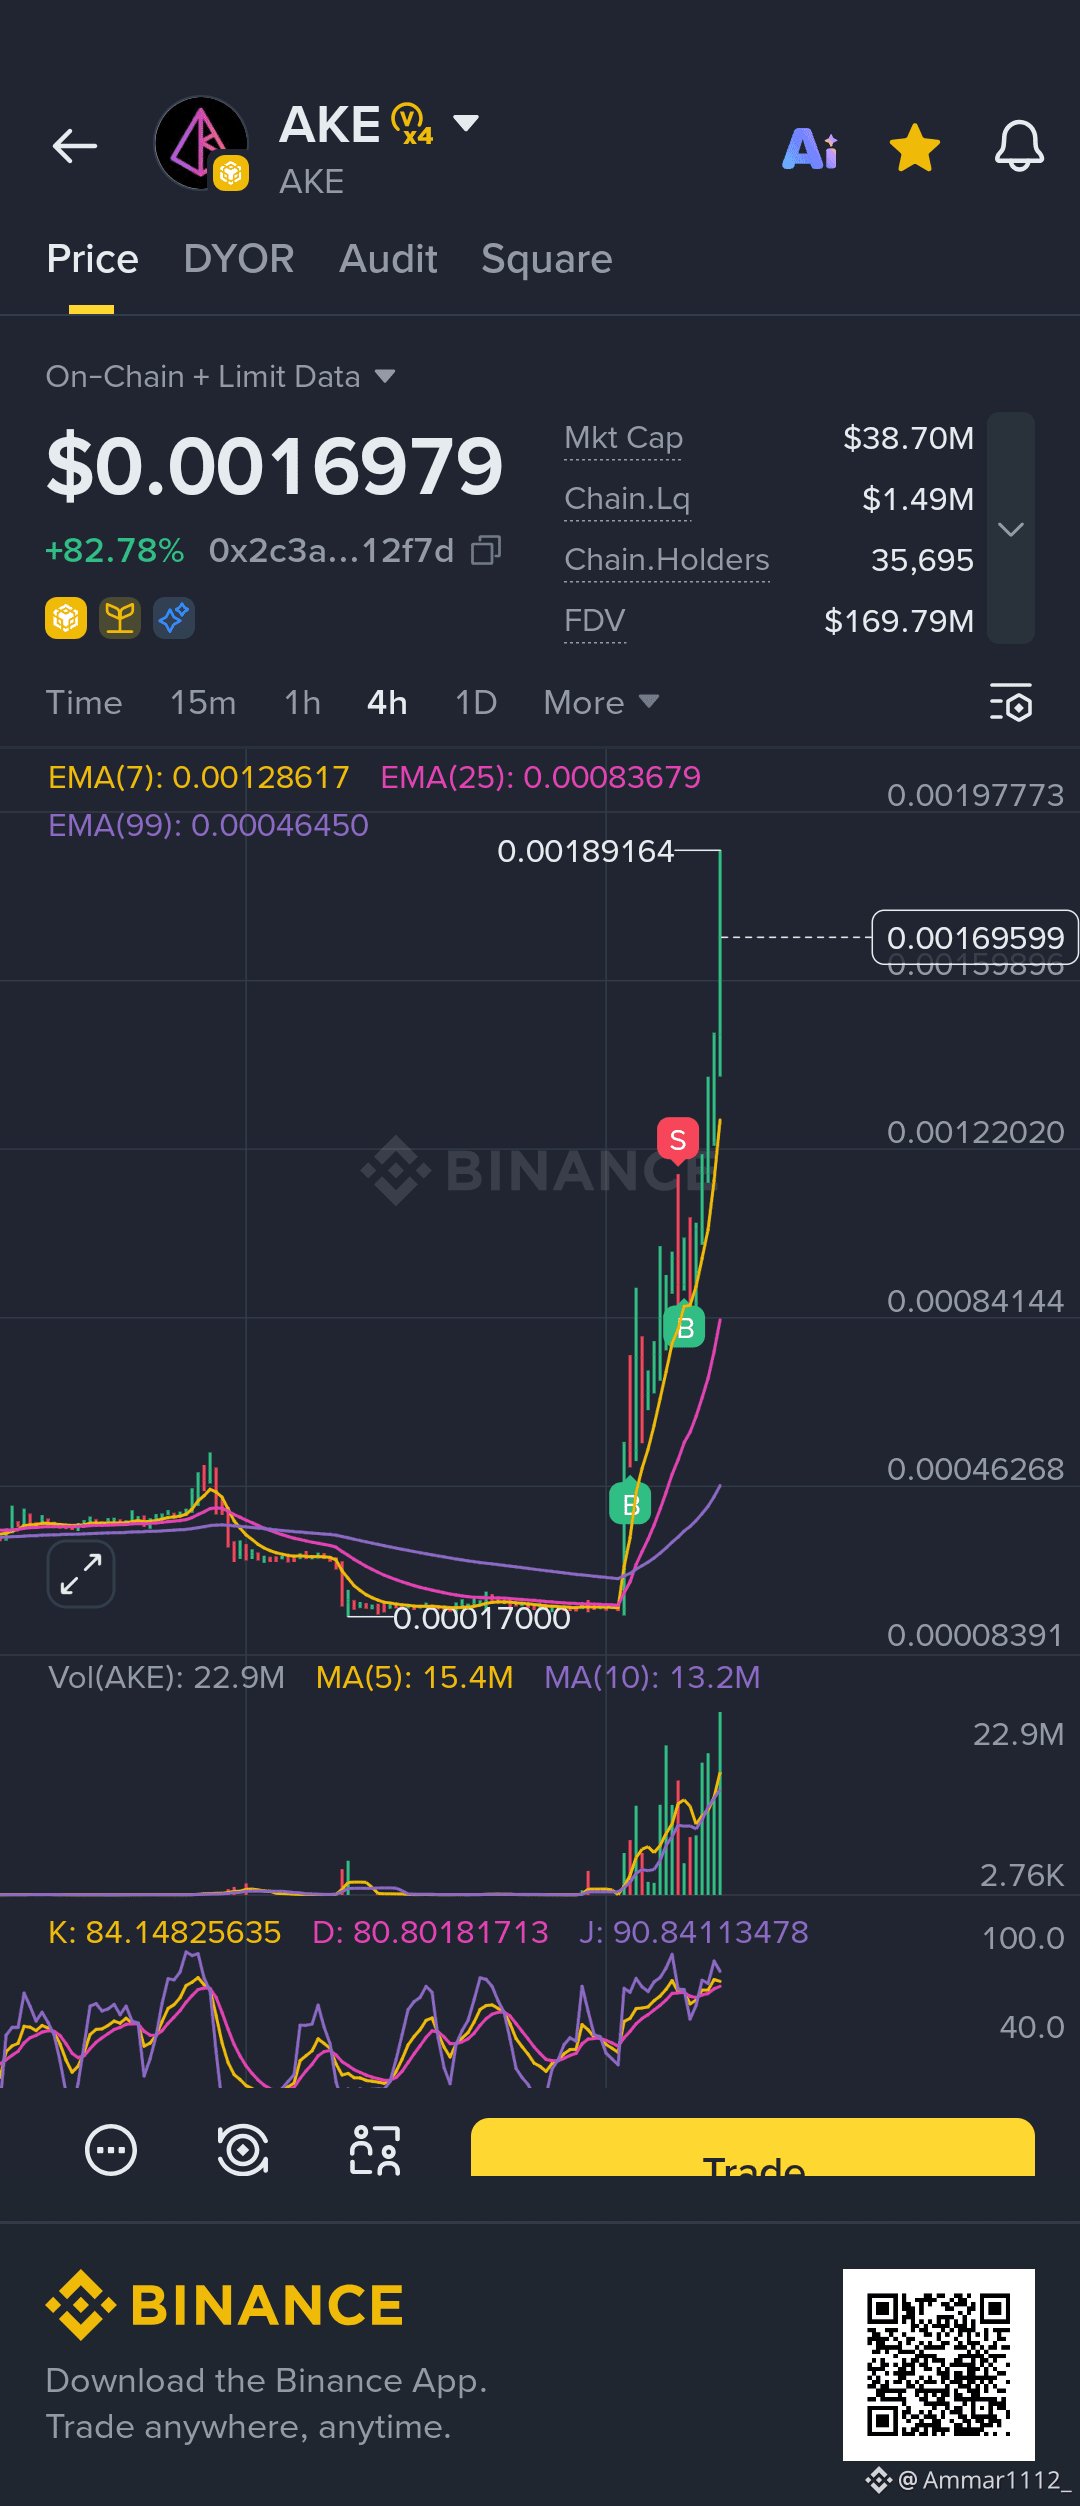
Ich sagte, ich sollte es lange behalten, seit 0,0005, aber wer hat zugehört 😂😂 Du bist widerlichen Signalen gefolgt für kurz 😂😂 Das ist, was du bekommst $AKE
{future}(AKEUSDT)
Ich sagte, ich sollte es lange behalten, seit 0,0005, aber wer hat zugehört 😂😂 Du bist widerlichen Signalen gefolgt für kurz 😂😂 Das ist, was du bekommst $AKE
2
97
·
--
{future}(AKEUSDT) sie zeigen nur so ein paar kurze sh/it-ideen oder gar keine echte analyse über tokens, die ich für em gehört denke, mit sicherheit bricht es .003 🔥😂 wie du es shortest
$AKE
sie zeigen nur so ein paar kurze sh/it-ideen oder gar keine echte analyse über tokens, die ich für em gehört denke, mit sicherheit bricht es .003 🔥😂 wie du es shortest
$AKE
$AKE
Ammar1112_
·
--
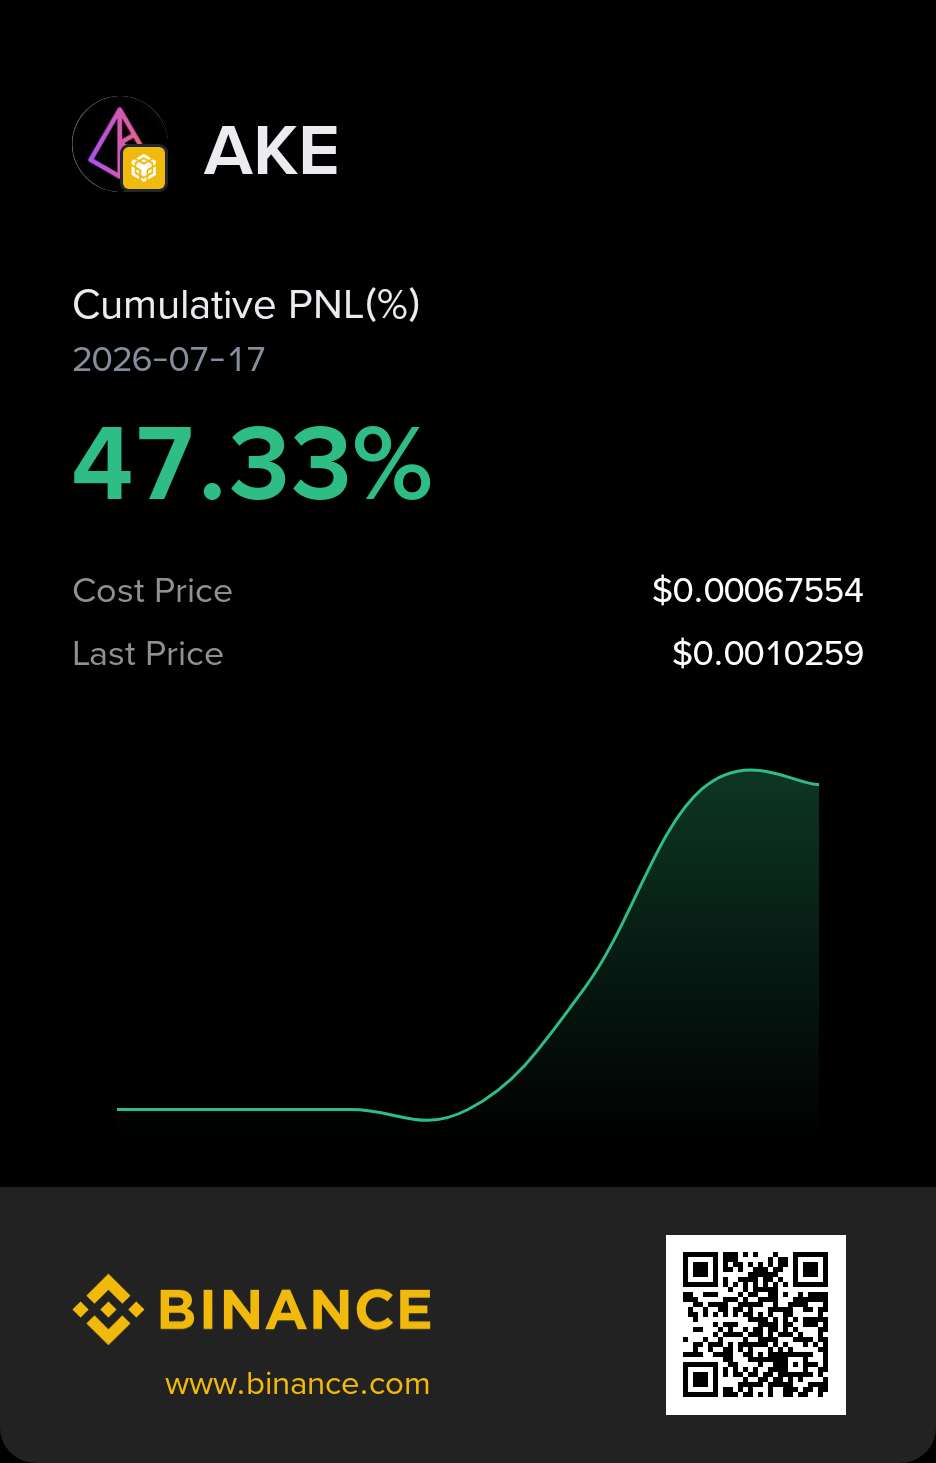
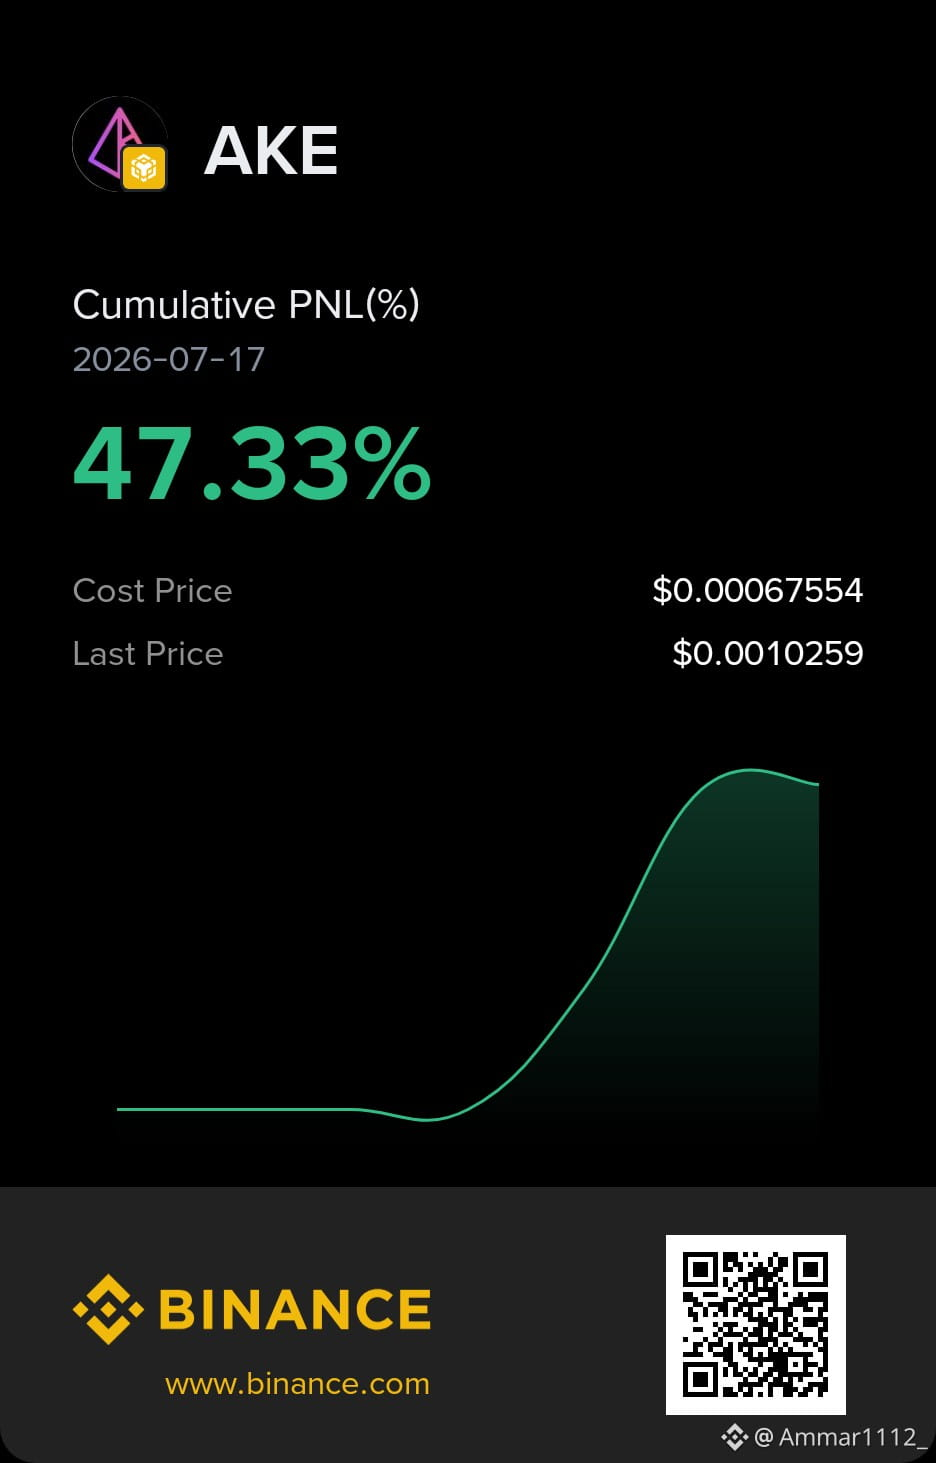
Ich hab dir schon vorher gesagt, dass es zu lange dauert! Oder kauf und halte es viele Tage ... 👌🔥$AKE bis 0,01 oder mehr?
2
162
·
--
Ich hab dir schon vorher gesagt, dass es zu lange dauert! Oder kauf und halte es viele Tage ... 👌🔥$AKE bis 0,01 oder mehr?
{future}(AKEUSDT)
Ich hab dir schon vorher gesagt, dass es zu lange dauert! Oder kauf und halte es viele Tage ... 👌🔥$AKE bis 0,01 oder mehr?
Ammar1112_
·
--
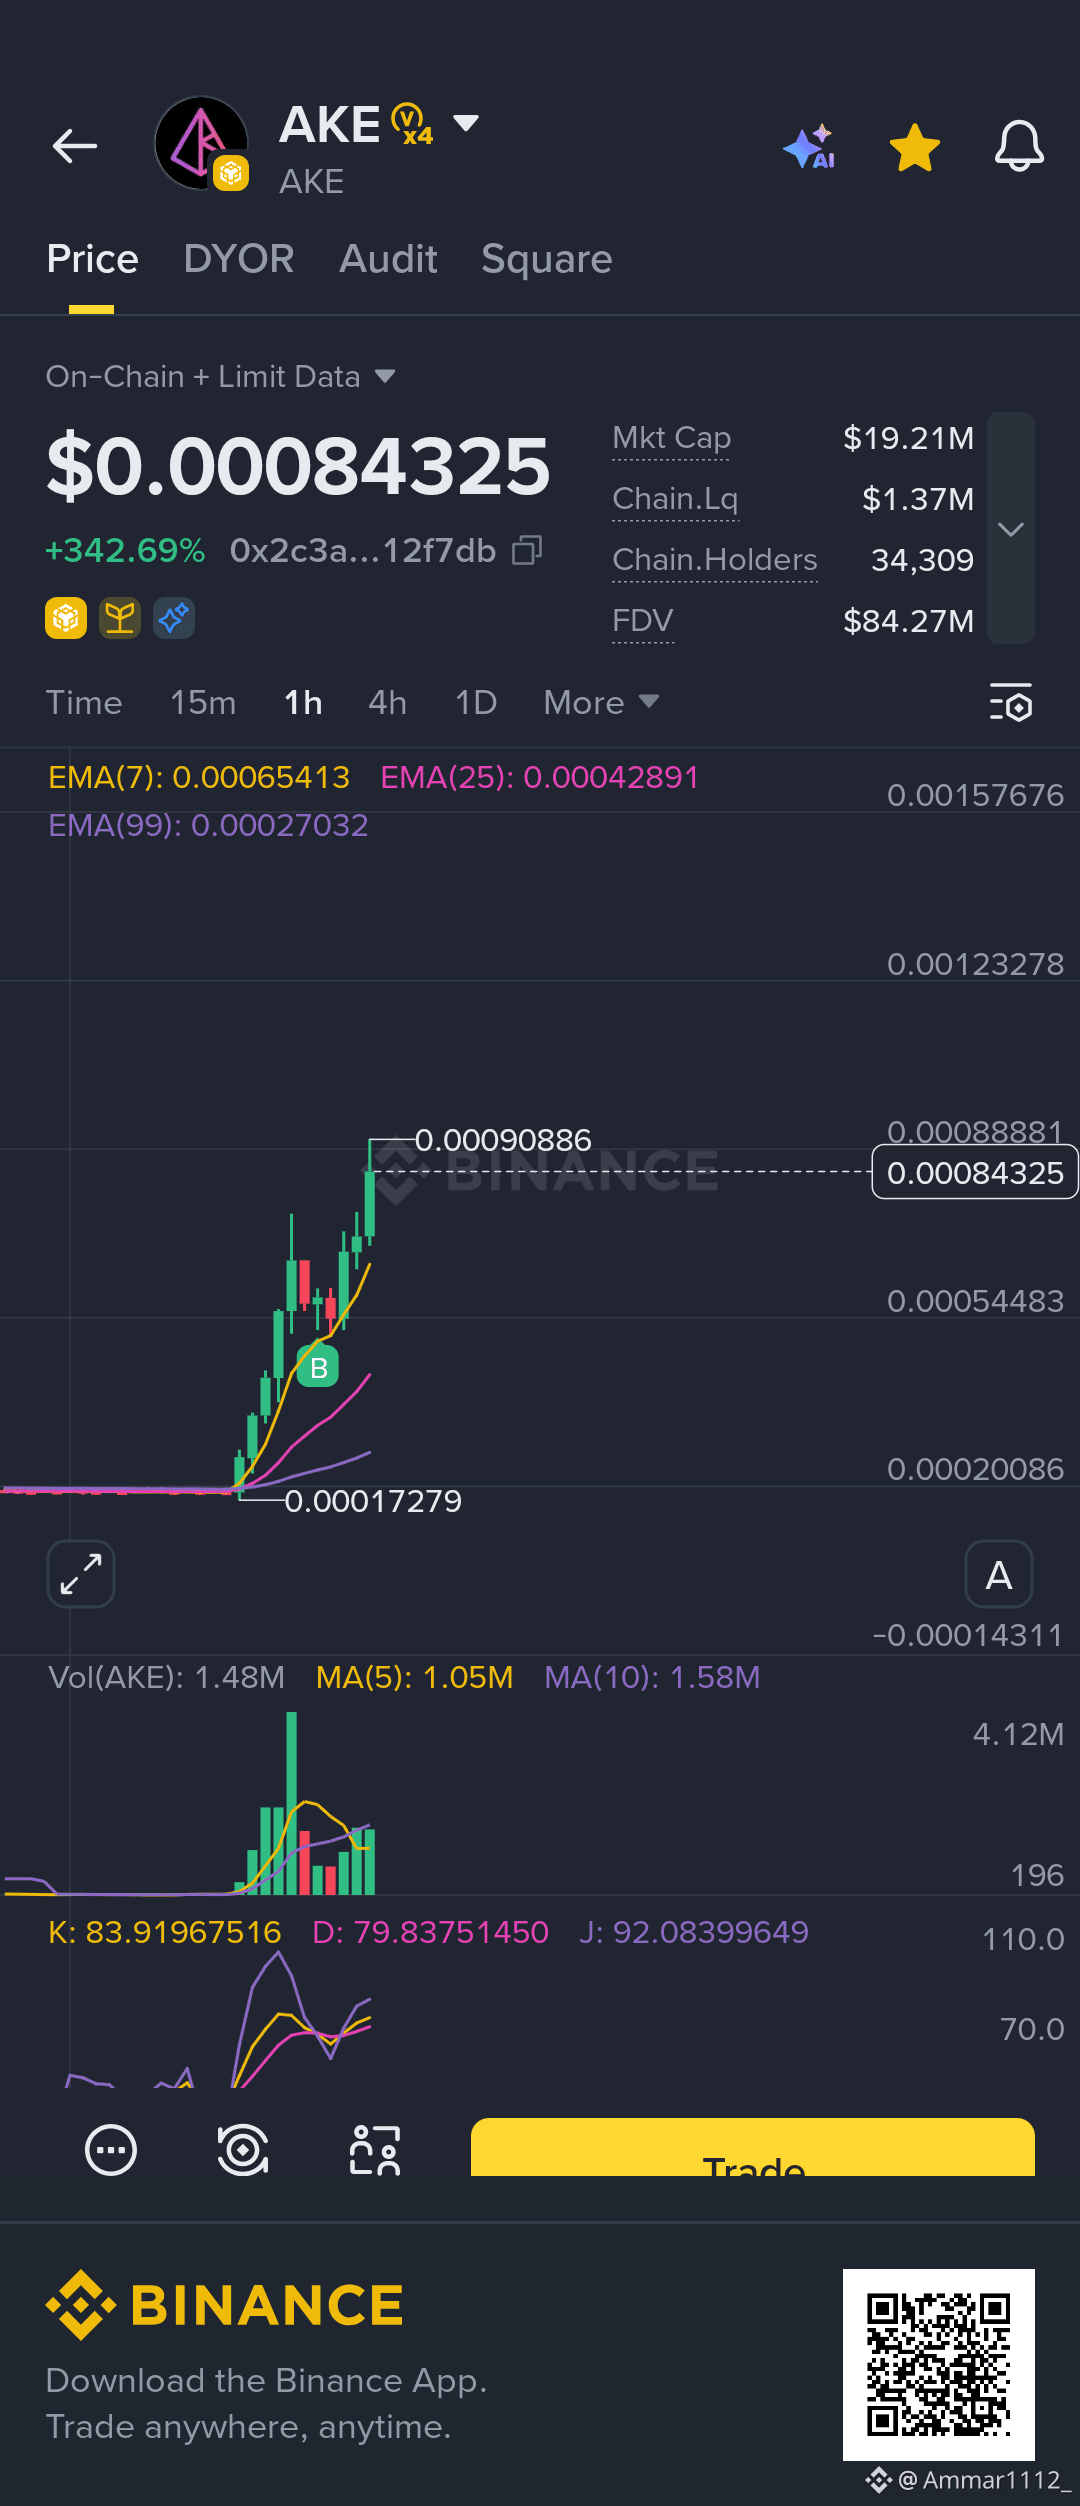
Wenn du’s länger machen willst, trade es auf Alpha – ich denke, die Zeit für den ATH ist im Anmarsch, mach dich bereit 💥
$AKE
$AKE
1
2
151
·
--
Wenn du’s länger machen willst, trade es auf Alpha – ich denke, die Zeit für den ATH ist im Anmarsch, mach dich bereit 💥
$AKE
{future}(AKEUSDT)
Wenn du’s länger machen willst, trade es auf Alpha – ich denke, die Zeit für den ATH ist im Anmarsch, mach dich bereit 💥
$AKE
$AKE
2
2
101
·
--
Teilweise korrekt
Artikel
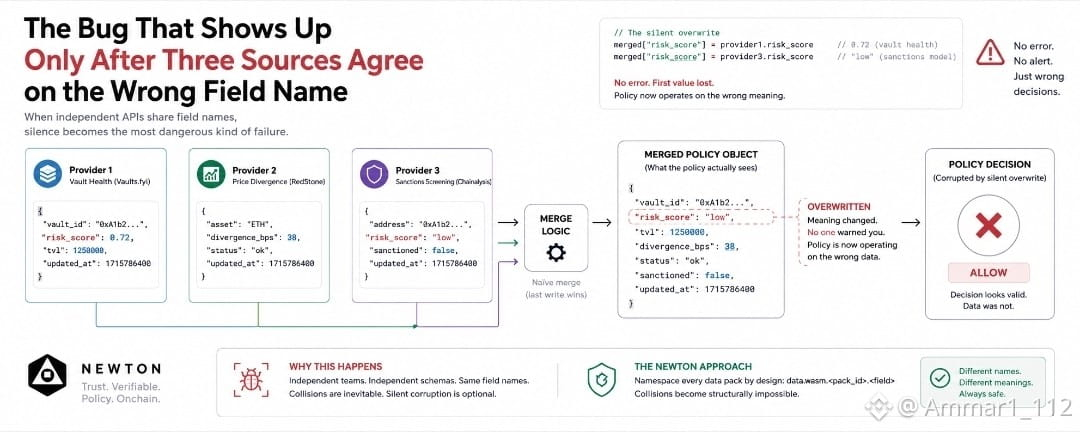
Der Fehler, der erst dann sichtbar wird, wenn drei Datenquellen über den falschen Feldnamen übereinstimmenIch hatte drei Pakete in Newtons Richtlinieneditor geöffnet, vaults.fyi, RedStone und Chainalysis, um zu prüfen, ob eine Tresoraktion ausgeführt werden darf.
Vaults.fyi gab einen risk_score von 0,72 zurück. RedStone gab eine divergence_bps von 38 zurück. Chainalysis gab seinen eigenen risk_score, „low“, plus ein genehmigtes Flag zurück, das auf false gesetzt war.
Zwei dieser drei Antworten verwenden exakt denselben Feldnamen, risk_score, für zwei völlig unterschiedliche Dinge. Das eine ist eine numerische Bewertung der Tresorgesundheit. Das andere ist eine kategorische Bezeichnung für Sanktionen. In keinem der JSONs wird Sie im Voraus gewarnt, weil weder das eine noch das andere Team sein Schema so entwickelt hat, dass es das jeweils andere kannte.
Der Fehler, der erst dann sichtbar wird, wenn drei Datenquellen über den falschen Feldnamen übereinstimmen
Ich hatte drei Pakete in Newtons Richtlinieneditor geöffnet, vaults.fyi, RedStone und Chainalysis, um zu prüfen, ob eine Tresoraktion ausgeführt werden darf.
Vaults.fyi gab einen risk_score von 0,72 zurück. RedStone gab eine divergence_bps von 38 zurück. Chainalysis gab seinen eigenen risk_score, „low“, plus ein genehmigtes Flag zurück, das auf false gesetzt war.
Zwei dieser drei Antworten verwenden exakt denselben Feldnamen, risk_score, für zwei völlig unterschiedliche Dinge. Das eine ist eine numerische Bewertung der Tresorgesundheit. Das andere ist eine kategorische Bezeichnung für Sanktionen. In keinem der JSONs wird Sie im Voraus gewarnt, weil weder das eine noch das andere Team sein Schema so entwickelt hat, dass es das jeweils andere kannte.
1
2
130
·
--
Artikel
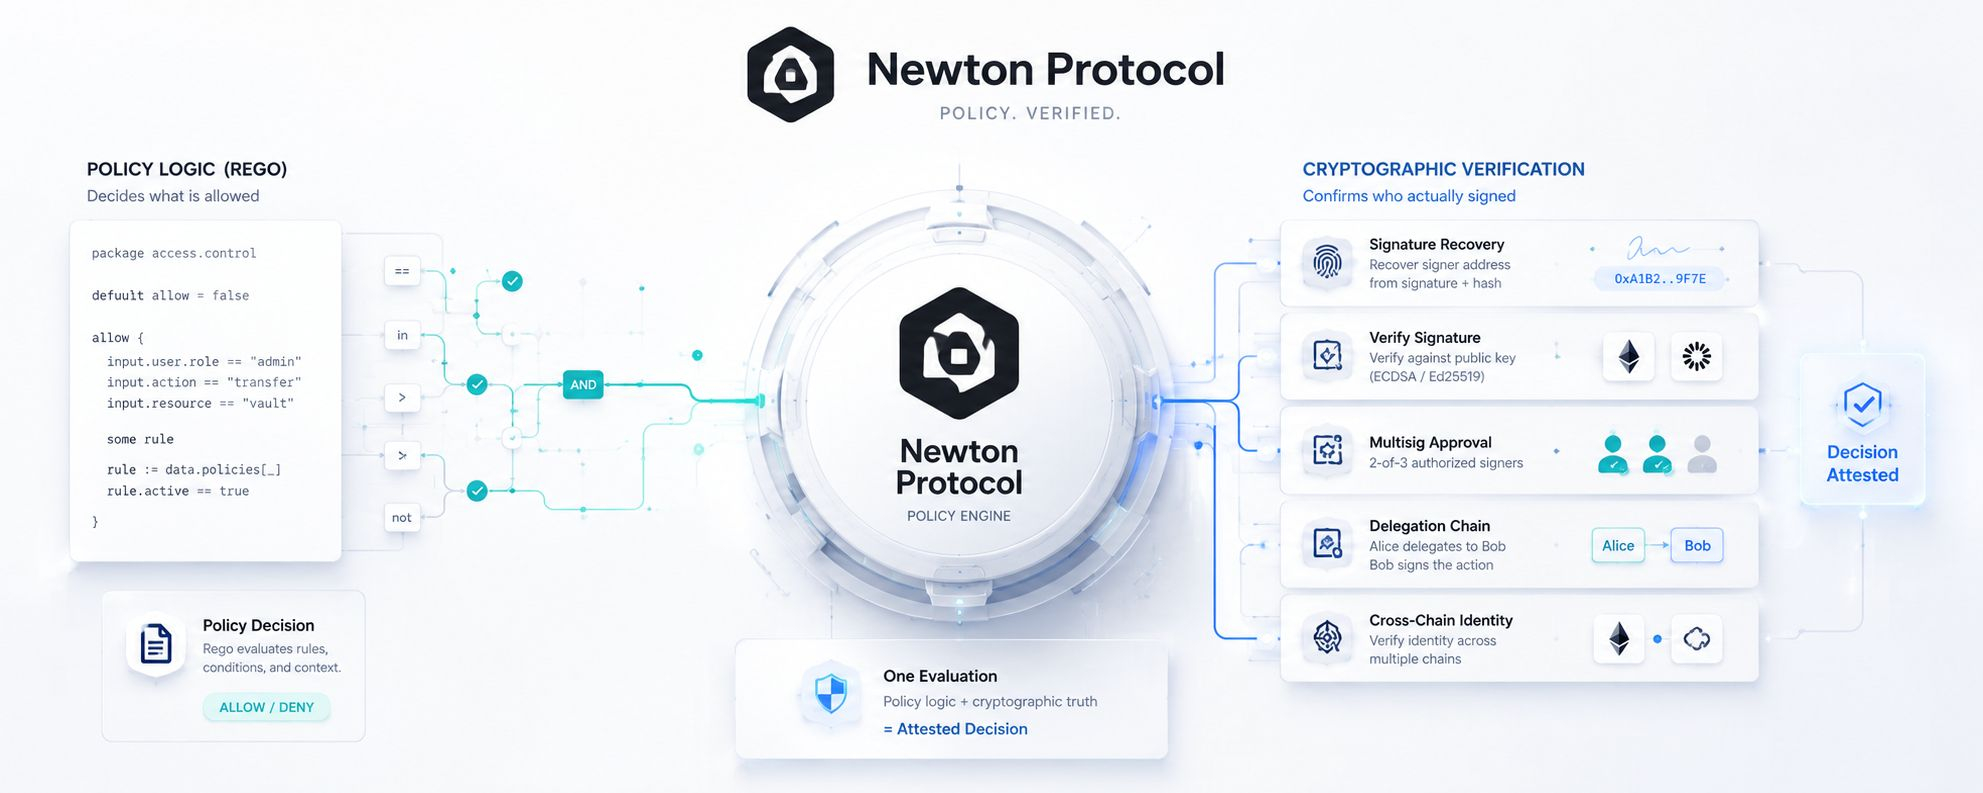
Die eine Frage, die Rego nicht allein beantworten konnteSeit 2016 ist Open Policy Agent die Sprache, mit der Unternehmen Zugriffsregeln schreiben. Kubernetes Admission Control, API-Gateways, CI/CD-Pipelines, Cloud-Infrastruktur überall. Zehn Jahre Regeln schreiben, die entscheiden, wer was tun darf.
In all der Zeit konnte Rego nie eine einzige konkrete Frage ganz für sich beantworten.
Wer hat das eigentlich unterschrieben?
Das klingt nach etwas, das eine Policiesprache doch offensichtlich handhaben können müsste. Kann sie nicht, nicht nativ. Rego vergleicht Werte, prüft die Zugehörigkeit zu Listen, kombiniert Bedingungen mit boolescher Logik. Eine Adresse aus einer Signatur zurückzugewinnen oder zu bestätigen, dass eine Signatur zu einem bestimmten öffentlichen Schlüssel passt, erfordert kryptografische Mathematik, für die die Sprache nie gebaut wurde. Jedes Team, das diese Prüfung brauchte, musste sie irgendwo anders aufbauen—außerhalb der Policy—und dann Rego ein Ja oder Nein geben, das es nicht aus eigener Kraft verifizieren konnte.
Die eine Frage, die Rego nicht allein beantworten konnte
Seit 2016 ist Open Policy Agent die Sprache, mit der Unternehmen Zugriffsregeln schreiben. Kubernetes Admission Control, API-Gateways, CI/CD-Pipelines, Cloud-Infrastruktur überall. Zehn Jahre Regeln schreiben, die entscheiden, wer was tun darf.
In all der Zeit konnte Rego nie eine einzige konkrete Frage ganz für sich beantworten.
Wer hat das eigentlich unterschrieben?
Das klingt nach etwas, das eine Policiesprache doch offensichtlich handhaben können müsste. Kann sie nicht, nicht nativ. Rego vergleicht Werte, prüft die Zugehörigkeit zu Listen, kombiniert Bedingungen mit boolescher Logik. Eine Adresse aus einer Signatur zurückzugewinnen oder zu bestätigen, dass eine Signatur zu einem bestimmten öffentlichen Schlüssel passt, erfordert kryptografische Mathematik, für die die Sprache nie gebaut wurde. Jedes Team, das diese Prüfung brauchte, musste sie irgendwo anders aufbauen—außerhalb der Policy—und dann Rego ein Ja oder Nein geben, das es nicht aus eigener Kraft verifizieren konnte.
4
2
169
·
--
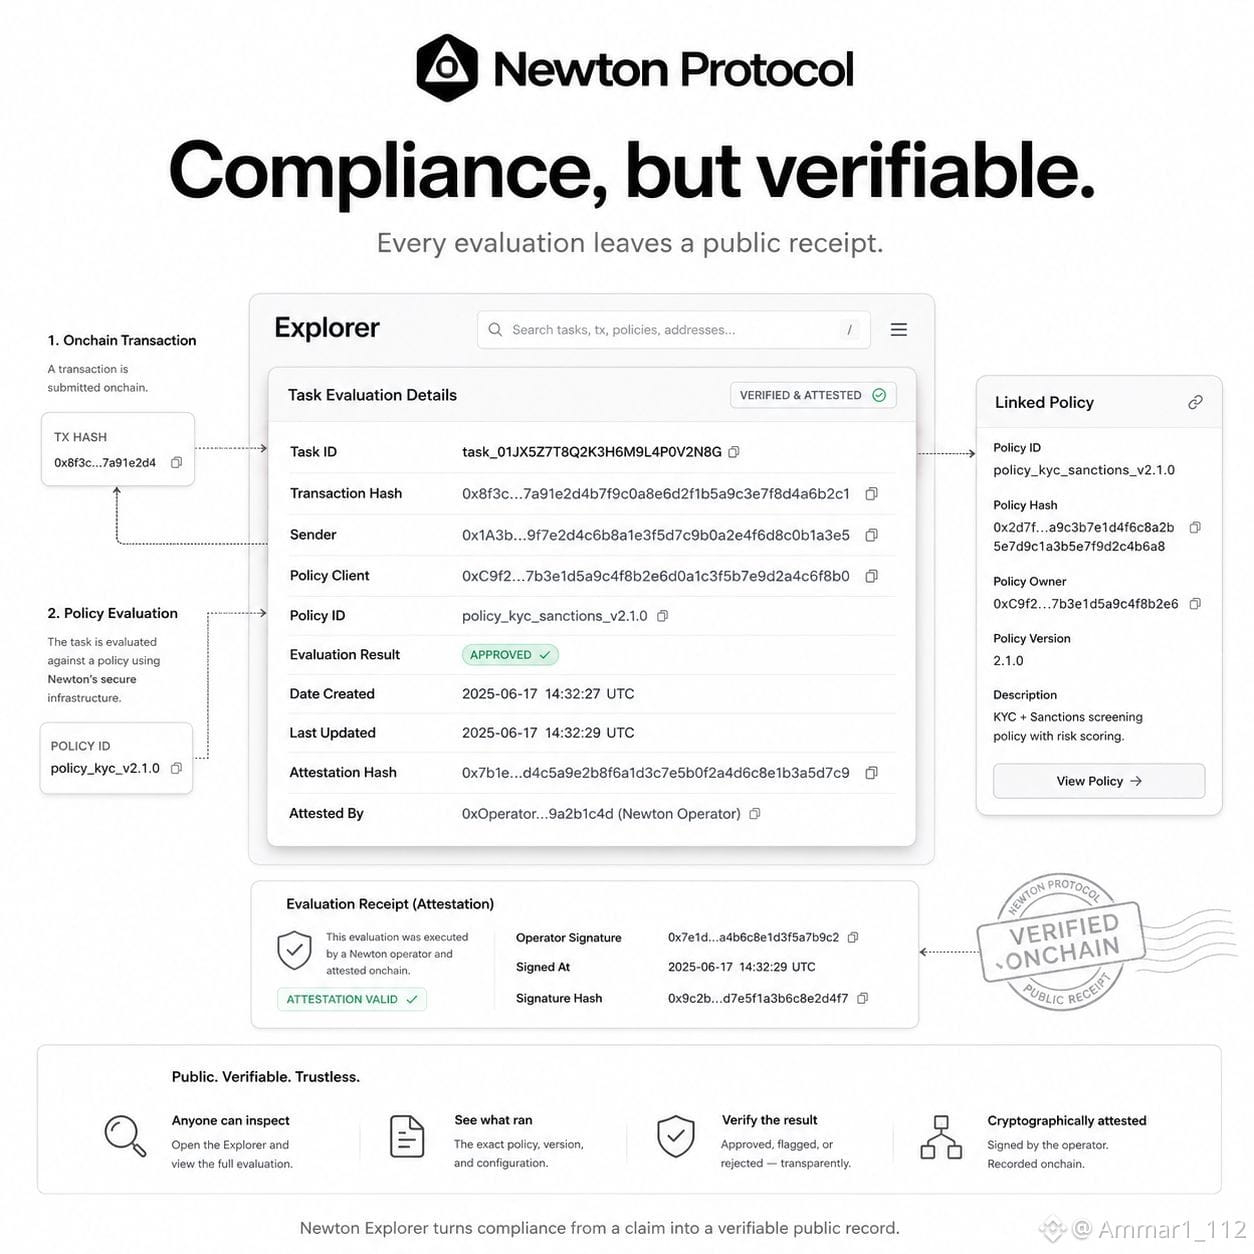
Jede Compliance-Behauptung im Krypto-Bereich verlangte bisher von dir, jemandem zu vertrauen. Der Newton Protocol Explorer entfernt die Worte „Vertraut mir“ aus diesem Satz vollständig.
Ein Protokoll sagt, es prüfe auf Sanktionen. Ein Team kündigt ein Audit an. Ein Blogbeitrag behauptet, eine Transaktion sei überprüft worden. Keines davon ist beweisbar. Es ist ein Satz, den jemand veröffentlicht hat, und alle, die danach folgen, müssen entscheiden, ob sie ihm glauben.
Ich habe mir angesehen, was Newton dir tatsächlich vorlegt, statt nur einer Behauptung.
Newton Explorer ist ein öffentliches Verzeichnis jeder Aufgabe, die das Netzwerk verarbeitet. Eine Aufgabe ist eine Transaktion, gekoppelt mit der exakten Richtlinie, gegen die sie bewertet wurde. Jeder kann gerade jetzt eine konkrete Bewertung öffnen und sie direkt sehen. Nicht eine Zusammenfassung, die danach erstellt wurde. Keine Pressemitteilung, die beschreibt, was angeblich passiert ist. Der Datensatz selbst.
Das verändert, was eine Compliance-Behauptung überhaupt bedeutet, sobald Newton ins Spiel kommt.
Ein Protokoll, das Newton nutzt, sagt nicht: „Vertraut darauf, dass wir das geprüft haben.“ Es verweist auf eine Seite, die jeder öffnen und bestätigen kann, dass die Prüfung stattgefunden hat, welche Richtlinie lief und was dabei herauskam.
Ich vergleiche das weiterhin mit jeder anderen Compliance-Behauptung, die ich in Krypto gelesen habe. Immer ein Tweet. Immer eine Whitepaper-Zeile. Immer etwas, das außerhalb des Teams niemand wirklich bestätigen konnte. Newton Explorer ersetzt die Ankündigung durch das, was tatsächlich vorliegt.
Der Unterschied zwischen „Wir haben das gemacht“ und „Hier, schau dir das an“ ist der gesamte Unterschied zwischen Marketing und Beweis.
Newton wählte den Beweis.
@NewtonProtocol #Newt $NEWT
1
3
183
·
--
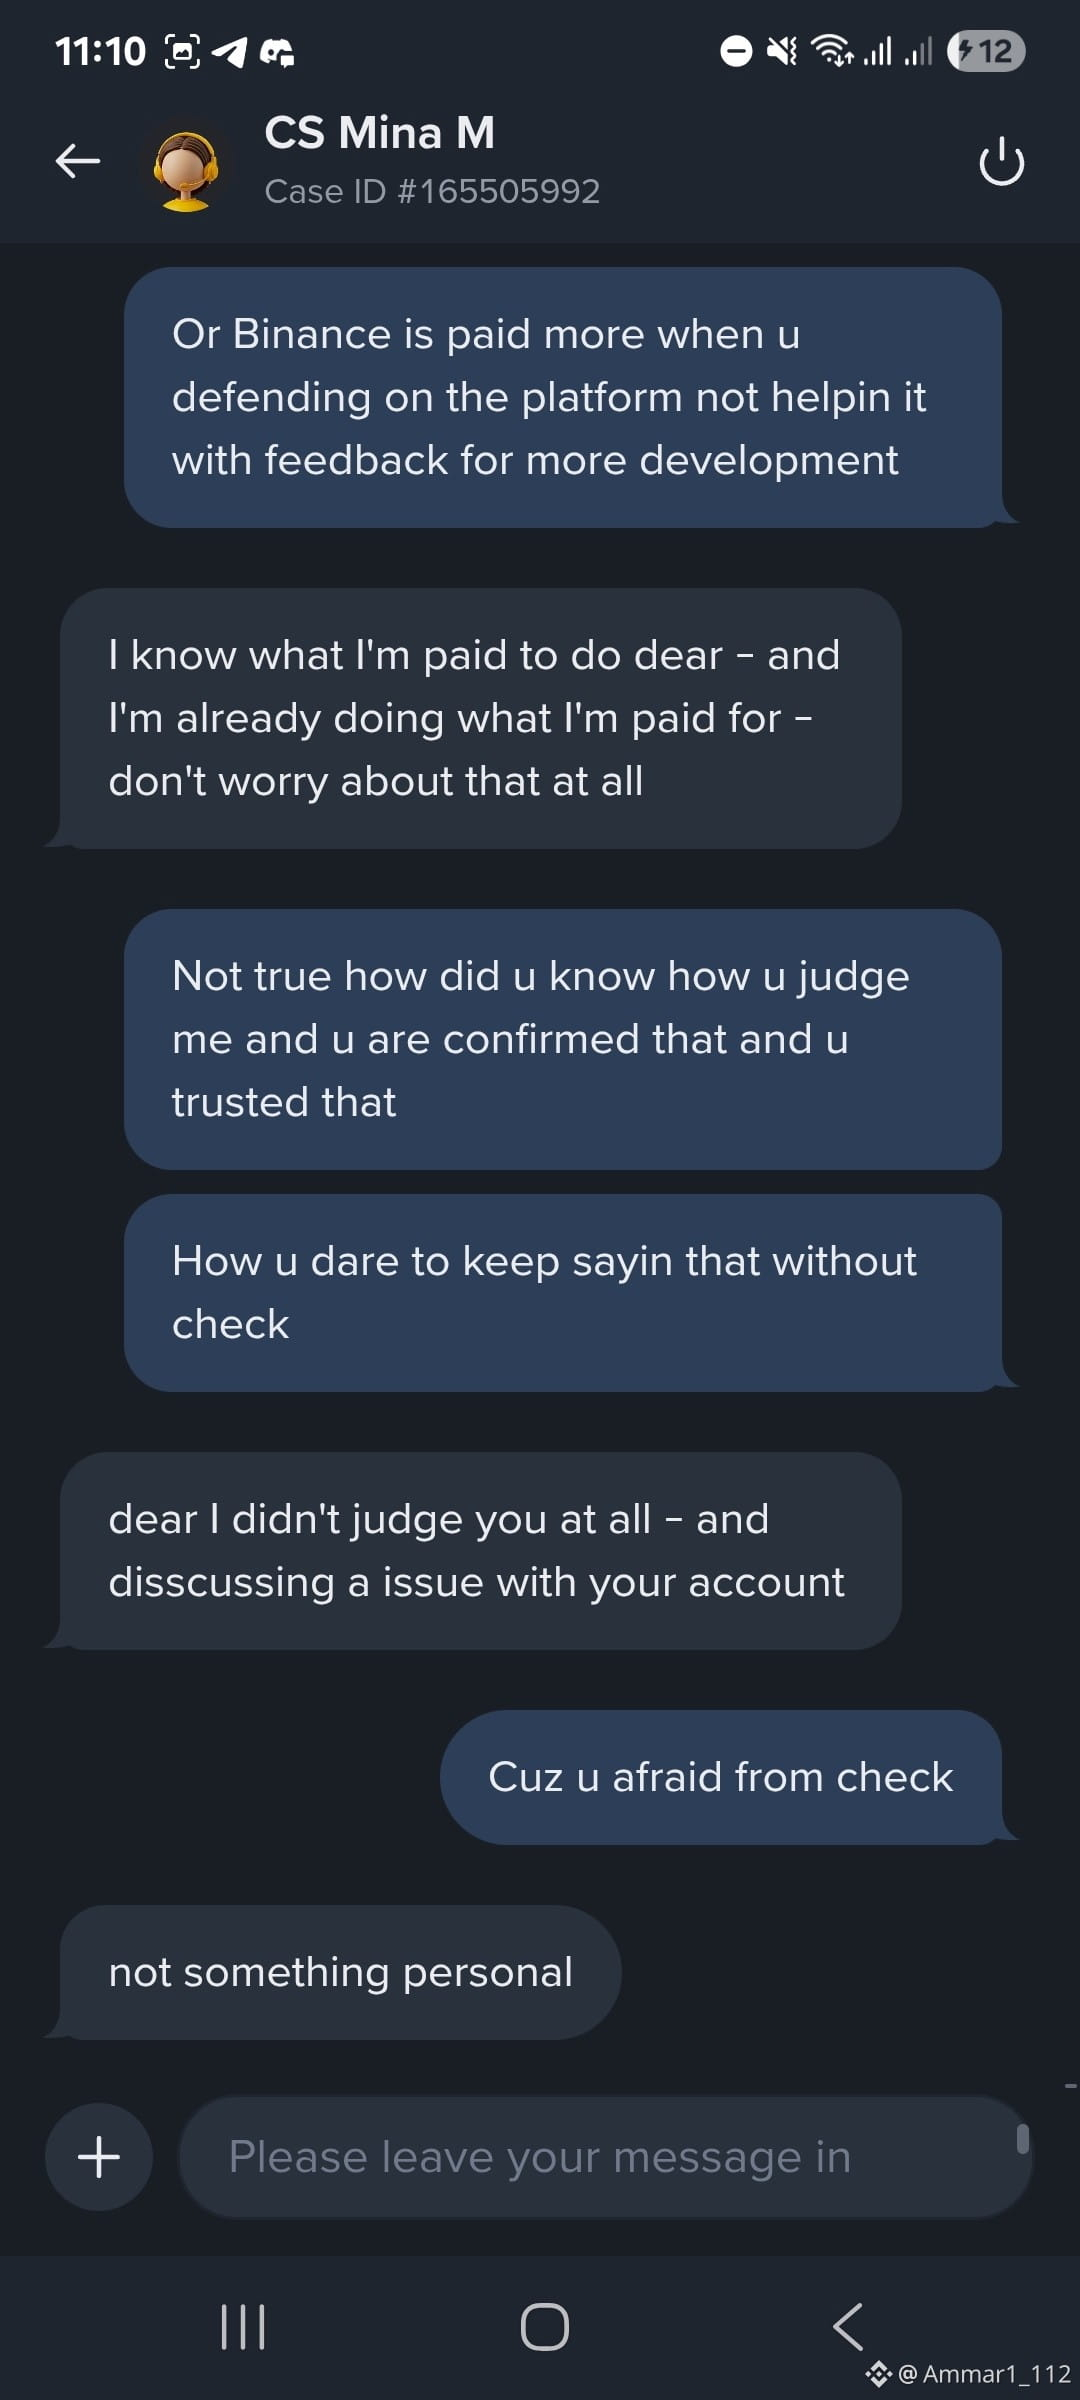
Ich entdecke, dass Binance Gott ist und wird keine Fehler machen; ich bezahle Agenten, um ihn zu verteidigen, selbst was passiert ist.
.
.
@binancezh
Ich entdecke, dass Binance Gott ist und wird keine Fehler machen; ich bezahle Agenten, um ihn zu verteidigen, selbst was passiert ist.
.
.
@币安Binance华语
.
.
@币安Binance华语
2
54
·
--
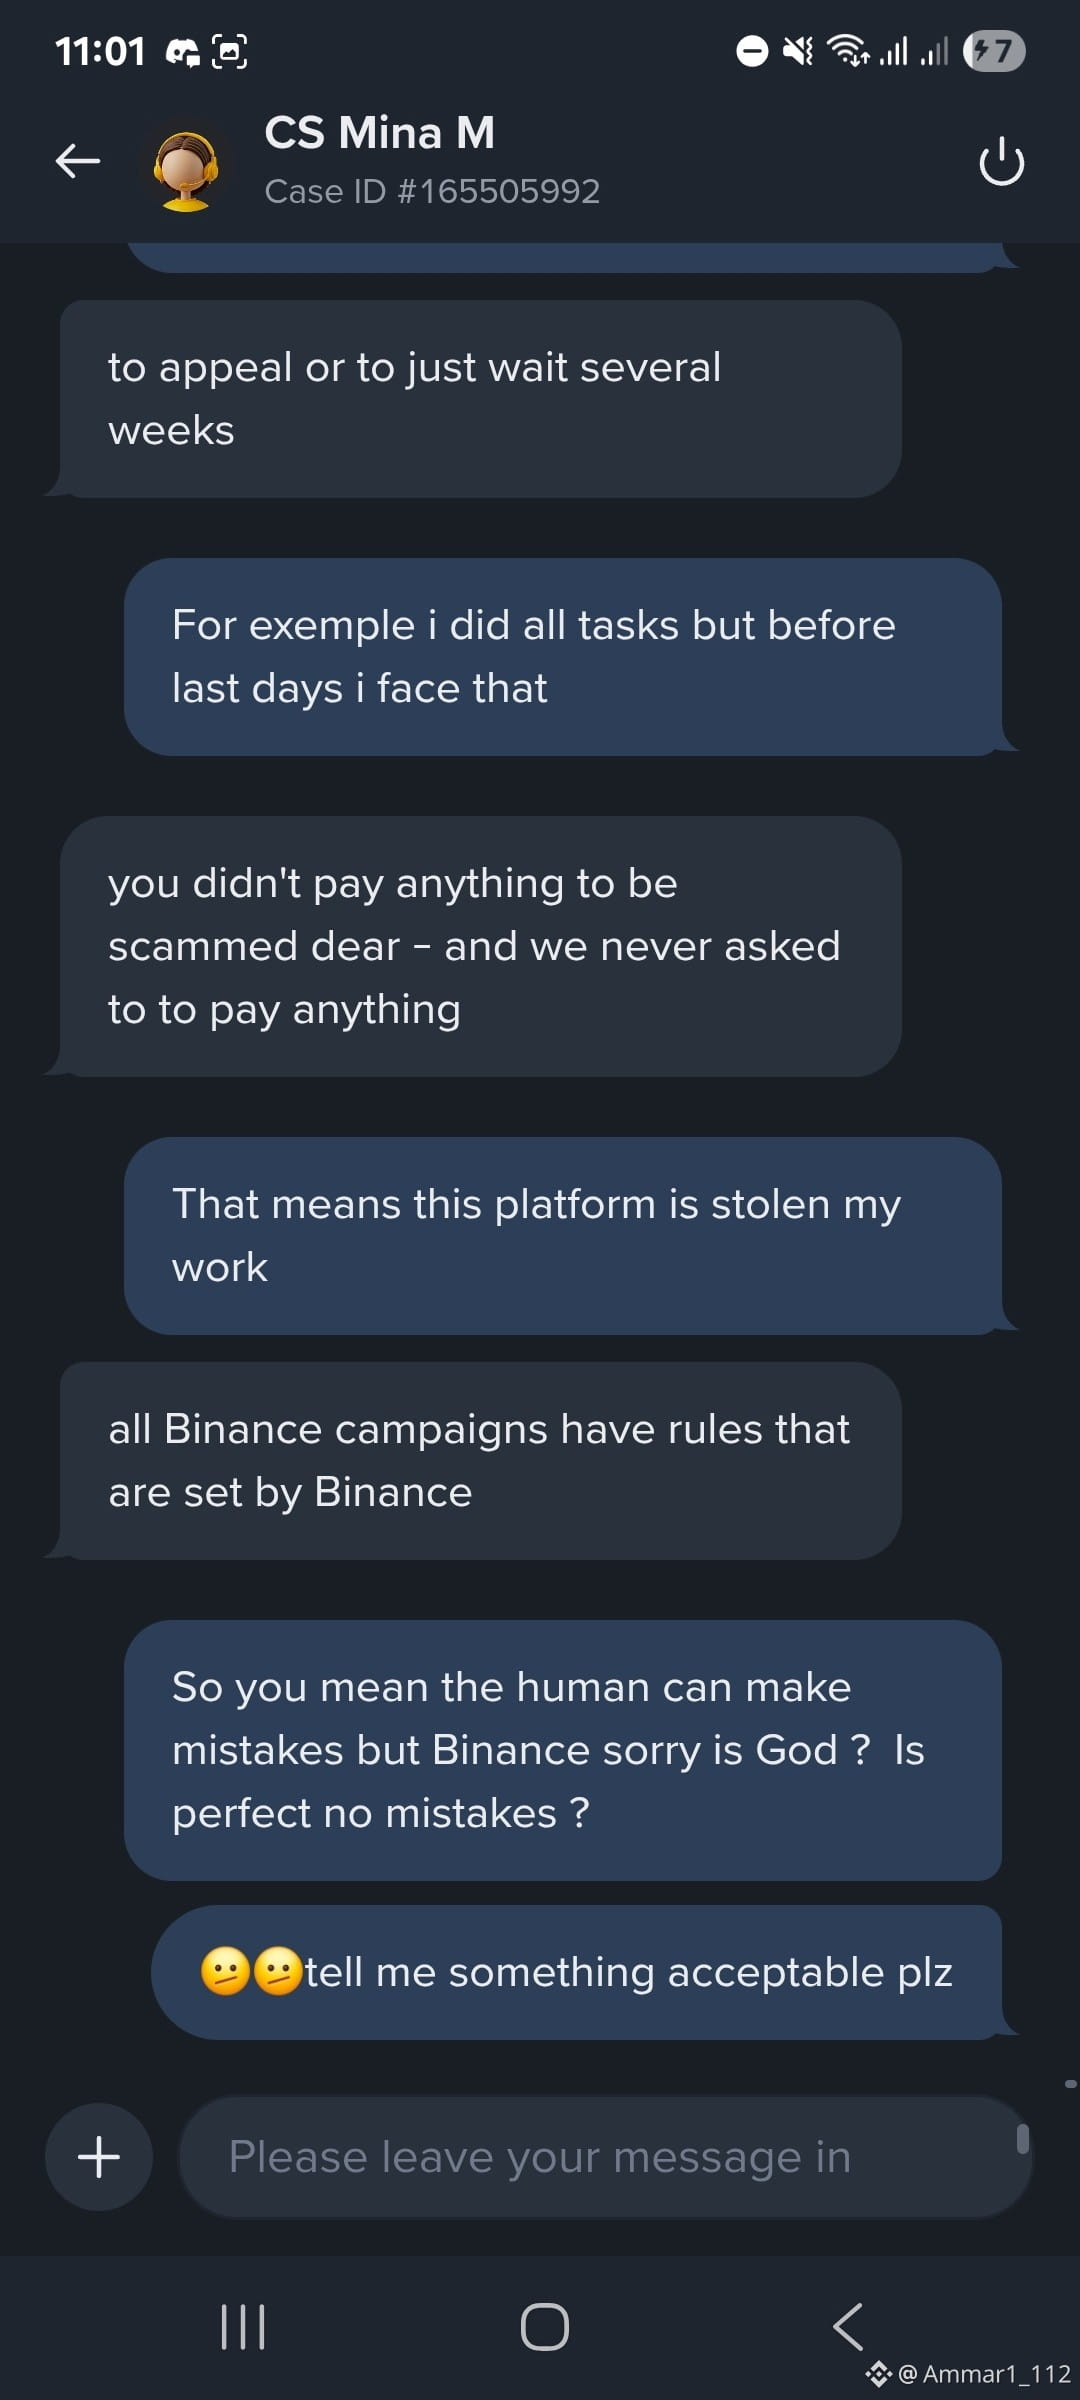
Macht @binancezh is Gott keine Fehler? Und bezahlt man Agenten, die nur noch 😂 verteidigen?
Macht @币安Binance华语 is Gott keine Fehler? Und bezahlt man Agenten, die nur noch 😂 verteidigen?
1
61
·
--
🙂🤏Go Gamb/ler machen Fußball mit der FIFA noch schlimmer
🙂🤏Go Gamb/ler machen Fußball mit der FIFA noch schlimmer

Binance Wallet
·
--
⚽ Der größte Fußballmoment der Welt ist da!
Wettmärkte sind jetzt live.
Studieren Sie die Teams. Lesen Sie das Spiel. Handeln Sie Ihre Ansichten.
Noch mehr aufregende Spiele kommen auf Sie zu:
📱 Open in App
💻 Open in Web
Wettmärkte sind jetzt live.
Studieren Sie die Teams. Lesen Sie das Spiel. Handeln Sie Ihre Ansichten.
Noch mehr aufregende Spiele kommen auf Sie zu:
📱 Open in App
💻 Open in Web
1
42
·
--
Teilweise korrekt
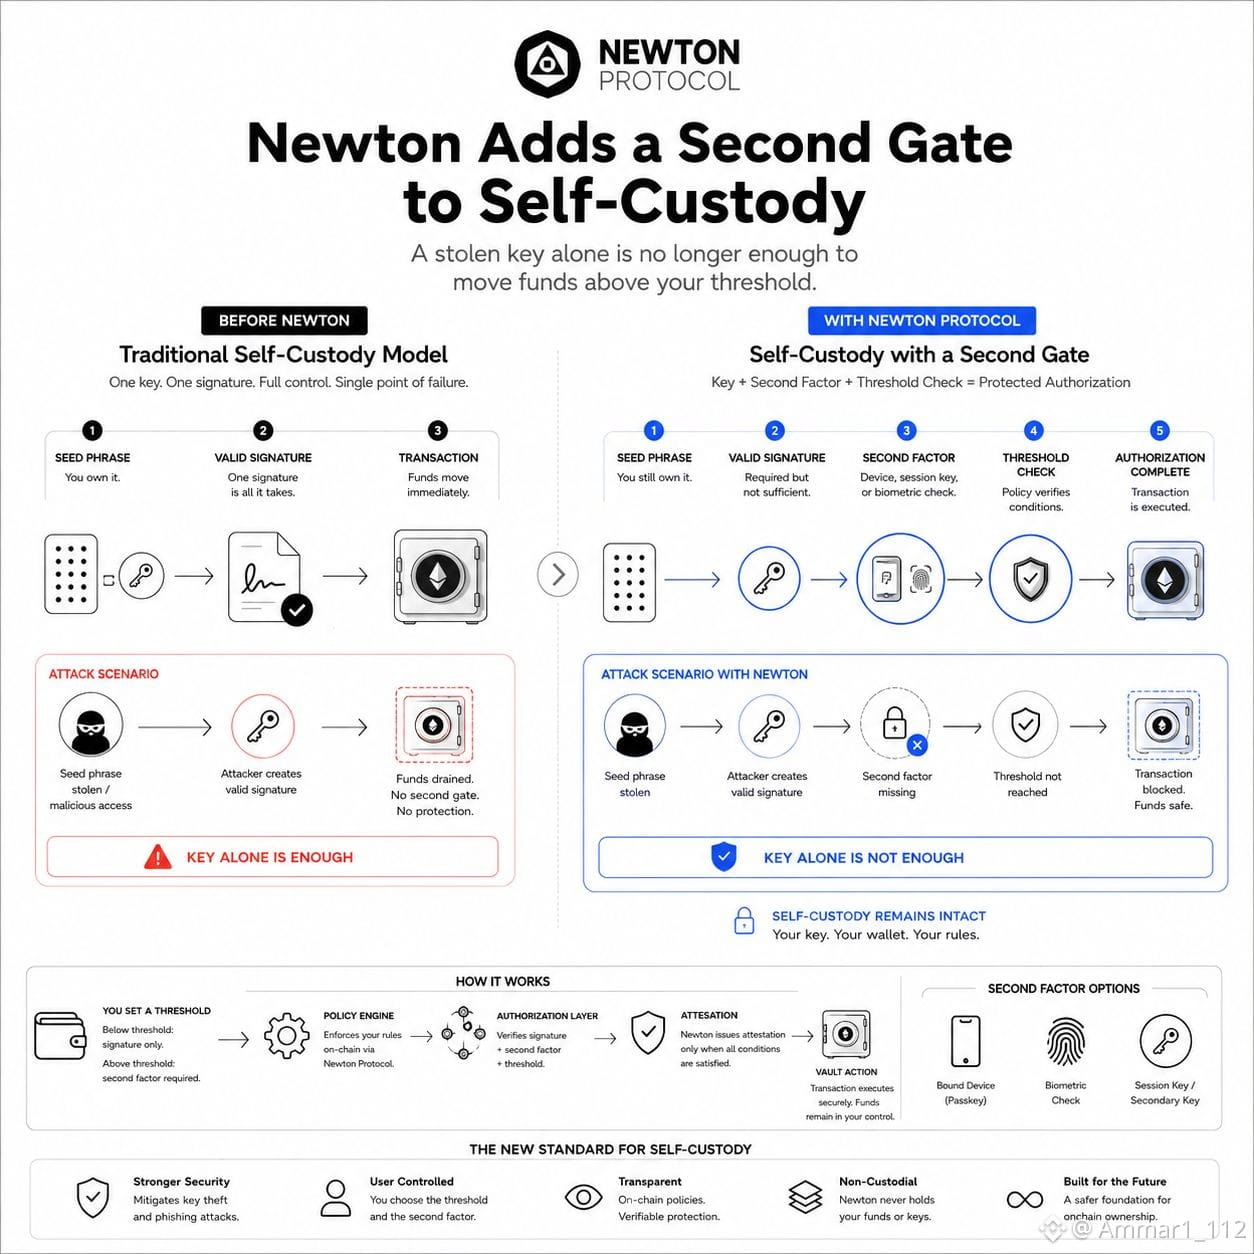
Seit fünfzehn Jahren behandelt die Blockchain eine gültige Signatur als den endgültigen Beweis für die Absicht. Das Newton ProtOcol trennt Authentifizierung von Autorisierung.
Ich habe in Newton genau den Mechanismus gefunden, der dafür sorgt, dass eine gestohlene Seed-Phrase allein nicht mehr ausreicht.
Du setzt eine Schwelle. Unterhalb davon bewegt deine Signatur allein weiterhin Gelder – genauso wie bei jedem Wallet heute. Darüber hinaus verlangt die Policy-Engine von Newton etwas mehr, bevor die Transaktion ausgeführt werden kann.
Nicht stattdessen deines Schlüssels. Zusätzlich zu ihm.
Der Ablauf führt zuerst eine Signatur aus, dann einen zweiten Faktor, ein gebundenes Gerät, einen Passkey, eine biometrische Prüfung oder einen Session-Key – je nachdem, was du konfiguriert hast – und anschließend bestätigt eine Schwellenprüfung, dass die Bedingungen tatsächlich mit dem übereinstimmen, was du festgelegt hast. Erst wenn alle drei zusammenpassen, stellt Newton eine Attestation aus. Keine Attestation, keine Ausführung. Die Vault-Aktion läuft dann einfach nicht durch.
Diese Reihenfolge ist der Teil, zu dem ich immer wieder zurückkomme.
Wenn jemand deine Seed-Phrase angelt, läuft er trotzdem mit einer gültigen Signatur davon. Die Autorisierungsebene von Newton kümmert sich nicht darum, ob die Signatur gültig ist. Sie prüft, ob auch der zweite Faktor und die Schwellenbedingung erfüllt sind, und wenn einer von beiden fehlt, wird die Attestation niemals ausgestellt.
Der Schlüssel war schon immer das gesamte Schloss in der Selbstverwahrung. Ein Faktor, volle Kontrolle, eine einzige Fehlerstelle.
Newton nimmt dir diese Kontrolle nicht weg. Du hältst den Schlüssel weiterhin, das Wallet gehört weiterhin dir, hier ist nichts treuhänderisch. Was sich ändert, ist, dass ab der Grenze, die du gezogen hast, der Schlüssel allein nicht mehr ausreicht.
Ein gestohlener Schlüssel ohne zweiten Faktor stößt jetzt auf eine Schwellenprüfung, die er nicht bestehen kann.
@NewtonProtocol #Newt $NEWT
3
1
148
·
--
Artikel
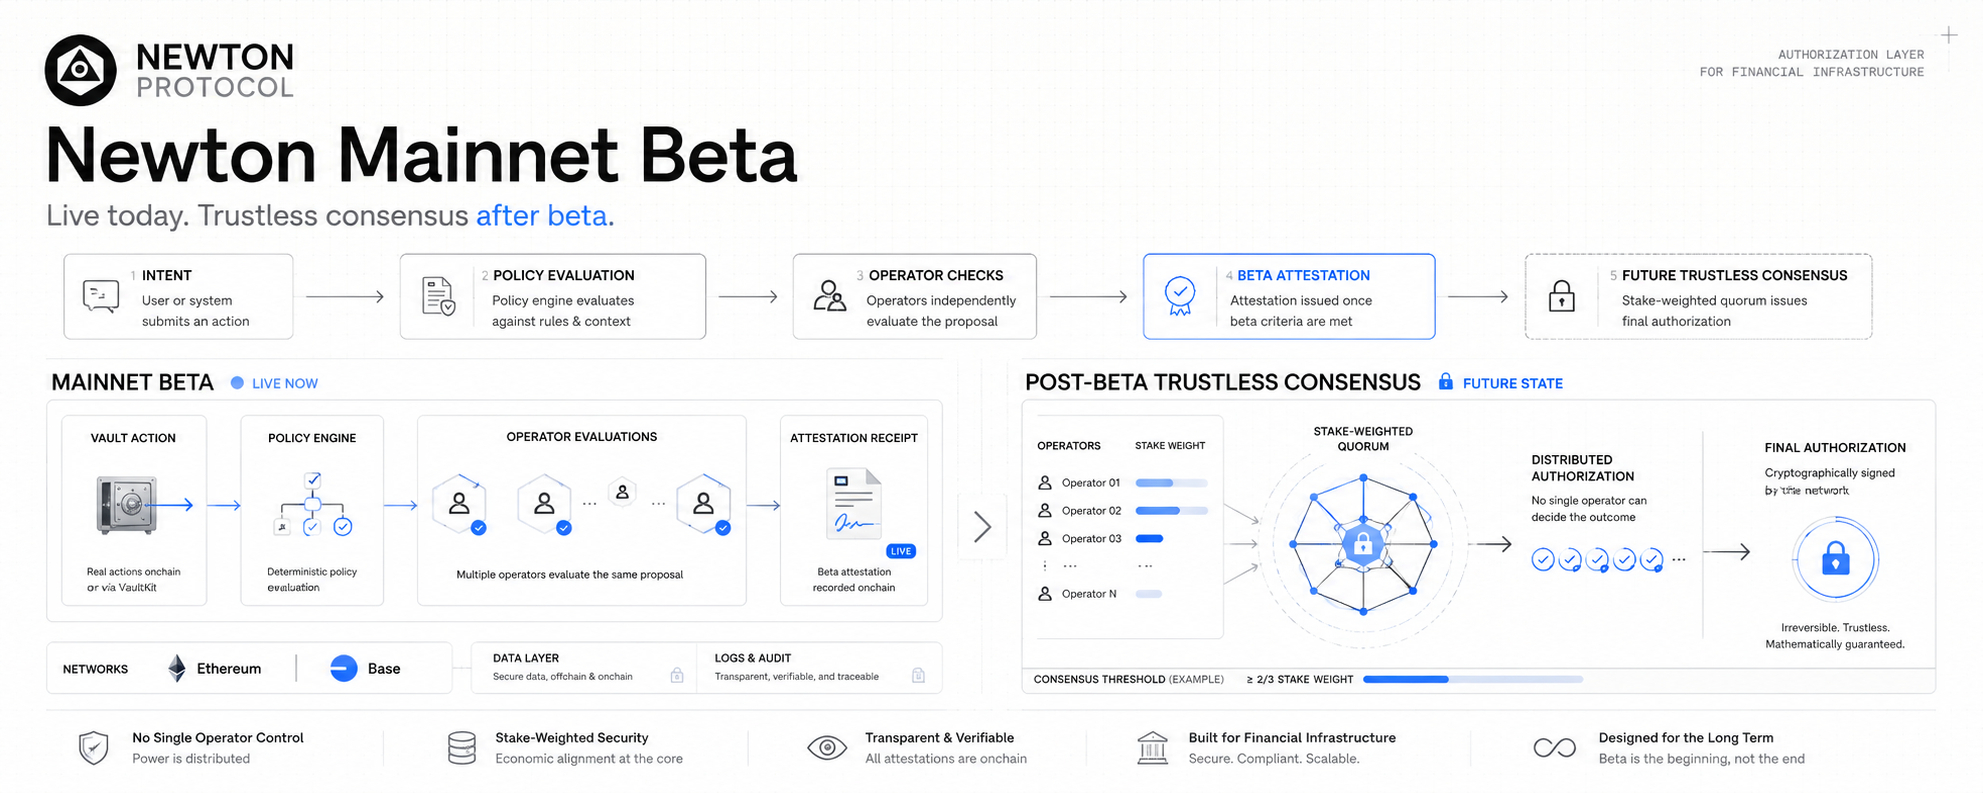
Newton Mainnet Beta ist live. Der vertrauenslose Teil kommt nach der Beta.Ich habe nachgesehen, wie die Newton-Mainnet-Beta tatsächlich eine Bestätigung (Attestation) bestätigt. Ich erwartete dieselbe Quorum-Mathematik aus dem Whitepaper. Viele Operatoren, ein stärkegewichteter Schwellwert, und keiner von ihnen kann allein etwas entscheiden.
Das ist das Design. Was ich gefunden habe, war jedoch noch konkreter in Bezug darauf, was gerade jetzt tatsächlich läuft.
Newtonseigene Erklärung seiner Autorisierungsschicht sagt das ganz offen: Kein einzelner Operator entscheidet über das Ergebnis; das ist Teil des Designs. Dann sagt es noch etwas anderes: Viele Operatoren bewerten denselben Vorschlag unabhängig voneinander, und das Netzwerk stellt die Autorisierung erst dann aus, wenn genug von ihnen zustimmen. So musst du nie einer einzelnen Person vertrauen. Diese konkrete Zusicherung wird als etwas beschrieben, das passiert, sobald Newton die Beta-Phase verlassen hat.
Newton Mainnet Beta ist live. Der vertrauenslose Teil kommt nach der Beta.
Ich habe nachgesehen, wie die Newton-Mainnet-Beta tatsächlich eine Bestätigung (Attestation) bestätigt. Ich erwartete dieselbe Quorum-Mathematik aus dem Whitepaper. Viele Operatoren, ein stärkegewichteter Schwellwert, und keiner von ihnen kann allein etwas entscheiden.
Das ist das Design. Was ich gefunden habe, war jedoch noch konkreter in Bezug darauf, was gerade jetzt tatsächlich läuft.
Newtonseigene Erklärung seiner Autorisierungsschicht sagt das ganz offen: Kein einzelner Operator entscheidet über das Ergebnis; das ist Teil des Designs. Dann sagt es noch etwas anderes: Viele Operatoren bewerten denselben Vorschlag unabhängig voneinander, und das Netzwerk stellt die Autorisierung erst dann aus, wenn genug von ihnen zustimmen. So musst du nie einer einzelnen Person vertrauen. Diese konkrete Zusicherung wird als etwas beschrieben, das passiert, sobald Newton die Beta-Phase verlassen hat.
6
3
126
·
--
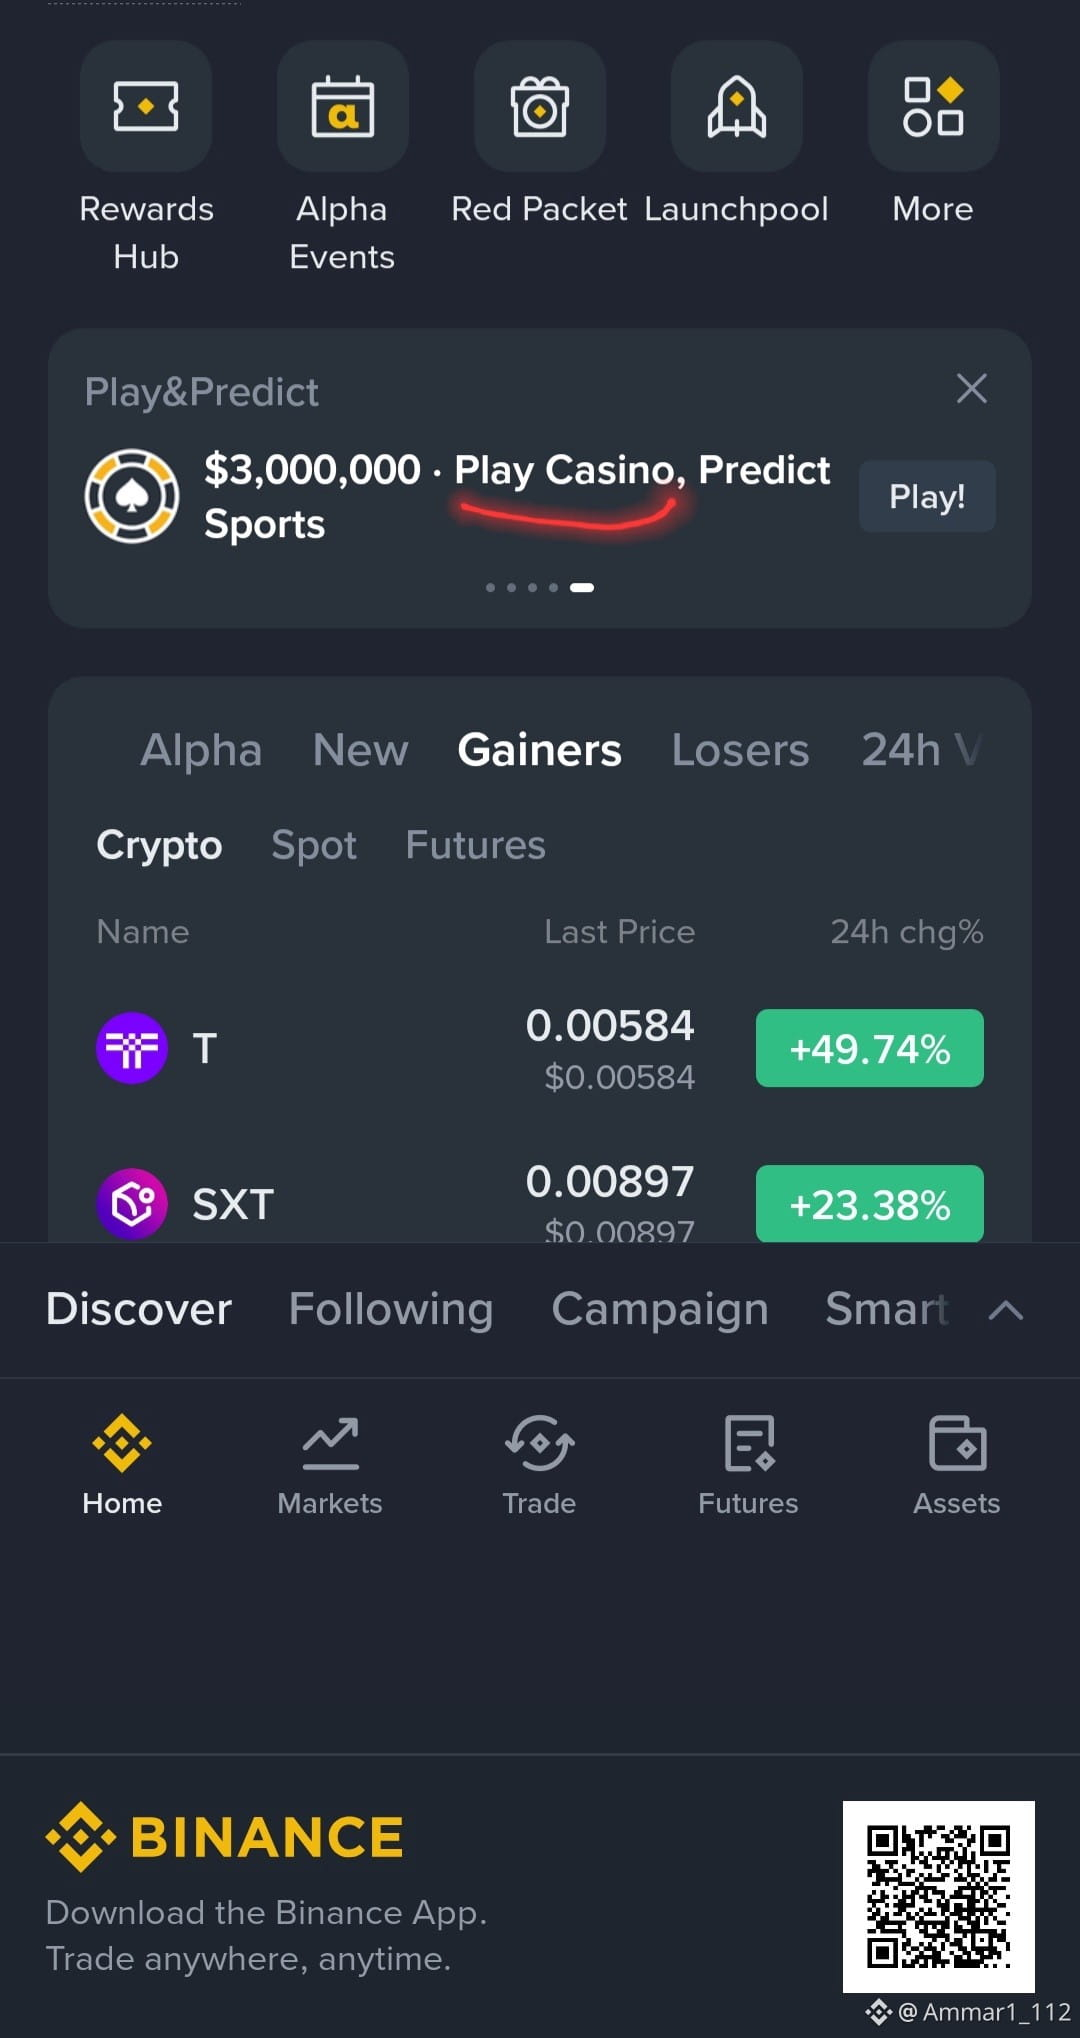
Ich erinnere mich an einen Tag, an dem ich dieses Wort in einem Artikel als Beispiel verwendet habe, also wurde ich ausgeblendet, weil es als Verstoß galt. Ich war gerade dabei, gebannt zu werden, jetzt ist es ein legales Wort – wow 🫢@Binance_Square_Official
Ich erinnere mich an einen Tag, an dem ich dieses Wort in einem Artikel als Beispiel verwendet habe, also wurde ich ausgeblendet, weil es als Verstoß galt. Ich war gerade dabei, gebannt zu werden, jetzt ist es ein legales Wort – wow 🫢@Binance Square Official
1
51
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer
Trendthemen
SECHaltsCryptoETFReviewsAmidFundingLapse
3,015 Aufrufe
112 Kommentare
#SECHaltsCryptoETFReviewsAmidFundingLapse
SEC stoppt die Überprüfung von Krypto-ETFs trotz Finanzierungs-Lücke
Die US-Börsenaufsichtsbehörde SEC soll bestimmte Überprüfungen von Kryptowährungs-ETFs vorerst ausgesetzt haben, nachdem es zu einer Lücke bei der staatlichen Finanzierung gekommen ist.
Diese Entwicklung hat Unsicherheit auf dem Kryptomarkt ausgelöst – insbesondere bei Anlegern und Unternehmen, die auf regulatorische Entscheidungen zu kryptobezogenen börsengehandelten Fonds (ETFs) warten.
Auswirkungen auf den Kryptomarkt
Die Verzögerung könnte den Zeitplan für die Genehmigung ausstehender Krypto-ETF-Anträge beeinflussen. Anleger beobachten die Lage genau, da regulatorische Klarheit weiterhin ein wichtiger Faktor für das Wachstum der digitalen Asset-Branche ist.
Obwohl die Aussetzung nicht zwangsläufig bedeutet, dass Krypto-ETF-Anträge abgelehnt werden, zeigt sie, wie staatliche Finanzierungsstörungen finanzielle Regulierungsprozesse beeinflussen können.
Wie geht es weiter?
Marktteilnehmer werden die weiteren Entwicklungen zur staatlichen Finanzierung sowie die Fähigkeit der SEC beobachten, den normalen Betrieb wieder aufzunehmen.
Krypto-ETFs bleiben ein wichtiges Thema für die institutionelle Übernahme, die Marktentwicklung und das Vertrauen der Anleger.
Fazit: Die vorübergehende Unterbrechung unterstreicht, wie wichtig regulatorische Stabilität für die Zukunft von Kryptowährungsinvestitionen ist.
#Crypto #Bitcoin #ETF #SEC #CryptoNews #Blockchain #Binance
King2112
·0 Likes
·66 Aufrufe
ZcashETFPostsFirstWeeklyOutflow$93.6M
55,553 Aufrufe
167 Kommentare
GreekPoliceBustCryptoScamRingArrest17
163,475 Aufrufe
1,143 Kommentare