

ALEX_ZàSé
20.4k Beiträge
ALEX_ZàSé
 Square Verified+
Melden
Nutzer blockieren
Curious mind exploring ideas, growth, and opportunities. Always learning, always evolving.
Trade eröffnen
Regelmäßiger Trader
3.6 Jahre
1.9K+ Following
34.6K+ Follower
34.9K+ Like gegeben
Beiträge
Portfolio
Alle
Zitierungen
Live
·
--
Bullisch
@Dusk_Foundation
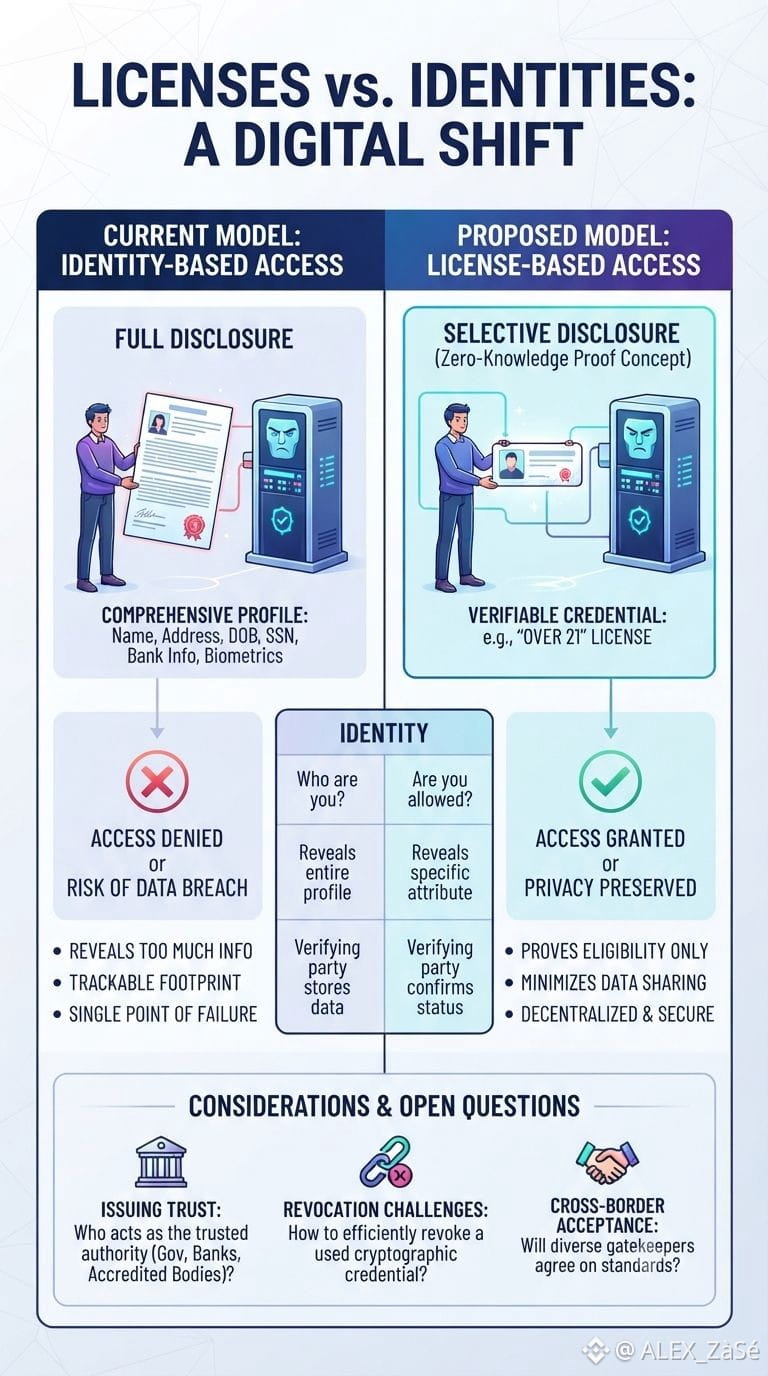
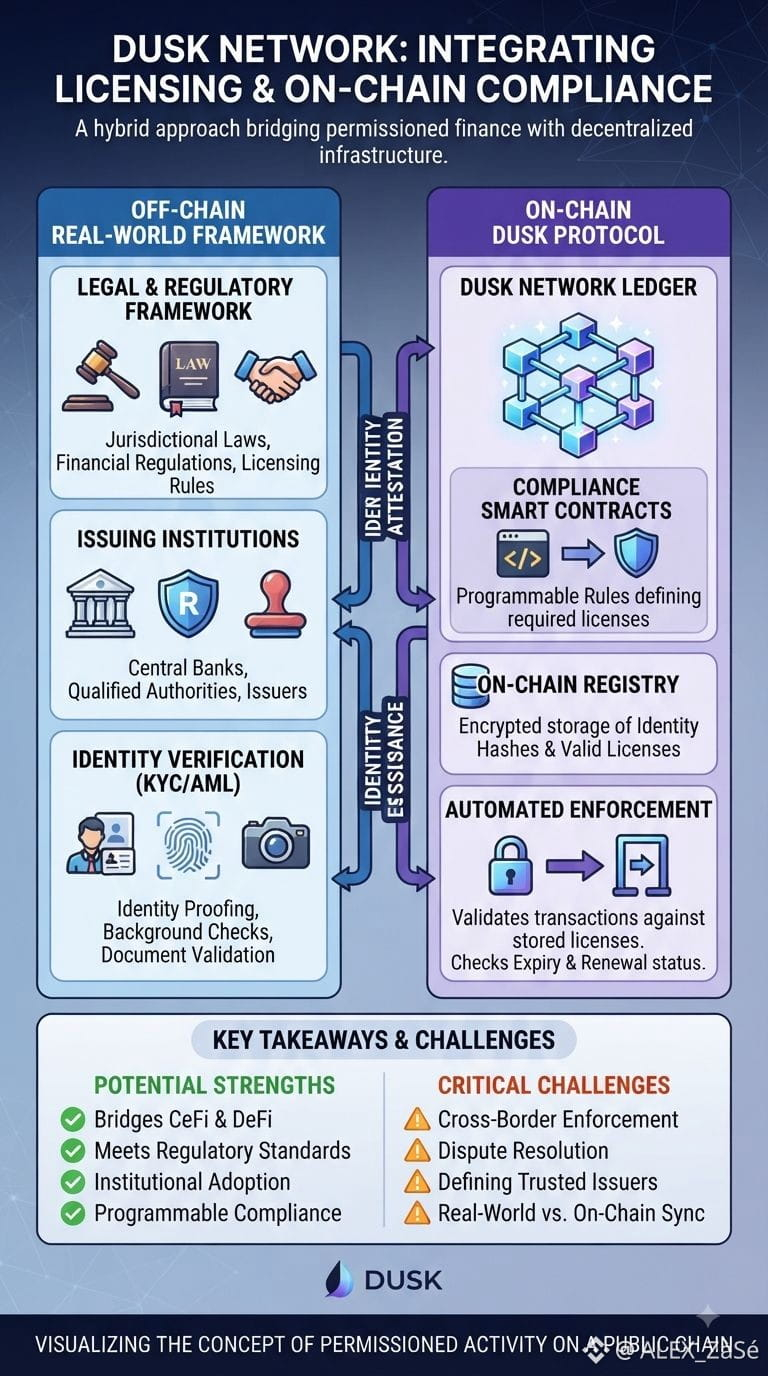
Da steckt eine kleine Funktion tief in einem Blockchain-Dokument, das ich gerade durchgesehen habe, und sie sitzt seitdem in meinem Kopf: Ein System, das auf Lizenzen statt auf Identitäten aufgebaut ist. Nicht „Wer bist du?“, sondern „Bist du dazu berechtigt, das zu tun?“
Denk darüber nach, wie ein Türsteher deinen Ausweis in einer Bar überprüft. Er braucht weder deine Adresse, noch deinen Job, noch deinen vollständigen Namen – er muss nur bestätigen, dass du über ein bestimmtes Alter hinaus bist. Die meisten digitalen Systeme lassen diese Nuance heute komplett aus; entweder du gibst alles preis oder du bekommst gar nichts. Ein lizenzbasiertes Vorgehen dreht das um. Du weist nach, dass du für etwas Bestimmtes berechtigt bist, ohne den Rest von dir offenzulegen. Diese Unterscheidung fühlt sich wirklich hilfreich an – auch außerhalb von Krypto. Denk an KYC-Prüfungen, Altersfreigaben oder berufliche Qualifikationen, bei denen im Grunde nur die Antwort „Ja oder Nein“ zählt.
Weniger sicher bin ich mir allerdings darüber, wer diese Lizenzen tatsächlich ausstellt und was passiert, wenn eine zurückgezogen werden muss. Eine Lizenz ist nur dann sinnvoll, wenn die Partei, die sie vergibt, vertrauenswürdig ist, und dieses Vertrauen kommt in der Regel von Regierungen, Banken oder akkreditierten Stellen – und keine davon bewegt sich schnell oder stimmt grenzüberschreitend problemlos überein. Eine weitere offene Frage ist die Widerrufung: Eine physische Karte zu stornieren ist simpel, aber das Rückgängigmachen eines kryptografischen Nachweises, der bereits irgendwo verwendet wurde, ist ein ganz anderer, deutlich zäheres Chaos.
Also bin ich vorsichtig interessiert statt überzeugt. Die Idee, gerade genug zu beweisen und nichts weiter, ist elegant. Ob reale „Gatekeeper“ es jemals weit genug vertrauen, um darauf zu setzen, ist eine separate Geschichte – und die dauert viel länger.
Bleib neugierig, bleib ein bisschen skeptisch und lerne Schicht für Schicht weiter.
@Dusk_Foundation $DUSK #dusk
@Dusk
Da steckt eine kleine Funktion tief in einem Blockchain-Dokument, das ich gerade durchgesehen habe, und sie sitzt seitdem in meinem Kopf: Ein System, das auf Lizenzen statt auf Identitäten aufgebaut ist. Nicht „Wer bist du?“, sondern „Bist du dazu berechtigt, das zu tun?“
Denk darüber nach, wie ein Türsteher deinen Ausweis in einer Bar überprüft. Er braucht weder deine Adresse, noch deinen Job, noch deinen vollständigen Namen – er muss nur bestätigen, dass du über ein bestimmtes Alter hinaus bist. Die meisten digitalen Systeme lassen diese Nuance heute komplett aus; entweder du gibst alles preis oder du bekommst gar nichts. Ein lizenzbasiertes Vorgehen dreht das um. Du weist nach, dass du für etwas Bestimmtes berechtigt bist, ohne den Rest von dir offenzulegen. Diese Unterscheidung fühlt sich wirklich hilfreich an – auch außerhalb von Krypto. Denk an KYC-Prüfungen, Altersfreigaben oder berufliche Qualifikationen, bei denen im Grunde nur die Antwort „Ja oder Nein“ zählt.
Weniger sicher bin ich mir allerdings darüber, wer diese Lizenzen tatsächlich ausstellt und was passiert, wenn eine zurückgezogen werden muss. Eine Lizenz ist nur dann sinnvoll, wenn die Partei, die sie vergibt, vertrauenswürdig ist, und dieses Vertrauen kommt in der Regel von Regierungen, Banken oder akkreditierten Stellen – und keine davon bewegt sich schnell oder stimmt grenzüberschreitend problemlos überein. Eine weitere offene Frage ist die Widerrufung: Eine physische Karte zu stornieren ist simpel, aber das Rückgängigmachen eines kryptografischen Nachweises, der bereits irgendwo verwendet wurde, ist ein ganz anderer, deutlich zäheres Chaos.
Also bin ich vorsichtig interessiert statt überzeugt. Die Idee, gerade genug zu beweisen und nichts weiter, ist elegant. Ob reale „Gatekeeper“ es jemals weit genug vertrauen, um darauf zu setzen, ist eine separate Geschichte – und die dauert viel länger.
Bleib neugierig, bleib ein bisschen skeptisch und lerne Schicht für Schicht weiter.
@Dusk $DUSK #dusk
Da steckt eine kleine Funktion tief in einem Blockchain-Dokument, das ich gerade durchgesehen habe, und sie sitzt seitdem in meinem Kopf: Ein System, das auf Lizenzen statt auf Identitäten aufgebaut ist. Nicht „Wer bist du?“, sondern „Bist du dazu berechtigt, das zu tun?“
Denk darüber nach, wie ein Türsteher deinen Ausweis in einer Bar überprüft. Er braucht weder deine Adresse, noch deinen Job, noch deinen vollständigen Namen – er muss nur bestätigen, dass du über ein bestimmtes Alter hinaus bist. Die meisten digitalen Systeme lassen diese Nuance heute komplett aus; entweder du gibst alles preis oder du bekommst gar nichts. Ein lizenzbasiertes Vorgehen dreht das um. Du weist nach, dass du für etwas Bestimmtes berechtigt bist, ohne den Rest von dir offenzulegen. Diese Unterscheidung fühlt sich wirklich hilfreich an – auch außerhalb von Krypto. Denk an KYC-Prüfungen, Altersfreigaben oder berufliche Qualifikationen, bei denen im Grunde nur die Antwort „Ja oder Nein“ zählt.
Weniger sicher bin ich mir allerdings darüber, wer diese Lizenzen tatsächlich ausstellt und was passiert, wenn eine zurückgezogen werden muss. Eine Lizenz ist nur dann sinnvoll, wenn die Partei, die sie vergibt, vertrauenswürdig ist, und dieses Vertrauen kommt in der Regel von Regierungen, Banken oder akkreditierten Stellen – und keine davon bewegt sich schnell oder stimmt grenzüberschreitend problemlos überein. Eine weitere offene Frage ist die Widerrufung: Eine physische Karte zu stornieren ist simpel, aber das Rückgängigmachen eines kryptografischen Nachweises, der bereits irgendwo verwendet wurde, ist ein ganz anderer, deutlich zäheres Chaos.
Also bin ich vorsichtig interessiert statt überzeugt. Die Idee, gerade genug zu beweisen und nichts weiter, ist elegant. Ob reale „Gatekeeper“ es jemals weit genug vertrauen, um darauf zu setzen, ist eine separate Geschichte – und die dauert viel länger.
Bleib neugierig, bleib ein bisschen skeptisch und lerne Schicht für Schicht weiter.
@Dusk $DUSK #dusk
28
16
535
·
--
Bullisch
@Dusk_Foundation
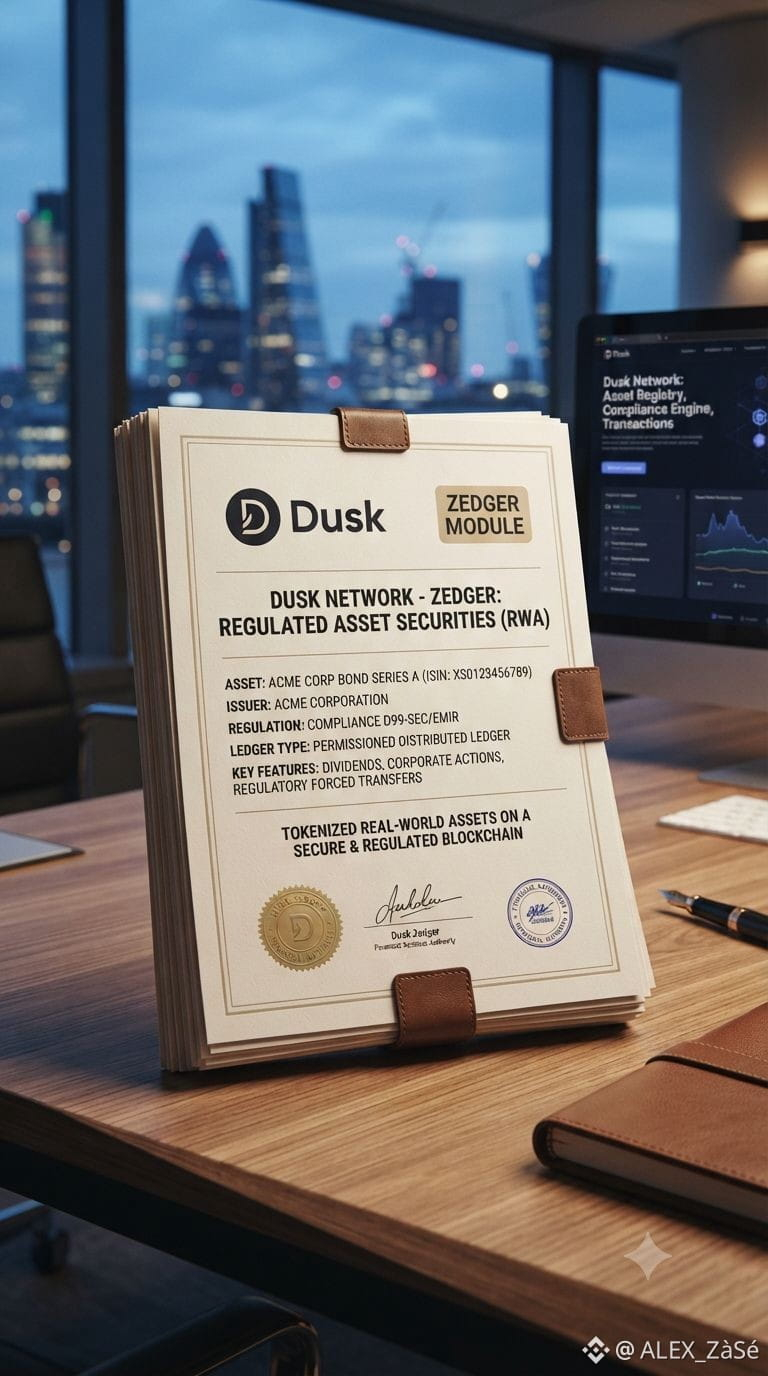
Letzten Woche hat mir ein Freund einen Artikel über tokenisierte Anleihen geschickt, und mich hat das an etwas erinnert, das in Dusk' technischen Dokumentationen vergraben ist: ein Modul namens Zedger, das speziell dafür entwickelt wurde, Wertpapiere und reale Vermögenswerte auf einer Blockchain zu handhaben – nicht nur Token, mit denen Leute zum Spaß handeln.
Was mir auffiel, ist, wie unspektakulär die Funktionen im Grunde sind. Dividenden. Gesellschaftsmaßnahmen. Erzwingte Übertragungen, wenn ein Gericht oder ein Regulierer dies verlangt. Nichts davon klingt spannend im Vergleich zu Kennzahlen wie Geschwindigkeit oder Durchsatz, aber genau diese „langweiligen“ Details entscheiden darüber, ob eine Finanzinstitution ein Netzwerk überhaupt in Betracht ziehen kann. Die meisten Chains sind für offene, permissionless Übertragungen gebaut, und das Recht funktioniert nicht so. Eigentumsaufzeichnungen müssen manchmal korrigiert, eingefroren oder neu zugewiesen werden, und ein System, das so tut, als gäbe es das nicht, ist nicht wirklich für Finanzen gebaut – sondern für Spekulation. Dass das im Design selbst anerkannt wird, fühlte sich greifbarer an als die meisten Pitches, denen ich begegne.
Allerdings versuche ich, mich nicht mitreißen zu lassen. „Force transfer“ in einen Smart Contract zu schreiben, ist das eine; Gerichte, Verwahrer und grenzüberschreitende Regulierer dazu zu bringen, diesen Mechanismus in der Praxis auch wirklich anzuerkennen und darüber zu handeln, ist etwas anderes. Finanzrecht variiert stark von Land zu Land, und Institutionen bewegen sich aus gutem Grund vorsichtig. Eine clevere Architektur übersetzt sich nicht automatisch in rechtliche Anerkennung, und es klafft eine echte Lücke zwischen dem, was Code erzwingen kann, und dem, was ein Richter oder Regulierer akzeptiert.
Mein Fazit ist daher einfach: Es lohnt sich, das zu verstehen – nicht anzubeten. Sieh über den Pitch hinaus, frag, wer dieses System in der Praxis wirklich vertrauen muss, und achte darauf, wo das technische Versprechen endet und die rechtliche Unsicherheit beginnt.
Wachstum entsteht hier dadurch, bessere Fragen zu stellen – nicht dadurch, Gewissheit zu finden.
@Dusk_Foundation $DUSK #dusk
@Dusk
Letzten Woche hat mir ein Freund einen Artikel über tokenisierte Anleihen geschickt, und mich hat das an etwas erinnert, das in Dusk' technischen Dokumentationen vergraben ist: ein Modul namens Zedger, das speziell dafür entwickelt wurde, Wertpapiere und reale Vermögenswerte auf einer Blockchain zu handhaben – nicht nur Token, mit denen Leute zum Spaß handeln.
Was mir auffiel, ist, wie unspektakulär die Funktionen im Grunde sind. Dividenden. Gesellschaftsmaßnahmen. Erzwingte Übertragungen, wenn ein Gericht oder ein Regulierer dies verlangt. Nichts davon klingt spannend im Vergleich zu Kennzahlen wie Geschwindigkeit oder Durchsatz, aber genau diese „langweiligen“ Details entscheiden darüber, ob eine Finanzinstitution ein Netzwerk überhaupt in Betracht ziehen kann. Die meisten Chains sind für offene, permissionless Übertragungen gebaut, und das Recht funktioniert nicht so. Eigentumsaufzeichnungen müssen manchmal korrigiert, eingefroren oder neu zugewiesen werden, und ein System, das so tut, als gäbe es das nicht, ist nicht wirklich für Finanzen gebaut – sondern für Spekulation. Dass das im Design selbst anerkannt wird, fühlte sich greifbarer an als die meisten Pitches, denen ich begegne.
Allerdings versuche ich, mich nicht mitreißen zu lassen. „Force transfer“ in einen Smart Contract zu schreiben, ist das eine; Gerichte, Verwahrer und grenzüberschreitende Regulierer dazu zu bringen, diesen Mechanismus in der Praxis auch wirklich anzuerkennen und darüber zu handeln, ist etwas anderes. Finanzrecht variiert stark von Land zu Land, und Institutionen bewegen sich aus gutem Grund vorsichtig. Eine clevere Architektur übersetzt sich nicht automatisch in rechtliche Anerkennung, und es klafft eine echte Lücke zwischen dem, was Code erzwingen kann, und dem, was ein Richter oder Regulierer akzeptiert.
Mein Fazit ist daher einfach: Es lohnt sich, das zu verstehen – nicht anzubeten. Sieh über den Pitch hinaus, frag, wer dieses System in der Praxis wirklich vertrauen muss, und achte darauf, wo das technische Versprechen endet und die rechtliche Unsicherheit beginnt.
Wachstum entsteht hier dadurch, bessere Fragen zu stellen – nicht dadurch, Gewissheit zu finden.
@Dusk $DUSK #dusk
Letzten Woche hat mir ein Freund einen Artikel über tokenisierte Anleihen geschickt, und mich hat das an etwas erinnert, das in Dusk' technischen Dokumentationen vergraben ist: ein Modul namens Zedger, das speziell dafür entwickelt wurde, Wertpapiere und reale Vermögenswerte auf einer Blockchain zu handhaben – nicht nur Token, mit denen Leute zum Spaß handeln.
Was mir auffiel, ist, wie unspektakulär die Funktionen im Grunde sind. Dividenden. Gesellschaftsmaßnahmen. Erzwingte Übertragungen, wenn ein Gericht oder ein Regulierer dies verlangt. Nichts davon klingt spannend im Vergleich zu Kennzahlen wie Geschwindigkeit oder Durchsatz, aber genau diese „langweiligen“ Details entscheiden darüber, ob eine Finanzinstitution ein Netzwerk überhaupt in Betracht ziehen kann. Die meisten Chains sind für offene, permissionless Übertragungen gebaut, und das Recht funktioniert nicht so. Eigentumsaufzeichnungen müssen manchmal korrigiert, eingefroren oder neu zugewiesen werden, und ein System, das so tut, als gäbe es das nicht, ist nicht wirklich für Finanzen gebaut – sondern für Spekulation. Dass das im Design selbst anerkannt wird, fühlte sich greifbarer an als die meisten Pitches, denen ich begegne.
Allerdings versuche ich, mich nicht mitreißen zu lassen. „Force transfer“ in einen Smart Contract zu schreiben, ist das eine; Gerichte, Verwahrer und grenzüberschreitende Regulierer dazu zu bringen, diesen Mechanismus in der Praxis auch wirklich anzuerkennen und darüber zu handeln, ist etwas anderes. Finanzrecht variiert stark von Land zu Land, und Institutionen bewegen sich aus gutem Grund vorsichtig. Eine clevere Architektur übersetzt sich nicht automatisch in rechtliche Anerkennung, und es klafft eine echte Lücke zwischen dem, was Code erzwingen kann, und dem, was ein Richter oder Regulierer akzeptiert.
Mein Fazit ist daher einfach: Es lohnt sich, das zu verstehen – nicht anzubeten. Sieh über den Pitch hinaus, frag, wer dieses System in der Praxis wirklich vertrauen muss, und achte darauf, wo das technische Versprechen endet und die rechtliche Unsicherheit beginnt.
Wachstum entsteht hier dadurch, bessere Fragen zu stellen – nicht dadurch, Gewissheit zu finden.
@Dusk $DUSK #dusk
24
15
283
·
--
Bullisch
Verifiziert
@Dusk_Foundation
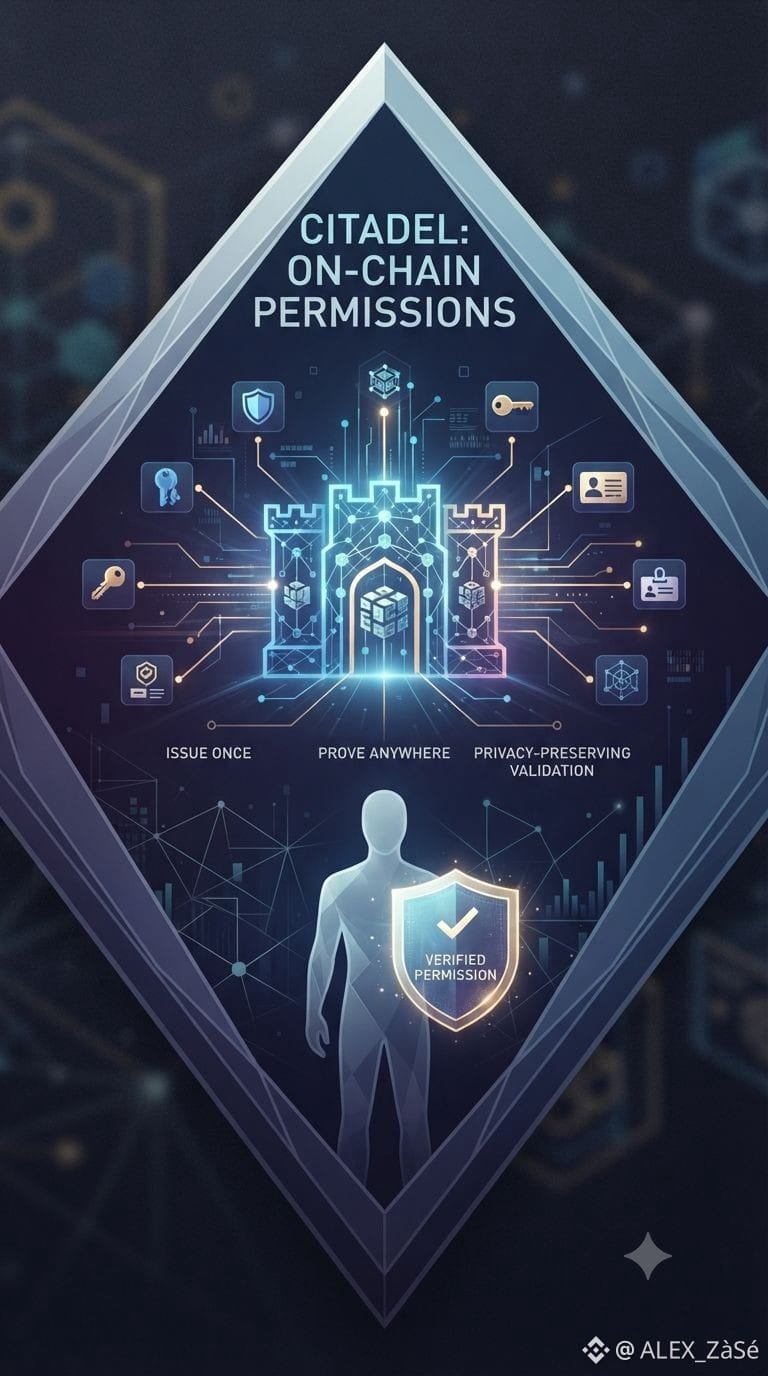
Bin heute in einen Teil der Dokumentation eines Projekts gelaufen, den ich vorher nicht bemerkt hatte: ein ganzer Vertrag, der nur für Lizenzen gewidmet ist. Nicht Tokens, nicht Staking, Lizenzen. Das ist eine seltsame Sache, die man in eine Kette einbaut, und sie ist mir hängen geblieben.
Die Idee dahinter heißt Citadel. Anstatt zu beweisen, wer man ist, indem man jedes Mal die eigene komplette Identität offenlegt, erhält eine Person einmal eine Lizenz und nutzt diese dann, um zu belegen, dass sie etwas tun darf – etwa eine Altersvoraussetzung erfüllen oder eine Genehmigung besitzen –, ohne dabei irgendetwas zusätzlich preiszugeben. Die Kette verfolgt, ob diese Lizenz noch gültig, abgelaufen oder widerrufen ist, aber nicht die komplette Akte der Person.
Genau das hat mich gepackt. Die meiste Identitätsdiskussion in Krypto bleibt abstrakt – „self-sovereign“ das, „own your data“ jenes. Hier ist es an etwas Konkretes gekoppelt: eine echte Berechtigung, die auf der Kette überprüft und durchgesetzt wird – ganz ähnlich wie ein Türsteher einen Ausweis prüft, ohne deine Wohnadresse zu brauchen.
Aber ich komme immer wieder zu einer Frage: Wer entscheidet überhaupt, was als gültige Lizenz zählt? Eine staatliche Behörde? Ein privater Aussteller? Wenn die Quelle, die die Lizenz vergibt, irgendwo rechtlich nicht anerkannt ist, bedeutet der gesamte On-Chain-Beweis außerhalb dieses Netzwerks sehr wenig. Der Widerruf ist ein weiteres offenes Thema: Eine Lizenz im echten Leben zu canceln, wird nicht immer sofort in einem Ledger aktualisiert.
Ich glaube nicht, dass das die Idee zerstört. Es heißt nur: Der schwere Teil ist nicht die Kryptografie, sondern Institutionen dazu zu bringen, sich tatsächlich darauf zu einigen, wer diese Dinge ausstellen darf.
Wenn man diese Dinge langsam liest, fragt, wo das Vertrauen wirklich sitzt, fühlt sich nach der besseren Gewohnheit an, die man sich aneignen sollte – statt sich zu schnell zu begeistern.
@Dusk_Foundation $DUSK #dusk
@Dusk
Bin heute in einen Teil der Dokumentation eines Projekts gelaufen, den ich vorher nicht bemerkt hatte: ein ganzer Vertrag, der nur für Lizenzen gewidmet ist. Nicht Tokens, nicht Staking, Lizenzen. Das ist eine seltsame Sache, die man in eine Kette einbaut, und sie ist mir hängen geblieben.
Die Idee dahinter heißt Citadel. Anstatt zu beweisen, wer man ist, indem man jedes Mal die eigene komplette Identität offenlegt, erhält eine Person einmal eine Lizenz und nutzt diese dann, um zu belegen, dass sie etwas tun darf – etwa eine Altersvoraussetzung erfüllen oder eine Genehmigung besitzen –, ohne dabei irgendetwas zusätzlich preiszugeben. Die Kette verfolgt, ob diese Lizenz noch gültig, abgelaufen oder widerrufen ist, aber nicht die komplette Akte der Person.
Genau das hat mich gepackt. Die meiste Identitätsdiskussion in Krypto bleibt abstrakt – „self-sovereign“ das, „own your data“ jenes. Hier ist es an etwas Konkretes gekoppelt: eine echte Berechtigung, die auf der Kette überprüft und durchgesetzt wird – ganz ähnlich wie ein Türsteher einen Ausweis prüft, ohne deine Wohnadresse zu brauchen.
Aber ich komme immer wieder zu einer Frage: Wer entscheidet überhaupt, was als gültige Lizenz zählt? Eine staatliche Behörde? Ein privater Aussteller? Wenn die Quelle, die die Lizenz vergibt, irgendwo rechtlich nicht anerkannt ist, bedeutet der gesamte On-Chain-Beweis außerhalb dieses Netzwerks sehr wenig. Der Widerruf ist ein weiteres offenes Thema: Eine Lizenz im echten Leben zu canceln, wird nicht immer sofort in einem Ledger aktualisiert.
Ich glaube nicht, dass das die Idee zerstört. Es heißt nur: Der schwere Teil ist nicht die Kryptografie, sondern Institutionen dazu zu bringen, sich tatsächlich darauf zu einigen, wer diese Dinge ausstellen darf.
Wenn man diese Dinge langsam liest, fragt, wo das Vertrauen wirklich sitzt, fühlt sich nach der besseren Gewohnheit an, die man sich aneignen sollte – statt sich zu schnell zu begeistern.
@Dusk $DUSK #dusk
Bin heute in einen Teil der Dokumentation eines Projekts gelaufen, den ich vorher nicht bemerkt hatte: ein ganzer Vertrag, der nur für Lizenzen gewidmet ist. Nicht Tokens, nicht Staking, Lizenzen. Das ist eine seltsame Sache, die man in eine Kette einbaut, und sie ist mir hängen geblieben.
Die Idee dahinter heißt Citadel. Anstatt zu beweisen, wer man ist, indem man jedes Mal die eigene komplette Identität offenlegt, erhält eine Person einmal eine Lizenz und nutzt diese dann, um zu belegen, dass sie etwas tun darf – etwa eine Altersvoraussetzung erfüllen oder eine Genehmigung besitzen –, ohne dabei irgendetwas zusätzlich preiszugeben. Die Kette verfolgt, ob diese Lizenz noch gültig, abgelaufen oder widerrufen ist, aber nicht die komplette Akte der Person.
Genau das hat mich gepackt. Die meiste Identitätsdiskussion in Krypto bleibt abstrakt – „self-sovereign“ das, „own your data“ jenes. Hier ist es an etwas Konkretes gekoppelt: eine echte Berechtigung, die auf der Kette überprüft und durchgesetzt wird – ganz ähnlich wie ein Türsteher einen Ausweis prüft, ohne deine Wohnadresse zu brauchen.
Aber ich komme immer wieder zu einer Frage: Wer entscheidet überhaupt, was als gültige Lizenz zählt? Eine staatliche Behörde? Ein privater Aussteller? Wenn die Quelle, die die Lizenz vergibt, irgendwo rechtlich nicht anerkannt ist, bedeutet der gesamte On-Chain-Beweis außerhalb dieses Netzwerks sehr wenig. Der Widerruf ist ein weiteres offenes Thema: Eine Lizenz im echten Leben zu canceln, wird nicht immer sofort in einem Ledger aktualisiert.
Ich glaube nicht, dass das die Idee zerstört. Es heißt nur: Der schwere Teil ist nicht die Kryptografie, sondern Institutionen dazu zu bringen, sich tatsächlich darauf zu einigen, wer diese Dinge ausstellen darf.
Wenn man diese Dinge langsam liest, fragt, wo das Vertrauen wirklich sitzt, fühlt sich nach der besseren Gewohnheit an, die man sich aneignen sollte – statt sich zu schnell zu begeistern.
@Dusk $DUSK #dusk
45
24
360
·
--
Bullisch
@Dusk_Foundation
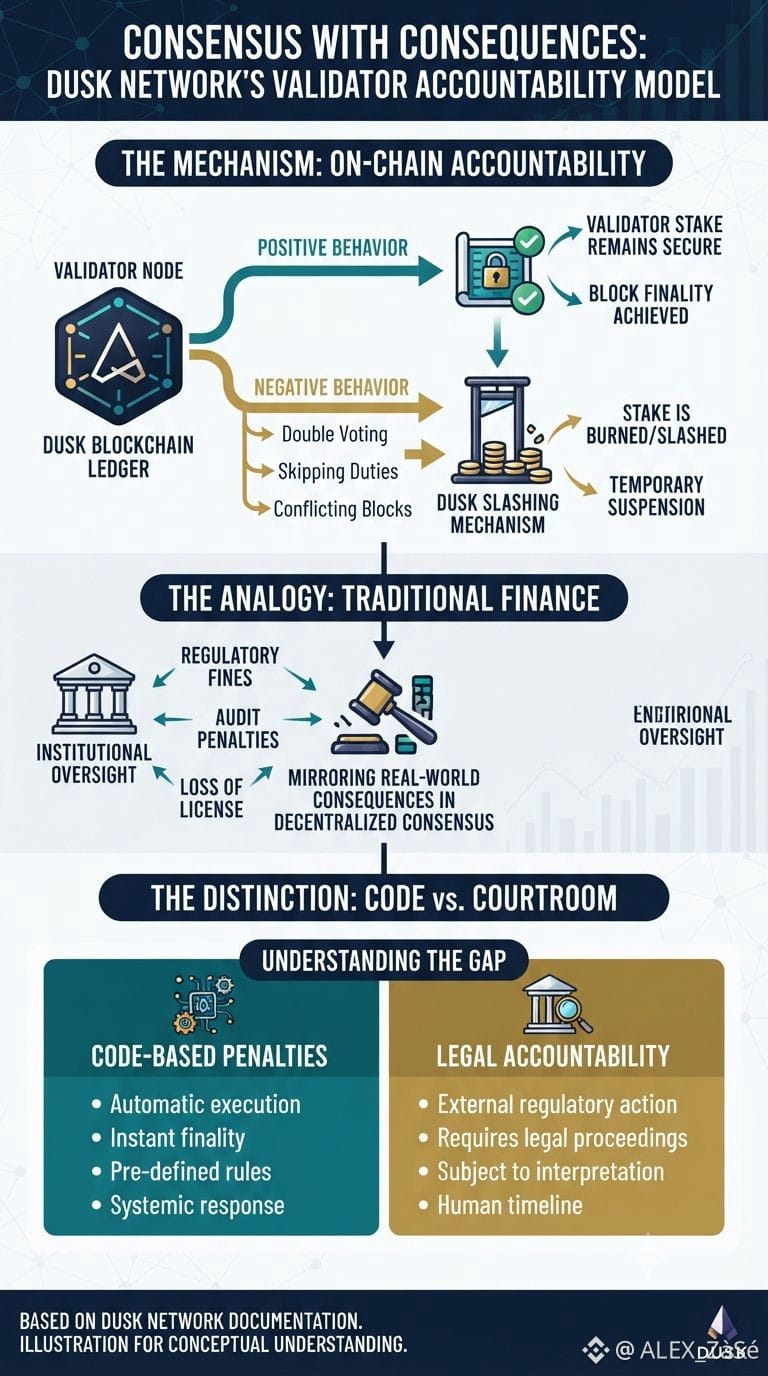
Etwas in den Dokumenten des Dusk Network hat mich innehalten und es zweimal erneut lesen lassen: Jeder Validator im Netzwerk kann tatsächlich Geld verlieren, wenn er Abkürzungen nimmt. Nicht auf eine vage Art „Bösewichte werden gesperrt“, sondern durch ein fest definiertes Slashing-System, das mit spezifischem Fehlverhalten verknüpft ist: Doppelabstimmung, das Auslassen von Aufgaben, das Aussenden widersprüchlicher Blöcke.
Zunächst klingt das nach einem rein technischen Detail. Doch je länger ich darüber nachdachte, desto mehr erinnerte es mich daran, wie Verantwortlichkeit im traditionellen Finanzwesen funktioniert. Institutionen erhalten nicht nur eine Verwarnung, wenn sie etwas falsch machen – es gibt Konsequenzen mit Wirkung. Dusk spiegelt diese Struktur in seiner eigenen Konsensschicht wider. Kleine Fehltritte führen zu einer Suspendierung, größere verbrennen einen Teil des Stakes eines Validators. Außerdem gibt es einen Finalitätsprozess, der einen Block erst dann „fest einrastet“, wenn genügend unabhängige Bestätigungen zusammenkommen – das schafft etwas, das eher an eine Art Prüfpfad erinnert als an ein simples „Vertraue dem Netzwerk“-Versprechen.
Das gibt dem Projekt für mich Gewicht. Es behauptet nicht nur, vertrauenswürdig zu sein – es baut eine dokumentierbare Grundlage dafür, warum etwas vertraut werden sollte.
Trotzdem versuche ich, mich nicht zu sehr mitreißen zu lassen. Ein Slashing-Mechanismus innerhalb eines Netzwerks ist nicht dasselbe wie rechtliche Verantwortlichkeit in der Außenwelt. Code kann einen Validator sofort bestrafen; ein Gericht oder ein Regulierer arbeitet auf einem völlig anderen Zeitplan – mit anderen Anreizen und den eigenen blinden Flecken. Zwischen „das System hat das erkannt“ und „jemand außerhalb des Systems wird tatsächlich darauf reagieren“ klafft eine echte Lücke.
Also bin ich eher neugierig als überzeugt. Es lohnt sich, selbst in die Quellmaterialien einzutauchen, statt irgendeiner Zusammenfassung blind zu vertrauen – auch meiner. Stetige, kleine Neugier lehrt dich meistens mehr als das Streben nach absoluter Gewissheit.
@Dusk_Foundation $DUSK #dusk
@Dusk
Etwas in den Dokumenten des Dusk Network hat mich innehalten und es zweimal erneut lesen lassen: Jeder Validator im Netzwerk kann tatsächlich Geld verlieren, wenn er Abkürzungen nimmt. Nicht auf eine vage Art „Bösewichte werden gesperrt“, sondern durch ein fest definiertes Slashing-System, das mit spezifischem Fehlverhalten verknüpft ist: Doppelabstimmung, das Auslassen von Aufgaben, das Aussenden widersprüchlicher Blöcke.
Zunächst klingt das nach einem rein technischen Detail. Doch je länger ich darüber nachdachte, desto mehr erinnerte es mich daran, wie Verantwortlichkeit im traditionellen Finanzwesen funktioniert. Institutionen erhalten nicht nur eine Verwarnung, wenn sie etwas falsch machen – es gibt Konsequenzen mit Wirkung. Dusk spiegelt diese Struktur in seiner eigenen Konsensschicht wider. Kleine Fehltritte führen zu einer Suspendierung, größere verbrennen einen Teil des Stakes eines Validators. Außerdem gibt es einen Finalitätsprozess, der einen Block erst dann „fest einrastet“, wenn genügend unabhängige Bestätigungen zusammenkommen – das schafft etwas, das eher an eine Art Prüfpfad erinnert als an ein simples „Vertraue dem Netzwerk“-Versprechen.
Das gibt dem Projekt für mich Gewicht. Es behauptet nicht nur, vertrauenswürdig zu sein – es baut eine dokumentierbare Grundlage dafür, warum etwas vertraut werden sollte.
Trotzdem versuche ich, mich nicht zu sehr mitreißen zu lassen. Ein Slashing-Mechanismus innerhalb eines Netzwerks ist nicht dasselbe wie rechtliche Verantwortlichkeit in der Außenwelt. Code kann einen Validator sofort bestrafen; ein Gericht oder ein Regulierer arbeitet auf einem völlig anderen Zeitplan – mit anderen Anreizen und den eigenen blinden Flecken. Zwischen „das System hat das erkannt“ und „jemand außerhalb des Systems wird tatsächlich darauf reagieren“ klafft eine echte Lücke.
Also bin ich eher neugierig als überzeugt. Es lohnt sich, selbst in die Quellmaterialien einzutauchen, statt irgendeiner Zusammenfassung blind zu vertrauen – auch meiner. Stetige, kleine Neugier lehrt dich meistens mehr als das Streben nach absoluter Gewissheit.
@Dusk $DUSK #dusk
Etwas in den Dokumenten des Dusk Network hat mich innehalten und es zweimal erneut lesen lassen: Jeder Validator im Netzwerk kann tatsächlich Geld verlieren, wenn er Abkürzungen nimmt. Nicht auf eine vage Art „Bösewichte werden gesperrt“, sondern durch ein fest definiertes Slashing-System, das mit spezifischem Fehlverhalten verknüpft ist: Doppelabstimmung, das Auslassen von Aufgaben, das Aussenden widersprüchlicher Blöcke.
Zunächst klingt das nach einem rein technischen Detail. Doch je länger ich darüber nachdachte, desto mehr erinnerte es mich daran, wie Verantwortlichkeit im traditionellen Finanzwesen funktioniert. Institutionen erhalten nicht nur eine Verwarnung, wenn sie etwas falsch machen – es gibt Konsequenzen mit Wirkung. Dusk spiegelt diese Struktur in seiner eigenen Konsensschicht wider. Kleine Fehltritte führen zu einer Suspendierung, größere verbrennen einen Teil des Stakes eines Validators. Außerdem gibt es einen Finalitätsprozess, der einen Block erst dann „fest einrastet“, wenn genügend unabhängige Bestätigungen zusammenkommen – das schafft etwas, das eher an eine Art Prüfpfad erinnert als an ein simples „Vertraue dem Netzwerk“-Versprechen.
Das gibt dem Projekt für mich Gewicht. Es behauptet nicht nur, vertrauenswürdig zu sein – es baut eine dokumentierbare Grundlage dafür, warum etwas vertraut werden sollte.
Trotzdem versuche ich, mich nicht zu sehr mitreißen zu lassen. Ein Slashing-Mechanismus innerhalb eines Netzwerks ist nicht dasselbe wie rechtliche Verantwortlichkeit in der Außenwelt. Code kann einen Validator sofort bestrafen; ein Gericht oder ein Regulierer arbeitet auf einem völlig anderen Zeitplan – mit anderen Anreizen und den eigenen blinden Flecken. Zwischen „das System hat das erkannt“ und „jemand außerhalb des Systems wird tatsächlich darauf reagieren“ klafft eine echte Lücke.
Also bin ich eher neugierig als überzeugt. Es lohnt sich, selbst in die Quellmaterialien einzutauchen, statt irgendeiner Zusammenfassung blind zu vertrauen – auch meiner. Stetige, kleine Neugier lehrt dich meistens mehr als das Streben nach absoluter Gewissheit.
@Dusk $DUSK #dusk
65
32
418
·
--
Bullisch
Verifiziert
@Dusk_Foundation
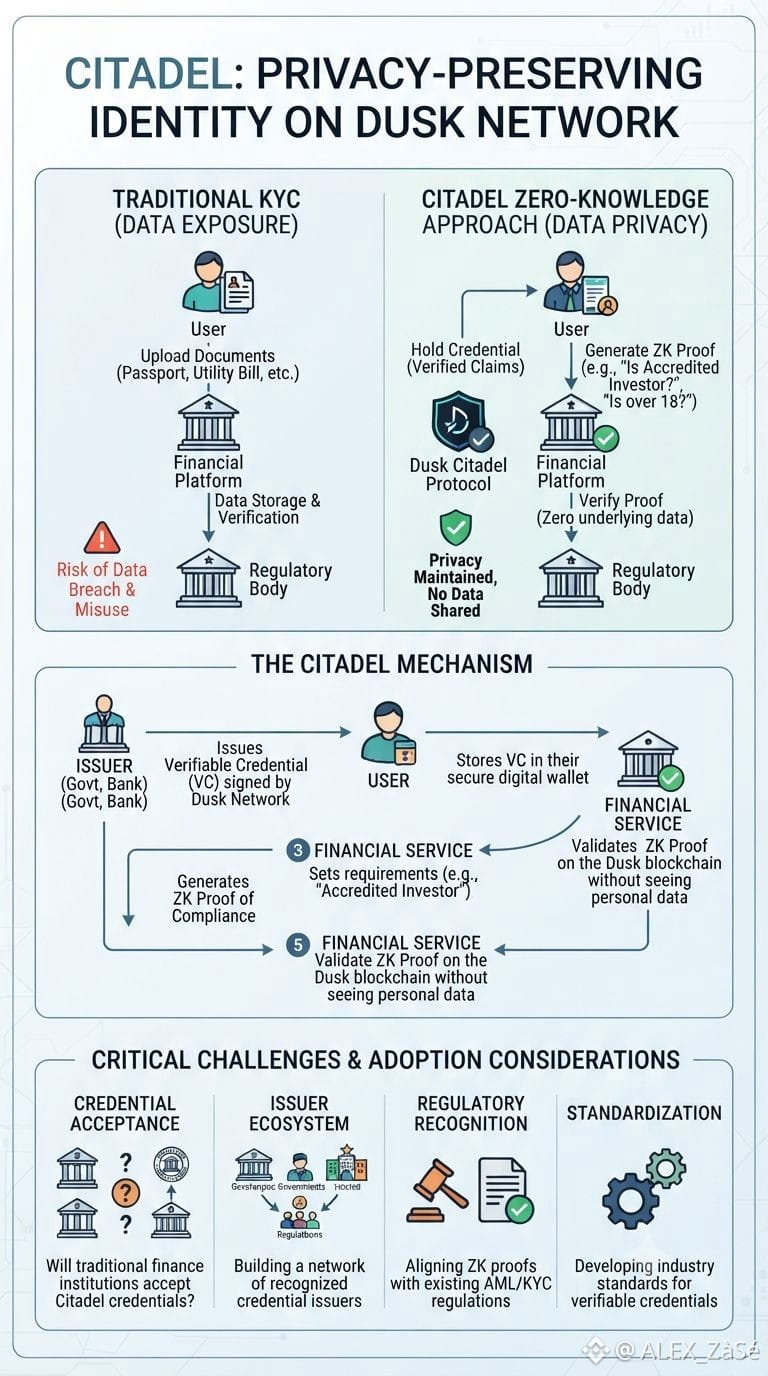
Etwas Kleines ist mir aufgefallen, als ich diese Woche erneut durch Dusk's Doku gestöbert habe: ein Lizenzvertrag, der an etwas namens Citadel gekoppelt ist und beweisen soll, wer man ist, ohne irgendjemandem tatsächlich die eigene Identität offenzulegen. Keine komplett neue Idee im theoretischen Sinn, aber ich hatte es noch nicht als einen zentralen Baustein eines finanziellen Netzwerks gesehen.
Der Teil, der das Ganze eher nach mehr als nur einer Funktion aussehen lässt, ist das, was es ersetzen will. Bisher bedeutet der Nachweis, dass man für ein Finanzprodukt berechtigt ist, meist: Dokumente an eine Plattform übergeben und darauf vertrauen, dass sie sie sicher speichert. Citadels Ansatz dreht das um: Man besitzt ein Zertifikat, weist nach, dass man qualifiziert ist, und der Vertragspartner sieht nie die zugrunde liegenden Daten. Wenn das tatsächlich in großem Maßstab funktioniert, wirkt es weniger wie ein Blockchain-Trick und mehr wie eine echte Antwort auf ein Problem, mit dem Banken und Börsen jeden Tag zu tun haben.
Die Zweifel, die ich habe, liegen weniger an der Kryptografie, sondern an den Menschen. Identitätssysteme stehen und fallen damit, wer die Zertifikate ausstellt, und ob irgendjemand sie außerhalb des Netzwerks, das sie gebaut hat, auch wirklich akzeptiert. Eine Lizenz ist nur dann nützlich, wenn Institutionen einig sind, dass sie tatsächlich etwas bedeutet. Das ist ein langsamer, politischer Prozess, kein rein technischer – und kein noch so cleveres Design für Nachweise beschleunigt das von allein.
Ich bin nicht bereit, das als gelöst zu bezeichnen, nur weil das Design elegant ist. Ich würde lieber beobachten, wie es eingesetzt wird, wer es übernimmt, und ob es sich außerhalb einer Demo bewährt.
Neugier ist mehr wert als Gewissheit – besonders in diesem frühen Stadium.
@Dusk_Foundation $DUSK #dusk
@Dusk
Etwas Kleines ist mir aufgefallen, als ich diese Woche erneut durch Dusk's Doku gestöbert habe: ein Lizenzvertrag, der an etwas namens Citadel gekoppelt ist und beweisen soll, wer man ist, ohne irgendjemandem tatsächlich die eigene Identität offenzulegen. Keine komplett neue Idee im theoretischen Sinn, aber ich hatte es noch nicht als einen zentralen Baustein eines finanziellen Netzwerks gesehen.
Der Teil, der das Ganze eher nach mehr als nur einer Funktion aussehen lässt, ist das, was es ersetzen will. Bisher bedeutet der Nachweis, dass man für ein Finanzprodukt berechtigt ist, meist: Dokumente an eine Plattform übergeben und darauf vertrauen, dass sie sie sicher speichert. Citadels Ansatz dreht das um: Man besitzt ein Zertifikat, weist nach, dass man qualifiziert ist, und der Vertragspartner sieht nie die zugrunde liegenden Daten. Wenn das tatsächlich in großem Maßstab funktioniert, wirkt es weniger wie ein Blockchain-Trick und mehr wie eine echte Antwort auf ein Problem, mit dem Banken und Börsen jeden Tag zu tun haben.
Die Zweifel, die ich habe, liegen weniger an der Kryptografie, sondern an den Menschen. Identitätssysteme stehen und fallen damit, wer die Zertifikate ausstellt, und ob irgendjemand sie außerhalb des Netzwerks, das sie gebaut hat, auch wirklich akzeptiert. Eine Lizenz ist nur dann nützlich, wenn Institutionen einig sind, dass sie tatsächlich etwas bedeutet. Das ist ein langsamer, politischer Prozess, kein rein technischer – und kein noch so cleveres Design für Nachweise beschleunigt das von allein.
Ich bin nicht bereit, das als gelöst zu bezeichnen, nur weil das Design elegant ist. Ich würde lieber beobachten, wie es eingesetzt wird, wer es übernimmt, und ob es sich außerhalb einer Demo bewährt.
Neugier ist mehr wert als Gewissheit – besonders in diesem frühen Stadium.
@Dusk $DUSK #dusk
Etwas Kleines ist mir aufgefallen, als ich diese Woche erneut durch Dusk's Doku gestöbert habe: ein Lizenzvertrag, der an etwas namens Citadel gekoppelt ist und beweisen soll, wer man ist, ohne irgendjemandem tatsächlich die eigene Identität offenzulegen. Keine komplett neue Idee im theoretischen Sinn, aber ich hatte es noch nicht als einen zentralen Baustein eines finanziellen Netzwerks gesehen.
Der Teil, der das Ganze eher nach mehr als nur einer Funktion aussehen lässt, ist das, was es ersetzen will. Bisher bedeutet der Nachweis, dass man für ein Finanzprodukt berechtigt ist, meist: Dokumente an eine Plattform übergeben und darauf vertrauen, dass sie sie sicher speichert. Citadels Ansatz dreht das um: Man besitzt ein Zertifikat, weist nach, dass man qualifiziert ist, und der Vertragspartner sieht nie die zugrunde liegenden Daten. Wenn das tatsächlich in großem Maßstab funktioniert, wirkt es weniger wie ein Blockchain-Trick und mehr wie eine echte Antwort auf ein Problem, mit dem Banken und Börsen jeden Tag zu tun haben.
Die Zweifel, die ich habe, liegen weniger an der Kryptografie, sondern an den Menschen. Identitätssysteme stehen und fallen damit, wer die Zertifikate ausstellt, und ob irgendjemand sie außerhalb des Netzwerks, das sie gebaut hat, auch wirklich akzeptiert. Eine Lizenz ist nur dann nützlich, wenn Institutionen einig sind, dass sie tatsächlich etwas bedeutet. Das ist ein langsamer, politischer Prozess, kein rein technischer – und kein noch so cleveres Design für Nachweise beschleunigt das von allein.
Ich bin nicht bereit, das als gelöst zu bezeichnen, nur weil das Design elegant ist. Ich würde lieber beobachten, wie es eingesetzt wird, wer es übernimmt, und ob es sich außerhalb einer Demo bewährt.
Neugier ist mehr wert als Gewissheit – besonders in diesem frühen Stadium.
@Dusk $DUSK #dusk
55
28
559
·
--
Bullisch
Teilweise korrekt
@Dusk_Foundation
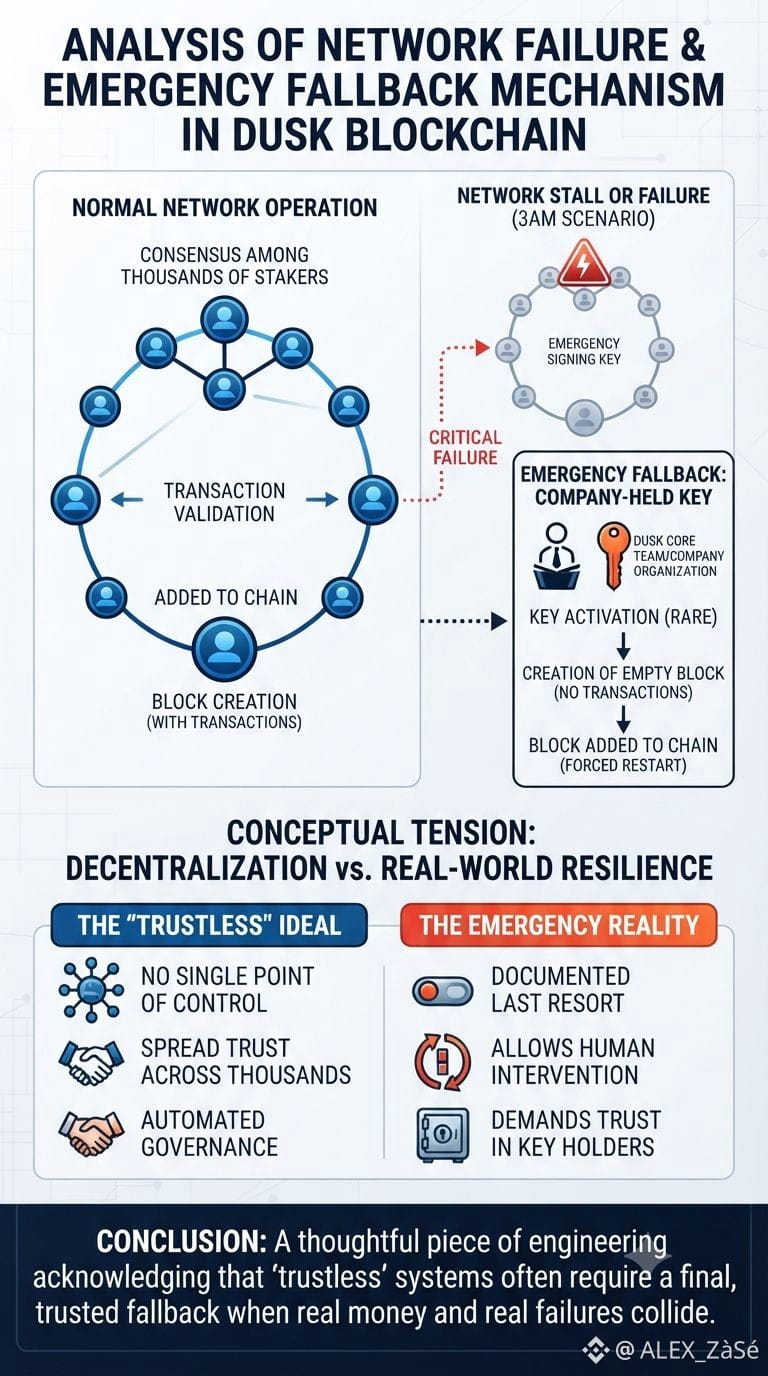
In einem technischen Dokument über ein Blockchain-Netzwerk fand ich etwas, das sich fast widersprüchlich anfühlte. Wenn das Netzwerk schlimm genug ins Stocken gerät, gibt es einen Fallback: einen leeren Block, der mit einem Schlüssel signiert wird, der von der Firma gehalten wird, die hinter dem Projekt selbst steht — nicht von den üblichen Validatoren.
Das Netzwerk ist Dusk. Alles andere daran ist darauf ausgelegt, einzelne Kontrollpunkte zu entfernen und Vertrauen über Tausende von Stakern zu verteilen, statt über einen einzelnen Betreiber. Und dann gibt es diese eine Notfallmechanik, die still am Rand sitzt und nur funktioniert, weil eine bestimmte Organisation einen bestimmten Schlüssel besitzt. Das ist selten, es ist für den schlimmsten Fall gedacht und erzeugt nur einen leeren Block ohne Transaktionen. Trotzdem ist er da.
Ehrlich gesagt: Genau das hat das Projekt für mich greifbarer gemacht, nicht weniger. Reine Dezentralisierung klingt großartig, bis um 3 Uhr nachts wirklich etwas kaputtgeht und niemand sich einig wird, was als Nächstes passiert. Eine dokumentierte, enge Option als letztes Mittel ist näher daran, wie echte Infrastruktur gebaut wird. Fluggesellschaften haben manuelle Übersteuerungen. Stromnetze haben Notabschaltungen. Systeme, die dafür gedacht sind, echte Menschen zu bedienen, behalten normalerweise einen Eingriffsmöglichkeiten, wenn alles andere versagt.
Was mich ein wenig stört, ist, wie viel Vertrauen dieser eine Detailpunkt still und leise verlangt. Ein Backup wie dieses funktioniert nur, wenn die Menschen, die den Schlüssel halten, ihn nie missbrauchen, und wenn alle, die das Netzwerk nutzen, das auch wirklich glauben. Kein noch so cleveres Design nimmt die Notwendigkeit dieses Glaubens.
Also halte ich zwei Gedanken gleichzeitig: Das ist ein durchdachtes Stück Engineering — und es ist auch eine Erinnerung daran, dass „trustless“ selten das gesamte Bild ist, sobald echtes Geld und echte Ausfälle ins Spiel kommen.
Es lohnt sich, langsam damit zu bleiben, und es lohnt sich, ein bisschen skeptisch zu bleiben, während man lernt.
@Dusk_Foundation $DUSK #dusk
@Dusk
In einem technischen Dokument über ein Blockchain-Netzwerk fand ich etwas, das sich fast widersprüchlich anfühlte. Wenn das Netzwerk schlimm genug ins Stocken gerät, gibt es einen Fallback: einen leeren Block, der mit einem Schlüssel signiert wird, der von der Firma gehalten wird, die hinter dem Projekt selbst steht — nicht von den üblichen Validatoren.
Das Netzwerk ist Dusk. Alles andere daran ist darauf ausgelegt, einzelne Kontrollpunkte zu entfernen und Vertrauen über Tausende von Stakern zu verteilen, statt über einen einzelnen Betreiber. Und dann gibt es diese eine Notfallmechanik, die still am Rand sitzt und nur funktioniert, weil eine bestimmte Organisation einen bestimmten Schlüssel besitzt. Das ist selten, es ist für den schlimmsten Fall gedacht und erzeugt nur einen leeren Block ohne Transaktionen. Trotzdem ist er da.
Ehrlich gesagt: Genau das hat das Projekt für mich greifbarer gemacht, nicht weniger. Reine Dezentralisierung klingt großartig, bis um 3 Uhr nachts wirklich etwas kaputtgeht und niemand sich einig wird, was als Nächstes passiert. Eine dokumentierte, enge Option als letztes Mittel ist näher daran, wie echte Infrastruktur gebaut wird. Fluggesellschaften haben manuelle Übersteuerungen. Stromnetze haben Notabschaltungen. Systeme, die dafür gedacht sind, echte Menschen zu bedienen, behalten normalerweise einen Eingriffsmöglichkeiten, wenn alles andere versagt.
Was mich ein wenig stört, ist, wie viel Vertrauen dieser eine Detailpunkt still und leise verlangt. Ein Backup wie dieses funktioniert nur, wenn die Menschen, die den Schlüssel halten, ihn nie missbrauchen, und wenn alle, die das Netzwerk nutzen, das auch wirklich glauben. Kein noch so cleveres Design nimmt die Notwendigkeit dieses Glaubens.
Also halte ich zwei Gedanken gleichzeitig: Das ist ein durchdachtes Stück Engineering — und es ist auch eine Erinnerung daran, dass „trustless“ selten das gesamte Bild ist, sobald echtes Geld und echte Ausfälle ins Spiel kommen.
Es lohnt sich, langsam damit zu bleiben, und es lohnt sich, ein bisschen skeptisch zu bleiben, während man lernt.
@Dusk $DUSK #dusk
In einem technischen Dokument über ein Blockchain-Netzwerk fand ich etwas, das sich fast widersprüchlich anfühlte. Wenn das Netzwerk schlimm genug ins Stocken gerät, gibt es einen Fallback: einen leeren Block, der mit einem Schlüssel signiert wird, der von der Firma gehalten wird, die hinter dem Projekt selbst steht — nicht von den üblichen Validatoren.
Das Netzwerk ist Dusk. Alles andere daran ist darauf ausgelegt, einzelne Kontrollpunkte zu entfernen und Vertrauen über Tausende von Stakern zu verteilen, statt über einen einzelnen Betreiber. Und dann gibt es diese eine Notfallmechanik, die still am Rand sitzt und nur funktioniert, weil eine bestimmte Organisation einen bestimmten Schlüssel besitzt. Das ist selten, es ist für den schlimmsten Fall gedacht und erzeugt nur einen leeren Block ohne Transaktionen. Trotzdem ist er da.
Ehrlich gesagt: Genau das hat das Projekt für mich greifbarer gemacht, nicht weniger. Reine Dezentralisierung klingt großartig, bis um 3 Uhr nachts wirklich etwas kaputtgeht und niemand sich einig wird, was als Nächstes passiert. Eine dokumentierte, enge Option als letztes Mittel ist näher daran, wie echte Infrastruktur gebaut wird. Fluggesellschaften haben manuelle Übersteuerungen. Stromnetze haben Notabschaltungen. Systeme, die dafür gedacht sind, echte Menschen zu bedienen, behalten normalerweise einen Eingriffsmöglichkeiten, wenn alles andere versagt.
Was mich ein wenig stört, ist, wie viel Vertrauen dieser eine Detailpunkt still und leise verlangt. Ein Backup wie dieses funktioniert nur, wenn die Menschen, die den Schlüssel halten, ihn nie missbrauchen, und wenn alle, die das Netzwerk nutzen, das auch wirklich glauben. Kein noch so cleveres Design nimmt die Notwendigkeit dieses Glaubens.
Also halte ich zwei Gedanken gleichzeitig: Das ist ein durchdachtes Stück Engineering — und es ist auch eine Erinnerung daran, dass „trustless“ selten das gesamte Bild ist, sobald echtes Geld und echte Ausfälle ins Spiel kommen.
Es lohnt sich, langsam damit zu bleiben, und es lohnt sich, ein bisschen skeptisch zu bleiben, während man lernt.
@Dusk $DUSK #dusk
55
26
373
·
--
Bullisch
@Dusk_Foundation
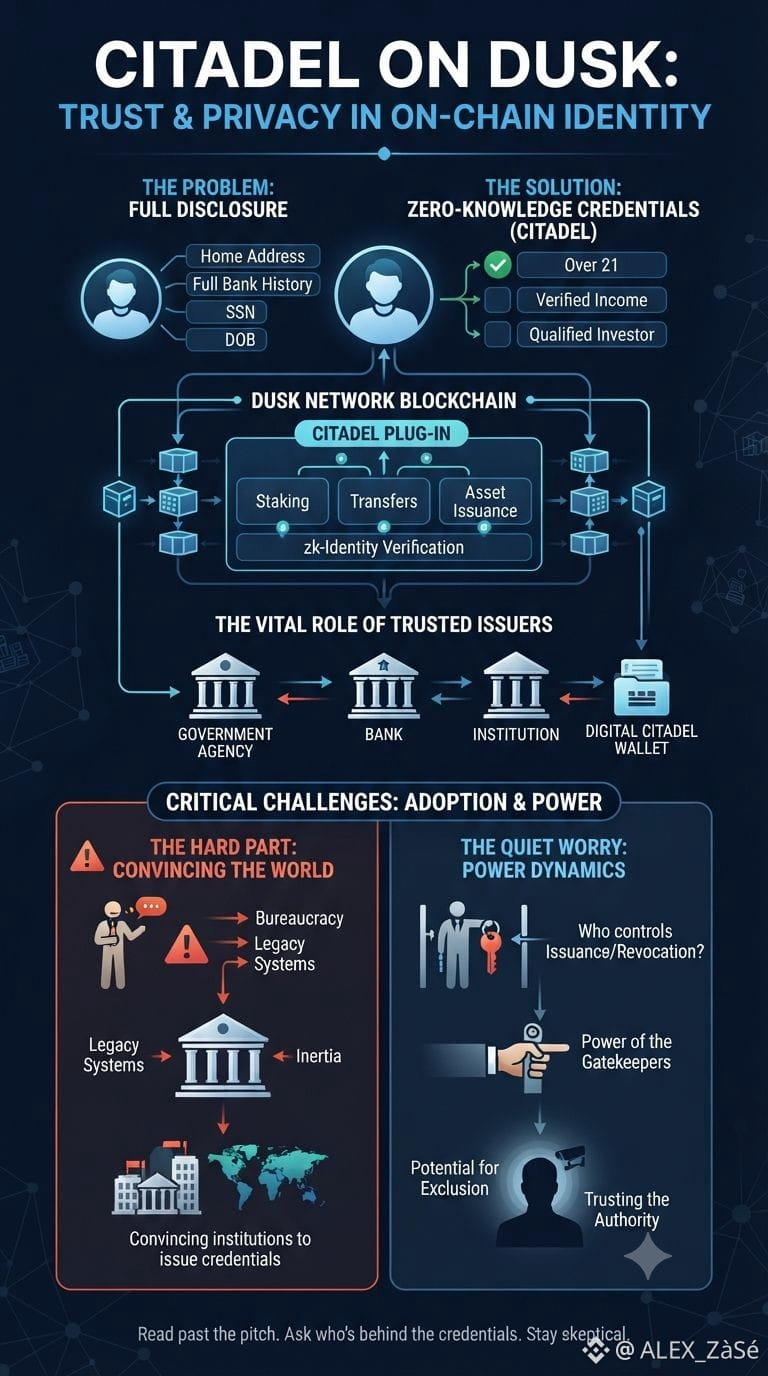
Neulich ist mir etwas Kleines aufgefallen: Fast alles verlangt mittlerweile, dass du beweist, wer du bist, ohne dabei gleich dein ganzes Leben offenzulegen. Eine Bar prüft, ob du über 21 bist, ohne deine Wohnadresse zu benötigen. Ein Vermieter prüft, ob du zahlen kannst, ohne deine vollständige Bankhistorie zu sehen. Dusk' Lizenzsystem, genannt Citadel, versucht im Grunde, dieselbe Idee on-chain umzusetzen: Du sollst nachweisen, dass du für etwas berechtigt bist, ohne alles andere über dich preiszugeben.
Was es sich weniger wie ein Science-Projekt anfühlen lässt, ist der Punkt, an dem es eingesetzt werden soll. Es ist keine eigenständige Identity-App; es sitzt auf demselben Netzwerk, das auch Staking, Transfers und die Ausgabe von Assets verwaltet. Das ist wichtig, weil Identitäts-Tools, die isoliert gebaut werden, oft theoretisch bleiben. Dieses hier ist darauf ausgelegt, neben echter finanzieller Aktivität zu funktionieren – verknüpft mit konkreten Wertpapier- und Asset-Regeln, statt nur eine Demo für ausgeklügelte Mathematik zu sein.
Trotzdem komme ich immer wieder zu einer Frage zurück: All das funktioniert nicht, wenn nicht jemand mit echter Autorität – eine Bank, eine Institution, ein Regierungsamt – zustimmt, diese Nachweise überhaupt auszustellen. Die Kryptografie kann noch so perfekt sein und trotzdem ins Leere laufen, wenn niemand, dem man genug vertraut, um Lizenzen auszugeben, sich dafür entscheidet, sie zu nutzen. Und da ist noch eine ruhigere Sorge: Wer das Ausstellen und Zurückziehen von Zugängen kontrolliert, hat echte Macht über Menschen – egal wie privat oder „verschlüsselt“ die zugrunde liegende Mathematik auch ist.
Das alles heißt nicht, dass die Idee scheitert. Es heißt nur: Der schwierige Teil ist nicht die Software, sondern die Welt davon zu überzeugen, sie tatsächlich anzuschließen. Lies den Pitch weiter, frage nach, wer wirklich hinter den Nachweisen steckt, und lerne weiter, bevor du irgendein System damit vertraust, deine Identität zu verwalten. Wachstum entsteht daraus, dass man ein bisschen skeptisch bleibt.
@Dusk_Foundation $DUSK #dusk
@Dusk
Neulich ist mir etwas Kleines aufgefallen: Fast alles verlangt mittlerweile, dass du beweist, wer du bist, ohne dabei gleich dein ganzes Leben offenzulegen. Eine Bar prüft, ob du über 21 bist, ohne deine Wohnadresse zu benötigen. Ein Vermieter prüft, ob du zahlen kannst, ohne deine vollständige Bankhistorie zu sehen. Dusk' Lizenzsystem, genannt Citadel, versucht im Grunde, dieselbe Idee on-chain umzusetzen: Du sollst nachweisen, dass du für etwas berechtigt bist, ohne alles andere über dich preiszugeben.
Was es sich weniger wie ein Science-Projekt anfühlen lässt, ist der Punkt, an dem es eingesetzt werden soll. Es ist keine eigenständige Identity-App; es sitzt auf demselben Netzwerk, das auch Staking, Transfers und die Ausgabe von Assets verwaltet. Das ist wichtig, weil Identitäts-Tools, die isoliert gebaut werden, oft theoretisch bleiben. Dieses hier ist darauf ausgelegt, neben echter finanzieller Aktivität zu funktionieren – verknüpft mit konkreten Wertpapier- und Asset-Regeln, statt nur eine Demo für ausgeklügelte Mathematik zu sein.
Trotzdem komme ich immer wieder zu einer Frage zurück: All das funktioniert nicht, wenn nicht jemand mit echter Autorität – eine Bank, eine Institution, ein Regierungsamt – zustimmt, diese Nachweise überhaupt auszustellen. Die Kryptografie kann noch so perfekt sein und trotzdem ins Leere laufen, wenn niemand, dem man genug vertraut, um Lizenzen auszugeben, sich dafür entscheidet, sie zu nutzen. Und da ist noch eine ruhigere Sorge: Wer das Ausstellen und Zurückziehen von Zugängen kontrolliert, hat echte Macht über Menschen – egal wie privat oder „verschlüsselt“ die zugrunde liegende Mathematik auch ist.
Das alles heißt nicht, dass die Idee scheitert. Es heißt nur: Der schwierige Teil ist nicht die Software, sondern die Welt davon zu überzeugen, sie tatsächlich anzuschließen. Lies den Pitch weiter, frage nach, wer wirklich hinter den Nachweisen steckt, und lerne weiter, bevor du irgendein System damit vertraust, deine Identität zu verwalten. Wachstum entsteht daraus, dass man ein bisschen skeptisch bleibt.
@Dusk $DUSK #dusk
Neulich ist mir etwas Kleines aufgefallen: Fast alles verlangt mittlerweile, dass du beweist, wer du bist, ohne dabei gleich dein ganzes Leben offenzulegen. Eine Bar prüft, ob du über 21 bist, ohne deine Wohnadresse zu benötigen. Ein Vermieter prüft, ob du zahlen kannst, ohne deine vollständige Bankhistorie zu sehen. Dusk' Lizenzsystem, genannt Citadel, versucht im Grunde, dieselbe Idee on-chain umzusetzen: Du sollst nachweisen, dass du für etwas berechtigt bist, ohne alles andere über dich preiszugeben.
Was es sich weniger wie ein Science-Projekt anfühlen lässt, ist der Punkt, an dem es eingesetzt werden soll. Es ist keine eigenständige Identity-App; es sitzt auf demselben Netzwerk, das auch Staking, Transfers und die Ausgabe von Assets verwaltet. Das ist wichtig, weil Identitäts-Tools, die isoliert gebaut werden, oft theoretisch bleiben. Dieses hier ist darauf ausgelegt, neben echter finanzieller Aktivität zu funktionieren – verknüpft mit konkreten Wertpapier- und Asset-Regeln, statt nur eine Demo für ausgeklügelte Mathematik zu sein.
Trotzdem komme ich immer wieder zu einer Frage zurück: All das funktioniert nicht, wenn nicht jemand mit echter Autorität – eine Bank, eine Institution, ein Regierungsamt – zustimmt, diese Nachweise überhaupt auszustellen. Die Kryptografie kann noch so perfekt sein und trotzdem ins Leere laufen, wenn niemand, dem man genug vertraut, um Lizenzen auszugeben, sich dafür entscheidet, sie zu nutzen. Und da ist noch eine ruhigere Sorge: Wer das Ausstellen und Zurückziehen von Zugängen kontrolliert, hat echte Macht über Menschen – egal wie privat oder „verschlüsselt“ die zugrunde liegende Mathematik auch ist.
Das alles heißt nicht, dass die Idee scheitert. Es heißt nur: Der schwierige Teil ist nicht die Software, sondern die Welt davon zu überzeugen, sie tatsächlich anzuschließen. Lies den Pitch weiter, frage nach, wer wirklich hinter den Nachweisen steckt, und lerne weiter, bevor du irgendein System damit vertraust, deine Identität zu verwalten. Wachstum entsteht daraus, dass man ein bisschen skeptisch bleibt.
@Dusk $DUSK #dusk
76
1
30
419
·
--
Bullisch
@Dusk_Foundation
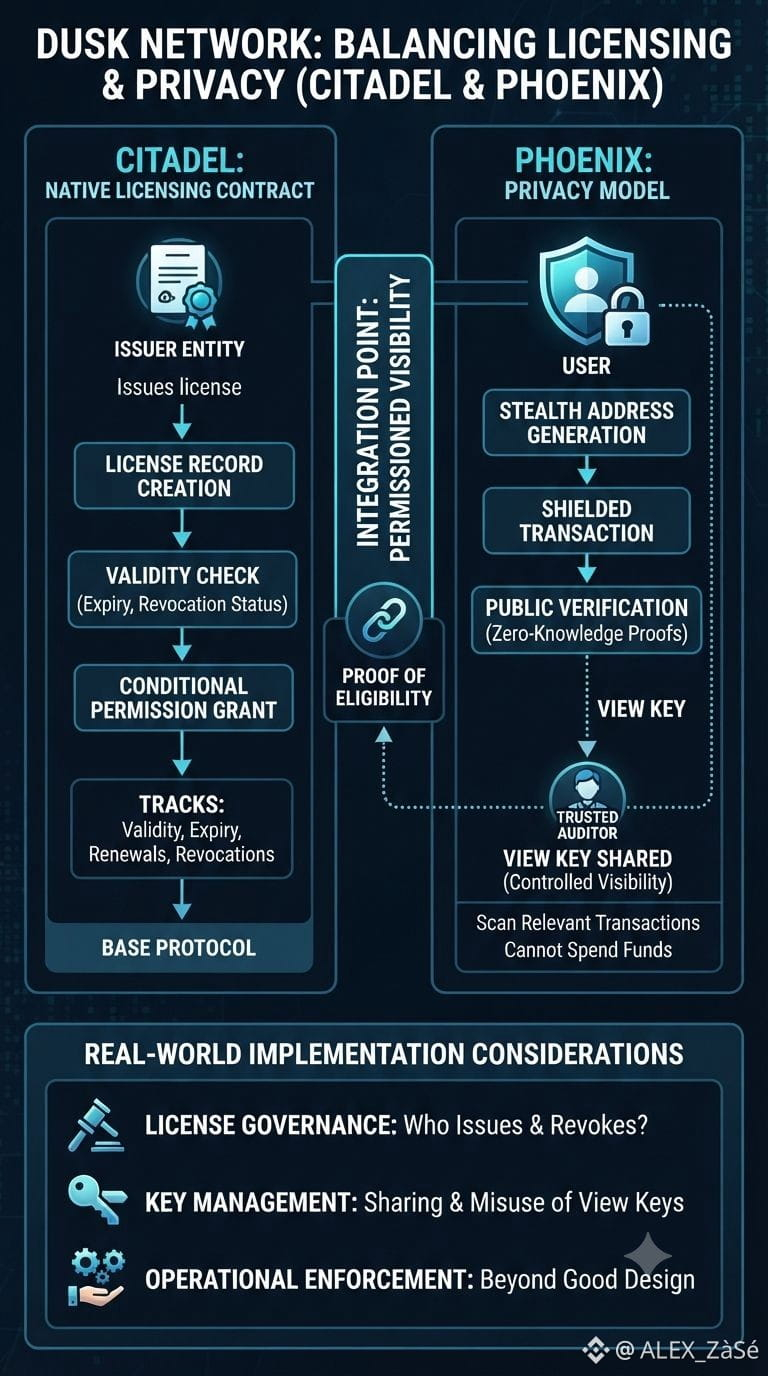
Bin auf eine Einzelheit in Dusk' Whitepaper gestoßen, die mich innehalt ließ: ein Vertrag, der speziell für Lizenzen gebaut wurde. Nicht Tokens, nicht Gebühren – nur Berechtigungen. Er heißt Citadel, und seine Aufgabe ist es, zu prüfen, ob jemand etwas tun darf, bevor das Netzwerk ihm das erlaubt. Er verfolgt, ob eine Lizenz gültig ist, wann sie abläuft, und behandelt Verlängerungen oder Widerrufe – alles als Teil des Basisprotokolls.
Was mir besonders auffiel, ist, wie das mit der Datenschutzseite des Netzwerks zusammenpasst. Dusk' Phoenix-Modell ermöglicht es Menschen, Transaktionen mit Stealth-ähnlichen Adressen durchzuführen, sodass Identitäten vor der Öffentlichkeit abgeschirmt bleiben. Aber es gibt den Nutzern auch etwas namens View Key – eine Möglichkeit, einer vertrauenswürdigen Partei zu erlauben, relevante Transaktionen zu scannen, ohne jemals die Fähigkeit zu erhalten, die Gelder auszugeben. Datenschutz ist also kein absoluter Geheimhaltungsanspruch; es ist gesteuerte Sichtbarkeit, die nach den eigenen Bedingungen des Nutzers weitergegeben wird.
Zusammen betrachtet wirken Lizenzierung und Datenschutz weniger wie ein Widerspruch und mehr wie zwei Seiten derselben Idee: Sie belegen, dass du handeln darfst, ohne alles über deine Person offenzulegen.
Trotzdem hängt ein Mechanismus wie dieser stark davon ab, wie er tatsächlich umgesetzt ist. Wer eine Lizenz ausstellt, wie sie widerrufen wird, wie ein View Key geteilt oder missbraucht werden kann – all das wird nicht allein durch gutes Design garantiert. Der Code kann die Regeln definieren, aber die Durchsetzung in der realen Welt ist der Bereich, in dem es normalerweise kompliziert wird.
Es ist eine Erinnerung daran, dass Datenschutz-Tools nicht automatisch sicher sind, nur weil sie gut entwickelt wurden. Zu verstehen, wie etwas funktioniert, ist wichtiger als darauf zu vertrauen, dass es funktioniert.
@Dusk_Foundation $DUSK #dusk
@Dusk
Bin auf eine Einzelheit in Dusk' Whitepaper gestoßen, die mich innehalt ließ: ein Vertrag, der speziell für Lizenzen gebaut wurde. Nicht Tokens, nicht Gebühren – nur Berechtigungen. Er heißt Citadel, und seine Aufgabe ist es, zu prüfen, ob jemand etwas tun darf, bevor das Netzwerk ihm das erlaubt. Er verfolgt, ob eine Lizenz gültig ist, wann sie abläuft, und behandelt Verlängerungen oder Widerrufe – alles als Teil des Basisprotokolls.
Was mir besonders auffiel, ist, wie das mit der Datenschutzseite des Netzwerks zusammenpasst. Dusk' Phoenix-Modell ermöglicht es Menschen, Transaktionen mit Stealth-ähnlichen Adressen durchzuführen, sodass Identitäten vor der Öffentlichkeit abgeschirmt bleiben. Aber es gibt den Nutzern auch etwas namens View Key – eine Möglichkeit, einer vertrauenswürdigen Partei zu erlauben, relevante Transaktionen zu scannen, ohne jemals die Fähigkeit zu erhalten, die Gelder auszugeben. Datenschutz ist also kein absoluter Geheimhaltungsanspruch; es ist gesteuerte Sichtbarkeit, die nach den eigenen Bedingungen des Nutzers weitergegeben wird.
Zusammen betrachtet wirken Lizenzierung und Datenschutz weniger wie ein Widerspruch und mehr wie zwei Seiten derselben Idee: Sie belegen, dass du handeln darfst, ohne alles über deine Person offenzulegen.
Trotzdem hängt ein Mechanismus wie dieser stark davon ab, wie er tatsächlich umgesetzt ist. Wer eine Lizenz ausstellt, wie sie widerrufen wird, wie ein View Key geteilt oder missbraucht werden kann – all das wird nicht allein durch gutes Design garantiert. Der Code kann die Regeln definieren, aber die Durchsetzung in der realen Welt ist der Bereich, in dem es normalerweise kompliziert wird.
Es ist eine Erinnerung daran, dass Datenschutz-Tools nicht automatisch sicher sind, nur weil sie gut entwickelt wurden. Zu verstehen, wie etwas funktioniert, ist wichtiger als darauf zu vertrauen, dass es funktioniert.
@Dusk $DUSK #dusk
Bin auf eine Einzelheit in Dusk' Whitepaper gestoßen, die mich innehalt ließ: ein Vertrag, der speziell für Lizenzen gebaut wurde. Nicht Tokens, nicht Gebühren – nur Berechtigungen. Er heißt Citadel, und seine Aufgabe ist es, zu prüfen, ob jemand etwas tun darf, bevor das Netzwerk ihm das erlaubt. Er verfolgt, ob eine Lizenz gültig ist, wann sie abläuft, und behandelt Verlängerungen oder Widerrufe – alles als Teil des Basisprotokolls.
Was mir besonders auffiel, ist, wie das mit der Datenschutzseite des Netzwerks zusammenpasst. Dusk' Phoenix-Modell ermöglicht es Menschen, Transaktionen mit Stealth-ähnlichen Adressen durchzuführen, sodass Identitäten vor der Öffentlichkeit abgeschirmt bleiben. Aber es gibt den Nutzern auch etwas namens View Key – eine Möglichkeit, einer vertrauenswürdigen Partei zu erlauben, relevante Transaktionen zu scannen, ohne jemals die Fähigkeit zu erhalten, die Gelder auszugeben. Datenschutz ist also kein absoluter Geheimhaltungsanspruch; es ist gesteuerte Sichtbarkeit, die nach den eigenen Bedingungen des Nutzers weitergegeben wird.
Zusammen betrachtet wirken Lizenzierung und Datenschutz weniger wie ein Widerspruch und mehr wie zwei Seiten derselben Idee: Sie belegen, dass du handeln darfst, ohne alles über deine Person offenzulegen.
Trotzdem hängt ein Mechanismus wie dieser stark davon ab, wie er tatsächlich umgesetzt ist. Wer eine Lizenz ausstellt, wie sie widerrufen wird, wie ein View Key geteilt oder missbraucht werden kann – all das wird nicht allein durch gutes Design garantiert. Der Code kann die Regeln definieren, aber die Durchsetzung in der realen Welt ist der Bereich, in dem es normalerweise kompliziert wird.
Es ist eine Erinnerung daran, dass Datenschutz-Tools nicht automatisch sicher sind, nur weil sie gut entwickelt wurden. Zu verstehen, wie etwas funktioniert, ist wichtiger als darauf zu vertrauen, dass es funktioniert.
@Dusk $DUSK #dusk
94
32
398
·
--
Bullisch
@Dusk_Foundation
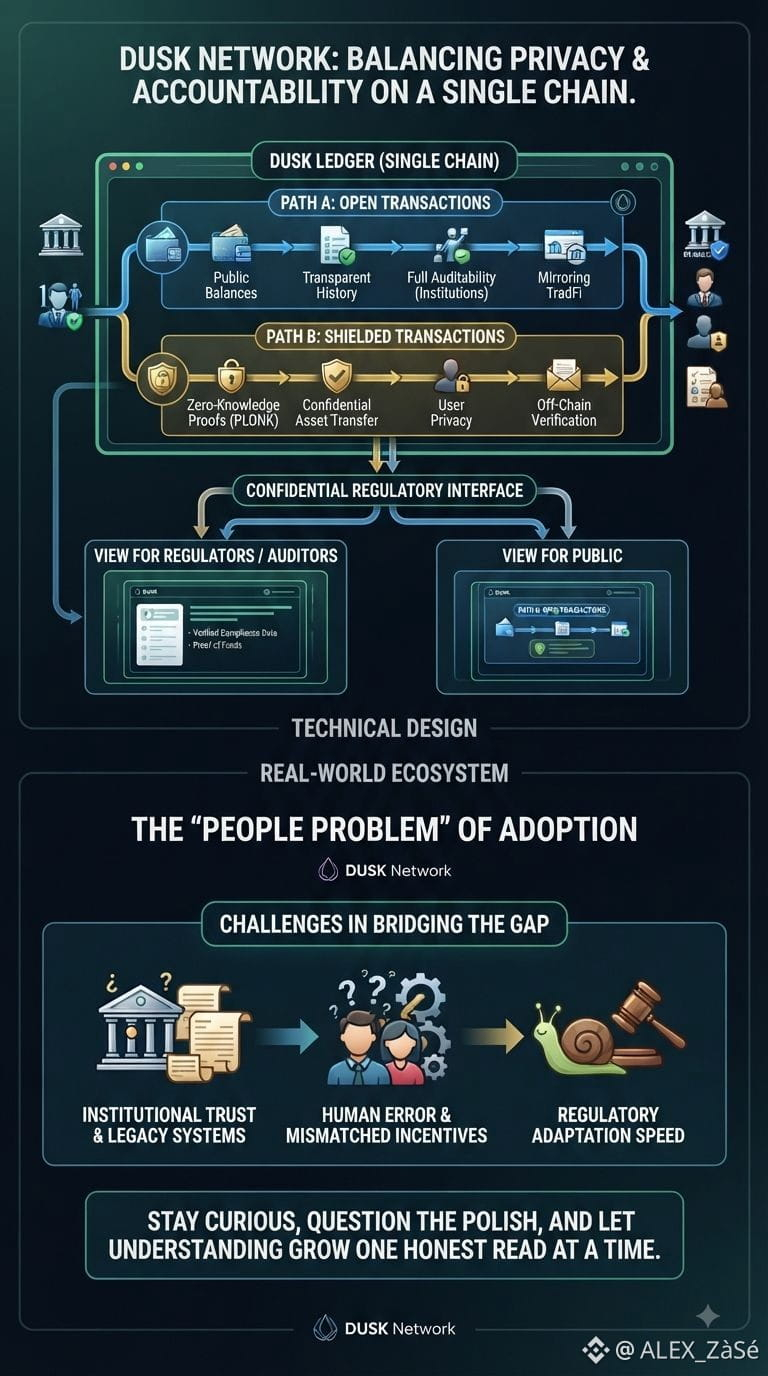
Etwas Kleines ist mir beim Durchgehen der Dusk-Dokumentation aufgefallen: Das Netzwerk zwingt Menschen nicht in eine einzige Abwicklungsart. Es gibt eine offene, kontoartige Option und eine abgeschirmte Variante – und beide leben auf derselben Kette, nebeneinander. Das ist eine kleine Designentscheidung, aber sie spiegelt wider, wie Geld im echten Leben bereits funktioniert: ein Girokonto, das eine Bank sehen kann, und Dinge, die du lieber für dich behältst, etwa Arztrechnungen oder ein privater Kredit zwischen Familienmitgliedern.
Was das Ganze bodenständig statt gimmickhaft wirken ließ, ist die Begründung dahinter. Anstatt Privatsphäre als nachträglichen Gedanken oder als Ausweichlösung zu behandeln, wird sie so gerahmt, dass sowohl Regulierer als auch Nutzer damit leben können – mit Nachweisen, ohne vollständige Offenlegung. So ist das strukturiert, dass eine Institution es theoretisch prüfen könnte, ohne zu verlangen, dass jede Einzelheit öffentlich ist. Genau dieser Punkt wird in den meisten Projekten, die Anonymität aus sich selbst heraus jagen, üblicherweise ignoriert.
Allerdings bin ich nicht ganz überzeugt, dass das die Lücke allein schon schließt. Zwei Transaktionspfade klingen in der Theorie sauber, aber echte Finanzsysteme sind chaotisch – alte Verträge, menschliche Fehler, nicht abgestimmte Anreize, Institutionen, die sich nur langsam an Neues anpassen. Ein Modell mit zwei Wegen kann zwar Reibung reduzieren, aber es kann nicht erzwingen, dass das Compliance-Team einer Bank oder ein Regierungsregulator es wirklich vertraut oder versteht. Die Einführung ist genauso ein Problem der Menschen wie der Technik – und dieser Teil taucht in keinem Diagramm sauber auf.
Trotzdem ist es ein durchdachterer Versuch als die meisten, die beides lösen wollen – Privatsphäre und Verantwortlichkeit – anstatt eine Seite auszuwählen und darauf zu hoffen, dass die Regulierer irgendwann nachziehen.
Kleine Erkenntnis: Bleib neugierig, stell die Politur infrage und lass Verständnis wachsen, Schritt für Schritt, durch ehrliches Lesen.
@Dusk_Foundation $DUSK #dusk
@Dusk
Etwas Kleines ist mir beim Durchgehen der Dusk-Dokumentation aufgefallen: Das Netzwerk zwingt Menschen nicht in eine einzige Abwicklungsart. Es gibt eine offene, kontoartige Option und eine abgeschirmte Variante – und beide leben auf derselben Kette, nebeneinander. Das ist eine kleine Designentscheidung, aber sie spiegelt wider, wie Geld im echten Leben bereits funktioniert: ein Girokonto, das eine Bank sehen kann, und Dinge, die du lieber für dich behältst, etwa Arztrechnungen oder ein privater Kredit zwischen Familienmitgliedern.
Was das Ganze bodenständig statt gimmickhaft wirken ließ, ist die Begründung dahinter. Anstatt Privatsphäre als nachträglichen Gedanken oder als Ausweichlösung zu behandeln, wird sie so gerahmt, dass sowohl Regulierer als auch Nutzer damit leben können – mit Nachweisen, ohne vollständige Offenlegung. So ist das strukturiert, dass eine Institution es theoretisch prüfen könnte, ohne zu verlangen, dass jede Einzelheit öffentlich ist. Genau dieser Punkt wird in den meisten Projekten, die Anonymität aus sich selbst heraus jagen, üblicherweise ignoriert.
Allerdings bin ich nicht ganz überzeugt, dass das die Lücke allein schon schließt. Zwei Transaktionspfade klingen in der Theorie sauber, aber echte Finanzsysteme sind chaotisch – alte Verträge, menschliche Fehler, nicht abgestimmte Anreize, Institutionen, die sich nur langsam an Neues anpassen. Ein Modell mit zwei Wegen kann zwar Reibung reduzieren, aber es kann nicht erzwingen, dass das Compliance-Team einer Bank oder ein Regierungsregulator es wirklich vertraut oder versteht. Die Einführung ist genauso ein Problem der Menschen wie der Technik – und dieser Teil taucht in keinem Diagramm sauber auf.
Trotzdem ist es ein durchdachterer Versuch als die meisten, die beides lösen wollen – Privatsphäre und Verantwortlichkeit – anstatt eine Seite auszuwählen und darauf zu hoffen, dass die Regulierer irgendwann nachziehen.
Kleine Erkenntnis: Bleib neugierig, stell die Politur infrage und lass Verständnis wachsen, Schritt für Schritt, durch ehrliches Lesen.
@Dusk $DUSK #dusk
Etwas Kleines ist mir beim Durchgehen der Dusk-Dokumentation aufgefallen: Das Netzwerk zwingt Menschen nicht in eine einzige Abwicklungsart. Es gibt eine offene, kontoartige Option und eine abgeschirmte Variante – und beide leben auf derselben Kette, nebeneinander. Das ist eine kleine Designentscheidung, aber sie spiegelt wider, wie Geld im echten Leben bereits funktioniert: ein Girokonto, das eine Bank sehen kann, und Dinge, die du lieber für dich behältst, etwa Arztrechnungen oder ein privater Kredit zwischen Familienmitgliedern.
Was das Ganze bodenständig statt gimmickhaft wirken ließ, ist die Begründung dahinter. Anstatt Privatsphäre als nachträglichen Gedanken oder als Ausweichlösung zu behandeln, wird sie so gerahmt, dass sowohl Regulierer als auch Nutzer damit leben können – mit Nachweisen, ohne vollständige Offenlegung. So ist das strukturiert, dass eine Institution es theoretisch prüfen könnte, ohne zu verlangen, dass jede Einzelheit öffentlich ist. Genau dieser Punkt wird in den meisten Projekten, die Anonymität aus sich selbst heraus jagen, üblicherweise ignoriert.
Allerdings bin ich nicht ganz überzeugt, dass das die Lücke allein schon schließt. Zwei Transaktionspfade klingen in der Theorie sauber, aber echte Finanzsysteme sind chaotisch – alte Verträge, menschliche Fehler, nicht abgestimmte Anreize, Institutionen, die sich nur langsam an Neues anpassen. Ein Modell mit zwei Wegen kann zwar Reibung reduzieren, aber es kann nicht erzwingen, dass das Compliance-Team einer Bank oder ein Regierungsregulator es wirklich vertraut oder versteht. Die Einführung ist genauso ein Problem der Menschen wie der Technik – und dieser Teil taucht in keinem Diagramm sauber auf.
Trotzdem ist es ein durchdachterer Versuch als die meisten, die beides lösen wollen – Privatsphäre und Verantwortlichkeit – anstatt eine Seite auszuwählen und darauf zu hoffen, dass die Regulierer irgendwann nachziehen.
Kleine Erkenntnis: Bleib neugierig, stell die Politur infrage und lass Verständnis wachsen, Schritt für Schritt, durch ehrliches Lesen.
@Dusk $DUSK #dusk
118
41
389
·
--
Bullisch
@Dusk_Foundation
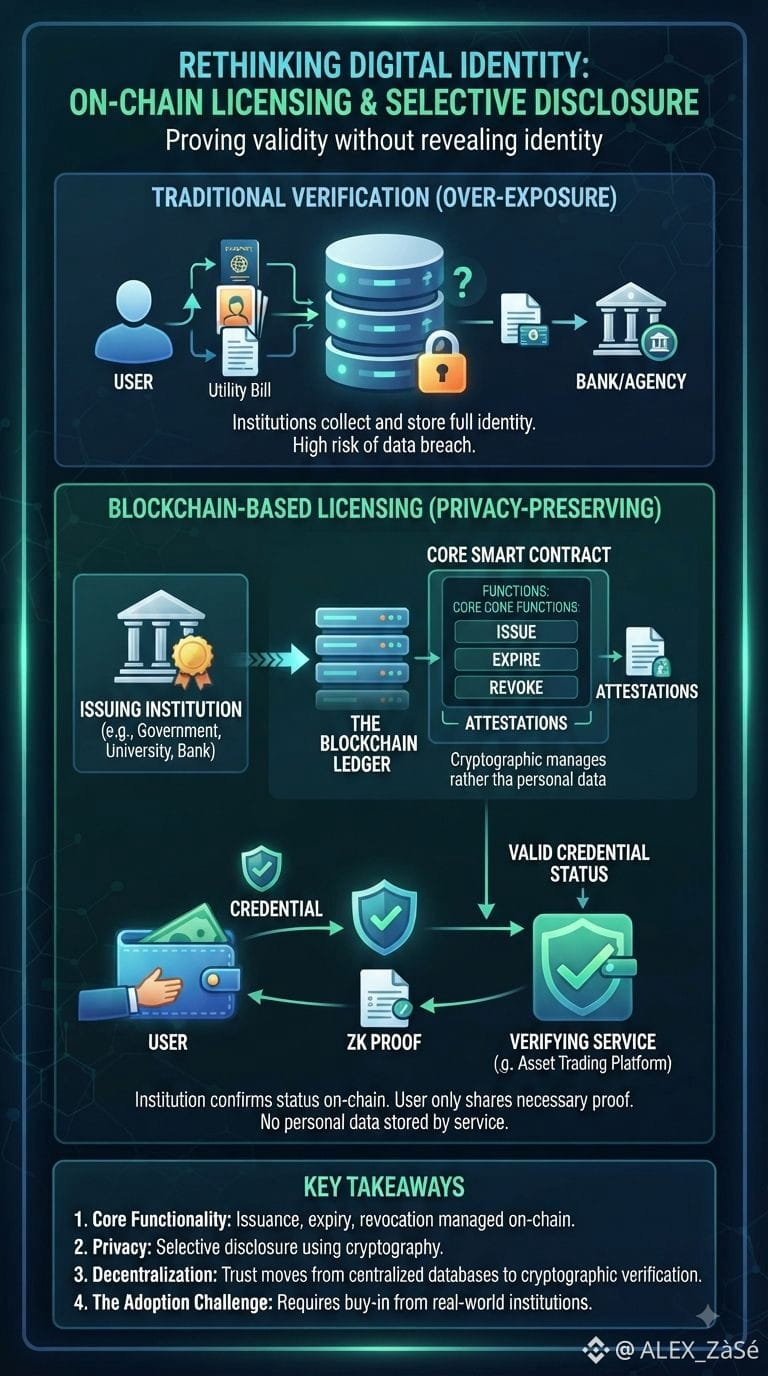
Es gibt eine kleine Einzelheit, die ganz am Ende eines Blockchain-Dokuments versteckt ist, das ich mir dieses Wochenende angesehen habe – und die mir stärker im Kopf geblieben ist als die spektakulären Konsensmechanismen. In den späteren Seiten fand sich ein Lizenzierungssystem: Eine Möglichkeit, nachzuweisen, dass jemand über einen gültigen Qualifikationsnachweis verfügt, ohne dabei die komplette eigene Identität offenlegen zu müssen.
Dieser Gedanke lässt mich nicht los. Derzeit bedeutet der Nachweis, wer man online ist, meist: einen eingescannten Ausweis hochladen, ein Selfie, manchmal eine Strom- oder Gasrechnung – und darauf vertrauen, dass irgendein Unternehmen all das sicher speichert. Dieser Ansatz dreht das um. Du würdest beweisen, dass du berechtigt bist, etwas zu tun, zum Beispiel einen bestimmten Vermögenswert zu handeln, ohne dabei das zugrunde liegende Dokument oder persönliche Details preiszugeben. Die Lizenz selbst wird zum Beleg: Sie wird auf der Kette geprüft und widerrufen – statt irgendwo in einer Datenbank herumzuliegen.
Was es wert macht, darauf zu achten, ist, dass es nicht als Nebenfunktion angepriesen wird. Es ist als Kernvertrag gebaut – dafür gedacht, wie eine echte Institution die Ausstellung, den Ablauf und den Widerruf verwalten würde.
Meine Zweifel richten sich nicht auf die Kryptografie, sondern auf die Akzeptanz. Ein Verifizierungssystem ist nur dann nützlich, wenn die Stellen, die Lizenzen ausstellen – Banken, Behörden, Plattformen – tatsächlich damit verbunden sind. Gutes Design auf dem Papier garantiert nicht, dass sich auch außerhalb des Projekts jemand dafür entscheiden will, es zu nutzen. Institutionen dazu zu bringen, ihre Art zu ändern, wie sie Menschen verifizieren, ist ein langsamer, politischer Prozess – kein technischer.
Trotzdem ist es eine Erinnerung daran, dass ein Großteil des echten Werts in diesem Bereich nicht der Token-Preis ist, sondern ob solche Systeme leise und zuverlässig langweilige, praktische Probleme lösen können – wie Identität und Vertrauen.
Es lohnt sich, dabei zu verweilen, aber nicht, vorschnell zu einem Fazit zu kommen.
@Dusk_Foundation $DUSK #dusk
@Dusk
Es gibt eine kleine Einzelheit, die ganz am Ende eines Blockchain-Dokuments versteckt ist, das ich mir dieses Wochenende angesehen habe – und die mir stärker im Kopf geblieben ist als die spektakulären Konsensmechanismen. In den späteren Seiten fand sich ein Lizenzierungssystem: Eine Möglichkeit, nachzuweisen, dass jemand über einen gültigen Qualifikationsnachweis verfügt, ohne dabei die komplette eigene Identität offenlegen zu müssen.
Dieser Gedanke lässt mich nicht los. Derzeit bedeutet der Nachweis, wer man online ist, meist: einen eingescannten Ausweis hochladen, ein Selfie, manchmal eine Strom- oder Gasrechnung – und darauf vertrauen, dass irgendein Unternehmen all das sicher speichert. Dieser Ansatz dreht das um. Du würdest beweisen, dass du berechtigt bist, etwas zu tun, zum Beispiel einen bestimmten Vermögenswert zu handeln, ohne dabei das zugrunde liegende Dokument oder persönliche Details preiszugeben. Die Lizenz selbst wird zum Beleg: Sie wird auf der Kette geprüft und widerrufen – statt irgendwo in einer Datenbank herumzuliegen.
Was es wert macht, darauf zu achten, ist, dass es nicht als Nebenfunktion angepriesen wird. Es ist als Kernvertrag gebaut – dafür gedacht, wie eine echte Institution die Ausstellung, den Ablauf und den Widerruf verwalten würde.
Meine Zweifel richten sich nicht auf die Kryptografie, sondern auf die Akzeptanz. Ein Verifizierungssystem ist nur dann nützlich, wenn die Stellen, die Lizenzen ausstellen – Banken, Behörden, Plattformen – tatsächlich damit verbunden sind. Gutes Design auf dem Papier garantiert nicht, dass sich auch außerhalb des Projekts jemand dafür entscheiden will, es zu nutzen. Institutionen dazu zu bringen, ihre Art zu ändern, wie sie Menschen verifizieren, ist ein langsamer, politischer Prozess – kein technischer.
Trotzdem ist es eine Erinnerung daran, dass ein Großteil des echten Werts in diesem Bereich nicht der Token-Preis ist, sondern ob solche Systeme leise und zuverlässig langweilige, praktische Probleme lösen können – wie Identität und Vertrauen.
Es lohnt sich, dabei zu verweilen, aber nicht, vorschnell zu einem Fazit zu kommen.
@Dusk $DUSK #dusk
Es gibt eine kleine Einzelheit, die ganz am Ende eines Blockchain-Dokuments versteckt ist, das ich mir dieses Wochenende angesehen habe – und die mir stärker im Kopf geblieben ist als die spektakulären Konsensmechanismen. In den späteren Seiten fand sich ein Lizenzierungssystem: Eine Möglichkeit, nachzuweisen, dass jemand über einen gültigen Qualifikationsnachweis verfügt, ohne dabei die komplette eigene Identität offenlegen zu müssen.
Dieser Gedanke lässt mich nicht los. Derzeit bedeutet der Nachweis, wer man online ist, meist: einen eingescannten Ausweis hochladen, ein Selfie, manchmal eine Strom- oder Gasrechnung – und darauf vertrauen, dass irgendein Unternehmen all das sicher speichert. Dieser Ansatz dreht das um. Du würdest beweisen, dass du berechtigt bist, etwas zu tun, zum Beispiel einen bestimmten Vermögenswert zu handeln, ohne dabei das zugrunde liegende Dokument oder persönliche Details preiszugeben. Die Lizenz selbst wird zum Beleg: Sie wird auf der Kette geprüft und widerrufen – statt irgendwo in einer Datenbank herumzuliegen.
Was es wert macht, darauf zu achten, ist, dass es nicht als Nebenfunktion angepriesen wird. Es ist als Kernvertrag gebaut – dafür gedacht, wie eine echte Institution die Ausstellung, den Ablauf und den Widerruf verwalten würde.
Meine Zweifel richten sich nicht auf die Kryptografie, sondern auf die Akzeptanz. Ein Verifizierungssystem ist nur dann nützlich, wenn die Stellen, die Lizenzen ausstellen – Banken, Behörden, Plattformen – tatsächlich damit verbunden sind. Gutes Design auf dem Papier garantiert nicht, dass sich auch außerhalb des Projekts jemand dafür entscheiden will, es zu nutzen. Institutionen dazu zu bringen, ihre Art zu ändern, wie sie Menschen verifizieren, ist ein langsamer, politischer Prozess – kein technischer.
Trotzdem ist es eine Erinnerung daran, dass ein Großteil des echten Werts in diesem Bereich nicht der Token-Preis ist, sondern ob solche Systeme leise und zuverlässig langweilige, praktische Probleme lösen können – wie Identität und Vertrauen.
Es lohnt sich, dabei zu verweilen, aber nicht, vorschnell zu einem Fazit zu kommen.
@Dusk $DUSK #dusk
112
28
254
·
--
Bullisch
Verifiziert
@Dusk_Foundation
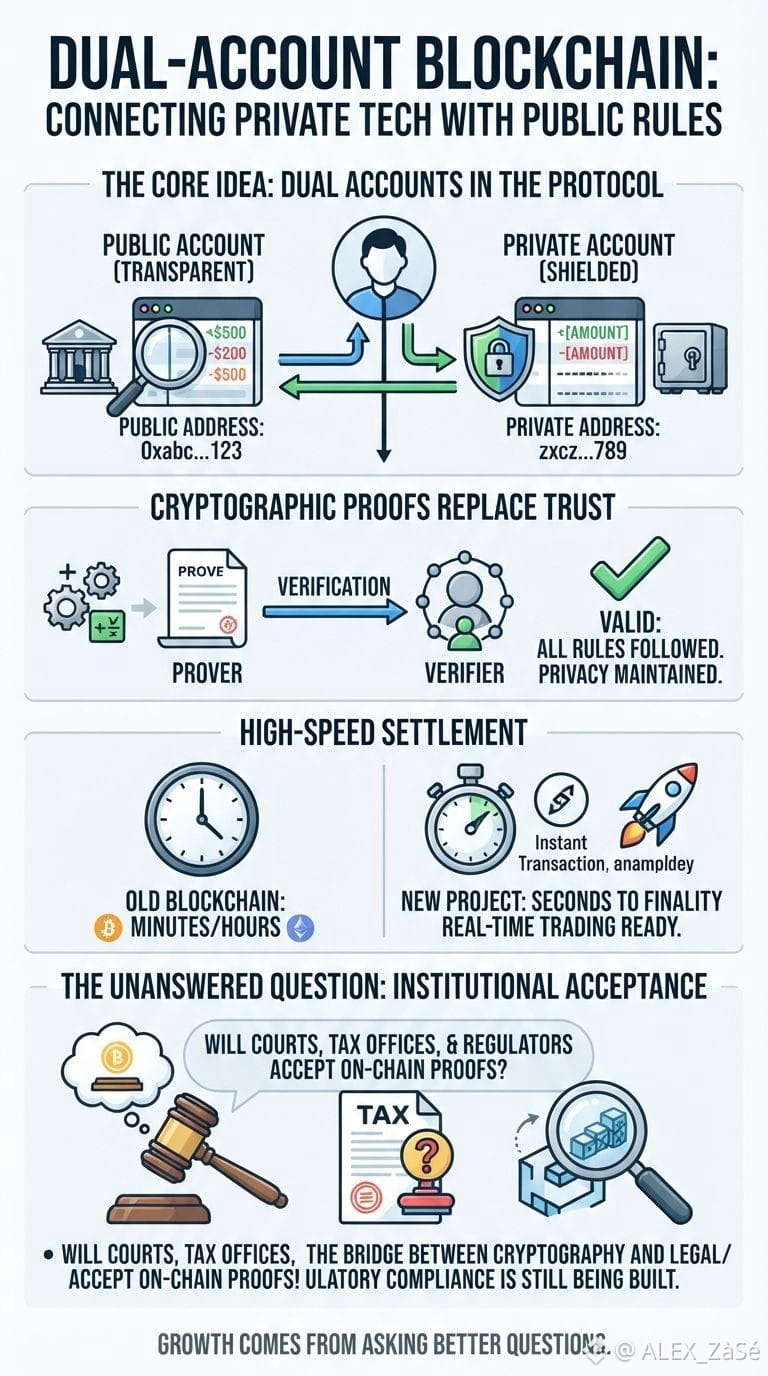
Etwas hat mir ins Auge gestochen, als ich über ein neueres Blockchain-Projekt gelesen habe: Es gibt Nutzern nicht nur eine Art von Konto, sondern zwei. Die eine funktioniert wie ein normales Kontoauszugsdokument, vollständig sichtbar. Die andere blendet die Zahlen komplett aus, beweist aber dennoch, dass jede Regel eingehalten wurde – mithilfe von Mathematik statt Papierkram.
Diese Trennung macht es für mich weniger zu einem Experiment und eher zu etwas, das mit echtem Finanzdenken im Hinterkopf gebaut wurde. Banken trennen Geld auf diese Weise bereits informell: ein Girokonto, das jeder im Blick haben kann, und ein privates Konto, über das niemand spricht. Dass diese Trennung direkt im Protokoll fest verankert ist – mit kryptografischen Belegen statt Vertrauen – signalisiert ein Projekt, das über den Hype hinaus denkt und daran, wie Institutionen im Alltag tatsächlich arbeiten.
Außerdem gibt es einen Abschnitt zur Abwicklungsgeschwindigkeit: Blöcke erreichen die Endgültigkeit innerhalb von Sekunden statt der üblichen langen Wartezeit. Für alles, was nach echtem Handel oder Überweisungen aussieht, ist diese zeitliche Komponente wichtiger, als die meisten Menschen merken.
Aber ich komme immer wieder auf eine Frage zurück: Hält irgendetwas davon auch außerhalb des Codes stand? Ein Beweis, dass eine Regel On-Chain befolgt wurde, ist nicht automatisch etwas, das ein Gericht, ein Finanzamt oder ein externer Wirtschaftsprüfer akzeptiert. Institutionen bewegen sich entlang von Präzedenzfällen, Unterlagen und Jahren der Vorsicht – nicht allein aufgrund eleganter Kryptografie. Solange diese Brücke in der Praxis nicht geschlagen wird, bleibt das ein interessantes Design und kein fertiges Finanzsystem.
Also lese ich das weniger als Durchbruch und mehr als eine offene Frage, die es wert ist, weiter zu beobachten. Es ist ein echter Versuch, private Technologie mit öffentlichen Regeln zu verbinden – aber Versuche und Ergebnisse sind unterschiedliche Dinge.
Bleib skeptisch, bleib neugierig und lies weiter als nur die Schlagzeilen.
Wachstum kommt daher, bessere Fragen zu stellen, nicht daher, Sicherheit zu finden.
@Dusk_Foundation $DUSK #dusk
@Dusk
Etwas hat mir ins Auge gestochen, als ich über ein neueres Blockchain-Projekt gelesen habe: Es gibt Nutzern nicht nur eine Art von Konto, sondern zwei. Die eine funktioniert wie ein normales Kontoauszugsdokument, vollständig sichtbar. Die andere blendet die Zahlen komplett aus, beweist aber dennoch, dass jede Regel eingehalten wurde – mithilfe von Mathematik statt Papierkram.
Diese Trennung macht es für mich weniger zu einem Experiment und eher zu etwas, das mit echtem Finanzdenken im Hinterkopf gebaut wurde. Banken trennen Geld auf diese Weise bereits informell: ein Girokonto, das jeder im Blick haben kann, und ein privates Konto, über das niemand spricht. Dass diese Trennung direkt im Protokoll fest verankert ist – mit kryptografischen Belegen statt Vertrauen – signalisiert ein Projekt, das über den Hype hinaus denkt und daran, wie Institutionen im Alltag tatsächlich arbeiten.
Außerdem gibt es einen Abschnitt zur Abwicklungsgeschwindigkeit: Blöcke erreichen die Endgültigkeit innerhalb von Sekunden statt der üblichen langen Wartezeit. Für alles, was nach echtem Handel oder Überweisungen aussieht, ist diese zeitliche Komponente wichtiger, als die meisten Menschen merken.
Aber ich komme immer wieder auf eine Frage zurück: Hält irgendetwas davon auch außerhalb des Codes stand? Ein Beweis, dass eine Regel On-Chain befolgt wurde, ist nicht automatisch etwas, das ein Gericht, ein Finanzamt oder ein externer Wirtschaftsprüfer akzeptiert. Institutionen bewegen sich entlang von Präzedenzfällen, Unterlagen und Jahren der Vorsicht – nicht allein aufgrund eleganter Kryptografie. Solange diese Brücke in der Praxis nicht geschlagen wird, bleibt das ein interessantes Design und kein fertiges Finanzsystem.
Also lese ich das weniger als Durchbruch und mehr als eine offene Frage, die es wert ist, weiter zu beobachten. Es ist ein echter Versuch, private Technologie mit öffentlichen Regeln zu verbinden – aber Versuche und Ergebnisse sind unterschiedliche Dinge.
Bleib skeptisch, bleib neugierig und lies weiter als nur die Schlagzeilen.
Wachstum kommt daher, bessere Fragen zu stellen, nicht daher, Sicherheit zu finden.
@Dusk $DUSK #dusk
Etwas hat mir ins Auge gestochen, als ich über ein neueres Blockchain-Projekt gelesen habe: Es gibt Nutzern nicht nur eine Art von Konto, sondern zwei. Die eine funktioniert wie ein normales Kontoauszugsdokument, vollständig sichtbar. Die andere blendet die Zahlen komplett aus, beweist aber dennoch, dass jede Regel eingehalten wurde – mithilfe von Mathematik statt Papierkram.
Diese Trennung macht es für mich weniger zu einem Experiment und eher zu etwas, das mit echtem Finanzdenken im Hinterkopf gebaut wurde. Banken trennen Geld auf diese Weise bereits informell: ein Girokonto, das jeder im Blick haben kann, und ein privates Konto, über das niemand spricht. Dass diese Trennung direkt im Protokoll fest verankert ist – mit kryptografischen Belegen statt Vertrauen – signalisiert ein Projekt, das über den Hype hinaus denkt und daran, wie Institutionen im Alltag tatsächlich arbeiten.
Außerdem gibt es einen Abschnitt zur Abwicklungsgeschwindigkeit: Blöcke erreichen die Endgültigkeit innerhalb von Sekunden statt der üblichen langen Wartezeit. Für alles, was nach echtem Handel oder Überweisungen aussieht, ist diese zeitliche Komponente wichtiger, als die meisten Menschen merken.
Aber ich komme immer wieder auf eine Frage zurück: Hält irgendetwas davon auch außerhalb des Codes stand? Ein Beweis, dass eine Regel On-Chain befolgt wurde, ist nicht automatisch etwas, das ein Gericht, ein Finanzamt oder ein externer Wirtschaftsprüfer akzeptiert. Institutionen bewegen sich entlang von Präzedenzfällen, Unterlagen und Jahren der Vorsicht – nicht allein aufgrund eleganter Kryptografie. Solange diese Brücke in der Praxis nicht geschlagen wird, bleibt das ein interessantes Design und kein fertiges Finanzsystem.
Also lese ich das weniger als Durchbruch und mehr als eine offene Frage, die es wert ist, weiter zu beobachten. Es ist ein echter Versuch, private Technologie mit öffentlichen Regeln zu verbinden – aber Versuche und Ergebnisse sind unterschiedliche Dinge.
Bleib skeptisch, bleib neugierig und lies weiter als nur die Schlagzeilen.
Wachstum kommt daher, bessere Fragen zu stellen, nicht daher, Sicherheit zu finden.
@Dusk $DUSK #dusk
141
42
431
·
--
Bullisch
@Dusk_Foundation
Ich bin letzte Nacht beim Durchsehen einiger technischer Dokumente zu einem Blockchain-Projekt namens Dusk über einen Abschnitt gestolpert, der meine Aufmerksamkeit mehr gefesselt hat als das ganze auffällige Konsens-Gedöns: ein Vertragssystem, das um Lizenzen und Identitätsverifizierung aufgebaut ist – nicht nur um Token-Übertragungen.
Die Idee ist, dass bestimmte Aktionen im Netzwerk eine gültige Lizenz erfordern würden, fast wie ein Erlaubnissystem, das on-chain nachverfolgt wird – mit Ablaufdatum und Verlängerung inklusive. Das ist schon eine seltsame Vorstellung, ehrlich gesagt, das auf einer Blockchain zu haben. Wir denken diese Netzwerke normalerweise als permissionslos, also offen für alle mit einer Wallet. Aber hier baut ein Projekt leise das Gegenteil auf – zumindest für bestimmte Anwendungsfälle, die mit Finanzen zusammenhängen.
Was mir daran ein realistisches Gefühl gegeben hat und nicht wie ein Gimmick wirkt, ist die Einbettung in echte Institutionen. Finanzmärkte funktionieren bereits mit Lizenzen, Verifizierung und Verantwortlichkeit. Das im Namen der Dezentralisierung zu ignorieren, hält ernsthaftes Geld oft an der Seitenlinie. Deshalb wirkt es so, als wolle man Identitäts- und Berechtigungsstrukturen direkt in das Protokoll einbauen, um bestehende Systeme gewissermaßen entgegenzukommen – statt von Anfang an zu verlangen, dass sie sich zuerst ändern.
Allerdings bin ich noch nicht wirklich vollständig überzeugt. Lizenzen auf dem Papier sind leicht. Sie über Ländergrenzen hinweg durchzusetzen, festzulegen, wer Lizenzen ausstellt, und zu klären, was passiert, wenn ein Streit vor einem echten Gericht landet – nicht vor einem Smart Contract –, das ist der schwierige Teil. Code kann Aktionen einschränken, aber er kann keinen juristischen Streit zwischen zwei Parteien beilegen, die sich nicht einig sind.
Meine ehrliche Reaktion liegt irgendwo zwischen neugierig und vorsichtig. Es ist eine Erinnerung daran, dass clevere Designs technische Probleme lösen – aber keine rechtlichen oder institutionellen. Die brauchen weiterhin Zeit, Vertrauen und Tests in der echten Welt.
Kleine Entdeckungen wie diese sind genau der Grund, warum Neugier so wichtig ist. Es gibt immer noch eine weitere Ebene, die man verstehen sollte, bevor man sich eine Meinung bildet.
@Dusk_Foundation $DUSK #dusk
@Dusk
Ich bin letzte Nacht beim Durchsehen einiger technischer Dokumente zu einem Blockchain-Projekt namens Dusk über einen Abschnitt gestolpert, der meine Aufmerksamkeit mehr gefesselt hat als das ganze auffällige Konsens-Gedöns: ein Vertragssystem, das um Lizenzen und Identitätsverifizierung aufgebaut ist – nicht nur um Token-Übertragungen.
Die Idee ist, dass bestimmte Aktionen im Netzwerk eine gültige Lizenz erfordern würden, fast wie ein Erlaubnissystem, das on-chain nachverfolgt wird – mit Ablaufdatum und Verlängerung inklusive. Das ist schon eine seltsame Vorstellung, ehrlich gesagt, das auf einer Blockchain zu haben. Wir denken diese Netzwerke normalerweise als permissionslos, also offen für alle mit einer Wallet. Aber hier baut ein Projekt leise das Gegenteil auf – zumindest für bestimmte Anwendungsfälle, die mit Finanzen zusammenhängen.
Was mir daran ein realistisches Gefühl gegeben hat und nicht wie ein Gimmick wirkt, ist die Einbettung in echte Institutionen. Finanzmärkte funktionieren bereits mit Lizenzen, Verifizierung und Verantwortlichkeit. Das im Namen der Dezentralisierung zu ignorieren, hält ernsthaftes Geld oft an der Seitenlinie. Deshalb wirkt es so, als wolle man Identitäts- und Berechtigungsstrukturen direkt in das Protokoll einbauen, um bestehende Systeme gewissermaßen entgegenzukommen – statt von Anfang an zu verlangen, dass sie sich zuerst ändern.
Allerdings bin ich noch nicht wirklich vollständig überzeugt. Lizenzen auf dem Papier sind leicht. Sie über Ländergrenzen hinweg durchzusetzen, festzulegen, wer Lizenzen ausstellt, und zu klären, was passiert, wenn ein Streit vor einem echten Gericht landet – nicht vor einem Smart Contract –, das ist der schwierige Teil. Code kann Aktionen einschränken, aber er kann keinen juristischen Streit zwischen zwei Parteien beilegen, die sich nicht einig sind.
Meine ehrliche Reaktion liegt irgendwo zwischen neugierig und vorsichtig. Es ist eine Erinnerung daran, dass clevere Designs technische Probleme lösen – aber keine rechtlichen oder institutionellen. Die brauchen weiterhin Zeit, Vertrauen und Tests in der echten Welt.
Kleine Entdeckungen wie diese sind genau der Grund, warum Neugier so wichtig ist. Es gibt immer noch eine weitere Ebene, die man verstehen sollte, bevor man sich eine Meinung bildet.
@Dusk $DUSK #dusk
Ich bin letzte Nacht beim Durchsehen einiger technischer Dokumente zu einem Blockchain-Projekt namens Dusk über einen Abschnitt gestolpert, der meine Aufmerksamkeit mehr gefesselt hat als das ganze auffällige Konsens-Gedöns: ein Vertragssystem, das um Lizenzen und Identitätsverifizierung aufgebaut ist – nicht nur um Token-Übertragungen.
Die Idee ist, dass bestimmte Aktionen im Netzwerk eine gültige Lizenz erfordern würden, fast wie ein Erlaubnissystem, das on-chain nachverfolgt wird – mit Ablaufdatum und Verlängerung inklusive. Das ist schon eine seltsame Vorstellung, ehrlich gesagt, das auf einer Blockchain zu haben. Wir denken diese Netzwerke normalerweise als permissionslos, also offen für alle mit einer Wallet. Aber hier baut ein Projekt leise das Gegenteil auf – zumindest für bestimmte Anwendungsfälle, die mit Finanzen zusammenhängen.
Was mir daran ein realistisches Gefühl gegeben hat und nicht wie ein Gimmick wirkt, ist die Einbettung in echte Institutionen. Finanzmärkte funktionieren bereits mit Lizenzen, Verifizierung und Verantwortlichkeit. Das im Namen der Dezentralisierung zu ignorieren, hält ernsthaftes Geld oft an der Seitenlinie. Deshalb wirkt es so, als wolle man Identitäts- und Berechtigungsstrukturen direkt in das Protokoll einbauen, um bestehende Systeme gewissermaßen entgegenzukommen – statt von Anfang an zu verlangen, dass sie sich zuerst ändern.
Allerdings bin ich noch nicht wirklich vollständig überzeugt. Lizenzen auf dem Papier sind leicht. Sie über Ländergrenzen hinweg durchzusetzen, festzulegen, wer Lizenzen ausstellt, und zu klären, was passiert, wenn ein Streit vor einem echten Gericht landet – nicht vor einem Smart Contract –, das ist der schwierige Teil. Code kann Aktionen einschränken, aber er kann keinen juristischen Streit zwischen zwei Parteien beilegen, die sich nicht einig sind.
Meine ehrliche Reaktion liegt irgendwo zwischen neugierig und vorsichtig. Es ist eine Erinnerung daran, dass clevere Designs technische Probleme lösen – aber keine rechtlichen oder institutionellen. Die brauchen weiterhin Zeit, Vertrauen und Tests in der echten Welt.
Kleine Entdeckungen wie diese sind genau der Grund, warum Neugier so wichtig ist. Es gibt immer noch eine weitere Ebene, die man verstehen sollte, bevor man sich eine Meinung bildet.
@Dusk $DUSK #dusk
119
40
463
·
--
Bullisch
@Dusk_Foundation
Etwas Kleines hat mich diese Woche beeindruckt: ein Blockchain-Konzept, das um „Lizenzen“ statt um Tokens gebaut ist. Nicht die Krypto-Art von Lizenz, sondern etwas, das eher einem Führerschein oder einem beruflichen Zertifikat ähnelt – nur digital ausgegeben und geprüft.
Die Idee ist einfach, aber ziemlich wirkungsvoll: Du könntest nachweisen, dass du berechtigt bist, etwas zu tun – wählen, handeln, einen Dienst nutzen –, ohne jedes Mal deine komplette Identität offenzulegen. Das System prüft den Nachweis, nicht deinen Namen, deine Adresse oder deine Historie. Das ist eine echte Abkehr davon, wie Verifizierung normalerweise funktioniert: Wenn eine einzelne Firma oder Behörde all deine Daten an einem Ort verwaltet.
Was dem Ganzen weniger nach Gimmick klingt, ist, dass es an ein echtes Protokoll für Lizenzen und Identität gekoppelt ist – nicht nur an eine Zahlungsfunktion, die an eine Münze „angeflanscht“ wurde. Es zielt darauf ab, etwas abzubilden, womit Regierungen und Unternehmen ohnehin täglich umgehen: Nachweise für Eignung liefern, ohne zu viel preiszugeben.
Meine Skepsis ist ganz simpel: Identitätssysteme leben oder sterben mit der Einführung. Ein ausgeklügelter kryptografischer Beweis bedeutet nichts, wenn keine Behörde, keine Bank und keine Plattform bereit ist, ihn zu akzeptieren. Lizenzen zu widerrufen, verlorene Schlüssel zu handhaben oder Betrug in einem dezentralen Identitätssystem zu begegnen, bleibt in der Praxis immer noch schwierig – selbst wenn es auf dem Papier elegant ist. Code kann die Regeln festlegen, aber Menschen und Organisationen entscheiden weiterhin, ob diese Regeln tatsächlich zählen.
Ich bin interessiert, aber noch nicht überzeugt. Eine datenschutzfreundliche Identität zu entwerfen ist das eine – der Welt zu vermitteln, dass sie ihr auch tatsächlich vertraut und sie nutzt, ist etwas anderes.
Lektion für mich: Lies über den Pitch hinaus, frag, was passiert, wenn etwas kaputtgeht, und lerne weiter statt anzunehmen, die Technik habe den schwierigen Teil schon gelöst. Langsame, stetige Neugier schlägt blindes Hype jedes Mal.
@Dusk_Foundation $DUSK #dusk
@Dusk
Etwas Kleines hat mich diese Woche beeindruckt: ein Blockchain-Konzept, das um „Lizenzen“ statt um Tokens gebaut ist. Nicht die Krypto-Art von Lizenz, sondern etwas, das eher einem Führerschein oder einem beruflichen Zertifikat ähnelt – nur digital ausgegeben und geprüft.
Die Idee ist einfach, aber ziemlich wirkungsvoll: Du könntest nachweisen, dass du berechtigt bist, etwas zu tun – wählen, handeln, einen Dienst nutzen –, ohne jedes Mal deine komplette Identität offenzulegen. Das System prüft den Nachweis, nicht deinen Namen, deine Adresse oder deine Historie. Das ist eine echte Abkehr davon, wie Verifizierung normalerweise funktioniert: Wenn eine einzelne Firma oder Behörde all deine Daten an einem Ort verwaltet.
Was dem Ganzen weniger nach Gimmick klingt, ist, dass es an ein echtes Protokoll für Lizenzen und Identität gekoppelt ist – nicht nur an eine Zahlungsfunktion, die an eine Münze „angeflanscht“ wurde. Es zielt darauf ab, etwas abzubilden, womit Regierungen und Unternehmen ohnehin täglich umgehen: Nachweise für Eignung liefern, ohne zu viel preiszugeben.
Meine Skepsis ist ganz simpel: Identitätssysteme leben oder sterben mit der Einführung. Ein ausgeklügelter kryptografischer Beweis bedeutet nichts, wenn keine Behörde, keine Bank und keine Plattform bereit ist, ihn zu akzeptieren. Lizenzen zu widerrufen, verlorene Schlüssel zu handhaben oder Betrug in einem dezentralen Identitätssystem zu begegnen, bleibt in der Praxis immer noch schwierig – selbst wenn es auf dem Papier elegant ist. Code kann die Regeln festlegen, aber Menschen und Organisationen entscheiden weiterhin, ob diese Regeln tatsächlich zählen.
Ich bin interessiert, aber noch nicht überzeugt. Eine datenschutzfreundliche Identität zu entwerfen ist das eine – der Welt zu vermitteln, dass sie ihr auch tatsächlich vertraut und sie nutzt, ist etwas anderes.
Lektion für mich: Lies über den Pitch hinaus, frag, was passiert, wenn etwas kaputtgeht, und lerne weiter statt anzunehmen, die Technik habe den schwierigen Teil schon gelöst. Langsame, stetige Neugier schlägt blindes Hype jedes Mal.
@Dusk $DUSK #dusk
Etwas Kleines hat mich diese Woche beeindruckt: ein Blockchain-Konzept, das um „Lizenzen“ statt um Tokens gebaut ist. Nicht die Krypto-Art von Lizenz, sondern etwas, das eher einem Führerschein oder einem beruflichen Zertifikat ähnelt – nur digital ausgegeben und geprüft.
Die Idee ist einfach, aber ziemlich wirkungsvoll: Du könntest nachweisen, dass du berechtigt bist, etwas zu tun – wählen, handeln, einen Dienst nutzen –, ohne jedes Mal deine komplette Identität offenzulegen. Das System prüft den Nachweis, nicht deinen Namen, deine Adresse oder deine Historie. Das ist eine echte Abkehr davon, wie Verifizierung normalerweise funktioniert: Wenn eine einzelne Firma oder Behörde all deine Daten an einem Ort verwaltet.
Was dem Ganzen weniger nach Gimmick klingt, ist, dass es an ein echtes Protokoll für Lizenzen und Identität gekoppelt ist – nicht nur an eine Zahlungsfunktion, die an eine Münze „angeflanscht“ wurde. Es zielt darauf ab, etwas abzubilden, womit Regierungen und Unternehmen ohnehin täglich umgehen: Nachweise für Eignung liefern, ohne zu viel preiszugeben.
Meine Skepsis ist ganz simpel: Identitätssysteme leben oder sterben mit der Einführung. Ein ausgeklügelter kryptografischer Beweis bedeutet nichts, wenn keine Behörde, keine Bank und keine Plattform bereit ist, ihn zu akzeptieren. Lizenzen zu widerrufen, verlorene Schlüssel zu handhaben oder Betrug in einem dezentralen Identitätssystem zu begegnen, bleibt in der Praxis immer noch schwierig – selbst wenn es auf dem Papier elegant ist. Code kann die Regeln festlegen, aber Menschen und Organisationen entscheiden weiterhin, ob diese Regeln tatsächlich zählen.
Ich bin interessiert, aber noch nicht überzeugt. Eine datenschutzfreundliche Identität zu entwerfen ist das eine – der Welt zu vermitteln, dass sie ihr auch tatsächlich vertraut und sie nutzt, ist etwas anderes.
Lektion für mich: Lies über den Pitch hinaus, frag, was passiert, wenn etwas kaputtgeht, und lerne weiter statt anzunehmen, die Technik habe den schwierigen Teil schon gelöst. Langsame, stetige Neugier schlägt blindes Hype jedes Mal.
@Dusk $DUSK #dusk
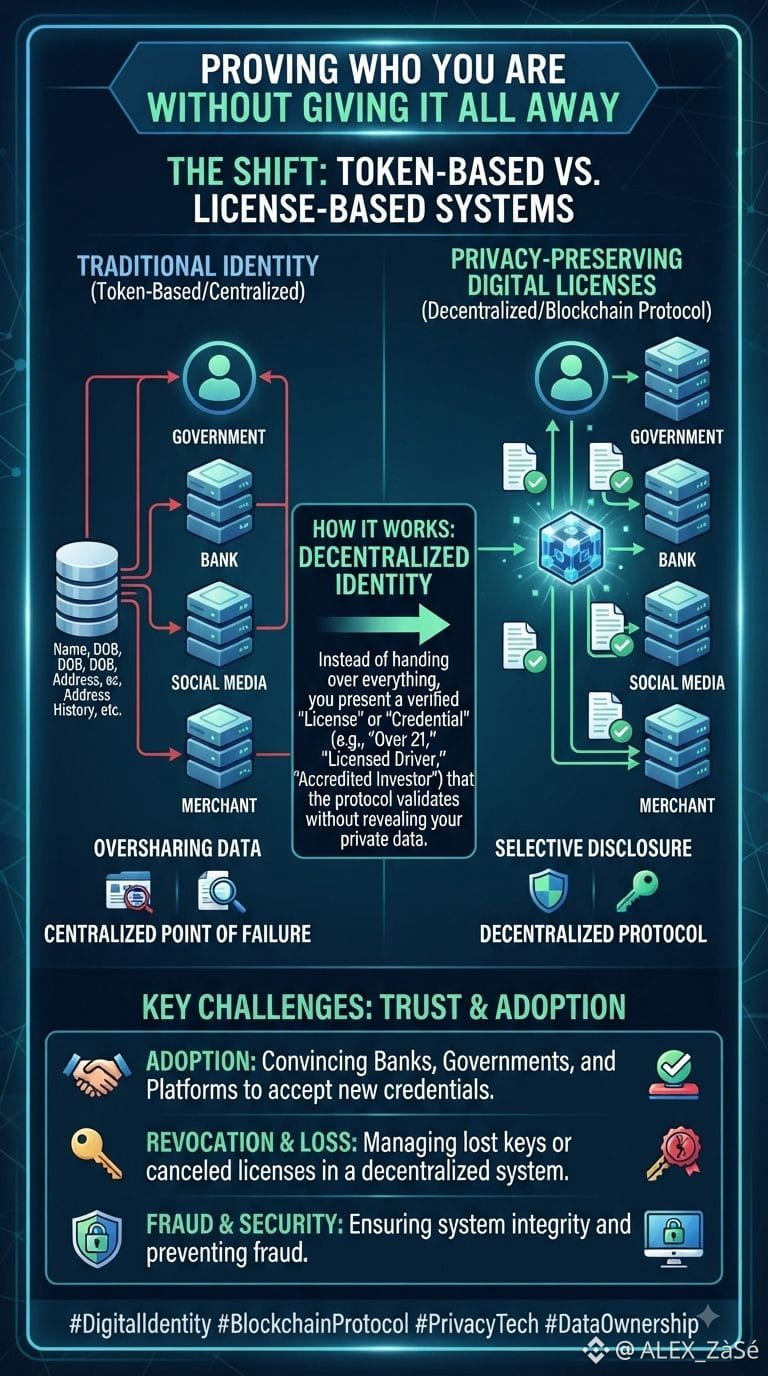
97
36
308
·
--
Bullisch
@Dusk_Foundation
Da steckt ein kleines Stück in Dusk's Design namens Citadel, und ehrlich gesagt hat das meine Aufmerksamkeit mehr geweckt als irgendeine der Behauptungen zu Geschwindigkeit oder Durchsatz. Im Grunde ist es ein Lizenzierungssystem – eine Möglichkeit nachzuweisen, dass du berechtigt bist, etwas zu tun, ohne dafür deine komplette Identität offenzulegen.
Dieser Gedanke fühlt sich näher an, wie Identität im Alltag tatsächlich funktioniert. Du zeigst deinen vollständigen Reisepass nicht, um in einer Bar ein Getränk zu kaufen; du belegst einfach, dass du alt genug bist. Citadel scheint genau dieser Logik zu folgen: Berechtigungen On-Chain zu prüfen, statt jedes Mal die komplette Historie einer Person offenzulegen. Wenn ein Netzwerk diese Art selektiven Nachweises direkt in den Umgang mit Zugriff integriert, hört es auf, sich wie ein Krypto-Gimmick anzufühlen, und beginnt, nach etwas zu aussehen, das eine Bank, eine Börse oder sogar eine Behörde plausibel nutzen könnte.
Das ist der Teil, der es bodenständig wirken lässt statt theoretisch: Die Idee ist nicht Privatsphäre um ihrer selbst willen, sondern Privatsphäre, die sich an Regeln anlehnt, die in der echten Welt bereits existieren.
Aber das Tool zu bauen ist die leichte Hälfte. Eine tatsächliche Lizenzierungsstelle, eine Bank oder ein Gerichtssystem dazu zu bringen, einen kryptografischen Nachweis zu vertrauen und anzuerkennen, statt eines abgestempelten Dokuments, ist ein viel langsamerer, chaotischerer Prozess. So eine Akzeptanz geschieht nicht, weil die Technik clever ist – sondern weil genug Menschen mit entsprechender Autorität beschließen, wie man künftig Dinge überprüft. Diese Art von Wandel dauert tendenziell Jahre, nicht ein einzelnes Release.
Also bleibe ich interessiert, ohne mitgerissen zu werden. Ein kluges Design löst ein Problem; dass die Welt nachzieht, löst den Rest. Kleine Schritte, stetige Neugier und immer doppelt prüfen, was tatsächlich belegt wurde – und was nur versprochen wurde.
@Dusk_Foundation $DUSK #dusk
@Dusk
Da steckt ein kleines Stück in Dusk's Design namens Citadel, und ehrlich gesagt hat das meine Aufmerksamkeit mehr geweckt als irgendeine der Behauptungen zu Geschwindigkeit oder Durchsatz. Im Grunde ist es ein Lizenzierungssystem – eine Möglichkeit nachzuweisen, dass du berechtigt bist, etwas zu tun, ohne dafür deine komplette Identität offenzulegen.
Dieser Gedanke fühlt sich näher an, wie Identität im Alltag tatsächlich funktioniert. Du zeigst deinen vollständigen Reisepass nicht, um in einer Bar ein Getränk zu kaufen; du belegst einfach, dass du alt genug bist. Citadel scheint genau dieser Logik zu folgen: Berechtigungen On-Chain zu prüfen, statt jedes Mal die komplette Historie einer Person offenzulegen. Wenn ein Netzwerk diese Art selektiven Nachweises direkt in den Umgang mit Zugriff integriert, hört es auf, sich wie ein Krypto-Gimmick anzufühlen, und beginnt, nach etwas zu aussehen, das eine Bank, eine Börse oder sogar eine Behörde plausibel nutzen könnte.
Das ist der Teil, der es bodenständig wirken lässt statt theoretisch: Die Idee ist nicht Privatsphäre um ihrer selbst willen, sondern Privatsphäre, die sich an Regeln anlehnt, die in der echten Welt bereits existieren.
Aber das Tool zu bauen ist die leichte Hälfte. Eine tatsächliche Lizenzierungsstelle, eine Bank oder ein Gerichtssystem dazu zu bringen, einen kryptografischen Nachweis zu vertrauen und anzuerkennen, statt eines abgestempelten Dokuments, ist ein viel langsamerer, chaotischerer Prozess. So eine Akzeptanz geschieht nicht, weil die Technik clever ist – sondern weil genug Menschen mit entsprechender Autorität beschließen, wie man künftig Dinge überprüft. Diese Art von Wandel dauert tendenziell Jahre, nicht ein einzelnes Release.
Also bleibe ich interessiert, ohne mitgerissen zu werden. Ein kluges Design löst ein Problem; dass die Welt nachzieht, löst den Rest. Kleine Schritte, stetige Neugier und immer doppelt prüfen, was tatsächlich belegt wurde – und was nur versprochen wurde.
@Dusk $DUSK #dusk
Da steckt ein kleines Stück in Dusk's Design namens Citadel, und ehrlich gesagt hat das meine Aufmerksamkeit mehr geweckt als irgendeine der Behauptungen zu Geschwindigkeit oder Durchsatz. Im Grunde ist es ein Lizenzierungssystem – eine Möglichkeit nachzuweisen, dass du berechtigt bist, etwas zu tun, ohne dafür deine komplette Identität offenzulegen.
Dieser Gedanke fühlt sich näher an, wie Identität im Alltag tatsächlich funktioniert. Du zeigst deinen vollständigen Reisepass nicht, um in einer Bar ein Getränk zu kaufen; du belegst einfach, dass du alt genug bist. Citadel scheint genau dieser Logik zu folgen: Berechtigungen On-Chain zu prüfen, statt jedes Mal die komplette Historie einer Person offenzulegen. Wenn ein Netzwerk diese Art selektiven Nachweises direkt in den Umgang mit Zugriff integriert, hört es auf, sich wie ein Krypto-Gimmick anzufühlen, und beginnt, nach etwas zu aussehen, das eine Bank, eine Börse oder sogar eine Behörde plausibel nutzen könnte.
Das ist der Teil, der es bodenständig wirken lässt statt theoretisch: Die Idee ist nicht Privatsphäre um ihrer selbst willen, sondern Privatsphäre, die sich an Regeln anlehnt, die in der echten Welt bereits existieren.
Aber das Tool zu bauen ist die leichte Hälfte. Eine tatsächliche Lizenzierungsstelle, eine Bank oder ein Gerichtssystem dazu zu bringen, einen kryptografischen Nachweis zu vertrauen und anzuerkennen, statt eines abgestempelten Dokuments, ist ein viel langsamerer, chaotischerer Prozess. So eine Akzeptanz geschieht nicht, weil die Technik clever ist – sondern weil genug Menschen mit entsprechender Autorität beschließen, wie man künftig Dinge überprüft. Diese Art von Wandel dauert tendenziell Jahre, nicht ein einzelnes Release.
Also bleibe ich interessiert, ohne mitgerissen zu werden. Ein kluges Design löst ein Problem; dass die Welt nachzieht, löst den Rest. Kleine Schritte, stetige Neugier und immer doppelt prüfen, was tatsächlich belegt wurde – und was nur versprochen wurde.
@Dusk $DUSK #dusk
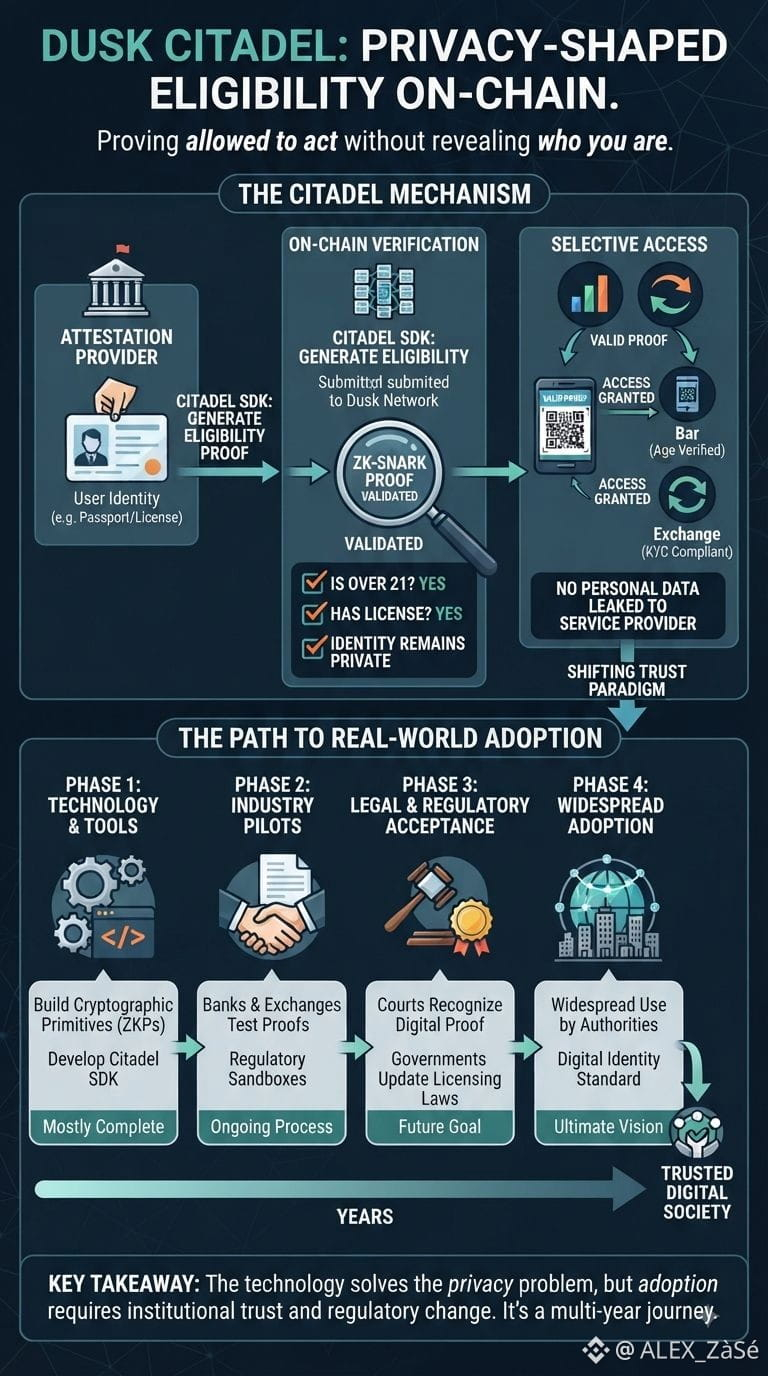
106
50
474
·
--
Bullisch
@babylonlabs_io
Warum sich Bitcoin in Code gebunden noch immer riskant anfühlt
Ein Freund hat mich letzte Woche gefragt, warum jemand Bitcoin in einen mathematischen Vertrag sperrt, statt es einfach, na ja, im eigenen Wallet zu behalten. Fairer Einwand.
Die Antwort hat mich überrascht: weil wir das alle bereits tun, nur eben schlecht. Jedes Mal, wenn du Bitcoin als Sicherheit für einen Kredit verwendest, vertraust du jemandem. Du gibst es heraus (und vertraust darauf, dass sie es zurückgeben), oder du brückst es zu Ethereum (und vertraust dem Brückenbetreiber), oder du akzeptierst eine „wrapped“-Version (und vertraust dem Emittenten). Keine dieser Varianten ist sicher. Wir haben das Risiko lediglich normalisiert.
Was hier anders ist: Das Vertrauen wird in Mathematik codiert. Zwei Parteien können einen Vertrag so gestalten, dass Bitcoin nur dann freigegeben wird, wenn auf einer anderen Blockchain ein bestimmter Nachweis existiert – etwa der Nachweis, dass ein Kredit zurückgezahlt wurde. Kein Vermittler entscheidet. Keine Ausschuss-Abstimmungen. Die Bedingungen sind festgelegt, bevor irgendjemand etwas wegschließt.
Das ist für Milliarden an Dollar, die ungenutzt gebunden sind, wirklich entscheidend.
Aber ich verstehe, warum mein Freund skeptisch war. Das erfordert, dass du dem Code vertraust, der Kryptografie, dem Orakel, das die Preise in das System einspeist. Du ersetzt institutionelles Vertrauen durch technisches Vertrauen – das fühlt sich sicherer an, bis es das nicht mehr ist. Ein Bug, ein cleverer Exploit, eine Manipulation des Orakels – und das Ganze bricht. Die meisten Menschen können die Systeme, auf die sie angewiesen sind, nicht prüfen. Das heißt: Wir wählen einfach andere „Gatekeeper“.
Der echte Test ist nicht, ob die Mathematik funktioniert, sondern ob das skaliert, ohne zu einem weiteren exklusiven Club für Menschen zu werden, die sie verstehen.
Die ehrliche Schlussfolgerung: Möglichkeiten ohne Garantien. Bleib neugierig, bleib vorsichtig, bleib lernbereit.
@babylonlabs_io $BABY #baby
@BabylonLabs_io
Warum sich Bitcoin in Code gebunden noch immer riskant anfühlt
Ein Freund hat mich letzte Woche gefragt, warum jemand Bitcoin in einen mathematischen Vertrag sperrt, statt es einfach, na ja, im eigenen Wallet zu behalten. Fairer Einwand.
Die Antwort hat mich überrascht: weil wir das alle bereits tun, nur eben schlecht. Jedes Mal, wenn du Bitcoin als Sicherheit für einen Kredit verwendest, vertraust du jemandem. Du gibst es heraus (und vertraust darauf, dass sie es zurückgeben), oder du brückst es zu Ethereum (und vertraust dem Brückenbetreiber), oder du akzeptierst eine „wrapped“-Version (und vertraust dem Emittenten). Keine dieser Varianten ist sicher. Wir haben das Risiko lediglich normalisiert.
Was hier anders ist: Das Vertrauen wird in Mathematik codiert. Zwei Parteien können einen Vertrag so gestalten, dass Bitcoin nur dann freigegeben wird, wenn auf einer anderen Blockchain ein bestimmter Nachweis existiert – etwa der Nachweis, dass ein Kredit zurückgezahlt wurde. Kein Vermittler entscheidet. Keine Ausschuss-Abstimmungen. Die Bedingungen sind festgelegt, bevor irgendjemand etwas wegschließt.
Das ist für Milliarden an Dollar, die ungenutzt gebunden sind, wirklich entscheidend.
Aber ich verstehe, warum mein Freund skeptisch war. Das erfordert, dass du dem Code vertraust, der Kryptografie, dem Orakel, das die Preise in das System einspeist. Du ersetzt institutionelles Vertrauen durch technisches Vertrauen – das fühlt sich sicherer an, bis es das nicht mehr ist. Ein Bug, ein cleverer Exploit, eine Manipulation des Orakels – und das Ganze bricht. Die meisten Menschen können die Systeme, auf die sie angewiesen sind, nicht prüfen. Das heißt: Wir wählen einfach andere „Gatekeeper“.
Der echte Test ist nicht, ob die Mathematik funktioniert, sondern ob das skaliert, ohne zu einem weiteren exklusiven Club für Menschen zu werden, die sie verstehen.
Die ehrliche Schlussfolgerung: Möglichkeiten ohne Garantien. Bleib neugierig, bleib vorsichtig, bleib lernbereit.
@BabylonLabs_io $BABY #baby
Warum sich Bitcoin in Code gebunden noch immer riskant anfühlt
Ein Freund hat mich letzte Woche gefragt, warum jemand Bitcoin in einen mathematischen Vertrag sperrt, statt es einfach, na ja, im eigenen Wallet zu behalten. Fairer Einwand.
Die Antwort hat mich überrascht: weil wir das alle bereits tun, nur eben schlecht. Jedes Mal, wenn du Bitcoin als Sicherheit für einen Kredit verwendest, vertraust du jemandem. Du gibst es heraus (und vertraust darauf, dass sie es zurückgeben), oder du brückst es zu Ethereum (und vertraust dem Brückenbetreiber), oder du akzeptierst eine „wrapped“-Version (und vertraust dem Emittenten). Keine dieser Varianten ist sicher. Wir haben das Risiko lediglich normalisiert.
Was hier anders ist: Das Vertrauen wird in Mathematik codiert. Zwei Parteien können einen Vertrag so gestalten, dass Bitcoin nur dann freigegeben wird, wenn auf einer anderen Blockchain ein bestimmter Nachweis existiert – etwa der Nachweis, dass ein Kredit zurückgezahlt wurde. Kein Vermittler entscheidet. Keine Ausschuss-Abstimmungen. Die Bedingungen sind festgelegt, bevor irgendjemand etwas wegschließt.
Das ist für Milliarden an Dollar, die ungenutzt gebunden sind, wirklich entscheidend.
Aber ich verstehe, warum mein Freund skeptisch war. Das erfordert, dass du dem Code vertraust, der Kryptografie, dem Orakel, das die Preise in das System einspeist. Du ersetzt institutionelles Vertrauen durch technisches Vertrauen – das fühlt sich sicherer an, bis es das nicht mehr ist. Ein Bug, ein cleverer Exploit, eine Manipulation des Orakels – und das Ganze bricht. Die meisten Menschen können die Systeme, auf die sie angewiesen sind, nicht prüfen. Das heißt: Wir wählen einfach andere „Gatekeeper“.
Der echte Test ist nicht, ob die Mathematik funktioniert, sondern ob das skaliert, ohne zu einem weiteren exklusiven Club für Menschen zu werden, die sie verstehen.
Die ehrliche Schlussfolgerung: Möglichkeiten ohne Garantien. Bleib neugierig, bleib vorsichtig, bleib lernbereit.
@BabylonLabs_io $BABY #baby
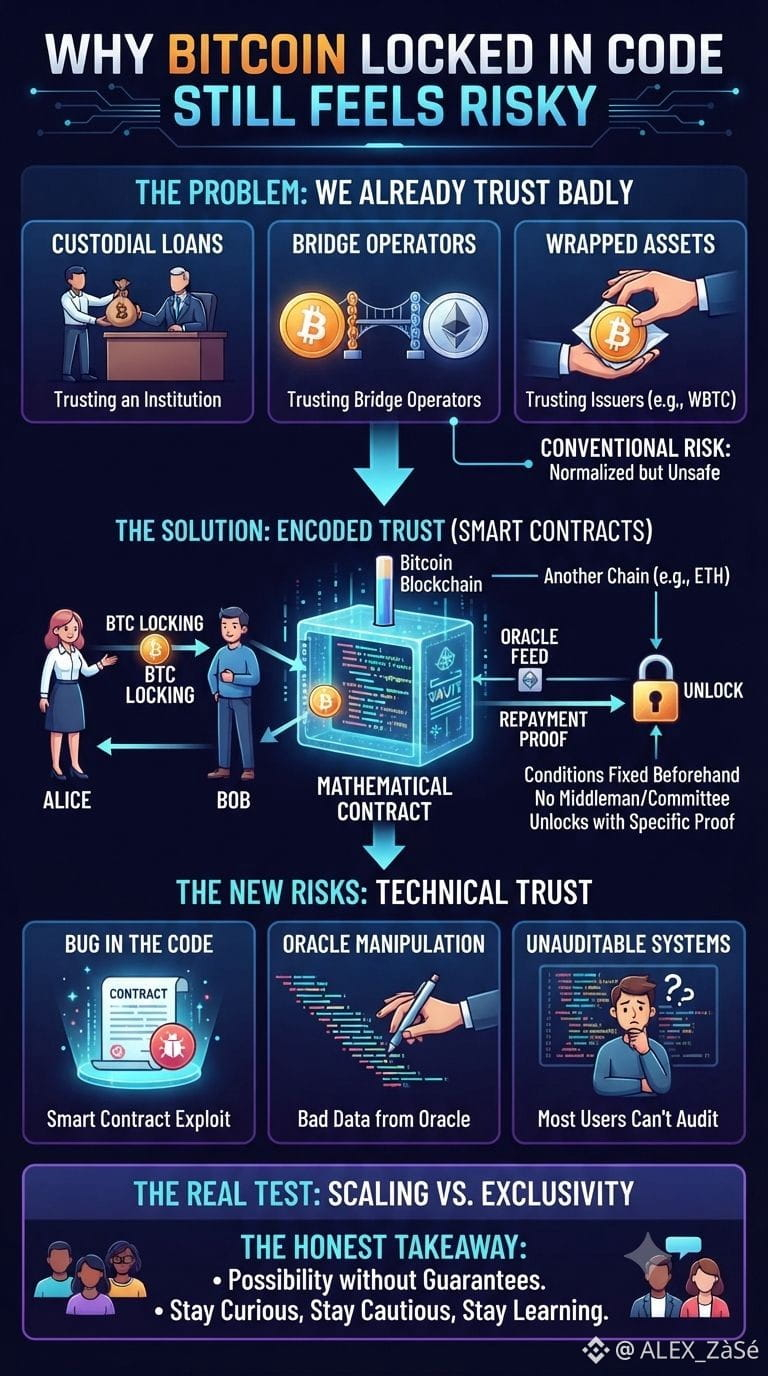
118
39
518
·
--
Bullisch
@babylonlabs_io
Letzte Woche hat mich ein Freund gefragt, warum sich überhaupt jemand die Mühe macht, Bitcoin in einem Setup voller Beweise (Proofs), Zeitverzögerungen (Timelocks) und vorab signierter Transaktionen fest einzusperren, statt es einfach in eine Kredit-App zu geben, die man bereits nutzt. Gute Frage.
Meine ehrliche Antwort war: Weil „es rüberzugeben“ mittlerweile schon so oft schiefgegangen ist, dass die Leute härtere Fragen stellen sollten. Wenn eine Plattform deine Coins hält und intern etwas kaputtgeht, bist du nicht mehr wirklich Kunde—du bist eher ein Gläubiger in einer Schlange, der hofft, dass ein Gericht irgendwann Ordnung schafft. Dieser Prozess kann Jahre dauern, und häufig bekommt man nur einen Bruchteil dessen zurück, was man hineingesteckt hat—wenn überhaupt.
Genau der Punkt macht diese ganze Tresor-Idee für mich nachvollziehbar. Statt sich auf die Bilanz eines Unternehmens oder auf ein späteres Gerichtsurteil zu verlassen, sind die Regeln dafür, wer die Coins bewegen darf und unter welchen Bedingungen, im Voraus auf Bitcoin selbst festgeschrieben. Niemand muss verklagt werden, um sich korrekt zu verhalten—denn im ersten Schritt gibt es weniger Möglichkeiten, sich falsch zu verhalten.
Trotzdem möchte ich es nicht so klingen lassen, als wäre es unverwundbar. Das System funktioniert nur, wenn Liquidatoren rechtzeitig erscheinen, Preisfeeds korrekt bleiben und der zugrunde liegende Code genau das tut, was er behauptet. Ein Gesetz kann neu geschrieben werden, wenn sich herausstellt, dass es fehlerhaft ist. Code, der bereits live ist und echtes Geld hält, ist gegenüber Fehlern allerdings wesentlich weniger nachsichtig.
Mein Fazit ist also nicht „das löst alles“. Eher: Wenn man eine Art Risiko entfernt, führt man normalerweise eine andere Art ein—und es lohnt sich zu wissen, welches davon man sich tatsächlich gerade einhandelt.
Es lohnt sich, damit erst mal eine Weile zu sitzen, bevor man sich in die eine oder andere Richtung zu bequem macht.
@babylonlabs_io $BABY #baby
@BabylonLabs_io
Letzte Woche hat mich ein Freund gefragt, warum sich überhaupt jemand die Mühe macht, Bitcoin in einem Setup voller Beweise (Proofs), Zeitverzögerungen (Timelocks) und vorab signierter Transaktionen fest einzusperren, statt es einfach in eine Kredit-App zu geben, die man bereits nutzt. Gute Frage.
Meine ehrliche Antwort war: Weil „es rüberzugeben“ mittlerweile schon so oft schiefgegangen ist, dass die Leute härtere Fragen stellen sollten. Wenn eine Plattform deine Coins hält und intern etwas kaputtgeht, bist du nicht mehr wirklich Kunde—du bist eher ein Gläubiger in einer Schlange, der hofft, dass ein Gericht irgendwann Ordnung schafft. Dieser Prozess kann Jahre dauern, und häufig bekommt man nur einen Bruchteil dessen zurück, was man hineingesteckt hat—wenn überhaupt.
Genau der Punkt macht diese ganze Tresor-Idee für mich nachvollziehbar. Statt sich auf die Bilanz eines Unternehmens oder auf ein späteres Gerichtsurteil zu verlassen, sind die Regeln dafür, wer die Coins bewegen darf und unter welchen Bedingungen, im Voraus auf Bitcoin selbst festgeschrieben. Niemand muss verklagt werden, um sich korrekt zu verhalten—denn im ersten Schritt gibt es weniger Möglichkeiten, sich falsch zu verhalten.
Trotzdem möchte ich es nicht so klingen lassen, als wäre es unverwundbar. Das System funktioniert nur, wenn Liquidatoren rechtzeitig erscheinen, Preisfeeds korrekt bleiben und der zugrunde liegende Code genau das tut, was er behauptet. Ein Gesetz kann neu geschrieben werden, wenn sich herausstellt, dass es fehlerhaft ist. Code, der bereits live ist und echtes Geld hält, ist gegenüber Fehlern allerdings wesentlich weniger nachsichtig.
Mein Fazit ist also nicht „das löst alles“. Eher: Wenn man eine Art Risiko entfernt, führt man normalerweise eine andere Art ein—und es lohnt sich zu wissen, welches davon man sich tatsächlich gerade einhandelt.
Es lohnt sich, damit erst mal eine Weile zu sitzen, bevor man sich in die eine oder andere Richtung zu bequem macht.
@BabylonLabs_io $BABY #baby
Letzte Woche hat mich ein Freund gefragt, warum sich überhaupt jemand die Mühe macht, Bitcoin in einem Setup voller Beweise (Proofs), Zeitverzögerungen (Timelocks) und vorab signierter Transaktionen fest einzusperren, statt es einfach in eine Kredit-App zu geben, die man bereits nutzt. Gute Frage.
Meine ehrliche Antwort war: Weil „es rüberzugeben“ mittlerweile schon so oft schiefgegangen ist, dass die Leute härtere Fragen stellen sollten. Wenn eine Plattform deine Coins hält und intern etwas kaputtgeht, bist du nicht mehr wirklich Kunde—du bist eher ein Gläubiger in einer Schlange, der hofft, dass ein Gericht irgendwann Ordnung schafft. Dieser Prozess kann Jahre dauern, und häufig bekommt man nur einen Bruchteil dessen zurück, was man hineingesteckt hat—wenn überhaupt.
Genau der Punkt macht diese ganze Tresor-Idee für mich nachvollziehbar. Statt sich auf die Bilanz eines Unternehmens oder auf ein späteres Gerichtsurteil zu verlassen, sind die Regeln dafür, wer die Coins bewegen darf und unter welchen Bedingungen, im Voraus auf Bitcoin selbst festgeschrieben. Niemand muss verklagt werden, um sich korrekt zu verhalten—denn im ersten Schritt gibt es weniger Möglichkeiten, sich falsch zu verhalten.
Trotzdem möchte ich es nicht so klingen lassen, als wäre es unverwundbar. Das System funktioniert nur, wenn Liquidatoren rechtzeitig erscheinen, Preisfeeds korrekt bleiben und der zugrunde liegende Code genau das tut, was er behauptet. Ein Gesetz kann neu geschrieben werden, wenn sich herausstellt, dass es fehlerhaft ist. Code, der bereits live ist und echtes Geld hält, ist gegenüber Fehlern allerdings wesentlich weniger nachsichtig.
Mein Fazit ist also nicht „das löst alles“. Eher: Wenn man eine Art Risiko entfernt, führt man normalerweise eine andere Art ein—und es lohnt sich zu wissen, welches davon man sich tatsächlich gerade einhandelt.
Es lohnt sich, damit erst mal eine Weile zu sitzen, bevor man sich in die eine oder andere Richtung zu bequem macht.
@BabylonLabs_io $BABY #baby
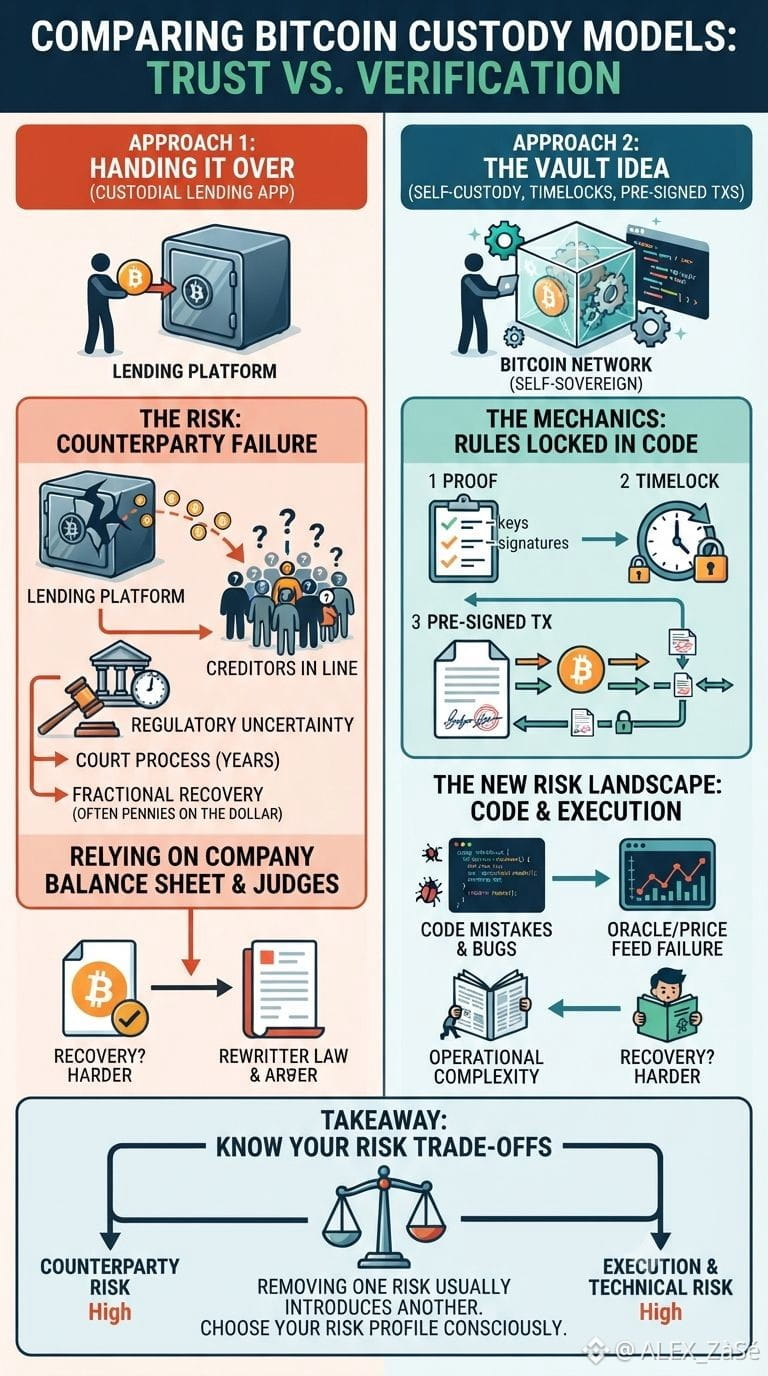
127
48
599
·
--
Bullisch
@babylonlabs_io
Letzte Woche hat mich ein Freund gefragt, warum jemand seinen Bitcoin in einen Tresor einschließen würde, statt ihn einfach in einer normalen Wallet zu halten. Gute Frage.
Zuerst hatte ich keine richtig saubere Antwort. Dann begann ich, über „vertrauenslose Bitcoin-Tresore“ zu lesen, und mir wurde klar, warum das über die Technik hinaus wichtig ist. Der Großteil der BTC, die heute in DeFi steckt, gelangt dort über verpackte Tokens oder Bridges – was im Grunde heißt: Irgendjemand anders hält deine Coins, während du darauf vertraust, dass sie nicht verschwinden, gehackt werden oder von einem Regulator eingefroren werden. Das ist nicht wirklich Dezentralisierung, das ist Auslagerung der Verwahrung mit zusätzlichen Schritten.
Was diese Idee greifbarer macht, ist, dass sie versuchen will, diese menschliche oder institutionelle Ebene vollständig zu entfernen. Kein Custodian, kein Komitee, kein Operator, dem du vertrauen musst, damit er ehrlich handelt. Die Coins bleiben auf Bitcoin, und der Zugriff wird nur dann gewährt, wenn eine kryptografische Prüfung erfolgreich ist. Wenn es so funktioniert, wie beschrieben, schließt das eine echte rechtliche Grauzone: die Frage, wer tatsächlich haftet, wenn eine Bridge ausfällt oder ein Custodian verklagt bzw. abgeschaltet wird.
Trotzdem bin ich vorsichtig. „Vertrauenslos“ auf dem Papier bedeutet nicht, dass es unberührt von der realen Welt ist. Preis-Oracles, Liquidatoren, Front-Ends, sogar die Smart-Contract-Ketten, mit denen diese Tresore verbunden sind – all das sind Dinge, an die Regulatoren weiterhin herankommen können. Code kann neutral sein, während alles, was darum herum gebaut wurde, es nicht ist. Diese Lücke zwischen dem, was kryptografisch garantiert ist, und dem, was praktisch durchsetzbar ist, ist der Ort, an dem die meisten Krypto-Versprechen still und leise auseinanderfallen.
Also bin ich noch nicht bereit, das als gelöst zu bezeichnen. Eher als einen wirklich interessanten Versuch. Verstehen lohnt sich, hinterfragen lohnt sich – blinder Glaube nicht.
Langsam und stetig lernen schlägt jedes Mal der Jagd nach Gewissheit.
@babylonlabs_io $BABY #baby
@BabylonLabs_io
Letzte Woche hat mich ein Freund gefragt, warum jemand seinen Bitcoin in einen Tresor einschließen würde, statt ihn einfach in einer normalen Wallet zu halten. Gute Frage.
Zuerst hatte ich keine richtig saubere Antwort. Dann begann ich, über „vertrauenslose Bitcoin-Tresore“ zu lesen, und mir wurde klar, warum das über die Technik hinaus wichtig ist. Der Großteil der BTC, die heute in DeFi steckt, gelangt dort über verpackte Tokens oder Bridges – was im Grunde heißt: Irgendjemand anders hält deine Coins, während du darauf vertraust, dass sie nicht verschwinden, gehackt werden oder von einem Regulator eingefroren werden. Das ist nicht wirklich Dezentralisierung, das ist Auslagerung der Verwahrung mit zusätzlichen Schritten.
Was diese Idee greifbarer macht, ist, dass sie versuchen will, diese menschliche oder institutionelle Ebene vollständig zu entfernen. Kein Custodian, kein Komitee, kein Operator, dem du vertrauen musst, damit er ehrlich handelt. Die Coins bleiben auf Bitcoin, und der Zugriff wird nur dann gewährt, wenn eine kryptografische Prüfung erfolgreich ist. Wenn es so funktioniert, wie beschrieben, schließt das eine echte rechtliche Grauzone: die Frage, wer tatsächlich haftet, wenn eine Bridge ausfällt oder ein Custodian verklagt bzw. abgeschaltet wird.
Trotzdem bin ich vorsichtig. „Vertrauenslos“ auf dem Papier bedeutet nicht, dass es unberührt von der realen Welt ist. Preis-Oracles, Liquidatoren, Front-Ends, sogar die Smart-Contract-Ketten, mit denen diese Tresore verbunden sind – all das sind Dinge, an die Regulatoren weiterhin herankommen können. Code kann neutral sein, während alles, was darum herum gebaut wurde, es nicht ist. Diese Lücke zwischen dem, was kryptografisch garantiert ist, und dem, was praktisch durchsetzbar ist, ist der Ort, an dem die meisten Krypto-Versprechen still und leise auseinanderfallen.
Also bin ich noch nicht bereit, das als gelöst zu bezeichnen. Eher als einen wirklich interessanten Versuch. Verstehen lohnt sich, hinterfragen lohnt sich – blinder Glaube nicht.
Langsam und stetig lernen schlägt jedes Mal der Jagd nach Gewissheit.
@BabylonLabs_io $BABY #baby
Letzte Woche hat mich ein Freund gefragt, warum jemand seinen Bitcoin in einen Tresor einschließen würde, statt ihn einfach in einer normalen Wallet zu halten. Gute Frage.
Zuerst hatte ich keine richtig saubere Antwort. Dann begann ich, über „vertrauenslose Bitcoin-Tresore“ zu lesen, und mir wurde klar, warum das über die Technik hinaus wichtig ist. Der Großteil der BTC, die heute in DeFi steckt, gelangt dort über verpackte Tokens oder Bridges – was im Grunde heißt: Irgendjemand anders hält deine Coins, während du darauf vertraust, dass sie nicht verschwinden, gehackt werden oder von einem Regulator eingefroren werden. Das ist nicht wirklich Dezentralisierung, das ist Auslagerung der Verwahrung mit zusätzlichen Schritten.
Was diese Idee greifbarer macht, ist, dass sie versuchen will, diese menschliche oder institutionelle Ebene vollständig zu entfernen. Kein Custodian, kein Komitee, kein Operator, dem du vertrauen musst, damit er ehrlich handelt. Die Coins bleiben auf Bitcoin, und der Zugriff wird nur dann gewährt, wenn eine kryptografische Prüfung erfolgreich ist. Wenn es so funktioniert, wie beschrieben, schließt das eine echte rechtliche Grauzone: die Frage, wer tatsächlich haftet, wenn eine Bridge ausfällt oder ein Custodian verklagt bzw. abgeschaltet wird.
Trotzdem bin ich vorsichtig. „Vertrauenslos“ auf dem Papier bedeutet nicht, dass es unberührt von der realen Welt ist. Preis-Oracles, Liquidatoren, Front-Ends, sogar die Smart-Contract-Ketten, mit denen diese Tresore verbunden sind – all das sind Dinge, an die Regulatoren weiterhin herankommen können. Code kann neutral sein, während alles, was darum herum gebaut wurde, es nicht ist. Diese Lücke zwischen dem, was kryptografisch garantiert ist, und dem, was praktisch durchsetzbar ist, ist der Ort, an dem die meisten Krypto-Versprechen still und leise auseinanderfallen.
Also bin ich noch nicht bereit, das als gelöst zu bezeichnen. Eher als einen wirklich interessanten Versuch. Verstehen lohnt sich, hinterfragen lohnt sich – blinder Glaube nicht.
Langsam und stetig lernen schlägt jedes Mal der Jagd nach Gewissheit.
@BabylonLabs_io $BABY #baby
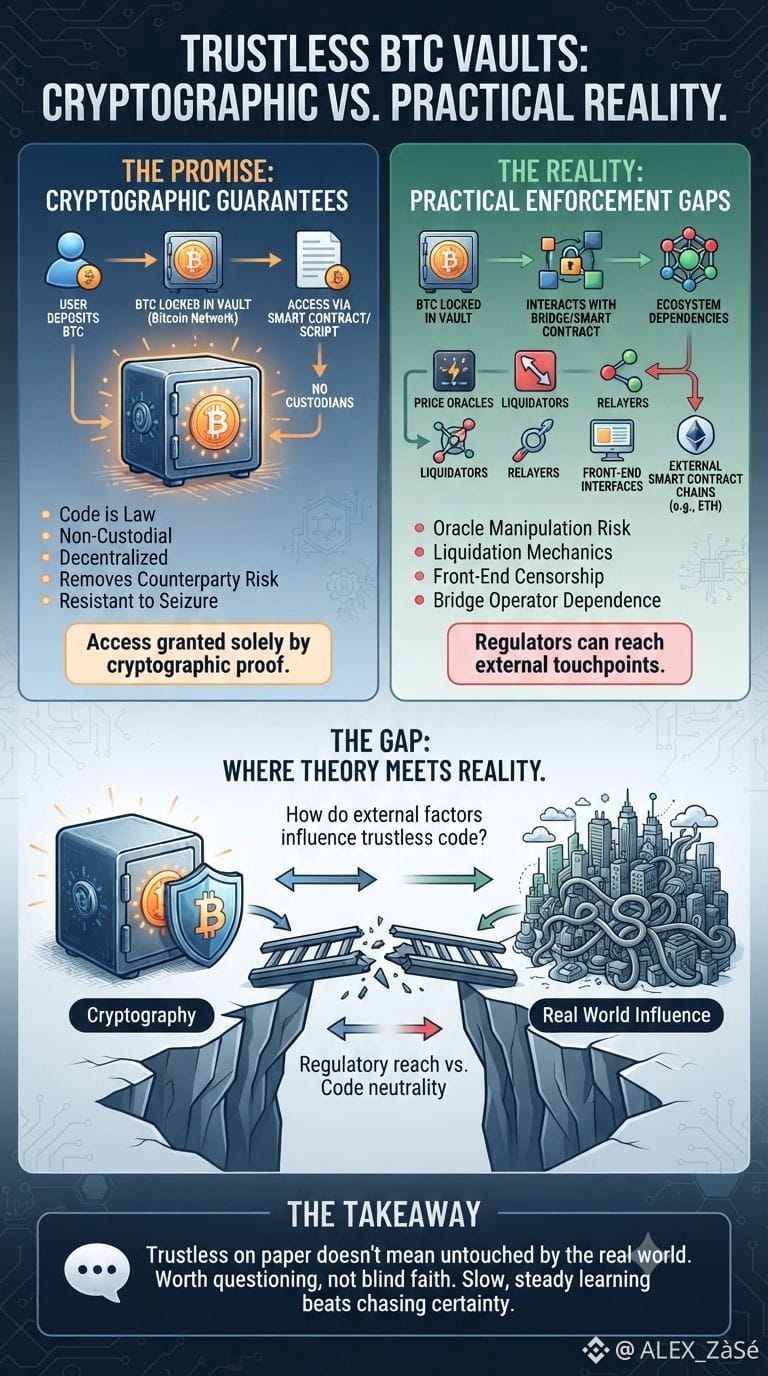
151
44
636
·
--
Bullisch
@babylonlabs_io
Ein Freund hat mich kürzlich gefragt, warum sich irgendjemand die Mühe macht, so etwas Kompliziertes auf Bitcoin zu bauen, anstatt einfach eine normale Treuhandvereinbarung zu verwenden. Diese Frage ließ mich nicht los, also habe ich mich in einen Vorschlag für bitcoinbasiertes Lending vertieft – und er hat es tatsächlich beantwortet, auf eine Art, die ich nicht erwartet hatte.
In einer typischen Treuhand- oder Custody-Umgebung gilt: Wenn eine Seite verschwindet oder sich in bösem Glauben verhält, ist Ihre einzige echte Option ein Vertrag und ein Gericht. Das funktioniert, ist aber langsam, teuer und hängt davon ab, wo Sie leben. Was hier auffiel, ist, wie das Design mit einem gebrochenen Versprechen umgeht, ohne dass überhaupt ein Richter nötig ist. Wenn jemand versucht, Gelder abzuziehen, auf die er keinen Anspruch hat, kann die andere Partei das direkt on-chain innerhalb eines festen Zeitfensters abfangen – mit Mathematik statt mit Papierkram. Das ist weniger „rufen Sie einen Anwalt“ und mehr „das System hat bereits geprüft“.
Aber ich bin noch nicht vollständig davon überzeugt, dass damit wirklich jede Lücke geschlossen ist. Jemand muss weiterhin in Echtzeit auf Fehlverhalten achten, die Beweise korrekt generieren und ziemlich schwere Daten für den Fall speichern, dass es zu einem Streit kommt. Wenn diese Wartung an ein paar wenige professionelle Betreiber ausgelagert wird, sind Sie wieder dabei, von einer kleinen Gruppe zu erwarten, dass sie ihre Arbeit richtig macht – nur mit weniger formalen Schutzmechanismen als eine echte Rechtsvereinbarung Ihnen geben würde.
Mein ehrliches Fazit ist also: Anwälte auszuschalten ist nicht dasselbe wie das Risiko auszuschalten. Es geht nur darum, welche Art von Risiko Sie akzeptieren – und wer dafür verantwortlich ist, Fehler zu erkennen.
Erinnerung an mich selbst: erst die Mechanik lesen, bevor ich der Schlagzeile glaube.
@babylonlabs_io $BABY #baby
@BabylonLabs_io
Ein Freund hat mich kürzlich gefragt, warum sich irgendjemand die Mühe macht, so etwas Kompliziertes auf Bitcoin zu bauen, anstatt einfach eine normale Treuhandvereinbarung zu verwenden. Diese Frage ließ mich nicht los, also habe ich mich in einen Vorschlag für bitcoinbasiertes Lending vertieft – und er hat es tatsächlich beantwortet, auf eine Art, die ich nicht erwartet hatte.
In einer typischen Treuhand- oder Custody-Umgebung gilt: Wenn eine Seite verschwindet oder sich in bösem Glauben verhält, ist Ihre einzige echte Option ein Vertrag und ein Gericht. Das funktioniert, ist aber langsam, teuer und hängt davon ab, wo Sie leben. Was hier auffiel, ist, wie das Design mit einem gebrochenen Versprechen umgeht, ohne dass überhaupt ein Richter nötig ist. Wenn jemand versucht, Gelder abzuziehen, auf die er keinen Anspruch hat, kann die andere Partei das direkt on-chain innerhalb eines festen Zeitfensters abfangen – mit Mathematik statt mit Papierkram. Das ist weniger „rufen Sie einen Anwalt“ und mehr „das System hat bereits geprüft“.
Aber ich bin noch nicht vollständig davon überzeugt, dass damit wirklich jede Lücke geschlossen ist. Jemand muss weiterhin in Echtzeit auf Fehlverhalten achten, die Beweise korrekt generieren und ziemlich schwere Daten für den Fall speichern, dass es zu einem Streit kommt. Wenn diese Wartung an ein paar wenige professionelle Betreiber ausgelagert wird, sind Sie wieder dabei, von einer kleinen Gruppe zu erwarten, dass sie ihre Arbeit richtig macht – nur mit weniger formalen Schutzmechanismen als eine echte Rechtsvereinbarung Ihnen geben würde.
Mein ehrliches Fazit ist also: Anwälte auszuschalten ist nicht dasselbe wie das Risiko auszuschalten. Es geht nur darum, welche Art von Risiko Sie akzeptieren – und wer dafür verantwortlich ist, Fehler zu erkennen.
Erinnerung an mich selbst: erst die Mechanik lesen, bevor ich der Schlagzeile glaube.
@BabylonLabs_io $BABY #baby
Ein Freund hat mich kürzlich gefragt, warum sich irgendjemand die Mühe macht, so etwas Kompliziertes auf Bitcoin zu bauen, anstatt einfach eine normale Treuhandvereinbarung zu verwenden. Diese Frage ließ mich nicht los, also habe ich mich in einen Vorschlag für bitcoinbasiertes Lending vertieft – und er hat es tatsächlich beantwortet, auf eine Art, die ich nicht erwartet hatte.
In einer typischen Treuhand- oder Custody-Umgebung gilt: Wenn eine Seite verschwindet oder sich in bösem Glauben verhält, ist Ihre einzige echte Option ein Vertrag und ein Gericht. Das funktioniert, ist aber langsam, teuer und hängt davon ab, wo Sie leben. Was hier auffiel, ist, wie das Design mit einem gebrochenen Versprechen umgeht, ohne dass überhaupt ein Richter nötig ist. Wenn jemand versucht, Gelder abzuziehen, auf die er keinen Anspruch hat, kann die andere Partei das direkt on-chain innerhalb eines festen Zeitfensters abfangen – mit Mathematik statt mit Papierkram. Das ist weniger „rufen Sie einen Anwalt“ und mehr „das System hat bereits geprüft“.
Aber ich bin noch nicht vollständig davon überzeugt, dass damit wirklich jede Lücke geschlossen ist. Jemand muss weiterhin in Echtzeit auf Fehlverhalten achten, die Beweise korrekt generieren und ziemlich schwere Daten für den Fall speichern, dass es zu einem Streit kommt. Wenn diese Wartung an ein paar wenige professionelle Betreiber ausgelagert wird, sind Sie wieder dabei, von einer kleinen Gruppe zu erwarten, dass sie ihre Arbeit richtig macht – nur mit weniger formalen Schutzmechanismen als eine echte Rechtsvereinbarung Ihnen geben würde.
Mein ehrliches Fazit ist also: Anwälte auszuschalten ist nicht dasselbe wie das Risiko auszuschalten. Es geht nur darum, welche Art von Risiko Sie akzeptieren – und wer dafür verantwortlich ist, Fehler zu erkennen.
Erinnerung an mich selbst: erst die Mechanik lesen, bevor ich der Schlagzeile glaube.
@BabylonLabs_io $BABY #baby
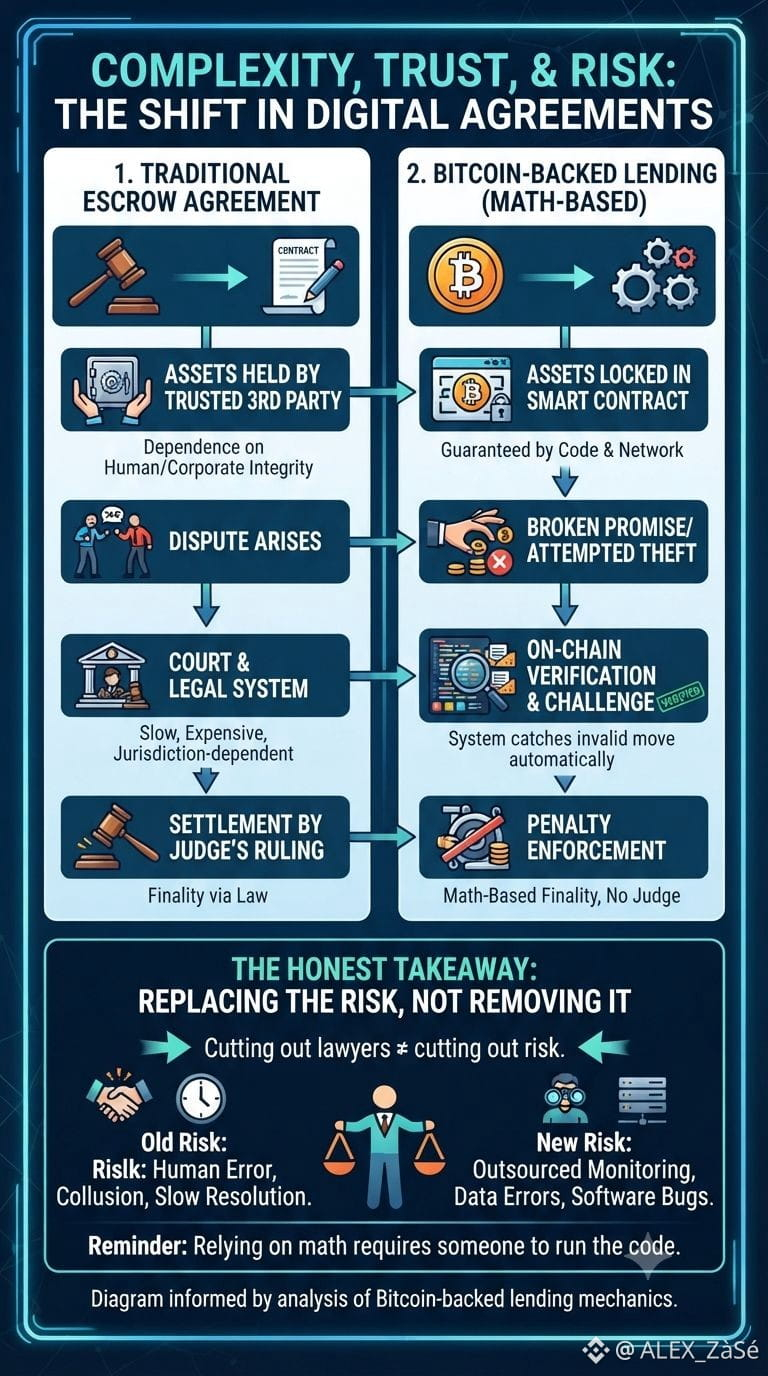
198
63
684
·
--
Bullisch
@babylonlabs_io
Letzte Woche hat mich ein Freund gefragt, warum jemand überhaupt Geld an einen totalen Fremden online verleihen würde. Gute Frage. Normalerweise klappt das nur, weil eine Bank, ein Vertrag oder ein Gericht hinter dem Geschäft steht. Nimmt man das weg, gehen die meisten davon aus, dass es ein Scam ist, der nur darauf wartet, dass etwas schiefgeht.
Genau das hat mich an Babylons Tresor-Design neugierig gemacht. Ihr Beispiel ist fast schon langweilig in seiner Einfachheit: Eine Person will einen Kredit, eine andere will gegen BTC verleihen – und beide haben sich nie getroffen oder irgendeinen Grund, der jeweils anderen Seite zu vertrauen. Statt eines Mittelsmanns signieren sie im Voraus eine Reihe von Bitcoin-Transaktionen, die sich nur dann entsperren lassen, wenn bestimmte, beweisbare Bedingungen erfüllt sind: Die Rückzahlung ist erfolgt oder der Preis ist gefallen, sodass es fair ist, zu liquidieren. Niemand wird gebeten, „dem Wort“ der anderen Seite zu vertrauen.
Was dieses von den meisten Krypto-Pitches unterscheidet, ist: Es verkauft keine neue Münze und auch keine Rendite-Zusage. Es versucht, eine rechtliche Beziehung zu ersetzen – also etwas, das normalerweise durch Verträge und Gerichte abgesichert ist – durch etwas, das sich einfach selbst überprüft. Das ist eine wirklich spannende Veränderung, denn das „Durchsetzen“ ist kein Richter, sondern Mathematik.
Aber ich komme immer wieder zu einem Punkt: Mathematik behandelt keine Streitfälle, Unklarheiten oder bösgläubige Sonderfälle so, wie ein Rechtssystem das kann. Wenn ein Liquidator kolludiert oder ein Preis-Oracle manipuliert wird, gibt es keinen Richter, an den man sich wenden könnte – einfach nur das, was der Code entschieden hat. Das ist nicht exakt ein Fehler, aber ein echter Trade-off, den man verstehen sollte, bevor man annimmt, „kein Vertrauen nötig“ bedeute „kein Risiko“.
Gute Technik beseitigt nicht die Notwendigkeit für gutes Urteilsvermögen. Frag weiter nach, lies weiter über die Zusammenfassung hinaus und werde mit allem, was du neu entdeckst, schärfer.
@babylonlabs_io $BABY #baby
@BabylonLabs_io
Letzte Woche hat mich ein Freund gefragt, warum jemand überhaupt Geld an einen totalen Fremden online verleihen würde. Gute Frage. Normalerweise klappt das nur, weil eine Bank, ein Vertrag oder ein Gericht hinter dem Geschäft steht. Nimmt man das weg, gehen die meisten davon aus, dass es ein Scam ist, der nur darauf wartet, dass etwas schiefgeht.
Genau das hat mich an Babylons Tresor-Design neugierig gemacht. Ihr Beispiel ist fast schon langweilig in seiner Einfachheit: Eine Person will einen Kredit, eine andere will gegen BTC verleihen – und beide haben sich nie getroffen oder irgendeinen Grund, der jeweils anderen Seite zu vertrauen. Statt eines Mittelsmanns signieren sie im Voraus eine Reihe von Bitcoin-Transaktionen, die sich nur dann entsperren lassen, wenn bestimmte, beweisbare Bedingungen erfüllt sind: Die Rückzahlung ist erfolgt oder der Preis ist gefallen, sodass es fair ist, zu liquidieren. Niemand wird gebeten, „dem Wort“ der anderen Seite zu vertrauen.
Was dieses von den meisten Krypto-Pitches unterscheidet, ist: Es verkauft keine neue Münze und auch keine Rendite-Zusage. Es versucht, eine rechtliche Beziehung zu ersetzen – also etwas, das normalerweise durch Verträge und Gerichte abgesichert ist – durch etwas, das sich einfach selbst überprüft. Das ist eine wirklich spannende Veränderung, denn das „Durchsetzen“ ist kein Richter, sondern Mathematik.
Aber ich komme immer wieder zu einem Punkt: Mathematik behandelt keine Streitfälle, Unklarheiten oder bösgläubige Sonderfälle so, wie ein Rechtssystem das kann. Wenn ein Liquidator kolludiert oder ein Preis-Oracle manipuliert wird, gibt es keinen Richter, an den man sich wenden könnte – einfach nur das, was der Code entschieden hat. Das ist nicht exakt ein Fehler, aber ein echter Trade-off, den man verstehen sollte, bevor man annimmt, „kein Vertrauen nötig“ bedeute „kein Risiko“.
Gute Technik beseitigt nicht die Notwendigkeit für gutes Urteilsvermögen. Frag weiter nach, lies weiter über die Zusammenfassung hinaus und werde mit allem, was du neu entdeckst, schärfer.
@BabylonLabs_io $BABY #baby
Letzte Woche hat mich ein Freund gefragt, warum jemand überhaupt Geld an einen totalen Fremden online verleihen würde. Gute Frage. Normalerweise klappt das nur, weil eine Bank, ein Vertrag oder ein Gericht hinter dem Geschäft steht. Nimmt man das weg, gehen die meisten davon aus, dass es ein Scam ist, der nur darauf wartet, dass etwas schiefgeht.
Genau das hat mich an Babylons Tresor-Design neugierig gemacht. Ihr Beispiel ist fast schon langweilig in seiner Einfachheit: Eine Person will einen Kredit, eine andere will gegen BTC verleihen – und beide haben sich nie getroffen oder irgendeinen Grund, der jeweils anderen Seite zu vertrauen. Statt eines Mittelsmanns signieren sie im Voraus eine Reihe von Bitcoin-Transaktionen, die sich nur dann entsperren lassen, wenn bestimmte, beweisbare Bedingungen erfüllt sind: Die Rückzahlung ist erfolgt oder der Preis ist gefallen, sodass es fair ist, zu liquidieren. Niemand wird gebeten, „dem Wort“ der anderen Seite zu vertrauen.
Was dieses von den meisten Krypto-Pitches unterscheidet, ist: Es verkauft keine neue Münze und auch keine Rendite-Zusage. Es versucht, eine rechtliche Beziehung zu ersetzen – also etwas, das normalerweise durch Verträge und Gerichte abgesichert ist – durch etwas, das sich einfach selbst überprüft. Das ist eine wirklich spannende Veränderung, denn das „Durchsetzen“ ist kein Richter, sondern Mathematik.
Aber ich komme immer wieder zu einem Punkt: Mathematik behandelt keine Streitfälle, Unklarheiten oder bösgläubige Sonderfälle so, wie ein Rechtssystem das kann. Wenn ein Liquidator kolludiert oder ein Preis-Oracle manipuliert wird, gibt es keinen Richter, an den man sich wenden könnte – einfach nur das, was der Code entschieden hat. Das ist nicht exakt ein Fehler, aber ein echter Trade-off, den man verstehen sollte, bevor man annimmt, „kein Vertrauen nötig“ bedeute „kein Risiko“.
Gute Technik beseitigt nicht die Notwendigkeit für gutes Urteilsvermögen. Frag weiter nach, lies weiter über die Zusammenfassung hinaus und werde mit allem, was du neu entdeckst, schärfer.
@BabylonLabs_io $BABY #baby
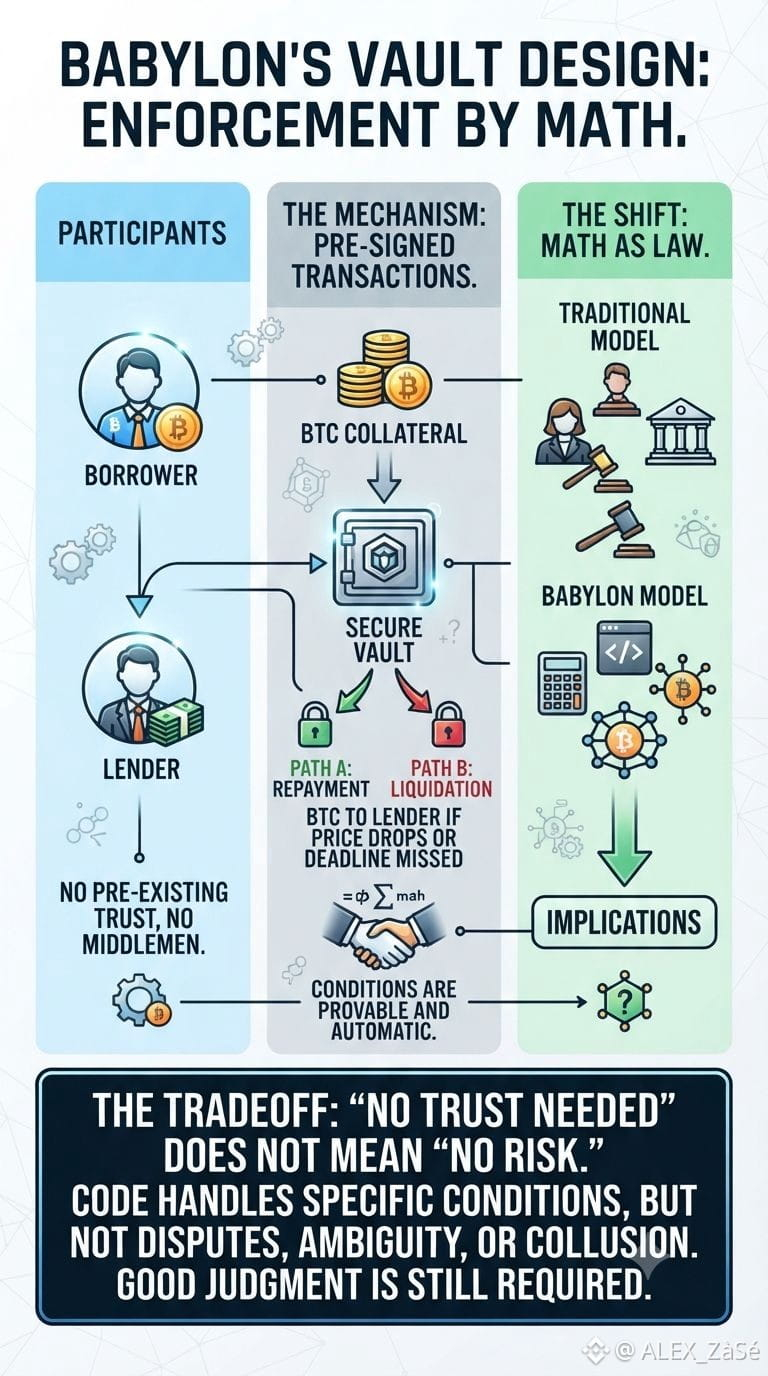
150
76
1k
·
--
Bullisch
@babylonlabs_io
Letzte Woche fragte mich ein Freund, warum sich irgendjemand die Mühe macht, Bitcoin in ein Smart-Contract-Deal zu sperren, statt einfach… dem anderen zu schreiben und sich auf Konditionen zu einigen. Gerechtfertigte Frage. Handshake-Vereinbarungen gibt es schon immer. Das Problem ist, was passiert, wenn eine Seite mitten im Weg ihre Meinung ändert.
Genau darüber habe ich nachgedacht, als ich mir ansah, wie diese neue Welle an Bitcoin-Lending-Designs tatsächlich funktioniert. Statt auf einen Vermittler zu setzen, der die Coins verwahrt und entscheidet, wer „recht“ hat, wird die Vereinbarung selbst in vorab signierte Transaktionen geschrieben. Niemand muss um Erlaubnis bitten, um die eigenen Gelder zurückzubekommen – die Bedingungen waren bereits festgelegt, bevor der Deal überhaupt begonnen hat. Das ist näher an dem, wie ein sauber ausgearbeiteter Vertrag funktionieren sollte: Das Ergebnis hängt nicht von der Laune oder dem Gedächtnis von jemandem später ab.
Das macht den Ansatz irgendwie greifbarer als der übliche Krypto-Pitch. Er verlangt nicht von dir, einem Team oder einer Marke zu vertrauen. Er fordert dich stattdessen auf, die tatsächlichen Bedingungen zu prüfen, die in die Transaktion geschrieben wurden.
Aber ich komme immer wieder zu den Teilen, die sich nicht so ordentlich in Code pressen lassen. Preisfeeds kommen immer noch von irgendwo außerhalb des Systems. Liquidatoren müssen immer noch pünktlich auftauchen. Und falls etwas schiefgeht, gibt es noch keine klare Antwort darauf, wer in den Augen eines Regulators oder eines Gerichts verantwortlich ist. Die Technik kann wasserdicht sein, während das Umfeld des rechtlichen Bildes noch geklärt wird.
Meine ehrliche Einschätzung: Spannende Grundlage, aber keine fertige Antwort. Es lohnt sich, die Mechanik selbst zu verstehen, statt die Zusammenfassung von jemand anderem einfach für bare Münze zu nehmen.
Kleine, stetige Lernfortschritte sind besser als dem nächsten großen Anspruch hinterherzujagen.
@babylonlabs_io $BABY #baby
@BabylonLabs_io
Letzte Woche fragte mich ein Freund, warum sich irgendjemand die Mühe macht, Bitcoin in ein Smart-Contract-Deal zu sperren, statt einfach… dem anderen zu schreiben und sich auf Konditionen zu einigen. Gerechtfertigte Frage. Handshake-Vereinbarungen gibt es schon immer. Das Problem ist, was passiert, wenn eine Seite mitten im Weg ihre Meinung ändert.
Genau darüber habe ich nachgedacht, als ich mir ansah, wie diese neue Welle an Bitcoin-Lending-Designs tatsächlich funktioniert. Statt auf einen Vermittler zu setzen, der die Coins verwahrt und entscheidet, wer „recht“ hat, wird die Vereinbarung selbst in vorab signierte Transaktionen geschrieben. Niemand muss um Erlaubnis bitten, um die eigenen Gelder zurückzubekommen – die Bedingungen waren bereits festgelegt, bevor der Deal überhaupt begonnen hat. Das ist näher an dem, wie ein sauber ausgearbeiteter Vertrag funktionieren sollte: Das Ergebnis hängt nicht von der Laune oder dem Gedächtnis von jemandem später ab.
Das macht den Ansatz irgendwie greifbarer als der übliche Krypto-Pitch. Er verlangt nicht von dir, einem Team oder einer Marke zu vertrauen. Er fordert dich stattdessen auf, die tatsächlichen Bedingungen zu prüfen, die in die Transaktion geschrieben wurden.
Aber ich komme immer wieder zu den Teilen, die sich nicht so ordentlich in Code pressen lassen. Preisfeeds kommen immer noch von irgendwo außerhalb des Systems. Liquidatoren müssen immer noch pünktlich auftauchen. Und falls etwas schiefgeht, gibt es noch keine klare Antwort darauf, wer in den Augen eines Regulators oder eines Gerichts verantwortlich ist. Die Technik kann wasserdicht sein, während das Umfeld des rechtlichen Bildes noch geklärt wird.
Meine ehrliche Einschätzung: Spannende Grundlage, aber keine fertige Antwort. Es lohnt sich, die Mechanik selbst zu verstehen, statt die Zusammenfassung von jemand anderem einfach für bare Münze zu nehmen.
Kleine, stetige Lernfortschritte sind besser als dem nächsten großen Anspruch hinterherzujagen.
@BabylonLabs_io $BABY #baby
Letzte Woche fragte mich ein Freund, warum sich irgendjemand die Mühe macht, Bitcoin in ein Smart-Contract-Deal zu sperren, statt einfach… dem anderen zu schreiben und sich auf Konditionen zu einigen. Gerechtfertigte Frage. Handshake-Vereinbarungen gibt es schon immer. Das Problem ist, was passiert, wenn eine Seite mitten im Weg ihre Meinung ändert.
Genau darüber habe ich nachgedacht, als ich mir ansah, wie diese neue Welle an Bitcoin-Lending-Designs tatsächlich funktioniert. Statt auf einen Vermittler zu setzen, der die Coins verwahrt und entscheidet, wer „recht“ hat, wird die Vereinbarung selbst in vorab signierte Transaktionen geschrieben. Niemand muss um Erlaubnis bitten, um die eigenen Gelder zurückzubekommen – die Bedingungen waren bereits festgelegt, bevor der Deal überhaupt begonnen hat. Das ist näher an dem, wie ein sauber ausgearbeiteter Vertrag funktionieren sollte: Das Ergebnis hängt nicht von der Laune oder dem Gedächtnis von jemandem später ab.
Das macht den Ansatz irgendwie greifbarer als der übliche Krypto-Pitch. Er verlangt nicht von dir, einem Team oder einer Marke zu vertrauen. Er fordert dich stattdessen auf, die tatsächlichen Bedingungen zu prüfen, die in die Transaktion geschrieben wurden.
Aber ich komme immer wieder zu den Teilen, die sich nicht so ordentlich in Code pressen lassen. Preisfeeds kommen immer noch von irgendwo außerhalb des Systems. Liquidatoren müssen immer noch pünktlich auftauchen. Und falls etwas schiefgeht, gibt es noch keine klare Antwort darauf, wer in den Augen eines Regulators oder eines Gerichts verantwortlich ist. Die Technik kann wasserdicht sein, während das Umfeld des rechtlichen Bildes noch geklärt wird.
Meine ehrliche Einschätzung: Spannende Grundlage, aber keine fertige Antwort. Es lohnt sich, die Mechanik selbst zu verstehen, statt die Zusammenfassung von jemand anderem einfach für bare Münze zu nehmen.
Kleine, stetige Lernfortschritte sind besser als dem nächsten großen Anspruch hinterherzujagen.
@BabylonLabs_io $BABY #baby
128
87
494
Anmelden und weiter Inhalte entdecken
Krypto-Nutzer weltweit auf Binance Square kennenlernen
⚡️ Bleib in Sachen Krypto stets am Puls.
💬 Die weltgrößte Kryptobörse vertraut darauf.
👍 Erhalte verlässliche Einblicke von verifizierten Creators.
E-Mail-Adresse/Telefonnummer