


Für jeden, der beträchtliche Bitcoin-Bestände besitzt, sollte eine Verwahrungsstruktur mit einem einzigen Ausfallpunkt inakzeptabel sein. Wenn eine Wallet eine einzige Komponente hat, die – wenn sie verloren geht oder gestohlen wird – zu einem dauerhaften Verlust von Geldern führen kann, dann ist sie einfach zu gefährlich, um sie in Betracht zu ziehen. Niemand möchte beträchtliche Vermögenswerte am Rande einer Katastrophe aufbewahren.
Einzelnen Bitcoin-Besitzern stehen zahlreiche Tools zur Verfügung, die das Risiko von Verlust oder Diebstahl verringern können. In einem früheren Artikel haben wir einige dieser Tools vorgestellt und dabei Modifikationen hervorgehoben, die häufig bei Singlesig-Wallets angewendet werden. Wir haben jedoch auch erklärt, warum diese Ansätze einzelne Ausfallpunkte nicht vollständig beseitigen.
Für Unternehmen, Regierungen oder andere Institutionen, die ihre Bitcoin-Schatzkammer sichern möchten, ist die Beseitigung einzelner Ausfallpunkte nicht nur eine nette Sache, sondern eine Grundvoraussetzung. Für diese Einrichtungen sind nur solche Verwahrungsmodelle sinnvoll, die eine Schwellenwertanforderung für den Zugriff auf Gelder enthalten. Eine Schwellenwertanforderung beschreibt eine Struktur, die mehrere separat gesicherte Komponenten umfasst, wobei eine Teilmenge dieser Komponenten erforderlich ist, um jede Auszahlung zu genehmigen. Nur so lässt sich institutionelle Sicherheit erreichen, bei der einzelne Ausfallpunkte vollständig eliminiert werden.
In diesem Artikel behandeln wir, wie man Schwellenwertsicherheit mit drei verschiedenen Methoden anwendet: Script Multisig, Shamir’s Secret Sharing (SSS) und Multi-Party Computation (MPC). Wir werden auch auf die mit jedem Ansatz verbundenen Kompromisse eingehen und wie eine Institution die beste Konfiguration auswählen kann, die ihren Anforderungen entspricht.
Was ist Multisig?
Wenn Sie nicht sicher sind, was Script Multisig ist, empfehlen wir Ihnen, unseren früheren Artikel zu lesen, in dem erklärt wird, wie Multisig-Wallets funktionieren und wofür sie verwendet werden. Zur schnellen Wiederholung: Ein Multisignatur-Wallet umfasst mehrere private Schlüssel und kann so konfiguriert werden, dass eine bestimmte Anzahl (Schwellenwert) dieser privaten Schlüssel erforderlich ist, um eine Transaktion zu signieren. Die Signaturen können zu unterschiedlichen Zeiten und an unterschiedlichen Orten erstellt werden, sodass jeder Schlüssel physisch getrennt bleibt. Sobald eine bestimmte Anzahl von Signaturen erstellt wurde, können sie zu einer einzigen Bitcoin-Transaktion kombiniert werden, mit der die Mittel ausgegeben werden können.
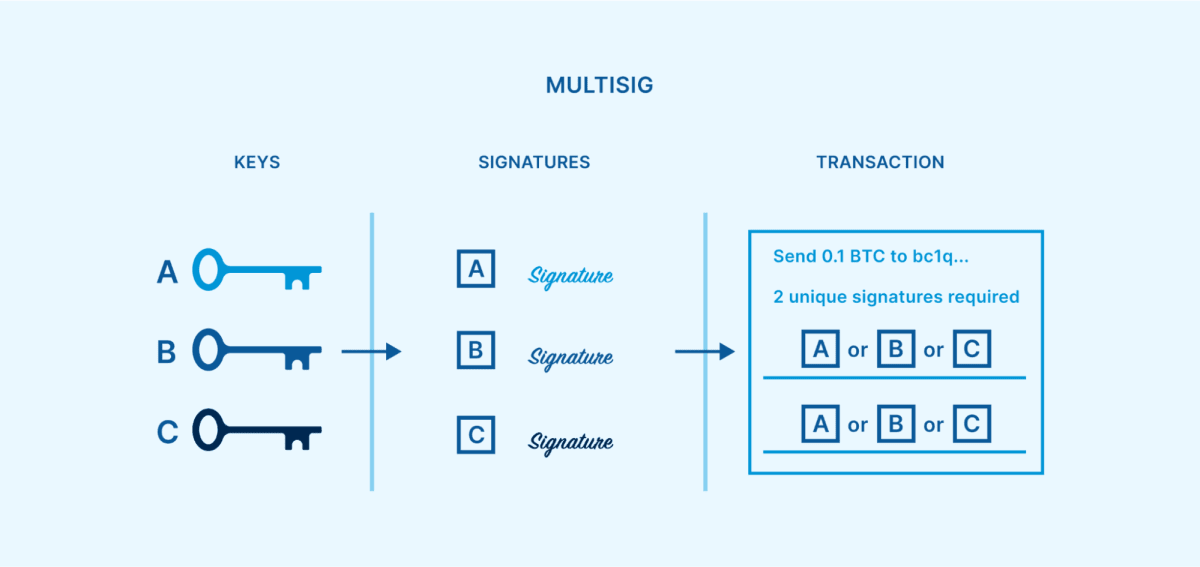 Ein 2-von-3-Skript-Multisig-Quorum, bei dem für Abhebungen ein Schwellenwert von zwei eindeutigen Signaturen von zwei Schlüsseln erforderlich ist.
Diese relativ einfache Methode zum Erstellen einer Schwellenwertanforderung ist äußerst effektiv beim Entfernen aller einzelnen Fehlerquellen. Solange der Ausgabenschwellenwert größer als eins, aber kleiner als die Gesamtzahl der Schlüssel ist, kann jeder einzelne Schlüssel verloren gehen, gestohlen oder zerstört werden, ohne dass Bitcoins unwiederbringlich werden. Die verbleibenden Schlüssel könnten eine Wiederherstellungstransaktion signieren, die Gelder in ein neues Multisig-Setup überträgt.
Satoshi Nakamoto legte den Grundstein für Multisig, als Bitcoin erstmals auf den Markt kam, und erwartete, dass es sich um einen beliebten Mechanismus zur Sicherung von Geldern handeln könnte. Allerdings begann Multisig erst mit dem P2SH-Softfork im Jahr 2012, ein weit verbreitetes Tool zu werden. Seitdem hat sich Multisig über mehr als ein Jahrzehnt hinweg als praxiserprobtes Sicherheitsmodell für mehrere verschiedene Adresstypen bewährt.
Welches Geheimnis verrät Shamir?
Shamir’s Secret Sharing (SSS) ist ein Algorithmus zum Teilen von Geheimnissen, der 1979 vom renommierten Kryptographen Adi Shamir entwickelt wurde. Er kann als eine weitere Möglichkeit verwendet werden, eine Schwellenwertanforderung zum Schutz von Bitcoin einzuführen. SSS ermöglicht es Benutzern, einen Schlüssel in mehrere verteilte „Anteile“ aufzuteilen, wobei nur ein bestimmter Schwellenwert der Anteile erforderlich ist, um den Schlüssel wieder zusammenzusetzen. Dies kann verwendet werden, um Quoren wie 2-von-3 oder 3-von-5 zu entwerfen, ähnlich wie bei Multisig.
 Eine 2-von-3-SSS-Anordnung, bei der zwei beliebige Anteile, dargestellt durch die farbigen Formen, den Schlüssel zu einer Singlesig-Wallet wieder zusammensetzen können. Der Schlüssel kann die einzelne Signatur erzeugen, die zum Abheben von Geldern erforderlich ist.
Dieser Ansatz führt jedoch zu bestimmten Zeitpunkten während des Lebenszyklus zu einzelnen Ausfallpunkten. Ein Beispiel hierfür ist die anfängliche Aufteilung des Schlüssels in SSS-Shares. Dieser Vorgang wird normalerweise zu einem einzigen Zeitpunkt und an einem einzigen Ort auf einem einzigen Gerät durchgeführt. Wenn ein Angreifer dieses Gerät, den Schlüsselgenerierungsprozess oder den Share-Erstellungsprozess kompromittiert, hat er den Schlüssel kompromittiert. Ein weiteres Beispiel ist, wenn der Benutzer den Schlüssel neu zusammensetzen muss, um eine Transaktion zu signieren. Eine bestimmte Anzahl von Shares muss zusammengeführt werden, wiederum zu einem einzigen Zeitpunkt und an einem einzigen Ort auf einem einzigen Gerät, was ein Angreifer ausnutzen könnte.
Eine relativ einfache und weit verbreitete Methode zur Implementierung der SSS-Technologie für die Verwahrung von Kryptowährungen ist das Shamir-Backup, das 2017 von Satoshi Labs entwickelt wurde. Es ist als Option in bestimmten Trezor-Hardware-Wallet-Modellen zu finden.
Was ist MPC?
MPC oder Multi-Party-Computation ist ein Teilgebiet der Kryptographie, das bis in die 1970er Jahre zurückreicht. Das Ziel von MPC besteht darin, mehreren Teilnehmern die gemeinsame Durchführung einer Berechnung zu ermöglichen, wobei der Beitrag jedes Teilnehmers zur Berechnung dem Rest der Gruppe nicht offengelegt wird und daher privat bleiben kann. Dies ermöglicht es mehreren Parteien, in verschiedenen Kontexten zusammenzuarbeiten, ohne einander vertrauen zu müssen.
Bei der Anwendung auf die Bitcoin-Verwahrung umfasst MPC verteilte „Anteile“, ähnlich wie SSS. Anders als bei SSS werden die Anteile jedoch nicht von einem privaten Schlüssel abgetrennt oder zum Wiederherstellen eines privaten Schlüssels verwendet. Stattdessen berechnen mehrere Parteien eine einzelne Signatur direkt aus einem Schwellenwert ihrer Anteile.
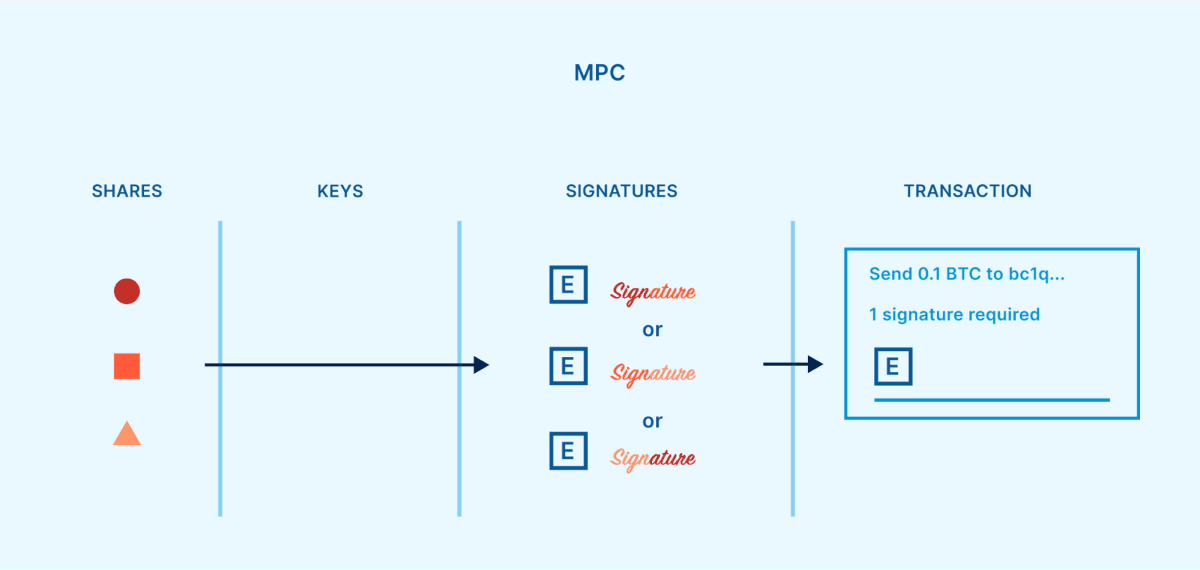 Eine 2-von-3-MPC-Vereinbarung, bei der zwei beliebige Anteile, dargestellt durch die farbigen Formen, direkt eine Signatur erstellen können, ohne vorher einen Schlüssel zusammenzustellen.
Im Gegensatz zu SSS erfordert MPC keinen Single Point of Failure. MPC-Anteile können unabhängig voneinander generiert werden und müssen nie zusammengeführt werden, um das Wallet zu betreiben. Aus einem Anteil generierte Informationen können den anderen Teilnehmern mitgeteilt werden, ohne dass der Anteil selbst offengelegt wird.
Da Bitcoin und andere Kryptowährungen bisher hauptsächlich ein Signatursystem basierend auf ECDSA (Elliptic Curve Digital Signature Algorithm) verwendeten, musste MPC für diesen Kontext angepasst werden. Die ersten praktischen Schwellenwertprotokolle für ECDSA wurden 2018 veröffentlicht. [GG18, LNR18]
Welche Kompromisse gibt es zwischen Schwellenmodellen?
Da drei verschiedene Schwellensicherheitsmodelle zur Auswahl stehen, besteht der nächste Schritt darin, die Stärken und Schwächen jeder Option zu verstehen.
Kompromisse mit Multisig
Script Multisig ist eine standardisierte Methode zum Erreichen von Schwellenwertsicherheit, die im Bitcoin-Protokoll enthalten ist. Die Struktur gilt als relativ einfach und robust. Die Einstiegshürde ist ebenfalls gering – wenn ein Bitcoin-Benutzer weiß, wie man ein Singlesig-Wallet bedient, ist es kein großer Schritt, zu lernen, wie man ein Multisig-Wallet einrichtet und verwendet.
Wenn eine Multisig-Wallet initialisiert wird, ist die Schwellenanforderung in die Adressen eingebaut, die zum Empfangen von Bitcoins in die Wallet erstellt werden. Sobald eine Multisig-Adresse finanziert wurde, ist das Bitcoin durch einen unveränderlichen Vertrag geschützt, der im Wesentlichen in die Blockchain selbst geschrieben wurde. Die einzige Möglichkeit, den Vertrag zu ändern (z. B. die Zugriffskontrollrichtlinie zu ändern oder anzupassen, welche Schlüssel das Bitcoin schützen), besteht darin, das Bitcoin an eine neue Adresse zu verschieben, die mit einem anderen Vertrag erstellt wurde. Für mehrere Parteien, die zusammenarbeiten, um Bitcoins zu sichern, kann dieser grundlegende unveränderliche Vertragsmechanismus das höchste Maß an Sicherheit bieten, dass das Geld so gesichert ist, wie es alle Parteien beabsichtigt haben. Wenn etwas grundlegend geändert würde, würde dies durch das Auftreten einer öffentlichen Transaktion für alle offensichtlich werden, und die Schlüssel, die die Änderung genehmigt haben, wären bekannt. Aus diesem Grund verlassen sich kollaborative Verwahrungsanbieter wie Unchained bei ihren Produkten auf Skript-Multisig.
Das öffentliche Bereitstellen von Verträgen auf der Blockchain bringt jedoch auch Nachteile mit sich. Da Bitcoins von einer Multisig-Adresse ausgegeben werden, muss die Zugriffskontrollrichtlinie für diese Adresse dauerhaft auf der Blockchain veröffentlicht werden. Beobachter können dann die Details des verwendeten Multisig-Quorums sehen. Obwohl die verbleibenden Mittel in Zukunft problemlos auf eine neue Adresse migriert werden können, ist die Tatsache, dass frühere Sicherheitsvorkehrungen offengelegt werden, nicht ideal. Darüber hinaus bedeutet die Notwendigkeit, Bitcoins von einer Adresse auf eine andere zu verschieben, um die Zugriffskontrollrichtlinie anzupassen, dass immer Transaktionsgebühren mit dem Vorgang verbunden sind (und je größer das Quorum, desto teurer wird es).
Für Unternehmen, die Wert auf die Verwahrung von Altcoins legen, wie etwa Kryptowährungsbörsen, kann Script-Multisig eine größere Herausforderung darstellen als die beiden anderen Methoden der Schwellenwertsicherheit. Dies liegt daran, dass auf Blockchain-Ebene ein Multisig-Schwellenwertquorum auferlegt wird und verschiedene Kryptowährungen unterschiedliche Blockchains verwenden. Viele Kryptowährungen unterstützen nicht einmal eine native, robuste Multisig-Implementierung. SSS und MPC hingegen erzwingen Schwellenwertquoren auf Schlüsselebene und sehen öffentlich wie Singlesig-Transaktionen aus. Da fast alle Kryptowährungen einen ähnlichen Standard für die Singlesig-Verwahrung unterstützen (derselbe Schlüssel kann für die meisten Kryptowährungen verwendet werden), sind SSS und MPC dadurch kettenübergreifender kompatibel.
Kompromisse bei Shamirs geheimer Weitergabe
SSS bietet eine weitere Möglichkeit, eine Schwellenwertanforderung auf der Grundlage relativ einfacher und praxiserprobter Kryptografie zu entwerfen. Für die Verwahrung von Kryptowährungen verfügt SSS auch über eine weit verbreitete Methode mit niedriger Einstiegshürde (Shamir-Backup). Sobald jemand Erfahrung mit der Verwendung einer herkömmlichen Singlesig-Wallet hat, ist es kein großer Schritt mehr, mit einem Trezor eine Wallet mit Shamir-Backup einzurichten.
Im Gegensatz zu Multisig funktioniert SSS vollständig außerhalb öffentlich zugänglicher Adressen und Transaktionen auf der Blockchain. Stattdessen wird die Schwellenwertanforderung dadurch bestimmt, wie der private Schlüssel in Anteile aufgeteilt wird. Dies bedeutet, dass das Aufteilen eines Schlüssels in Anteile und das spätere erneute Zusammensetzen dieser Anteile privat erfolgen kann, sodass nur die an der Bitcoin-Verwahrungsvereinbarung beteiligten Personen wissen, dass SSS verwendet wird. Neben den Datenschutzvorteilen bedeutet die Beibehaltung der Schwellenwertstruktur außerhalb der Blockchain auch, dass SSS-Transaktionen nicht zu höheren Gebühren führen und zum Sichern vieler verschiedener Kryptowährungen verwendet werden können. Obwohl die meisten Kryptowährungen ihre eigenen einzigartigen Blockchains haben, können sie alle denselben privaten Schlüssel als Zugriffspunkt verwenden, und dieser Schlüssel kann wiederum mithilfe von SSS aufgeteilt werden.
Der größte Nachteil von SSS wurde bereits oben erwähnt: Der private Schlüssel muss zu einem Zeitpunkt an einem Ort vorhanden sein, bevor er zum ersten Mal in Anteile aufgeteilt wird und auch, wenn die Anteile zum Zweck der Genehmigung einer Auszahlung neu kombiniert werden. Diese Schwachstellen erzeugen vorübergehende einzelne Ausfallpunkte, was bedeutet, dass SSS allein im Gegensatz zu Multisig oder MPC keine wirklich institutionelle Sicherheit bietet.
Darüber hinaus bietet SSS keine native Methode zum Anpassen der Zugriffskontrollrichtlinie. Sobald ein privater Schlüssel in ein Quorum von Anteilen aufgeteilt ist, behalten diese Anteile immer die Möglichkeit, diesen Schlüssel zu reproduzieren. Wenn eine Gruppe gemeinsam mithilfe von SSS einen Schatz sichert und ein Mitglied der Gruppe die Gruppe verlässt, kann es eine Herausforderung darstellen, die Berechtigungen für diese Person auf sichere Weise zu widerrufen. Die verbleibenden Mitglieder der Gruppe könnten den Schlüssel wieder zusammensetzen und ihn dann in neue Anteile aufteilen, aber die alten Anteile müssten nachweislich vernichtet werden. Andernfalls müssten die Gelder an eine völlig neue Brieftasche gesendet werden, die durch einen anderen Schlüssel geschützt ist.
Kompromisse mit MPC
Ähnlich wie SSS erzwingt MPC die Schwellenwertanforderung auf Schlüsselebene statt auf Blockchain-Ebene. Dies eröffnet ähnliche Vorteile, wie z. B. die Gewährung einer höheren Privatsphäre, die Vermeidung erhöhter Transaktionsgebühren und die Möglichkeit, eine MPC-Verwahrungsstruktur für viele verschiedene Kryptowährungen zu verwenden.
Wichtig ist, dass MPC die temporären Single Points of Failure vermeidet, die mit der Verwendung von SSS einhergehen. Durch die Verwendung einer anderen kryptografischen Methode können die Schlüsselanteile vom Moment der ersten Erstellung der Brieftasche an separat existieren und sogar beim Signieren von Auszahlungstransaktionen separat bleiben. Die meisten MPC-Implementierungen enthalten auch eine native Methode zum Anpassen der Zugriffskontrollrichtlinie (Erstellen eines neuen Quorums von Anteilen), ohne dass Geld an eine neue Brieftaschenadresse gesendet werden muss.
MPC für ECDSA-Schwellenwerte gilt jedoch als sehr komplexe Kryptografie und es gibt keinen vereinbarten Standard für deren Verwendung. Es gibt viele verschiedene Protokolle, wobei die ersten beiden 2018 unabhängig voneinander von Gennaro und Goldfeder [GG18] und Lindell et al. [LNR18] entwickelt wurden. Seitdem haben wir auch Protokolle von Doerner et al. [DKLs19], Castagnos et al. [CCL+20], Damgård et al. [DJM+20], Canetti et al. [CMP20], Gągol et al. [GKSS20], Gennaro und Goldfeder [GG20], Canetti et al. [CGG+21], Abram et al. [ANO+21], Doerner et al. [DKLs23] und vielleicht anderen gesehen. Zwar weisen die neueren Protokolle gegenüber den älteren Protokollen gewisse Verbesserungen auf, doch gab es möglicherweise weniger Möglichkeiten für Peer-Reviews, Audits und andere Tests.
Die höhere Komplexität von MPC vergrößert die Angriffsfläche. Mit zusätzlichen Komponenten und Verfahren gibt es mehr Spielraum für Fehler und potenzielle Sicherheitslücken. Es sind bereits mehr als einmal Hinweise auf schwerwiegende Sicherheitsmängel aufgetreten, darunter Angriffe zur vollständigen Extraktion privater Schlüssel, die einige der oben aufgeführten ECDSA-Schwellenprotokolle betreffen.
Beispiele beinhalten:
AS20-Schwachstellen, September 2020, die GG18-Implementierungen betreffen
Alpha-Rays-Sicherheitslücken, Dezember 2021, betreffen GG18 und GG20
TSSHOCK-Sicherheitslücken, August 2023, betreffen GG18, GG20 und CGG+21
BitForge-Sicherheitslücken, August 2023, betreffen GG18 und GG20
„Kryptographie muss den Test der Zeit bestehen, um Langlebigkeit zu erreichen, und diese neuen Protokolle haben den Test der Zeit eindeutig nicht bestanden […] diese Forschung war nicht bereit für die Umsetzung oder breite Akzeptanz. Aus meiner Sicht ist die Umsetzung und Produktisierung solch neuer Forschung ziemlich gefährlich.“ — Ledger CTO Charles Guillemet, Antwort von Dezember 2021 an Alpha-Rays
„[MPC ist] komplizierter, man kann mehr Fehler machen. Fortgeschrittene Kryptoprotokolle sind im Detail und in der Implementierung fragil. Ich würde mich bei Multisig sicherer fühlen, das super einfach und grundsolide ist.“ — Beitrag des renommierten Kryptographen Adam Back, Januar 2023
MPC ist auch dadurch begrenzt, wer es überhaupt realistisch nutzen kann. Wie bereits erwähnt, ist der Schwellenwert ECDSA sehr kompliziert. Für den Durchschnittsbürger gibt es keine Tools, um MPC sicher oder einfach selbst einzurichten. Während einige Unternehmen MPC-Wallets mit kollaborativer Verwahrung anbieten, die relativ einfach zu verwenden sind, bieten diese Unternehmen den Benutzern keine einfache Möglichkeit, ihre Gelder zurückzuerhalten, wenn das Unternehmen verschwindet (oder überhaupt keine Möglichkeit, in welchem Fall sie einen einzigen Ausfallpunkt darstellen). Da Script-Multisig ein einfacher und offener Standard ist, können Unternehmen, die kollaborative Verwahrungslösungen mit Multisig anbieten, Open-Source- und einfach zu verwendende Wiederherstellungstools anbieten. Dies schafft eine unkomplizierte Möglichkeit für Kunden, ihre Gelder zurückzuerhalten, selbst wenn das kollaborative Multisig-Unternehmen nicht mehr zur Verfügung steht.
Welches Modell ist das Beste?
Wie wir gerade besprochen haben, gibt es zahlreiche Vor- und Nachteile zwischen der Verwendung von Multisig, SSS und MPC. Sie können in einem Diagramm für einen visuellen Vergleich angeordnet werden:
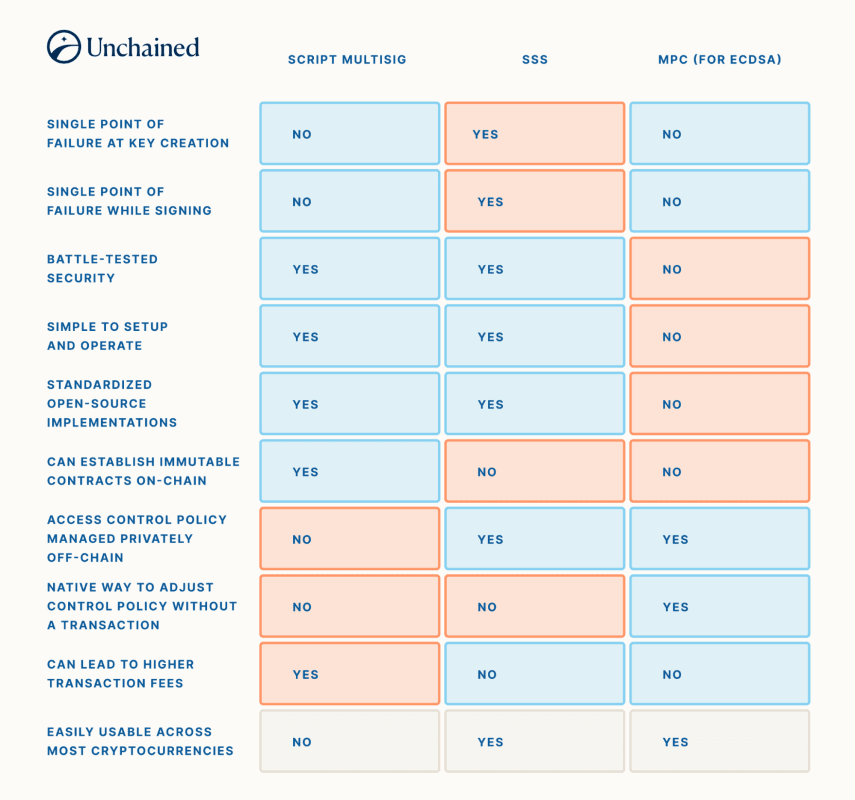 Dieses Diagramm zeigt die Stärken (blau) und Schwächen (rot) der einzelnen Methoden zur Implementierung von Schwellenwertsicherheit. Grau kann je nach Perspektive eine Stärke oder eine Schwäche darstellen.
Wenn sich ein Unternehmen auf die Verwahrung vieler verschiedener Kryptowährungen spezialisiert, könnte es motiviert sein, ein Team von Fachleuten einzustellen, um ein MPC-Verwahrungsmodell sorgfältig einzurichten. Wenn ein Unternehmen oder eine Einzelperson jedoch nach einer einfachen und zuverlässigen Möglichkeit sucht, Bitcoin langfristig zu sichern, könnte die Verwendung von Skript-Multisig und die Akzeptanz der Datenschutzkompromisse vorzuziehen sein. SSS wird selten allein verwendet, da es nicht in der Lage ist, jederzeit institutionelle Schwellenwerte durchzusetzen.
Kombination von Modellen für kollaboratives Sorgerecht
Während Multisig, SSS und MPC oft als konkurrierende Sicherheitsmodelle betrachtet werden, ist es möglich, mehr als eines davon in eine Gesamtverwahrungsstruktur zu integrieren. Wie bereits beschrieben, erlauben SSS und MPC eine Schwelle an Schlüsselanteilen, um eine Signatur für eine Transaktion zu erstellen. Wenn die Signatur für die Ausgabe von Geldern aus einer Singlesig-Wallet bestimmt wäre, wäre nichts anderes erforderlich, um die Transaktion abzuschließen. Wenn die Signatur jedoch stattdessen für die Ausgabe von Geldern aus einer Multisig-Wallet bestimmt wäre, könnten auch zusätzliche Signaturen von anderen Schlüsseln erforderlich sein.
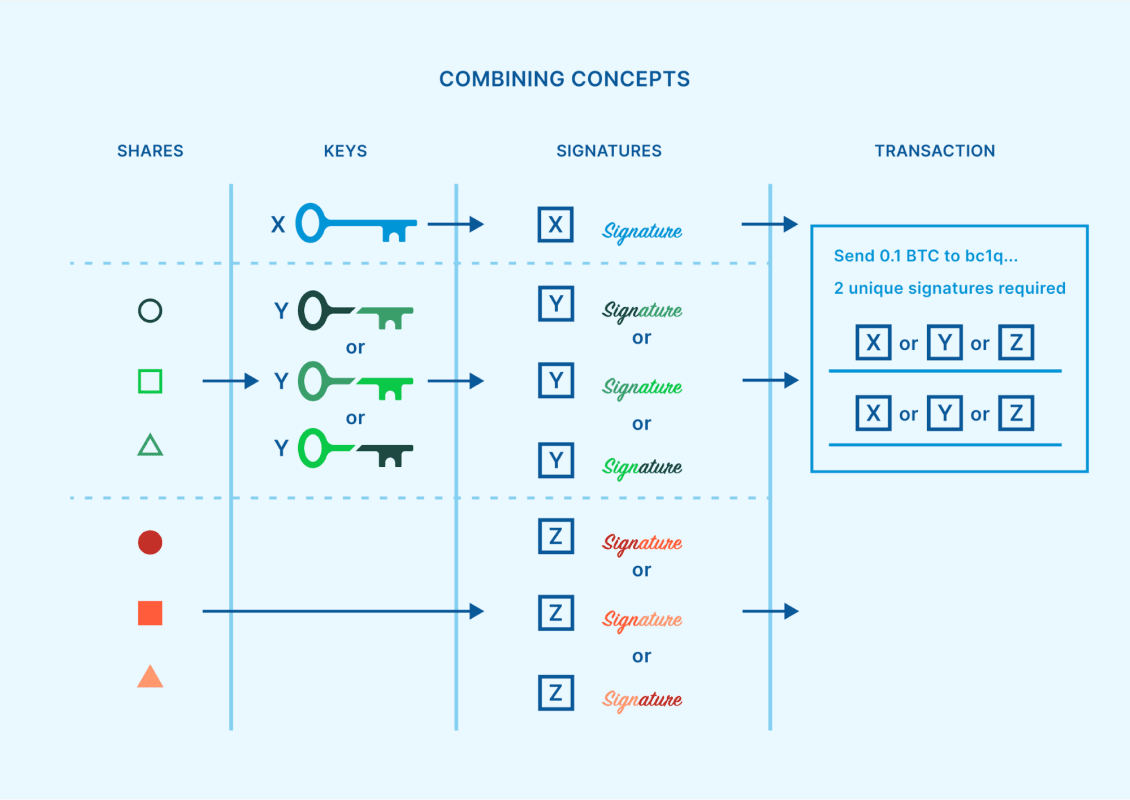 Eine 2-von-3-Multisig-Struktur, bei der eine mögliche Signatur aus einem normalen Schlüssel erstellt werden könnte, eine andere mögliche Signatur aus einem Schlüssel erstellt werden könnte, der aus 2-von-3-SSS-Anteilen neu zusammengesetzt ist, und eine andere mögliche Signatur direkt aus 2-von-3-MPC-Anteilen erstellt werden könnte.
Diese Kombination von Techniken mag zwar unnötig und umständlich klingen, es gibt jedoch tatsächlich einige Kontexte, in denen sie praktisch sinnvoll ist. Mit der zunehmenden Beliebtheit von Schlüsselagenten und der Verwahrung durch mehrere Institutionen gibt es eine wachsende Zahl spezialisierter Unternehmen, die von Einzelpersonen und Institutionen beauftragt werden, einen der Schlüssel zu einer Multisig-Wallet zu sichern. Diese verteilten Schlüsselagenten können dazu beitragen, das Verwahrungsrisiko zu verringern. Aber wie sollte ein Schlüsselagent diesen einen Schlüssel sichern, für den er verantwortlich ist?
SSS oder MPC können eine Strategie sein, um einzelne Fehlerquellen bei dieser Aufgabe zu minimieren oder zu beseitigen. Ein unternehmensweiter Schlüsselagent kann ein System entwerfen, bei dem mehrere verschiedene Verantwortlichen innerhalb des Unternehmens jeweils Schlüsselanteile besitzen und daher eine Signatur nur nach Zustimmung einer bestimmten Anzahl dieser Verantwortlichen erstellt werden kann. Sollte es außerdem während einer SSS-Neuzusammenstellung zu einem Angriff kommen oder eine MPC-Implementierung unter einer neuen Schlüsselextraktionsschwachstelle wie den zuvor aufgeführten leiden, sind keine Kundengelder unmittelbar gefährdet. Der Schlüsselagent hätte Zeit, zu reagieren und das Problem zu beheben, während das Bitcoin durch die umfassendere Multisig-Wallet geschützt bleibt.
Die Verwendung von Skript-Multisig zum Erstellen einer Schwellenwertanforderung als grundlegender, unveränderlicher Vertrag und die anschließende Beauftragung professioneller Schlüsselagenten, die jeweils einen Multisig-Schlüssel mithilfe ihres eigenen SSS- oder MPC-Schwellenwerts schützen, ist für eine Institution bei weitem die sicherste Methode, um Bitcoin langfristig zu sichern.
Neue Funktionen mit Taproot
Im November 2021 kam es zum Taproot-Softfork, der dem Bitcoin-Ökosystem neue Tools hinzufügte. Einige dieser Tools wirken sich auf die Zukunft der institutionellen Bitcoin-Verwahrung aus, indem sie bestimmte Verbesserungen und Optionen ermöglichen.
Schnorr-Signaturen: Der Schnorr-Signaturalgorithmus ist jetzt in Bitcoin als Alternative zu ECDSA verfügbar. Die Verwendung von MPC auf Schnorr führt zu Schwellenwert-Sicherheitsschemata, die weitaus weniger kompliziert sind und daher im Vergleich zu den zuvor erwähnten ECDSA-Protokollen auch ein höheres Vertrauen in ihre Sicherheit bieten. FROST ist das führende Schnorr-Schwellenwert-Signaturprotokoll, während MuSig2 auch speziell für N-von-N-Quoren verfügbar ist. Beide Signaturschemata sind auf dem Weg, standardisierte Tools in der gesamten Bitcoin-Branche zu werden, und es wird erwartet, dass sie MPC für normale Einzelpersonen verfügbar machen, mit einer Benutzererfahrung ähnlich der von Script-Multisig.
Datenschutz für Skripttypen: Pay-to-Taproot-Adressen (P2TR) sind ein neuer Adresstyp, der es ermöglicht, dass Bitcoin-Adressen mit Skript-Multisig identisch mit den Adressen erscheinen, die für Singlesig-Wallets verwendet werden. Dies stellt eine erhebliche Verbesserung des Datenschutzes dar, da die Bitcoin-Adresse selbst keine Hinweise auf das Sicherheitsmodell ihres Besitzers liefert, z. B. ob dieser möglicherweise Skript-Multisig verwendet oder nicht.
Mehrere Ausgabepfade: P2TR-Adressen können auch mehrere Ausgabepfade enthalten. Dies kann neue Möglichkeiten zur Strukturierung der Schwellenwertsicherheit für die Verwahrung auf institutioneller Ebene schaffen, wie in BIP 342 (Begründung, Abschnitt 5) beschrieben. Beispielsweise könnte ein Benutzer einen N-von-N-Skript-Multisig-Ausgabepfad für jede Kombination von Schlüsseln erstellen, die Geld ausgeben können. Anstatt ein 2-von-3-Quorum mit den Schlüsseln A, B und C zu erstellen, kann ein ähnliches Ergebnis mit drei separaten 2-von-2-Quoren als mögliche Ausgabepfade erreicht werden – eines mit den Schlüsseln A und B, eines mit den Schlüsseln A und C und eines mit den Schlüsseln B und C. Diese Strategie kann die Privatsphäre erhöhen, da nur der Ausgabepfad offengelegt wird, der letztendlich verwendet wird. Ein ähnliches Konzept kann auf MPC-Schlüsselfreigabequoren angewendet werden, sodass MuSig2 für Schwellenwerte verwendet werden kann.
Diese Taproot-Tools sind relativ neu und ihre Einführung befindet sich noch in der Anfangsphase. Viele Bitcoin-Software und -Dienste bieten noch keine vollständige Unterstützung für das, was Taproot zu bieten hat. Es ist auch erwähnenswert, dass diese Tools für die meisten Altcoins nicht nativ verfügbar sind.
Abschließende Gedanken
Immer mehr Institutionen interessieren sich für die Sicherung eines Bitcoin-Vermögens und benötigen dafür wirksame Lösungen. Die Vermeidung einzelner Ausfallpunkte und die Minimierung des Kontrahentenrisikos sind dabei oberstes Gebot. Diese Kriterien lassen sich am besten durch die Nutzung einer Multisig-Struktur erfüllen, bei der die Schlüssel auf verschiedene Schlüsselagenten des Unternehmens verteilt werden können, von denen keiner die alleinige Kontrolle über die Bitcoins hat. Jeder Schlüsselagent kann SSS oder MPC verwenden, um für seinen jeweiligen Schlüssel zusätzlichen Schwellenwertschutz hinzuzufügen.
Unchained hat ein Enterprise-Custody-Netzwerk entwickelt, das für institutionelle Kunden konzipiert wurde, die eine solche Vereinbarung treffen möchten. Es ist einfach zu verwenden und anpassbar, sodass jeder Kunde wählen kann, ob er eine kontrollierende Anzahl von Schlüsseln selbst oder nur einen einzigen Schlüssel halten möchte oder die Verantwortung für die Sicherung der Schlüssel vollständig den verschiedenen unabhängigen Enterprise-Schlüsselagenten überlassen möchte. Wenn Sie mehr erfahren möchten, vereinbaren Sie noch heute eine kostenlose Beratung mit uns!
Besonderer Dank geht an Dhruv Bansal für die Überprüfung dieses Artikels und sein wertvolles Feedback.
Ursprünglich veröffentlicht auf Unchained.com.
Unchained Capital ist der offizielle US-amerikanische Collaborative Custody-Partner von Bitcoin Magazine und ein wichtiger Sponsor verwandter Inhalte, die über Bitcoin Magazine veröffentlicht werden. Weitere Informationen zu den angebotenen Dienstleistungen, Custody-Produkten und der Beziehung zwischen Unchained und Bitcoin Magazine finden Sie auf unserer Website.
Quelle: Bitcoin Magazine
Der Beitrag „Multisig, Shamirs geheime Freigabe und MPC im Vergleich“ erschien zuerst auf Crypto Breaking News.