


Eine Wrapped-Version von Monero (XMR) verlor am Freitag auf Hyperliquid mehr als 99 %, nachdem eine Wallet, die Token vom Deployerkonto erhalten hatte, den Vermögenswert im Wert von rund 13,5 Millionen US-Dollar verkauft hatte, wie das Blockchain-Analyseunternehmen Bitquery mitteilte.
Der als XMR1 bekannte Token fiel laut Bitquery innerhalb von etwa 30 Minuten von rund 500 US-Dollar auf 1 US-Dollar – ein Rückgang um 99,8 %. Wrapped-Token sollen andere Kryptowährungen auf verschiedenen Blockchains abbilden und ermöglichen so den Handel außerhalb ihrer jeweiligen nativen Netzwerke. Der Zusammenbruch betraf XMR1 und nicht die native Kryptowährung von Monero.
Laut Bitquerys Onchain-Analyse erhielt die Wallet 5,2 Millionen XMR1-Token vom Deployer-Konto, bevor sie am Freitag den Vermögenswert im Wert von etwa 13,5 Millionen US-Dollar verkaufte.
Das Unternehmen verfolgte 13,28 Millionen USDC, die zu Arbitrum transferiert wurden, wo 13,22 Millionen über das CoW Protocol in 7.467 Ether (ETH) getauscht wurden. Der Großteil der ETH wurde anschließend zu Ethereum gebridged.
Bitquery stellte außerdem fest, dass Erlöse aus vier Hacks Anfang November, an denen Across Protocol, Kava, Lighter und Safe beteiligt waren, zum Kauf von XMR1 im Wert von etwa 6,6 Millionen US-Dollar verwendet worden waren – offenbar als Weg zu nativem Monero. Das Unternehmen erklärte, es habe keine Onchain-Beweise gefunden, die diese Vorfälle mit dem mutmaßlichen Exploit vom Freitag in Verbindung bringen.
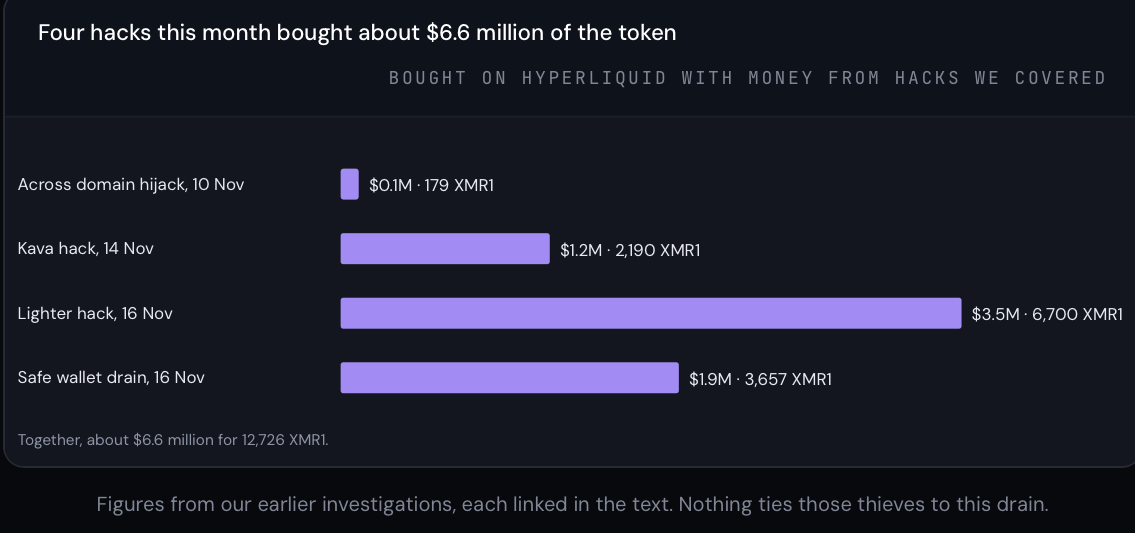
Wert der XMR1-Käufe, die mit Geldern aus vier Hacks im November in Verbindung stehen. Quelle: Bitquery
Bitquery erklärte, die Onchain-Untersuchung habe nicht klären können, wie der private Schlüssel des Deployer-Kontos erlangt wurde oder wer während der Transfers darüber verfügte. Damit bleiben die Umstände der mutmaßlichen Kompromittierung unbestätigt.
Wagyu-Betreiber macht mutmaßlichen Infrastruktur-Einbruch verantwortlich
PerpetualCow, der pseudonyme Betreiber von Wagyu, dem Dienst hinter XMR1, führte den Zusammenbruch auf einen angeblichen Einbruch beim Hosting-Anbieter 1984 zurück und behauptete, Kundendaten und interne Serverdateien seien offengelegt worden.
Laut PerpetualCow war der XMR1-Deployer-Schlüssel auf einem Server gespeichert, der später gelöscht wurde. Der Hosting-Anbieter habe jedoch angeblich Protokolle und Dateien dazu aufbewahrt.
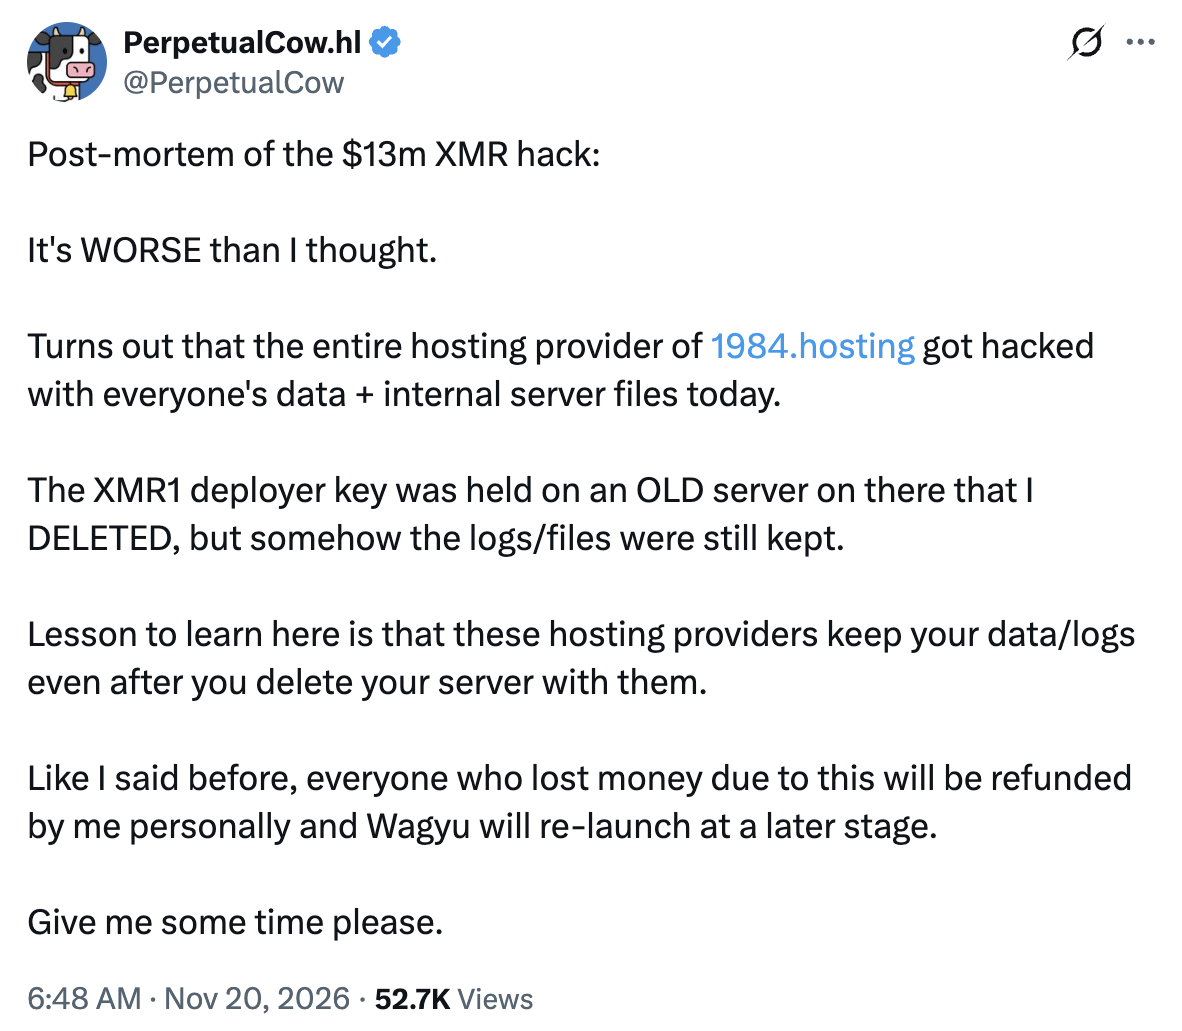
Quelle: Perpetual Cow
PerpetualCow versprach außerdem, betroffene Händler persönlich zu entschädigen, und erklärte, Wagyu werde zu einem späteren Zeitpunkt neu starten. Einen Zeitplan nannte das Unternehmen jedoch nicht.
Cointelegraph kontaktierte den Betreiber, um weitere Einzelheiten zum mutmaßlichen Einbruch und zu den Entschädigungsplänen zu erfragen, erhielt bis zur Veröffentlichung jedoch keine Antwort.
Magazin: Binance-Anordnung zur Einfrierung von 6,5 Mrd. US-Dollar, Hongkong stuft HYPE als „verdächtig“ ein: Asia Express