Die Welle ungewöhnlicher Hacks und Angriffe hält an. Ledgers jüngste Probleme und die Entdeckung, dass es weitere kompromittierte Geräte auf dem Markt gibt, haben uns fragen lassen, ob selbst Cold Wallets noch sicher sind. Ein weiterer kleiner „Vorfall“ heute hat meine Aufmerksamkeit erregt, auch wenn noch nicht bestätigt ist, ob es ein Hack oder etwas anderes war.
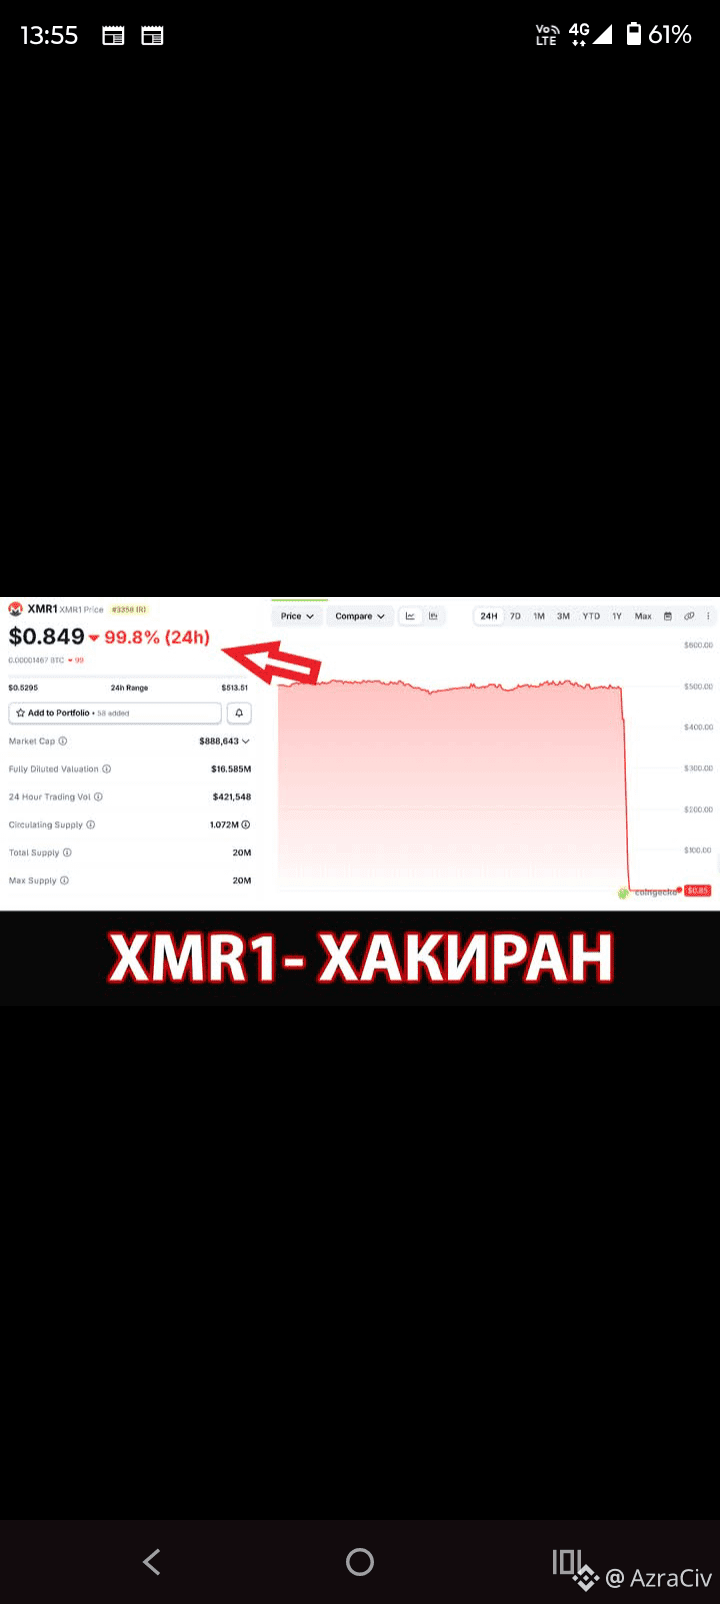
👉 XMR1 stürzte von 500 $ auf etwa 0,90 $ ab. 💀
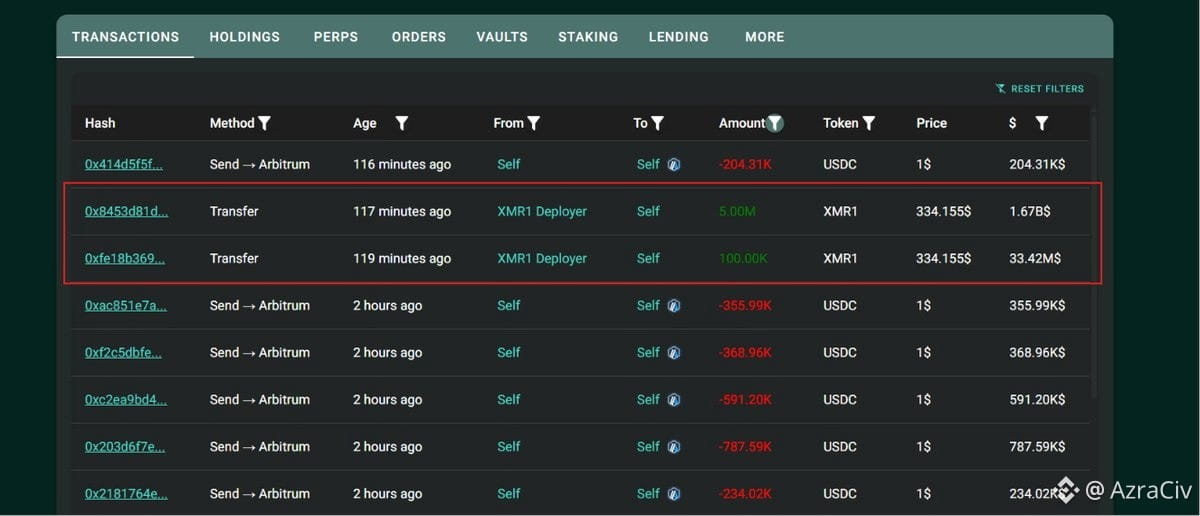
Vor wenigen Stunden soll ein Hacker 5,2 Millionen XMR1-Token gestohlen und auf Hyperliquid verkauft haben. Mit dem Erlös kaufte er $ETH .
Bislang hat der Angreifer 13,22 Millionen USDC ausgegeben, um 7.467 ETH zu kaufen.
👉 WICHTIG: Dieser Vorfall betrifft nur XMR1, die über die Wagyu-Bridge von Hyperliquid ausgegebene Wrapped-Version von Monero.
Monero ($XMR ) selbst ist NICHT betroffen. Sein nativer Token und seine offizielle Blockchain sind weiterhin unbeeinträchtigt. Der Absturz betrifft nur den Wrapped-Token XMR1, nicht die ursprüngliche Kryptowährung Monero.
Wenn Cold Storages und Privacy-Chains ins Visier genommen werden, was kommt dann als Nächstes?
Noch einmal: Der XMR1-Vorfall ist kein bestätigter Hack; möglicherweise handelt es sich auch um eine Exit-Strategie,
aber im Moment sieht es eher nach einem böswilligen Angriff aus …
Bleibt SAFU, keine Panik – was kommen soll, wird kommen …
#SecurityAlert
#LedgerProbesTamperedWalletsInBerlinAndDubai
👉 XMR1 stürzte von 500 $ auf etwa 0,90 $ ab. 💀
Vor wenigen Stunden soll ein Hacker 5,2 Millionen XMR1-Token gestohlen und auf Hyperliquid verkauft haben. Mit dem Erlös kaufte er $ETH .
Bislang hat der Angreifer 13,22 Millionen USDC ausgegeben, um 7.467 ETH zu kaufen.
👉 WICHTIG: Dieser Vorfall betrifft nur XMR1, die über die Wagyu-Bridge von Hyperliquid ausgegebene Wrapped-Version von Monero.
Monero ($XMR ) selbst ist NICHT betroffen. Sein nativer Token und seine offizielle Blockchain sind weiterhin unbeeinträchtigt. Der Absturz betrifft nur den Wrapped-Token XMR1, nicht die ursprüngliche Kryptowährung Monero.
Wenn Cold Storages und Privacy-Chains ins Visier genommen werden, was kommt dann als Nächstes?
Noch einmal: Der XMR1-Vorfall ist kein bestätigter Hack; möglicherweise handelt es sich auch um eine Exit-Strategie,
aber im Moment sieht es eher nach einem böswilligen Angriff aus …
Bleibt SAFU, keine Panik – was kommen soll, wird kommen …
#SecurityAlert
#LedgerProbesTamperedWalletsInBerlinAndDubai