


Phylax’ neues Sicherheitssystem könnte DeFi-Protokollen (dezentrale Finanzanwendungen) dabei helfen, bösartige Transaktionen zu stoppen, bevor sie abgewickelt werden.
Das könnte die Abwehr von Kryptowährungen gegen nordkoreanische Hacker und von den Vereinigten Staaten sanktionierte Akteure stärken, zugleich aber auch eine Möglichkeit schaffen, Smart-Contract-Funktionen einzufrieren, ohne jemandem ausdrücklich die Befugnis dazu zu erteilen.
Und genau diese Art von Kontrolle weckt die Sorge, dass das System letztlich zu einem zentralisierten Instrument der Strafverfolgung statt zu einem Werkzeug für dezentrale Finanzanwendungen werden könnte.
„Die Frage ist nicht nur, ob ein Risiko besteht, sondern ob es ein akzeptables Risiko ist“, sagt Stefanie Boss, Mitautorin einer Studie über Zensurresistenz und Compliance-Verhalten im Konsensmechanismus von Ethereum.
„In diesem Fall würde ich sagen, dass es akzeptabel ist, da das Ziel darin besteht, das Netzwerk sicherer zu machen und es stärker an den Werten des Netzwerks und der Anwendungen auszurichten“, sagt sie.
Ein Sicherheitsmechanismus mit potenziellem Sperrrisiko
Die am 10. November angekündigte Integration von Phylax mit dem Block-Builder Titan Builder ermöglicht es Ethereum-Anwendungen, Regeln festzulegen, die Transaktionen ausschließen, die während der Blockerstellung schädliche Folgen haben könnten.
Titan, der laut Phylax jeden zweiten Ethereum-Block erstellt, prüft Transaktionen anhand dieser Regeln, bevor er sie in seine Blöcke aufnimmt.
Ziel ist es, Exploits zu verhindern, bevor sie ausgeführt werden, statt sich auf Überwachungssysteme oder Notfalleingriffe zu verlassen, nachdem ein Angriff begonnen hat. „Unsere Mission: Nutzer davor zu bewahren, durch Hacks und Fehler in DeFi Geld zu verlieren“, hieß es in der Ankündigung.
In einem Blogbeitrag beschreibt Phylax das Szenario eines anfälligen Tresors, der irrtümlich 1 Million US-Dollar an einen Nutzer auszahlen könnte, dessen Anteile nur 1.000 US-Dollar wert sind. Mit dem System könnte ein Schutzschalter den Betrag begrenzen, der bei einer einzelnen Transaktion aus dem Tresor abfließt, und so verhindern, dass die Gelder abgezogen werden.
Ähnliche Schutzmaßnahmen könnten möglicherweise auch Verluste bei großen Hacks wie dem Binance-Hack im Umfang von 6,3 Milliarden US-Dollar oder dem Bitget-Exploit im Umfang von 380 Millionen US-Dollar begrenzen. Dabei plünderten böswillige Akteure Wallets von Börsen und konnten große Mengen an Kryptowährungen über dezentrale Protokolle transferieren.
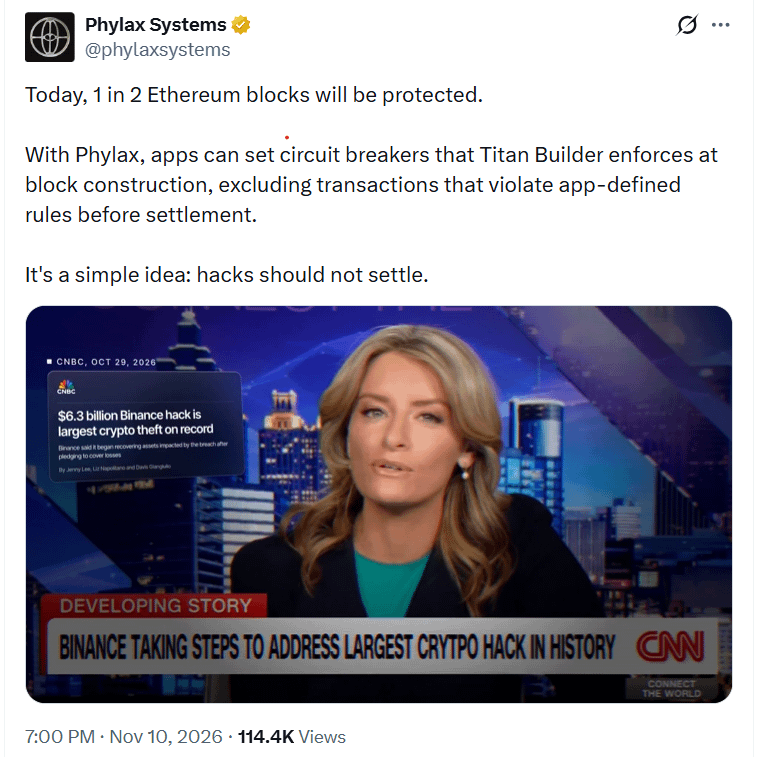
Phylax zufolge sollten Hacks nicht ausgeführt werden. Quelle: Phylax Systems.
Die Verhinderung böswilliger Transaktionen wäre zwar ein Gewinn für den Kryptosektor, doch der Anwalt für digitale Vermögenswerte Gabriel Shapiro warnte, dass Anwendungen, die das System nutzen, faktisch eingefroren werden könnten, wenn Builder keine erforderlichen Attestierungen mehr bereitstellen.
Er erklärte, dass Smart Contracts so konfiguriert werden können, dass sie Transaktionen ablehnen, sofern diese nicht in Blöcken von Buildern enthalten sind, die die erforderlichen Sicherheitsprüfungen durchgeführt haben. Wenn diese Builder keine Attestierungen mehr bereitstellten, könnten geschützte Funktionen Transaktionen weiterhin ablehnen, bis sie wieder damit beginnen.
Der Gründer und CEO von Phylax, Odysseas Lamtzidis, sagt, dass Protokolle dieses Risiko vermeiden können, indem sie Transaktionen auch dann zulassen, wenn die Sicherheitsprüfungen des Systems nicht verfügbar sind.
„Als sinnvolle Standardeinstellung empfehlen wir Protokollen ein Fail-Open-Verhalten“, sagt er dem Magazin.
Diese Schutzmaßnahme ist jedoch optional. Daher können einzelne Protokolle selbst entscheiden, wie stark sie Sicherheit gegenüber Verfügbarkeit priorisieren. „Manche Protokolle könnten sich dafür entscheiden, Sicherheit vor Betriebsfähigkeit zu stellen“, sagt Lamtzidis.
Er sagt außerdem, dass Protokolle entscheiden können, ob ihre Smart Contracts unveränderlich sind oder durch Governance geändert werden können.
Shapiro zufolge sollten Fail-Open-Schutzmaßnahmen verpflichtend sein, und Änderungen an den Schutzvorkehrungen sollten einer zeitlichen Verzögerung unterliegen, damit Protokolle sie nicht sofort entfernen können.
Ethreums Problem der Builder-Konzentration
Ein weiteres, umfassenderes Bedenken betrifft die Frage, ob das System den ohnehin stark konzentrierten Markt für die Blockerstellung auf Ethereum weiter verfestigen könnte.
Fan Zhang, ein Ethereum-Forscher, sagt, dass die Technologie von Phylax erst jetzt praktikabel wird, gerade wegen dieser Konzentration. „Endlich haben wir eine Möglichkeit, das wirksam umzusetzen“, sagt er, „aber leider nur, weil der Builder-Markt von Ethereum so zentralisiert geworden ist.“
Zhang zufolge bietet der Ansatz von Phylax „überzeugende Sicherheitsvorteile, insbesondere in einer Zeit, in der KI-Bots Fehler schneller als je zuvor finden können“.
Er warnt jedoch, dass zusätzlicher Code an einer so kritischen Stelle der Transaktionsverarbeitung neue Fehlerquellen schafft, darunter Implementierungsfehler sowie den Diebstahl, Verlust oder die Vortäuschung von Builder-Signaturschlüsseln.
„Ich glaube, dass die Community wegen der zentralisierten Builder sehr besorgt ist und sich bemüht, das Problem anzugehen. Deshalb befürchte ich, dass sich diese Bemühungen gegenseitig untergraben könnten“, fügt er hinzu.
Der Ethereum-Forscher Sen Yang sagt dem Magazin: „Wenn große Protokolle bei der Durchsetzung von Sicherheitsmaßnahmen auf eine kleine Zahl von Buildern angewiesen sind, könnte das diesen Buildern einen Wettbewerbsvorteil verschaffen und die Marktkonzentration weiter verschärfen.“
Phylax stellt sein Schutzschaltersystem vor. Quelle: Phylax Systems
Er sagt, dass das für das kommende Glamsterdam-Upgrade vorgesehene Upgrade mit einer in Ethereum integrierten Trennung von Proposer und Builder (ePBS) die Abhängigkeit von Drittanbieter-Relays verringern könnte, „die Konzentration auf dem Builder-Markt aber nicht direkt angeht“.
Yang zufolge könnten Transaktionen, die von dominanten Buildern ausgeschlossen werden, weiterhin von Buildern aufgenommen werden, die keine Zensur ausüben. Das könnte zu Verzögerungen statt zu einem dauerhaften Ausschluss führen.
Wann wird Sicherheit zu Zensur?
Phylax argumentiert, dass sein System keine neue Instanz einführt, die über Ethereum-Transaktionen bestimmt, da die Anwendungen selbst die Regeln festlegen. Die Technologie ist laut Lamtzidis „ausdrücklich freiwillig“.
Er vergleicht die Prüfungen mit Bedingungen, die bereits in Smart Contracts geschrieben stehen. „Das ist nicht anders als eine ‚require()‘-Anweisung“, sagt er. „Zensur bedeutet willkürliche Entscheidungsfindung oder Zwang.“
Zhang unterscheidet ähnlich zwischen Anwendungen, die freiwillig Transaktionen filtern, und externen Parteien, die Zensur durchsetzen. „Wenn sich Anwendungen freiwillig fürs Filtern entscheiden, ist das in Ordnung, denn Nutzer können solche Anwendungen einfach nicht mehr verwenden“, sagt er. „Das Problem ist von außen erzwungene Zensur. Dort ziehe ich die Grenze.“
Boss zufolge sind Regeln, die auf das Ergebnis einer Transaktion abzielen, weniger bedenklich als solche, die darauf abzielen, wer sie ausführt. „In diesem Fall ist die Regel ebenfalls ergebnisorientiert, was oft als weniger riskant gilt“, sagt sie.
Sie hält das Sicherheitsziel für legitim und argumentiert, dass „der Schaden durch solche Hacks viel größer ist als der Schaden durch diese Art von Ausschluss“.
Sie warnt jedoch, dass Regeln auch dazu verwendet werden könnten, Sanktionen oder politisch motivierte Ausschlüsse durchzusetzen.
„Es ist wichtig, angemessene Schutzmaßnahmen zu treffen, damit diese Regeln fair bleiben und der Sicherheit dienen“, sagt sie.
Magazin: Banken verbannen KI-Agenten aus Sicherheits- und Wettbewerbsbedenken