Gefälschte Bestellungen tauchen auf, am nächsten Tag folgen Zahlungsaufforderungen
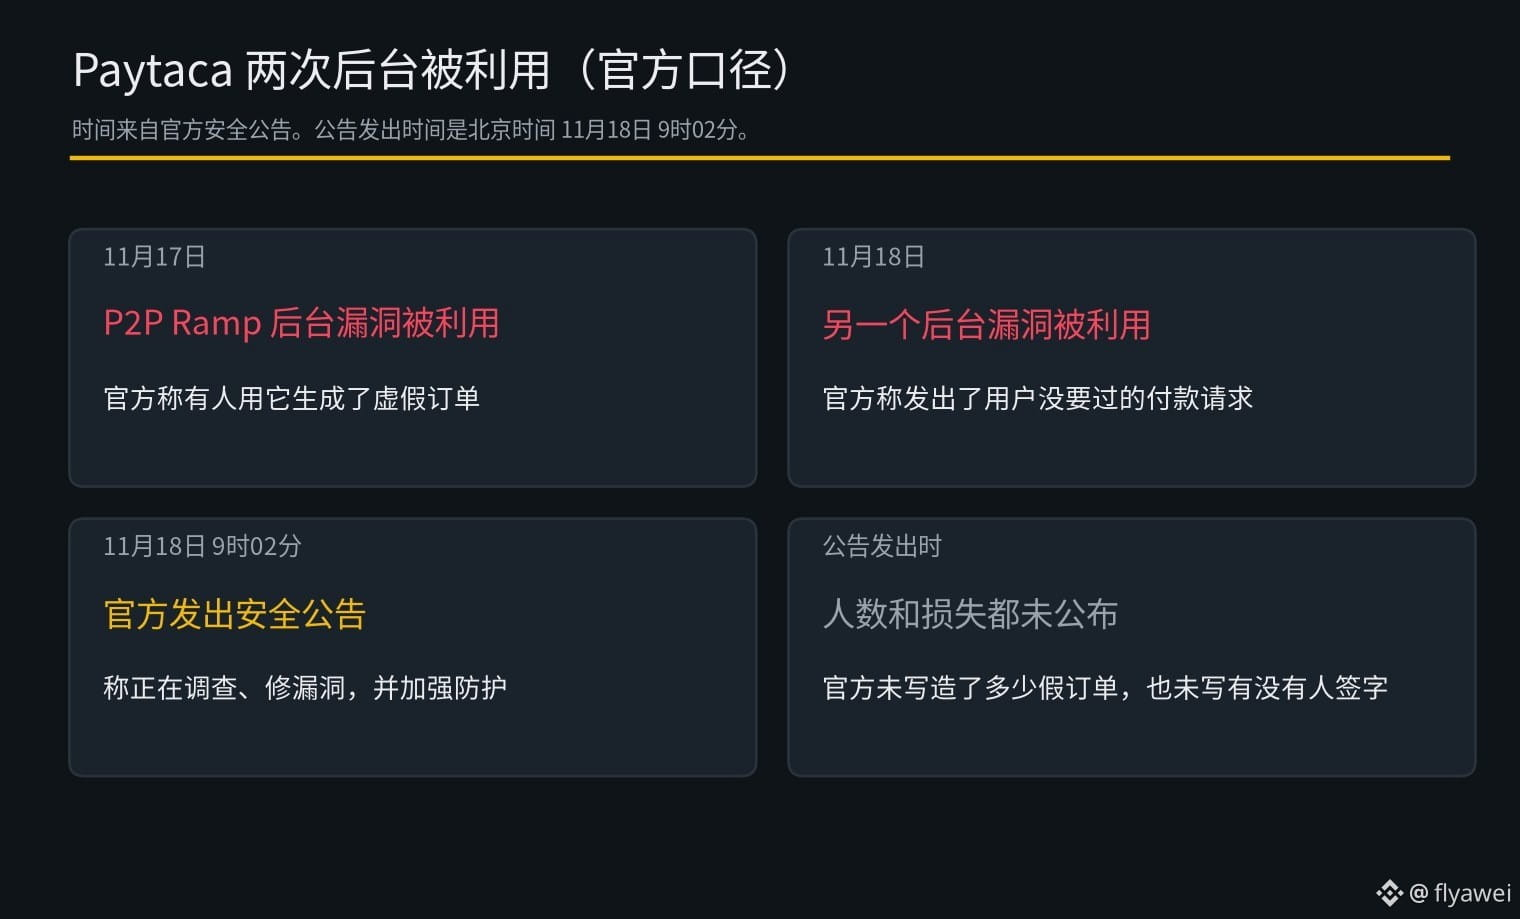
Die Bitcoin-Cash-Wallet Paytaca veröffentlichte am 18. November um 9:02 Uhr Pekinger Zeit eine Sicherheitsmitteilung. Darin hieß es, dass jemand am 17. November eine Schwachstelle im Backend von P2P Ramp ausgenutzt und gefälschte Bestellungen erstellt habe. Am 18. November wurde eine weitere Backend-Schwachstelle ausgenutzt, um Zahlungsaufforderungen zu verschicken, die Nutzer nicht angefordert hatten.
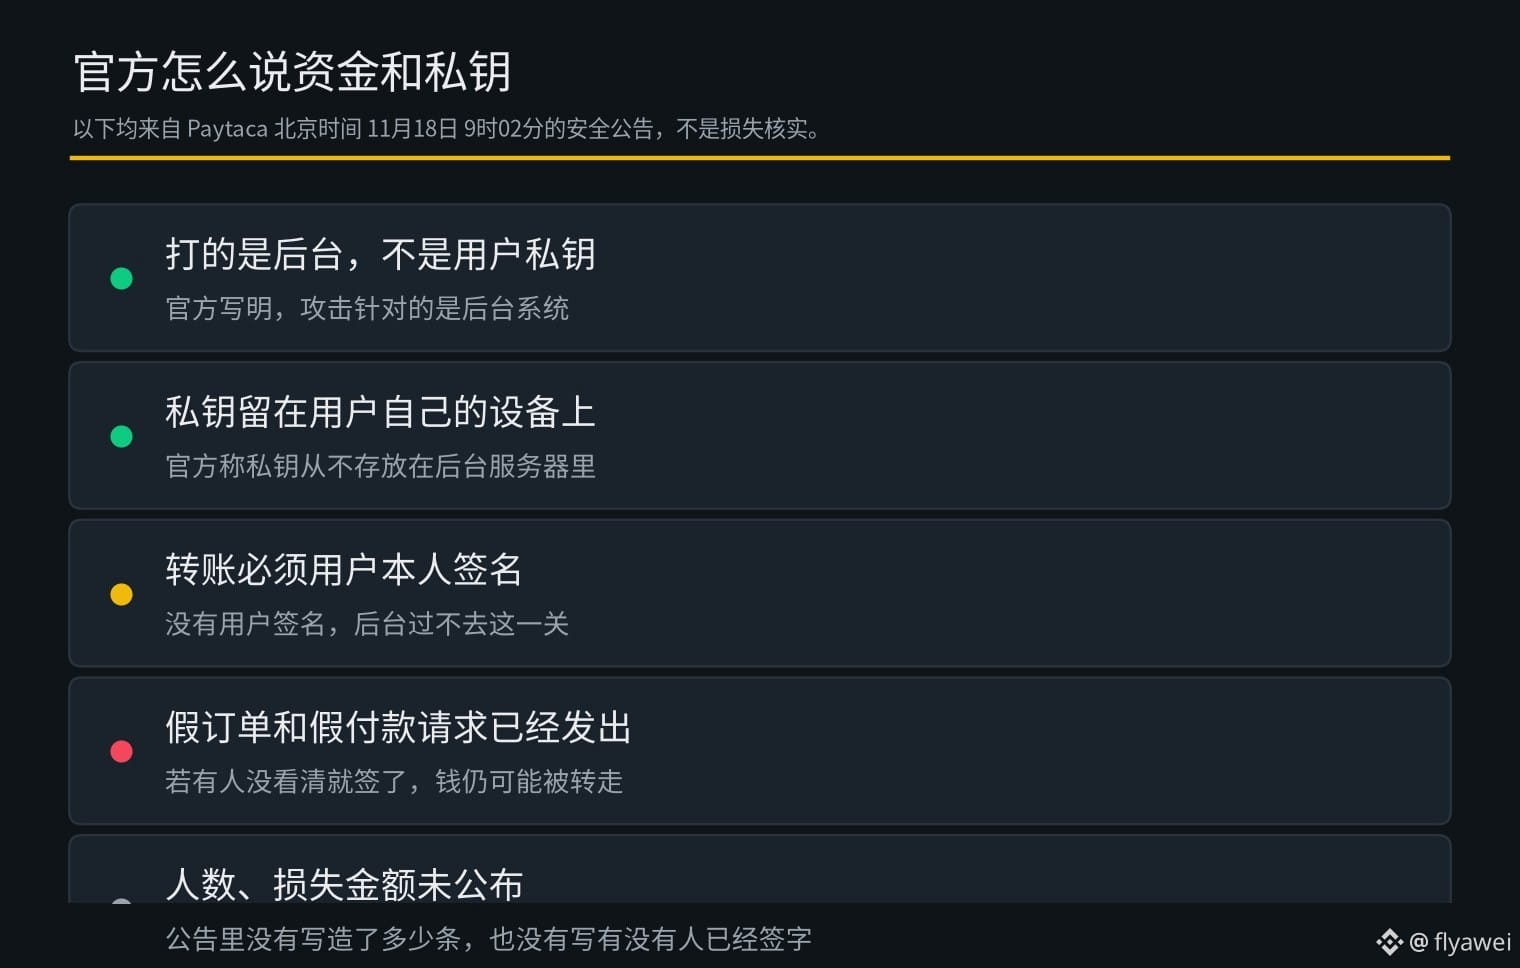
P2P Ramp ist eine Plattform, auf der Nutzer untereinander Bitcoin Cash kaufen und verkaufen können. Laut dem Betreiber zielten beide Angriffe auf die Backend-Systeme ab. Die privaten Schlüssel der Nutzer blieben auf ihren eigenen Geräten und wurden nie auf den offiziellen Servern gespeichert. Um Geld zu transferieren, ist außerdem die Signatur des jeweiligen Nutzers erforderlich.
Der Betreiber erklärte, er untersuche die Vorfälle, behebe die Schwachstellen und verstärke die Schutzmaßnahmen. Zum Zeitpunkt der Veröffentlichung hatte er weder mitgeteilt, wie viele gefälschte Bestellungen und Zahlungsaufforderungen erstellt worden waren, noch ob jemand bereits etwas signiert hatte oder Geld verloren gegangen war.
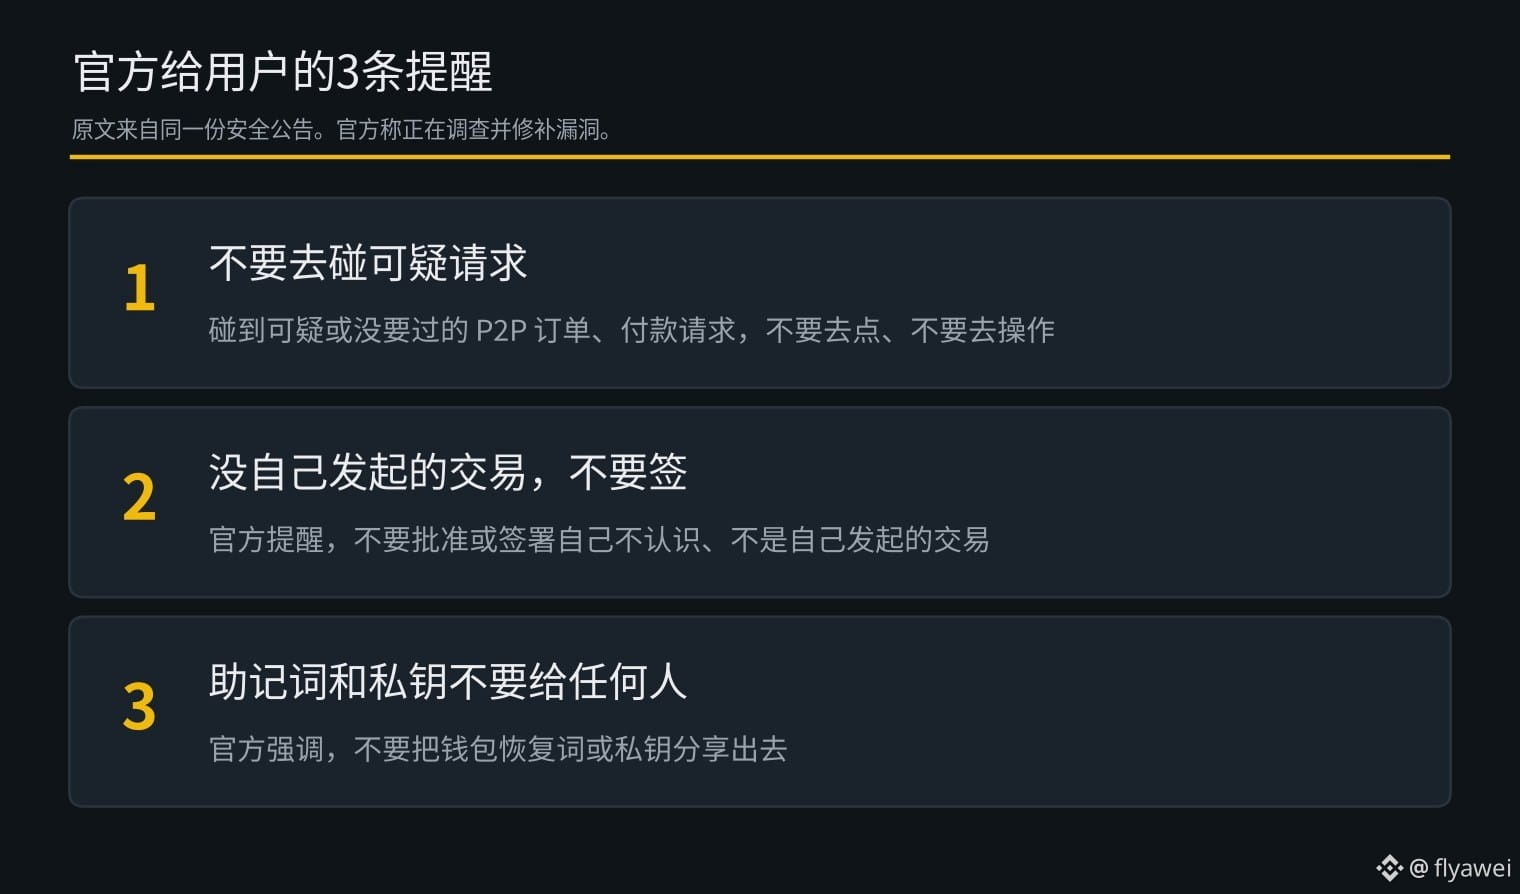
Der Betreiber warnte Nutzer davor, verdächtige oder nicht angeforderte P2P-Bestellungen und Zahlungsaufforderungen anzuklicken oder zu signieren. Außerdem sollten sie ihre Seed-Phrase oder privaten Schlüssel niemals an andere weitergeben.
Meine Einschätzung: Den Angaben des Betreibers zufolge konnten die Hacker zwar ins Backend eindringen, aber nicht selbstständig Geld transferieren. Wenn jedoch jemand die gefälschte Zahlungsaufforderung übersieht und signiert, könnte trotzdem Geld verloren gehen. In der Mitteilung fehlen noch Angaben zur Zahl der Betroffenen und zu möglichen Verlusten. Blockiert daher zunächst alle Anfragen aus unbekannten Quellen.
Anfänger sollten sich erst gründlich informieren und nur vorsichtig handeln. Beim Kauf von Coins ausschließlich $BTC kaufen.
Die Bitcoin-Cash-Wallet Paytaca veröffentlichte am 18. November um 9:02 Uhr Pekinger Zeit eine Sicherheitsmitteilung. Darin hieß es, dass jemand am 17. November eine Schwachstelle im Backend von P2P Ramp ausgenutzt und gefälschte Bestellungen erstellt habe. Am 18. November wurde eine weitere Backend-Schwachstelle ausgenutzt, um Zahlungsaufforderungen zu verschicken, die Nutzer nicht angefordert hatten.
P2P Ramp ist eine Plattform, auf der Nutzer untereinander Bitcoin Cash kaufen und verkaufen können. Laut dem Betreiber zielten beide Angriffe auf die Backend-Systeme ab. Die privaten Schlüssel der Nutzer blieben auf ihren eigenen Geräten und wurden nie auf den offiziellen Servern gespeichert. Um Geld zu transferieren, ist außerdem die Signatur des jeweiligen Nutzers erforderlich.
Der Betreiber erklärte, er untersuche die Vorfälle, behebe die Schwachstellen und verstärke die Schutzmaßnahmen. Zum Zeitpunkt der Veröffentlichung hatte er weder mitgeteilt, wie viele gefälschte Bestellungen und Zahlungsaufforderungen erstellt worden waren, noch ob jemand bereits etwas signiert hatte oder Geld verloren gegangen war.
Der Betreiber warnte Nutzer davor, verdächtige oder nicht angeforderte P2P-Bestellungen und Zahlungsaufforderungen anzuklicken oder zu signieren. Außerdem sollten sie ihre Seed-Phrase oder privaten Schlüssel niemals an andere weitergeben.
Meine Einschätzung: Den Angaben des Betreibers zufolge konnten die Hacker zwar ins Backend eindringen, aber nicht selbstständig Geld transferieren. Wenn jedoch jemand die gefälschte Zahlungsaufforderung übersieht und signiert, könnte trotzdem Geld verloren gehen. In der Mitteilung fehlen noch Angaben zur Zahl der Betroffenen und zu möglichen Verlusten. Blockiert daher zunächst alle Anfragen aus unbekannten Quellen.
Anfänger sollten sich erst gründlich informieren und nur vorsichtig handeln. Beim Kauf von Coins ausschließlich $BTC kaufen.