279 Profile haben einen Schlüssel erhalten, der in der Liste nicht zu sehen ist
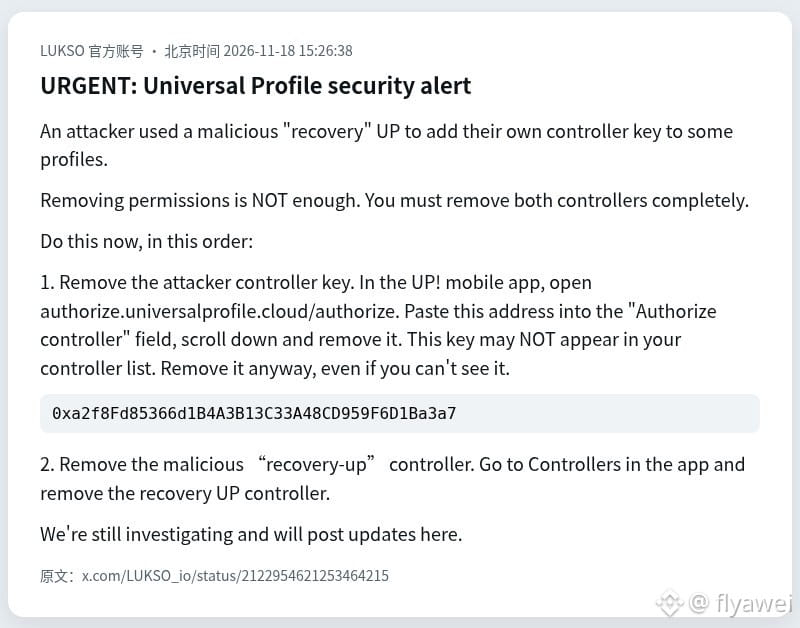
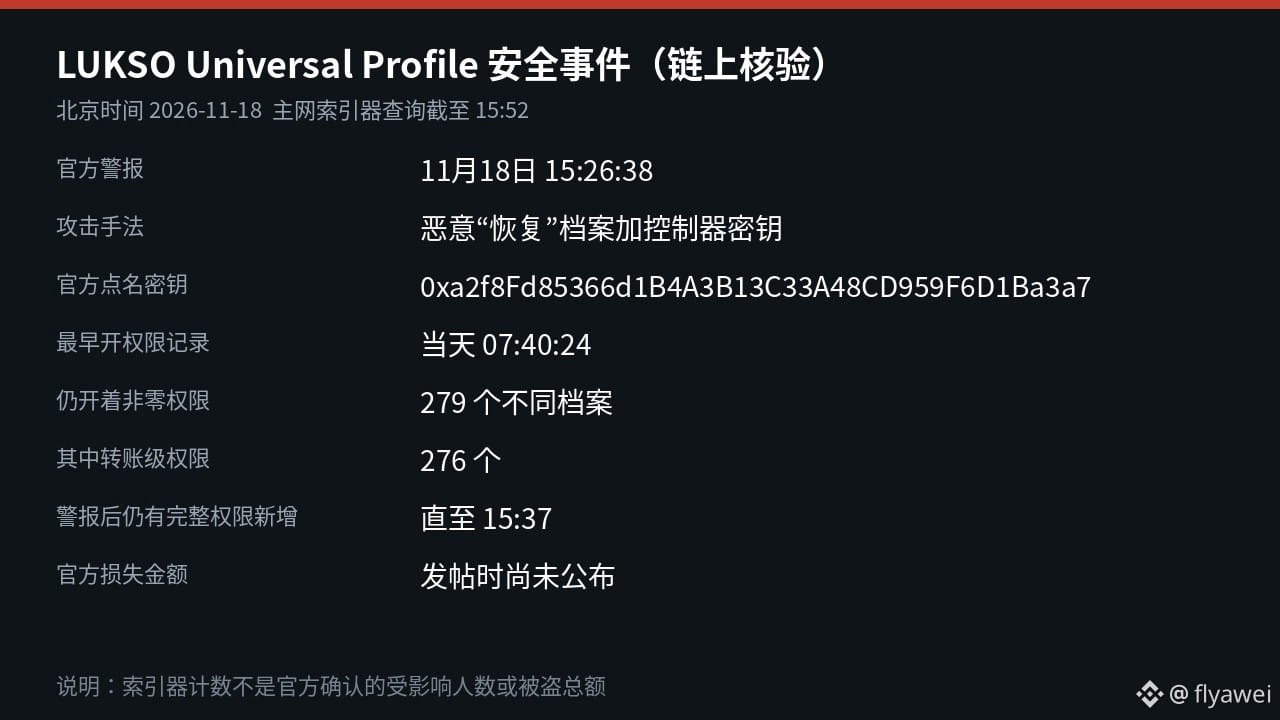
Die öffentliche Blockchain LUKSO veröffentlichte am 18. November um 15:26 Uhr Pekinger Zeit eine dringende Sicherheitswarnung. Demnach hat jemand mithilfe eines einzigen bösartigen „Recovery“-Profils einigen Universal-Profile-Konten einen eigenen Controller-Schlüssel hinzugefügt. Ich habe daraufhin den Mainnet-Indexer überprüft: Um 15:52 Uhr hatten noch 279 verschiedene Profile diesem Schlüssel Berechtigungen ungleich null erteilt.
Die offiziell genannte Adresse, deren Berechtigungen entfernt werden sollen, lautet 0xa2f8…a3a7. Außerdem hieß es, dass dieser Schlüssel möglicherweise gar nicht in der Controller-Liste zu sehen ist. Es reicht nicht, nur die Berechtigungen zu deaktivieren – sowohl der Schlüssel des Angreifers als auch der bösartige Recovery-UP-Controller müssen vollständig gelöscht werden.
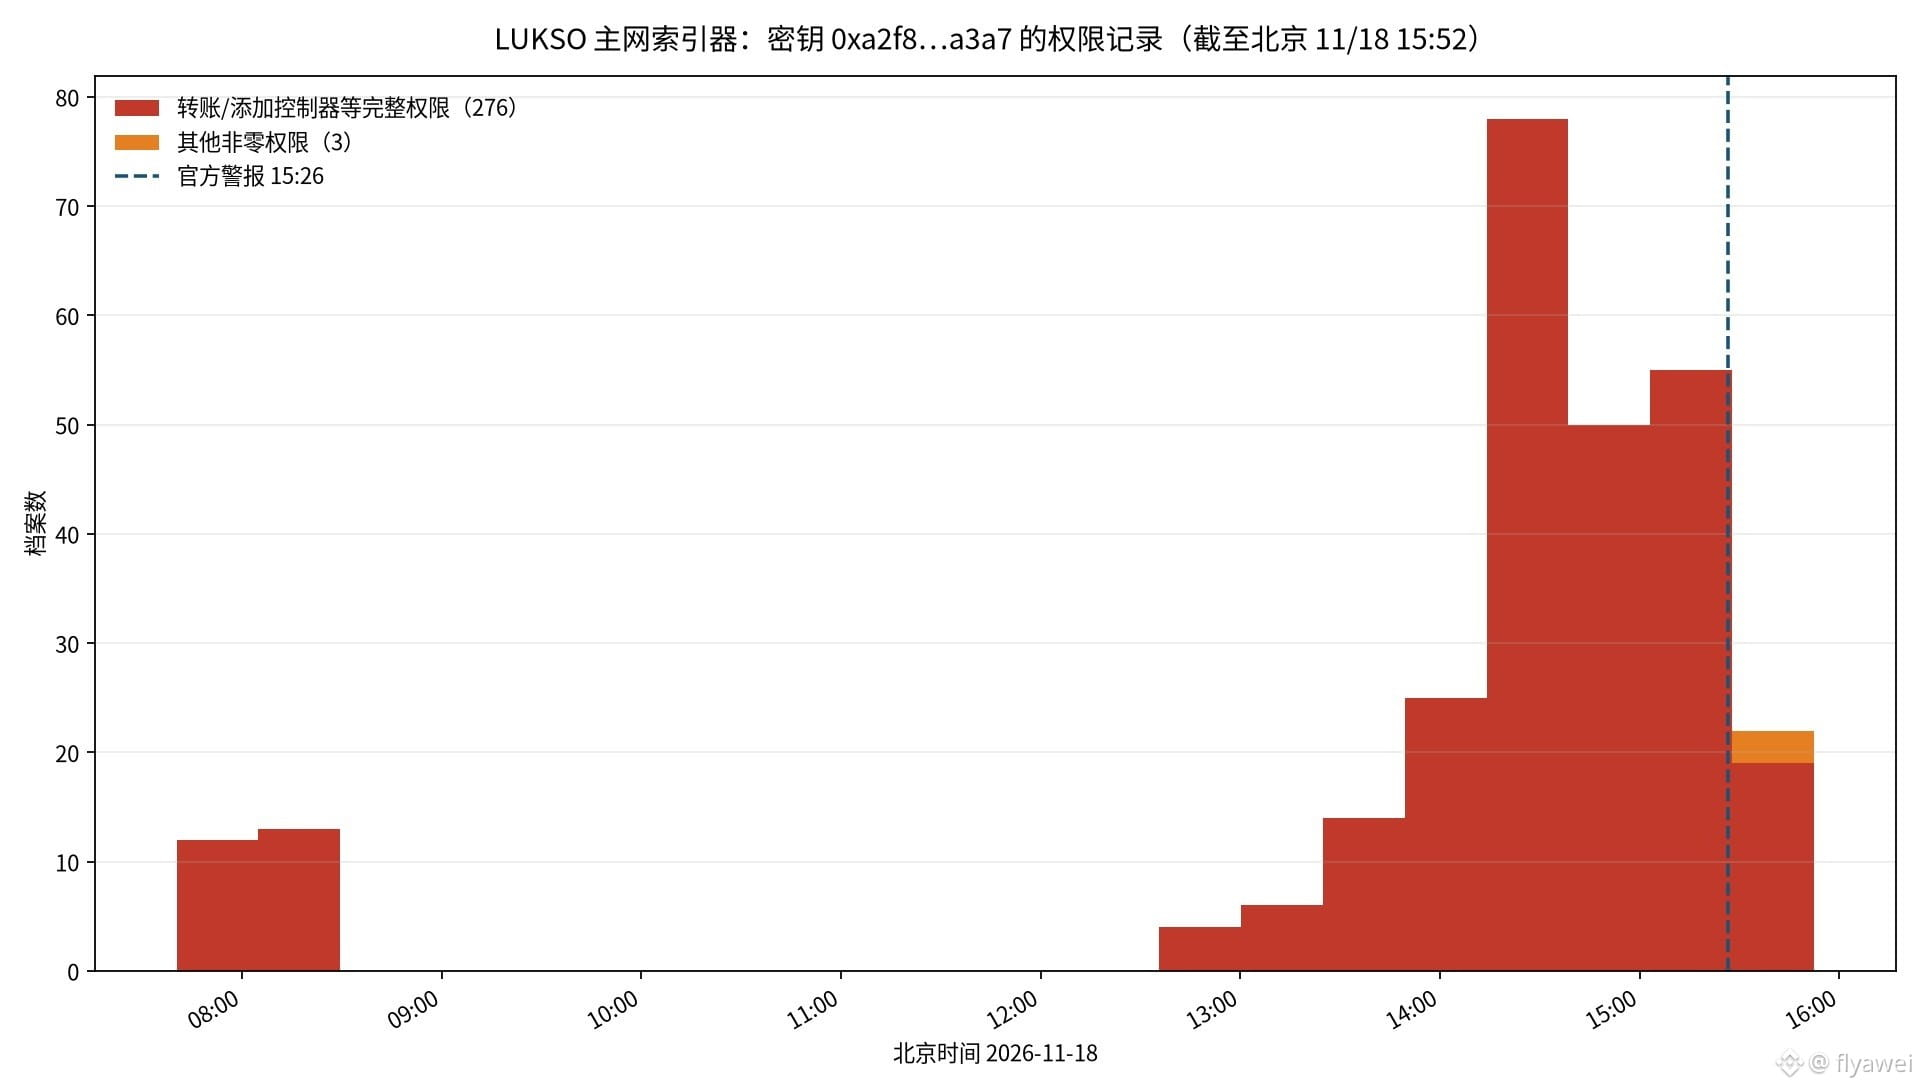
Im Indexer stammt der früheste Eintrag mit erteilten Berechtigungen vom selben Tag um 7:40 Uhr. 276 der 279 Profile hatten Berechtigungen wie das Übertragen von Vermögenswerten und das Hinzufügen von Controllern erteilt. Auch nach der offiziellen Warnung kamen bis 15:37 Uhr noch neue Einträge mit Übertragungsberechtigungen hinzu.
Universal Profile sind Smart-Contract-Konten auf der Blockchain. Controller können mit den entsprechenden Berechtigungen Profile ändern und LYX, Token sowie NFTs übertragen. Laut offizieller Mitteilung laufen die Untersuchungen noch; zum Zeitpunkt des Posts wurden weder die Höhe der übertragenen Beträge noch die Zahl der bestätigten Fälle bekannt gegeben. Unter dem offiziellen Post berichteten bereits einige Nutzer, ihre Profile seien geplündert worden. Das wurde jedoch noch nicht offiziell bestätigt.
Entfernt zuerst in der von offizieller Seite empfohlenen Reihenfolge diesen Schlüssel und löscht dann den bösartigen Recovery-Controller. Klickt vorerst nicht auf Wiederherstellungslinks aus unbekannter Quelle.
Anfänger sollten lieber erst einmal mehr beobachten und weniger handeln. Wer Coins kauft, sollte nur $BTC kaufen.
Die öffentliche Blockchain LUKSO veröffentlichte am 18. November um 15:26 Uhr Pekinger Zeit eine dringende Sicherheitswarnung. Demnach hat jemand mithilfe eines einzigen bösartigen „Recovery“-Profils einigen Universal-Profile-Konten einen eigenen Controller-Schlüssel hinzugefügt. Ich habe daraufhin den Mainnet-Indexer überprüft: Um 15:52 Uhr hatten noch 279 verschiedene Profile diesem Schlüssel Berechtigungen ungleich null erteilt.
Die offiziell genannte Adresse, deren Berechtigungen entfernt werden sollen, lautet 0xa2f8…a3a7. Außerdem hieß es, dass dieser Schlüssel möglicherweise gar nicht in der Controller-Liste zu sehen ist. Es reicht nicht, nur die Berechtigungen zu deaktivieren – sowohl der Schlüssel des Angreifers als auch der bösartige Recovery-UP-Controller müssen vollständig gelöscht werden.
Im Indexer stammt der früheste Eintrag mit erteilten Berechtigungen vom selben Tag um 7:40 Uhr. 276 der 279 Profile hatten Berechtigungen wie das Übertragen von Vermögenswerten und das Hinzufügen von Controllern erteilt. Auch nach der offiziellen Warnung kamen bis 15:37 Uhr noch neue Einträge mit Übertragungsberechtigungen hinzu.
Universal Profile sind Smart-Contract-Konten auf der Blockchain. Controller können mit den entsprechenden Berechtigungen Profile ändern und LYX, Token sowie NFTs übertragen. Laut offizieller Mitteilung laufen die Untersuchungen noch; zum Zeitpunkt des Posts wurden weder die Höhe der übertragenen Beträge noch die Zahl der bestätigten Fälle bekannt gegeben. Unter dem offiziellen Post berichteten bereits einige Nutzer, ihre Profile seien geplündert worden. Das wurde jedoch noch nicht offiziell bestätigt.
Entfernt zuerst in der von offizieller Seite empfohlenen Reihenfolge diesen Schlüssel und löscht dann den bösartigen Recovery-Controller. Klickt vorerst nicht auf Wiederherstellungslinks aus unbekannter Quelle.
Anfänger sollten lieber erst einmal mehr beobachten und weniger handeln. Wer Coins kauft, sollte nur $BTC kaufen.