


Ein kürzliches Ereignis, bei dem mehr als 10 Millionen US-Dollar aus einer dezentralen Perpetual-Futures-Börse abgezogen wurden, zeigt die Schwächen eines Sicherheitsansatzes, der sich auf Auszahlungskontrollen konzentriert.
Laut dem Untersuchungsbericht von Lighter nutzte ein Angreifer kompromittierte API-Schlüssel, um Gelder in einen öffentlichen Pool zu verschieben und Anteile einzulösen, die über ein anderes Konto gehalten wurden. Bitquery verfolgte eine Auszahlung von 10,39 Millionen USDC zurück. Die Börse erklärte, ihr Protokoll und ihre Smart Contracts seien nicht betroffen gewesen.
Lighter verlangt nun Wallet-Signaturen für Überweisungen in öffentliche Pools und hat API-Schlüssel-Signaturen nicht mehr öffentlich einsehbar gemacht. Außerdem plant das Unternehmen IP-Allow-Lists und konfigurierbare Berechtigungen für einzelne Schlüssel.
Lighter hat inzwischen Ein- und Auszahlungen wieder ermöglicht und dem betroffenen Trader außerdem rund 5 Millionen USDC (USDC) zurückerstattet.
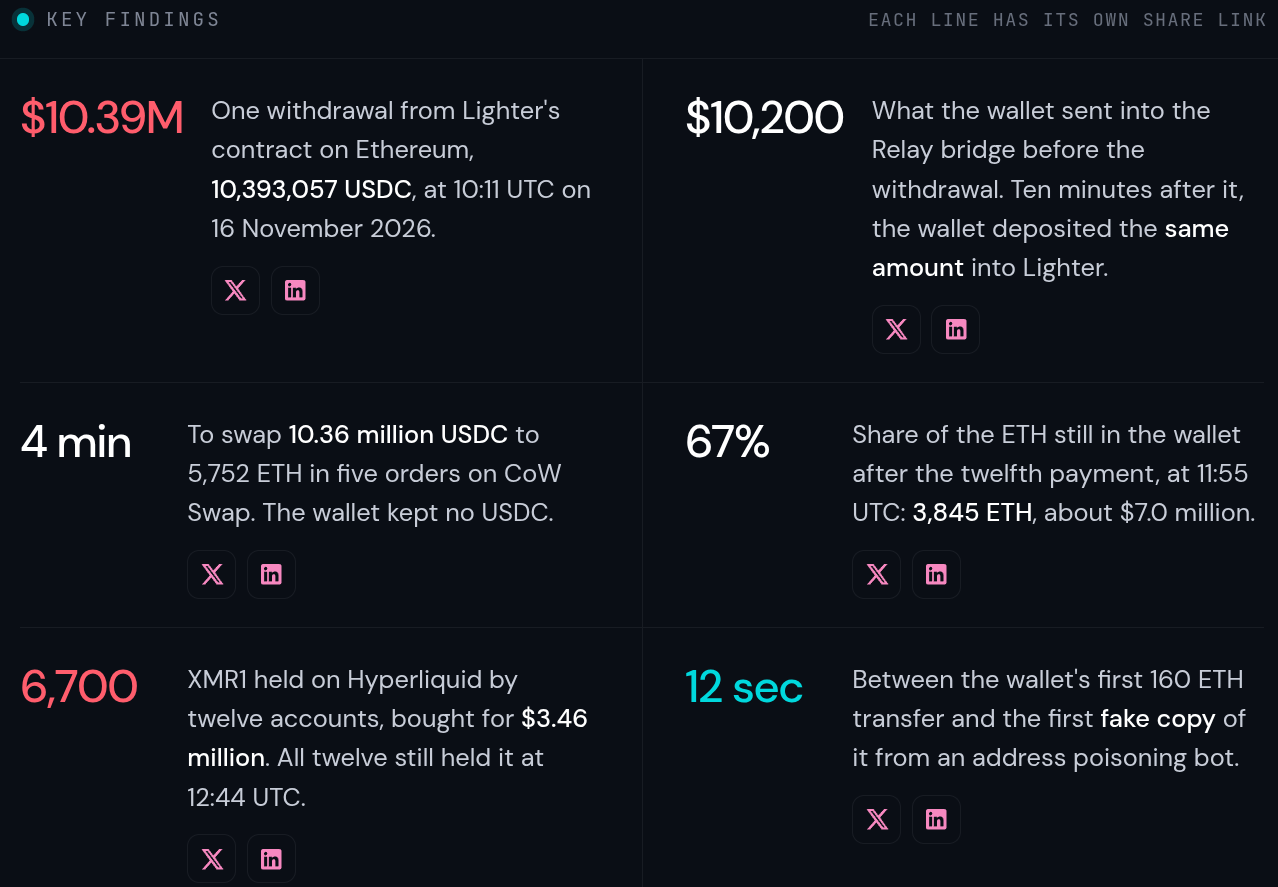
Infografik zum Vorfall bei Lighter. Quelle: Bitquery
Der Vorfall zeigt, dass Cybersicherheitsprüfungen über Schwachstellen in Smart Contracts hinausgehen müssen. Wichtig ist auch, die Lücke zwischen den Berechtigungen eines Systems und den finanziellen Folgen zu berücksichtigen, die diese Berechtigungen ermöglichen.
Das tatsächliche Risiko einer Zugangsdaten hängt davon ab, auf welche Guthaben damit zugegriffen werden kann, welche Transaktionen sich damit ausführen lassen und welche Risiken dadurch entstehen können. Ob damit Vermögenswerte abgehoben werden dürfen und an welche Ziele, sind nur zwei von vielen Faktoren. Wie Lighter in seiner Nachbesprechung schrieb:
„Ein Schlüssel, mit dem gehandelt werden kann, kann dich trotzdem Geld kosten, wenn ihn jemand anderes besitzt.“
Das bedeutet, dass Nutzer für jede Zugangsdaten klare Befugnisse festlegen müssen. Diese können angeben, auf welche Konten zugegriffen werden darf, welche Märkte zulässig sind, welche Ordergrößen und Preistoleranzen gelten und wie hoch das Gesamtengagement sein darf. Kapital in einen gemeinsamen Pool zu verschieben oder diese Grenzen auszuweiten, kann eine gesonderte Genehmigung erfordern.
Dieselbe Logik gilt für zusätzliche Signaturen. Eine zweite Signatur bietet einen wirksamen Schutz, wenn ihr Genehmigungsprozess die finanziellen Auswirkungen der Transaktion unabhängig bewertet.
Melde dich für den Daybreak-Newsletter an, um die vollständige Analyse dazu zu lesen, wie DEX-Berechtigungen über Auszahlungen hinausgehen.
Magazin: Bitcoin bei 1 Million Dollar bis 2030? „Mit ziemlicher Sicherheit nicht“, sagt Qureshi von Dragonfly