Sicherheitsvorfall bei einem Drittanbieter: Ledger-Website und mehrere andere Websites von Cyberangriff betroffen
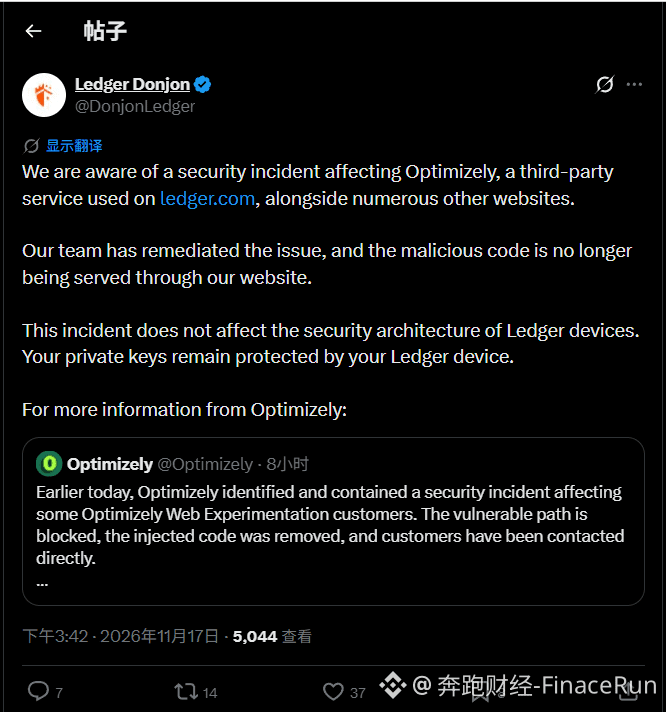
Am 17. November veröffentlichte das Sicherheitsteam Ledger Donjon auf der Plattform X eine Mitteilung. Darin hieß es, dass die offizielle Ledger-Website und mehrere andere Websites, die den Dienst nutzen, von einem Sicherheitsvorfall beim Drittanbieter Optimizely betroffen seien.
Laut der Mitteilung hat das Ledger-Team die erforderlichen Sicherheitsmaßnahmen abgeschlossen. Der schädliche Code wurde von der offiziellen Website entfernt, sodass sie für Besucher keine Gefahr mehr darstellt. Der Vorfall ging auf einen von der Website genutzten Drittanbieterdienst zurück und beschränkte sich auf die Webversion.
Ledger betonte ausdrücklich, dass der Vorfall die Sicherheitsarchitektur seiner Hardware-Wallets nicht beeinträchtigt habe. Die privaten Schlüssel der Nutzer werden weiterhin durch die Geräte selbst geschützt; ihre Vermögenswerte seien nicht betroffen.
Bis zum Zeitpunkt der Veröffentlichung hatte Ledger weder die genaue Angriffsmethode noch die Zahl der betroffenen Nutzer oder mögliche tatsächliche Vermögensverluste bekannt gegeben.
Zusammenfassend lässt sich sagen: Viele Menschen geraten leicht in Unruhe, wenn sie von Sicherheitsvorfällen bei Ledger hören. In diesem Fall ging das Risiko jedoch von einem Skript eines Drittanbieters auf der offiziellen Website aus; die privaten Schlüssel in den Hardware-Wallets waren nicht betroffen.
Was meinst du dazu? Achten Sie bei der Nutzung von Hardware-Wallets auf versteckte Risiken wie die zugehörigen Dienste auf der offiziellen Website? Wir freuen uns auf den Austausch in den Kommentaren.
#Ledger安全事件
Am 17. November veröffentlichte das Sicherheitsteam Ledger Donjon auf der Plattform X eine Mitteilung. Darin hieß es, dass die offizielle Ledger-Website und mehrere andere Websites, die den Dienst nutzen, von einem Sicherheitsvorfall beim Drittanbieter Optimizely betroffen seien.
Laut der Mitteilung hat das Ledger-Team die erforderlichen Sicherheitsmaßnahmen abgeschlossen. Der schädliche Code wurde von der offiziellen Website entfernt, sodass sie für Besucher keine Gefahr mehr darstellt. Der Vorfall ging auf einen von der Website genutzten Drittanbieterdienst zurück und beschränkte sich auf die Webversion.
Ledger betonte ausdrücklich, dass der Vorfall die Sicherheitsarchitektur seiner Hardware-Wallets nicht beeinträchtigt habe. Die privaten Schlüssel der Nutzer werden weiterhin durch die Geräte selbst geschützt; ihre Vermögenswerte seien nicht betroffen.
Bis zum Zeitpunkt der Veröffentlichung hatte Ledger weder die genaue Angriffsmethode noch die Zahl der betroffenen Nutzer oder mögliche tatsächliche Vermögensverluste bekannt gegeben.
Zusammenfassend lässt sich sagen: Viele Menschen geraten leicht in Unruhe, wenn sie von Sicherheitsvorfällen bei Ledger hören. In diesem Fall ging das Risiko jedoch von einem Skript eines Drittanbieters auf der offiziellen Website aus; die privaten Schlüssel in den Hardware-Wallets waren nicht betroffen.
Was meinst du dazu? Achten Sie bei der Nutzung von Hardware-Wallets auf versteckte Risiken wie die zugehörigen Dienste auf der offiziellen Website? Wir freuen uns auf den Austausch in den Kommentaren.
#Ledger安全事件