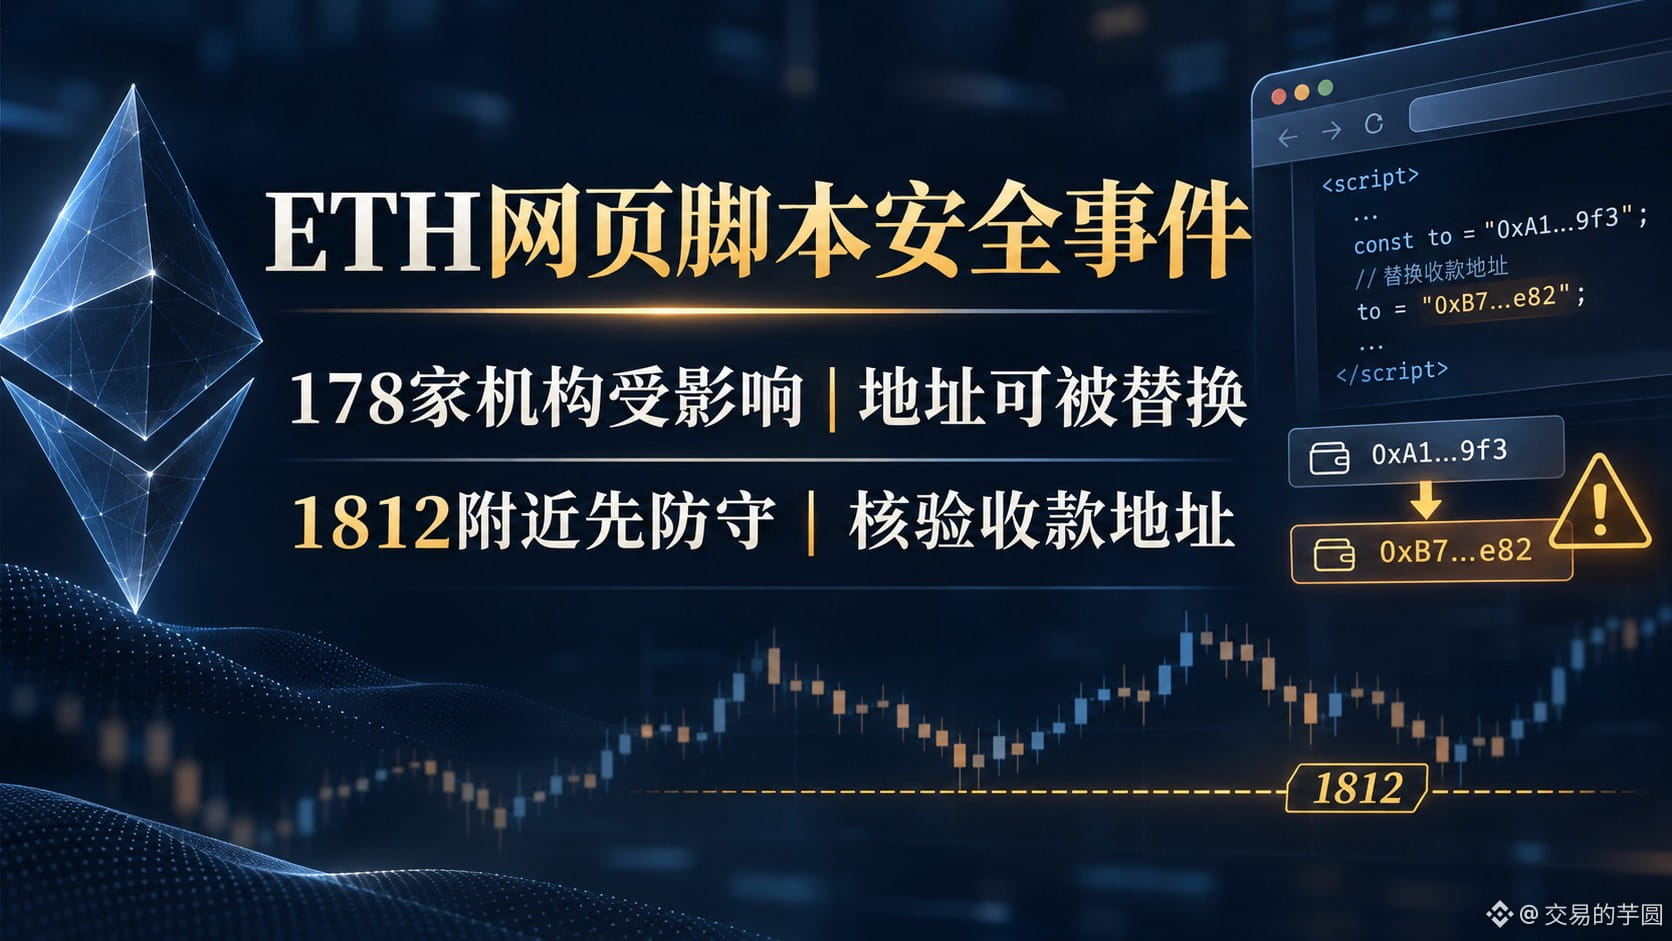
ETH-Sicherheitsvorfall verschärft sich|Drittanbieter-Skript kann Empfängeradresse ersetzen|Bei etwa 1812 zuerst defensiv bleiben
Meine Einschätzung: Bei dieser Nachricht geht es in erster Linie um das Risiko bei Überweisungen. Sie ist kein Beleg dafür, dass die Ethereum-Blockchain selbst kompromittiert wurde. Im Handel gehe ich wegen der Sicherheitsnachricht vorerst nicht short auf ETH, betrachte eine Erholung im Tagesverlauf aber auch nicht als Zeichen dafür, dass das Risiko bereits beseitigt ist. Auf Binance Square wird über #OPTIMJACKAttackInfectsAtLeast186Websites diskutiert; die Überschrift des Themas beruht auf einer früheren Zählweise. Laut der aktualisierten Untersuchung der Sicherheitsforschungsfirma StepSecurity tauchte der Schadcode am 16. November in 188 Optimizely-Skripten für Web-Experimente auf, die von 178 Organisationen genutzt werden. Die beiden Zahlen beziehen sich auf Organisationen beziehungsweise Skripte und dürfen nicht zu „188 Websites“ vermischt werden.
Wichtiger sind die Informationen aus erster Hand auf der Optimizely-Statusseite: Das Unternehmen bestätigte, dass jemand eine Sicherheitslücke in Web Experimentation ausgenutzt hatte, um bösartiges JavaScript in Projekte einiger Kunden einzuschleusen. Die Lücke sei behoben, der eingeschleuste Code entfernt und die betreffenden Konten seien abgesichert worden. Der Status lautet weiterhin „Überwachung“. Eine unabhängige Analyse von StepSecurity ergab, dass der Code beim Anzeigen und Kopieren von Webseiten sowie bei bestimmten Übermittlungsvorgängen gültige Empfängeradressen für ETH und andere Blockchains durch Adressen der Angreifer ersetzen konnte. Möglicherweise konnten auch Zahlungskartendaten gestohlen werden. StepSecurity führt unter anderem Ledger als betroffene Organisation auf. Der Besuch einer dieser Websites bedeutet jedoch nicht, dass jeder Nutzer Coins verloren hat. Tatsächliche Verluste und die Zahl der Opfer lassen sich nicht anhand der Seitenaufrufe schätzen.
Die Auswirkungen auf den Kryptomarkt verlaufen über das Vertrauen und den Aufwand für sichere Transaktionen: Selbst wenn Nutzer eine Adresse von einer scheinbar seriösen Website kopieren, sollten sie diese auf dem Bestätigungsbildschirm ihrer Wallet oder ihres Hardwaregeräts Zeichen für Zeichen prüfen. Der Angriff erfolgte über die Lieferkette von Websites. Daraus lässt sich nicht ableiten, dass das ETH-Protokoll, das Mainnet oder alle Wallets kompromittiert wurden. Sollten betroffene Dienstleister kurzfristig weitere geschädigte Transaktionen melden, könnte die Risikobereitschaft in der Branche sinken. Umgekehrt würden bestätigte Behebungen und ausbleibende neue Hinweise auf Opfer die Auswirkungen des Vorfalls abschwächen. Zum Kurs: ETH/USDT notierte zum Beobachtungszeitpunkt bei etwa 1812 US-Dollar und lag im rollierenden 24-Stunden-Zeitraum weiterhin rund 0,7 % im Plus. Die Spanne betrug 1787 bis 1867. Vom Hoch der Spanne aus ging es um etwa 55 US-Dollar zurück, doch diese gesamte Bewegung lässt sich nicht dem Vorfall zuschreiben. 1787 ist das bisherige Tief dieser Bewegung, 1800 eine psychologische Marke. Nach oben sind zunächst 1835 und anschließend 1867 relevant.
Wenn ich selbst handeln würde: Derzeit würde ich nicht einsteigen. Als Richtung käme allenfalls ein kleiner Long-Versuch am Spotmarkt infrage. Wegen einer Sicherheitsmeldung würde ich keinesfalls eine Short-Position mit hohem Hebel eröffnen. Erst wenn ETH wieder über 1835 Fuß fasst, anschließend bei einem Rücksetzer darüber bleibt und sich der Sicherheitsvorfall nicht weiter ausbreitet, würde ich höchstens 3 % meines Gesamtkapitals einsetzen. Das erste Ziel läge bei 1867; dort würde ich zunächst die Hälfte verkaufen und bei der restlichen Position beobachten, ob sich der Kurs über 1870 halten kann. Der Stop-Loss läge unter 1815, falls der Kurs nach dem Einstieg wieder darunter fällt. Bei einem direkten Bruch unter 1787 oder einer neuen offiziellen Meldung über einen größeren betroffenen Personenkreis wäre der noch nicht ausgeführte Plan hinfällig; eine bestehende Position würde ich sofort schließen. Wird 1835 lediglich kurz zurückerobert und der Kurs anschließend wieder abgewiesen, bleibe ich weiter an der Seitenlinie. Zuerst die Adresse prüfen, dann über die Positionsgröße nachdenken.
#OPTIMJACKAttackInfectsAtLeast186Websites #ETH
Dies ist lediglich meine persönliche Marktbeobachtung und keine Anlageberatung.
Meine Einschätzung: Bei dieser Nachricht geht es in erster Linie um das Risiko bei Überweisungen. Sie ist kein Beleg dafür, dass die Ethereum-Blockchain selbst kompromittiert wurde. Im Handel gehe ich wegen der Sicherheitsnachricht vorerst nicht short auf ETH, betrachte eine Erholung im Tagesverlauf aber auch nicht als Zeichen dafür, dass das Risiko bereits beseitigt ist. Auf Binance Square wird über #OPTIMJACKAttackInfectsAtLeast186Websites diskutiert; die Überschrift des Themas beruht auf einer früheren Zählweise. Laut der aktualisierten Untersuchung der Sicherheitsforschungsfirma StepSecurity tauchte der Schadcode am 16. November in 188 Optimizely-Skripten für Web-Experimente auf, die von 178 Organisationen genutzt werden. Die beiden Zahlen beziehen sich auf Organisationen beziehungsweise Skripte und dürfen nicht zu „188 Websites“ vermischt werden.
Wichtiger sind die Informationen aus erster Hand auf der Optimizely-Statusseite: Das Unternehmen bestätigte, dass jemand eine Sicherheitslücke in Web Experimentation ausgenutzt hatte, um bösartiges JavaScript in Projekte einiger Kunden einzuschleusen. Die Lücke sei behoben, der eingeschleuste Code entfernt und die betreffenden Konten seien abgesichert worden. Der Status lautet weiterhin „Überwachung“. Eine unabhängige Analyse von StepSecurity ergab, dass der Code beim Anzeigen und Kopieren von Webseiten sowie bei bestimmten Übermittlungsvorgängen gültige Empfängeradressen für ETH und andere Blockchains durch Adressen der Angreifer ersetzen konnte. Möglicherweise konnten auch Zahlungskartendaten gestohlen werden. StepSecurity führt unter anderem Ledger als betroffene Organisation auf. Der Besuch einer dieser Websites bedeutet jedoch nicht, dass jeder Nutzer Coins verloren hat. Tatsächliche Verluste und die Zahl der Opfer lassen sich nicht anhand der Seitenaufrufe schätzen.
Die Auswirkungen auf den Kryptomarkt verlaufen über das Vertrauen und den Aufwand für sichere Transaktionen: Selbst wenn Nutzer eine Adresse von einer scheinbar seriösen Website kopieren, sollten sie diese auf dem Bestätigungsbildschirm ihrer Wallet oder ihres Hardwaregeräts Zeichen für Zeichen prüfen. Der Angriff erfolgte über die Lieferkette von Websites. Daraus lässt sich nicht ableiten, dass das ETH-Protokoll, das Mainnet oder alle Wallets kompromittiert wurden. Sollten betroffene Dienstleister kurzfristig weitere geschädigte Transaktionen melden, könnte die Risikobereitschaft in der Branche sinken. Umgekehrt würden bestätigte Behebungen und ausbleibende neue Hinweise auf Opfer die Auswirkungen des Vorfalls abschwächen. Zum Kurs: ETH/USDT notierte zum Beobachtungszeitpunkt bei etwa 1812 US-Dollar und lag im rollierenden 24-Stunden-Zeitraum weiterhin rund 0,7 % im Plus. Die Spanne betrug 1787 bis 1867. Vom Hoch der Spanne aus ging es um etwa 55 US-Dollar zurück, doch diese gesamte Bewegung lässt sich nicht dem Vorfall zuschreiben. 1787 ist das bisherige Tief dieser Bewegung, 1800 eine psychologische Marke. Nach oben sind zunächst 1835 und anschließend 1867 relevant.
Wenn ich selbst handeln würde: Derzeit würde ich nicht einsteigen. Als Richtung käme allenfalls ein kleiner Long-Versuch am Spotmarkt infrage. Wegen einer Sicherheitsmeldung würde ich keinesfalls eine Short-Position mit hohem Hebel eröffnen. Erst wenn ETH wieder über 1835 Fuß fasst, anschließend bei einem Rücksetzer darüber bleibt und sich der Sicherheitsvorfall nicht weiter ausbreitet, würde ich höchstens 3 % meines Gesamtkapitals einsetzen. Das erste Ziel läge bei 1867; dort würde ich zunächst die Hälfte verkaufen und bei der restlichen Position beobachten, ob sich der Kurs über 1870 halten kann. Der Stop-Loss läge unter 1815, falls der Kurs nach dem Einstieg wieder darunter fällt. Bei einem direkten Bruch unter 1787 oder einer neuen offiziellen Meldung über einen größeren betroffenen Personenkreis wäre der noch nicht ausgeführte Plan hinfällig; eine bestehende Position würde ich sofort schließen. Wird 1835 lediglich kurz zurückerobert und der Kurs anschließend wieder abgewiesen, bleibe ich weiter an der Seitenlinie. Zuerst die Adresse prüfen, dann über die Positionsgröße nachdenken.
#OPTIMJACKAttackInfectsAtLeast186Websites #ETH
Dies ist lediglich meine persönliche Marktbeobachtung und keine Anlageberatung.