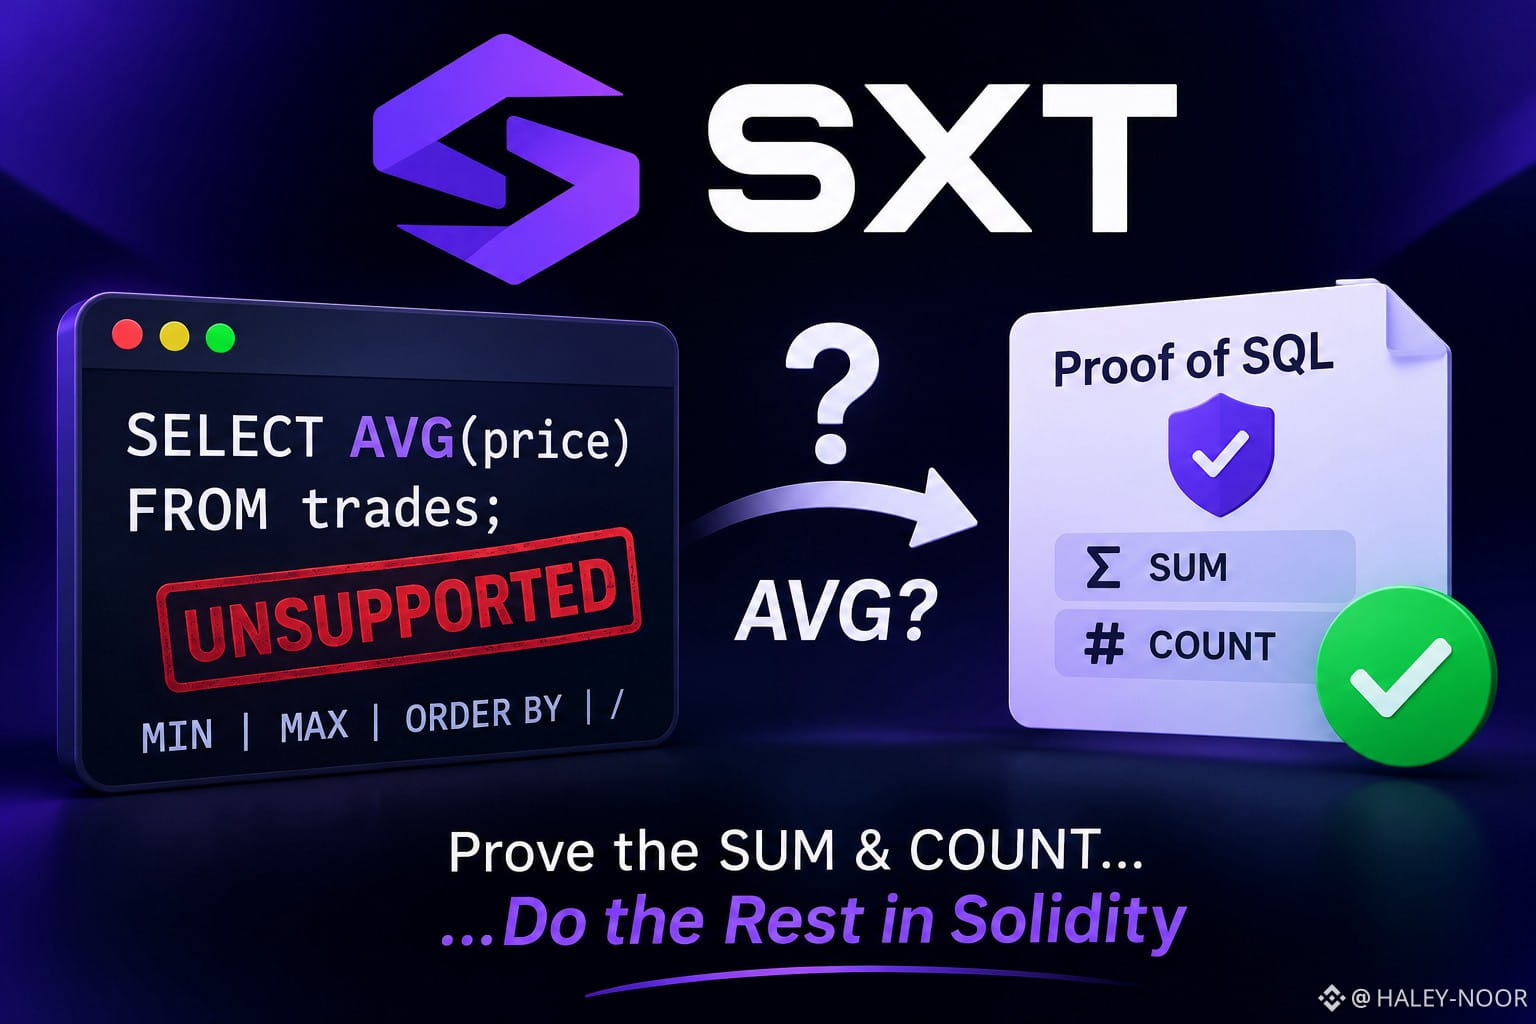

Beim Durchsehen der SXT-SQL-Syntaxreferenz blieb ich an einer Zeile hängen: AVG ist als nicht unterstützt gekennzeichnet.
Das hat meine Sicht auf Proof of SQL verändert. In der Referenz werden auch MIN, MAX, ORDER BY und Division als nicht unterstützt aufgeführt. Außerdem heißt es, der EVM-Verifier prüfe nur einen einzigen Gleichheitsschlüssel für Joins. Dabei sind Durchschnittswerte, etwa volumen-gewichtete Preise, genau das, was datengetriebene Contracts benötigen würden. Meine Interpretation, nicht die Aussage des Teams: Der Contract fragt eine nachgewiesene SUMME und ANZAHL ab und führt den letzten Schritt selbst aus. Ein Teil der Berechnung liegt also außerhalb des Beweises.
Hypothetisches Beispiel: Ein Kredit-Contract möchte die durchschnittliche Rückzahlung eines Kreditnehmers ermitteln. Er erhält eine nachgewiesene Summe und Anzahl und dividiert sie in Solidity. Der Beweis ist gültig. Selbst wenn der Filter oder die Rundung falsch war, ist er weiterhin gültig.
Der Enterprise-Launch am 9. November zeigt dieselbe Grenze. Laut der Berichterstattung wird nachgewiesen, dass die Berechnung korrekt war, nicht aber, dass die Quelldaten authentisch sind. Und da das Enterprise-Produkt in der eigenen Umgebung eines Unternehmens laufen kann, entsteht dadurch nicht automatisch eine Nachfrage nach dem SXT-Token.
Ich nenne das keinen Fehler. Jeder Verifier hat Grenzen. Aber ich würde gern wissen, wer den Schritt prüft, bei dem aus einer Absicht beweisbares SQL wird. In den SXT-Dokumenten wird der Proof Planner außerdem als zentralisiert beschrieben, und ich würde mir dazu eine Erklärung wünschen.
Starke Kryptografie, engere Grenzen als die Schlagzeilen vermuten lassen. Ich behalte SXT trotzdem im Blick.
#sxt $SXT @SpaceandTime
Das hat meine Sicht auf Proof of SQL verändert. In der Referenz werden auch MIN, MAX, ORDER BY und Division als nicht unterstützt aufgeführt. Außerdem heißt es, der EVM-Verifier prüfe nur einen einzigen Gleichheitsschlüssel für Joins. Dabei sind Durchschnittswerte, etwa volumen-gewichtete Preise, genau das, was datengetriebene Contracts benötigen würden. Meine Interpretation, nicht die Aussage des Teams: Der Contract fragt eine nachgewiesene SUMME und ANZAHL ab und führt den letzten Schritt selbst aus. Ein Teil der Berechnung liegt also außerhalb des Beweises.
Hypothetisches Beispiel: Ein Kredit-Contract möchte die durchschnittliche Rückzahlung eines Kreditnehmers ermitteln. Er erhält eine nachgewiesene Summe und Anzahl und dividiert sie in Solidity. Der Beweis ist gültig. Selbst wenn der Filter oder die Rundung falsch war, ist er weiterhin gültig.
Der Enterprise-Launch am 9. November zeigt dieselbe Grenze. Laut der Berichterstattung wird nachgewiesen, dass die Berechnung korrekt war, nicht aber, dass die Quelldaten authentisch sind. Und da das Enterprise-Produkt in der eigenen Umgebung eines Unternehmens laufen kann, entsteht dadurch nicht automatisch eine Nachfrage nach dem SXT-Token.
Ich nenne das keinen Fehler. Jeder Verifier hat Grenzen. Aber ich würde gern wissen, wer den Schritt prüft, bei dem aus einer Absicht beweisbares SQL wird. In den SXT-Dokumenten wird der Proof Planner außerdem als zentralisiert beschrieben, und ich würde mir dazu eine Erklärung wünschen.
Starke Kryptografie, engere Grenzen als die Schlagzeilen vermuten lassen. Ich behalte SXT trotzdem im Blick.
#sxt $SXT @SpaceandTime