
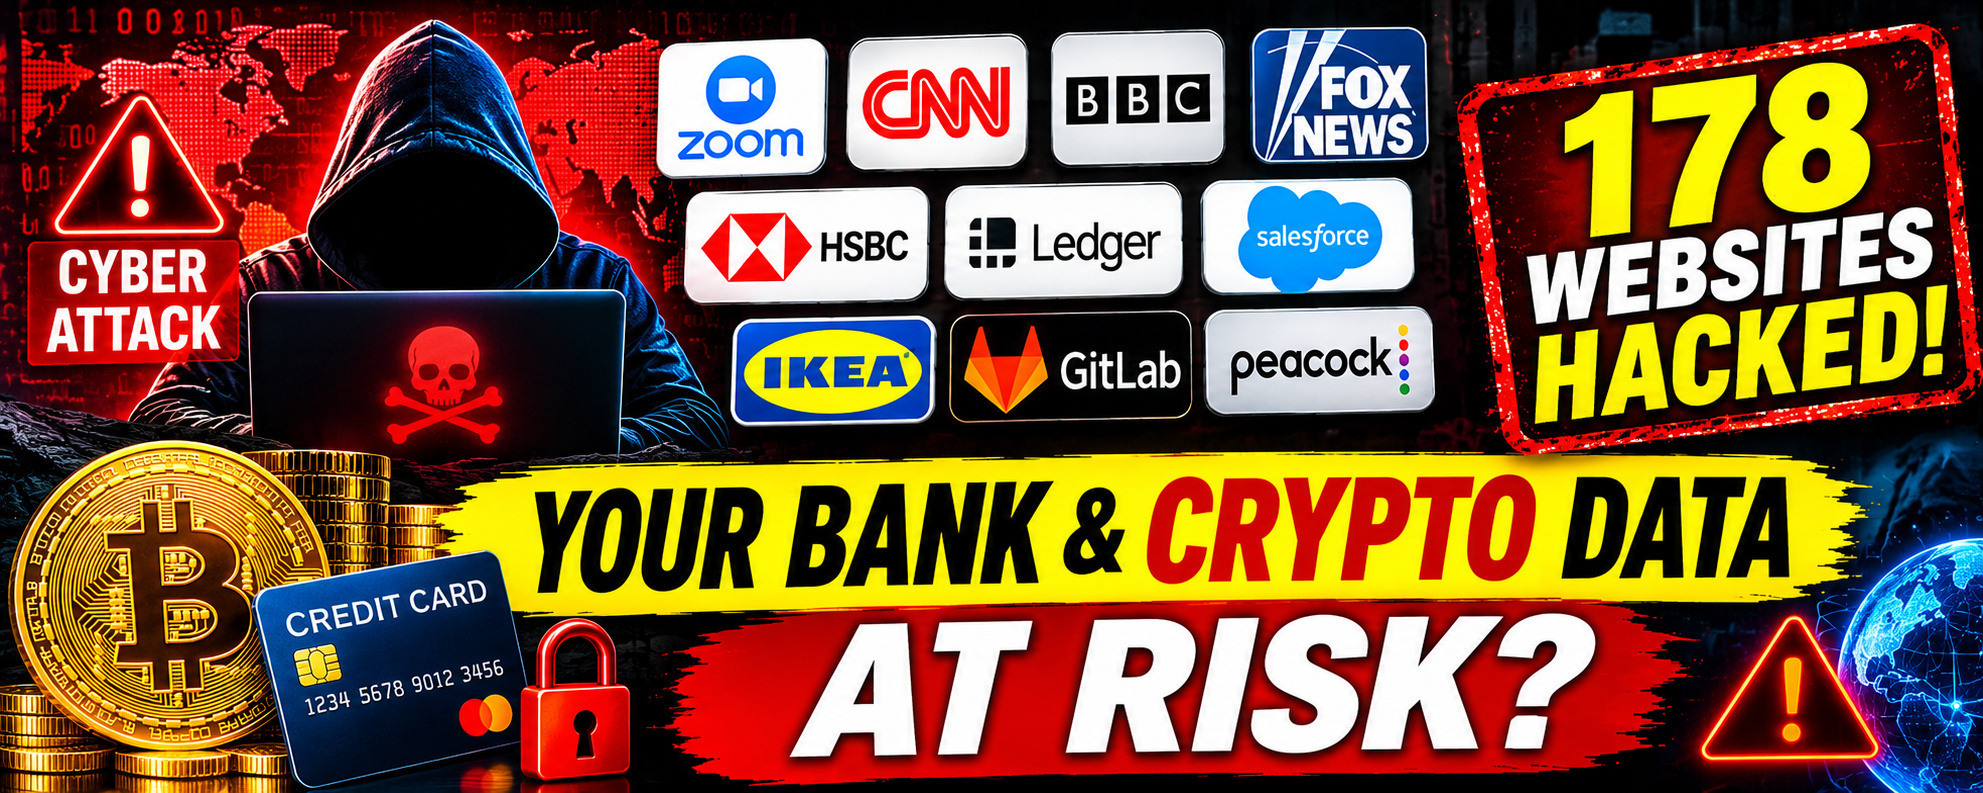
🚨 MASSIVER CYBERANGRIFF: HACKER NEHMEN 178 GROSSE WEBSITES INS VISIER, DARUNTER ZOOM, CNN, BBC, FOX NEWS UND LEDGER!
Ein schwerwiegender Cybersicherheitsvorfall hat weltweit Besorgnis ausgelöst, nachdem Hacker Berichten zufolge gefährliche Schadsoftware in Websites eingeschleust hatten, die mit 178 Organisationen in Verbindung stehen – darunter einige der bekanntesten Marken der Welt.
Zu den betroffenen Organisationen gehören Berichten zufolge Zoom, CNN, BBC, Fox News, HSBC, Ledger, Salesforce, IKEA, GitLab und mehrere weitere große Unternehmen.
Der am 16. November 2026 entdeckte Angriff umfasste schädlichen JavaScript-Code, der über Optimizely verbreitet wurde, eine beliebte Plattform zur Website-Optimierung und zum Experimentieren, die von Unternehmen auf der ganzen Welt genutzt wird.
WIE FÜHRTEN DIE HACKER DEN ANGRIFF DURCH?
Cybersicherheitsforschern zufolge nutzten die Angreifer eine Schwachstelle im Registrierungsprozess für Optimizelys Experimentation-Konto aus, um schädliches JavaScript in Kundenprojekte einzuschleusen.
Dadurch konnte gefährlicher Code auf Websites ausgeführt werden, die auf die betroffenen Skripte eines Drittanbieters angewiesen waren.
Der Vorfall ist besonders besorgniserregend, weil Besucher nicht unbedingt eine verdächtige Datei herunterladen oder auf eine schädliche Anzeige klicken mussten. Schon der Besuch einer betroffenen Webseite konnte sie schädlichen Skripten aussetzen.
WELCHE INFORMATIONEN WOLLTEN DIE HACKER STEHLEN?
Forscher identifizierten mehrere gefährliche Funktionen der Schadsoftware:
1. Kreditkartendiebstahl
Der schädliche Code versuchte, Kreditkartennummern, Ablaufdaten und Sicherheitscodes abzufangen, die in Formulare betroffener Websites eingegeben wurden.
2. Übernahme von Kryptowährungs-Wallets
Die Schadsoftware konnte legitime Kryptowährungs-Wallet-Adressen durch von Angreifern kontrollierte Adressen ersetzen. Dadurch konnten Zahlungen und Überweisungen in Kryptowährungen an Wallets von Kriminellen umgeleitet werden.
3. Diebstahl von Browserdaten
Die schädlichen Skripte enthielten außerdem Funktionen, die Browser-Cookies, Webseiteninformationen und Screenshots erfassen sollten.
4. Exploits für iPhone und iPad
Forscher entdeckten außerdem weiteren schädlichen Code, der mithilfe von Exploit-Kits bestimmte ältere iOS-Geräte ins Visier nehmen sollte.
Dadurch ist der Vorfall besonders ernst zu nehmen, da die Kampagne über den Diebstahl von Finanzinformationen hinausging.
WELCHE GROSSEN UNTERNEHMEN WAREN BETROFFEN?
Die gemeldete Liste umfasst mehrere bekannte Organisationen:
- Zoom
- CNN
- BBC
- Fox News
- HSBC
- Ledger
- Salesforce
- GitLab
- IKEA
- Equifax
- Air France-KLM
- Peacock
Forscher identifizierten Schadskripte, die mit 178 Organisationen in Verbindung standen. Die genauen Auswirkungen auf einzelne Besucher werden jedoch noch untersucht.
WURDE DIE SCHADSOFTWARE ENTFERNT?
Nach der Entdeckung bestätigte Optimizely einen Sicherheitsvorfall, bei dem unbefugte Änderungen an JavaScript in Kundenprojekten vorgenommen wurden.
Das Unternehmen erklärte, es habe den anfälligen Registrierungsprozess gesperrt, eine Fehlerbehebung eingespielt, eingeschleusten Code entfernt, aktive Sitzungen beendet, Token widerrufen und den Zugang für betroffene Konten zurückgesetzt.
Cybersicherheitsforscher überwachten den Vorfall jedoch weiterhin, während Unternehmen mögliche Folgen untersuchten.
Wichtig ist: Die Aufnahme in die Liste der betroffenen Organisationen bedeutet nicht automatisch, dass die internen Systeme eines Unternehmens vollständig gehackt oder die Daten seiner Kunden erfolgreich gestohlen wurden.
WAS SOLLTEN INTERNETNUTZER JETZT TUN?
Nutzer sollten besonders vorsichtig sein, vor allem, wenn sie während des Vorfalls betroffene Websites besucht haben.
- Bank- und Kreditkartenumsätze auf verdächtige Aktivitäten überprüfen.
- Bei unautorisierten Transaktionen sofort die Bank kontaktieren.
- Transaktionen mit Kryptowährungs-Wallets sorgfältig überprüfen.
- Wallet-Adressen unabhängig überprüfen, bevor Kryptowährungen versendet werden.
- Browser, Betriebssysteme und Mobilgeräte aktualisieren.
- Passwörter ändern, wenn es Hinweise darauf gibt, dass Kontodaten oder Sitzungen kompromittiert wurden.
- Wo immer möglich, die Zwei-Faktor-Authentifizierung aktivieren.
ABSCHLIESSENDE GEDANKEN
Dieser Vorfall verdeutlicht eine zunehmende Bedrohung für die Cybersicherheit: Angreifer müssen nicht immer direkt die zentralen Computersysteme eines Unternehmens hacken. Die Kompromittierung eines vertrauenswürdigen Drittanbieterdienstes kann potenziell Besucher auf Hunderten von Websites gefährden.
Da Berichten zufolge 178 Organisationen betroffen sind, wirft der Vorfall ernste Fragen zur Sicherheit von Drittanbietersoftware und zum Schutz vertraulicher Finanzinformationen im Internet auf.
Die wichtigste Frage ist nun, wie viele Besucher tatsächlich betroffen waren, ob weitere Finanzinformationen gestohlen wurden und welche zusätzlichen Sicherheitsmaßnahmen Unternehmen einführen werden, um ähnliche Angriffe zu verhindern.
#CyberAttack #BreakingNews #CyberSecurity #Hacking #Malware #Zoom #CNN #BBC #FoxNews #HSBC #Ledger #CryptoSecurity #DataBreach