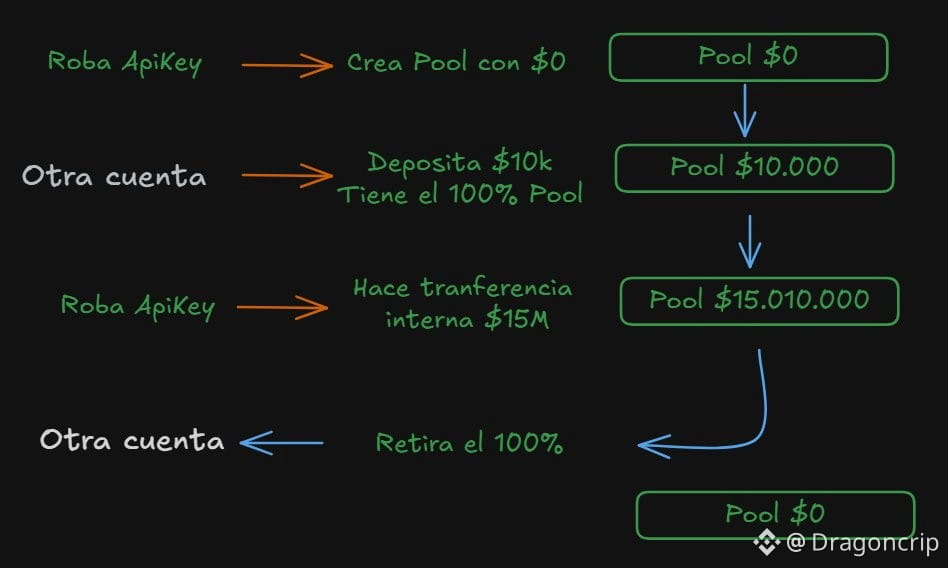
Der Angriff erfolgte über die API-Keys, bei denen sie eine Schwachstelle fanden, die sie ausnutzten.
Wofür werden API-Keys verwendet?
Sie sind Berechtigungen und Schlüssel, mit denen man zum Beispiel über Bots automatisch Aktionen ausführen kann.
API-Keys erlauben es, zu kaufen, zu verkaufen, Pools zu erstellen usw.
Sie ermöglichen fast alles, AUSSER GELD AUF EIN ANDERES KONTO ABZUHEBEN.
Wenn dir jemand den API-Key stiehlt, kann er dir nicht direkt das Geld stehlen, weil er es nicht auf eine andere Wallet abheben kann.
Das gibt Sicherheit, damit die Bots ruhig und vertrauensvoll arbeiten können.
- Doch genau so wurde eine Schwachstelle bei Lighter ausgenutzt:
1. Der Angreifer erhielt den API-Key eines Market Makers.
2. Er schloss alle offenen Trades und ließ den Kontostand in USDC.
3. Er erstellte einen öffentlichen Pool, zahlte aber nichts ein ($0).
4. Von seiner eigenen Wallet aus investierte der Angreifer 10.000 $ USDC und kaufte 100 % der Anteile (zu diesem Zeitpunkt war er der einzige Investor).
5. Er kehrte zum gestohlenen Konto zurück (dem Konto, das den Pool aus Schritt 3 erstellt hatte) und führte über die API eine interne Überweisung von 15 Mio. $ an den Pool durch.
*Da es sich um eine interne Überweisung handelte, kaufte er keine Anteile des Pools wie in Schritt 4.
6. Da der Angreifer mit seiner eigenen Wallet 100 % der Anteile des Pools besaß, hob er das gesamte Geld auf seine Wallet ab.
Das heißt, mit der API konnte er das Geld nicht auf die Wallet des Hackers abheben. Also erstellte er mit der API den öffentlichen Pool, die Wallet des Hackers kaufte 100 % des Pools, dann führte er mit der API eine interne Überweisung an den erstellten Pool durch, und der Hacker hob mit seiner Wallet seinen gesamten Anteil am Pool ab.
Der Angreifer nutzte die Systemlogik aus, um einem Nutzer Geld abzunehmen, nicht dem Protokoll selbst. Allerdings verwendete er Berechtigungen des Protokolls, etwa die interne Überweisung an den Pool.
Die Verantwortung von Lighter liegt darin, diese Funktion ermöglicht und einige Gefahren der API-Keys offengelegt zu haben.
Wofür werden API-Keys verwendet?
Sie sind Berechtigungen und Schlüssel, mit denen man zum Beispiel über Bots automatisch Aktionen ausführen kann.
API-Keys erlauben es, zu kaufen, zu verkaufen, Pools zu erstellen usw.
Sie ermöglichen fast alles, AUSSER GELD AUF EIN ANDERES KONTO ABZUHEBEN.
Wenn dir jemand den API-Key stiehlt, kann er dir nicht direkt das Geld stehlen, weil er es nicht auf eine andere Wallet abheben kann.
Das gibt Sicherheit, damit die Bots ruhig und vertrauensvoll arbeiten können.
- Doch genau so wurde eine Schwachstelle bei Lighter ausgenutzt:
1. Der Angreifer erhielt den API-Key eines Market Makers.
2. Er schloss alle offenen Trades und ließ den Kontostand in USDC.
3. Er erstellte einen öffentlichen Pool, zahlte aber nichts ein ($0).
4. Von seiner eigenen Wallet aus investierte der Angreifer 10.000 $ USDC und kaufte 100 % der Anteile (zu diesem Zeitpunkt war er der einzige Investor).
5. Er kehrte zum gestohlenen Konto zurück (dem Konto, das den Pool aus Schritt 3 erstellt hatte) und führte über die API eine interne Überweisung von 15 Mio. $ an den Pool durch.
*Da es sich um eine interne Überweisung handelte, kaufte er keine Anteile des Pools wie in Schritt 4.
6. Da der Angreifer mit seiner eigenen Wallet 100 % der Anteile des Pools besaß, hob er das gesamte Geld auf seine Wallet ab.
Das heißt, mit der API konnte er das Geld nicht auf die Wallet des Hackers abheben. Also erstellte er mit der API den öffentlichen Pool, die Wallet des Hackers kaufte 100 % des Pools, dann führte er mit der API eine interne Überweisung an den erstellten Pool durch, und der Hacker hob mit seiner Wallet seinen gesamten Anteil am Pool ab.
Der Angreifer nutzte die Systemlogik aus, um einem Nutzer Geld abzunehmen, nicht dem Protokoll selbst. Allerdings verwendete er Berechtigungen des Protokolls, etwa die interne Überweisung an den Pool.
Die Verantwortung von Lighter liegt darin, diese Funktion ermöglicht und einige Gefahren der API-Keys offengelegt zu haben.