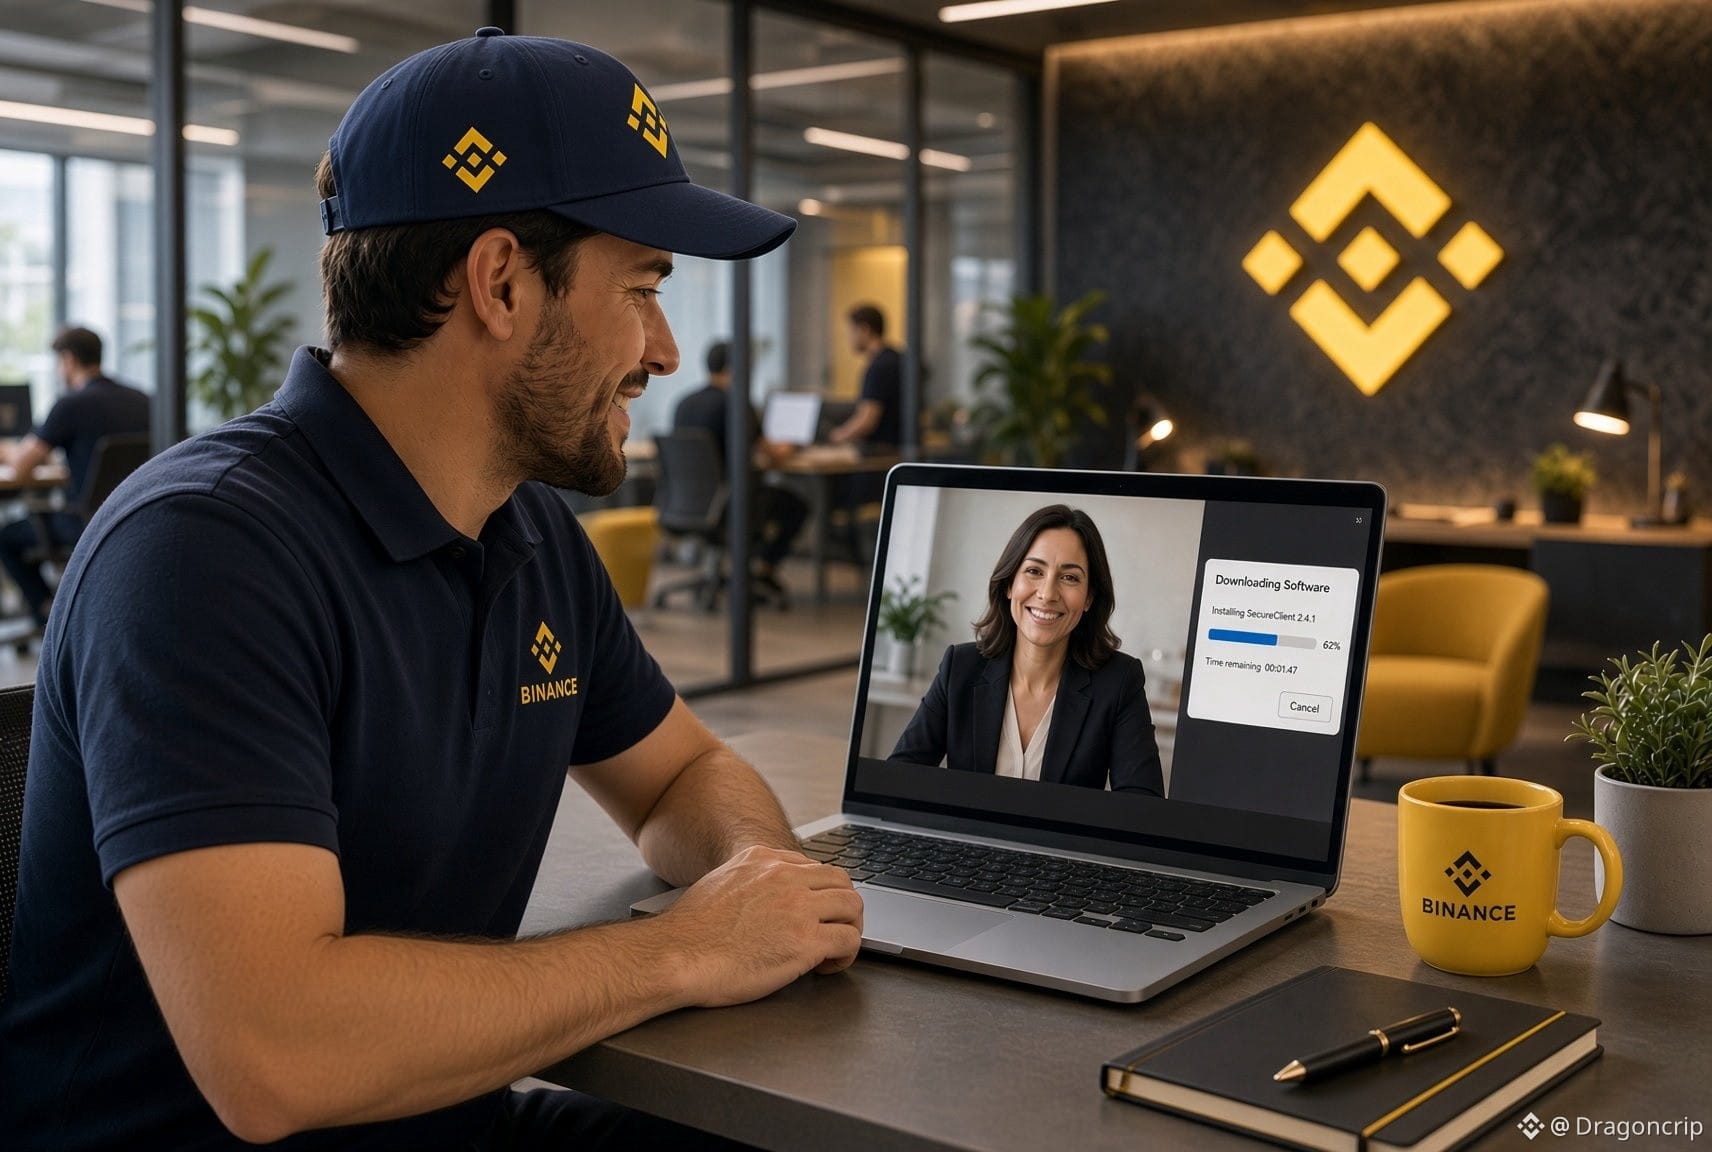
Der Diebstahl bei #Binance stellte sich als Social-Engineering-Angriff heraus.
Die Angreifer nutzten die größte Schwachstelle der Branche aus: den Menschen. Sie legten einen Mitarbeiter mit einer Betrugsmasche herein.
1) Sie boten einem Binance-Mitarbeiter eine Stelle an. Sie führten Bewerbungsgespräche und Videoanrufe mit ihm und ließen ihn schließlich ein Programm herunterladen.
2) Der Mitarbeiter lud das Programm auf seinen Computer herunter. Von diesem Laptop aus drangen die Angreifer in weitere Rechner des Teams vor, das die Binance-Wallets verwaltet.
3) Mit diesem Zugriff gelang es ihnen, das interne System zur Signierung der Binance-Wallets zu kontrollieren.
4) Von da an begannen sie, alles zu stehlen.
Einmal mehr zeigt sich, dass Diebstähle durch menschliche Fehler verursacht werden.
Die Angreifer nutzten die größte Schwachstelle der Branche aus: den Menschen. Sie legten einen Mitarbeiter mit einer Betrugsmasche herein.
1) Sie boten einem Binance-Mitarbeiter eine Stelle an. Sie führten Bewerbungsgespräche und Videoanrufe mit ihm und ließen ihn schließlich ein Programm herunterladen.
2) Der Mitarbeiter lud das Programm auf seinen Computer herunter. Von diesem Laptop aus drangen die Angreifer in weitere Rechner des Teams vor, das die Binance-Wallets verwaltet.
3) Mit diesem Zugriff gelang es ihnen, das interne System zur Signierung der Binance-Wallets zu kontrollieren.
4) Von da an begannen sie, alles zu stehlen.
Einmal mehr zeigt sich, dass Diebstähle durch menschliche Fehler verursacht werden.