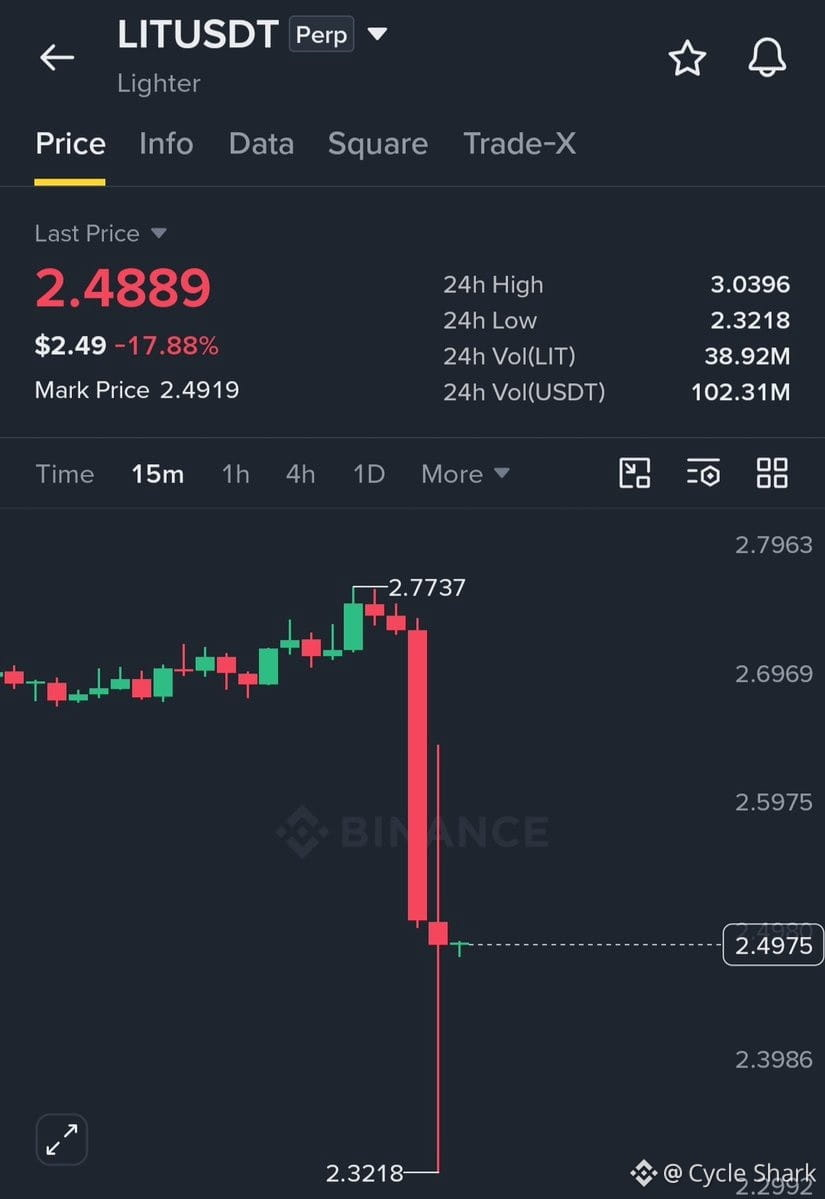
Lighter wurde gerade durch geleakte API-Schlüssel um 15,5 Mio. $ erleichtert. Ein klassisches Sicherheitsversagen – kein Smart-Contract-Exploit, sondern kompromittierte Zugangsdaten. $LIT fiel sofort um 18 %.
Das ist eine Erinnerung daran, dass zentralisierte Angriffsflächen (APIs, Admin-Schlüssel, Off-Chain-Infrastruktur) in der Kryptowelt nach wie vor das schwächste Glied sind. Es spielt keine Rolle, wie kampferprobt eure Smart Contracts sind, wenn eure API-Schlüssel im Umlauf sind.
Der Markt preist sowohl den unmittelbaren Verlust als auch den Reputationsschaden ein. Projekte, die auf diese Weise Gelder verlieren, gewinnen das Vertrauen der Nutzer selten schnell zurück. Beobachtet, wie das Team reagiert – Transparenz und eine glaubwürdige Aufarbeitung sind wichtiger als PR zur Schadensbegrenzung.
Das ist eine Erinnerung daran, dass zentralisierte Angriffsflächen (APIs, Admin-Schlüssel, Off-Chain-Infrastruktur) in der Kryptowelt nach wie vor das schwächste Glied sind. Es spielt keine Rolle, wie kampferprobt eure Smart Contracts sind, wenn eure API-Schlüssel im Umlauf sind.
Der Markt preist sowohl den unmittelbaren Verlust als auch den Reputationsschaden ein. Projekte, die auf diese Weise Gelder verlieren, gewinnen das Vertrauen der Nutzer selten schnell zurück. Beobachtet, wie das Team reagiert – Transparenz und eine glaubwürdige Aufarbeitung sind wichtiger als PR zur Schadensbegrenzung.