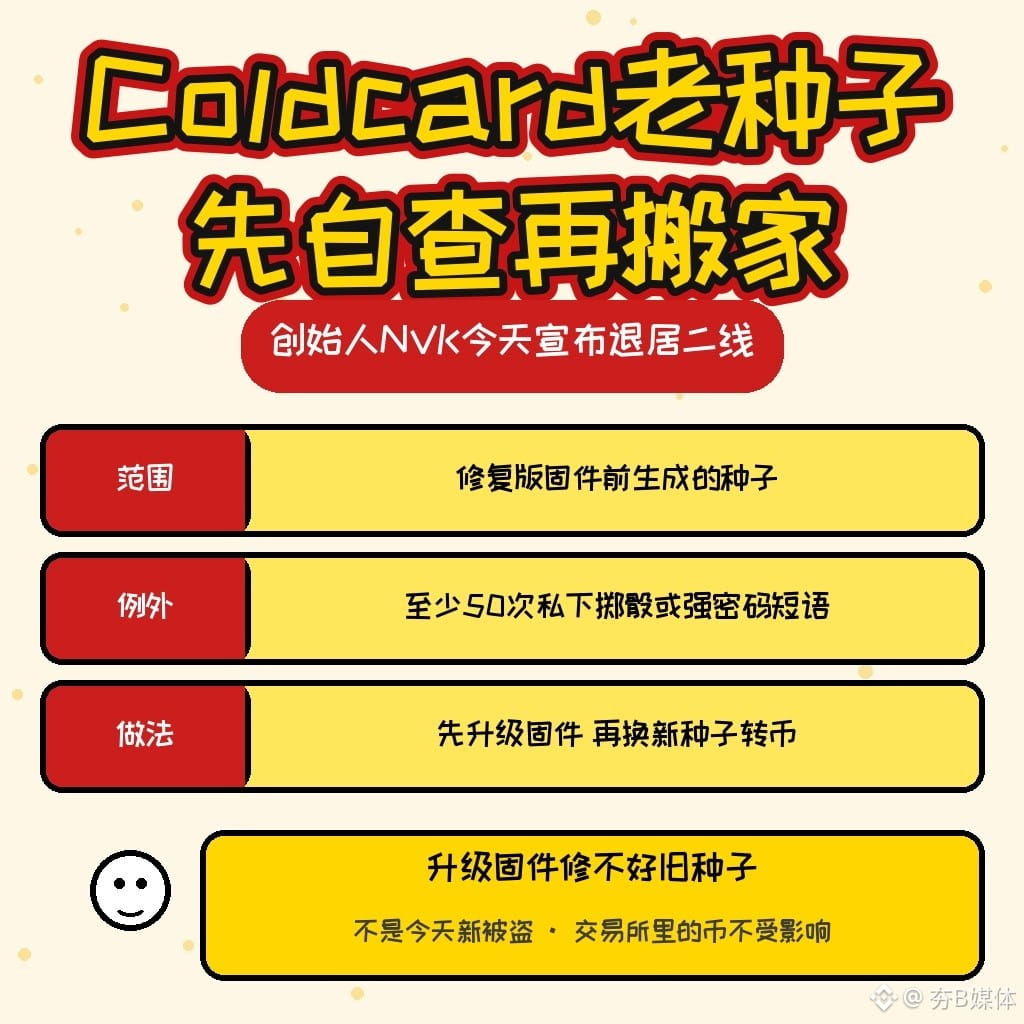
Coldcard-Gründer NVK kündigt heute seinen Rückzug aus dem Tagesgeschäft an: Die Schwachstelle beim Seed-Zufallszahlengenerator ist noch nicht aufgearbeitet – wer seit 2021 damit eine Wiederherstellungsphrase erzeugt hat, sollte sie überprüfen
NVK, Mitgründer von Coinkite, dem Unternehmen hinter der Coldcard-Hardware-Wallet, schrieb heute Morgen (gegen 08:11 Uhr Hongkonger Zeit) auf X, er habe 18 Jahre für Bitcoin gearbeitet und „meine Zeit in der Branche ist zu Ende“. Künftig werde er sich im Hintergrund halten. Es handelt sich nicht um einen neuen Diebstahl, doch sein Rückzug lenkt die Aufmerksamkeit erneut auf eine noch nicht aufgearbeitete Angelegenheit: die Schwachstelle im Zufallszahlengenerator für Coldcard-Seeds.
Was ist passiert: Laut einer offiziellen Mitteilung von Coinkite führte seit Firmware 4.0.1 vom März 2021 ein Fehler beim Verknüpfen der kompilierten Software dazu, dass für die Seed-Erzeugung ein schwächerer softwarebasierter Zufallszahlengenerator verwendet wurde. Die erzeugten Wiederherstellungsphrasen waren deutlich weniger sicher als vorgesehen. Das Gerät selbst wurde nicht aus der Ferne gehackt; Angreifer leiteten die privaten Schlüssel offline zurück. Laut einer gemeinsamen Auswertung von TRM Labs und Galaxy Research wurden zwischen dem 30. Juli und Anfang August rund 1816 Bitcoin im Wert von etwa 116 Millionen US-Dollar von mehr als 5200 Adressen transferiert.
Wer ist betroffen: Offiziell gelten Seeds, die vor der Installation der korrigierten Firmware mit einer Coldcard (Mk2/Mk3/Mk4/Mk5/Q) erzeugt wurden, als gefährdet, sofern man damals nicht mindestens 50 private Würfelwürfe selbst hinzugefügt hat und die Wallet nicht mit einer starken, einzigartigen BIP-39-Passphrase geschützt war. Wichtig: Ein Firmware-Update behebt das Problem nur bei künftig erzeugten Seeds, nicht bei alten. Coinkite empfiehlt, zunächst die korrigierte Firmware zu installieren, dann einen neuen Seed zu erzeugen und die Guthaben dorthin zu übertragen. Coins, die auf einer Börse liegen, sind von dieser Schwachstelle nicht betroffen.
Was als Nächstes zu klären ist: Laut Coinkite wurde noch keine vollständige technische Analyse veröffentlicht. Ob sich die weitere Unterstützung von betroffenen Nutzern durch Coinkite nach NVKs Rückzug ändern wird, bleibt abzuwarten.
Hast du den Seed deiner Hardware-Wallet selbst durch Würfeln erzeugt oder direkt vom Gerät generieren lassen?
Keine Anlageberatung.
Quellen: NVKs X-Beitrag (2026-11-16 08:11 HKT, https://x.com/nvk/status/2122120239588458919); Sicherheitsmitteilung von Coinkite (https://blog.coinkite.com/coldcard-mk3-seed-generation-warning/) und ergänzende Untersuchung (https://blog.coinkite.com/adding-to-public-record/); Bericht von TRM Labs (https://www.trmlabs.com/resources/blog/the-largest-hardware-wallet-exploit-of-2026-inside-the-usd-116-million-coldcard-hack) · 2026-11-16 Hongkonger Zeit
#硬件钱包 #钱包安全 #Coldcard #夯B媒体 $BTC
NVK, Mitgründer von Coinkite, dem Unternehmen hinter der Coldcard-Hardware-Wallet, schrieb heute Morgen (gegen 08:11 Uhr Hongkonger Zeit) auf X, er habe 18 Jahre für Bitcoin gearbeitet und „meine Zeit in der Branche ist zu Ende“. Künftig werde er sich im Hintergrund halten. Es handelt sich nicht um einen neuen Diebstahl, doch sein Rückzug lenkt die Aufmerksamkeit erneut auf eine noch nicht aufgearbeitete Angelegenheit: die Schwachstelle im Zufallszahlengenerator für Coldcard-Seeds.
Was ist passiert: Laut einer offiziellen Mitteilung von Coinkite führte seit Firmware 4.0.1 vom März 2021 ein Fehler beim Verknüpfen der kompilierten Software dazu, dass für die Seed-Erzeugung ein schwächerer softwarebasierter Zufallszahlengenerator verwendet wurde. Die erzeugten Wiederherstellungsphrasen waren deutlich weniger sicher als vorgesehen. Das Gerät selbst wurde nicht aus der Ferne gehackt; Angreifer leiteten die privaten Schlüssel offline zurück. Laut einer gemeinsamen Auswertung von TRM Labs und Galaxy Research wurden zwischen dem 30. Juli und Anfang August rund 1816 Bitcoin im Wert von etwa 116 Millionen US-Dollar von mehr als 5200 Adressen transferiert.
Wer ist betroffen: Offiziell gelten Seeds, die vor der Installation der korrigierten Firmware mit einer Coldcard (Mk2/Mk3/Mk4/Mk5/Q) erzeugt wurden, als gefährdet, sofern man damals nicht mindestens 50 private Würfelwürfe selbst hinzugefügt hat und die Wallet nicht mit einer starken, einzigartigen BIP-39-Passphrase geschützt war. Wichtig: Ein Firmware-Update behebt das Problem nur bei künftig erzeugten Seeds, nicht bei alten. Coinkite empfiehlt, zunächst die korrigierte Firmware zu installieren, dann einen neuen Seed zu erzeugen und die Guthaben dorthin zu übertragen. Coins, die auf einer Börse liegen, sind von dieser Schwachstelle nicht betroffen.
Was als Nächstes zu klären ist: Laut Coinkite wurde noch keine vollständige technische Analyse veröffentlicht. Ob sich die weitere Unterstützung von betroffenen Nutzern durch Coinkite nach NVKs Rückzug ändern wird, bleibt abzuwarten.
Hast du den Seed deiner Hardware-Wallet selbst durch Würfeln erzeugt oder direkt vom Gerät generieren lassen?
Keine Anlageberatung.
Quellen: NVKs X-Beitrag (2026-11-16 08:11 HKT, https://x.com/nvk/status/2122120239588458919); Sicherheitsmitteilung von Coinkite (https://blog.coinkite.com/coldcard-mk3-seed-generation-warning/) und ergänzende Untersuchung (https://blog.coinkite.com/adding-to-public-record/); Bericht von TRM Labs (https://www.trmlabs.com/resources/blog/the-largest-hardware-wallet-exploit-of-2026-inside-the-usd-116-million-coldcard-hack) · 2026-11-16 Hongkonger Zeit
#硬件钱包 #钱包安全 #Coldcard #夯B媒体 $BTC