Erst 70 Stunden später wurde mitgeteilt, dass Passwörter und Ausweisnummern abgegriffen worden sein könnten
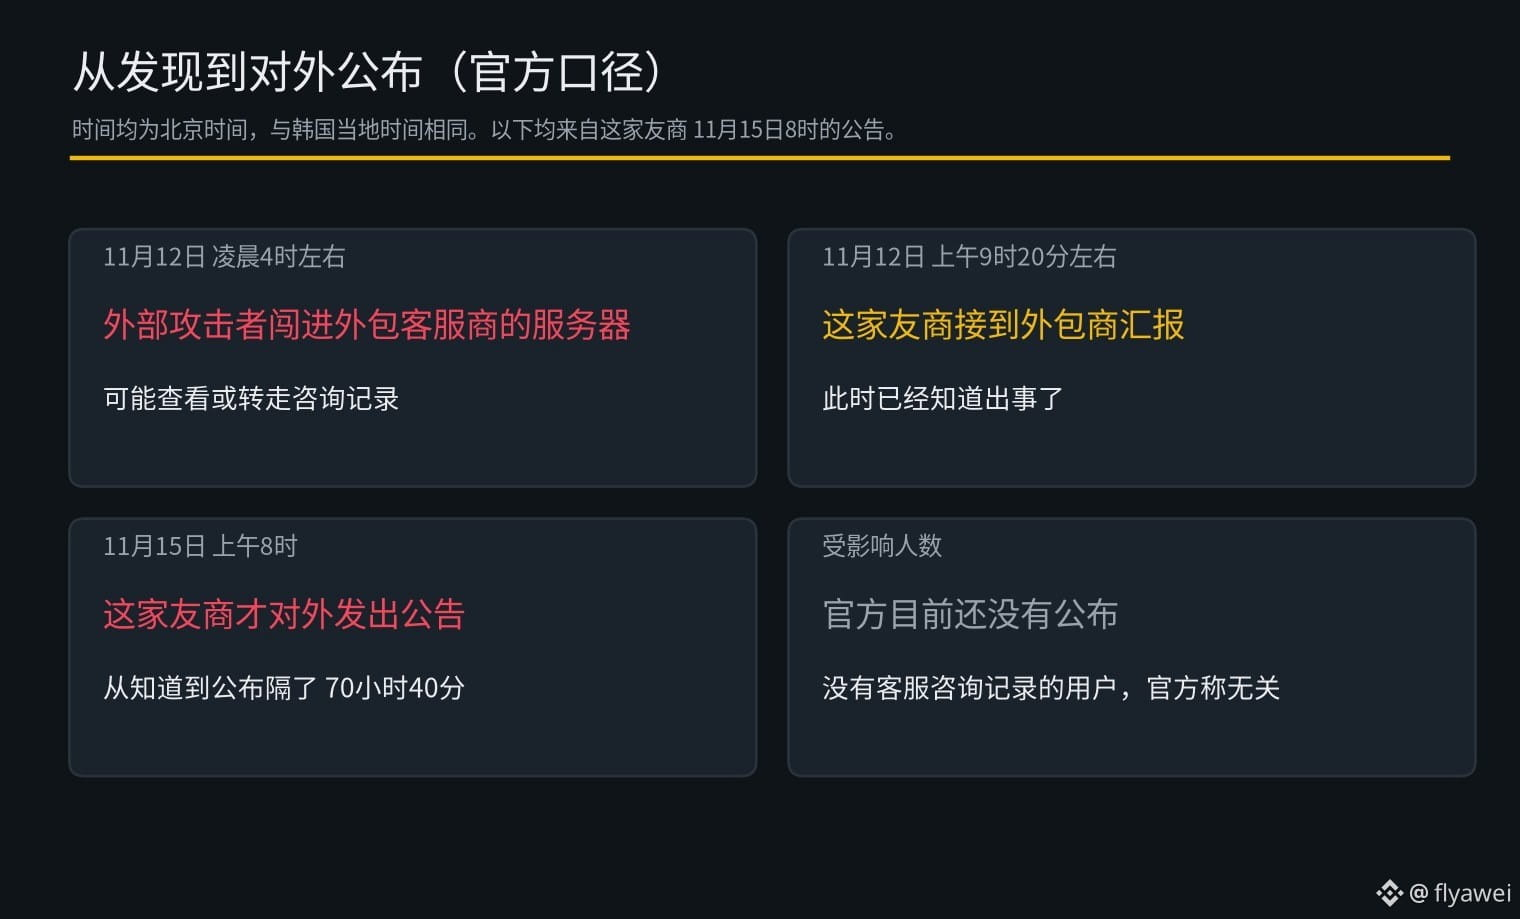
Am 15. November um 8 Uhr Pekinger Zeit gab ein koreanischer Wettbewerber bekannt, dass sich externe Angreifer bereits am 12. November gegen 4 Uhr morgens Zugang zum Server seines ausgelagerten Kundendienstleisters verschafft hatten. Persönliche Daten aus Beratungsprotokollen könnten eingesehen oder kopiert worden sein.
Der Wettbewerber erklärte, erst gegen 9:20 Uhr an jenem Vormittag durch eine Meldung des Dienstleisters davon erfahren zu haben. Zwischen dem Zeitpunkt der Kenntnisnahme und der öffentlichen Bekanntgabe lagen 70 Stunden und 40 Minuten.
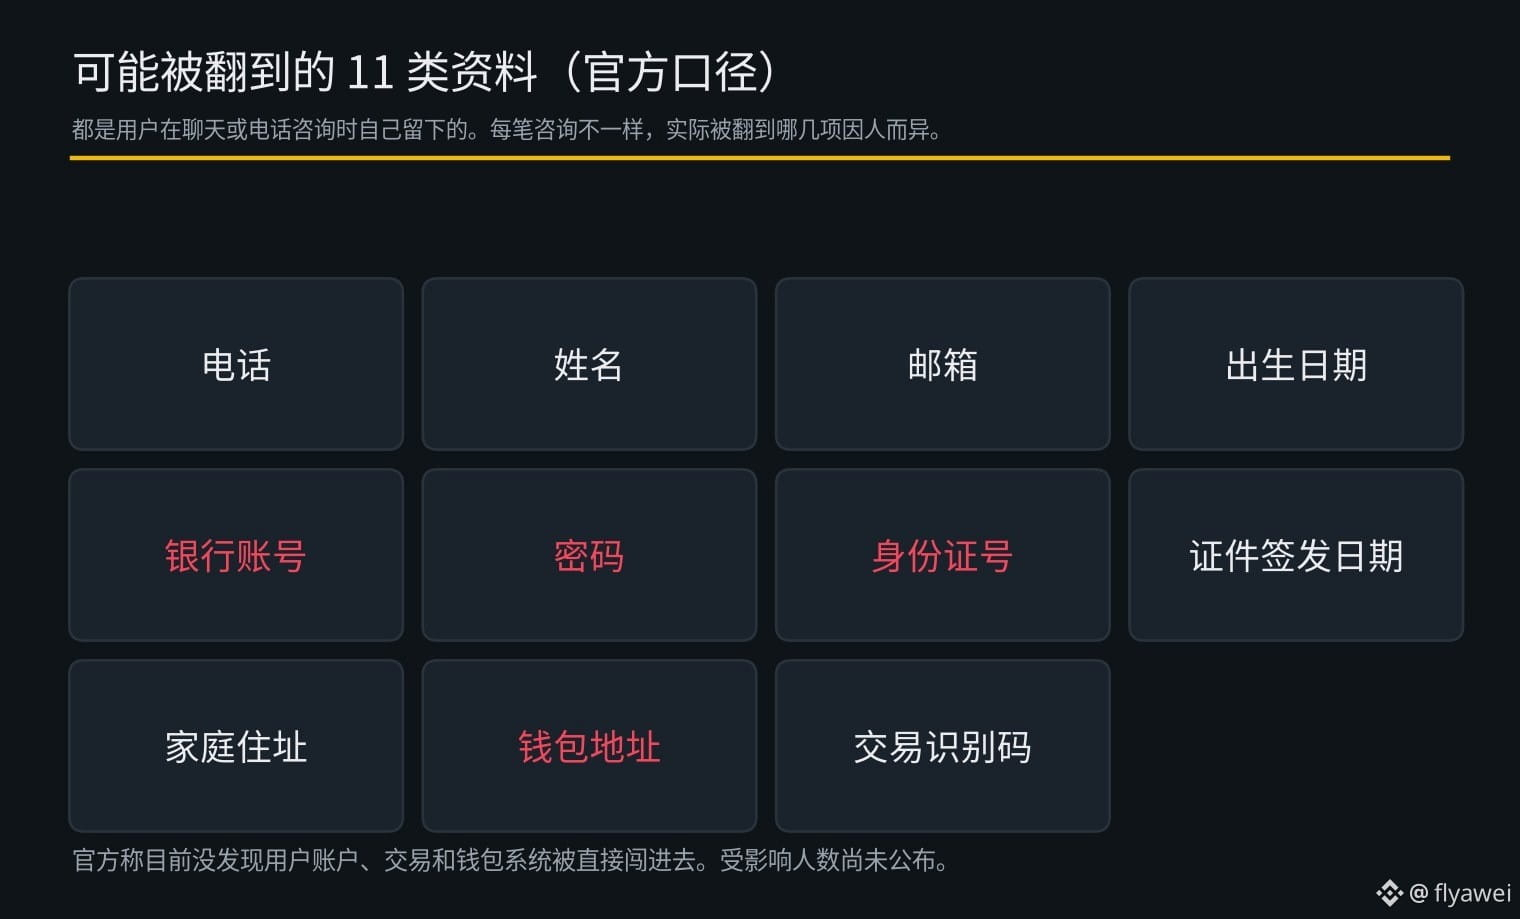
Möglicherweise betroffen sind elf Arten von Daten, die Nutzer bei Chats oder telefonischen Anfragen hinterlassen haben: Telefonnummern, Namen, E-Mail-Adressen, Geburtsdaten, Bankkonten, Passwörter, Ausweisnummern, Ausstellungsdaten von Ausweisdokumenten, Wohnadressen, Wallet-Adressen und Transaktionskennungen. Laut offizieller Mitteilung unterscheiden sich die bei den einzelnen Anfragen hinterlassenen Daten. Welche Angaben abgegriffen wurden, ist daher von Person zu Person unterschiedlich. Die Zahl der Betroffenen wurde noch nicht bekannt gegeben. Nutzer, die keine Beratungsprotokolle beim Kundendienst haben, sind von diesem Vorfall nicht betroffen.
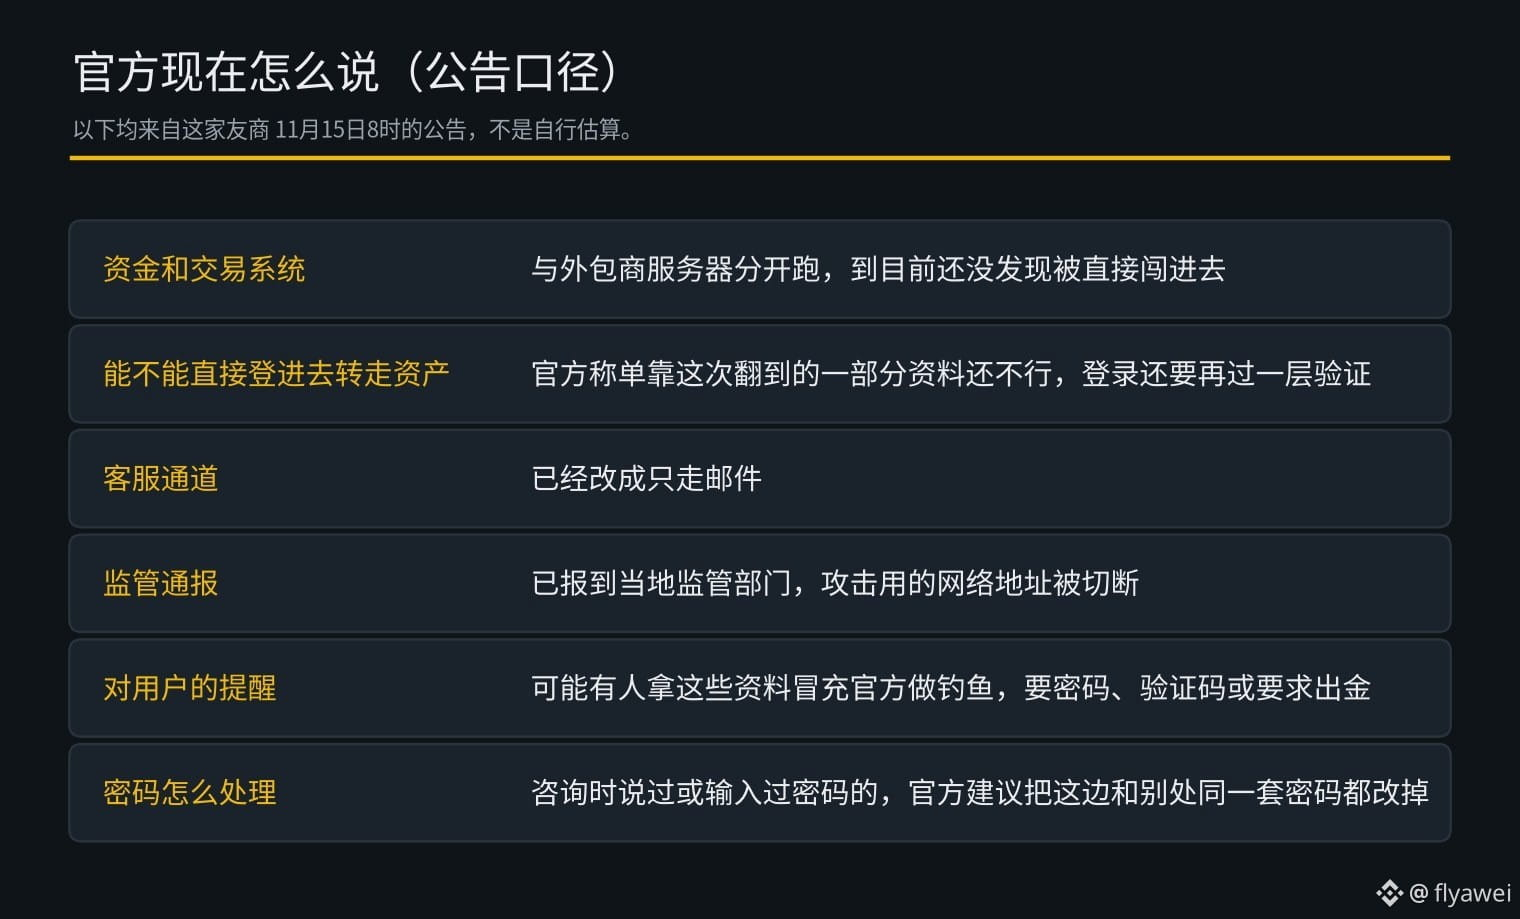
Der Wettbewerber erklärte außerdem, dass Nutzerkonten sowie die Transaktions- und Wallet-Systeme getrennt von den Servern des Dienstleisters betrieben würden. Bislang habe man keine direkten Angriffe darauf festgestellt. Allein mit den bei diesem Vorfall abgegriffenen Daten könnten Außenstehende sich nicht in Konten einloggen oder Vermögenswerte transferieren; für die Anmeldung sei eine zusätzliche Verifizierung erforderlich. Der Kundendienst läuft inzwischen ausschließlich per E-Mail. Der Vorfall wurde den zuständigen lokalen Aufsichtsbehörden gemeldet.
Das Unternehmen warnt davor, dass jemand diese Daten nutzen könnte, um sich als offizieller Vertreter auszugeben und Phishing zu betreiben. Wer bei einer Beratung ein Passwort genannt oder eingegeben hat, sollte laut offizieller Empfehlung dieses Passwort sowohl hier als auch überall sonst ändern, wo dasselbe verwendet wird.
Meine Einschätzung: Offiziell heißt es derzeit, dass die Konten mit den Vermögenswerten nicht direkt kompromittiert wurden. Doch wenn Ausweisnummern, Bankkonten und Wallet-Adressen in fremde Hände gelangen, wird es künftig sehr schwer sein, sich vor Phishing zu schützen. Die Zahl der Betroffenen und die Ursache sind noch nicht bekannt.
Anfängern rate ich: lieber mehr beobachten und weniger handeln. Beim Kauf von Kryptowährungen nur $BTC kaufen.
Am 15. November um 8 Uhr Pekinger Zeit gab ein koreanischer Wettbewerber bekannt, dass sich externe Angreifer bereits am 12. November gegen 4 Uhr morgens Zugang zum Server seines ausgelagerten Kundendienstleisters verschafft hatten. Persönliche Daten aus Beratungsprotokollen könnten eingesehen oder kopiert worden sein.
Der Wettbewerber erklärte, erst gegen 9:20 Uhr an jenem Vormittag durch eine Meldung des Dienstleisters davon erfahren zu haben. Zwischen dem Zeitpunkt der Kenntnisnahme und der öffentlichen Bekanntgabe lagen 70 Stunden und 40 Minuten.
Möglicherweise betroffen sind elf Arten von Daten, die Nutzer bei Chats oder telefonischen Anfragen hinterlassen haben: Telefonnummern, Namen, E-Mail-Adressen, Geburtsdaten, Bankkonten, Passwörter, Ausweisnummern, Ausstellungsdaten von Ausweisdokumenten, Wohnadressen, Wallet-Adressen und Transaktionskennungen. Laut offizieller Mitteilung unterscheiden sich die bei den einzelnen Anfragen hinterlassenen Daten. Welche Angaben abgegriffen wurden, ist daher von Person zu Person unterschiedlich. Die Zahl der Betroffenen wurde noch nicht bekannt gegeben. Nutzer, die keine Beratungsprotokolle beim Kundendienst haben, sind von diesem Vorfall nicht betroffen.
Der Wettbewerber erklärte außerdem, dass Nutzerkonten sowie die Transaktions- und Wallet-Systeme getrennt von den Servern des Dienstleisters betrieben würden. Bislang habe man keine direkten Angriffe darauf festgestellt. Allein mit den bei diesem Vorfall abgegriffenen Daten könnten Außenstehende sich nicht in Konten einloggen oder Vermögenswerte transferieren; für die Anmeldung sei eine zusätzliche Verifizierung erforderlich. Der Kundendienst läuft inzwischen ausschließlich per E-Mail. Der Vorfall wurde den zuständigen lokalen Aufsichtsbehörden gemeldet.
Das Unternehmen warnt davor, dass jemand diese Daten nutzen könnte, um sich als offizieller Vertreter auszugeben und Phishing zu betreiben. Wer bei einer Beratung ein Passwort genannt oder eingegeben hat, sollte laut offizieller Empfehlung dieses Passwort sowohl hier als auch überall sonst ändern, wo dasselbe verwendet wird.
Meine Einschätzung: Offiziell heißt es derzeit, dass die Konten mit den Vermögenswerten nicht direkt kompromittiert wurden. Doch wenn Ausweisnummern, Bankkonten und Wallet-Adressen in fremde Hände gelangen, wird es künftig sehr schwer sein, sich vor Phishing zu schützen. Die Zahl der Betroffenen und die Ursache sind noch nicht bekannt.
Anfängern rate ich: lieber mehr beobachten und weniger handeln. Beim Kauf von Kryptowährungen nur $BTC kaufen.