
🚨 Kava Lend angegriffen – 55.2M KAVA abgezogen
Kava Lend, das native Kreditprotokoll auf der Kava Chain, wurde am 14. Nov. ausgenutzt.
🐾 Was ist passiert:
Der Angreifer nahm den ruhenden BUSD-Markt ins Visier – einen Markt, der fast leer war, seit Paxos 2023 die Prägung von BUSD eingestellt hatte.
Mit einem kleinen BUSD-Kredit senkte der Angreifer das Nettoangebot des Marktes auf nahezu null ($0.00000002). Der Code von Kava Lend prüfte nur, ob der Wert exakt null war, und teilte daher die Zinsen durch diese winzige Zahl.
Ergebnis: Der Wert der BUSD-Einlage stieg innerhalb von 3 Minuten um das ∼243,000-Fache – und wurde als ∼$1.25B an Sicherheiten angerechnet.
Anschließend lieh sich der Angreifer mit einem zweiten Konto 127-mal KAVA, um jeden Kredit zu liquidieren und so die Kreditobergrenze zu umgehen.
🐾 Schaden:
- 55.2M KAVA geliehen – der Pool schrumpfte innerhalb von ∼90 Minuten von 55.33M KAVA auf nur noch 0.19 KAVA
- Zum Kurs vor dem Angriff von $0.068 etwa ∼$3.76M wert
- ∼49.2M KAVA über LayerZero zur BNB Chain gebridged und für ∼$2.09M verkauft (3,006 BNB + 231,557 USDT)
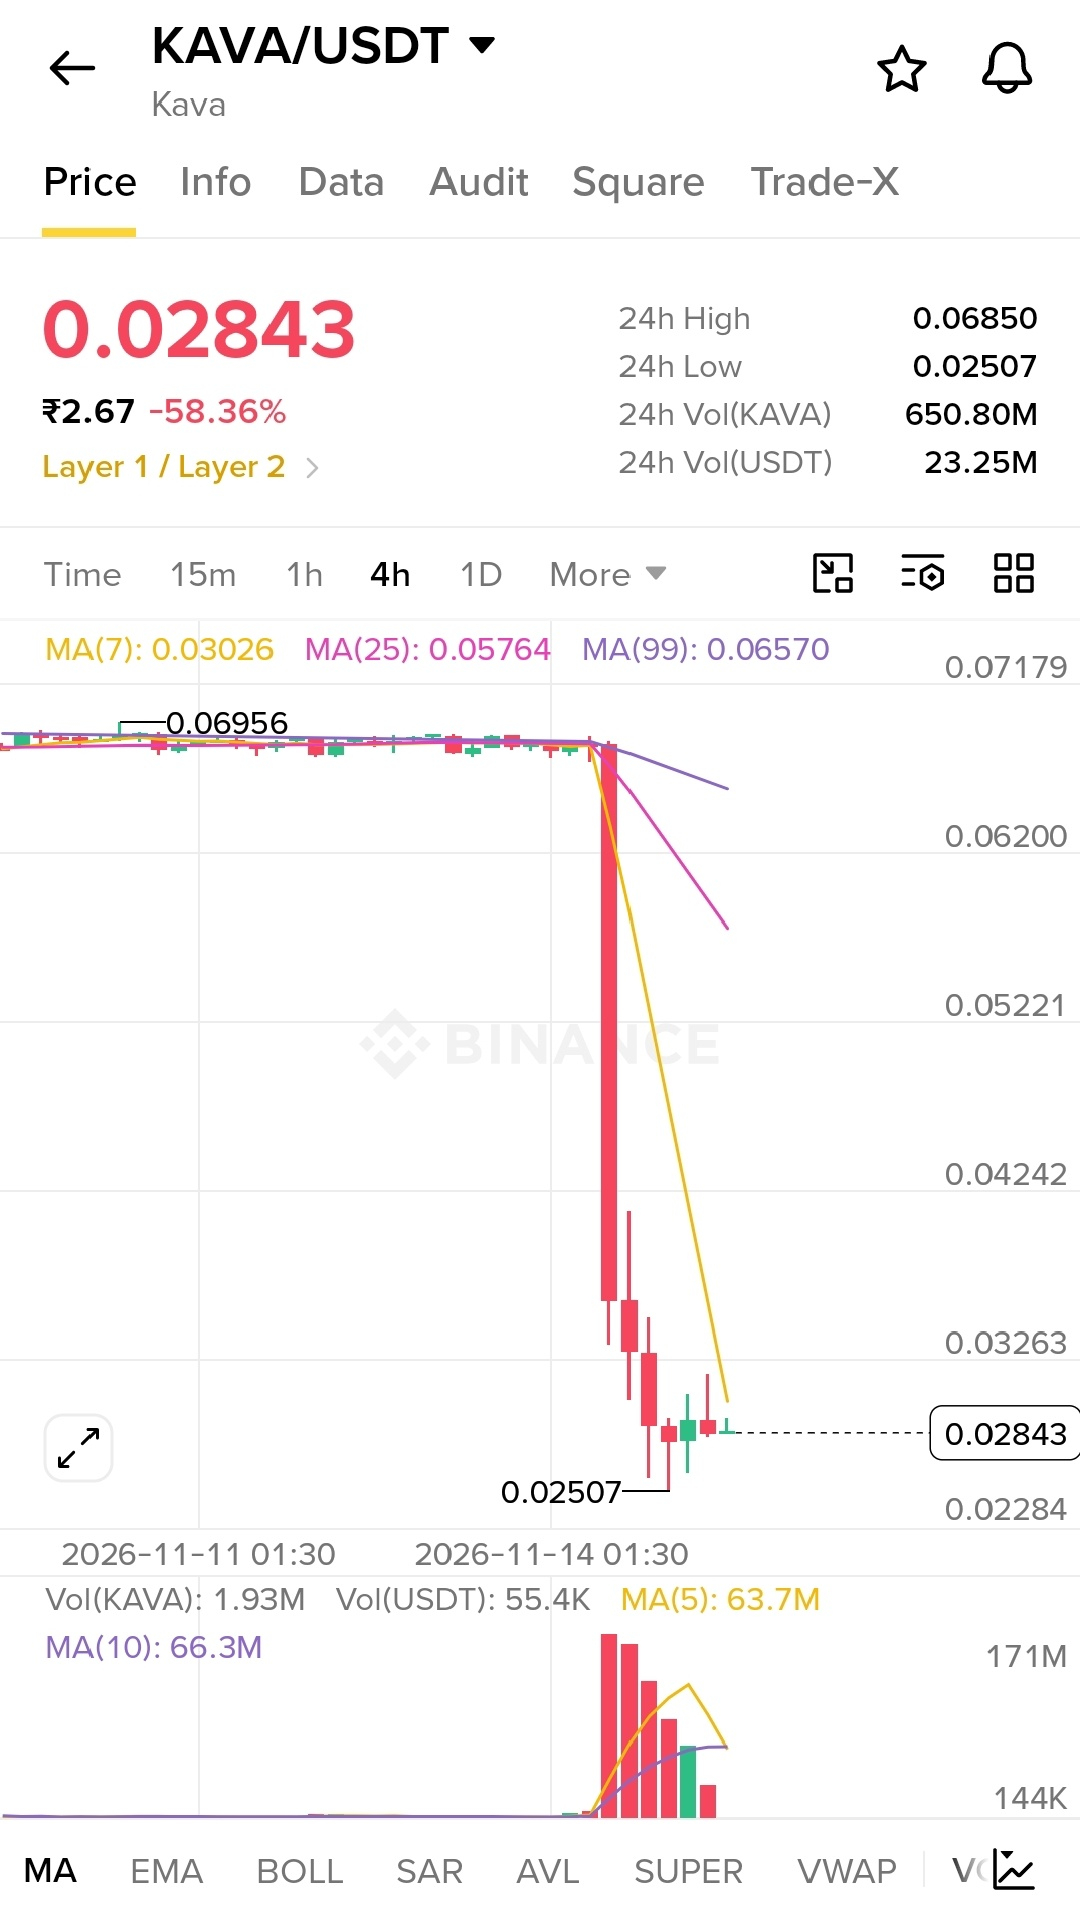
- $KAVA fiel innerhalb von 24 Stunden um ∼39 % auf ∼$0.042 cb61
🐾 Kavas Reaktion:
Das Team erklärte: „Dies ist kein unbegrenztes Minting. Der Vorfall ist isoliert und auf Kava Lend beschränkt.“ Vorsorglich pausierte es die Axelar Bridge; Partnerbörsen setzten Ein- und Auszahlungen aus. Ein vollständiger Bericht zur Aufarbeitung steht noch aus.
🐾 Lehre: Das größte Risiko in DeFi ist nicht immer ein Hack – es sind auch alte, inaktive Märkte mit fehlerhafter Mathematik, die niemand erneut überprüft.
Lasst keine Gelder in toten Märkten liegen. Prüft immer das Risiko eines Protokolls.
#KAVA $KAVA #DeFi #cryptohacks
Kava Lend, das native Kreditprotokoll auf der Kava Chain, wurde am 14. Nov. ausgenutzt.
🐾 Was ist passiert:
Der Angreifer nahm den ruhenden BUSD-Markt ins Visier – einen Markt, der fast leer war, seit Paxos 2023 die Prägung von BUSD eingestellt hatte.
Mit einem kleinen BUSD-Kredit senkte der Angreifer das Nettoangebot des Marktes auf nahezu null ($0.00000002). Der Code von Kava Lend prüfte nur, ob der Wert exakt null war, und teilte daher die Zinsen durch diese winzige Zahl.
Ergebnis: Der Wert der BUSD-Einlage stieg innerhalb von 3 Minuten um das ∼243,000-Fache – und wurde als ∼$1.25B an Sicherheiten angerechnet.
Anschließend lieh sich der Angreifer mit einem zweiten Konto 127-mal KAVA, um jeden Kredit zu liquidieren und so die Kreditobergrenze zu umgehen.
🐾 Schaden:
- 55.2M KAVA geliehen – der Pool schrumpfte innerhalb von ∼90 Minuten von 55.33M KAVA auf nur noch 0.19 KAVA
- Zum Kurs vor dem Angriff von $0.068 etwa ∼$3.76M wert
- ∼49.2M KAVA über LayerZero zur BNB Chain gebridged und für ∼$2.09M verkauft (3,006 BNB + 231,557 USDT)
- $KAVA fiel innerhalb von 24 Stunden um ∼39 % auf ∼$0.042 cb61
🐾 Kavas Reaktion:
Das Team erklärte: „Dies ist kein unbegrenztes Minting. Der Vorfall ist isoliert und auf Kava Lend beschränkt.“ Vorsorglich pausierte es die Axelar Bridge; Partnerbörsen setzten Ein- und Auszahlungen aus. Ein vollständiger Bericht zur Aufarbeitung steht noch aus.
🐾 Lehre: Das größte Risiko in DeFi ist nicht immer ein Hack – es sind auch alte, inaktive Märkte mit fehlerhafter Mathematik, die niemand erneut überprüft.
Lasst keine Gelder in toten Märkten liegen. Prüft immer das Risiko eines Protokolls.
#KAVA $KAVA #DeFi #cryptohacks