Erst hieß es, es sei kein Geld verloren gegangen, jetzt räumt man ein, dass 200.000 Dollar abgezogen wurden
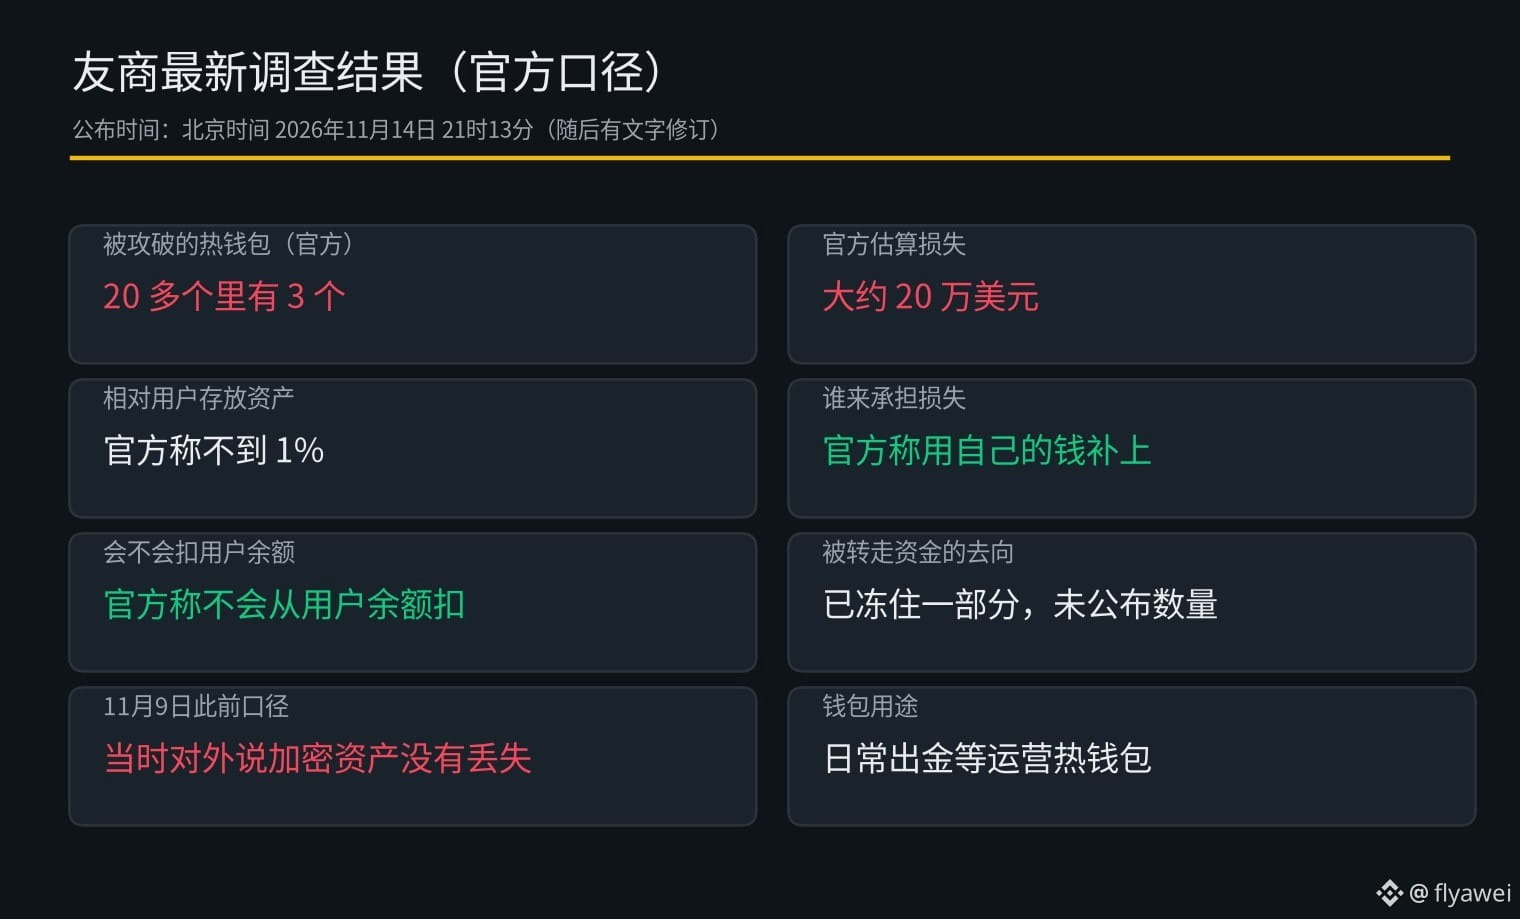
Ein Branchenkollege veröffentlichte am 14. November um 21:13 Uhr Pekinger Zeit die neuesten Untersuchungsergebnisse. Das Unternehmen räumt nun ein, dass drei seiner mehr als 20 Hot Wallets für tägliche Auszahlungen kompromittiert wurden. Dabei wurden Kryptowährungen im Wert von rund 200.000 US-Dollar abgezogen.
Am 9. November hatte das Unternehmen noch erklärt, es seien keine Kryptowährungen verloren gegangen. Erst später stellte sich heraus, dass von einer Hot Wallet nicht autorisierte Überweisungen getätigt worden waren. Das Unternehmen erklärte, der Schaden betrage weniger als 1 % der von Nutzern verwahrten Kryptowährungen. Es werde den Betrag aus eigenen Mitteln ersetzen und nichts von den Guthaben der Nutzer abziehen. Ein Teil der abgezogenen Gelder sei bereits eingefroren worden, wie viel genau, wurde jedoch nicht bekannt gegeben.
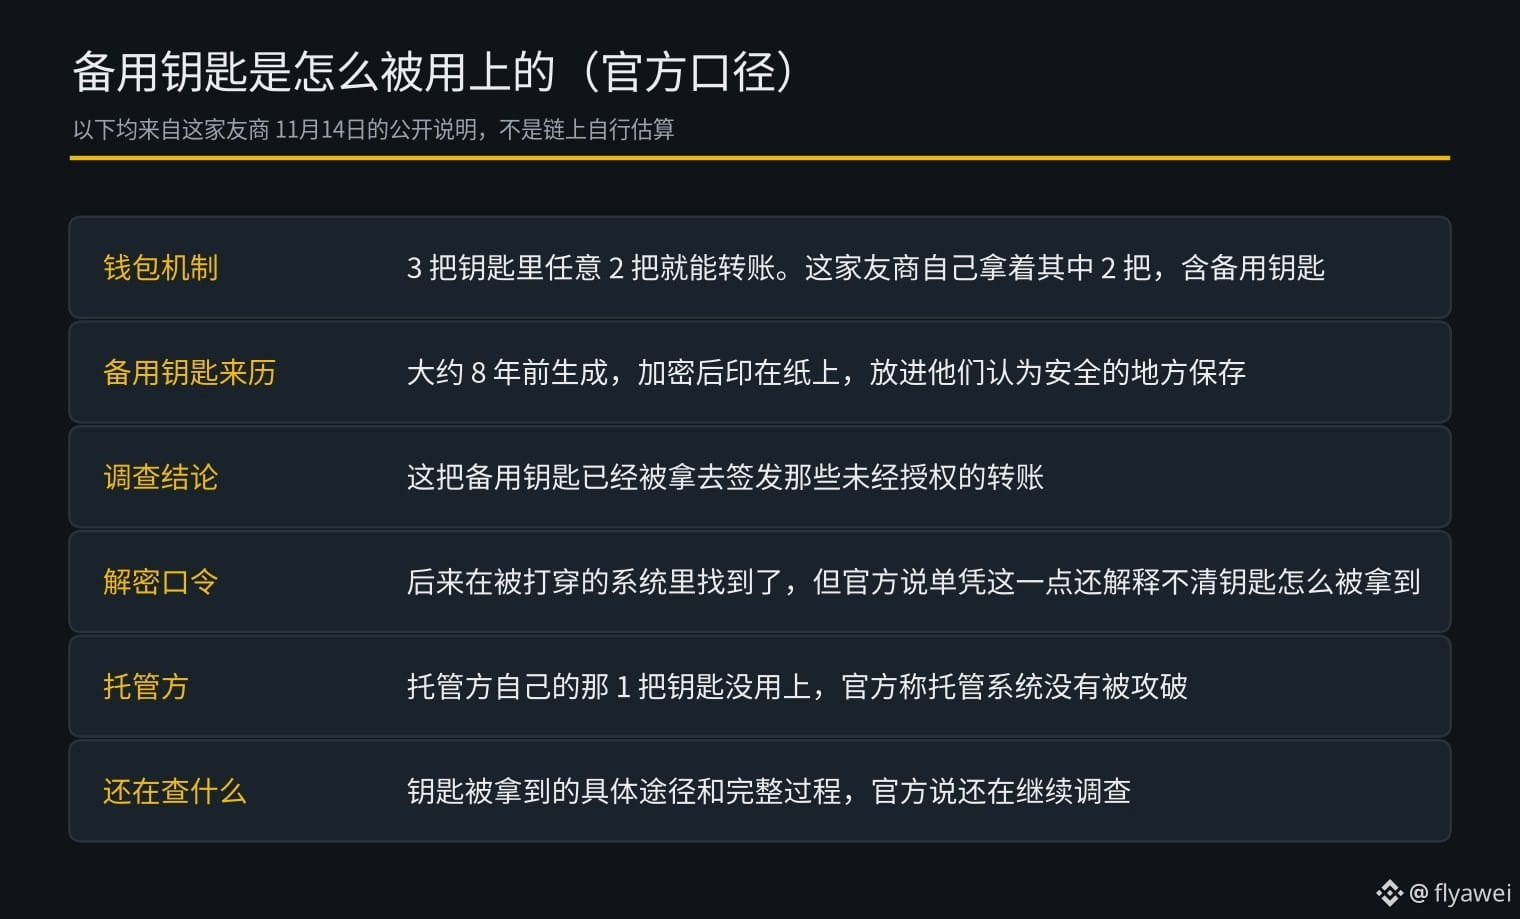
Als Ursache gelten Ersatzschlüssel, die das Unternehmen selbst verwahrte. Bei dieser Multi-Signatur-Wallet reichen zwei von drei Schlüsseln aus, um eine Überweisung auszuführen. Der Ersatzschlüssel wurde vor etwa acht Jahren generiert, verschlüsselt und auf Papier ausgedruckt aufbewahrt. Die Untersuchung hat bestätigt, dass mit diesem Schlüssel die betreffenden Überweisungen signiert wurden. Das Entschlüsselungspasswort wurde später in einem kompromittierten System gefunden. Das Unternehmen erklärte jedoch, dass sich allein damit noch nicht erklären lasse, wie der Schlüssel erlangt wurde. Die Untersuchung dauere an. Der eine Schlüssel des Verwahrers wurde nicht verwendet, und auch dessen Verwahrungssystem wurde nicht kompromittiert.
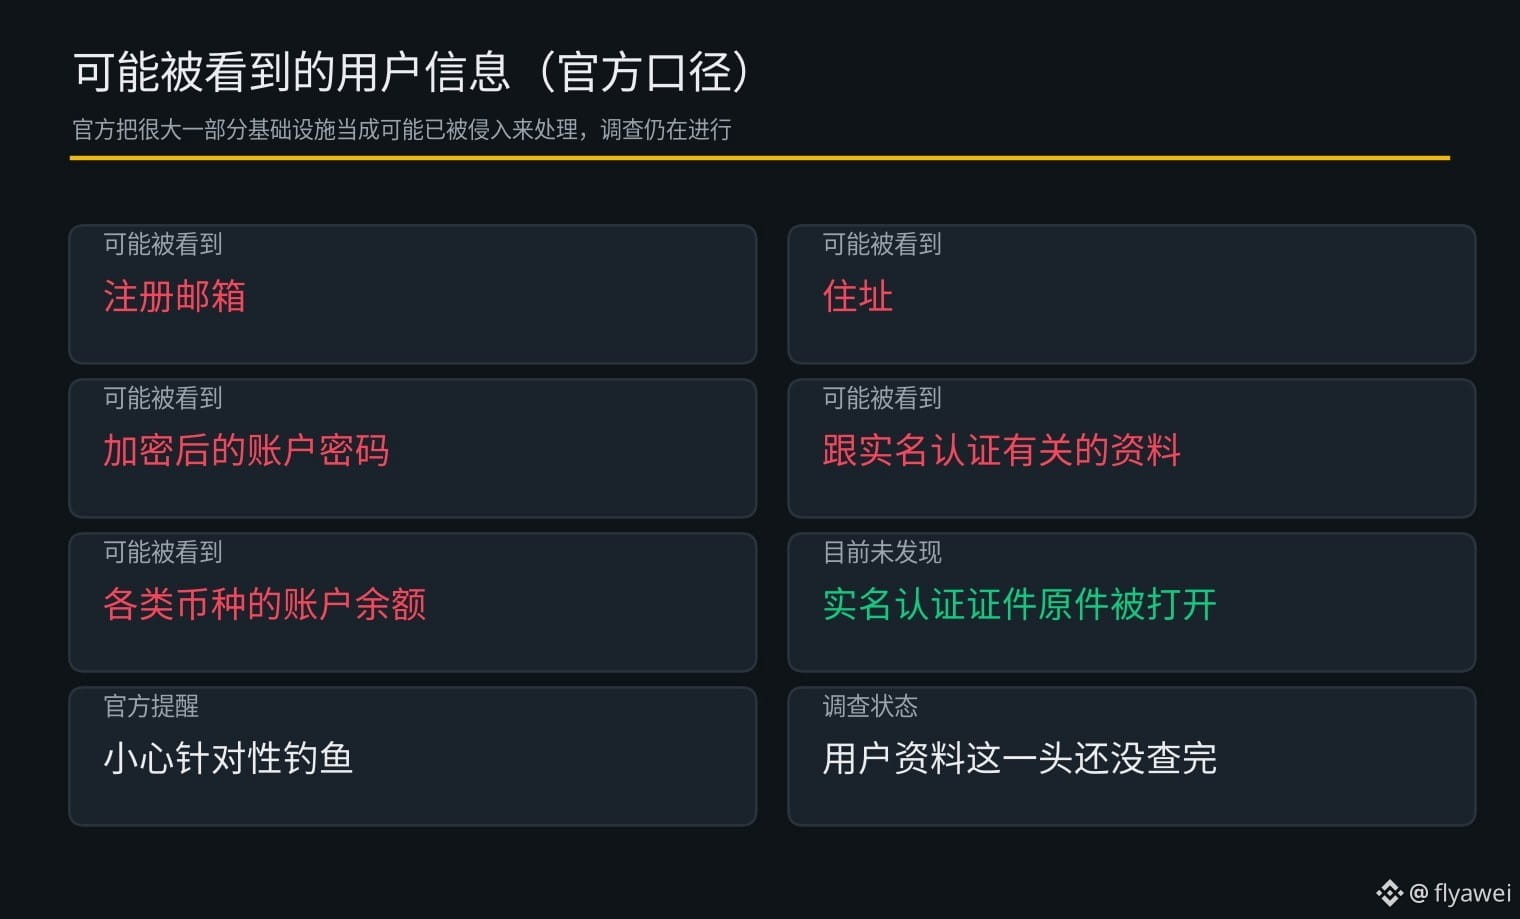
In derselben Mitteilung hieß es außerdem, dass möglicherweise folgende Informationen eingesehen wurden: registrierte E-Mail-Adressen, Wohnadressen, verschlüsselte Kontopasswörter, Daten zur Identitätsprüfung sowie Kontostände in verschiedenen Kryptowährungen. Das Unternehmen erklärte, bislang gebe es keine Hinweise darauf, dass Originaldokumente zur Identitätsprüfung geöffnet wurden, und warnte die Nutzer vor gezielten Phishing-Angriffen.
Meine Einschätzung: 200.000 US-Dollar sind kein besonders hoher Betrag. Aber der Ersatzschlüssel, der acht Jahre lang auf Papier aufbewahrt wurde, war nach der Kompromittierung des Systems ebenfalls nicht mehr sicher. Die Untersuchung der Nutzerdaten ist noch nicht abgeschlossen – ich würde daher vorerst davon ausgehen, dass das Risiko weiterhin besteht.
Anfänger sollten lieber mehr beobachten und weniger handeln. Beim Kauf von Kryptowährungen nur $BTC kaufen
Ein Branchenkollege veröffentlichte am 14. November um 21:13 Uhr Pekinger Zeit die neuesten Untersuchungsergebnisse. Das Unternehmen räumt nun ein, dass drei seiner mehr als 20 Hot Wallets für tägliche Auszahlungen kompromittiert wurden. Dabei wurden Kryptowährungen im Wert von rund 200.000 US-Dollar abgezogen.
Am 9. November hatte das Unternehmen noch erklärt, es seien keine Kryptowährungen verloren gegangen. Erst später stellte sich heraus, dass von einer Hot Wallet nicht autorisierte Überweisungen getätigt worden waren. Das Unternehmen erklärte, der Schaden betrage weniger als 1 % der von Nutzern verwahrten Kryptowährungen. Es werde den Betrag aus eigenen Mitteln ersetzen und nichts von den Guthaben der Nutzer abziehen. Ein Teil der abgezogenen Gelder sei bereits eingefroren worden, wie viel genau, wurde jedoch nicht bekannt gegeben.
Als Ursache gelten Ersatzschlüssel, die das Unternehmen selbst verwahrte. Bei dieser Multi-Signatur-Wallet reichen zwei von drei Schlüsseln aus, um eine Überweisung auszuführen. Der Ersatzschlüssel wurde vor etwa acht Jahren generiert, verschlüsselt und auf Papier ausgedruckt aufbewahrt. Die Untersuchung hat bestätigt, dass mit diesem Schlüssel die betreffenden Überweisungen signiert wurden. Das Entschlüsselungspasswort wurde später in einem kompromittierten System gefunden. Das Unternehmen erklärte jedoch, dass sich allein damit noch nicht erklären lasse, wie der Schlüssel erlangt wurde. Die Untersuchung dauere an. Der eine Schlüssel des Verwahrers wurde nicht verwendet, und auch dessen Verwahrungssystem wurde nicht kompromittiert.
In derselben Mitteilung hieß es außerdem, dass möglicherweise folgende Informationen eingesehen wurden: registrierte E-Mail-Adressen, Wohnadressen, verschlüsselte Kontopasswörter, Daten zur Identitätsprüfung sowie Kontostände in verschiedenen Kryptowährungen. Das Unternehmen erklärte, bislang gebe es keine Hinweise darauf, dass Originaldokumente zur Identitätsprüfung geöffnet wurden, und warnte die Nutzer vor gezielten Phishing-Angriffen.
Meine Einschätzung: 200.000 US-Dollar sind kein besonders hoher Betrag. Aber der Ersatzschlüssel, der acht Jahre lang auf Papier aufbewahrt wurde, war nach der Kompromittierung des Systems ebenfalls nicht mehr sicher. Die Untersuchung der Nutzerdaten ist noch nicht abgeschlossen – ich würde daher vorerst davon ausgehen, dass das Risiko weiterhin besteht.
Anfänger sollten lieber mehr beobachten und weniger handeln. Beim Kauf von Kryptowährungen nur $BTC kaufen