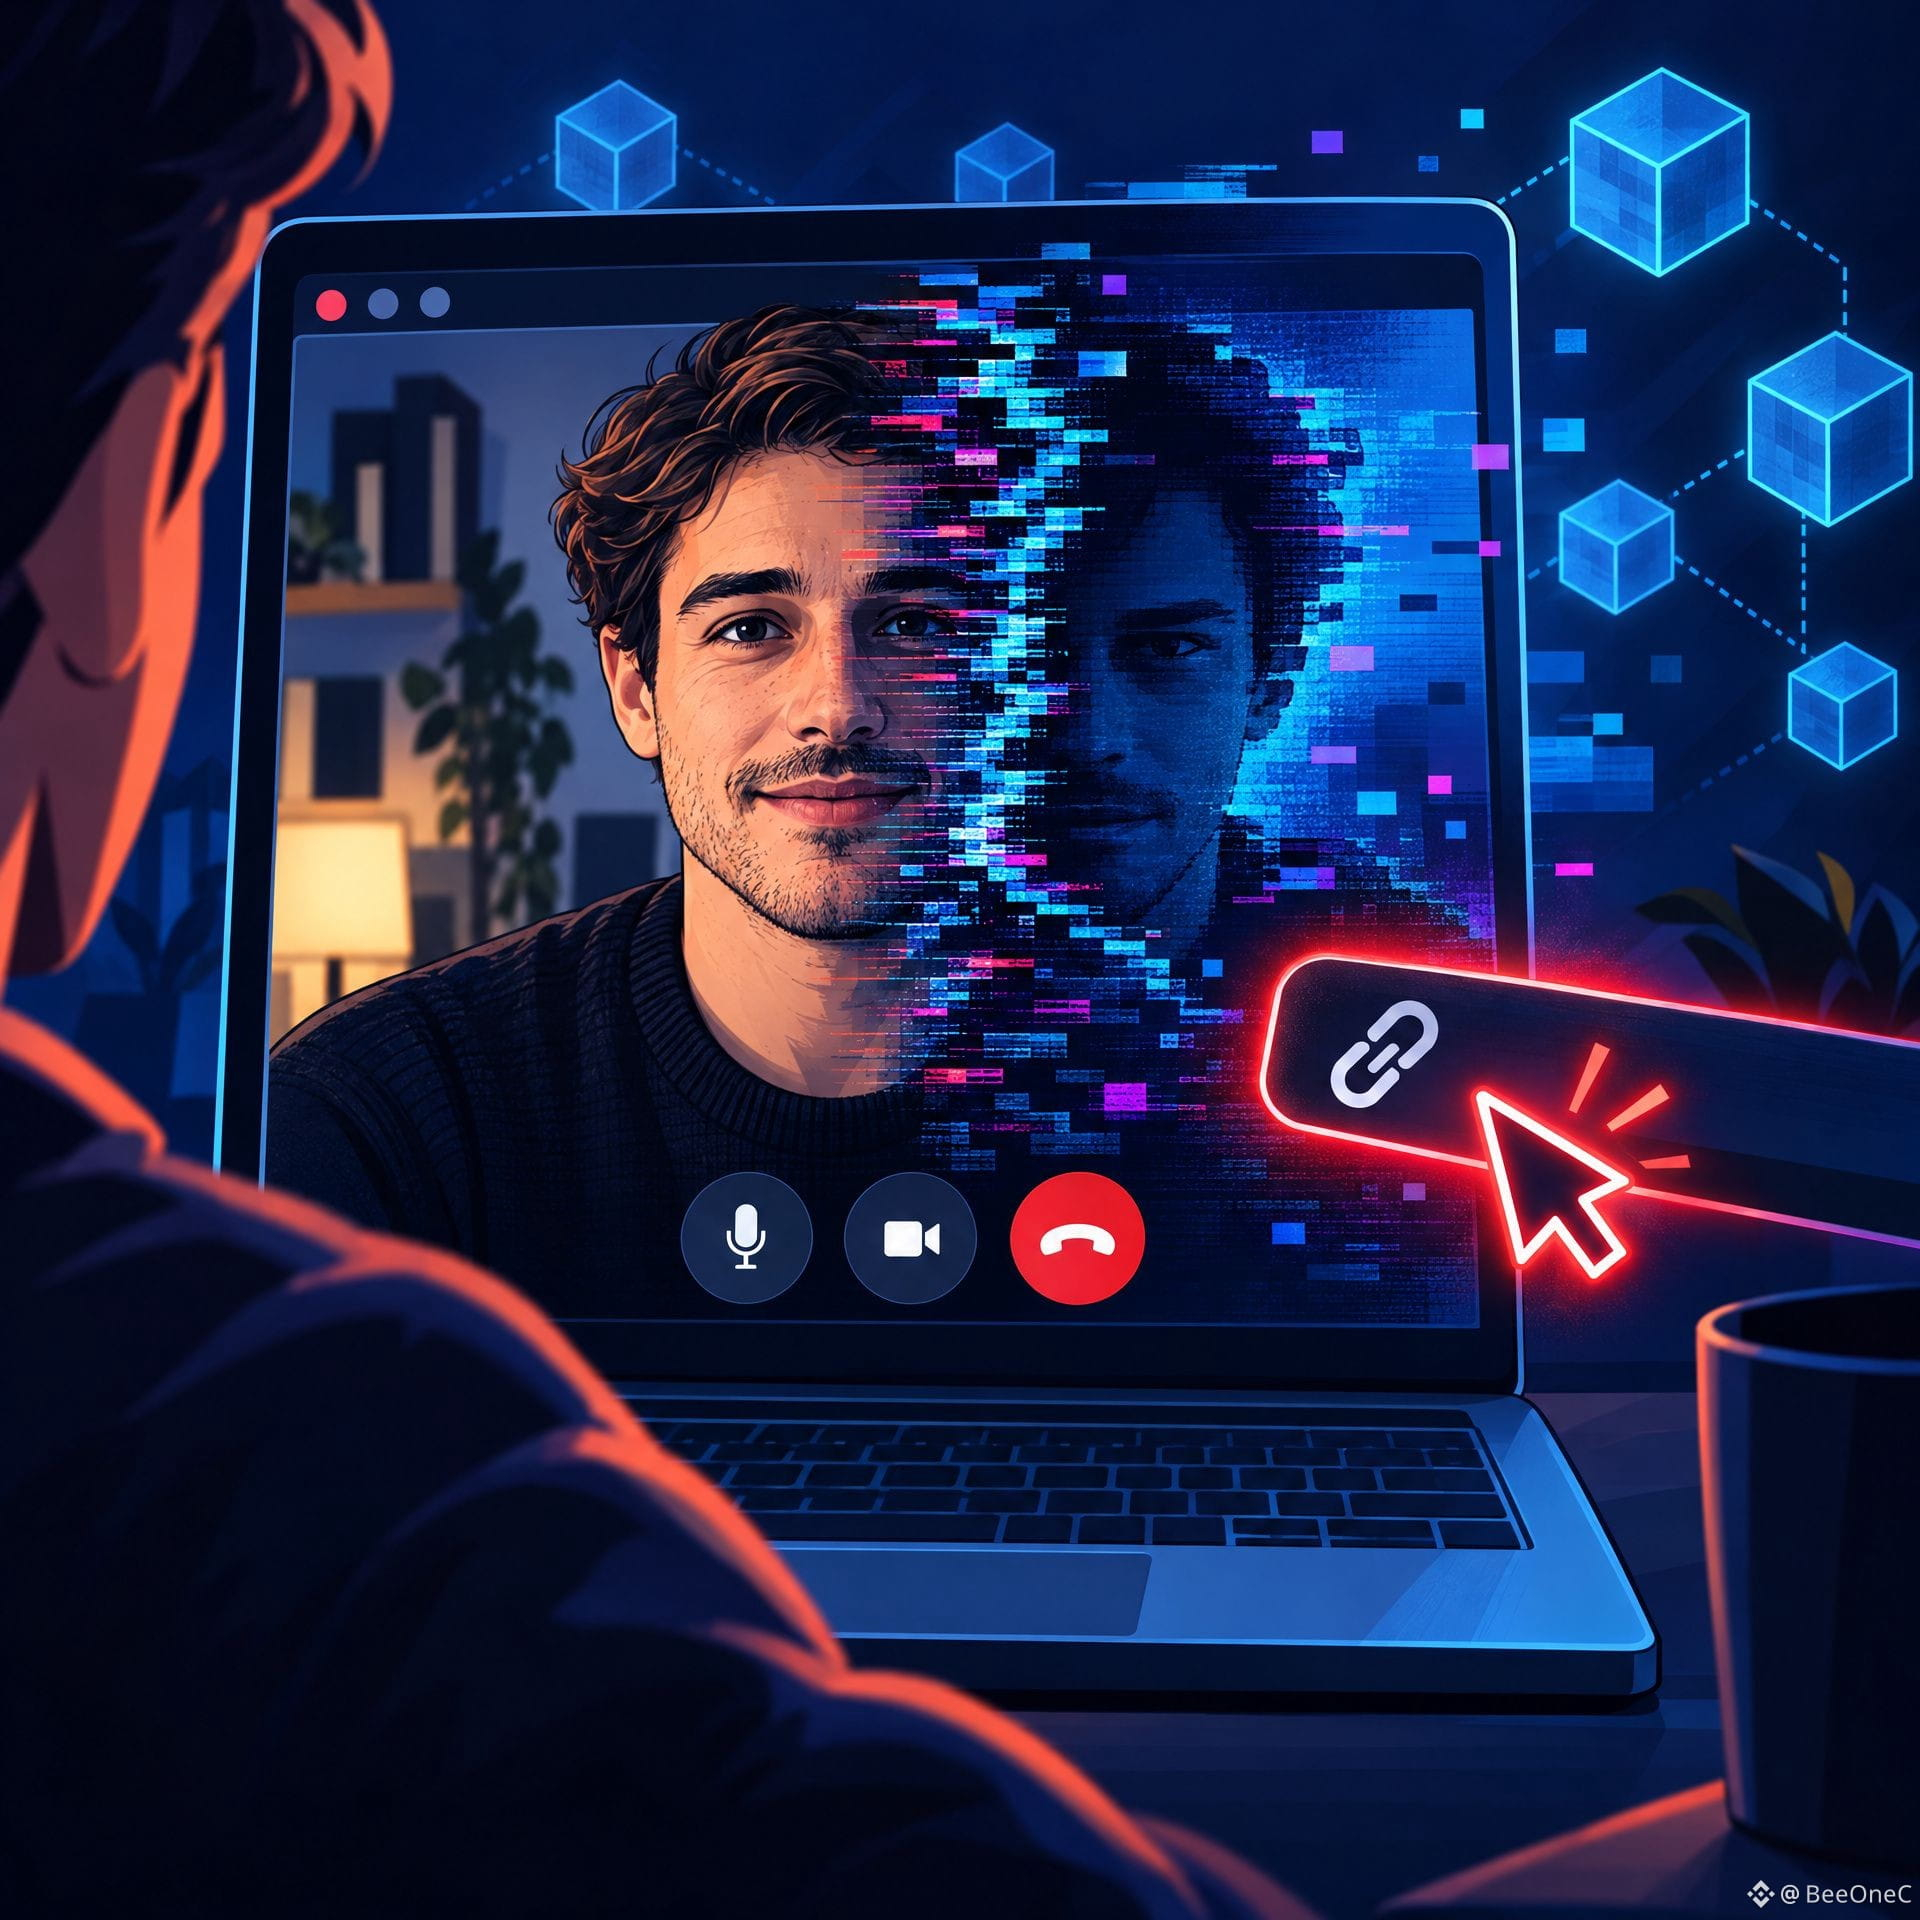
Wenn dich ein „Freund“ auf Web3 zu einem Videoanruf einlädt, vertraue nicht automatisch darauf, nur weil dir das Gesicht bekannt vorkommt.
So funktioniert die FaceStealer-Masche: Die Täter nutzen gehackte Konten, um zu einem Meeting einzuladen, und spielen dann Videos von Personen ab, die wir kennen – sogar Deepfakes von Krypto-Persönlichkeiten –, damit das Gespräch echt wirkt. Sobald behauptet wird, der Ton sei gestört, werden die Opfer gebeten, auf einen „Fix“-Link zu klicken. Dieser Link kann Malware einschleusen.
Laut dem US-Justizministerium zielt die von nordkoreanischen Hackern durchgeführte Kampagne auf Menschen aus dem Krypto-/Web3-Bereich und Open-Source-Entwickler ab. Die mit FaceStealer in Verbindung gebrachten Diebstähle belaufen sich innerhalb von 18 Monaten auf mehr als 400 Millionen US-Dollar; das FBI beschlagnahmte außerdem mehr als 900 Webcam-Aufnahmen von Opfern.
So schützt du dich: Verifiziere Einladungen über einen zweiten Kanal, prüfe, ob die Meeting-Domain offiziell ist, und installiere keine „Fixes“ über Links, die während eines Anrufs geschickt werden.
Kurz gesagt: Ein vertrautes Gesicht auf dem Bildschirm bedeutet nicht unbedingt, dass der Anruf sicher ist.
Quellen: DOJ https://www.justice.gov/opa/pr/justice-department-announces-actions-disrupt-north-koreas-massive-theft-cryptocurrency | BBC https://www.bbc.com/news/articles/cqdj1ellpd70o
So funktioniert die FaceStealer-Masche: Die Täter nutzen gehackte Konten, um zu einem Meeting einzuladen, und spielen dann Videos von Personen ab, die wir kennen – sogar Deepfakes von Krypto-Persönlichkeiten –, damit das Gespräch echt wirkt. Sobald behauptet wird, der Ton sei gestört, werden die Opfer gebeten, auf einen „Fix“-Link zu klicken. Dieser Link kann Malware einschleusen.
Laut dem US-Justizministerium zielt die von nordkoreanischen Hackern durchgeführte Kampagne auf Menschen aus dem Krypto-/Web3-Bereich und Open-Source-Entwickler ab. Die mit FaceStealer in Verbindung gebrachten Diebstähle belaufen sich innerhalb von 18 Monaten auf mehr als 400 Millionen US-Dollar; das FBI beschlagnahmte außerdem mehr als 900 Webcam-Aufnahmen von Opfern.
So schützt du dich: Verifiziere Einladungen über einen zweiten Kanal, prüfe, ob die Meeting-Domain offiziell ist, und installiere keine „Fixes“ über Links, die während eines Anrufs geschickt werden.
Kurz gesagt: Ein vertrautes Gesicht auf dem Bildschirm bedeutet nicht unbedingt, dass der Anruf sicher ist.
Quellen: DOJ https://www.justice.gov/opa/pr/justice-department-announces-actions-disrupt-north-koreas-massive-theft-cryptocurrency | BBC https://www.bbc.com/news/articles/cqdj1ellpd70o