Der teuerste Fehler in der Kryptowelt ist, 24 Wörter auf einer Website einzugeben.
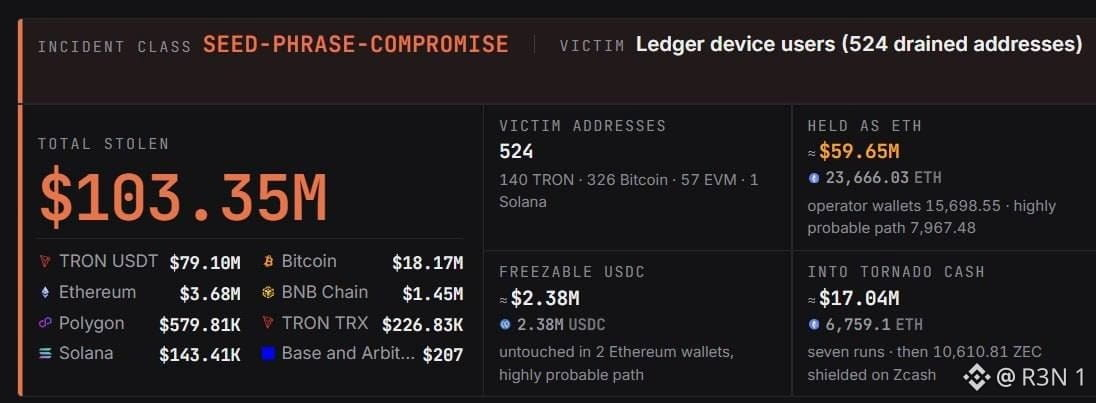
Ein auf X kursierender Beitrag behauptet, eine gefälschte Ledger-Website habe 524 Opfer um $103M betrogen. Im letzten Monat hätten mehr als 500 Menschen zusammen über $100M verloren, nachdem sie ihre Seed-Phrasen auf einer gefälschten Website eingegeben hatten, die bei Google ganz oben angezeigt wurde. Ich konnte weder die Gesamtsumme noch die Zahl der Opfer überprüfen.
Folgendes ist dokumentiert: Am 10. Oktober machte der Sicherheitsforscher Cyberscrilla auf eine gefälschte Ledger-Website und -App aufmerksam, die weit oben in den Google-Suchergebnissen erschienen und darauf ausgelegt waren, 24 Wörter lange Wiederherstellungsphrasen abzugreifen. Zuvor hatte Zscaler schädliche Google-Anzeigen entdeckt, die sich als Ledger ausgaben und Nutzer auf gefälschte Seiten zur Wallet-Verifizierung weiterleiteten. Ein Bericht merkte an, dass sich die oft wiederholte Zahl von „1 Million Besuchen“ offenbar auf google.com und nicht auf die Phishing-Seite bezog. Zum damaligen Zeitpunkt waren für diese Website weder die Zahl der Opfer noch die Höhe der gestohlenen Summe ermittelt worden.
Lasst eine separate Geschichte außen vor. Ledger untersucht mutmaßliche Verluste, die Kunden des südostasiatischen Vertriebspartners CryptoBilis betreffen; unbestätigte Schätzungen liegen zwischen $72M und $93M. Das ist ein anderes Problem, und wenn man beides vermischt, werden die Zahlen aufgebläht.
Der Betrug funktioniert, weil Suchergebnissen Vertrauen entgegengebracht wird und Anzeigen gekauft werden können. Eine seriös wirkende Seite in Verbindung mit Zeitdruck, etwa durch die Aufforderung „Verifizieren Sie Ihre Wallet“, reicht oft schon aus. Und eine Hardware-Wallet bietet keinen Schutz mehr, sobald die Wiederherstellungsphrase auf einer Website eingegeben wird.
Die Vorsichtsmaßnahmen sind einfach. Ledger zufolge wird das Unternehmen niemals nach deiner Wiederherstellungsphrase fragen. Lade Software nur von der offiziellen Website herunter, setze ein Lesezeichen dafür, überspringe gesponserte Suchergebnisse und gib die Phrase niemals auf einer Website, in einer App oder in einem Support-Chat ein.
In einem Monat voller Börsen-Hacks, Drainer-Angriffe und Wallet-Sicherheitslücken bleibt der Klick das schwächste Glied. Die gute Nachricht: Die Lösung kostet nichts.
Eine Hardware-Wallet schützt deine Schlüssel – bis zu dem Moment, in dem du sie jemandem aushändigst.
$BTC #BTC Kursanalyse# $ETH
Ein auf X kursierender Beitrag behauptet, eine gefälschte Ledger-Website habe 524 Opfer um $103M betrogen. Im letzten Monat hätten mehr als 500 Menschen zusammen über $100M verloren, nachdem sie ihre Seed-Phrasen auf einer gefälschten Website eingegeben hatten, die bei Google ganz oben angezeigt wurde. Ich konnte weder die Gesamtsumme noch die Zahl der Opfer überprüfen.
Folgendes ist dokumentiert: Am 10. Oktober machte der Sicherheitsforscher Cyberscrilla auf eine gefälschte Ledger-Website und -App aufmerksam, die weit oben in den Google-Suchergebnissen erschienen und darauf ausgelegt waren, 24 Wörter lange Wiederherstellungsphrasen abzugreifen. Zuvor hatte Zscaler schädliche Google-Anzeigen entdeckt, die sich als Ledger ausgaben und Nutzer auf gefälschte Seiten zur Wallet-Verifizierung weiterleiteten. Ein Bericht merkte an, dass sich die oft wiederholte Zahl von „1 Million Besuchen“ offenbar auf google.com und nicht auf die Phishing-Seite bezog. Zum damaligen Zeitpunkt waren für diese Website weder die Zahl der Opfer noch die Höhe der gestohlenen Summe ermittelt worden.
Lasst eine separate Geschichte außen vor. Ledger untersucht mutmaßliche Verluste, die Kunden des südostasiatischen Vertriebspartners CryptoBilis betreffen; unbestätigte Schätzungen liegen zwischen $72M und $93M. Das ist ein anderes Problem, und wenn man beides vermischt, werden die Zahlen aufgebläht.
Der Betrug funktioniert, weil Suchergebnissen Vertrauen entgegengebracht wird und Anzeigen gekauft werden können. Eine seriös wirkende Seite in Verbindung mit Zeitdruck, etwa durch die Aufforderung „Verifizieren Sie Ihre Wallet“, reicht oft schon aus. Und eine Hardware-Wallet bietet keinen Schutz mehr, sobald die Wiederherstellungsphrase auf einer Website eingegeben wird.
Die Vorsichtsmaßnahmen sind einfach. Ledger zufolge wird das Unternehmen niemals nach deiner Wiederherstellungsphrase fragen. Lade Software nur von der offiziellen Website herunter, setze ein Lesezeichen dafür, überspringe gesponserte Suchergebnisse und gib die Phrase niemals auf einer Website, in einer App oder in einem Support-Chat ein.
In einem Monat voller Börsen-Hacks, Drainer-Angriffe und Wallet-Sicherheitslücken bleibt der Klick das schwächste Glied. Die gute Nachricht: Die Lösung kostet nichts.
Eine Hardware-Wallet schützt deine Schlüssel – bis zu dem Moment, in dem du sie jemandem aushändigst.
$BTC #BTC Kursanalyse# $ETH