
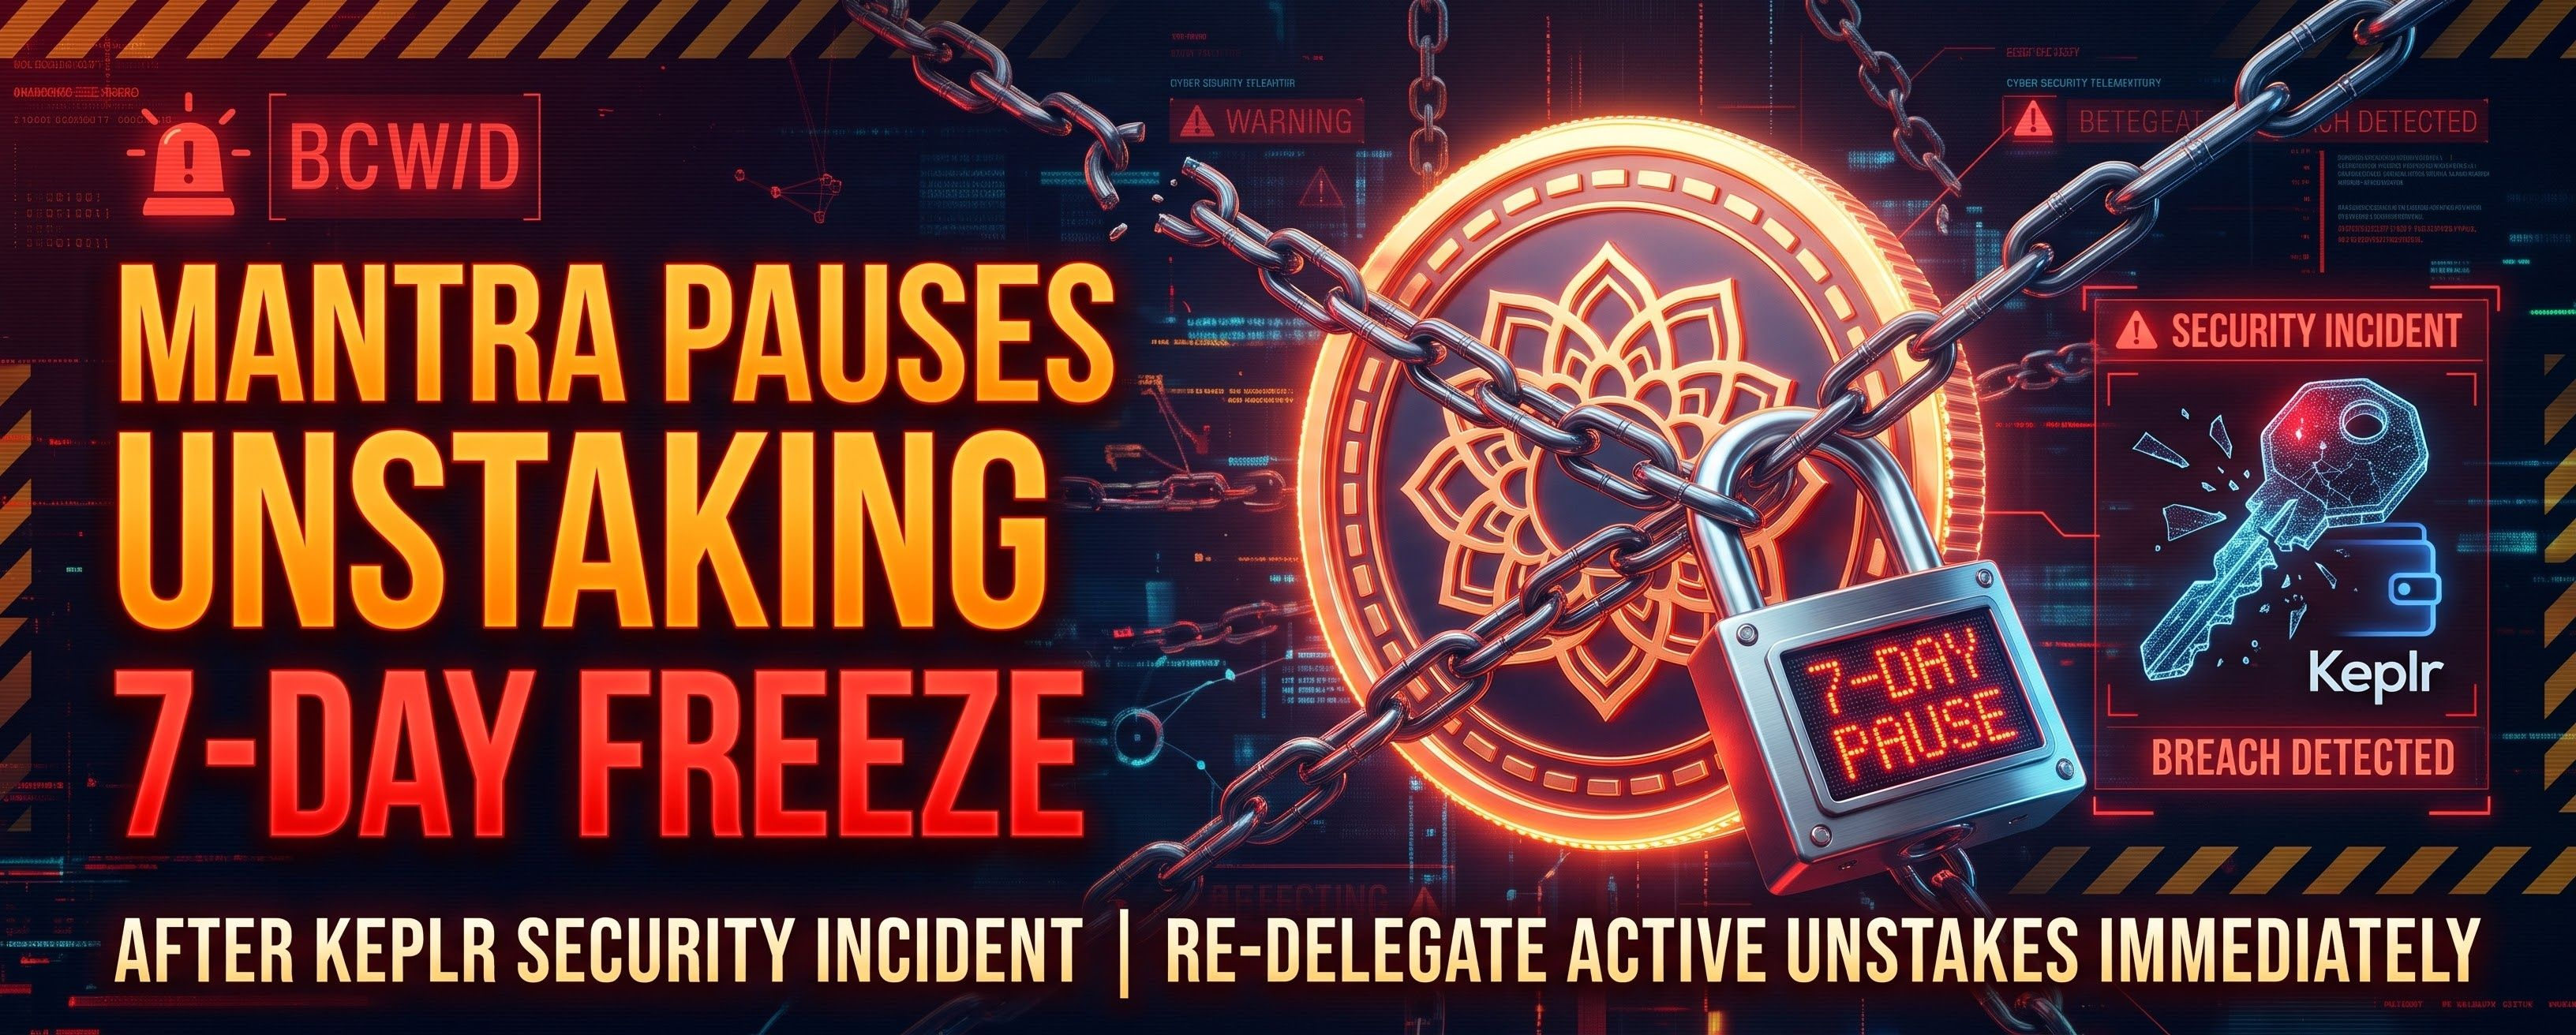
MANTRA hat nach einem Leak privater Schlüssel im Zusammenhang mit Web3Auth und Keplr-Wallets alle neuen Unstaking-Anfragen für 7 Tage ausgesetzt.
Was Trader und Staker wissen müssen:
• Die Sicherheitslücke: Ein Fehler in Web3Auth legte private Schlüssel von Keplr-Wallets offen, die über Google- oder Apple-Logins erstellt wurden. Dadurch konnten Hacker liquide Token abziehen und das Unstaking auslösen.
• Abwehrmaßnahmen: MANTRA fror die Wallets der Angreifer per Governance Proposal Nr. 41 ein und wird die Pause nach 7 Tagen überprüfen oder verlängern.
• Dringende Maßnahme: Laufende Unstaking-Vorgänge sind nicht ausgesetzt. Token im 8-tägigen Unbonding-Zeitraum müssen vor dessen Ablauf sofort redelegiert werden, damit Hacker sie nicht beanspruchen können.
Markteinschätzung: Der Sicherheitsvorfall löste einen Rückgang von 5–8 % aus. Das Aussetzen neuer Unstaking-Vorgänge verringert den Verkaufsdruck am Spotmarkt vorübergehend. Überprüfe Wallets mit Social-Login und manage dein Risiko.
Hältst du während der 7-tägigen Überprüfung oder handelst du? Schreib deine Meinung unten in die Kommentare 👇


#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #MANTRA #CryptoSecurity #CryptoNews