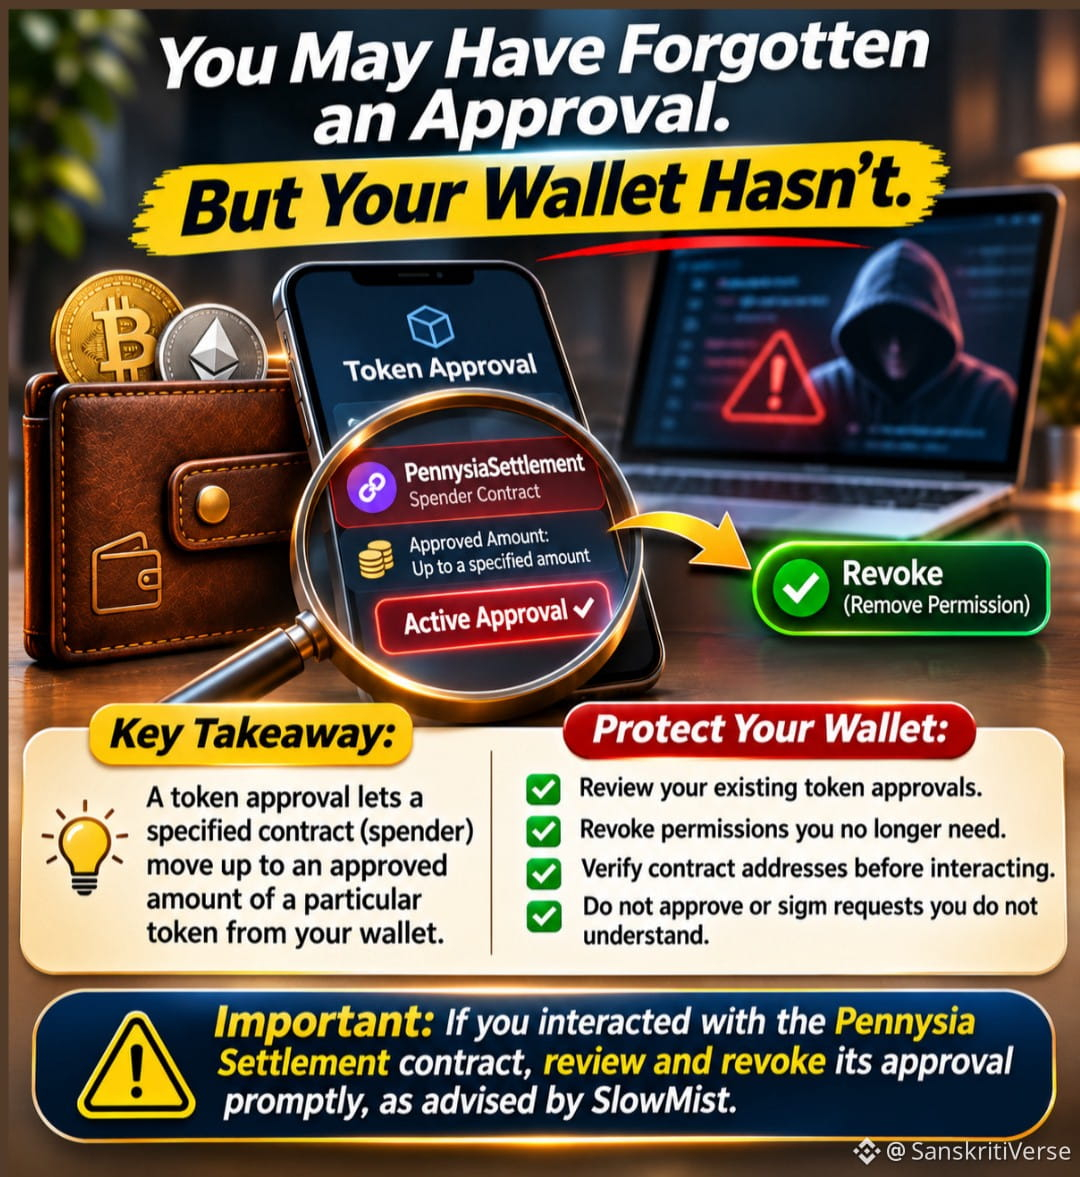
Vielleicht hast du eine Genehmigung vergessen. Aber deine Wallet nicht.
Am 12. November 2026 wurde PennysiaSettlement auf Ethereum laut SlowMist über eine Schwachstelle für beliebige externe Aufrufe in der Funktion executeSwap angegriffen.
Der Angreifer nutzte Berichten zufolge gefälschte Token, um Ausgabenprüfungen zu umgehen, und missbrauchte noch bestehende Token-Genehmigungen von 4 Nutzern.
Gemeldeter Verlust: etwa 5.131 US-Dollar, laut Aufzeichnung von SlowMist.
Warum ist das wichtig?
Eine Token-Genehmigung erlaubt es einem festgelegten Ausgabenvertrag, bis zu einem genehmigten Betrag eines bestimmten Tokens aus deiner Wallet zu transferieren.
Diese Berechtigung kann aktiv bleiben, auch wenn du ein Protokoll nicht mehr nutzt.
Schütze deine Wallet:
Überprüfe deine bestehenden Token-Genehmigungen.
Widerrufe Berechtigungen, die du nicht mehr benötigst.
Prüfe Vertragsadressen, bevor du mit ihnen interagierst.
Genehmige oder signiere keine Anfragen, die du nicht verstehst.
Wichtig: Wenn du mit dem Pennysia-Settlement-Vertrag interagiert hast, überprüfe und widerrufe dessen Genehmigung umgehend und beachte dabei die Sicherheitswarnung von SlowMist.
Lektion für Einsteiger:
Wenn du deine Wallet von einer Website trennst, werden Token-Genehmigungen nicht automatisch widerrufen.
Die Sicherheit deiner Wallet hängt auch von den Berechtigungen ab, die du erteilt hast.
Frage: Wann hast du deine Token-Genehmigungen zuletzt überprüft?
Quelle: SlowMist Hacked Database; Pennysia Security Incident Alert.
#KryptoSicherheit #WalletSicherheit #Ethereum #DeFi #KryptoBildung
Am 12. November 2026 wurde PennysiaSettlement auf Ethereum laut SlowMist über eine Schwachstelle für beliebige externe Aufrufe in der Funktion executeSwap angegriffen.
Der Angreifer nutzte Berichten zufolge gefälschte Token, um Ausgabenprüfungen zu umgehen, und missbrauchte noch bestehende Token-Genehmigungen von 4 Nutzern.
Gemeldeter Verlust: etwa 5.131 US-Dollar, laut Aufzeichnung von SlowMist.
Warum ist das wichtig?
Eine Token-Genehmigung erlaubt es einem festgelegten Ausgabenvertrag, bis zu einem genehmigten Betrag eines bestimmten Tokens aus deiner Wallet zu transferieren.
Diese Berechtigung kann aktiv bleiben, auch wenn du ein Protokoll nicht mehr nutzt.
Schütze deine Wallet:
Überprüfe deine bestehenden Token-Genehmigungen.
Widerrufe Berechtigungen, die du nicht mehr benötigst.
Prüfe Vertragsadressen, bevor du mit ihnen interagierst.
Genehmige oder signiere keine Anfragen, die du nicht verstehst.
Wichtig: Wenn du mit dem Pennysia-Settlement-Vertrag interagiert hast, überprüfe und widerrufe dessen Genehmigung umgehend und beachte dabei die Sicherheitswarnung von SlowMist.
Lektion für Einsteiger:
Wenn du deine Wallet von einer Website trennst, werden Token-Genehmigungen nicht automatisch widerrufen.
Die Sicherheit deiner Wallet hängt auch von den Berechtigungen ab, die du erteilt hast.
Frage: Wann hast du deine Token-Genehmigungen zuletzt überprüft?
Quelle: SlowMist Hacked Database; Pennysia Security Incident Alert.
#KryptoSicherheit #WalletSicherheit #Ethereum #DeFi #KryptoBildung