Eine nie widerrufene Genehmigung: 4 Personen wurden um 5131 US-Dollar erleichtert
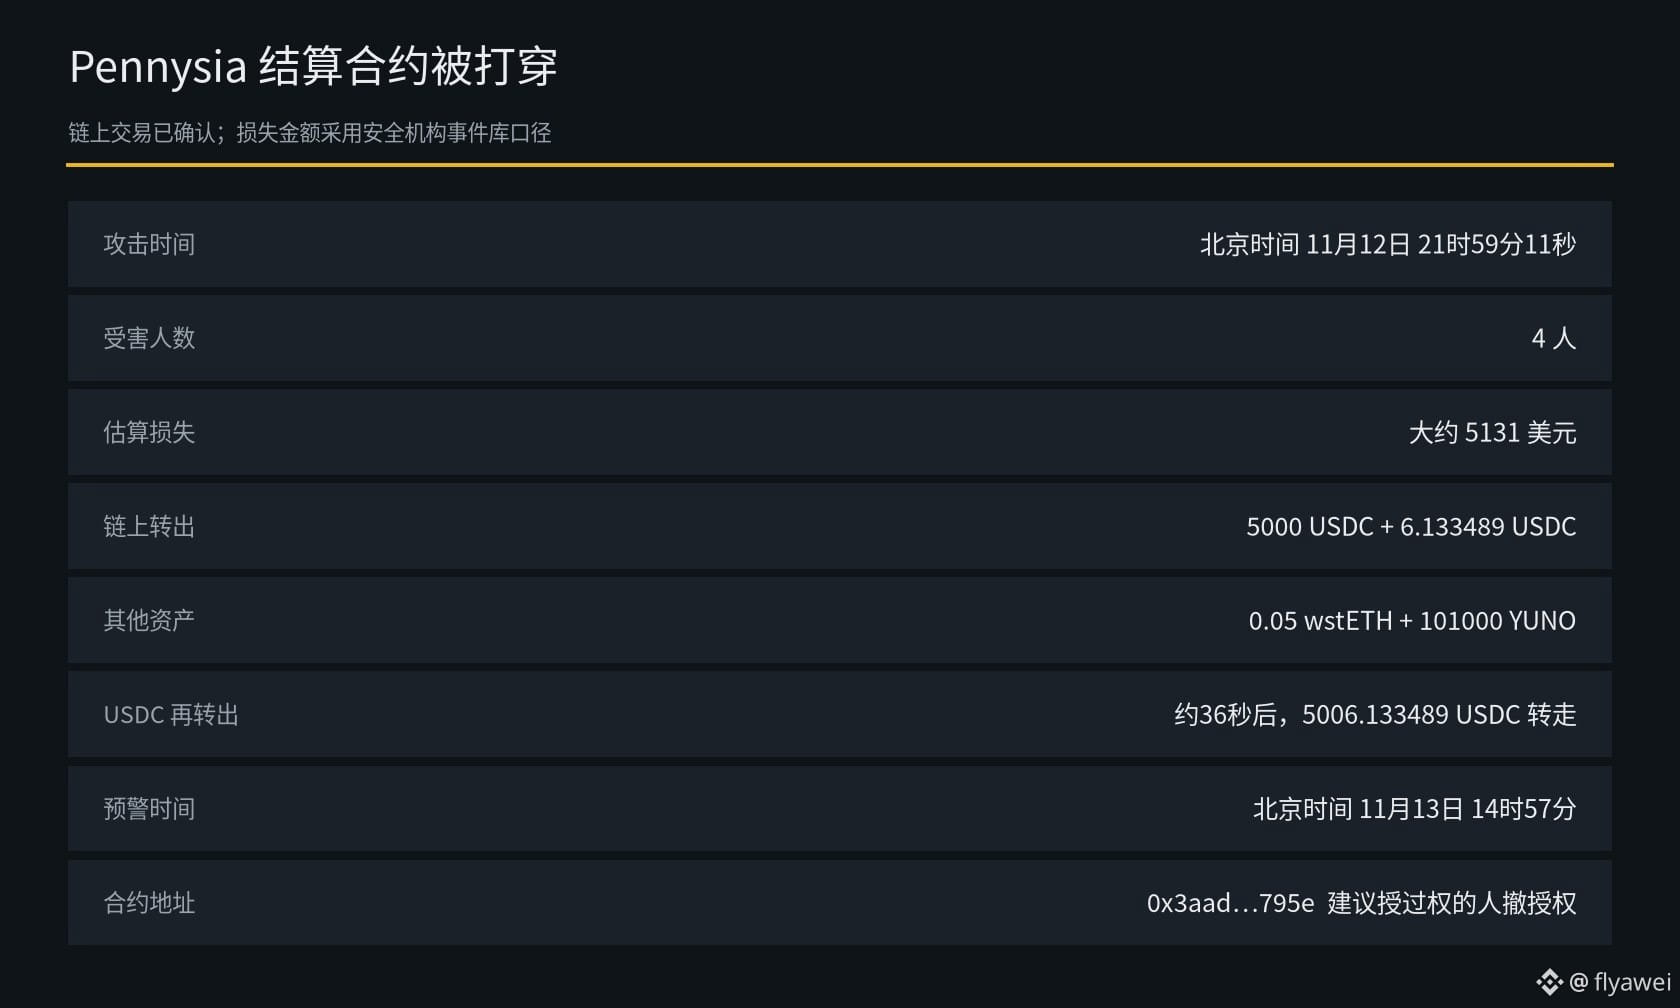
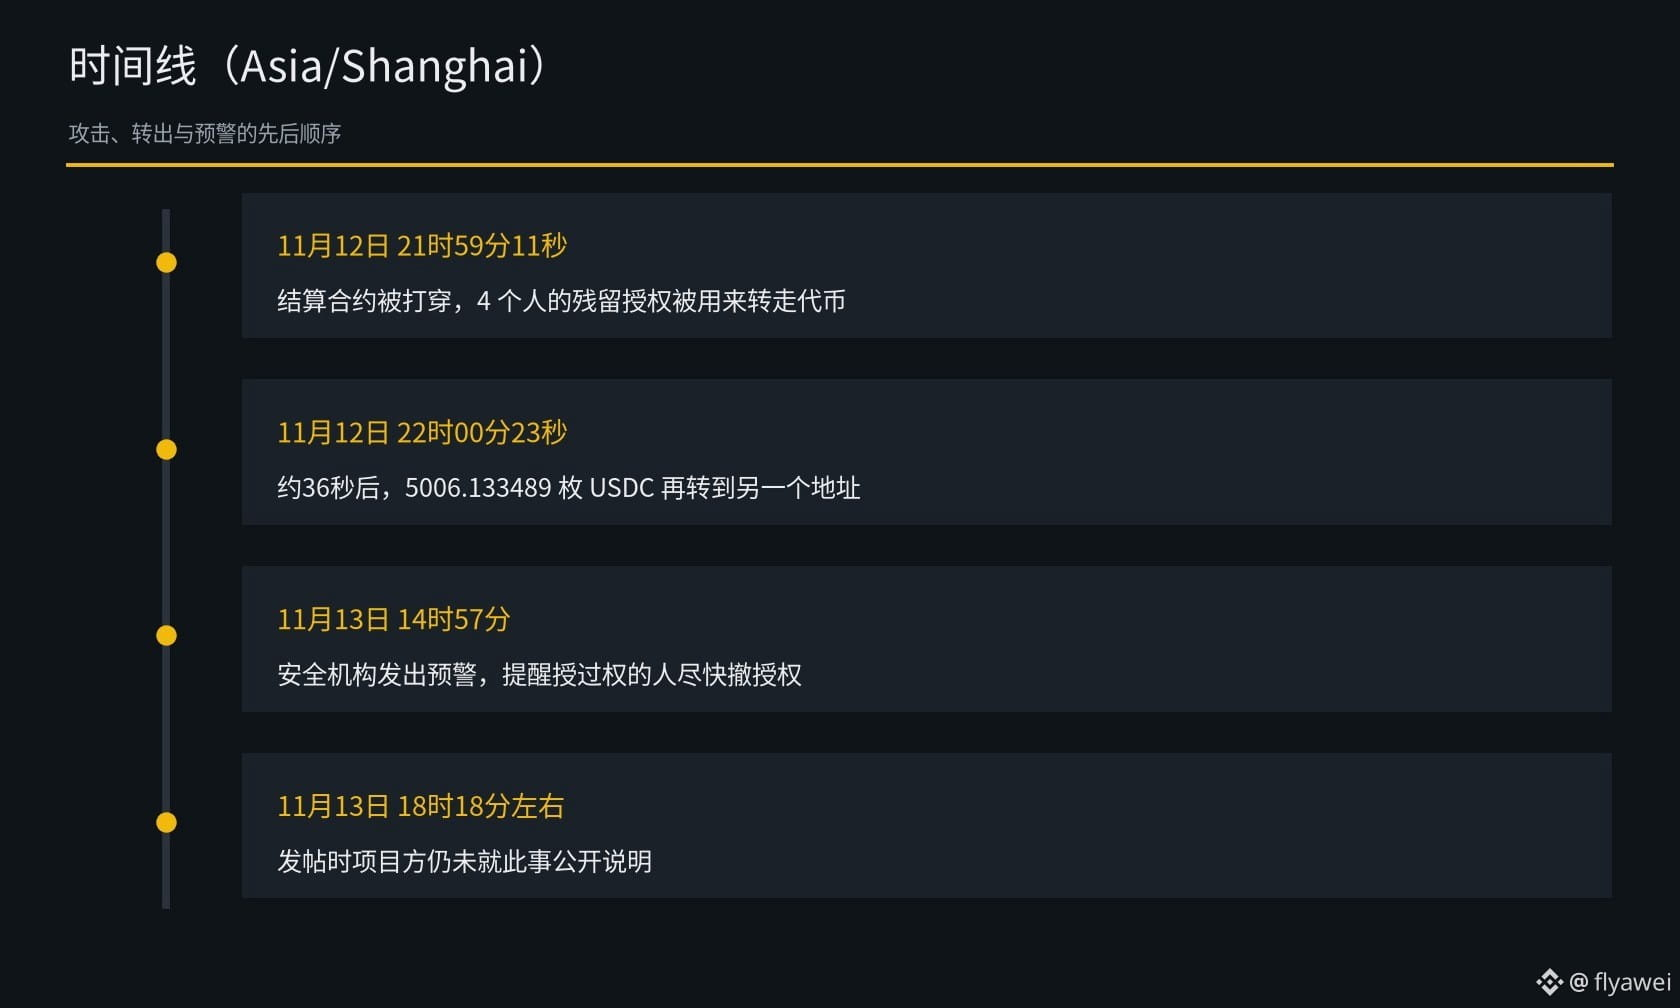
Der auf Ethereum bereitgestellte Abrechnungsvertrag des Projekts Pennysia wurde am 12. November um 21:59:11 Uhr Pekinger Zeit angegriffen. Der Angreifer nutzte Token-Freigaben aus, die Nutzer zuvor erteilt und nie widerrufen hatten, und transferierte Vermögenswerte aus den Wallets von 4 Personen. Eine Sicherheitsfirma schätzt den Schaden auf etwa 5131 US-Dollar.
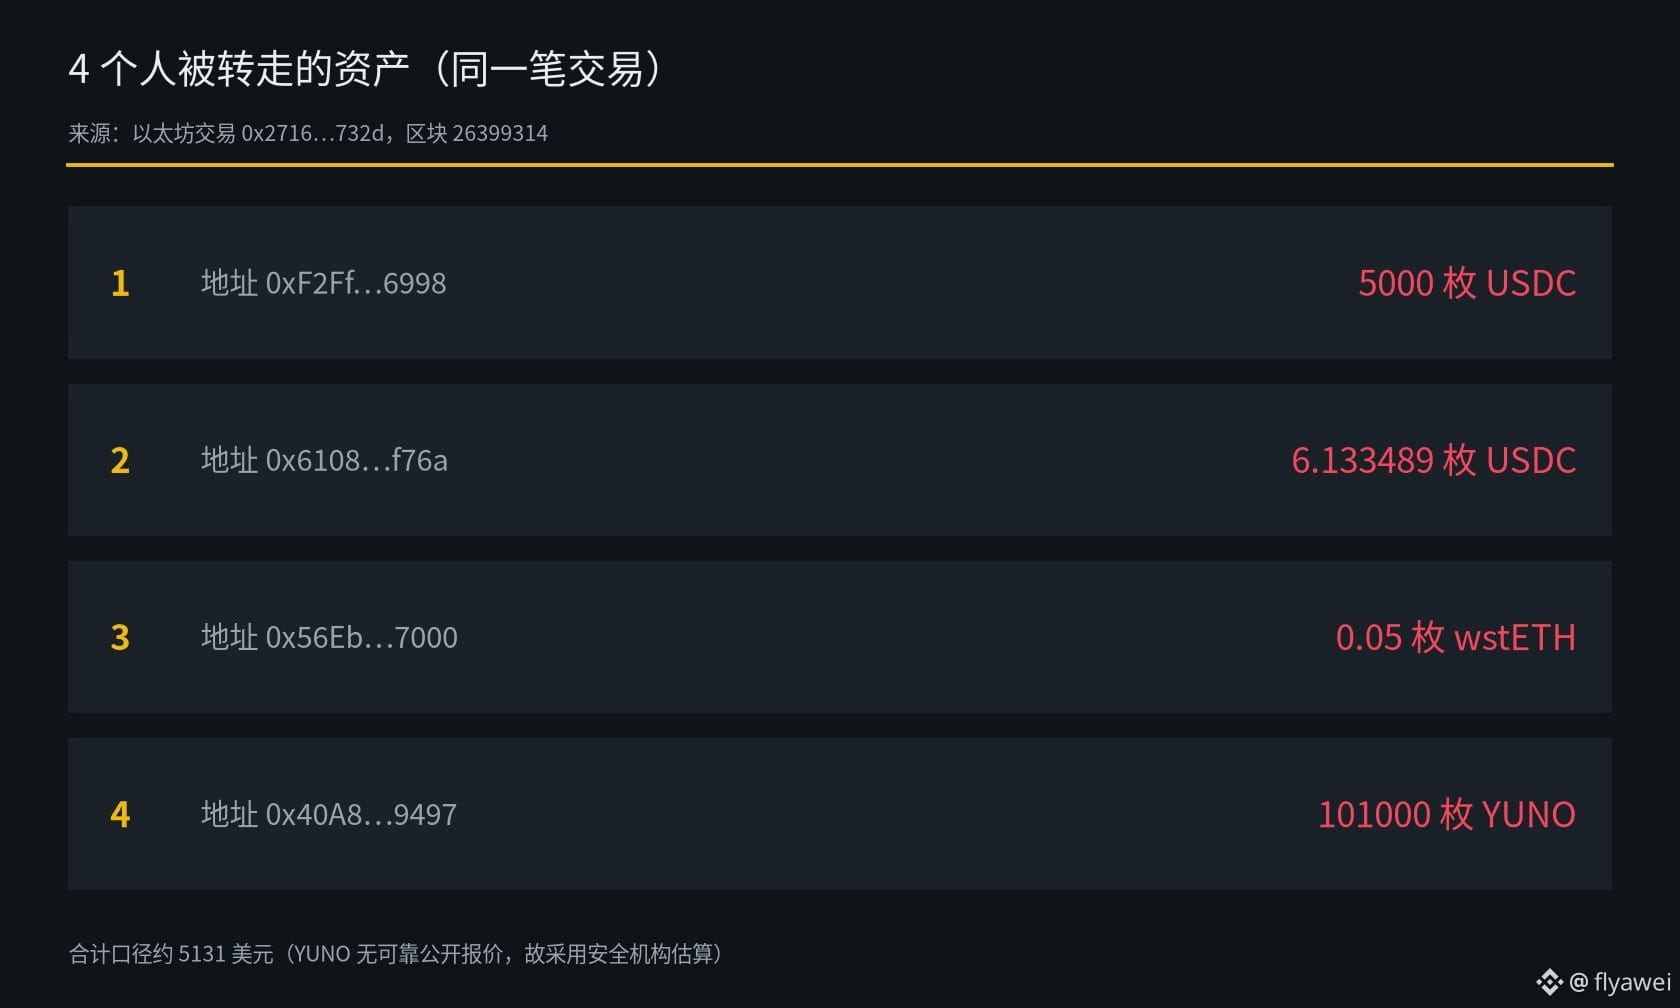
Die Transaktion auf der Blockchain ist eindeutig. Den 4 Personen wurden jeweils 5000 USDC, 6.133489 USDC, 0.05 wstETH und 101000 YUNO entwendet. Etwa 36 Sekunden später wurden diese 5006.133489 USDC an eine andere Adresse transferiert.
Bei dem Angriff wurde eine Schwachstelle für beliebige externe Aufrufe im Abrechnungsvertrag ausgenutzt. Der Angreifer stellte außerdem gefälschte Token bereit, um die Ausgabenprüfung zu umgehen, und transferierte mithilfe der von den Nutzern im Vertrag hinterlegten Freigaben die Token.
Die Sicherheitsfirma veröffentlichte am 13. November um 14:57 Uhr Pekinger Zeit eine Warnung und forderte alle auf, die diesem Abrechnungsvertrag eine Freigabe erteilt hatten, diese so schnell wie möglich zu widerrufen. Die Vertragsadresse lautet 0x3aad…795e. Zum Zeitpunkt des Beitrags hatte sich das Projektteam noch nicht öffentlich zu dem Vorfall geäußert.
Meine persönliche Einschätzung: Freigaben, die man erteilt hat, aber nicht mehr benötigt, sollte man vorsichtshalber widerrufen. Der entwendete Betrag ist diesmal nicht besonders hoch, aber für diejenigen, die ihre Freigaben noch nicht widerrufen haben, besteht weiterhin ein Risiko.
Anfänger sollten lieber mehr beobachten und weniger handeln. Beim Coin-Kauf nur $BTC kaufen.
Der auf Ethereum bereitgestellte Abrechnungsvertrag des Projekts Pennysia wurde am 12. November um 21:59:11 Uhr Pekinger Zeit angegriffen. Der Angreifer nutzte Token-Freigaben aus, die Nutzer zuvor erteilt und nie widerrufen hatten, und transferierte Vermögenswerte aus den Wallets von 4 Personen. Eine Sicherheitsfirma schätzt den Schaden auf etwa 5131 US-Dollar.
Die Transaktion auf der Blockchain ist eindeutig. Den 4 Personen wurden jeweils 5000 USDC, 6.133489 USDC, 0.05 wstETH und 101000 YUNO entwendet. Etwa 36 Sekunden später wurden diese 5006.133489 USDC an eine andere Adresse transferiert.
Bei dem Angriff wurde eine Schwachstelle für beliebige externe Aufrufe im Abrechnungsvertrag ausgenutzt. Der Angreifer stellte außerdem gefälschte Token bereit, um die Ausgabenprüfung zu umgehen, und transferierte mithilfe der von den Nutzern im Vertrag hinterlegten Freigaben die Token.
Die Sicherheitsfirma veröffentlichte am 13. November um 14:57 Uhr Pekinger Zeit eine Warnung und forderte alle auf, die diesem Abrechnungsvertrag eine Freigabe erteilt hatten, diese so schnell wie möglich zu widerrufen. Die Vertragsadresse lautet 0x3aad…795e. Zum Zeitpunkt des Beitrags hatte sich das Projektteam noch nicht öffentlich zu dem Vorfall geäußert.
Meine persönliche Einschätzung: Freigaben, die man erteilt hat, aber nicht mehr benötigt, sollte man vorsichtshalber widerrufen. Der entwendete Betrag ist diesmal nicht besonders hoch, aber für diejenigen, die ihre Freigaben noch nicht widerrufen haben, besteht weiterhin ein Risiko.
Anfänger sollten lieber mehr beobachten und weniger handeln. Beim Coin-Kauf nur $BTC kaufen.