


Das US-Justizministerium teilte am Donnerstag mit, es habe eine gerichtliche Genehmigung erhalten, um mehr als 1,2 Milliarden US-Dollar der Kryptowährung im Wert von 6,3 Milliarden US-Dollar zu beschlagnahmen oder einzufrieren, die von Binance gestohlen wurde.
Die Genehmigung umfasst einen Teil der gestohlenen Vermögenswerte im Wert von mehr als 2,7 Milliarden US-Dollar, die US-Behörden und Partner aus dem Privatsektor seit dem Hack vom 29. Oktober eingefroren haben. Die Ermittler arbeiten weiter daran, zusätzliche Gelder zurückzuerlangen, teilte das Ministerium in seiner Erklärung mit.
Das FBI machte in einer Cyberwarnung die nordkoreanische Gruppe TraderTraitor für den Binance-Hack verantwortlich. Kim Yo Jong, die Schwester des nordkoreanischen Machthabers Kim Jong Un, bestritt eine Beteiligung Nordkoreas.
Binance erklärte, die betroffenen Vermögenswerte mit eigenen Mitteln gedeckt zu haben. Ein neuer Snapshot des Reservenachweises zeige, dass Kundenvermögen mindestens im Verhältnis eins zu eins gedeckt sei, hieß es in einem Beitrag vom Donnerstag auf X.
Im November 2025 kündigte das US-Justizministerium (DOJ) eine separate Durchsetzungsmaßnahme an, die auf Kryptowährungen im Wert von rund 15 Millionen US-Dollar abzielte, die mit nordkoreanischen Hackern namens APT38 in Verbindung stehen.
FBI warnt vor Deepfake-Videoanrufen von FaceStealer
In einem separaten Fall beschlagnahmten US-Behörden eine Cloud-Infrastruktur, die bei FaceStealer zum Einsatz kam. Dabei handelt es sich um eine nordkoreanische Social-Engineering-Kampagne, die in den vergangenen 18 Monaten Kryptowährungen im Wert von mehr als 400 Millionen US-Dollar gestohlen hat, teilte das DOJ mit.
Die Hacker verwendeten heimlich aufgezeichnetes Videomaterial früherer Opfer und KI-generierte Deepfakes prominenter Persönlichkeiten aus der Kryptobranche, um das Vertrauen ihrer Ziele bei Videoanrufen zu gewinnen. Mit gefälschten technischen Lösungen brachten sie ihre Ziele dazu, Malware zu installieren, teilte das DOJ mit.
Die Kampagne richtete sich gegen Menschen, die in der Kryptobranche und im Web3 arbeiten. Zunehmend nahmen die Hacker auch Open-Source-Softwareentwickler und -Wartungsteams ins Visier, um Zugriff auf deren Geräte und Konten in Software-Repositories zu erlangen.
Das FBI beschlagnahmte aufgrund eines Bundesbeschlusses mehr als 900 Webcam-Videos von FaceStealer-Opfern. In einer öffentlichen Warnung veröffentlichte die Behörde zudem Hinweise dazu, wie man sich vor der Masche schützen kann und was nach einem Sicherheitsvorfall zu tun ist.
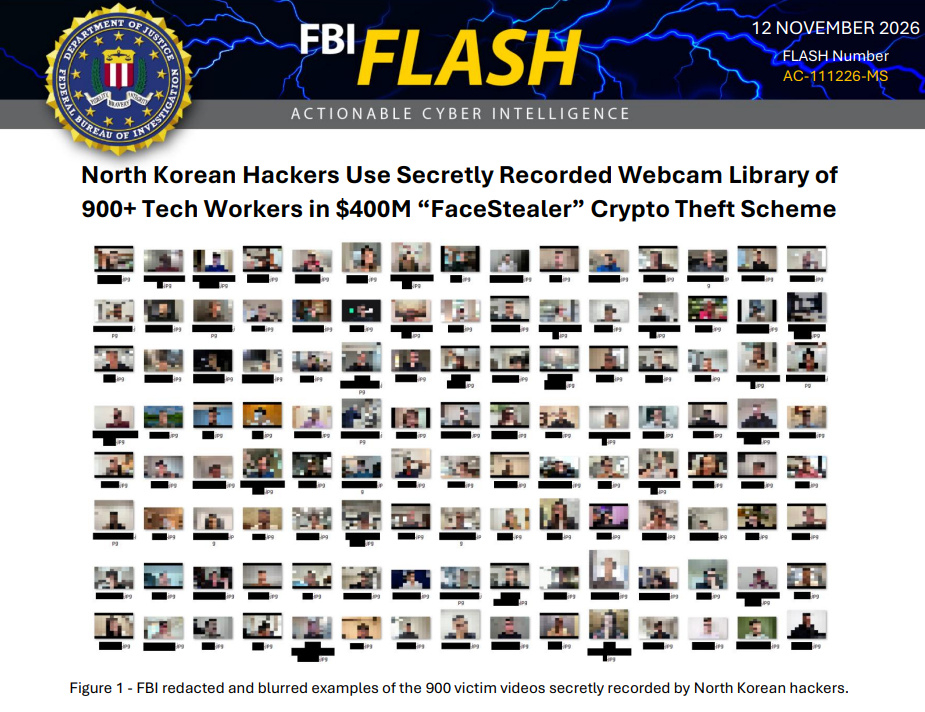
Geschwärzte Standbilder aus Webcam-Videos, die von FaceStealer-Hackern aufgezeichnet wurden. Quelle: FBI
Laut DOJ sind die Hacker hinter FaceStealer öffentlich unter mehreren Namen bekannt, darunter Sapphire Sleet, UNC1069, Dangerous Password, CryptoCore, APT38, BlueNoroff und Stardust Chollima.
Magazin: THORChain-Gründer lehnt Einfrierungsantrag ab, CZ dankt dem Secret Service: Hodler’s Digest