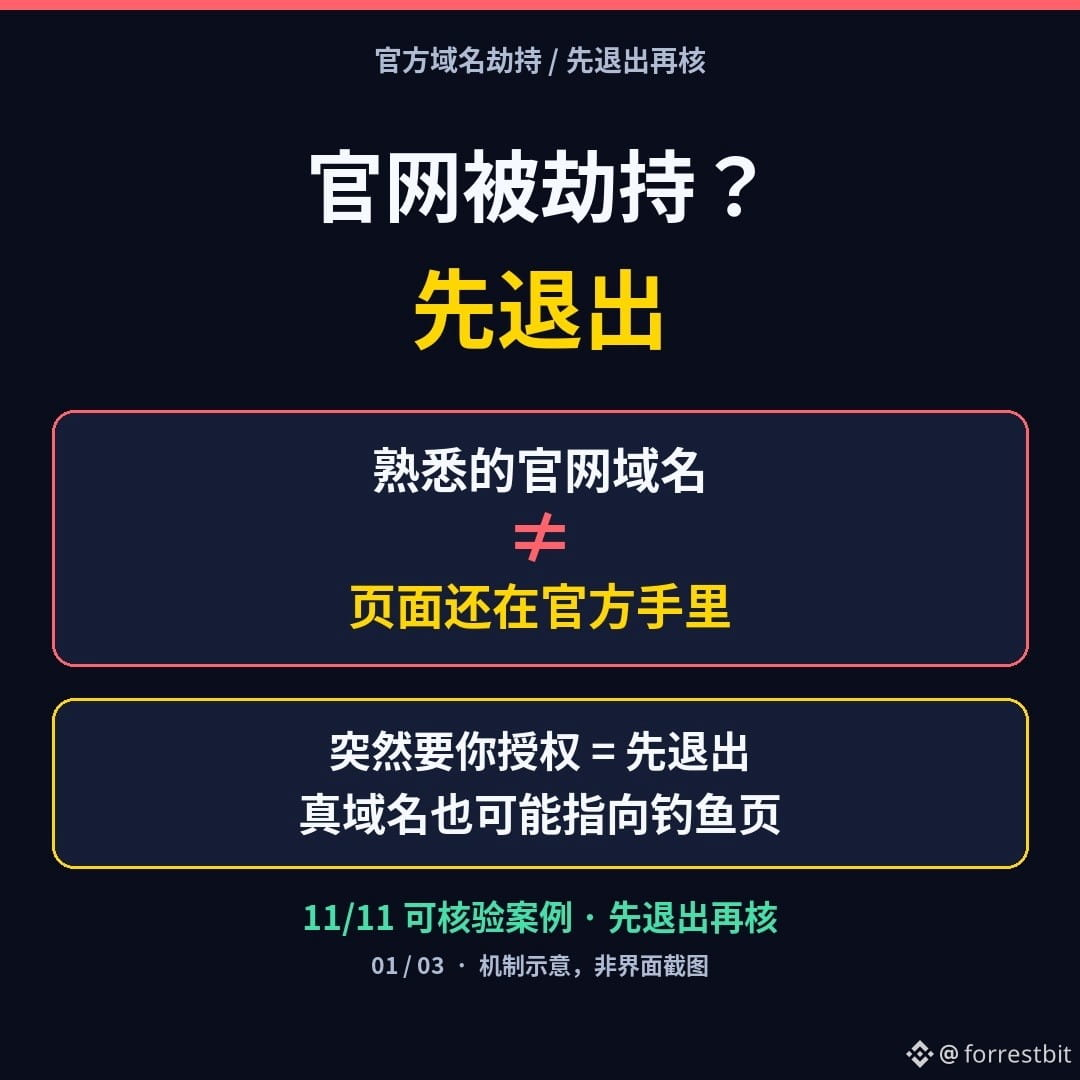
Du öffnest die „offizielle Website“, die du sonst immer benutzt. Plötzlich erscheint eine Autorisierungsanfrage, und du sollst etwas signieren, um fortzufahren – unterschreibst du oder gehst du lieber erst einmal raus?
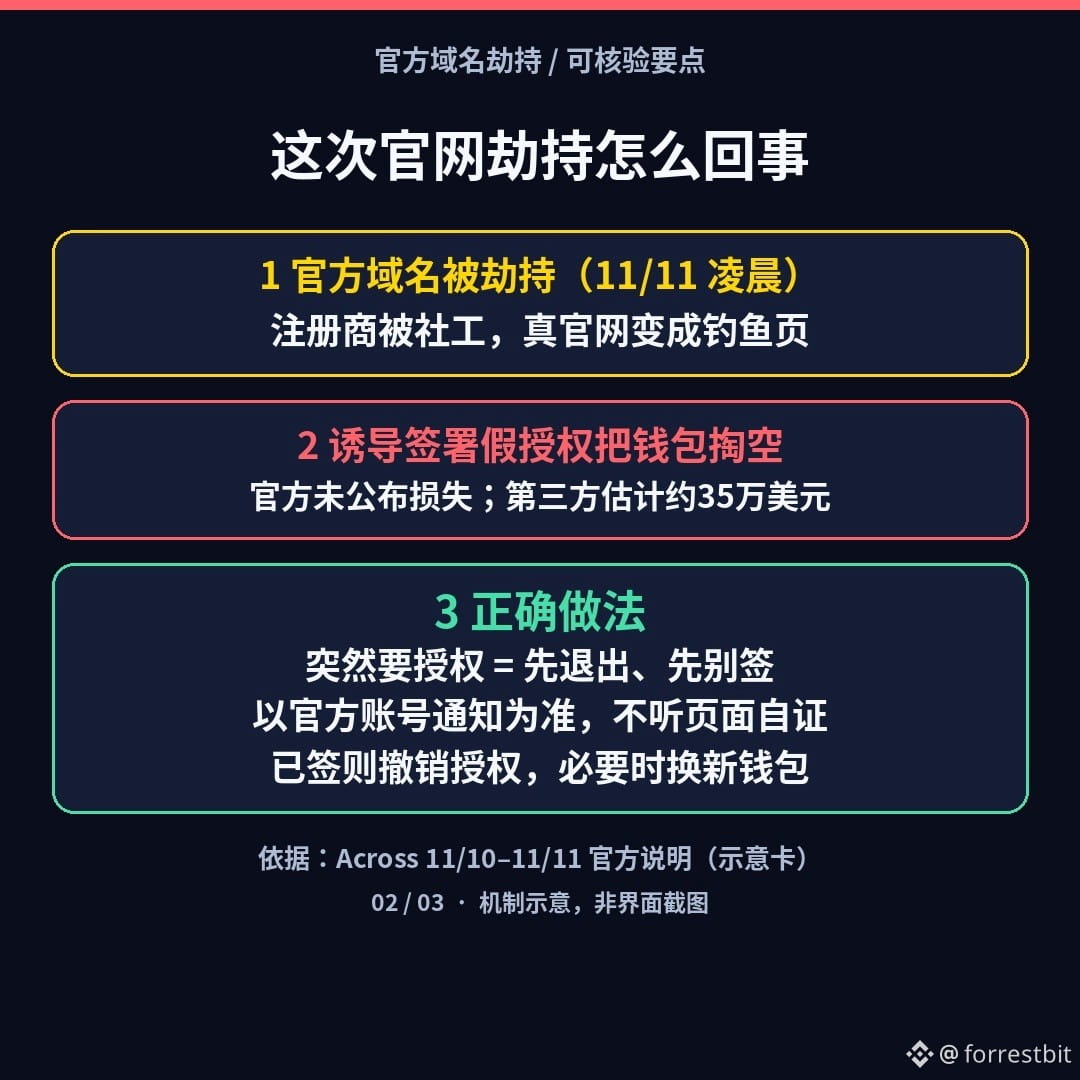
Es war mehr als nur eine gefälschte URL. In den frühen Morgenstunden des 11. November Pekinger Zeit wurde die offizielle Domain across.to des Cross-Chain-Protokolls Across gekapert: Durch Social Engineering beim Domain-Registrar Namecheap erlangten Angreifer die Kontrolle über die echte Domain, änderten die offizielle Website in eine Phishing-Seite und verleiteten Nutzer dazu, gefälschte Token-Freigaben zu signieren. Laut dem offiziellen Team gingen innerhalb von etwa 15 Minuten Warnmeldungen ein und man begann, die Website vom Netz zu nehmen. Die Sicherheitsorganisation SEAL911 kennzeichnete sie bei großen Wallet-Anbietern als Phishing-Seite, woraufhin Cloudflare die DNS-Einträge entfernte. Across hat weder die Gesamtsumme der Verluste noch die Zahl der betroffenen Nutzer veröffentlicht. Die Sicherheitsplattform GoPlus schätzt die Verluste der Nutzer auf etwa 350.000 US-Dollar. Am Vormittag des 11. November Pekinger Zeit gab Across bekannt, die Domain zurückerlangt und den Betrieb wiederhergestellt zu haben. Betroffene Nutzer sollen entschädigt werden; ein vollständiger Bericht soll später folgen.
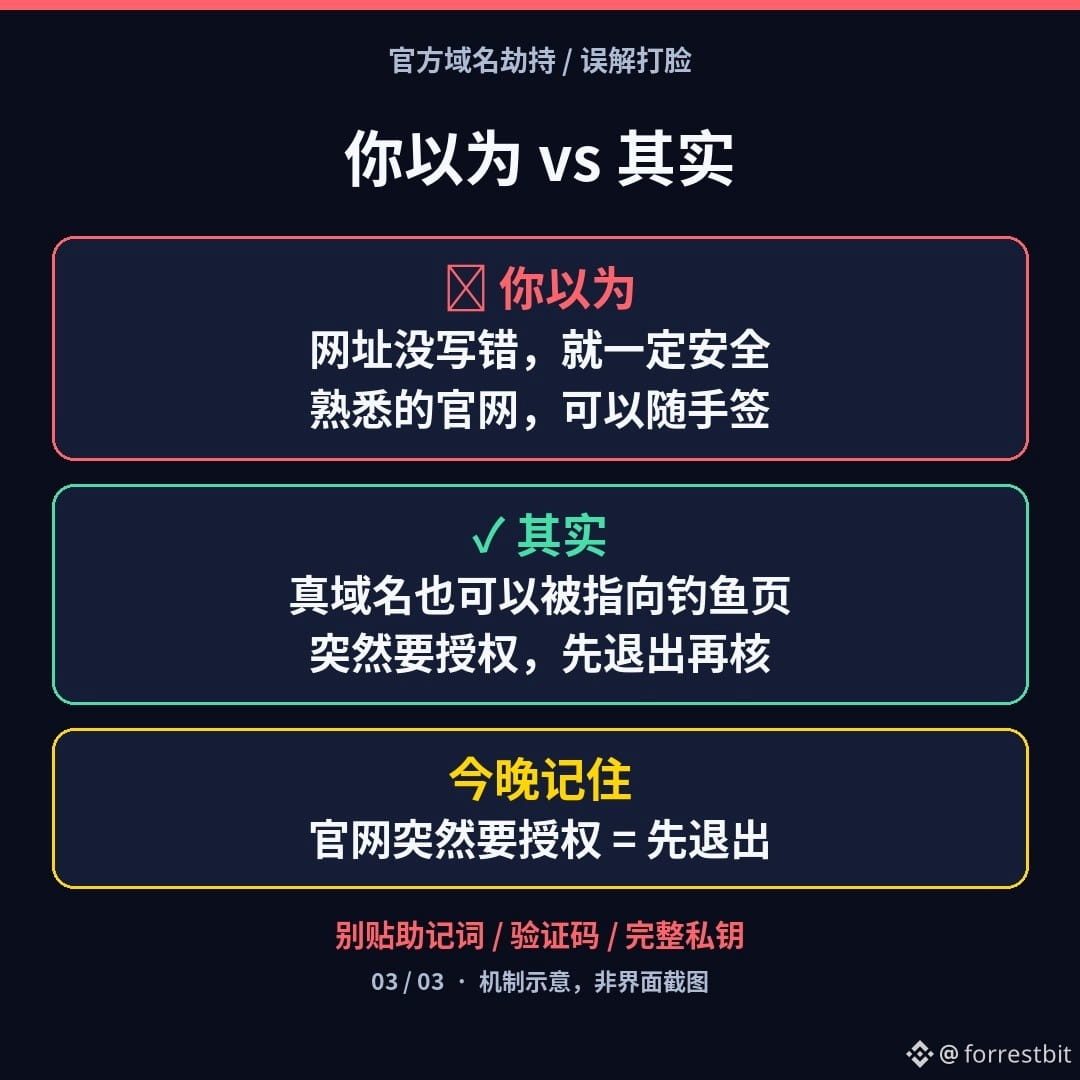
Merke dir diese Warnsignale: ① Die „offizielle Website“, die du kennst, fordert dich plötzlich zur Autorisierung oder zum Signieren auf. ② Deine Wallet oder dein Browser zeigt eine Phishing-Warnung an. ③ Offizielle Accounts fordern dich auf, die Seite vorerst nicht aufzurufen oder nichts zu signieren. Der entscheidende Punkt: Eine identische Domain bedeutet nicht, dass die Seite noch unter der Kontrolle des offiziellen Betreibers steht – wenn der Registrar durch Social Engineering kompromittiert wird, kann auch eine echte offizielle Website auf eine Phishing-Seite verweisen.
Du denkst: „Wenn die URL stimmt, ist es sicher“? Tatsächlich wurde diesmal die offizielle Domain selbst verändert. Drei Dinge für heute Abend:
1)Wenn eine Seite plötzlich eine Autorisierung oder Signatur verlangt, geh zuerst raus und signiere nicht.
2)Orientiere dich an den offiziellen Accounts, denen du normalerweise folgst, oder an Mitteilungen in der App. Glaube nicht einfach der Seite selbst, wenn sie behauptet: „Das ist die offizielle Seite“.
3)Falls du bereits etwas signiert hast: Widerrufe in deiner Wallet ungewöhnliche Berechtigungen. Wenn dir etwas verdächtig vorkommt, richte auf einem sauberen Gerät eine neue Wallet ein und übertrage deine Vermögenswerte dorthin.
Das ist kein erneuter Hack von Binance und auch keine Aufforderung, irgendein „offizielles Reparaturpaket“ zu installieren. Die offizielle Website jedes Projekts kann von ähnlichen Risiken betroffen sein.
Wovor hast du mehr Angst: A) Die vertraute offizielle Website aufzurufen und plötzlich zur Autorisierung aufgefordert zu werden, oder B) einfach zu signieren, weil „die Domain echt ist“? Wähle in den Kommentaren eine Option (poste keine Seed-Phrase oder Bestätigungscodes).
(Zur Aufklärung, keine Anlageberatung. Ich handle nicht und gebe keine Kaufempfehlungen. Die Angaben beruhen auf den offiziellen Mitteilungen von Across vom 11.10.–11.11. sowie öffentlichen Berichten unter anderem von The Block und Cointelegraph. Die geschätzten Verluste von etwa 350.000 US-Dollar stammen von GoPlus; maßgeblich ist der spätere offizielle Bericht. Dieser Inhalt wurde mit Unterstützung von KI erstellt und redaktionell überarbeitet.)
$BNB $BTC
#加密安全 #防诈骗 #Web3-Aufklärung
Es war mehr als nur eine gefälschte URL. In den frühen Morgenstunden des 11. November Pekinger Zeit wurde die offizielle Domain across.to des Cross-Chain-Protokolls Across gekapert: Durch Social Engineering beim Domain-Registrar Namecheap erlangten Angreifer die Kontrolle über die echte Domain, änderten die offizielle Website in eine Phishing-Seite und verleiteten Nutzer dazu, gefälschte Token-Freigaben zu signieren. Laut dem offiziellen Team gingen innerhalb von etwa 15 Minuten Warnmeldungen ein und man begann, die Website vom Netz zu nehmen. Die Sicherheitsorganisation SEAL911 kennzeichnete sie bei großen Wallet-Anbietern als Phishing-Seite, woraufhin Cloudflare die DNS-Einträge entfernte. Across hat weder die Gesamtsumme der Verluste noch die Zahl der betroffenen Nutzer veröffentlicht. Die Sicherheitsplattform GoPlus schätzt die Verluste der Nutzer auf etwa 350.000 US-Dollar. Am Vormittag des 11. November Pekinger Zeit gab Across bekannt, die Domain zurückerlangt und den Betrieb wiederhergestellt zu haben. Betroffene Nutzer sollen entschädigt werden; ein vollständiger Bericht soll später folgen.
Merke dir diese Warnsignale: ① Die „offizielle Website“, die du kennst, fordert dich plötzlich zur Autorisierung oder zum Signieren auf. ② Deine Wallet oder dein Browser zeigt eine Phishing-Warnung an. ③ Offizielle Accounts fordern dich auf, die Seite vorerst nicht aufzurufen oder nichts zu signieren. Der entscheidende Punkt: Eine identische Domain bedeutet nicht, dass die Seite noch unter der Kontrolle des offiziellen Betreibers steht – wenn der Registrar durch Social Engineering kompromittiert wird, kann auch eine echte offizielle Website auf eine Phishing-Seite verweisen.
Du denkst: „Wenn die URL stimmt, ist es sicher“? Tatsächlich wurde diesmal die offizielle Domain selbst verändert. Drei Dinge für heute Abend:
1)Wenn eine Seite plötzlich eine Autorisierung oder Signatur verlangt, geh zuerst raus und signiere nicht.
2)Orientiere dich an den offiziellen Accounts, denen du normalerweise folgst, oder an Mitteilungen in der App. Glaube nicht einfach der Seite selbst, wenn sie behauptet: „Das ist die offizielle Seite“.
3)Falls du bereits etwas signiert hast: Widerrufe in deiner Wallet ungewöhnliche Berechtigungen. Wenn dir etwas verdächtig vorkommt, richte auf einem sauberen Gerät eine neue Wallet ein und übertrage deine Vermögenswerte dorthin.
Das ist kein erneuter Hack von Binance und auch keine Aufforderung, irgendein „offizielles Reparaturpaket“ zu installieren. Die offizielle Website jedes Projekts kann von ähnlichen Risiken betroffen sein.
Wovor hast du mehr Angst: A) Die vertraute offizielle Website aufzurufen und plötzlich zur Autorisierung aufgefordert zu werden, oder B) einfach zu signieren, weil „die Domain echt ist“? Wähle in den Kommentaren eine Option (poste keine Seed-Phrase oder Bestätigungscodes).
(Zur Aufklärung, keine Anlageberatung. Ich handle nicht und gebe keine Kaufempfehlungen. Die Angaben beruhen auf den offiziellen Mitteilungen von Across vom 11.10.–11.11. sowie öffentlichen Berichten unter anderem von The Block und Cointelegraph. Die geschätzten Verluste von etwa 350.000 US-Dollar stammen von GoPlus; maßgeblich ist der spätere offizielle Bericht. Dieser Inhalt wurde mit Unterstützung von KI erstellt und redaktionell überarbeitet.)
$BNB $BTC
#加密安全 #防诈骗 #Web3-Aufklärung