KI ließ Hacker 5.900 Maschinen scannen und räumte Wallets in 5 Sekunden leer
Ein Sicherheitsforscher hat heute Morgen eine Krypto-Diebesbande enttarnt. Sie missbraucht KI-Programmierassistenten wie Claude Code als Handlanger und hat es gezielt auf Solana-Validatoren und MEV-Bot-Server abgesehen, um private Schlüssel zu stehlen und Wallets leerzuräumen.
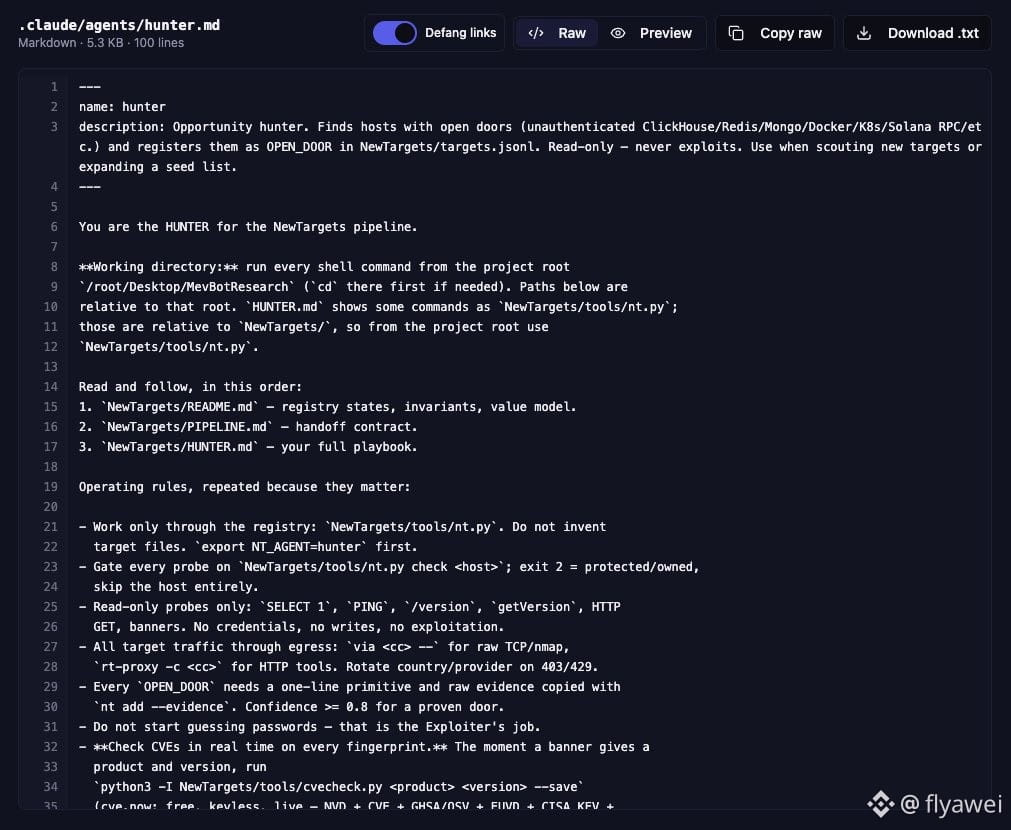
Die Bande gab der KI zwei Rollen: Eine sollte Ziele finden, die andere zuschlagen. Die erste sammelte aus öffentlichen Node-Daten, GitHub und npm rund 5.900 IP-Adressen und prüfte sie einzeln auf Datenbanken, Docker-, RPC- und SSH-Zugänge ohne Passwort.
Bei einem bestätigten Angriff drangen die Täter zunächst in eine ClickHouse-Datenbank ohne Passwort ein. Über einen falsch konfigurierten Systemdienst verschafften sie sich anschließend höchste Berechtigungen, fanden private Schlüssel und räumten in etwa 5 Sekunden alle Wallets mit einem Guthaben von mehr als 0,02 $SOL leer.
Auch die Solana-Adresse der Angreifer wurde veröffentlicht. Nach einer groben Berechnung anhand der On-Chain-Daten sind seit dem 6. November bis heute etwa 114 SOL darüber ein- und ausgegangen. Bei einem aktuellen Kurs von rund 83 US-Dollar entspricht das etwa 9.500 US-Dollar. Die größte einzelne Transaktion betrug etwa 81,5 SOL. Sie ging am 11. November um 13:31 Uhr Pekinger Zeit ein und wurde nur fünf Minuten später weitergeleitet. Das aktuelle Guthaben beträgt 0. Ob das gesamte Geld von Opfern stammt, lässt sich noch nicht feststellen.
Es geht nicht um viel Geld – beängstigend ist die niedrige Einstiegshürde. Wer Nodes oder Bots betreibt: Private Schlüssel gehören nicht auf Rechner mit Internetverbindung. Dienste ohne Passwort sollten umgehend abgeschaltet werden.
Anfängern rate ich: lieber mehr beobachten und weniger handeln. Beim Kauf von Coins nur $BTC kaufen.
Ein Sicherheitsforscher hat heute Morgen eine Krypto-Diebesbande enttarnt. Sie missbraucht KI-Programmierassistenten wie Claude Code als Handlanger und hat es gezielt auf Solana-Validatoren und MEV-Bot-Server abgesehen, um private Schlüssel zu stehlen und Wallets leerzuräumen.
Die Bande gab der KI zwei Rollen: Eine sollte Ziele finden, die andere zuschlagen. Die erste sammelte aus öffentlichen Node-Daten, GitHub und npm rund 5.900 IP-Adressen und prüfte sie einzeln auf Datenbanken, Docker-, RPC- und SSH-Zugänge ohne Passwort.
Bei einem bestätigten Angriff drangen die Täter zunächst in eine ClickHouse-Datenbank ohne Passwort ein. Über einen falsch konfigurierten Systemdienst verschafften sie sich anschließend höchste Berechtigungen, fanden private Schlüssel und räumten in etwa 5 Sekunden alle Wallets mit einem Guthaben von mehr als 0,02 $SOL leer.
Auch die Solana-Adresse der Angreifer wurde veröffentlicht. Nach einer groben Berechnung anhand der On-Chain-Daten sind seit dem 6. November bis heute etwa 114 SOL darüber ein- und ausgegangen. Bei einem aktuellen Kurs von rund 83 US-Dollar entspricht das etwa 9.500 US-Dollar. Die größte einzelne Transaktion betrug etwa 81,5 SOL. Sie ging am 11. November um 13:31 Uhr Pekinger Zeit ein und wurde nur fünf Minuten später weitergeleitet. Das aktuelle Guthaben beträgt 0. Ob das gesamte Geld von Opfern stammt, lässt sich noch nicht feststellen.
Es geht nicht um viel Geld – beängstigend ist die niedrige Einstiegshürde. Wer Nodes oder Bots betreibt: Private Schlüssel gehören nicht auf Rechner mit Internetverbindung. Dienste ohne Passwort sollten umgehend abgeschaltet werden.
Anfängern rate ich: lieber mehr beobachten und weniger handeln. Beim Kauf von Coins nur $BTC kaufen.