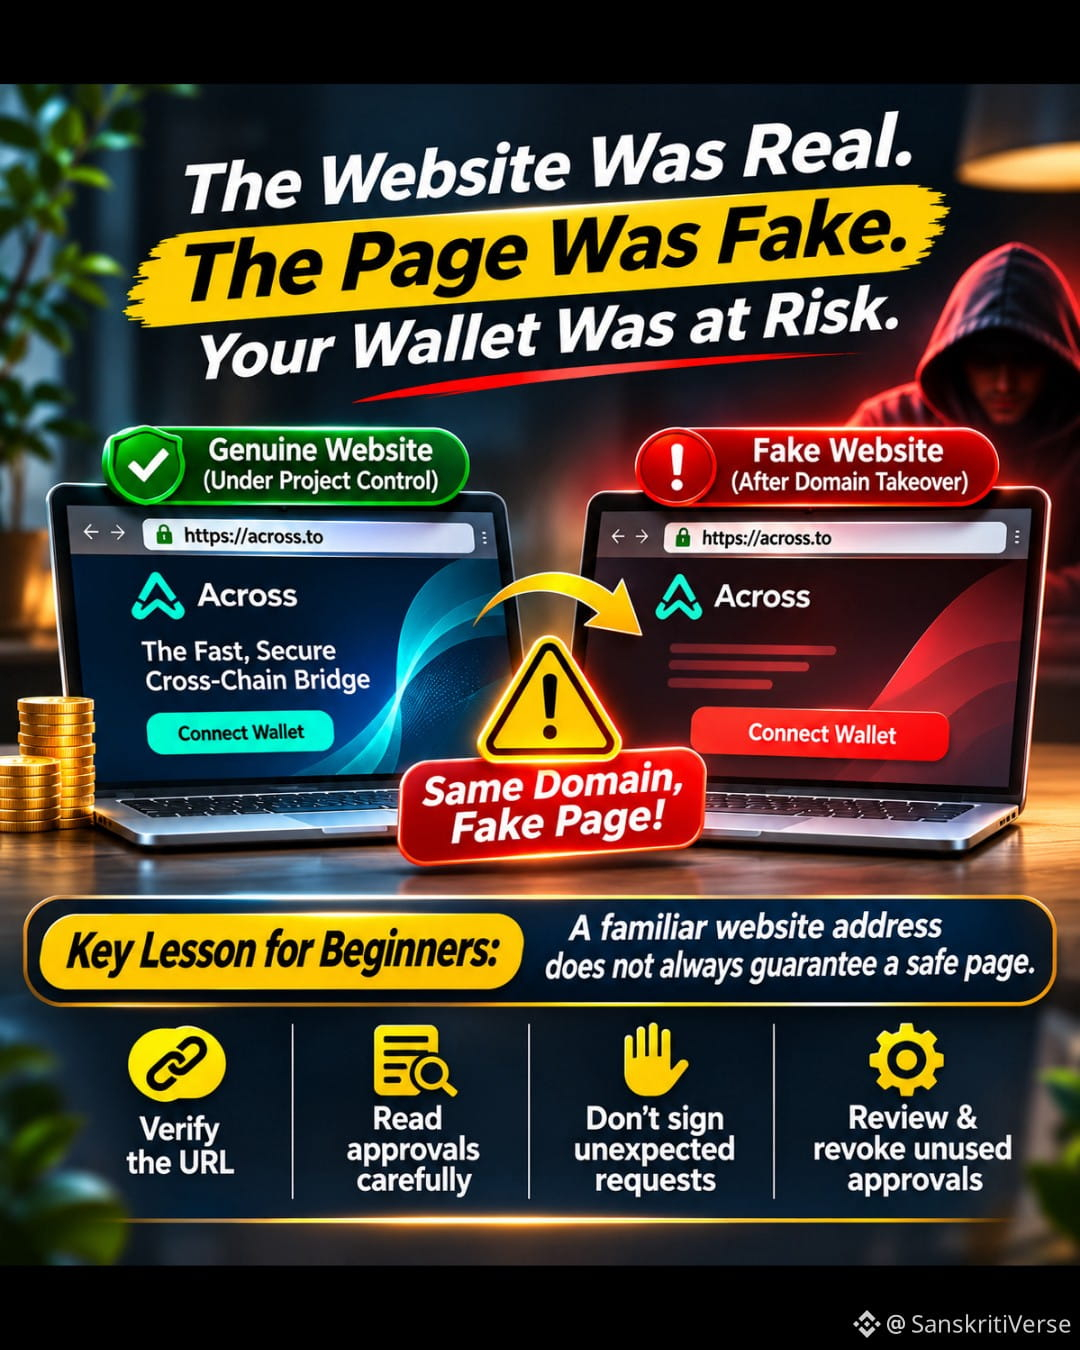
Die Website war echt. Die Seite war gefälscht. Deine Wallet war gefährdet.
Am 10. November 2026 übernahmen Angreifer durch einen Social-Engineering-Angriff auf den Domain-Registrar die Kontrolle über die offizielle Domain von Across Protocol.
Besucher wurden auf eine gefälschte Website umgeleitet, die einige Nutzer dazu brachte, schädliche Wallet-Freigaben und Genehmigungen zu erteilen.
Was ist passiert?
• Bitquery verfolgte Transaktionen in Höhe von etwa 348.000 US-Dollar über 9 Wallets. Dies ist eine Schätzung eines Drittanbieters und kein bestätigter Gesamtverlust.
• Am 11. November teilte Across mit, die Kontrolle über die Domain zurückerlangt zu haben und betroffene Nutzer zu entschädigen.
Schütze deine Wallet:
1. Überprüfe Website-URLs.
2. Lies dir die Wallet-Berechtigungen durch, bevor du etwas signierst.
3. Genehmige niemals unerwartete Anfragen.
4. Widerrufe Token-Freigaben, die du nicht mehr benötigst.
Lektion für Einsteiger:
Eine vertraute Website-Adresse bedeutet nicht immer, dass die Website sicher ist.
Die Sicherheit deiner Wallet hängt auch davon ab, was du genehmigst.
Frage: Überprüfst du die Wallet-Berechtigungen, bevor du eine Transaktion signierst?
Quelle: Across Protocol Incident Update; Bitquery On-chain Investigation.
#KryptoSicherheit #WalletSicherheit #PhishingBetrug #KryptoBildung
Am 10. November 2026 übernahmen Angreifer durch einen Social-Engineering-Angriff auf den Domain-Registrar die Kontrolle über die offizielle Domain von Across Protocol.
Besucher wurden auf eine gefälschte Website umgeleitet, die einige Nutzer dazu brachte, schädliche Wallet-Freigaben und Genehmigungen zu erteilen.
Was ist passiert?
• Bitquery verfolgte Transaktionen in Höhe von etwa 348.000 US-Dollar über 9 Wallets. Dies ist eine Schätzung eines Drittanbieters und kein bestätigter Gesamtverlust.
• Am 11. November teilte Across mit, die Kontrolle über die Domain zurückerlangt zu haben und betroffene Nutzer zu entschädigen.
Schütze deine Wallet:
1. Überprüfe Website-URLs.
2. Lies dir die Wallet-Berechtigungen durch, bevor du etwas signierst.
3. Genehmige niemals unerwartete Anfragen.
4. Widerrufe Token-Freigaben, die du nicht mehr benötigst.
Lektion für Einsteiger:
Eine vertraute Website-Adresse bedeutet nicht immer, dass die Website sicher ist.
Die Sicherheit deiner Wallet hängt auch davon ab, was du genehmigst.
Frage: Überprüfst du die Wallet-Berechtigungen, bevor du eine Transaktion signierst?
Quelle: Across Protocol Incident Update; Bitquery On-chain Investigation.
#KryptoSicherheit #WalletSicherheit #PhishingBetrug #KryptoBildung