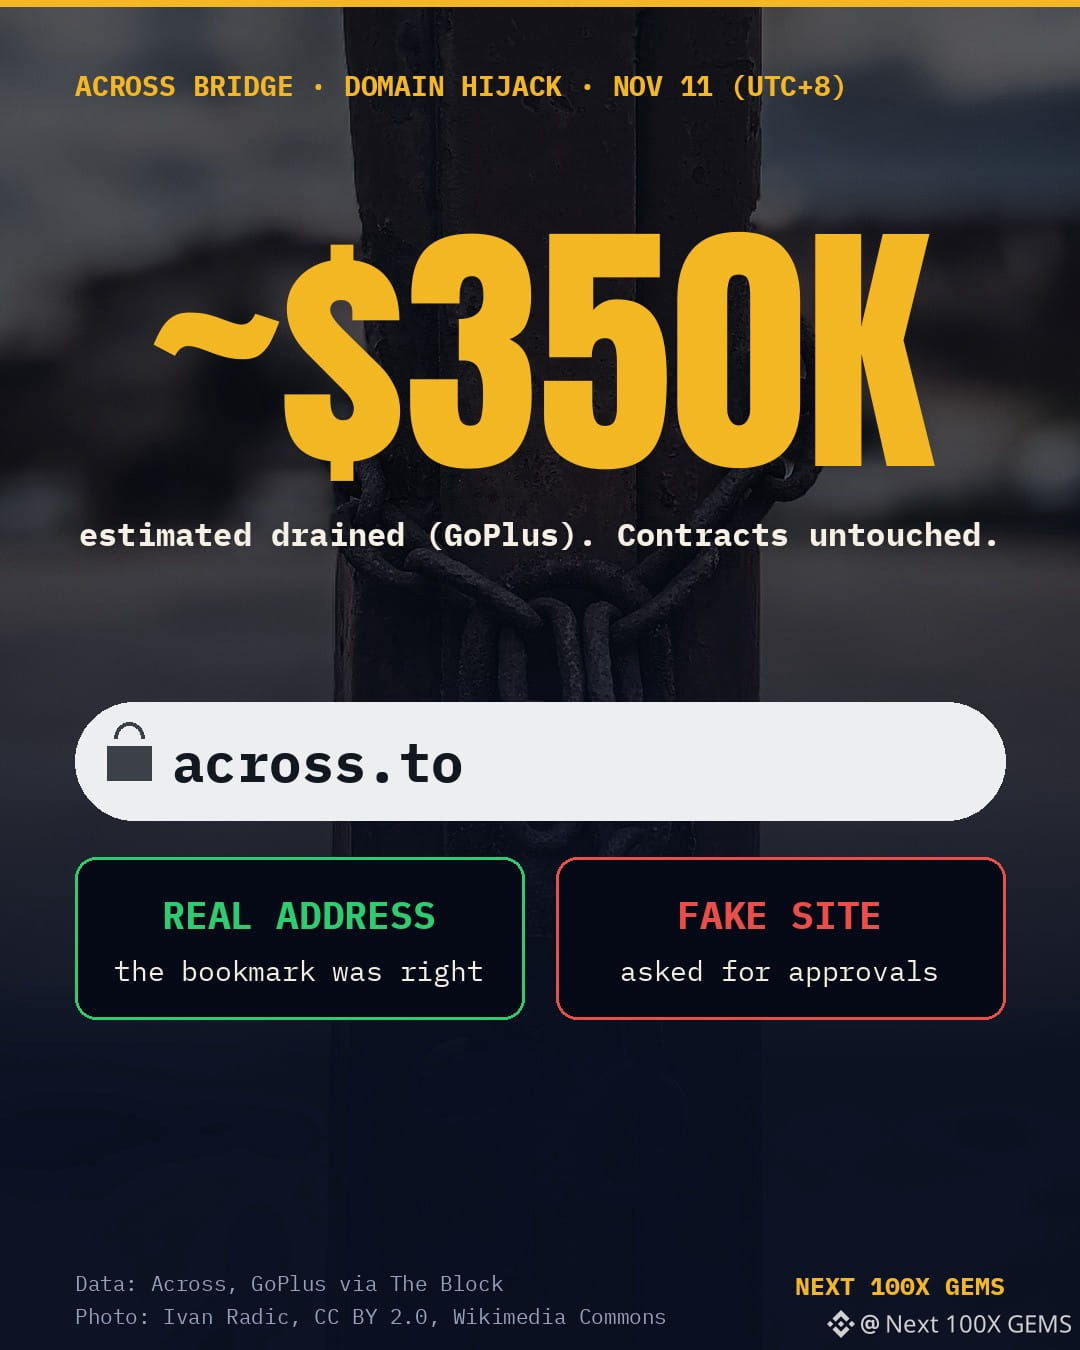
Du kannst die richtige Bridge als Lesezeichen speichern und trotzdem auf einer gefälschten landen. Nutzer von Across mussten das über Nacht feststellen.
Gegen 02:45 Uhr UTC+8 redete sich jemand an Namecheap vorbei, dem Registrar hinter across.to, und leitete die echte Adresse der $ACX-Bridge auf eine Wallet-Drainer-Seite um.
Die Smart Contracts wurden nie angetastet. Die Seite schon. Sie forderte Nutzer auf, Token-Freigaben und Permits zu signieren – also Genehmigungen, mit denen jemand anderes deine Coins später bewegen kann, ohne dich noch einmal zu fragen.
Across sagt, dass es innerhalb von 15 Minuten alarmiert wurde. SEAL911 sorgte dafür, dass Wallets die Website markierten, Cloudflare entfernte den DNS-Eintrag, und am Morgen war die Domain wiederhergestellt. GoPlus schätzt die Verluste auf knapp 350.000 $ über sechs Chains hinweg. Across hat keine Gesamtsumme bestätigt, sagt aber, dass alle betroffenen Nutzer vollständig entschädigt werden.
Was besonders ärgerlich ist: Ein Lesezeichen prüft die Adresse, nicht das, was sich dahinter verbirgt. Wenn du in diesem Zeitraum etwas auf across.to signiert hast, überprüfe deine Token-Freigaben und widerrufe alles, was du nicht erkennst. Und wenn eine Website, die du schon hundertmal genutzt hast, plötzlich eine Permit-Signatur verlangt, halte inne.
#DeFi #CryptoSecurity
Keine Finanzberatung. Recherchiere selbst.
Gegen 02:45 Uhr UTC+8 redete sich jemand an Namecheap vorbei, dem Registrar hinter across.to, und leitete die echte Adresse der $ACX-Bridge auf eine Wallet-Drainer-Seite um.
Die Smart Contracts wurden nie angetastet. Die Seite schon. Sie forderte Nutzer auf, Token-Freigaben und Permits zu signieren – also Genehmigungen, mit denen jemand anderes deine Coins später bewegen kann, ohne dich noch einmal zu fragen.
Across sagt, dass es innerhalb von 15 Minuten alarmiert wurde. SEAL911 sorgte dafür, dass Wallets die Website markierten, Cloudflare entfernte den DNS-Eintrag, und am Morgen war die Domain wiederhergestellt. GoPlus schätzt die Verluste auf knapp 350.000 $ über sechs Chains hinweg. Across hat keine Gesamtsumme bestätigt, sagt aber, dass alle betroffenen Nutzer vollständig entschädigt werden.
Was besonders ärgerlich ist: Ein Lesezeichen prüft die Adresse, nicht das, was sich dahinter verbirgt. Wenn du in diesem Zeitraum etwas auf across.to signiert hast, überprüfe deine Token-Freigaben und widerrufe alles, was du nicht erkennst. Und wenn eine Website, die du schon hundertmal genutzt hast, plötzlich eine Permit-Signatur verlangt, halte inne.
#DeFi #CryptoSecurity
Keine Finanzberatung. Recherchiere selbst.