BINANCE-HACKER VERSUCHT, 1 MRD. $ ÜBER THORCHAIN UND CHAINFLIP ZU WASCHEN — DAS GRÖSSTE CROSS-CHAIN-GELDWÄSCHE-RENNEN ODER EINE BEVORSTEHENDE FREEZE-FALLE?
Die milliardenschwere Aufräumaktion nach dem Hack entwickelt sich zu einem intensiven Katz-und-Maus-Spiel im Hochgeschwindigkeitstempo.
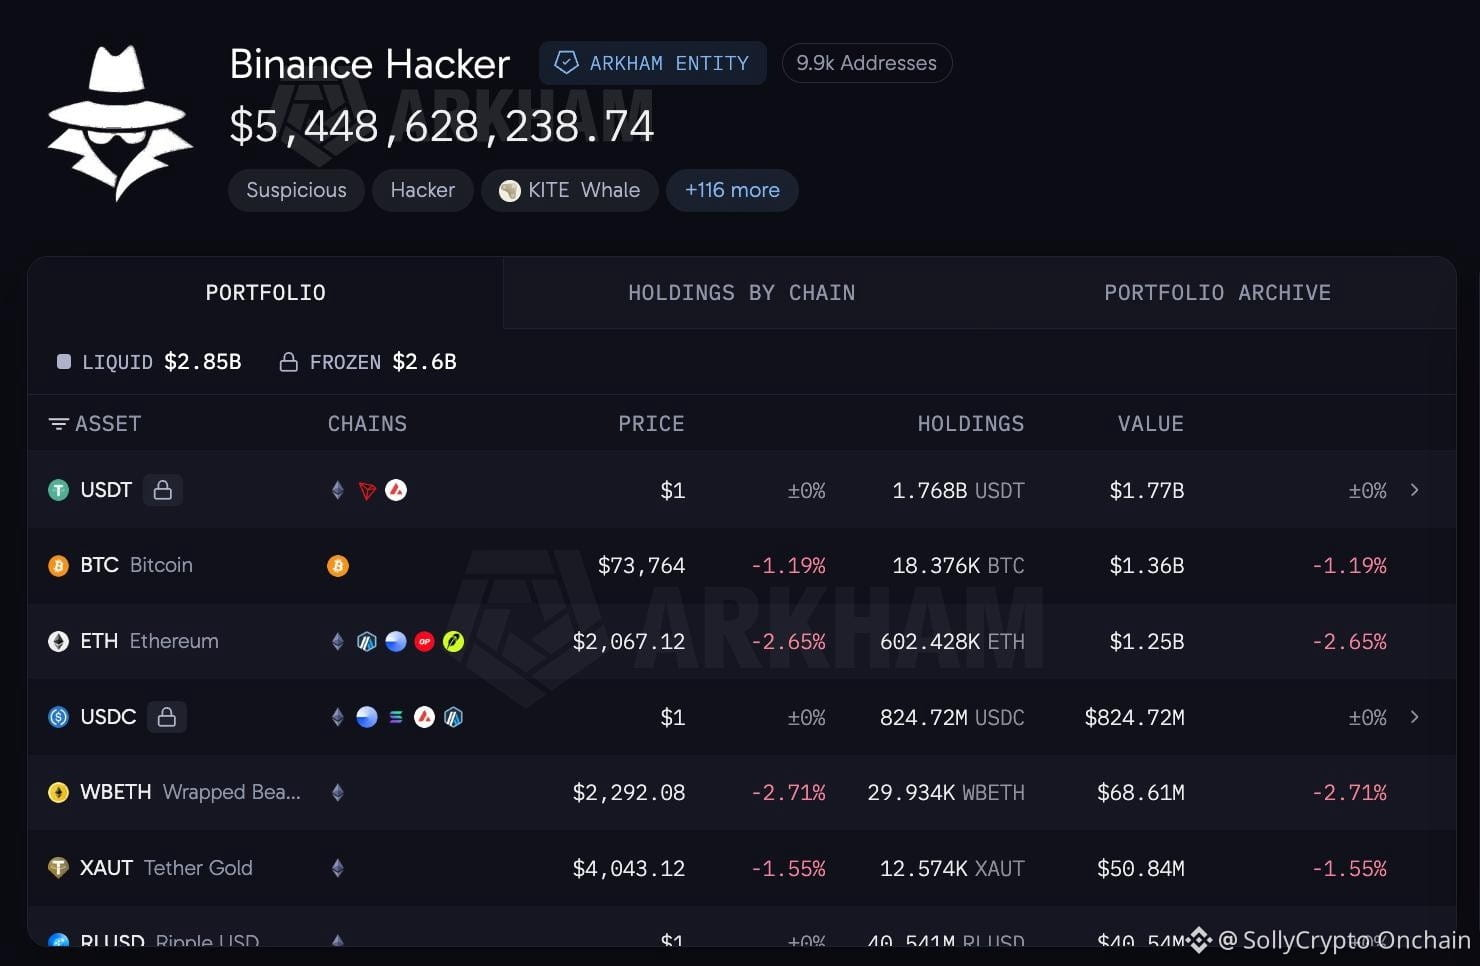
Von den geschätzten 6,34 Milliarden Dollar des Binance-Exploits zeigen On-Chain-Daten, dass der Hacker in den vergangenen Tagen aktiv fast 891,37 Millionen Dollar über Cross-Chain-Liquiditätsnetzwerke geschleust hat. Da Stablecoin-Emittenten und Sicherheitsprotokolle rund 2,60 Milliarden Dollar eingefroren haben und weitere 2,85 Milliarden Dollar in Multi-Chain-Wallets zugänglich bleiben, belaufen sich die noch nicht eingefrorenen Bestände insgesamt auf etwa 5,45 Milliarden Dollar.
Um Protokoll-Blacklists zu umgehen, leitet der Hacker Gelder aggressiv über dezentrale Cross-Chain-Swap-Dienste wie THORChain und Chainflip.
Dies sollte als deutliche Warnung vor hoher Volatilität und einem möglichen Abverkauf verstanden werden, da riesige Tranchen gestohlener Gelder versuchen, über dezentrale Swap-Pools abzufließen.
Hier ist der genaue zeitliche Ablauf, den Kleinanleger völlig übersehen: Wenn böswillige Akteure Milliardenbeträge in aufgeteilten Krypto-Assets bewegen, frieren zentralisierte Börsen Adressen innerhalb von Minuten ein. Um dies zu umgehen, verlassen sich Hacker auf erlaubnisfreie, nicht verwahrende Cross-Chain-Router wie THORChain und Chainflip, bei denen Smart Contracts Swaps abwickeln, ohne nach einem Ausweis zu fragen. Da diese Protokolle jedoch transparent on-chain operieren, koordinieren sich Node-Betreiber, Sicherheitsfirmen und Validatoren schnell, um die Routing-Logik anzupassen, Blocklists zu aktualisieren und Liquiditätspools mit verunreinigten Geldern einzufrieren.
Die tatsächliche strukturelle Gefahr für Kleinanleger besteht darin, Liquidität in Pools bereitzustellen, auf die es Cross-Chain-Exploiter besonders abgesehen haben. Wenn Hacker Millionenbeträge in getauschten Assets in Automated-Market-Maker-Pools (AMM-Pools) abladen, erleiden Liquiditätsanbieter (LPs) oft extreme impermanente Verluste oder müssen feststellen, dass ihre Pool-Anteile durch Governance-Notfallstopps blockiert sind.
Glaubst du, die Validatoren von THORChain und Chainflip schaffen es, den Hacker zu stoppen, bevor eine weitere Milliarde bewegt wird, oder wird der Angreifer seinen verbleibenden Bestand erfolgreich waschen?
#BinanceHacks
Die milliardenschwere Aufräumaktion nach dem Hack entwickelt sich zu einem intensiven Katz-und-Maus-Spiel im Hochgeschwindigkeitstempo.
Von den geschätzten 6,34 Milliarden Dollar des Binance-Exploits zeigen On-Chain-Daten, dass der Hacker in den vergangenen Tagen aktiv fast 891,37 Millionen Dollar über Cross-Chain-Liquiditätsnetzwerke geschleust hat. Da Stablecoin-Emittenten und Sicherheitsprotokolle rund 2,60 Milliarden Dollar eingefroren haben und weitere 2,85 Milliarden Dollar in Multi-Chain-Wallets zugänglich bleiben, belaufen sich die noch nicht eingefrorenen Bestände insgesamt auf etwa 5,45 Milliarden Dollar.
Um Protokoll-Blacklists zu umgehen, leitet der Hacker Gelder aggressiv über dezentrale Cross-Chain-Swap-Dienste wie THORChain und Chainflip.
Dies sollte als deutliche Warnung vor hoher Volatilität und einem möglichen Abverkauf verstanden werden, da riesige Tranchen gestohlener Gelder versuchen, über dezentrale Swap-Pools abzufließen.
Hier ist der genaue zeitliche Ablauf, den Kleinanleger völlig übersehen: Wenn böswillige Akteure Milliardenbeträge in aufgeteilten Krypto-Assets bewegen, frieren zentralisierte Börsen Adressen innerhalb von Minuten ein. Um dies zu umgehen, verlassen sich Hacker auf erlaubnisfreie, nicht verwahrende Cross-Chain-Router wie THORChain und Chainflip, bei denen Smart Contracts Swaps abwickeln, ohne nach einem Ausweis zu fragen. Da diese Protokolle jedoch transparent on-chain operieren, koordinieren sich Node-Betreiber, Sicherheitsfirmen und Validatoren schnell, um die Routing-Logik anzupassen, Blocklists zu aktualisieren und Liquiditätspools mit verunreinigten Geldern einzufrieren.
Die tatsächliche strukturelle Gefahr für Kleinanleger besteht darin, Liquidität in Pools bereitzustellen, auf die es Cross-Chain-Exploiter besonders abgesehen haben. Wenn Hacker Millionenbeträge in getauschten Assets in Automated-Market-Maker-Pools (AMM-Pools) abladen, erleiden Liquiditätsanbieter (LPs) oft extreme impermanente Verluste oder müssen feststellen, dass ihre Pool-Anteile durch Governance-Notfallstopps blockiert sind.
Glaubst du, die Validatoren von THORChain und Chainflip schaffen es, den Hacker zu stoppen, bevor eine weitere Milliarde bewegt wird, oder wird der Angreifer seinen verbleibenden Bestand erfolgreich waschen?
#BinanceHacks