
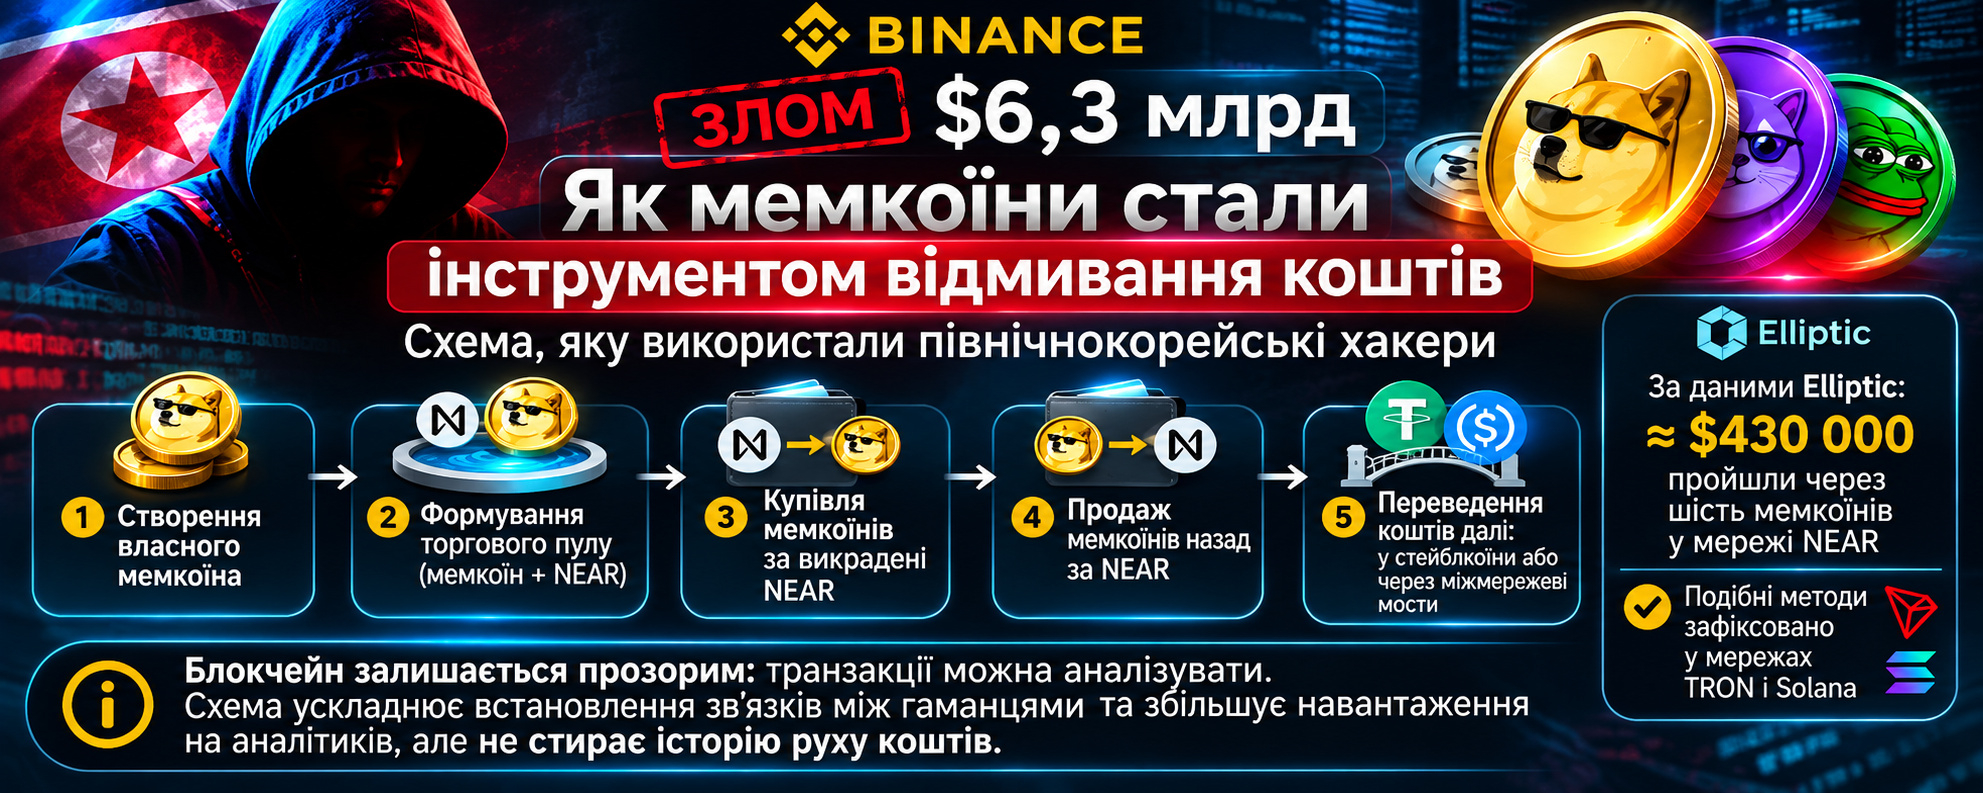
Після масштабного злому Binance, який оцінюють приблизно у $6,3 млрд, північнокорейські хакери використали незвичайний спосіб переміщення викраденої криптовалюти — власноруч створені мемкоїни.
За даними аналітичної компанії Elliptic, у мережі $NEAR зловмисники створили щонайменше шість мемкоїнів: FUK, OLCCL, MEILI, MMLI, DABI та SINU.
Як працювала схема?
1. Зловмисники створювали власний мемкоїн.
2. Формували торговий пул із цим токеном і $NEAR .
3. Один набір гаманців купував мемкоїни за викрадені NEAR.
4. Інший набір гаманців продавав ці мемкоїни назад за NEAR.
5. Отримані кошти переводили далі, зокрема у стейблкоїни або через міжмережеві мости.
Таким чином, замість прямого переказу між гаманцями створювався складний ланцюжок торгових операцій, який ускладнював відстеження походження активів.
За оцінкою Elliptic, через шість мемкоїнів у мережі $NEAR пройшло близько 117 000 NEAR — приблизно $430 000, а не всі викрадені $6,3 млрд. Компанія також зафіксувала подібні методи у мережах TRON і Solana.
Чи можна відстежити такі операції?
Так. Блокчейн залишається прозорим: транзакції записуються в реєстр і можуть аналізуватися. Така схема ускладнює встановлення зв'язків між гаманцями та збільшує навантаження на аналітиків, але не стирає історію руху коштів.
Цей випадок демонструє, що мемкоїни та DeFi-інструменти можуть використовуватися не лише для спекуляцій, а й для маскування походження незаконних активів. Прозорість блокчейну не дорівнює автоматичній безпеці.
#CryptoSecurity #memecoins #blockchain #Near #Binance

