
Fortsetzung des Binance-Hacks über 6,3 Milliarden: Als Hacker das „Vorstellungsgespräch“ zur Waffe machten
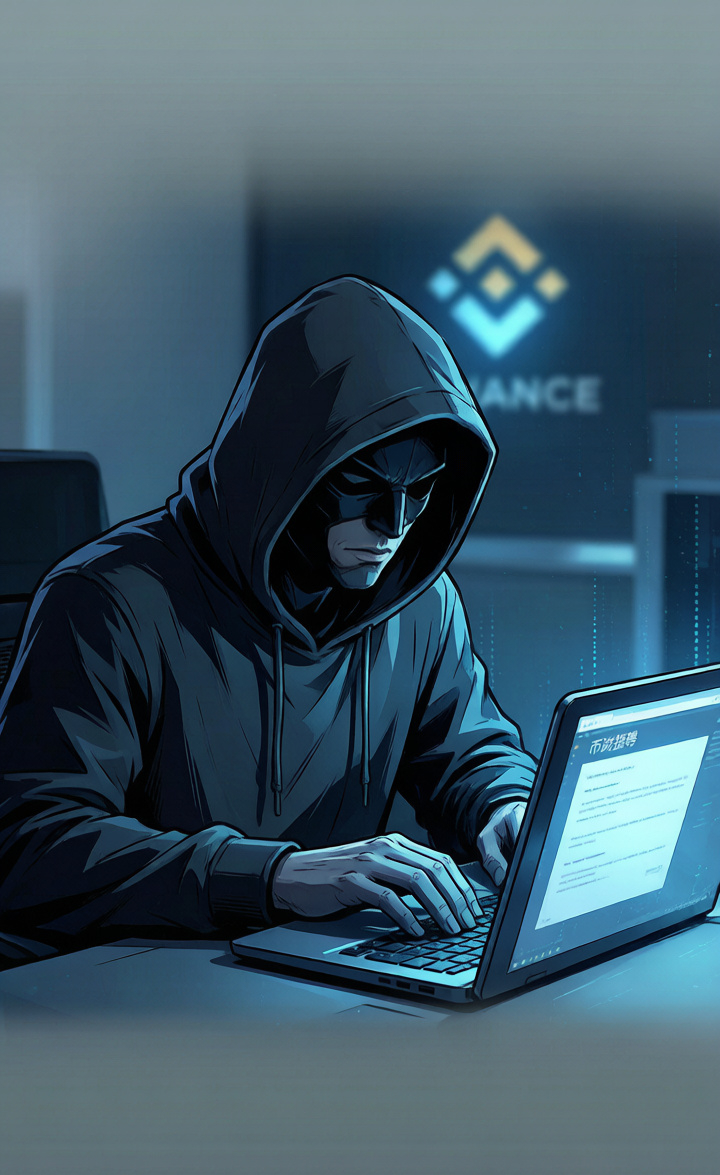
Dieser branchenweit schockierende Diebstahl von 6,3 Milliarden legt eine der absurdesten Szenen der Web3-Sicherheit offen: Die Hacker knackten nicht mit roher Gewalt private Schlüssel, sondern setzten auf „Infiltration am Arbeitsplatz“.
Ersten Ermittlungen zufolge schleusten die Angreifer über fingierte Bewerbungsgespräche infizierte Dateien an Binance-Mitarbeiter aus dem Betriebsteam ein. So drangen sie erfolgreich in interne Systeme ein, kaperten ein KI-Tool zur Unterstützung von Signaturen und erlangten schließlich die Kontrolle über Vermögenswerte auf mehreren Blockchains.
Noch beunruhigender sind die On-Chain-Spuren: Die gestohlenen Gelder wurden mithilfe des Standards EIP-7702 durch eine „legale“ Autorisierung übertragen. Das bedeutet, dass die Hacker keine Passwörter mit roher Gewalt knacken mussten. Es genügte, sich durch Social Engineering den „Schlüssel“ zu verschaffen, damit Smart Contracts die Gelder „freiwillig“ freigaben. Das ist nicht nur ein technisches Versagen, sondern auch ein menschliches.
Doch Krisen sind oft Katalysatoren für Fortschritt. Zhao Changpeng aktivierte umgehend den SAFU-Fonds, der den gesamten Schaden abdecken soll – ein erneuter Beleg für die Verantwortung, die eine etablierte Plattform trägt. Und Elon Musks vielsagender „Stirnrunzel“-Emoji auf X ist wohl weniger als Schwarzmalerei zu verstehen denn als Hoffnung, dass die Branche sich einer gründlichen Selbstreinigung unterzieht.
Jeder Sicherheitsvorfall drängt die Branche dazu, robustere KI-Abwehrsysteme und Zero-Trust-Architekturen umzusetzen. Wenn Hacker Vorstellungsgespräche zur Waffe machen, wird die Kryptowelt am Ende einen intelligenteren Schild schmieden. Die Dunkelheit mag sich verspäten, doch das Licht der Selbstreinigung der Blockchain bleibt niemals aus. #币安黑客攻击
Dieser branchenweit schockierende Diebstahl von 6,3 Milliarden legt eine der absurdesten Szenen der Web3-Sicherheit offen: Die Hacker knackten nicht mit roher Gewalt private Schlüssel, sondern setzten auf „Infiltration am Arbeitsplatz“.
Ersten Ermittlungen zufolge schleusten die Angreifer über fingierte Bewerbungsgespräche infizierte Dateien an Binance-Mitarbeiter aus dem Betriebsteam ein. So drangen sie erfolgreich in interne Systeme ein, kaperten ein KI-Tool zur Unterstützung von Signaturen und erlangten schließlich die Kontrolle über Vermögenswerte auf mehreren Blockchains.
Noch beunruhigender sind die On-Chain-Spuren: Die gestohlenen Gelder wurden mithilfe des Standards EIP-7702 durch eine „legale“ Autorisierung übertragen. Das bedeutet, dass die Hacker keine Passwörter mit roher Gewalt knacken mussten. Es genügte, sich durch Social Engineering den „Schlüssel“ zu verschaffen, damit Smart Contracts die Gelder „freiwillig“ freigaben. Das ist nicht nur ein technisches Versagen, sondern auch ein menschliches.
Doch Krisen sind oft Katalysatoren für Fortschritt. Zhao Changpeng aktivierte umgehend den SAFU-Fonds, der den gesamten Schaden abdecken soll – ein erneuter Beleg für die Verantwortung, die eine etablierte Plattform trägt. Und Elon Musks vielsagender „Stirnrunzel“-Emoji auf X ist wohl weniger als Schwarzmalerei zu verstehen denn als Hoffnung, dass die Branche sich einer gründlichen Selbstreinigung unterzieht.
Jeder Sicherheitsvorfall drängt die Branche dazu, robustere KI-Abwehrsysteme und Zero-Trust-Architekturen umzusetzen. Wenn Hacker Vorstellungsgespräche zur Waffe machen, wird die Kryptowelt am Ende einen intelligenteren Schild schmieden. Die Dunkelheit mag sich verspäten, doch das Licht der Selbstreinigung der Blockchain bleibt niemals aus. #币安黑客攻击