Einige Ethereum-Projekte könnten durch die vorgeschlagenen Regeln für Glamsterdam verwundbar werden, erklärte die Ethereum Foundation in ihrem Update vom 6. November. ChainSecurity entdeckte die Probleme beim Testen des Upgrades auf einem Testnet.
Die Foundation arbeitet neben internen Audits mit ChainSecurity und Dedaub zusammen und bittet Entwickler und Auditoren im gesamten Ethereum-Ökosystem, ihre Projekte zu überprüfen. Ihre eigene Prüfung kann nicht jede Anwendung abdecken, auch nicht den Off-Chain-Code, von dem diese Anwendungen abhängen.
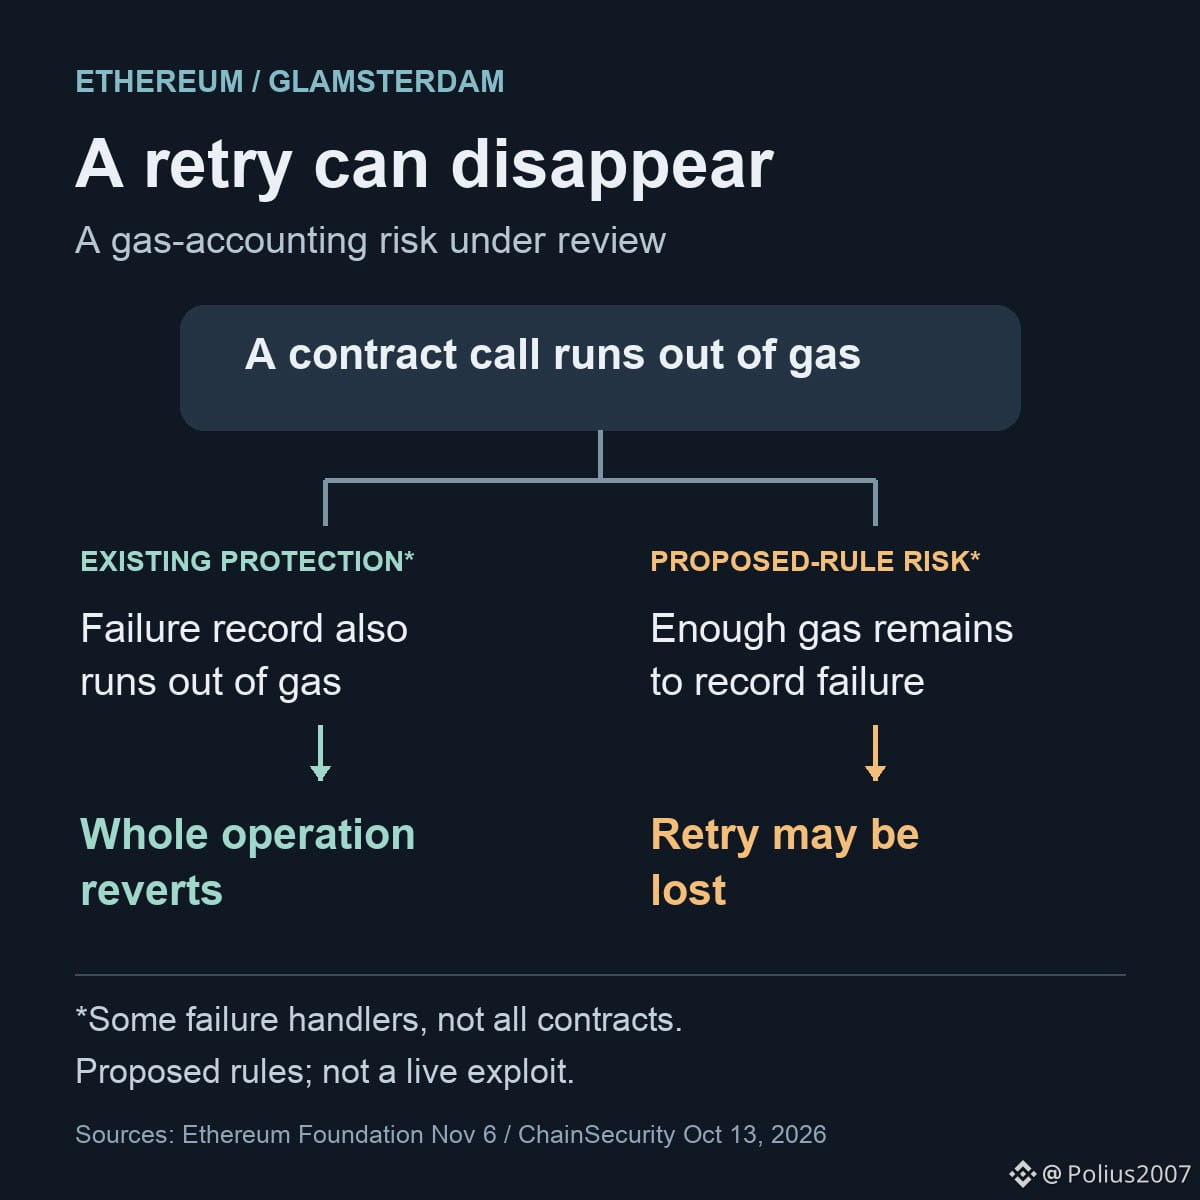
Ein Risiko zeigt, wie sich eine Änderung bei der Gasabrechnung darauf auswirken kann, was Nutzer wiederherstellen können. ChainSecurity beschreibt Verträge, bei denen ein fehlgeschlagener Vorgang derzeit erneut versucht werden kann, weil der gesamte Versuch zurückgesetzt wird. Nach den vorgeschlagenen Regeln könnten manche dieser Verträge stattdessen einen dauerhaften Fehler verzeichnen und damit diesen erneuten Versuch verhindern, obwohl ihr Code unverändert ist. Dabei geht es darum, wie Anwendungen mit fehlgeschlagenen Vertragsaufrufen umgehen, nicht um jede fehlgeschlagene Wallet-Transaktion.
Das Update vom 6. November nennt keine betroffenen Projekte und meldet keinen laufenden Exploit. Das Upgrade des Hoodi-Testnets bleibt ausgesetzt, bis die Probleme behoben sind.
Offen ist die Frage, wie viele bestehende Anwendungen auf Annahmen beruhen, die durch das Upgrade hinfällig würden. Die Foundation möchte hierzu Erkenntnisse für die anstehenden AllCoreDev-Diskussionen sammeln, unter anderem dazu, ob Änderungen an den Upgrade-Spezifikationen die Probleme verhindern könnten.
Quellen: Ethereum Foundation, 6. November; Analyse der Spezifikationen vom 13. Oktober durch ChainSecurity.
https://blog.ethereum.org/2026/11/06/glamsterdam-8037-8038
https://www.chainsecurity.com/blog/glamsterdam-gas/index.html
#Ethereum #ETH
Die Foundation arbeitet neben internen Audits mit ChainSecurity und Dedaub zusammen und bittet Entwickler und Auditoren im gesamten Ethereum-Ökosystem, ihre Projekte zu überprüfen. Ihre eigene Prüfung kann nicht jede Anwendung abdecken, auch nicht den Off-Chain-Code, von dem diese Anwendungen abhängen.
Ein Risiko zeigt, wie sich eine Änderung bei der Gasabrechnung darauf auswirken kann, was Nutzer wiederherstellen können. ChainSecurity beschreibt Verträge, bei denen ein fehlgeschlagener Vorgang derzeit erneut versucht werden kann, weil der gesamte Versuch zurückgesetzt wird. Nach den vorgeschlagenen Regeln könnten manche dieser Verträge stattdessen einen dauerhaften Fehler verzeichnen und damit diesen erneuten Versuch verhindern, obwohl ihr Code unverändert ist. Dabei geht es darum, wie Anwendungen mit fehlgeschlagenen Vertragsaufrufen umgehen, nicht um jede fehlgeschlagene Wallet-Transaktion.
Das Update vom 6. November nennt keine betroffenen Projekte und meldet keinen laufenden Exploit. Das Upgrade des Hoodi-Testnets bleibt ausgesetzt, bis die Probleme behoben sind.
Offen ist die Frage, wie viele bestehende Anwendungen auf Annahmen beruhen, die durch das Upgrade hinfällig würden. Die Foundation möchte hierzu Erkenntnisse für die anstehenden AllCoreDev-Diskussionen sammeln, unter anderem dazu, ob Änderungen an den Upgrade-Spezifikationen die Probleme verhindern könnten.
Quellen: Ethereum Foundation, 6. November; Analyse der Spezifikationen vom 13. Oktober durch ChainSecurity.
https://blog.ethereum.org/2026/11/06/glamsterdam-8037-8038
https://www.chainsecurity.com/blog/glamsterdam-gas/index.html
#Ethereum #ETH