刚发出去的转账,历史里变样了——你还敢直接点「加费加速」吗?
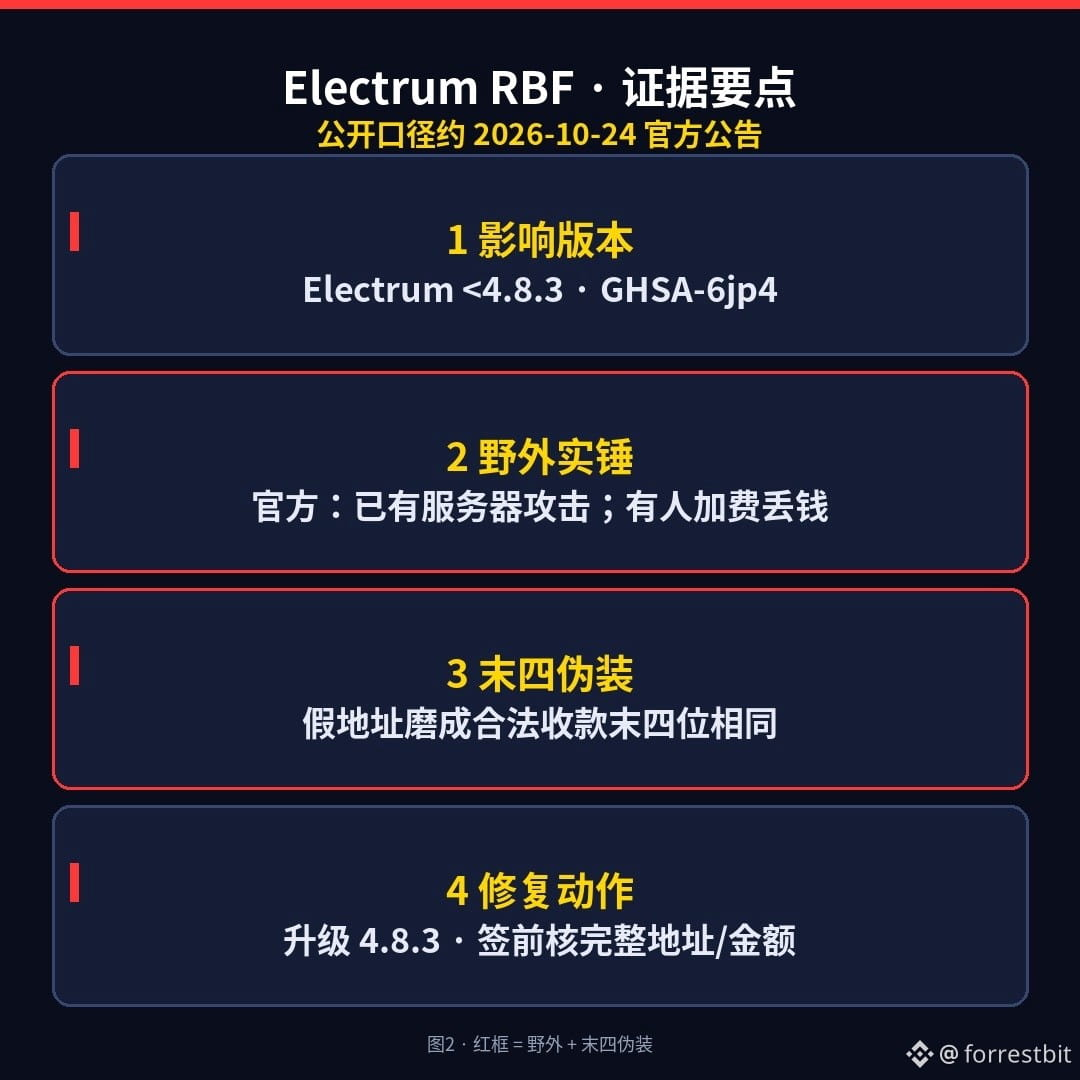
2026-10-24 前后:Electrum 官方公开 GHSA-6jp4(CVE-2026-117601):低于 4.8.3 的客户端,信任主连服务器给你的「未确认交易」。恶意服务器可吞掉你刚广播的真交易,再塞进一笔冲突、签名无效、收款地址被换成攻击者的假交易;轻客户端不验 mempool 签名,历史里就只剩假的那笔。若你再对它做 RBF 加费,钱包会签出一笔有效付款——钱进攻击者地址。官方称野外已有服务器在干这事;两起用户报告,其中一人加费后丢了钱。假地址常被磨到与合法收款「末四位相同」,假交易还常做成零手续费,专门钓你去加费。
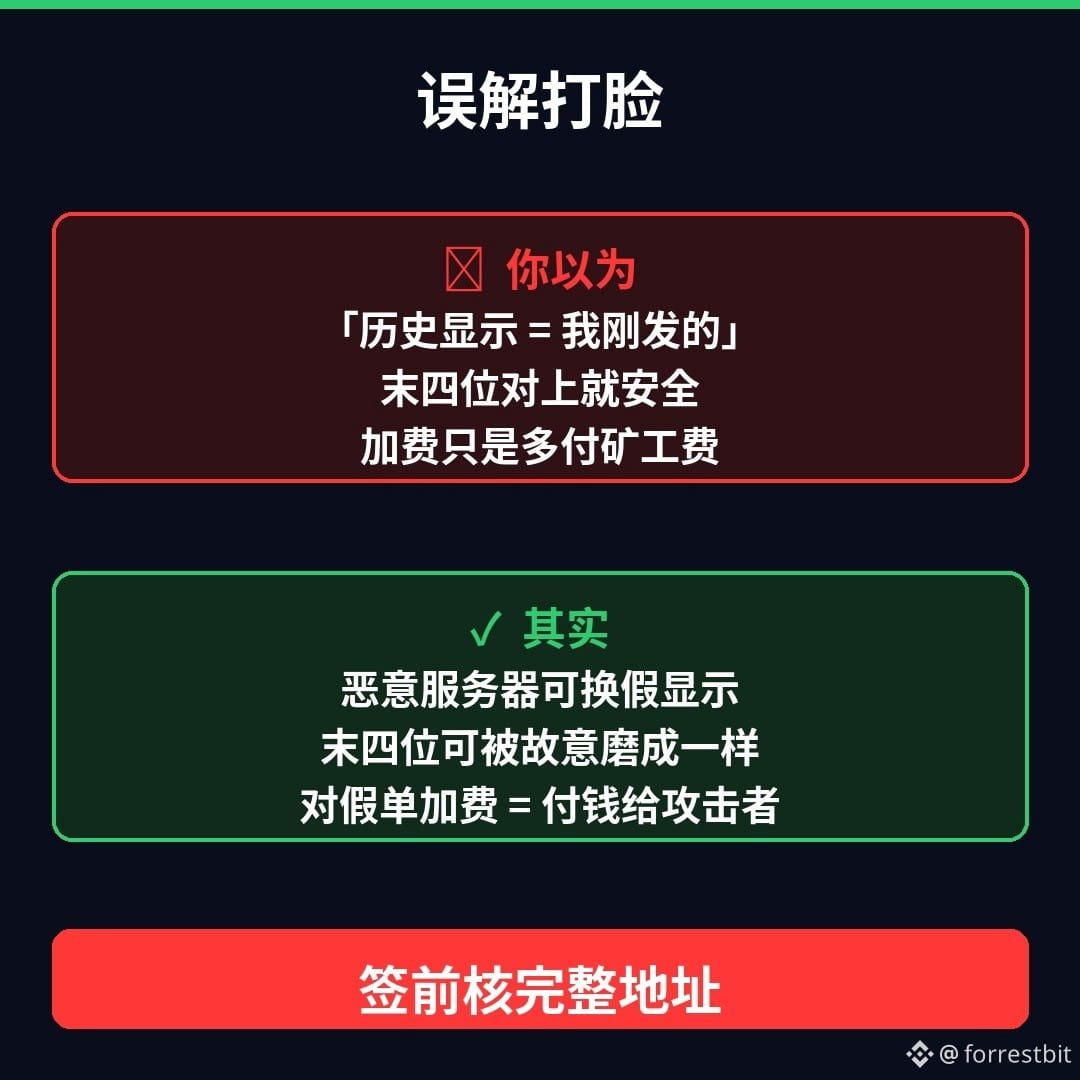
误解打脸三句:①「历史里显示的就是我刚发的」→ 恶意服务器可换显示。②「末四位对上了就安全」→ 末四位可被故意磨成一样,必须核完整地址和金额。③「加费只是多付矿工费」→ 对假交易加费=重新签名付款给攻击者。修复版 4.8.3(约 10/23–24)会对钱包自己输入的 mempool 交易验签名;未升级前,签任何交易(含 RBF)前核完整地址与金额;只从 electrum.org 升级并验签。
本人不交易、不荐币、不教你连哪台公共服务器——只讲机制和防坑。
你更怕哪一种:A 末四位一样的假收款地址,还是 B 零手续费诱导你点加费?评论区选一个(别贴助记词/私钥/截图含完整助记词)。
(科普向,不构成投资建议。本人不交易、不喊单。口径来自 Electrum 官方安全公告 GHSA-6jp4-8v48-cc5v 与 4.8.3 发行说明转述,发前请再核最新声明。本内容含 AI 辅助生成,经人工整理。)
$BTC
#加密安全 #Web3科普 #防诈骗
2026-10-24 前后:Electrum 官方公开 GHSA-6jp4(CVE-2026-117601):低于 4.8.3 的客户端,信任主连服务器给你的「未确认交易」。恶意服务器可吞掉你刚广播的真交易,再塞进一笔冲突、签名无效、收款地址被换成攻击者的假交易;轻客户端不验 mempool 签名,历史里就只剩假的那笔。若你再对它做 RBF 加费,钱包会签出一笔有效付款——钱进攻击者地址。官方称野外已有服务器在干这事;两起用户报告,其中一人加费后丢了钱。假地址常被磨到与合法收款「末四位相同」,假交易还常做成零手续费,专门钓你去加费。
误解打脸三句:①「历史里显示的就是我刚发的」→ 恶意服务器可换显示。②「末四位对上了就安全」→ 末四位可被故意磨成一样,必须核完整地址和金额。③「加费只是多付矿工费」→ 对假交易加费=重新签名付款给攻击者。修复版 4.8.3(约 10/23–24)会对钱包自己输入的 mempool 交易验签名;未升级前,签任何交易(含 RBF)前核完整地址与金额;只从 electrum.org 升级并验签。
本人不交易、不荐币、不教你连哪台公共服务器——只讲机制和防坑。
你更怕哪一种:A 末四位一样的假收款地址,还是 B 零手续费诱导你点加费?评论区选一个(别贴助记词/私钥/截图含完整助记词)。
(科普向,不构成投资建议。本人不交易、不喊单。口径来自 Electrum 官方安全公告 GHSA-6jp4-8v48-cc5v 与 4.8.3 发行说明转述,发前请再核最新声明。本内容含 AI 辅助生成,经人工整理。)
$BTC
#加密安全 #Web3科普 #防诈骗