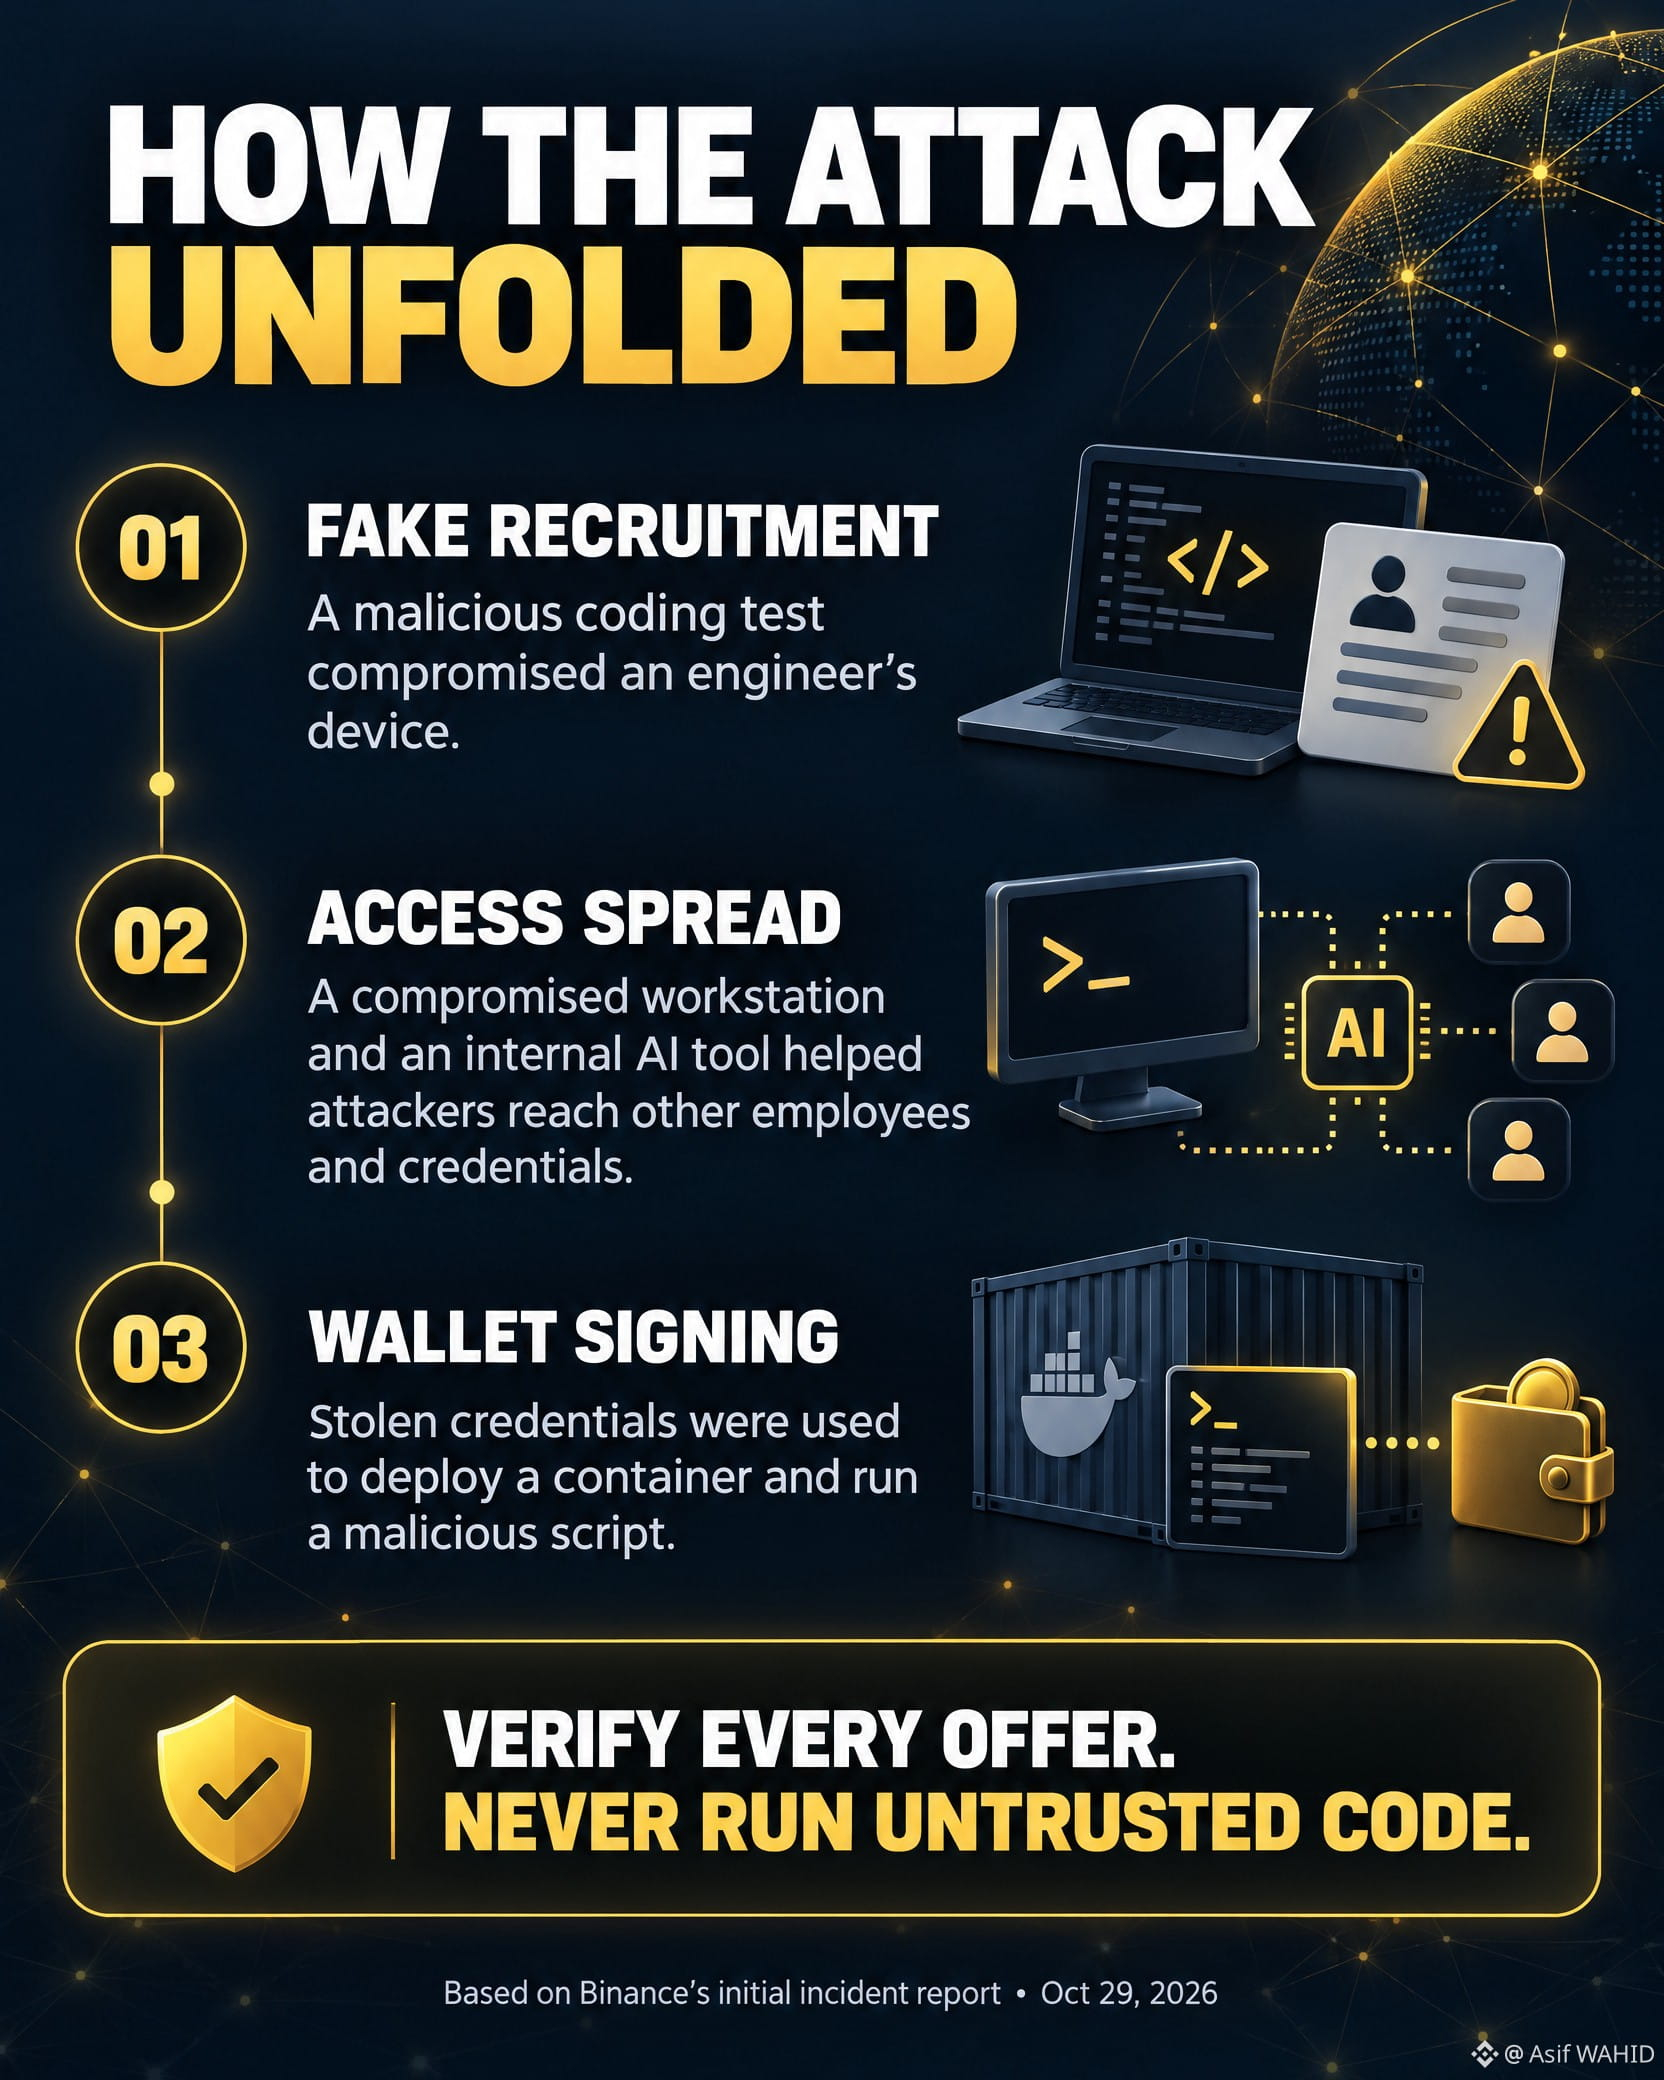
$BTC Der erste Bericht von Binance besagt, dass Angreifer zunächst einen Ingenieur über ein betrügerisches Bewerbungsverfahren kompromittierten. Die „Testaufgabe“ enthielt Schadsoftware, die der Erkennung entging. Anschließend nutzten die Angreifer den kompromittierten Arbeitsplatzrechner und ein internes KI-Tool, um Zugriff auf die Geräte und Zugangsdaten weiterer Mitarbeiter zu erhalten.
> Am 29. Oktober nutzten sie diese Zugangsdaten, um einen Container bereitzustellen und ein bösartiges Skript auszuführen, das auf Wallet-Signaturvorgänge abzielte.
> Die wichtigste Erkenntnis für alle Fachleute im Kryptobereich: Überprüft Recruiter unabhängig, führt niemals nicht vertrauenswürdigen Code auf einem Arbeitsgerät aus und behandelt unerwartete Zugriffsanfragen als Sicherheitsrisiko – auch wenn sie vertraute Tools betreffen.
> **Im Kryptobereich beginnt Sicherheit sowohl bei den Menschen als auch bei der Technologie. Bleibt wachsam.**
$AAPLB
#Binance #CryptocurrencyWealth #cyberToken #Web3
#BinanceReopensWithdrawalsForMoreAssets