


10月29日晚间,币安交易所中约63亿美元数字资产被洗劫一空,这是一场由一封假面试邮件引爆、横跨10条链、涉及63亿美元的天量盗窃案。
从黑客潜伏4个月、20分钟搬空热钱包,到多方开启跨链追踪与资金冻结,这场过去5天的攻防战,比电影还要惊心动魄。
致命20分钟:蓄谋4个月的精准破防
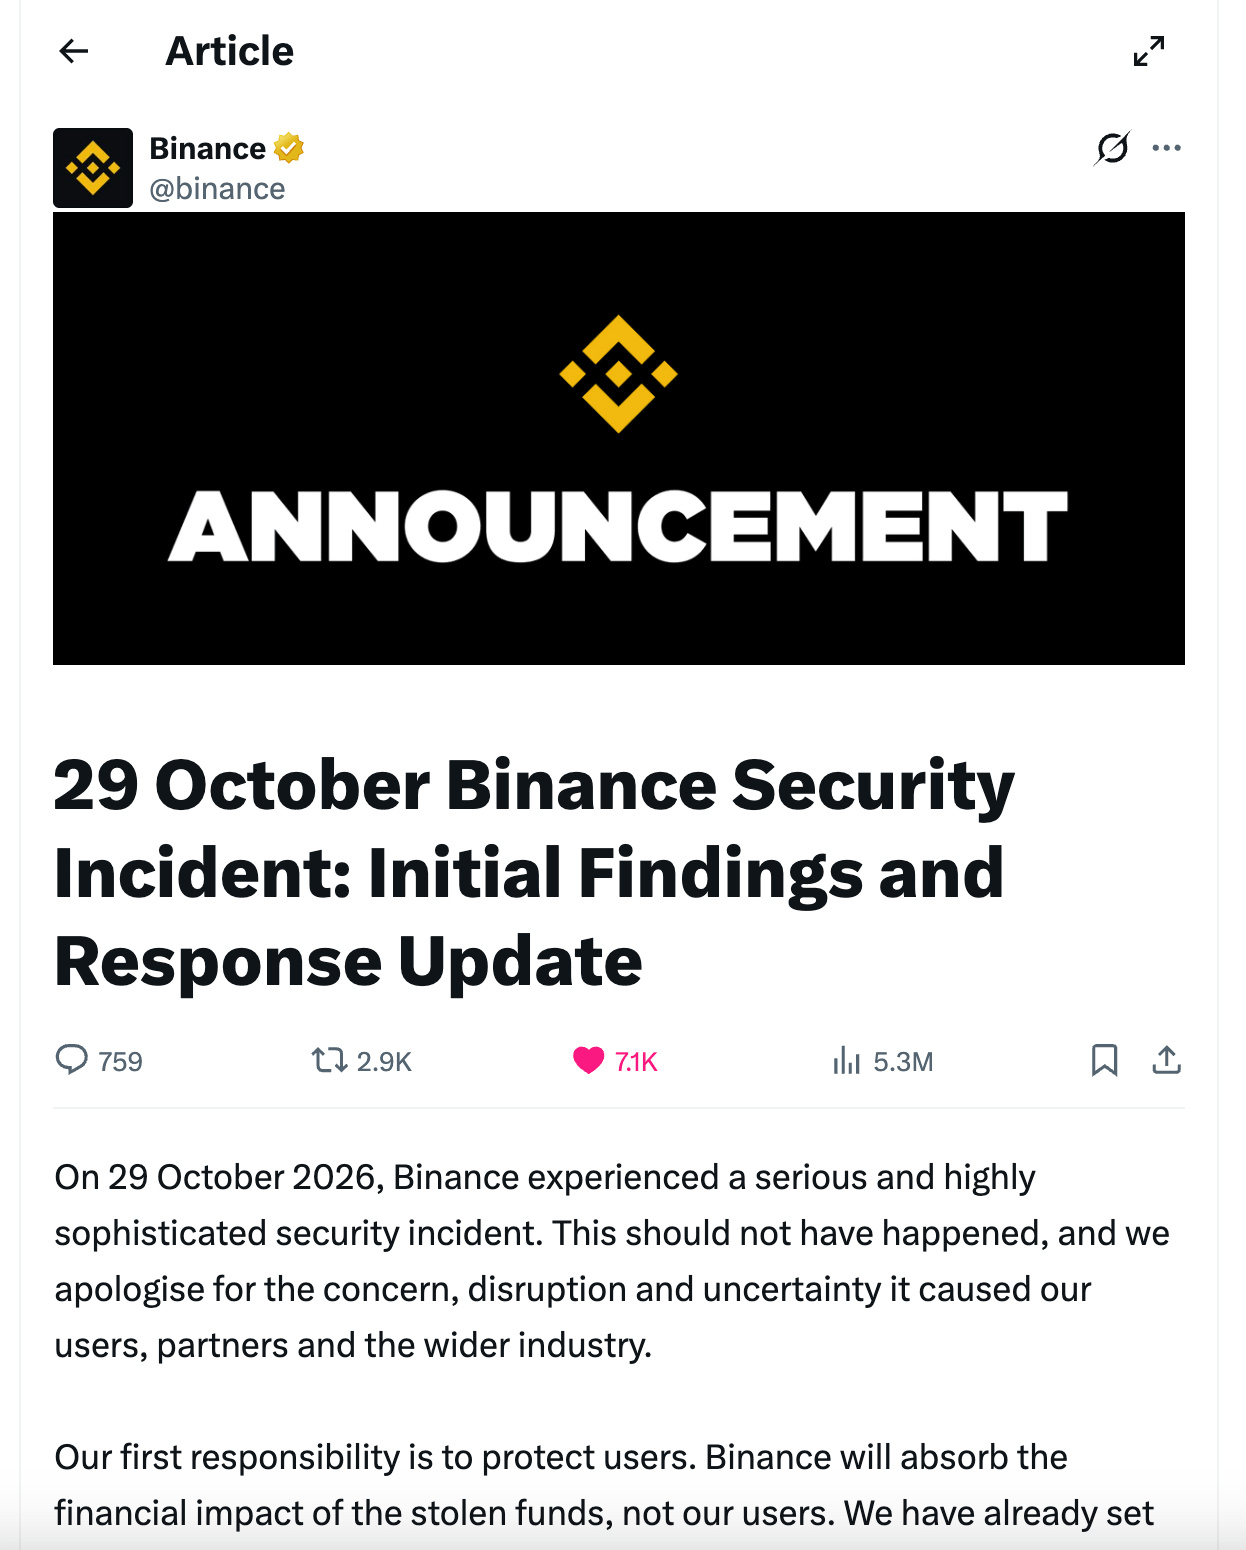
北京时间10月30日凌晨4点05分,币安遭遇史上最大规模安全漏洞,约63亿美元数字资产在20分钟内被洗劫一空。
据市场分析指出,这场横跨10条区块链的完美盗窃,背后竟然是一场精心策划4个月的社会工程学攻击。这场看似瞬间的灾难,实则是蓄谋长达数月布局的集中爆发。
攻击者提前36小时完成链上部署,手握50张预先签署的授权凭证。其中一张在生效3分24秒后,币安以太坊热钱包即被一扫而空,167,000余枚ETH瞬间消失。
冻结与溯源:两条线并行的“猫鼠游戏”
危机爆发37分钟后,Tether率先按下冻结按钮,锁定9.71亿美元USDT;三分钟后Circle跟进,冻结8.23亿美元USDC。
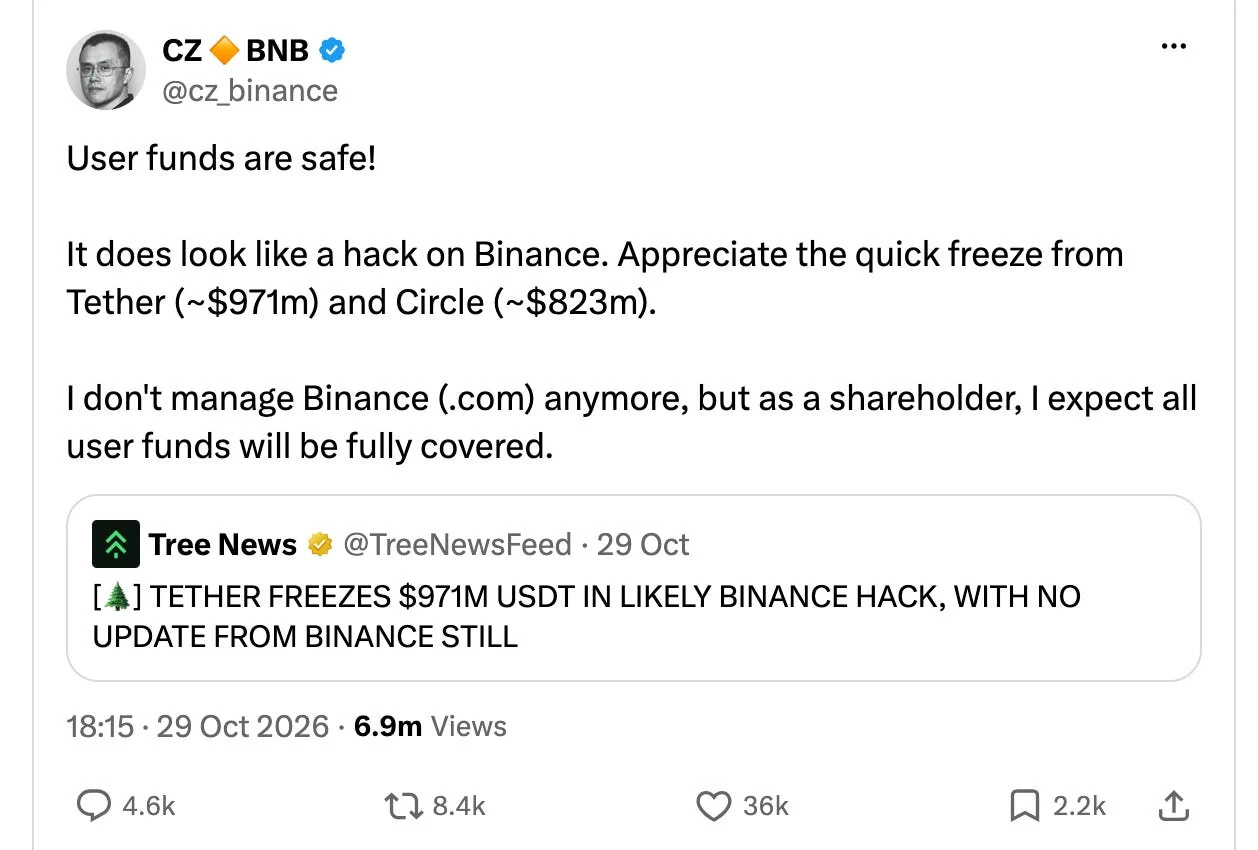
截至目前,约28.5亿美元已被冻结,占失窃总额的44%。这一数字远超去年Bybit被盗15亿美元时仅3%的冻结率,彰显稳定币发行方在危机应对中的关键作用。
10月31日,美国FBI发布通告,将此次攻击归因于朝鲜黑客组织TraderTraitor,也是去年Bybit事件的幕后黑手。
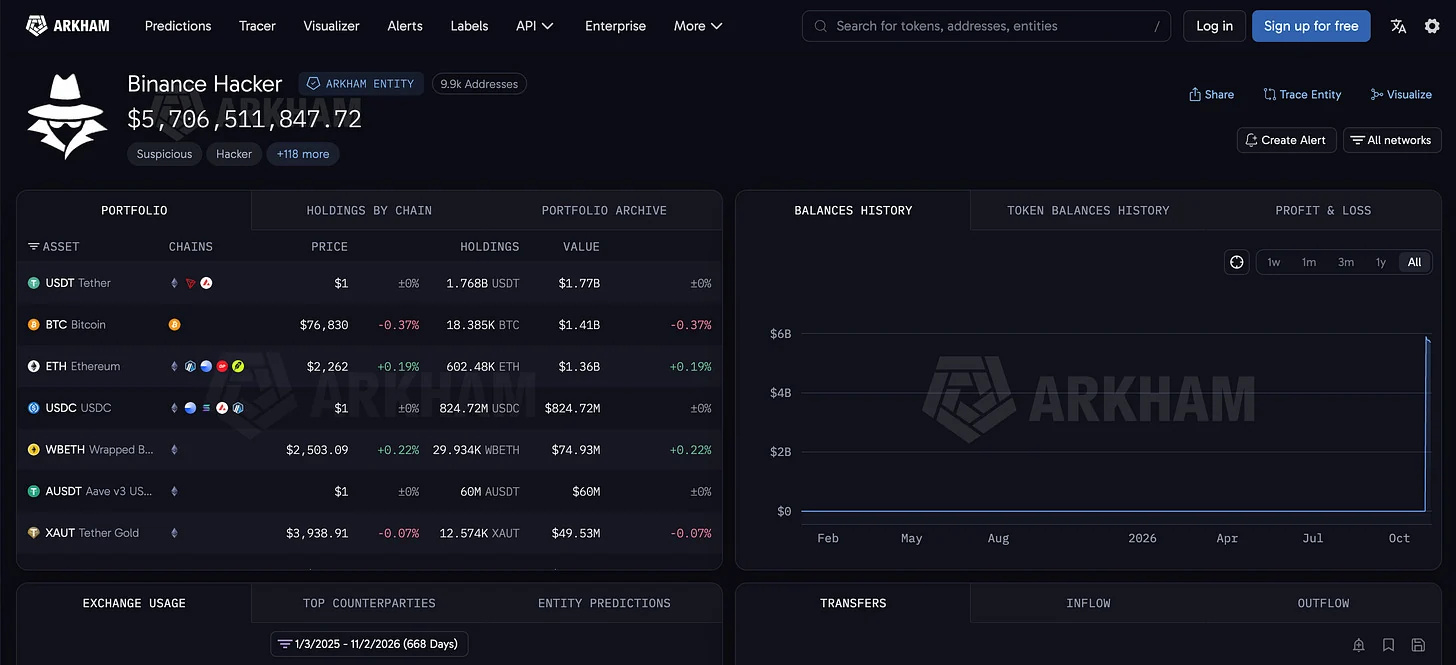
区块链分析公司Elliptic追踪发现,黑客将赃款分散至约12,000个钱包,跨越11条链,执行了超过40,000笔交易。
目前仍有约32亿美元(主要为比特币和以太坊)在黑客掌控中,多个大型以太坊地址自攻击日起纹丝未动,似乎仍在等待最佳变现时机。
入侵路径:一场假面试引发的社会工程学攻击
币安11月3日发布的初步调查报告揭示了令人震惊的攻击链条。结合市场透露消息,早在今年6月,一名钱包管理工程师点击恶意网络广告,虽被发现并更换设备,但黑客已锁定目标。
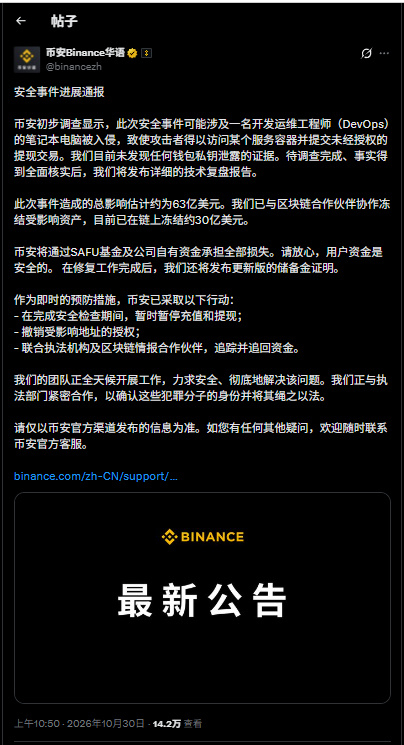
进入9月,另一名工程师在求职平台收到"项目总监"的面试邀请,经过HR视频面试、CEO远程会面等环节,最终以代码作业为幌子,在其工作电脑上植入零日木马,将正常Python工具替换为带毒版本,并悄然连接到黑客服务器。
10月20日,黑客以此为突破口,利用币安内部AI工具横向渗透,成功控制两名工程师电脑,其中一台拥有部署权限。九天后,63亿美元资产“不翼而飞”。
币安方面透露,官方已于今年已成功拦截了57次疑似朝鲜的类似攻击,但唯独这次失守,这也暴露出即便是最严密的防御体系,也难以完全抵御精心策划的社会工程学攻击。
提币检验用户信心,黑客风波持续发酵
11 月 1 日币安重启提款功能,成为检验用户信心的试金石。通道开放后的 9.5 小时内,用户累计提走 46.5 亿美元,存入10亿,但仍有 98% 的用户继续选择留在平台,净流出仅 2.1%。
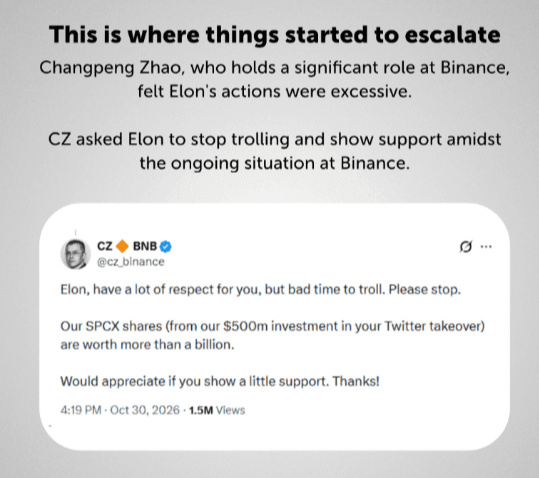
CZ在社交媒体上强调:"今年的收入足以赔付,SpaceX股份不会出售。"此前,马斯克曾调侃币安的全额兜底承诺,CZ回应称:"我很尊重你,但现在不是开玩笑的时候。"
随着事件持续升级,金正恩妹妹金与正于11月3日发声,驳斥将盗窃事件与朝鲜挂钩的说法,称美方指控为"老一套的挑衅","荒唐毫无新意",这也是朝方就此作出的首次官方回应。
深度反思:事件背后的三重警示
此次事件暴露出去中心化金融的脆弱性。首先,号称去中心化的币圈,关键时刻仍需Tether、Circle等中心化机构救场;其次,储备证明并非审计,只能证明资产存在,无法担保安全;
其三,最致命的漏洞往往不在链上代码,而是人性的弱点以及防范意识。因为一条有诱惑力高薪广告、一场看起来真实的面试、一份代码作业,就足以撬开63亿美元的大门。
正如业内专家所言,交易所仅适合充当资金流转的收银台,而不是长期存放资产的保险柜。这起事件也给每位持有者敲响了警钟,重新审视自己资产托管方案是否安全刻不容缓!