Ein Fehler wurde behoben. Warum war das Netzwerk trotzdem noch gefährdet?
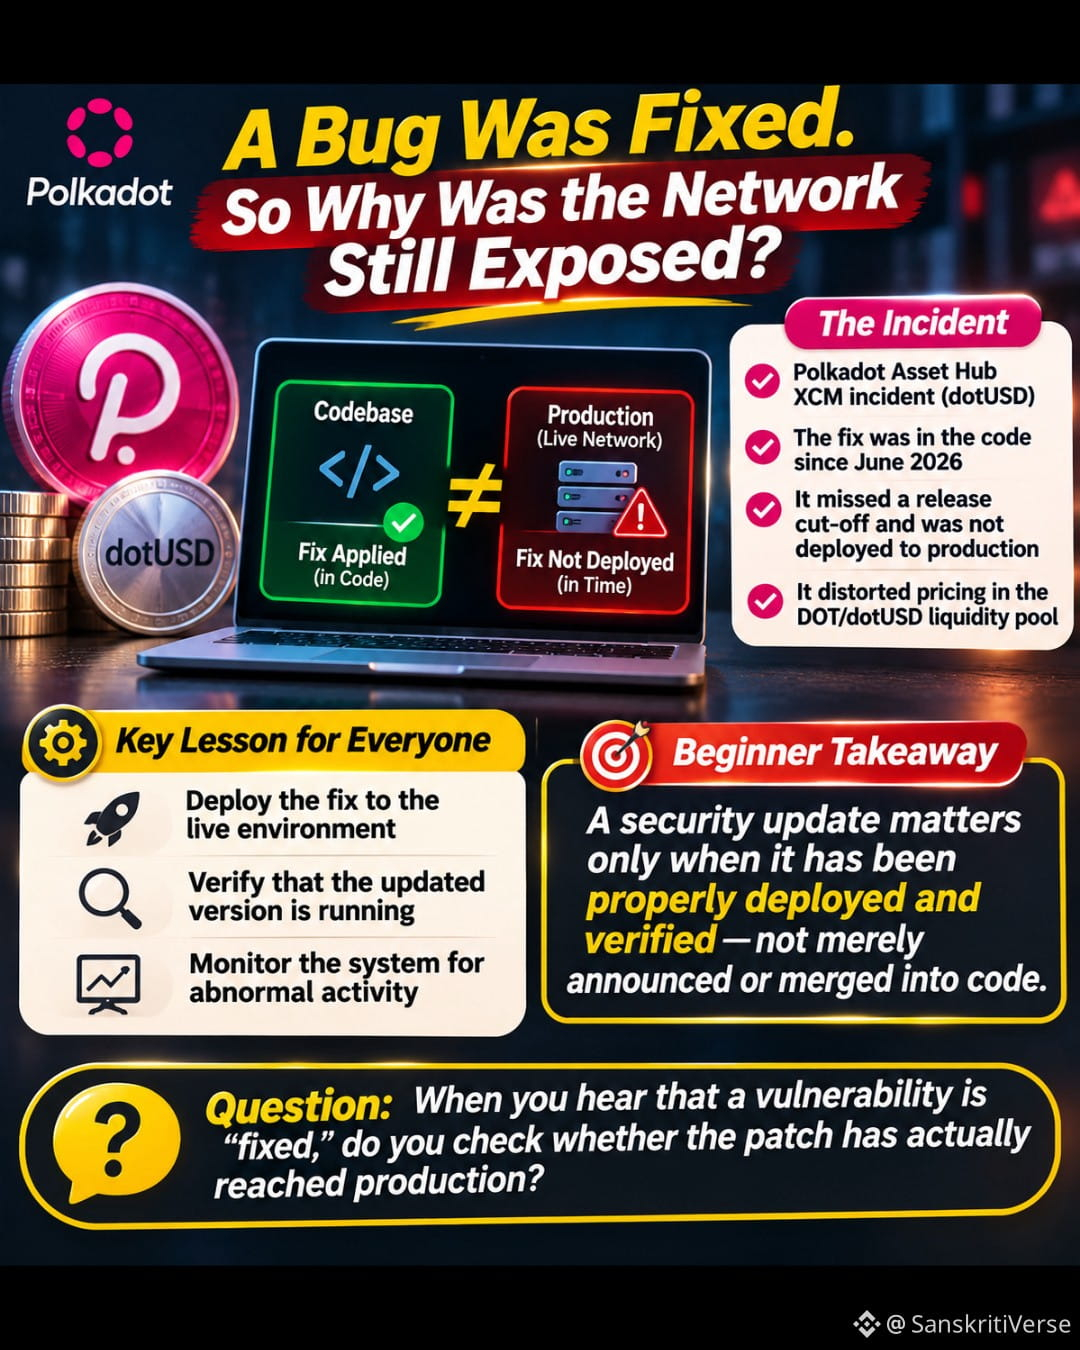
Ein Sicherheitsfehler kann in einer Codebasis behoben sein, während ein laufendes System weiterhin verwundbar ist.
Das war eine wichtige Erkenntnis aus dem XCM-Vorfall bei Polkadot Asset Hub, an dem dotUSD beteiligt war.
Laut dem Vorfallsbericht von Parity wurde die Schwachstelle im Juni 2026 gemeldet und in der Codebasis behoben. Der Patch verpasste jedoch den Stichtag für die Veröffentlichung von stable-2606 und war vor dem Exploit nicht in den betroffenen Produktions-Runtimes enthalten.
Im Code behoben ≠ In der Produktion behoben.
Bei Blockchain- und Softwaresystemen hängt die Sicherheit außerdem davon ab:
• Den Fix in der Live-Umgebung bereitzustellen
• Zu überprüfen, ob die aktualisierte Version dort läuft, wo sie benötigt wird
• Das System auf ungewöhnliche Aktivitäten zu überwachen
Der Vorfall verzerrte die Preisbildung im DOT/dotUSD-Liquiditätspool. Parity schätzte den Verlust auf etwa 1,381 Millionen DOT und erklärte, dass die Polkadot-Treasury der einzige Liquiditätsanbieter des Pools war. Dem Bericht zufolge erlitten außerdem keine Nutzer Verluste.
Das Wichtigste für Einsteiger: Ein Sicherheitsupdate ist erst dann relevant, wenn es ordnungsgemäß bereitgestellt und überprüft wurde – nicht, wenn es lediglich angekündigt, geprüft oder in den Code integriert wurde.
Frage: Wenn du hörst, dass eine Schwachstelle „behoben“ wurde, prüfst du dann, ob der Patch tatsächlich in der Produktionsumgebung angekommen ist?
Quelle: „Parity / Polkadot-Forum – XCM-Vorfallsbericht“
$DOT
#KryptoSicherheit #BlockchainBildung #KryptoLernen
Ein Sicherheitsfehler kann in einer Codebasis behoben sein, während ein laufendes System weiterhin verwundbar ist.
Das war eine wichtige Erkenntnis aus dem XCM-Vorfall bei Polkadot Asset Hub, an dem dotUSD beteiligt war.
Laut dem Vorfallsbericht von Parity wurde die Schwachstelle im Juni 2026 gemeldet und in der Codebasis behoben. Der Patch verpasste jedoch den Stichtag für die Veröffentlichung von stable-2606 und war vor dem Exploit nicht in den betroffenen Produktions-Runtimes enthalten.
Im Code behoben ≠ In der Produktion behoben.
Bei Blockchain- und Softwaresystemen hängt die Sicherheit außerdem davon ab:
• Den Fix in der Live-Umgebung bereitzustellen
• Zu überprüfen, ob die aktualisierte Version dort läuft, wo sie benötigt wird
• Das System auf ungewöhnliche Aktivitäten zu überwachen
Der Vorfall verzerrte die Preisbildung im DOT/dotUSD-Liquiditätspool. Parity schätzte den Verlust auf etwa 1,381 Millionen DOT und erklärte, dass die Polkadot-Treasury der einzige Liquiditätsanbieter des Pools war. Dem Bericht zufolge erlitten außerdem keine Nutzer Verluste.
Das Wichtigste für Einsteiger: Ein Sicherheitsupdate ist erst dann relevant, wenn es ordnungsgemäß bereitgestellt und überprüft wurde – nicht, wenn es lediglich angekündigt, geprüft oder in den Code integriert wurde.
Frage: Wenn du hörst, dass eine Schwachstelle „behoben“ wurde, prüfst du dann, ob der Patch tatsächlich in der Produktionsumgebung angekommen ist?
Quelle: „Parity / Polkadot-Forum – XCM-Vorfallsbericht“
$DOT
#KryptoSicherheit #BlockchainBildung #KryptoLernen