
🚨 6,34 MILLIARDEN. Fünf Monate. Ein falscher Recruiter. 🚨
Vergiss „ein Klick“. Im Vorfallsbericht von Binance heißt es, dass es sich weder um einen einzelnen, isolierten Einbruch noch um einen einfachen Phishing-Angriff handelte. Es war eine geduldig geplante, mehrstufige Kampagne. 🕵️
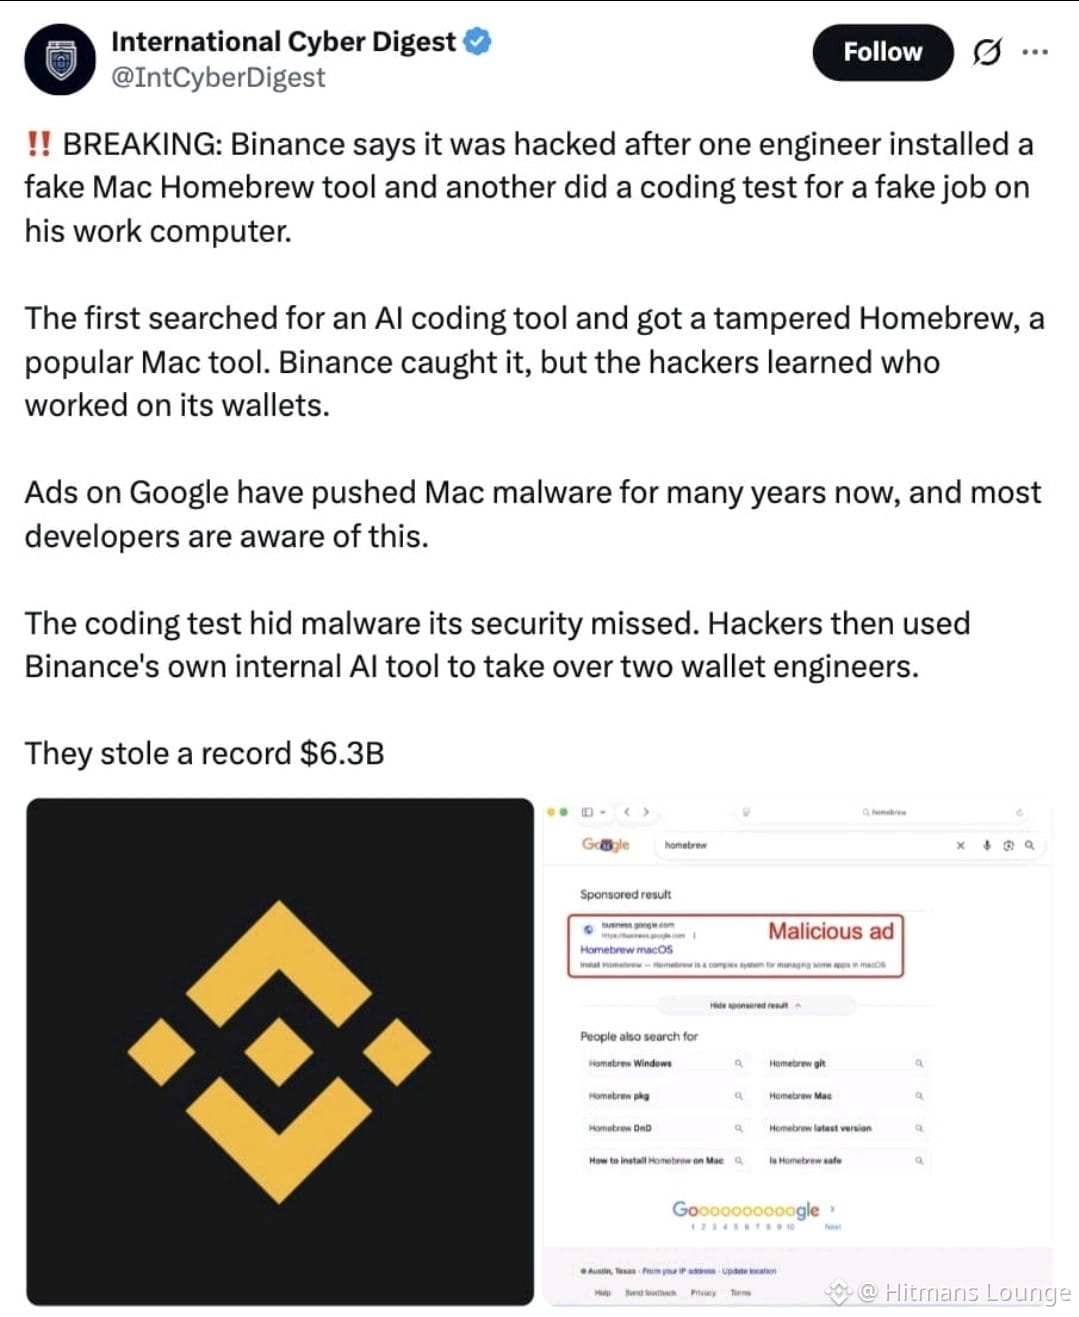
🔹 Juni: Ein DevOps-Ingenieur des Wallet-Teams suchte nach einer Möglichkeit, ein KI-Programmiertool zu installieren, und lud eine manipulierte Version von Homebrew herunter. Die Sicherheitsabteilung entdeckte die Malware, doch die Rolle des Ingenieurs und die seiner Kollegen im Wallet-Team waren bereits offengelegt.
🔹 September: Eine andere Ingenieurin wurde über eine seriöse Plattform für die Jobsuche von jemandem kontaktiert, der sich als Projektdirektor ausgab. Der „Interviewer“ teilte ein Social-Media-Konto mit persönlichen Fotos und Videos, um Vertrauen aufzubauen, und ließ sie dann eine Programmieraufgabe herunterladen. 🎣
🔹 20. Oktober: Die Angreifer nutzten diesen Laptop und ein internes KI-Tool, um zwei weitere Wallet-Ingenieure zu kompromittieren und Zugangsdaten sowie ein Token für die Container-Bereitstellung abzugreifen.
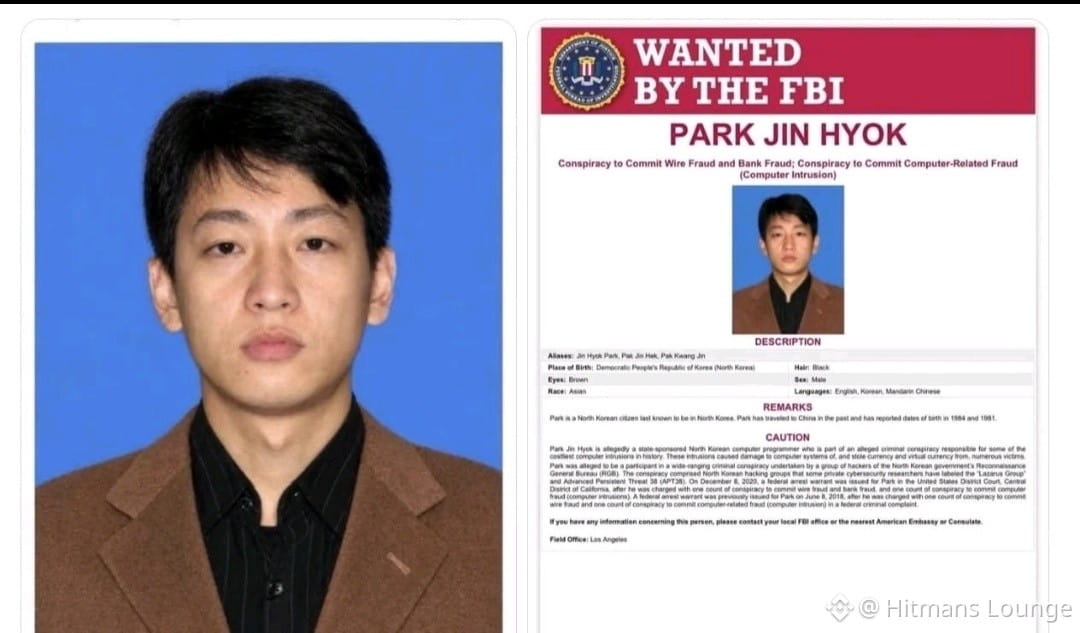
🔹 29. Oktober: Der Raub. Das FBI und andere Behörden haben den Angriff Nordkorea zugeschrieben.
💰 Etwa 2,85 Milliarden wurden eingefroren oder abgefangen, und Binance sagt, dass die Kunden nicht für den Diebstahl aufkommen müssen.
Der beängstigendste Teil? Binance bezeichnete die Vorgehensweise als „fortschrittlicher und täuschender“ als jede Form von Social Engineering, die das Unternehmen bisher erlebt hatte. 🤯
Die Hacker knackten nicht den Code. Sie erschütterten das Vertrauen. Ein Traumjobangebot kann die gefährlichste Datei sein, die du je öffnest. 🚫💼
Führe niemals „Aufgaben“ aus und installiere keine Tools von nicht verifizierten Recruitern auf einem Arbeitsgerät. ✅
#BinanceIncidentReport #Binance #CyberSecurity #SocialEngineering #BinanceReopensWithdrawalsForMoreAssets
$ZEC $TRUMP $CELO
Vergiss „ein Klick“. Im Vorfallsbericht von Binance heißt es, dass es sich weder um einen einzelnen, isolierten Einbruch noch um einen einfachen Phishing-Angriff handelte. Es war eine geduldig geplante, mehrstufige Kampagne. 🕵️
🔹 Juni: Ein DevOps-Ingenieur des Wallet-Teams suchte nach einer Möglichkeit, ein KI-Programmiertool zu installieren, und lud eine manipulierte Version von Homebrew herunter. Die Sicherheitsabteilung entdeckte die Malware, doch die Rolle des Ingenieurs und die seiner Kollegen im Wallet-Team waren bereits offengelegt.
🔹 September: Eine andere Ingenieurin wurde über eine seriöse Plattform für die Jobsuche von jemandem kontaktiert, der sich als Projektdirektor ausgab. Der „Interviewer“ teilte ein Social-Media-Konto mit persönlichen Fotos und Videos, um Vertrauen aufzubauen, und ließ sie dann eine Programmieraufgabe herunterladen. 🎣
🔹 20. Oktober: Die Angreifer nutzten diesen Laptop und ein internes KI-Tool, um zwei weitere Wallet-Ingenieure zu kompromittieren und Zugangsdaten sowie ein Token für die Container-Bereitstellung abzugreifen.
🔹 29. Oktober: Der Raub. Das FBI und andere Behörden haben den Angriff Nordkorea zugeschrieben.
💰 Etwa 2,85 Milliarden wurden eingefroren oder abgefangen, und Binance sagt, dass die Kunden nicht für den Diebstahl aufkommen müssen.
Der beängstigendste Teil? Binance bezeichnete die Vorgehensweise als „fortschrittlicher und täuschender“ als jede Form von Social Engineering, die das Unternehmen bisher erlebt hatte. 🤯
Die Hacker knackten nicht den Code. Sie erschütterten das Vertrauen. Ein Traumjobangebot kann die gefährlichste Datei sein, die du je öffnest. 🚫💼
Führe niemals „Aufgaben“ aus und installiere keine Tools von nicht verifizierten Recruitern auf einem Arbeitsgerät. ✅
#BinanceIncidentReport #Binance #CyberSecurity #SocialEngineering #BinanceReopensWithdrawalsForMoreAssets
$ZEC $TRUMP $CELO